যুক্তরাজ্যের প্রায় ২৮% ব্যবসা প্রতিষ্ঠান জানিয়েছে যে তাদের কোনও নেটওয়ার্ক ফায়ারওয়াল নেই, যা UK Government's Cyber Security Breaches Survey 2025 অনুসারে উঠে এসেছে। তবে ফায়ারওয়াল থাকা সত্ত্বেও আরও কঠিন পরিচালনাগত প্রশ্নটির উত্তর মেলে না: কেউ যখন আপনার সংস্থা ছেড়ে চলে যান, আপনি কি প্রমাণ করতে পারেন যে নেটওয়ার্কে তাদের অ্যাক্সেস শেষ হয়েছে?
নেটওয়ার্ক পরিচালনায় নিরাপত্তা মানে হল বৈধ পরিষেবাগুলোকে চালু রাখা এবং কারা সেগুলোতে পৌঁছাতে পারে তা নিয়ন্ত্রণ করা। ভেন্যু এবং এন্টারপ্রাইজ দলগুলোর জন্য কঠিন অংশটি সাধারণত পৃথক নেটওয়ার্ক তৈরি করা নয়। অন-সাইটে যা ঘটছে তার সাথে পরিচয়, অ্যাক্সেস প্রত্যাহার এবং সুনির্দিষ্ট দায়িত্বকে সংযুক্ত করাই হল মূল চ্যালেঞ্জ।
সুরক্ষিত নেটওয়ার্ক ম্যানেজমেন্টের জন্য যুক্তরাজ্যের বেসলাইন
কাগজে-কলমে থাকা কোনো নিয়ন্ত্রণ ব্যবস্থার কার্যকারিতা বাস্তবেও ব্যর্থ হতে পারে। ইউকে-র ব্যবসা প্রতিষ্ঠানগুলোর কাছে কী কী ব্যবস্থা রয়েছে বলে তারা জানিয়েছে, তার একটি স্কোরকার্ড হিসেবে সরকারি সমীক্ষাটি সবচেয়ে ভালো কাজ করে। এটিকে কনফিগারেশনের প্রমাণ হিসেবে গণ্য করা ভুল হবে: একটি ফায়ারওয়াল ইনস্টল করা থাকতে পারে কিন্তু অতিরিক্ত শিথিল নিয়মের কারণে একটি ম্যানেজমেন্ট ইন্টারফেস অসুরক্ষিতভাবে উন্মুক্ত হয়ে থাকতে পারে।
নেটওয়ার্ক ম্যানেজমেন্ট কন্ট্রোলের জন্য ইউকে ব্যবসার বেসলাইন
| নিয়ন্ত্রণ | রিপোর্ট প্রদানকারী | এটি যা সীমাবদ্ধ করে |
|---|---|---|
| নেটওয়ার্ক ফায়ারওয়াল | ৭২% ব্যবসা | পেরিমিটার অতিক্রমকারী অবাঞ্ছিত ট্র্যাফিক |
| সীমাবদ্ধ অ্যাডমিনিস্ট্রেটর অধিকার | ৬৮% ব্যবসা | চুরি যাওয়া ক্রিডেনশিয়াল বা অভ্যন্তরীণ অপব্যবহার থেকে ক্ষতি |
| সুরক্ষিত ক্লাউড ব্যাকআপ | ৭১% ব্যবসা | ফাইল বা পরিষেবা ব্যাহত হওয়ার পর স্থায়ী ক্ষতি |
| আপ-টু-ডেট ম্যালওয়্যার সুরক্ষা | ৭৭% ব্যবসা | পরিচালিত ডিভাইসে থাকা পরিচিত ক্ষতিকারক সফটওয়্যার |
| কোনো নেটওয়ার্ক ফায়ারওয়াল নেই বলে রিপোর্ট করা হয়েছে | প্রায় ২৮% ব্যবসা | ব্যবহারকারী এবং ম্যানেজমেন্ট ট্র্যাফিকের বৃহত্তর ঝুঁকি |
| কোনো সীমাবদ্ধ অ্যাডমিন অ্যাক্সেস নেই বলে রিপোর্ট করা হয়েছে | প্রায় এক-তৃতীয়াংশ ব্যবসা | শেয়ার্ড প্রিভিলেজ থেকে ক্ষতির ব্যাপক বিস্তৃতি |
যুক্তরাজ্য সরকারের সাইবার সিকিউরিটি ব্রিচেস সার্ভে 2025 থেকে পাওয়া রিপোর্ট করা কন্ট্রোলগুলি এবং তাদের পরিপূরক উপাদানসমূহ। শেষ কলামটিতে প্রতিটি কন্ট্রোলের নির্দিষ্ট দায়িত্বের বিবরণ দেওয়া রয়েছে।
সারণীটিকে কয়েকটি পৃথক কাজের সেট হিসেবে বিবেচনা করুন। একটি ফায়ারওয়াল নির্ধারণ করে যে কোন ট্র্যাফিক চলাচল করতে পারে, এবং সেই সিদ্ধান্তটিকে অভ্যন্তরীণ সিস্টেমগুলির মধ্যকার সংযোগের পাশাপাশি ইন্টারনেট থেকে আসা ট্র্যাফিককেও কভার করতে হবে। ভিজিটর WiFi থেকে কোনও কন্ট্রোলারের অ্যাডমিনিস্ট্রেশন পেজে একটি খোলা রুট থাকলে, সেই নেটওয়ার্কগুলি যে পৃথকীকরণ তৈরি করার উদ্দেশ্যে গঠিত হয়েছিল তা নষ্ট হয়ে যায়।
সীমাবদ্ধ অ্যাডমিনিস্ট্রেটর অধিকারগুলি দ্বিতীয় ব্যর্থতার সমাধান করে। মঙ্গলবার সকালে ওয়্যারলেস কভারেজ পরীক্ষা করা ব্যক্তির ক্রিডেনশিয়াল এক্সপোর্ট করার, অথেনটিকেশন পলিসি পুনরায় লেখার বা অন্য একটি অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট তৈরি করার অনুমতির খুব কমই প্রয়োজন হয়।
বেসলাইন যা প্রমাণ করে না
ব্যাকআপ এবং ম্যালওয়্যার সুরক্ষা রিকভারি এবং শনাক্তকরণের কাজ করে। একটি ব্যাকআপ ফাইল ও পরিষেবাগুলি পুনরুদ্ধার করতে সহায়তা করে, তবে টিমকে এখনও পরীক্ষা করতে হয় যে রিস্টোর করা কনফিগারেশনগুলি কাজ করছে কিনা। ম্যালওয়্যার টুলগুলি সমর্থিত ডিভাইসগুলিতে ক্ষতিকারক সফ্টওয়্যার শনাক্ত করতে সহায়তা করে, তবুও তারা এমন কোনও টেলিভিশন, সেন্সর বা অনিয়ন্ত্রিত গেস্ট ফোনের বিষয়ে কিছুই বলতে পারে না যা কখনই এনরোল করা হয়নি।
স্কোরকার্ডটি কেবল উপস্থিতির রেকর্ড রাখে। কোনও সারিই দেখায় না যে কে এই নিয়ন্ত্রণ বজায় রাখছেন, এটি শেষ কবে পরীক্ষা করা হয়েছিল, বা কোনও একক ব্যক্তির অ্যাক্সেস কত দ্রুত প্রত্যাহার করা যেতে পারে। ফিজিক্যাল কাজকর্মও এর বাইরে থাকে: কোনও নির্মাণ বা সংস্কারের সময়, একটি নতুন ভেন্যু সংযোগের সমন্বয়কারী দলগুলি ক্যাবলিং এবং সার্কিটের বিষয়ে Southern Tier Resources এবং এর গ্রিনফিল্ড ব্রডব্যান্ড বিল্ড বিশেষজ্ঞদের মতো নির্মাণ সহযোগীদের সাথে কাজ করতে পারে, যেখানে প্রমাণীকরণ, প্রশাসন এবং ঘটনা বৃদ্ধির (incident escalation) সিদ্ধান্তগুলি নেটওয়ার্ক টিমের হাতেই থাকে।
ব্যবহারিক নিয়ম: একটি কন্ট্রোলকে কেবল তখনই যাচাইকৃত হিসেবে চিহ্নিত করুন যখন কেউ প্রদর্শন করতে পারে যে এটি কী ব্লক করে, কে এটি রক্ষণাবেক্ষণ করে এবং এটি এখনও কাজ করছে তা আপনি কীভাবে জানেন।
পণ্য পরিবর্তন করার আগে, টেবিলটির বিপরীতে আপনার নিজস্ব এস্টেটের বিবরণ চিহ্নিত করুন। প্রতিটি সারির জন্য কন্ট্রোল, তার দায়িত্বপ্রাপ্ত ওনারের নাম, সাম্প্রতিকতম পরীক্ষার প্রমাণ এবং যেকোনো ব্যতিক্রম নথিভুক্ত করুন। কোনো অনুপস্থিত কন্ট্রোলের ক্ষেত্রে পদক্ষেপ নেওয়া প্রয়োজন। একইভাবে, কোনো দায়বদ্ধ অপারেটর ছাড়াই ইনস্টল করা থাকা কোনো কন্ট্রোলের দিকেও সমান মনোযোগ দেওয়া জরুরি।
প্রতিটি নেটওয়ার্ককে প্রতিকূল পরিবেশ হিসেবে বিবেচনা করুন
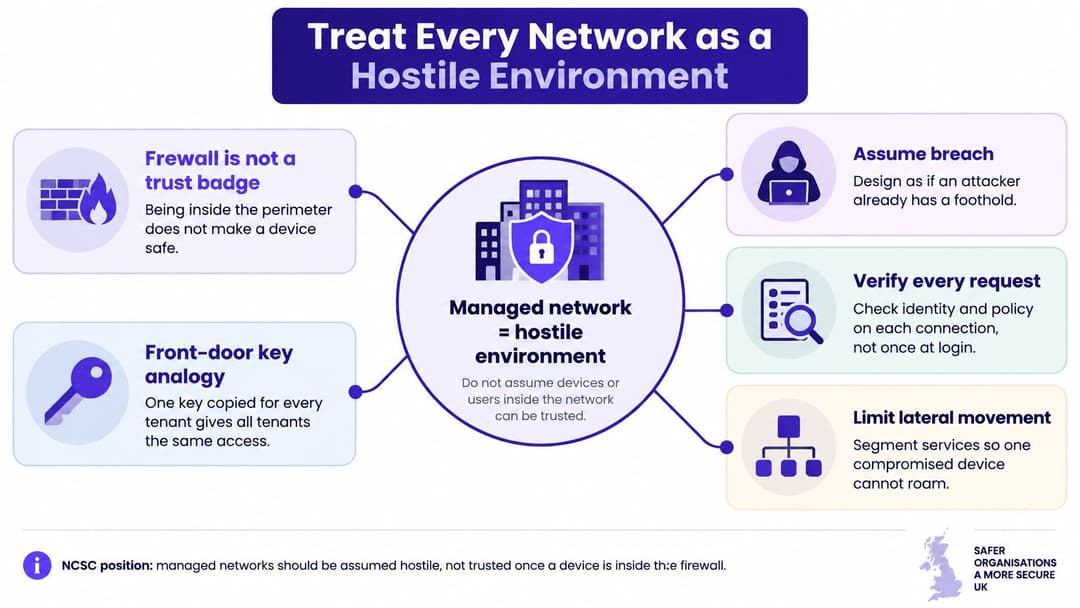
এমন একটি বিল্ডিং যেখানে প্রতিটি কন্ট্রাক্টরের জন্য প্রধান দরজার চাবি কপি করা থাকে, তার একটি পরিচিত দুর্বলতা রয়েছে: কেউই কেবল একজন ব্যক্তির কপি প্রত্যাহার করতে পারে না। একটি ব্যাজ সিস্টেম আরও ভালো মডেল অফার করে কারণ প্রতিটি ব্যাজে বিভিন্ন অনুমতি থাকতে পারে এবং এর ধারক চলে গেলে এটি কাজ করা বন্ধ করে দিতে পারে।
National Cyber Security Centre-এর নেটওয়ার্ক নিরাপত্তা সংক্রান্ত মৌলিক নীতিগুলিতে পেরিমিটারের ভিতরের ডিভাইসগুলিকে বিশ্বস্ত মনে করার পরিবর্তে নেটওয়ার্কগুলিকে শত্রুভাবাপন্ন পরিবেশ হিসেবে বিবেচনা করার সুপারিশ করা হয়েছে। একটি zero-trust পদ্ধতিতে, অ্যাক্সেসের সিদ্ধান্তগুলি প্রমাণীকরণ (authentication), অনুমোদন (authorisation), ডিভাইসের স্বাস্থ্য এবং অনুরোধ করা রিসোর্সের সংবেদনশীলতার উপর নির্ভর করে নেওয়া হয়।
ব্যবহারকারীদের তাদের অনুমোদিত গন্তব্য থেকে আলাদা রাখুন
এমন একটি হোটেলের কথা বিবেচনা করুন যেখানে রক্ষণাবেক্ষণ ঠিকাদারকে একটি হিটিং কন্ট্রোলারে পৌঁছাতে হবে। ভবনের WiFi-র সাথে সংযোগ স্থাপন করলেই রিজার্ভেশন, পেমেন্ট বা কর্মীদের রেকর্ডে অ্যাক্সেস পাওয়া উচিত নয়। আসল প্রশ্নটি ঠিকাদারের কাছে পাসওয়ার্ড আছে কি না তা নয়, বরং এই ব্যক্তি এই ডিভাইস ব্যবহার করে এখনই এই পরিষেবাটিতে পৌঁছাতে পারেন কি না।
অপারেশনাল ভূমিকার ভিত্তিতে ট্রাফিক সংগঠিত করুন:
- অতিথিরা: ব্যবসায়িক সিস্টেমে প্রবেশের সুযোগ না দিয়ে দর্শকদের প্রয়োজনীয় পরিষেবাগুলির অনুমতি দিন।
- কর্মীরা: কাজের দায়িত্ব এবং কাজের জন্য ব্যবহৃত ডিভাইসের সাথে অ্যাক্সেস সামঞ্জস্যপূর্ণ করুন।
- অপারেশনাল সিস্টেম: বিল্ডিং নিয়ন্ত্রণ, সেন্সর এবং বিশেষ সরঞ্জামের জন্য ডকুমেন্টেড সংযোগের অনুমতি দিন।
- ভাড়াটিয়া বা বাসিন্দারা: প্রতিবেশী বাসিন্দাদের সামনে প্রকাশ না করে ব্যক্তিগত সংযোগ প্রদান করুন।
একটি VLAN, বা virtual local area network, একটি লজিক্যাল ট্র্যাফিক সীমানা তৈরি করে। এটি স্বয়ংক্রিয়ভাবে কার্যকর কোনো সুরক্ষা নীতি প্রয়োগ করে না। অ্যাডমিনিস্ট্রেটরদের অবশ্যই সেই সীমানাগুলির মধ্যবর্তী রুটগুলিও নিয়ন্ত্রণ করতে হবে।
বিশ্বাসকে শর্তাধীন করুন
Authentication পরিচয় প্রতিষ্ঠা করে। Authorisation নির্ধারণ করে যে সেই পরিচয়টি কী করতে পারে। অতএব একজন কর্মীর বৈধ অ্যাকাউন্ট থাকলেই ব্যক্তিগত ল্যাপটপ থেকে স্বয়ংক্রিয়ভাবে ওয়্যারলেস কন্ট্রোলার পরিচালনা করার অনুমতি দেওয়া উচিত নয়।
হোয়াইটবোর্ডে লেখা পাসফ্রেজের পরিবর্তে যাচাইকৃত ব্যক্তি বা ডিভাইসের সাথে নীতি বা পলিসি আবদ্ধ করুন। যেখানে ডিভাইসের স্বাস্থ্য পরীক্ষা উপলব্ধ, সেখানে একটি ডিভাইস নীতিবহির্ভূত (non-compliant) হয়ে গেলে কী ঘটবে তা নির্ধারণ করুন। ব্যবহারকারীকে সমস্যা সমাধানের কোনো সুযোগ না দিয়ে ফেলে রাখার চেয়ে প্রতিকারমূলক পরিষেবাগুলোতে সীমিত অ্যাক্সেস দেওয়া আরও বেশি কার্যকর হতে পারে।
এখানে একটি সমঝোতা রয়েছে: আরও শক্তিশালী যাচাইকরণের জন্য নির্ভরযোগ্য পরিচয়ের তথ্য এবং একটি কার্যকর অনবোর্ডিং প্রক্রিয়া প্রয়োজন। বৈধ ব্যবহারকারীরা কানেক্ট করতে না পারলে কর্মীরা অনানুষ্ঠানিক ব্যতিক্রম তৈরি করতে পারেন যা মূল ডিজাইনকে ক্ষতিগ্রস্ত করে।
ফায়ারওয়ালের ভিতরে থাকা একটি অবস্থান মাত্র, বিশ্বাসের প্রমাণ নয়।
আপনার নির্ধারিত অনুমতির ভিত্তিতে ব্যবহারকারী, ডিভাইস এবং পরিষেবার আচরণ পর্যবেক্ষণ করুন। হসপিটালিটি, স্বাস্থ্যসেবা, রিটেল, পরিবহন এবং আবাসিক স্থানগুলিতে, অপর পরিচালিত ফোন এবং সংযুক্ত সরঞ্জামগুলি কেবল অ্যাক্সেস পয়েন্ট শেয়ার করার কারণে যেন ব্যবসায়িক ডিভাইসের বিশেষ সুবিধা না পায়।
ব্যবহারকারীরা যে WiFi নামগুলি দেখতে পান, সেই SSID-গুলি তাদের অন্তর্নিহিত VLAN-এর পাশাপাশি পর্যালোচনা করুন। কোনগুলি এখনও একটি ডুপ্লিকেট সদর দরজার চাবির মতো কাজ করে তা চিহ্নিত করুন।
অ্যাক্সেস ফাইল এবং পরিষেবাগুলি ব্যর্থ হলে তৈরি হওয়া বিঘ্ন
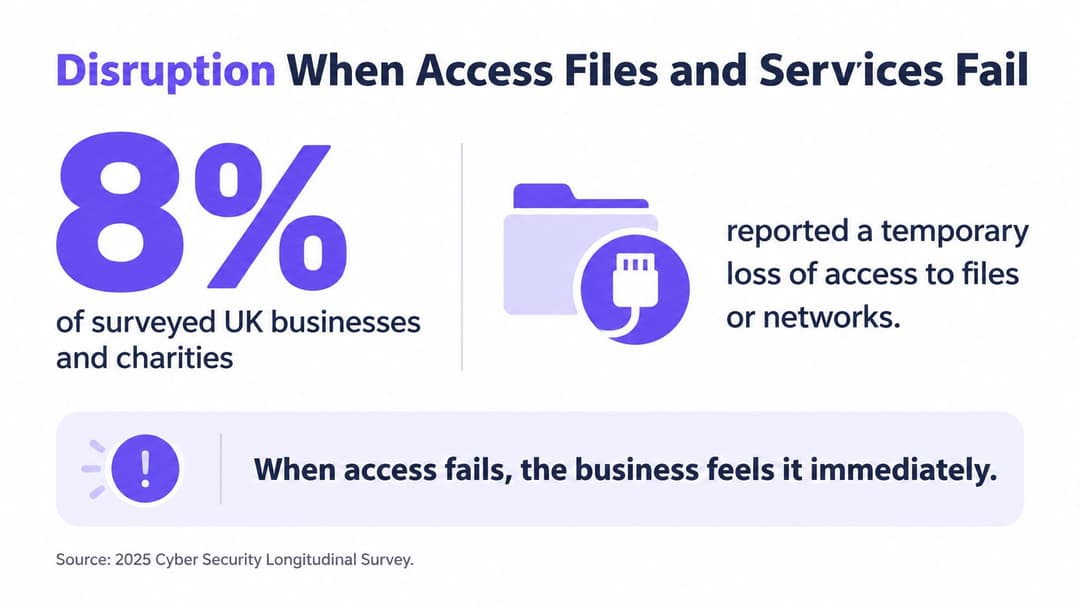
সমীক্ষা করা যুক্তরাজ্যের ব্যবসা এবং দাতব্য সংস্থাগুলির মধ্যে, ২০২৫ সালে প্রকাশিত সাইবার সিকিউরিটি লংগিটিউডিনাল সার্ভে অনুসারে, সাইবার ঘটনার পরে ৮% ফাইল বা নেটওয়ার্কগুলিতে সাময়িক অ্যাক্সেস হারানোর কথা জানিয়েছে; ৫% ব্যবসা ওয়েবসাইট, অ্যাপ্লিকেশন বা অনলাইন পরিষেবাগুলি বন্ধ হয়ে যাওয়া বা ধীর হয়ে যাওয়ার কথা জানিয়েছে এবং ৬% তৃতীয় পক্ষের পরিষেবাগুলিতে অ্যাক্সেস হারানোর কথা জানিয়েছে।
এগুলি বিভিন্ন ধরনের ব্যর্থতার রূপ, ডেটা লঙ্ঘনের পরস্পর পরিবর্তনযোগ্য পরিমাপ নয়। একটি দল নিশ্চিত ডেটা ফাঁস এড়াতে পারলেও পেমেন্ট গ্রহণ করতে, বুকিং পুনরুদ্ধার করতে বা ক্লিনিকাল নোট আপডেট করতে অক্ষম হতে পারে।
সার্ভিস ডিপেন্ডেন্সি অনুসরণ করুন
ধরা যাক একটি ভেন্যুর ইন্টারনেট সংযোগ কাজ করছে, কিন্তু কর্মীরা অথেনটিকেট করতে পারছেন না। নেটওয়ার্ক ড্যাশবোর্ড থেকে, অ্যাক্সেস পয়েন্টগুলি ঠিকঠাক দেখা যেতে পারে। তবে রিসেপশন থেকে পরিষেবাটি অনুপলব্ধ কারণ কর্মীরা বুকিং সিস্টেমে পৌঁছাতে পারছেন না।
প্রতিটি গুরুত্বপূর্ণ ওয়ার্কফ্লোকে তার ডিপেন্ডেন্সির মাধ্যমে ম্যাপ করুন: ডিভাইস, ওয়্যারলেস কানেকশন, অথেনটিকেশন সার্ভিস, নেম রেজোলিউশন, অ্যাপ্লিকেশন এবং বাহ্যিক সরবরাহকারী। এটি বিঘ্নকারী পরিবর্তন করার আগে রেসপন্ডারকে একটি অ্যাপ্লিকেশন আউটেজ থেকে অ্যাক্সেস সংক্রান্ত সমস্যাকে আলাদা করতে সাহায্য করে।
প্রমাণীকরণ পরিকল্পনার জন্য, RADIUS-as-a-Service ওভারভিউ একটি হোস্ট করা প্রমাণীকরণ মডেল মূল্যায়নের জন্য প্রাসঙ্গিক প্রেক্ষাপট প্রদান করে। কোনও উপাদান স্থানান্তর করলেই সম্ভাব্য প্রতিটি ব্যর্থতা দূর হয়ে যায় এমনটি ধরে নেওয়ার চেয়ে, আপনার সংযোগ নির্ভরতা (connectivity dependencies) এবং পুনরুদ্ধারের প্রয়োজনীয়তার সাথে সেই মডেলটির তুলনা করুন।
আউটেজ চলাকালীন কী চালু থাকবে তা স্থির করুন
কন্টিনিউটি প্ল্যানিং শুরু হয় অপারেশনাল প্রশ্ন দিয়ে, কোনো অতিরিক্ত সরঞ্জামের তালিকা দিয়ে নয়। রিসেপশন কি আগত অতিথিদের নিরাপদে চেক-ইন করতে পারে? অনুমোদিত কর্মীরা কি প্রয়োজনীয় তথ্য পুনরুদ্ধার করতে পারেন? অস্থায়ী বিকল্প ব্যবস্থা কে অনুমোদন করেন এবং পরে কীভাবে রেকর্ড মেলানো হবে?
- ফাইল বা নেটওয়ার্ক অ্যাক্সেস হারিয়ে গেলে: ব্যবহারযোগ্য পুনরুদ্ধার কপিগুলি শনাক্ত করুন এবং পরিষেবাগুলি যে ক্রমানুসারে ফিরে আসতে হবে তা নথিভুক্ত করুন।
- ধীরগতির পাবলিক পরিষেবা: কর্মীরা কীভাবে অবনমিত কর্মক্ষমতাকে সম্পূর্ণ ব্যর্থতা থেকে আলাদা করবেন এবং গ্রাহকদের সাথে যোগাযোগ করবেন তা স্থির করুন।
- অনুপলব্ধ সরবরাহকারী প্ল্যাটফর্ম: সহায়তা সংক্রান্ত যোগাযোগ, স্থানীয় বিকল্প এবং সেগুলি সক্রিয় করার জন্য প্রয়োজনীয় ব্যবসায়িক সিদ্ধান্ত রেকর্ড করুন।
সুরক্ষাকে অনায়াসে এড়িয়ে না গিয়ে এই ব্যবস্থাগুলি পরীক্ষা করুন। জরুরি অবস্থায় শেয়ার করা অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট অ্যাক্সেস ফিরিয়ে দিতে পারে, কিন্তু সংবেদনশীল সিস্টেমগুলিতে একটি অপ্রতিরোধ্য বা শনাক্ত করা যায় না এমন পথ রেখে যেতে পারে।
Availability-ও confidentiality এবং integrity-র মতোই সমান গুরুত্বপূর্ণ। কার্যকরী ফলাফল কেবল আক্রমণকারীদের আটকে দেওয়া নেটওয়ার্ক নয়, বরং এমন একটি সংস্থা যা প্রয়োজনীয় কাজ চালিয়ে যেতে পারে এবং স্বাভাবিক কার্যক্রম নিরাপদে পুনরুদ্ধার করতে পারে।
শেয়ার্ড কী থেকে পরিচিতি পর্যন্ত অ্যাক্সেস মডেলসমূহ
শুধু ব্যবহারকারীরা কত সহজে কানেক্ট করছেন তা দেখে নয়, বরং কোনো ব্যক্তি কীভাবে অনুমতি হারাচ্ছেন তা বিবেচনা করে অ্যাক্সেস মডেল বেছে নিন। অনবোর্ডিং প্রদর্শনে খুব কম ক্ষেত্রেই সবচেয়ে ব্যয়বহুল দুর্বলতাটি ধরা পড়ে: বাকিদের কাজে বাধা না দিয়ে প্রতিষ্ঠান ত্যাগকারী ব্যবহারকারীকে সরিয়ে দেওয়া।
নেটওয়ার্ক অ্যাক্সেস মডেল এবং কীভাবে অ্যাক্সেস প্রত্যাহার করা হয়
| অ্যাক্সেস মডেল | বিশ্বাসযোগ্যতা যেভাবে প্রমাণিত হয় | অ্যাক্সেস যেভাবে প্রত্যাহার করা হয় | সর্বাধিক উপযোগী |
|---|---|---|---|
| শেয়ার্ড প্রি-শেয়ার্ড কি | অনেকের ব্যবহৃত একটি পাসফ্রেজ | প্রতিটি ডিভাইসের জন্য কি রোটেট করা, যাতে প্রায়শই দেরি হয় | একটি ছোট্ট অভ্যন্তরীণ টিম, কোনোভাবেই অতিথি বা ভাড়াটেরা নয় |
| ওপেন WiFi-এ ক্যাপটিভ পোর্টাল | ডিভাইসটি যুক্ত হওয়ার পরে একটি ওয়েব লগইন | অ্যাকাউন্টটি নিষ্ক্রিয় করা, যদিও রেডিও আনএনক্রিপ্ট করা অবস্থায় থাকতে পারে | এনক্রিপশন যুক্ত করা হলেই কেবল অতিথিদের স্বল্প সময়ের জন্য পরিদর্শনের ক্ষেত্রে প্রযোজ্য |
| 802.1X সহ WPA2 বা WPA3-Enterprise | RADIUS-এর মাধ্যমে প্রতি-ব্যবহারকারী বা প্রতি-ডিভাইস যাচাইকরণ | ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করা যাতে পরবর্তী প্রমাণীকরণ ব্যর্থ হয় | কর্মী এবং পরিচালিত কর্পোরেট ডিভাইস |
| সার্টিফিকেট-ভিত্তিক EAP-TLS | একটি পরিচালিত ডিভাইস সার্টিফিকেট, কোনো শেয়ার্ড পাসফ্রেজ নয় | সার্টিফিকেট বা ডিরেক্টরি অবজেক্ট প্রত্যাহার করা এবং প্রমাণীকরণের সময় সেই স্ট্যাটাস কার্যকর করা | কর্মচারী এবং MDM-নথিভুক্ত ডিভাইস |
| ডিভাইস বা ভাড়াটে প্রতি অনন্য কি | অন্যান্য কি থেকে বিচ্ছিন্ন একটি প্রি-শেয়ার্ড কি | সমর্থিত ক্ষেত্রে সেই একক কি মুছে ফেলা এবং সংশ্লিষ্ট সেশনগুলি বন্ধ করা | IoT, কনসোল, টিভি এবং এমন বাসিন্দারা যারা 802.1X ব্যবহার করতে পারেন না |
লগইন পেজকে এনক্রিপশনের সাথে গুলিয়ে ফেলবেন না
একটি ক্যাপটিভ পোর্টাল হল এমন একটি ওয়েব পেজ যা পরিদর্শকদের প্রবেশাধিকার দিতে বা শনাক্ত করতে ব্যবহৃত হয়। এটি নিজে থেকে ওয়্যারলেস লিঙ্ক এনক্রিপ্ট করে না বা অনুরূপ নামের হটস্পটটি সত্যিই ভেন্যুর কি না তা প্রমাণ করে না। অ্যাপ্লিকেশন এনক্রিপশন এখনও গুরুত্বপূর্ণ, কিন্তু এটি কোনো উপযুক্ত ওয়্যারলেস নিরাপত্তা পদ্ধতি বেছে নেওয়ার বিকল্প নয়।
একটি শেয়ার করা pre-shared key বিতরণ করা সহজ হলেও প্রত্যাহার করা জটিল। লোকজন যখন স্বাধীনভাবে আসেন ও চলে যান অথবা একই ক্রেডেনশিয়াল যখন দর্শক ও কর্মীদের সমান অ্যাক্সেস দেয়, তখন এটি অনুপযুক্ত।
802.1X-এর ক্ষেত্রে, নেটওয়ার্ক একটি অথেনটিকেশন সার্ভিসের মাধ্যমে ব্যবহারকারী বা ডিভাইস যাচাই করে, যা সাধারণত RADIUS। অ্যাডমিনিস্ট্রেটরদের অবশ্যই অথেনটিকেশন সার্ভারকে সঠিকভাবে যাচাই করার জন্য ডিভাইস কনফিগার করতে হবে; অন্যথায় ব্যবহারকারীদের একটি ভুয়ো সার্ভারকে বিশ্বাস করতে প্ররোচিত করা হতে পারে।
অ্যাক্টিভ সেশন এবং জটিল ডিভাইসগুলির জন্য পরিকল্পনা করুন
একটি অ্যাকাউন্ট নিষ্ক্রিয় করলেই যে ইতিমধ্যে অনলাইন থাকা ডিভাইসটি সাথে সাথে সংযোগ বিচ্ছিন্ন হয়ে যাবে এমনটা নাও হতে পারে। পুনরায় প্রমাণীকরণ (reauthentication) এবং যেখানে সমর্থিত সেখানে change of authorisation বা সেশন সমাপ্তি কনফিগার করুন। ডিরেক্টরির কোনো পরিবর্তন তাৎক্ষণিকভাবে প্রতিটি সেশনে পৌঁছাবে ধরে নেওয়ার পরিবর্তে আসল কন্ট্রোলারে সম্পূর্ণ প্রত্যাহার প্রক্রিয়াটি পরীক্ষা করে নিন।
EAP-TLS অথেনটিকেশনের জন্য সার্টিফিকেট ব্যবহার করে। এটি শেয়ার্ড-পাসওয়ার্ড ডিস্ট্রিবিউশন দূর করে, তবে এতে সার্টিফিকেট এনরোলমেন্ট, পুনর্নবীকরণ এবং প্রত্যাহার পরিচালনার প্রয়োজন হয়। মোবাইল ডিভাইস ম্যানেজমেন্ট, বা MDM, এনরোল করা সরঞ্জামগুলিতে সেই ক্রিডেনশিয়ালগুলি পরিচালনা করতে সাহায্য করতে পারে।
অনন্য কী, যেগুলিকে সাধারণত iPSK বা xPSK বলা হয়, সেগুলি এমন ডিভাইসগুলির ক্ষেত্রে কাজ করে যা এন্টারপ্রাইজ প্রমাণীকরণ সম্পাদন করতে পারে না। আইসোলেশনের জন্য এখনও স্পষ্ট কনফিগারেশনের প্রয়োজন হয়, যার মধ্যে কোনো বাসিন্দার ফোন প্রতিবেশীর টিভি না খুঁজে কেবল নিজের টেলিভিশন শনাক্ত করতে পারবে কি না তাও অন্তর্ভুক্ত।
বিস্তৃত অ্যাক্সেস-নিয়ন্ত্রণ নীতি সংবেদনশীল নথি ব্যবস্থার ক্ষেত্রেও প্রাসঙ্গিক। Bizbe, Inc.-এর Bizbe থেকে ডেটা রুম নিরাপত্তা সংক্রান্ত পরামর্শ প্রাথমিক সাইন-ইনের পরবর্তী অনুমতিগুলি সম্পর্কে ভাবার জন্য একটি উপযোগী সমান্তরাল ধারণা প্রদান করে।
যোগদানকারী-স্থানান্তরকারী-প্রস্থানকারী পরিবর্তনের সাথে অ্যাক্সেস সিদ্ধান্তগুলিকে যুক্ত করতে আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং নীতিগুলি ব্যবহার করুন। সম্পূর্ণ বিল্ডিংয়ের জন্য একক সমঝোতা নয়, প্রতিটি ট্র্যাফিক ক্লাসের জন্য একটি মডেল বেছে নিন।
একটি পরিচালিত নেটওয়ার্কে চালানোর মতো সুরক্ষামূলক ব্যবস্থা
NCSC তাদের Annual Review 2025-এ জানিয়েছে যে তারা আগস্ট ২০২৫ পর্যন্ত বারো মাসে ৪২৯টি সাইবার ঘটনা সামলেছে, যার মধ্যে ২০৪টি জাতীয়ভাবে গুরুত্বপূর্ণ ঘটনা অন্তর্ভুক্ত ছিল। এই বিপুল সংখ্যক ঘটনা অপব্যবহার প্রতিরোধের পাশাপাশি তা তদন্ত করার প্রয়োজনীয়তাকেও জোরদার করে।
কাজটিকে নির্ধারিত অপারেটিং টাস্কে রূপান্তর করুন। একটি পারচেজ অর্ডার কোনো সুরক্ষামূলক ব্যবস্থা কার্যকর থাকার প্রমাণ নয়।
অপারেটিং রুটিন নির্দিষ্ট করুন
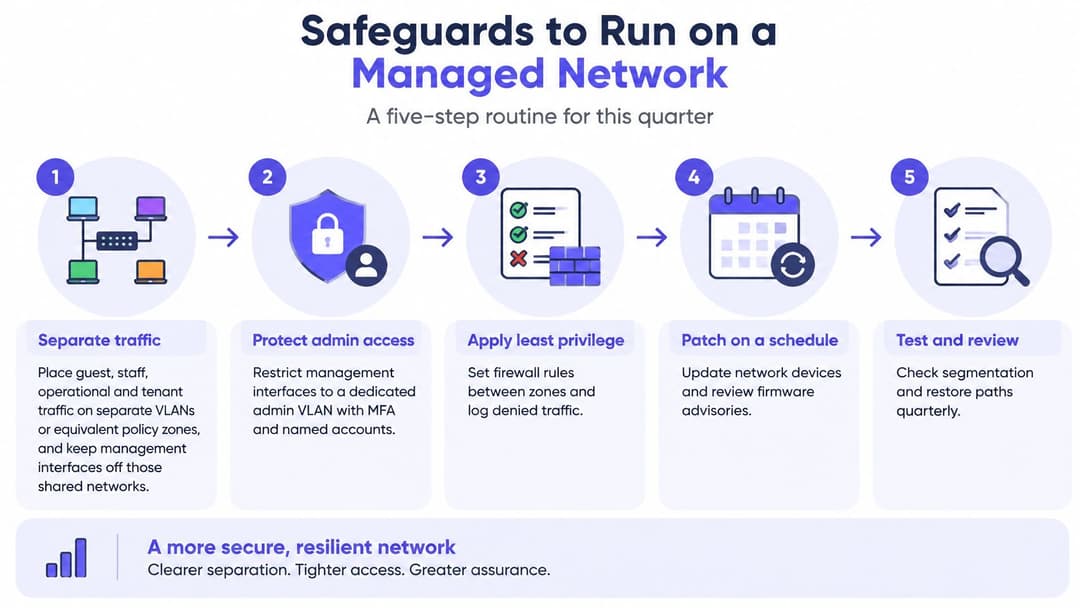
সুচিন্তিতভাবে ট্র্যাফিক আলাদা করুন। অতিথি, কর্মী, পরিচালনা সংক্রান্ত এবং ভাড়াটেদের ট্র্যাফিককে VLAN বা সমমানের পলিসি জোনে রাখুন। ম্যানেজমেন্ট ইন্টারফেসগুলিকে একটি সীমাবদ্ধ অ্যাডমিনিস্ট্রেশন পাথে রাখুন, তারপর একটি সাধারণ গেস্ট ডিভাইস থেকে নিষিদ্ধ কানেকশনগুলি পরীক্ষা করুন।
শেয়ার করা ব্যবসায়িক ক্রেডেনশিয়াল পরিবর্তন করুন। ব্যবসায়িক সিস্টেম রয়েছে এমন জোনগুলিতে নির্বাচিত পরিচয়-ভিত্তিক অ্যাক্সেস মডেল প্রয়োগ করুন। ট্রেডিং বা কেয়ার ডেলিভারি সমর্থন করে এমন সরঞ্জাম মাইগ্রেট করার আগে নথিভুক্তি এবং প্রত্যাহার সংক্রান্ত পাইলট ট্রায়াল পরিচালনা করুন।
নির্দিষ্ট ব্যক্তিদের জন্যই অ্যাডমিনিস্ট্রেশন সীমাবদ্ধ রাখুন। পৃথক অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এবং যেখানে সম্ভব সেখানে মাল্টিফ্যাক্টর প্রমাণীকরণ ব্যবহার করুন। কোনো নির্দিষ্ট কাজের জন্য সরবরাহকারীর অ্যাক্সেস অনুমোদিত হওয়া উচিত, এবং সেই কাজ শেষ হলে স্থায়ী অ্যাক্সেস সরিয়ে দেওয়া উচিত।
নেটওয়ার্ক সফ্টওয়্যার এবং কনফিগারেশন বজায় রাখুন। কন্ট্রোলার, অ্যাক্সেস পয়েন্ট এবং প্রমাণীকরণ পরিষেবাগুলির জন্য একটি প্যাচিং চক্র সেট করুন, যেখানে গুরুতর দুর্বলতাগুলির দ্রুত সমাধানের ব্যবস্থা থাকবে। ব্যতিক্রম, ক্ষতিপূরণমূলক নিয়ন্ত্রণ এবং কে অপারেশনাল ঝুঁকি গ্রহণ করছেন তা রেকর্ড করুন।
দরকারী প্রমাণ সংগ্রহ করুন। নিচের উৎসগুলি একটি কেন্দ্রীয়, অনুসন্ধানযোগ্য স্থানে সংরক্ষণ করুন। ডিভাইসের ঘড়িগুলি সিঙ্ক্রোনাইজ করুন যাতে রেসপন্ডাররা সিস্টেম জুড়ে ঘটনাগুলি পুনর্গঠন করতে পারেন।
লগগুলি সুরক্ষিত রাখুন এবং ব্যবহার করুন। যেখানে সম্ভব রুটিন নেটওয়ার্ক অ্যাডমিনিস্ট্রেশন থেকে লগ অ্যাডমিনিস্ট্রেশন আলাদা রাখুন। অস্বাভাবিক প্রমাণীকরণ এবং অভ্যন্তরীণ জোনগুলির মধ্যে স্থানান্তরের প্রচেষ্টার বিষয়ে সতর্কবার্তা পান, এবং তদন্তের দায়িত্ব কারও উপর ন্যস্ত রাখুন।
এসকেলেশনের রিহার্সাল করুন। প্রযোজ্য ক্ষেত্রে কে কানেক্টিভিটি প্রদানকারী, ব্যাঙ্ক এবং বীমাকারীর সাথে যোগাযোগ করবেন তা নির্দিষ্ট করুন। সাধারণ সহযোগিতার প্ল্যাটফর্ম অনুপলব্ধ থাকলে যোগাযোগের বিবরণ এমন কোথাও সংরক্ষণ করুন যেখানে অ্যাক্সেস করা সম্ভব।
পুনরুদ্ধার নিশ্চিত করুন। কনফিগারেশন এবং প্রয়োজনীয় পরিষেবাগুলির পুনরুদ্ধার পরীক্ষা করুন। একটি সাপ্লায়ার-ডিপেন্ডেন্সি নোট বজায় রাখুন যা ব্যাখ্যা করে যে কোনো বহিরাগত প্ল্যাটফর্ম অদৃশ্য হয়ে গেলে কী কাজ করা বন্ধ করবে।
প্রশ্নগুলির উত্তর দেয় এমন প্রমাণ সংরক্ষণ করুন
লগ যা একটি নেটওয়ার্ক টিমের তদন্ত করতে সক্ষম হওয়া উচিত
| লগের উৎস | কী সংরক্ষণ করতে হবে | যে অপব্যবহার এটি দেখাতে পারে |
|---|---|---|
| প্রমাণীকরণ সংক্রান্ত ইভেন্ট | ব্যবহারকারী, ডিভাইস, সময়, সাফল্য বা ব্যর্থতা | পাসওয়ার্ড স্প্রেয়িং এবং চুরি হওয়া ক্রেডেনশিয়াল |
| অ্যাডমিনিস্ট্রেটরের কার্যকলাপ | কে পলিসি পরিবর্তন করেছেন এবং কখন | কম্প্রোমাইজড অ্যাডমিন অ্যাকাউন্ট এবং অভ্যন্তরীণ অপব্যবহার |
| DHCP এবং DNS | অ্যাড্রেস লিজ এবং যে নামগুলি কোয়েরি করা হয়েছে | অজানা ডিভাইস এবং সন্দেহজনক লুকআপ |
| ফায়ারওয়াল সিদ্ধান্ত | সেগমেন্ট অনুযায়ী অনুমতি ও প্রত্যাখ্যান | স্ক্যান এবং জোন অতিক্রম করার প্রচেষ্টা |
| ওয়্যারলেস কন্ট্রোলার ইভেন্ট | অ্যাসোসিয়েশন, রোমিং এবং কী টাইপ | যেখানে ওয়্যারলেস মনিটরিং শনাক্তকরণে সহায়তা করে সেখানে অপ্রত্যাশিত SSID এবং রোগ অ্যাক্সেস পয়েন্ট |
| পূর্ব-পশ্চিম (East-west) ট্র্যাফিক | অভ্যন্তরীণ সেগমেন্টগুলির মধ্যে ফ্লো | প্রাথমিক অ্যাক্সেস পাওয়ার পর ল্যাটারাল মুভমেন্ট |
তদন্তের প্রয়োজনীয়তা, গোপনীয়তার বাধ্যবাধকতা এবং স্টোরেজ ক্ষমতার ওপর ভিত্তি করে রিটেনশন পিরিয়ড বেছে নিন। প্রতিটি লগ কোন প্রশ্নের উত্তর দিতে পারে তা না জেনে সবকিছু অনির্দিষ্টকালের জন্য সংগ্রহ করে রাখা কোনো সমাধান নয়।
শারীরিক অ্যাক্সেস সংক্রান্ত পরিকল্পনার ক্ষেত্রেও ব্যতিক্রমগুলোর দিকে একই রকম মনোযোগ দিতে হবে। Fitness GM-এর secure your 24/7 fitness facility নির্দেশিকাটি কর্মীবিহীন ভেন্যুগুলোর জন্য প্রাসঙ্গিক পরিপ্রেক্ষিত তুলে ধরে, যেখানে দরজার অ্যাক্সেস এবং নেটওয়ার্ক অ্যাক্সেসের জন্য সমন্বিত কিন্তু স্বতন্ত্র পদ্ধতির প্রয়োজন হয়।
অপারেশনাল পরীক্ষা: প্রতিটি সুরক্ষামূলক ব্যবস্থার একজন মালিক, প্রমাণের অবস্থান এবং পরবর্তী পর্যালোচনার তারিখ নির্ধারণ করুন। কেবল একটি ফিচার বিদ্যমান বলেই এটিকে সম্পন্ন হিসেবে চিহ্নিত করবেন না।
বাস্তব প্রেক্ষাপটে একই নিয়মগুলি কীভাবে কাজ করে
হোটেল এবং স্বাস্থ্যসেবা
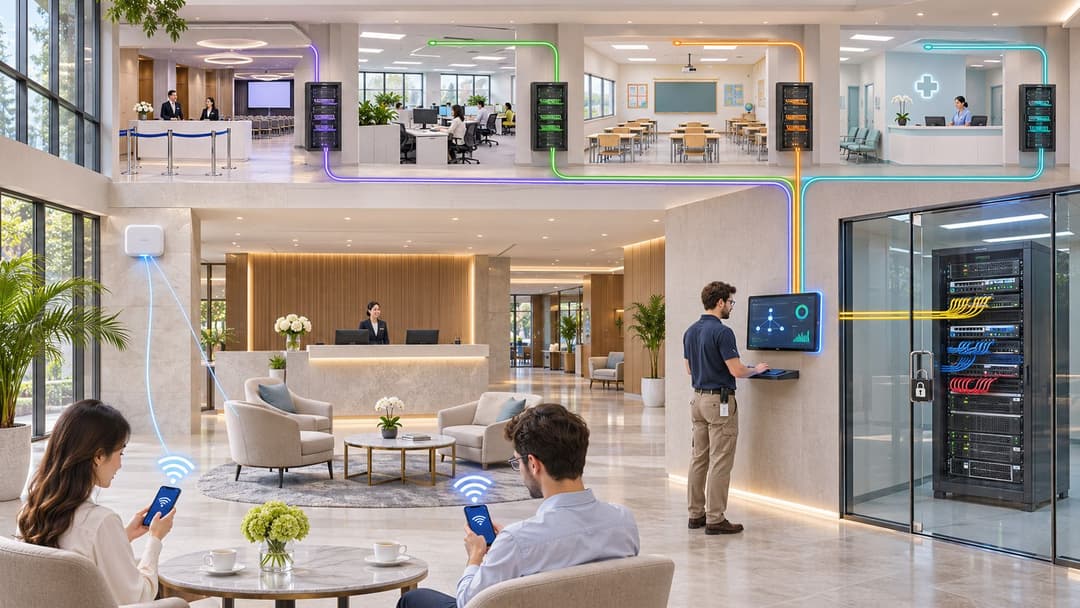
একটি হোটেলে, একজন মৌসুমী রিসেপশনিস্টের চুক্তির মেয়াদ শেষ হয়ে যায় কিন্তু অতিথিদের চেক-ইন চলতে থাকে। রিসেপশনের প্রতিটি ব্যাক-অফিস ডিভাইস পুনরায় সংযোগ করার প্রয়োজন ছাড়াই তাঁর কর্মীদের পরিচয় সংক্রান্ত অ্যাক্সেস বন্ধ হয়ে যাওয়া উচিত; অতিথিদের ফোন প্রপার্টি-ম্যানেজমেন্ট এবং পেমেন্ট সিস্টেম থেকে আলাদা রাখা উচিত এবং শুধুমাত্র ইন্টারনেটের পথেই থাকা উচিত।
একটি হাসপাতালে, একজন পরিদর্শক যখন ভিডিও স্ট্রিম করছেন তখন একটি ক্লিনিক্যাল দল রোগীর তথ্য বের করছেন। পরিদর্শকদের অ্যাক্সেস থেকে ক্লিনিক্যাল নেটওয়ার্কে যাওয়ার কোনো পথ থাকা উচিত নয়, এবং যে চিকিৎসা ডিভাইসটি এন্টারপ্রাইজ প্রমাণীকরণ ব্যবহার করতে পারে না সেটির জন্য একটি নথিভুক্ত ব্যতিক্রম, নিজস্ব ক্রেডেনশিয়াল এবং কঠোরভাবে সীমিত গন্তব্য থাকা আবশ্যক।
এগুলি পৃথক অপারেটিং পরিবেশ, তবে উভয়ের ক্ষেত্রেই অ্যাক্সেস পরিবর্তন প্রয়োজন যা সম্পর্কহীন ব্যবহারকারীদের কাজে বাধা দেয় না। কেউ শ্রেণিবদ্ধ করেনি এমন যন্ত্রপাতির ডিফল্ট স্থান হিসেবে সুবিধাজনক কোনো কর্মী SSID ব্যবহার করা এড়িয়ে চলুন।
দোকান, বাড়ি এবং অস্থায়ী ঠিকাদাররা
খুচরা ব্যবসায়, একজন ক্রেতা পেমেন্ট টার্মিনালের কাছে কানেক্ট করেন যখন একজন কর্মী স্টক হ্যান্ডহেল্ড ব্যবহার করেন। ক্রেতার প্রয়োজন একটি এনক্রিপ্টেড গেস্ট রুট, টিল নেটওয়ার্কের দৃশ্যমানতা নয়; হ্যান্ডহেল্ডের জন্য কেবল তার কাজের জন্য প্রয়োজনীয় ব্যবসায়িক পরিষেবাগুলির প্রয়োজন।
ছাত্রাবাস বা বিল্ড-টু-রেন্ট আবাসনে, একজন বাসিন্দা চান যে তার ফোনটি যেন তার টেলিভিশন এবং কনসোল নিয়ন্ত্রণ করতে পারে। তাদের ব্যক্তিগত নেটওয়ার্কের উচিত পাশের ফ্ল্যাটের ডিভাইসগুলি প্রকাশ না করেই সেই সংযোগ সমর্থন করা, এবং তাদের স্থানান্তর ভবনের কার্যক্রমে বিঘ্ন না ঘটিয়ে তাদের অ্যাক্সেস সমাপ্ত করা উচিত।
একজন কন্ট্রাক্টরের জন্য, একজন ইঞ্জিনিয়ারের রক্ষণাবেক্ষণ টিকিট একটি নির্দিষ্ট উদ্দেশ্য এবং সমাপ্তির সময় নির্ধারণ করে। কাজ শেষ হলে রিমোট-অ্যাক্সেস সেশনটি বন্ধ করুন এবং সংশ্লিষ্ট অনুমতিগুলি সরিয়ে দিন; ফায়ারওয়াল নিয়মটি ক্ষতিকারক নয় মনে করে ভেন্ডর অ্যাকাউন্ট সক্রিয় রেখে দেবেন না।
অন্য কোনও ভেন্যুর প্রেক্ষাপটের জন্য, সর্বসাধারণের ব্যবহারের উপযোগী সংযোগ বিবেচনা করার সময় Newcastle City Council কেস স্টাডি একটি দরকারী রেফারেন্স। যেকোনো কেস স্টাডিকে একটি কনফিগারেশন টেমপ্লেট হিসেবে না দেখে প্রেক্ষাপট হিসেবে বিবেচনা করুন: আপনার অ্যাপ্লিকেশনের নির্ভরতা এবং অনুমোদিত রুটগুলির এখনও স্থানীয় যাচাইকরণের প্রয়োজন রয়েছে।
আপনার টিমকে জিজ্ঞাসা করুন যে কোন লাইভ SSID-গুলি বর্তমানে এই ভূমিকাগুলিকে মিশ্রিত করছে। একটি পরিচিত WiFi নাম এর প্রমাণ নয় যে এর পিছনের ব্যবহারকারীদের যথাযথভাবে পৃথক পারমিশন রয়েছে।
আরেকটি টুল যোগ করার আগে একজন ওনার বা দায়িত্বপ্রাপ্ত ব্যক্তিকে নির্ধারণ করুন
Cyber Security Breaches Survey 2025-এ দেখা গেছে যে UK-র ৮১% ব্যবসার কমপক্ষে তিনটি নির্দিষ্ট প্রযুক্তিগত নিয়ন্ত্রণ কার্যকর ছিল, তবুও ৪৩% আগের বারো মাসে একটি লঙ্ঘন বা আক্রমণের রিপোর্ট করেছে। সরঞ্জামের মালিকানা থাকা এবং সেটি সঠিকভাবে পরিচালনা করা দুটি ভিন্ন বিষয়।
একটি ভবনের প্রতিটি দরজায় তালা থাকতে পারে এবং তবুও পুরানো চাবি থাকা যে কারও জন্য তা খোলা থাকতে পারে। নেটওয়ার্কগুলিও একইভাবে ব্যর্থ হয়। ফায়ারওয়াল, VLAN এবং পৃথক SSID সিদ্ধান্ত নেয় ট্র্যাফিক কী করতে পারে, তবে একটি মেয়াদোত্তীর্ণ বা পুরানো পরিচয় সেগুলির সবকটি ভেদ করে চলে যায়। সমীক্ষাটি নির্দিষ্ট করে বলতে পারে না যে কোনও একক ঘটনায় কোন নিয়ন্ত্রণটি ব্যর্থ হয়েছিল, তবুও এটি স্পষ্ট করে দেয় যে কেবল সংগ্রহ বা ক্রয় করলেই পরিচালিত অ্যাক্সেস নিশ্চিত করা যায় না।
প্রমাণ চান, আশ্বাস নয়
এমন একজন দায়বদ্ধ ওনার নির্দিষ্ট করুন যিনি বোর্ডের ব্যবহারিক প্রশ্নের উত্তর দিতে পারেন: নেটওয়ার্কের অধিকারগুলি কি এখনও কর্মসংস্থানের স্থিতি, সরবরাহকারীর চুক্তি এবং অপারেশনাল প্রয়োজনের সাথে মেলে? সেই ব্যক্তির সরাসরি ব্যতিক্রমগুলি বন্ধ করার এবং অ্যাক্সেস প্রত্যাহার করার কর্তৃত্ব থাকা প্রয়োজন। কেবল একটি স্প্রেডশিটের দায়িত্ব রাখা সম্পূর্ণ আলাদা কাজ।
পরীক্ষাটি হলো প্রয়োজনে উপস্থাপন করা প্রমাণ, পুনর্নবীকরণের সময়ে দেওয়া আশ্বাস নয়। কার্যকর প্রমাণের মধ্যে অন্তর্ভুক্ত রয়েছে:
- জয়েনার-মুভার-লিভার রেকর্ড: অনুমতি কখন প্রদান করা হয়েছে, পরিবর্তন করা হয়েছে এবং প্রত্যাহার করা হয়েছে তা প্রদর্শন করে, যার মধ্যে একটি প্রত্যাহার পরীক্ষার ফলাফল অন্তর্ভুক্ত থাকে। চাকরি ছেড়ে যাওয়া ব্যক্তির ক্রিডেনশিয়াল যদি প্রস্থানের এক সপ্তাহ পরেও প্রমাণীকৃত হয়, তবে প্রক্রিয়াটি চালানো হয়েছিল কিন্তু ফলাফল ব্যর্থ হয়েছে।
- একটি ব্যতিক্রম ইনভেনটরি: অস্বাভাবিক ফায়ারওয়াল রুট, WiFi ব্যবস্থা এবং অসমর্থিত ডিভাইস রেকর্ড করুন, যার প্রতিটিতে একটি নির্দিষ্ট ব্যবসায়িক যুক্তি এবং পর্যালোচনার তারিখ থাকবে।
- সরবরাহকারী অফবোর্ডিং যাচাইকরণ: চুক্তি শেষ হলে অ্যাকাউন্ট, কি, দূরবর্তী অ্যাক্সেসের অনুমতি এবং সক্রিয় সেশনগুলি অপসারণের বিষয়টি নিশ্চিত করুন।
পুরনো পরিচয়গুলি যদি নেটওয়ার্ক জুড়ে অ্যাক্সেস বজায় রাখে, তবে নেটওয়ার্ক সেপারেশন ডায়াগ্রামের বিশেষ কোনও মূল্য থাকে না। সেগমেন্টেশন দেয়াল তৈরি করে; পরিচয় ঠিক করে যে কার কাছে চাবি থাকবে।
যেসব টিম নিজেদের পাবলিক-কী পরিকাঠামো তৈরি না করেই পরিচয়-ভিত্তিক কর্মী WiFi খুঁজছে, তাদের জন্য Purple-এর Staff WiFi কোনও ব্যবসার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে পরিচালিত EAP-TLS শংসাপত্র সহ কর্মচারীদের ডিভাইসগুলি অনবোর্ড করে, ফলে ঘোরানোর জন্য কোনও শেয়ার করা পাসফ্রেজ থাকে না। Purple ক্লাউড RADIUS পরিচালনা করে যা FreeRADIUS বা Windows NPS প্রতিস্থাপন করে, অন-প্রেমিস প্রমাণীকরণ সার্ভারগুলির প্রয়োজনীয়তা দূর করে যেগুলির প্যাচিং এবং ফেইলওভারের প্রয়োজন হয়, এবং একটি NAC-এর জটিলতা ছাড়াই এন্টারপ্রাইজ-স্তরের কর্মচারী WiFi নিরাপত্তা প্রদান করে।
প্রথমে দায়িত্বশীল মালিক নির্বাচন করুন। তারপর প্রতিটি সক্রিয় SSID-কে একটি অ্যাক্সেস মডেল, প্রত্যাহার ব্যবস্থা এবং সেই ব্যবস্থা কাজ করছে তার প্রমাণের সাথে ম্যাপ করুন। এই ম্যাপিং তৈরির আগে আরেকটি টুল যুক্ত করলে কোনো সমাধান পাওয়ার বদলে কেবল একটি নতুন ড্যাশবোর্ড তৈরি হবে।
Purple সম্পূর্ণ ভবনের জন্য একটি শেয়ার্ড পাসওয়ার্ডের বদলে উপযুক্ত পরিচিতি অনুযায়ী নির্মিত গেস্ট, কর্মী এবং মাল্টি-টেন্যান্ট WiFi সরবরাহ করে। আপনার বর্তমান অ্যাক্সেস পয়েন্ট, ডিরেক্টরি ইন্টিগ্রেশন এবং আপনার টিমের যাচাই করার প্রয়োজনীয় অ্যাক্সেস প্রত্যাহারের পথগুলি নিয়ে আলোচনা করতে Purple দেখুন।