आप एक होटल के कमरे में हैं, आपका फोन कहता है कि यह कनेक्टेड है, लेकिन लॉगिन पेज कभी दिखाई नहीं देता। लैपटॉप उसी नेटवर्क से जुड़ता है, फिर वर्क पोर्टल लोड करते समय टाइम आउट हो जाता है। रिसेप्शन का कहना है कि ब्रॉडबैंड ठीक है, फिर भी स्ट्रीमिंग बंद हो जाती है, वीडियो कॉल टूट जाती हैं, और हर नया डिवाइस hotel WiFi not working की एक और शिकायत पैदा करता है।
दृश्यमान लक्षण अक्सर भ्रामक होते हैं। एक क्लाइंट एड्रेस प्राप्त करने, नाम रिजॉल्व करने, Captive Portal को पास करने, रेडियो के बीच रोमिंग करने या इंटरनेट तक विश्वसनीय रूप से पहुंचने में विफल होने के बावजूद किसी एक्सेस प्वाइंट से जुड़ सकता है। प्रभावी समस्या निवारण उपकरण को रीस्टार्ट करने और यह उम्मीद करने के बजाय कि समस्या गायब हो जाएगी, यह पहचानने से शुरू होता है कि कौन सी परत विफल हुई है।
कनेक्टेड होने का मतलब उपयोग योग्य होना क्यों नहीं है
एक WiFi आइकन कनेक्शन के केवल एक हिस्से की पुष्टि करता है। इसका आमतौर पर मतलब है कि डिवाइस ने एसोसिएशन स्थापित करने के लिए एक एक्सेस प्वाइंट के साथ पर्याप्त रेडियो ट्रैफिक का आदान-प्रदान किया है। यह इस बात की पुष्टि नहीं करता है कि एक्सेस प्वाइंट में अतिरिक्त क्षमता है, नेटवर्क ने DHCP एड्रेस जारी किया है, DNS प्रतिक्रिया दे रहा है, या गेटवे व्यापक इंटरनेट तक पहुंच सकता है।
होटलों में यह अंतर महत्वपूर्ण है क्योंकि गेस्ट कमरों, गलियारों, रेस्तरां, मीटिंग क्षेत्रों और रिसेप्शन के बीच आवाजाही करते हैं। उनके डिवाइस दूर के एक्सेस पॉइंट से जुड़े रह सकते हैं, व्यस्त रेडियो से चिपके रह सकते हैं, या सही तरीके से रोम करने में विफल हो सकते हैं। फाइबर सर्किट के सामान्य रूप से काम करने पर भी इंटरफेरेंस और पैकेट लॉस एक स्पष्ट रूप से जुड़े डिवाइस को अनुपयोगी महसूस करा सकते हैं।
यूके के स्वतंत्र नेटवर्क मार्गदर्शन से पता चलता है कि डेड स्पॉट्स, अत्यधिक क्लाइंट लोड, इंटरफेरेंस, खराब एक्सेस-पॉइंट डिजाइन और DHCP एग्जॉस्ट होटल कनेक्टिविटी की शिकायतों के अलग-अलग कारण हैं। यह यह भी नोट करता है कि 500 Mbps या 1 Gbps इंटरनेट वाले होटलों को भी शिकायतें मिल सकती हैं क्योंकि कवरेज की निरंतरता और लेटेंसी मुख्य स्पीड से अधिक महत्वपूर्ण हो सकती है (होटल WiFi डिज़ाइन और त्रुटियों पर स्वतंत्र मार्गदर्शन)।
स्पीड टेस्ट में क्या छूट जाता है
एक स्पीड टेस्ट उपयोगी है, लेकिन यह एक सीमित प्रश्न का उत्तर देता है। यह किसी विशेष क्षण में एक विशेष डिवाइस और एक परीक्षण सेवा के बीच थ्रूपुट को मापता है। यह रुक-रुक कर होने वाले पैकेट नुकसान, धीमी DNS प्रतिक्रियाओं, विफल रोमिंग, एक पूर्ण DHCP पूल, या एक Captive Portal को प्रकट नहीं कर सकता है जो सामान्य ब्राउज़िंग को अवरुद्ध करता है।
कमजोर सिग्नल वाले कमरे में मौजूद एक अतिथि शांत समय के दौरान परीक्षण पूरा कर सकता है, लेकिन जब पड़ोसी कमरे व्यस्त हो जाते हैं तो वह व्यावहारिक उपयोगिता खो देता है। दूसरा अतिथि एक्सेस प्वाइंट के पास हो सकता है लेकिन एयरटाइम के लिए बहुत सारे क्लाइंट्स के साथ प्रतिस्पर्धा कर सकता है। दोनों अनुभव एक ही फ्रंट - डेस्क रिपोर्ट तैयार कर सकते हैं, लेकिन उन्हें अलग - अलग समाधानों की आवश्यकता होती है।
| गेस्ट को क्या दिखता है | वास्तव में क्या विफल हो सकता है |
|---|---|
| कनेक्टेड, कोई ब्राउज़िंग नहीं | DHCP, DNS, पोर्टल, फ़ायरवॉल, या WAN |
| फ़ास्ट टेस्ट, अस्थिर वीडियो कॉल | विलंबता (latency), पैकेट हानि, हस्तक्षेप, या रोमिंग |
| एक कमरा प्रभावित | RF कवरेज, केबल बिछाने, एक्सेस प्वाइंट, या स्विच पोर्ट |
| सभी कमरे प्रभावित | ऑथेंटिकेशन सेवा, गेटवे, अपलिंक, या प्रदाता |
| रात में काम करता है, व्यस्त समय में विफल रहता है | क्षमता, एयरटाइम विवाद, या नीति सीमाएं |
अधिक संपूर्ण परिचालन दृश्य के लिए, टीमें रूम-स्तरीय परीक्षण को WiFi विश्लेषिकी और ग्राहक अनुभव निगरानी के साथ जोड़ सकती हैं। महत्वपूर्ण बदलाव सरल है: उपयोग योग्य कनेक्टिविटी एक सेवा परिणाम है, स्पीड-टेस्ट परिणाम नहीं।
अतिथियों और फ्रंट डेस्क कर्मचारियों के लिए तत्काल सुधार
जब लॉगिन पेज दिखाई न दे, तो बार-बार रिसेप्शन से पासवर्ड मांगने के बजाय डिवाइस से शुरुआत करें। ब्राउज़र में एक सामान्य, गैर-HTTPS वेबपेज खोलें। रीडायरेक्ट कैप्टिव-पोर्टल पहचान को ट्रिगर कर सकता है, जबकि एक HTTPS अनुरोध इंटरसेप्शन का विरोध कर सकता है क्योंकि ब्राउज़र एक वैध सुरक्षित गंतव्य की उम्मीद करता है।
यदि कुछ नहीं होता है, तो अस्थायी रूप से VPN, निजी DNS सुविधा, या सुरक्षा फ़िल्टर को अक्षम करें। ये टूल डिवाइस को पोर्टल का पता लगाने या उस तक पहुंचने से रोक सकते हैं। परिवर्तन करने के बाद फिर से कनेक्ट करें, और एक्सेस अधिकृत और परीक्षण किए जाने के बाद गोपनीयता सुविधा को पुनर्स्थापित करें।
एक व्यावहारिक अतिथि चेकलिस्ट
- होटल नेटवर्क को भूल जाएं (Forget)। सहेजे गए प्रोफाइल को हटाएं, फिर SSID से दोबारा जुड़ें ताकि पुराना सत्र या गलत कॉन्फ़िगरेशन बना न रहे।
- किसी अन्य ब्राउज़र का उपयोग करें। ब्राउज़र एक्सटेंशन, कैश्ड रीडायरेक्ट, या डिवाइस-विशिष्ट संगतता समस्या पेज को प्रदर्शित होने से रोक सकती है।
- दूसरे डिवाइस का प्रयास करें। यदि कोई फोन सफलतापूर्वक जुड़ जाता है लेकिन लैपटॉप नहीं जुड़ता है, तो इसकी संभावना कम है कि संपूर्ण प्रॉपर्टी की सेवा इसका तत्काल कारण है।
- ऑथराइजेशन की जांच करें। रिसेप्शन से पुष्टि करने के लिए कहें कि कमरा या डिवाइस सत्र स्वीकृत हो गया है और, जहाँ समर्थित हो, सत्र को रीसेट करें।
- विफलता को रिकॉर्ड करें। कमरा, डिवाइस, समय, SSID और सटीक संदेश नोट करें। "WiFi खराब है" कहने से कर्मचारियों के पास जांच करने के लिए बहुत कम जानकारी होती है।
हॉस्पिटैलिटी मार्गदर्शन उन पोर्टल पेजों की पहचान करता है जो कुछ डिवाइस पर रेंडर होने में विफल रहते हैं, बहुत सारे चरणों की आवश्यकता होती है, या फ्रंट-डेस्क कॉल के आवर्ती कारणों के रूप में सही ढंग से रीडायरेक्ट नहीं होते हैं। यह यह भी चेतावनी देता है कि एक ओपन SSID रेडियो ट्रैफिक को उजागर कर सकता है और सुरक्षा की झूठी भावना पैदा कर सकता है क्योंकि एक पोर्टल एन्क्रिप्शन के समान नहीं है (गेस्ट WiFi और पोर्टल व्यवहार पर मार्गदर्शन)।

पोर्टल को एक्सेस को आसान बनाना चाहिए, न कि रिसेप्शन डेस्क को मैन्युअल ऑथेंटिकेशन कतार में बदलना चाहिए। यात्रा के लिए आवास का आकलन करते समय भी यही सिद्धांत लागू होता है। नॉर्विच में सर्विस्ड अपार्टमेंट की तुलना करने वाले पाठकों को यह विचार करना चाहिए कि क्या संपत्ति अपनी कनेक्टिविटी प्रक्रिया को स्पष्ट रूप से समझाती है, खासकर यदि काम, स्ट्रीमिंग या कई डिवाइस प्रवास का हिस्सा हैं।
ऑपरेटरों के लिए, एक नियंत्रित सत्यापन वर्कफ़्लो कर्मचारियों को यह पुष्टि करने में मदद कर सकता है कि किसी अतिथि ने प्रमाणित किया है या नहीं और क्या सही डिवाइस अपेक्षित सत्र से जुड़ा हुआ है। एक गेस्ट WiFi सत्यापन वर्कफ़्लो को नेटवर्क - लेयर जांच का पूरक होना चाहिए, न कि उसका स्थान लेना चाहिए।
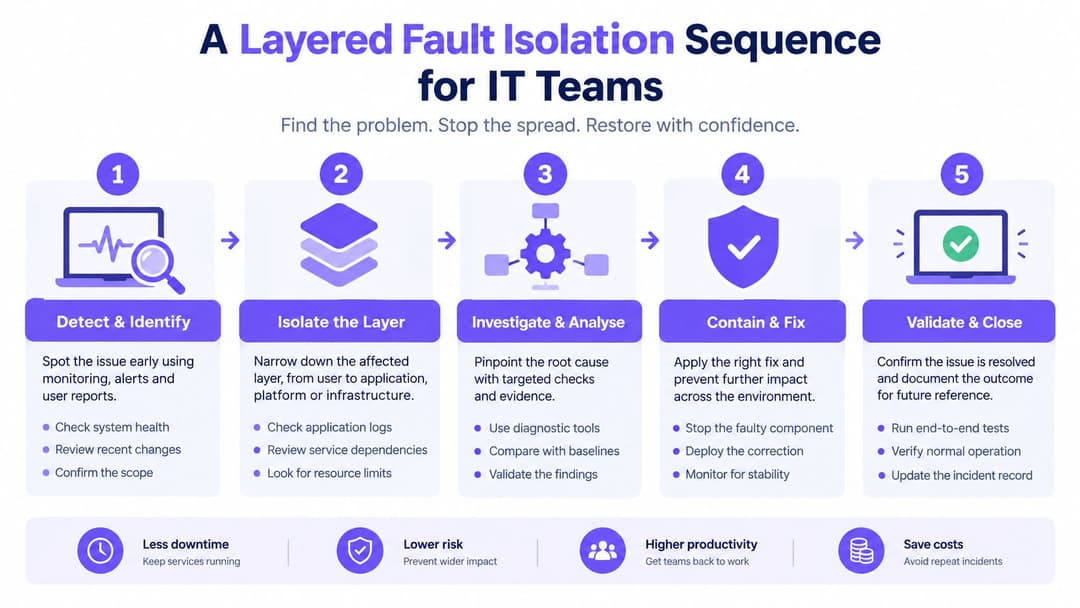
IT टीमों के लिए एक स्तरीय फॉल्ट आइसोलेशन अनुक्रम
एक्सेस पॉइंट्स को यादृच्छिक रूप से रीबूट करने से अक्सर उपयोगी साक्ष्य मिट जाते हैं। एक बेहतर प्रतिक्रिया विफलता को सटीक रूप से रिकॉर्ड करने से शुरू होती है, फिर अतिथि के वास्तविक स्थान से परीक्षण करती है।
कमरा, SSID, डिवाइस का प्रकार, समय और दायरा लिख लें। यह स्थापित करें कि क्या समस्या एक डिवाइस, एक कमरे, एक मंजिल या पूरी संपत्ति को प्रभावित करती है। उसी कमरे में एक दूसरे डिवाइस का परीक्षण करें, फिर यदि संभव हो तो मूल डिवाइस का कहीं और परीक्षण करें। यह तुरंत एक स्थान या सेवा समस्या से क्लाइंट-विशिष्ट समस्या को अलग करता है।
स्टैक के माध्यम से विफलता का ट्रैक रखें
- एसोसिएशन की पुष्टि करें। क्लाइंट के एसोसिएशन, सिग्नल क्वालिटी, रेडियो, रोमिंग हिस्ट्री और ऑथेंटिकेशन इवेंट के लिए कंट्रोलर की जांच करें। जो क्लाइंट कभी एसोसिएट नहीं होता, उसमें RF, डिवाइस या SSID की समस्या होती है।
- एड्रेसिंग की पुष्टि करें। जांचें कि क्या क्लाइंट को DHCP एड्रेस, डिफ़ॉल्ट गेटवे और DNS सर्वर मिला है। एड्रेस के बिना एसोसिएशन DHCP या VLAN समस्याओं की ओर इशारा करता है।
- गेटवे का परीक्षण करें। सार्वजनिक वेबसाइटों का परीक्षण करने से पहले गेटवे की पहुंच का परीक्षण करें। यहां विफलता का मतलब है कि ध्यान ब्रॉडबैंड प्रदाता के बजाय स्थानीय नेटवर्क पर केंद्रित रहना चाहिए।
- DNS का अलग से परीक्षण करें। यदि गेटवे उत्तर देता है लेकिन नाम रिज़ॉल्व नहीं होते हैं, तो रिज़ॉल्वर पाथ, वाल्ड-गार्डन नियमों और पोर्टल पॉलिसी की जांच करें। विफल DNS के साथ एक मान्य IP रिज़ॉल्वर या वाल्ड-गार्डन कॉन्फ़िगरेशन की ओर इशारा करता है (UK होटल WiFi समस्या निवारण मार्गदर्शन)।
- HTTPS एक्सेस का परीक्षण करें। बिना किसी बाहरी पहुंच के सफल DNS फ़ायरवॉल, WAN, या खाता-नीति समस्याओं की ओर इशारा करता है। समय और प्रभावित क्लाइंट को कैप्चर करें ताकि अपस्ट्रीम टीमें लॉग को सहसंबंधित कर सकें।
स्थितियों की तुलना करें, धारणाओं की नहीं
शांत अवधि और व्यस्त अवधि के दौरान जांच दोहराएं। यदि एड्रेसिंग और DNS ऑफ - पीक के दौरान काम करते हैं लेकिन नाश्ते या शाम के उपयोग के दौरान विफल हो जाते हैं, तो कमी और क्षमता की जांच करें। यदि आस-पास के कमरे काम करते समय एक ही कमरा लगातार विफल रहता है, तो एक्सेस प्वाइंट, केबलिंग, स्विच पोर्ट, चैनल स्थितियों और भवन निर्माण सामग्री का निरीक्षण करें।
सामान्य परीक्षण संदूषण से बचें। अस्थायी रूप से VPN को अक्षम करें, कस्टम DNS सेटिंग्स को हटाएं, और जांचें कि डिवाइस मैन्युअल रूप से कॉन्फ़िगर की गई नेटवर्क प्रोफ़ाइल का उपयोग नहीं कर रहा है। जब रेडियो कनेक्शन पूरी तरह से ठीक हो, तब भी एक पोर्टल रीडायरेक्ट विफलता RF आउटेज की तरह दिख सकती है।
एक मल्टी-फंक्शन डायग्नोस्टिक टूलकिट स्टाफ को क्लाइंट, गेटवे, DNS और रीचैबिलिटी परिणामों को लगातार रिकॉर्ड करने में मदद कर सकता है। इसका मूल्य प्रत्येक घटना के लिए तुलनीय साक्ष्य तैयार करने से आता है, न कि अधिक स्क्रीनशॉट एकत्र करने से। एक नेटवर्क टेस्टिंग टूलकिट कंट्रोलर और गेटवे लॉग के साथ-साथ उस साक्ष्य-एकत्रीकरण प्रक्रिया का समर्थन कर सकता है।
क्षमता और नेटवर्क डिज़ाइन बाधाओं का ऑडिट करना
आवर्ती शिकायतें केवल इसलिए गायब नहीं होती हैं क्योंकि एक होटल बड़ा ब्रॉडबैंड पैकेज खरीदता है। सीमित संसाधन एयरटाइम, एक्सेस-पॉइंट प्लेसमेंट, अपलिंक क्षमता, DHCP उपलब्धता, या वह नीति हो सकती है जो एक क्लाइंट को साझा सेवा का बहुत अधिक उपभोग करने की अनुमति देती है।
नेटवर्क का ऑडिट वहां करें जहां अतिथि इसका उपयोग करते हैं। नाश्ते, शाम को स्ट्रीमिंग और चेकआउट के दौरान प्रति एक्सेस पॉइंट एक साथ कनेक्टेड क्लाइंट को मापें। कमरे दर कमरे RSSI और चैनल उपयोग का मानचित्रण करें, फिर प्रति-क्लाइंट थ्रूपुट, रिट्रांसमिशन, DHCP-लीज उपलब्धता, DNS विलंबता और WAN उपयोग की तुलना करें।
सर्किट से परे देखें
किसी संपत्ति में पर्याप्त इंटरनेट क्षमता हो सकती है लेकिन फिर भी कमरे के स्तर पर खराब सेवा मिल सकती है। मोटी दीवारें कवरेज को कमजोर कर सकती हैं, पड़ोसी रेडियो व्यवधान उत्पन्न कर सकते हैं, और गलत तरीके से रखे गए एक्सेस प्वाइंट अतिथियों को दूर के रेडियो से जुड़ा छोड़ सकते हैं। RF सर्वेक्षण के बिना अधिक एक्सेस प्वाइंट जोड़ने से सह-चैनल व्यवधान बढ़कर स्थिति और खराब हो सकती है।
विशिष्ट प्रश्नों के उत्तर देने के लिए मापों का उपयोग करें:
- क्या रेडियो कंजस्टेड है? उच्च चैनल उपयोग और रीट्रांसमिशन एयरटाइम समस्या का संकेत देते हैं, जरूरी नहीं कि यह ब्रॉडबैंड की समस्या हो।
- क्या एक्सेस प्वाइंट ओवरलोडेड है? क्लाइंट की संख्या और प्रति-क्लाइंट प्रदर्शन यह प्रकट करते हैं कि क्या मांग विशेष कमरों या सार्वजनिक क्षेत्रों में केंद्रित है।
- क्या एड्रेसिंग उपलब्ध है? क्लाइंट की संख्या के साथ-साथ DHCP-लीज़ उपलब्धता की जांच की जानी चाहिए, विशेष रूप से तब जब डिवाइस कनेक्ट होते हैं लेकिन कभी एड्रेस प्राप्त नहीं करते हैं।
- क्या WAN का निष्पक्ष रूप से उपभोग किया जा रहा है? भुगतान टर्मिनलों, बुकिंग प्लेटफॉर्म, प्रॉपर्टी-मैनेजमेंट सिस्टम, कर्मचारी उपकरणों और बिल्डिंग कंट्रोल की जरूरतों के साथ मेहमानों की मांग की तुलना करें।
एक व्यावहारिक डिज़ाइन लक्ष्य गेस्ट ट्रैफ़िक को कुल ब्रॉडबैंड क्षमता के लगभग 60 से 80 प्रतिशत के भीतर रखना है, जिससे परिचालन सेवाओं के लिए 20 से 40 प्रतिशत हेडरूम सुरक्षित रहे (आतिथ्य नेटवर्क के लिए क्षमता मार्गदर्शन)। यह कोई सार्वभौमिक प्रदर्शन गारंटी नहीं है। स्ट्रीमिंग व्यवहार, रेडियो स्थितियां, भवन निर्माण और क्लाइंट की क्षमता परिणाम पर हावी हो सकती है।
अतिथियों को संचालन से अलग करें
अतिथि उपकरणों को क्लाइंट आइसोलेशन के साथ एक समर्पित VLAN पर रखें। अतिथि डिवाइस से नीति की पुष्टि करें, यह सुनिश्चित करते हुए कि यह भुगतान, बुकिंग, प्रॉपर्टी-मैनेजमेंट, या बिल्डिंग-कंट्रोल नेटवर्क तक नहीं पहुंच सकता है। यह प्रदर्शन की घटना को सुरक्षा घटना बनने से रोकता है।
जहां उपयुक्त हो, प्रति-क्लाइंट या प्रति-कमरा दर सीमाएं और QoS लागू करें। इसका उद्देश्य हर डिवाइस को समान बनाना नहीं है। इसका उद्देश्य किसी एक क्लाइंट को WAN क्षमता या एयरटाइम का एकाधिकार करने से रोकना है, जबकि संपत्ति के बाकी हिस्सों के लिए एक अनुमानित सेवा को बनाए रखना है।
पासवर्ड रहित प्रमाणीकरण के साथ आउटेज को रोकना
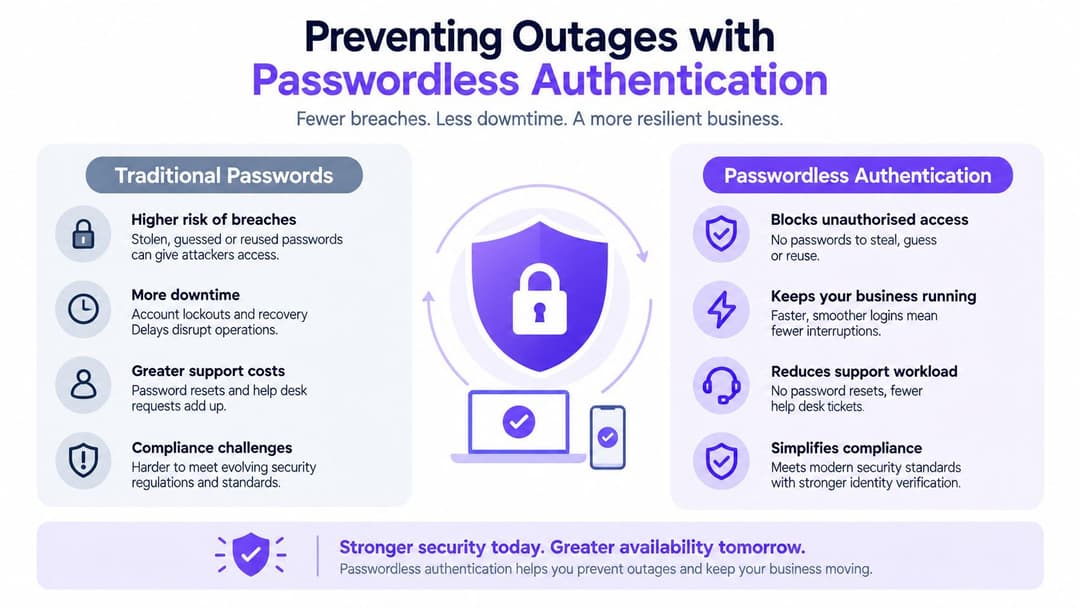
Captive Portals काम करने पर सुविधाजनक होते हैं, लेकिन वे ब्राउज़र रीडायरेक्ट, डिवाइस पहचान, DNS व्यवहार, सर्टिफिकेट और सेशन स्टेट पर एक नाजुक निर्भरता बनाते हैं। किसी अतिथि का रेडियो कनेक्शन पूरी तरह से ठीक हो सकता है और फिर भी वह ब्राउज़िंग शुरू करने में असमर्थ हो सकता है क्योंकि प्रमाणीकरण परत विफल हो गई है।
Hotspot 2.0, Passpoint, और OpenRoaming जैसे पासवर्ड-रहित मानक एक अलग मॉडल पेश करते हैं। डिवाइस एक विश्वसनीय नेटवर्क की खोज करता है, उसके क्रेडेंशियल का मूल्यांकन करता है, और गेस्ट को वेब फॉर्म में साझा पासवर्ड टाइप करने के लिए कहे बिना एक एन्क्रिप्टेड कनेक्शन स्थापित करता है। उपयुक्त डिप्लॉयमेंट में, यह क्रिटिकल पाथ से स्प्लैश-स्क्रीन संगतता को हटा देता है।
प्रमाणीकरण परत क्यों महत्वपूर्ण है
एक पारंपरिक पोर्टल को फोन, लैपटॉप, टैबलेट, स्मार्ट टीवी और अन्य अतिथि उपकरणों पर काम करना होता है। इसे प्राइवेट DNS, VPNs, ब्राउज़र प्रतिबंधों, प्रमाणपत्र सत्यापन और ऑपरेटिंग - सिस्टम - विशिष्ट कैप्टिव - नेटवर्क व्यवहार को भी संभालना चाहिए। हर अतिरिक्त कदम एक और ऐसा बिंदु बनाता है जहाँ अतिथि अटक सकता है।
Passpoint और संबंधित दृष्टिकोण उस काम का अधिकांश हिस्सा डिवाइस और नेटवर्क संबंधों में स्थानांतरित कर देते हैं। एन्क्रिप्टेड एक्सेस अतिथि द्वारा ओपन SSID से गुजरने के बाद के बजाय नेटवर्क कनेक्शन के हिस्से के रूप में शुरू होता है। वह अंतर महत्वपूर्ण है क्योंकि एक पोर्टल किसी अन्य खुले वायरलेस लिंक को एन्क्रिप्ट नहीं करता है।
कर्मचारियों और प्रबंधित वातावरण के लिए, पहचान एकीकरण नियंत्रण जोड़ता है। निर्देशिका सेवाएं स्वचालित रूप से पहुंच का प्रावधान कर सकती हैं, भूमिका-आधारित नीतियां लागू कर सकती हैं, और जब कोई उपयोगकर्ता चला जाता है या उसकी स्थिति बदल जाती है तो पहुंच रद्द कर सकती हैं। विभागों, ठेकेदारों और किरायेदारों में साझा पासवर्ड बदलने की तुलना में यह अधिक प्रबंधनीय है।
पोर्टल अभी भी कहां उपयुक्त हैं
पासवर्ड रहित पहुंच पोर्टल डिज़ाइन को अनदेखा करने का कोई कारण नहीं है। कुछ आगंतुकों के पास समर्थित प्रोफ़ाइल नहीं होगी, कुछ डिवाइसों को फ़ॉलबैक की आवश्यकता होती है, और कुछ संपत्तियों को सेवा प्रदान करने से पहले सहमति या पंजीकरण की आवश्यकता होती है। एक फ़ॉलबैक पोर्टल छोटा, सुलभ, स्पष्ट रूप से ब्रांडेड और आमतौर पर अतिथियों द्वारा लाए जाने वाले डिवाइस प्रकारों पर परीक्षण किया गया होना चाहिए।
Purple एक होटल गेस्ट WiFi प्लेटफॉर्म प्रदान करता है जो Passpoint और OpenRoaming सहित पासवर्ड-रहित एक्सेस मॉडल का समर्थन करता है, जबकि गेस्ट और स्टाफ एनवायरनमेंट के लिए Captive Portal वर्कफ़्लो और पहचान-आधारित नेटवर्किंग की भी पेशकश करता है। यह डायरेक्टरी सेवाओं और नेटवर्क विक्रेताओं के साथ एकीकृत हो सकता है, लेकिन ऑपरेटरों को अभी भी स्वयं कवरेज, नीति, फेलओवर और डिवाइस संगतता को मान्य करने की आवश्यकता है।
सही उद्देश्य हर वेब पेज को समाप्त करना नहीं है। यह सुनिश्चित करना है कि प्रमाणीकरण विफलता रेडियो विफलता के रूप में सामने न आए या अनावश्यक फ्रंट-डेस्क कार्य उत्पन्न न करे।
एक लचीली आतिथ्य कनेक्टिविटी रणनीति का निर्माण
विश्वसनीय होटल कनेक्टिविटी की शुरुआत WiFi को एक ऐसे परिचालन बुनियादी ढांचे के रूप में मानने से होती है, न कि केवल एक ऐसी गेस्ट सुविधा के रूप में जिसकी जांच केवल तभी की जाए जब कोई शिकायत करे। कनेक्शन भुगतान प्रणालियों, बुकिंग प्लेटफार्मों, कर्मचारियों के वर्कफ़्लो, ऑनलाइन ऑर्डरिंग, भवन सेवाओं और गेस्ट संचार का समर्थन करता है। इनमें से किसी भी मार्ग में विफलता धीमी डाउनलोडिंग से कहीं अधिक दबाव पैदा कर सकती है।
Beaming की UK डाउनटाइम रिपोर्ट के अनुसार, UK के आतिथ्य व्यवसायों ने 2023 में औसतन 26.8 से 27 घंटे के इंटरनेट डाउनटाइम का अनुभव किया, जिसमें प्रति विफलता को ठीक करने में लगभग 7.9 से 8 घंटे लगे। ये आंकड़े व्यापक व्यावसायिक कनेक्टिविटी को कवर करते हैं, केवल गेस्ट WiFi को नहीं, लेकिन वे दिखाते हैं कि होटलों को मॉनिटरिंग, लचीलेपन, एस्केलेशन और स्पष्ट संचार की आवश्यकता क्यों है।
एक ऑपरेटर की चेकलिस्ट बनाएं
- उपलब्धता मापें। ट्रैक करें कि क्या SSID दिखाई दे रहा है, क्लाइंट एसोसिएट हो सकते हैं, ऑथेंटिकेशन सफल होता है, DHCP पूरा होता है, DNS प्रतिक्रिया देता है, और बाहरी HTTPS एक्सेस काम करता है।
- अनुभव मापें। न केवल विज्ञापित ब्रॉडबैंड गति, बल्कि विलंबता (latency), पैकेट हानि, रोमिंग व्यवहार और समाधान का समय रिकॉर्ड करें।
- पीक अवधि का परीक्षण करें। जब मेहमानों की मांग सबसे अधिक हो तब जांच करें, फिर शांत-अवधि के परिणामों के साथ उनकी तुलना करें।
- ऑपरेशन्स को सुरक्षित रखें। मेहमानों के ट्रैफ़िक को नियोजित क्षमता सीमा के भीतर रखें, इसे परिचालन VLANs से अलग करें, और पुष्टि करें कि QoS नीतियां लोड के तहत काम करती हैं।
- एक द्वितीयक पथ बनाए रखें। एक द्वितीयक फिक्स्ड, 4G, या 5G कनेक्शन का उपयोग करें जहां इंटरनेट एक्सेस खोने से होटल संचालन प्रभावित होगा। केवल बैकअप सर्किट सक्षम होने पर ही नहीं, बल्कि लोड के तहत फ़ेलओवर का परीक्षण करें।
- संचार तैयार करें। रिसेप्शन को एक छोटा नैदानिक स्क्रिप्ट और एक एस्केलेशन फ़ॉर्म दें जो कमरा, डिवाइस, समय, SSID, ऑथेंटिकेशन स्थिति और देखे गए लक्षणों को कैप्चर करता है।
एक फेलओवर सर्किट जिसने कभी प्रोडक्शन ट्रैफिक नहीं संभाला है, वह एक धारणा है, कोई रिजिलियंस प्लान नहीं। यही बात उस पोर्टल पर भी लागू होती है जिसका परीक्षण केवल एक स्टाफ हैंडसेट पर किया गया था। होटलों को उन संयोजनों का परीक्षण करना चाहिए जिनका उपयोग अतिथि करते हैं, जिनमें विभिन्न ऑपरेटिंग सिस्टम, ब्राउज़र, VPN सेटिंग्स, प्राइवेट DNS कॉन्फ़िगरेशन और कमरे के स्थान शामिल हैं।
कनेक्टिविटी संपत्ति के बाहर के अनुभवों को भी प्रभावित करती है। भ्रमण या स्थानांतरण की व्यवस्था करने वाले संचालनकर्ताओं को यह व्यावहारिक मार्गदर्शिका मिल सकती है कि क्यों टूरों को विश्वसनीय WiFi और SIM की आवश्यकता होती है यात्रियों और कर्मचारियों के साथ संचार की योजना बनाते समय उपयोगी होती है।
सबसे मजबूत घटना प्रक्रिया साक्ष्य के साथ समाप्त होती है। समाधान के बाद, विफल परत, सुधारात्मक कार्रवाई और निगरानी सिग्नल को रिकॉर्ड करें जिसे अगली बार इसका पता लगाना चाहिए। यह "होटल WiFi काम नहीं कर रहा है" को आवर्ती शिकायत से एक निदान योग्य सेवा स्थिति में बदल देता है।
Purple आतिथ्य संचालनकर्ताओं को कमजोर साझा-पासवर्ड और Captive Portal प्रक्रियाओं को पासवर्ड रहित अतिथि पहुंच, पहचान-आधारित कर्मचारी नेटवर्किंग, सत्यापन वर्कफ़्लो और कनेक्टिविटी एनालिटिक्स के साथ बदलने में मदद करता है। यह आंकने के लिए Purple पर जाएं कि एक अधिक दृश्यमान और लचीला होटल WiFi अनुभव आपके मौजूदा नेटवर्क में कैसे फिट बैठ सकता है।