Sie befinden sich in einem Hotelzimmer, Ihr Smartphone zeigt eine Verbindung an, aber die Anmeldeseite erscheint nie. Das Laptop verbindet sich mit demselben Netzwerk und bricht dann beim Laden eines Arbeitsportals ab. Die Rezeption versichert, dass mit dem Breitbandanschluss alles in Ordnung ist, dennoch stoppen Streams, Videocalls brechen ab und jedes neue Gerät erzeugt eine weitere Beschwerde darüber, dass das Hotel WiFi nicht funktioniert.
Das sichtbare Symptom ist oft irreführend. Ein Client kann sich mit einem Access Point verbinden, aber gleichzeitig daran scheitern, eine Adresse zu beziehen, Namen aufzulösen, das Captive Portal zu passieren, zwischen Sendern zu roamen oder das Internet zuverlässig zu erreichen. Eine effektive Fehlerbehebung beginnt mit der Identifizierung der genauen Fehlerebene, anstatt Geräte einfach neu zu starten und zu hoffen, dass das Problem verschwindet.
Warum Verbunden nicht Nutzbarkeit bedeutet
Ein WiFi-Symbol bestätigt nur einen Teil der Verbindung. Es bedeutet in der Regel nur, dass das Gerät genügend Funkdaten mit einem Access Point ausgetauscht hat, um eine Zuordnung herzustellen. Es bestätigt nicht, dass der Access Point über freie Kapazitäten verfügt, dass das Netzwerk eine DHCP-Adresse vergeben hat, dass DNS antwortet oder dass das Gateway das globale Internet erreichen kann.
Diese Unterscheidung ist in Hotels wichtig, da sich die Gäste zwischen Zimmern, Fluren, Restaurants, Tagungsbereichen und der Rezeption bewegen. Ihre Geräte bleiben möglicherweise mit einem weit entfernten Access Point verbunden, halten an einer überlasteten Funk verbindung fest oder führen das Roaming nicht sauber durch. Interferenzen und Paketverluste können dazu führen, dass sich ein scheinbar verbundenes Gerät unnutzbar anfühlt, selbst wenn eine Glasfaserleitung normal funktioniert.
Unabhängige britische Empfehlungen für Netzwerke identifizieren Funklöcher, übermäßige Client-Auslastung, Störungen, mangelhaftes Access-Point-Design und DHCP-Erschöpfung als Ursachen für Beschwerden über die Konnektivität in Hotels. Es wird auch darauf hingewiesen, dass Hotels mit 500 Mbps oder 1 Gbps Internetverbindung dennoch Beschwerden erhalten können, da die Abdeckungskonsistenz und Latenz oft wichtiger sind als die reine Bandbreite (unabhängige Richtlinien zum Hotel WiFi Design und zu Störungen).
Was ein Geschwindigkeits-Test außer Acht lässt
Ein Speed-Test ist nützlich, beantwortet aber nur eine begrenzte Frage. Er misst den Durchsatz zwischen einem bestimmten Gerät und einem Testdienst zu einem bestimmten Zeitpunkt. Er zeigt möglicherweise keinen intermittierenden Paketverlust, langsame DNS-Antworten, fehlgeschlagenes Roaming, einen vollen DHCP-Pool oder ein Captive Portal, das das normale Surfen blockiert.
Ein Gast in einem Zimmer mit schwachem Signal kann einen Test während einer ruhigen Phase erfolgreich abschließen, verliert aber die praktische Nutzbarkeit, sobald die Nachbarzimmer stark frequentiert sind. Ein zweiter Gast befindet sich möglicherweise in der Nähe eines Access Points, konkurriert aber mit zu vielen Clients um Sendezeit. Beide Erfahrungen können zur selben Meldung an der Rezeption führen, erfordern jedoch unterschiedliche Lösungen.
| Was der Gast sieht | Was tatsächlich fehlschlagen könnte |
|---|---|
| Verbunden, kein Surfen möglich | DHCP, DNS, Portal, Firewall oder WAN |
| Schneller Test, instabiler Videoanruf | Latenz, Paketverlust, Störungen oder Roaming |
| Ein Zimmer betroffen | HF-Abdeckung, Verkabelung, Access Point oder Switch-Port |
| Alle Zimmer betroffen | Authentifizierungsdienst, Gateway, Uplink oder Anbieter |
| Funktioniert nachts, schlägt zu Stoßzeiten fehl | Kapazität, Auslastung der Sendezeit (Airtime) oder Richtlinienlimits |
Für eine vollständigere betriebliche Übersicht können Teams Tests auf Raumebene mit WiFi-Analysen und Client-Experience-Monitoring kombinieren. Der entscheidende Wandel ist einfach: Nutzbare Konnektivität ist ein Service-Ergebnis, kein Speed-Test-Ergebnis.
Sofortmaßnahmen für Gäste und das Rezeptionspersonal
Wenn die Anmeldeseite nicht erscheint, beginnen Sie beim Gerät, anstatt die Rezeption wiederholt nach dem Passwort zu fragen. Öffnen Sie eine normale, nicht über HTTPS gesicherte Webseite im Browser. Die Umleitung kann die Erkennung des Captive Portals auslösen, während sich eine HTTPS-Anfrage der Umleitung widersetzen kann, da der Browser ein gültiges, sicheres Ziel erwartet.
Wenn nichts passiert, deaktivieren Sie vorübergehend ein VPN, eine private DNS-Funktion oder einen Sicherheitsfilter. Diese Tools können verhindern, dass das Gerät das Portal erkennt oder erreicht. Verbinden Sie sich nach der Änderung erneut und stellen Sie die Datenschutzfunktion wieder her, sobald der Zugriff autorisiert und getestet wurde.
Eine praktische Checkliste für Gäste
- Ignorieren Sie das Hotelnetzwerk. Entfernen Sie das gespeicherte Profil und verbinden Sie sich erneut mit der SSID, damit keine alte Sitzung oder fehlerhafte Konfiguration bestehen bleibt.
- Nutzen Sie einen anderen Browser. Eine Browser-Erweiterung, eine im Cache gespeicherte Weiterleitung oder ein gerätespezifisches Kompatibilitätsproblem kann die Darstellung der Seite verhindern.
- Testen Sie ein zweites Gerät. Wenn sich ein Smartphone erfolgreich verbindet, ein Laptop jedoch nicht, ist es unwahrscheinlich, dass der gebäudeweite Dienst die unmittelbare Ursache ist.
- Prüfen Sie die Autorisierung. Bitten Sie die Rezeption zu bestätigen, dass die Zimmer- oder Gerätesitzung genehmigt wurde, und lassen Sie die Sitzung, sofern unterstützt, zurücksetzen.
- Dokumentieren Sie den Fehler. Notieren Sie Zimmer, Gerät, Uhrzeit, SSID und die genaue Fehlermeldung. Die Aussage "Das WiFi ist schlecht" bietet dem Personal kaum Anhaltspunkte für die Untersuchung.
Richtlinien für das Gastgewerbe identifizieren Portalseiten, die auf einigen Geräten nicht gerendert werden, zu viele Schritte erfordern oder nicht korrekt weiterleiten, als wiederkehrende Ursachen für Anrufe an der Rezeption. Es wird auch davor gewarnt, dass eine offene SSID den Funkverkehr offenlegen und ein falsches Sicherheitsgefühl erzeugen kann, da ein Portal nicht dasselbe ist wie eine Verschlüsselung (Richtlinien zu Gäste-WiFi und Portalverhalten).

Ein Portal sollte den Zugang vereinfachen und nicht die Rezeption in eine manuelle Authentifizierungsschlange verwandeln. Dasselbe Prinzip gilt bei der Bewertung von Unterkünften für eine Reise. Leser, die Serviced Apartments in Norwich vergleichen, sollten prüfen, ob die Unterkunft ihren Konnektivitätsprozess klar erklärt, insbesondere wenn Arbeit, Streaming oder mehrere Geräte Teil des Aufenthalts sind.
Für Betreiber kann ein kontrollierter Verifizierungsworkflow dem Personal helfen, zu bestätigen, ob sich ein Gast authentifiziert hat und ob das richtige Gerät der erwarteten Sitzung zugeordnet ist. Ein Verifizierungsworkflow für Gäste-WiFi sollte Prüfungen auf Netzwerkebene ergänzen, nicht ersetzen.
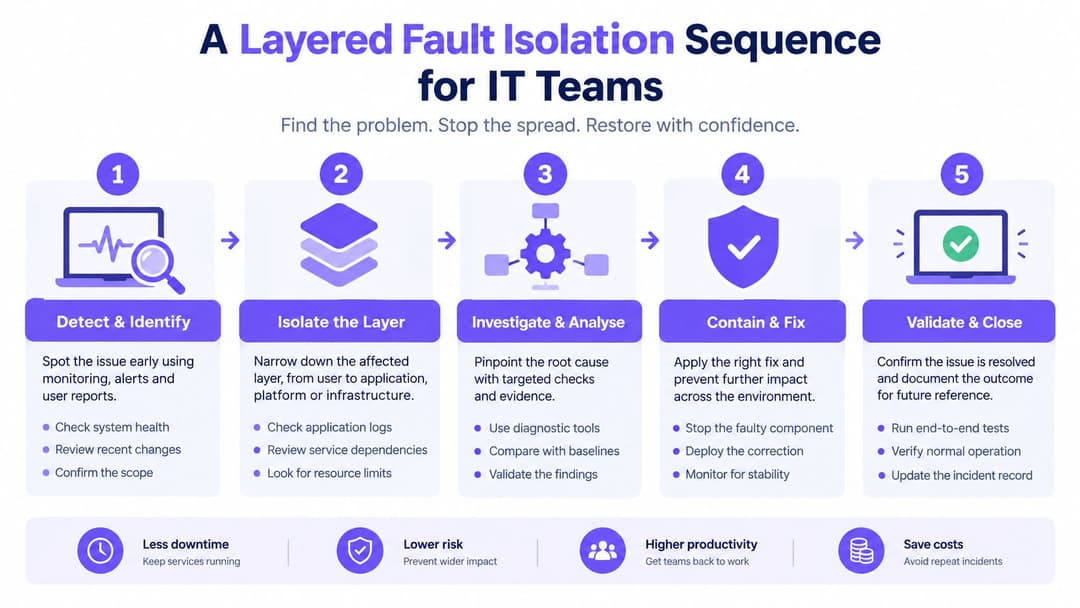
Eine mehrschichtige Fehlerisolationssequenz für IT-Teams
Das zufällige Neustarten von Access Points vernichtet oft nützliche Beweise. Eine bessere Reaktion beginnt mit der präzisen Erfassung des Fehlers und anschließenden Tests vom tatsächlichen Standort des Gastes aus.
Notieren Sie Zimmer, SSID, Gerätetyp, Uhrzeit und Umfang. Stellen Sie fest, ob das Problem ein einzelnes Gerät, ein Zimmer, eine Etage oder das gesamte Objekt betrifft. Testen Sie ein zweites Gerät im selben Zimmer und anschließend das ursprüngliche Gerät nach Möglichkeit an einem anderen Ort. So lässt sich ein clientspezifisches Problem schnell von einem Standort- oder Dienstproblem unterscheiden.
Verfolgen Sie den Fehler durch den Stack
- Zuordnung bestätigen. Überprüfen Sie den Controller auf die Zuordnung des Clients, die Signalqualität, das Funkband, den Roaming-Verlauf und das Authentifizierungsereignis. Ein Client, der sich nie verbindet, hat ein HF-, Geräte- oder SSID-Problem.
- Adressierung überprüfen. Prüfen Sie, ob der Client eine DHCP-Adresse, ein Standard-Gateway und einen DNS-Server erhalten hat. Eine Zuordnung ohne Adresse deutet auf DHCP- oder VLAN-Probleme hin.
- Gateway testen. Testen Sie die Erreichbarkeit des Gateways, bevor Sie öffentliche Websites testen. Ein Fehlschlag an dieser Stelle lenkt den Fokus auf das lokale Netzwerk statt auf den Breitbandanbieter.
- DNS separat testen. Wenn das Gateway antwortet, aber Namen nicht aufgelöst werden, überprüfen Sie den Resolver-Pfad, die Walled-Garden-Regeln und die Portal-Richtlinie. Eine gültige IP mit fehlgeschlagenem DNS deutet auf eine Resolver- oder Walled-Garden-Konfiguration hin (Anleitung zur Fehlerbehebung für Hotel WiFi in UK).
- HTTPS-Zugriff testen. Erfolgreiches DNS ohne externe Erreichbarkeit deutet auf Firewall-, WAN- oder Konto-Richtlinienprobleme hin. Erfassen Sie die Uhrzeit und den betroffenen Client, damit übergeordnete Teams Protokolle korrelieren können.
Vergleichen Sie Bedingungen, keine Annahmen
Wiederholen Sie die Prüfungen während einer ruhigen Phase und einer Stoßzeit. Wenn Adressierung und DNS außerhalb der Spitzenzeiten funktionieren, aber während des Frühstücks oder am Abend fehlschlagen, untersuchen Sie Ressourcenengpässe und Kapazitäten. Wenn dasselbe Zimmer konsequent ausfällt, während benachbarte Zimmer funktionieren, überprüfen Sie den Access Point, die Verkabelung, den Switch-Port, die Kanalbedingungen und die Baustoffe.
Vermeiden Sie gängige Testkontaminationen. Deaktivieren Sie vorübergehend ein VPN, entfernen Sie benutzerdefinierte DNS-Einstellungen und überprüfen Sie, ob das Gerät kein manuell konfiguriertes Netzwerkprofil verwendet. Ein Fehler bei der Portal-Weiterleitung kann wie ein Ausfall der Funkverbindung aussehen, obwohl die Verbindung völlig intakt ist.
Ein multifunktionales Diagnose-Toolkit kann dem Personal helfen, Client-, Gateway-, DNS- und Erreichbarkeitsergebnisse konsistent zu erfassen. Der Wert liegt darin, vergleichbare Nachweise für jeden Vorfall zu erstellen, nicht darin, mehr Screenshots zu sammeln. Ein Netzwerk-Test-Toolkit kann diesen Prozess der Beweiserhebung zusammen mit Controller- und Gateway-Logs unterstützen.
Überprüfung von Kapazitäts- und Netzwerkdesign-Engpässen
Wiederkehrende Beschwerden verschwinden selten nur, weil ein Hotel ein größeres Breitbandpaket kauft. Die begrenzende Ressource kann Airtime, die Platzierung von Access Points, Uplink-Kapazität, DHCP-Verfügbarkeit oder die Richtlinie sein, die es einem Client ermöglicht, zu viel des gemeinsamen Dienstes zu verbrauchen.
Überprüfen Sie das Netzwerk dort, wo Gäste es nutzen. Messen Sie die gleichzeitigen Clients pro Access Point während des Frühstücks, des abendlichen Streamings und beim Check-out. Erfassen Sie RSSI und Kanalauslastung Raum für Raum und vergleichen Sie dann Durchsatz pro Client, Re-Transmissions, DHCP-Lease-Verfügbarkeit, DNS-Latenz und WAN-Auslastung.
Blicken Sie über die Leitung hinaus
Ein Objekt verfügt möglicherweise über eine großzügige Internetkapazität, bietet auf Zimmerebene jedoch trotzdem eine schlechte Verbindung. Dicke Wände können die Abdeckung schwächen, benachbarte Sender können Störungen verursachen und schlecht platzierte Access Points dazu führen, dass Gäste mit einem weit entfernten Sender verbunden bleiben. Das Hinzufügen weiterer Access Points ohne vorherige RF-Messung kann die Situation durch verstärkte Gleichkanalstörungen sogar noch verschlimmern.
Nutzen Sie die Messungen, um spezifische Fragen zu beantworten:
- Ist die Funkverbindung überlastet? Eine hohe Kanalauslastung und erneute Übertragungen weisen auf ein Airtime-Problem hin, nicht zwingend auf ein Breitbandproblem.
- Ist der Access Point überlastet? Client-Zahlen und die Leistung pro Client zeigen, ob sich die Nachfrage auf bestimmte Zimmer oder öffentliche Bereiche konzentriert.
- Sind IP-Adressen verfügbar? Die Verfügbarkeit von DHCP-Leases sollte zusammen mit den Client-Zahlen überprüft werden, insbesondere wenn Geräte eine Verbindung herstellen, aber keine Adresse erhalten.
- Wird das WAN fair genutzt? Vergleichen Sie den Bedarf der Gäste mit den Anforderungen von Zahlungsterminals, Buchungsplattformen, Property-Management-Systemen, Geräten des Personals und der Gebäudeleittechnik.
Ein praktisches Ziel bei der Planung besteht darin, den Gästedatenverkehr innerhalb von etwa 60 bis 80 Prozent der gesamten Breitbandkapazität zu halten, um 20 bis 40 Prozent Puffer für den betrieblichen Ablauf zu reservieren (Kapazitätsrichtlinien für Netzwerke im Gastgewerbe). Das ist keine universelle Leistungsgarantie. Streaming-Verhalten, Funkbedingungen, Gebäudestruktur und die Leistungsfähigkeit der Endgeräte können das Ergebnis maßgeblich beeinflussen.
Isolieren Sie Gäste vom Betrieb
Platzieren Sie Gastgeräte in einem dedizierten VLAN mit Client-Isolierung. Validieren Sie die Richtlinie von einem Gastgerät aus und stellen Sie sicher, dass es keine Zahlungs-, Buchungs-, Property-Management- oder Gebäudesteuerungsnetzwerke erreichen kann. Dies verhindert, dass ein Leistungsproblem zu einem Sicherheitsvorfall wird.
Wenden Sie bei Bedarf Bandbreitenbeschränkungen und QoS pro Client oder pro Zimmer an. Das Ziel besteht nicht darin, jedes Gerät identisch zu behandeln. Es geht darum zu verhindern, dass ein einzelner Client die WAN-Kapazität oder Sendezeit monopolisiert, während ein berechenbarer Service für den Rest des Gebäudes aufrechterhalten wird.
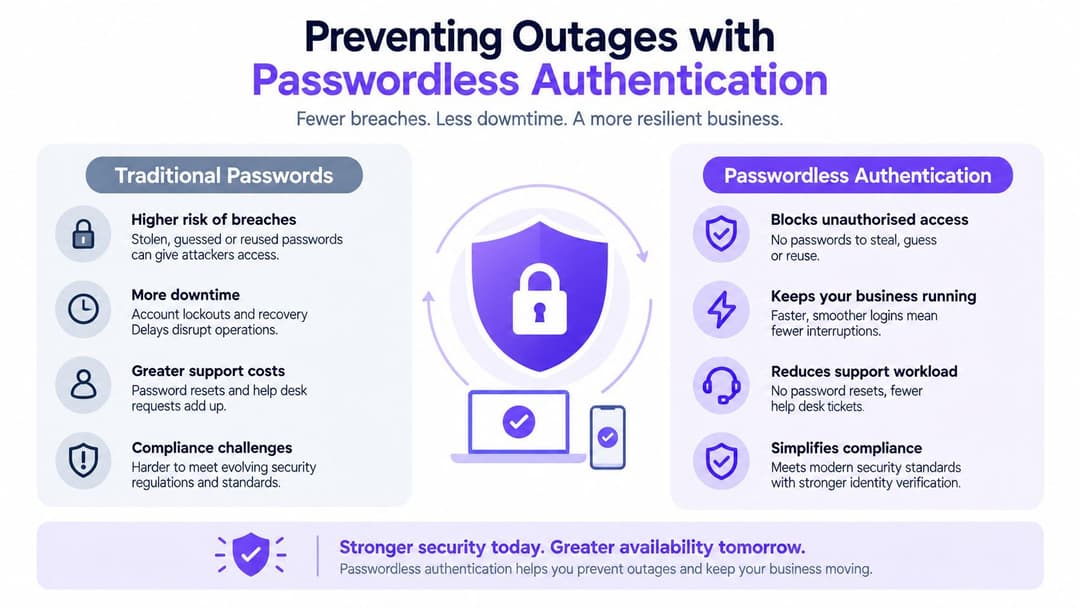
Ausfällen vorbeugen durch passwortlose Authentifizierung
Captive Portals sind praktisch, wenn sie funktionieren, aber sie schaffen eine anfällige Abhängigkeit von Browser-Weiterleitungen, Geräteerkennung, DNS-Verhalten, Zertifikaten und Sitzungsstatus. Ein Gast verfügt möglicherweise über eine einwandfreie Funkverbindung und kann dennoch nicht mit dem Surfen beginnen, weil die Authentifizierungsebene fehlgeschlagen ist.
Passwortlose Standards wie Hotspot 2.0, Passpoint und OpenRoaming bieten ein anderes Modell. Das Gerät erkennt ein vertrauenswürdiges Netzwerk, wertet dessen Anmeldeinformationen aus und stellt eine verschlüsselte Verbindung her, ohne dass der Gast ein gemeinsames Passwort in ein Webformular eingeben muss. In geeigneten Bereitstellungen wird dadurch die Splash-Screen-Kompatibilität aus dem kritischen Pfad entfernt.
Warum die Authentifizierungsschicht wichtig ist
Ein traditionelles Captive Portal muss auf Smartphones, Laptops, Tablets, Smart-TVs und anderen Gästegeräten funktionieren. Es muss zudem privates DNS, VPNs, Browser-Einschränkungen, Zertifikatsvalidierungen und betriebssystemspezifisches Verhalten bei Captive-Netzwerken verarbeiten. Jeder zusätzliche Schritt schafft einen weiteren Punkt, an dem der Gast stecken bleiben kann.
Passpoint und verwandte Ansätze verlagern einen Großteil dieser Aufgaben in die Beziehung zwischen Gerät und Netzwerk. Der verschlüsselte Zugriff beginnt bereits als Teil der Netzwerkverbindung und nicht erst, nachdem ein Gast ein offenes SSID passiert hat. Dieser Unterschied ist wichtig, da ein Captive Portal eine ansonsten offene WLAN-Verbindung nicht verschlüsselt.
Für Mitarbeiter und verwaltete Umgebungen sorgt die Identitätsintegration für zusätzliche Kontrolle. Verzeichnisdienste können den Zugriff automatisch bereitstellen, rollenbasierte Richtlinien anwenden und den Zugriff widerrufen, wenn ein Benutzer das Unternehmen verlässt oder sich sein Status ändert. Das ist wesentlich einfacher zu verwalten als das Erneuern von gemeinsam genutzten Passwörtern über Abteilungen, Auftragnehmer und Mandanten hinweg.
Wo Portale weiterhin ihren Platz haben
Passwortloser Zugang ist kein Grund, das Portal-Design zu vernachlässigen. Einige Besucher verfügen nicht über ein unterstütztes Profil, manche Geräte benötigen eine Ausweichoption und einige Objekte erfordern eine Einwilligung oder Registrierung, bevor der Dienst freigeschaltet wird. Ein Fallback-Portal sollte kurz, barrierefrei, eindeutig gebrandet und auf den Gerätetypen getestet sein, die Gäste typischerweise mitbringen.
Purple bietet eine Hotel-Gäste-WiFi-Plattform, die passwortlose Zugangsmodelle einschließlich Passpoint und OpenRoaming unterstützt und gleichzeitig Captive Portal-Workflows und identitätsbasierte Netzwerke für Gäste- und Personalumgebungen bietet. Sie kann in Verzeichnisdienste und Netzwerkanbieter integriert werden, jedoch müssen Betreiber die Abdeckung, Richtlinien, Failover und Gerätekompatibilität weiterhin selbst validieren.
Das richtige Ziel ist nicht die Eliminierung jeder Webseite. Es geht darum sicherzustellen, dass sich ein Authentifizierungsfehler nicht als Funkfehler tarnst oder unnötigen Aufwand an der Rezeption verursacht.
Entwicklung einer belastbaren Konnektivitätsstrategie für das Gastgewerbe
Eine zuverlässige Konnektivität im Hotel beginnt damit, WiFi als betriebsnotwendige Infrastruktur zu behandeln und nicht als Zusatzleistung für Gäste, die erst dann überprüft wird, wenn sich jemand beschwert. Die Verbindung unterstützt Zahlungssysteme, Buchungsplattformen, Arbeitsabläufe des Personals, Online-Bestellungen, Gebäudetechnik und die Kommunikation mit den Gästen. Ein Ausfall in einem dieser Bereiche kann zu Problemen führen, die weit über einen langsamen Download hinausgehen.
Britische Gastronomie- und Hotelbetriebe verzeichneten im Jahr 2023 schätzungsweise durchschnittlich 26,8 bis 27 Stunden Internet-Ausfallzeit, wobei die Wiederherstellung etwa 7,9 bis 8 Stunden pro Ausfall dauerte, laut dem UK-Downtime-Bericht von Beaming. Die Zahlen beziehen sich auf die allgemeine Unternehmenskonnektivität, nicht nur auf das Gäste-WiFi, aber sie zeigen, warum Hotels Überwachung, Ausfallsicherheit, Eskalationsprozesse und eine klare Kommunikation benötigen.
Erstellen Sie eine Checkliste für den Betreiber
- Verfügbarkeit messen. Überwachen Sie, ob die SSID sichtbar ist, sich Clients zuordnen können, die Authentifizierung erfolgreich ist, DHCP abgeschlossen wird, DNS antwortet und der externe HTTPS-Zugriff funktioniert.
- Erfahrung messen. Erfassen Sie Latenz, Paketverlust, Roaming-Verhalten und Zeit bis zur Behebung, nicht nur die angebotene Breitbandgeschwindigkeit.
- Spitzenzeiten testen. Führen Sie Prüfungen durch, wenn die Gästenachfrage am höchsten ist, und vergleichen Sie diese mit den Ergebnissen in ruhigen Zeiten.
- Betrieb schützen. Halten Sie den Gästedatenverkehr innerhalb des geplanten Kapazitätsrahmens, isolieren Sie ihn von betrieblichen VLANs und bestätigen Sie, dass sich QoS-Richtlinien unter Last ordnungsgemäß verhalten.
- Sekundärpfad aufrechterhalten. Nutzen Sie eine sekundäre Festnetz-, 4G- oder 5G-Verbindung, wenn der Verlust des Internetzugangs den Hotelbetrieb beeinträchtigen würde. Testen Sie das Failover unter Last und nicht nur bei aktivierter Ersatzleitung.
- Kommunikation vorbereiten. Geben Sie der Rezeption ein kurzes Diagnose-Skript und ein Eskalationsformular, das Zimmer, Gerät, Uhrzeit, SSID, Authentifizierungsstatus und beobachtete Symptome erfasst.
Ein Failover-Schaltkreis, der noch nie echten Produktionsverkehr übertragen hat, ist eine Annahme, kein Ausfallsicherheitskonzept. Das Gleiche gilt für ein Portal, das nur auf einem einzigen Mitarbeiter-Handy getestet wurde. Hotels sollten die Kombinationen testen, die von Gästen tatsächlich genutzt werden, einschließlich verschiedener Betriebssysteme, Browser, VPN-Einstellungen, privater DNS-Konfigurationen und Zimmerstandorte.
Konnektivität beeinflusst auch Erlebnisse außerhalb der Unterkunft. Betreiber, die Ausflüge oder Transfers organisieren, finden in diesem praktischen Leitfaden darüber, warum Touren zuverlässiges WiFi und SIM-Karten benötigen, nützliche Hinweise für die Planung der Kommunikation mit Reisenden und Personal.
Der effektivste Incident-Prozess endet mit Nachweisen. Erfassen Sie nach der Behebung die fehlerhafte Ebene, die Korrekturmaßnahme und das Überwachungssignal, das den Fehler beim nächsten Mal erkennen sollte. Das verwandelt "Hotel-WiFi funktioniert nicht" von einer wiederkehrenden Beschwerde in einen diagnostizierbaren Service-Zustand.
Purple hilft Gastronomie- und Hotelbetreibern dabei, anfällige Pfade mit gemeinsam genutzten Passwörtern und Captive Portals durch passwortlosen Gästezugang, identitätsbasierte Netzwerke für Mitarbeitende, Verifizierungsworkflows und Konnektivitätsanalysen zu ersetzen. Besuchen Sie Purple, um zu prüfen, wie ein transparenteres und belastbareres Hotel WiFi in Ihre bestehende Netzwerkstruktur integriert werden kann.