
पशु चिकित्सा (वेटनरी) प्रैक्टिस समूह WiFi प्रदाता चेकलिस्ट: क्लाइंट वेटिंग रूम, क्लिनिकल डिवाइस और मल्टी-साइट रोलआउट
आप नौ ठोस प्रश्नों के आधार पर पशु चिकित्सा प्रैक्टिस WiFi प्रदाताओं को शॉर्टलिस्ट कर सकेंगे और प्रत्येक साइट पर क्लाइंट, स्टाफ और क्लिनिकल डिवाइस को अलग कर सकेंगे। इसके बाद आप अधिग्रहित की जाने वाली प्रत्येक प्रैक्टिस पर एक समूह टेम्पलेट लागू कर सकते हैं। यह गाइड आपको एक स्वीकृति परीक्षण (एक्सेप्टेंस टेस्ट), एक समस्या निवारण (ट्रबलशूटिंग) सूची और बजट के लिए लागत से जुड़े पहलू भी प्रदान करती है।
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा और प्रमाणीकरण: पूरी गाइड →
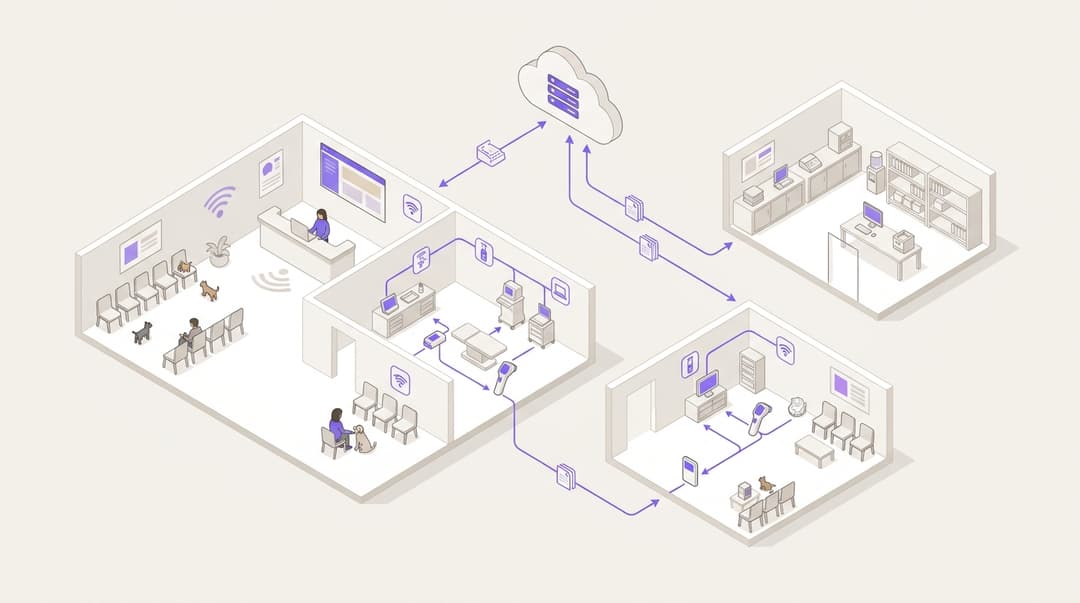
एक पशु चिकित्सा क्लिनिक समूह (veterinary practice group) को प्रत्येक साइट पर तीन अलग-अलग नेटवर्क की आवश्यकता होती है। क्लाइंट WiFi वेटिंग रूम के लिए काम करता है। स्टाफ WiFi पशु चिकित्सकों, नर्सों और रिसेप्शन के काम आता है। एक सुरक्षित, लॉक-डाउन नेटवर्क इमेजिंग, लैब और क्लिनिक प्रबंधन से जुड़े उपकरणों को संभालता है। ऐसे प्रदाता को चुनें जो पहचान (identity) के आधार पर इन्हें अलग करता हो, क्लाइंट नेटवर्क को फ़िल्टर करता हो और आपके द्वारा अधिगृहीत किए जाने वाले प्रत्येक क्लिनिक पर एक ही टेम्पलेट लागू करता हो।
पशु चिकित्सा क्लिनिक के WiFi सेटअप को क्या करने की आवश्यकता है?
एक पशु चिकित्सा क्लिनिक एक छोटा नैदानिक स्थल (clinical site) होता है, जिसके सामने एक सार्वजनिक वेटिंग रूम होता है। क्लाइंट अपने परेशान पालतू जानवरों और हाथ में फोन लेकर बैठते हैं। रिसेप्शन के पीछे वे सिस्टम होते हैं जो क्लिनिक का संचालन करते हैं:
- क्लिनिक प्रबंधन सॉफ्टवेयर (practice management software)
- डिजिटल रेडियोग्राफी और अल्ट्रासाउंड
- इन-हाउस लैब एनालाइज़र
- लेबल प्रिंटर और कार्ड टर्मिनल
वेटिंग रूम और प्रेप रूम एक ही इमारत साझा करते हैं और अक्सर एक ही एक्सेस पॉइंट भी। लेकिन उन्हें कभी भी एक ही नेटवर्क साझा नहीं करना चाहिए।
पशु चिकित्सा क्लिनिक WiFi प्रदाताओं के लिए यही मुख्य परीक्षा है। आपके प्रदाता को लोगों और उपकरणों के प्रत्येक समूह को अपना नेटवर्क देना होगा, जिसमें उसकी अपनी साइन-इन विधि, अपनी पहुंच और अपनी फ़िल्टरिंग हो। इसके बाद उसे समूह के प्रत्येक क्लिनिक में इस डिज़ाइन को दोहराना होगा, जिसमें वे क्लिनिक भी शामिल हैं जिन्हें आपने अभी तक नहीं खरीदा है।
वेटिंग रूम में मौजूद फोन एक अनप्रबंधित डिवाइस (unmanaged device) है। आप नहीं जानते कि उसमें क्या है। एक फ़्लैट नेटवर्क, जहाँ प्रत्येक डिवाइस अन्य सभी डिवाइसों को देख सकता है, किसी से छेड़छाड़ किए गए फोन को आपके एक्स-रे कंसोल या क्लिनिक प्रबंधन सर्वर की जाँच करने की अनुमति देता है। सेगमेंटेशन (Segmentation) इस रास्ते को समाप्त कर देता है।
यह यूके सरकार की Cyber Essentials योजना में पाँच तकनीकी नियंत्रणों का भी समर्थन करता है, जिनमें फ़ायरवॉल और यूज़र एक्सेस कंट्रोल शामिल हैं। यही सिद्धांत सभी नैदानिक सेटिंग्स पर लागू होता है, जैसा कि हमारे Healthcare पेज पर बताया गया है।
पशु चिकित्सा क्लिनिक को किन नेटवर्कों की आवश्यकता होती है, और प्रत्येक का उपयोग कौन करता है?
| नेटवर्क | इसका उपयोग कौन करता है | वे कैसे जुड़ते हैं | यह कहाँ तक पहुँच सकता है | फ़िल्टरिंग |
|---|---|---|---|---|
| क्लाइंट WiFi | वेटिंग रूम में पालतू जानवरों के मालिक और आगंतुक | सोच-समझकर चुने गए ऑप्ट-इन के साथ कैप्टिव पोर्टल साइन-इन | केवल इंटरनेट, क्लाइंट आइसोलेशन के साथ | Purple Shield, परिवार के लिए सुरक्षित श्रेणियां और खतरों की ब्लॉकिंग |
| स्टाफ WiFi | पशु चिकित्सक, नर्स, रिसेप्शन, लोकस (locums) | कार्य पहचान के साथ IEEE 802.1X, या एक व्यक्तिगत iPSK | क्लिनिक प्रबंधन प्रणाली, ईमेल, इंटरनेट | Purple Shield, कार्य के अनुकूल श्रेणियां और खतरों की ब्लॉकिंग |
| नैदानिक उपकरण | डिजिटल एक्स-रे, अल्ट्रासाउंड, लैब एनालाइज़र, लेबल प्रिंटर | एक समर्पित नेटवर्क नाम पर प्रति डिवाइस विशिष्ट कुंजी, या एक वायर्ड पोर्ट | केवल क्लिनिक प्रबंधन प्रणाली और नामित वेंडर सहायता एंडपॉइंट्स | फ़ायरवॉल अनुमति-सूची (allow-list), कोई सामान्य इंटरनेट नहीं |
| भुगतान | कार्ड टर्मिनल | वायर्ड, सेल्युलर या एक समर्पित नेटवर्क | केवल भुगतान प्रदाता | ऊपर दिए गए तीनों नेटवर्कों से पूरी तरह बाहर रखा गया |
यहाँ कुछ शब्दों को परिभाषित करने की आवश्यकता है:
- IEEE 802.1X पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए मानक है। प्रत्येक व्यक्ति अपने स्वयं के क्रेडेंशियल्स के साथ साइन इन करता है, जिसे RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस) सर्वर द्वारा जांचा जाता है।
- कैप्टिव पोर्टल वह साइन-इन पृष्ठ है जो किसी आगंतुक को इंटरनेट एक्सेस प्राप्त करने से पहले दिखाई देता है।
- iPSK और PPSK (पहचान या निजी प्री-शेयर्ड की) एक ही नेटवर्क नाम पर प्रत्येक व्यक्ति या डिवाइस को एक विशिष्ट पासवर्ड प्रदान करते हैं।
- एक VLAN (वर्चुअल लोकल एरिया नेटवर्क) साझा किए गए स्विच और एक्सेस पॉइंट्स पर ट्रैफ़िक को तार्किक रूप से अलग करता है।
किसी प्रदाता को चुनने से पहले आपको क्या चाहिए?
किसी भी प्रदाता से बात करने से पहले पाँच चीज़ें एकत्र कर लें। वे तय करती हैं कि आप क्या और कितनी तेज़ी से तैनात कर सकते हैं।
- प्रति प्रैक्टिस हार्डवेयर इन्वेंट्री। प्रत्येक साइट पर एक्सेस पॉइंट्स, स्विच, फ़ायरवॉल और ब्रॉडबैंड लाइन को रिकॉर्ड करें। Purple हार्डवेयर-अज्ञेय (hardware-agnostic) है। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में चलता है। यदि आपकी प्रैक्टिस इनमें से किसी का पहले से उपयोग कर रही हैं, तो पुराने उपकरण हटाकर नए लगाने की कोई आवश्यकता नहीं है। हमारा ब्लॉग आपके अगले WiFi अपग्रेड के लिए नए हार्डवेयर की आवश्यकता क्यों नहीं है इसके पीछे के कारणों को विस्तार से समझाता है।
- क्लिनिकल डिवाइस सूची। प्रत्येक इमेजिंग कंसोल, एनालाइज़र और प्रिंटर के लिए नोट करें कि क्या यह केबल या WiFi द्वारा कनेक्ट होता है। नोट करें कि क्या यह 802.1X का समर्थन करता है, और कौन सा वेंडर इसे रिमोटली सपोर्ट करता है।
- आपका आइडेंटिटी प्रोवाइडर। Purple Microsoft Entra ID, Okta और Google Workspace के साथ एकीकृत होता है। स्टाफ़ एक्सेस को उन खातों का पालन करना चाहिए जिन्हें आप पहले से ही वहां प्रबंधित करते हैं।
- आपकी जॉइनर्स, मूवर्स और लीवर्स प्रक्रिया। जानें कि एक नया कर्मचारी, प्रैक्टिस के बीच स्थानांतरण और काम छोड़ने वाले को कहां रिकॉर्ड किया जाता है। इसमें यह भी शामिल करें कि आप लोकम (locums) को कैसे शामिल करते हैं।
- क्लाइंट साइन-इन के लिए एक डेटा ओनर। UK GDPR के तहत क्लाइंट WiFi साइन-इन पेज पर प्राइवेसी नोटिस और सहमति शब्दों का स्वामित्व किसी के पास होना चाहिए।
प्रदाता चेकलिस्ट
अपनी शॉर्टलिस्ट के प्रत्येक प्रदाता से ये प्रश्न पूछें। पहले पाँच में से किसी पर भी "ना" होना आगे न बढ़ने का एक कारण है।
- क्या यह प्रत्येक प्रैक्टिस में पहले से मौजूद एक्सेस पॉइंट्स पर और उन ब्रांड्स पर चलता है जिन्हें आप आगे अपनाने वाले हैं?
- क्या यह एक केंद्रीय टेम्पलेट से क्लाइंट, स्टाफ़ और क्लिनिकल डिवाइसेस को अलग-अलग नेटवर्क पर रख सकता है?
- क्या स्टाफ़ एक्सेस Microsoft Entra ID, Okta या Google Workspace की पहचान का पालन करता है, ताकि चार प्रैक्टिस में काम करने वाले पशु चिकित्सक के पास एक ही साइन-इन हो?
- क्या आप एक ही कार्रवाई में, प्रत्येक साइट के लिए, संस्थान छोड़ने वाले का एक्सेस एक बार में रद्द कर सकते हैं?
- क्या ऐसे डिवाइस जो 802.1X नहीं चला सकते, उन्हें साझा पासवर्ड के बजाय विशिष्ट कीज़ मिल सकती हैं?
- क्या यह वेटिंग रूम के लिए परिवार-सुरक्षित श्रेणियों के साथ क्लाइंट और स्टाफ़ नेटवर्क को फ़िल्टर करता है?
- क्या क्लाइंट साइन-इन पहले से टिक किए गए बॉक्स के बजाय जागरूक-पसंद ऑप्ट-इन के साथ GDPR के अनुरूप है?
- क्या प्रदाता के पास ISO 27001 और Cyber Essentials सर्टिफ़िकेशन है? Purple के पास दोनों हैं, साथ ही B Corp सर्टिफ़िकेशन भी है।
- क्या आप नीति को मैन्युअल रूप से दोबारा बनाए बिना टेम्पलेट से नई अधिग्रहित साइट जोड़ सकते हैं?
आप क्लाइंट, स्टाफ़ और क्लिनिकल नेटवर्क कैसे सेट अप करते हैं?
Purple Access क्लाइंट, स्टाफ़ और क्लिनिकल डिवाइस नेटवर्क प्रदान करता है, जिसमें हर प्रैक्टिस में उनके बीच अलगाव होता है। Purple Shield क्लाइंट और स्टाफ़ नेटवर्क को फ़िल्टर करता है। चरण-दर-चरण कॉन्फ़िगरेशन एक्सेस पॉइंट वेंडर के अनुसार अलग होता है, इसलिए अपने हार्डवेयर के लिए Purple के सहायता दस्तावेज़ देखें। नीचे दिए गए डिज़ाइन निर्णय लागू होते हैं, भले ही आप कुछ भी चला रहे हों।
चरण 1: क्लाइंट वेटिंग रूम नेटवर्क बनाएं
एक क्लाइंट नेटवर्क नाम ब्रॉडकास्ट करें, जिसे समूह या प्रैक्टिस नाम के साथ ब्रांड किया गया हो। इसे केवल इंटरनेट एक्सेस वाले अपने स्वयं के VLAN पर रूट करें। क्लाइंट आइसोलेशन चालू करें, ताकि वेटिंग रूम में एक फ़ोन दूसरे फ़ोन को न देख सके।
साइन-इन के लिए कैप्टिव पोर्टल का उपयोग करें। Purple Guest WiFi सचेत-पसंद ऑप्ट-इन के ज़रिए सहमति एकत्र करता है, ताकि क्लाइंट यह चुन सके कि वह प्रैक्टिस से संपर्क चाहता है या नहीं। सहमति-आधारित फ़र्स्ट-पार्टी डेटा एक वेट समूह के लिए उपयोगी होता है: बूस्टर रिमाइंडर, नई प्रैक्टिस की शुरुआत और स्वास्थ्य योजना ऑफ़र। UK वेन्यू के लिए फ़र्स्ट पार्टी डेटा रणनीति पर हमारी गाइड बताती है कि कानूनी रूप से उस सूची को कैसे बनाया जाए।
साइन-इन को छोटा रखें। कुत्ते की रस्सी पकड़े हुए एक चिंतित मालिक लंबा फ़ॉर्म नहीं भरेगा।
चरण 2: वेट्स और नर्सों को ऐसा एक्सेस दें जो उनके साथ चले
वेट्स, नर्सें और लोकम्स अक्सर एक सप्ताह में कई प्रैक्टिसों में काम करते हैं। प्रति साइट एक साझा स्टाफ़ पासवर्ड उनके लिए विफल साबित होता है। वे पासवर्ड की एक सूची एकत्र करते हैं, पासवर्ड रिसेप्शन व्हाइटबोर्ड पर लिखे होते हैं, और जब कोई नौकरी छोड़ता है तो कोई भी उन्हें नहीं बदलता है।
Purple के Identity-Based Networks एक्सेस को व्यक्ति से जोड़ते हैं, इमारत से नहीं। SecurePass के साथ, स्टाफ़ क्लाउड RADIUS का उपयोग करके आपके पहचान प्रदाता के विरुद्ध IEEE 802.1X के माध्यम से साइन इन करता है। वही क्रेडेंशियल्स हर प्रैक्टिस में काम करते हैं। जहां डिवाइस इसका समर्थन करते हैं, वहां WPA3-Enterprise का उपयोग करें।
सबसे मजबूत तरीका EAP-TLS (एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी) है, जो पासवर्ड के बजाय डिवाइस पर एक प्रमाणपत्र का उपयोग करता है। PEAP (प्रोटेक्टेड EAP) एक एन्क्रिप्टेड टनल के अंदर यूज़रनेम और पासवर्ड का उपयोग करता है। इसे व्यक्तिगत फ़ोन पर रोल आउट करना आसान है, लेकिन क्रेडेंशियल्स को फ़िश किया जा सकता है।
| स्टाफ़ एक्सेस विधि | कोई कैसे जुड़ता है | छोड़ने वाले का एक्सेस हटाना | सभी प्रैक्टिसों में काम करता है | किसके लिए सर्वश्रेष्ठ |
|---|---|---|---|---|
| प्रति साइट साझा पासवर्ड | एक पासवर्ड, जो उस साइट के सभी लोगों को पता हो | प्रत्येक साइट पर पासवर्ड बदलें और अन्य सभी को सूचित करें | नहीं, प्रति प्रैक्टिस एक पासवर्ड | क्लिनिकल समूह में किसी भी चीज़ के लिए नहीं |
| iPSK या PPSK | प्रति व्यक्ति या डिवाइस एक अद्वितीय की | उस एक की को केंद्रीय रूप से हटाएं | हां, यदि की केंद्रीय रूप से जारी की जाती हैं | 802.1X के बिना व्यक्तिगत फ़ोन और डिवाइस |
| SecurePass के माध्यम से PEAP के साथ 802.1X | कार्य यूज़रनेम और पासवर्ड | अपने पहचान प्रदाता में खाता अक्षम करें | हां, हर जगह समान साइन-इन | प्रमाणपत्रों की दिशा में बढ़ रही मिश्रित संपत्तियां |
| SecurePass के माध्यम से EAP-TLS के साथ 802.1X | प्रबंधित डिवाइस को जारी किया गया प्रमाणपत्र | खाता अक्षम करें या प्रमाणपत्र रद्द करें | हां, हर साइट पर स्वचालित | समूह-प्रबंधित लैपटॉप और टैबलेट |
लोकम (अस्थायी कर्मियों) के लिए, समय-सीमित एक्सेस जारी करें जो कार्य पूरा होने पर समाप्त हो जाए। ट्रांसफर होने वाले कर्मचारियों (Movers) के लिए किसी बदलाव की आवश्यकता नहीं है, क्योंकि उनका एक्सेस नए अभ्यास (प्रैक्टिस) में भी उनके साथ बना रहता है।
चरण 3: इमेजिंग, लैब और प्रैक्टिस मैनेजमेंट डिवाइस को अलग करें
क्लिनिकल उपकरण ही जोखिम का मुख्य कारण होते हैं। पुराने एनालाइज़र और इमेजिंग कंसोल अक्सर पुराने ऑपरेटिंग सिस्टम पर चलते हैं और वे 802.1X सप्लिकेंट नहीं चला सकते - जो कि किसी डिवाइस को 802.1X नेटवर्क से जोड़ने के लिए आवश्यक सॉफ़्टवेयर है। सुविधा के लिए उन्हें स्टाफ़ नेटवर्क पर बिल्कुल न जोड़ें।
क्लिनिकल डिवाइस को उनका अपना अलग नेटवर्क नाम और VLAN दें। iPSK के ज़रिए प्रत्येक डिवाइस को एक यूनीक कुंजी जारी करें, ताकि आप बाक़ी नेटवर्क को बाधित किए बिना किसी एक डिवाइस को हटा सकें। जितना संभव हो सके, वायर्ड कनेक्शन का उपयोग करें। फिर ऐसे फ़ायरवॉल नियम सेट करें जिससे यह VLAN केवल निम्नलिखित तक ही पहुँच सके:
- प्रैक्टिस मैनेजमेंट सिस्टम, चाहे वह ऑन-साइट हो या क्लाउड में
- प्रत्येक डिवाइस वेंडर के निर्धारित रिमोट सपोर्ट एंडपॉइंट्स
- DICOM (डिजिटल इमेजिंग एंड कम्युनिकेशंस इन मेडिसिन) इमेज स्टोर, यदि आपकी इमेजिंग इसका उपयोग करती है
क्लाइंट नेटवर्क की कोई भी चीज़ इस VLAN पर बिल्कुल भी रूट नहीं होनी चाहिए। बिज़नेस नेटवर्क को सुरक्षित करने से जुड़ी हमारी गाइड में सेगमेंटेशन के सिद्धांतों को अधिक विस्तार से समझाया गया है।
कार्ड टर्मिनल को इन तीनों नेटवर्क से अलग रखें। PCI DSS ठीक से सेगमेंट किए गए नेटवर्क को कार्डधारक डेटा मूल्यांकन के दायरे से बाहर (out of scope) मानता है। यदि कोई टर्मिनल क्लाइंट नेटवर्क पर मौजूद रहता है, तो पूरा क्लाइंट नेटवर्क इसके दायरे में आ जाता है।
चरण 4: वेटिंग रूम के अनुकूल फ़िल्टरिंग लागू करें
पशु चिकित्सालयों के वेटिंग रूम में बच्चे भी बैठते हैं। एडल्ट कंटेंट, जुआ, मैलवेयर और फ़िशिंग डोमेन को ब्लॉक करने के लिए क्लाइंट नेटवर्क पर Purple Shield सेट करें। मैलवेयर और फ़िशिंग को ब्लॉक करने के लिए इसे स्टाफ़ नेटवर्क पर सेट करें, जिसमें ऐसी श्रेणी नियम (category rules) हों जिन पर आपके प्रैक्टिस मैनेजर्स सहमत हों।
यह फ़ैमिली-सेफ़ लॉजिक उसी तरह काम करता है जैसा पब समूह अपने बार के लिए लागू करते हैं। हमारी पब ग्रुप WiFi प्रोवाइडर्स चेकलिस्ट में इसे विस्तार से शामिल किया गया है। ग्रुप स्तर पर एक फ़िल्टरिंग पॉलिसी तय करें और उसे हर जगह लागू करें। प्रत्येक प्रैक्टिस को अपने स्तर पर नए नियम बनाने की अनुमति न दें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
आप अपने द्वारा अधिग्रहित (acquired) प्रत्येक प्रैक्टिस में एक ही मानक कैसे लागू करते हैं?
अधिग्रहण के समय वेटरनरी ग्रुप WiFi संबंधी व्यवस्था अक्सर चरमरा जाती है। प्रत्येक नई प्रैक्टिस अपने राउटर, अपने पासवर्ड और अपने किसी भूले-बिसरे X-रे कंसोल के साथ जुड़ती है। प्रैक्टिस मैनेजमेंट सिस्टम माइग्रेशन के साथ-साथ, नेटवर्क को भी एकीकरण योजना (इंटीग्रेशन प्लान) का हिस्सा मानें।
एक ऐसा टेम्पलेट तैयार करें जिसमें निम्नलिखित शामिल हों:
- तीनों नेटवर्क के नाम
- VLAN डिज़ाइन और फ़ायरवॉल नियम
- क्लाइंट साइन-इन पेज
- Shield फ़िल्टरिंग नीतियां
- स्टाफ़ एक्सेस पॉलिसी
इसके बाद प्रत्येक नई साइट पर इसी क्रम का पालन करें:
- सर्वेक्षण (Survey)। पहले सप्ताह में हार्डवेयर और जुड़े हुए प्रत्येक क्लिनिकल डिवाइस का रिकॉर्ड तैयार करें।
- हार्डवेयर पर निर्णय लें। यदि मौजूदा एक्सेस पॉइंट समर्थित सूची में हैं, तो उन्हें अपनाएं। कंज़्यूमर-ग्रेड ब्रॉडबैंड राउटर और अनमैनेज्ड उपकरणों को किसी समर्थित ब्रांड से बदलें।
- टेम्पलेट लागू करें। Purple में साइट बनाएं और ग्रुप टेम्पलेट असाइन करें। स्थानीय स्तर पर दोबारा नए सिरे से सेटअप करने की कोई आवश्यकता नहीं है।
- क्लिनिकल डिवाइसेस को मूव करें। प्रत्येक डिवाइस को एक यूनीक की (key) जारी करें और इसे क्लिनिकल VLAN पर मूव करें। पुराने नेटवर्क को रिटायर करने से पहले प्रैक्टिस टीम के साथ प्रत्येक का परीक्षण करें।
- स्टाफ को आइडेंटिटी पर स्विच करें। स्टाफ पहले दिन से ही अपने ग्रुप अकाउंट्स से साइन इन करते हैं। पुराना शेयर किया गया पासवर्ड रिटायर कर दिया जाता है।
- पुराने नेटवर्क्स को रिटायर करें। प्रैक्टिस द्वारा पहले उपयोग किए जाने वाले प्रत्येक लेगेसी नेटवर्क नाम को बंद करें।
प्रॉपर्टीज खरीदने वाले होटल ग्रुप्स को भी इसी समस्या का सामना करना पड़ता है, और यही टेम्पलेट अप्रोच उनके लिए भी काम करता है, जैसा कि हमारा Hotels पेज दिखाता है।
आप कैसे जांचते हैं कि सेपरेशन काम कर रहा है?
प्रत्येक प्रैक्टिस पर समान एक्सेप्टेंस टेस्ट चलाएं और परिणाम रिकॉर्ड करें।
- क्लाइंट नेटवर्क से, प्रैक्टिस मैनेजमेंट सर्वर, प्रत्येक इमेजिंग कंसोल और प्रत्येक एनालाइजर तक पहुंचने का प्रयास करें। हर प्रयास विफल होना चाहिए।
- एक क्लाइंट फोन से, क्लाइंट नेटवर्क पर मौजूद दूसरे फोन तक पहुंचने का प्रयास करें। क्लाइंट आइसोलेशन को इसे ब्लॉक करना चाहिए।
- क्लाइंट नेटवर्क से, किसी ब्लॉक्ड कैटेगरी में एक टेस्ट पेज लोड करें। Shield को इसे ब्लॉक करना चाहिए।
- स्टाफ नेटवर्क से, किसी अन्य प्रैक्टिस के पशुचिकित्सक (vet) के रूप में साइन इन करें। बिना किसी नए क्रेडेंशियल्स के एक्सेस काम करना चाहिए।
- अपने आइडेंटिटी प्रोवाइडर में एक टेस्ट अकाउंट को डिसेबल करें। पुष्टि करें कि यह अब किसी भी साइट पर स्टाफ नेटवर्क से नहीं जुड़ सकता है।
- क्लिनिकल VLAN से, पुष्टि करें कि प्रत्येक डिवाइस प्रैक्टिस मैनेजमेंट सिस्टम और अपने वेंडर सपोर्ट एंडपॉइंट तक पहुंचता है, और किसी अन्य चीज़ तक नहीं।
फ़ायरवॉल या एक्सेस पॉइंट में किसी भी बदलाव के बाद, और अपने Cyber Essentials रिन्यूअल के हिस्से के रूप में साल में एक बार इस टेस्ट को दोहराएं।
क्या गलत हो सकता है, और आप इसे कैसे ठीक करते हैं?
मूव करने के बाद एक लैब एनालाइजर डिस्कनेक्ट हो जाता है
डिवाइस संभवतः एक फिक्स्ड एड्रेस या हार्ड-कोडेड नेटवर्क नाम का उपयोग कर रहा था। वेंडर के डॉक्यूमेंटेशन की जांच करें, डिवाइस को उसकी यूनीक की के लिए रीकॉन्फ़िगर करें, और पुष्टि करें कि फ़ायरवॉल इसके वेंडर सपोर्ट एंडपॉइंट की अनुमति देता है। प्रैक्टिस के साथ ऐसा समय तय करें जब एनालाइजर उपयोग में न हो।
कोई लोक़म (locum) अपनी दूसरी प्रैक्टिस में शामिल नहीं हो सकता
एक्सेस प्रति साइट असाइन किया गया था, प्रति आइडेंटिटी नहीं। लोक़म के एक्सेस को उनके अकाउंट से जुड़ी एक ग्रुप-व्यापी पॉलिसी में ले जाएं, जिसमें एक एंड डेट हो, ताकि यह हर जगह काम करे।
लेबल प्रिंटर क्लाइंट नेटवर्क पर हैं
प्रिंटर अक्सर उसी व्यक्ति द्वारा जोड़ दिए जाते हैं जो सबसे नजदीक था। उन्हें क्लिनिकल VLAN पर मूव करें, यूनीक की जारी करें, और प्रैक्टिस मैनेजमेंट सिस्टम की प्रिंटर सेटिंग्स को अपडेट करें।
कुछ फोन पर कैप्टिव पोर्टल दिखाई नहीं देता है
फ़िल्टरिंग या फ़ायरवॉल नियम उन डोमेन को ब्लॉक कर सकते हैं जिनका उपयोग फोन साइन-इन पेज का पता लगाने के लिए करते हैं। पुष्टि करें कि ऑथेंटिकेशन से पहले साइन-इन डोमेन की अनुमति है। फिर iOS और Android पर दोबारा टेस्ट करें।
पुराना शेयर किया गया पासवर्ड अभी भी काम करता है
अधिग्रहित प्रैक्टिस का लेगेसी नेटवर्क नाम अभी भी किसी भूले हुए राउटर से ब्रॉडकास्ट हो रहा है। इमारत के WiFi स्कैन के साथ इसे खोजें, फिर डिवाइस को हटा दें या नेटवर्क को बंद कर दें।
क्लाइंट WiFi पर एक कार्ड टर्मिनल दिखाई देता है
इसे तुरंत वायर्ड पोर्ट, सेल्युलर या इसके अपने नेटवर्क पर मूव करें। फिर अपने एक्वायरर (acquirer) के साथ अपने PCI DSS स्कोपिंग की जांच करें।
वास्तव में यह कैसा दिखता है?
नीचे दिए गए तीन विस्तृत उदाहरण केवल समझाने के लिए डिज़ाइन किए गए हैं, न कि नामित परिनियोजन हैं। वे दिखाते हैं कि यह दृष्टिकोण रिटेल, सार्वजनिक क्षेत्र और एक बढ़ते हुए पशु चिकित्सा (वेट) समूह में कैसे लागू होता है।
विस्तृत उदाहरण: इन-स्टोर क्लीनिक वाला एक पेट रिटेलर
स्थिति. एक Retail चेन 40 स्टोर संचालित करती है, जिनमें से 12 स्टोर में शॉप फ्लोर पर ही वेट क्लीनिक मौजूद है। खरीदार इन-स्टोर WiFi का उपयोग करते हैं। क्लीनिक के इमेजिंग और लैब उपकरण उसी बिल्डिंग नेटवर्क पर मौजूद हैं।
क्या किया गया. प्रत्येक स्टोर के एक्सेस पॉइंट तीन नेटवर्क प्रसारित करते हैं: शॉपर WiFi, स्टाफ WiFi और क्लीनिक डिवाइस, प्रत्येक अपने स्वयं के VLAN पर। क्लीनिक डिवाइस को यूनीक कीज़ (कुंजियों) पर स्थानांतरित कर दिया गया। Shield फ़िल्टरिंग को शॉपर नेटवर्क पर लागू किया गया। यह पैटर्न shopping centre WiFi platforms से जुड़ी हमारी गाइड में बताए गए टेनेंट सेपरेशन से मेल खाता है।
परिणाम. सभी 12 क्लीनिकों में हुए स्वीकृति परीक्षण में, शॉपर WiFi पर मौजूद एक लैपटॉप किसी भी क्लीनिक डिवाइस तक नहीं पहुंच सका। स्टोर और क्लीनिक नेटवर्क अब दो अलग-अलग सेटअप के बजाय एक ही डैशबोर्ड से प्रबंधित किए जाते हैं।
विस्तृत उदाहरण: एक यूनिवर्सिटी वेटरनरी टीचिंग हॉस्पिटल
स्थिति. एक यूनिवर्सिटी वेटरनरी स्कूल जनता के लिए खुला एक छोटा-पशु अस्पताल संचालित करता है। छात्र, चिकित्सक, पालतू जानवरों के मालिक और इमेजिंग उपकरण एक ही बिल्डिंग साझा करते हैं। हर साल 150 छात्रों का एक नया समूह प्लेसमेंट पर यहाँ आता है।
क्या किया गया. छात्रों और चिकित्सकों ने यूनिवर्सिटी के Microsoft Entra ID खातों से जुड़े 802.1X के माध्यम से स्टाफ WiFi का उपयोग किया। पालतू जानवरों के मालिकों ने एक फ़िल्टर किए गए क्लाइंट नेटवर्क पर कैप्टिव पोर्टल का उपयोग किया। इमेजिंग और लैब डिवाइस यूनीक कीज़ के साथ अपने स्वयं के VLAN पर चले गए।
परिणाम. जब कोई प्लेसमेंट समाप्त होता है, तो 150 छात्रों के खातों का स्टेटस बदलते ही उनकी क्लिनिकल नेटवर्क एक्सेस समाप्त हो जाती है। इसके लिए किसी पासवर्ड परिवर्तन और IT टीम के विज़िट की आवश्यकता नहीं होती है।
विस्तृत उदाहरण: हर दो महीने में एक प्रैक्टिस का अधिग्रहण करने वाला वेट समूह
स्थिति. 18 प्रैक्टिस का एक समूह प्रति वर्ष लगभग छह और प्रैक्टिस खरीदता है। प्रत्येक प्रैक्टिस अपना स्वयं का राउटर और पासवर्ड चलाती थी। तीन साइटों को कवर करने वाली एक नर्स के पास तीन पासवर्ड होते थे।
क्या किया गया. समूह ने एक टेम्पलेट तैयार किया और इसे हर मौजूदा साइट पर लागू किया। इसके बाद इसने छह-चरणीय अधिग्रहण क्रम को प्रत्येक एकीकरण योजना में एक मानक पंक्ति बना दिया।
परिणाम. संस्थान छोड़ने वाले कर्मचारियों की एक्सेस रद्द करने की प्रक्रिया 18 पासवर्ड परिवर्तनों से घटकर आइडेंटिटी प्रोवाइडर में सिर्फ़ एक कार्रवाई तक सीमित हो गई। प्रत्येक नई प्रैक्टिस अपनी एकीकरण विज़िट के दौरान समूह के मानक तक पहुंच जाती है।
इसमें क्या लागत आती है, और बदले में आपको क्या मिलता है?
आपकी लागत तीन श्रेणियों में आती है:
- लाइसेंसिंग. प्रति-साइट मूल्य निर्धारण का अनुरोध करें जो अधिग्रहणों के साथ स्केल होता है।
- हार्डवेयर. केवल वहीं खर्च करें जहाँ कोई प्रैक्टिस असमर्थित या उपभोक्ता-ग्रेड किट का उपयोग करती है।
- ऑनबोर्डिंग समय. प्रत्येक साइट पर डिवाइस सर्वेक्षण और क्लिनिकल डिवाइस स्थानांतरण के लिए बजट निर्धारित करें।
चूँकि Purple मौजूदा इन्फ्रास्ट्रक्चर के शीर्ष पर काम करता है, इसलिए समर्थित ब्रांड का उपयोग करने वाली प्रैक्टिस को एक्सेस पॉइंट पर कोई खर्च करने की आवश्यकता नहीं होती है।
इसके लाभों की कीमत तय करने की तुलना में उन्हें देखना अधिक आसान है:
- छोड़ने वाले कर्मचारियों की एक्सेस रद्द करना प्रति साइट एक बदलाव से घटकर सिर्फ़ एक कार्रवाई बन जाता है।
- लोरम और रोमिंग पशु चिकित्सक पासवर्ड के लिए रिसेप्शन पर कॉल करना बंद कर देते हैं।
- अलग (सेगमेंटेड) किए गए कार्ड टर्मिनल क्लाइंट नेटवर्क को PCI DSS के दायरे से बाहर रखते हैं।
- सहमति से किए गए क्लाइंट साइन-इन रिमाइंडर और स्वास्थ्य योजनाओं के लिए फ़र्स्ट-पार्टी सूची तैयार करते हैं।
- WiFi Analytics पूरे समूह में विज़िट के पैटर्न को दर्शाता है।
Purple 90 से अधिक देशों में 80,000+ लाइव स्थानों पर काम करता है और हर साल 500 मिलियन उपयोगकर्ताओं व लॉगिन को देखता है। यही प्लेटफ़ॉर्म 20 क्लीनिकों वाले पशु चिकित्सा (वेट) समूह का भी प्रबंधन करता है।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple उन एक्सेस पॉइंट्स के साथ काम करता है जो हमारे क्लीनिकों में पहले से मौजूद हैं?
हाँ, यदि वे Purple की समर्थित सूची में शामिल हैं। Purple हार्डवेयर-अज्ञेय (hardware-agnostic) है और Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। इनमें से किसी का भी उपयोग कर रहे क्लीनिकों को एक्सेस पॉइंट बदलने की आवश्यकता नहीं होती है। उपभोक्ता-ग्रेड ब्रॉडबैंड राउटर या अप्रबंधित किट का उपयोग करने वाले अधिग्रहित क्लीनिकों को आमतौर पर समूह टेम्पलेट लागू करने से पहले इनमें से किसी एक ब्रांड के नए एक्सेस पॉइंट्स की आवश्यकता होती है।
क्या हम इमेजिंग और लैब एनालाइज़र को बदले बिना उन्हें क्लाइंट WiFi से अलग रख सकते हैं?
हाँ। क्लिनिकल उपकरणों को उनके अपने VLAN और नेटवर्क नाम पर रखें, और iPSK के माध्यम से प्रत्येक उपकरण को एक विशिष्ट कुंजी जारी करें। यह उन उपकरणों के लिए काम करता है जो 802.1X नहीं चला सकते हैं। फ़ायरवॉल नियम तब क्लिनिकल VLAN को क्लीनिक प्रबंधन प्रणाली और नामित वेंडर सहायता एंडपॉइंट्स तक सीमित कर देते हैं। क्लाइंट नेटवर्क पर कुछ भी इसे रूट नहीं करता है, इसलिए पुराने एनालाइज़र बिना किसी हार्डवेयर अपग्रेड के अलग (आइसोलेटेड) रहते हैं।
लोकम (स्थानापन्न) पशु चिकित्सकों को बिना शेयर किए गए पासवर्ड के WiFi एक्सेस कैसे मिलता है?
लोकम को उनकी अपनी पहचान से जुड़ा समय-सीमित एक्सेस मिलता है। Purple SecurePass के साथ, वे Microsoft Entra ID, Okta या Google Workspace में से किसी खाते का उपयोग करके IEEE 802.1X के माध्यम से साइन इन करते हैं। वही साइन-इन उन सभी क्लीनिकों में काम करता है जिन्हें वे कवर करते हैं। जब अनुबंध समाप्त होता है, तो उसके साथ ही एक्सेस भी समाप्त हो जाता है, और किसी भी शेयर किए गए पासवर्ड को बदलने या साइटों के बीच प्रसारित करने की आवश्यकता नहीं होती है।
क्या प्रतीक्षालय में क्लाइंट WiFi साइन-इन GDPR के अनुरूप है?
हाँ, जब सहमति उचित रूप से एकत्र की जाती है। Purple Guest WiFi सचेत-पसंद ऑप्ट-इन का उपयोग करता है, जिससे क्लाइंट सक्रिय रूप से चुनते हैं कि वे क्लीनिक से मार्केटिंग प्राप्त करना चाहते हैं या नहीं। कुछ भी पहले से टिक नहीं किया जाता है। Purple GDPR के अनुरूप है और ISO 27001 प्रमाणित है। आपको अभी भी साइन-इन पृष्ठ पर अपनी स्वयं की गोपनीयता सूचना की आवश्यकता होगी, जिसका स्वामित्व आपके समूह के किसी नामित व्यक्ति के पास हो, जिसमें यह बताया गया हो कि क्लीनिक क्लाइंट के विवरण का उपयोग कैसे करेगा।
क्या नेटवर्क को अलग करने से PCI DSS में मदद मिलती है?
हाँ। PCI DSS उचित रूप से अलग (सेगमेंटेड) किए गए नेटवर्क को कार्डधारक डेटा मूल्यांकन के दायरे से बाहर मानता है। अपने स्वयं के वायर्ड, सेल्युलर या समर्पित नेटवर्क पर मौजूद कार्ड टर्मिनल क्लाइंट और कर्मचारियों के WiFi को दायरे से बाहर रखते हैं। क्लाइंट नेटवर्क पर छूटा हुआ टर्मिनल उस पूरे नेटवर्क को दायरे में ले आता है। अपने अंतिम स्कोपिंग की पुष्टि अपने अधिग्रहणकर्ता या योग्य सुरक्षा मूल्यांकनकर्ता से करें।
किसी अधिग्रहित क्लीनिक को समूह मानक पर लाने में कितना समय लगता है?
समर्थित हार्डवेयर पर, यह कॉन्फ़िगरेशन का कार्य है, कोई निर्माण प्रोजेक्ट नहीं। आप Purple में साइट बनाते हैं और समूह टेम्पलेट असाइन करते हैं। फिर आप प्रत्येक क्लिनिकल डिवाइस को उसकी विशिष्ट कुंजी (key) पर ले जाते हैं। सबसे अधिक प्रयास प्रैक्टिस टीम के साथ क्लिनिकल डिवाइसों के सर्वेक्षण और परीक्षण में जाता है। असमर्थित राउटर वाली साइटों को पहले नए एक्सेस पॉइंट की आवश्यकता होती है, जिससे एक इंस्टॉलेशन विज़िट बढ़ जाती है।
पशु चिकित्सालय (वेट) के प्रतीक्षालय नेटवर्क में किस प्रकार की फ़िल्टरिंग का उपयोग किया जाना चाहिए?
परिवार-अनुकूल (फैमिली-सेफ़) फ़िल्टरिंग का उपयोग करें। बच्चे पशु चिकित्सालय के प्रतीक्षालय में बैठते हैं, इसलिए Purple Shield को क्लाइंट नेटवर्क पर एडल्ट कंटेंट और जुए के साथ-साथ मैलवेयर और फ़िशिंग डोमेन को ब्लॉक करना चाहिए। प्रत्येक साइट पर स्थानीय संस्करण के बजाय, हर प्रैक्टिस पर एक समूह-व्यापी नीति लागू करें। स्टाफ़ नेटवर्क को थ्रेट ब्लॉकिंग और आपके प्रैक्टिस मैनेजरों द्वारा सहमति प्राप्त कार्य-उपयुक्त श्रेणियां मिलती हैं।
मुख्य परिभाषाएं
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए IEEE मानक। यह परिभाषित करता है कि नेटवर्क एक्सेस दिए जाने से पहले डिवाइस पर एक सप्लीकेंट, एक्सेस पॉइंट जैसा एक ऑथेंटिकेटर और एक ऑथेंटिकेशन सर्वर EAP संदेशों का आदान-प्रदान कैसे करते हैं।
यह वह तरीका है जिससे पशु चिकित्सक, नर्स और लोकम (locums) SecurePass के माध्यम से अपने स्वयं के कार्य क्रेडेंशियल्स के साथ साइन इन करते हैं। यह तय करता है कि क्या नौकरी छोड़ने वाले एक व्यक्ति का निरस्तीकरण समूह की प्रत्येक प्रैक्टिस को कवर करता है या नहीं।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस (RADIUS), जिसे IETF RFC 2865 में निर्दिष्ट किया गया है। यह नेटवर्क एक्सेस सर्वर और सेंट्रल सर्वर के बीच UDP पर ऑथेंटिकेशन, ऑथराइजेशन और एट्रिब्यूट डेटा ले जाता है।
Purple आपके पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) के विरुद्ध कर्मचारियों के क्रेडेंशियल्स की जांच करने के लिए क्लाउड RADIUS का उपयोग करता है, जिससे आप प्रत्येक प्रैक्टिस में एक RADIUS सर्वर चलाने से बचते हैं।
EAP-TLS
एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी (EAP-TLS), जिसे IETF RFC 5216 में निर्दिष्ट किया गया है। यह RFC 3748 में EAP फ्रेमवर्क पर म्यूचुअल सर्टिफिकेट-आधारित ऑथेंटिकेशन का उपयोग करता है, जिससे नेटवर्क पर कोई पासवर्ड नहीं भेजा जाता है।
समूह-प्रबंधित लैपटॉप और टैबलेट के लिए सबसे मजबूत स्टाफ एक्सेस विधि। प्रमाणपत्र को रद्द करने या खाते को अक्षम करने से प्रत्येक साइट पर एक्सेस समाप्त हो जाता है।
PEAP
Protected Extensible Authentication Protocol, Microsoft के MS-PEAP स्पेसिफिकेशन में प्रलेखित है। यह आमतौर पर सर्वर-प्रमाणित TLS टनल के भीतर एक आंतरिक यूज़रनेम और पासवर्ड एक्सचेंज, MSCHAPv2 को रैप करता है।
सर्टिफिकेट्स की तुलना में पर्सनल फोन पर रोल आउट करना आसान है, लेकिन क्रेडेंशियल्स को फ़िश किया जा सकता है। यह EAP-TLS की ओर बढ़ रहे मिक्स्ड एस्टेट्स के लिए उपयुक्त है।
iPSK और PPSK
Identity या private pre-shared keys: IEEE 802.11 WPA2 या WPA3 Personal के शीर्ष पर एक वेंडर कार्यान्वयन। प्रत्येक व्यक्ति या डिवाइस को एक ही नेटवर्क नाम पर अपना पासफ़्रेज़ मिलता है, जो उसकी अपनी पॉलिसी या VLAN पर मैप होता है।
एनालाइज़र, इमेजिंग कंसोल और प्रिंटर जो 802.1X सप्लिकेंट नहीं चला सकते, उनके लिए यह समाधान है। आप बाकियों को प्रभावित किए बिना एक डिवाइस हटा सकते हैं।
VLAN
Virtual local area network, IEEE 802.1Q में परिभाषित। ईथरनेट फ़्रेम में एक 12-बिट VLAN ID टैग शेयर्ड स्विच और एक्सेस पॉइंट्स पर ट्रैफ़िक को लॉजिकली अलग करता है।
क्लाइंट, स्टाफ़ और क्लिनिकल ट्रैफ़िक प्रत्येक अपने स्वयं के VLAN पर रहते हैं, भले ही वेटिंग रूम और प्रेप रूम एक्सेस पॉइंट्स शेयर करते हों।
कैप्टिव पोर्टल
इंटरनेट एक्सेस दिए जाने से पहले इंटरसेप्ट किया गया एक वेब पेज। डिवाइसेस ज्ञात ऑपरेटिंग सिस्टम टेस्ट डोमेन की जाँच करके इसका पता लगाते हैं, जो प्रमाणीकरण से पहले एक्सेस करने योग्य होने चाहिए।
वेटिंग रूम में क्लाइंट साइन-इन पेज, जहाँ सचेत विकल्प वाले ऑप्ट-इन्स UK GDPR के तहत सहमति एकत्र करते हैं। ब्लॉक किए गए डिटेक्शन डोमेन इसके प्रकट न होने का एक सामान्य कारण हैं।
क्लाइंट आइसोलेशन
एक एक्सेस पॉइंट सेटिंग जो समान SSID पर वायरलेस डिवाइसेस के बीच Layer 2 ट्रैफ़िक को ब्लॉक करती है। प्रत्येक डिवाइस केवल गेटवे और अनुमत अपस्ट्रीम डेस्टिनेशन्स तक ही पहुँच सकता है।
वेटिंग रूम में एक फ़ोन को दूसरे फ़ोन तक पहुँचने से रोकता है, और प्रत्येक प्रैक्टिस में स्वीकृति परीक्षण का हिस्सा बनता है।
WPA3-Enterprise
एंटरप्राइज़ नेटवर्क के लिए WPA3 सुरक्षा प्रमाणन, जो IEEE 802.11 और IEEE 802.1X प्रमाणीकरण पर आधारित है। यह Protected Management Frames को अनिवार्य करता है और एक वैकल्पिक 192-बिट सुरक्षा मोड प्रदान करता है।
जहाँ भी डिवाइसेस इसका समर्थन करते हैं, वहाँ स्टाफ़ नेटवर्क पर SecurePass साइन-इन के साथ इसका उपयोग करें।
DICOM
Digital Imaging and Communications in Medicine, NEMA (ISO 12052) द्वारा अनुरक्षित मानक। यह मेडिकल इमेज को स्टोर और एक्सचेंज करने के लिए फ़ाइल प्रारूप और नेटवर्क प्रोटोकॉल को परिभाषित करता है।
यदि आपकी इमेजिंग DICOM इमेज स्टोर का उपयोग करती है, तो इसे केवल क्लिनिकल VLAN की फ़ायरवॉल अनुमति-सूची (allow-list) में जोड़ें और कुछ नहीं।
PCI DSS (पीसीआई डीएसएस)
PCI Security Standards Council का Payment Card Industry Data Security Standard। इसका स्कोपिंग मार्गदर्शन ठीक से विभाजित नेटवर्क को कार्डधारक डेटा मूल्यांकन के दायरे से बाहर मानता है।
क्लाइंट WiFi पर कार्ड टर्मिनल पूरे नेटवर्क को दायरे (scope) में ले आता है। टर्मिनलों को वायर्ड, सेल्युलर या समर्पित नेटवर्क पर रखें।
Cyber Essentials
NCSC द्वारा संचालित यूके सरकार की योजना। यह पाँच तकनीकी नियंत्रणों को प्रमाणित करती है: फ़ायरवॉल, सुरक्षित कॉन्फ़िगरेशन, यूज़र एक्सेस कंट्रोल, मैलवेयर सुरक्षा और सुरक्षा अपडेट प्रबंधन।
नेटवर्क विभाजन इसके फ़ायरवॉल और यूज़र एक्सेस कंट्रोल्स का समर्थन करता है। अपने नवीनीकरण के हिस्से के रूप में प्रत्येक वर्ष सेपरेशन टेस्ट दोबारा चलाएँ।
हल किए गए उदाहरण
एक पेट रिटेलर 40 स्टोर संचालित करता है, जिनमें से 12 स्टोर में शॉप फ्लोर पर ही वेट क्लिनिक भी है। खरीदार इन-स्टोर WiFi का उपयोग करते हैं, और क्लिनिक के इमेजिंग और लैब उपकरण उसी बिल्डिंग नेटवर्क पर मौजूद हैं। आप खरीदारों को क्लिनिकल डिवाइस से दूर कैसे रखते हैं?
प्रत्येक स्टोर के एक्सेस पॉइंट तीन नेटवर्क प्रसारित करते हैं: शॉपर WiFi, स्टाफ WiFi और क्लिनिक डिवाइस, प्रत्येक अपने स्वयं के VLAN पर। क्लिनिक डिवाइस को यूनिक कीज़ पर स्थानांतरित कर दिया गया, ताकि बाकी उपकरणों को प्रभावित किए बिना प्रत्येक को हटाया जा सके। शील्ड (Shield) फ़िल्टरिंग को शॉपर नेटवर्क पर लागू किया गया। सभी 12 क्लिनिकों में स्वीकृति परीक्षण (एक्सेप्टेंस टेस्ट) के दौरान, शॉपर WiFi पर मौजूद एक लैपटॉप किसी भी क्लिनिक डिवाइस तक नहीं पहुंच सका। स्टोर और क्लिनिक नेटवर्क अब दो अलग-अलग सेट-अप के बजाय एक ही डैशबोर्ड से प्रबंधित किए जाते हैं। यह डिज़ाइन केवल उदाहरण के लिए है, कोई नामित परिनियोजन (डिप्लॉयमेंट) नहीं है।
एक विश्वविद्यालय का पशु चिकित्सा शिक्षण अस्पताल आम जनता के लिए खुला है। छात्र, चिकित्सक, पालतू जानवरों के मालिक और इमेजिंग उपकरण एक ही इमारत साझा करते हैं, और प्रत्येक वर्ष 150 छात्रों का एक नया समूह प्लेसमेंट पर आता है। आप बार-बार पासवर्ड बदले बिना एक्सेस को कैसे प्रबंधित करते हैं?
छात्र और चिकित्सक विश्वविद्यालय के Microsoft Entra ID खातों से जुड़े IEEE 802.1X के माध्यम से स्टाफ WiFi से जुड़े। पालतू जानवरों के मालिकों ने एक फ़िल्टर किए गए क्लाइंट नेटवर्क पर कैप्टिव पोर्टल का उपयोग किया। इमेजिंग और लैब डिवाइस को यूनिक कीज़ के साथ उनके अपने VLAN पर स्थानांतरित कर दिया गया। जब कोई प्लेसमेंट समाप्त होता है, तो खातों की स्थिति (स्टेटस) बदलते ही 150 छात्र क्लिनिकल नेटवर्क एक्सेस खो देते हैं। इसके लिए किसी पासवर्ड परिवर्तन और IT टीम के विज़िट की आवश्यकता नहीं होती है। एक्सेस पहचान (आइडेंटिटी) का पालन करता है, इसलिए नेटवर्क विश्वविद्यालय के मौजूदा खाता जीवनचक्र का अनुसरण करता है। यह डिज़ाइन केवल उदाहरण के लिए है।
18 प्रैक्टिस वाला एक समूह प्रति वर्ष लगभग छह और प्रैक्टिस खरीदता है। प्रत्येक प्रैक्टिस अपना स्वयं का राउटर और पासवर्ड चलाती थी, और तीन साइटों को कवर करने वाली एक नर्स के पास तीन पासवर्ड होते थे। आप प्रत्येक साइट को एक ही मानक पर कैसे लाते हैं?
समूह ने तीन नेटवर्क नामों, VLAN डिज़ाइन, फ़ायरवॉल नियमों, क्लाइंट साइन-इन पेज, Shield नीतियों और स्टाफ एक्सेस नीति को कवर करने वाला एक टेम्पलेट तैयार किया। इसने इस टेम्पलेट को प्रत्येक मौजूदा साइट पर लागू किया। इसके बाद इसने प्रैक्टिस मैनेजमेंट सिस्टम माइग्रेशन के साथ-साथ छह-चरणीय अधिग्रहण प्रक्रिया को प्रत्येक एकीकरण योजना में एक मानक पंक्ति बना दिया। किसी छोड़ने वाले कर्मचारी का एक्सेस रद्द करना 18 पासवर्ड परिवर्तनों के बजाय पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) में एक सिंगल एक्शन बन गया। प्रत्येक नई प्रैक्टिस अपने एकीकरण विज़िट के दौरान समूह के मानक तक पहुंच जाती है। यह डिज़ाइन केवल उदाहरण के लिए है, कोई नामित परिनियोजन नहीं है।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे क्लिनिकों में पहले से मौजूद एक्सेस पॉइंट के साथ काम करता है?
हाँ, यदि वे Purple की समर्थित सूची में शामिल हैं। Purple हार्डवेयर-अज्ञेयवादी है और Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। जो क्लिनिक पहले से ही इनमें से किसी का उपयोग कर रहे हैं, उन्हें एक्सेस पॉइंट बदलने की आवश्यकता नहीं है। उपभोक्ता-ग्रेड ब्रॉडबैंड राउटर या अप्रबंधित किट का उपयोग करने वाले अधिग्रहित क्लिनिकों को समूह टेम्पलेट लागू करने से पहले आमतौर पर इनमें से किसी एक ब्रांड के नए एक्सेस पॉइंट की आवश्यकता होती है।
क्या हम इमेजिंग और लैब एनालाइज़र को बदले बिना उन्हें क्लाइंट WiFi से अलग रख सकते हैं?
हाँ। क्लिनिकल डिवाइसों को उनके अपने VLAN और नेटवर्क नाम पर रखें, और iPSK के माध्यम से प्रत्येक डिवाइस को एक यूनीक कुंजी जारी करें। यह उन डिवाइसों के लिए काम करता है जो 802.1X नहीं चला सकते हैं। फ़ायरवॉल नियम तब क्लिनिकल VLAN को क्लिनिक प्रबंधन प्रणाली और नामित वेंडर सहायता एंडपॉइंट्स तक सीमित कर देते हैं। क्लाइंट नेटवर्क पर मौजूद कोई भी चीज़ इसे रूट नहीं करती है, इसलिए पुराने एनालाइज़र बिना किसी हार्डवेयर अपग्रेड के अलग रहते हैं।
अस्थायी पशु चिकित्सकों को शेयर्ड पासवर्ड के बिना WiFi एक्सेस कैसे मिलता है?
अस्थायी पशु चिकित्सकों (Locums) को उनकी अपनी पहचान से जुड़ा समय-सीमित एक्सेस मिलता है। Purple SecurePass के साथ, वे Microsoft Entra ID, Okta या Google Workspace के खाते का उपयोग करके IEEE 802.1X के माध्यम से साइन इन करते हैं। वही साइन-इन उन सभी क्लिनिकों में काम करता है जहाँ वे सेवाएँ देते हैं। जब अनुबंध समाप्त होता है, तो एक्सेस भी समाप्त हो जाता है, और किसी भी शेयर्ड पासवर्ड को बदलने या साइटों के बीच प्रसारित करने की कभी आवश्यकता नहीं होती है।
क्या वेटिंग रूम में क्लाइंट WiFi साइन-इन GDPR के अनुरूप है?
हाँ, जब सहमति उचित तरीके से एकत्र की जाती है। Purple Guest WiFi सचेत-पसंद ऑप्ट-इन्स का उपयोग करता है, जिससे क्लाइंट सक्रिय रूप से चुनते हैं कि वे क्लिनिक से मार्केटिंग संदेश प्राप्त करना चाहते हैं या नहीं। कुछ भी पहले से टिक नहीं होता है। Purple GDPR का अनुपालन करता है और ISO 27001 प्रमाणित है। आपको अभी भी साइन-इन पेज पर अपनी स्वयं की गोपनीयता सूचना की आवश्यकता होगी, जिसका स्वामित्व आपके समूह के किसी नामित व्यक्ति के पास हो, जिसमें यह बताया गया हो कि क्लिनिक क्लाइंट के विवरण का उपयोग कैसे करेगा।
क्या नेटवर्क को अलग करने से PCI DSS में मदद मिलती है?
हाँ। PCI DSS ठीक से विभाजित नेटवर्क को कार्डधारक डेटा मूल्यांकन के दायरे से बाहर मानता है। अपने स्वयं के वायर्ड, सेलुलर या समर्पित नेटवर्क पर मौजूद कार्ड टर्मिनल क्लाइंट और स्टाफ़ WiFi को इस दायरे से बाहर रखते हैं। क्लाइंट नेटवर्क पर छोड़ा गया टर्मिनल उस पूरे नेटवर्क को दायरे में ले आता है। अपने अंतिम दायरे की पुष्टि अपने अधिग्रहणकर्ता या योग्य सुरक्षा मूल्यांकनकर्ता से करें।
अधिग्रहित क्लिनिक को समूह मानक पर लाने में कितना समय लगता है?
समर्थित हार्डवेयर पर, यह एक कॉन्फ़िगरेशन कार्य है, न कि कोई निर्माण परियोजना। आप Purple में साइट बनाते हैं और समूह टेम्पलेट निर्दिष्ट करते हैं। फिर आप प्रत्येक क्लिनिकल डिवाइस को उसकी यूनीक कुंजी पर ले जाते हैं। अधिकांश प्रयास क्लिनिक टीम के साथ क्लिनिकल डिवाइसों के सर्वेक्षण और परीक्षण में जाता है। असमर्थित राउटर वाली साइटों को पहले नए एक्सेस पॉइंट की आवश्यकता होती है, जिससे एक इंस्टॉलेशन विज़िट बढ़ जाती है।
वेटिंग रूम नेटवर्क के लिए किस फ़िल्टरिंग का उपयोग किया जाना चाहिए?
पारिवारिक-सुरक्षित फ़िल्टरिंग का उपयोग करें। बच्चे पशु चिकित्सालय के प्रतीक्षा कक्षों में बैठते हैं, इसलिए Purple Shield को क्लाइंट नेटवर्क पर वयस्क सामग्री और जुए के साथ-साथ मैलवेयर और फ़िशिंग डोमेन को ब्लॉक करना चाहिए। प्रत्येक साइट पर स्थानीय संस्करण के बजाय, हर क्लिनिक में समूह-व्यापी एक नीति लागू करें। स्टाफ़ नेटवर्क को ख़तरे से सुरक्षा और आपके क्लिनिक प्रबंधकों द्वारा सहमत कार्य-उपयुक्त श्रेणियां मिलती हैं।
इस श्रृंखला में आगे पढ़ें
डेंटल ग्रुप WiFi प्रोवाइडर्स चेकलिस्ट: पेशेंट WiFi, क्लिनिकल नेटवर्क्स और मल्टी-प्रैक्टिस रोलआउट
एक ऐसे डेंटल प्रैक्टिस WiFi प्रोवाइडर को शॉर्टलिस्ट करने के लिए इस चेकलिस्ट का उपयोग करें, जो हर प्रैक्टिस में पेशेंट, स्टाफ, क्लिनिकल और पेमेंट नेटवर्क्स को एक समान रूप से अलग करता हो। इसके बाद आप एक प्रैक्टिस में इस डिज़ाइन का पायलट परीक्षण कर सकते हैं, सात आइसोलेशन जांच चला सकते हैं और इसे बैचों में रोल आउट कर सकते हैं। आपको यह भी पता चल जाएगा कि PCI DSS, UK GDPR, NHS DSPT और Cyber Essentials के लिए कौन से WiFi साक्ष्य रखने हैं।
निर्माण स्थल WiFi प्रदाता चेकलिस्ट: ठेकेदार पहुंच, साइट केबिन और सामग्री फ़िल्टरिंग
एक निर्माण स्थल को अलग-अलग कर्मचारी, कार्यालय, परियोजना डिवाइस और साइट सिस्टम नेटवर्क के साथ-साथ वैकल्पिक आगंतुक पहुंच में विभाजित करने के लिए इस चेकलिस्ट का उपयोग करें। फिर आप प्रत्येक कर्मचारी के WiFi पास को उनके CDM 2015 इंडक्शन से जोड़ सकते हैं, वेलफेयर केबिन को फ़िल्टर कर सकते हैं, CCTV और बायोमेट्रिक्स को अलग कर सकते हैं, और इस सेटअप को प्रत्येक प्रोजेक्ट पर क्लोन कर सकते हैं। इसके अंत में निर्माण स्थल WiFi प्रदाताओं से पूछे जाने वाले 10 प्रश्न दिए गए हैं।
काउंसिल WiFi खरीद चेकलिस्ट: काउंसिल की इमारतों में सार्वजनिक WiFi, स्टाफ़ 802.1X और फ़िल्टरिंग
एक ऐसी काउंसिल WiFi निविदा तैयार करने के लिए इस चेकलिस्ट का उपयोग करें जिसका आप मूल्यांकन कर सकें: चार अलग-अलग नेटवर्क, आपके पहचान प्रदाता (identity provider) से जुड़ा स्टाफ़ एक्सेस, काउंसिल के स्वामित्व वाले डिवाइसों पर प्रमाणपत्र, प्रत्येक सार्वजनिक साइट पर फ़िल्टरिंग और सरल भाषा में वार्ड रिपोर्ट। आपको यह भी पता चलेगा कि बोलीदाताओं से कौन-से प्रमाण मांगने हैं और गो-लाइव से पहले कौन-से आठ परीक्षण करने हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।