
সরকারের Cyber Security Breaches Survey 2025 অনুযায়ী, যুক্তরাজ্যের 43% ব্যবসা পূর্ববর্তী 12 মাসে অন্তত একটি সাইবার নিরাপত্তা লঙ্ঘন বা আক্রমণের রিপোর্ট করেছে। তা স্থানীয় দোকান ও ডেন্টাল সার্জারি থেকে শুরু করে হোটেল গ্রুপ ও হাউজিং প্রোভাইডার পর্যন্ত প্রায় 612,000 প্রতিষ্ঠান।
এগুলির মধ্যে খুব কমই কোনো চতুর কৌশলে লঙ্ঘিত হবে। বেশিরভাগ ক্ষেত্রেই এমন একটি ডিভাইসের মাধ্যমে লঙ্ঘন ঘটবে যা কেউ তালিকাভুক্ত করেনি, এমন একটি অ্যাকাউন্ট যা কেউ নিষ্ক্রিয় করেনি, বা এমন একটি গেস্ট নেটওয়ার্ক যা আলাদা বলে মনে হলেও বাস্তবে তা ছিল না। কোনো কিছু কেনার চেয়ে সঠিক ক্রম বজায় রাখাই বেশি ঝুঁকি দূর করে।
সঠিক ক্রমে সাজানো নিয়ন্ত্রণগুলি যা বেশিরভাগ আক্রমণ প্রতিহত করে
একই সমীক্ষা স্পষ্ট করে দেয় যে এটি কেবল কোনো বড় এন্টারপ্রাইজের সমস্যা নয়। ছোট ব্যবসাগুলিও এই রিপোর্টগুলির অন্তর্ভুক্ত, এবং ঘটনাগুলি মূলত সাধারণ: অননুমোদিত অ্যাক্সেস, ম্যালওয়্যার এবং ইন্টারনেট-ফেসিং সিস্টেমগুলির উপর আক্রমণ, যার মধ্যে র্যানসমওয়্যারের অংশ কম হলেও অবিচ্ছিন্ন।
এই বিস্তৃতিই হলো আসল কথা। কোনো একক প্রোডাক্ট সম্পূর্ণ চাপ বহন করে না, এবং বক্সের গায়ে থাকা ব্র্যান্ডের চেয়ে আপনি কোন ক্রমে নিয়ন্ত্রণগুলি প্রয়োগ করছেন তা বেশি গুরুত্বপূর্ণ।
| অগ্রাধিকার | নিয়ন্ত্রণ | এটি কী প্রতিরোধ করে | কখন সম্পন্ন হবে |
|---|---|---|---|
| 1 | কর্মী, অতিথি, IoT এবং ভাড়াটেদের ট্র্যাফিক পৃথক করা | একটি আপোসকৃত ডিভাইস থেকে বাকি ডিভাইসগুলিতে পার্শ্ববর্তী স্থানান্তর (ল্যাটারাল মুভমেন্ট) | প্রতিটি গ্রুপ কেবল তার নিজস্ব সেগমেন্টে পৌঁছায় এবং আইসোলেশন পরীক্ষাটি তারিখ সহ রেকর্ড করা হয় |
| 2 | MFA সহ স্বতন্ত্র পরিচয় | শেয়ার করা পাসওয়ার্ড এবং চুরি হওয়া ক্রেডেনশিয়ালের পুনঃব্যবহার | প্রতিটি অ্যাকাউন্টের নিজস্ব পরিচয় রয়েছে এবং সাইন-ইনের সময় MFA বাধ্যতামূলক করা হয়েছে |
| 3 | লিস্ট-প্রিভিলেজ অ্যাডমিনিস্ট্রেটর রাইটস | আক্রমণকারী এবং অসতর্ক কর্মীদের ব্যাপক অ্যাডমিন অ্যাক্সেস ব্যবহার করা | স্থায়ী অ্যাডমিন অ্যাকাউন্টগুলি সরানো হয় বা প্রতি মাসে পর্যালোচনা করা হয় |
| 4 | ওয়্যারলেস এবং রিমোট লিঙ্কে এনক্রিপশন | শেয়ার্ড বা ওপেন নেটওয়ার্কে গোপনে নজরদারি করা (ইভসড্রপিং) | কর্মী এবং অতিথিদের ট্র্যাফিক ওভার-দ্য-এয়ার এবং VPN-এর মাধ্যমে এনক্রিপ্ট করা হয় |
| 5 | সেন্ট্রাল লগিং এবং অ্যালার্ট | দৃষ্টিগোচর না হওয়া অস্বাভাবিক লগইন এবং পূর্ব-পশ্চিম স্থানান্তর (ইস্ট-ওয়েস্ট মুভমেন্ট) | অ্যাক্সেস পয়েন্ট, ফায়ারওয়াল এবং ডিরেক্টরি থেকে প্রাপ্ত লগ একটি একক স্থানে পৌঁছায় |
| 6 | পরীক্ষিত রিভোকেশন এবং অফলাইন রিস্টোর | প্রতিষ্ঠানের প্রাক্তন কর্মীদের অ্যাক্সেস বহাল থাকা এবং র্যানসমওয়্যারের কারণে ব্যাকআপ লক হয়ে যাওয়া | প্রাক্তন কর্মীদের অ্যাক্সেস বাতিলের বিষয়টি পরীক্ষিত এবং রিস্টোর প্রক্রিয়া যাচাই করা হয়েছে |
প্রতিটি "সম্পন্ন হয়েছে যখন" কোনো ক্রয়ের চেয়ে একটি পরীক্ষাকে নির্দেশ করে। কেবলমাত্র একটি ফায়ারওয়াল থাকা কিছুই প্রমাণ করে না। কিন্তু একজন সহকর্মী যদি প্রমাণ করে দেখাতে পারেন যে কোনো নিয়মাবলী গেস্ট VLAN থেকে পেরোল প্রিন্টারের ট্র্যাফিক ব্লক করছে, তবে তা কার্যকর প্রমাণিত হয়। একটি পৃথক গেস্ট নেটওয়ার্ককে প্রমাণ করার প্রথম সীমানা হিসেবে বিবেচনা করুন: গেস্ট WiFi-এর একটি ডিভাইস থেকে কর্মীদের মেশিন, প্রিন্টার এবং অ্যাক্সেস পয়েন্ট অ্যাডমিন পেজে পৌঁছানোর চেষ্টা করুন, তারপর IoT এবং টেন্যান্ট সেগমেন্ট থেকেও একই পরীক্ষাগুলি পুনরাবৃত্তি করুন। প্রতিটি ফলাফল তারিখ সহ লগ করুন, এবং নিয়মাবলীতে কোনো পরিবর্তনের পর আবার পরীক্ষাগুলি চালান। আপনি চাহিদামতো যে আইসোলেশন প্রদর্শন করতে পারেন না তা নিছক কনফিগারেশন, কোনো নিয়ন্ত্রণ নয়।
যে নিয়মটি আপনার কাজের ক্রম নির্ধারণ করে: আপনি যদি একই কার্যদিবসে কোনো প্রস্থানকারী কর্মীর অ্যাক্সেস বাতিল করতে না পারেন, তবে অন্য যেকোনো কিছুর আগে আইডেন্টিটি ব্যবস্থা ঠিক করুন।
একটি নিয়ন্ত্রণ ব্যবস্থা সম্পূর্ণরূপে নেটওয়ার্কের বাইরে অবস্থান করে। সেগমেন্টেশন এবং সর্বনিম্ন অ্যাক্সেস অধিকার কর্মীদের এমন সিস্টেমগুলি থেকে দূরে রাখে যেখানে তাদের পৌঁছানো উচিত নয়, তবুও একটি ফাঁক থেকে যায়: একজন অনুমোদিত ব্যক্তিকে বুঝিয়ে অর্থ স্থানান্তর করানো যেতে পারে। এই নেটওয়ার্কের কাজের সঙ্গে যোগ করুন প্রতারণামূলক ওয়্যার ট্রান্সফারের বিরুদ্ধে বোর্ড-লেভেলের নিয়ন্ত্রণ ব্যবস্থা, যার অর্থ পেমেন্ট পরিবর্তনের ক্ষেত্রে দ্বিতীয় ব্যক্তির অনুমোদন এবং নতুন ব্যাঙ্কের বিবরণ ব্যবহার করার আগে আপনার কাছে থাকা নম্বরে কল-ব্যাক করা।
আপনি তালিকায় অন্তর্ভুক্ত করেননি এমন সরঞ্জামগুলির ওপর এই ছয়টির কোনোটিই যাচাই করা সম্ভব নয়, এবং অজানা ডিভাইসগুলি একসাথে প্রতিটি কলামেই ব্যর্থ হয়।
কোনো কিছু লক ডাউন করার আগে আপনার নেটওয়ার্ক ম্যাপ করুন
হোয়াইটবোর্ডে আঁকা যে ফায়ারওয়াল নিয়মটি নিখুঁত মনে হয়, সেটিও ব্যর্থ হতে পারে যদি কর্মীদের VLAN-এ কোনো লেবেল প্রিন্টারের একটি স্ট্যাটিক অ্যাড্রেস রয়ে যায়, অথবা ২০১৯ সালে কোনো ঠিকাদারের ইনস্টল করা ডোর কন্ট্রোলারের কথা সবাই ভুলে গিয়ে থাকে। নীতি তৈরি করার আগে নেটওয়ার্ক ম্যাপে এই অনথিভুক্ত ডিভাইসগুলি চিহ্নিত করা আবশ্যক।
গেস্ট SSID-কে নথিভুক্ত করার প্রথম সীমানা এবং আইসোলেশনের প্রথম প্রমাণ হিসেবে বিবেচনা করুন। ভিজিটর, কর্মীদের ডিভাইস, লেগ্যাসি সরঞ্জাম এবং ভাড়াটেদের সরঞ্জাম কোথায় যুক্ত হচ্ছে তা রেকর্ড করুন, তারপর পরবর্তীতে পরীক্ষা করে দেখুন যে প্রতিটি গ্রুপ কেবল সেখানেই পৌঁছাতে পারছে কি না যেখানে তাদের যাওয়া উচিত।
ম্যাপিংয়ে কয়েক দিন সময় লাগা উচিত, কয়েক মাস নয়। ছয়টি ধাপ, এই ক্রমে।
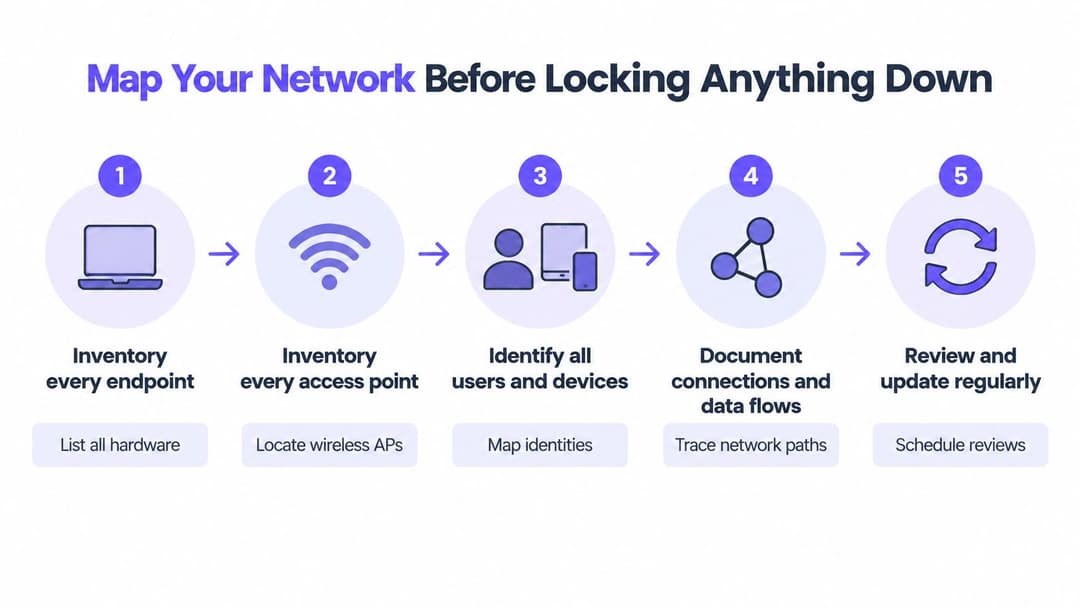
১. প্রতিটি এন্ডপয়েন্টের তালিকা তৈরি করুন। অ্যাক্সেস পয়েন্ট, সুইচ, প্রিন্টার, ক্যামেরা, টিল, বিল্ডিং-ম্যানেজমেন্ট কন্ট্রোলার, ডোর এন্ট্রি, লিফট এবং নেটওয়ার্কের সাথে সংযুক্ত প্রতিটি অ্যাপ্লিকেশন। ভুলে যাওয়া ডিভাইসগুলির মাধ্যমেই সাধারণত অনুপ্রবেশ ঘটে, কারণ যা কারও মনে থাকে না, কেউ তার প্যাচও করে না।
2. কে কিসের সাথে সংযুক্ত হচ্ছে তা রেকর্ড করুন। তারপর যে সিস্টেমগুলি মাল্টি-ফ্যাক্টর প্রমাণীকরণ বা বর্তমান এনক্রিপশন সমর্থন করতে পারে না, যেমন একটি পুরানো টাইম ক্লক বা একটি ল্যাব অ্যানালাইজার, সেগুলিকে ফ্ল্যাগ করুন। এই তালিকাটি আপনার শুরুতেই প্রয়োজন কারণ এটি পরবর্তী প্রতিটি সিদ্ধান্তকে প্রভাবিত করে।
3. প্রতিটি সিস্টেমের ডেটা শ্রেণীবদ্ধ করুন। গ্রাহকের রেকর্ড, পে-রোল, কার্ড ডেটা, ক্লিনিক্যাল সিস্টেম এবং বিল্ডিং কন্ট্রোল একই ধরনের সুরক্ষার যোগ্য নয়, এবং সবকটিকে একইভাবে বিবেচনা করলে আপনার প্রথম তিন সপ্তাহ নষ্ট হবে।
4. ডেটা ফ্লো এবং ব্যবহারকারীর যাত্রাগুলি চিহ্নিত করুন। গেস্ট, ঠিকাদার এবং সরবরাহকারীরা কোথা দিয়ে প্রবেশ করে এবং তারা কী কী স্পর্শ করে তা চিহ্নিত করুন। TV এবং কনসোলের মতো ব্রাউজারবিহীন ডিভাইসগুলি অন্তর্ভুক্ত করুন, কারণ সেগুলি প্রায়শই আইডেন্টিটি প্ল্যানের বাইরে থাকে।
5. প্রতিটি গ্রুপের সম্ভাব্য অপব্যবহারের থ্রেট-মডেল তৈরি করুন। ধরা যাক, একজন গেস্টের ল্যাপটপ এমন একটি প্রিন্টারে পৌঁছায় যার মেমরিতে স্ক্যান করা পে-রোল ফর্ম রয়েছে। এই একক উপলব্ধিটি যেকোনো পলিসি ডকুমেন্টের চেয়ে আরও জোরালোভাবে একটি VLAN-এর প্রয়োজনীয়তাকে যুক্তিযুক্ত করে।
৬. বেসলাইন নির্ধারণ করুন এবং একজন দায়িত্বপ্রাপ্ত ব্যক্তি বরাদ্দ করুন। প্রতিটি এন্ট্রির সাথে একটি নাম এবং পর্যালোচনার তারিখ যুক্ত থাকতে হবে, নতুবা এক ত্রৈমাসিকের মধ্যেই ম্যাপটি অকেজো হয়ে যাবে।
ইনভেন্টরিতে সাবনেট রেঞ্জ লেখার আগে, ব্যবহারযোগ্য হোস্ট রেঞ্জ প্রদর্শিত একটি সাবনেট ক্যালকুলেটর এই বিতর্ক মিটিয়ে দেয় যে সাইটের পুনরায় অ্যাড্রেসিং না করে কোনো /22-এ ক্যামেরা ব্লকের জন্য জায়গা রয়েছে কি না।
চূড়ান্ত যাচাইকরণটি খুবই সহজ। ম্যাপটি এমন একজন সহকর্মীর হাতে দিন যিনি এটি তৈরি করেননি এবং তাকে যেকোনো একটি বিল্ডিংয়ের প্রতিটি ডিভাইস খুঁজে বের করতে বলুন। যদি তারা না পারেন, তবে এটি এখনও সম্পূর্ণ হয়নি।
শেয়ার্ড পাসওয়ার্ডগুলির পরিবর্তে ব্যক্তিগত পরিচিতি ব্যবহার করুন
UK-এর রেজিলিয়েন্স অসম, এবং কী ইনস্টল করা হয়েছে তার চেয়ে নেটওয়ার্কগুলি কীভাবে পরিচালনা করা হয়, সেই সংক্রান্ত ফাঁকগুলি আরও বেশি ফুটে ওঠে। সরকারের ২০২৫-এর শ্রম বাজার এবং ক্ষেত্রভিত্তিক বিশ্লেষণের ভিজ্যুয়াল সারাংশ-এ দেখা গেছে, মাত্র প্রায় ২৭% ব্যবসার সাইবার নিরাপত্তার জন্য বোর্ড-লেভেলের দায়িত্বশীলতা ছিল, যা ২০২১ সালের ৩৮% থেকে কম, যদিও বড় ব্যবসাগুলির ক্ষেত্রে তা ছিল ৬৬%। একটি পৃথক মূল্যায়নে অনুমান করা হয়েছে যে ৬,৯৯,০০০ ব্যবসা বা ৪৯%-এর মৌলিক প্রযুক্তিগত সাইবার নিরাপত্তা দক্ষতার ঘাটতি ছিল, যা ২০২১ সালে ছিল ১৮%। এবং যে ব্যবসাগুলি সাইবার নিরাপত্তার কাজ আউটসোর্স করেনি, তাদের ৩২% কোনও লঙ্ঘন বা ব্রিচের ঘটনা মোকাবিলার ক্ষেত্রে আত্মবিশ্বাসের অভাবে ভুগছিল।
সেগুলি একসাথে পড়লেই মূল ডিজাইনের নীতিটি স্পষ্ট হয়ে ওঠে। নিয়ন্ত্রণগুলি অবশ্যই কার্যকর করার মতো এবং কেন্দ্রীয়ভাবে পরিচালিত হতে হবে, কারণ সেগুলি কোনও ব্যস্ত মঙ্গলবারে প্রতিটি সাইট ম্যানেজারের নিখুঁত বিচারবুদ্ধির ওপর নির্ভর করতে পারে না।
ছয়টি পদক্ষেপে পাসফ্রেজ থেকে সার্টিফিকেটে রূপান্তর
- আপনার ডিরেক্টরিতে সাইন-ইন যুক্ত করুন। Entra ID, Google Workspace বা Okta। অ্যাকাউন্টগুলি সেখানে থাকলে, নতুন কর্মীদের যোগদান এবং প্রস্থান সংক্রান্ত প্রক্রিয়া ইমেলের মাধ্যমে আসার পরিবর্তে স্বয়ংক্রিয়ভাবে সম্পন্ন হয়।
- সর্বত্র MFA বাধ্যতামূলক করুন, এবং প্রশাসকদের জন্য পাসকি বা FIDO2 কী-এর মতো ফিশিং-প্রতিরোধী পদ্ধতি ব্যবহার করুন।
- পরিচালিত ল্যাপটপ এবং ফোনগুলিকে ডিভাইস সার্টিফিকেটে স্থানান্তর করুন। EAP-TLS এর সাথে, কারও কাছে এমন কোনো গোপন তথ্য থাকে না যা কোনো কর্মী চলে যাওয়ার পর পরিবর্তন করতে হয়।
- দৈনন্দিন অ্যাকাউন্ট থেকে অ্যাডমিন অ্যাকাউন্ট আলাদা করুন। একটি নির্দিষ্ট কাজ এবং সময়ের জন্য অধিকার বৃদ্ধি করুন, তারপর সেই অধিকারটি তার নিজস্ব নিয়মে শেষ হতে দিন।
- রিমোট অ্যাক্সেস থেকে পাসওয়ার্ড সরিয়ে ফেলুন। VPN বা জিরো-ট্রাস্ট গেটওয়েতে পরিচয়-ভিত্তিক সাইন-ইন একটি শেয়ার করা PSK-এর চেয়ে অনেক ভালো, যা অর্ধেকেরও বেশি কোম্পানির স্টিকি নোটে লেখা থাকে।
- ত্রৈমাসিকভাবে অ্যাক্সেস প্রত্যাহার পরীক্ষা করুন। একটি পরীক্ষামূলক অ্যাকাউন্ট নিষ্ক্রিয় করুন এবং WiFi, ইমেল এবং ফাইল শেয়ারগুলিতে সেটি কতক্ষণ অ্যাক্সেস বজায় রাখছে তার সময় পরিমাপ করুন।
দুটি বিষয় এটিকে বজায় রাখতে সাহায্য করে। প্রথমটি হল পরিধি: আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং নীতিগুলিকে কোনো ব্যক্তি যে পোর্ট বা SSID-এর মাধ্যমে সংযুক্ত হয়েছেন তার পরিবর্তে সরাসরি ব্যক্তির সাথে যুক্ত করে, যা বাস্তবে আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং বলতে বোঝায়। দ্বিতীয়টি হল অভ্যাস। কর্মক্ষেত্রে যারা প্রতিদিন দ্বিতীয় ফ্যাক্টর ব্যবহার করেন, তারা সাধারণত তাদের নিজস্ব অর্থ সুরক্ষিত রাখার ক্ষেত্রেও এটি চালু রাখেন, এবং প্রতারণা থেকে ব্যাঙ্কিং লগইন সুরক্ষিত রাখা এমন যুক্তি তুলে ধরে যা আপনি অভ্যন্তরীণ নোটে শেয়ার করতে পারেন।
লেগ্যাসি সরঞ্জামগুলি বাধা সৃষ্টি করবে। একটি লেবেল প্রিন্টার বা পুরানো অ্যাক্সেস কন্ট্রোলারে কোনো সার্টিফিকেট সমর্থন নাও থাকতে পারে। এটিকে কর্মীদের নেটওয়ার্কে ফেরত পাঠাবেন না। এটিকে একটি ফিল্টার করা সেগমেন্ট এবং একটি প্রতিস্থাপনের তারিখ দিন, এবং উভয়ই লিখে রাখুন।
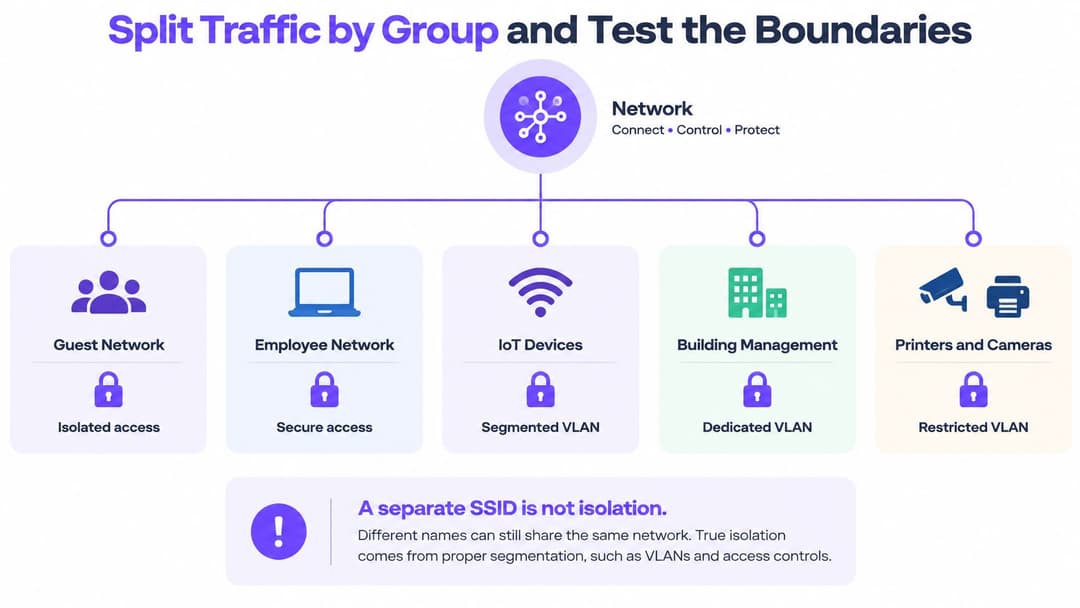
গ্রুপ অনুযায়ী ট্র্যাফিক ভাগ করুন এবং সীমানাগুলি পরীক্ষা করুন
একটি পৃথক গেস্ট SSID সম্পূর্ণ বিচ্ছিন্নতা নয়। এটি কেবল তার প্রথম ধাপ।
2025/2026 টেকনিক্যাল রিপোর্ট-এ ফায়ারওয়াল, সীমাবদ্ধ অ্যাডমিন অধিকার এবং ডিভাইস নিয়ন্ত্রণের পাশাপাশি কোর আর্কিটেকচারাল নিয়ন্ত্রণের মধ্যে পৃথক কর্মী এবং ভিজিটর WiFi অন্তর্ভুক্ত রয়েছে। এই ধারণাটি সহায়ক হলেও অসম্পূর্ণ, কারণ ভুলভাবে কনফিগার করা VLAN, ফ্ল্যাট সুইচ পাথ, প্রিন্টার, বিল্ডিং-ম্যানেজমেন্ট সিস্টেম, ক্যামেরা এবং সস্তা IoT ডিভাইস সবই একটি সুপরিকল্পিত SSID-এর চারপাশে বাইপাসের পথ তৈরি করে। NCSC-এর অবস্থান আরও স্পষ্ট: নেটওয়ার্ককে ঝুঁকিপূর্ণ বা প্রতিকূল ধরে নিন, প্রতিটি অনুরোধ যাচাই করুন এবং অভ্যন্তরীণ লিঙ্কেও ট্র্যাফিক ক্রিপ্টোগ্রাফিকভাবে সুরক্ষিত রাখুন।
| গ্রুপ | কীভাবে যুক্ত হয় | যেখানে পৌঁছানো নিষিদ্ধ |
|---|---|---|
| কর্মীদের ল্যাপটপ এবং ফোন | ম্যানেজড ডিভাইস সার্টিফিকেটের মাধ্যমে ডিরেক্টরি সাইন-ইন | গেস্ট সেগমেন্ট, IoT এবং বিল্ডিং কন্ট্রোলস |
| অতিথি এবং পরিদর্শকগণ | ক্যাপটিভ পোর্টাল বা Passpoint সহ আইসোলেটেড গেস্ট অ্যাক্সেস | যেকোনো স্টাফ, অ্যাডমিন বা IoT অ্যাড্রেস |
| কন্ট্রাক্টর এবং সরবরাহকারীগণ | নির্দিষ্ট সময়ের অ্যাক্সেস সহ নামযুক্ত অ্যাকাউন্ট | অ্যাডমিন সেগমেন্ট এবং বেতন বা গ্রাহকের ডেটা |
| IoT, ক্যামেরা এবং বিল্ডিং সিস্টেম | ডিভাইস অ্যালাও-লিস্ট সহ ডেডিকেটেড সেগমেন্ট | কর্মীদের ফাইল শেয়ার এবং ইন্টারনেট-ফেসিং অ্যাডমিন প্যানেল |
| অ্যাডমিনিস্ট্রেটরগণ | MFA এবং সেশন লগিং সহ পৃথক অ্যাডমিন অ্যাকাউন্ট | নথিবদ্ধ কারণ ব্যতীত গেস্ট এবং সাধারণ কর্মীদের সেগমেন্ট |
| বাসিন্দা বা ভাড়াটেগণ | আইসোলেটেড ডিভাইস সহ প্রতি ভাড়াটের জন্য ব্যক্তিগত নেটওয়ার্ক | অন্য যেকোনো ভাড়াটে এবং শেয়ার্ড বিল্ডিং সিস্টেম |
ছয়টি যাচাইকরণ যা প্রমাণ করে যে সুরক্ষা সীমানা অক্ষত রয়েছে
- অতিথি থেকে অতিথি। একই সাইটে, একই SSID-এ থাকা দুটি ডিভাইস। নিশ্চিত করুন যে কোনোটিই অন্যটিকে দেখতে পাচ্ছে না।
- অতিথি থেকে অন্য সব কিছু। কর্মীদের সাবনেট, একটি প্রিন্টারের ওয়েব পেজ এবং একটি ক্যামেরার ঠিকানায় পৌঁছানোর চেষ্টা করুন। তিনটি প্রক্রিয়াই ব্যর্থ হওয়া উচিত।
- ইস্ট-ওয়েস্ট নিয়মাবলী। ডায়াগ্রামের ওপর ভরসা না করে সেগমেন্টগুলির মধ্যবর্তী ফায়ারওয়াল পলিসি পড়ুন। উৎস "যেকোনো" (any) হিসেবে চিহ্নিত এমন কোনো নিয়ম খুঁজুন।
- টেন্যান্টের সীমানা। বহু-ভাড়াটে বিশিষ্ট সাইটগুলিতে নিশ্চিত করুন যে একটি ফ্ল্যাট অন্য ফ্ল্যাটের ডিভাইসগুলি দেখতে পারবে না, যার মধ্যে পেয়ারিংয়ের জন্য ব্রডকাস্ট করা কনসোল এবং টিভি অন্তর্ভুক্ত রয়েছে।
- প্রমাণ। তারিখ, আপনি যে নিয়মটি পরীক্ষা করেছেন, তার ফলাফল এবং কে এটি অনুমোদন করেছেন তা রেকর্ড করুন। একটি অপরীক্ষিত VLAN কেবল একটি অনুমান মাত্র।
- রোলব্যাক। একটি পরীক্ষামূলক নিয়ম সরান এবং নিশ্চিত করুন যে অ্যাক্সেস আগের অবস্থায় ফিরে এসেছে, যাতে আপনি নিশ্চিত হতে পারেন যে রাত ২টোর সময়ও কোনো ভুল পরিবর্তন আগের অবস্থায় ফিরিয়ে আনা সম্ভব।
আপনার টিম যদি এখনও ট্যাগ করা এবং আনট্যাগ করা পোর্ট নিয়ে তর্কে লিপ্ত থাকে, তবে কেউ স্যুইচ কনফিগারেশন খোলার আগেই একটি VLAN আসলে কী, তার একটি সহজ ব্যাখ্যা দিয়ে শুরু করুন।
যে ডিভাইসগুলি সঠিক সেগমেন্টে যোগ দিতে পারে না, সেগুলিকে নিজস্ব কঠোরভাবে ফিল্টার করা সেগমেন্টে রাখা উচিত, যার পেছনে একটি পারচেস অর্ডার থাকবে।
এনক্রিপ্ট করুন, লগ রাখুন এবং নিয়ন্ত্রণগুলি কার্যকর রয়েছে কি না তা পরিমাপ করুন
2025 Cyber Security Breaches Survey দেখায় যে UK-এর কভারেজ কতটা একপেশে। ৭২% ব্যবসা সমগ্র IT নেটওয়ার্ক এবং ব্যক্তিগত ডিভাইস জুড়ে ফায়ারওয়াল ব্যবহার করেছে, ৬৮% IT অ্যাডমিনিস্ট্রেটরের অধিকার সীমাবদ্ধ করেছে এবং ৭১% ক্লাউড সার্ভিসের মাধ্যমে নিরাপদে ব্যাকআপ রেখেছে। তবুও মাত্র ৪০% টু-ফ্যাক্টর অথেনটিকেশন বাধ্যতামূলক করেছে, ৩১% দূরবর্তী কর্মীদের জন্য VPN ব্যবহার করেছে এবং ৩০% ব্যবহারকারীদের পর্যবেক্ষণ করেছে। বেসরকারি খাতের চারটিরও কম ব্যবসার কর্মী এবং ভিজিটরদের জন্য আলাদা WiFi নেটওয়ার্ক ছিল এবং মাত্র ৩৩% ব্যবহারকারীর কার্যকলাপ পর্যবেক্ষণ করেছে।
সুতরাং পরিকাঠামোগত ভিত্তি প্রস্তুত রয়েছে, কিন্তু প্রমাণের স্তরটি নেই। এই ফাঁকটিই পূরণ করতে হবে।
প্রথমেই এনক্রিপশন, কারণ এটি সাশ্রয়ী এবং সুনির্দিষ্ট। লগইন বহন করে এমন প্রতিটি SSID-এ WPA3-Enterprise (বা যেখানে হার্ডওয়্যারের কারণে প্রয়োজন সেখানে WPA2-Enterprise) ব্যবহার করুন, প্রতিটি রিমোট পাথে TLS ব্যবহার করুন, এবং শুধুমাত্র পাবলিক WiFi-এই নয়, অফিসের LAN-এ কর্মীদের ট্রাফিকের জন্যও এনক্রিপশন ব্যবহার করুন। তারযুক্ত নেটওয়ার্কটিকে এমনভাবে বিবেচনা করুন যেন প্লাগ ইন করা যে কেউ এটি পড়তে পারে।
তারপরে আসে লগিং। অ্যাক্সেস-পয়েন্ট, ফায়ারওয়াল, VPN এবং ডিরেক্টরি লগগুলি এক জায়গায় পাঠান এবং শুরুতে কেবল তিনটি বিষয়ে সতর্কবার্তা চালু রাখুন: স্বাভাবিক সময়ের বাইরে সাইন-ইন, কর্মীদের সেগমেন্টে যুক্ত হওয়া নতুন ডিভাইস, এবং একে অপরের সাথে যোগাযোগের প্রয়োজন নেই এমন সেগমেন্টগুলির মধ্যে ট্রাফিকের যাতায়াত। তিনটি কার্যকর সতর্কবার্তা থাকলে ব্যবস্থা নেওয়া হয়। চল্লিশটি থাকলে মিউট করে রাখা হয়।
এমন পরিসংখ্যান রিপোর্ট করুন যা একজন ম্যানেজার যাচাই করতে পারেন
| মেট্রিক | টার্গেট | কত ঘন ঘন |
|---|---|---|
| সম্পদ তালিকাভুক্ত | সমস্ত তালিকাভুক্ত ডিভাইস এবং অ্যাপ্লিকেশন | মাসিক |
| সুবিধাপ্রাপ্ত অ্যাকাউন্টগুলি পর্যালোচনা করা হয়েছে | প্রতিটি অ্যাডমিন অ্যাকাউন্ট | মাসিক |
| MFA সহ কর্মীদের অ্যাকাউন্ট | সমস্ত কর্মীদের অ্যাকাউন্ট | ত্রৈমাসিক |
| প্রস্থানকারী কর্মীর অ্যাক্সেস বাতিল করার গড় সময় | একই কার্যদিবস | প্রতিটি প্রস্থানকারী কর্মী |
| সেগমেন্ট আইসোলেশন পরীক্ষা সফল হয়েছে | সমস্ত সেগমেন্ট | ত্রৈমাসিক |
| ব্যাকআপ রিস্টোর পরীক্ষা করা হয়েছে | আপনার রিকভারি অবজেক্টিভের মধ্যে | ত্রৈমাসিক |
একটি ফায়ারওয়াল বিদ্যমান থাকার দাবি কেবল একটি ইনভেন্টরি লাইন। কিন্তু একটি পরীক্ষিত শতাংশ হলো নিয়ন্ত্রণ।
একজন নির্দিষ্ট দায়িত্বপ্রাপ্ত ব্যক্তির সাথে একটি মাসিক পর্যালোচনা নির্ধারণ করুন এবং তাদের সামনে ছয়টি সংখ্যা উপস্থাপন করুন। যে সংখ্যাগুলি কেউ পড়ে না, সেগুলি দুই ত্রৈমাসিকের মধ্যে কাল্পনিক রূপ নেয়।
অ্যাক্সেস ড্রিফ্ট কোনো ঘটনায় রূপ নেওয়ার আগেই তা সংশোধন করুন
বেশিরভাগ ঘটনার মূলেই থাকে দীর্ঘদিনের অবহেলা বা ড্রাফট, কোনো চতুর আক্রমণ নয়। অ্যাকাউন্টগুলির প্রয়োজনীয়তা শেষ হলেও সেগুলি সক্রিয় থাকে, শুক্রবারের কোনো জরুরি পরিবর্তনের সময় নিয়ম শিথিল করা হয়, এবং শুরুতেই ডিভাইসগুলি তালিকাভুক্ত করা হয় না।
| লক্ষণ | সম্ভাব্য কারণ | সমাধান |
|---|---|---|
| সাবেক কর্মীরা এখনও শেয়ার করা ড্রাইভে অ্যাক্সেস করতে পারছেন | অ্যাকাউন্টটি কর্মী অব্যাহতি প্রক্রিয়ার (leavers process) সাথে যুক্ত নয় | ডিরেক্টরি থেকে অপসারণের প্রক্রিয়া স্বয়ংক্রিয় করুন এবং প্রতি মাসে একজন অব্যাহতিপ্রাপ্ত কর্মীর অ্যাকাউন্ট পরীক্ষা করুন |
| অতিথিরা প্রিন্টার বা কর্মীদের ডিভাইসে অ্যাক্সেস করতে পারছেন | গেস্ট নেটওয়ার্ক অফিসের সাথে একটি VLAN শেয়ার করে | অতিথিদের একটি বিচ্ছিন্ন VLAN-এ স্থানান্তর করুন এবং স্থানীয় সাবনেটগুলি ব্লক করুন |
| MFA পরিবর্তনের পরে ডিভাইসগুলি কানেক্ট হতে ব্যর্থ হচ্ছে | সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে বা ডিভাইসটি কখনই নথিভুক্ত করা হয়নি | ডিভাইসটি পুনরায় নথিভুক্ত করুন এবং সার্টিফিকেট পুনর্নবীকরণের রিমাইন্ডার সেট করুন |
| লিগ্যাসি ডিভাইস সুরক্ষিত নেটওয়ার্কে যুক্ত হতে পারছে না | 802.1X বা বর্তমান এনক্রিপশন বিহীন হার্ডওয়্যার | এটিকে একটি ফিল্টার করা সেগমেন্টে রাখুন এবং প্রতিস্থাপনের জন্য একটি নির্দিষ্ট তারিখ নির্ধারণ করুন |
| সময়ের সাথে সাথে অ্যাডমিন অধিকার আবার বাড়তে থাকে | সাময়িক বর্ধিত অ্যাক্সেসের মেয়াদ কখনও শেষ হয়নি | প্রতিটি বর্ধিত অনুমোদনের জন্য একটি মেয়াদের তারিখ নির্ধারণ করুন এবং মাসিক পর্যালোচনা করুন |
প্রতিষ্ঠান ছেড়ে যাওয়া কর্মীদের বিষয়টি সবচেয়ে আগে দেখা উচিত কারণ এটি সবচেয়ে সাধারণ এবং সবচেয়ে ক্ষমার অযোগ্য। যদি HR এবং IT একটি সাধারণ ট্রিগার শেয়ার না করে, তবে অ্যাকাউন্টটি ব্যক্তির পরেও থেকে যায়। ডিরেক্টরিটিকে HR রেকর্ডের সাথে সংযুক্ত করুন এবং স্মৃতিশক্তির উপর নির্ভর না করে প্রতি মাসে একজন কর্মীর প্রস্থানের বিষয়টি পরীক্ষা করুন।
অতিথিদের প্রিন্টার পর্যন্ত পৌঁছানো প্রায় সবসময়ই একটি শেয়ার্ড VLAN-এর কারণে ঘটে, ফায়ারওয়ালের ভুলের জন্য নয়। অতিথিদের সরিয়ে নিন, লোকাল সাবনেটগুলি ব্লক করুন, তারপর সেগমেন্টেশন বিভাগের ছয়টি যাচাইকরণের মাধ্যমে পুনরায় পরীক্ষা করুন।
অন্য সমস্ত কিছুর জন্য, প্রতি সারিতে একটি করে সুনির্দিষ্ট পরিবর্তন আনুন। ডিভাইসটি পুনরায় নথিভুক্ত করুন। মেয়াদ শেষ হওয়ার তারিখ নির্ধারণ করুন। পুরোনো সরঞ্জামগুলির জন্য একটি নির্দিষ্ট তারিখ ধার্য করুন। কেউ খোলে না এমন একটি আলাদা চেকলিস্টের পরিবর্তে মাসিক মেট্রিক্স পর্যালোচনায় ফলাফলগুলি রেকর্ড করুন।
উন্মুক্ত সিস্টেমগুলি প্যাচ করুন এবং প্রতিক্রিয়ার মহড়া দিন
সেগমেন্টেশন ক্ষয়ক্ষতিকে একটি খারাপ দিনের মধ্যেই সীমাবদ্ধ রাখে। প্যাচিং এবং মহড়া নির্ধারণ করে আপনার এমন কোনো দিন আসবে কি না।
- প্রতিটি ইন্টারনেট-ফেসিং সার্ভিসের তালিকা তৈরি করুন। রিমোট অ্যাক্সেস গেটওয়ে, অ্যাডমিন প্যানেল, ক্যামেরা, পাবলিক অ্যাড্রেস রয়েছে এমন যেকোনো কিছু। যা ব্যবহার করেন না তা সরিয়ে দিন।
- একটি নির্দিষ্ট সময়সীমার মধ্যে প্যাচ প্রয়োগ করুন। ভেন্ডরের দেওয়া ক্রিটিক্যাল ফিক্স এবং অ্যাক্সেস-পয়েন্ট ফার্মওয়্যার ১৪ দিনের মধ্যে প্রয়োগ করুন এবং প্রতিটি ডিভাইসের প্যাচের তারিখ রেকর্ড করে রাখুন।
- বন্ধ করুন এবং পরিবর্তন করুন। অব্যবহৃত পোর্টগুলি বন্ধ করুন এবং ইনস্টলেশনের প্রথম দিনেই রাউটার, অ্যাক্সেস পয়েন্ট ও ক্যামেরার ডিফল্ট লগইন বিশদ পরিবর্তন করুন।
- এক পৃষ্ঠার একটি পরিকল্পনা তৈরি করুন। কে একটি সেগমেন্টকে আলাদা করবেন, কে সরবরাহকারীকে ফোন করবেন এবং কে রিপোর্টিংয়ের বিষয়ে সিদ্ধান্ত নেবেন তা নির্দিষ্ট করুন।
- র্যানসমওয়্যার মোকাবিলা অন্তর্ভুক্ত করুন। আক্রান্ত সেগমেন্টের সংযোগ বিচ্ছিন্ন করুন, অফলাইন ব্যাকআপ অক্ষত রয়েছে কিনা নিশ্চিত করুন এবং সাম্প্রতিকতম ক্লিন কপি থেকে রিস্টোর করুন।
- বছরে দু'বার রিহার্সাল করুন একটি টেবিলটপ অনুশীলনের মাধ্যমে, এবং কর্মী প্রস্থান বা সরবরাহকারী পরিবর্তনের পর প্রতিবার যোগাযোগের তালিকাটি রিফ্রেশ করুন।
পরিকল্পনার চূড়ান্ত পরীক্ষা: নেটওয়ার্ক সবচেয়ে ভালো চেনেন এমন একমাত্র ব্যক্তিটিকে ছাড়াও কি এটি পরিচালিত হতে পারে?
এই ত্রৈমাসিকে আপনার অ্যাক্সেস পরিকল্পনা নিশ্চিত করুন
নব্বই দিন, এমনভাবে পর্যায়ক্রমিক করা হয়েছে যাতে সবচেয়ে ঝুঁকিপূর্ণ ফাঁকগুলি প্রথমে বন্ধ হয় এবং পরবর্তী প্রতিটি ধাপে কার্যকর করার মতো কিছু থাকে।
সপ্তাহ ১। একজন দায়িত্বপ্রাপ্ত ব্যক্তির নাম নির্দিষ্ট করুন এবং প্রতিটি ডিভাইস ও অ্যাপ্লিকেশনের তালিকা তৈরি করুন। এটি প্রস্তুত না হওয়া পর্যন্ত অন্য কোনো কাজ শুরু হবে না।
সপ্তাহ ২ থেকে ৩। কর্মীদের সাইন-ইন ডিরেক্টরিতে স্থানান্তর করুন এবং সমস্ত অ্যাকাউন্টে MFA বাধ্যতামূলক করুন। এটি বেশিরভাগ ছোট নেটওয়ার্কে সবচেয়ে ঝুঁকিপূর্ণ ফাঁক এবং সবচেয়ে দ্রুত সমাধানযোগ্য।
৪ থেকে ৬ সপ্তাহ। গেস্ট, কর্মী, IoT এবং ভাড়াটেদের ট্রাফিকে বিভক্ত করুন, তারপর ছয়টি আইসোলেশন পরীক্ষা চালান এবং ফলাফল রেকর্ড করুন। নিজস্ব SSID-এ একটি গেস্ট নেটওয়ার্ক সেগমেন্টেশনের শুরু মাত্র, এর চূড়ান্ত প্রমাণ নয়। এই পরীক্ষাগুলিই নিশ্চিত করে যে নতুন স্ট্যান্ডার্ড উপেক্ষা করে এমন পুরোনো সরঞ্জাম সহ প্রতিটি ধরণের ডিভাইসে এই সীমানা কার্যকর রয়েছে কি না।
সপ্তাহ ৭ থেকে ৯। সেন্ট্রাল লগিং চালু করুন এবং সেগুলির লক্ষ্যমাত্রাসহ ছয়টি মেট্রিক্স নির্ধারণ করুন।
সপ্তাহ ১০ থেকে ১২। কোনো প্রস্থানকারীর অ্যাক্সেস বাতিলকরণ এবং ব্যাকআপ রিস্টোর পরীক্ষা করুন, তারপর বাজেট পরিচালনাকারীর কাছে এই সংক্রান্ত সংখ্যাগুলি রিপোর্ট করুন।
যেকোনো পরিচালিত WiFi বা অ্যাক্সেস পরিষেবা কেনার আগে, সাইট কন্ট্রোলার RADIUS, চেঞ্জ-অফ-অথরাইজেশন এবং ওয়াল্ড-গার্ডেন বৈশিষ্ট্যগুলি সমর্থন করে কিনা তা দেখে নিন। সার্টিফিকেট এবং গেস্ট ধাপ দুটিই এগুলির উপর নির্ভরশীল, এবং চেঞ্জ-অফ-অথরাইজেশন ছাড়া কোনো বাতিল করা ডিভাইস সাথে সাথে সংযোগ বিচ্ছিন্ন না হয়ে সেশনের মেয়াদ শেষ না হওয়া পর্যন্ত চালু থাকতে পারে।
প্রতিটি সংস্থায় প্রথম পদক্ষেপটি একই: ইনভেন্টরির দায়িত্বে একটি নাম এবং তার পাশে একটি তারিখ উল্লেখ করুন। সেই ব্যক্তি দায়িত্বে আসার পর এই নির্দেশিকার বাকি সমস্ত কাজ সহজ হয়ে যায়।
Purple আপনাকে এমন একটি আইডেন্টিটি লেয়ার প্রদান করে যা এই পরিকল্পনার বাকি অংশ কার্যকর করতে সহায়তা করে। কর্মীদের ডিভাইসগুলি ক্লাউড RADIUS-এর মাধ্যমে ম্যানেজড EAP-TLS সার্টিফিকেটের সাথে যুক্ত হয়, মাল্টি-টেন্যান্ট সাইটগুলি প্রতিটি বাসিন্দার নেটওয়ার্ক একে অপরের থেকে আলাদা রাখে এবং নিজস্ব PKI সেটআপ না করেই একটি একক প্ল্যাটফর্ম থেকে সবকিছু পরিচালনা করা হয়। আপনি যদি উপরের সেগমেন্টেশন এবং রিভোকেশনের পদক্ষেপগুলি নিয়ে কাজ করে থাকেন, তবে সার্টিফিকেট এবং গেস্ট অনবোর্ডিং কীভাবে আপনার বর্তমান হার্ডওয়্যারের সাথে সামঞ্জস্যপূর্ণ হয় তা দেখতে Purple দেখুন।


