
43 % der britischen Unternehmen meldeten laut dem Cyber Security Breaches Survey 2025 der Regierung in den vorangegangenen 12 Monaten mindestens eine Cybersicherheitsverletzung oder einen Angriff. Das entspricht rund 612.000 Organisationen - von Tante-Emma-Läden und Zahnarztpraxen bis hin zu Hotelgruppen und Wohnungsbaugesellschaften.
Nur die wenigsten werden durch raffinierte Methoden kompromittiert. Die meisten Sicherheitsverletzungen geschehen über ein Gerät, das niemand erfasst hat, ein Konto, das niemand deaktiviert hat, oder ein Gastnetzwerk, das nur scheinbar getrennt war. Die richtige Reihenfolge der Maßnahmen mindert mehr Risiken als jede Neuanschaffung.
Die Kontrollen, die die meisten Angriffe abwehren - in der richtigen Reihenfolge
Aus derselben Umfrage geht hervor, dass dies kein reines Problem von Großunternehmen ist. Kleine Unternehmen tauchen in den gesamten Berichten auf, und die Vorfälle selbst sind meist alltäglich: unbefugter Zugriff, Malware und Angriffe auf Systeme mit Internetanbindung, wobei Ransomware einen kleinen, aber konstanten Anteil ausmacht.
Genau um diese Verteilung geht es. Kein einzelnes Produkt trägt die gesamte Last, und die Reihenfolge, in der Sie Kontrollen anwenden, ist wichtiger als die Marke auf der Verpackung.
| Priorität | Maßnahme | Was es verhindert | Erledigt, wenn |
|---|---|---|---|
| 1 | Datenverkehr von Mitarbeitern, Gästen, IoT und Mandanten trennen | Laterale Ausbreitung von einem kompromittierten Gerät auf den Rest | Jede Gruppe erreicht nur ihr eigenes Segment, und der Isolationstest wird mit Datum protokolliert |
| 2 | Individuelle Identitäten mit MFA | Wiederverwendung geteilter Passwörter und gestohlene Zugangsdaten | Jedes Konto verfügt über eine eigene Identität und MFA wird bei der Anmeldung erzwungen |
| 3 | Administratorrechte nach dem Least-Privilege-Prinzip | Angreifer und unvorsichtige Mitarbeiter, die weitreichenden Administratorzugriff nutzen | Dauerhafte Administratorkonten werden entfernt oder monatlich überprüft |
| 4 | Verschlüsselung für drahtlose Verbindungen und Remote-Links | Abhören in geteilten oder offenen Netzwerken | Mitarbeiter- und Gästedatenverkehr wird über die Luftschnittstelle und über VPN verschlüsselt |
| 5 | Zentrale Protokollierung und Warnmeldungen | Unbemerkte ungewöhnliche Anmeldungen und Ost-West-Bewegungen | Protokolle von Access Points, Firewalls und Verzeichnissen laufen an einem Ort zusammen |
| 6 | Getesteter Entzug von Berechtigungen und Offline-Wiederherstellung | Ausscheidende Mitarbeiter behalten Zugriff und Ransomware sperrt Sie von Backups aus | Entfernung ausscheidender Mitarbeiter wird getestet und eine Wiederherstellung wurde erfolgreich nachgewiesen |
Jedes „Erledigt, wenn“ bezeichnet einen Test und keine Anschaffung. Eine Firewall, die bloß existiert, beweist gar nichts. Ein Regelwerk, bei dem ein Kollege nachweisen kann, dass es den Datenverkehr vom Gäste-VLAN zum Gehaltsabrechnungsdrucker blockiert, hingegen schon. Betrachten Sie ein separates Gästenetzwerk als die erste Grenze, die es zu beweisen gilt: Versuchen Sie von einem Gerät im Gäste-WiFi aus, einen Mitarbeiter-Rechner, einen Drucker und die Administrationsseite des Access Points zu erreichen; wiederholen Sie dieselben Prüfungen anschließend für die IoT- und Mandantensegmente. Protokollieren Sie jedes Ergebnis mit Datum und führen Sie die Prüfungen nach jeder Änderung am Regelwerk erneut durch. Eine Isolation, die Sie bei Bedarf nicht nachweisen können, ist bloße Konfiguration, keine Kontrolle.
Die Regel, die Ihre Reihenfolge bestimmt: Wenn Sie den Zugriff eines ausscheidenden Mitarbeiters nicht noch am selben Arbeitstag entziehen können, beheben Sie zuerst das Identitätsmanagement.
Eine Kontrollmaßnahme liegt gänzlich außerhalb des Netzwerks. Segmentierung und Least Privilege halten Personen von Systemen fern, auf die sie nicht zugreifen sollten, lassen jedoch eine Lücke offen: Eine autorisierte Person kann dazu verleitet werden, Geld zu überweisen. Kombinieren Sie die Netzwerksicherheitsmaßnahmen mit Kontrollmechanismen auf Vorstandsebene gegen betrügerische Überweisungen - darunter ein zweiter Freigeber bei Zahlungsänderungen und ein Rückruf an eine bereits hinterlegte Nummer, bevor neue Bankverbindungen verwendet werden.
Keiner der sechs Punkte lässt sich bei Geräten verifizieren, die Sie nicht erfasst haben, und unbekannte Geräte fallen in jeder Spalte gleichzeitig durch.
Erfassen Sie Ihr Netzwerk, bevor Sie Zugriffe sperren
Eine Firewall-Regel, die auf dem Whiteboard lückenlos wirkt, scheitert in der Praxis: etwa weil ein Etikettendrucker eine statische IP-Adresse im Mitarbeiter-VLAN behalten hat oder die Türsteuerungen 2019 von einem externen Dienstleister installiert und nie wieder erwähnt wurden. Ihre Netzwerkkarte muss solche Altlasten erfassen, bevor Sie Richtlinien verfassen.
Betrachten Sie das Gast-SSID als die erste zu dokumentierende Grenze und den ersten Nachweis für eine erfolgreiche Isolierung. Erfassen Sie, wo Besucher, Mitarbeitergeräte, Altsysteme und Mandantengeräte landen, und testen Sie später, ob jede Gruppe tatsächlich nur das erreicht, worauf sie Zugriff haben sollte.
Die Zuordnung sollte Tage dauern, nicht Monate. Sechs Schritte in dieser Reihenfolge.
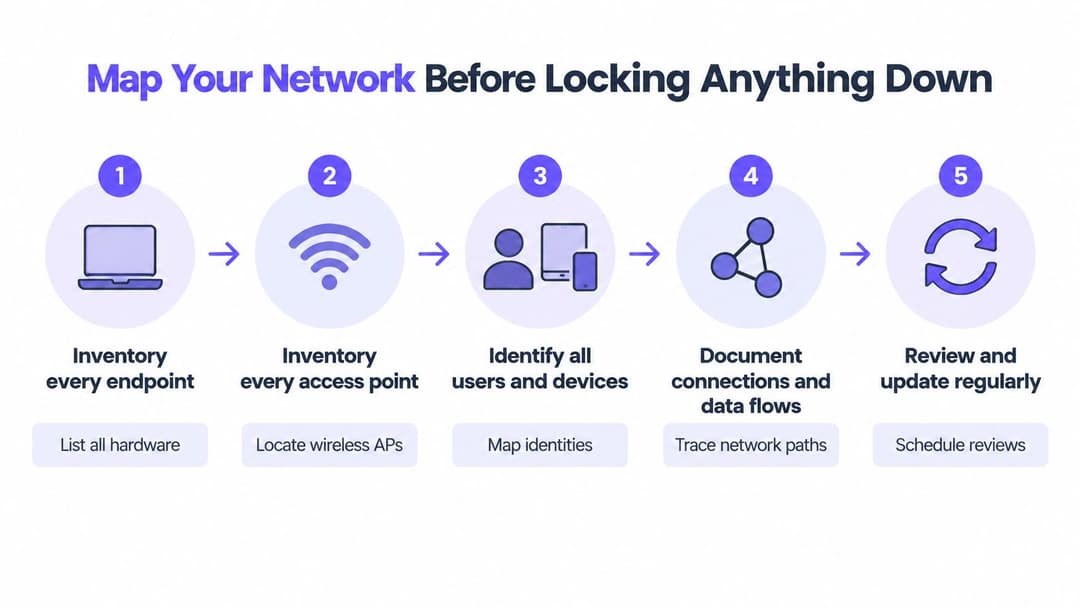
1. Inventarisieren Sie jeden Endpunkt. Access Points, Switches, Drucker, Kameras, Kassensysteme, Gebäudeleitsteuerungen, Zutrittskontrollen, Aufzüge und jede Anwendung, die auf das Netzwerk zugreift. Vergessene Geräte sind das typische Einfallstor - denn was niemand mehr auf dem Schirm hat, wird auch nicht gepatcht.
2. Erfassen Sie, wer sich womit verbindet. Kennzeichnen Sie anschließend die Systeme, die keine Multi-Faktor-Authentifizierung oder aktuelle Verschlüsselung unterstützen, wie etwa eine ältere Stechuhr oder ein Laboranalysegerät. Diese Liste benötigen Sie frühzeitig, da sie jede spätere Entscheidung beeinflusst.
3. Klassifizieren Sie die Daten auf jedem System. Kundendaten, Gehaltsabrechnungen, Kartendaten, klinische Systeme und Gebäudeleitsysteme erfordern nicht dasselbe Schutzniveau. Wer sie alle gleich behandelt, verschwendet die ersten drei Wochen.
4. Zeichnen Sie die Datenflüsse und User Journeys auf. Markieren Sie, wo Gäste, externe Auftragnehmer und Lieferanten Zugriff erhalten und worauf sie auf diesem Weg zugreifen. Schließen Sie browserlose Geräte wie Fernseher und Konsolen ein, da diese im Identitätskonzept oft unberücksichtigt bleiben.
5. Modellieren Sie für jede Gruppe die wahrscheinlichsten Missbrauchsszenarien. Nehmen wir an, der Laptop eines Gasts erreicht einen Drucker, der gescannte Gehaltsabrechnungen im Speicher vorhält. Allein diese Erkenntnis rechtfertigt eine VLAN überzeugender als jedes Richtliniendokument.
6. Vereinbaren Sie die Baseline und weisen Sie eine verantwortliche Person zu. Jedem Eintrag wird eine Person und ein Überprüfungsdatum zugeordnet, andernfalls ist der Plan innerhalb eines Quartals veraltet.
Bevor Sie Subnetzbereiche in das Inventar eintragen, klärt ein Subnetzrechner, der nutzbare Host-Bereiche anzeigt, Diskussionen darüber, ob ein /22-Netz genügend Platz für den Kamerablock bietet, ohne dass der Standort neu adressiert werden muss.
Die abschließende Prüfung ist einfach. Übergeben Sie den Plan an eine Kollegin oder einen Kollegen, die nicht daran mitgewirkt haben, und bitten Sie sie, jedes Gerät in einem der Gebäude zu finden. Wenn das nicht gelingt, ist er noch nicht fertig.
Gemeinsam genutzte Passwörter durch individuelle Identitäten ersetzen
Die Resilienz im Vereinigten Königreich ist uneinheitlich, und die Lücken zeigen sich eher in der Governance der Netzwerke als in den installierten Systemen. Im visuellen Überblick der Regierung zur Arbeitsmarkt- und Branchenanalyse 2025 lag die Verantwortung für Cybersicherheit nur bei rund 27 % der Unternehmen auf Vorstandsebene - ein Rückgang von 38 % im Jahr 2021, wenngleich der Wert bei Großunternehmen bei 66 % lag. Eine separate Bewertung ergab, dass schätzungsweise 699.000 Unternehmen bzw. 49 % eine grundlegende technische Qualifikationslücke im Bereich Cybersicherheit aufwiesen, verglichen mit 18 % im Jahr 2021. Und 32 % der Unternehmen, die Cybersicherheit nicht ausgelagert hatten, fehlte das Vertrauen in den Umgang mit einer Sicherheitsverletzung.
Liest man dies zusammen, ergibt sich das Designprinzip von selbst. Sicherheitskontrollen müssen durchsetzbar sein und zentral verwaltet werden, da sie nicht davon abhängen dürfen, dass jede Standortleitung an einem hektischen Dienstag eine perfekte Entscheidung trifft.
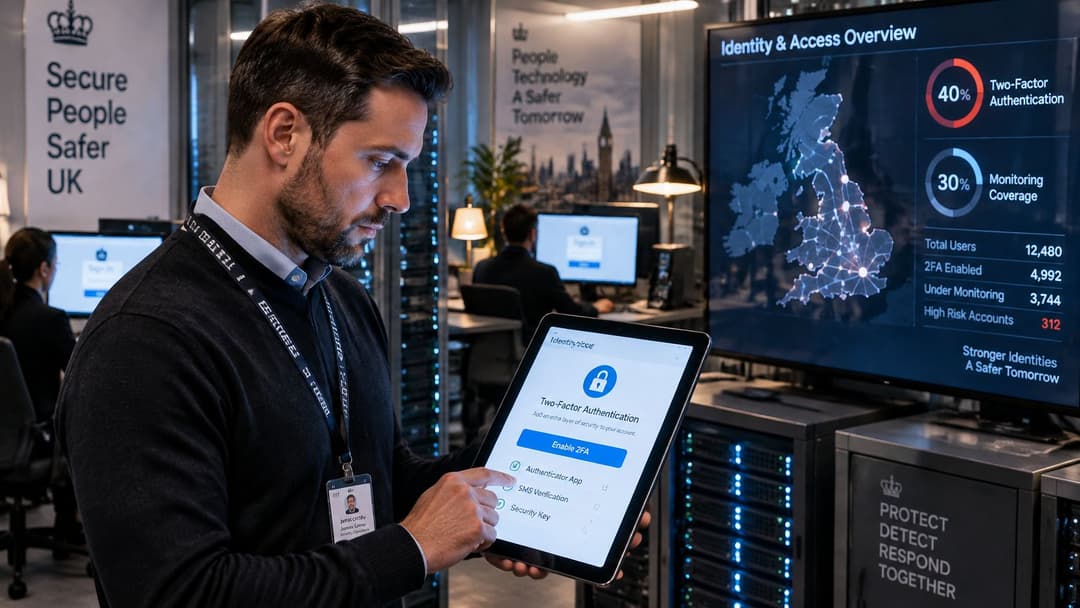
Von der Passphrase zum Zertifikat in sechs Schritten
- Binden Sie die Anmeldung an Ihr Verzeichnis an. Entra ID, Google Workspace oder Okta. Sobald Konten dort verwaltet werden, laufen Neueinstellungen und Abgänge automatisch ab, statt per E-Mail einzugehen.
- Erzwingen Sie MFA überall und nutzen Sie für Administratoren eine Phishing-resistente Methode wie Passkeys oder FIDO2-Sicherheitsschlüssel.
- Stellen Sie verwaltete Laptops und Telefone auf Gerätezertifikate um. Mit EAP-TLS besitzt niemand ein Secret, das nach jedem Abgang ausgetauscht werden muss.
- Trennen Sie Admin-Konten von Standardkonten. Erweitern Sie Rechte nur für eine bestimmte Aufgabe und ein bestimmtes Zeitfenster, sodass die Freigabe danach automatisch erlischt.
- Verzichten Sie beim Fernzugriff auf Passwörter. Eine identitätsbasierte Anmeldung am VPN oder Zero-Trust-Gateway ist jedem geteilten PSK überlegen, den die halbe Belegschaft auf einem Klebezettel notiert hat.
- Testen Sie den Widerruf vierteljährlich. Deaktivieren Sie ein Testkonto und messen Sie, wie lange WiFi, E-Mail und Dateifreigaben den Zugriff weiterhin erlauben.
Zwei Faktoren sorgen für den nachhaltigen Erfolg. Der erste ist der Geltungsbereich: Identitätsbasiertes Networking bindet Richtlinien an die Person und nicht an den Port oder das SSID, über den bzw. das sie sich verbunden hat - genau das bedeutet identitätsbasiertes Networking in der Praxis. Der zweite ist Gewohnheit. Mitarbeiter, die täglich einen zweiten Faktor für die Arbeit nutzen, behalten diesen meist auch dort aktiviert, wo er ihr eigenes Geld schützt. Und das Thema Schutz von Bank-Logins vor Betrug liefert eine nachvollziehbare Begründung, die Sie in einer internen Mitteilung kommunizieren können.
Altsysteme werden sich sperren. Ein Etikettendrucker oder ein alter Zugangscontroller bietet möglicherweise keinerlei Zertifikatsunterstützung. Verschieben Sie diese Geräte keinesfalls zurück in das Mitarbeiternetzwerk. Weisen Sie ihnen ein gefiltertes Segment sowie ein Austauschdatum zu und dokumentieren Sie beides.
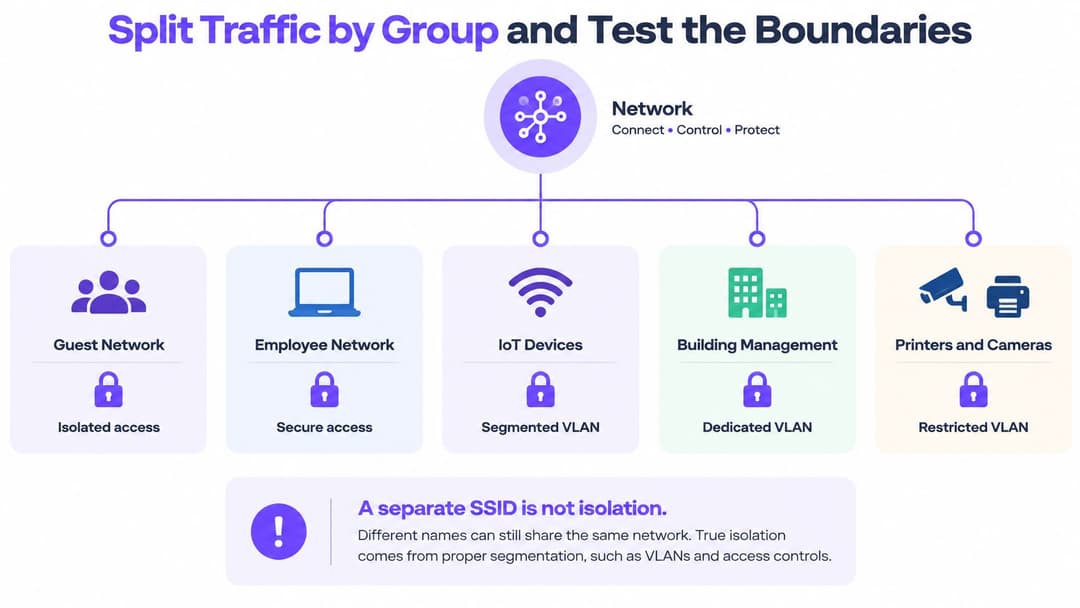
Traffic nach Gruppen trennen und Grenzen testen
Eine separate Gast-SSID ist noch keine Isolierung. Sie ist lediglich der erste Schritt.
Der technische Bericht 2025/2026 zählt getrennte Netzwerke für Mitarbeiter und Besucher WiFi zu den zentralen architektonischen Kontrollmechanismen - neben Firewalls, eingeschränkten Administratorrechten und Gerätekontrollen. Diese Einordnung ist zwar hilfreich, aber unvollständig, da falsch konfigurierte VLANs, flache Switch-Pfade, Drucker, Gebäudeleitsysteme, Kameras und günstige IoT-Geräte immer wieder Wege um eine gut gemeinte Segmentierung eröffnen SSID. Die Haltung des NCSC ist noch deutlicher: Gehen Sie davon aus, dass das Netzwerk kompromittiert ist, verifizieren Sie jede Anfrage und schützen Sie den Datenverkehr selbst auf internen Verbindungen kryptografisch.
| Gruppe | Beitrittsmethode | Darf keinen Zugriff haben auf |
|---|---|---|
| Laptops und Smartphones von Mitarbeitern | Verzeichnis-Anmeldung mit verwalteten Gerätezertifikaten | Gästesegment, IoT und Gebäudesteuerung |
| Gäste und Besucher | Isolierter Gastzugang über Captive Portal oder Passpoint | Beliebige Mitarbeiter-, Administrator- oder IoT-Adressen |
| Externe Dienstleister und Lieferanten | Personenbezogene Konten mit zeitlich begrenztem Zugriff | Administratorsegment sowie Gehaltsabrechnungs- oder Kundendaten |
| IoT, Kameras und Gebäudesysteme | Dediziertes Segment mit einer Geräte-Zulassungsliste | Mitarbeiter-Dateifreigaben und öffentlich zugängliche Administrations-Panels |
| Administratoren | Separate Administratorkonten mit MFA und Sitzungsprotokollierung | Gäste- und allgemeine Mitarbeitersegmente ohne dokumentierten Grund |
| Bewohner oder Mandanten | Privates Netzwerk pro Mandant mit isolierten Geräten | Andere Mandanten und gemeinsam genutzte Gebäudesysteme |
Sechs Überprüfungen, die belegen, dass die Grenzen halten
- Gast zu Gast. Zwei Geräte am selben Standort, selbe SSID. Stellen Sie sicher, dass keines das andere sehen kann.
- Gast zu allem anderen. Versuchen Sie, das Mitarbeiter-Subnetz, die Weboberfläche eines Druckers und die Adresse einer Kamera zu erreichen. Alle drei Versuche müssen fehlschlagen.
- Ost-West-Regeln. Prüfen Sie die Firewall-Richtlinien zwischen den Segmenten, anstatt sich auf Diagramme zu verlassen. Suchen Sie nach Regeln mit der Quelle „any“.
- Mandantengrenzen. Stellen Sie an mandantenfähigen Standorten sicher, dass eine Wohneinheit die Geräte einer anderen nicht sehen kann - einschließlich Konsolen und Fernsehern, die Kopplungssignale aussenden.
- Nachweise. Dokumentieren Sie Datum, getestete Regel, Ergebnis und die freigebende Person. Eine ungeprüfte VLAN ist reine Spekulation.
- Rollback. Entfernen Sie eine Testregel und verifizieren Sie, dass der Zugriff wieder dem vorherigen Zustand entspricht - damit Sie sicher sind, dass eine Fehlkonfiguration auch nachts um 2 Uhr rückgängig gemacht werden kann.
Wenn Ihr Team noch über getaggte und ungetaggte Ports diskutiert, beginnen Sie mit einer einfachen Erklärung, was ein VLAN ist, bevor jemand eine Switch-Konfiguration öffnet.
Geräte, die nicht in das vorgesehene Segment eingebunden werden können, gehören in ein eigenes, streng gefiltertes Segment - verbunden mit einer entsprechenden Beschaffungsanforderung für ihren Ersatz.
Verschlüsseln, protokollieren und prüfen, ob Kontrollen greifen
Der Cyber Security Breaches Survey 2025 zeigt, wie unausgewogen die Absicherung im Vereinigten Königreich ist. 72 % der Unternehmen setzten Firewalls im gesamten IT-Netzwerk und auf einzelnen Geräten ein, 68 % schränkten IT-Administratorrechte ein und 71 % führten sichere Backups über Cloud-Dienste durch. Dennoch verlangten nur 40 % eine Zwei-Faktor-Authentifizierung, 31 % nutzten ein VPN für Remote-Mitarbeitende und 30 % überwachten Benutzer. Weniger als vier von zehn Unternehmen im Privatsektor verfügten über getrennte WiFi-Netzwerke für Personal und Gäste, und nur 33 % überwachten Benutzeraktivitäten.
Die Grundlagen sind also vorhanden, die Nachweisebene jedoch nicht. Das ist die Lücke, die es zu schließen gilt.
Verschlüsselung zuerst, da sie kostengünstig und absolut ist. Nutzen Sie WPA3-Enterprise (oder WPA2-Enterprise, falls die Hardware dazu zwingt) auf jeder SSID, über die Anmeldungen laufen, TLS auf jedem Remote-Pfad sowie Verschlüsselung für Mitarbeiter-Datenverkehr auch im Büro-LAN - nicht nur im öffentlichen WiFi. Behandeln Sie das kabelgebundene Netzwerk so, als könne jeder mitlesen, der ein Kabel einsteckt.
Danach das Logging: Führen Sie Protokolle von Access Points, Firewalls, VPNs und Verzeichnisdiensten an einem zentralen Ort zusammen. Konfigurieren Sie zu Beginn Warnmeldungen für genau drei Ereignisse: Anmeldungen außerhalb der regulären Arbeitszeiten, die Verbindung eines neuen Geräts mit einem Mitarbeitersegment und Datenverkehr zwischen Segmenten, die nicht miteinander kommunizieren sollten. Auf drei relevante Warnmeldungen wird reagiert. Vierzig werden stummgeschaltet.
Kennzahlen berichten, die das Management überprüfen kann
| Metrik | Zielwert | Häufigkeit |
|---|---|---|
| Inventarisierte Assets | Alle erfassten Geräte und Anwendungen | Monatlich |
| Überprüfte privilegierte Konten | Jedes Administratorkonto | Monatlich |
| Mitarbeiterkonten mit MFA | Alle Mitarbeiterkonten | Vierteljährlich |
| Mittlere Dauer für den Entzug bei Austritten | Am selben Arbeitstag | Bei jedem Austritt |
| Bestandene Segment-Isolationstests | Alle Segmente | Vierteljährlich |
| Getestete Backup-Wiederherstellungen | Innerhalb Ihres Wiederherstellungsziels | Vierteljährlich |
Die bloße Angabe, dass eine Firewall vorhanden ist, ist ein Inventareintrag. Ein getesteter Prozentwert ist eine Kontrolle.
Setzen Sie eine monatliche Überprüfung mit einer benannten zuständigen Person an und legen Sie ihr die sechs Zahlen vor. Zahlen, die niemand liest, verkommen innerhalb von zwei Quartalen zu Fiktion.
Zugriffsabweichungen beheben, bevor ein Sicherheitsvorfall entsteht
Die meisten Vorfälle lassen sich eher auf schleichende Konfigurationsabweichungen als auf raffinierte Angriffe zurückführen. Konten bleiben über ihren Zweck hinaus aktiv, eine Regel wird bei einem Freitags-Fix gelockert und Geräte werden erst gar nicht ordnungsgemäß registriert.
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Ehemalige Mitarbeiter haben weiterhin Zugriff auf freigegebene Laufwerke | Konto ist nicht mit dem Offboarding-Prozess verknüpft | Entfernung aus dem Verzeichnis automatisieren und monatlich einen Abgang testen |
| Gäste können Drucker oder Mitarbeitergeräte erreichen | Gästenetzwerk teilt sich ein VLAN mit dem Büro | Gäste in ein isoliertes VLAN verschieben und lokale Subnetze blockieren |
| Geräte können nach einer MFA-Änderung keine Verbindung herstellen | Zertifikat ist abgelaufen oder Gerät wurde nie registriert | Gerät erneut registrieren und Erinnerungen zur Zertifikatserneuerung einrichten |
| Altsysteme können dem sicheren Netzwerk nicht beitreten | Hardware ohne 802.1X oder aktuelle Verschlüsselung | In ein gefiltertes Segment verschieben und ein Austauschdatum festlegen |
| Admin-Rechte schleichen sich mit der Zeit wieder ein | Temporär erweiterte Zugriffsrechte sind nie abgelaufen | Ablaufdatum für jede Rechteerweiterung festlegen und monatlich überprüfen |
Der Fall von Unternehmensaustritten verdient als Erstes Aufmerksamkeit, da er am häufigsten vorkommt und sich am wenigsten rechtfertigen lässt. Wenn Personalabteilung und IT keinen gemeinsamen Trigger nutzen, bleibt das Konto auch nach dem Ausscheiden der Person aktiv. Verknüpfen Sie das Verzeichnis mit dem Personaldatensatz und testen Sie jeden Monat einen Austritt, anstatt sich auf das Gedächtnis zu verlassen.
Dass Gäste Drucker erreichen können, liegt fast immer an einem geteilten VLAN und nicht an einem Firewall-Fehler. Verschieben Sie die Gäste, blockieren Sie die lokalen Subnetze und testen Sie anschließend erneut anhand der sechs Prüfpunkte aus dem Abschnitt zur Segmentierung.
Für alles andere gilt: eine konkrete Änderung pro Zeile. Registrieren Sie das Gerät erneut. Legen Sie das Ablaufdatum fest. Versehen Sie Altsysteme mit einem Stichtag. Erfassen Sie die Ergebnisse in der monatlichen Kennzahlenprüfung und nicht in einer separaten Checkliste, die niemand öffnet.
Exponierte Systeme patchen und Reaktionsabläufe proben
Segmentierung grenzt Zwischenfälle ein. Patching und Simulation entscheiden darüber, ob es überhaupt dazu kommt.
- Erfassen Sie alle Dienste mit Internetzugriff. Remote-Access-Gateways, Admin-Panels, Kameras und alles mit einer öffentlichen Adresse. Entfernen Sie, was Sie nicht nutzen.
- Patchen Sie nach einem festen Zeitplan. Kritische Hersteller-Patches und Access-Point-Firmware innerhalb von 14 Tagen, wobei das Patch-Datum pro Gerät protokolliert wird.
- Schließen und ändern. Schließen Sie ungenutzte Ports und ändern Sie die Standard-Logins auf Routern, Access Points und Kameras direkt am ersten Tag der Installation.
- Erstellen Sie einen einseitigen Plan. Legen Sie fest, wer ein Segment isoliert, wer den Dienstleister kontaktiert und wer über Meldepflichten entscheidet.
- Berücksichtigen Sie Ransomware. Trennen Sie das betroffene Segment, stellen Sie sicher, dass Offline-Backups intakt sind, und stellen Sie Daten aus der jüngsten sauberen Kopie wieder her.
- Üben Sie zweimal im Jahr im Rahmen einer Tabletop-Übung und aktualisieren Sie die Kontaktliste nach jedem Mitarbeiter- oder Dienstleisterwechsel.
Die abschließende Überprüfung des Plans: Kann er auch ohne die eine Person funktionieren, die das Netzwerk am besten kennt?
Bestätigen Sie Ihren Zugriffsplan in diesem Quartal
Neunzig Tage, so strukturiert, dass die riskantesten Lücken zuerst geschlossen werden und jeder spätere Schritt auf etwas Durchsetzbarem aufbaut.
Woche 1. Benennen Sie eine verantwortliche Person und listen Sie jedes Gerät und jede Anwendung auf. Alles andere beginnt erst, wenn dies vorliegt.
Woche 2 bis 3. Stellen Sie die Mitarbeiteranmeldung auf das Verzeichnis um und erzwingen Sie MFA für alle Konten. Dies ist die risikoreichste Lücke in den meisten kleinen Netzwerken und diejenige, die sich am schnellsten schließen lässt.
Woche 4 bis 6. Trennen Sie den Datenverkehr von Gästen, Mitarbeitern, IoT und Mietern. Führen Sie anschließend die sechs Isolationsprüfungen durch und protokollieren Sie die Ergebnisse. Ein Gastnetzwerk auf einer eigenen SSID ist der Beginn einer Segmentierung, aber noch kein Beweis dafür. Erst diese Prüfungen belegen, dass die Trennung über alle Gerätetypen hinweg standhält - auch bei Legacy-Geräten, die neuere Standards ignorieren.
Woche 7 bis 9. Aktivieren Sie das zentrale Logging und vereinbaren Sie die sechs Kennzahlen samt ihren Zielwerten.
Woche 10 bis 12. Testen Sie den Berechtigungsentzug für ausscheidende Mitarbeitende sowie eine Backup-Wiederherstellung und melden Sie die Zahlen an die Budgetverantwortlichen.
Prüfen Sie vor dem Kauf eines Managed-WiFi- oder Zugriffsdienstes, ob der Site-Controller RADIUS, Change-of-Authorization (CoA) und Walled-Garden-Funktionen unterstützt. Sowohl die Zertifikats- als auch die Gästeschritte hängen davon ab. Ohne Change-of-Authorization kann ein gesperrtes Gerät seine Sitzung bis zum regulären Ablauf beibehalten, anstatt sofort getrennt zu werden.
Der erste Schritt ist in jeder Organisation derselbe: Weisen Sie dem Inventar eine verantwortliche Person und ein Prüfdatum zu. Alles Weitere in diesem Leitfaden wird einfacher, sobald diese Person feststeht.
Purple bietet Ihnen die Identitätsebene, mit der sich der Rest dieses Plans durchsetzen lässt. Mitarbeitergeräte treten über Cloud-RADIUS mit verwalteten EAP-TLS-Zertifikaten bei, mandantenfähige Standorte halten das Netzwerk jedes Bewohners von den anderen isoliert, und alles wird über eine zentrale Plattform verwaltet - ganz ohne den Aufbau einer eigenen PKI. Wenn Sie die oben genannten Schritte zur Segmentierung und zum Berechtigungsentzug durchgehen, besuchen Sie Purple, um zu erfahren, wie sich die Komponenten für Zertifikate und Gast-Onboarding in Ihre vorhandene Hardware einfügen.


