2021 সালের মধ্যে, ইউকে সরকারের প্রায় 121টি পৃথক সিঙ্গেল সাইন-অন সলিউশন ছিল, যা দেখায় কেন SSO কেবল একটি সুবিধার ফিচার নয়। SSO হলো ফেডারেটেড আইডেন্টিটি একত্রীকরণ: এটি একটি বিশ্বস্ত আইডেন্টিটি প্রোভাইডারের মাধ্যমে অথেনটিকেশনকে কেন্দ্রীভূত করে এবং প্রতিটি অ্যাপ্লিকেশন একজন অথেনটিকেটেড ব্যবহারকারী কী করার জন্য অনুমোদিত তার নিয়ন্ত্রণ নিজের কাছে রাখে।
আপনি আপনার সাধারণ কর্মদিবসের অভিজ্ঞতা থেকে সমস্যাটি চিনতে পারেন। একজন কর্মীর ইমেল, ক্লাউড অ্যাপ্লিকেশান, প্রপার্টি-ম্যানেজমেন্ট সিস্টেম, ইন্টারনাল WiFi এবং অ্যাডমিনিস্ট্রেটিভ পোর্টাল প্রয়োজন হতে পারে। প্রতিটি সার্ভিসের নিজস্ব লগইন, পাসওয়ার্ড পলিসি এবং অ্যাকাউন্ট ওনার থাকে। যখন কেউ যোগ দেন, ভূমিকা পরিবর্তন করেন বা চাকরি ছেড়ে যান, তখন অ্যাডমিনিস্ট্রেটরদের কয়েকটি সিস্টেম আপডেট করতে হয় এবং ব্যবহারকারীদের মনে রাখতে হয় কোন ক্রেডেনশিয়াল কোন সার্ভিসের।
এটিই বাস্তবসম্মত কারণ যে কারণে সংস্থাগুলি SSO ব্যাখ্যা খুঁজে থাকে। প্রশ্নটি কেবল লগইন স্ক্রিনের সংখ্যা কীভাবে কমানো যায় তা নয়। এটি হল অ্যাপ্লিকেশন স্তরের অনুমতিগুলি দুর্বল না করে বা আরও বিপজ্জনক কেন্দ্রীয় লক্ষ্য তৈরি না করে কীভাবে একটি নির্ভরযোগ্য আইডেন্টিটি কন্ট্রোল প্লেন তৈরি করা যায়।
কেন বিচ্ছিন্ন পরিচয় ব্যবস্থাপনা প্রকৃত অ্যাক্সেস সমস্যা তৈরি করে
UK Government-এর অভিজ্ঞতা একটি দরকারী সূচনা বিন্দু প্রদান করে। একটি 2021 GOV.UK সার্ভিস স্ট্যান্ডার্ড রিভিউ অনুমান করেছে যে কেন্দ্রীয় সরকারের আনুমানিক 121টি বিভিন্ন SSO সমাধান ছিল কারণ সার্ভিস টিমগুলি একক শেয়ার্ড সরকারব্যাপী আইডেন্টিটি প্ল্যাটফর্ম ব্যবহার করার বদলে পৃথক অফেনটিকেশন সিস্টেম তৈরি করেছিল। তাই একাধিক পাবলিক সার্ভিস ব্যবহারকারী মানুষের কাছে বেশ কয়েকটি সাইন ইন বিবরণের সেট থাকতে পারে এবং একটি নির্দিষ্ট ট্রানজ্যাকশনের জন্য কোন অ্যাকাউন্টটি প্রয়োজন তা নাও জানতে পারে। (UK Government অফেনটিকেশন এবং ডিজিটাল আইডেন্টিটি রিভিউ)
এ থেকে শিক্ষণীয় বিষয়টি এমন নয় যে কেবল সরকারি ব্যবস্থাগুলিই বিশেষভাবে জটিল। বড় এন্টারপ্রাইজ, স্বাস্থ্যসেবা সংস্থা, হসপিটালিটি গ্রুপ, প্রপার্টি অপারেটর এবং পাবলিক-সেক্টর নেটওয়ার্কগুলি একই ধরণের সমস্যার সম্মুখীন হয়। প্রতিটি অ্যাপ্লিকেশান একটি করে আইডেন্টিটি সাইলো তৈরি করতে পারে, এবং প্রতিটি সাইলো তার নিজস্ব পাসওয়ার্ড নিয়ম, রিকভারি প্রক্রিয়া, গ্রুপ মডেল এবং অফবোর্ডিং ওয়ার্কফ্লো তৈরি করতে পারে।
অথেন্টিকেশন এবং অথরাইজেশন ভিন্ন কাজ
অ্যালগরিদম প্রমানীকরণের উত্তর দেয়, “আপনি কে?” অনুমতি বা অথরাইজেশন উত্তর দেয়, “আপনি এখানে কি অ্যাক্সেস করতে পারেন?” SSO একটি বিশ্বস্ত আইডেন্টিটি প্রোভাইডারের মাধ্যমে প্রথম প্রশ্নটিকে সংহত করে। টার্গেট অ্যাপ্লিকেশনটি এখনও সিদ্ধান্ত নেয় যে সেই আইডেন্টিটি রেকর্ড দেখতে পারবে কি না, একটি সিস্টেম পরিচালনা করতে পারবে কি না, একটি নেটওয়ার্ক সেগমেন্টে যোগ দিতে পারবে কি না বা কোনও নির্দিষ্ট বৈশিষ্ট্য ব্যবহার করতে পারবে কি না।
একটি কার্যকর ধারণাগত মডেল নিচের মতো দেখায়:
ব্যবহারকারী
  |
  | একবারের জন্য অথেন্টিকেট করে
  v
Identity provider
  |
  | বিশ্বস্ত পরিচয় সংক্রান্ত তথ্য পাঠায়
  v
অ্যাপ্লিকেশন বা নেটওয়ার্ক
  |
  | স্থানীয় অনুমতি প্রয়োগ করে
  v
অথরাইজড সেশন
প্রতিষ্ঠানে কর্মী যোগদান, পরিবর্তন এবং বিদায় নেওয়ার প্রক্রিয়ার সময় এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। একজন ব্যক্তি চাকরি ছেড়ে দিলে কেন্দ্রীয় পরিচয় নিষ্ক্রিয় করা যায়, তবে প্রতিটি সংযুক্ত পরিষেবায় একটি স্পষ্ট অথরাইজেশন মডেল এবং অধিকার সরানোর একটি নির্ভরযোগ্য উপায় থাকা প্রয়োজন।
ব্যবহারিক নিয়ম: SSO কে পরিচয় কেন্দ্রীভূত করার একটি মাধ্যম হিসেবে বিবেচনা করুন, এটি অ্যাপ্লিকেশন অনুমতির বিকল্প নয়।
ওয়্যারলাইন এবং ওয়ারলেস ডেপ্লয়মেন্ট ডিজাইন করার সময়ও একই নীতি প্রযোজ্য। নেটওয়ার্ক অ্যাক্সেস হল আইডেন্টিটি এস্টেটের অংশ, তাই টিমগুলির উচিত শেয়ার করা পাসওয়ার্ডে অ্যাক্সেস সংযুক্ত করার বদলে কোন ডিরেক্টরি গ্রুপগুলি কোন নেটওয়ার্ক ভূমিকাগুলিতে পৌঁছাতে পারে তা নির্ধারণ করা।
স্টাফ WiFi এবং আইডেন্টিটি-সচেতন অ্যাক্সেসের জন্য, Purple-এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং দেখায় কীভাবে নেটওয়ার্ক পলিসিকে একটি সাধারণ ক্রেডেনশিয়ালের পরিবর্তে ব্যক্তিগত আইডেন্টিটির সাথে সংযুক্ত করা যেতে পারে। এর ফলে একজন ব্যক্তি, তাদের ডিরেক্টরি স্ট্যাটাস এবং তারা যে অ্যাক্সেস পান তার মধ্যে একটি স্পষ্ট সম্পর্ক তৈরি হয়।
এন্টারপ্রাইজ ফেডারেশনে সিঙ্গেল সাইন অন যেভাবে কাজ করে
একটি এন্টারপ্রাইজ ফেডারেশনে, একটি আইডেন্টিটি প্রোভাইডার, একটি রিলাইং পার্টি এবং একটি স্বাক্ষরিত আইডেন্টিটি বার্তা পৃথক কাজ সম্পন্ন করে। আইডেন্টিটি প্রোভাইডার ব্যবহারকারীকে প্রমানীকরণ করে, যেখানে রিলাইং পার্টি - যেমন একটি অ্যাপ্লিকেশন বা নেটওয়ার্ক পরিষেবা - ফলাফলের আইডেন্টিটি তথ্য যাচাই করে।
প্রমানীকরণে পাসওয়ার্ড, মাল্টিফ্যাক্টর অথেন্টিকেশন, ডিভাইসের পরিস্থিতি বা অন্য কোনো অনুমোদিত পদ্ধতি ব্যবহার করা যেতে পারে। প্রোভাইডার তখন অনুরোধ করা পরিষেবার জন্য একটি স্বাক্ষরিত অ্যাসারশন বা টোকেন ইস্যু করে। পরিষেবাটি সেই বার্তাটি যাচাই করে এবং নিজের সেশন তৈরি করে, যাতে শংসাপত্রগুলি বা ক্রেডেনশিয়ালগুলি আইডেন্টিটি প্রোভাইডারের কাছেই থাকে।
ফেডারেশন প্রবাহ
- ব্যবহারকারী একটি পরিষেবার অনুরোধ করেন। তারা একটি অ্যাপ্লিকেশন, অ্যাডমিনিস্ট্রেটিভ পোর্টাল বা সুরক্ষিত নেটওয়ার্ক পরিষেবা খোলেন।
- পরিষেবাটি একটি বিদ্যমান সেশন পরীক্ষা করে। সেশন না থাকলে, এটি ব্যবহারকারীকে আইডেন্টিটি প্রোভাইডারের কাছে রিডাইরেক্ট করে।
- আইডেন্টিটি প্রোভাইডার ব্যবহারকারীকে অথেন্টিকেট করে। এটি কনফিগার করা কন্ট্রোলগুলি প্রয়োগ করে, যেমন MFA বা কন্ডিশনাল অ্যাক্সেস।
- আইডেন্টিটি প্রোভাইডার একটি সাইন করা বার্তা ইস্যু করে। ইন্টিগ্রেশনটি সাধারণত একটি SAML অ্যাসারশন বা একটি OpenID Connect টোকেন ব্যবহার করে।
- পরিষেবাটি বার্তাটি ভ্যালিডেট করে। এটি ইস্যুয়ার, সিগনেচার, অডিয়েন্স, মেয়াদের সমাপ্তি এবং প্রাসঙ্গিক ক্লেইমগুলি পরীক্ষা করে।
- অ্যাপ্লিকেশনটি নিজস্ব সেশন তৈরি করে। এটি ভেরিফায়েড আইডেন্টিটিকে লোকাল পারমিশনের সাথে ম্যাপ করে এবং অথেন্টিকেশন ইভেন্ট রেকর্ড করে।
ভ্যালিডেশন বা যাচাইকরণ বিশ্বস্ততার সম্পর্ককে রক্ষা করে। UK National Cyber Security Centre পরামর্শ দেয় যে অবিশ্বাস্য নেটওয়ার্কের মাধ্যমে প্রাপ্ত SAML অ্যাসারশনগুলি অবশ্যই প্রত্যাশিত সার্টিফিকেট অথরিটির সাথে মিলিয়ে পরীক্ষা করতে হবে। একটি যাচাইহীন অ্যাসারশন বিশ্বস্ত আইডেন্টিটি-প্রোভাইডার কানেকশনের মাধ্যমে একটি অ্যাকাউন্ট-টেকওভারের সুযোগ তৈরি করে দিতে পারে। (আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্ট সম্পর্কিত NCSC নির্দেশনা)
একটি বৈধ আইডেন্টিটি চেক একটি অথেনটিকেটেড আইডেন্টিটি প্রদান করে, টার্গেট সার্ভিসের প্রতিটি পারমিশন নয়। অ্যাপ্লিকেশনটির কেবল অথরাইজেশনের জন্য প্রয়োজনীয় ক্লেইমগুলো গ্রহণ করা উচিত, এবং তারপর তার নিজের রোল ও রিসোর্স নিয়মগুলো প্রয়োগ করা উচিত। এই পৃথকীকরণ একই ফেডারেশন প্যাটার্নকে স্টাফ অ্যাপ্লিকেশন, অ্যাডমিনিস্ট্রেটিভ পোর্টাল এবং আইডেন্টিটি-সচেতন নেটওয়ার্ক সার্ভিসগুলোকে সাপোর্ট করতে সাহায্য করে।
এন্টারপ্রাইজ প্রসঙ্গে SAML, OIDC, এবং OAuth
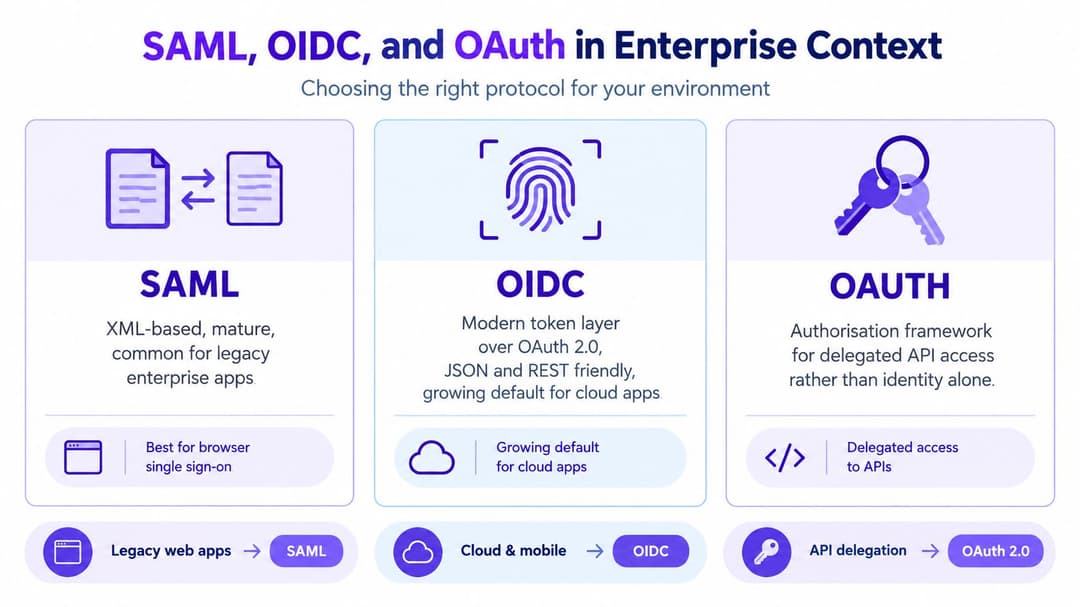
ফেডারেশন মডেলটি স্পষ্ট হয়ে গেলে, প্রোটোকল নির্বাচন করা সহজ হয়ে যায়। SAML এবং OpenID Connect হলো এন্টারপ্রাইজ SSO-এর জন্য সাধারণ মানদণ্ড, যেখানে OAuth মূলত API-এ ডেলিগেটেড অ্যাক্সেসের জন্য একটি অথরাইজেশন ফ্রেমওয়ার্ক। অথেনটিকেশনের সাথে OAuth-কে গুলিয়ে ফেললে টিমগুলো এমন একটি আইডেন্টিটি ফ্লো তৈরি করে ফেলতে পারে যা তাদের নিরাপত্তার চাহিদার উত্তর দেয় না।
| Standard | Practical role | Typical fit |
|---|---|---|
| SAML | স্বাক্ষরিত পরিচয় দাবি বিনিময় করে | প্রতিষ্ঠিত এন্টারপ্রাইজ এবং ব্রাউজার ভিত্তিক অ্যাপ্লিকেশন |
| OpenID Connect | টোকেন ব্যবহার করে একটি পরিচয় স্তর যোগ করে | আধুনিক SaaS, ওয়েব এবং মোবাইল-ভিত্তিক পরিষেবা |
| OAuth | সুরক্ষিত সম্পদে অ্যাক্সেস প্রদান করে | ব্যবহারকারী বা পরিষেবার পক্ষে API অ্যাক্সেস |
SAML প্রায়শই পরিপক্ক এন্টারপ্রাইজ সফটওয়্যারে দেখা যায় কারণ এটি একটি সুপ্রতিষ্ঠিত ব্রাউজার ফেডারেশন মডেল ব্যবহার করে। JSON, REST এবং টোকেন ভিত্তিক ইন্টারঅ্যাকশনের চারপাশে ডিজাইন করা আধুনিক পরিষেবাগুলির জন্য OIDC সাধারণত আরও প্রাকৃতিক। সঠিক পছন্দটি নির্ভর করে অ্যাপ্লিকেশনটি কি সমর্থন করে এবং কীভাবে পরিষেবাটি আইডেন্টিটি তথ্য যাচাই করে তার ওপর।
পরিষেবাটির যা যাচাই করা আবশ্যক
মান যাই হোক না কেন, রিলাইং পার্টিকে সেশন তৈরি করার আগে প্রাপ্ত আইডেন্টিটি মেটেরিয়াল যাচাই করতে হবে। মূল পরীক্ষাগুলির মধ্যে রয়েছে:
- Issuer: মেসেজটি প্রত্যাশিত আইডেন্টিটি প্রোভাইডার থেকে এসেছে কিনা তা নিশ্চিত করুন।
- Signature: মেসেজটি বিশ্বস্ত কী (key) বা সার্টিফিকেট দ্বারা স্বাক্ষরিত হয়েছে কিনা তা যাচাই করুন।
- Audience: মেসেজটি এই নির্দিষ্ট সার্ভিসের উদ্দেশ্যে পাঠানো হয়েছিল কিনা তা পরীক্ষা করুন।
- Expiry: মেয়াদউত্তীর্ণ অ্যাসারশন বা টোকেন প্রত্যাখ্যান করুন।
- Claims: কেবল প্রাসঙ্গিক, যাচাইকৃত পরিচয় এবং গ্রুপ তথ্য ব্যবহার করুন।
Identity provider MFA, শর্তাধীন অ্যাক্সেস, পাসওয়ার্ড নিষেধাজ্ঞা এবং গ্রুপ মেম্বারশিপের মতো নীতিগুলোকে কেন্দ্রীভূত করতে পারে। এরপর অ্যাপ্লিকেশনটি ব্যবহারকারীর সম্পূর্ণ যাচাইকরণ প্রক্রিয়ার অনুলিপি রাখার পরিবর্তে তার নিজের অথরাইজেশন সিদ্ধান্তের জন্য প্রয়োজনীয় দাবিগুলো গ্রহণ করে।
Microsoft Entra ID, Okta বা Google Workspace এর মতো প্ল্যাটফর্মগুলিকে একীভূত করার সময় এই পৃথকীকরণ দরকারী। প্রদানকারী প্রমাণীকরণ নীতি পরিচালনা করে, যখন সংযুক্ত অ্যাপ্লিকেশনটি তার অ্যাক্সেস মডেল এবং সেশন নিয়ন্ত্রণের জন্য দায়ী থাকে। যেসকল নেটওয়ার্ক অপারেটর RADIUS-as-a-Service ভিত্তিক অ্যাক্সেসের জন্য Okta ইন্টিগ্রেশন মূল্যায়ন করছেন, তাদের ক্ষেত্রেও একই নীতি প্রযোজ্য: পরিচয় যাচাইকরণ এবং নেটওয়ার্ক অনুমোদন একসাথে কাজ করা আবশ্যক, তবে সেগুলি একই নিয়ন্ত্রণ নয়।
SSO যে কেন্দ্রীভূত ঝুঁকির সৃষ্টি করে
একটি একক আপস করা আইডেন্টিটি প্রোভাইডার অ্যাকাউন্ট একসাথে একাধিক সংযুক্ত সেবা উন্মুক্ত করতে পারে। SSO পাসওয়ার্ডের বিস্তার কমায়, এবং আইডেন্টিটি প্রোভাইডারের ওপর ট্রাস্ট ঘনীভূত করে, যা এটিকে একটি উচ্চ মূল্যের কন্ট্রোল প্লেন করে তোলে। অতএব প্রতিষ্ঠানগুলির মূল্যায়ন করা প্রয়োজন যে কীভাবে ফেডারেশন তাদের ব্লাস্ট রেডিয়াস এবং রিকভারি বিকল্পগুলিকে প্রভাবিত করে। অফেনটিকেশন পদ্ধতি বেছে নেওয়ার বিষয়ে NCSC নির্দেশিকা ট্রাস্টের এই ঘনত্বকে একটি ঝুঁকি হিসাবে চিহ্নিত করে যার সুনির্দিষ্ট মূল্যায়ন প্রয়োজন।
SSO সাইন ইন ইভেন্টগুলোকে একত্রিত করে। ফিিশিং প্রতিরোধ, ডিভাইসের বিশ্বস্ততা এবং সর্বনিম্ন সুবিধার অ্যাক্সেস নিশ্চিত করতে হবে ফেডারেশন আর্কিটেকচারের চারপাশের নিয়ন্ত্রণ ব্যবস্থার মাধ্যমে। একটি শক্তিশালী ডিজাইন Identity provider, এটি তৈরি করা সেশন এবং অ্যাক্সেস পুনরুদ্ধার করার প্রক্রিয়াগুলোকে সুরক্ষিত রাখে।
প্রোভাইডারের চারপাশে নিরাপত্তার স্তর তৈরি করুন
নিয়ন্ত্রণ ব্যবস্থার মাধ্যমে নিয়মিত সাইন ইন এবং অ্যাকাউন্ট পুনরুদ্ধারের গোপন পথগুলো কভার করা উচিত:
- প্রিভিলেজড ব্যবহারকারীদের জন্য শক্তিশালী MFA: পরিবেশ যেখানে এটি সমর্থন করে, বিশেষ করে অ্যাডমিনিস্ট্রেটরদের জন্য ফিশিং প্রতিরোধী পদ্ধতি ব্যবহার করুন।
- কন্ডিশনাল অ্যাক্সেস: অ্যাক্সেস প্রদান করার আগে ডিভাইসের স্টেট, লোকেশন, সেশন ঝুঁকি এবং অন্যান্য উপলব্ধ সংকেত মূল্যায়ন করুন।
- পৃথক অ্যাডমিনিস্ট্রেটর আইডেন্টিটি: সাধারণ দৈনন্দিন কাজকর্ম থেকে প্রিভিলেজড অ্যাডমিনিস্ট্রেশন আলাদা রাখুন।
- অফেনটিকেশন মনিটরিং: ইম্পসিবল ট্রাভেল, টোকেন রিপ্লে সূচক, বারবার ব্যর্থতা এবং অপ্রত্যাশিত প্রিভিলেজ এসকেলেশন তদন্ত করুন।
- রিকভারি প্রোটেকশন: হেল্প-ডেস্ক রিসেট এবং ইমার্জেন্সি অ্যাকাউন্টগুলিকে অনুমোদন এবং পর্যবেক্ষণ সহ সংবেদনশীল আইডেন্টিটি অপারেশন হিসাবে বিবেচনা করুন।
NCSC MFA বা শর্তসাপেক্ষ অ্যাক্সেসসহ শক্তিশালী ব্যবহারকারী এবং ডিভাইস প্রমাণীকরণের সাথে এন্টারপ্রাইজ SSO একত্রিত করার পরামর্শ দেয়। এটি SaaS এর জন্যও SSO সুপারিশ করে কারণ কেন্দ্রীভূত নিয়ন্ত্রণ ব্যবহারকারী এবং গ্রুপ ব্যবস্থাপনাকে আরও সামঞ্জস্যপূর্ণ করে তোলে এবং প্রতিটি অ্যাপ্লিকেশনে ক্রেডেনশিয়াল সিঙ্ক হওয়া প্রতিরোধ করে। এর পরিচয় এবং প্রমাণীকরণ সম্পর্কিত ক্লাউড সিকিউরিটি প্রিন্সিপাল এই পদ্ধতির রূপরেখা দেয়।
SSO আপনার পরিচালনা করা ক্রিডেনশিয়ালের সংখ্যা কমিয়ে দেয়। এটি ক্রিডেনশিয়াল এবং সেশন পরিচালনা সংক্রান্ত সংযুক্ত সেবাগুলির জন্য শক্তিশালী সুরক্ষা নিশ্চিত করে।
নেটওয়ার্ক টিমগুলির উচিত ওয়ার্কফোর্স আইডেন্টিটিকে গেস্ট আইডেন্টিটি থেকে আলাদা করা। একটি স্টাফ ফেডারেশন ন্যূনতম-বিশেষাধিকার অ্যাক্সেস এবং দ্রুত বাতিলকরণ সমর্থন করতে পারে। গেস্ট প্রমানীকরণের ক্ষেত্রে কর্মচারী ডিরেক্টরি বিশেষাধিকারগুলি উত্তরাধিকার সূত্রে পাওয়া উচিত নয় - কেবল এই কারণে যে উভয় ফ্লো একটি Captive Portal বা ওয়্যারলেস পরিকাঠামো ব্যবহার করে।
পাসওয়ার্ডবিহীন WiFi এবং ডিরেক্টরি ভিত্তিক নেটওয়ার্ক অ্যাক্সেস
WiFi-এ যুক্ত হওয়া কোনো কর্মীর একটি শেয়ার্ড পাসওয়ার্ড ব্যবহারের প্রয়োজন থাকা উচিত নয়, যা তারা চলে যাওয়ার পরেও বৈধ থেকে যায়। একটি ডিরেক্টরি-ভিত্তিক ডিজাইন প্রতিষ্ঠানের আইডেন্টিটি প্রোভাইডারের মাধ্যমে অথেন্টিকেশন দিয়ে শুরু হয়, তারপর যাচাইকৃত আইডেন্টিটি বা গ্রুপকে একটি নেটওয়ার্ক রোলে ম্যাপ করে। ফলে ওয়্যারলেস সার্ভিসটি একটি পৃথক WiFi পাসওয়ার্ড তালিকা রক্ষণাবেক্ষণ করার বদলে অন্যত্র ব্যবহৃত একই কর্মসংস্থান এবং অ্যাক্সেস সিদ্ধান্তগুলি প্রয়োগ করে।
Purple Microsoft Entra ID, Google Workspace এবং Okta এর সাথে ইন্টিগ্রেশনের মাধ্যমে এন্টারপ্রাইজ WiFi এর জন্য এই মডেলটি সমর্থন করে। এর passwordless WiFi পদ্ধতি শেয়ার করা ক্রেডেনশিয়াল এবং অন-প্রিমিসেস RADIUS ব্যবস্থাপনা এড়িয়ে চলে। ডিরেক্টরি পরিবর্তন প্রোভিশনিং বা বাতিলকরণ সক্রিয় করতে পারে। একজন কর্মচারীর গ্রুপ মেম্বারশিপ নেটওয়ার্ক অ্যাক্সেস নির্ধারণ করে, যেখানে একজন প্রাক্তন কর্মীর ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করা হলে সাধারণ পাসওয়ার্ড পরিবর্তন করার অপেক্ষা ছাড়াই সেই অ্যাক্সেস সরিয়ে নেওয়া যায়।
নেটওয়ার্কে ফেডারেশন নিয়ন্ত্রণ ব্যবস্থা প্রয়োগ করুন
আইডেন্টিটি প্রোভাইডার, নেটওয়ার্ক পলিসি এবং মনিটরিংকে অবশ্যই একই অ্যাক্সেস সিদ্ধান্তের সাথে একমত হতে হবে। ডিরেক্টরি গ্রুপগুলিকে নির্দিষ্ট নেটওয়ার্ক রোলে ম্যাপ করুন, যাতে কর্মী, ঠিকাদার এবং অ্যাডমিনিস্ট্রেটররা ডিফল্টভাবে অভিন্ন অ্যাক্সেস না পান। অ্যাসারশন বা টোকেনের মেয়াদ কম সময় রাখুন, যাতে পুরানো আইডেন্টিটি উপাদানের অপব্যবহার সীমিত করা যায়। আইডেন্টিটি প্রোভাইডারে MFA আবশ্যক করুন, কারণ ওয়্যারলেস SSO কেবল SSO ব্যবহারের মাধ্যমেই স্বয়ংক্রিয়ভাবে MFA হয়ে যায় না।
সফল এবং ব্যর্থ প্রমাণীকরণ ঘটনাগুলি রেকর্ড করুন, এবং প্রতিটি পরিচয় সিদ্ধান্তকে ফলে প্রাপ্ত নেটওয়ার্ক অনুমোদনের সাথে সংযুক্ত করুন। মেয়াদ শেষ হওয়ার আগেই সার্টিফিকেট রোলওভার পরীক্ষা করুন, কারণ ফেডারেশন ট্রাস্টের ব্যর্থতা অন্যথায় সুরক্ষিত WiFi অ্যাক্সেসে বাধা সৃষ্টি করতে পারে।
মাল্টি-টেন্যান্ট সাইটগুলির জন্য একটি পৃথক সীমানা প্রয়োজন। আবাসিক সম্পত্তি, শিক্ষার্থীদের থাকার ব্যবস্থা, হোটেল এবং মিশ্র ব্যবহারের স্থানগুলি ভাড়াটেদের ট্র্যাফিক এবং স্টাফ সিস্টেমকে আলাদা রাখার পাশাপাশি নিবাসী বা অতিথিদের সহজ অ্যাক্সেস অফার করতে পারে। iPSK লেগ্যাসি ডিভাইস সমর্থন করতে পারে, অন্যদিকে ওয়ার্কফোর্স SSO একটি স্বতন্ত্র স্টাফ আইডেন্টিটি পথ প্রদান করে।
গেস্ট WiFi সম্মতি, ডেটা সংরক্ষণ এবং কাস্টমার প্রোফাইল সম্পর্কিত সিদ্ধান্তও তৈরি করে। ভেন্যুগুলোর জন্য গেস্ট ডেটা সম্পর্কিত এই গাইডটি নেটওয়ার্ক ডিজাইনের পাশাপাশি একটি দরকারী রেফারেন্স প্রদান করে, যেখানে Purple ওয়ারলেস অ্যাক্সেস অভিজ্ঞতার সাথে আইডেন্টিটি-ভিত্তিক অথেনটিকেশনকে সংযুক্ত করে।
UK-এর এন্টারপ্রাইজ এবং ভেন্যুগুলোর জন্য পরিমাপযোগ্য ফলাফল
একটি ব্যবহারিক SSO বিজনেস কেস সেই সমস্ত ক্রিডেনশিয়াল দিয়ে শুরু হয় যা কোনো সংস্থাকে আর অ্যাডমিনিস্টার করতে হয় না। ১৬ বছর বা তার বেশি বয়সী ২,০০০ ইউকে বাসিন্দাদের ওপর এপ্রিল ২০২৪ সালে ইন্সটিটিউশন অফ ইঞ্জিনিয়ারিং অ্যান্ড টেকনোলজি কর্তৃক পরিচালিত একটি জরিপে দেখা গেছে যে মাত্র ২০% মানুষ একটি সুরক্ষিত পাসওয়ার্ড সঠিকভাবে সনাক্ত করতে পেরেছেন। একই জরিপে রিপোর্ট করা হয়েছে যে এক-পঞ্চমাংশ মানুষ একাধিক ওয়েবসাইট বা ডিভাইসে একই পাসওয়ার্ড পুনরায় ব্যবহার করেছেন, যেখানে ২১% মানুষ কোনো গুরুত্বপূর্ণ তারিখ এবং ২০% মানুষ পোষা প্রাণীর নাম ব্যবহার করেছেন। এটি আরও প্রকাশ করেছে যে ৩৮% মানুষ মনে করেন অক্ষরের পরিবর্তে সংখ্যা ব্যবহার করলে পাসওয়ার্ডের নিরাপত্তা বাড়ে, ৬৫% মানুষ বিশ্বাস করেন পাসওয়ার্ড কখনোই লিখে রাখা উচিত নয়, এবং ৭৭% মানুষ মনে করেন ঘন ঘন পাসওয়ার্ড পরিবর্তন করলে নিরাপত্তা বৃদ্ধি পায়। (IET পাসওয়ার্ড সিকিউরিটি সার্ভে)
এই ফলাফলগুলি ব্যবহারকারীদের প্রতিটি অ্যাপ্লিকেশন এবং নেটওয়ার্কের জন্য আলাদা ক্রেডেনশিয়াল তৈরি করতে এবং মনে রাখতে বলার সীমা দেখায়। কেন্দ্রীভূত আইডেন্টিটি পরিবর্তন করে যে সংস্থা কোথায় নিয়ন্ত্রণ প্রয়োগ করে এবং কত দ্রুত প্রশাসকরা ব্যবস্থা নিতে পারে - এমনকি ফিিশিং এবং অ্যাকাউন্ট কম্প্রোমাইজ সচল ঝুঁকি হিসাবে থেকে গেলেও।
একজন অপারেটরের জন্য, ফলাফলগুলো বাস্তবসম্মত:
- কম আনম্যানেজড ক্রিডেনশিয়াল: ব্যবহারকারীরা কম পৃথক অ্যাপ্লিকেশন পাসওয়ার্ড তৈরি করে, মনে রাখে এবং পুনরায় ব্যবহার করে।
- সংগতিপূর্ণ পলিসি: আইডেন্টিটি প্রোভাইডার সংযুক্ত সেবা জুড়ে MFA, কন্ডিশনাল অ্যাক্সেস এবং পাসওয়ার্ডের বিধিনিষেধ প্রয়োগ করতে পারে।
- দ্রুত বাতিলকরণ: কোনো সংস্থার আইডেন্টিটি নিষ্ক্রিয় করা হলে তা কেন্দ্রীয় অ্যাক্সেস সরানোর পদক্ষেপ হতে পারে, যদি সংযুক্ত সেবাগুলি লাইফসাইকেলের পরিবর্তনগুলি সঠিকভাবে প্রসেস করে।
- আরও স্পষ্ট অডিট ট্রেইল: লগগুলি একজন ব্যক্তির আইডেন্টিটিকে ট্র্যাকিং এবং নেটওয়ার্ক অথরাইজেশন সিদ্ধান্তের সাথে লিঙ্ক করতে পারে।
- কম ডুপ্লিকেট অ্যাডমিনিস্ট্রেশন: টিমগুলি প্রতিটি সেবায় সমমানের কন্ট্রোল নতুন করে তৈরি করার বদলে কেন্দ্রীয়ভাবে আইডেন্টিটি পলিসি রক্ষণাবেক্ষণ করে।
এর সুবিধা কেবল সাইন-ইন প্রম্পট কমানোর মধ্যেই সীমাবদ্ধ নয়। একজন স্বাস্থ্যসেবা প্রদানকারী ভূমিকা অনুযায়ী অ্যাক্সেস নির্ধারণ করতে পারেন, একটি হোটেল গ্রুপ কর্মী এবং অতিথিদের পরিষেবা আলাদা করতে পারে এবং একটি প্রপার্টি অপারেটর টেন্যান্ট ও ওয়ার্কফোর্স অ্যাক্সেসের স্পষ্ট মালিকানা বজায় রাখতে পারে। প্রতিটি ক্ষেত্রেই, পরিমাপযোগ্য ফলাফল হলো কম ক্রেডেনশিয়ালের ব্যবহার, আরও নির্ভরযোগ্যভাবে প্রস্থানকারী কর্মীদের অ্যাক্সেস বন্ধকরণ এবং অ্যাপ্লিকেশান বা নেটওয়ার্ক রোলে কার অ্যাক্সেস ছিল তার শক্তিশালী প্রমাণ।
নতুন ঝুঁকি তৈরি না করে SSO বাস্তবায়ন করা
একটি নিরাপদ রোলআউট শুরু হয় আইডেন্টিটি মডেল দিয়ে, লগইন বোতাম দিয়ে নয়। অ্যাপ্লিকেশনে পাসওয়ার্ড কপি করার পরিবর্তে যেখানে উপযুক্ত সেখানে SAML বা OIDC বেছে নিন। আইডেন্টিটি প্রোভাইডারকে অথেনটিকেশন অথরিটি হিসেবে প্রতিষ্ঠা করুন, তারপর সেশন তৈরি করার আগে প্রতিটি সংযুক্ত পরিষেবাকে ইস্যুয়ার, সিগনেচার, অডিয়েন্স, মেয়াদ এবং ক্লেইমগুলো ভ্যালিডেট করতে দিন।
একটি কার্যকরী চেকলিস্ট ব্যবহার করুন
- আথোরিটেটিভ গ্রুপ দিয়ে শুরু করুন: সঠিক বিজনেস বা IT টিমের মালিকানাধীন ডিরেক্টরি গ্রুপ থেকে অ্যাক্সেস প্রদান করুন।
- মুভার নিয়ম সংজ্ঞায়িত করুন: রোল পরিবর্তনের মাধ্যমে পুরানো এনটাইটেলমেন্টগুলি অপসারণ করার পাশাপাশি নতুনগুলি যোগ করা উচিত।
- লিভারদের কেন্দ্রীয়ভাবে প্রসেস করুন: অর্গানাইজেশনাল আইডেন্টিটি নিষ্ক্রিয় করুন এবং কানেক্টেড অ্যাপ্লিকেশন ও নেটওয়ার্ক রোলগুলি সঠিকভাবে সাড়া দিচ্ছে কিনা তা যাচাই করুন।
- ব্রেক-গ্লাস অ্যাক্সেস সুরক্ষিত করুন: ইমার্জেন্সি অ্যাকাউন্টগুলিকে সাধারণ অ্যাডমিনিস্ট্রেশন থেকে আলাদা রাখুন, সেগুলি নিবিড়ভাবে মনিটর করুন এবং তাদের রিকভারি প্রসেস পরীক্ষা করুন।
- কর্মী এবং গেস্টদের আলাদা করুন: Workforce SSO সর্বনিম্ন-অধিকার অ্যাক্সেস এবং রিভোকেশন সমর্থন করতে পারে। গেস্ট অথেন্টিকেশন কোনোভাবেই কর্মচারীদের পারমিশন গ্রহণ করবে না।
- ট্রাস্ট পরিবর্তন পরীক্ষা করুন: প্রোডাকশন নির্ভরতার আগে সার্টিফিকেট রোলওভার, টোকেনের মেয়াদ শেষ হওয়া, সেশন সমাপ্তি এবং প্রোভাইডার আউটেজ যাচাই করুন।
- মনিটরিং পর্যালোচনা করুন: অথেন্টিকেশন ইভেন্ট, অ্যাডমিনিস্ট্রেটিভ অ্যাকশন এবং নেটওয়ার্ক অথরাইজেশন সিদ্ধান্তগুলি তদন্তের জন্য উপলব্ধ রয়েছে কিনা তা নিশ্চিত করুন।
একটি ভেন্যুকে তার বিদ্যমান ওয়্যারলেস পরিকাঠামো পরিবর্তন না করে বেশ কয়েকটি নেটওয়ার্ক ভেন্ডরকে সমর্থন করার প্রয়োজন হতে পারে। Purple কে Meraki, Aruba, Ruckus, Mist এবং UniFi এর সাথে কাজ করার জন্য ডিজাইন করা হয়েছে এবং এর নির্দিষ্ট ডিপ্লয়মেন্ট মডেল মাসের বদলে সপ্তাহে পরিমাপ করা হয়। এই ক্ষমতাগুলিকে বাস্তবায়ন বিবেচনা হিসেবে দেখুন, আর্কিটেকচার পর্যালোচনার বিকল্প হিসেবে নয়। প্রযুক্তি প্রদানকারীরা কীভাবে নিরাপত্তা সুরক্ষা বর্ণনা করে তার বিস্তারিত ধারণার জন্য, AdManage.ai's trust and controls একটি দরকারী তুলনামূলক পয়েন্ট প্রদান করে।
মূল সিদ্ধান্তটি হলো প্রতিষ্ঠানটি প্রতিটি সংযুক্ত পরিষেবার জন্য ব্যাখ্যা করতে পারে কিনা যে কে ব্যবহারকারীকে অথেনটিকেট করছে, কোন ক্লেইমগুলো বিশ্বাসযোগ্য, কীভাবে পারমিশন অ্যাসাইন করা হয় এবং আইডেন্টিটি পরিবর্তিত হলে কী ঘটে। আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্ট প্রোগ্রামের একটি স্তর হলো SSO। এটি MFA, কন্ডিশনাল অ্যাক্সেস, অথেনটিকেশন মনিটরিং, রিকভারি কন্ট্রোল বা লাইফসাইকেল গভর্ন্যান্সের বিকল্প নয়।
Purple পাসওয়ার্ডহীন WiFi, ডিরেক্টরি-ভিত্তিক নেটওয়ার্ক রোল এবং পৃথক গেস্ট অ্যাক্সেসের সাথে ওয়ার্কফোর্স আইডেন্টিটিকে সংযুক্ত করে, যা Microsoft Entra ID, Google Workspace এবং Okta-র সাথে ইন্টিগ্রেশন সমর্থন করে। আপনার বিদ্যমান ওয়্যারলেস এনভায়রনমেন্ট এবং SSO রোলআউটে এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং মডেল কীভাবে উপযুক্ত হতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।