2021 पर्यंत, UK Government कडे सुमारे 121 स्वतंत्र सिंग्ल साइन-ऑन सोल्यूशन्स होती, ज्यावरून हे स्पष्ट होते की SSO हे केवळ सोयीचे वैशिष्ट्य नाही. SSO हे फेडरेटेड आयडेंटिटी काँसोलिडेशन आहे: ते विश्वासू ओळख प्रदात्याद्वारे ऑथेंटिकेशनचे केंद्रीकरण करते, तर प्रत्येक अनुप्रयोग ऑथेंटिकेट केलेल्या वापरकर्त्याला कशाचा अधिकार आहे याचे नियंत्रण स्वतःकडे ठेवतो.
तुम्ही ही समस्या रोजच्या कामाच्या दिवसावरून ओळखू शकता. कर्मचाऱ्याला ईमेल, क्लाउड ॲप्लिकेशन, प्रॉपर्टी मॅनेजमेंट सिस्टम, अंतर्गत WiFi आणि ॲडमिनिस्ट्रेटिव्ह पोर्टलची आवश्यकता असते. प्रत्येक सेवेचा स्वतःचा लॉगिन, पासवर्ड पॉलिसी आणि अकाउंट ओनर असतो. जेव्हा कोणी सामील होते, भूमिका बदलते किंवा सोडून जाते, तेव्हा ॲडमिनिस्ट्रेटरना अनेक सिस्टम अपडेट कराव्या लागतात, आणि युजर्सना कोणत्या सेवेचे क्रेडेंशियल्स कोणते आहेत हे लक्षात ठेवावे लागते.
हेच व्यावहारिक कारण आहे ज्यामुळे संस्था SSO explained शोधतात. प्रश्न केवळ लॉगिन स्क्रीनची संख्या कशी कमी करावी हा नाही. तर ॲप्लिकेशन-स्तरीय परवानग्या कमकुवत न करता किंवा अधिक धोकादायक केंद्रीय लक्ष्य निर्माण न करता एक विश्वासार्ह ओळख नियंत्रण नियंत्रण यंत्रणा कशी तयार करावी हा आहे.
विखुरलेल्या आयडेंटिटीमुळे प्रत्यक्ष ॲक्सेसच्या समस्या का निर्माण होतात
UK सरकारच्या अनुभवातून एक उपयुक्त सुरुवात होते. 2021 GOV.UK सेवा-मानक समीक्षेनुसार असा अंदाज लावला गेला आहे की मध्यवर्ती सरकारकडे अंदाजे 121 वेगवेगळे SSO सोल्यूशन्स होते, कारण सेवा पथकांनी संपूर्ण सरकारसाठी एक सामायिक ओळख प्लॅटफॉर्म वापरण्याऐवजी स्वतंत्र प्रमाणीकरण प्रणाली तयार केल्या होत्या. त्यामुळे अनेक सार्वजनिक सेवा वापरणाऱ्या लोकांकडे साइन-इन तपशीलांचे अनेक संच असू शकत होते आणि विशिष्ट व्यवहारासाठी कोणते खाते आवश्यक आहे हे त्यांना कदाचित माहित नसेल. (UK Government प्रमाणीकरण आणि डिजिटल ओळख समीक्षा)
सरकारी यंत्रणाच अनन्यपणे गुंतागुंतीच्या आहेत असा याचा अर्थ नाही. मोठे एंटरप्रायझेस, आरोग्य सेवा संस्था, हॉस्पिटॅलिटी ग्रुप्स, प्रॉपर्टी ऑपरेटर्स आणि सार्वजनिक क्षेत्रातील नेटवर्क समान पॅटर्नचा सामना करतात. प्रत्येक अनुप्रयोग एक स्वतंत्र ओळख आयलंड तयार करू शकतो आणि असा प्रत्येक आयलंड त्याचे स्वतःचे पासवर्ड नियम, रिकव्हरी प्रक्रिया, ग्रुप मॉडेल आणि ऑफबोर्डिंग वर्कफ्लो विकसित करू शकतो.
ऑथेंटिकेशन आणि ऑथरायझेशन या वेगवेगळ्या गोष्टी आहेत
ऑथेंटिकेशन उत्तर देते, “तुम्ही कोण आहात?” ऑथरायझेशन उत्तर देते, “तुम्ही येथे कशात प्रवेश करू शकता?” SSO पहिल्या प्रश्नाचे उत्तर एका विश्वासू ओळख प्रदात्याद्वारे एकत्रित करते. टार्गेट अनुप्रयोग अजूनही हे ठरवतो की ती ओळख रेकॉर्ड पाहू शकते, सिस्टीमचे प्रशासन करू शकते, नेटवर्क सेगमेंटमध्ये सामील होऊ शकते किंवा विशिष्ट वैशिष्ट्य वापरू शकते की नाही.
एक उपयुक्त मेंटल मॉडेल याप्रमाणे दिसते:
User
  |
  | एकदा ऑथेंटिकेट करतो
  v
Identity provider
  |
  | विश्वासू आयडेंटिटी माहिती पाठवतो
  v
Application किंवा network
  |
  | स्थानिक परवानग्या लागू करतो
  v
Authorised session
जॉइनर, मूव्हर आणि लीव्हर प्रक्रियेदरम्यान हा फरक महत्त्वाचा ठरतो. एखादी व्यक्ती सोडते तेव्हा सेंट्रल आयडेंटिटी डिसेबल केली जाऊ शकते, तर प्रत्येक कनेक्ट केलेल्या सर्व्हिसला अजूनही स्पष्ट ऑथरायझेशन मॉडेल आणि हक्क (entitlements) काढून टाकण्याचा विश्वासार्ह मार्ग असणे आवश्यक आहे.
व्यावहारिक नियम: SSO कडे अनुप्रयोग परवानग्यांचा पर्याय म्हणून न पाहता ओळख मध्यवर्तीरित्या नियंत्रित करण्याचा एक मार्ग म्हणून पहा.
वायरलाइन आणि वायरलेस डिप्लॉयमेंटचे डिझाइन करताना तोच नियम लागू होतो. नेटवर्क ॲक्सेस हा आयडेंटिटी इस्टेटचा भाग आहे, त्यामुळे टीम्सने सामायिक पासवर्डला ॲक्सेस जोडण्याऐवजी कोणत्या डिरेक्टरी ग्रुप्स कोणत्या नेटवर्क रोलपर्यंत पोहोचू शकतात हे ठरवले पाहिजे.
कर्मचारी WiFi आणि ओळख-जागरूक ॲक्सेससाठी, Purple चे नेटवर्किंग-आधारित नेटवर्किंग दर्शवते की सामान्य क्रेडेन्शियल ऐवजी नेटवर्क पॉलिसी वैयक्तिक ओळखीशी कशी जोडली जाऊ शकते. याचा परिणाम म्हणजे व्यक्ती, त्यांची डिरेक्टरी स्थिती आणि त्यांना मिळणारा ॲक्सेस यांच्यात अधिक स्पष्ट संबंध प्रस्थापित होतो.
एंटरप्राइज फेडरेशनमध्ये Single Sign-On कसे कार्य करते
एंटरप्राइज फेडरेशनमध्ये, identity provider, relying party आणि स्वाक्षरी केलेला ओळख संदेश हे स्वतंत्र कार्ये पार पाडतात. Identity provider वापरकर्त्याचे प्रमाणीकरण करतो, तर relying party, जसे की एखादे ॲप्लिकेशन किंवा नेटवर्क सेवा, परिणामी मिळालेल्या ओळख माहितीची पडताळणी करते.
प्रमाणीकरणासाठी पासवर्ड, मल्टीफॅक्टर ऑथेंटिकेशन, डिव्हाइस स्थिती किंवा इतर मंजूर पद्धत वापरली जाऊ शकते. त्यानंतर प्रदाता विनंती केलेल्या सेवेसाठी स्वाक्षरी केलेले असर्शन किंवा टोकन जारी करतो. ती सेवा त्या संदेशाचे व्हॅलिडेशन करते आणि स्वतःचे सेशन तयार करते, ज्यामुळे क्रेडेंशियल्स identity provider कडेच सुरक्षित राहतात.
फेडरेशन प्रवाह
- युझर सेवेची विनंती करतो. ते एखादे ॲप्लिकेशन, ॲडमिनिस्ट्रेटिव्ह पोर्टल किंवा सुरक्षित नेटवर्क सेवा उघडतात.
- सेवा विद्यमान सेशन तपासते. ते उपलब्ध नसल्यास, ती युझरला आयडेंटिटी प्रवायडरकडे रीडिरेक्ट करते.
- आयडेंटिटी प्रवायडर युझरचे ऑथेंटिकेशन करतो. हे MFA किंवा कंडिशनल ॲक्सेससारखे कॉन्फिगर केलेले नियंत्रणे लागू करते.
- आयडेंटिटी प्रवायडर स्वाक्षरी केलेला संदेश जारी करतो. हे इंटिग्रेशन सहसा SAML ॲसर्टन किंवा OpenID Connect टोकन वापरते.
- सेवा संदेशाची वैधता तपासते. ती इश्यूअर, स्वाक्षरी, प्रेक्षक, समाप्ती आणि संबंधित दाव्यांची तपासणी करते.
- ॲप्लिकेशन स्वतःचे सेशन तयार करते. ते पडताळलेली ओळख स्थानिक परवानग्यांशी मॅप करते आणि ऑथेंटिकेशन इव्हेंटची नोंद करते.
व्हॅलिडेशनमुळे विश्वासाचे नाते सुरक्षित राहते. UK National Cyber Security Centre असा सल्ला देते की अविश्वासू नेटवर्कवरून प्राप्त झालेल्या SAML असर्शनची अपेक्षित सर्टिफिकेट ऑथॉरिटीनुसार तपासणी केली पाहिजे. अनव्हेरिफाइड असर्शन एखाद्या विश्वासू आयडेंटिटी प्रोव्हायडर कनेक्शनद्वारे अकाउंट टेकओव्हरचा मार्ग तयार करू शकते. (आयडेंटिटी आणि ॲक्सेस मॅनेजमेंटवरील NCSC मार्गदर्शन)
वैध ओळख तपासणी ही ऑथेंटिकेट केलेल्या ओळखीला प्रवेश देते, टार्गेट सेवेतील प्रत्येक परवानगीला नाही. अनुप्रयोगाने केवळ ऑथरायझेशनसाठी आवश्यक असलेले दावे वापरले पाहिजेत, त्यानंतर त्याचे स्वतःचे रोल आणि रिसोर्स नियम लागू केले पाहिजेत. हे पृथक्करण समान फेडरेशन पॅटर्नला कर्मचार्यांचे अनुप्रयोग, प्रशासकीय पोर्टल आणि ओळख-जागरूक नेटवर्क सेवांना सपोर्ट करण्याची अनुमती देते.
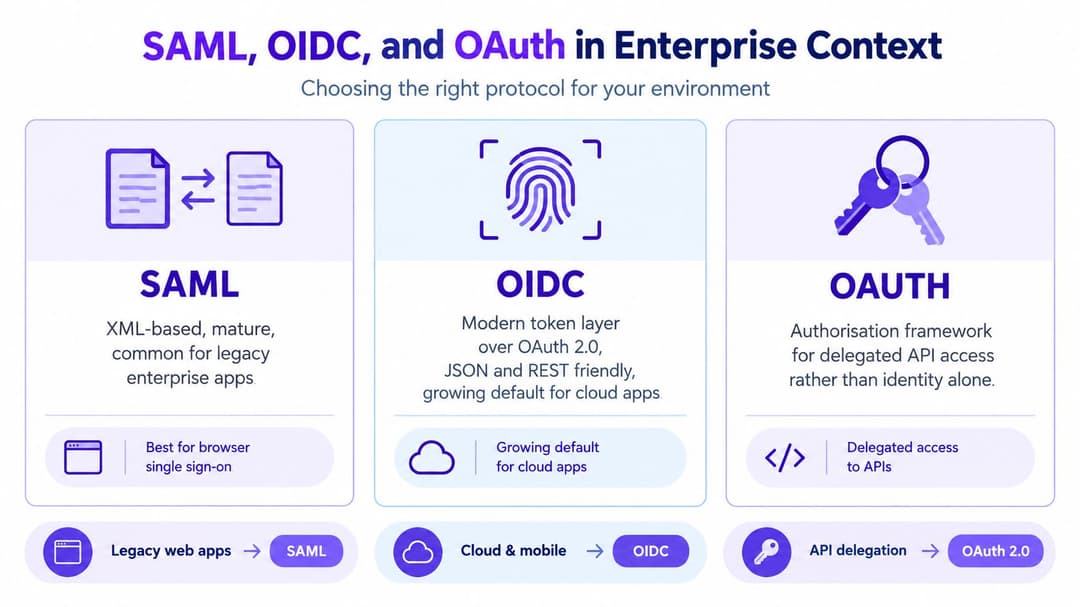
एंटरप्राइज संदर्भात SAML, OIDC आणि OAuth
एकदा फेडरेशन मॉडेल स्पष्ट झाले की प्रोटोकॉल निवडणे सोपे होते. SAML आणि OpenID Connect ही एंटरप्राइझ SSO साठी सामान्य मानके आहेत, तर OAuth हे प्रामुख्याने API च्या डेलिगेटेड ॲक्सेससाठीचे ऑथोरायझेशन फ्रेमवर्क आहे. OAuth ला ऑथेंटिकेशन समजून गल्लत केल्यास टीम्स अशी आयडेंटिटी फ्लो तयार करू शकतात जी त्यांच्या सुरक्षेच्या प्रश्नाचे उत्तर देत नाही.
| मानक | व्यावहारिक भूमिका | योग्य वापर |
|---|---|---|
| SAML | स्वाक्षरी केलेल्या ओळख दाव्यांची देवाणघेवाण करते | स्थापित एंटरप्राइज आणि ब्राउझर-आधारित ॲप्लिकेशन्स |
| OpenID Connect | टोकन्स वापरून एक ओळख स्तर जोडते | आधुनिक SaaS, वेब आणि मोबाइल-उन्मुख सेवा |
| OAuth | सुरक्षित संसाधनांचा ॲक्सेस सोपवते | वापरकर्ता किंवा सेवेच्या वतीने API ॲक्सेस |
SAML बहुदा प्रगत एंटरप्राइज सॉफ्टवेअरमध्ये दिसतात कारण ते सुस्थापित ब्राउझर फेडरेशन मॉडेल वापरतात. ओआयडीसी (OIDC) सामान्यतः JSON, REST आणि टोकन-आधारित परस्परसंवादांभोवती डिझाइन केलेल्या आधुनिक सेवांसाठी अधिक नैसर्गिक आहे. योग्य निवड अनुप्रयोग कशाला सपोर्ट करतो आणि सेवा ओळख माहिती कशी व्हॅलिडेट करते यावर अवलंबून असते.
सर्व्हिसने काय व्हॅलिडेट केले पाहिजे
मानक कोणतेही असो, रिलायिंग पार्टीने सत्र (session) तयार करण्यापूर्वी प्राप्त झालेल्या आयडेंटिटी मटेरियलचे व्हॅलिडेशन करणे आवश्यक आहे. मुख्य तपासण्यांमध्ये हे समाविष्ट आहे:
- Issuer: संदेश अपेक्षीत ओळख प्रदात्याकडून आला आहे याची खात्री करा.
- Signature: संदेशावर विश्वासू की किंवा प्रमाणपत्राद्वारे स्वाक्षरी केली गेल्याची पडताळणी करा.
- Audience: संदेश या सेवेसाठीच होता का ते तपासा.
- Expiry: जुने दावे किंवा टोकन्स नाकारा.
- Claims: केवळ संबंधित, पडताळलेली ओळख आणि गट माहिती वापरा.
Identity provider हे MFA, अटयुक्त ॲक्सेस, पासवर्ड बंदी आणि गट सदस्यत्व यांसारख्या धोरणांचे केंद्रीकरण करू शकतो. त्यानंतर ॲप्लिकेशनला वापरकर्त्याच्या प्रमाणीकरण प्रक्रियेची संपूर्ण प्रत ठेवण्याऐवजी स्वतःच्या अधिकृततेच्या निर्णयासाठी आवश्यक असलेले दावे प्राप्त होतात.
Microsoft Entra ID, Okta किंवा Google Workspace सारखे प्लॅटफॉर्म एकत्रित करताना ते वेगळेपण उपयुक्त ठरते. प्रदाता ऑथेंटिकेशन पॉलिसी हाताळतो, तर कनेक्ट केलेले ॲप्लिकेशन त्याच्या ॲक्सेस मॉडेल आणि सेशन कंट्रोल्ससाठी जबाबदार राहते. RADIUS-आधारित ॲक्सेससाठी Okta एकत्रीकरणाचे मूल्यमापन करणाऱ्या नेटवर्क ऑपरेटर्ससाठी, तोच नियम लागू होतो: ओळख पडताळणी आणि नेटवर्क ऑथोरायझेशन यांनी एकत्र काम केले पाहिजे, परंतु ते एकच नियंत्रण नाहीत.
SSO द्वारे निर्माण होणारी एकाग्रतेची जोखीम (Concentration Risk)
एकच तडजोड केलेले identity-provider खाते एकाच वेळी अनेक जोडलेल्या सेवा उघडू शकते. SSO पासवर्डचा विस्तार कमी करते, तर identity provider वरील विश्वास केंद्रित करते, ज्यामुळे ते एक उच्च-मूल्य नियंत्रण स्तर (high-value control plane) बनते. त्यामुळे संस्थांना हे मूल्यमापन करणे आवश्यक आहे की फेडरेशन त्यांच्या प्रभावाच्या क्षेत्रावर (blast radius) आणि रिकव्हरी पर्यायांवर कसा परिणाम करते. प्रमाणीकरण पद्धती निवडण्याबद्दल NCSC मार्गदर्शन विश्वासाच्या या एकाग्रतेला एक जोखीम म्हणून हायलाइट करते ज्यासाठी जाणीवपूर्वक मूल्यांकन आवश्यक आहे.
SSO हे साइन-इन इव्हेंट्स एकत्रित करते. फिशिंग प्रतिकार, डिव्हाइस ट्रस्ट आणि सर्वात कमी-विशिष्ट अधिकार ॲक्सेस हे फेडरेशन आर्किटेक्चरभोवती असलेल्या नियंत्रणांमधून आले पाहिजेत. एक मजबूत डिझाइन प्रदाता, त्याने तयार केलेले सेशन्स आणि ॲक्सेस पुनर्संचयित करू शकणाऱ्या रिकव्हरी प्रक्रियांचे संरक्षण करते.
प्रोव्हायडरच्या सभोवतालचे स्तर तयार करा
नियंत्रणांनी रूटीन साइन-इन आणि अकाउंट रिकव्हरी दरम्यान वापरले जाणारे कमी दृश्यमान मार्ग समाविष्ट केले पाहिजेत:
- प्रिव्हिलेज्ड वापरकर्त्यांसाठी मजबूत MFA: जिथे वातावरण समर्थन देते तिथे फिशिंगला बळी न पडणाऱ्या पद्धती वापरा, विशेषतः प्रशासकांसाठी.
- सबंधित प्रवेश: प्रवेश देण्यापूर्वी डिव्हाइसची स्थिती, स्थान, सत्रातील जोखीम आणि इतर उपलब्ध संकेतांचे मूल्यांकन करा.
- स्वतंत्र प्रशासक ओळख: विशेष अधिकार असलेले प्रशासन सामान्य दैनंदिन क्रियाकलापांपासून वेगळे ठेवा.
- प्रमाणीकरण देखरेख: अशक्य प्रवास, टोकन-रिप्ले निर्देशक, वारंवार अपयश आणि अनपेक्षित अधिकार वाढीची तपासणी करा.
- रिकव्हरी संरक्षण: हेल्प-डेस्क रीसेट आणि आणीबाणीच्या खात्यांना मंजुरी आणि देखरेखीसह संवेदनक्षम ओळख ऑपरेशन्स म्हणून वागवा.
NCSC कडून MFA किंवा कंडिशनल ॲक्सेससह मजबूत वापरकर्ता आणि डिव्हाइस ऑथेंटिकेशनसह एंटरप्राइज SSO एकत्र करण्याची शिफारस केली जाते. हे SaaS साठी SSO ची देखील शिफारस करते कारण केंद्रित नियंत्रणे वापरकर्ता आणि गट व्यवस्थापन अधिक सातत्यपूर्ण बनवतात आणि क्रेडेन्शियल्स प्रत्येक ॲप्लिकेशनमध्ये सिंक होण्यापासून रोखतात. ओळख आणि ऑथेंटिकेशनवरील त्याचे क्लाउड सुरक्षा तत्व हा दृष्टिकोन मांडते.
SSO तुम्हाला नियंत्रित कराव्या लागणाऱ्या क्रेडेन्शियल्सची संख्या कमी करते. हे क्रेडेन्शियल आणि सत्र जोडलेल्या सेवांचे नियमन करते ज्यांना मजबूत संरक्षणाची आवश्यकता असते.
नेटवर्क टीम्सने वर्कफोर्स ओळख ही अतिथींच्या ओळखीपासून वेगळी ठेवली पाहिजे. स्टाफ फेडरेशन सर्वात कमी-विशिष्ट अधिकार (least-privilege) ॲक्सेस आणि त्वरित रद्द करण्याच्या प्रक्रियेला पाठिंबा देऊ शकते. अतिथी प्रमाणीकरणाने कर्मचारी डिरेक्टरीचे अधिकार केवळ दोन्ही प्रवाह Captive Portal किंवा वायरलेस इन्फ्रास्ट्रक्चर वापरतात म्हणून मिळवता कामा नयेत.
पासवर्डलेस WiFi आणि डिरेक्टरी आधारित नेटवर्क ॲक्सेस
WiFi शी जोडल्या जाणाऱ्या कर्मचाऱ्याला अशा शेअर्ड पासवर्डची गरज नसावी जो त्यांनी सोडल्यानंतरही वैध राहतो. डिरेक्टरी बॅक्ड डिझाइनची सुरुवात संस्थेच्या आयडेंटिटी प्रोव्हायडरद्वारे ऑथेंटिकेशनने होते, त्यानंतर व्हॅलिडेट केलेल्या आयडेंटिटी किंवा ग्रुपचे नेटवर्क रोलमध्ये मॅपिंग केले जाते. त्यामुळे वायरलेस सेवा WiFi पासवर्डची स्वतंत्र यादी ठेवण्याऐवजी इतरत्र वापरले जाणारे रोजगार आणि ॲक्सेसचे नियम लागू करते.
Purple Microsoft Entra ID, Google Workspace आणि Okta सह एकत्रीकरणाद्वारे एंटरप्राइज WiFi साठी या मॉडेलचे समर्थन करते. त्याचा passwordless WiFi दृष्टिकोन सामायिक क्रेडेन्शियल्स आणि ऑन-प्रिमाइसेस RADIUS व्यवस्थापन टाळतो. डिरेक्टरीमधील बदल प्रोव्हिजनिंग किंवा रिव्होकेशन सुरू करू शकतात. कर्मचाऱ्याचे ग्रुप मेंबरशिप नेटवर्क ॲक्सेस निर्धारित करते, तर सोडणाऱ्या कर्मचाऱ्याचे डिरेक्टरी अकाउंट डिसेबल केल्याने सामान्य पासवर्ड बदलण्याची वाट न पाहता तो ॲक्सेस काढून टाकला जाऊ शकतो.
नेटवर्कवर फेडरेशन नियंत्रणे लागू करा
आयडेंटिटी प्रोव्हायडर, नेटवर्क पॉलिसी आणि मॉनिटरिंग या सर्वांचे ॲक्सेस निर्णयावर एकमत असले पाहिजे. डिरेक्टरी ग्रुप्सचे वेगवेगळ्या नेटवर्क रोलमध्ये मॅपिंग करा, जेणेकरून कर्मचारी, कंत्राटदार आणि ॲडमिनिस्ट्रेटरना डीफॉल्टनुसार समान ॲक्सेस मिळणार नाही. असर्शन किंवा टोकनची मुदत कमी ठेवा, ज्यामुळे जुन्या आयडेंटिटी मटेरियलची उपयुक्तता मर्यादित होते. आयडेंटिटी प्रोव्हायडरवर MFA अनिवार्य करा, कारण वायरलेस SSO केवळ SSO वापरल्याने MFA बनत नाही.
यशस्वी आणि अपयशी ऑथेंटिकेशन इव्हेंट्सची नोंद ठेवा, आणि प्रत्येक आयडेंटिटी निर्णयाला मिळालेल्या नेटवर्क ऑथरायझेशनशी कनेक्ट करा. एक्सपायरीपूर्वी सर्टिफिकेट रोलओव्हरची चाचणी घ्या, कारण फेडरेशन ट्रस्टच्या अयशस्वीतेमुळे एरव्ही सुरळीत असलेल्या WiFi ॲक्सेसमध्ये अडथळा येऊ शकतो.
मल्टी-टेनंट साइट्ससाठी स्वतंत्र सीमा आवश्यक असते. निवासी मालमत्ता, विद्यार्थी निवास, हॉटेल्स आणि मिश्र-वापर स्थळे टेनंट ट्रॅफिक आणि कर्मचारी सिस्टीम वेगळ्या ठेवून रहिवाशांना किंवा पाहुण्यांना सोपा प्रवेश देऊ शकतात. iPSK जुन्या उपकरणांना सपोर्ट करू शकते, तर वर्कफोर्स SSO स्वतंत्र कर्मचारी ओळख मार्ग प्रदान करते.
Guest WiFi संमती, डेटा ठेवणे (retention) आणि ग्राहक प्रोफाइलबद्दल देखील निर्णय तयार करते. ठिकाणांसाठी अतिथी डेटाची ही मार्गदर्शिका नेटवर्क डिझाइनसोबतच एक उपयुक्त संदर्भ प्रदान करते, तर Purple ओळख-आधारित प्रमाणीकरणाला वायरलेस ॲक्सेस अनुभवाशी जोडते.
UK मधील एंटरप्रायझेस आणि वेन्यूसाठी मोजता येण्याजोगे परिणाम
एखाद्या व्यावहारिक SSO व्यवसाय केसची सुरुवात अशा क्रेडेंशियल्सपासून होते जे प्रशासनाला यापुढे व्यवस्थापित करण्याची आवश्यकता नसते. 16 वर्षे आणि त्याहून अधिक वयाच्या 2,000 UK रहिवाशांच्या एप्रिल 2024 मधील इन्स्टिट्यूशन ऑफ इंजिनिअरिंग अँड टेक्नॉलॉजीच्या सर्वेक्षणात असे आढळून आले की केवळ 20% लोक सुरक्षित पासवर्ड योग्यरित्या ओळखू शकले. त्याच सर्वेक्षणात असे नोंदवले गेले आहे की एक-पंचमांश लोकांनी एकाधिक वेबसाइट्स किंवा डिव्हाइसेसवर एकच पासवर्ड पुन्हा वापरला, तर 21% लोकांनी महत्त्वपूर्ण तारीख वापरली आणि 20% लोकांनी पाळीव प्राण्याचे नाव वापरले. यात असेही आढळून आले की 38% लोकांचा असा विश्वास होता की अक्षरांऐवजी संख्या वापरल्याने पासवर्ड सुरक्षा सुधारते, 65% लोकांचा असा विश्वास होता की पासवर्ड कधीही लिहून ठेवू नयेत आणि 77% लोकांना वाटले की वारंवार पासवर्ड बदलल्याने सुरक्षा वाढते. (IET पासवर्ड सुरक्षा सर्वेक्षण)
हे निष्कर्ष दर्शवतात की वापरकर्त्यांना प्रत्येक ॲप्लिकेशन आणि नेटवर्कसाठी स्वतंत्र क्रेडेंशियल्स तयार करण्यास आणि ते लक्षात ठेवण्यास सांगण्याच्या मर्यादा काय आहेत. केंद्रीकृत ओळख हे बदलते की संस्था कुठे नियंत्रणे लागू करते आणि प्रशासक किती वेगाने कारवाई करू शकतात, जरी फिशिंग आणि खाते तडजोड हे थेट धोके राहतात.
ऑपरेटरसाठी, निकाल व्यावहारिक आहेत:
- कमी व्यवस्थापित नसलेले क्रेडेन्शियल्स: वापरकर्ते कमी प्रमाणात स्वतंत्र ॲप्लिकेशन पासवर्ड तयार करतात, लक्षात ठेवतात आणि तेच पुन्हा वापरतात.
- सातत्यपूर्ण धोरण: Identity provider जोडलेल्या सर्व सेवांमध्ये MFA, सबंधित प्रवेश आणि पासवर्ड निर्बंध लागू करू शकतो.
- जलद प्रवेश रद्द करणे: जोडलेल्या सेवा योग्यरित्या जीवनचक्र बदलांवर प्रक्रिया करत असल्यास, संस्थात्मक ओळख निष्क्रिय करणे ही मध्यवर्ती प्रवेश-रद्द करण्याची क्रिया बनू शकते.
- अधिक स्पष्ट ऑडिट ट्रेल: लॉग्स व्यक्तीची ओळख प्रमाणीकरण आणि नेटवर्क ऑथोरायझेशन निर्णयांसोबत जोडू शकतात.
- कमी पुनरावृत्ती प्रशासन: टीम्स प्रत्येक सेवेत समान नियंत्रणे पुन्हा तयार करण्याऐवजी केंद्रीय स्तरावर ओळख धोरण व्यवस्थापित करतात.
याचे मूल्य केवळ साइन इन प्रॉम्प्ट्स कमी करण्यापुरते मर्यादित नाही. एखादे हेल्थकेअर प्रोव्हायडर भूमिकेनुसार ॲक्सेस देवू शकते, एखादा हॉटेल समूह कर्मचारी आणि अतिथी सेवा वेगळ्या करू शकतो, आणि एखादा प्रॉपर्टी ऑपरेटर भाडेकरू व वर्कफोर्स अधिकारांची अधिक स्पष्ट मालकी राखू शकतो. प्रत्येक प्रकरणात, मोजण्यायोग्य परिणाम म्हणजे क्रेडेंशियलचे प्रमाण कमी होणे, सोडलेल्या कर्मचाऱ्यांची अधिक विश्वासार्ह प्रक्रिया आणि ॲप्लिकेशन किंवा नेटवर्क रोलचा ॲक्सेस कोणाला मिळाला याचा मजबूत पुरावा मिळणे हा आहे.
नवी जोखीम निर्माण न करता SSO लागू करणे
सुरक्षित रोलआउटची सुरुवात लॉगिन बटणाने नाही, तर अचूक ओळख मॉडेलने होते. अनुप्रयोगासाठी जिथे योग्य असेल तिथे SAML किंवा OIDC निवडा, कोणत्याही अनुप्रयोग किंवा नेटवर्क प्लॅटफॉर्ममध्ये पासवर्डची कॉपी करण्याऐवजी ओळख प्रदात्याला ऑथेंटिकेशन अथॉरिटी म्हणून स्थापित करा, नंतर सेशन तयार करण्यापूर्वी प्रत्येक कनेक्ट केलेल्या सेवेला इश्यूअर, स्वाक्षरी, प्रेक्षक, मुदत संपणे आणि दाव्यांचे व्हॅलिडेशन करण्यास सांगा.
ऑपरेशनल चेकलिस्ट वापरा
- प्राधिकृत गटांसह सुरुवात करा: योग्य व्यवसाय किंवा IT टीमच्या मालकीच्या डिरेक्टरी गटांमधून ॲक्सेस प्रदान करा.
- मूव्हर नियम परिभाषित करा: भूमिका बदलल्यास जुने अधिकार काढून टाकले पाहिजेत आणि नवीन जोडले पाहिजेत.
- सोडून जाणाऱ्यांवर मध्यवर्ती प्रक्रिया करा: संस्थात्मक ओळख निष्क्रिय करा आणि कनेक्ट केलेले ॲप्लिकेशन्स आणि नेटवर्क भूमिका योग्यरित्या प्रतिसाद देतात याची पडताळणी करा.
- ब्रेक-ग्लास ॲक्सेसचे संरक्षण करा: आपत्कालीन खाती सामान्य प्रशासनापासून वेगळी ठेवा, त्यांचे बारकाईने निरीक्षण करा आणि त्यांच्या रिकव्हरी प्रक्रियेची चाचणी घ्या.
- कर्मचारी आणि पाहुणे वेगळे करा: Workforce SSO किमान-विशिष्ट अधिकार ॲक्सेस आणि तो रद्द करण्याच्या प्रक्रियेस पाठिंबा देऊ शकते. गेस्ट ऑथेंटिकेशनला कर्मचाऱ्यांच्या परवानग्या मिळाल्या नाही पाहिजेत.
- विश्वासार्हतेच्या बदलांची चाचणी घ्या: प्रोडक्शनवर अवलंबून राहण्यापूर्वी सर्टिफिकेट रोलओव्हर, टोकन समाप्ती, सेशन टर्मिनेशन आणि प्रदाता आउटेजची वैधता तपासा.
- मॉनिटरिंगचे पुनरावलोकन करा: ऑथेंटिकेशन इव्हेंट्स, प्रशासकीय कृती आणि नेटवर्क ऑथोरायझेशन निर्णय तपासणीसाठी उपलब्ध असल्याची खात्री करा.
एखाद्या ठिकाणी विद्यमान वायरलेस मालमत्ता बदलण्याऐवजी अनेक नेटवर्क व्हेंडर्सना सपोर्ट करण्याची आवश्यकता असू शकते. Purple हे Meraki, Aruba, Ruckus, Mist आणि UniFi सोबत काम करण्यासाठी डिझाइन केलेले आहे. या क्षमतांकडे अंमलबजावणीच्या बाबी म्हणून पहा, आर्किटेक्चर पुनरावलोकनाचा पर्याय म्हणून नाही.
मुख्य निर्णय हा आहे की संस्था प्रत्येक कनेक्ट केलेल्या सेवेसाठी, युजरचे ऑथेंटिकेशन कोण करते, कोणत्या क्लेम्सवर विश्वास ठेवला जातो, परवानग्या कशाassigned केल्या जातात आणि आयडेंटिटी बदलल्यावर काय होते याचे स्पष्टीकरण देऊ शकते का. SSO हा आयडेंटिटी आणि ॲक्सेस मॅनेजमेंट प्रोग्राममधील एक स्तर आहे. तो MFA, कंडिशनल ॲक्सेस, ऑथेंटिकेशन मॉनिटरिंग, रिकव्हरी कंट्रोल्स किंवा लाईफसायकल गव्हर्नन्सची जागा घेत नाही.
Purple वर्कफोर्स आयडेंटिटीला पासवर्डलेस WiFi, डिरेक्टरी-आधारित नेटवर्क रोल्स आणि स्वतंत्र गेस्ट ॲक्सेससह जोडते, जे Entra ID, Google Workspace आणि Okta सह इंटिग्रेशनला सपोर्ट करते. Purple चे ओळख-आधारित नेटवर्किंग मॉडेल तुमच्या सध्याच्या वायरलेस वातावरणात आणि SSO रोलआउटमध्ये कसे बसू शकते हे पाहण्यासाठी Purple ला भेट द्या.