Para 2021, el gobierno del Reino Unido contaba con alrededor de 121 soluciones independientes de inicio de sesión único, lo que demuestra por qué SSO es más que una simple función de conveniencia. SSO es la consolidación de identidades federadas: centraliza la autenticación a través de un proveedor de identidades de confianza, mientras que cada aplicación mantiene el control de lo que un usuario autenticado está autorizado a hacer.
Es posible que reconozca este problema en una jornada laboral común. Un colaborador necesita correo electrónico, una aplicación en la nube, un sistema de gestión de propiedades, WiFi interna y un portal de administración. Cada servicio tiene su propio inicio de sesión, directiva de contraseñas y propietario de la cuenta. Cuando alguien ingresa, cambia de rol o deja la empresa, los administradores deben actualizar varios sistemas y los usuarios deben recordar qué credenciales pertenecen a cada servicio.
Esa es la razón práctica por la que las organizaciones buscan la explicación del SSO. La pregunta no es solo cómo reducir la cantidad de pantallas de inicio de sesión. Es cómo crear un plano de control de identidad confiable sin debilitar los permisos a nivel de aplicación ni introducir un objetivo central más peligroso.
Por qué la identidad fragmentada genera problemas reales de acceso
La experiencia del Gobierno del Reino Unido ofrece un punto de partida útil. Una revisión del estándar de servicio de GOV.UK de 2021 estimó que el gobierno central tenía aproximadamente 121 soluciones SSO diferentes porque los equipos de servicio habían creado sistemas de autenticación independientes en lugar de utilizar una sola plataforma de identidad compartida a nivel gubernamental. Por lo tanto, las personas que utilizaban múltiples servicios públicos podían tener varios juegos de datos de inicio de sesión y es posible que no supieran qué cuenta se requería para una transacción específica. (Revisión de identidad digital y autenticación del Gobierno del Reino Unido)
La lección no es que los sistemas gubernamentales sean excepcionalmente complicados. Las grandes empresas, las organizaciones de atención médica, los grupos hoteleros, los operadores inmobiliarios y las redes del sector público enfrentan el mismo patrón. Cada aplicación puede crear un silo de identidad, y cada silo puede desarrollar sus propias reglas de contraseña, proceso de recuperación, modelo de grupos y flujo de trabajo para la baja de usuarios.
La autenticación y la autorización son tareas distintas
La autenticación responde: "¿Quién eres?". La autorización responde: "¿A qué puedes acceder aquí?". El SSO consolida la primera pregunta a través de un proveedor de identidad de confianza. La aplicación de destino sigue decidiendo si esa identidad puede ver registros, administrar un sistema, unirse a un segmento de red o usar una función particular.
Un modelo mental útil se ve así:
Usuario
  |
  | se autentica una vez
  v
Proveedor de identidad
  |
  | envía información de identidad confiable
  v
Aplicación o red
  |
  | aplica permisos locales
  v
Sesión autorizada
Esta distinción es importante durante los procesos de alta, cambio de rol y baja de empleados. Una identidad central se puede deshabilitar cuando una persona deja la empresa, mientras que cada servicio conectado sigue necesitando un modelo de autorización claro y una forma confiable de revocar permisos.
Regla práctica: Trate SSO como una forma de controlar la identidad de manera centralizada, no como un sustituto de los permisos de la aplicación.
El mismo principio se aplica al diseñar la implementación inalámbrica y por cable. El acceso a la red forma parte del patrimonio de identidades, por lo que los equipos deben decidir qué grupos de directorio pueden alcanzar qué roles de red, en lugar de vincular el acceso a una contraseña compartida.
Para el WiFi del personal y el acceso basado en identidad, las soluciones de redes basadas en identidad de Purple muestran cómo las políticas de red se pueden conectar a la identidad individual en lugar de a una credencial común. El resultado es una relación más clara entre una persona, su estado en el directorio y el acceso que recibe.
Cómo funciona Single Sign-On en la federación empresarial
En una federación empresarial, un proveedor de identidad, un tercero de confianza y un mensaje de identidad firmado realizan tareas independientes. El proveedor de identidad autentica al usuario, mientras que el tercero de confianza, como una aplicación o un servicio de red, verifica la información de identidad resultante.
La autenticación puede utilizar una contraseña, autenticación multifactor, condiciones del dispositivo u otro método aprobado. Luego, el proveedor emite una aserción o token firmado para el servicio solicitado. El servicio valida ese mensaje y crea su propia sesión, de modo que las credenciales permanecen con el proveedor de identidad.
El flujo de federación
- El usuario solicita un servicio. Abre una aplicación, un portal administrativo o un servicio de red protegido.
- El servicio verifica si existe una sesión activa. Si no hay una, redirige al usuario al proveedor de identidad.
- El proveedor de identidad autentica al usuario. Aplica los controles configurados, como MFA o acceso condicional.
- El proveedor de identidad emite un mensaje firmado. La integración utiliza comúnmente una aserción SAML o un token de OpenID Connect.
- El servicio valida el mensaje. Verifica el emisor, la firma, la audiencia, el vencimiento y los atributos relevantes.
- La aplicación crea su propia sesión. Asigna la identidad verificada a los permisos locales y registra el evento de autenticación.
La validación protege la relación de confianza. El UK National Cyber Security Centre aconseja que las aserciones SAML recibidas a través de redes no seguras deben cotejarse con la autoridad de certificación esperada. Una aserción no verificada puede proporcionar una ruta de apoderamiento de la cuenta a través de una conexión de proveedor de identidad de confianza. (Guía del NCSC sobre gestión de identidades y accesos)
Una verificación de identidad válida otorga una identidad autenticada, no todos los permisos en el servicio de destino. La aplicación debe consumir únicamente los atributos requeridos para la autorización y luego aplicar sus propias reglas de roles y recursos. Esta separación también permite que el mismo patrón de federación admita aplicaciones para el personal, portales administrativos y servicios de red basados en identidad.
SAML, OIDC y OAuth en el contexto empresarial
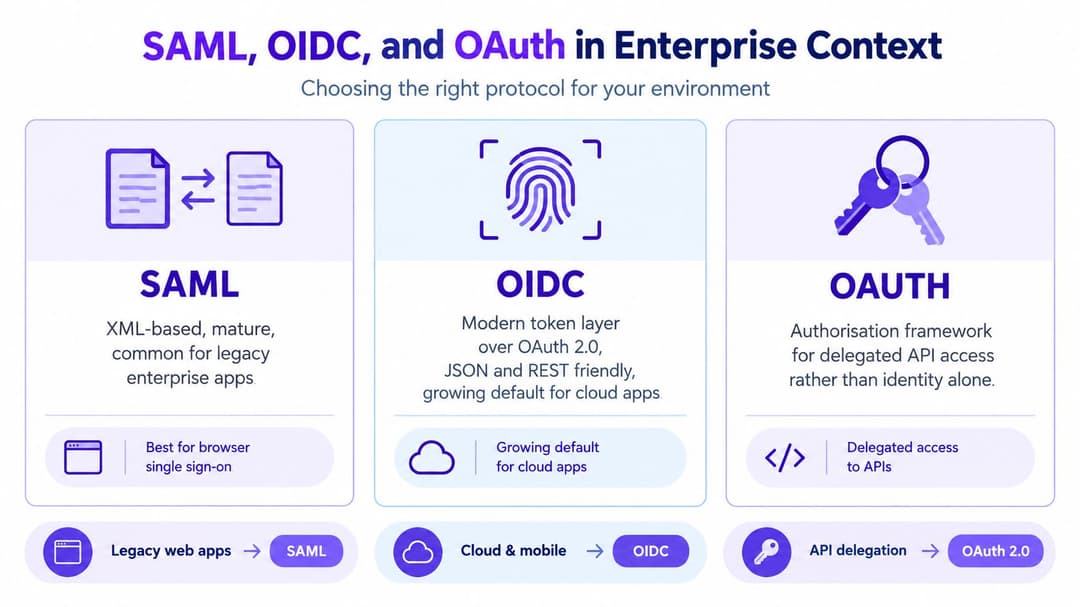
Una vez que el modelo de federación está claro, la selección del protocolo se vuelve más sencilla. SAML y OpenID Connect son estándares comunes para SSO empresarial, mientras que OAuth es principalmente un marco de trabajo de autorización para acceso delegado a API. Confundir OAuth con autenticación puede llevar a los equipos a construir un flujo de identidad que no responde a la consulta de seguridad requerida.
| Estándar | Rol práctico | Ajuste típico |
|---|---|---|
| SAML | Intercambia aserciones de identidad firmadas | Aplicaciones empresariales establecidas y basadas en navegador |
| OpenID Connect | Agrega una capa de identidad usando tokens | SaaS moderno, servicios orientados a la web y dispositivos móviles |
| OAuth | Delega el acceso a recursos protegidos | Acceso a API en nombre de un usuario o servicio |
SAML suele aparecer en software empresarial maduro porque utiliza un modelo de federación de explorador bien establecido. OIDC es generalmente más natural para los servicios modernos diseñados en torno a JSON, REST e interacciones basadas en tokens. La elección correcta depende de lo que admita la aplicación y de cómo el servicio valide la información de identidad.
Lo que el servicio debe verificar
Independientemente del estándar, el tercero de confianza debe validar el material de identidad recibido antes de crear una sesión. Las comprobaciones fundamentales incluyen:
- Emisor: Confirme que el mensaje provenga del proveedor de identidad esperado.
- Firma: Verifique que el mensaje haya sido firmado por la clave o certificado de confianza.
- Audiencia: Compruebe que el mensaje estuviera destinado a este servicio.
- Vencimiento: Rechace aserciones o tokens caducados.
- Aserciones de atributos (Claims): Utilice únicamente información relevante y validada sobre la identidad y los grupos.
El proveedor de identidad puede centralizar políticas como MFA, acceso condicional, bloqueo de contraseñas y pertenencia a grupos. La aplicación recibe entonces las afirmaciones requeridas para su propia decisión de autorización, en lugar de mantener una copia completa del proceso de autenticación del usuario.
Esa separación es útil al integrar plataformas como Microsoft Entra ID, Okta o Google Workspace. El proveedor gestiona la política de autenticación, mientras que la aplicación conectada sigue siendo responsable de su modelo de acceso y controles de sesión. Para los operadores de red que evalúan la integración de Okta para acceso basado en RADIUS, se aplica el mismo principio: la validación de identidad y la autorización de red deben funcionar juntas, pero no son el mismo control.
El riesgo de concentración que introduce SSO
Una sola cuenta comprometida en el proveedor de identidades puede abrir varios servicios conectados a la vez. El SSO reduce la dispersión de contraseñas al tiempo que concentra la confianza en el proveedor de identidades, lo que lo convierte en un plano de control de alto valor. Por lo tanto, las organizaciones deben evaluar cómo afecta la federación a su radio de impacto y a sus opciones de recuperación. La guía del NCSC sobre la elección de métodos de autenticación destaca esta concentración de confianza como un riesgo que requiere una evaluación deliberada.
SSO consolida los eventos de inicio de sesión. La resistencia al phishing, la confianza en el dispositivo y el acceso con privilegios mínimos deben provenir de los controles que envuelven la arquitectura de federación. Un diseño sólido protege al proveedor, las sesiones que crea y los procesos de recuperación que pueden restablecer el acceso.
Construya capas alrededor del proveedor
Los controles deben cubrir el inicio de sesión habitual y las rutas menos visibles utilizadas durante la recuperación de cuentas:
- MFA sólida para usuarios con privilegios: Utilice métodos resistentes al phishing cuando el entorno lo permita, especialmente para los administradores.
- Acceso condicional: Evalúe el estado del dispositivo, la ubicación, el riesgo de la sesión y otras señales disponibles antes de conceder el acceso.
- Identidades de administrador independientes: Mantenga la administración con privilegios separada de la actividad cotidiana ordinaria.
- Monitoreo de autenticación: Investigue viajes imposibles, indicadores de reproducción de tokens, fallas repetidas y escaladas de privilegios inesperadas.
- Protección de recuperación: Trate los restablecimientos de la mesa de ayuda y las cuentas de emergencia como operaciones de identidad sensibles, con aprobación y monitoreo.
El NCSC recomienda combinar el SSO empresarial con una autenticación sólida de usuarios y dispositivos, incluyendo MFA o acceso condicional. También recomienda el SSO para SaaS porque los controles centralizados hacen que la gestión de usuarios y grupos sea más consistente y evitan que las credenciales se sincronicen en cada aplicación. Su principio de seguridad en la nube sobre identidad y autenticación describe este enfoque.
El SSO reduce la cantidad de credenciales que debe gobernar. Deja la credencial y la sesión que gobiernan los servicios conectados requiriendo una protección sólida.
Los equipos de red deben separar la identidad de los colaboradores de la de los invitados. Una federación de personal puede admitir el acceso de menor privilegio y la revocación inmediata. La autenticación de invitados no debe heredar los privilegios del directorio de empleados solo porque ambos flujos utilicen un Captive Portal o una infraestructura inalámbrica.
WiFi sin contraseña y acceso a la red basado en directorio
Un colaborador que se conecta a la red WiFi no debería necesitar una contraseña compartida que siga siendo válida después de su salida. Un diseño respaldado por un directorio comienza con la autenticación a través del proveedor de identidad de la organización, y luego mapea la identidad o el grupo verificado a un rol de red. Por lo tanto, el servicio inalámbrico aplica las mismas decisiones de empleo y acceso utilizadas en otros entornos, en lugar de mantener una lista independiente de contraseñas de WiFi.
Purple admite este modelo para WiFi empresarial mediante integraciones con Microsoft Entra ID, Google Workspace y Okta. Su enfoque de WiFi sin contraseña evita las credenciales compartidas y la gestión de RADIUS en las instalaciones. Los cambios en el directorio pueden activar el aprovisionamiento o la revocación. La pertenencia a un grupo de un empleado determina su acceso a la red, mientras que deshabilitar la cuenta de directorio de una persona que deja la empresa puede eliminar ese acceso sin esperar a que alguien cambie una contraseña común.
Aplique controles de federación a la red
El proveedor de identidad, la directiva de red y el monitoreo deben coincidir en la misma decisión de acceso. Mapee los grupos de directorio a roles de red distintos, para que el personal, los contratistas y los administradores no reciban un acceso idéntico de manera predeterminada. Mantenga corta la duración de las aserciones o tokens, limitando la utilidad del material de identidad caducado. Exija MFA en el proveedor de identidad, ya que el SSO inalámbrico no se convierte en MFA solo por el hecho de usar SSO.
Registre los eventos de autenticación correctos y fallidos, y conecte cada decisión de identidad con la autorización de red resultante. Pruebe la renovación de certificados antes de su vencimiento, ya que los fallos en la confianza de la federación pueden interrumpir un acceso WiFi que de otro modo estaría funcionando correctamente.
Los sitios multinquilino requieren un límite independiente. Las propiedades residenciales, alojamientos estudiantiles, hoteles y recintos de uso mixto pueden ofrecer un acceso sencillo a residentes o invitados, al tiempo que aíslan el tráfico de los inquilinos y los sistemas del personal. iPSK puede admitir dispositivos heredados, mientras que el SSO para colaboradores proporciona una ruta de identidad independiente para el personal.
El WiFi de invitados también genera decisiones sobre consentimiento, retención y perfiles de clientes. Esta guía de datos de invitados para establecimientos ofrece una referencia útil junto con el diseño de la red, mientras que Purple conecta la autenticación basada en identidad con la experiencia de acceso inalámbrico.
Resultados medibles para empresas y recintos del Reino Unido
Un caso de negocio práctico para SSO comienza con las credenciales que una organización ya no necesita administrar. Una encuesta realizada en abril de 2024 por la Institution of Engineering and Technology a 2,000 residentes del Reino Unido mayores de 16 años reveló que solo el 20% podía identificar correctamente una contraseña segura. La misma encuesta reportó que una quinta parte reutilizaba una contraseña en múltiples sitios web o dispositivos, mientras que el 21% usaba una fecha importante y el 20% usaba el nombre de una mascota. También encontró que el 38% creía que reemplazar letras con números mejoraba la seguridad de la contraseña, el 65% creía que las contraseñas nunca debían anotarse y el 77% pensaba que los cambios frecuentes de contraseña aumentaban la seguridad. (Encuesta de seguridad de contraseñas de la IET)
Estos hallazgos muestran los límites de pedir a los usuarios que creen y recuerden credenciales independientes para cada aplicación y red. La identidad centralizada cambia el lugar donde la organización aplica los controles y la rapidez con la que los administradores pueden actuar, aunque el phishing y el compromiso de cuentas sigan siendo riesgos activos.
Para un operador, los resultados son prácticos:
- Menos credenciales no gestionadas: Los usuarios crean, recuerdan y reutilizan menos contraseñas de aplicaciones independientes.
- Políticas consistentes: El proveedor de identidades puede aplicar MFA, acceso condicional y restricciones de contraseña en todos los servicios conectados.
- Revocación más rápida: Deshabilitar una identidad organizacional puede convertirse en la acción central para retirar el acceso, siempre que los servicios conectados procesen correctamente los cambios del ciclo de vida.
- Pistas de auditoría más claras: Los registros pueden vincular la identidad de una persona con las decisiones de autenticación y autorización de red.
- Menos administración duplicada: Los equipos mantienen la política de identidad de forma centralizada en lugar de recrear controles equivalentes en cada servicio.
El valor va más allá de reducir la solicitud de credenciales de inicio de sesión. Un proveedor de atención médica puede asignar accesos según el rol, un grupo hotelero puede separar los servicios para el personal de los de los huéspedes y un operador inmobiliario puede mantener una propiedad más clara sobre los permisos del personal y de los inquilinos. En cada caso, el resultado medible es un menor volumen de credenciales, un procesamiento más confiable de las bajas de usuarios y evidencias más sólidas de quién recibió acceso a una aplicación o rol de red.
Cómo implementar SSO sin generar nuevos riesgos
Un despliegue seguro comienza con el modelo de identidad, no con el botón de inicio de sesión. Elija SAML o OIDC según se adapten a la aplicación, en lugar de copiar contraseñas en una aplicación o plataforma de red. Establezca al proveedor de identidades como la autoridad de autenticación y luego haga que cada servicio conectado valide el emisor, la firma, la audiencia, el vencimiento y los atributos antes de crear una sesión.
Utilice una lista de verificación operativa
- Comience con grupos autoritativos: Aprovisione el acceso desde grupos de directorio administrados por el equipo operativo o de TI adecuado.
- Defina reglas para cambios de puesto: Un cambio de rol debe eliminar los accesos anteriores, así como agregar los nuevos.
- Gestione las bajas de forma centralizada: Deshabilite la identidad organizacional y verifique que las aplicaciones conectadas y los roles de red respondan correctamente.
- Proteja el acceso de emergencia: Mantenga las cuentas de último recurso separadas de la administración ordinaria, supervíselas de cerca y pruebe su proceso de recuperación.
- Separe al personal de los invitados: El SSO de los empleados puede respaldar el acceso con privilegios mínimos y la revocación. La autenticación de invitados no debe heredar los permisos de los empleados.
- Pruebe los cambios de confianza: Valide la renovación de certificados, la expiración de tokens, el cierre de sesiones y las interrupciones del proveedor antes de depender de ellos en producción.
- Revise el monitoreo: Confirme que los eventos de autenticación, las acciones administrativas y las decisiones de autorización de red estén disponibles para investigación.
Un recinto también puede necesitar admitir varios proveedores de red en lugar de reemplazar su infraestructura inalámbrica existente. Purple está diseñado para funcionar con Meraki, Aruba, Ruckus, Mist y UniFi, y su modelo de implementación establecido se mide en semanas en lugar de meses. Considere esas capacidades como aspectos de implementación y no como sustitutos de una revisión de arquitectura. Para obtener una visión más amplia de cómo los proveedores de tecnología describen las salvaguardas de seguridad, la sección de confianza y controles de AdManage.ai ofrece un punto de comparación útil.
La decisión central es si la organización puede explicar, para cada servicio conectado, quién autentica al usuario, qué atributos o "claims" son confiables, cómo se asignan los permisos y qué sucede cuando la identidad cambia. SSO es solo una capa dentro de un programa de gestión de identidades y accesos. No reemplaza la autenticación multifactor (MFA), el acceso condicional, el monitoreo de autenticación, los controles de recuperación ni la gobernanza del ciclo de vida.
Purple conecta la identidad del personal con WiFi sin contraseña, roles de red basados en directorio y acceso independiente para invitados, admitiendo integraciones con Microsoft Entra ID, Google Workspace y Okta. Visite Purple para evaluar cómo su modelo de redes basadas en identidad puede adaptarse a su entorno inalámbrico actual y a su despliegue de SSO.