
আপনি আবারও লবিতে আছেন। একজন দর্শনার্থী একটি প্রিন্ট করা কার্ডের পাসওয়ার্ডের দিকে চোখ ছোট করে তাকিয়ে আছেন। একটি মিটিংয়ের মাঝপথে একজন কর্মীর ল্যাপটপের সংযোগ বিচ্ছিন্ন হয়ে যায়। বিল্ডিং পরিচালনা করেন যিনি, তিনি বলতে পারেন না যে নেটওয়ার্কে কে আছে। হোটেল, অফিস, ক্লিনিক এবং শপিং সেন্টারে এই পরিস্থিতি স্বাভাবিক, আর এটিই কারণ কেন ব্যবসায়ে WiFi বছর আগেই একটি সৌজন্যমূল সেবায় সীমিত থাকা বন্ধ করে দিয়েছে।
শেয়ার করা পাসওয়ার্ড তখন কাজ করেছিল যখন কয়েকটি ল্যাপটপ একটি অফিসে যুক্ত ছিল। কিন্তু যখন অতিথি, ঠিকাদার, টিল, ক্যামেরা এবং ডোর সিস্টেম সবাই একই নেটওয়ার্ক শেয়ার করে তখন এটি ব্যর্থ হয়। দর্শনার্থীরা অনলাইনে যুক্ত হওয়ার প্রত্যাশা করেন। কর্মীরা কল সংযোগ বিচ্ছিন্ন না হওয়ার আশা করেন। ফেসিলিটি টিম বিল্ডিং কিট চালু রাখার আশা করে। মেমোরি থেকে কেউ সেই সংমিশ্রণ অডিট করতে পারে না।
কেন WiFi একটি মূল ব্যবসায়িক সেবায় পরিণত হয়েছে
রিসেপশন ডেস্কের কার্ডটি একটি পুরনো অবশিষ্টাংশ। ২০১০-এর দশকের শুরু থেকে, পাবলিক ওয়্যারলেস আর কোনো নতুনত্ব ছিল না এবং এটি এমন কিছু হয়ে উঠেছিল যা মানুষ তাদের ইতিমধ্যে সফর করা স্থানে ব্যবহার করতো: স্টেশন, হোটেল, দোকান এবং পৌরসভা ভবন।
যুক্তরাজ্যে পাবলিক WiFi হটস্পট জুন ২০১৩-এ ৩৩,৮৫১ থেকে বেড়ে জুন ২০১৪-এ ৪১,৭৯৮ হয়েছে, যা এক বছরে ৭,৯৪৭ টি লোকেশন বা প্রায় ২৩.৫% বৃদ্ধি পেয়েছে, যেখানে জুন ২০১৩-এ পাবলিক WiFi ট্র্যাফিক পৌঁছায় ১,৫১৪,৬৩০ GB তে। সেপ্টেম্বর ২০১৫ এর মধ্যে, যুক্তরাজ্যের ২২ টি শহরজুড়ে ১,০০০ টিরও বেশি ভবনে বিনামূল্যে WiFi ইনস্টল করা হয়েছে, নয়টি শহরের শত শত বাস এবং ট্রামে অ্যাক্সেস দেওয়া হয়েছে, এবং ২.৬ মিলিয়নেরও বেশি ইউনিক ব্যবহারকারী সুপার-কানেক্টেড সিটিস প্রোগ্রাম এবং ২০১২ লন্ডন অলিম্পিক গেমসের কানেক্টিভিটি কাজের পাশাপাশি এই ট্রান্সপোর্ট স্কিম ব্যবহার করেছেন (UK public WiFi growth)।
বিল্ডিংটি যা গ্রহণ করেছে
এই সম্প্রসারণটি পরিবহন, আতিথেয়তা, খুচরা বিক্রয় এবং নাগরিক ভেন্যুগুলোতে ছড়িয়ে পড়েছে। একটি হোটেল, একটি স্টেশন এবং একটি কাউন্সিল অফিস হঠাৎ করেই এমন একটি পরিষেবা চালাচ্ছিল যা তাদের গ্রাহকরা সাধারণ বিষয় হিসেবে ধরে নিয়েছিল। কর্মীরা ল্যাপটপ নিয়ে এসেছিলেন। ক্লাউড টুলগুলো ধরে নিয়েছিল যে সংযোগটি বহাল থাকবে। সিলিংয়ের অ্যাক্সেস পয়েন্টটি কোনো সাধারণ সুবিধা না হয়ে একটি শেয়ার্ড অবকাঠামো হয়ে উঠেছে যা আপনি ইচ্ছে করলেই বন্ধ করতে পারেন না।
একটি ভবনের নিয়ম: গ্রাহক, কর্মী এবং দর্শনার্থীরা সবাই যদি আপনার ভবনের ভেতরে অনলাইন যুক্ত হওয়ার আশা করেন, তবে ওয়্যারলেস নেটওয়ার্ক ভবনটি কীভাবে পরিচালিত হয় তার একটি অংশ।
যিনি কেবল ক্যাবল না বিছিয়ে পুরো সাইট পরিচালনা করেন, তার জন্য এই পরিবর্তনটি অত্যন্ত ব্যবহারিক। আপনি আর কেবল WiFi অফার করবেন কিনা তা নির্ধারণ করছেন না। আপনি সিদ্ধান্ত নিচ্ছেন কে যোগ দিতে পারে, তারা কী অ্যাক্সেস করতে পারে এবং পরবর্তী পুনর্নির্মাণ, সরবরাহকারী পরিবর্তন বা ডিভাইস পরিবর্তনের পরেও সেই বিভাজন বজায় আছে কিনা তা কীভাবে জানবেন।
এন্টারপ্রাইজ IT একই প্রত্যাশা উত্তরাধিকার সূত্রে পেয়েছে। মোবাইল ওয়ার্ক, গেস্ট অ্যাক্সেস এবং ডাটা-সক্ষম অপারেশন সবই একই নেটওয়ার্কে চলে। একটি মিটিং রুমে কল ড্রপ হওয়া এবং একজন ভিজিটর একটি সাইন-ইন পেজে আটকে থাকা উভয়ই সার্ভিস ব্যর্থতা, এমনকি সমস্যাটি ডিজাইনের বিভিন্ন অংশে থাকলেও। সার্ভিসটিকে এমন কিছু হিসাবে দেখুন যা আপনি পরিচালনা করেন। একটি একক ফ্ল্যাট নেটওয়ার্ক একই সাথে গ্রাহক, কর্মী এবং বিল্ডিং সিস্টেম পরিচালনা করতে পারবে না।
গেস্ট এবং স্টাফ WiFi ভিন্ন উদ্দেশ্যে কাজ করে
একটি ব্যস্ত ইভেন্টের সময়, একজন দর্শনার্থী লবি WiFi -এ যোগ দেন যখন কর্মীরা অভ্যর্থনা ডেস্কের পেছনে থাকা সিস্টেমগুলো ব্যবহার করেন। উভয় সংযোগই একই বিল্ডিংয়ের মাধ্যমে পরিবাহিত হয়, তবে সেগুলোর একই অ্যাক্সেস খোলা উচিত নয়। গেস্ট এবং কর্মীদের WiFi -এর জন্য আলাদা অ্যাক্সেস নিয়ম থাকা প্রয়োজন, এবং ক্যামেরা ও ডোর কন্ট্রোলারের মতো সরঞ্জামগুলোর জন্য নিজস্ব সীমাবদ্ধতা প্রয়োজন।
মূল ধারণা: পৃথক জোনের কাজ হলো একটি ভবনের বিভিন্ন নির্দিষ্ট এলাকার মতো। একজন দর্শনার্থী লবিতে প্রবেশ করতে পারেন, যখন কর্মী এবং বিল্ডিং সরঞ্জামের কেবল তাদের কাজের জন্য প্রয়োজনীয় স্থানগুলোতেই অ্যাক্সেস থাকে।
গেস্ট ট্রাফিক অস্থায়ী। হোটেলের অতিথি, কেনাকাটা করতে আসা গ্রাহক, রোগীদের পরিবার এবং ইভেন্টে অংশগ্রহণকারীদের কেবল ইন্টারনেটে সীমিত অ্যাক্সেস সহ সংযোগ করার একটি সহজ উপায়ের প্রয়োজন। কর্মীদের ট্রাফিক ইমেল, রেকর্ড এবং পেমেন্ট টুলের মতো কাজ সমর্থন করে, তাই এই অ্যাক্সেস একজন অনুমোদিত ব্যক্তি বা নিয়ন্ত্রিত ডিভাইসের সাথে যুক্ত থাকা উচিত। ডিভাইস ট্রাফিক আবার আলাদা। প্রিন্টার, রুম প্যানেল, ক্যামেরা এবং ডোর কন্ট্রোলারের নিয়ন্ত্রণে প্রায়শই কোনো ব্যক্তি থাকেন না এবং এগুলির রক্ষণাবেক্ষণ কোনও সরবরাহকারী বা ফ্যাসিলিটি টিমের দায়িত্বে থাকতে পারে।
এই তিনটি দলকে একটি একক অনিয়ন্ত্রিত নেটওয়ার্কে রাখা মানে প্রতিটি দর্শককে পেছনের অফিসের একটি চাবি হস্তান্তর করার মতো। একটি হ্যাক হওয়া ফোন, কোনো দুর্ঘটনাবশত ক্লিক বা একজন পুরনো ঠিকাদারের অ্যাকাউন্ট থেকে পেমেন্ট সিস্টেম, কর্মীদের রেকর্ড বা বিল্ডিং নিয়ন্ত্রণ ব্যবস্থা উন্মুক্ত হয়ে যেতে পারে।
মূল ধারণা: পৃথকীকরণ একটি ধারাবাহিক পরিচালন নীতি, এটি কোনো এককালীন সেটআপ নয়। অফিস স্থানান্তর, সরবরাহকারী পরিবর্তন, অস্থায়ী ইভেন্ট এবং নতুন সরঞ্জাম ধীরে ধীরে মূল সীমানাগুলোকে কম নির্ভরযোগ্য করে তুলতে পারে।
একটি নেটওয়ার্ক প্রথম ইনস্টল করার সময় ভালভাবে বিভক্ত থাকতে পারে, তারপর বিল্ডিংয়ের পরিবর্তনের সাথে সাথে বিচ্যুত হতে পারে। একটি নতুন অ্যাক্সেস পয়েন্ট ব্যাপক সেটিং লাভ করতে পারে; একজন সাপ্লায়ার অ্যাক্সেস নিয়ম আপডেট না করে সরঞ্জাম যোগ করতে পারেন; একটি অস্থায়ী ইভেন্ট সংযোগ পরে সক্রিয় থাকতে পারে। ঝুঁকি কেবল এটি নয় যে নেটওয়ার্কটি খারাপভাবে ডিজাইন করা হয়েছিল - ঝুঁকি হলো এর অনুমতিগুলো আর প্রতিটি স্থান বা ডিভাইস কে ব্যবহার করছে তার সাথে মেলে না।
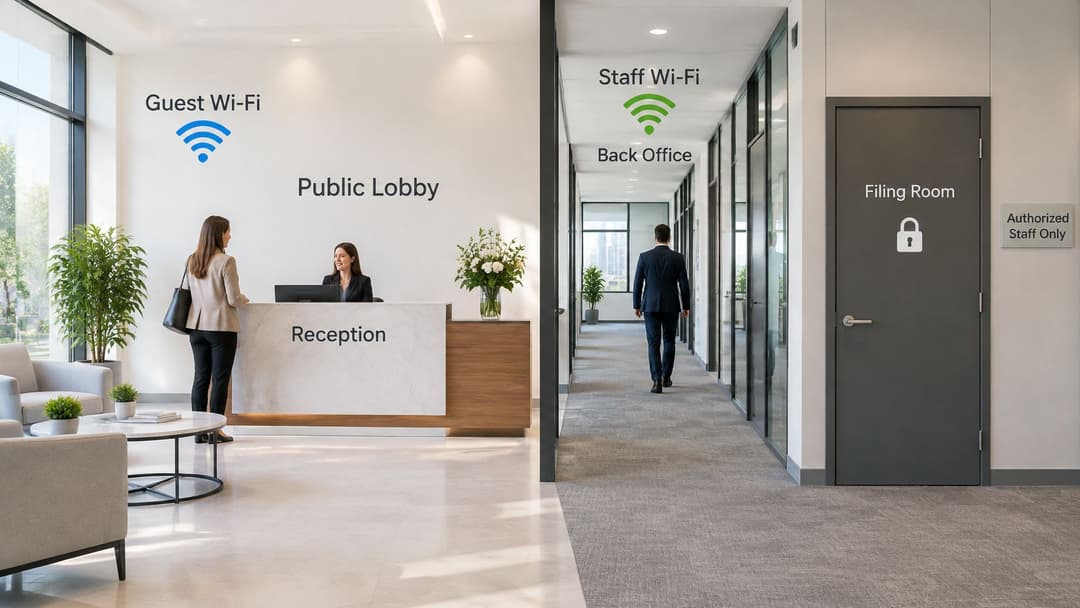
একটি ব্যবহারিক পরীক্ষা হলো প্রতিটি জোন কোথায় পৌঁছাতে পারে তা পরীক্ষা করা। গেস্ট WiFi -এ থাকা কোনো ফোন কি ক্যাশ কাউন্টার, ক্লিনিকাল ওয়ার্কস্টেশন বা বিল্ডিং কন্ট্রোলারের সাথে সংযুক্ত হতে পারে? শুধুমাত্র ইনস্টলেশনের সময়ই নয়, প্রতিটি ফিট-আউট, সরবরাহকারী পরিবর্তন বা ডিভাইস প্রতিস্থাপনের পরেও এই পরীক্ষাটি পুনরাবৃত্তি করুন। গেস্ট WiFi নির্দেশিকা ব্যাখ্যা করে কিভাবে ভিজিটর অ্যাক্সেসের পরিকল্পনা করতে হয়।
মূল ধারণা: একটি জোন তখনই দরকারী যখন এর অ্যাক্সেস রুলগুলো এর উদ্দেশ্যের সাথে মেলে এবং সাইট পরিবর্তনের সাথে সাথে সেগুলো পরীক্ষা করা হয়।
একটি সংক্ষিপ্ত জোন পরীক্ষা
- গেস্ট জোন: কেবল ইন্টারনেট অ্যাক্সেস, যেখানে কর্মীদের সিস্টেম, পেমেন্ট সরঞ্জাম বা বিল্ডিং নিয়ন্ত্রণে কোনো রুট থাকবে না এবং একটি সাইন-ইন প্রক্রিয়া থাকবে যা বাতিল করা যেতে পারে।
- স্টাফ জোন: অনুমোদিত ব্যবহারকারী বা পরিচালিত ডিভাইসগুলোর জন্য অ্যাক্সেস, যেখানে কোন ডিভাইসটি যুক্ত হয়েছে তার রেকর্ড থাকবে।
- ডিভাইস জোন: কেবল পরিচিত সরঞ্জাম, সীমিত আউটবাউন্ড অ্যাক্সেস এবং ফ্যাসিলিটি বা সাপ্লায়ার চুক্তিতে একজন নির্দিষ্ট মালিকের নাম।
আপনি যদি একটি পাতায় এই জোনগুলো এবং তাদের অনুমোদিত সংযোগগুলোর নকশা তৈরি করতে না পারেন, তবে এর সীমানাগুলো হয়তো পরিবর্তিত হয়ে গেছে। মূল ডিজাইন সঠিক হলেও সাধারণ পরিবর্তনের কারণে বড় পরিসরের স্থানগুলোতে এই পৃথকীকরণ নষ্ট হয়ে যেতে পারে।
পাসওয়ার্ড থেকে সার্টিফিকেট পর্যন্ত আইডেন্টিটি ভিত্তিক অ্যাক্সেস
একটি শেয়ার করা পাসফ্রেজ হলো একটি কার্ড, একটি হোয়াইটবোর্ড এবং এক ডজন ফোনে কপি করা একটিমাত্র চাবি। যখন কেউ চাকরি ছেড়ে চলে যায়, বা যখন সেই কার্ডটির ছবি তোলা হয়, তখন ভবনে উপস্থিত প্রতিটি মানুষের জন্য পরিবর্তন না করে আপনি কেবল সেই একজনের থেকে চাবিটি ফেরত নিতে পারবেন না।
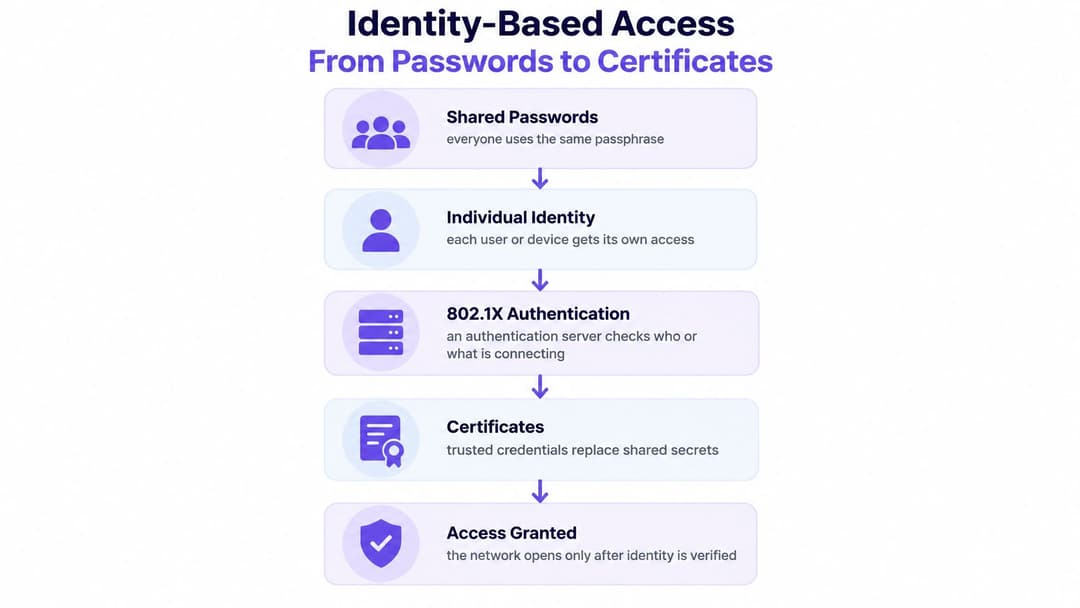
802.1X ইভেন্টের ক্রম পরিবর্তন করে। একটি ডিভাইসকে যুক্ত হওয়ার অনুমতি দেওয়ার আগে, একটি প্রামাণীকরণ সার্ভার পরীক্ষা করে দেখে যে কে বা কী যুক্ত হওয়ার জন্য অনুরোধ করছে। অ্যাক্সেস পয়েন্ট এবং ডিভাইসটি কেবল সেই সেশনের জন্য এনক্রিপশন কীগুলোর বিষয়ে সম্মত হয়। এখানে প্রবেশের জন্য একটি একক পাসওয়ার্ড থাকে না, তাই কোনো পাসওয়ার্ড লিক হলেও পুরো ফ্লোরের নিরাপত্তা বিঘ্নিত হয় না। ইন্ডিভিজুয়াল রিভোকেশন সম্ভব হয়, এবং আপনি একটি রেকর্ড পান যা ডিভাইসের সাথে পরিচয়কে যুক্ত করে।
UK National Cyber Security Centre কোনো ডিভাইস নেটওয়ার্কে যুক্ত হতে পারবে কিনা তা নির্ধারণের জন্য ক্রিপ্টোগ্রাফিক ডিভাইস সার্টিফিকেটকে অন্যতম কার্যকর নিয়ন্ত্রণ হিসেবে চিহ্নিত করে, এবং ওয়ারলেস অ্যাক্সেসের জন্য WPA2-Enterprise বা WPA3-Enterprise সহ 802.1X ব্যবহারের পরামর্শ দেয় (শ্যাডো IT বিষয়ে NCSC নির্দেশিকা)। ইন্টারনেট-সংযুক্ত অ্যাক্সেস পয়েন্টগুলো Cyber Essentials ইনফ্রাস্ট্রাকচারের প্রয়োজনীয়তার মধ্যেও পড়ে, তাই ওয়ারলেস নেটওয়ার্ক সুরক্ষার সীমানার বাইরে নয় বরং সুরক্ষার মূল সীমানাতেই অবস্থান করে।
পরীক্ষাটি কীভাবে পরিচালিত হয়
- ডিভাইসটি স্টাফ নেটওয়ার্কে যুক্ত হওয়ার জন্য অনুরোধ করে।
- অ্যাক্সেস পয়েন্ট একা সেই অনুরোধকে বিশ্বাস করে না। এটি একটি প্রমানীকরণ সার্ভারে চেকটি পাঠায়।
- সার্ভারটি সেই ব্যবহারকারী বা ডিভাইসের জন্য একটি সার্টিফিকেট, বা একটি ডিরেক্টরি অ্যাকাউন্ট যাচাই করে।
- কেবলমাত্র তখনই সেশনটি তার নিজস্ব এনক্রিপশন কীগুলো পায়। একটি ল্যাপটপ বাতিল করলে ফ্লোরের বাকি ডিভাইসগুলোতে নতুন পাসওয়ার্ড দিতে বাধ্য হতে হয় না।
সার্টিফিকেট ম্যানেজড ল্যাপটপ এবং ফোনের জন্য উপযোগী। IT এমন একটি ক্রেডেনশিয়াল ইস্যু করে যা ডিভাইসে থাকে, এবং এটি সরিয়ে নিলে অ্যাক্সেস বন্ধ হয়ে যায়। সিঙ্গেল সাইন-অন সহ ডিরেক্টরি সাইন-ইন এমন কর্মীদের জন্য উপযোগী যাদের আগে থেকেই একটি কোম্পানি অ্যাকাউন্ট রয়েছে। সেই অ্যাকাউন্টটি ডিসেবল করা হলে, ওয়ারলেস অ্যাক্সেসও একই দিনে বন্ধ হওয়া উচিত। রেস্ট্রিক্টেড ডিভাইস পাথ এমন কিটের জন্য উপযোগী যা সার্টিফিকেট ধারণ করতে পারে না। এটি স্টাফ নেটওয়ার্কে যুক্ত হয় না। এটি একটি নির্দিষ্ট ন্যারো সেগমেন্ট এবং এমন ক্রেডেনশিয়াল পায় যা আপনি আলাদাভাবে মুছে ফেলতে পারেন।
শেয়ার করা নাম এবং শেয়ার করা গোপন তথ্য ছদ্মবেশ ধারণ করাকেও সহজ করে তোলে। একটি অনিয়মিত অ্যাক্সেস পয়েন্ট একটি পরিচিত নেটওয়ার্কের বিজ্ঞাপন দিতে পারে এবং ব্যবহারকারীদের জানা পাসফ্রেজ সংগ্রহ করতে পারে। স্ক্রিনের নামটি দেখে আপনার নিজস্ব নেটওয়ার্কে আছেন বলে নিশ্চিত করার আগে ইভিল টুইন WiFi থ্রেট চিহ্নিত করা সহায়ক ভূমিকা পালন করে।
যখন কেউ চলে যায়, আপনি একজন ব্যক্তি বা একটি ডিভাইসের অ্যাক্সেস বাতিল করেন। আপনি লবিতে থাকা কার্ডটি আবার নতুন করে প্রিন্ট করবেন না।
ক্ষমতা এবং স্থিতিস্থাপকতার জন্য নেটওয়ার্ক ডিজাইন করা
অ্যাক্সেস পয়েন্টগুলো হলো স্লিপ রোড। ব্রডব্যান্ড লাইন হলো মোটরওয়ে। মোটরওয়েতে জ্যাম থাকলে একটি প্রশস্ত স্লিপ রোড সাহায্য করে না, এবং প্রতিটি ডিভাইস যদি বাতাসের একই তরঙ্গের জন্য প্রতিযোগিতা করে তবে একটি দ্রুত লাইন সাহায্য করে না।
Ofcom-এর Connected Nations 2024 রিপোর্টে দেখা গেছে যে যুক্তরাজ্যের ৭৫% প্রাঙ্গণ, গৃহ এবং ব্যবসা মিলে, জুলাই ২০২৪ এর মধ্যে কমপক্ষে 30 Mbit/s ব্রডব্যান্ড গ্রহণ করেছে, যা ৭২% থেকে বেশি, যেখানে ফুল-ফাইবার প্রাপ্যতা প্রায় ৫৯% প্রাঙ্গণে পৌঁছেছে, যেখানে এটি উপলব্ধ ছিল সেখানে গ্রহণের হার ছিল ৩৫% ( ৭.৫ মিলিয়ন প্রাঙ্গণ), এবং ছোট ও মাঝারি আকারের ফার্ম সহ প্রায় ৭% প্রাঙ্গণে ফিক্সড ওয়্যারলেস অ্যাক্সেস থেকে মানসম্পন্ন ব্রডব্যান্ড ছিল (Connected Nations 2024)।
ফুল ফাইবারের উপর থাকা একটি সিটি অফিস এবং সীমিত লাইনে থাকা একটি গ্রামীণ হোটেল একই সুবিধা পায় না। ক্লাউড অ্যাপ, ভয়েস, ভিডিও, আইডেন্টিটি চেক এবং হঠাৎ গেস্ট বৃদ্ধি - সবই সেই লাইনের উপর চাপ সৃষ্টি করে। দুর্বল আপলোড বা কনজেস্টেড ব্যাকহল একটি যত্নশীল ওয়্যারলেস লেআউটকে নষ্ট করে দেবে, এবং পুরনো বাণিজ্যিক ভবনগুলো প্রায়শই লবি পূর্ণ না হওয়া পর্যন্ত এই সীমাবদ্ধতা লুকিয়ে রাখে।
অতিরিক্ত স্পেকট্রাম, কোনো প্রতিস্থাপন নয়
UK-র প্রতিষ্ঠানগুলি WiFi 6E এবং WiFi 7-এর জন্য 6 GHz ব্যান্ডের 5.925–6.425 GHz অংশ ব্যবহার করতে পারে, যা প্রায় 500 MHz অতিরিক্ত স্পেকট্রাম, যদিও অন্যান্য কিছু দেশে উন্মুক্ত করা পুরো 1,200 MHz-এর তুলনায় UK-র বরাদ্দ কিছুটা কম (Jisc notes on WPA3, Wi-Fi 6E and eduroam)। কনফারেন্স সেন্টার, হাসপাতাল, ট্রান্সপোর্ট হাব, শপিং সেন্টার এবং স্টেডিয়ামগুলিতে প্রায়শই ব্রডব্যান্ড শেষ হওয়ার আগেই এয়ারটাইম ফুরিয়ে যায়। ক্লায়েন্টরা ব্যান্ড সাপোর্ট করলে প্রশস্ত 80 MHz বা 160 MHz চ্যানেলগুলি ক্যাপাসিটি বৃদ্ধি করে।
6 GHz কিন্তু 5 GHz-এর বিকল্প নয়। এটি কম দূরত্ব অতিক্রম করে এবং দেয়াল ভেদ করতে বেশ সমস্যায় পড়ে, তাই এটি ব্যাপক কাভারেজ প্রতিস্থাপন না করে বরং তার পরিপূরক হিসেবে কাজ করে। সাধারণ ব্রোশারে যা ইঙ্গিত দেওয়া হয় তার তুলনায় পরিকল্পনাকারীরা কম নন-ওভারল্যাপিং ওয়াইড চ্যানেল পান, যার অর্থ অন্য কোনো দেশের ডিজাইন কপি করার বদলে একটি UK চ্যানেল প্ল্যান তৈরি করা প্রয়োজন।
অ্যাক্সেস পয়েন্টে প্রিন্ট করা স্পিডের ওপর ভিত্তি করে নয়, বরং নেটওয়ার্কটি কতটা ব্যস্ত তার ওপর ভিত্তি করে বিচার করুন।
গুরুত্বপূর্ণ পরীক্ষাগুলি হলো channel utilisation, retry rate, roaming latency এবং per-client airtime। একটি হেডলাইন রেট দুর্দান্ত দেখাতে পারে যখন একটি ওয়ার্ডের প্রান্তে থাকা একটি হ্যান্ডহেল্ড ডিভাইস অপেক্ষা করতে বা পুনরায় সংযোগ করতে সময় ব্যয় করে। আরও হার্ডওয়্যার কেনার আগে ভবনটি জরিপ করুন। একটি কাঠামোগত WiFi site survey সেখানে প্রয়োজনীয় যেখানে ঘনত্ব বা পুরু উপকরণ অনুমানকে ব্যয়বহুল করে তোলে। সবচেয়ে ব্যস্ত জোনে এবং আধুনিক পরিচালিত ডিভাইসগুলিতে 6 GHz প্রয়োগ করুন, পৌঁছানো এবং পুরানো ক্লায়েন্টদের জন্য 5 GHz রাখুন, এবং একজন ব্যক্তি যেভাবে ফ্লোরের মধ্যে হাঁটেন ঠিক সেভাবে রোমিং পরীক্ষা করুন।
Passpoint, OpenRoaming এবং Captive Portals-এর তুলনা
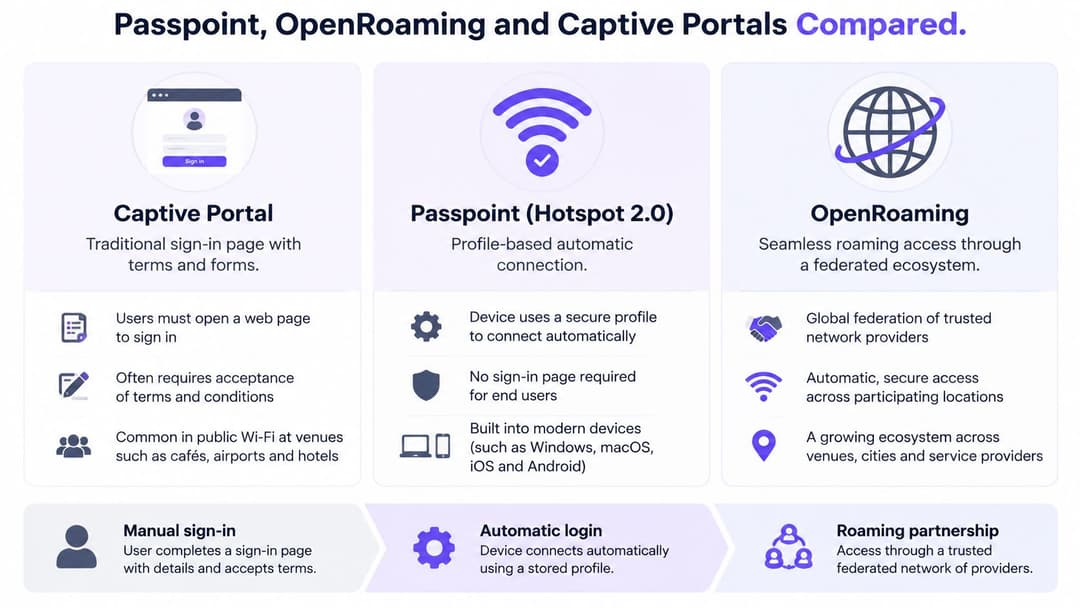
গেস্ট সাইন-ইন হলো একটি প্রোডাক্টের পছন্দ, এটি কেবল একটি নির্দিষ্ট পেজের বিষয় নয়। তিনটি মডেল যুক্তরাজ্যের বেশিরভাগ স্থানকে কভার করে, এবং এগুলো ব্যবহারকারীর অভিজ্ঞতা, পুনরায় ভিজিট, ভেন্ডরের সুবিধা এবং অ্যাডমিন প্রচেষ্টাকে বিভিন্ন উপায়ে সমন্বয় করে।
একটি Captive Portal হলো শর্তাবলী এবং প্রায়শই একটি ছোট ফর্ম সহ একটি পরিচিত পেজ। ঘর্ষণ বেশি কারণ মানুষকে থামতে হয় এবং টাইপ করতে হয়। পুনরায় আসা ভিজিটরদের সাধারণত এটি পুনরায় করতে হয়। প্রায় যেকোনো অ্যাক্সেস পয়েন্ট একটি ব্রাউজার পেজ প্রদর্শন করতে পারে, তাই ইন্টারঅপারেবিলিটি বেশ ব্যাপক। প্রশাসনিক চাপ নির্ভর করে পেজ, সম্মতির রেকর্ড এবং আপনার সংগ্রহ করা অ্যাড্রেসগুলোর সাথে আপনি কী করছেন তার ওপর। এটি এমন কোনো একক ভিজিটের জন্য উপযুক্ত যেখানে আপনার একটি সুস্পষ্ট শর্তাবলী গ্রহণের মুহূর্ত প্রয়োজন।
Passpoint, যাকে Hotspot 2.0 বলা হয়, একটি প্রোফাইল ব্যবহার করে যাতে একটি বিশ্বস্ত ডিভাইস নতুন ফর্ম ছাড়াই সংযুক্ত হয়। প্রথম সেটআপে বেশি যত্ন নিতে হয়। তার পরে, পুনরায় আগমন নিরবচ্ছিন্ন হয়, যা একটি হোটেল বা ক্যাম্পাসে গুরুত্বপূর্ণ যেখানে মানুষ সারা সপ্তাহ ব্যবহার করে। আপনার এমন অ্যাক্সেস পয়েন্ট প্রয়োজন যা প্রোফাইলটিকে সাপোর্ট করে, তাই এটি "ছাদের যেকোনো বক্স" নয় বরং একটি পরিকল্পিত ডিজাইন।
OpenRoaming হলো Passpoint-এর ওপর তৈরি একটি ফেডারেটেড ফ্রেমওয়ার্ক। একজন অতিথি যিনি ইতিমধ্যেই কোনো অংশগ্রহণকারী এনভায়রনমেন্টে অথেন্টিকেট করেছেন, তিনি নতুন কোনো Captive Portal পেজ ছাড়াই অন্য একটিতে যোগ দিতে পারেন। এর ফলে লোকাল পাসওয়ার্ড প্রদান করার সময় বাঁচে এবং ডিভাইসের সাপোর্ট ও ফেডারেশনের ওপর নির্ভরতা বাড়ে।
| পদ্ধতি | সাইন-ইন জটিলতা | পুনরায় আসা ভিজিটর | বিভিন্ন ভেন্ডর জুড়ে | অ্যাডমিন লোড |
|---|---|---|---|---|
| Captive portal | প্রতিবার একটি পেজ | দুর্বল | ব্যাপক | পেজ, ফর্ম, লগ |
| Passpoint | প্রোফাইলের পর কম | সেই নেটওয়ার্কে শক্তিশালী | সক্ষম গিয়ার প্রয়োজন | প্রোফাইল এবং ট্রাস্ট |
| OpenRoaming | পার্টনারদের মধ্যে কম | যেখানে পার্টনার আছে সেখানে শক্তিশালী | ফেডারেশন প্লাস স্থানীয় গিয়ার | স্থানীয় পাসওয়ার্ডের কাজ কম |
Purple এই সেটটির একটি প্ল্যাটফর্ম। এতে OpenRoaming এবং Passpoint সার্টিফেকশন রয়েছে, এটি একজন গেস্টকে ইমেলের মাধ্যমে একবার অথেন্টিকেট করার এবং পরবর্তী পরিদর্শনে পুনরায় সংযোগ করার সুবিধা দেয়, এটি Meraki, Aruba, Ruckus, Mist এবং UniFi এর সাথে কাজ করে এবং কর্মীদের জন্য SSO এর সাথে পুরনো ডিভাইসগুলোর জন্য iPSK সমর্থন করে। একটি সাধারণ Captive Portal, অথবা কোনো ভেন্যুর নিজস্ব Passpoint নির্মাণ, এর পাশাপাশি একটি বৈধ পছন্দ হিসেবে থেকে যায়।
একটি ছোট বারের জন্য কেবল একটি গেস্ট পেজ এবং একটি পৃথক নেটওয়ার্কের প্রয়োজন হতে পারে। একটি হোটেল গ্রুপ স্বয়ংক্রিয়ভাবে ফিরে আসা ভিজিটরদের থেকে আরও বেশি সুবিধা পায়। একটি হাসপাতালের উচিত নয় ক্লিনিকাল ডিভাইসগুলোকে গেস্ট রোমিং প্রোফাইলে রাখা। অবস্থানের সময়, গোপনীয়তার দায়িত্ব এবং সিলিংয়ে ইতিমধ্যেই থাকা হার্ডওয়্যারের সাথে মডেলটিকে মিলিয়ে নিন।
ফার্স্ট-পার্টি WiFi ডেটাকে পরিমাপযোগ্য ROI-তে রূপান্তরিত করা
ফার্স্ট-পার্টি WiFi ডেটা হলো ভিজিটরদের সাথে সম্পর্ক যা ভেন্যুর কাছে ইতিমধ্যেই থাকে, যখন কোনো ব্যক্তি সেই প্রক্রিয়ায় সম্মত হন। একটি অথেন্টিকেটেড সেশন একজন ভিজিটরের উপস্থিতি, পুনরায় ফিরে আসা এবং অবস্থান করার সময় নির্দেশ করতে পারে। এটি বাইরের কোনো বিজ্ঞাপন নেটওয়ার্ক থেকে কেনা অনুমাননির্ভর ডেটা নয়, এবং একটি ফোন থেকে যা পাওয়া যায় তার সবকিছু সংগ্রহ করার কোনো কারণও এটি নয়।
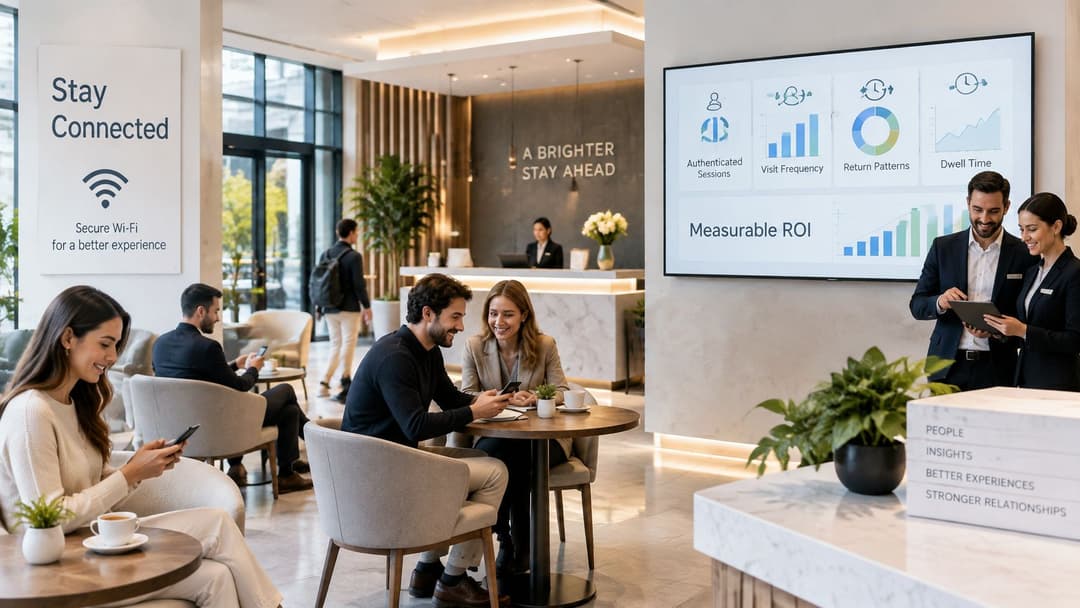
অ্যানালিটিক্স, CRM কানেক্টর এবং মার্কেটিং অটোমেশন সম্মতিযুক্ত সিগন্যালগুলিকে এমন জার্নিতে রূপান্তর করে যার ওপর একটি টিম পদক্ষেপ নিতে পারে। একটি হোটেল দেখে কারা সপ্তাহের মাঝামাঝি ফিরে আসে। একটি সেন্টার দেখে ইভেন্টের পর কোন ভিজিটগুলি হচ্ছে। ঐচ্ছিক সমীক্ষাগুলি অতিথির নিজস্ব শব্দে একটি কারণ যোগ করে এবং অতিরিক্ত সুরক্ষা অ্যাড-অনগুলি সেই চ্যানেলটিকে নেটওয়ার্কের বাকি অংশের মতো একই সীমানার মধ্যে রাখে। এর কার্যকর সীমা হলো সম্মতি। আপনি যদি কোনো ফিল্ড রাখার কারণ ব্যাখ্যা করতে না পারেন, তবে এটি রাখবেন না।
চারটি পদক্ষেপ যা আপনি নিজেই গণনা করতে পারেন
- একটি বেসলাইন সেট করুন। ভিজিটের সংখ্যা গণনা করুন, এবং সংযোগ করার আগে কতজন সাইন ইন পৃষ্ঠা থেকে ফিরে যাচ্ছেন তা গণনা করুন। এই ডেটা আপনার ভেন্যু ভিত্তিক, অন্য কোনো বেঞ্চমার্কের উপর নির্ভর করে না।
- পরিবর্তন পরিমাপ করুন। নতুন অ্যাক্সেস পাথ লাইভ হওয়ার পরে, আপনি যে বেসলাইনটি নোট করেছিলেন তার সাথে সমাপ্তি এবং পুনরায় ভিজিটের তুলনা করুন।
- শুধুমাত্র যা ট্র্যাক করা যায় তা চিহ্নিত করুন। একটি প্রচার অভিযান বা সাইট পরিবর্তনের সাথে পুনরায় ভিজিট বা একটি সমীক্ষার উত্তরকে সংযুক্ত করুন। কারণের সাথে সংযোগ করতে না পারলে তা বাদ দিন।
- অপারেটিং সময় গণনা করুন। ম্যানুয়াল পাসওয়ার্ড অনুরোধ কমানো, রিসেপশনে "WiFi কাজ করছে না" জাতীয় কল কমানো এবং একটি শেয়ার করা কী পুনরায় ইস্যু করার সময় কমানো এক ধরণের লাভ, এমনকি যখন মার্কেটিং মূল উদ্দেশ্য না হয়।
হসপিটালিটি, রিটেইল, হেলথকেয়ার, ট্রান্সপোর্ট, ইভেন্ট এবং রেসিডেন্সিয়াল সাইটগুলোর সাফল্যের মেট্রিক এক নয়। একটি স্টেডিয়ামের ক্ষেত্রে ম্যাচ ডের চাপের মধ্যে সাইন-ইন সম্পন্ন হওয়া গুরুত্বপূর্ণ। স্টুডেন্ট হাউজিংয়ের জন্য গুরুত্বপূর্ণ হলো রেসিডেন্টরা যেন করিডোরে পাসওয়ার্ড শেয়ার না করেই কানেক্টেড থাকতে পারে। একটি ক্লিনিকের প্রধান অগ্রাধিকার হলো ভিজিটর ট্রাফিক যেন কখনোই ক্লিনিক্যাল সিস্টেমকে স্পর্শ না করে, আর তাদের মতামত পাওয়া একটি অতিরিক্ত সুবিধা। এই WiFi অ্যানালিটিক্স গাইড আপনাকে সিদ্ধান্ত নিতে সাহায্য করবে যে এই সংকেতগুলোর মধ্যে কোনটি আপনাকে রাখার অনুমতি দেওয়া হয়েছে।
যদি আপনি বেসলাইন উল্লেখ করতে না পারেন, তবে প্রজেক্টটি যে লাভজনক ছিল তা দাবি করতে পারবেন না।
বিজনেস WiFi-এর মাধ্যমে পরবর্তী পদক্ষেপ গ্রহণ করা
পুরো প্রপার্টি নয়, একটি সাইট দিয়ে শুরু করুন। নিম্নের ধাপটি এমন একটি ক্রম যা আপনাকে এয়ারে কারা যুক্ত আছে তা জানার আগেই হার্ডওয়্যার কেনা থেকে বিরত রাখে।
এই সপ্তাহে নেটওয়ার্কের নামগুলোর তালিকা তৈরি করুন। একটি ফোনে প্রদর্শিত প্রতিটি নাম লিখে রাখুন, এবং গেস্ট, কর্মী ও ডিভাইস পৃথক কিনা তা নোট করুন। নামগুলোর পেছনের পাথগুলো যদি যৌথ হয়, তবে তালিকায় নাম থাকা কোনো কাজে আসে না।
নীরব ডিভাইসগুলির তালিকা তৈরি করুন। প্রিন্টার, ইন্টারনেটের সাথে যুক্ত টেলিফোন, বিল্ডিং-এন্ট্রির সিস্টেম এবং রুম-বুকিং প্যানেলগুলি প্রায়শই বিজনেসের WiFi-এ থাকে এবং সাধারণত ফ্যাসিলিটি বা কোনও সরবরাহকারীর অধীনে থাকে। ২০২৫ সালে প্রকাশিত UK Government-এর গবেষণায় দেখা গেছে যে বহুল ব্যবহৃত এন্টারপ্রাইজ কানেক্টেড ডিভাইসগুলিতে গুরুতর দুর্বলতা রয়েছে, যার মধ্যে রয়েছে অননুমোদিত রিমোট-কোড-এক্সিকিউশন ত্রুটি, পুরোনো সফ্টওয়্যার, নিরাপত্তাহীন কনফিগারেশন এবং উচ্চ সুবিধাপ্রাপ্ত root ব্যবহারকারী হিসেবে প্রসেস চালানো ডিভাইস (research on enterprise connected devices)। কর্মীদের জন্য একটি শক্তিশালী লগইন এমন একটি প্রিন্টারকে নিরাপদ করতে পারে না যা সম্পূর্ণ অরক্ষিত।
ইন্টারনেট পাথ পরীক্ষা করুন। নিশ্চিত করুন যে ব্রডব্যান্ড বা ফিক্সড ওয়্যারলেস লিংকটি ব্যস্ততম সময় পরিচালনা করতে পারে। স্যাচুরেটেড লাইনের ওপর একটি পরিচ্ছন্ন অ্যাক্সেস লেয়ার থাকলেও বিকেল ৫টায় লবিতে সংযোগ ব্যর্থ হবে।
প্রতিটি গ্রুপের জন্য একটি সাইন-ইন মডেল মিলিয়ে নিন। পরিচালিত স্টাফ ডিভাইসগুলোর জন্য সার্টিফিকেট বা ডিরেক্টরি সাইন-ইন। অতিথিদের জন্য একটি Captive পেজ, Passpoint বা ফেডারেটেড রোমিং। আধুনিক প্রমানীকরণ করতে পারে না এমন যেকোনো কিছুর জন্য নিজস্ব ক্রেডেনশিয়াল সহ একটি লকড-ডাউন সেগমেন্ট। যখন একজন সাপ্লায়ার কোনো ইউনিট প্রতিস্থাপন করে, তখন নতুন ইউনিটটি স্টাফ নেটওয়ার্কের কোনো শর্টকাটের বদলে সেগমেন্টের নিয়মাবলী অর্জন করে।
একটি ভবনে পাইলট হিসেবে শুরু করুন। সবচেয়ে বেশি যাতায়াত আছে এমন একটি জায়গা, অথবা সবচেয়ে বড় ফাঁক বেছে নিন - যেমন একটি পেমেন্ট এলাকা যা এখনও ভিজিটরদের সাথে ব্যান্ডউইথ শেয়ার করে। এটি স্থানান্তর, একজন সরবরাহকারীর ভিজিট এবং একটি ডিভাইস প্রতিস্থাপনের সময় পর্যন্ত অন্তর্ভুক্ত করার মতো যথেষ্ট সময় ধরে চালান। তারপর পরীক্ষা করে দেখুন যে ভিজিটর আইসোলেশন এখনও বজায় আছে কিনা।
পাইলটের পর আপনি যা পর্যালোচনা করবেন
কেবল চারটি ফলাফলের দিকে নজর দিন। ভিজিটর ট্রাফিক যেন অভ্যন্তরীণ কোনো কিছুতে পৌঁছাতে না পারে। একজন প্রাক্তন কর্মী যেন একই দিনে অ্যাক্সেস হারান। আপনার নির্বাচিত পরিমাপ অনুযায়ী ঘনবসতিপূর্ণ বা জনবহুল এলাকাগুলো যেন ব্যবহারের উপযোগী থাকে। সাইন-ইন সমাপ্তির হার যেন আপনার নিজস্ব বেসলাইনের তুলনায় উন্নত হয়। এই চারটি সঠিক থাকলে, পরবর্তী সাইটে এই একই প্যাটার্ন প্রয়োগ করুন। যদি তা না হয়, তবে স্কেল করার আগে পাইলট প্রজেক্টটি ঠিক করুন। SSID তালিকাটি হলো এমন একটি কাজ যা আপনি চলতি সপ্তাহ শেষ হওয়ার আগেই সেই বিল্ডিংয়ে সম্পন্ন করতে পারেন, যেখানে সর্বোচ্চ ভিজিটর আসে অথবা যা নিয়ে আপনি সবচেয়ে বেশি চিন্তিত।
Purple গেস্ট, স্টাফ এবং মাল্টি-টেন্যান্ট বিল্ডিংয়ের জন্য আইডেন্টিটি-ভিত্তিক WiFi প্রদান করে, ফলে শেয়ার করা লবি পাসওয়ার্ডের পরিবর্তে এমন অ্যাক্সেস ব্যবহার করা যায় যা আপনি সেগমেন্েশন এবং রিভোক করতে পারেন। আপনার সাইটগুলোতে যদি একই ইনফ্রাস্ট্রাকচারে গেস্ট জার্নি এবং স্টাফ সাইন-ইনের প্রয়োজন হয়, যেখানে ওয়ারলেসকে একটি সাধারণ সুবিধা হিসেবে না দেখা হয়, তবে সর্বোচ্চ ফুটফল বা সবচেয়ে বড় সুরক্ষা ঝুঁকি থাকা বিল্ডিংটি দিয়ে শুরু করুন। কয়েক মাসের বদলে কয়েক সপ্তাহের মধ্যে লাইভ করার জন্য ডিজাইন করা একটি রোলআউট নিয়ে আলোচনা করতে Purple ভিজিট করুন।


