
Sei di nuovo nella hall. Un visitatore sta cercando di decifrare la password su un biglietto stampato. Il laptop di un dipendente si disconnette a metà riunione. Chi gestisce l'edificio non sa dire chi sia connesso alla rete. Questa confusione è la norma in hotel, uffici, cliniche e centri commerciali, ed è il motivo per cui il WiFi negli ambienti aziendali ha smesso di essere solo una cortesia anni fa.
La password condivisa funzionava quando pochi laptop si collegavano in un solo ufficio. Non funziona più quando ospiti, fornitori, casse, telecamere e sistemi di accesso condividono la stessa rete. I visitatori si aspettano di andare online. Il personale si aspetta che le chiamate non cadano. Il team di gestione delle strutture pretende che gli impianti continuino a funzionare. Nessuno può controllare questa combinazione basandosi solo sulla memoria.
Perché il WiFi è diventato un servizio aziendale fondamentale
Il tesserino sulla scrivania della reception è un retaggio del passato. Nei primi anni 2010, il WiFi pubblico ha smesso di essere una novità ed è diventato un servizio utilizzato nei luoghi già frequentati: stazioni, hotel, negozi e uffici pubblici.
Gli hotspot WiFi pubblici nel Regno Unito sono passati da 33.851 nel giugno 2013 a 41.798 nel giugno 2014, con un aumento di 7.947 sedi, pari a circa il 23,5% in un anno, mentre il traffico WiFi pubblico ha raggiunto 1.514.630 GB nel giugno 2013. Entro settembre 2015, il WiFi gratuito era stato installato in più di 1.000 edifici in 22 città del Regno Unito, centinaia di autobus e tram in nove città offrivano l'accesso e oltre 2,6 milioni di utenti unici avevano utilizzato la rete di trasporto, parallelamente al programma Super-Connected Cities e ai lavori di connettività legati ai Giochi Olimpici di Londra 2012 (Crescita del WiFi pubblico nel Regno Unito).
Ciò che la struttura ha preso in carico
Questa espansione ha interessato i settori dei trasporti, dell'accoglienza, del retail e della pubblica amministrazione. Hotel, stazioni e uffici comunali si sono ritrovati all'improvviso a gestire un servizio che i clienti consideravano ormai ordinario. Il personale ha iniziato a portare i propri laptop. Gli strumenti SaaS in cloud davano per scontato che la connessione tenesse. L'access point sul soffitto è diventato un'infrastruttura condivisa, non un extra da poter spegnere nelle giornate più tranquille.
Una regola fondamentale: se clienti, personale e visitatori si aspettano di potersi connettere all'interno della struttura, la rete WiFi diventa parte integrante del funzionamento dell'edificio.
Per chi gestisce le sedi anziché i cavi, il cambiamento è di tipo pratico. Non si tratta più di decidere se offrire il WiFi, ma di stabilire chi può accedere, quali risorse può raggiungere e come verificare che la separazione sia ancora valida dopo il successivo ammodernamento, il cambio di fornitore o la sostituzione dei dispositivi.
L'IT aziendale ha ereditato la stessa aspettativa. Il lavoro in mobilità, l'accesso ospiti e le operazioni basate sui dati utilizzano tutti lo stesso mezzo trasmissivo. Una chiamata interrotta in una sala riunioni e un visitatore bloccato su una pagina di accesso sono entrambi disservizi, anche quando il problema risiede in parti diverse del progetto. Gestite il servizio come un elemento sotto la vostra governance. Un'unica rete piatta non può supportare contemporaneamente clienti, personale e sistemi dell'edificio.
Il WiFi per ospiti e per il personale risponde a esigenze diverse
Durante un evento affollato, un visitatore si connette al WiFi della hall mentre i dipendenti utilizzano i sistemi dietro la reception. Entrambe le connessioni attraversano lo stesso edificio, ma non devono aprire le stesse porte. Il WiFi ospiti e il WiFi personale necessitano di regole di accesso separate, e anche i dispositivi come telecamere e controller delle porte richiedono i propri limiti dedicati.
Concetto chiave: le zone separate funzionano come aree distinte di un edificio. Un visitatore può accedere all'atrio, mentre il personale e le apparecchiature dell'edificio hanno accesso solo agli spazi richiesti dal loro lavoro.
Il traffico ospiti è temporaneo. Gli ospiti degli hotel, gli acquirenti, i familiari dei pazienti e i partecipanti agli eventi hanno bisogno di un modo semplice per connettersi, con un accesso limitato a Internet. Il traffico del personale supporta le attività lavorative come e-mail, registri e strumenti di pagamento, pertanto l'accesso deve essere legato a una persona autorizzata o a un dispositivo gestito. Il traffico dei dispositivi è ancora diverso. Stampanti, pannelli per sale, telecamere e controller per porte spesso non hanno una persona ai comandi e la loro manutenzione può essere affidata a un fornitore o al team dei servizi di struttura.
Inserire tutti e tre i gruppi su un'unica rete senza restrizioni equivale a consegnare a ogni visitatore le chiavi del retrobottega. Uno smartphone compromesso, un clic accidentale o un vecchio account di un fornitore esterno potrebbero esporre i sistemi di pagamento, i dati del personale o i controlli dell'edificio.
Concetto chiave: la separazione è una regola operativa continua, non una configurazione una tantum. Traslochi di uffici, cambi di fornitori, eventi temporanei e apparecchiature sostitutive possono gradualmente rendere meno affidabili i confini originali.
Una rete può essere ben suddivisa al momento dell'installazione iniziale, per poi subire variazioni con i cambiamenti dell'edificio. Un nuovo access point potrebbe ereditare impostazioni generiche; un fornitore potrebbe aggiungere apparecchiature senza aggiornare le regole di accesso; una connessione temporanea per un evento potrebbe rimanere attiva anche dopo il termine. Il rischio non è solo che una rete sia stata progettata male, ma che le sue autorizzazioni non corrispondano più a chi utilizza ciascun spazio o dispositivo.
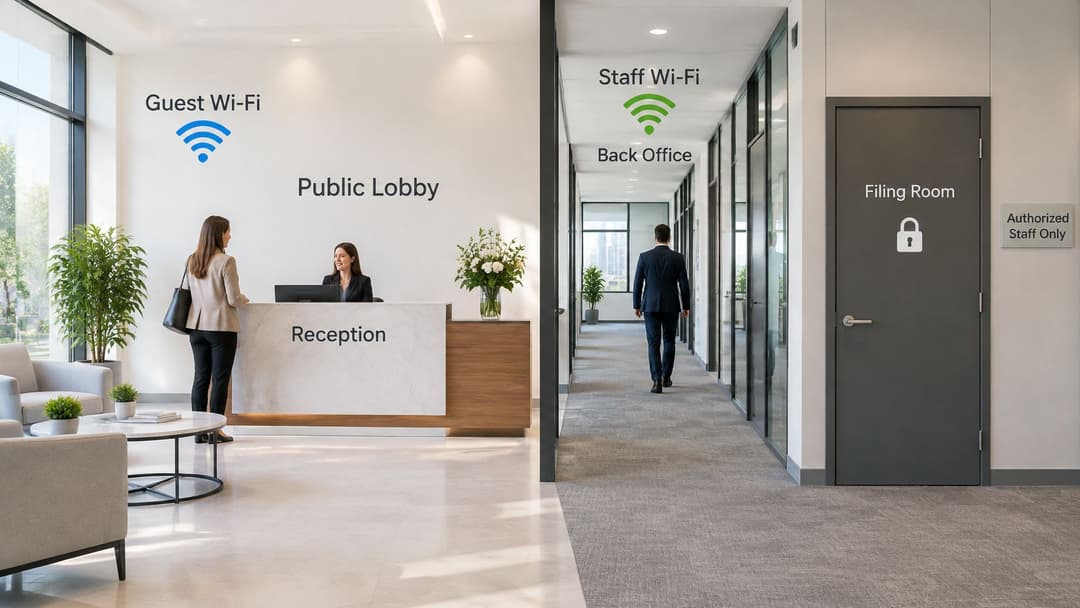
Una verifica pratica consiste nel testare cosa può raggiungere ciascuna zona. Un telefono connesso al WiFi visitatori può collegarsi a un registratore di cassa, a una postazione clinica o al controller dell'edificio? Ripeti il controllo dopo una ristrutturazione, un cambio di fornitore o la sostituzione di un dispositivo, non solo al momento dell'installazione. La guida al WiFi ospiti spiega come pianificare l'accesso per i visitatori.
Concetto chiave: una zona è utile solo quando le sue regole di accesso corrispondono alla sua funzione e vengono verificate all'evolversi della struttura.
Un rapido controllo delle zone
- Zona ospiti: solo accesso a Internet, senza instradamento verso i sistemi del personale, le apparecchiature di pagamento o i controlli dell'edificio, e un processo di accesso che può essere revocato.
- Zona personale: accesso per utenti autorizzati o dispositivi gestiti, con registro di ciò che si è connesso.
- Zona dispositivi: solo apparecchiature note, accesso in uscita limitato e un responsabile nominato nella gestione strutture o nel contratto del fornitore.
Se non riesci a tracciare queste zone e le relative connessioni consentite su una sola pagina, i confini potrebbero essersi sovrapposti nel tempo. Gli immobili di grandi dimensioni possono perdere la separazione delle reti attraverso semplici modifiche di routine, anche quando il progetto originale era corretto.
Accesso basato sull'identità: dalle password ai certificati
Una password condivisa è come un'unica chiave copiata su un cartellino, su una lavagna e su una dozzina di telefoni. Quando qualcuno se ne va, o quando quel cartellino viene fotografato, non è possibile revocare la chiave senza doverla cambiare per chiunque si trovi ancora nell'edificio.
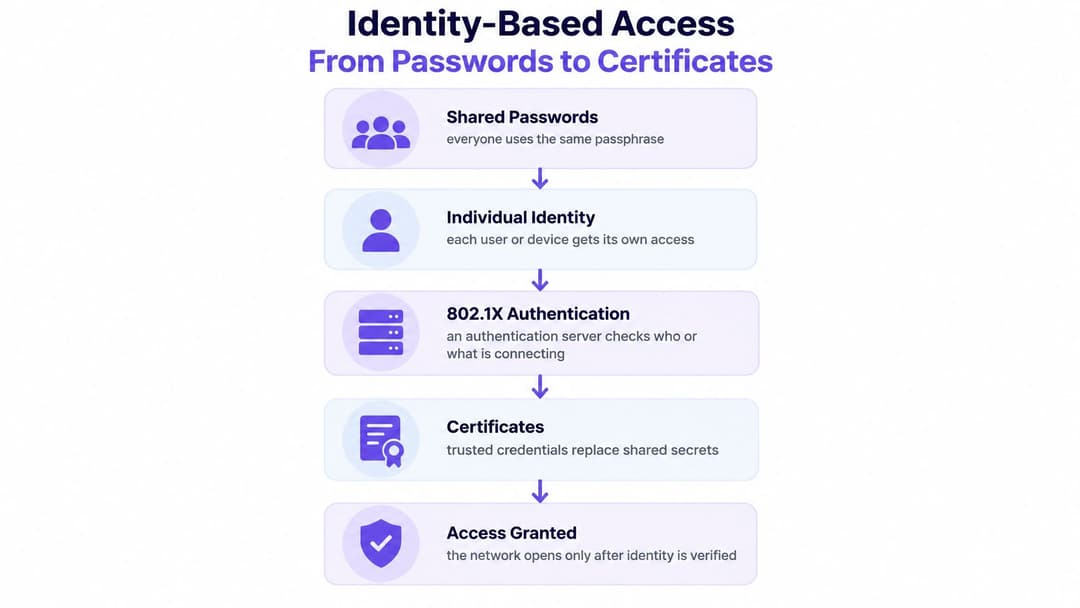
Lo standard 802.1X modifica la sequenza delle operazioni. Prima che un dispositivo sia autorizzato ad accedere, un server di autenticazione verifica chi, o cosa, sta richiedendo la connessione. L'access point e il dispositivo concordano quindi le chiavi di crittografia valide per quella sola sessione. Non esiste una singola password a protezione dell'accesso, quindi una compromissione non espone l'intero piano. Diventa così possibile effettuare revoche individuali ed è possibile ottenere un registro che associa un'identità a uno specifico dispositivo.
Il Cyber Security Centre nazionale del Regno Unito identifica i certificati crittografici dei dispositivi come uno dei controlli più efficaci per stabilire se un dispositivo possa accedere a una rete, citando lo standard 802.1X con WPA2-Enterprise o WPA3-Enterprise per l'accesso wireless (linee guida NCSC sullo shadow IT). Anche gli access point connessi a Internet rientrano nei requisiti infrastrutturali di Cyber Essentials, collocando il wireless direttamente sul perimetro di sicurezza anziché al di fuori di esso.
Come si svolge la verifica
- Il dispositivo richiede di accedere alla rete del personale.
- L'access point non si fida autonomamente di tale richiesta. Invia la verifica a un server di autenticazione.
- Il server convalida un certificato, o un account di directory, per quell'utente o dispositivo.
- Solo a quel punto la sessione riceve le proprie chiavi di crittografia. La revoca di un laptop non impone una nuova password a tutto il resto del piano.
I certificati si adattano ai laptop e ai telefoni gestiti. L'IT emette una credenziale conservata dal dispositivo e la sua rimozione revoca l'accesso. L'accesso tramite directory, incluso il single sign-on, si adatta al personale che possiede già un account aziendale. Quando tale account viene disabilitato, l'accesso wireless deve interrompersi il giorno stesso. Un percorso limitato per i dispositivi si adatta agli apparati che non possono ospitare un certificato. Questo tipo di dispositivo non accede alla rete del personale, ma ottiene un segmento ristretto e una credenziale che può essere eliminata singolarmente.
Condividere nomi di rete e password rende più semplice anche il furto d'identità. Un access point malevolo può trasmettere un SSID familiare e raccogliere la passphrase che le persone conoscono già. È utile saper individuare le minacce WiFi evil twin prima di considerare il nome sullo schermo come una prova certa di essere sulla propria rete.
Quando qualcuno se ne va, si revoca l'accesso alla persona o al dispositivo. Non si ristampa il cartellino nell'atrio.
Progettare la rete per garantire capacità e resilienza
Gli Access Point sono le rampe di accesso. La linea a banda larga è l'autostrada. Una rampa d'accesso più larga non serve a nulla se l'autostrada è bloccata, e una linea veloce non aiuta se ogni dispositivo combatte per la stessa porzione di segnale.
Il rapporto Connected Nations 2024 di Ofcom ha rilevato che il 75% delle sedi del Regno Unito, tra abitazioni e aziende, ha adottato una banda larga di almeno 30 Mbit/s entro luglio 2024, in aumento rispetto al 72%. La disponibilità della fibra integrale ha raggiunto circa il 59% delle sedi, con un'adozione del 35% dove disponibile ( 7,5 milioni di sedi), e circa il 7% delle sedi, comprese le piccole e medie imprese, disponeva di una banda larga adeguata tramite accesso wireless fisso (Connected Nations 2024).
Un ufficio in città con fibra dedicata e un hotel di campagna con una linea più ridotta non hanno la stessa disponibilità di banda. Applicazioni cloud, traffico voce, video, verifiche di identità e picchi di accessi degli ospiti gravano tutti su quella linea. Un upload debole o un backhaul intasato comprometteranno anche la migliore configurazione wireless, e gli edifici commerciali meno recenti spesso nascondono questo limite finché la hall non si riempie.
Spettro aggiuntivo, non una sostituzione
Le organizzazioni del Regno Unito possono utilizzare la porzione da 5.925–6.425 GHz della banda a 6 GHz per il WiFi 6E e il WiFi 7, circa 500 MHz di spettro aggiuntivo, sebbene l'assegnazione nel Regno Unito sia più ristretta rispetto ai 1.200 MHz completi aperti in altri Paesi (note di Jisc su WPA3, WiFi 6E ed eduroam). Centri congressi, ospedali, snodi di trasporto, centri commerciali e stadi spesso esauriscono il tempo d'antenna prima di esaurire la banda larga. Canali più ampi a 80 MHz o 160 MHz aumentano la capacità quando i client supportano la banda.
I 6 GHz non sostituiscono i 5 GHz. Coprono distanze minori e incontrano maggiori difficoltà con i muri, pertanto integrano una copertura più ampia anziché sostituirla. I pianificatori ottengono inoltre un numero inferiore di canali ampi non sovrapposti rispetto a quanto indicato in una brochure generica, il che richiede un piano di canali specifico per il Regno Unito, non la copia del progetto di un altro Paese.
Valuta la rete in base a quanto è saturo il canale wireless, non in base alla velocità teorica stampata sull'access point.
I controlli davvero importanti riguardano l'utilizzo del canale, il tasso di tentativi (retry rate), la latenza di roaming e l'airtime per client. Una velocità nominale può sembrare eccellente mentre un dispositivo portatile al limite di un reparto trascorre il tempo ad aspettare o a riconnettersi. Effettua un'analisi della struttura prima di acquistare altro hardware. Un WiFi site survey strutturato si rivela fondamentale dove l'alta densità o i materiali spessi rendono costose le approssimazioni. Distribuisci i 6 GHz nelle zone più affollate e sui dispositivi gestiti moderni, mantieni i 5 GHz per la copertura e per i client più datati, e testa il roaming simulando il percorso di una persona che cammina tra i piani.
Confronto tra Passpoint, OpenRoaming e Captive Portal
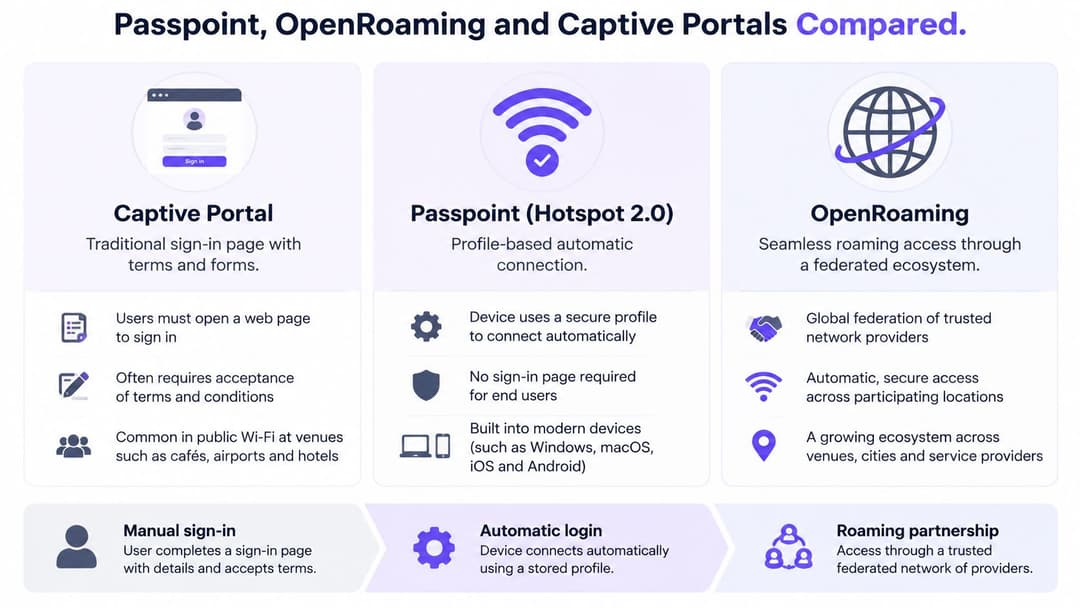
L'accesso ospiti è una scelta di prodotto, non una singola pagina standard. Tre modelli coprono la maggior parte delle strutture, bilanciando in modo diverso semplicità d'uso, visite di ritorno, compatibilità con i fornitori e impegno amministrativo.
Un Captive Portal è la nota pagina contenente i termini e, spesso, un breve modulo. La frizione è elevata perché le persone devono fermarsi e digitare. I visitatori che ritornano di solito devono ripetere l'operazione. Quasi qualsiasi access point può mostrare una pagina del browser, rendendo l'interoperabilità molto ampia. Il carico amministrativo risiede nella pagina, nel registro dei consensi e in ciò che si fa con gli indirizzi raccolti. È adatto a una visita occasionale in cui è necessario un momento esplicito di accettazione dei termini.
Passpoint, chiamato anche Hotspot 2.0, utilizza un profilo affinché un dispositivo fidato si connetta senza compilare di nuovo un modulo. La configurazione iniziale richiede maggiore attenzione. Successivamente, i ritorni avvengono in modo trasparente, aspetto fondamentale in un hotel o in un campus frequentato per tutta la settimana. Sono necessari access points che supportino tale profilo, quindi si tratta meno di un dispositivo qualsiasi e più di una progettazione pianificata.
OpenRoaming è un framework federato basato su Passpoint. Un ospite che si è già autenticato in un ambiente partecipante può accedere a un altro senza visualizzare una nuova Captive Portal. Si riduce il tempo dedicato all'emissione di password locali e ci si affida maggiormente al supporto dei dispositivi e alla federazione stessa.
| Approccio | Frizione all'accesso | Visitatori ricorrenti | Tra vendor differenti | Carico amministrativo |
|---|---|---|---|---|
| Captive Portal | Una pagina ogni volta | Debole | Ampio | Pagine, moduli, log |
| Passpoint | Basso dopo la creazione del profilo | Forte su quella rete | Richiede hardware compatibile | Profili e attendibilità |
| OpenRoaming | Basso tra i partner | Forte dove sono presenti i partner | Federazione e hardware locale | Meno gestione locale delle password |
Purple è una delle piattaforme di questo settore. Dispone della certificazione OpenRoaming e Passpoint, consente a un ospite di autenticarsi una volta tramite e-mail e di riconnettersi nelle visite successive, funziona con Meraki, Aruba, Ruckus, Mist e UniFi, e supporta la iPSK per i dispositivi meno recenti insieme allo SSO per il personale. Un semplice Captive Portal o un'infrastruttura Passpoint proprietaria restano comunque valide alternative.
Un piccolo bar potrebbe aver bisogno solo di una pagina ospiti e di una rete separata. Un gruppo alberghiero trae maggiore vantaggio dalle visite di ritorno automatiche. Un ospedale non dovrebbe inserire i dispositivi clinici su un profilo di roaming ospiti. È necessario adattare il modello al tempo di permanenza, agli obblighi di privacy e all'hardware già installato a soffitto.
Trasformare i dati WiFi di prima parte in un ROI misurabile
I dati WiFi di prima parte rappresentano la relazione con il visitatore già detenuta dalla struttura, una volta che l'utente ha acconsentito a tale percorso. Una sessione autenticata può mostrare una visita, un ritorno e un tempo di permanenza. Non si tratta di una stima acquistata da una rete pubblicitaria esterna, né di un pretesto per raccogliere tutto ciò che uno smartphone può rivelare.
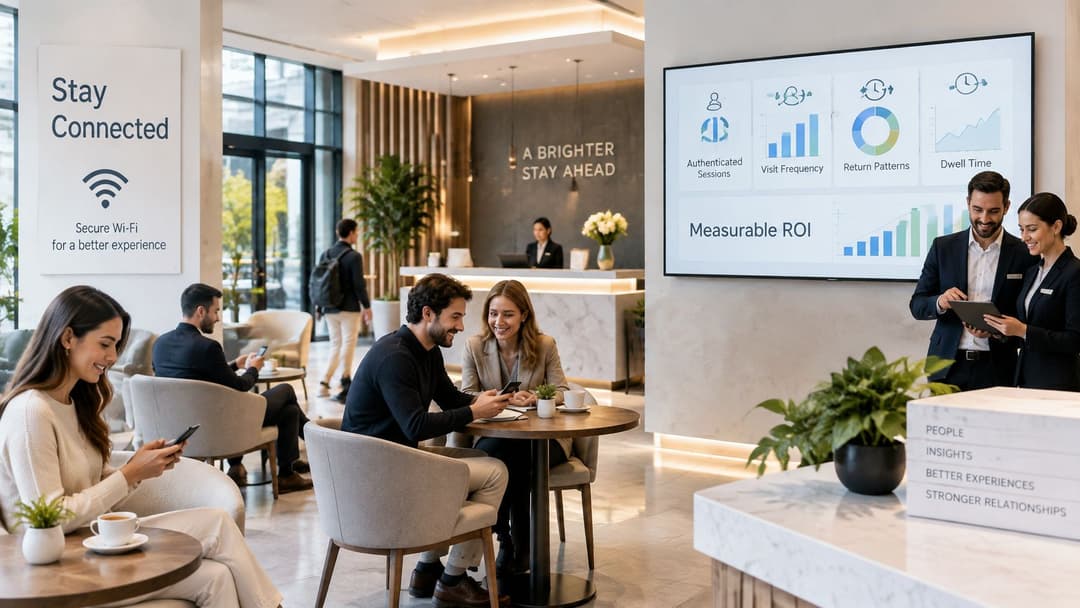
Gli strumenti di analytics, i connettori CRM e l'automazione del marketing trasformano i segnali autorizzati in percorsi operativi per il team. Un hotel può verificare chi ritorna a metà settimana. Un centro commerciale può identificare quali visite seguono un determinato evento. I sondaggi opzionali aggiungono motivazioni espresse direttamente dalle parole dell'ospite, mentre i componenti aggiuntivi per la sicurezza mantengono quel canale all'interno dello stesso perimetro del resto della rete. Il limite utile è il consenso. Se non sei in grado di spiegare perché un campo viene conservato, non conservarlo.
Quattro azioni che puoi quantificare autonomamente
- Stabilisci una linea di base. Calcola le visite e quante persone abbandonano la pagina di accesso prima di connettersi. Questa coppia di dati appartiene alla tua sede, non al benchmark di qualcun altro.
- Misura il cambiamento. Dopo che il nuovo percorso di accesso è attivo, confronta il completamento e le visite ripetute con la linea di base che hai annotato.
- Attribuisci solo ciò che puoi tracciare. Collega una visita ripetuta o la risposta a un sondaggio a una campagna o a una modifica del sito. Scarta tutto ciò che non puoi collegare a una causa.
- Calcola il tempo operativo. Meno richieste manuali di password, meno chiamate alla reception per il "WiFi non funzionante" e meno ore dedicate a riemettere una chiave condivisa sono guadagni concreti, anche quando il marketing non è l'obiettivo principale.
I settori dell'accoglienza, del retail, della sanità, dei trasporti, degli eventi e dei complessi residenziali non condividono un'unica metrica di successo. A uno stadio interessa che l'accesso si completi anche sotto la pressione dei giorni di partita. Agli alloggi universitari interessa che i residenti rimangano connessi senza passarsi la password lungo il corridoio. A una clinica importa prima di tutto che il traffico dei visitatori non tocchi mai i sistemi clinici, con i feedback come beneficio secondario. Questa guida agli analytics WiFi ti aiuta a decidere quali di questi segnali puoi conservare.
Se non si è in grado di definire il punto di partenza, non si può affermare che il progetto si sia ripagato da solo.
Fare il passo successivo con il WiFi aziendale
Inizia con una sola sede, non con l'intera infrastruttura. La sequenza sottostante è l'ordine corretto per evitare di acquistare hardware prima di sapere chi si sta connettendo.
Elenca i nomi delle reti questa settimana. Annota ogni nome visibile da uno smartphone e verifica se ospiti, personale e dispositivi sono separati. I nomi in un elenco non contano se i percorsi sottostanti sono condivisi.
Crea un inventario dei dispositivi secondari. Stampanti, telefoni connessi a Internet, sistemi di accesso agli edifici e pannelli di prenotazione delle sale spesso risiedono sulla rete WiFi aziendale e spesso appartengono ai servizi di struttura o a un fornitore. Una ricerca del governo del Regno Unito pubblicata nel 2025 ha riscontrato gravi vulnerabilità nei dispositivi connessi aziendali comunemente utilizzati, tra cui falle di esecuzione da remoto di codice non autenticato, software obsoleto, configurazioni non sicure e dispositivi che eseguono processi come utente root ad alto privilegio (ricerca sui dispositivi connessi aziendali). Un login del personale più sicuro non risolve i problemi di una stampante completamente vulnerabile.
Testa il percorso verso internet. Conferma che la banda larga, o il collegamento wireless fisso, sia in grado di gestire le ore di punta. Un layer di accesso ordinato su una linea satura continuerà a non funzionare nella hall alle 17:00.
Associate un modello di accesso a ciascun gruppo. Certificati o autenticazione tramite directory per i dispositivi gestiti dal personale. Una pagina captive, Passpoint o il roaming federato per gli ospiti. Un segmento protetto, con le proprie credenziali, per qualsiasi elemento che non supporti l'autenticazione moderna. Quando un fornitore sostituisce un'unità, la nuova unità eredita il segmento, non una scorciatoia per accedere alla rete del personale.
Avviare un progetto pilota in un singolo edificio. Scegliere la struttura con il maggior afflusso o con la criticità più evidente, come un'area di pagamento che condivide ancora la rete aerea con i visitatori. Mantenerlo in funzione per un tempo sufficiente a includere uno spostamento, la visita di un fornitore e la sostituzione di un dispositivo. Successivamente, verificare che l'isolamento dei visitatori sia ancora garantito.
Cosa valutare dopo il pilot
Valuta esclusivamente quattro risultati. Il traffico dei visitatori non deve poter raggiungere alcuna risorsa interna. Un dipendente uscente deve perdere l'accesso il giorno stesso. Le aree ad alta densità devono rimanere operative secondo le metriche stabilite. La percentuale di completamento degli accessi deve mostrare un miglioramento rispetto al parametro di riferimento iniziale. Se questi quattro aspetti sono ottimali, applica lo stesso modello alla sede successiva. In caso contrario, correggi il progetto pilota prima di estenderlo. La revisione dell'elenco degli SSID è l'azione che puoi completare entro la fine della settimana, partendo dall'edificio che accoglie il maggior numero di visitatori o che presenta le maggiori criticità.
Purple offre WiFi basato sull'identità per ospiti, personale ed edifici multi-tenant, sostituendo la password condivisa dell'atrio con un accesso segmentabile e revocabile. Se le tue sedi necessitano di percorsi per gli ospiti e di autenticazione per il personale sulla stessa infrastruttura, senza trattare la rete wireless come un semplice servizio secondario, inizia dall'edificio con il maggior afflusso di visitatori o con la lacuna di sicurezza più critica. Visita Purple per discutere un'implementazione progettata per diventare operativa in poche settimane anziché in diversi mesi.


