
Sie befinden sich wieder in der Lobby. Ein Besucher starrt aufmerksam auf ein Passwort auf einer gedruckten Karte. Das Laptop eines Mitarbeiters bricht mitten in einem Meeting die Verbindung ab. Die Person, die das Gebäude verwaltet, kann nicht sagen, wer sich im Netzwerk befindet. Diese Mischung ist in Hotels, Büros, Kliniken und Einkaufszentren normal - und sie ist der Grund, warum WiFi in Unternehmen schon vor Jahren aufgehört hat, eine reine Gefälligkeit zu sein.
Das gemeinsam genutzte Passwort funktionierte, als sich nur wenige Laptops in einem einzigen Büro befanden. Es scheitert, wenn sich Gäste, externe Dienstleister, Kassen, Kameras und Türsysteme dieselbe Frequenz teilen. Besucher erwarten, online zu gehen. Mitarbeiter erwarten, dass ein Anruf stabil bleibt. Das Gebäudemanagement erwartet, dass die Haustechnik weiter funktioniert. Niemand kann diese Mischung aus dem Gedächtnis heraus überwachen.
Warum WiFi zu einem zentralen Geschäftsdienst geworden ist
Die Karte auf dem Empfangstresen ist ein Relikt der Vergangenheit. In den frühen 2010er Jahren wurde öffentliches WLAN von einer Neuheit zu etwas, das Menschen an den Orten nutzten, die sie ohnehin besuchten: Bahnhöfe, Hotels, Geschäfte und öffentliche Gebäude.
Öffentliche WiFi Hotspots im Vereinigten Königreich stiegen von 33.851 im Juni 2013 auf 41.798 im Juni 2014 - ein Zuwachs von 7.947 Standorten oder etwa 23,5% in einem Jahr, während der öffentliche WiFi Datenverkehr im Juni 2013 1.514.630 GB erreichte. Bis September 2015 wurde kostenloses WiFi in mehr als 1.000 Gebäuden in 22 britischen Städten installiert, Hunderte von Bussen und Straßenbahnen in neun Städten boten Zugang, und mehr als 2,6 Millionen eindeutige Nutzer hatten das Transportangebot genutzt, zusammen mit dem Super-Connected Cities-Programm und den Konnektivitätsarbeiten rund um die Olympischen Spiele 2012 in London (Wachstum des öffentlichen WiFi im Vereinigten Königreich).
Was das Gebäude übernommen hat
Diese Ausweitung betraf den Transportsektor, das Gastgewerbe, den Einzelhandel und öffentliche Einrichtungen. Ein Hotel, ein Bahnhof und eine Kommunalverwaltung betrieben plötzlich einen Dienst, den ihre Kunden als selbstverständlich ansahen. Mitarbeiter brachten Laptops mit. Cloud-Tools setzten voraus, dass die Verbindung hält. Der Access Point an der Decke wurde zu einer gemeinsam genutzten Infrastruktur - und nicht zu einem Zusatzangebot, das man an ruhigen Tagen einfach abschalten konnte.
Eine Grundregel für Gebäude: Wenn Kunden, Mitarbeiter und Besucher erwarten, in Ihren Räumlichkeiten online zu gehen, ist das WLAN ein fester Bestandteil der Gebäudeinfrastruktur.
Für jemanden, der Standorte verwaltet und keine Kabel verlegt, ist dieser Wandel praktischer Natur. Sie entscheiden nicht mehr darüber, ob Sie WiFi anbieten. Sie entscheiden, wer beitreten darf, was erreicht werden kann und wie Sie sicherstellen, dass die Trennung auch nach dem nächsten Umbau, Lieferantenwechsel oder Gerätetausch noch besteht.
Die Enterprise-IT steht vor derselben Erwartungshaltung. Mobiles Arbeiten, Gästezugang und datengestützte Abläufe nutzen dieselbe Infrastruktur. Ein abgebrochener Anruf im Besprechungsraum und ein Besucher, der auf einer Anmeldeseite feststeckt, sind beides Serviceausfälle - selbst wenn die Ursache in unterschiedlichen Bereichen der Architektur liegt. Betrachten Sie den Dienst als etwas, das steuerbar sein muss. Ein einzelnes flaches Netzwerk kann Kunden, Personal und Gebäudesysteme nicht gleichzeitig sicher versorgen.
Gäste- und Personal-WiFi erfüllen unterschiedliche Aufgaben
Bei einer gut besuchten Veranstaltung verbindet sich ein Besucher mit dem Lobby-WiFi, während Mitarbeiter Systeme hinter dem Empfang nutzen. Beide Verbindungen laufen durch dasselbe Gebäude, sollten aber nicht dieselben Türen öffnen. Gäste- und Mitarbeiter-WiFi benötigen getrennte Zugriffsregeln, und Geräte wie Kameras sowie Türsteuerungen brauchen ebenfalls eigene Beschränkungen.
Schlüsselkonzept: Getrennte Zonen funktionieren wie verschiedene Bereiche in einem Gebäude. Ein Besucher kann die Lobby betreten, während Personal und Gebäudeausstattung nur Zugang zu den Räumen haben, die für ihre Arbeit erforderlich sind.
Gästedatenverkehr ist vorübergehend. Hotelgäste, Käufer, Angehörige von Patienten und Veranstaltungsteilnehmer benötigen einen einfachen Zugang, dessen Zugriff auf das Internet beschränkt ist. Mitarbeiterdatenverkehr unterstützt Arbeitsabläufe wie E-Mails, Akten und Zahlungssysteme, daher sollte der Zugriff an eine autorisierte Person oder ein verwaltetes Gerät gebunden sein. Gerätedatenverkehr unterscheidet sich davon erneut. Drucker, Raumbuchungs-Panels, Kameras und Türsteuerungen werden meist nicht direkt von Personen bedient, und ihre Wartung liegt oft bei einem Lieferanten oder dem Gebäudemanagement.
Alle drei Gruppen auf ein einziges uneingeschränktes Netzwerk zu setzen, ist so, als würde man jedem Besucher einen Schlüssel zum Backoffice geben. Ein kompromittiertes Telefon, ein versehentlicher Klick oder ein altes Dienstleister-Konto könnten Zahlungssysteme, Personalakten oder die Gebäudesteuerung gefährden.
Schlüsselkonzept: Die Trennung ist eine fortlaufende Betriebsregel und keine einmalige Einrichtung. Büroumzüge, Lieferantenwechsel, temporäre Veranstaltungen und Ersatzgeräte können dazu führen, dass die ursprünglichen Grenzen allmählich unzuverlässiger werden.
Ein Netzwerk ist bei der Erstinstallation oft sauber unterteilt, verliert diese Struktur jedoch durch Veränderungen im Gebäude. Ein neuer Access Point übernimmt möglicherweise zu weit gefasste Einstellungen; ein Lieferant fügt Geräte hinzu, ohne die Zugriffsregeln anzupassen; eine temporäre Verbindung für ein Event bleibt danach aktiv. Das Risiko liegt nicht nur in einer schlechten Architektur, sondern darin, dass die Berechtigungen nicht mehr dazu passen, wer den jeweiligen Bereich oder das Gerät tatsächlich nutzt.
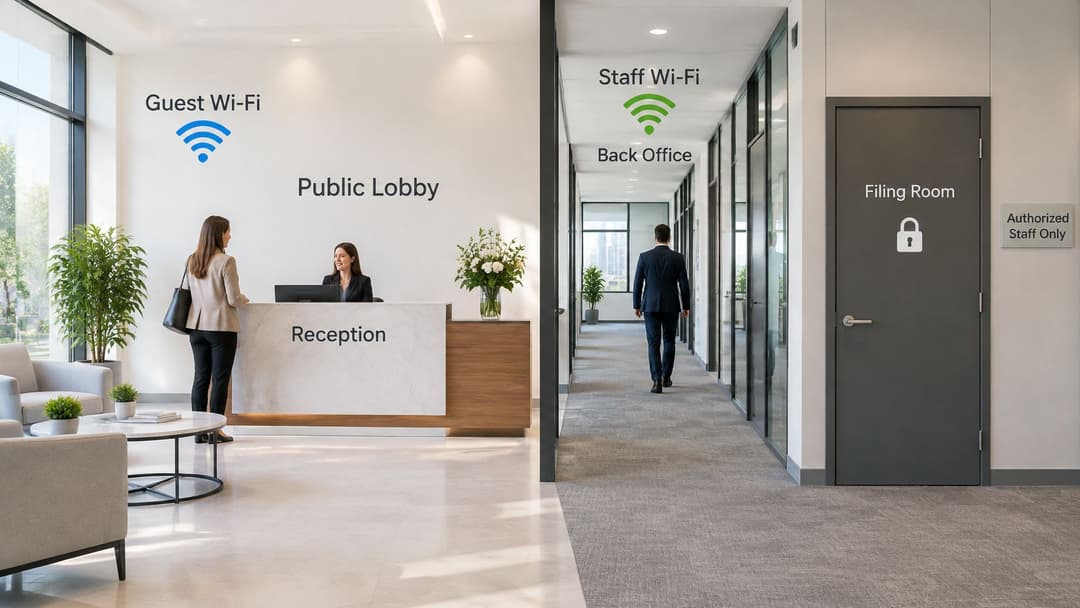
Ein praktischer Test besteht darin, zu prüfen, was jede Zone erreichen kann. Kann sich ein Smartphone im Besucher-WiFi mit einer Kasse, einer klinischen Workstation oder einer Gebäudesteuerung verbinden? Wiederholen Sie diese Prüfung nach einem Umbau, einem Lieferantenwechsel oder einem Geräteaustausch - nicht nur bei der Installation. Der Leitfaden für Gäste-WiFi erklärt, wie Sie den Besucherzugang planen.
Schlüsselkonzept: Eine Zone ist nur dann nützlich, wenn ihre Zugriffsregeln zu ihrem Zweck passen und bei Änderungen am Standort überprüft werden.
Kurze Zonenprüfung
- Gästezone: reine Internetverbindung ohne Zugriff auf Personalsysteme, Zahlungsgeräte oder Gebäudeleittechnik sowie mit einem Widerrufbaren Anmeldeverfahren.
- Personalzone: Zugriff für autorisierte Benutzer oder verwaltete Geräte mit Erfassung der verbundenen Endgeräte.
- Gerätezone: nur bekannte Geräte mit eingeschränktem ausgehendem Zugriff und einem benannten Verantwortlichen in der Gebäudeverwaltung oder im Lieferantenvertrag.
Wenn Sie diese Zonen und ihre zulässigen Verbindungen nicht auf einer einzigen Seite skizzieren können, haben sich die Grenzen möglicherweise verschoben. Große Standorte können durch gewöhnliche Änderungen die Trennung verlieren, selbst wenn das ursprüngliche Design solide war.
Identitätsbasierter Zugriff: Von Passwörtern zu Zertifikaten
Ein gemeinsam genutztes Passwort ist wie ein einzelner Schlüssel, der auf eine Karte, ein Whiteboard und ein Dutzend Smartphones kopiert wurde. Wenn jemand das Unternehmen verlässt oder diese Karte fotografiert wird, können Sie den Schlüssel nicht zurückfordern, ohne ihn für alle anderen im Gebäude zu ändern.
802.1X ändert die Reihenfolge der Abläufe. Bevor ein Gerät zugelassen wird, prüft ein Authentifizierungsserver, wer oder was den Beitritt anfordert. Der Access Point und das Gerät handeln anschließend Verschlüsselungscodes ausschließlich für diese eine Sitzung aus. Es gibt kein einzelnes Passwort, das die Tür öffnet - ein Datenleck legt somit nicht die gesamte Etage offen. Einzelne Zugriffsrechte können individuell widerrufen werden, und Sie erhalten einen Nachweis, der eine Identität fest mit einem Gerät verknüpft.
Das UK National Cyber Security Centre identifiziert kryptografische Gerätezertifikate als eine der effektivsten Kontrollen zur Entscheidung, ob ein Gerät einem Netzwerk beitreten darf, und verweist auf 802.1X mit WPA2-Enterprise oder WPA3-Enterprise für drahtlosen Zugriff (NCSC Leitfaden zu Shadow IT). Mit dem Internet verbundene Access Points fallen ebenfalls unter die Infrastrukturanforderungen von Cyber Essentials, sodass drahtlose Netzwerke direkt an der Sicherheitsgrenze liegen und nicht außerhalb.
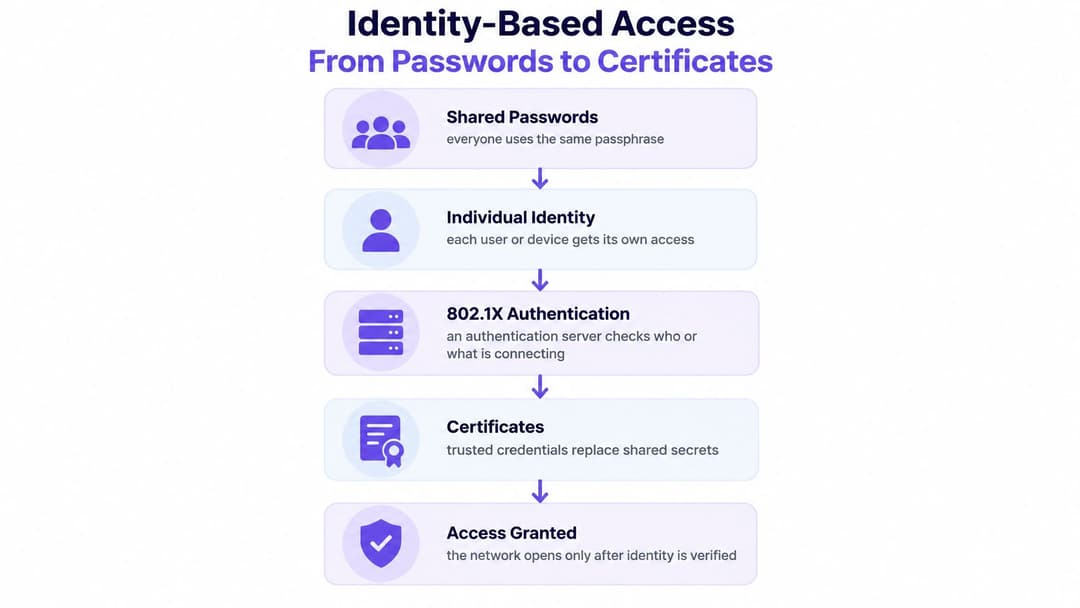
Ablauf der Prüfung
- Das Gerät fordert die Verbindung zum Personalnetzwerk an.
- Der Access Point vertraut dieser Anfrage nicht automatisch. Er leitet die Prüfung an einen Authentifizierungsserver weiter.
- Der Server überprüft ein Zertifikat oder ein Verzeichniskonto für diesen Benutzer oder dieses Gerät.
- Erst dann erhält die Sitzung ihre eigenen Verschlüsselungscodes. Das Sperren eines einzelnen Laptops zwingt nicht zur Vergabe eines neuen Passworts für das gesamte Stockwerk.
Zertifikate eignen sich für verwaltete Laptops und Smartphones. Die IT stellt Zugangsdaten aus, die auf dem Gerät gespeichert werden - wird das Zertifikat entfernt, erlischt der Zugriff. Directory Sign-in, einschließlich Single Sign-on, eignet sich für Mitarbeiter, die bereits über ein Unternehmenskonto verfügen. Wird dieses Konto deaktiviert, sollte der WLAN-Zugriff am selben Tag enden. Ein eingeschränkter Gerätepfad eignet sich für Hardware, die keine Zertifikate speichern kann. Sie tritt nicht dem Mitarbeiternetzwerk bei, sondern erhält ein eng begrenztes Segment sowie Zugangsdaten, die separat gelöscht werden können.
Gemeinsam genutzte Namen und Passwörter erleichtern auch Identitätsdiebstahl. Ein gefälschter Access Point kann ein bekanntes Netzwerk vortäuschen und die den Nutzern bereits bekannte Passphrase abfangen. Es hilft, Evil-Twin-WiFi-Bedrohungen zu erkennen, bevor Sie den Namen auf dem Bildschirm als Beweis dafür werten, dass Sie sich in Ihrem eigenen Netzwerk befinden.
Wenn jemand das Unternehmen verlässt, entziehen Sie einer Person oder einem Gerät die Berechtigung. Sie drucken nicht die Karte in der Lobby neu.
Netzwerkdesign für Kapazität und Resilienz
Access Points sind die Auffahrten. Die Breitbandleitung ist die Autobahn. Eine breitere Auffahrt hilft nicht, wenn die Autobahn verstopft ist, und eine schnelle Leitung nützt nichts, wenn jedes Gerät um denselben Teil des Frequenzbands kämpft.
Der Bericht Connected Nations 2024 von Ofcom ergab, dass 75% der britischen Objekte, Wohngebäude und Unternehmen zusammen, bis Juli 2024 Breitband von mindestens 30 Mbit/s bezogen hatten, verglichen mit zuvor 72%, während die Verfügbarkeit von Reine-Glasfaser etwa 59% der Objekte erreichte, die Nutzung dort, wo sie verfügbar war, bei 35% (7,5 Millionen Objekte) lag und etwa 7% der Objekte, einschließlich kleiner und mittlerer Unternehmen, über angemessenes Breitband durch festen drahtlosen Zugang verfügten (Connected Nations 2024).
Ein Stadtbüro mit einer reinen Glasfaseranbindung und ein Landhotel mit einer schwächeren Leitung verfügen nicht über dieselben Kapazitäten. Cloud-Apps, Sprach- und Videoübertragungen, Identitätsprüfungen und ein Ansturm von Gästen belasten diese Leitung gleichermaßen. Ein schwacher Upload oder ein überlastetes Backhaul machen ein durchdachtes WLAN-Layout zunichte - und ältere Gewerbegebäude verbergen diesen Engpass oft so lange, bis sich die Lobby füllt.
Zusätzliches Frequenzspektrum, kein Ersatz
Organisationen im Vereinigten Königreich können den Teilbereich 5.925–6.425 GHz des 6-GHz-Bandes für WiFi 6E und WiFi 7 nutzen - etwa 500 MHz an zusätzlichem Frequenzspektrum, während die britische Zuteilung schmaler ist als die vollständigen 1.200 MHz, die in einigen anderen Ländern freigegeben wurden (Jisc-Hinweise zu WPA3, WiFi 6E und eduroam). Konferenzzentren, Krankenhäusern, Verkehrsknotenpunkten, Einkaufszentren und Stadien geht oft die Sendezeit (Airtime) aus, bevor die Bandbreite erschöpft ist. Bessere Kanalbreiten von 80 MHz oder 160 MHz erhöhen die Kapazität, sofern die Endgeräte das Band unterstützen.
6 GHz ersetzt nicht 5 GHz. Es hat eine geringere Reichweite und tut sich bei Wänden schwerer. Daher ergänzt es eine breitere Abdeckung, anstatt diese abzulösen. Planern stehen zudem weniger überschneidungsfreie breite Kanäle zur Verfügung, als eine generische Broschüre vermuten lässt - was einen UK-Kanalplan erfordert und keine Kopie des Designs eines anderen Landes.
Beurteilen Sie das Netzwerk danach, wie ausgelastet die Frequenz ist - nicht nach der auf dem Access Point aufgedruckten Geschwindigkeit.
Die Prüfungen, auf die es ankommt, sind Kanalauslastung, Wiederholungsrate, Roaming-Latenz und Sendezeit pro Client. Eine Spitzenrate kann hervorragend aussehen, während ein Handheld-Gerät am Rande einer Station seine Zeit mit Warten oder Neuverbinden verbringt. Führen Sie eine Standortvermessung durch, bevor Sie weitere Hardware kaufen. Eine strukturierte WiFi Standortvermessung lohnt sich dort, wo Dichte oder dicke Baumaterialien Vermutungen teuer machen. Setzen Sie 6 GHz in den am stärksten genutzten Zonen und auf modernen verwalteten Geräten ein, behalten Sie 5 GHz für die Reichweite und ältere Clients bei, und testen Sie das Roaming so, wie eine Person zwischen den Etagen geht.
Passpoint, OpenRoaming und Captive Portals im Vergleich
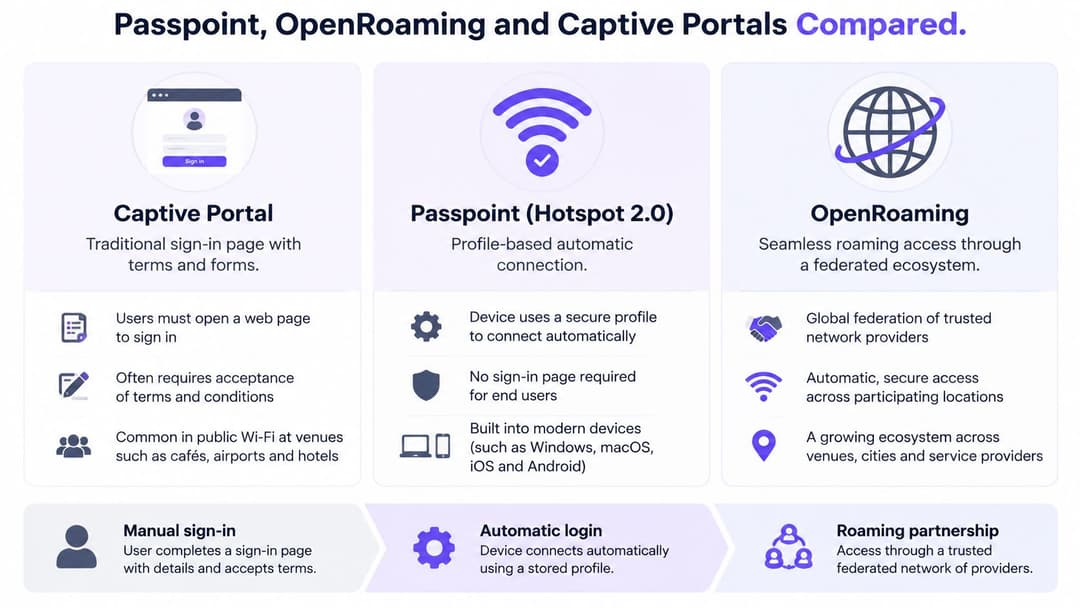
Die Gäste-Anmeldung ist eine Produktentscheidung und keine einzelne richtige Seite. Drei Modelle decken die meisten Standorte ab, und sie wiegen Aufwand für den Nutzer, Wiederholungsbesuche, Anbieter-Eignung und Verwaltungsaufwand unterschiedlich ab.
Ein Captive Portal ist die gewohnte Seite mit Nutzungsbedingungen und häufig einem kurzen Formular. Die Hürde ist hoch, da Benutzer anhalten und Daten eingeben müssen. Wiederkehrende Besucher müssen dies meist wiederholen. Fast jeder Access Point kann eine Browserseite anzeigen, weshalb die Interoperabilität sehr hoch ist. Der administrative Aufwand liegt in der Seite, den Einwilligungsnachweisen und der Verwertung der gesammelten Adressen. Es eignet sich für einmalige Besuche, bei denen eine explizite Zustimmung zu den Nutzungsbedingungen erforderlich ist.
Passpoint, auch bekannt als Hotspot 2.0, nutzt ein Profil, sodass sich ein vertrauenswürdiges Gerät ohne erneute Formulareingabe verbindet. Die Ersteinrichtung erfordert etwas mehr Sorgfalt. Danach verlaufen wiederkehrende Besuche nahtlos, was in Hotels oder auf dem Campus mit täglicher Nutzung entscheidend ist. Sie benötigen Access Points, die dieses Profil unterstützen - es erfordert also eine gezielte Planung statt beliebiger Hardware.
OpenRoaming ist ein föderiertes Framework, das auf Passpoint basiert. Ein Gast, der sich bereits in einer teilnehmenden Umgebung authentifiziert hat, kann einer anderen ohne eine neue Captive Portal Seite beitreten. Sie verbringen weniger Zeit mit der Vergabe lokaler Passwörter und verlassen sich mehr auf die Geräteunterstützung sowie die Föderation selbst.
| Ansatz | Anmeldeaufwand | Wiederkehrende Besucher | Herstellerübergreifend | Admin-Aufwand |
|---|---|---|---|---|
| Captive Portal | Jedes Mal eine Seite | Schwach | Breit gefächert | Seiten, Formulare, Protokolle |
| Passpoint | Gering nach Profilerstellung | Stark in diesem Netzwerk | Benötigt kompatible Hardware | Profile und Vertrauensstellungen |
| OpenRoaming | Gering über Partner hinweg | Stark, wo Partner vorhanden sind | Föderation plus lokale Hardware | Weniger lokaler Passwortaufwand |
Purple ist eine Plattform in diesem Bereich. Sie verfügt über eine OpenRoaming- und Passpoint-Zertifizierung, ermöglicht Gästen die einmalige Authentifizierung per E-Mail und die automatische Wiederverbindung bei einem späteren Besuch, funktioniert mit Meraki, Aruba, Ruckus, Mist sowie UniFi und unterstützt iPSK für ältere Geräte neben SSO für Mitarbeiter. Ein einfacher Captive Portal oder eine eigene Passpoint-Lösung des Veranstaltungsorts bleibt daneben eine valide Option.
Eine kleine Bar benötigt möglicherweise nur eine Gästeseite und ein getrenntes Netzwerk. Eine Hotelgruppe profitiert stärker von automatischen Wiederholungsbesuchen. Ein Krankenhaus sollte klinische Geräte nicht auf ein Gäste Roaming-Profil legen. Stimmen Sie das Modell auf die Verweildauer, die Datenschutzpflichten und die bereits an der Decke installierte Hardware ab.
So verwandeln Sie Ego-WiFi-Daten in messbaren ROI
Erstanbieter WiFi Daten sind die Besucherbeziehung, die der Standort bereits besitzt, sobald jemand diesem Ablauf zugestimmt hat. Eine authentifizierte Sitzung kann einen Besuch, eine Rückkehr und eine Verweildauer anzeigen. Es ist keine Vermutung, die von einem externen Werbenetzwerk gekauft wurde, und kein Grund, alles zu erfassen, was ein Smartphone preisgeben kann.
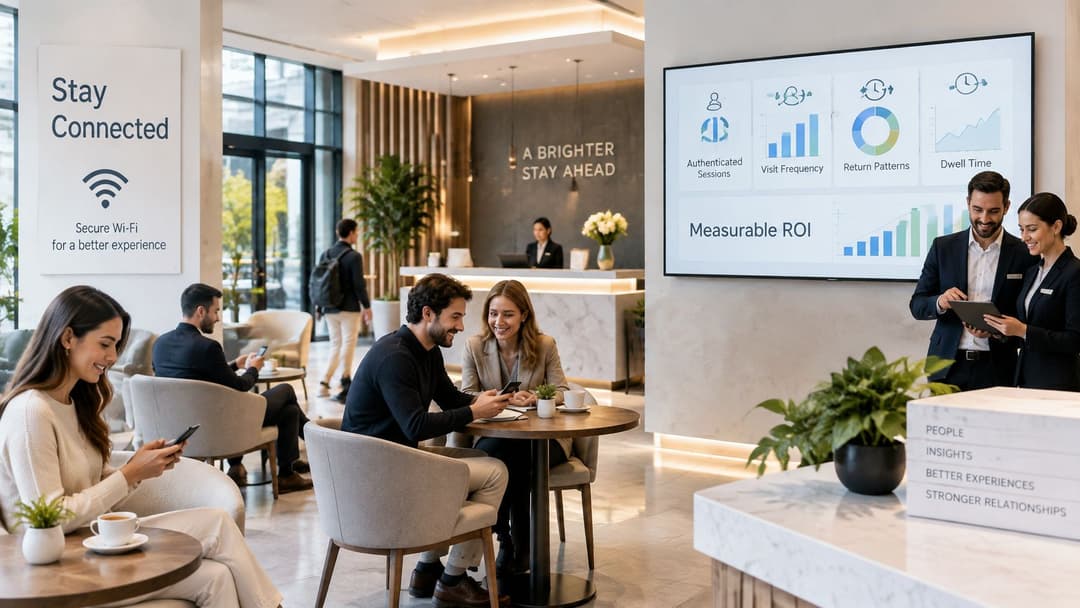
Analysen, CRM-Konnektoren und Marketing-Automatisierung verwandeln einwilligungsbasierte Signale in verwertbare Erkenntnisse für das Team. Ein Hotel sieht, wer unter der Woche wiederkommt. Ein Zentrum erkennt, welche Besuche auf ein Event folgen. Optionale Umfragen liefern Begründungen in den eigenen Worten des Gastes, und zusätzliche Sicherheits-Add-ons halten diesen Kanal innerhalb derselben Grenzen wie das restliche Netzwerk. Die entscheidende Grenze ist die Einwilligung. Wenn Sie nicht erklären können, warum ein Feld gespeichert wird, speichern Sie es nicht.
Vier Maßnahmen, die Sie selbst nachvollziehen können
- Legen Sie eine Baseline fest. Zählen Sie die Besuche und zählen Sie, wie viele Personen die Anmeldeseite abbrechen, bevor sie eine Verbindung herstellen. Dieses Paar gehört zu Ihrem Standort und nicht zu einem Benchmark von woanders.
- Messen Sie die Veränderung. Vergleichen Sie nach der Live-Schaltung des neuen Zugangspfads die Abschlussrate und die wiederholten Besuche mit der von Ihnen notierten Baseline.
- Ordnen Sie nur das zu, was Sie nachverfolgen können. Verknüpfen Sie einen wiederholten Besuch oder eine Umfrageantwort mit einer Kampagne oder einer Standortänderung. Verwerfen Sie alles, was Sie nicht mit einer Ursache verbinden können.
- Zählen Sie die betriebliche Zeit. Weniger manuelle Passwortanfragen, weniger Anrufe beim Empfang wegen "das WiFi ist ausgetreten" und weniger Stunden für die Neuausgabe eines gemeinsam genutzten Schlüssels sind Gewinne, selbst wenn Marketing nicht der Hauptzweck ist.
Gastronomie, Einzelhandel, Gesundheitswesen, Transportwesen, Veranstaltungen und Wohnanlagen teilen nicht dieselbe Erfolgsmetrik. Ein Stadion legt Wert darauf, dass die Anmeldung auch unter dem Druck eines Spieltags reibungslos funktioniert. Studentenheimbetreiber achten darauf, dass Bewohner verbunden bleiben, ohne Passwörter auf dem Flur weiterzugeben. Einer Klinik ist es primär wichtig, dass Besucherverkehr niemals klinische Systeme berührt, wobei Feedback ein positiver Nebeneffekt ist. Dieser WiFi Analytics Guide hilft Ihnen bei der Entscheidung, welche dieser Signale Sie erfassen dürfen.
Wenn Sie den Ausgangswert nicht benennen können, können Sie auch nicht behaupten, dass sich das Projekt bezahlt gemacht hat.
Der nächste Schritt mit Business-WiFi
Beginnen Sie mit einem Standort, nicht mit der gesamten Infrastruktur. Die folgende Reihenfolge verhindert, dass Sie Hardware kaufen, bevor Sie wissen, wer sich im Netzwerk befindet.
Listieren Sie diese Woche die Netzwerknamen. Schreiben Sie jeden Namen auf, den ein Smartphone sehen kann, und prüfen Sie, ob Gäste, Personal und Geräte getrennt sind. Namen auf einer Liste zählen nicht, wenn die dahinterliegenden Pfade gemeinsam genutzt werden.
Inventarisieren Sie die unauffälligen Geräte. Drucker, IP-Telefone, Gebäudezutrittssysteme und Raumbuchungs-Panels befinden sich häufig im Unternehmens-WiFi und gehören oft zur Gebäudetechnik oder einem externen Lieferanten. Eine 2025 veröffentlichte Studie der britischen Regierung deckte schwerwiegende Schwachstellen bei häufig genutzten vernetzten Unternehmensgeräten auf, darunter nicht authentifizierte Remote-Code-Execution-Lücken, veraltete Software, unsichere Konfigurationen und Prozesse, die mit den hochprivilegierten Root-Benutzerrechten ausgeführt werden (Studie zu vernetzten Unternehmensgeräten). Ein sichererer Mitarbeiter-Login schützt nicht vor einem Drucker, der völlig ungesichert ist.
Testen Sie den Pfad zum Internet. Bestätigen Sie, dass die Breitbandverbindung oder die Richtfunkstrecke die Stoßzeiten bewältigen kann. Eine ordentliche Zugangsschicht über einer überlasteten Leitung nützt der Lobby um 17:00 Uhr nichts.
Stimmen Sie das Anmeldemodell auf die jeweilige Gruppe ab. Zertifikate oder Verzeichnis-Anmeldungen für verwaltete Personalgeräte. Eine Captive-Seite, Passpoint oder föderiertes Roaming für Gäste. Ein abgesicherter Bereich mit eigenen Zugangsdaten für alle Geräte, die keine moderne Authentifizierung unterstützen. Wenn ein Lieferant ein Gerät austauscht, erbt das neue Gerät diesen spezifischen Bereich - und keine Abkürzung in das Personalnetzwerk.
Führen Sie ein Pilotprojekt in einem Gebäude durch. Wählen Sie den Bereich mit der höchsten Besucherfrequenz oder der kritischsten Lücke - wie etwa einen Zahlungsbereich, der sich die Luftfahrt mit Besuchern teilt. Betreiben Sie das System lange genug, um einen Umzug, einen Lieferantenbesuch und einen Gerätetausch abzudecken. Überprüfen Sie anschließend, ob die Isolierung der Besucher weiterhin besteht.
Was nach dem Pilotprojekt ausgewertet wird
Achten Sie nur auf vier Ergebnisse. Der Besucherverkehr kann keine internen Systeme erreichen. Ein ausscheidender Mitarbeiter hat am selben Tag den Zugriff verloren. Dicht besetzte Bereiche blieben gemäß Ihren definierten Kennzahlen nutzbar. Die Quote erfolgreicher Anmeldungen hat sich im Vergleich zu Ihrer Baseline verbessert. Wenn diese vier Punkte erfüllt sind, übertragen Sie das Konzept auf den nächsten Standort. Wenn nicht, optimieren Sie den Pilotbetrieb, bevor Sie skalieren. Die Konsolidierung der SSID-Liste ist eine Maßnahme, die Sie noch diese Woche abschließen können - und zwar in dem Gebäude, das entweder die meisten Besucher verzeichnet oder Ihnen die größten Sorgen bereitet.
Purple bietet identitätsbasiertes WiFi für Gäste, Mitarbeiter und Mehrparteiengebäude, sodass ein gemeinsames Lobbypasswort durch wahlweise segmentierbaren und widerrufbaren Zugriff ersetzt wird. Wenn Ihre Standorte Gastzugänge und Mitarbeiteranmeldungen auf derselben Infrastruktur benötigen, ohne drahtlose Netzwerke als nebensächliches Extra zu behandeln, beginnen Sie mit dem Gebäude mit der höchsten Besucherfrequenz oder den kritischsten Sicherheitslücken. Besuchen Sie Purple, um einen Rollout zu besprechen, der in Wochen statt Monaten einsatzbereit ist.


