
Você está no saguão novamente. Um visitante está tentando ler uma senha em um cartão impresso. O notebook de um funcionário desconecta no meio de uma reunião. A pessoa que gerencia o edifício não sabe dizer quem está na rede. Essa mistura é comum em hotéis, escritórios, clínicas e shopping centers, e é a razão pela qual o WiFi para empresas deixou de ser uma cortesia há anos.
A senha compartilhada funcionava quando poucos notebooks se conectavam em um único escritório. Ela falha quando convidados, prestadores de serviço, caixas, câmeras e sistemas de acesso compartilham o mesmo espaço aéreo. Os visitantes esperam se conectar. Os funcionários esperam que as chamadas não caiam. A equipe de facilidades espera que os equipamentos do edifício continuem funcionando. Ninguém consegue auditar essa mistura de cabeça.
Por que o WiFi se tornou um serviço de negócios essencial
O cartão na recepção é um resquício do passado. Durante o início dos anos 2010, a rede sem fio pública deixou de ser uma novidade e se tornou algo que as pessoas usavam nos locais que já frequentavam: estações, hotéis, lojas e prédios públicos.
Os pontos de acesso de WiFi público no Reino Unido aumentaram de 33.851 em junho de 2013 para 41.798 em junho de 2014, um aumento de 7.947 locais, ou cerca de 23,5% em um ano, enquanto o tráfego de WiFi público atingiu 1.514.630 GB em junho de 2013. Em setembro de 2015, o WiFi gratuito já havia sido instalado em mais de 1.000 edifícios em 22 cidades do Reino Unido, centenas de ônibus e bondes em nove cidades ofereciam acesso, e mais de 2,6 milhões de usuários únicos haviam utilizado o sistema de transporte, ao lado do programa Super-Connected Cities e do trabalho de conectividade em torno dos Jogos Olímpicos de Londres 2012 (crescimento do WiFi público no Reino Unido).
O que o edifício assumiu
Essa expansão ocorreu em locais de transporte, hotelaria, varejo e órgãos públicos. Um hotel, uma estação e uma prefeitura passaram subitamente a operar um serviço que seus clientes consideravam comum. Os funcionários trouxeram notebooks. As ferramentas em nuvem presumiam que a conexão permaneceria estável. O access point no teto tornou-se uma infraestrutura compartilhada, não um privilégio que você poderia desligar em um dia calmo.
Uma regra do edifício: se clientes, funcionários e visitantes esperam se conectar dentro de suas instalações, a rede sem fio faz parte do funcionamento do edifício.
Para quem gerencia locais em vez de cabos, a mudança é prática. Você não está mais decidindo se vai oferecer WiFi. Você está decidindo quem pode se conectar, o que pode acessar e como saberá se essa divisão continua mantida após a próxima reformulação, troca de fornecedor ou substituição de dispositivos.
A TI corporativa herdou a mesma expectativa. Trabalho móvel, acesso de convidados e operações habilitadas para dados compartilham a mesma infraestrutura de rede. Uma chamada caída em uma sala de reunião e um visitante preso em uma página de login são ambas falhas de serviço, mesmo quando a falha está em partes diferentes do projeto. Trate o serviço como algo que você governa. Uma única rede plana não suportará clientes, funcionários e sistemas prediais ao mesmo tempo.
WiFi de Convidados e de Funcionários Atendem a Necessidades Diferentes
Durante um evento movimentado, um visitante entra no WiFi do saguão enquanto os funcionários usam sistemas atrás da recepção. Ambas as conexões trafegam pelo mesmo edifício, mas não devem abrir as mesmas portas. O WiFi de convidados e de funcionários precisa de regras de acesso separadas, e equipamentos como câmeras e controladores de acesso também precisam de seus próprios limites.
Conceito-chave: Zonas separadas funcionam como áreas distintas em um edifício. Um visitante pode entrar no saguão, enquanto a equipe e os equipamentos do edifício têm acesso apenas aos espaços que seu trabalho exige.
O tráfego de visitantes é temporário. Hóspedes de hotéis, compradores, familiares de pacientes e participantes de eventos precisam de uma maneira fácil de se conectar, com acesso restrito à internet. O tráfego de funcionários dá suporte ao trabalho, como e-mails, registros e ferramentas de pagamento, portanto, o acesso deve estar vinculado a uma pessoa autorizada ou a um dispositivo gerenciado. O tráfego de dispositivos é diferente. Impressoras, painéis de salas, câmeras e controladores de portas geralmente não têm uma pessoa nos controles, e sua manutenção pode pertencer a um fornecedor ou à equipe de instalações.
Colocar todos os três grupos em uma única rede sem restrições é como dar a cada visitante uma chave para o setor administrativo. Um telefone comprometido, um clique acidental ou uma conta antiga de prestador de serviços podem expor sistemas de pagamento, registros de funcionários ou controles do edifício.
Conceito-chave: A separação é uma regra operacional contínua, não uma configuração única. Mudanças de escritório, trocas de fornecedores, eventos temporários e substituição de equipamentos podem gradualmente tornar as fronteiras originais menos confiáveis.
Uma rede pode estar bem dividida quando instalada pela primeira vez, mas sofrer desvios à medida que o edifício muda. Um novo ponto de acesso pode herdar configurações amplas; um fornecedor pode adicionar equipamentos sem atualizar as regras de acesso; uma conexão temporária de evento pode permanecer ativa depois. O risco não é apenas uma rede ter sido mal projetada. É que suas permissões não correspondam mais a quem usa cada espaço ou dispositivo.
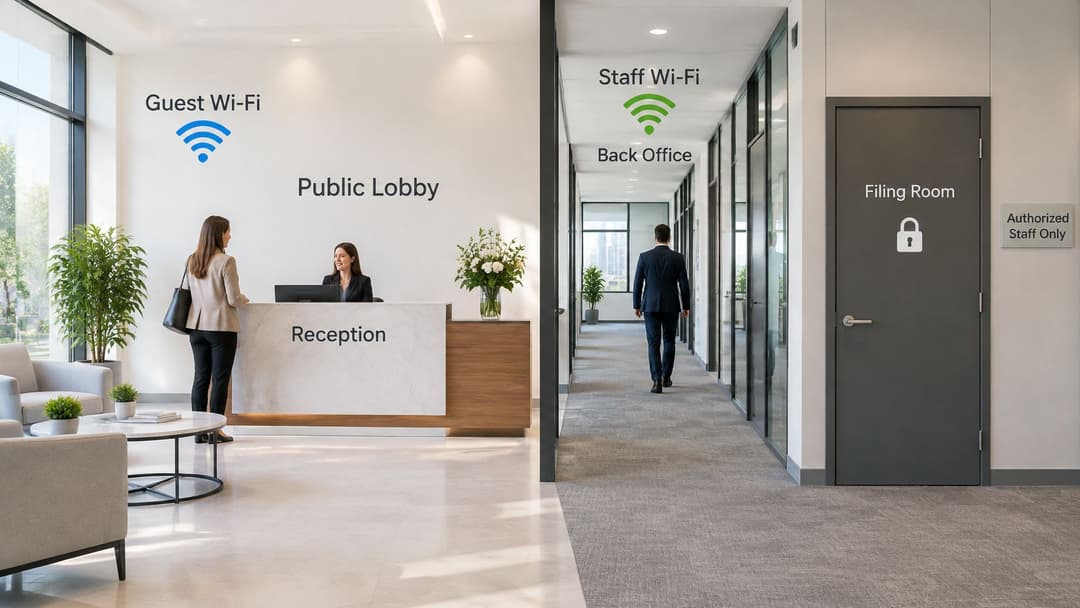
Uma verificação prática é testar o que cada zona pode acessar. Um celular no WiFi de visitantes consegue se conectar a um caixa, a uma estação de trabalho clínica ou ao controlador do edifício? Repita a verificação após uma reforma, troca de fornecedor ou substituição de dispositivos, não apenas durante a instalação. O guia de WiFi para convidados explica como planejar o acesso de visitantes.
Conceito-chave: Uma zona só é útil quando suas regras de acesso correspondem ao seu propósito e são verificadas conforme o local muda.
Uma verificação rápida de zonas
- Zona de convidados: apenas acesso à internet, sem rota para sistemas de funcionários, equipamentos de pagamento ou controles do edifício, e um processo de login que pode ser revogado.
- Zona de funcionários: acesso para usuários autorizados ou dispositivos gerenciados, com registros de tudo o que se conectou.
- Zona de dispositivos: apenas equipamentos conhecidos, acesso de saída limitado e um proprietário identificado na equipe de instalações ou no contrato do fornecedor.
Se você não consegue desenhar essas zonas e suas conexões permitidas em uma única página, os limites podem ter se perdido. Grandes propriedades podem perder a separação por meio de alterações comuns, mesmo quando o projeto original era sólido.
Acesso Baseado em Identidade: De Senhas a Certificados
Uma senha compartilhada é uma chave única copiada em um cartão, em um quadro branco e em uma dúzia de telefones. Quando alguém sai, ou quando esse cartão é fotografado, você não pode pegar a chave de volta sem alterá-la para todos que ainda estão no edifício.
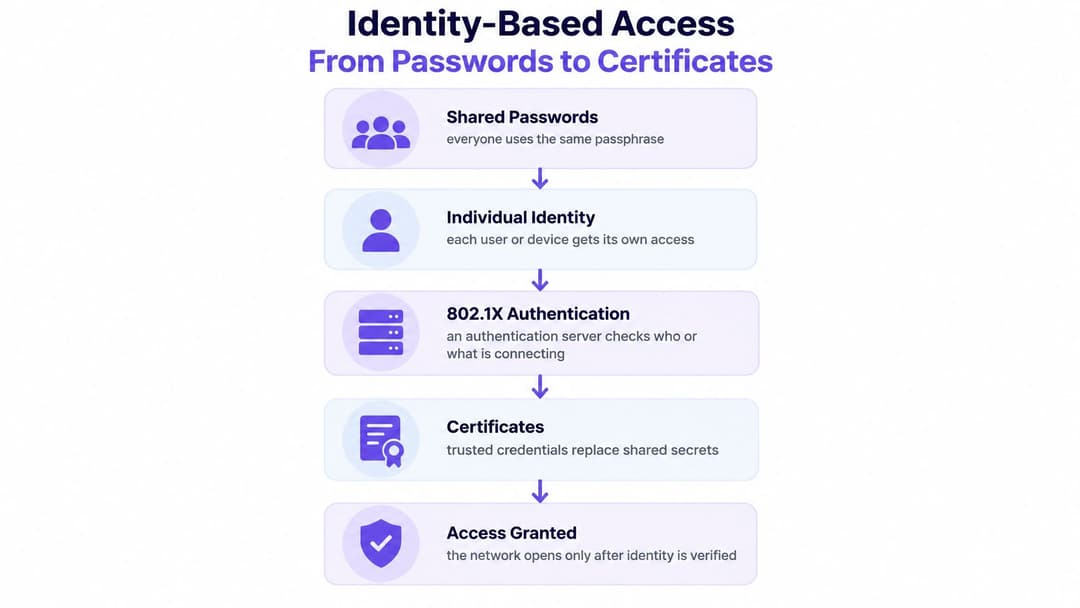
O 802.1X altera a ordem dos eventos. Antes de permitir a entrada de um dispositivo, um servidor de autenticação verifica quem, ou o quê, está solicitando a conexão. O ponto de acesso e o dispositivo então estabelecem chaves de criptografia exclusivas para aquela sessão. Não existe uma senha única para liberar a entrada, portanto, um vazamento não expõe o andar inteiro. A revogação individual se torna possível, e você obtém um registro que vincula uma identidade a um dispositivo.
O UK National Cyber Security Centre identifica certificados criptográficos de dispositivos como um dos controles mais eficazes para decidir se um dispositivo pode entrar na rede, e cita o 802.1X com WPA2-Enterprise ou WPA3-Enterprise para acesso sem fio (orientações do NCSC sobre shadow IT). Pontos de acesso conectados à internet também se enquadram nos requisitos de infraestrutura do Cyber Essentials, posicionando a rede sem fio na própria fronteira de segurança, e não ao lado dela.
Como a verificação é executada
- O dispositivo solicita conexão à rede de funcionários.
- O ponto de acesso não confia nessa solicitação por conta própria. Ele repassa a verificação para um servidor de autenticação.
- O servidor valida um certificado, ou uma conta de diretório, para aquele usuário ou dispositivo.
- Somente então a sessão recebe suas próprias chaves de criptografia. Revogar um laptop não força uma nova senha para o restante do andar.
Certificados atendem a notebooks e celulares gerenciados. A equipe de TI emite uma credencial mantida no dispositivo e, ao removê-la, o acesso é revogado. O login por diretório, incluindo o single sign-on, atende aos funcionários que já possuem uma conta corporativa. Quando essa conta é desativada, o acesso sem fio deve ser encerrado no mesmo dia. Um caminho restrito de dispositivos atende a equipamentos que não conseguem armazenar um certificado. Ele não se conecta à rede corporativa. Ele recebe um segmento restrito e uma credencial que você pode excluir de forma independente.
Nomes e senhas compartilhadas também facilitam a falsificação. Um access point não autorizado pode anunciar uma rede familiar e coletar a senha que as pessoas já conhecem. Isso ajuda a identificar ameaças de WiFi evil twin antes de tratar o nome na tela como prova de que você está em sua própria rede.
Quando alguém sai, você revoga uma pessoa ou um dispositivo. Você não reimprime o cartão no saguão.
Projetando a rede para capacidade e resiliência
Os pontos de acesso são as alças de acesso. A linha de banda larga é a rodovia. Uma alça de acesso mais larga não ajuda se a rodovia estiver engarrafada, e uma linha rápida não ajuda se cada dispositivo estiver lutando pela mesma fatia de sinal.
O relatório Connected Nations 2024 da Ofcom revelou que 75% dos estabelecimentos no Reino Unido, somando residências e empresas, contrataram banda larga de pelo menos 30 Mbit/s até julho de 2024, ante 72% no período anterior, enquanto a disponibilidade de fibra óptica ponta a ponta atingiu cerca de 59% dos estabelecimentos, a adesão onde ela estava disponível foi de 35% ( 7,5 milhões de estabelecimentos), e cerca de 7% das instalações, incluindo pequenas e médias empresas, contavam com banda larga adequada via acesso sem fio fixo (Connected Nations 2024).
Um escritório corporativo em uma grande cidade com fibra dedicada e um hotel rural com uma conexão mais limitada não compartilham a mesma capacidade. Aplicativos em nuvem, voz, vídeo, verificações de identidade e picos de visitantes consomem essa linha. Um upload fraco ou um backhaul congestionado vão comprometer um planejamento sem fio cuidadoso, e edifícios comerciais mais antigos costumam esconder essa limitação até que o saguão fique cheio.
Espectro extra, não uma substituição
As organizações do Reino Unido podem usar a porção de 5.925–6.425 GHz da faixa de 6 GHz para Wi-Fi 6E e Wi-Fi 7, cerca de 500 MHz de espectro adicional, embora a alocação do Reino Unido seja mais estreita do que os 1.200 MHz totais liberados em alguns outros países (notas da Jisc sobre WPA3, Wi-Fi 6E e eduroam). Centros de convenções, hospitais, hubs de transporte, shopping centers e estádios frequentemente esgotam o tempo de transmissão antes de esgotar a banda larga. Canais mais amplos de 80 MHz ou 160 MHz aumentam a capacidade quando os clientes oferecem suporte à faixa.
6 GHz não substitui 5 GHz. Ele alcança distâncias menores e enfrenta mais dificuldades com paredes, portanto, ele complementa uma cobertura mais ampla em vez de aposentá-la. Os planejadores também obtêm menos canais amplos sem sobreposição do que uma brochura genérica sugere, o que significa um plano de canais para o UK, e não uma cópia do projeto de outro país.
Avalie a rede pelo nível de ocupação do espaço aéreo, não pela velocidade impressa no access point.
As verificações que realmente importam são utilização de canal, taxa de retransmissão, latência de roaming e tempo de transmissão por cliente. A taxa nominal pode parecer excelente enquanto um dispositivo portátil no limite de uma ala passa o tempo esperando ou reconectando. Faça uma vistoria no local antes de comprar mais hardware. Um site survey de WiFi estruturado se justifica quando a densidade ou materiais espessos tornam os palpites caros. Aplique 6 GHz nas zonas mais movimentadas e em dispositivos gerenciados modernos, mantenha 5 GHz para alcance e clientes mais antigos, e teste o roaming exatamente como uma pessoa caminha entre os andares.
Comparação entre Passpoint, OpenRoaming e Captive Portals
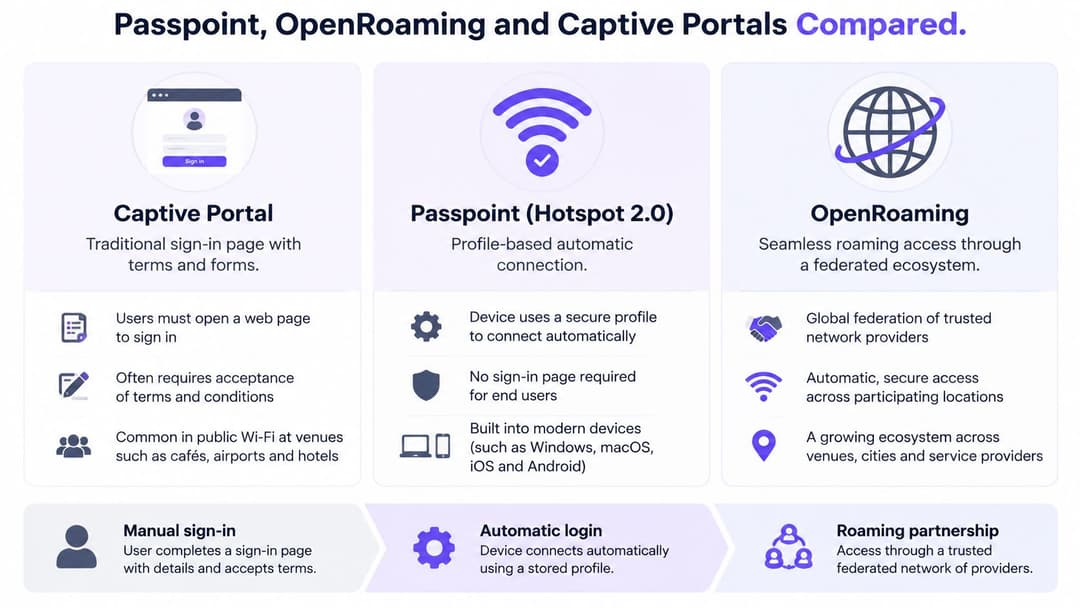
O login de convidados é uma escolha de produto, não uma única página correta. Três modelos atendem à maioria dos locais no Reino Unido, equilibrando atrito, visitas de retorno, adequação do fornecedor e esforço administrativo de maneiras diferentes.
Um Captive Portal é a página familiar com termos e, frequentemente, um formulário curto. O atrito é alto porque as pessoas precisam parar e digitar. Visitantes recorrentes geralmente repetem o processo. Quase qualquer ponto de acesso pode apresentar uma página de navegador, portanto a interoperabilidade é ampla. A carga de administração fica na página, no registro de consentimento e em tudo o que você faz com os endereços coletados. É ideal para uma visita pontual na qual você precisa de um momento explícito de aceite de termos.
O Passpoint, também chamado de Hotspot 2.0, usa um perfil para que um dispositivo confiável se conecte sem um formulário novo. A primeira configuração exige mais cuidado. Depois disso, as visitas de retorno são automáticas, o que é importante em um hotel ou campus que as pessoas usam a semana toda. Você precisa de pontos de acesso que suportem o perfil, portanto trata-se menos de "qualquer equipamento no teto" e mais de um projeto planejado.
OpenRoaming é uma estrutura federada baseada em Passpoint. Um convidado que já se autenticou em um ambiente participante pode se conectar a outro sem uma nova página de Captive Portal. Você gasta menos tempo emitindo senhas locais e mais tempo dependendo do suporte do dispositivo e da própria federação.
| Abordagem | Fricção no login | Visitantes recorrentes | Entre fornecedores | Carga administrativa |
|---|---|---|---|---|
| Captive Portal | Uma página a cada acesso | Fraca | Ampla | Páginas, formulários, logs |
| Passpoint | Baixa após criar perfil | Forte nessa rede | Exige equipamentos compatíveis | Perfis e confiança |
| OpenRoaming | Baixa entre parceiros | Forte onde há parceiros | Federação mais equipamentos locais | Menos trabalho com senhas locais |
O Purple é uma plataforma neste conjunto. Ele possui certificação OpenRoaming e Passpoint, permite que um convidado se autentique uma vez por e-mail e se reconecte em uma visita futura, funciona com Meraki, Aruba, Ruckus, Mist e UniFi, e suporta iPSK para dispositivos mais antigos junto com SSO para funcionários. Um Captive Portal simples, ou a própria estrutura Passpoint do local, continua sendo uma escolha válida ao lado dele.
Um pequeno bar pode precisar apenas de uma página de convidados e uma rede separada. Um grupo hoteleiro ganha mais com visitas de retorno automáticas. Um hospital não deve colocar dispositivos clínicos em um perfil de roaming de convidados. Adapte o modelo ao tempo de permanência, aos deveres de privacidade e ao hardware já instalado no teto.
Transformando dados de WiFi primários em ROI mensurável
Os dados de WiFi primários (first-party) são o relacionamento com o visitante que o local já possui, uma vez que alguém tenha concordado com essa jornada. Uma sessão autenticada pode mostrar uma visita, um retorno e o tempo de permanência. Não é um palpite comprado de uma rede de anúncios externa e não é uma razão para coletar tudo o que um telefone pode revelar.
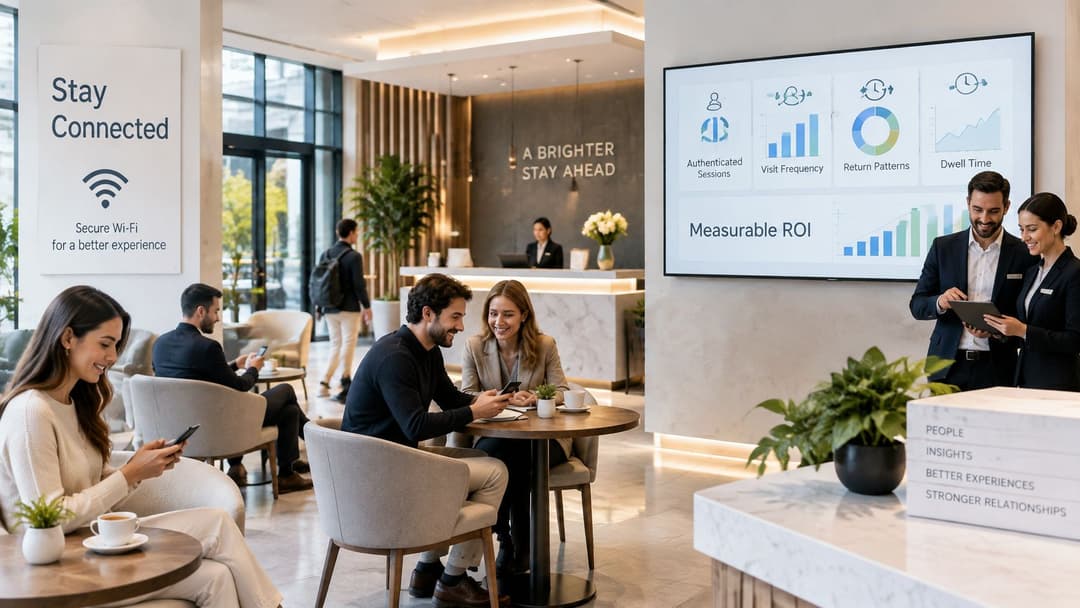
Recursos de Analytics, conectores de CRM e automação de marketing transformam sinais consentidos em jornadas sobre as quais a equipe pode agir. Um hotel vê quem retorna no meio da semana. Um centro comercial vê quais visitas acontecem após um evento. Pesquisas opcionais adicionam um motivo com as próprias palavras do visitante, e complementos extras de segurança mantêm esse canal dentro do mesmo limite que o restante da rede. O limite útil é o consentimento. Se você não consegue explicar por que um campo é mantido, não o mantenha.
Quatro ações que você mesmo pode mensurar
- Defina uma linha de base. Conte as visitas e veja quantas pessoas abandonam a página de login antes de se conectar. Esse par de dados pertence ao seu local, e não a um parâmetro de referência externo.
- Meça a mudança. Após o novo caminho de acesso estar no ar, compare a taxa de conclusão e as visitas recorrentes com a linha de base que você registrou.
- Atribua apenas o que puder rastrear. Vincule uma visita recorrente ou a resposta de uma pesquisa a uma campanha ou mudança no local. Descarte tudo o que você não puder associar a uma causa.
- Calcule o tempo operacional. Menos solicitações manuais de senha, menos chamados de "o WiFi não está funcionando" para a recepção e menos horas gastas reemitindo uma chave compartilhada são ganhos, mesmo quando o objetivo não for o marketing.
Setores de hospitalidade, varejo, saúde, transporte, eventos e áreas residenciais não compartilham a mesma métrica de sucesso. Um estádio se preocupa em concluir o acesso sob a pressão de um dia de jogo. Um alojamento estudantil se preocupa para que os residentes permaneçam conectados sem repassar uma senha pelo corredor. Uma clínica se preocupa, antes de tudo, que o tráfego de visitantes nunca toque nos sistemas clínicos, tendo o feedback como um benefício secundário. Este guia de análises de WiFi ajuda você a decidir quais desses sinais tem permissão para manter.
Se você não consegue definir a linha de base, não pode comprovar que o projeto se pagou.
Dando o próximo passo com o WiFi empresarial
Comece com um local, não com toda a propriedade. A sequência abaixo é a ordem que evita que você compre hardware antes de saber quem está utilizando a rede.
Liste os nomes das redes esta semana. Anote cada nome que um telefone consegue ver e verifique se hóspedes, equipe e dispositivos estão separados. Nomes em uma lista não contam se os caminhos por baixo forem compartilhados.
Faça um inventário dos dispositivos silenciosos. Impressoras, telefones conectados à internet, sistemas de entrada de edifícios e painéis de reserva de salas geralmente permanecem no WiFi empresarial e, muitas vezes, pertencem ao setor de instalações ou a um fornecedor. Uma pesquisa do governo do Reino Unido publicada em 2025 encontrou falhas graves em dispositivos conectados empresariais comumente usados, incluindo falhas de execução remota de código sem autenticação, softwares desatualizados, configurações inseguras e dispositivos executando processos como o usuário root com altos privilégios (pesquisa sobre dispositivos conectados empresariais). Um login de funcionário mais forte não repara uma impressora totalmente vulnerável.
Teste o caminho para a internet. Confirme se a banda larga, ou o link sem fio fixo, suporta o horário de pico. Uma camada de acesso organizada sobre uma linha saturada ainda falha no saguão às 17h.
Combine um modelo de login para cada grupo. Certificados ou login de diretório para dispositivos gerenciados de funcionários. Uma página de Captive Portal, Passpoint ou roaming federado para convidados. Um segmento bloqueado, com sua própria credencial, para qualquer coisa que não possa realizar autenticação moderna. Quando um fornecedor substitui uma unidade, a nova unidade herda o segmento, não um atalho para a rede de funcionários.
Faça um piloto em um edifício. Escolha o local com maior fluxo de pessoas ou com a lacuna mais crítica, como uma área de pagamento que ainda compartilha o sinal de rede com visitantes. Execute o piloto por tempo suficiente para incluir uma mudança, uma visita de fornecedor e uma substituição de dispositivo. Em seguida, verifique se o isolamento de visitantes continua funcionando.
O que analisar após o piloto
Analise apenas quatro resultados. O tráfego de visitantes não consegue acessar nada interno. Um ex-colaborador perdeu o acesso no mesmo dia. Áreas de alta densidade permaneceram utilizáveis dentro das métricas selecionadas. A taxa de conclusão de acessos evoluiu em comparação com a sua linha de base. Se esses quatro pontos estiverem saudáveis, replique o padrão para o próximo local. Caso contrário, corrija o piloto antes de expandir. A lista de SSIDs é a ação que você pode concluir antes do fim da semana, no edifício que recebe mais visitantes ou que traz maior preocupação.
A Purple oferece WiFi baseado em identidade para visitantes, funcionários e edifícios multilocatários, substituindo a senha compartilhada da recepção por um acesso que você pode segmentar e revogar. Se seus locais precisam de jornadas para visitantes e login de funcionários na mesma infraestrutura, sem tratar a rede sem fio como um recurso secundário, comece pelo edifício que possui o maior fluxo de pessoas ou a brecha de segurança mais crítica. Visite a Purple para conversar sobre uma implantação projetada para entrar em operação em semanas, em vez de meses.


