
आप फिर से लॉबी में हैं। एक आगंतुक मुद्रित कार्ड पर लिखे पासवर्ड को ध्यान से देखने की कोशिश कर रहा है। मीटिंग के बीच में ही किसी कर्मचारी का लैपटॉप डिस्कनेक्ट हो जाता है। इमारत का प्रबंधन करने वाला व्यक्ति यह नहीं बता सकता कि नेटवर्क पर कौन मौजूद है। होटल, कार्यालय, क्लिनिक और शॉपिंग सेंटर में यह स्थिति आम है, और यही कारण है कि बिज़नेस में WiFi वर्षों पहले एक सामान्य सुविधा के बजाय एक अनिवार्य आवश्यकता बन चुका है।
साझा किया गया पासवर्ड तब काम करता था जब कुछ ही लैपटॉप एक कार्यालय से जुड़ते थे। यह तब विफल हो जाता है जब गेस्ट, ठेकेदार, टिल, कैमरे और डोर सिस्टम सभी एक ही नेटवर्क साझा करते हैं। आगंतुक ऑनलाइन होने की उम्मीद करते हैं। कर्मचारी चाहते हैं कि कॉल न कटे। सुविधा प्रबंधन चाहता है कि बिल्डिंग किट काम करती रहे। कोई भी इस स्थिति का आकलन केवल अपनी याददाश्त के आधार पर नहीं कर सकता है।
WiFi एक मुख्य व्यावसायिक सेवा क्यों बना
रिसेप्शन डेस्क पर रखा कार्ड अतीत का एक अवशेष है। 2010 के दशक की शुरुआत में, सार्वजनिक वायरलेस एक नया कौतूहल नहीं रहा बल्कि कुछ ऐसा बन गया जिसका उपयोग लोग अपने द्वारा जाने वाले स्थानों पर करने लगे: जैसे स्टेशन, होटल, दुकानें और नागरिक भवन।
UK में पब्लिक WiFi हॉटस्पॉट जून 2013 में 33,851 से बढ़कर जून 2014 में 41,798 हो गए, जो एक वर्ष में 7,947 स्थानों या लगभग 23.5% की वृद्धि है, जबकि जून 2013 में पब्लिक WiFi ट्रैफिक 1,514,630 GB तक पहुंच गया था। सितंबर 2015 तक, 22 UK शहरों की 1,000 से अधिक इमारतों में मुफ्त WiFi स्थापित किया जा चुका था, नौ शहरों में सैकड़ों बसों और ट्रामों में एक्सेस की सुविधा उपलब्ध थी, और Super-Connected Cities प्रोग्राम और 2012 लंदन ओलंपिक खेलों के आसपास कनेक्टिविटी कार्यों के साथ-साथ 2.6 मिलियन से अधिक यूनिक उपयोगकर्ताओं ने इस ट्रांसपोर्ट स्कीम का उपयोग किया था (UK public WiFi growth)।
इमारत ने क्या जिम्मेदारी ली
यह विस्तार परिवहन, आतिथ्य, खुदरा और नागरिक स्थलों तक फैला हुआ है। एक होटल, एक स्टेशन और एक परिषद कार्यालय अचानक एक ऐसी सेवा संचालित कर रहे थे जिसे उनके ग्राहक सामान्य मानते थे। कर्मचारी लैपटॉप लेकर आए। क्लाउड टूल ने माना कि कनेक्शन बना रहेगा। सीलिंग पर लगा एक्सेस पॉइंट एक साझा इंफ्रास्ट्रक्चर बन गया, न कि कोई ऐसा लाभ जिसे आप किसी शांत दिन बंद कर सकें।
इमारत का एक नियम: यदि ग्राहक, कर्मचारी और आगंतुक सभी आपकी दीवारों के भीतर ऑनलाइन होने की उम्मीद करते हैं, तो वायरलेस नेटवर्क इस बात का हिस्सा है कि इमारत कैसे काम करती है।
केबलों के बजाय साइटों को चलाने वाले व्यक्ति के लिए, यह बदलाव व्यावहारिक है। अब आप यह तय नहीं कर रहे हैं कि WiFi की पेशकश की जाए या नहीं। आप यह तय कर रहे हैं कि कौन शामिल हो सकता है, वे कहाँ तक पहुँच सकते हैं, और आप कैसे जानेंगे कि अगला रीफिट, आपूर्तिकर्ता परिवर्तन या डिवाइस परिवर्तन के बाद भी विभाजन बना हुआ है।
एंटरप्राइज IT को भी वही उम्मीद विरासत में मिली है। मोबाइल वर्क, गेस्ट एक्सेस और डेटा-सक्षम संचालन सभी एक ही हवा पर चलते हैं। मीटिंग रूम में कॉल ड्रॉप होना और साइन-इन पेज पर अटका हुआ आगंतुक, दोनों ही सेवा की विफलताएं हैं, भले ही गलती डिज़ाइन के अलग-अलग हिस्सों में हो। सेवा का ऐसा व्यवहार करें जिसे आप नियंत्रित करते हैं। एक सिंगल फ्लैट नेटवर्क ग्राहकों, कर्मचारियों और बिल्डिंग सिस्टम को एक साथ नहीं ले जाएगा।
गेस्ट और स्टाफ WiFi अलग-अलग काम करते हैं
किसी व्यस्त कार्यक्रम के दौरान, एक आगंतुक लॉबी के WiFi से जुड़ता है, जबकि कर्मचारी रिसेप्शन डेस्क के पीछे वाले सिस्टम का उपयोग करते हैं। दोनों कनेक्शन एक ही इमारत से होकर गुजरते हैं, लेकिन उन्हें एक ही दरवाजे नहीं खोलने चाहिए। गेस्ट और स्टाफ WiFi के लिए अलग-अलग एक्सेस नियमों की आवश्यकता होती है, और कैमरा तथा डोर कंट्रोलर जैसे उपकरणों को भी अपनी सीमाएँ निर्धारित करने की आवश्यकता होती है।
मुख्य अवधारणा: अलग-अलग ज़ोन किसी इमारत के अलग-अलग हिस्सों की तरह काम करते हैं। एक आगंतुक लॉबी में प्रवेश कर सकता है, जबकि कर्मचारियों और इमारत के उपकरणों की पहुंच केवल उन्हीं स्थानों तक होती है जहां उनके काम की आवश्यकता होती है।
गेस्ट ट्रैफिक अस्थायी है। होटल के मेहमानों, खरीदारों, मरीजों के परिवारों और इवेंट में भाग लेने वालों को इंटरनेट तक सीमित पहुंच के साथ कनेक्ट करने के एक आसान तरीके की आवश्यकता होती है। स्टाफ ट्रैफिक ईमेल, रिकॉर्ड और भुगतान उपकरण जैसे कार्यों का समर्थन करता है, इसलिए पहुंच किसी अधिकृत व्यक्ति या प्रबंधित डिवाइस से जुड़ी होनी चाहिए। डिवाइस ट्रैफिक फिर से अलग है। प्रिंटर, रूम पैनल, कैमरे और डोर कंट्रोलर के नियंत्रण में अक्सर कोई व्यक्ति नहीं होता है, और उनका रखरखाव किसी आपूर्तिकर्ता या सुविधा टीम का हो सकता है।
तीनों समूहों को एक ही अप्रतिबंधित नेटवर्क पर रखना हर आगंतुक को बैक ऑफिस की चाबी देने जैसा है। एक हैक हुआ फोन, एक अनजाने में किया गया क्लिक या कोई पुराना ठेकेदार खाता आपके पेमेंट सिस्टम, कर्मचारियों के रिकॉर्ड या बिल्डिंग कंट्रोल को खतरे में डाल सकता है।
मुख्य अवधारणा: पृथक्करण (Separation) एक निरंतर चलने वाला संचालन नियम है, न कि केवल एक बार का सेटअप। ऑफिस शिफ्टिंग, सप्लायर में बदलाव, अस्थायी कार्यक्रम और बदले गए उपकरण धीरे-धीरे मूल सीमाओं को कम विश्वसनीय बना सकते हैं।
एक नेटवर्क पहली बार स्थापित होने पर अच्छी तरह से विभाजित हो सकता है, फिर बिल्डिंग में बदलाव के साथ बदल सकता है। एक नया एक्सेस पॉइंट व्यापक सेटिंग्स प्राप्त कर सकता है; एक आपूर्तिकर्ता एक्सेस नियमों को अपडेट किए बिना उपकरण जोड़ सकता है; एक अस्थायी ईवेंट कनेक्शन बाद में भी सक्रिय रह सकता है। जोखिम यह नहीं है कि नेटवर्क खराब तरीके से डिज़ाइन किया गया था। यह है कि इसकी अनुमतियां अब इस बात से मेल नहीं खाती हैं कि प्रत्येक स्थान या डिवाइस का उपयोग कौन करता है।
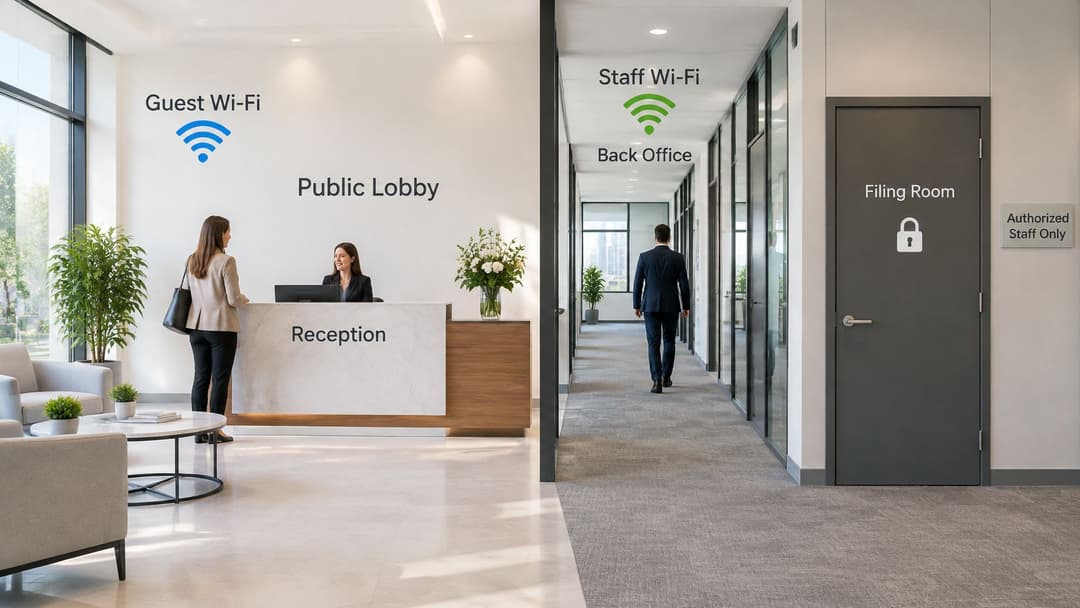
एक व्यावहारिक तरीका यह जांचना है कि प्रत्येक ज़ोन कहाँ तक पहुँच सकता है। क्या विज़िटर WiFi पर मौजूद फ़ोन किसी टिल, क्लिनिकल वर्कस्टेशन या बिल्ड-कंट्रोलर से कनेक्ट हो सकता है? यह जाँच केवल इंस्टॉलेशन के समय ही नहीं, बल्कि फ़िट-आउट, सप्लायर में बदलाव या डिवाइस बदलने के बाद भी दोहराएँ। गैस्ट WiFi गाइड यह बताती है कि विज़िटर एक्सेस की योजना कैसे बनाई जाए।
मुख्य अवधारणा: एक ज़ोन केवल तभी उपयोगी होता है जब उसके एक्सेस नियम उसके उद्देश्य से मेल खाते हों और साइट में बदलाव होने पर उनकी जांच की जाती हो।
एक छोटा क्षेत्र (ज़ोन) परीक्षण
- गेस्ट ज़ोन: केवल इंटरनेट पहुंच, कर्मचारियों के सिस्टम, भुगतान उपकरण या बिल्डिंग कंट्रोल के लिए कोई रूट नहीं, और एक साइन-इन प्रक्रिया जिसे रद्द किया जा सकता है।
- स्टाफ ज़ोन: अधिकृत उपयोगकर्ताओं या प्रबंधित उपकरणों के लिए पहुंच, जिसमें क्या जुड़ा था इसका रिकॉर्ड होता है।
- डिवाइस ज़ोन: केवल ज्ञात उपकरण, सीमित आउटबाउंड पहुंच और सुविधाओं या आपूर्तिकर्ता अनुबंध में एक नामित मालिक।
यदि आप एक पृष्ठ पर इन ज़ोन और उनके अनुमत कनेक्शनों का स्केच नहीं बना सकते हैं, तो सीमाएं अपने स्थान से भटक सकती हैं। बड़े एस्टेट साधारण बदलावों के माध्यम से पृथक्करण खो सकते हैं, भले ही मूल डिज़ाइन सही क्यों न रहा हो।
पासवर्ड से लेकर सर्टिफिकेट तक पहचान-आधारित पहुंच
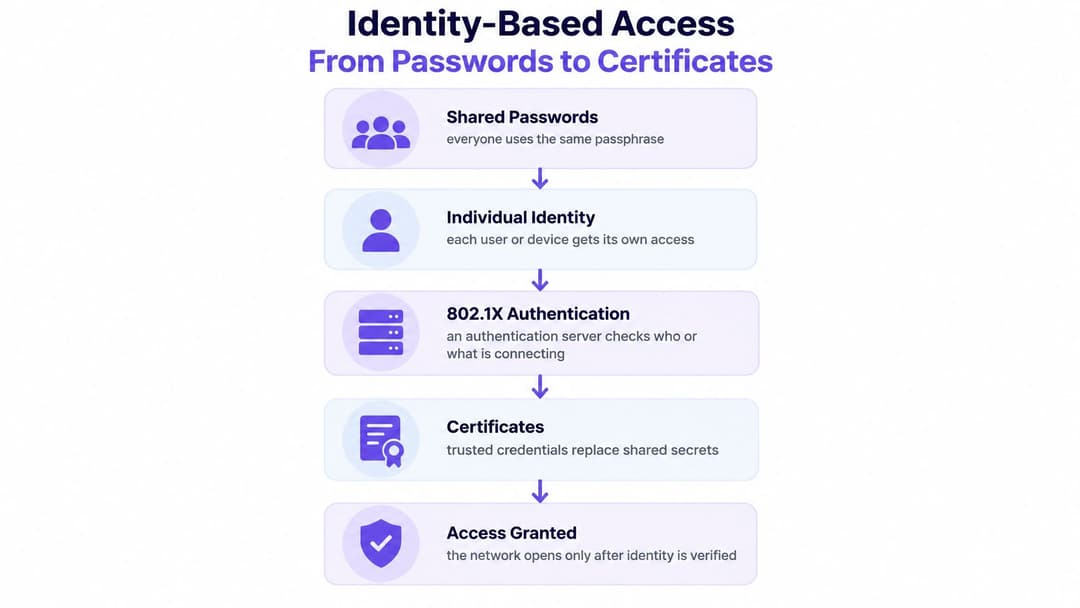
एक साझा पासफ़्रेज़ (passphrase) एक ऐसी चाबी है जिसे किसी कार्ड, व्हाइटबोर्ड और दर्जनों फोन पर कॉपी किया गया है। जब कोई व्यक्ति जाता है, या जब उस कार्ड की फोटो खींच ली जाती है, तो आप इमारत में मौजूद बाकी सभी लोगों के लिए इसे बदले बिना उस चाबी को वापस नहीं ले सकते।
802.1X प्रक्रियाओं के क्रम को बदल देता है। किसी डिवाइस को अनुमति मिलने से पहले, एक ऑथेंटिकेशन सर्वर यह जांचता है कि कौन या क्या जुड़ने का अनुरोध कर रहा है। इसके बाद एक्सेस पॉइंट और डिवाइस केवल उस सेशन के लिए एन्क्रिप्शन कीज़ पर सहमत होते हैं। सुरक्षा के लिए कोई एक पासवर्ड नहीं होता है, इसलिए डेटा लीक होने से पूरा नेटवर्क प्रभावित नहीं होता है। व्यक्तिगत रिवोकेशन संभव हो जाता है, और आपको एक ऐसा रिकॉर्ड मिलता है जो पहचान को डिवाइस से जोड़ता है।
UK नेशनल साइबर सिक्योरिटी सेंटर क्रिप्टोग्राफिक डिवाइस सर्टिफिकेट को यह तय करने के लिए सबसे प्रभावी नियंत्रणों में से एक मानता है कि कोई डिवाइस नेटवर्क से जुड़ सकता है या नहीं, और यह वायरलेस एक्सेस के लिए WPA2-Enterprise या WPA3-Enterprise के साथ 802.1X का हवाला देता है (शैडो IT पर NCSC मार्गदर्शन)। इंटरनेट से जुड़े एक्सेस पॉइंट भी Cyber Essentials इंफ्रास्ट्रक्चर आवश्यकताओं के अंतर्गत आते हैं, इसलिए वायरलेस सुरक्षा सीमा के बगल में रहने के बजाय उसी पर स्थित होता है।
यह जांच कैसे चलती है
- डिवाइस स्टाफ नेटवर्क में शामिल होने का अनुरोध करता है।
- एक्सेस पॉइंट अपने आप उस अनुरोध पर भरोसा नहीं करता है। यह चेक को प्रमाणीकरण सर्वर को भेजता है।
- सर्वर उस उपयोगकर्ता या डिवाइस के लिए प्रमाणपत्र, या निर्देशिका खाते को मान्य करता है।
- केवल तभी सत्र को उसकी अपनी एन्क्रिप्शन कुंजियाँ प्राप्त होती हैं। एक लैपटॉप को रद्द करने से बाकी फ़्लोर पर एक नया पासवर्ड लागू करने के लिए मजबूर नहीं होना पड़ता है।
डिजिटल सर्टिफिकेट मैनेज्ड लैपटॉप और फोन के लिए उपयुक्त हैं। IT एक क्रेडेंशियल जारी करता है जिसे डिवाइस रखता है, और इसे हटाने से एक्सेस समाप्त हो जाता है। सिंगल साइन ऑन सहित डायरेक्टरी साइन इन उन कर्मचारियों के लिए उपयुक्त है जिनके पास पहले से ही एक कंपनी अकाउंट है। जब वह अकाउंट अक्षम हो जाता है, तो उसी दिन वायरलेस एक्सेस बंद हो जाना चाहिए। एक प्रतिबंधित डिवाइस पाथ उन उपकरणों के लिए उपयुक्त है जो सर्टिफिकेट नहीं रख सकते। यह कर्मचारियों के नेटवर्क से नहीं जुड़ता है। इसे एक सीमित सेगमेंट और एक ऐसा क्रेडेंशियल मिलता है जिसे आप अकेले भी डिलीट कर सकते हैं।
साझा नाम और साझा रहस्य नकली नेटवर्क बनाना भी आसान बनाते हैं। एक अनधिकृत एक्सेस पॉइंट किसी परिचित नेटवर्क के नाम से प्रसारित हो सकता है और लोगों से वह पासफ़्रेज़ प्राप्त कर सकता है जिसे वे पहले से जानते हैं। स्क्रीन पर दिखने वाले नाम को अपना नेटवर्क मानने से पहले Evil Twin WiFi खतरों को पहचानना बहुत मददगार साबित होता है।
जब कोई व्यक्ति जाता है, तो आप किसी व्यक्ति या डिवाइस की पहुंच रद्द कर देते हैं। आप लॉबी में रखे कार्ड को दोबारा प्रिंट नहीं करते हैं।
क्षमता और लचीलेपन के लिए नेटवर्क डिजाइन करना
एक्सेस प्वाइंट स्लिप रोड की तरह हैं। ब्रॉडबैंड लाइन मोटरवे है। यदि मोटरवे पर जाम लगा है तो एक चौड़ी स्लिप रोड मदद नहीं करती, और यदि प्रत्येक डिवाइस हवा के एक ही हिस्से के लिए लड़ रहा है तो एक तेज़ लाइन मदद नहीं करती।
Ofcom की Connected Nations 2024 रिपोर्ट में पाया गया कि जुलाई 2024 तक UK के 75% परिसरों (घरों और व्यवसायों को मिलाकर) में कम से कम 30 Mbit/s का ब्रॉडबैंड था, जो पहले 72% था, जबकि फुल-फाइबर उपलब्धता लगभग 59% परिसरों तक पहुंच गई थी, जहां यह उपलब्ध था वहां इसका उपयोग 35% (7.5 मिलियन परिसर) था, और छोटे और मध्यम आकार की फर्मों सहित लगभग 7% परिसरों में फिक्स्ड वायरलेस एक्सेस से उचित ब्रॉडबैंड था (Connected Nations 2024)।
पूर्ण फ़ाइबर वाला एक शहर का कार्यालय और पतली लाइन वाला एक ग्रामीण होटल एक जैसी क्षमता साझा नहीं करते हैं। क्लाउड ऐप्स, वॉयस, वीडियो, पहचान जाँच और गेस्ट्स की अचानक बढ़ी संख्या - ये सभी उस लाइन का उपयोग करते हैं। कमजोर अपलोड या भीड़भाड़ वाला बैकहॉल एक सावधानीपूर्वक तैयार किए गए वायरलेस लेआउट को बिगाड़ देगा, और पुरानी व्यावसायिक इमारतें अक्सर इस बाधा को तब तक छिपाकर रखती हैं जब तक कि लॉबी भर न जाए।
अतिरिक्त स्पेक्ट्रम, न कि कोई प्रतिस्थापन
UK संगठन WiFi 6E और WiFi 7 के लिए 6 GHz बैंड के 5.925–6.425 GHz हिस्से का उपयोग कर सकते हैं, जो लगभग 500 MHz अतिरिक्त स्पेक्ट्रम है, हालांकि UK आवंटन कुछ अन्य देशों में खोले गए पूरे 1,200 MHz से कम है (WPA3, WiFi 6E और eduroam पर Jisc नोट्स)। कॉन्फ्रेंस सेंटर, अस्पताल, ट्रांसपोर्ट हब, शॉपिंग सेंटर और स्टेडियम अक्सर ब्रॉडबैंड खत्म होने से पहले एयरटाइम खत्म कर बैठते हैं। जब क्लाइंट बैंड का समर्थन करते हैं तो व्यापक 80 MHz या 160 MHz चैनल क्षमता बढ़ाते हैं।
6 GHz 5 GHz की जगह नहीं लेता है। यह कम दूरी तय करता है और दीवारों के साथ अधिक संघर्ष करता है, इसलिए यह व्यापक कवरेज को रिटायर करने के बजाय उसे पूरा करता है। योजनाकारों को एक सामान्य विवरणिका के संकेत की तुलना में कम गैर-ओवरलैपिंग चौड़े चैनल मिलते हैं, जिसका अर्थ है यूके चैनल योजना, किसी अन्य देश के डिज़ाइन की प्रतिलिपि नहीं।
नेटवर्क का आकलन इस बात से करें कि नेटवर्क कितना व्यस्त है, न कि एक्सेस पॉइंट पर छपी गति के आधार पर।
जो जांच मायने रखती हैं वे हैं चैनल यूटिलाइजेशन, रीट्राई रेट, रोमिंग लेटेंसी और पर-क्लाइंट एयरटाइम। एक हेडलाइन रेट उत्कृष्ट दिख सकता है जबकि वार्ड के किनारे पर एक हैंडहेल्ड डिवाइस अपना समय प्रतीक्षा करने या फिर से कनेक्ट करने में बिताता है। अधिक हार्डवेयर खरीदने से पहले इमारत का सर्वेक्षण करें। एक संरचित WiFi site survey वहां बहुत उपयोगी साबित होता है जहां घने घनत्व या मोटी सामग्री के कारण अनुमान लगाना महंगा पड़ता है। सबसे व्यस्त क्षेत्रों में और आधुनिक प्रबंधित उपकरणों पर 6 GHz रखें, पहुंच और पुराने क्लाइंट्स के लिए 5 GHz रखें, और रोमिंग का परीक्षण उसी तरह करें जैसे कोई व्यक्ति मंजिलों के बीच चलता है।
Passpoint, OpenRoaming और Captive Portals की तुलना
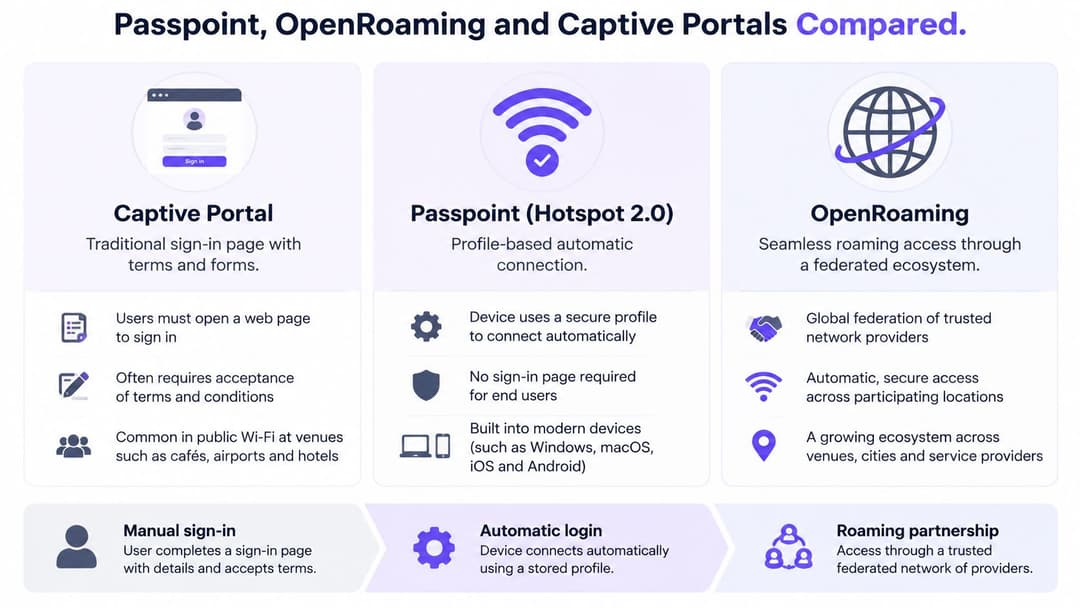
गेस्ट साइन-इन एक उत्पाद विकल्प है, कोई एक सही पृष्ठ नहीं। तीन मॉडल अधिकांश UK स्थानों को कवर करते हैं, और वे घर्षण (friction), वापसी यात्राओं, वेंडर की उपयुक्तता और एडमिन के प्रयासों को अलग-अलग तरीकों से संतुलित करते हैं।
Captive Portal शर्तों और अक्सर एक छोटे फॉर्म वाला परिचित पृष्ठ है। घर्षण अधिक है क्योंकि लोग रुकते हैं और टाइप करते हैं। लौटने वाले आगंतुक आमतौर पर इसे दोहराते हैं। लगभग कोई भी एक्सेस पॉइंट एक ब्राउज़र पृष्ठ प्रस्तुत कर सकता है, इसलिए इंटरऑपरेबिलिटी व्यापक है। एडमिन का बोझ पेज, सहमति रिकॉर्ड और आपके द्वारा एकत्र किए गए पतों के साथ आप जो कुछ भी करते हैं उसमें होता है। यह एकमुश्त यात्रा के लिए उपयुक्त है जहाँ आपको एक स्पष्ट स्वीकार-शर्तों के क्षण की आवश्यकता होती है।
Passpoint, जिसे Hotspot 2.0 भी कहा जाता है, एक प्रोफ़ाइल का उपयोग करता है ताकि एक विश्वसनीय डिवाइस बिना किसी नए फॉर्म के कनेक्ट हो सके। पहले सेटअप में अधिक देखभाल की आवश्यकता होती है। उसके बाद, वापसी की यात्राएं आसान होती हैं, जो एक होटल या कैंपस में मायने रखती हैं जिसे लोग पूरे सप्ताह उपयोग करते हैं। आपको ऐसे एक्सेस पॉइंट्स की आवश्यकता है जो प्रोफ़ाइल का समर्थन करते हैं, इसलिए यह "सीलिंग में कोई भी बॉक्स" कम और एक नियोजित डिज़ाइन अधिक है।
OpenRoaming Passpoint पर निर्मित एक फ़ेडरेटेड ढांचा है। एक अतिथि जो किसी भाग लेने वाले वातावरण में पहले ही प्रमाणित हो चुका है, बिना किसी नए Captive Portal पेज के दूसरे में शामिल हो सकता है। आप स्थानीय पासवर्ड जारी करने में कम समय और डिवाइस सहायता और स्वयं फ़ेडरेशन पर निर्भर रहने में अधिक समय बिताते हैं।
| दृष्टिकोण | साइन-इन रुकावट | दोबारा आने वाले आगंतुक | विभिन्न विक्रेताओं में | एडमिन लोड |
|---|---|---|---|---|
| Captive Portal | हर बार एक पेज | कमजोर | व्यापक | पेज, फॉर्म, लॉग्स |
| Passpoint | प्रोफ़ाइल के बाद कम | उस नेटवर्क पर मजबूत | सक्षम उपकरण की आवश्यकता है | प्रोफ़ाइल और विश्वास |
| OpenRoaming | भागीदारों के बीच कम | जहाँ भागीदार मौजूद हैं वहाँ मजबूत | फेडरेशन प्लस स्थानीय उपकरण | कम स्थानीय पासवर्ड कार्य |
Purple इस शृंखला में एक प्रमुख प्लेटफॉर्म है। यह OpenRoaming और Passpoint सर्टिफाइड है, जो किसी भी गेस्ट को ईमेल के ज़रिए एक बार प्रमाणित होने और बाद की यात्राओं पर आसानी से फिर से कनेक्ट होने की सुविधा देता है। यह Meraki, Aruba, Ruckus, Mist और UniFi के साथ सहजता से काम करता है, और कर्मचारियों के लिए SSO के साथ-साथ पुराने उपकरणों के लिए iPSK का समर्थन करता है। इसके साथ ही, एक सामान्य Captive Portal या किसी परिसर का अपना Passpoint निर्माण भी पूरी तरह से एक मान्य विकल्प बना रहता है।
एक छोटे बार को केवल एक गेस्ट पेज और एक अलग नेटवर्क की आवश्यकता हो सकती है। एक होटल समूह को स्वचालित वापसी विज़िट से अधिक लाभ होता है। एक अस्पताल को नैदानिक उपकरणों को गेस्ट रोमिंग प्रोफ़ाइल पर नहीं रखना चाहिए। मॉडल को रुकने के समय, गोपनीयता कर्तव्यों और छत में पहले से मौजूद हार्डवेयर से मिलाएँ।
फर्स्ट-पार्टी WiFi डेटा को मापने योग्य ROI में बदलना
फर्स्ट-पार्टी WiFi डेटा वह विज़िटर संबंध है जो स्थल के पास पहले से मौजूद है, एक बार जब कोई व्यक्ति उस यात्रा के लिए सहमत हो जाता है। एक प्रमाणित सत्र विज़िट, वापसी और रुकने का समय दिखा सकता है। यह किसी बाहरी विज्ञापन नेटवर्क से खरीदा गया अनुमान नहीं है, और यह फोन द्वारा प्रकट की जा सकने वाली हर चीज को एकत्र करने का कारण नहीं है।
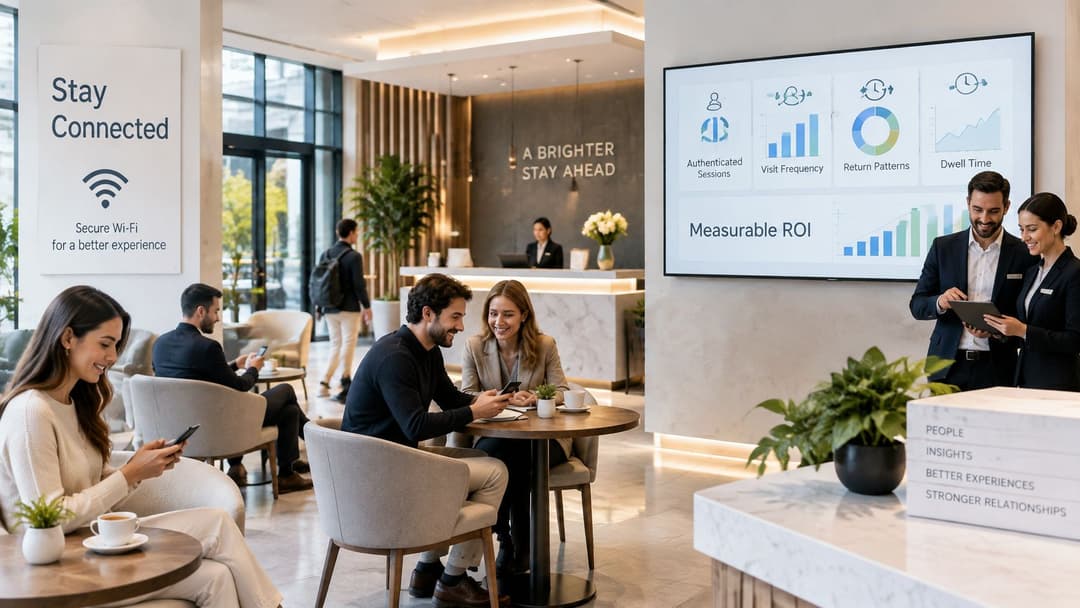
एनालिटिक्स, CRM कनेक्टर्स और मार्केटिंग ऑटोमेशन सहमति वाले संकेतों को ऐसी यात्राओं में बदल देते हैं जिन पर एक टीम कार्रवाई कर सकती है। एक होटल देखता है कि सप्ताह के मध्य में कौन वापस आता है। एक केंद्र देखता है कि कौन सी यात्राएं किसी इवेंट के बाद होती हैं। वैकल्पिक सर्वेक्षण मेहमान के अपने शब्दों में एक कारण जोड़ते हैं, और अतिरिक्त सुरक्षा एड-ऑन उस चैनल को बाकी नेटवर्क के समान सीमा के भीतर रखते हैं। उपयोगी सीमा सहमति है। यदि आप यह नहीं बता सकते कि कोई फ़ील्ड क्यों रखी गई है, तो उसे न रखें।
चार कदम जिन्हें आप खुद गिन सकते हैं
- एक बेसलाइन तय करें। विजिट की गणना करें, और कनेक्ट करने से पहले साइन इन पेज को छोड़ने वाले लोगों की संख्या गिनें। वह डेटा आपकी लोकेशन का अपना है, किसी और के बेंचमार्क का नहीं।
- बदलाव को मापें। नया एक्सेस पाथ लाइव होने के बाद, आपके द्वारा दर्ज की गई बेसलाइन के साथ कम्प्लीशन और दोबारा आने वाले विजिटर्स की तुलना करें।
- केवल उसी को श्रेय दें जिसे आप ट्रेस कर सकते हैं। किसी अभियान या साइट के बदलाव से दोबारा होने वाली विजिट या सर्वे के उत्तर को जोड़ें। जिस चीज़ को आप किसी कारण से नहीं जोड़ सकते, उसे छोड़ दें।
- ऑपरेशनल समय की गणना करें। कम मैनुअल पासवर्ड अनुरोध, रिसेप्शन पर "WiFi काम नहीं कर रहा है" की कम कॉल, और शेयर की गई की (key) को दोबारा जारी करने में कम घंटे लगना भी लाभ हैं, भले ही मार्केटिंग का मुख्य उद्देश्य न हो।
हॉस्पिटैलिटी, रिटेल, हेल्थकेयर, ट्रांसपोर्ट, इवेंट्स और रेसिडेंशियल साइट्स का सफलता का कोई एक ही मीट्रिक नहीं होता। एक स्टेडियम को इस बात की चिंता होती है कि मैच के दिन के दबाव में साइन इन पूरा हो। स्टूडेंट हाउसिंग को इस बात की परवाह होती है कि कॉरिडोर में बिना पासवर्ड शेयर किए निवासी कनेक्टेड रहें। एक क्लीनिक सबसे पहले यह ध्यान रखता है कि विज़िटर ट्रैफ़िक कभी भी क्लीनिकल सिस्टम को स्पर्श न करे, जिसमें फीडबैक एक अतिरिक्त लाभ होता है। यह Wi-Fi एनालिटिक्स गाइड आपको यह तय करने में मदद करती है कि आप इनमें से किन सिग्नलों को रखने के लिए अधिकृत हैं।
यदि आप बेसलाइन का नाम नहीं बता सकते हैं, तो आप यह दावा नहीं कर सकते कि प्रोजेक्ट ने स्वयं के लिए भुगतान किया है।
बिजनेस WiFi के साथ अगला कदम उठाना
पूरे एस्टेट के बजाय एक साइट से शुरुआत करें। नीचे दिया गया क्रम वह अनुक्रम है जो आपको यह जानने से पहले हार्डवेयर खरीदने से रोकता है कि नेटवर्क पर कौन मौजूद है।
इस सप्ताह नेटवर्क के नामों की सूची बनाएं। वह हर नाम लिखें जो एक फोन देख सकता है, और ध्यान दें कि क्या अतिथि, कर्मचारी और डिवाइस अलग-अलग हैं। यदि नीचे के रास्ते साझा हैं तो सूची में लिखे नामों का कोई मतलब नहीं रह जाता।
शांत उपकरणों की सूची बनाएं। प्रिंटर, इंटरनेट से जुड़े टेलीफोन, बिल्डिंग-एंट्री सिस्टम और रूम-बुकिंग पैनल अक्सर बिजनेस WiFi पर होते हैं और आमतौर पर सुविधाओं या किसी आपूर्तिकर्ता के होते हैं। 2025 में प्रकाशित UK सरकार के शोध में आमतौर पर इस्तेमाल किए जाने वाले एंटरप्राइज कनेक्टेड डिवाइसेज में गंभीर कमियां पाई गईं, जिनमें अनऑथेंटिकेटेड रिमोट-कोड-एक्सीक्यूशन कमियां, पुराने सॉफ्टवेयर, असुरक्षित कॉन्फ़िगरेशन और अत्यधिक विशेषाधिकार प्राप्त रूट यूजर के रूप में प्रोसेस चलाने वाले डिवाइस शामिल हैं (एंटरप्राइज कनेक्टेड डिवाइसेज पर शोध)। एक मजबूत स्टाफ लॉगिन उस प्रिंटर को ठीक नहीं करता जो पूरी तरह से खुला है।
इंटरनेट के रास्ते का परीक्षण करें। पुष्टि करें कि ब्रॉडबैंड, या फिक्स्ड वायरलेस लिंक, व्यस्त घंटे के ट्रैफिक को संभाल सकता है। एक संतृप्त लाइन के ऊपर एक व्यवस्थित एक्सेस लेयर भी शाम 5 बजे लॉबी में विफल हो जाती है।
प्रत्येक समूह के लिए एक साइन-इन मॉडल का मिलान करें। प्रबंधित कर्मचारी उपकरणों के लिए प्रमाणपत्र या निर्देशिका साइन-इन। मेहमानों के लिए एक कैप्टिव पेज, Passpoint या फ़ेडरेटेड रोमिंग। किसी भी चीज़ के लिए जो आधुनिक प्रमाणीकरण नहीं कर सकती, उसका अपना क्रेडेंशियल वाला एक लॉक-डाउन सेगमेंट। जब कोई आपूर्तिकर्ता किसी यूनिट को बदलता है, तो नई यूनिट को सेगमेंट विरासत में मिलता है, न कि स्टाफ नेटवर्क का कोई शॉर्टकट।
एक इमारत को पायलट करें। उच्चतम फ़ुटफ़ॉल, या सबसे तेज़ अंतर चुनें, जैसे कि एक भुगतान क्षेत्र जो अभी भी आगंतुकों के साथ हवा साझा करता है। इसे किसी बदलाव, आपूर्तिकर्ता की यात्रा और डिवाइस प्रतिस्थापन को शामिल करने के लिए पर्याप्त समय तक चलाएं। फिर जांचें कि विज़िटर अलगाव अभी भी बना हुआ है या नहीं।
पायलट के बाद आप किसकी समीक्षा करते हैं
केवल चार परिणामों को देखें। विज़िटर ट्रैफ़िक किसी भी आंतरिक डेटा तक नहीं पहुंच सकता है। किसी कर्मचारी के जाने पर उसी दिन उसका एक्सेस समाप्त हो गया। आपके द्वारा चुने गए मानकों के आधार पर भीड़भाड़ वाले क्षेत्र उपयोग के योग्य रहे। आपके अपने बेसलाइन की तुलना में साइन इन पूरा होने की दर में सुधार हुआ। यदि वे चारों सही हैं, तो उसी पैटर्न को अगली साइट पर लागू करें। यदि वे सही नहीं हैं, तो इसे बढ़ाने से पहले पायलट को ठीक करें। SSID सूची वह कार्य है जिसे आप सप्ताह समाप्त होने से पहले उस इमारत पर पूरा कर सकते हैं, जहां या तो सबसे अधिक विज़िटर आते हैं या जो आपको सबसे अधिक चिंतित करती है।
Purple मेहमानों, कर्मचारियों और मल्टिपल-टेनेंट इमारतों के लिए पहचान-आधारित WiFi प्रदान करता है, जिससे साझा लॉबी पासवर्ड को ऐसे एक्सेस से बदल दिया जाता है जिसे आप सेगमेंट और रिवोक कर सकते हैं। यदि आपकी साइटों को वायरलेस को एक अतिरिक्त सुविधा के रूप में देखने के बजाय, एक ही इंफ्रास्ट्रक्चर पर विज़िटर जर्नी और स्टाफ साइन इन की आवश्यकता है, तो उस इमारत से शुरुआत करें जहां सबसे अधिक चहल-पहल है या सबसे बड़ा सुरक्षा जोखिम है। महीनों के बजाय हफ्तों में लाइव होने के लिए डिज़ाइन किए गए रोलआउट पर चर्चा करने के लिए Purple पर जाएं।


