
Está en el lobby de nuevo. Un visitante intenta leer una contraseña en una tarjeta impresa. La laptop de un empleado se desconecta a mitad de una reunión. La persona que administra el edificio no puede decir quién está en la red. Esa mezcla es habitual en hoteles, oficinas, clínicas y centros comerciales, y es la razón por la que el WiFi en negocios dejó de ser una cortesía hace años.
La contraseña compartida funcionaba cuando unas cuantas laptops se conectaban en una sola oficina. Deja de funcionar cuando invitados, contratistas, cajas registradoras, cámaras y sistemas de acceso comparten el mismo espectro. Los visitantes esperan conectarse. El personal espera que una llamada no se corte. El equipo de instalaciones espera que los sistemas del edificio sigan funcionando. Nadie puede auditar esa combinación únicamente de memoria.
Por qué el WiFi se convirtió en un servicio empresarial fundamental
La tarjeta en el mostrador de recepción es un remanente. A principios de la década de 2010, el acceso inalámbrico público dejó de ser una novedad y se convirtió en algo que las personas utilizaban en los lugares que ya visitaban: estaciones, hoteles, tiendas y salones comunitarios.
Los puntos de acceso público de WiFi en el Reino Unido aumentaron de 33,851 en junio de 2013 a 41,798 en junio de 2014, un incremento de 7,947 ubicaciones, o alrededor del 23.5% en un año, mientras que el tráfico público de WiFi alcanzó los 1,514,630 GB en junio de 2013. Para septiembre de 2015, se había instalado WiFi gratuito en más de 1,000 edificios en 22 ciudades del Reino Unido, cientos de autobuses y tranvías en nueve ciudades ofrecían acceso, y más de 2.6 millones de usuarios únicos habían utilizado el esquema de transporte, junto con el programa Super-Connected Cities y el trabajo de conectividad en torno a los Juegos Olímpicos de Londres 2012 (crecimiento del WiFi público en el Reino Unido).
Lo que asumió el edificio
Esa expansión se consolidó en recintos de transporte, hospitalidad, comercio minorista y espacios públicos. Un hotel, una estación y una oficina gubernamental pasaron a operar un servicio que sus clientes consideraban habitual. El personal trajo laptops. Las herramientas en la nube asumieron que la conexión se mantendría estable. El punto de acceso en el techo se convirtió en infraestructura compartida, no en un beneficio que se pudiera desactivar en un día tranquilo.
Una regla del edificio: si los clientes, el personal y los visitantes esperan conectarse a internet dentro de sus instalaciones, la red WiFi forma parte del funcionamiento del edificio.
Para quien gestiona ubicaciones en lugar de cables, el cambio es práctico. Ya no se trata de decidir si ofrecer WiFi o no. Se trata de decidir quién puede conectarse, a qué puede acceder y cómo sabrá que esa división se mantiene tras la próxima remodelación, cambio de proveedor o sustitución de dispositivos.
Las TI empresariales heredaron la misma expectativa. El trabajo móvil, el acceso de visitantes y las operaciones habilitadas para datos utilizan el mismo medio inalámbrico. Una llamada caída en una sala de juntas y un visitante atascado en una página de inicio de sesión son fallas del servicio, incluso cuando la falla radica en diferentes partes del diseño. Trate el servicio como algo que debe gobernar. Una sola red plana no dará soporte a clientes, personal y sistemas de la edificación al mismo tiempo.
El WiFi de visitantes y del personal cumplen funciones diferentes
Durante un evento concurrido, un visitante se conecta al WiFi del lobby mientras los empleados usan los sistemas detrás del mostrador de recepción. Ambas conexiones transitan por el mismo edificio, pero no deben abrir las mismas puertas. El WiFi para invitados y personal requiere reglas de acceso independientes, y los equipos como cámaras y controladores de puertas también necesitan sus propios límites.
Concepto clave: Las zonas separadas funcionan como áreas distintas dentro de un edificio. Un visitante puede entrar al vestíbulo, mientras que el personal y los equipos del edificio tienen acceso únicamente a los espacios que su trabajo requiere.
El tráfico de invitados es temporal. Los huéspedes de hoteles, compradores, familiares de pacientes y asistentes a eventos necesitan una forma sencilla de conectarse, con acceso limitado a Internet. El tráfico de personal respalda el trabajo como correo electrónico, registros y herramientas de pago, por lo que el acceso debe estar vinculado a una persona autorizada o a un dispositivo administrado. El tráfico de dispositivos es diferente nuevamente. Las impresoras, los paneles de sala, las cámaras y los controladores de puertas a menudo no tienen a una persona a cargo, y su mantenimiento puede corresponder a un proveedor o al equipo de mantenimiento.
Colocar a los tres grupos en una sola red sin restricciones es como darle a cada visitante una llave de la oficina posterior. Un teléfono comprometido, un clic accidental o una cuenta antigua de un contratista podrían exponer los sistemas de pago, los expedientes del personal o los controles del edificio.
Concepto clave: La separación es una regla operativa continua, no una configuración de una sola vez. Las mudanzas de oficinas, los cambios de proveedores, los eventos temporales y el reemplazo de equipos pueden debilitar gradualmente los límites originales.
Una red puede estar bien dividida cuando se instala por primera vez y luego desconfigurarse a medida que la edificación cambia. Un nuevo punto de acceso podría heredar configuraciones generales; un proveedor podría agregar equipos sin actualizar las reglas de acceso; una conexión temporal para un evento podría permanecer activa después de este. El riesgo es que la red se haya diseñado deficientemente. El problema es que sus permisos ya no coinciden con quienes usan cada espacio o dispositivo.
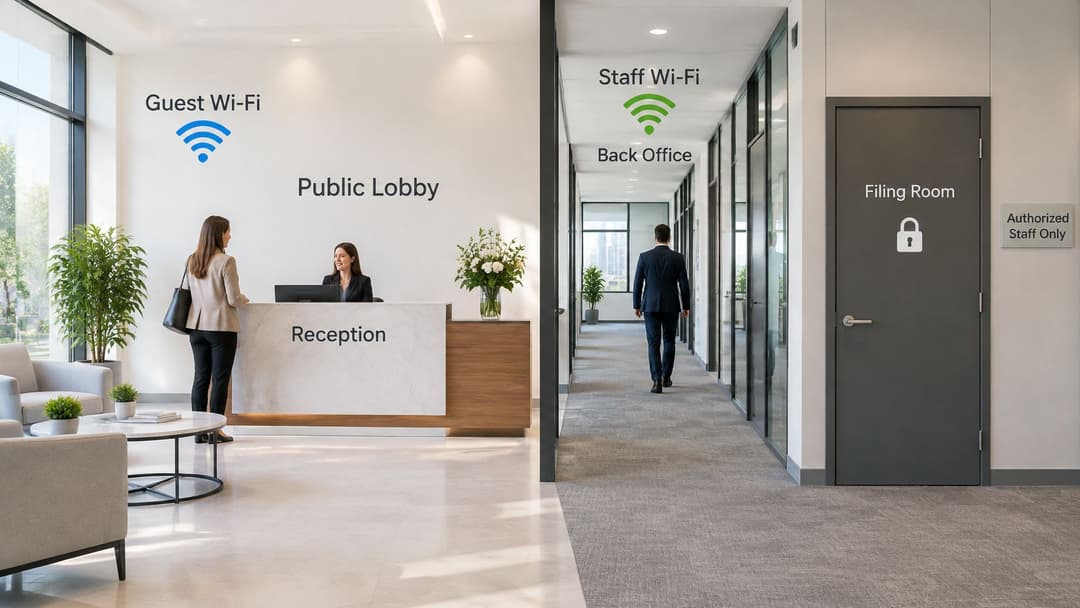
Una verificación práctica consiste en probar a qué puede acceder cada zona. ¿Puede un teléfono en el WiFi de visitantes conectarse a una caja registradora, una estación de trabajo clínica o un controlador del edificio? Repita la verificación después de una remodelación, un cambio de proveedor o el reemplazo de un dispositivo, no solo durante la instalación. La guía de WiFi para invitados explica cómo planificar el acceso de los visitantes.
Concepto clave: Una zona es útil únicamente cuando sus reglas de acceso coinciden con su propósito y se verifican a medida que el sitio cambia.
Una breve verificación de zona
- Zona de visitantes: solo acceso a internet, sin ruta hacia los sistemas del personal, equipos de pago o controles de la edificación, y un proceso de inicio de sesión que se puede revocar.
- Zona del personal: acceso para usuarios autorizados o dispositivos gestionados, con registros de lo que se conectó.
- Zona de dispositivos: solo equipos conocidos, acceso de salida limitado y un propietario asignado en instalaciones o en el contrato del proveedor.
Si no puede esquematizar estas zonas y sus conexiones permitidas en una sola página, es posible que los límites se hayan desviado. Las grandes instalaciones pueden perder la separación debido a cambios cotidianos, incluso cuando el diseño original era sólido.
Acceso basado en identidad: de contraseñas a certificados
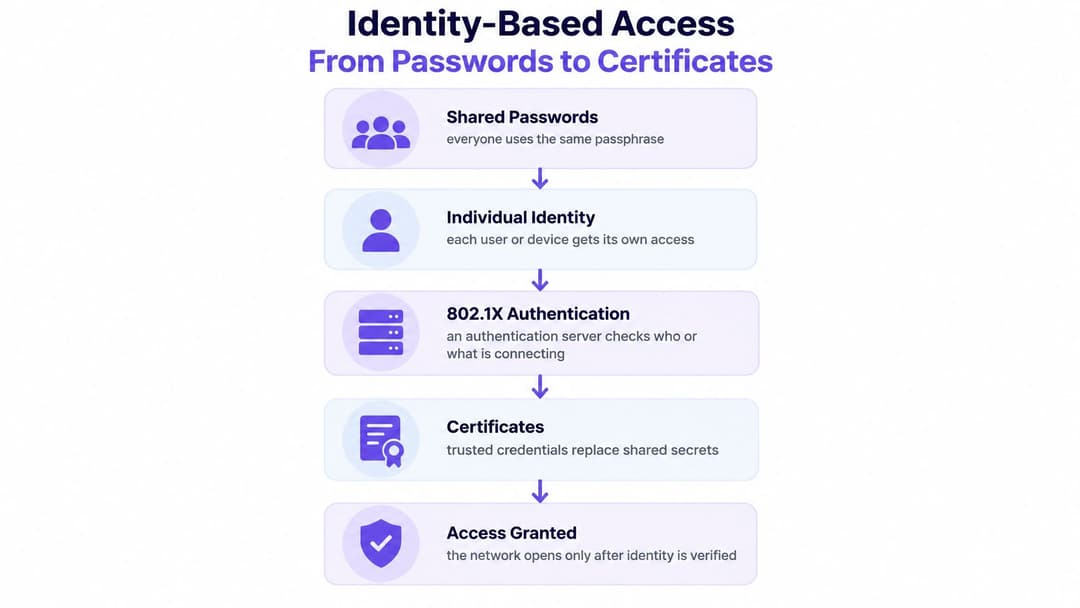
Una frase de contraseña compartida es como una llave copiada en una tarjeta, en un pizarrón y en una docena de teléfonos. Cuando alguien se va, o cuando se fotografía esa tarjeta, no se puede recuperar la llave sin cambiarla para todos los que aún están en el edificio.
802.1X altera el orden de los eventos. Antes de permitir la entrada de un dispositivo, un servidor de autenticación verifica quién, o qué, solicita unirse. A continuación, el punto de acceso y el dispositivo acuerdan las claves de cifrado únicamente para esa sesión. No hay una sola contraseña que resguarde la entrada, por lo que una filtración no expone a todo el piso. La revocación individual se vuelve posible y usted obtiene un registro que vincula una identidad con un dispositivo.
El Centro Nacional de Ciberseguridad del Reino Unido identifica los certificados criptográficos de dispositivos como uno de los controles más efectivos para decidir si un dispositivo puede unirse a una red, y cita 802.1X con WPA2-Enterprise o WPA3-Enterprise para el acceso inalámbrico (orientación del NCSC sobre TI en la sombra). Los puntos de acceso conectados a Internet también entran dentro de los requisitos de infraestructura de Cyber Essentials, por lo que la red inalámbrica se ubica en el límite de seguridad y no al margen de este.
Cómo se realiza la verificación
- El dispositivo solicita unirse a la red del personal.
- El punto de acceso no confía en esa solicitud por sí solo. Transfiere la verificación a un servidor de autenticación.
- El servidor valida un certificado, o una cuenta de directorio, para ese usuario o dispositivo.
- Solo entonces la sesión recibe sus propias claves de cifrado. Revocar una laptop no obliga a asignar una nueva contraseña al resto del piso.
Los certificados se adaptan a laptops y teléfonos administrados. El departamento de TI emite una credencial que el dispositivo conserva, y al eliminarla se revoca el acceso. El inicio de sesión por directorio, incluido el inicio de sesión único, es ideal para el personal que ya tiene una cuenta de la empresa. Cuando esa cuenta se deshabilita, el acceso inalámbrico debe suspenderse el mismo día. Un vía de dispositivo restringida es adecuada para equipos que no pueden almacenar un certificado. No se une a la red del personal. Obtiene un segmento estrecho y una credencial que puede eliminar por separado.
Los nombres y las claves compartidas también facilitan la suplantación de identidad. Un punto de acceso falso puede anunciar una red conocida y recopilar la frase de contraseña que la gente ya conoce. Resulta útil detectar amenazas de WiFi gemelo malicioso antes de considerar que el nombre en la pantalla es prueba suficiente de estar en su propia red.
Cuando alguien se va, se revoca a la persona o al dispositivo. No se vuelve a imprimir la tarjeta en el vestíbulo.
Diseño de la red para capacidad y resiliencia
Los puntos de acceso son los carriles de incorporación. La línea de banda ancha es la autopista. Un carril de incorporación más ancho no ayuda si la autopista está congestionada, y una línea rápida no sirve de nada si todos los dispositivos compiten por el mismo espacio del espectro.
El informe Connected Nations 2024 de Ofcom encontró que el 75% de los inmuebles del Reino Unido, combinando hogares y empresas, habían contratado banda ancha de al menos 30 Mbit/s para julio de 2024, frente al 72% anterior, mientras que la disponibilidad de fibra óptica completa había alcanzado aproximadamente el 59% de los inmuebles, la adopción donde estaba disponible era del 35% ( 7.5 millones de inmuebles), y alrededor del 7% de los inmuebles, incluidas las pequeñas y medianas empresas, contaban con una banda ancha aceptable mediante acceso inalámbrico fijo (Connected Nations 2024).
Una oficina urbana con fibra óptica dedicada y un hotel rural con una conexión más limitada no comparten el mismo margen de capacidad. Las aplicaciones en la nube, la voz, el video, las verificaciones de identidad y un aumento repentino de invitados consumen ese ancho de banda. Una velocidad de subida deficiente o una red de respaldo saturada arruinarán un diseño inalámbrico cuidadoso, y los edificios comerciales más antiguos suelen ocultar esta limitación hasta que el lobby se llena.
Espectro adicional, no un reemplazo
Las organizaciones del Reino Unido pueden usar la porción de 5.925–6.425 GHz de la banda de 6 GHz para WiFi 6E y WiFi 7, aproximadamente 500 MHz de espectro adicional, aunque la asignación del Reino Unido es más estrecha que los 1,200 MHz completos abiertos en algunos otros países (notas de Jisc sobre WPA3, WiFi 6E y eduroam). Los centros de conferencias, hospitales, centros de transporte, centros comerciales y estadios a menudo se quedan sin tiempo de aire antes de quedarse sin banda ancha. Los canales más anchos de 80 MHz o 160 MHz aumentan la capacidad cuando los clientes admiten la banda.
Los 6 GHz no reemplazan a los 5 GHz. Tienen un alcance menor y experimentan más dificultades con las paredes, por lo que complementan una cobertura más amplia en lugar de retirar la anterior. Los planificadores también obtienen menos canales anchos sin superposición de los que implica un folleto genérico, lo que significa que se necesita un plan de canales adecuado y no la copia del diseño de otro país.
Evalúe la red según la saturación del espectro, no por la velocidad impresa en el punto de acceso.
Las verificaciones que importan son la utilización del canal, la tasa de reintentos, la latencia de roaming y el tiempo de aire por cliente. Una velocidad nominal puede parecer excelente mientras que un dispositivo portátil en el extremo de una sala pasa su tiempo esperando o reconectándose. Inspeccione el edificio antes de comprar más hardware. Una inspección de sitio WiFi estructurada justifica su lugar donde la densidad o los materiales gruesos hacen que las suposiciones sean costosas. Coloque 6 GHz en las zonas con más tráfico y en los dispositivos gestionados modernos, mantenga 5 GHz para alcance y clientes más antiguos, y pruebe el roaming de la misma manera que una persona camina entre pisos.
Comparación entre Passpoint, OpenRoaming y Captive Portals
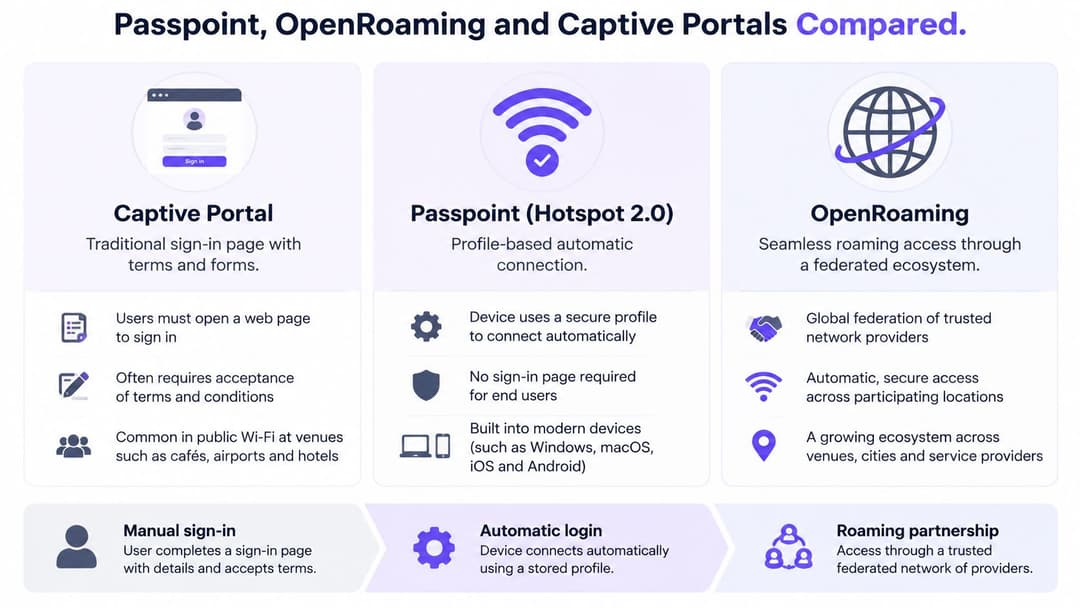
El inicio de sesión de invitados es una decisión de producto, no una simple página estándar. Tres modelos cubren la mayoría de los recintos, ponderando de forma distinta la fricción, las visitas recurrentes, la integración con proveedores y el esfuerzo de administración.
Un Captive Portal es la página habitual con términos y, a menudo, un formulario corto. La fricción es alta porque las personas se detienen a escribir. Los visitantes recurrentes suelen repetir el proceso. Casi cualquier punto de acceso puede mostrar una página de navegador, por lo que la interoperabilidad es amplia. La carga administrativa recae en la página, el registro de consentimiento y lo que haga con las direcciones recopiladas. Es ideal para una visita ocasional en la que se necesita un momento explícito de aceptación de términos.
Passpoint, también conocido como Hotspot 2.0, utiliza un perfil para que un dispositivo de confianza se conecte sin presentar un nuevo formulario. La primera configuración requiere más atención. Después de eso, las visitas recurrentes son automáticas, lo cual es fundamental en un hotel o un campus que la gente utiliza toda la semana. Se necesitan puntos de acceso compatibles con el perfil, por lo que esto no se trata de colocar "cualquier caja en el techo", sino de un diseño planificado.
OpenRoaming es una estructura federada creada sobre Passpoint. Un invitado que ya se ha autenticado en un entorno participante puede conectarse a otro sin necesidad de una nueva página de Captive Portal. Se invierte menos tiempo emitiendo contraseñas locales y más tiempo dependiendo del soporte del dispositivo y de la propia federación.
| Enfoque | Fricción al iniciar sesión | Visitantes recurrentes | Entre proveedores | Carga de administración |
|---|---|---|---|---|
| Captive Portal | Una página cada vez | Débil | Amplia | Páginas, formularios, registros |
| Passpoint | Baja tras un perfil | Fuerte en esa red | Requiere equipo compatible | Perfiles y confianza |
| OpenRoaming | Baja entre socios | Fuerte donde existen socios | Federación más equipo local | Menos trabajo de contraseñas locales |
Purple es una plataforma dentro de este conjunto. Cuenta con certificación OpenRoaming y Passpoint, permite que un invitado se autentique una vez por correo electrónico y se vuelva a conectar en una visita posterior, funciona con Meraki, Aruba, Ruckus, Mist y UniFi, y es compatible con iPSK para dispositivos más antiguos, además de SSO para el personal. Un Captive Portal sencillo, o la propia implementación Passpoint del recinto, sigue siendo una opción válida junto a ella.
Un bar pequeño solo puede necesitar una página de invitados y una red separada. Un grupo hotelero obtiene más ventajas con las visitas de retorno automáticas. Un hospital no debería colocar dispositivos clínicos en un perfil de roaming de invitados. Adapte el modelo al tiempo de permanencia, a las obligaciones de privacidad y al hardware que ya está instalado en el techo.
Cómo convertir los datos de WiFi de primera fuente en un ROI medible
Los datos de WiFi de origen (first-party) representan la relación con el visitante que el establecimiento ya posee, una vez que la persona ha aceptado esa interacción. Una sesión autenticada puede mostrar una visita, un retorno y el tiempo de permanencia. No es una suposición comprada a una red publicitaria externa, ni tampoco una razón para recopilar todo lo que un teléfono pueda revelar.
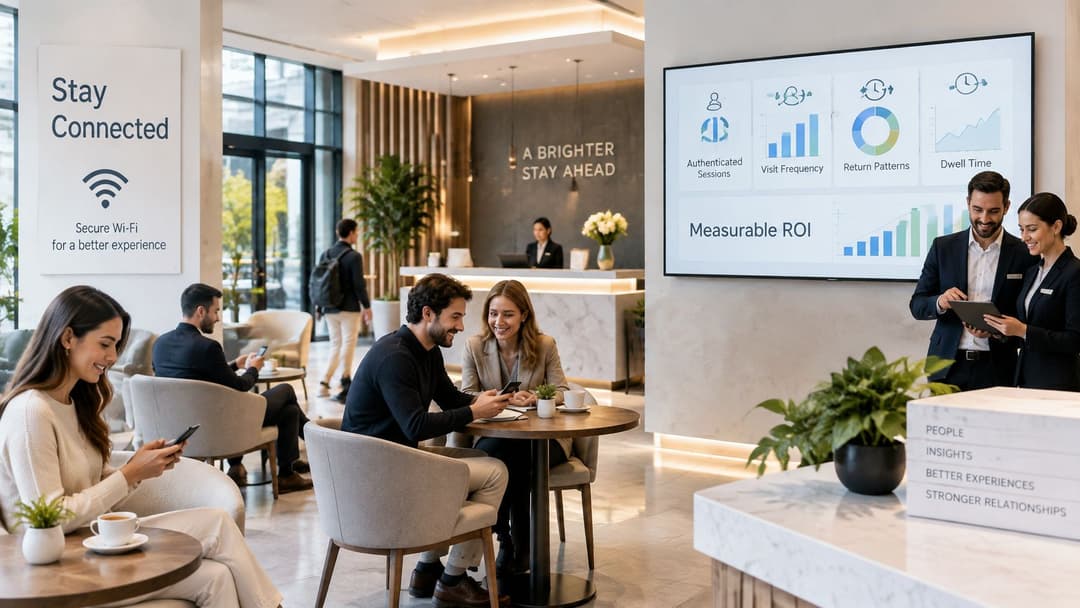
Las analíticas, los conectores de CRM y la automatización de marketing convierten las señales consentidas en recorridos sobre los que un equipo puede actuar. Un hotel ve quién regresa a mitad de semana. Un centro ve qué visitas siguen a un evento. Las encuestas opcionales agregan una razón con las propias palabras del invitado, y los complementos de seguridad adicionales mantienen ese canal dentro del mismo límite que el resto de la red. El límite útil es el consentimiento. Si no puede explicar por qué se conserva un campo, no lo conserve.
Cuatro acciones que puede contabilizar usted mismo
- Establezca una línea de base. Cuente las visitas y cuente cuántas personas abandonan la página de inicio de sesión antes de conectarse. Ese par pertenece a su sitio, no a una métrica de referencia de otro lugar.
- Mida el cambio. Después de que la nueva ruta de acceso esté activa, compare la finalización y las visitas recurrentes con la línea de base que anotó.
- Atribuya solo lo que pueda rastrear. Vincule una visita recurrente o la respuesta de una encuesta a una campaña o a un cambio en el sitio. Descarte cualquier cosa que no pueda conectar con una causa.
- Cuente el tiempo operativo. Menos solicitudes manuales de contraseñas, menos llamadas a recepción de "el WiFi no funciona" y menos horas reemitiendo una clave compartida son ganancias, incluso cuando el marketing no sea el objetivo principal.
Los sectores de hospitalidad, comercio minorista, atención médica, transporte, eventos y sitios residenciales no comparten una sola métrica de éxito. A un estadio le importa que el inicio de sesión se complete bajo la presión del día del partido. A las residencias estudiantiles les importa que los residentes se mantengan conectados sin compartir la contraseña a lo largo del pasillo. A una clínica le importa, en primer lugar, que el tráfico de visitantes nunca toque los sistemas clínicos, siendo las opiniones un beneficio secundario. Esta guía de analítica de WiFi le ayuda a decidir cuáles de esas señales se le permite conservar.
Si no puede definir la línea base, no puede afirmar que el proyecto se pagó por sí mismo.
Dé el siguiente paso con el WiFi empresarial
Comience con un solo sitio, no con todas las instalaciones. La secuencia a continuación es el orden que le evitará comprar hardware antes de saber quién está en el espectro.
Enumere los nombres de las redes esta semana. Anote cada nombre que un teléfono pueda detectar y verifique si la red de invitados, la del personal y la de dispositivos están separadas. Los nombres en una lista no cuentan si las rutas subyacentes son compartidas.
Haga un inventario de los dispositivos silenciosos. Las impresoras, los teléfonos conectados a Internet, los sistemas de acceso a edificios y los paneles de reserva de salas a menudo se conectan al WiFi empresarial y con frecuencia pertenecen a mantenimiento o a un proveedor. Una investigación del gobierno del Reino Unido publicada en 2025 encontró debilidades graves en dispositivos conectados empresariales de uso común, incluidas fallas de ejecución remota de código sin autenticación, software desactualizado, configuraciones inseguras y dispositivos que ejecutan procesos como el usuario root altamente privilegiado (investigación sobre dispositivos conectados empresariales). Un inicio de sesión más seguro para los empleados no repara una impresora que está completamente expuesta.
Pruebe la ruta hacia internet. Confirme que la banda ancha, o el enlace inalámbrico fijo, pueda soportar la hora de mayor tráfico. Una capa de acceso ordenada sobre una línea saturada seguirá fallando en el vestíbulo a las 5:00 p. m.
Asigne un modelo de inicio de sesión a cada grupo. Certificados o inicio de sesión mediante directorio para dispositivos gestionados del personal. Un Captive Portal, Passpoint o roaming federado para visitantes. Un segmento restringido, con su propia credencial, para cualquier elemento que no pueda realizar autenticación moderna. Cuando un proveedor reemplaza una unidad, la nueva unidad hereda el segmento, no un acceso directo a la red del personal.
Haga una prueba piloto en un edificio. Elija el de mayor afluencia o la brecha más evidente, como un área de pago que aún comparte aire con los visitantes. Ejecútelo el tiempo suficiente para incluir una mudanza, la visita de un proveedor y el reemplazo de un dispositivo. Luego, verifique que el aislamiento de los visitantes se mantenga.
Lo que debe revisar después de la prueba piloto
Observe únicamente cuatro resultados. El tráfico de visitantes no puede acceder a nada interno. Un empleado saliente perdió el acceso el mismo día. Las zonas de alta densidad se mantuvieron funcionales según las métricas que eligió. La tasa de finalización de inicio de sesión mejoró en comparación con su propio punto de referencia. Si esos cuatro elementos están en orden, replique el modelo en el siguiente sitio. Si no es así, corrija la prueba piloto antes de escalarla. La lista de SSID es la acción que puede completar antes de que termine la semana, en el edificio que reciba más visitantes o que más le preocupe.
Purple ofrece WiFi basado en identidad para invitados, personal y edificios multinquilino, de modo que una contraseña compartida en el vestíbulo se reemplaza con un acceso que puede segmentar y revocar. Si sus instalaciones necesitan trayectos de visitantes e inicio de sesión para el personal en la misma infraestructura, sin tratar la red inalámbrica como un simple servicio adicional, comience con el edificio que tenga el mayor flujo de personas o la brecha de seguridad más crítica. Visite Purple para analizar una implementación diseñada para ponerse en marcha en semanas en lugar de meses.


