
ভেটেরিনারি প্র্যাকটিস গ্রুপ WiFi সরবরাহকারীদের চেকলিস্ট: ক্লায়েন্ট ওয়েটিং রুম, ক্লিনিক্যাল ডিভাইস এবং মাল্টি-সাইট রোলআউট
আপনি নয়টি নির্দিষ্ট প্রশ্নের ভিত্তিতে ভেটেরিনারি প্র্যাকটিস WiFi সরবরাহকারীদের শর্টলিস্ট করতে পারবেন এবং প্রতিটি সাইটে ক্লায়েন্ট, কর্মী এবং ক্লিনিক্যাল ডিভাইস আলাদা করতে পারবেন। এরপর আপনি অধিগ্রহণ করা প্রতিটি প্র্যাকটিসে একটি গ্রুপ টেমপ্লেট প্রয়োগ করতে পারবেন। এই গাইডটিতে আপনাকে একটি অ্যাক্সেপ্ট্যান্স টেস্ট, একটি ট্রাবলশুটিং তালিকা এবং বাজেটের জন্য খরচের দিকগুলোও দেওয়া হয়েছে।
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi নিরাপত্তা এবং প্রমাণীকরণ: সম্পূর্ণ নির্দেশিকা →
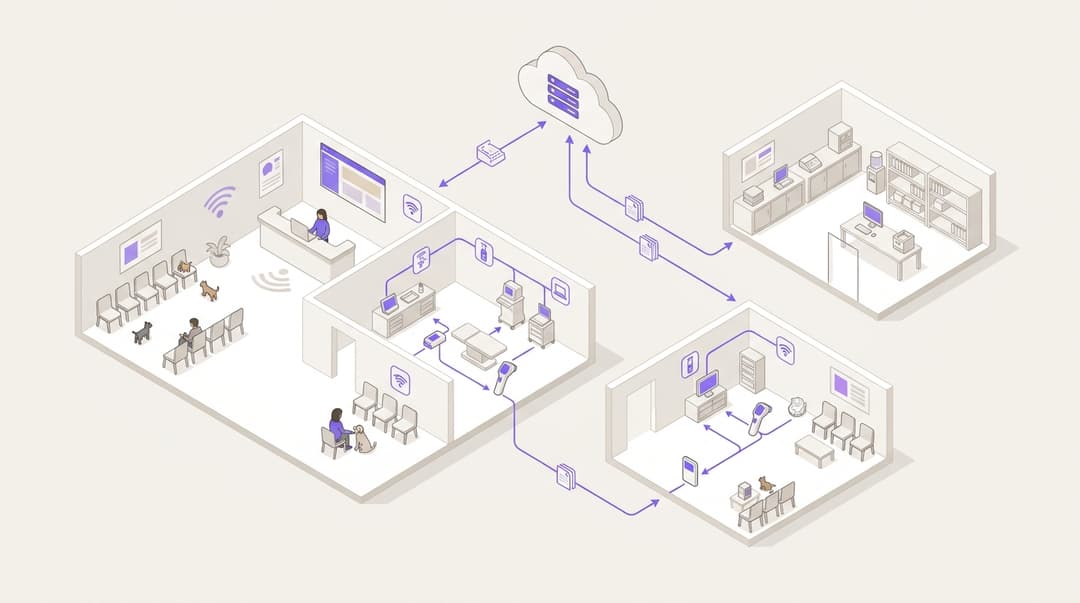
একটি ভেটেরিনারি প্র্যাকটিস গ্রুপের প্রতিটি সাইটে তিনটি পৃথক নেটওয়ার্কের প্রয়োজন হয়। ক্লায়েন্ট WiFi ওয়েটিং রুমের জন্য পরিষেবা প্রদান করে। স্টাফ WiFi পশুচিকিৎসক, নার্স এবং রিসেপশনের কর্মীদের সহায়তা করে। একটি সুরক্ষিত লকড-ডাউন নেটওয়ার্ক ইমেজিং, ল্যাব এবং প্র্যাকটিস ম্যানেজমেন্ট ডিভাইসগুলি পরিচালনা করে। এমন একজন প্রদানকারী বেছে নিন যা পরিচয়ের ভিত্তিতে এগুলিকে আলাদা করে, ক্লায়েন্ট নেটওয়ার্ক ফিল্টার করে এবং আপনার অধিগৃহীত প্রতিটি প্র্যাকটিসে একটি একক টেমপ্লেট প্রয়োগ করে।
ভেটেরিনারি প্র্যাকটিসের WiFi সেট-আপে কী কী থাকা প্রয়োজন?
একটি ভেট প্র্যাকটিস হলো একটি ছোট ক্লিনিক্যাল সাইট, যার সামনের অংশে একটি সার্বজনীন ওয়েটিং রুম থাকে। ক্লায়েন্টরা তাদের উদ্বিগ্ন পোষা প্রাণী এবং হাতে ফোন নিয়ে সেখানে বসেন। রিসেপশনের পেছনে থাকে প্র্যাকটিস পরিচালনার মূল সিস্টেমগুলি:
- প্র্যাকটিস ম্যানেজমেন্ট সফটওয়্যার
- ডিজিটাল রেডিওগ্রাফি এবং আল্ট্রাসাউন্ড
- ইন-হাউস ল্যাব অ্যানালাইজার
- লেবেল প্রিন্টার এবং কার্ড টার্মিনাল
ওয়েটিং রুম এবং প্রিপারেশন রুম একই ভবন এবং প্রায়শই একই অ্যাক্সেস পয়েন্ট শেয়ার করে। কিন্তু এগুলি কখনই একই নেটওয়ার্ক শেয়ার করা উচিত নয়।
ভেটেরিনারি প্র্যাকটিস WiFi প্রদানকারীদের জন্য এটিই মূল পরীক্ষা। আপনার প্রদানকারীকে প্রতিটি গ্রুপ বা ডিভাইসের জন্য নিজস্ব সাইন-ইন পদ্ধতি, নির্দিষ্ট অ্যাক্সেস সীমা এবং নিজস্ব ফিল্টারিং সহ আলাদা নেটওয়ার্ক প্রদান করতে হবে। এরপর গ্রুপের প্রতিটি প্র্যাকটিসে এই একই ডিজাইন প্রয়োগ করতে হবে - যার মধ্যে আপনার এখনও অধিগ্রহণ না করা প্র্যাকটিসগুলিও অন্তর্ভুক্ত।
ওয়েটিং রুমের একটি ফোন হলো একটি আনম্যানেজড ডিভাইস। এতে কী রয়েছে তা আপনার জানা নেই। একটি ফ্ল্যাট নেটওয়ার্ক, যেখানে প্রতিটি ডিভাইস অন্য ডিভাইসটিকে দেখতে পায়, সেখানে একটি আক্রান্ত বা কম্প্রোমাইজড ফোন আপনার এক্স-রে কনসোল বা প্র্যাকটিস ম্যানেজমেন্ট সার্ভারে অনুপ্রবেশের চেষ্টা করতে পারে। সেগমেন্টেশন সেই পথটি বন্ধ করে দেয়।
এটি ইউকে সরকারের Cyber Essentials স্কিমের পাঁচটি প্রযুক্তিগত নিয়ন্ত্রণকেও সমর্থন করে, যার মধ্যে রয়েছে ফায়ারওয়াল এবং ইউজার অ্যাক্সেস কন্ট্রোল। একই নীতি ক্লিনিক্যাল পরিবেশের ক্ষেত্রেও প্রযোজ্য, যা আমাদের Healthcare পেজে আলোচনা করা হয়েছে।
ভেটেরিনারি প্র্যাকটিসের জন্য কোন কোন নেটওয়ার্ক প্রয়োজন এবং সেগুলি কে ব্যবহার করে?
| নেটওয়ার্ক | কে এটি ব্যবহার করে | তারা কীভাবে যুক্ত হয় | এটি কোথায় অ্যাক্সেস করতে পারে | ফিল্টারিং |
|---|---|---|---|---|
| ক্লায়েন্ট WiFi | ওয়েটিং রুমে থাকা পোষা প্রাণীর মালিক ও দর্শনার্থীরা | সচেতন পছন্দভিত্তিক অপ্ট-ইন সহ ক্যাপটিভ পোর্টাল সাইন-ইন | শুধুমাত্র ইন্টারনেট, সাথে ক্লায়েন্ট আইসোলেশন | Purple Shield, পরিবার-বান্ধব নিরাপদ ক্যাটাগরি এবং থ্রেট ব্লকিং |
| স্টাফ WiFi | পশুচিকিৎসক, নার্স, রিসেপশন কর্মী, লোকাম | কাজের পরিচয় সহ IEEE 802.1X, অথবা একটি ব্যক্তিগত iPSK | প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম, ইমেল, ইন্টারনেট | Purple Shield, কাজের উপযোগী ক্যাটাগরি এবং থ্রেট ব্লকিং |
| ক্লিনিক্যাল ডিভাইস | ডিজিটাল এক্স-রে, আল্ট্রাসাউন্ড, ল্যাব অ্যানালাইজার, লেবেল প্রিন্টার | একটি ডেডিকেটেড নেটওয়ার্ক নেমে প্রতি ডিভাইসের জন্য ইউনিক কী, অথবা একটি ওয়্যার্ড পোর্ট | শুধুমাত্র প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম এবং নির্দিষ্ট ভেন্ডর সাপোর্ট এন্ডপয়েন্ট | ফায়ারওয়াল অ্যালাও-লিস্ট, সাধারণ ইন্টারনেটের অ্যাক্সেস নেই |
| পেমেন্টস | কার্ড টার্মিনাল | ওয়্যার্ড, সেলুলার বা একটি ডেডিকেটেড নেটওয়ার্ক | শুধুমাত্র পেমেন্ট প্রোভাইডার | উপরের তিনটি নেটওয়ার্কের সম্পূর্ণ বাইরে রাখা হয় |
এখানে কয়েকটি পরিভাষা সংজ্ঞায়িত করা প্রয়োজন:
- IEEE 802.1X হলো পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য আদর্শ মানক। প্রত্যেক ব্যক্তি নিজস্ব ক্রেডেনশিয়াল দিয়ে সাইন ইন করেন, যা একটি RADIUS (Remote Authentication Dial-In User Service) সার্ভার দ্বারা যাচাই করা হয়।
- একটি ক্যাপটিভ পোর্টাল হলো এমন একটি সাইন-ইন পেজ, যা ইন্টারনেট অ্যাক্সেস পাওয়ার আগে কোনো ভিজিটর দেখতে পান।
- iPSK এবং PPSK (আইডেন্টিটি বা প্রাইভেট প্রি-শেয়ার্ড কী) একই নেটওয়ার্ক নামে প্রত্যেক ব্যক্তি বা ডিভাইসকে একটি অনন্য পাসওয়ার্ড প্রদান করে।
- একটি VLAN (ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক) শেয়ার্ড সুইচ এবং অ্যাক্সেস পয়েন্টে ট্র্যাফিককে যৌক্তিকভাবে পৃথক করে।
কোনো প্রোভাইডার বেছে নেওয়ার আগে আপনার কী কী প্রয়োজন?
যেকোনো প্রোভাইডারের সাথে কথা বলার আগে পাঁচটি বিষয় সংগ্রহ করুন। আপনি কী ডিপ্লয় করতে পারবেন এবং কত দ্রুত করতে পারবেন, তা এই বিষয়গুলি নির্ধারণ করে।
- প্রতিটি প্র্যাক্টিসের জন্য হার্ডওয়্যারের তালিকা। প্রতিটি সাইটের অ্যাক্সেস পয়েন্ট, সুইচ, ফায়ারওয়াল এবং ব্রডব্যান্ড লাইন রেকর্ড করুন। Purple হলো হার্ডওয়্যার-অ্যাগনস্টিক। এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর ক্লাউড ওভারলে হিসেবে কাজ করে। আপনার প্র্যাক্টিসগুলিতে যদি ইতিমধ্যে এগুলির কোনোটি চালু থাকে, তবে কোনো কিছু ফেলে দিয়ে নতুন করে লাগানোর (rip and replace) প্রয়োজন নেই। আমাদের ব্লগে কেন আপনার পরবর্তী WiFi আপগ্রেডের জন্য নতুন হার্ডওয়্যারের প্রয়োজন নেই শীর্ষক আর্টিকেলে এর কারণ ব্যাখ্যা করা হয়েছে।
- ক্লিনিকাল ডিভাইসের তালিকা। প্রতিটি ইমেজিং কনসোল, অ্যানালাইজার এবং প্রিন্টারের ক্ষেত্রে এটি তারযুক্ত নাকি WiFi-এর মাধ্যমে সংযুক্ত, তা উল্লেখ করুন। এটি 802.1X সমর্থন করে কিনা এবং কোন ভেন্ডর এটি রিমোটলি সমর্থন করে, তা নোট করুন।
- আপনার আইডেন্টিটি প্রোভাইডার। Purple ইন্টিগ্রেট করে Microsoft Entra ID, Okta এবং Google Workspace-এর সাথে। কর্মীদের অ্যাক্সেস পাওয়া উচিত আপনার ইতিমধ্যে সেখানে পরিচালিত অ্যাকাউন্টগুলি অনুযায়ী।
- আপনার জয়েনার, মুভার এবং লিভার সংক্রান্ত প্রক্রিয়া। নতুন যোগ দেওয়া কর্মী, প্র্যাক্টিসগুলির মধ্যে বদলি এবং চাকরি ছেড়ে দেওয়া কর্মীর তথ্য কোথায় রেকর্ড করা হয় তা জেনে রাখুন। আপনি কীভাবে লোকামদের যুক্ত করেন তাও অন্তর্ভুক্ত করুন।
- ক্লায়েন্ট সাইন-ইনের জন্য ডেটা ওনার। UK GDPR-এর অধীনে ক্লায়েন্ট WiFi সাইন-ইন পেজের প্রাইভেসি নোটিস এবং সম্মতির বয়ানের দায়িত্ব কারও নিতে হবে।
প্রোভাইডার চেকলিস্ট
আপনার বাছাই করা তালিকার প্রতিটি প্রোভাইডারের কাছে এই প্রশ্নগুলি রাখুন। প্রথম পাঁচটির যেকোনো একটির উত্তর "না" হলে তা সরে আসার মতো কারণ।
- এটি কি ইতিমধ্যে প্রতিটি প্র্যাক্টিসে থাকা অ্যাক্সেস পয়েন্টে এবং ভবিষ্যতে অধিগ্রহণ করতে পারেন এমন ব্র্যান্ডগুলিতে কাজ করে?
- এটি কি একটি কেন্দ্রীয় টেমপ্লেট থেকে ক্লায়েন্ট, কর্মী এবং ক্লিনিকাল ডিভাইসগুলিকে পৃথক নেটওয়ার্কে রাখতে পারে?
- কর্মীদের অ্যাক্সেস কি Microsoft Entra ID, Okta বা Google Workspace থেকে আইডেন্টিটি অনুসরণ করে, যাতে চারটি প্র্যাক্টিসে কাজ করা একজন পশুচিকিৎসকের একটিই সাইন-ইন থাকে?
- আপনি কি এক ক্লিকেই প্রতিটি সাইটের জন্য চাকরি ছেড়ে দেওয়া কর্মীর অ্যাক্সেস বাতিল করতে পারেন?
- যে ডিভাইসগুলিতে 802.1X চালানো সম্ভব নয়, সেগুলি কি শেয়ার্ড পাসওয়ার্ডের পরিবর্তে অনন্য কী পেতে পারে?
- এটি কি ওয়েটিং রুমের জন্য পরিবার-বান্ধব বিভাগ সহ ক্লায়েন্ট এবং কর্মীদের নেটওয়ার্ক ফিল্টার করে?
- ক্লায়েন্ট সাইন-ইন কি GDPR অনুগত, যেখানে আগে থেকে টিক দেওয়া বক্সের পরিবর্তে সচেতনভাবে পছন্দের সুযোগ রয়েছে?
- প্রোভাইডারের কি ISO 27001 এবং Cyber Essentials সার্টিফিকেশন রয়েছে? Purple-এর উভয় সার্টিফিকেশনই রয়েছে, সাথে আছে B Corp সার্টিফিকেশন।
- আপনি কি ম্যানুয়ালি পলিসি পুনরায় তৈরি না করে টেমপ্লেট থেকেই নতুন অধিগৃহীত কোনো সাইট যুক্ত করতে পারেন?
কীভাবে আপনি ক্লায়েন্ট, কর্মী এবং ক্লিনিকাল নেটওয়ার্ক সেট আপ করবেন?
Purple Access প্রতিটি প্র্যাকটিসে ক্লায়েন্ট, কর্মী এবং ক্লিনিকাল ডিভাইস নেটওয়ার্ক সরবরাহ করে এবং তাদের মধ্যে যথাযথ পৃথকীকরণ নিশ্চিত করে। Purple Shield ক্লায়েন্ট ও কর্মী নেটওয়ার্কগুলি ফিল্টার করে। অ্যাক্সেস পয়েন্ট ভেন্ডর অনুযায়ী ধাপে ধাপে কনফিগারেশন পরিবর্তিত হয়, তাই আপনার হার্ডওয়্যারের জন্য Purple-এর সহায়তা সংক্রান্ত ডকুমেন্টেশন অনুসরণ করুন। আপনার সিস্টেম যাই হোক না কেন, নিচের ডিজাইন সংক্রান্ত সিদ্ধান্তগুলি প্রযোজ্য হবে।
ধাপ 1: ক্লায়েন্ট ওয়েটিং রুম নেটওয়ার্ক তৈরি করুন
গ্রুপ বা প্র্যাকটিসের নাম অনুসারে ব্র্যান্ডেড একটি সিঙ্গেল ক্লায়েন্ট নেটওয়ার্কের নাম ব্রডকাস্ট করুন। শুধুমাত্র ইন্টারনেট অ্যাক্সেস সহ এটিকে নিজস্ব VLAN-এ রুট করুন। ক্লায়েন্ট আইসোলেশন চালু করুন, যাতে ওয়েটিং রুমে থাকা একটি ফোন অন্য ফোন দেখতে না পায়।
সাইন-ইন করার জন্য একটি ক্যাপটিভ পোর্টাল ব্যবহার করুন। Purple Guest WiFi সচেতন পছন্দের অপ্ট-ইনের মাধ্যমে সম্মতি সংগ্রহ করে, যাতে একজন ক্লায়েন্ট প্র্যাকটিসের থেকে আপডেট পাবেন কিনা তা বেছে নিতে পারেন। একটি পশুচিকিৎসা গ্রুপের ক্ষেত্রে সম্মতি-ভিত্তিক ফার্স্ট-পার্টি ডেটা অত্যন্ত কার্যকর: বুস্টার রিমাইন্ডার, নতুন প্র্যাকটিস খোলা এবং হেলথ প্ল্যানের অফার। UK ভেন্যুর জন্য ফার্স্ট পার্টি ডেটা স্ট্র্যাটেজি সংক্রান্ত আমাদের নির্দেশিকায় ব্যাখ্যা করা হয়েছে কীভাবে আইনগতভাবে সেই তালিকা তৈরি করা যায়।
সাইন-ইন প্রক্রিয়া সংক্ষিপ্ত রাখুন। কুকুরের বেল্ট ধরে থাকা একজন চিন্তিত মালিক দীর্ঘ ফর্ম পূরণ করবেন না।
ধাপ 2: পশুচিকিৎসক এবং নার্সদের এমন অ্যাক্সেস দিন যা তাঁদের সাথে সর্বত্র কাজ করে
পশুচিকিৎসক, নার্স এবং লোকামরা প্রায়ই এক সপ্তাহের মধ্যে একাধিক প্র্যাকটিসে কাজ করেন। সাইট প্রতি শেয়ার্ড কর্মী পাসওয়ার্ড তাঁদের জন্য কার্যকর হয় না। তাঁরা পাসওয়ার্ডের তালিকা তৈরি করে রাখেন, পাসওয়ার্ডগুলি শেষ পর্যন্ত রিসেপশনের হোয়াইটবোর্ডে জায়গা পায় এবং কেউ চাকরি ছেড়ে দিলে সেগুলি আর পরিবর্তন করা হয় না।
Purple-এর Identity-Based Networks অ্যাক্সেসকে নির্দিষ্ট ভবনের সাথে নয়, ব্যক্তির সাথে সংযুক্ত করে। SecurePass-এর মাধ্যমে কর্মীরা ক্লাউড RADIUS ব্যবহার করে আপনার আইডেন্টিটি প্রোভাইডারের সাপেক্ষে IEEE 802.1X-এর মাধ্যমে সাইন ইন করেন। প্রতিটি প্র্যাকটিসেই একই ক্রেডেনশিয়াল কাজ করে। যে ডিভাইসগুলি সমর্থন করে সেখানে WPA3-Enterprise ব্যবহার করুন।
সবচেয়ে শক্তিশালী পদ্ধতি হলো EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), যা পাসওয়ার্ডের বদলে ডিভাইসে একটি সার্টিফিকেট ব্যবহার করে। PEAP (Protected EAP) একটি এনক্রিপ্টেড টানেলের মধ্যে ব্যবহারকারীর নাম এবং পাসওয়ার্ড ব্যবহার করে। ব্যক্তিগত ফোনে এটি চালু করা সহজ, তবে ক্রেডেনশিয়াল ফিশিং হতে পারে।
| কর্মীদের অ্যাক্সেস পদ্ধতি | কেউ কীভাবে যুক্ত হবেন | চাকরি ছেড়ে যাওয়া কর্মীর অ্যাক্সেস বাতিল করা | বিভিন্ন প্র্যাকটিসে কাজ করে কিনা | যার জন্য সেরা |
|---|---|---|---|---|
| সাইট প্রতি শেয়ার্ড পাসওয়ার্ড | একটি পাসওয়ার্ড, যা সেই সাইটের প্রত্যেকেই জানেন | প্রতিটি সাইটে পাসওয়ার্ড পরিবর্তন করুন এবং বাকি সকলকে জানান | না, প্র্যাকটিস প্রতি একটি পাসওয়ার্ড | ক্লিনিকাল গ্রুপের কোনও কাজের জন্য নয় |
| iPSK বা PPSK | ব্যক্তি বা ডিভাইস প্রতি একটি অনন্য কী | সেই একটি কী কেন্দ্রীয়ভাবে মুছে ফেলুন | হ্যাঁ, যদি কী কেন্দ্রীয়ভাবে জারি করা হয় | 802.1X ছাড়া ব্যক্তিগত ফোন এবং ডিভাইস |
| SecurePass-এর মাধ্যমে PEAP সহ 802.1X | কাজের ব্যবহারকারীর নাম এবং পাসওয়ার্ড | আপনার আইডেন্টিটি প্রোভাইডারে অ্যাকাউন্টটি নিষ্ক্রিয় করুন | হ্যাঁ, সর্বত্র একই সাইন-ইন | মিশ্র এস্টেট যা সার্টিফিকেটের দিকে এগোচ্ছে |
| SecurePass-এর মাধ্যমে EAP-TLS সহ 802.1X | একটি পরিচালিত ডিভাইসে সার্টিফিকেট ইস্যু করা হয়েছে | অ্যাকাউন্ট নিষ্ক্রিয় করুন বা সার্টিফিকেট বাতিল করুন | হ্যাঁ, প্রতিটি সাইটে স্বয়ংক্রিয় | গ্রুপ-পরিচালিত ল্যাপটপ এবং ট্যাবলেট |
লোকামদের (locum) জন্য, নির্দিষ্ট সময়সীমার অ্যাক্সেস প্রদান করুন যা চুক্তি শেষ হওয়ার সাথে সাথেই শেষ হয়ে যায়। যারা স্থানান্তরিত হচ্ছেন (movers) তাদের ক্ষেত্রে কোনো পরিবর্তনের প্রয়োজন নেই, কারণ তাদের অ্যাক্সেস তাদের সাথে নতুন প্র্যাকটিসেও চালু থাকে।
ধাপ ৩: ইমেজিং, ল্যাব এবং প্র্যাকটিস ম্যানেজমেন্ট ডিভাইসগুলি আলাদা করুন
ক্লিনিক্যাল সরঞ্জামগুলিতেই মূল ঝুঁকি থাকে। অপেক্ষাকৃত পুরনো অ্যানালাইজার এবং ইমেজিং কনসোলগুলি প্রায়শই সেকেলে অপারেটিং সিস্টেমে চলে এবং 802.1X সাপ্লিক্যান্ট চালাতে পারে না, যা কোনো ডিভাইসের একটি 802.1X নেটওয়ার্কে যুক্ত হওয়ার জন্য প্রয়োজনীয় সফটওয়্যার। সুবিধার কথা ভেবে এগুলিকে স্টাফ নেটওয়ার্কে রাখবেন না।
ক্লিনিক্যাল ডিভাইসগুলিকে তাদের নিজস্ব নেটওয়ার্কের নাম এবং VLAN দিন। iPSK-এর মাধ্যমে প্রতিটি ডিভাইসকে একটি অনন্য কি (key) ইস্যু করুন, যাতে বাকি ডিভাইসগুলিকে প্রভাবিত না করেই আপনি একটি ডিভাইস সরিয়ে নিতে পারেন। যা যা সম্ভব সেগুলিতে তারের সংযোগ দিন (wire)। তারপর এমন ফায়ারওয়াল নিয়ম সেট করুন যাতে এই VLAN শুধুমাত্র নিম্নলিখিত ক্ষেত্রগুলিতে পৌঁছাতে পারে:
- প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম, অন-সাইট বা ক্লাউডে
- প্রতিটি ডিভাইস ভেন্ডরের নির্দিষ্ট রিমোট সাপোর্ট এন্ডপয়েন্টগুলি
- DICOM (ডিজিটাল ইমেজিং অ্যান্ড কমিউনিকেশনস ইন মেডিসিন) ইমেজ স্টোর, যদি আপনার ইমেজিং এটি ব্যবহার করে থাকে
ক্লায়েন্ট নেটওয়ার্কের কোনো কিছুই যেন কোনোভাবেই এই VLAN-এ রুট না করে। একটি ব্যবসায়িক নেটওয়ার্ক সুরক্ষিত করা সম্পর্কিত আমাদের নির্দেশিকাতে সেগমেন্টেশন নীতিগুলি আরও বিশদে আলোচনা করা হয়েছে।
কার্ড টার্মিনালগুলিকে এই তিনটি নেটওয়ার্ক থেকেই আলাদা রাখুন। PCI DSS যথাযথভাবে সেগমেন্ট করা নেটওয়ার্কগুলিকে কার্ডহোল্ডার ডেটা মূল্যায়নের আওতার বাইরে রাখে। ক্লায়েন্ট নেটওয়ার্কে থাকা একটি টার্মিনাল সম্পূর্ণ ক্লায়েন্ট নেটওয়ার্ককেই এই পর্যালোচনার আওতায় নিয়ে আসে।
ধাপ ৪: ওয়েটিং রুমের জন্য উপযুক্ত ফিল্টারিং প্রয়োগ করুন
শিশুরাও পশুচিকিৎসালয়ের ওয়েটিং রুমে বসে। অ্যাডাল্ট কন্টেন্ট, জুয়া, ম্যালওয়্যার এবং ফিশিং ডোমেন ব্লক করতে ক্লায়েন্ট নেটওয়ার্কে Purple Shield সেট করুন। ম্যালওয়্যার এবং ফিশিং ব্লক করতে এটি স্টাফ নেটওয়ার্কে সেট করুন, যেখানে আপনার প্র্যাকটিস ম্যানেজারদের অনুমোদিত ক্যাটাগরি সংক্রান্ত নিয়ম থাকবে।
এই ফ্যামিলি-সেফ যুক্তিটি পাব গোষ্ঠীগুলি তাদের বারে যা প্রয়োগ করে তার অনুরূপ। আমাদের পাব গ্রুপ WiFi প্রোভাইডার চেকলিস্ট-এ এটি বিশদে রয়েছে। গ্রুপ স্তরে একটি ফিল্টারিং নীতি নির্ধারণ করুন এবং সর্বত্র সেটি প্রয়োগ করুন। প্রতিটি প্র্যাকটিসকে নিজে থেকে নিয়ম তৈরি করতে দেবেন না।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
আপনার অধিগ্রহণ করা প্রতিটি প্র্যাকটিসে কীভাবে একটি একক স্ট্যান্ডার্ড চালু করবেন?
অধিগ্রহণের সময় ভেটেরিনারি গ্রুপের WiFi ব্যবস্থা প্রায়শই বিঘ্নিত হয়। প্রতিটি নতুন প্র্যাকটিস তাদের নিজস্ব রাউটার, নিজস্ব পাসওয়ার্ড এবং নিজস্ব বিস্মৃত এক্স-রে কনসোল নিয়ে আসে। প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম মাইগ্রেশনের পাশাপাশি নেটওয়ার্কটিকেও ইন্টিগ্রেশন পরিকল্পনার অংশ হিসেবে বিবেচনা করুন।
একটি টেমপ্লেট তৈরি করুন যাতে থাকবে:
- তিনটি নেটওয়ার্কের নাম
- VLAN ডিজাইন এবং ফায়ারওয়াল নিয়মাবলী
- ক্লায়েন্ট সাইন-ইন পেজ
- Shield ফিল্টারিং নীতিগুলি
- কর্মীদের অ্যাক্সেস নীতি
তারপর প্রতিটি নতুন সাইটে একই ধারাবাহিকতা অনুসরণ করুন:
১. জরিপ (Survey)। প্রথম সপ্তাহেই হার্ডওয়্যার এবং সংযুক্ত প্রতিটি ক্লিনিক্যাল ডিভাইসের রেকর্ড তৈরি করুন। ২. হার্ডওয়্যার সংক্রান্ত সিদ্ধান্ত নিন। বিদ্যমান অ্যাক্সেস পয়েন্টগুলি সমর্থিত তালিকায় থাকলে সেগুলি গ্রহণ করুন। কনজিউমার-গ্রেডের ব্রডব্যান্ড রাউটার এবং আনম্যানেজড সরঞ্জামগুলিকে একটি সমর্থিত ব্র্যান্ড দিয়ে প্রতিস্থাপন করুন। ৩. টেমপ্লেটটি প্রয়োগ করুন। Purple-এ সাইট তৈরি করুন এবং গ্রুপ টেমপ্লেটটি বরাদ্দ করুন। স্থানীয়ভাবে নতুন করে কিছু তৈরি করার দরকার নেই। 4. ক্লিনিক্যাল ডিভাইসগুলি সরান। প্রতিটি ডিভাইসকে একটি ইউনিক কি ইস্যু করুন এবং সেটিকে ক্লিনিক্যাল VLAN-এ স্থানান্তর করুন। পুরানো নেটওয়ার্কটি বাতিল করার আগে প্র্যাকটিস টিমের সাথে প্রতিটি ডিভাইস পরীক্ষা করে নিন। 5. কর্মীদের আইডেন্টিটিতে স্যুইচ করুন। কর্মীরা প্রথম দিন থেকেই তাদের গ্রুপ অ্যাকাউন্ট ব্যবহার করে সাইন ইন করবেন। পুরানো শেয়ার করা পাসওয়ার্ডটি বাতিল করা হবে। 6. পুরানো নেটওয়ার্কগুলি বাতিল করুন। প্র্যাকটিসটিতে আগে ব্যবহৃত প্রতিটি লেগ্যাসি নেটওয়ার্কের নাম বন্ধ করে দিন।
যে হোটেল গ্রুপগুলি নতুন প্রপার্টি অধিগ্রহণ করে তারাও একই সমস্যার মুখোমুখি হয়, এবং এই একই টেমপ্লেট পদ্ধতি তাদের ক্ষেত্রেও কার্যকর হয়, যা আমাদের Hotels পেজে তুলে ধরা হয়েছে।
সেপারেশন ঠিকমতো কাজ করছে কিনা তা আপনি কীভাবে পরীক্ষা করবেন?
প্রতিটি প্র্যাকটিসে একই অ্যাকসেপ্টেন্স টেস্ট চালান এবং ফলাফল রেকর্ড করুন।
- ক্লায়েন্ট নেটওয়ার্ক থেকে, প্র্যাকটিস ম্যানেজমেন্ট সার্ভার, প্রতিটি ইমেজিং কনসোল এবং প্রতিটি অ্যানালাইজারে সংযোগ করার চেষ্টা করুন। প্রতিটি প্রচেষ্টাই ব্যর্থ হওয়া উচিত।
- একটি ক্লায়েন্ট ফোন থেকে, ক্লায়েন্ট নেটওয়ার্কে থাকা দ্বিতীয় আরেকটি ফোনে সংযোগ করার চেষ্টা করুন। ক্লায়েন্ট আইসোলেশনের মাধ্যমে এটি ব্লক করা উচিত।
- ক্লায়েন্ট নেটওয়ার্ক থেকে, একটি ব্লক করা ক্যাটাগরির টেস্ট পেজ লোড করুন। Shield-এর এটি ব্লক করা উচিত।
- স্টাফ নেটওয়ার্ক থেকে, অন্য একটি প্র্যাকটিসের পশুচিকিৎসক (vet) হিসেবে সাইন ইন করুন। কোনো নতুন ক্রেডেনশিয়াল ছাড়াই অ্যাক্সেস কাজ করা উচিত।
- আপনার আইডেন্টিটি প্রোভাইডারে একটি টেস্ট অ্যাকাউন্ট নিষ্ক্রিয় করুন। নিশ্চিত করুন যে এটি আর কোনো সাইটের স্টাফ নেটওয়ার্কে যুক্ত হতে পারছে না।
- ক্লিনিক্যাল VLAN থেকে, নিশ্চিত করুন যে প্রতিটি ডিভাইস শুধুমাত্র প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম এবং তার ভেন্ডর সাপোর্ট এন্ডপয়েন্টে সংযোগ করতে পারছে, এবং অন্য কোথাও নয়।
যেকোনো ফায়ারওয়াল বা অ্যাক্সেস পয়েন্ট পরিবর্তনের পর এবং আপনার Cyber Essentials পুনর্নবীকরণের অংশ হিসেবে বছরে একবার এই পরীক্ষাটি পুনরাবৃত্তি করুন।
কী ধরনের সমস্যা হতে পারে এবং কীভাবে তার সমাধান করবেন?
স্থানান্তরের পর একটি ল্যাব অ্যানালাইজারের সংযোগ বিচ্ছিন্ন হয়ে যায়
ডিভাইসটি সম্ভবত একটি ফিক্সড অ্যাড্রেস বা হার্ড-কোডেড নেটওয়ার্কের নাম ব্যবহার করছিল। ভেন্ডরের ডকুমেন্টেশন দেখুন, ডিভাইসটিকে তার ইউনিক কি-এর জন্য পুনরায় কনফিগার করুন এবং নিশ্চিত করুন যে ফায়ারওয়াল তার ভেন্ডর সাপোর্ট এন্ডপয়েন্টটিকে অনুমতি দিচ্ছে। প্র্যাকটিসের সাথে আলোচনা করে এমন একটি সময় নির্ধারণ করুন যখন অ্যানালাইজারটি ব্যবহার করা হচ্ছে না।
কোনো অস্থায়ী কর্মী (locum) তাদের দ্বিতীয় প্র্যাকটিসে যুক্ত হতে পারছেন না
অ্যাক্সেস আইডেন্টিটি অনুযায়ী না দিয়ে সাইট অনুযায়ী দেওয়া হয়েছিল। লোকামের অ্যাক্সেসটি তাদের অ্যাকাউন্টের সাথে যুক্ত একটি গ্রুপ-ব্যাপী নীতিতে সরিয়ে নিন, যাতে একটি নির্দিষ্ট মেয়াদের শেষ তারিখ থাকে, ফলে এটি সর্বত্র কাজ করে।
লেবেল প্রিন্টারগুলি ক্লায়েন্ট নেটওয়ার্কে রয়েছে
প্রিন্টারগুলি সাধারণত যার হাতের কাছে থাকে সে-ই যুক্ত করে থাকে। এগুলিকে ক্লিনিক্যাল VLAN-এ স্থানান্তর করুন, ইউনিক কি ইস্যু করুন এবং প্র্যাকটিস ম্যানেজমেন্ট সিস্টেমের প্রিন্টার সেটিংস আপডেট করুন।
কিছু ফোনে ক্যাপটিভ পোর্টাল প্রদর্শিত হচ্ছে না
ফিল্টারিং বা ফায়ারওয়ালের নিয়মগুলি এমন ডোমেনগুলিকে ব্লক করতে পারে যা ফোনগুলি সাইন-ইন পেজ শনাক্ত করার জন্য ব্যবহার করে। প্রমাণীকরণের আগে সাইন-ইন ডোমেনগুলি অনুমোদিত কিনা তা নিশ্চিত করুন। তারপর iOS এবং Android-এ পুনরায় পরীক্ষা করুন।
পুরানো শেয়ার করা পাসওয়ার্ড এখনও কাজ করছে
অধিগ্রহণ করা প্র্যাকটিসের কোনো একটি ভুলে যাওয়া রাউটার থেকে এখনও লেগ্যাসি নেটওয়ার্কের নাম ব্রডকাস্ট হচ্ছে। বিল্ডিংটিতে একটি WiFi স্ক্যানের মাধ্যমে এটি খুঁজে বের করুন, তারপর ডিভাইসটি সরিয়ে ফেলুন বা নেটওয়ার্কটি বন্ধ করে দিন।
ক্লায়েন্ট WiFi-এ একটি কার্ড টার্মিনাল দেখা যাচ্ছে
এটিকে অবিলম্বে একটি ওয়্যার্ড পোর্ট, সেলুলার বা নিজস্ব নেটওয়ার্কে স্থানান্তর করুন। তারপর আপনার অধিগ্রহণকারীর (acquirer) সাথে আপনার PCI DSS স্কোপিং পরীক্ষা করুন।
বাস্তবে এটি কেমন দেখায়?
নীচের তিনটি কার্যকর উদাহরণ হলো ব্যাখ্যামূলক ডিজাইন, কোনো নির্দিষ্ট প্রতিষ্ঠানের বাস্তবায়ন নয়। রিটেল, পাবলিক সেক্টর এবং একটি বিকাশমান পশুচিকিৎসা (vet) বিষয়ক সংস্থার ক্ষেত্রে এই পদ্ধতি কীভাবে কাজ করে, তা এগুলি প্রদর্শন করে।
কার্যকর উদাহরণ: ইন-স্টোর ক্লিনিকযুক্ত একটি পোষা প্রাণীর রিটেলার
পরিস্থিতি। একটি Retail চেনের অধীনে 40টি স্টোর রয়েছে, যার মধ্যে 12টি স্টোরের ভেতরেই পশুচিকিৎসার ক্লিনিক রয়েছে। ক্রেতারা স্টোরের ভেতরের WiFi ব্যবহার করেন। ক্লিনিকের ইমেজিং ও ল্যাবের যন্ত্রপাতি একই বিল্ডিং নেটওয়ার্কে ছিল।
যা করা হয়েছিল। প্রতিটি স্টোরের অ্যাক্সেস পয়েন্ট থেকে তিনটি নেটওয়ার্ক ব্রডকাস্ট করা হয়: ক্রেতাদের WiFi, কর্মীদের WiFi এবং ক্লিনিক ডিভাইস - যার প্রতিটির নিজস্ব VLAN রয়েছে। ক্লিনিক ডিভাইসগুলিকে ইউনিক কীতে স্থানান্তরিত করা হয়েছিল। ক্রেতাদের নেটওয়ার্কে Shield ফিল্টারিং যুক্ত করা হয়েছিল। এই প্যাটার্নটি shopping centre WiFi platforms সংক্রান্ত আমাদের গাইডের টেন্যান্ট পৃথকীকরণের সাথে সাদৃশ্যপূর্ণ।
ফলাফল। সবকটি 12টি ক্লিনিকের অ্যাকসেপ্টেন্স টেস্টে দেখা গেছে যে, ক্রেতাদের WiFi-তে থাকা কোনো ল্যাপটপ কোনো ক্লিনিক ডিভাইসে প্রবেশ করতে পারেনি। স্টোর এবং ক্লিনিক নেটওয়ার্কগুলি এখন দুটি পৃথক সেট-আপের পরিবর্তে একটি ড্যাশবোর্ড থেকেই পরিচালনা করা হচ্ছে।
কার্যকর উদাহরণ: একটি বিশ্ববিদ্যালয়ের ভেটেরিনারি টিচিং হাসপাতাল
পরিস্থিতি। একটি বিশ্ববিদ্যালয়ের ভেটেরিনারি স্কুল সর্বসাধারণের জন্য উন্মুক্ত একটি ছোট পশুদের হাসপাতাল পরিচালনা করে। ছাত্রছাত্রী, চিকিৎসক, পোষা প্রাণীর মালিক এবং ইমেজিং সরঞ্জাম একই বিল্ডিং শেয়ার করে। প্রতি বছর 150 জন ছাত্রছাত্রীর একটি নতুন দল প্লেসমেন্টে আসে।
যা করা হয়েছিল। ছাত্রছাত্রী এবং চিকিৎসকেরা বিশ্ববিদ্যালয়ের Microsoft Entra ID অ্যাকাউন্টের সাথে যুক্ত 802.1X-এর মাধ্যমে কর্মীদের WiFi-তে যোগ দিয়েছিলেন। পোষা প্রাণীর মালিকরা একটি ফিল্টার করা ক্লায়েন্ট নেটওয়ার্কে ক্যাপটিভ পোর্টাল ব্যবহার করেছিলেন। ইমেজিং ও ল্যাব ডিভাইসগুলিকে ইউনিক কী সহ তাদের নিজস্ব VLAN-এ স্থানান্তরিত করা হয়েছিল।
ফলাফল। কোনো প্লেসমেন্ট শেষ হলে, অ্যাকাউন্টের স্ট্যাটাস পরিবর্তনের সাথে সাথেই 150 জন ছাত্রছাত্রীর ক্লিনিক্যাল নেটওয়ার্ক অ্যাক্সেস বাতিল হয়ে যায়। এর জন্য কোনো পাসওয়ার্ড পরিবর্তনের প্রয়োজন হয় না এবং IT টিমেরও ভিজিট করার প্রয়োজন পড়ে না।
কার্যকর উদাহরণ: প্রতি দুই মাসে একটি করে প্র্যাকটিস অধিগ্রহণকারী একটি পশুচিকিৎসা গ্রুপ
পরিস্থিতি। 18টি প্র্যাকটিসের একটি গ্রুপ বছরে প্রায় আরও ছয়টি প্র্যাকটিস কেনে। প্রতিটি প্র্যাকটিস তাদের নিজস্ব রাউটার এবং পাসওয়ার্ড পরিচালনা করত। তিনটি সাইটের দায়িত্বে থাকা একজন নার্সকে তিনটি পাসওয়ার্ড মনে রাখতে হতো।
যা করা হয়েছিল। গ্রুপটি একটি টেমপ্লেট তৈরি করে এবং প্রতিটি বিদ্যমান সাইটে সেটি প্রয়োগ করে। এরপর তারা ছয় ধাপের অধিগ্রহণ প্রক্রিয়াটিকে প্রতিটি ইন্টিগ্রেশন পরিকল্পনার একটি স্ট্যান্ডার্ড অংশ করে তোলে।
ফলাফল। প্রতিষ্ঠান ত্যাগকারী কোনো কর্মীর অ্যাক্সেস বাতিল করার ক্ষেত্রে 18টি পাসওয়ার্ড পরিবর্তনের জায়গায় আইডেন্টিটি প্রোভাইডারে মাত্র একটি পদক্ষেপ নেওয়ার প্রয়োজন হয়। প্রতিটি নতুন প্র্যাকটিস তাদের ইন্টিগ্রেশন ভিজিটের সময়েই গ্রুপের স্ট্যান্ডার্ডে পৌঁছে যায়।
এর খরচ কত, এবং আপনি বিনিময়ে কী পাবেন?
আপনার খরচ মূলত তিনটি ক্ষেত্রে হয়:
- লাইসেন্সিং। প্রতি-সাইট ভিত্তিক মূল্যের অনুরোধ করুন, যা নতুন অধিগ্রহণের সাথে বৃদ্ধি পায়।
- হার্ডওয়্যার। শুধুমাত্র সেখানেই খরচ করুন যেখানে কোনো প্র্যাকটিস অসমর্থিত বা সাধারণ গ্রাহক-মানের সরঞ্জাম ব্যবহার করে।
- অনবোর্ডিংয়ের সময়। প্রতিটি সাইটে ডিভাইস সমীক্ষা এবং ক্লিনিক্যাল ডিভাইস স্থানান্তরের জন্য বাজেট রাখুন।
যেহেতু Purple বিদ্যমান পরিকাঠামোর উপরে কাজ করে, তাই ইতিমধ্যেই সমর্থিত ব্র্যান্ড ব্যবহারকারী প্র্যাকটিসগুলির জন্য অ্যাক্সেস পয়েন্টের ক্ষেত্রে কোনো খরচের প্রয়োজন নেই।
এর রিটার্ন বা প্রাপ্তি পরিমাপ করার চেয়ে প্রত্যক্ষ করা সহজ:
- কর্মী চলে যাওয়ার পর অ্যাক্সেস বাতিল করার কাজটি প্রতি সাইটে একবার পরিবর্তনের বদলে মাত্র একটি পদক্ষেপে সম্পন্ন হয়।
- অস্থায়ী এবং ভিজিটিং চিকিৎসকদের পাসওয়ার্ডের জন্য রিসেপশনে ফোন করতে হয় না।- সেগমেন্টেড কার্ড টার্মিনাল ক্লায়েন্ট নেটওয়ার্ককে PCI DSS-এর আওতার বাইরে রাখে।
- সম্মতিপ্রাপ্ত ক্লায়েন্ট সাইন-ইন রিমাইন্ডার এবং হেলথ প্ল্যানের জন্য একটি ফার্স্ট-পার্টি তালিকা তৈরি করে।
- WiFi Analytics পুরো গ্রুপের ভিজিট প্যাটার্ন দেখায়।
Purple ৯০টিরও বেশি দেশে ৮০,০০০টিরও বেশি লাইভ ভেন্যুতে কাজ করে এবং প্রতি বছর ৫০ কোটি ব্যবহারকারী ও লগইন দেখে থাকে। এই একই প্ল্যাটফর্ম ২০টি প্র্যাকটিস থাকা একটি ভেটেরিনারি গ্রুপও পরিচালনা করে।
সচরাচর জিজ্ঞাস্য প্রশ্নাবলী
আমাদের প্র্যাকটিসে আগে থেকেই থাকা অ্যাক্সেস পয়েন্টগুলির সাথে কি Purple কাজ করে?
হ্যাঁ, যদি সেগুলি Purple-এর সমর্থিত তালিকায় থাকে। Purple যেকোনো হার্ডওয়্যারের সাথে মানানসই (hardware-agnostic) এবং এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর উপর ক্লাউড ওভারলে হিসেবে কাজ করে। যে প্র্যাকটিসগুলি ইতিমধ্যেই এগুলির মধ্যে যেকোনো একটি ব্যবহার করছে, তাদের অ্যাক্সেস পয়েন্ট পরিবর্তন করার প্রয়োজন নেই। কনজিউমার-গ্রেড ব্রডব্যান্ড রাউটার বা আনম্যানেজড কিট থাকা অধিগৃহীত প্র্যাকটিসগুলিতে গ্রুপের টেমপ্লেট প্রয়োগ করার আগে সাধারণত এই ব্র্যান্ডগুলির মধ্যে যেকোনো একটির নতুন অ্যাক্সেস পয়েন্টের প্রয়োজন হয়।
আমরা কি ইমেজিং এবং ল্যাব অ্যানালাইজারগুলিকে প্রতিস্থাপন না করেই ক্লায়েন্ট WiFi থেকে দূরে রাখতে পারি?
হ্যাঁ। ক্লিনিক্যাল ডিভাইসগুলিকে তাদের নিজস্ব VLAN এবং নেটওয়ার্ক নামে রাখুন, এবং iPSK-এর মাধ্যমে প্রতিটি ডিভাইসে একটি অনন্য কী প্রদান করুন। এটি সেইসব ডিভাইসের জন্য কাজ করে যা 802.1X চালাতে পারে না। এরপর ফায়ারওয়াল নিয়মাবলী ক্লিনিক্যাল VLAN-কে প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম এবং নির্দিষ্ট ভেন্ডর সাপোর্ট এন্ডপয়েন্টের মধ্যেই সীমাবদ্ধ রাখে। ক্লায়েন্ট নেটওয়ার্কের কোনো কিছুই এতে রুট করে না, তাই হার্ডওয়্যার আপগ্রেড ছাড়াই পুরোনো অ্যানালাইজারগুলি আইসোলেটেড থাকে।
কোনো শেয়ার করা পাসওয়ার্ড ছাড়াই লোকাম পশুচিকিৎসকরা কীভাবে WiFi অ্যাক্সেস পান?
লোকামরা তাদের নিজস্ব পরিচয়ের সাথে যুক্ত সময়-সীমিত অ্যাক্সেস পান। Purple SecurePass-এর মাধ্যমে, তারা Microsoft Entra ID, Okta বা Google Workspace-এ থাকা একটি অ্যাকাউন্ট ব্যবহার করে IEEE 802.1X-এর মাধ্যমে সাইন ইন করেন। তারা যে যে প্র্যাকটিসে কাজ করেন, তার প্রতিটিতেই একই সাইন-ইন কাজ করে। চুক্তি শেষ হলে অ্যাক্সেসও শেষ হয়ে যায়, এবং কোনো শেয়ার করা পাসওয়ার্ড পরিবর্তন করার বা সাইটগুলির মধ্যে আদান-প্রদান করার প্রয়োজন হয় না।
ওয়েটিং রুমে ক্লায়েন্টদের WiFi সাইন-ইন কি GDPR অনুগত?
হ্যাঁ, যখন সঠিকভাবে সম্মতি সংগ্রহ করা হয়। Purple Guest WiFi সচেতন পছন্দের অপ্ট-ইন ব্যবহার করে, তাই প্র্যাকটিসের কাছ থেকে মার্কেটিং বার্তা গ্রহণ করবেন কিনা তা ক্লায়েন্টরা সক্রিয়ভাবে বেছে নেন। কোনো কিছুই আগে থেকে টিকচিহ্ন দেওয়া থাকে না। Purple হলো GDPR অনুগত এবং ISO 27001 প্রত্যয়িত। সাইন-ইন পৃষ্ঠায় এখনও আপনার নিজস্ব গোপনীয়তা বিজ্ঞপ্তি থাকতে হবে, যা আপনার গ্রুপের একজন নির্দিষ্ট ব্যক্তির মালিকানাধীন হবে, যেখানে ব্যাখ্যা করা থাকবে যে প্র্যাকটিস কীভাবে ক্লায়েন্টের বিবরণ ব্যবহার করবে।
নেটওয়ার্ক আলাদা করা কি PCI DSS-এর ক্ষেত্রে সাহায্য করে?
হ্যাঁ। PCI DSS সঠিকভাবে বিভক্ত (segmented) নেটওয়ার্কগুলিকে কার্ডহোল্ডার ডেটা মূল্যায়নের আওতার বাইরে বলে গণ্য করে। তাদের নিজস্ব ওয়্যার্ড, সেলুলার বা ডেডিকেটেড নেটওয়ার্কে থাকা কার্ড টার্মিনালগুলি ক্লায়েন্ট এবং কর্মীদের WiFi-কে আওতার বাইরে রাখে। ক্লায়েন্ট নেটওয়ার্কে ফেলে রাখা একটি টার্মিনাল পুরো নেটওয়ার্ককে এই আওতায় নিয়ে আসে। আপনার অধিগ্রহণকারী (acquirer) বা যোগ্য নিরাপত্তা মূল্যায়নকারীর সাথে আপনার চূড়ান্ত আওতা নিশ্চিত করুন।
একটি অধিগৃহীত প্র্যাকটিসকে গ্রুপের মানে নিয়ে আসতে কতক্ষণ সময় লাগে?
সমর্থিত হার্ডওয়্যারে, এটি একটি কনফিগারেশনের কাজ, কোনও নতুন বিল্ড প্রোজেক্ট নয়। আপনি Purple-এ সাইট তৈরি করুন এবং গ্রুপ টেমপ্লেট নির্ধারণ করুন। তারপর প্রতিটি ক্লিনিক্যাল ডিভাইসকে তার নিজস্ব অনন্য কীতে স্থানান্তর করুন। বেশিরভাগ প্রচেষ্টাই ব্যয় হয় প্র্যাকটিস টিমের সাথে ক্লিনিক্যাল ডিভাইসগুলি সমীক্ষা এবং পরীক্ষা করার কাজে। অসমর্থিত রাউটার থাকা সাইটগুলিতে প্রথমে নতুন অ্যাক্সেস পয়েন্টের প্রয়োজন হয়, যার জন্য একটি ইনস্টলেশন ভিজিটের প্রয়োজন পড়ে।
একটি পশুচিকিৎসালয়ের ওয়েটিং রুম নেটওয়ার্কে কী ধরণের ফিল্টারিং ব্যবহার করা উচিত?
পারিবারিক সুরক্ষামূলক ফিল্টারিং ব্যবহার করুন। যেহেতু শিশুরা পশুচিকিৎসালয়ের ওয়েটিং রুমে বসে, তাই Purple Shield-এর উচিত ক্লায়েন্ট নেটওয়ার্কে প্রাপ্তবয়স্কদের কন্টেন্ট এবং জুয়া খেলার সাইটগুলির পাশাপাশি ম্যালওয়্যার এবং ফিশিং ডোমেনগুলি ব্লক করা। প্রতিটি সাইটে স্থানীয় সংস্করণের পরিবর্তে সমস্ত প্র্যাকটিসে একটি গ্রুপ-স্তরের নীতি প্রয়োগ করুন। কর্মীদের নেটওয়ার্ক থ্রেট ব্লকিং এবং আপনার প্র্যাকটিস ম্যানেজারদের দ্বারা অনুমোদিত কাজের উপযোগী ক্যাটাগরিগুলি পায়।
মূল সংজ্ঞাসমূহ
IEEE 802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য IEEE স্ট্যান্ডার্ড। নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে ডিভাইসের একটি সাপ্লিক্যান্ট, একটি অ্যাক্সেস পয়েন্টের মতো প্রমাণীকরণকারী এবং একটি প্রমাণীকরণ সার্ভার কীভাবে EAP মেসেজ আদান-প্রদান করে তা এটি সংজ্ঞায়িত করে।
এভাবেই পশু চিকিৎসক, নার্স এবং লোকামরা SecurePass-এর মাধ্যমে নিজস্ব কাজের ক্রেডেনশিয়াল দিয়ে সাইন ইন করেন। এটি নির্ধারণ করে যে চাকরি ছেড়ে যাওয়া কোনো কর্মীর অ্যাক্সেস বাতিল করার একটি প্রক্রিয়া গ্রুপের প্রতিটি প্র্যাকটিসকে কভার করে কি না।
RADIUS
IETF RFC 2865-এ নির্দিষ্ট রিমোট অথেন্টিকেশন ডায়াল-ইন ইউজার সার্ভিস। এটি UDP-এর মাধ্যমে একটি নেটওয়ার্ক অ্যাক্সেস সার্ভার এবং একটি কেন্দ্রীয় সার্ভারের মধ্যে প্রমাণীকরণ, অনুমোদন এবং অ্যাট্রিবিউট ডেটা বহন করে।
Purple আপনার আইডেন্টিটি প্রোভাইডারের বিপরীতে কর্মীদের ক্রেডেনশিয়াল যাচাই করতে ক্লাউড RADIUS ব্যবহার করে, যার ফলে প্রতিটি প্র্যাকটিসে RADIUS সার্ভার চালানোর প্রয়োজন এড়ানো যায়।
EAP-TLS
IETF RFC 5216-এ নির্দিষ্ট এক্সটেনসিবল অথেন্টিকেশন প্রোটোকল - ট্রান্সপোর্ট লেয়ার সিকিউরিটি। এটি RFC 3748-এর EAP কাঠামোর মাধ্যমে পারস্পরিক সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ ব্যবহার করে, ফলে নেটওয়ার্ক জুড়ে কোনো পাসওয়ার্ড আদান-প্রদান হয় না।
গ্রুপ-পরিচালিত ল্যাপটপ এবং ট্যাবলেটের জন্য কর্মীদের সবচেয়ে শক্তিশালী অ্যাক্সেস পদ্ধতি। সার্টিফিকেট প্রত্যাহার করলে বা অ্যাকাউন্ট নিষ্ক্রিয় করলে প্রতিটি সাইট থেকেই অ্যাক্সেস বাতিল হয়ে যায়।
PEAP
Microsoft-এর MS-PEAP স্পেসিফিকেশনে ডকুমেন্টেড Protected Extensible Authentication Protocol। এটি একটি সার্ভার-অথেনটিকেটেড TLS টানেলের ভেতরে সাধারণত MSCHAPv2-এর মতো অভ্যন্তরীণ ইউজারনেম এবং পাসওয়ার্ড আদান-প্রদানকে মুড়িয়ে রাখে।
সার্টিফিকেটের তুলনায় ব্যক্তিগত ফোনে রোল আউট করা সহজ, তবে ক্রেডেনশিয়ালগুলি ফিশিংয়ের শিকার হতে পারে। EAP-TLS-এর দিকে এগোচ্ছে এমন মিশ্র এস্টেটের জন্য উপযুক্ত।
iPSK এবং PPSK
আইডেন্টিটি বা প্রাইভেট প্রি-শেয়ার্ড কী: IEEE 802.11 WPA2 বা WPA3 Personal-এর ওপর তৈরি একটি ভেন্ডর ইমপ্লিমেন্টেশন। প্রতিটি ব্যক্তি বা ডিভাইস একটি নেটওয়ার্ক নেমে নিজস্ব পাসফ্রেজ পায়, যা তার নিজস্ব পলিসি বা VLAN-এ ম্যাপ করা থাকে।
যেসব অ্যানালাইজার, ইমেজিং কনসোল এবং প্রিন্টার 802.1X সাপ্লিক্যান্ট চালাতে পারে না, সেগুলির জন্য এটিই সমাধান। বাকিগুলিকে বিঘ্নিত না করেই আপনি একটি ডিভাইস সরিয়ে নিতে পারেন।
VLAN
ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক, যা IEEE 802.1Q-এ সংজ্ঞায়িত। ইথারনেট ফ্রেমের একটি 12-বিট VLAN ID ট্যাগ শেয়ার্ড সুইচ এবং অ্যাক্সেস পয়েন্টে লজিক্যালি ট্র্যাফিক আলাদা করে।
ক্লায়েন্ট, কর্মী এবং ক্লিনিকাল ট্র্যাফিক প্রত্যেকে নিজস্ব VLAN-এ অবস্থান করে, এমনকী যখন ওয়েটিং রুম এবং প্রিপারেশন রুম অ্যাক্সেস পয়েন্ট শেয়ার করে তখনও।
ক্যাপটিভ পোর্টাল
একটি ওয়েব পেজ যা ইন্টারনেট অ্যাক্সেস মঞ্জুর করার আগে প্রদর্শিত হয়। ডিভাইসগুলি পরিচিত অপারেটিং সিস্টেম টেস্ট ডোমেনগুলি প্রোব করে এটি শনাক্ত করে, যেগুলি প্রমাণীকরণের আগেই অ্যাক্সেসযোগ্য হতে হবে।
ওয়েটিং রুমের ক্লায়েন্ট সাইন-ইন পেজ, যেখানে সচেতন-পছন্দের অপ্ট-ইনের মাধ্যমে UK GDPR-এর অধীনে সম্মতি সংগ্রহ করা হয়। ব্লক করা ডিটেকশন ডোমেনগুলি এটি প্রদর্শিত না হওয়ার একটি সাধারণ কারণ।
ক্লায়েন্ট আইসোলেশন
একটি অ্যাক্সেস পয়েন্ট সেটিং যা একই SSID-এ থাকা ওয়্যারলেস ডিভাইসগুলির মধ্যে Layer 2 ট্র্যাফিক ব্লক করে। প্রতিটি ডিভাইস কেবল গেটওয়ে এবং অনুমোদিত আপস্ট্রিম গন্তব্যে পৌঁছাতে পারে।
ওয়েটিং রুমে থাকা একটি ফোনকে অন্য ফোনে পৌঁছানো থেকে আটকায় এবং প্রতিটি প্র্যাকটিসে অ্যাকসেপ্টেন্স টেস্টের অংশ গঠন করে।
WPA3-Enterprise
IEEE 802.11 এবং IEEE 802.1X প্রমাণীকরণের ওপর ভিত্তি করে তৈরি এন্টারপ্রাইজ নেটওয়ার্কের জন্য WPA3 সিকিউরিটি সার্টিফিকেশন। এটি Protected Management Frames বাধ্যতামূলক করে এবং একটি ঐচ্ছিক 192-বিট সিকিউরিটি মোড অফার করে।
যেখানেই ডিভাইসগুলি সমর্থন করে, সেখানেই SecurePass সাইন-ইনের পাশাপাশি স্টাফ নেটওয়ার্কে এটি ব্যবহার করুন।
DICOM
Digital Imaging and Communications in Medicine, NEMA (ISO 12052) দ্বারা পরিচালিত স্ট্যান্ডার্ড। এটি মেডিকেল ছবি সংরক্ষণ এবং আদান-প্রদানের জন্য ফাইল ফরম্যাট এবং নেটওয়ার্ক প্রোটোকল নির্ধারণ করে।
আপনার ইমেজিং যদি DICOM ইমেজ স্টোর ব্যবহার করে, তবে এটিকে ক্লিনিকাল VLAN-এর ফায়ারওয়াল অ্যালাও-লিস্টে যোগ করুন এবং এছাড়া আর কিছুই নয়।
পিসিআই ডিএসএস (PCI DSS)
PCI Security Standards Council-এর Payment Card Industry Data Security Standard। এর স্কোপিং সংক্রান্ত নির্দেশিকা যথাযথভাবে সেগমেন্ট করা নেটওয়ার্কগুলিকে কার্ডহোল্ডার ডেটা মূল্যায়নের জন্য স্কোপের বাইরে বলে বিবেচনা করে।
ক্লায়েন্ট WiFi-এ থাকা একটি কার্ড টার্মিনাল পুরো নেটওয়ার্কটিকে স্কোপের আওতায় টেনে আনে। টার্মিনালগুলিকে ওয়্যার্ড, সেলুলার বা ডেডিকেটেড নেটওয়ার্কে রাখুন।
Cyber Essentials
NCSC পরিচালিত UK সরকারের স্কিম। এটি পাঁচটি প্রযুক্তিগত নিয়ন্ত্রণ প্রত্যয়ন করে: ফায়ারওয়াল, সুরক্ষিত কনফিগারেশন, ইউজার অ্যাক্সেস কন্ট্রোল, ম্যালওয়্যার সুরক্ষা এবং সিকিউরিটি আপডেট ম্যানেজমেন্ট।
নেটওয়ার্ক সেগমেন্টেশন এর ফায়ারওয়াল এবং ইউজার অ্যাক্সেস কন্ট্রোলগুলিকে সমর্থন করে। আপনার পুনর্নবীকরণের অংশ হিসেবে প্রতি বছর সেপারেশন টেস্টটি পুনরায় চালান।
সমাধানকৃত উদাহরণসমূহ
একটি পোষা প্রাণীর রিটেইলারের ৪০টি স্টোর রয়েছে, যার মধ্যে ১২টিতে শপ ফ্লোরে একটি করে পশু চিকিৎসালয় বা ভেট ক্লিনিক রয়েছে। ক্রেতারা ইন-স্টোর WiFi ব্যবহার করেন এবং ক্লিনিকের ইমেজিং ও ল্যাব কিট একই বিল্ডিং নেটওয়ার্কে থাকে। আপনি কীভাবে ক্রেতাদের ক্লিনিক্যাল ডিভাইসগুলো থেকে দূরে রাখবেন?
প্রতিটি স্টোরের অ্যাক্সেস পয়েন্ট তিনটি নেটওয়ার্ক ব্রডকাস্ট করে: ক্রেতাদের WiFi, কর্মীদের WiFi এবং ক্লিনিক ডিভাইস, যার প্রতিটি নিজস্ব VLAN-এ থাকে। ক্লিনিক ডিভাইসগুলোকে ইউনিক কীতে স্থানান্তর করা হয়েছে, যাতে বাকিগুলোকে প্রভাবিত না করেই যেকোনো একটি সরানো যায়। ক্রেতাদের নেটওয়ার্কে Shield ফিল্টারিং যুক্ত করা হয়েছে। ১২টি ক্লিনিকের সবকটিতে অ্যাক্সেপ্ট্যান্স টেস্টে, ক্রেতাদের WiFi-এ থাকা একটি ল্যাপটপ ক্লিনিকের কোনো ডিভাইসেই পৌঁছাতে পারেনি। স্টোর এবং ক্লিনিক নেটওয়ার্ক এখন দুটি পৃথক সেট-আপের পরিবর্তে একটি ড্যাশবোর্ড থেকে পরিচালিত হয়। এই ডিজাইনটি উদাহরণস্বরূপ, কোনো নির্দিষ্ট ডিপ্লয়মেন্ট নয়।
একটি বিশ্ববিদ্যালয়ের ভেটেরিনারি টিচিং হাসপাতাল সাধারণ মানুষের জন্য উন্মুক্ত। শিক্ষার্থী, চিকিৎসক, পোষা প্রাণীর মালিক এবং ইমেজিং সরঞ্জাম একটি বিল্ডিং শেয়ার করে এবং প্রতি বছর ১৫০ জন শিক্ষার্থীর একটি নতুন দল প্লেসমেন্টে আসে। ঘনঘন পাসওয়ার্ড পরিবর্তন না করে আপনি কীভাবে অ্যাক্সেস পরিচালনা করবেন?
শিক্ষার্থী এবং চিকিৎসকরা বিশ্ববিদ্যালয়ের Microsoft Entra ID অ্যাকাউন্টের সাথে যুক্ত IEEE 802.1X-এর মাধ্যমে কর্মীদের WiFi-এ যুক্ত হয়েছেন। পোষা প্রাণীর মালিকরা একটি ফিল্টার করা ক্লায়েন্ট নেটওয়ার্কে ক্যাপটিভ পোর্টাল ব্যবহার করেছেন। ইমেজিং এবং ল্যাব ডিভাইসগুলোকে ইউনিক কী সহ তাদের নিজস্ব VLAN-এ স্থানান্তর করা হয়েছে। প্লেসমেন্ট শেষ হলে, অ্যাকাউন্ট স্ট্যাটাস পরিবর্তনের সাথে সাথে ১৫০ জন শিক্ষার্থী ক্লিনিক্যাল নেটওয়ার্ক অ্যাক্সেস হারান। এতে কোনো পাসওয়ার্ড পরিবর্তনের প্রয়োজন হয় না এবং IT টিমের কোনো ভিজিটেরও দরকার হয় না। অ্যাক্সেস আইডেন্টিটি অনুসরণ করে, তাই নেটওয়ার্ক বিশ্ববিদ্যালয়ের বিদ্যমান অ্যাকাউন্ট লাইফসাইকেল অনুসরণ করে। এই ডিজাইনটি উদাহরণস্বরূপ।
১৮টি প্র্যাকটিসের একটি গ্রুপ বছরে প্রায় ছয়টি নতুন প্র্যাকটিস অধিগ্রহণ করে। প্রতিটি প্র্যাকটিস নিজস্ব রাউটার এবং পাসওয়ার্ড পরিচালনা করত, এবং তিনটি সাইটের দায়িত্বে থাকা একজন নার্সকে তিনটি পাসওয়ার্ড মনে রাখতে হতো। আপনি কীভাবে প্রতিটি সাইটকে একটি স্ট্যান্ডার্ডে নিয়ে আসবেন?
গ্রুপটি তিনটি নেটওয়ার্কের নাম, VLAN ডিজাইন, ফায়ারওয়াল নিয়মাবলী, ক্লায়েন্ট সাইন-ইন পেজ, Shield পলিসি এবং কর্মীদের অ্যাক্সেস পলিসি অন্তর্ভুক্ত করে একটি টেমপ্লেট তৈরি করেছে। এটি প্রতিটি বিদ্যমান সাইটে সেই টেমপ্লেটটি প্রয়োগ করেছে। এরপর এটি প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম মাইগ্রেশনের পাশাপাশি প্রতিটি ইন্টিগ্রেশন প্ল্যানে ছয় ধাপের অধিগ্রহণ প্রক্রিয়াটিকে একটি স্ট্যান্ডার্ড হিসেবে যুক্ত করেছে। চাকরি ছেড়ে যাওয়া কর্মীর অ্যাক্সেস বাতিল করার প্রক্রিয়াটি ১৮টি পাসওয়ার্ড পরিবর্তনের পরিবর্তে আইডেন্টিটি প্রোভাইডারের একটি মাত্র পদক্ষেপে পরিণত হয়েছে। প্রতিটি নতুন প্র্যাকটিস তার ইন্টিগ্রেশন ভিজিটের সময় গ্রুপ স্ট্যান্ডার্ডে পৌঁছে যায়। এই ডিজাইনটি উদাহরণস্বরূপ, কোনো নির্দিষ্ট ডিপ্লয়মেন্ট নয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আমাদের প্র্যাকটিসগুলিতে ইতিমধ্যে যে অ্যাক্সেস পয়েন্টগুলি রয়েছে তার সাথে কি Purple কাজ করে?
হ্যাঁ, যদি সেগুলি Purple-এর সমর্থিত তালিকায় থাকে। Purple হলো হার্ডওয়্যার-অজ্ঞেয়বাদী (hardware-agnostic) এবং এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর উপর ক্লাউড ওভারলে হিসাবে চলে। যে প্র্যাকটিসগুলিতে ইতিমধ্যেই এর মধ্যে যেকোনোটি চলছে, সেগুলির অ্যাক্সেস পয়েন্ট প্রতিস্থাপনের প্রয়োজন নেই। কনজিউমার-গ্রেড ব্রডব্যান্ড রাউটার বা আনম্যানেজড কিট থাকা অধিগৃহীত প্র্যাকটিসগুলিতে গ্রুপের টেমপ্লেট প্রয়োগ করার আগে সাধারণত এই ব্র্যান্ডগুলির মধ্যে একটির নতুন অ্যাক্সেস পয়েন্টের প্রয়োজন হয়।
আমরা কি ইমেজিং এবং ল্যাব অ্যানালাইজারগুলি প্রতিস্থাপন না করেই সেগুলিকে ক্লায়েন্ট WiFi থেকে আলাদা রাখতে পারি?
হ্যাঁ। ক্লিনিকাল ডিভাইসগুলিকে তাদের নিজস্ব VLAN এবং নেটওয়ার্ক নামে রাখুন, এবং iPSK-এর মাধ্যমে প্রতিটি ডিভাইসে একটি অনন্য কী প্রদান করুন। এটি এমন ডিভাইসগুলির ক্ষেত্রে কাজ করে যা 802.1X চালাতে পারে না। এরপর ফায়ারওয়াল নিয়মগুলি ক্লিনিকাল VLAN-কে প্র্যাকটিস ম্যানেজমেন্ট সিস্টেম এবং নির্দিষ্ট ভেন্ডর সাপোর্ট এন্ডপয়েন্টেই সীমাবদ্ধ রাখে। ক্লায়েন্ট নেটওয়ার্কের কোনো কিছুই এতে রুট করে না, তাই হার্ডওয়্যার আপগ্রেড ছাড়াই পুরোনো অ্যানালাইজারগুলি বিচ্ছিন্ন থাকে।
শেয়ার করা পাসওয়ার্ড ছাড়াই লোকম পশু চিকিৎসকরা কীভাবে WiFi অ্যাক্সেস পান?
লোকমরা (locums) তাদের নিজস্ব পরিচয়ের সাথে যুক্ত সময়-সীমিত অ্যাক্সেস পান। Purple SecurePass-এর সাহায্যে, তারা Microsoft Entra ID, Okta বা Google Workspace-এর একটি অ্যাকাউন্ট ব্যবহার করে IEEE 802.1X-এর মাধ্যমে সাইন ইন করেন। একই সাইন-ইন তাদের কভার করা প্রতিটি প্র্যাকটিসে কাজ করে। এনগেজমেন্ট শেষ হলে অ্যাক্সেসও শেষ হয়ে যায়, এবং সাইটগুলির মধ্যে কোনো শেয়ার করা পাসওয়ার্ড পরিবর্তন বা আদান-প্রদান করার প্রয়োজন হয় না।
ওয়েটিং রুমে ক্লায়েন্ট WiFi সাইন-ইন কি GDPR অনুবর্তী?
হ্যাঁ, সম্মতি সঠিকভাবে সংগ্রহ করা হলে তা অনুবর্তী হয়। Purple Guest WiFi সচেতন-পছন্দের অপ্ট-ইন ব্যবহার করে, যাতে ক্লায়েন্টরা সক্রিয়ভাবে বেছে নেন যে তারা প্র্যাকটিস থেকে মার্কেটিং পেতে চান কিনা। কোনো কিছুই আগে থেকে টিক দেওয়া থাকে না। Purple হলো GDPR অনুবর্তী এবং ISO 27001 প্রত্যয়িত। প্র্যাকটিসটি ক্লায়েন্টের বিবরণ কীভাবে ব্যবহার করবে তা ব্যাখ্যা করে আপনার গ্রুপের একজন নির্দিষ্ট ব্যক্তির মালিকানাধীন নিজস্ব গোপনীয়তা বিজ্ঞপ্তি এখনও সাইন-ইন পৃষ্ঠায় থাকা প্রয়োজন।
নেটওয়ার্ক পৃথক করা কি PCI DSS-এর ক্ষেত্রে সহায়তা করে?
হ্যাঁ। PCI DSS সঠিকভাবে বিভক্ত নেটওয়ার্কগুলিকে কার্ডহোল্ডার ডেটা মূল্যায়নের আওতার বাইরে গণ্য করে। কার্ড টার্মিনালগুলি তাদের নিজস্ব ওয়্যার্ড, সেলুলার বা ডেডিকেটেড নেটওয়ার্কে থাকলে তা ক্লায়েন্ট এবং কর্মীদের WiFi-কে আওতার বাইরে রাখে। ক্লায়েন্ট নেটওয়ার্কে রেখে দেওয়া একটি টার্মিনাল সেই পুরো নেটওয়ার্কটিকে আওতার মধ্যে টেনে আনে। আপনার অধিগ্রহণকারী বা যোগ্য নিরাপত্তা মূল্যায়নকারীর সাথে আপনার চূড়ান্ত পরিধি নিশ্চিত করুন।
একটি অধিগৃহীত প্র্যাকটিসকে গ্রুপের মানদণ্ডে আনতে কতক্ষণ সময় লাগে?
সমর্থিত হার্ডওয়্যারে, এটি একটি কনফিগারেশনের কাজ, কোনো বিল্ড প্রজেক্ট নয়। আপনি Purple-এ সাইট তৈরি করেন এবং গ্রুপ টেমপ্লেট বরাদ্দ করেন। তারপর আপনি প্রতিটি ক্লিনিকাল ডিভাইসকে তার নিজস্ব অনন্য কীতে স্থানান্তর করেন। বেশিরভাগ শ্রম যায় প্র্যাকটিস টিমের সাথে ক্লিনিকাল ডিভাইসগুলির সমীক্ষা এবং পরীক্ষায়। অসমর্থিত রাউটার থাকা সাইটগুলিতে প্রথমে নতুন অ্যাক্সেস পয়েন্টের প্রয়োজন হয়, যা একটি ইনস্টলেশন ভিজিট যোগ করে।
একটি পশু চিকিৎসার ওয়েটিং রুম নেটওয়ার্কে কী ধরনের ফিল্টারিং ব্যবহার করা উচিত?
ফ্যামিলি-সেফ ফিল্টারিং ব্যবহার করুন। পশু চিকিৎসার ওয়েটিং রুমে শিশুরা বসে থাকে, তাই Purple Shield-এর উচিত ক্লায়েন্ট নেটওয়ার্কে প্রাপ্তবয়স্কদের সামগ্রী এবং জুয়া খেলার সাইটগুলি, সেইসাথে ম্যালওয়্যার এবং ফিশিং ডোমেন ব্লক করা। প্রতিটি সাইটে স্থানীয় সংস্করণের পরিবর্তে প্রতিটি প্র্যাকটিসে একটি গ্রুপ-ব্যাপী নীতি প্রয়োগ করুন। কর্মীদের নেটওয়ার্ক হুমকি ব্লকিং এবং আপনার প্র্যাকটিস ম্যানেজারদের দ্বারা সম্মত কাজের জন্য উপযুক্ত বিভাগগুলি পায়।
এই সিরিজে পড়া চালিয়ে যান
ডেন্টাল গ্রুপ WiFi প্রোভাইডার চেকলিস্ট: পেশেন্ট WiFi, ক্লিনিক্যাল নেটওয়ার্ক এবং মাল্টি-প্র্যাকটিস রোলআউট
এমন একটি ডেন্টাল প্র্যাকটিস WiFi প্রোভাইডারকে শর্টলিস্ট করতে এই চেকলিস্টটি ব্যবহার করুন যা প্রতিটি প্র্যাকটিসে অভিন্নভাবে রোগী, কর্মী, ক্লিনিক্যাল এবং পেমেন্ট নেটওয়ার্ক আলাদা করে। এরপর আপনি একটি প্র্যাকটিসে এই ডিজাইনটি পাইলট করতে পারেন, সাতটি আইসোলেশন পরীক্ষা চালাতে পারেন এবং ব্যাচে এটি রোল আউট করতে পারেন। আপনি আরও জানতে পারবেন যে PCI DSS, UK GDPR, NHS DSPT এবং Cyber Essentials-এর জন্য কোন WiFi প্রমাণগুলি সংরক্ষণ করতে হবে।
নির্মাণ সাইটের WiFi প্রদানকারীদের চেকলিস্ট: কন্ট্রাক্টর অ্যাক্সেস, সাইট কেবিন এবং কন্টেন্ট ফিল্টারিং
একটি নির্মাণ সাইটকে পৃথক কর্মী, অফিস, প্রজেক্ট ডিভাইস এবং সাইট সিস্টেম নেটওয়ার্কে ভাগ করতে এবং সাথে ঐচ্ছিক ভিজিটর অ্যাক্সেস যুক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। এর ফলে আপনি প্রতিটি কর্মীর WiFi পাস তাদের CDM 2015 ইনডাকশনের সাথে সংযুক্ত করতে পারবেন, ওয়েলফেয়ার কেবিন ফিল্টার করতে পারবেন, CCTV এবং বায়োমেট্রিক্স পৃথক রাখতে পারবেন এবং প্রতিটি প্রজেক্টে এই সেট-আপটি ক্লোন করতে পারবেন। এটি নির্মাণ সাইটের WiFi প্রদানকারীদের জিজ্ঞাসা করার জন্য 10টি প্রশ্ন দিয়ে শেষ হয়েছে।
কাউন্সিল WiFi প্রকিউরমেন্ট চেকলিস্ট: কাউন্সিল ভবন জুড়ে পাবলিক WiFi, কর্মীদের 802.1X এবং ফিল্টারিং
এমন একটি কাউন্সিল WiFi টেন্ডার লিখতে এই চেকলিস্টটি ব্যবহার করুন যা আপনি স্কোর করতে পারেন: চারটি পৃথক নেটওয়ার্ক, আপনার আইডেন্টিটি প্রোভাইডারের সাথে যুক্ত কর্মীদের অ্যাক্সেস, কাউন্সিলের নিজস্ব ডিভাইসে সার্টিফিকেট, প্রতিটি পাবলিক সাইটে ফিল্টারিং এবং সহজ ভাষায় ওয়ার্ড রিপোর্ট। আপনি আরও জানতে পারবেন যে বিডারদের কাছ থেকে কোন প্রমাণগুলি চাইতে হবে এবং গো-লাইভের আগে কোন আটটি পরীক্ষা চালাতে হবে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।