
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
Su circuito de internet se ve bien en papel. El personal puede realizar una prueba de velocidad que parece saludable. Luego, el lobby se llena, el registro de entrada llega a su punto máximo, las terminales de tarjetas vacilan, los huéspedes comienzan a pedir la contraseña de WiFi y las videollamadas en la cafetería comienzan a entrecortarse.
Ese es el momento en que la mayoría de los establecimientos se dan cuenta de que no tienen un problema de cobertura. Tienen un problema en la capa de acceso.
Los puntos de acceso inalámbricos siguen siendo el corazón de la conectividad en interiores, pero la forma en que los planea ha cambiado. En la mayoría de los recintos, la vieja pregunta era "¿pueden los usuarios ver una señal?" La mejor pregunta ahora es "¿puede la red soportar la demanda en horas pico de forma segura, con un roaming fluido, sin crear un caos administrativo para el personal?"
Por qué el WiFi de su sede necesita más que sólo cobertura
Muchas decisiones de compra de puntos de acceso inalámbricos aún comienzan con un plano de distribución y un mapa de calor. Eso es útil, pero está incompleto. Un recinto puede tener señal en cada esquina y aún así ofrecer un WiFi deficiente en el momento exacto en que la empresa más lo necesita.
En el Reino Unido, el 98% de los establecimientos pueden acceder a banda ancha de velocidad gigabit y el 72% ya contaban con fibra óptica completa para enero de 2025, por lo que la limitación en muchos sitios ya no es el enlace WAN. Es la cantidad de usuarios, dispositivos y aplicaciones que cada AP puede soportar en las horas pico. En otras palabras, la capa de acceso suele ser el factor limitante (Made By WiFi sobre la disponibilidad de gigabit y fibra completa en el Reino Unido).
La cobertura puede ocultar fallas
El pasillo de un hotel es un buen ejemplo. Puede instalar un AP potente y obtener una señal visible a lo largo de una gran sección de habitaciones. Eso parece eficiente. En la práctica, a menudo genera un rendimiento desigual, un comportamiento de cliente adherido y una calidad de enlace ascendente débil en los extremos más lejanos.
Un vestíbulo tiene el problema opuesto. La señal es fácil. La capacidad es lo difícil. Las personas llegan con múltiples dispositivos, esperan conectividad instantánea y, a menudo, la necesitan al mismo tiempo que los sistemas del personal, los dispositivos de pago y los servicios del edificio.
Regla práctica: Si los usuarios pueden conectarse pero se quejan de que la red es lenta o inestable en las horas pico, no empiece hablando de alcance. Empiece con el tiempo de aire, la densidad de clientes, el diseño del enlace ascendente y el onboarding.
El problema de negocio es la experiencia, no las barras de señal
Los operadores de las sedes se preocupan normalmente por tres resultados:
- Experiencia del invitado: las personas quieren un acceso rápido y sin fricciones, sin inicios de sesión repetidos ni instrucciones confusas.
- Seguridad: el personal, los invitados y los dispositivos IoT no deberían compartir el mismo modelo de confianza.
- Eficiencia operativa: el equipo de red no debería pasar su semana restableciendo contraseñas, persiguiendo dispositivos no autorizados o explicando por qué tener "toda la señal" todavía se siente lento.
Esta es también la razón por la que las soluciones de consumo rara vez escalan. Una comparación de extensores frente a repetidores WiFi ayuda a explicar la diferencia. Esas herramientas pueden expandir la señal, pero no resuelven problemas empresariales como la segmentación, la identidad, el roaming controlado y el manejo de clientes en alta densidad.
Si administra un hotel, hospital, residencia, oficina o sitio de uso mixto, el objetivo no es la señal de cobertura generalizada. Es el rendimiento predecible bajo carga.
Comprensión de los componentes esenciales de un AP inalámbrico
Piense en un AP inalámbrico como una pequeña celda para su edificio. Habla WiFi con teléfonos, laptops, escáneres, televisiones, sensores y terminales. Luego, entrega ese tráfico a la red cableada, donde ocurren las políticas, el enrutamiento y el acceso a las aplicaciones.
Esta última parte es importante. Un AP no es sólo una antena en el techo. Es un dispositivo de borde de red.
El modelo moderno se remonta a las enmiendas IEEE 802.11a y 802.11b de 1999. 802.11b ofreció hasta 11 Mbit/s en la banda de 2.4 GHz y 802.11a hasta 54 Mbit/s en la banda de 5 GHz, estableciendo el enfoque multibanda que más tarde se convirtió en el estándar para implementaciones resistentes a interferencias en recintos del Reino Unido (Resumen de Cisco sobre puntos de acceso y la base histórica de 802.11a/b).
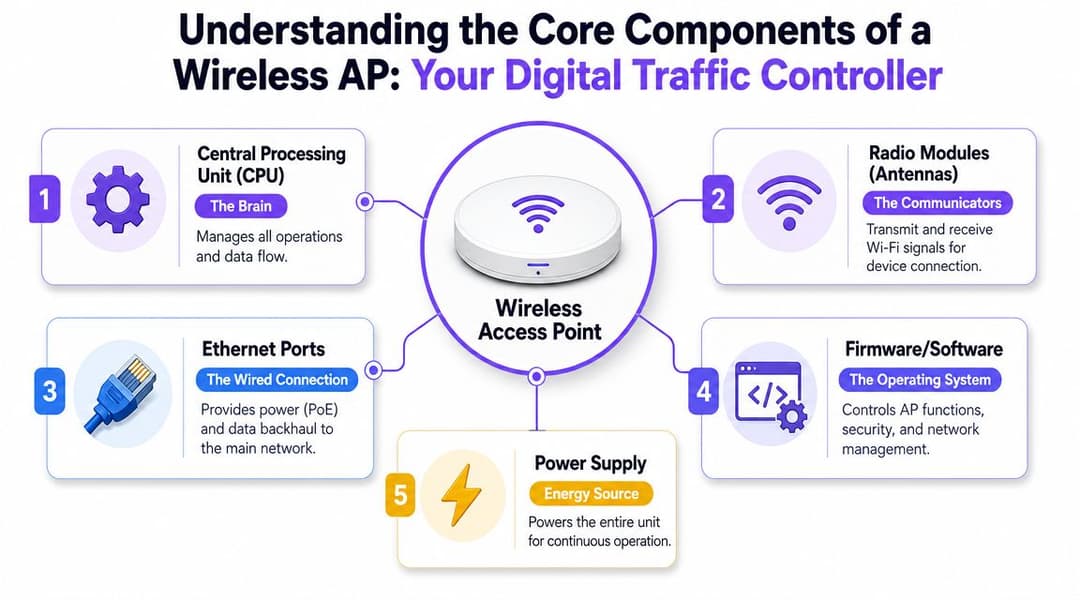
Qué hay dentro del AP
La mayoría de los AP empresariales están construidos alrededor de las mismas piezas fundamentales:
- CPU: Maneja las tareas de control, las decisiones de paquetes, el trabajo de cifrado y las funciones de gestión.
- Módulos de radio y antenas: Transmiten y reciben en las bandas disponibles y definen cómo el AP atiende a los dispositivos de los clientes.
- Puerto Ethernet: Es la conexión física de retorno a la LAN. En muchas implementaciones, también transporta energía a través de PoE.
- Firmware y software: La capa operativa que controla la seguridad, los SSIDs, las políticas, la configuración de radio y la telemetría.
- Sistema de alimentación: Ya sea PoE desde un switch o, en algunos casos, un adaptador de corriente local.
Si desea una introducción básica sobre el modelo de conexión subyacente, la explicación de Purple sobre qué es una conexión inalámbrica es un punto de partida útil que no depende de un proveedor específico.
Los factores de forma cambian el caso de uso
No todos los AP pertenecen a un plafón de techo suspendido.
AP para montaje en techo en interiores
Estos son la opción predeterminada para áreas abiertas como vestíbulos, bares, salas de espera, tiendas y oficinas. Por lo general, ofrecen el mejor equilibrio en cuanto a patrón de cobertura, gestión de cableado y facilidad de mantenimiento.
AP de placa de pared
Estos se adaptan bien en habitaciones de huéspedes, alojamientos para estudiantes y departamentos donde se busca una distancia corta del cliente, una cobertura controlada a nivel de habitación y una instalación discreta. A menudo son más efectivos que intentar lanzar la señal desde un pasillo.
APs para exteriores
Utilice estos para terrazas, patios, plataformas de transporte o filas de acceso. El diseño del chasis y la antena está diseñado para soportar el clima, los cambios de temperatura y reflexiones más complejas.
Una buena elección de AP comienza con el espacio, la combinación de dispositivos y el modelo operativo. No comienza con la velocidad nominal más alta en una ficha técnica.
Access Points administrados por controlador vs. en la nube
La primera elección de arquitectura normalmente no es la marca, sino el modelo de gestión.
Algunas propiedades aún prefieren un diseño basado en controlador, especialmente cuando la decisión se toma en función del control local, ventanas de cambio estrictamente gestionadas o estándares de red existentes. Otras migran a AP gestionados en la nube porque buscan una implementación más rápida, una visibilidad más sencilla en múltiples sitios y menos hardware local que mantener.
Ningún modelo es automáticamente el correcto. La respuesta adecuada depende de quién operará la red en el día a día.
Cómo se ven en la práctica los AP basados en controlador
Un entorno basado en controlador mantiene la inteligencia inalámbrica centralizada en un hardware o software local dedicado. Los AP siguen realizando el trabajo de radio, pero la política, la coordinación y la administración se gestionan localmente.
Esto puede funcionar bien cuando el equipo de TI ya administra un entorno de campus maduro y desea un control directo sobre las actualizaciones, las ventanas de mantenimiento y la integración con los sistemas internos. También puede ser adecuado para sitios con un gobierno interno estricto.
La desventaja es la sobrecarga operativa. Alguien tiene que mantener el controlador, planificar su resiliencia, actualizarlo, monitorearlo y contabilizar el costo del ciclo de vida.
Lo que cambian los AP administrados por la nube
Los sistemas gestionados en la nube trasladan el panel de administración a una interfaz alojada por el proveedor. Los AP se siguen instalando en el sitio, pero la administración, la visibilidad y muchos controles de políticas se gestionan de forma remota.
Eso suele adaptarse bien a grupos de hotelería, cadenas de retail, proveedores de alojamiento para estudiantes y propiedades distribuidas con equipos de TI reducidos. Un equipo más pequeño puede implementar plantillas, revisar el estado de los dispositivos y realizar cambios en muchos sitios sin tener que viajar.
El equilibrio a considerar es la dependencia del modelo de gestión, el ritmo de lanzamientos y el esquema de licenciamiento del proveedor.
Diferencias clave entre AP administrados por controlador o por la nube
| Factor | Basado en controlador | Gestionado en la nube |
|---|---|---|
| Ubicación de la gestión | Controlador local o plataforma autohospedada | Panel de control en la nube del proveedor |
| Operaciones diarias | Más práctico, a menudo mejor para equipos con experiencia interna en redes inalámbricas | Más sencillo para equipos más pequeños o distribuidos |
| Implementación multisitio | Posible, pero a menudo más complejo de estandarizar y mantener | Normalmente más fácil de replicar mediante plantillas en múltiples sedes |
| Control de cambios | Control local más directo sobre las actualizaciones y la programación | Administración remota más rápida, pero dentro del marco del proveedor |
| Infraestructura inicial | Mayor, ya que la capacidad y la resiliencia del controlador requieren planeación | Menor presencia de hardware físico en las instalaciones |
| Estilo de resolución de problemas | Visibilidad local profunda si la plataforma se administra correctamente | Fuerte visibilidad remota y acceso más sencillo para los equipos de soporte |
| Mejor adaptación | Grandes campus, propiedades empresariales con regulaciones estrictas | Hoteles, grupos de retail, operadores de sitios mixtos, equipos de TI reducidos |
Lo que realmente funciona para las sedes
Para un único sitio de alta interacción con un sólido equipo de red interno, una solución basada en controlador aún puede ser una opción lógica.
Para una empresa que gestiona múltiples propiedades, la administración en la nube suele ganar en consistencia. La capacidad de aplicar cambios de SSID, revisar el estado de los AP y brindar soporte a un sitio de forma remota suele importar más que poseer cada elemento de la infraestructura de administración.
El error es elegir basándose únicamente en el precio de lista. El costo real radica en cuántas personas se necesitan para operar la plataforma de manera eficiente.
Decodificación de especificaciones clave de AP para el rendimiento
Las fichas técnicas de los AP están llenas de términos que suenan impresionantes y que a menudo ocultan la verdadera pregunta. ¿Qué significará esto cuando el establecimiento esté lleno?
Comience a leer las especificaciones desde esa perspectiva. No piense en "¿qué tan rápida es la velocidad máxima nominal?", sino en "¿qué tan bien se adaptará este AP a mi combinación de dispositivos, la forma de la sala y las expectativas del servicio?"
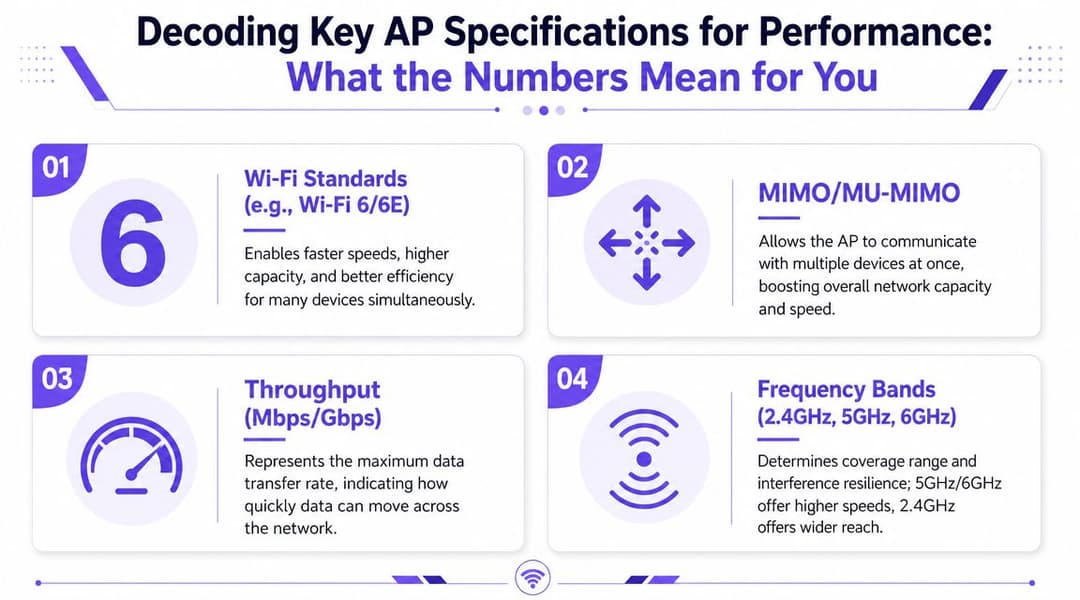
Las bandas importan más que las etiquetas de marketing
La especificación más útil que se debe comprender suele ser la estrategia de bandas de radio.
En el Reino Unido, Ofcom ha habilitado de 5925 a 6425 MHz para el uso de WiFi, agregando 500 MHz de espectro limpio. Esto es importante porque los canales más amplios y la menor interferencia mejoran la capacidad en recintos densos donde la congestión es el problema principal, no la potencia de transmisión bruta (resumen de la disponibilidad de 6 GHz en el Reino Unido y su impacto operativo).
Una manera sencilla de pensarlo:
- 2.4 GHz llega más lejos y penetra mejor, pero está saturado.
- 5 GHz suele ser el motor principal para la capacidad empresarial.
- 6 GHz ofrece un espacio más limpio para diseños de mayor capacidad donde existan clientes compatibles.
Cuatro especificaciones a las que vale la pena prestar atención
Generación de WiFi
WiFi 6 y 6E son importantes porque mejoran la eficiencia cuando hay muchos dispositivos activos a la vez. En una sala de conferencias o en un vestíbulo público muy concurrido, eso es más importante que buscar la velocidad máxima en un solo dispositivo.
MIMO y MU-MIMO
Estos describen cómo maneja el AP múltiples flujos espaciales y múltiples clientes. En términos prácticos, afectan la eficiencia con la que un AP puede atender a muchos usuarios en lugar de obligar a todos a esperar su turno.
Cifras de rendimiento
Trate estos con cuidado. Los números de los proveedores son límites teóricos bajo condiciones ideales. Son útiles para el posicionamiento relativo, pero no le dicen si la implementación se sentirá bien a la hora del registro de entrada o durante un evento con entradas agotadas.
Soporte PoE
El PoE a menudo se ignora en la planeación inicial y luego se convierte en un dolor de cabeza para el proyecto. Si el conjunto de switches no puede proporcionar la energía adecuada y el soporte de enlace ascendente, el AP no podrá funcionar como se espera.
Un espectro limpio ayuda. Una buena instalación ayuda aún más. El diseño correcto de conmutación y alimentación determina si el AP ofrece el rendimiento por el que pagó.
Cómo leer una hoja de especificaciones como un operador
Utilice este breve filtro antes de comprar:
- Pregunte sobre la variedad de clientes: Los teléfonos y tabletas de los invitados se comportan de manera diferente a los escáneres de códigos de barras, cerraduras de puertas o dispositivos de streaming.
- Evalúe el soporte de 6 GHz de forma realista: El espectro adicional solo es valioso si sus dispositivos pueden utilizarlo.
- Revise los requisitos de PoE y enlace ascendente con anticipación: No deje las actualizaciones de switching para el final del proyecto.
- Ignore la "velocidad máxima" como principal punto de decisión: El comportamiento en las horas pico importa mucho más.
Para la mayoría de los establecimientos, un AP equilibrado con un diseño de radio sólido y requisitos de alimentación manejables es mejor que una unidad de especificaciones excesivas mal implementada.
Cómo planificar la ubicación de AP para sedes de alta densidad
La regla anterior era simple. Colocar los AP donde cubran la mayor cantidad de espacio. Esa regla sigue generando diseños deficientes.
La planeación de alta densidad comienza con los patrones de demanda. Un pasillo, una sala de hospital, un salón de clases, un salón de eventos, un lobby y una fila al aire libre producen comportamientos de clientes muy diferentes. Si coloca APs solo para llenar los vacíos de señal, a menudo creará saturación, un roaming desigual y caídas de rendimiento difíciles de explicar.
Trate a los AP como parte del borde cableado
Muchos proyectos fallan porque los AP Enterprise no son radios independientes. En su lugar, son extensiones del extremo cableado que autentican a los clientes, los conectan a la LAN y reenvían el tráfico al resto de la red.
Eso significa que el rendimiento está limitado tanto por las condiciones de RF como por el enlace ascendente cableado. Si el switch, el presupuesto de PoE o el diseño del enlace ascendente se quedan cortos, el AP se convierte en el cuello de botella incluso cuando la capa de radio parece moderna (nota del glosario de Lenovo sobre los puntos de acceso como extensiones del extremo cableado).
La planificación de capacidad supera a la cobertura generalizada
Algunos ejemplos prácticos aclaran este punto.
Pasillo de hotel frente a lobby de hotel
El diseño de un pasillo a menudo se beneficia al limitar la filtración de señal hacia las habitaciones adyacentes y colocar los puntos de acceso más cerca del usuario. El diseño de un vestíbulo suele requerir más atención a los patrones de asientos, las áreas de espera y los aumentos temporales de tráfico.
Sala de hospital frente a oficina administrativa
Una sala de hospital puede requerir carros móviles, dispositivos portátiles, flujos de trabajo clínicos y expectativas de roaming más estrictas. Una oficina podría tolerar pequeños retrasos que serían inaceptables en la prestación de servicios de salud.
Habitación de residencia estudiantil frente a área común
Las habitaciones privadas a menudo necesitan un servicio predecible dentro de la habitación. Las cocinas compartidas y las áreas comunes necesitan un mayor manejo de concurrencia y una separación más fuerte entre los grupos de usuarios.
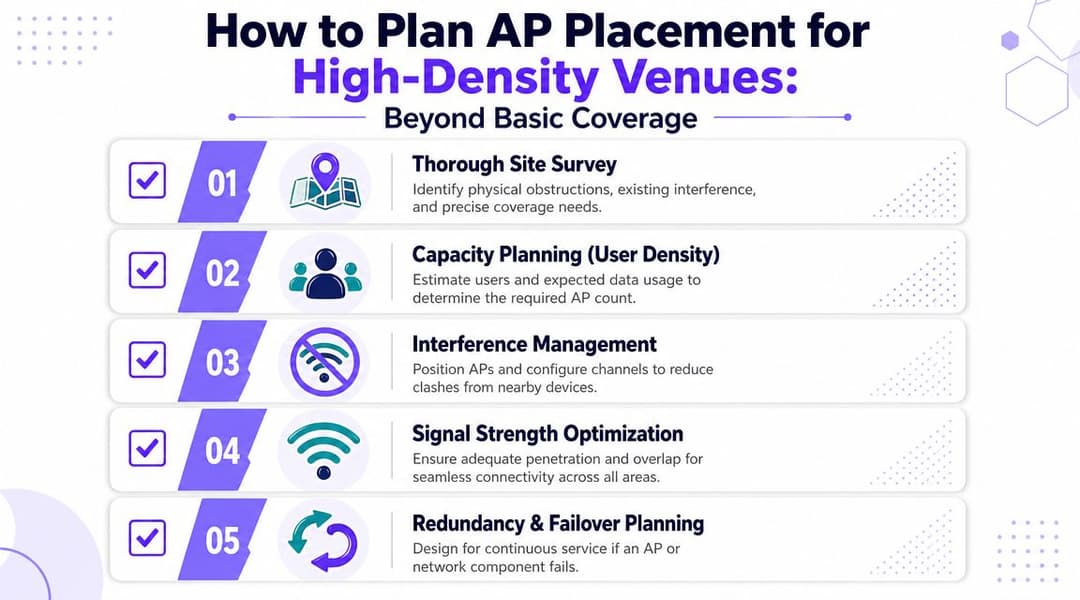
Una lista de verificación de planificación que realmente ayuda
- Comience con un estudio de cobertura del sitio: Los materiales de construcción, los pozos de los elevadores, el acristalamiento y las áreas de servicios ocultas modifican el panorama de RF.
- Planifique la densidad de usuarios por zona: No promedie todo el edificio. Las zonas de máxima afluencia definen el diseño.
- Planifique los canales deliberadamente: Agregar más AP sin una disciplina de canales adecuada puede empeorar el rendimiento.
- Verifique las trayectorias de los cables y la ubicación de los switches: Las limitaciones de la instalación física a menudo determinan si un buen diseño de RF es viable.
- Diseñe para tolerar fallas: Si un AP o switch falla, los usuarios no deberían perder el servicio en un área crítica.
Si su instalador dice "un AP cubre todo este piso", haga una mejor pregunta. ¿Cuántos dispositivos activos soportará ese piso en su momento más concurrido y qué enlace ascendente los respaldará?
Lo que no funciona
Tres patrones se presentan repetidamente en los despliegues con problemas:
- APs con demasiada potencia instalados de forma muy dispersa, lo que crea celdas demasiado grandes y un roaming deficiente.
- Demasiados APs con una planificación de canales deficiente, lo que aumenta la interferencia y la saturación del tiempo de transmisión.
- Buen diseño de RF con switching deficiente, donde los enlaces ascendentes o los presupuestos de energía limitan el rendimiento.
La ubicación nunca es solo un ejercicio de montaje. Es una decisión de ingeniería directamente vinculada a la satisfacción del cliente y la carga de soporte.
Cómo asegurar su red y permitir un roaming fluido
Una red inalámbrica rápida puede seguir pareciendo defectuosa si los usuarios no pueden conectarse de manera fluida o volver a conectarse de forma predecible. La seguridad y la incorporación (onboarding) son los aspectos en los que muchos establecimientos pierden los beneficios de un hardware de AP que de otro modo sería sólido.
Para los establecimientos del Reino Unido, el desafío es un ecosistema mixto de dispositivos. El 83% de los adultos del Reino Unido usan WiFi en casa y el 57% usan principalmente WiFi cuando están fuera, razón por la cual el enfoque debe pasar de la intensidad de la señal a un onboarding seguro y basado en la identidad, sin contraseñas compartidas ni intervención manual de TI (resumen de ITU Online que cita el contexto del uso de WiFi en el Reino Unido).
Las contraseñas compartidas crean una deuda operativa
Una sola PSK para invitados o personal parece sencilla, pero no lo es. Las contraseñas se reutilizan, se anotan, se comparten con excontratistas, se copian en grupos de WhatsApp y se dejan sin cambiar durante demasiado tiempo.
Para el personal y los dispositivos administrados, el acceso basado en la identidad es el modelo más limpio. Eso puede significar WPA3-Enterprise, 802.1X, flujos de trabajo basados en certificados, integración de directorios o PSK individuales para clases de dispositivos que no admiten la autenticación empresarial moderna.
Si desea profundizar en el aspecto de los riesgos, esta guía sobre seguridad de puntos de acceso aborda detalladamente los problemas operativos.
Un buen roaming comienza antes de que el usuario se mueva
El roaming no es solo un tema de radiofrecuencia. También es un tema de autenticación.
Si un huésped tiene que volver a abrir un captive portal cada vez que se mueve entre áreas, o si el dispositivo de un médico se pausa mientras se vuelve a autenticar entre pisos, el diseño inalámbrico puede parecer aceptable en un estudio de cobertura pero aun así fallar en el uso real.
Lo que funciona mejor es un modelo donde:
- Los invitados se autentican una vez y se vuelven a conectar de forma segura sin fricciones repetitivas.
- Las identidades del personal se asignan a políticas para que el acceso siga al rol y no a una contraseña compartida.
- Los dispositivos IoT se aíslan con controles adecuados a su capacidad y perfil de riesgo.
La mejor experiencia de roaming es la que los usuarios no notan. Se mueven. La sesión se mantiene activa. La política sigue siendo la correcta.
Las plataformas y las políticas deben adaptarse al hardware
En este contexto, la capa de identidad es fundamental. Los AP manejan la radio y el extremo de la red. La experiencia de acceso a menudo depende de lo que se encuentre por encima de ellos.
Los proveedores como Cisco Meraki, Aruba, Ruckus, Mist y UniFi ofrecen diferentes bases inalámbricas. Por encima de eso, una plataforma de identidad como Purple puede proporcionar acceso para invitados sin contraseña, soporte para OpenRoaming y Passpoint, autenticación del personal respaldada por directorios y opciones de tipo iPSK para escenarios de dispositivos heredados o multi-inquilino.
Esa separación es útil. Permite a los operadores mejorar la incorporación de usuarios y las políticas sin tener que tratar cada actualización de AP como un rediseño completo del proceso de acceso.
Cómo elegir Access Points compatibles con su ecosistema
El AP correcto no es el que tiene la lista de funciones más larga. Es el que se adapta a su modelo operativo.
Comience con cuatro verificaciones.
La lista de preselección que importa
- Idoneidad de la gestión: ¿Su equipo prefiere el control basado en controlador o la simplicidad gestionada en la nube?
- Idoneidad de la densidad: ¿Está diseñando para habitaciones de huéspedes, vestíbulos públicos, movilidad clínica o áreas comunes de uso mixto?
- Idoneidad física: Los modelos de techo, de placa de pared y para exteriores cumplen funciones distintas.
- Idoneidad de identidad: ¿Pueden el AP y la plataforma soportar los flujos de trabajo de invitados, personal e IoT que usted necesita?
Mantenga el hardware y la experiencia separados siempre que sea posible
Ese suele ser el movimiento más inteligente a largo plazo. Es posible que prefiera un proveedor para el rendimiento de RF, otro para la conmutación y una plataforma independiente para la autenticación y el recorrido del usuario.
Esto es especialmente útil para los operadores con propiedades mixtas. Una propiedad puede tener Meraki, otra Aruba y otra Ruckus. Si la capa de identidad y de incorporación (onboarding) se encuentra por encima del hardware, los usuarios pueden seguir disfrutando de una experiencia uniforme.
Una verificación rápida de resolución de problemas para infraestructuras existentes
Antes de reemplazar el hardware, verifique primero esto:
- Las quejas de los clientes se agrupan por área: Esto suele apuntar a problemas de ubicación, interferencias o exceso de suscripción, en lugar de un problema general de la WAN.
- Solo algunos grupos de usuarios tienen problemas: Revise las políticas, el diseño del SSID y el flujo de autenticación.
- El rendimiento disminuye solo en las horas pico: Reevalúe las suposiciones de capacidad, no solo los niveles de señal.
- Los AP parecen funcionar bien pero el servicio se percibe deficiente: Inspeccione los enlaces ascendentes del switch, PoE y las limitaciones del lado de la LAN.
La estrategia inalámbrica de los puntos de acceso funciona mejor cuando se diseña para el entorno real. Horas pico. Identidades mixtas. Movimiento rápido. Tiempo de TI limitado. Eso es lo que separa a una red que simplemente existe de una que apoya al establecimiento de manera adecuada.
Si necesita modernizar el acceso de invitados, la autenticación del personal o el onboarding multi-inquilino sin encadenar su establecimiento a una única marca de hardware, Purple es una opción a evaluar. Funciona como una capa de identidad y acceso WiFi a través de los ecosistemas de AP empresariales más comunes, lo que puede ayudar a los establecimientos a estandarizar la experiencia de usuario y las políticas, al tiempo que mantiene la flexibilidad en la red subyacente.



