
Respuesta corta: Un Captive Portal es la página web que aparece cuando te conectas a una red WiFi para invitados y que debes completar antes de que internet funcione; generalmente para aceptar términos, ingresar una dirección de correo electrónico o iniciar sesión con una cuenta de redes sociales. Hoteles, tiendas minoristas, estadios y aeropuertos los utilizan para cumplir con las normas de uso aceptable y protección de datos, recopilar el consentimiento de marketing y contar las visitas. Tu dispositivo detecta el portal al intentar acceder a una dirección de prueba conocida, como captive.apple.com en dispositivos Apple, y abre la página automáticamente cuando se intercepta esa solicitud.
\n\nPuntos clave: ¿Qué es un Captive Portal?
- • Definición: Un Captive Portal es una página web que intercepta conexiones de WiFi para invitados, obligando a los usuarios a autenticarse o aceptar los términos antes de acceder a la red pública de internet.
- • Cómo funciona: Utiliza la interceptación HTTP/DNS a nivel de gateway para redirigir las direcciones MAC no autenticadas a una pantalla de inicio de sesión o pantalla de bienvenida.
- • Seguridad y cumplimiento: Segrega el tráfico de invitados de las redes corporativas internas, aplica Políticas de Uso Aceptable (AUP) y mantiene registros de cumplimiento legal.
- • Generación de clientes potenciales: Transforma el flujo de visitantes anónimos en contactos verificados a través de inicio de sesión con redes sociales, registro por correo electrónico, verificación por SMS e integraciones con CRM.
Ha visto un Captive Portal mil veces. Es esa página de autenticación que aparece en su teléfono o laptop justo después de conectarse al WiFi en una cafetería, hotel o aeropuerto. Es una página web que esencialmente captura su dispositivo, obligándolo a interactuar con ella - ingresando un correo electrónico, aceptando términos o iniciando sesión - antes de otorgarle acceso completo a internet.
Cómo funciona el Captive Portal WiFi: el portero digital
Piense en un Captive Portal como la versión digital de la recepción de un hotel. Cuando llega, no se limita a deambular y buscar una habitación vacía. Se detiene en la recepción, proporciona sus datos, acepta las normas y recibe una tarjeta de acceso. Solo entonces podrá acceder a su habitación.
Un Captive Portal hace exactamente eso para una red inalámbrica. Es una puerta de enlace estratégica que intercepta el primer fragmento de tráfico web de cualquier dispositivo recién conectado. En lugar de permitir que los usuarios naveguen libremente, redirige su navegador a una página de destino específica que usted controla. Hasta que completen cualquier acción que usted requiera en esa página, su acceso a Internet está bloqueado.
Las tres funciones principales
En el fondo, un Captive Portal no es sólo una simple pantalla de inicio de sesión; es una herramienta versátil que cumple tres funciones distintas para cualquier empresa que ofrezca WiFi para invitados. Comprender estas funciones ayuda a aclarar por qué son tan vitales tanto en entornos públicos como privados.
Es el primer saludo entre el usuario y su red, y se encarga de gestionar la seguridad, el cumplimiento y hasta el marketing.
Al gestionar esta interacción inicial, un Captive Portal transforma un servicio básico - el acceso a internet - en un activo potente para la seguridad, el cumplimiento legal y el crecimiento del negocio.
Esta interacción inicial garantiza que cada conexión esté registrada, cumpla con las normativas y sea potencialmente valiosa. Aquí tienes un desglose sencillo de cómo estas tres funciones ofrecen beneficios reales.
Las tres funciones principales de un Captive Portal
Cada función trabaja en conjunto para convertir lo que podría ser una conexión anónima y abierta en un punto de contacto gestionado y seguro para su negocio.
Cómo funciona un Captive Portal paso a paso
Para entender realmente lo que hace un Captive Portal, resulta útil abrir el cofre y ver cómo funciona el motor. Aunque para el usuario parece un momento único y continuo, el viaje desde que se conecta a una red WiFi hasta que navega por la web es en realidad una danza cuidadosamente coordinada de protocolos técnicos.
Piense en el Captive Portal como un controlador de tráfico amable pero firme en un cruce concurrido. Antes de que pueda incorporarse a la autopista principal del internet, este controlador debe verificar sus credenciales y darle luz verde. Todo este proceso se desarrolla en cuatro pasos distintos.
Paso 1: Conexión e intercepción
Todo comienza en el momento en que un usuario selecciona su red WiFi en su dispositivo. A medida que su teléfono o laptop se conecta al punto de acceso, intenta comunicarse de inmediato con internet, tal vez cargando una página de inicio o buscando notificaciones de aplicaciones.
Aquí es donde interviene el guardián de la red, que suele ser un firewall o una puerta de enlace. Está configurado para detectar cualquier dispositivo que aún no haya sido autenticado. En lugar de permitir que la solicitud llegue al internet público, la intercepta.
Paso 2: Redirección al portal
Una vez atrapado, el sistema realiza un pequeño truco conocido como redirección de DNS. El Domain Name System (DNS) es básicamente la libreta de direcciones de internet; traduce los nombres de sitios web fáciles de entender para los humanos en direcciones IP legibles por las máquinas.
En este paso, la red esencialmente le dice al dispositivo del usuario: "Olvida el sitio web que solicitaste, primero te enviaré a esta dirección específica". Esa dirección es, por supuesto, la página web del Captive Portal. Este desvío forzado es la razón por la cual, sin importar lo que intentes hacer, siempre terminas primero en esa pantalla de inicio de sesión personalizada.
La magia fundamental de un Captive Portal es esta redirección inicial. Crea un "jardín vallado", asegurando que ningún tráfico de internet pase hasta que el usuario haya cumplido con las reglas en la página de destino designada.
Este proceso garantiza que cada usuario sea canalizado a través del mismo punto de entrada controlado, creando una experiencia de incorporación consistente y segura.
Paso 3: Interacción del usuario y autenticación
Ahora, el usuario está viendo la página del Captive Portal. Aquí tiene que completar cualquier acción que la empresa requiera. Esta interacción puede variar enormemente según los objetivos de la organización y es un punto de contacto crítico para la seguridad, el cumplimiento legal y el marketing.
Las acciones comunes incluyen:
- Aceptar términos: Marcar simplemente una casilla para aceptar la Política de Uso Aceptable (AUP).
- Inicio de sesión sencillo: Introducir una dirección de correo electrónico, un número de teléfono o usar una cuenta de red social para iniciar sesión.
- Ingreso con cupón: Escribir un código de acceso compartido, lo cual es común en hoteles o puntos de acceso de pago.
- Envío de formularios: Completar una encuesta rápida o registrarse para recibir un boletín de marketing.
Esta es la fase de "registro", donde el usuario proporciona las credenciales o el consentimiento necesarios para seguir adelante.
Paso 4: Acceso concedido
Una vez que el usuario completa con éxito la acción requerida, el sistema del Captive Portal envía un mensaje de vuelta a la puerta de enlace de la red. Le indica al firewall que el dispositivo del usuario - identificado por su dirección MAC única - ahora está autenticado y listo para continuar.
La puerta de enlace actualiza sus registros, eliminando de manera efectiva la "barrera" para ese dispositivo específico. El controlador de tráfico les permite el paso, y todas sus solicitudes de internet ahora fluyen libremente. El usuario puede navegar por la web, consultar correos electrónicos y usar aplicaciones sin más interrupciones por el resto de su sesión.
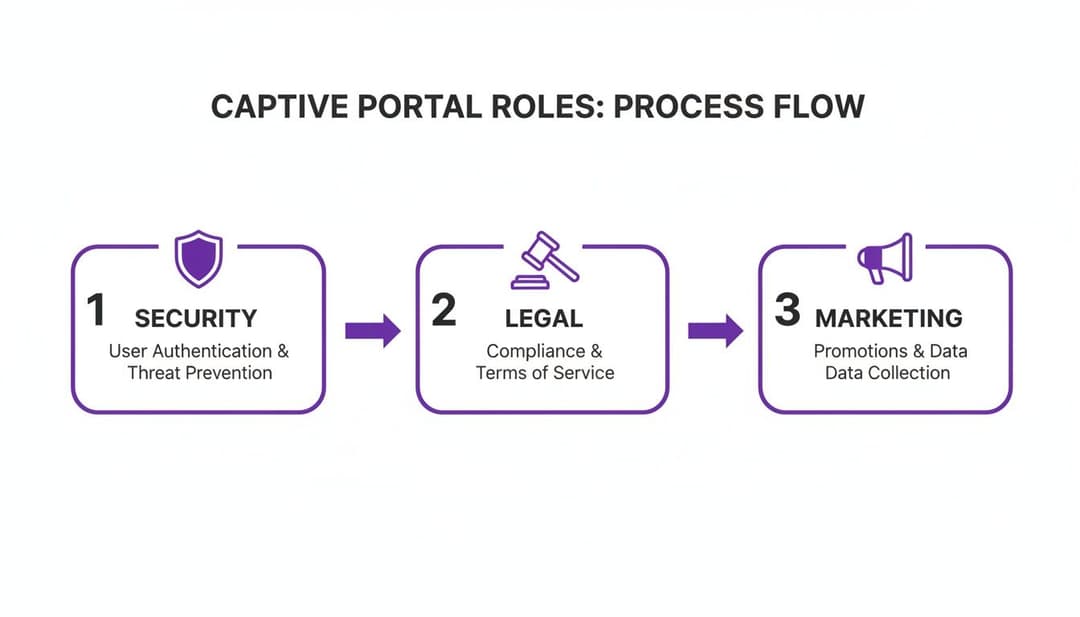
Como puede ver, un solo Captive Portal combina a la perfección controles de seguridad, acuerdos legales y oportunidades de marketing en una experiencia de usuario unificada.
Casos de uso reales de Captive Portal
Pasemos de los diagramas técnicos a donde realmente se ven los resultados. Un Captive Portal es mucho más que una simple página de inicio de sesión; es una herramienta versátil que las empresas moldean para cumplir con sus objetivos operativos específicos. Su valor real cobra vida cuando se observa cómo diferentes industrias lo utilizan para resolver desafíos únicos, reforzar la seguridad y abrir nuevas oportunidades de negocio.
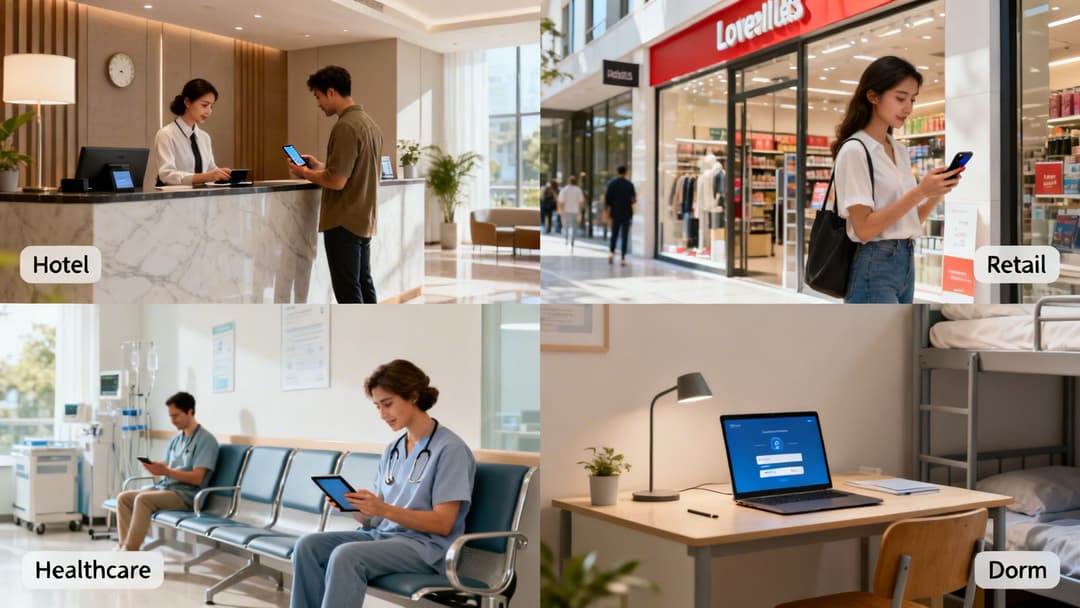
Desde el lobby de un hotel hasta la sala de espera de un hospital, ese punto de conexión inicial se transforma de una puerta de enlace genérica en un instrumento diseñado a la medida para la interacción y el control.
Hotelería: Mejorando la experiencia del huésped
En el sector de la hospitalidad, la experiencia del cliente lo es todo. Los hoteles, restaurantes y sedes de eventos utilizan los Captive Portals no solo para cumplir con el requisito de "WiFi gratis", sino para integrarlo a la perfección en toda la experiencia del cliente. Un huésped puede iniciar sesión con su número de habitación y apellido, creando una conexión instantánea, segura y personalizada.
Este primer saludo digital se convierte en un potente canal de comunicación. El portal se puede utilizar para:
- Promover servicios del establecimiento: Muestre una oferta oportuna para el spa del hotel, un enlace para reservar una mesa en el restaurante o una promoción de hora feliz directamente en la página de inicio de sesión.
- Recopilar comentarios: Active una breve encuesta de satisfacción cuando el huésped realice el checkout, capturando comentarios valiosos mientras la experiencia aún está fresca.
- Ofrecer acceso por niveles: Proporcione un servicio básico gratuito para consultar correos electrónicos y, al mismo tiempo, ofrezca una opción premium de pago para streaming de alta velocidad o videollamadas, creando una nueva fuente de ingresos.
Esto no se trata solo de proporcionar internet; se trata de convertir un servicio básico en una parte fundamental de la experiencia.
Retail: Convirtiendo el tráfico peatonal en clientes
Para los minoristas y centros comerciales, el WiFi de invitados es una mina de oro para los datos y el marketing. El Captive Portal es el motor que impulsa esta estrategia, convirtiendo a compradores anónimos en contactos conocidos para programas de lealtad y promociones dirigidas.
Al requerir una dirección de correo electrónico o un inicio de sesión de redes sociales para el acceso a WiFi, los minoristas pueden atribuir directamente la afluencia de personas a sus bases de datos de marketing, uniendo la brecha entre sus esfuerzos de marketing físicos y digitales.
Una vez que un comprador inicia sesión, la empresa puede comenzar a comprender los patrones de afluencia, identificar las horas pico y ver cuánto tiempo permanecen los visitantes en ciertas zonas. Por ejemplo, las cafeterías suelen integrar sus Captive Portals con aplicaciones de lealtad específicas diseñadas para cafeterías para impulsar las compras recurrentes. Estos datos son invaluables para optimizar la distribución de las tiendas y perfeccionar las campañas de marketing.
Sector salud: Equilibrando el acceso y la seguridad
Los hospitales y las clínicas de salud se mueven en una línea muy delgada. Necesitan proporcionar un acceso a internet confiable para pacientes y visitantes, pero es absolutamente obligatorio que protejan los datos altamente confidenciales de los pacientes. Un Captive Portal es la herramienta perfecta para la segregación de redes. Crea una "red de invitados" completamente separada y protegida por un firewall de la red interna segura donde residen las operaciones clínicas y los expedientes médicos.
Esta separación garantiza que un visitante que ve una película en la sala de espera no tenga ninguna posibilidad de que su tráfico se cruce con expedientes médicos electrónicos confidenciales. La propia página del portal también se puede utilizar para mostrar información útil, como horarios de visita, directorios de clínicas o anuncios de salud pública, lo que mejora la experiencia del visitante mientras se mantiene seguro el entorno.
Implementaciones a gran escala: Gestión de usuarios diversos
Ahora, piense en entornos como residencias estudiantiles o grandes campus corporativos, donde miles de usuarios con múltiples dispositivos necesitan un acceso confiable. Un Captive Portal es esencial para gestionar esta complejidad a escala. Les da a los administradores el poder de aplicar diferentes políticas de acceso para distintos grupos - los estudiantes, el personal y los invitados podrían tener límites de ancho de banda o reglas de filtrado de contenido únicos.
Este control centralizado simplifica drásticamente la gestión de la red y garantiza un uso justo para todos. En el Reino Unido, el mercado de Captive Portal ha experimentado un crecimiento explosivo, pasando de $0.88 mil millones de dólares en 2023 a $1.01 mil millones de dólares en 2024, lo que refleja una sólida tasa de crecimiento anual compuesto (CAGR) del 15.3%. Este auge es especialmente notable en los sectores de hotelería y retail, donde los portales que autentican a los usuarios y recopilan datos valiosos están demostrando su retorno de inversión en cuestión de semanas.
Evaluando los pros y los contras de los portales tradicionales
Los Captive Portals son un acceso familiar al WiFi público, pero no son una solución única para todos. Como cualquier tecnología, tienen un conjunto distinto de ventajas y desventajas que cada empresa debe sopesar cuidadosamente. Lograr este equilibrio es clave para determinar si un portal tradicional realmente se alinea con sus objetivos de seguridad, marketing y experiencia general del cliente.
Por un lado, un portal le brinda una puerta de enlace estructurada que ofrece un control estricto sobre quién accede a su red. Por el otro, puede crear una experiencia poco fluida para los usuarios e incluso introducir riesgos de seguridad si no se configura de manera adecuada.
Las claras ventajas del control del portal
La mayor ventaja de un Captive Portal es el control que le brinda sobre una red que, de otro modo, estaría totalmente abierta. Al canalizar a cada usuario a través de un único punto de acceso, se habilitan beneficios clave que protegen tanto a su negocio como a sus clientes.
En primer lugar está la seguridad y responsabilidad mejoradas. Una red abierta y sin contraseña es un espacio anónimo y sin control, lo cual puede ser riesgoso. Al solicitar algún tipo de autenticación - incluso algo tan simple como una dirección de correo electrónico - usted crea un registro de quién está utilizando su red y cuándo. Este sencillo paso desincentiva las actividades ilícitas y le proporciona un historial de datos muy valioso para la resolución de problemas o investigaciones de seguridad.
La mayor fortaleza de un Captive Portal es convertir una conexión anónima en una identificada. Este simple acto de identificación es la base para una mayor seguridad, cumplimiento legal y marketing personalizado.
Los portales también proporcionan una capa vital de protección legal y de cumplimiento. Obligar a los usuarios a aceptar su Política de Uso Aceptable (AUP) antes de conectarse establece condiciones de servicio claras. Piense en esto como su primera línea de defensa, la cual concientiza a los usuarios sobre sus responsabilidades y limita su responsabilidad legal en caso de que decidan hacer un mal uso de la red.
Por último, abren poderosas oportunidades de marketing y recopilación de datos. El portal en sí es un espacio digital de primer nivel, perfecto para mostrar su marca, promocionar ofertas especiales o incluso realizar encuestas rápidas. Capturar un correo electrónico o un inicio de sesión con redes sociales proporciona una línea directa para futuras acciones de marketing, lo que le ayuda a crear una valiosa base de datos de clientes directamente desde su servicio de WiFi.
Los inconvenientes y riesgos significativos
Sin embargo, estos beneficios conllevan algunas desventajas notables, que giran principalmente en torno a la experiencia del usuario y las posibles brechas de seguridad.
El inconveniente más inmediato es la fricción para el usuario. Todos vivimos en un mundo de conectividad instantánea, por lo que obligar a las personas a navegar por una página de inicio de sesión, completar un formulario y marcar una casilla puede ser frustrante. Muchos simplemente se rendirán y abandonarán la conexión, lo que provocará una mala experiencia para el cliente y la pérdida de una oportunidad de marketing. Un portal lento o difícil de cargar puede dañar activamente la imagen de su marca.
La seguridad es otra preocupación importante. Aunque los portales añaden una capa de responsabilidad, de manera inherente no cifran la conexión del usuario. La red WiFi en sí suele ser abierta y sin cifrar, lo que significa que una vez que el usuario supera el portal, sus datos podrían ser interceptados por un actor malicioso en la misma red. Esto abre la puerta a amenazas como los ataques 'evil twin', donde un hacker configura una red WiFi falsa con el mismo nombre y su propio portal malicioso para robar credenciales de inicio de sesión. Puede obtener más información sobre cómo las soluciones modernas como la seguridad WiFi basada en la identidad resuelven estas brechas de cifrado en nuestra guía detallada.
Por último, la recopilación de datos de los usuarios conlleva graves responsabilidades de privacidad y cumplimiento. Almacenar información personal como nombres, correos electrónicos y hábitos de navegación lo convierte en un objetivo para las filtraciones de datos y lo somete a los estrictos requisitos de normativas como GDPR. El manejo inadecuado de estos datos puede acarrear graves sanciones financieras y daños a largo plazo para su reputación.
Para ayudarle a evaluarlo todo, aquí tiene una comparación directa de lo bueno y lo malo en lo que respecta a los captive portals tradicionales.
Ventajas frente a desventajas de los Captive Portals tradicionales
Una comparación directa para ayudarle a entender los beneficios y riesgos de las configuraciones convencionales de Captive Portal.
En última instancia, la decisión de utilizar un Captive Portal tradicional requiere un análisis cuidadoso de este equilibrio. Si bien los beneficios de control y marketing son atractivos, deben sopesarse frente a la posibilidad de una experiencia de usuario negativa y las importantes responsabilidades de seguridad y privacidad que se están asumiendo.
Cómo afrontar los desafíos críticos de seguridad y privacidad
Cuando ofrece WiFi para invitados, proporcionar un acceso seguro y que cumpla con las normativas no es solo un extra, es una responsabilidad central. Un Captive Portal puede ser una herramienta fantástica para gestionar ese acceso, pero solo si se configura correctamente. Si lo hace mal, podría estar abriendo la puerta a riesgos significativos tanto para su empresa como para sus usuarios.
El peligro más común en las redes WiFi abiertas es el ataque de intermediario (MitM). En este escenario clásico, un defraudador se posiciona silenciosamente entre su invitado y el internet, interceptando todos los datos que fluyen de un lado a otro. Debido a que muchas configuraciones básicas de portal no cifran la conexión en sí, el tráfico de los usuarios queda completamente expuesto después de que han iniciado sesión.
Esta vulnerabilidad prepara el terreno para una amenaza más directa: el ataque de "gemelo malvado". Es engañosamente simple. Un atacante configura su propio punto de acceso WiFi pirata con exactamente el mismo nombre que su red legítima. Los usuarios desprevenidos se conectan, ven un Captive Portal convincente pero falso, y entregan sus datos personales o credenciales de inicio de sesión directamente al delincuente.
Lo que está en juego en la privacidad de datos y GDPR
Más allá de estos ataques activos, los datos que recopila a través de su portal conllevan serias obligaciones de privacidad. Regulaciones como el Reglamento General de Protección de Datos (GDPR) en Europa han establecido reglas estrictas sobre cómo se recopila, almacena y utiliza la información personal. Para cualquier empresa, esto significa que debe ser sumamente claro con sus usuarios.
Su Captive Portal debe indicar explícitamente:
- Qué datos está recopilando (por ejemplo, nombre, correo electrónico, dirección MAC).
- Por qué los está recopilando (por ejemplo, para el acceso a la red, marketing).
- Cuánto tiempo los almacenará.
Ignorar estas reglas no es un error menor; puede resultar en multas astronómicas y un daño duradero a tu reputación. Dado que los portales Captive Portal suelen ser el elemento central para recopilar datos de usuario para el acceso y la analítica, comprender las leyes de protección de datos es fundamental. Para las empresas que operan en Australia, una guía estratégica sobre los Australian Privacy Principles ofrece un excelente desglose sobre el cumplimiento y el manejo ético de la información.
En el Reino Unido, GDPR se ha convertido en un importante motor para la adopción de Captive Portals. Estas estrictas normas de privacidad de datos están impulsando una tasa de crecimiento anual compuesta proyectada del 13.4% hasta 2028. Los establecimientos ahora priorizan un WiFi seguro y en cumplimiento para mantenerse alejados de multas cuantiosas, que ya han superado los £500 millones por infracciones en 2024.
Adoptando un modelo de seguridad proactivo
La forma moderna de abordar estos desafíos es pasar de una postura reactiva a un modelo de seguridad zero-trust proactivo. La filosofía central aquí es simple: asumir que ningún usuario o dispositivo es confiable por defecto. En lugar de solo vigilar la puerta de entrada, un sistema verdaderamente seguro protege toda la conexión de extremo a extremo.
Esto significa utilizar plataformas que cifren el tráfico de los usuarios desde el primer paquete, a menudo utilizando estándares robustos como WPA2/WPA3-Enterprise. También implica la integración con proveedores de identidad confiables, de modo que no solo se acepte una dirección de correo electrónico anónima, sino que se verifique una identidad conocida. Para profundizar en este tema, consulta nuestra guía sobre privacidad de datos de WiFi para invitados y mejores prácticas.
Al priorizar el cifrado de extremo a extremo y los métodos de autenticación seguros, puede transformar su Captive Portal de una vulnerabilidad potencial en un sólido activo de seguridad.
El futuro del acceso WiFi más allá del portal
Todos hemos pasado por eso: buscar la red WiFi, tocar para conectarse y luego esperar... y esperar... a que aparezca una página de inicio de sesión. Si bien el Captive Portal cumplió su función durante mucho tiempo, sus limitaciones - como una experiencia de usuario lenta y algunos vacíos de seguridad evidentes - han presionado a la industria a buscar una mejor opción. El futuro del acceso WiFi no se trata de crear una mejor página de inicio de sesión; se trata de eliminarla por completo.
Este cambio se trata de crear una forma más inteligente y segura de conectarse. El objetivo es hacer que unirse a una red WiFi pública se sienta tan automático y seguro como cuando su teléfono se conecta a su red móvil.
Presentamos el Pasaporte Global de WiFi
Imagina tener un pasaporte digital para tus dispositivos que funcione en redes WiFi de todo el mundo. Lo configuras solo una vez y, a partir de ese momento, tu teléfono se conecta de forma automática y segura a redes de confianza en aeropuertos, cafeterías, estadios y centros comerciales, sin contraseñas ni portales. Esto es exactamente lo que tecnologías como Passpoint e iniciativas como OpenRoaming están construyendo.
En lugar de interrumpir al usuario con una página de inicio de sesión, los dispositivos habilitados para Passpoint utilizan un perfil aprobado previamente para autenticarse en segundo plano. Todo el proceso es invisible para el usuario, utilizando un potente cifrado de nivel empresarial WPA2/WPA3 desde el primer bit de datos.
Piénselo de esta manera: un Captive Portal es como mostrar su identificación en la puerta de cada edificio al que ingresa. Passpoint y OpenRoaming son como tener una tarjeta de acceso maestra que le otorga acceso instantáneo y seguro a cada edificio aprobado sin tener que detenerse nunca.
Este saludo automático no solo mejora enormemente la experiencia del usuario, sino que también cierra la puerta a los riesgos de seguridad comunes en las redes abiertas tradicionales. Es un cambio tan fundamental que muchos creen que estamos presenciando el principio del fin para el Captive Portal de la vieja escuela. Puede profundizar en esta tendencia leyendo sobre por qué las principales empresas de tecnología están dejando atrás el WiFi heredado.
Acceso sin contraseña para el personal y redes internas
Este enfoque sin fricciones no es solo para los invitados. Piense en sus propios empleados y en la molestia de recordar contraseñas de WiFi complejas: es una pérdida constante de productividad y un riesgo de seguridad real. El futuro aquí es la autenticación basada en certificados, un método sin contraseñas que vincula el acceso a la red directamente con la identidad corporativa de un empleado.
Así de sencillo es de configurar para una organización:
- Integración con su proveedor de identidad: El sistema de acceso a la red se vincula con su directorio central de usuarios, ya sea Microsoft Entra ID (lo que antes era Azure AD) o Google Workspace.
- Emisión automática de certificados: Cuando se incorpora un nuevo empleado, se envía automáticamente un certificado digital único a sus dispositivos de la empresa.
- Conexión sin fricciones: A partir de ese momento, su dispositivo utiliza este certificado para acceder de forma segura a la red. Sin contraseñas que escribir, olvidar o restablecer.
Este método ofrece al personal una experiencia sin contacto, al tiempo que proporciona a los administradores de TI un control centralizado y robusto. Si un empleado deja la empresa, su acceso se puede revocar de forma instantánea desde el directorio central, invalidando su certificado. Es una forma limpia, escalable y altamente segura de gestionar el WiFi interno que va mucho más allá de lo que un Captive Portal podría ofrecer para la autenticación del personal, y es una pieza clave de cualquier modelo de seguridad zero-trust moderno.
¿Tiene preguntas sobre los Captive Portals?
Cuando se empieza a profundizar en el acceso a la red, siempre parecen surgir algunas preguntas comunes. Abordemos algunas de las dudas más frecuentes que tiene la gente cuando está empezando a familiarizarse con los Captive Portals y cómo funcionan en el mundo real.
¿Pueden los usuarios evadir un Captive Portal?
Es una pregunta justa. Aunque un usuario con conocimientos técnicos podría intentar algo como el spoofing de MAC (hacer que su dispositivo imite la dirección de hardware de uno que ya está conectado), un Captive Portal moderno y configurado de manera profesional hace que esto sea increíblemente difícil.
Los sistemas de nivel empresarial no solo muestran una página de inicio de sesión; aplican políticas de seguridad directamente en el gateway de la red. Esto significa que no pasa nada de tráfico de internet hasta que un dispositivo se autentica correctamente a través del portal. Para cualquier empresa, utilizar una plataforma sólida administrada en la nube es la única forma real de bloquear el acceso no autorizado y asegurarse de que cada usuario acepte sus términos antes de conectarse.
¿Son seguros los Captive Portals para los usuarios?
¿La respuesta sincera? Depende completamente de cómo se haya configurado. Una red WiFi abierta y básica que solo utiliza un portal para cumplir con el requisito no es inherentemente segura. Después de ese primer inicio de sesión, la conexión del usuario a menudo no está cifrada, lo que deja sus datos expuestos. Esta es exactamente la razón por la que usar una VPN en WiFi público siempre es una decisión inteligente.
Sin embargo, las soluciones modernas priorizan la seguridad desde el primer momento.
Las tecnologías como Passpoint y OpenRoaming utilizan el cifrado de nivel empresarial WPA2 o WPA3 de forma automática. Esto protege la conexión antes de que el usuario tenga que hacer algo. Para las empresas, implementar una solución que obligue al cifrado no es solo una característica; es una responsabilidad fundamental para proteger a sus invitados.
Este enfoque moderno va mucho más allá de una simple página de inicio de sesión para proteger toda la conexión de extremo a extremo.
¿Cómo configuro un Captive Portal para mi negocio?
En el pasado, esto era una tarea compleja que requería servidores dedicados en el sitio y mucho conocimiento técnico. Afortunadamente, las plataformas en la nube de hoy han cambiado el juego por completo, facilitando el proceso para empresas de cualquier tamaño.
El proceso de configuración generalmente se parece a esto:
- Vincule su hardware: Sus equipos de WiFi existentes, de marcas como Meraki o Aruba, se dirigen hacia el proveedor de portal en la nube de su elección.
- Diseñe la bienvenida: Mediante un panel de control en línea muy sencillo, usted crea una página de inicio con su propia marca que se adapta a la imagen y estilo de su negocio.
- Elija sus métodos de inicio de sesión: Usted decide cómo se conectarán las personas. Puede ser un formulario sencillo, sus cuentas de redes sociales o incluso códigos de cupones pregenerados para invitados específicos.
- Póngalo en marcha: La plataforma se encarga de toda la compleja configuración del backend, lo que le permite lanzar un portal seguro y repleto de funciones rápidamente, sin el dolor de cabeza de mantener su propio hardware.
Este enfoque centrado en la nube hace que implementar una experiencia de WiFi para invitados profesional y segura sea más rápido y fácil de gestionar que nunca.
¿Listo para ir más allá de los portales complejos y las contraseñas compartidas? Purple ofrece una plataforma de autenticación segura y sin contraseñas que mejora la experiencia del usuario y proporciona información valiosa. Descubra hoy mismo una forma más inteligente de gestionar su red.



