

FTTH enterprise bandwidth and architecture advisor
Model concurrent streaming demand, size passive optical network (PON) contention ratios, and design private WiFi bubbles for multi-tenant residential, hospitality, and student estates.
Under the selected configuration, each unit is allocated a guaranteed contention floor of 55.6 Mbps down during peak evening draw. Recommended delivery for this estate profile is Dedicated Internet Access (DIA) 10 Gbps Leased Line.
Deploy private resident WiFi bubbles on fiber infrastructure
Purple transforms shared FTTH and leased line connectivity into private resident WiFi networks, handling captive portal onboarding, Passpoint profiles, and IoT device isolation seamlessly.
Muchos equipos de TI están en la misma posición en este momento. La propiedad ha actualizado los puntos de acceso, ha implementado experiencias de invitado más inteligentes, ha agregado dispositivos para el personal, ha incorporado Smart TVs, cerraduras, sensores, cámaras, tabletas y aplicaciones en la nube; sin embargo, la entrega de banda ancha en el edificio sigue siendo la parte más débil de la infraestructura.
Esa discrepancia se manifiesta rápidamente en las operaciones reales. Los invitados se quejan de la carga lenta en el salón de un hotel. Los residentes en un complejo residencial para alquiler pueden descargar con suficiente rapidez, pero las videollamadas siguen fallando cuando todos comienzan a subir datos al mismo tiempo. Los equipos de retail quieren señalización digital, analítica y un WiFi para invitados confiable, pero el extremo de la WAN sigue comportándose como un servicio heredado que nunca fue diseñado para un establecimiento moderno.
Es por eso que ftth fiber to the home importa para el área de TI empresarial. No es solo un término de banda ancha de consumo. En entornos comerciales y de múltiples inquilinos, es la capa de acceso la que determina si su plataforma de WiFi puede ofrecer un rendimiento estable, si los controles de acceso basados en la identidad funcionan sin problemas y si los usuarios experimentan su red como algo fluido o frustrante.
El fin del internet "suficientemente bueno"
Un hotel boutique ya no puede salirse con la suya con un "lo suficientemente rápido la mayor parte del tiempo". Tampoco puede hacerlo un sitio de alojamiento para estudiantes, un bloque residencial o una tienda minorista insignia. Los usuarios no juzgan la red por lo que el proveedor de servicios de internet vendió en el papel. La juzgan por si las llamadas de Teams se cortan, si las televisiones de las habitaciones transmiten sin problemas, si la incorporación de usuarios es sencilla y si el acceso seguro funciona sin solicitudes repetidas.
Ahí es donde se desmorona la vieja idea de un "internet lo suficientemente bueno". Los servicios de última milla heredados a menudo resisten hasta que el lugar se llena. Luego aparecen las grietas. El tráfico con gran carga de subida, los viajes de ida y vuelta de autenticación, las aplicaciones de back-office en la nube, el backhaul de CCTV y la densidad de dispositivos de los invitados compiten por la misma ruta restringida.
Por qué la línea base ha cambiado
El mercado del Reino Unido ya ha superado con creces la adopción de nicho. A partir de 2025, las redes de fibra completa cubrirán a más de 16 millones de establecimientos en el Reino Unido, lo que representa aproximadamente el 45% de los hogares y empresas, con tasas de adopción que alcanzan el 25% en las áreas de cobertura. Esto representa un aumento con respecto al 6% en 2020, impulsado por £8 mil millones en inversión privada, según el informe Connected Nations de Ofcom.
Para los equipos de TI y de propiedades, eso es importante porque las expectativas de los usuarios ahora siguen el rendimiento de la era de la fibra. Un inquilino que compara dos edificios nota la diferencia. Un invitado que decide si regresar también lo nota. Cuando la capa de acceso es débil, cada inversión ascendente en WiFi 6, seguridad en la nube, analíticas y captación de invitados se ve arrastrada con ella.
Regla práctica: Si su recinto depende de aplicaciones en la nube, un WiFi denso y un onboarding sin fricciones, su banda ancha ya no es una partida de servicio público. Es parte de la pila de experiencia del usuario.
Cómo suele verse un rendimiento "suficientemente bueno" en la práctica
In most problem sites, the symptoms are familiar:
- Fricción para invitados: Las contraseñas compartidas, los reintentos en el portal y los traspasos de conexión inconsistentes generan una mala primera impresión.
- Obstáculos operativos: Los dispositivos inteligentes se conectan, pero no de manera lo suficientemente confiable como para confiar en ellos en las horas pico.
- Compromisos de seguridad: Los equipos mantienen modelos de acceso antiguos porque la red subyacente no es compatible de forma confiable con enfoques basados en identidad más limpios.
- Deslinde de responsabilidades: El proveedor de WiFi culpa al ISP, el ISP culpa al diseño de la LAN interna y el establecimiento queda atrapado en el medio.
FTTH cambia esa discusión porque elimina el cuello de botella de la última milla que los servicios de cobre heredados siguen reintroduciendo.
Qué es FTTH Fiber to the Home
En su forma más simple, ftth fiber to the home significa que la conexión hacia las instalaciones sigue siendo de fibra hasta el punto final, en lugar de cambiar a cobre más antiguo para el tramo final. Ese último tramo es donde muchos servicios de "fibra" pierden su ventaja.
Una forma útil de explicarlo a los equipos que no son de redes es la siguiente. El cobre es como un camino rural estrecho con curvas, baches y puntos de congestión de tráfico. La fibra es una autopista recta de varios carriles diseñada para una capacidad mucho mayor y un trayecto más limpio. Ambos mueven el tráfico. No lo mueven con la misma consistencia.
FTTH transporta datos como pulsos de luz a través de cables de fibra óptica. Eso lo hace inherentemente menos vulnerable a la interferencia eléctrica, la degradación relacionada con la distancia y los límites prácticos de ancho de banda que afectan a las tecnologías de acceso basadas en cobre.
Qué hace que FTTH sea diferente de otros servicios con la marca de fibra
Muchos servicios incluyen fibra en alguna parte de la red del proveedor. Eso no significa que el edificio tenga una verdadera ruta de acceso de fibra. Para los compradores empresariales, la pregunta importante no es "¿Hay fibra en la red?" sino "¿Cuál es la conexión final en mi sitio?"
Si la respuesta sigue siendo el cobre para el último segmento, se mantiene el cuello de botella. Eso suele traducirse en un rendimiento menos predecible bajo carga, una capacidad de subida más débil y una mayor sensibilidad a la calidad de la línea.
FTTH evita eso llevando la fibra directamente a las instalaciones y terminándola en equipos del lado del cliente diseñados para la entrega óptica. Esa conexión directa es el punto clave. Es lo que le da al servicio su ventaja práctica para entornos densos, siempre activos y con un uso intensivo de la nube.
Por qué el medio físico importa para los resultados del negocio
Para un usuario residencial, FTTH a menudo se vende como velocidad. Para el operador de un recinto, debe evaluarse como capacidad más consistencia.
Esa diferencia afecta aspectos como:
- Onboarding de WiFi para invitados: Los flujos de trabajo de autenticación se sienten más fluidos cuando la red de transporte no se satura ante la demanda simultánea.
- Dependencia de la nube: Las plataformas PMS, EPOS, los sistemas de videovigilancia y las herramientas de colaboración se benefician de una capa de acceso más estable.
- Crecimiento de dispositivos en todo el edificio: Cada nueva cerradura inteligente, terminal de IPTV o sensor de IoT añade una presión que los diseños de última milla más antiguos gestionan con dificultad.
- Actualizaciones futuras: Una ruta de acceso basada en fibra le brinda más margen para mejorar el WiFi y la seguridad más adelante, sin tener que reemplazar toda la estrategia de acceso.
Si su equipo necesita una base en la capa física antes de planificar un despliegue, esta guía práctica de cableado de fibra óptica es una referencia útil porque explica consideraciones prácticas de cableado sin ahogar al lector en teoría.
La versión corta
FTTH no es solo "banda ancha más rápida". Es una clase diferente de infraestructura de acceso. En el contexto de un recinto, esto significa menos limitaciones heredadas del cobre antiguo y una base mucho mejor para WiFi de alta densidad, servicios en la nube y control de acceso moderno.
Comprendiendo las arquitecturas de red FTTH
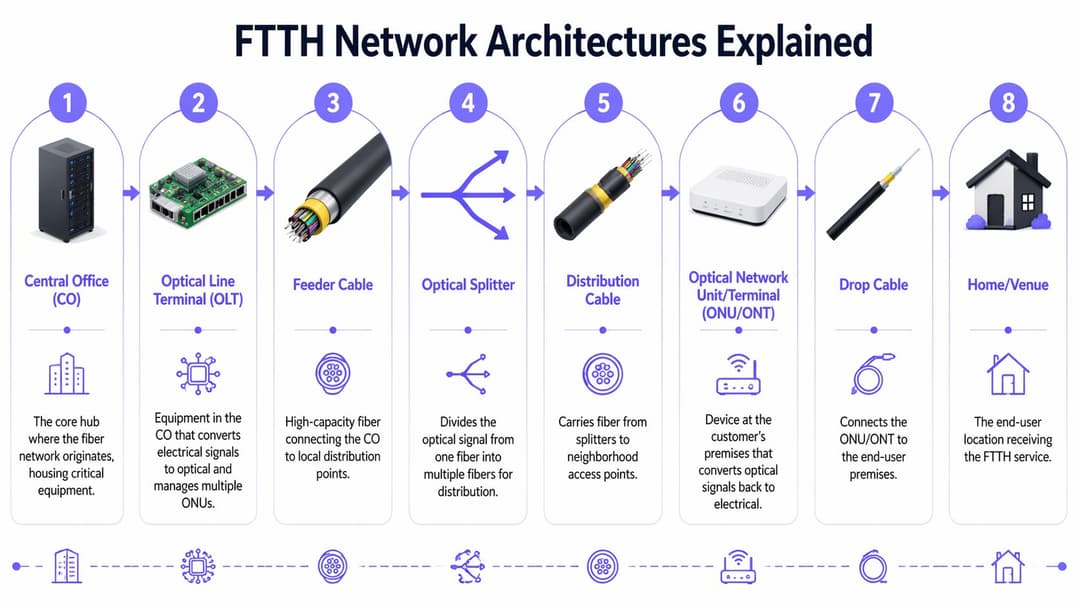
Por debajo de la superficie, la mayoría de las implementaciones de fibra completa en el Reino Unido dependen de una Red Óptica Pasiva, que generalmente se abrevia como PON. La palabra "pasiva" importa. Entre el equipo activo del proveedor y el terminal del cliente, la ruta de distribución utiliza componentes ópticos pasivos en lugar de electrónica de campo alimentada.
Esa arquitectura es una de las razones por las que FTTH escala tan bien. Reduce el número de dispositivos activos que deben alojarse, alimentarse, enfriarse y mantenerse en la planta externa.
Los componentes principales
La mayoría de los administradores de TI empresariales no necesitan diseñar la planta externa, pero sí necesitan conocer las partes involucradas:
- Terminal de Línea Óptica u OLT: Se ubica del lado del proveedor y gestiona el servicio óptico presentado a múltiples puntos de conexión.
- Divisores pasivos: Dividen la señal óptica a través de múltiples instalaciones atendidas sin introducir equipos activos alimentados en el campo.
- Fibra de alimentación y distribución: Transportan el servicio desde la red del proveedor hacia las áreas de servicio locales y luego hacia cada propiedad.
- Terminal de Red Óptica u ONT: Se ubica en las instalaciones del cliente y convierte la señal óptica en una entrega eléctrica para la red local.
En términos prácticos, el ONT es su punto de demarcación. Todo lo que viene después pertenece a la misma conversación de diseño que su firewall, conmutación, SSIDs, comportamiento de roaming y pila de autenticación.
Por qué PON se ha convertido en el estándar por defecto
En las implementaciones modernas de FTTH en el Reino Unido, la autenticación OLT-ONT a través del cifrado AES-256 es estándar dentro de la encapsulación GPON, lo que habilita políticas de zero-trust sin requerir servidores RADIUS locales. Estas implementaciones suelen utilizar relaciones de división de 1:32 en terminales de acceso de fibra para un diseño de última milla escalable, como se describe en el trabajo de Altman Solon sobre planificación de redes y soluciones de redes digitales.
Eso es importante para los entornos empresariales porque la red de acceso ya no es solo un canal pasivo. La forma en que la capa óptica autentica y escala afecta la limpieza con la que se puede construir un acceso seguro sobre ella.
En proyectos de recintos, los mejores resultados suelen darse cuando las capas WAN, LAN e identidad se diseñan juntas. Tratar la entrega de fibra como el problema de otra persona a menudo genera costosos trabajos de reestructuración más adelante.
GPON, EPON y XGS-PON en palabras sencillas
Escuchará muchas siglas en las conversaciones con los proveedores. Las diferencias prácticas son más importantes que las etiquetas.
GPON
GPON es el caballo de batalla en muchas implementaciones. Se utiliza ampliamente porque equilibra bien el costo y el rendimiento. Si su establecimiento necesita un servicio de fibra completa confiable para aplicaciones comerciales, acceso de invitados y una cantidad razonable de dispositivos simultáneos, GPON suele ser completamente suficiente.
También es la arquitectura que muchos operadores conocen mejor operativamente. Eso se puede traducir en un aprovisionamiento más fluido y un soporte más simple.
EPON
EPON está orientado a Ethernet en su filosofía de diseño. En algunos entornos, eso lo hace atractivo desde el punto de vista de los estándares o el funcionamiento, pero para la mayoría de los compradores empresariales del Reino Unido, la discusión comercial no se trata tanto de EPON frente a GPON, sino más bien de lo que el proveedor puede entregar, respaldar y escalar en la propiedad.
Para muchos administradores de TI, EPON no es un criterio de compra por sí solo. Las características del servicio y la competencia del proveedor importan más.
XGS-PON y nuevas implementaciones
XGS-PON se vuelve relevante cuando los establecimientos necesitan más margen de maniobra, especialmente donde la demanda de subida es seria y se espera un crecimiento a largo plazo. En las implementaciones actuales en el Reino Unido, la fibra óptica completa puede habilitar velocidades simétricas de hasta 10 Gbps a través de la tecnología XGS-PON según la perspectiva de FTTH de Vetro FiberMap.
Para un hotel, una propiedad de uso mixto o un desarrollo residencial, ese margen de maniobra adicional no se trata de presumir, sino de evitar un rediseño cuando cambian los patrones de tráfico. El personal sube cada vez más información, al igual que descarga. Las cámaras de seguridad empujan el tráfico de subida. La colaboración por video es constante. El tráfico de identidad, la sincronización en la nube y la analítica no encajan fácilmente en las viejas suposiciones asimétricas.
Qué preguntar a un proveedor o socio de implementación
Al revisar una opción de FTTH para una propiedad comercial o multiinquilino, haga preguntas directas:
- ¿Qué estándar óptico dará servicio a este sitio? GPON suele ser suficiente. XGS-PON puede ser la mejor opción para un crecimiento de mayor densidad.
- ¿Dónde se ubica la ONT? La colocación afecta el cableado interno, la resiliencia y la forma en que se segmenta el tráfico después de la entrega.
- ¿Cómo se maneja el failover? El acceso por fibra es sólido, pero su recinto aún necesita un plan de resiliencia.
- ¿Cómo es la entrega para el equipo de LAN? No acepte una respuesta vaga. Aclare las interfaces, la demarcación y la responsabilidad del soporte.
- ¿Cómo apoyará el diseño al WiFi basado en la identidad? Si el proveedor no puede discutir esa entrega claramente, el proyecto todavía está demasiado aislado.
El verdadero balance costo - beneficio
La compensación en la arquitectura FTTH no suele ser "bueno frente a malo". Es capacidad ahora frente a flexibilidad más adelante, y un menor costo inicial frente a un menor rediseño a lo largo del tiempo. GPON puede ser la respuesta correcta. XGS-PON también puede ser la respuesta correcta. Lo que no funciona es comprar el servicio óptico más barato sin verificar si se alinea con la forma en que su establecimiento utiliza el WiFi y las plataformas en la nube.
Cómo se compara el FTTH con otras opciones de banda ancha
Para los compradores empresariales, la comparación incorrecta es "¿Pueden todas estas tecnologías conectarme a internet?" La comparación correcta es "¿Cuál sigue funcionando cuando el edificio está lleno, las aplicaciones están basadas en la nube y los usuarios esperan que el WiFi se sienta invisible?"
Ahí es donde FTTH se diferencia de los tipos de acceso más antiguos. La fibra hasta las instalaciones elimina el segmento de última milla más débil. Otros modelos FTTx mantienen alguna versión de ese segmento débil en su lugar.
La mayor diferencia no es la velocidad máxima anunciada
En el papel, los servicios más antiguos pueden parecer aceptables. En entornos reales, a menudo se quedan cortos en las métricas que los usuarios perciben. La consistencia de carga, la latencia, el comportamiento ante la congestión y la tolerancia a fallos importan más que una etiqueta de marketing.
De acuerdo con los puntos de referencia de Ofcom, FTTH ofrece una reducción del 30 al 50 por ciento en la latencia en comparación con FTTC basado en cobre, con una latencia promedio de FTTH de 5 a 10 ms frente a los 20 a 40 ms de FTTC, según lo resumido por Vetro FiberMap. Para un sitio residencial o de hospitalidad, esto mejora las videollamadas, el acceso a la nube y cualquier aplicación que dependa de respuestas rápidas en lugar de ráfagas de descarga puras.
FTTH frente a los modelos más antiguos de última milla
| Tecnología | Conexión Final | Velocidades Simétricas Típicas | Latencia Promedio | Confiabilidad |
|---|---|---|---|---|
| FTTH | Fibra directa a las instalaciones | Sólido soporte para servicio simétrico, especialmente en los estándares PON más nuevos | 5 a 10 ms en escenarios de FTTH evaluados por Ofcom | Alta. Inmune a los problemas de cobre en la última milla que afectan a los tipos de acceso más antiguos |
| FTTC | Fibra hasta el gabinete, cobre a las instalaciones | Por lo general más débil para subidas debido a que el segmento final sigue siendo de cobre | 20 a 40 ms en escenarios de FTTC evaluados por Ofcom | Moderada. El rendimiento depende en gran medida del estado del cobre y la distancia |
| FTTN | Fibra hasta el nodo, cobre para un tramo final más largo | A menudo menos adecuada cuando el rendimiento estable de subida es importante | Más alta y menos predecible que la fibra completa en la práctica | Menor que FTTH porque una mayor parte de la última milla sigue siendo infraestructura heredada |
| HFC | Fibra más cable coaxial | Puede ser rápida de bajada, pero la simetría y la consistencia varían | Puede funcionar bien, pero el comportamiento bajo demanda compartida es menos predecible | Mejor que el cobre antiguo en algunos escenarios, pero aún así no es igual que la fibra de extremo a extremo |
Qué significa esto para el departamento de TI del recinto
FTTC y FTTN aún pueden ser útiles en sitios de baja demanda o de transición. No son ideales cuando la propiedad depende de:
- Uso concurrente denso: muchos invitados o residentes conectados al mismo tiempo
- Operaciones que priorizan la nube: aplicaciones que se comunican constantemente tanto de subida como de bajada
- Control de acceso moderno: verificaciones de identidad y flujos de roaming que se ven afectados cuando la latencia fluctúa
- Futuras actualizaciones de red: un mejor WiFi solo ayuda si la red de transporte puede mantener el ritmo
HFC puede ser un servicio razonable en algunos lugares, pero los equipos empresariales deben tener cuidado de no tratar el marketing de "tecnología de fibra" como equivalente a fibra hasta las instalaciones. El medio final sigue importando.
Una perspectiva de decisión práctica
Si está comparando opciones de banda ancha para un recinto, haga una pregunta primero: "¿Qué falla primero cuando la ocupación es alta?". Si la respuesta son las cargas, las aplicaciones interactivas o la capacidad de respuesta de autenticación, FTTH suele ser la respuesta a largo plazo más limpia.
Esa misma lógica también importa cuando está evaluando la arquitectura de WAN más amplia. Si el sitio depende de aplicaciones en la nube y tráfico segmentado, vale la pena comprender dónde encaja el acceso de banda ancha en una estrategia de borde más grande, como los beneficios de SD-WAN para sitios distribuidos.
El servicio de acceso más barato a menudo se convierte en el más caro una vez que los tickets de soporte, las quejas de los usuarios y los proyectos de solución alternativa comienzan a acumularse.
El impacto transformador en los espacios modernos
El argumento técnico a favor de la fibra completa es sencillo. El impacto operativo es donde los equipos suelen notar la diferencia primero.
Un recinto no adquiere FTTH porque alguien quiera un diagrama de red más vistoso. Adquiere FTTH porque el negocio ha superado la capacidad de una infraestructura que se comporta de manera impredecible cada vez que aumenta la ocupación, se multiplican los dispositivos o la seguridad se vuelve más rigurosa.
Hospitalidad
En hoteles, bares y departamentos con servicios incluidos, la conectividad es parte del producto. Los huéspedes no separan la experiencia de la habitación de la experiencia de la red. Si la transmisión por streaming es inestable, si los controles de la habitación tienen retraso o si la configuración de WiFi para invitados se siente complicada, lo interpretarán como una falta de calidad operativa.
FTTH ayuda al proporcionar a la propiedad una capa de acceso más sólida para:
- Streaming de invitados y videollamadas
- Sistemas de habitaciones inteligentes y servicios de construcción conectados
- Aplicaciones del personal que dependen del acceso a la nube durante periodos de alta actividad
- Un roaming más limpio entre espacios públicos y privados
El mayor cambio operativo es la consistencia. La red deja de dar la sensación de tener "días buenos" y "días malos".
Build-to-rent y viviendas estudiantiles
Los operadores residenciales enfrentan una presión diferente. Los inquilinos esperan cada vez más que la conectividad del hogar admita el trabajo, el estudio, el streaming, los videojuegos y los dispositivos conectados, todo al mismo tiempo. También esperan que el onboarding sea simple. Las contraseñas compartidas y los portales cautivos incómodos se sienten obsoletos en entornos residenciales premium.
Para estas propiedades, FTTH permite una mejor propuesta para los inquilinos. Le otorga al edificio suficiente capacidad de acceso para soportar las expectativas del hogar, al tiempo que permite al operador diseñar una segmentación más limpia entre residentes, personal, visitantes y dispositivos compartidos.
Un entorno de fibra óptica completa bien diseñado también es más fácil de posicionar comercialmente. La propiedad puede presentar la conectividad como una característica del servicio en lugar de una queja recurrente.
Espacios comerciales y de uso mixto
Los equipos de retail a menudo se centran en el WiFi de cara al público y en las experiencias digitales, pero la demanda de infraestructura detrás de escena es más amplia. Las tiendas modernas y los sitios de uso mixto dependen de plataformas de analíticas, herramientas de colaboración para el personal, señalización digital, cajas registradoras conectadas, dispositivos portátiles y una conectividad para invitados que no interrumpa el recorrido del cliente.
FTTH no resuelve mágicamente un mal diseño de WiFi, pero elimina una fuente importante de inestabilidad. Eso permite que el recinto soporte:
- Acceso confiable para invitados sin una penalización por saturación de backhaul
- Operaciones gestionadas en la nube a través de ubicaciones distribuidas
- Visibilidad de datos en tiempo real desde los sistemas de la tienda
- Mayor confianza al agregar nuevos servicios conectados
Qué funciona y qué no
Lo que funciona es tratar a FTTH como la capa base para un diseño de red de recinto más amplio. Eso significa adaptar el servicio de acceso a la densidad y el comportamiento del sitio, planificar correctamente la ubicación de la ONT y diseñar la infraestructura de LAN y WiFi en función del comportamiento real de los usuarios.
Lo que no funciona es asumir que instalar solo fibra óptica completa resolverá todos los problemas de experiencia. Si la distribución de los AP es deficiente, si el inicio de sesión es complicado, si el tráfico del personal y de los invitados está mal mezclado o si la segmentación de IoT es una idea de último momento, los usuarios seguirán culpando a "la WiFi".
Una mejor banda ancha no rescata un diseño inalámbrico deficiente. Le da espacio a un diseño inalámbrico sólido para funcionar correctamente.
La ganancia menos evidente
Uno de los mayores beneficios de FTTH en lugares comerciales y residenciales es organizativo, no solo técnico. Las conversaciones de soporte se vuelven más claras. El límite de la WAN se vuelve menos misterioso. Los equipos pasan menos tiempo discutiendo sobre si el problema es el ISP, el switch stack, el Captive Portal o la densidad de usuarios.
Esa claridad importa. Acorta la resolución de problemas y hace que sea mucho más fácil justificar el siguiente nivel de mejora.
Guiando la implementación y los costos de FTTH
Para cuando un equipo decide que FTTH es la dirección correcta, la siguiente pregunta suele ser práctica. ¿Qué tan difícil va a ser esto y cuánto nos costará en dinero, tiempo e interrupciones?
La respuesta depende en gran medida de si se trata de una nueva construcción o de una propiedad existente.
Proyectos desde cero (Greenfield)
En un desarrollo desde cero (greenfield), es mucho más fácil implementar FTTH correctamente. Los ductos, montantes, cuartos de máquinas, espacios de comunicaciones y vías internas de las unidades se pueden diseñar pensando en la fibra desde el principio. Eso elimina gran parte de la mano de obra y las concesiones que complican las renovaciones.
Para los equipos de TI y de gestión de propiedades, el éxito en proyectos nuevos (greenfield) generalmente se reduce a la coordinación temprana:
- Defina la estrategia de acceso desde el principio: No deje la decisión del ISP para cuando la estructura del edificio esté terminada.
- Diseñe los espacios de demarcación y comunicaciones correctamente: La ubicación de la ONT y el diseño del punto de transferencia afectan a toda la red interna.
- Planifique las canalizaciones internas para cambios futuros: La capacidad de reserva en los ductos montantes y los sistemas de canalización es fundamental.
- Defina los límites de responsabilidad con claridad: El proveedor, el contratista, el equipo de instalaciones eléctricas y mecánicas y el equipo de TI necesitan límites claros.
Actualizaciones en infraestructuras existentes (Brownfield)
Las implementaciones de tipo Brownfield son donde las compensaciones se vuelven reales. Los edificios existentes pueden tener vías de paso deficientes, espacio restringido en los ductos, problemas de edificios catalogados, aprobaciones complicadas de los propietarios o preocupaciones por interrupciones para los inquilinos. En estos proyectos, la pregunta de diseño no suele ser "¿Qué es lo ideal?" sino "¿Qué podemos implementar de manera limpia sin crear problemas de mantenimiento?"
Por eso las inspecciones son importantes. Antes de que nadie prometa plazos o ahorros, los equipos deben entender la ruta de entrada al edificio, dónde se puede ubicar la terminación, qué distribución interna es realista y dónde es mayor el riesgo de interrupción.
Un proyecto de modernización (brownfield) suele tener éxito cuando el equipo es disciplinado en tres aspectos:
- Realidad de las canalizaciones: Las rutas existentes rara vez son tan utilizables como sugieren los planos antiguos.
- Impacto en los inquilinos: Las ventanas de acceso, la comunicación con los residentes y el trabajo en áreas comunes necesitan una gestión activa.
- Enfoque en el ciclo de vida: Las soluciones rápidas que parecen baratas el primer día a menudo se vuelven costosas una vez que comienzan el soporte y los movimientos, adiciones y cambios.
El contexto de despliegue en el Reino Unido
El mercado en general está ayudando. En el Reino Unido, los proveedores como Nexfibre superaron el millón de instalaciones en 14 meses, y más de £5 mil millones en financiamiento público a través de programas como Project Gigabit están apoyando la expansión hacia áreas con servicios insuficientes, ayudando a fomentar una competencia que puede reducir los precios entre un 15 y un 20 por ciento, según el informe de mercado FTTH de SNS Insider.
Esto no significa que todos los sitios obtengan un acceso sin esfuerzo. Significa que la disponibilidad está mejorando y que las opciones comerciales son más amplias de lo que eran hace unos años.
Decisiones de costos que importan más que la tarifa
Los equipos suelen pasar demasiado tiempo comparando los cargos mensuales de acceso y no el tiempo suficiente analizando el impacto operativo total. El servicio de última milla incorrecto puede costar más en carga de soporte, proyectos de solución temporal y pérdida de clientes que un servicio de fibra de mayor calidad.
Si está intentando estructurar la economía correctamente, resulta útil comparar el enfoque de FTTH con otros modelos de acceso dedicado y comprender dónde encaja cada uno. Este desglose de las consideraciones de costo de las líneas arrendadas es útil porque brinda a los tomadores de decisiones una mejor perspectiva para analizar el gasto en acceso en el contexto de las necesidades comerciales, no solo del precio de lista.
Un enfoque de implementación sensato
Trate a FTTH como una infraestructura de larga vida útil, no como un parche de conectividad a corto plazo. Eso cambia los criterios de compra. Las mejores decisiones suelen surgir al preguntarse cómo operará la propiedad durante los próximos años, no qué parece más barato en la hoja de cálculo de este trimestre.
Sinergia de FTTH con WiFi empresarial seguro
Esta es la parte que muchas organizaciones pasan por alto. Instalar fibra completa le brinda una tubería fuerte hacia el edificio. No crea, por sí sola, una experiencia de usuario segura y fluida. Si la capa de WiFi todavía depende de contraseñas compartidas, Captive Portals inestables y suposiciones de acceso plano, los usuarios nunca sentirán el valor total de la fibra que hay debajo.
Es por eso que FTTH debe combinarse con un diseño de WiFi empresarial que sea guiado por la identidad desde el principio.
Por qué el backhaul sigue siendo importante para el WiFi
Muchas de las quejas sobre el WiFi de un recinto se atribuyen al diseño de radio cuando el problema real es una limitación ascendente. Los AP pueden ser modernos. La señal puede ser buena. Pero una vez que muchos usuarios se autentican, realizan transiciones de red, transmiten contenido, se sincronizan y suben archivos al mismo tiempo, el canal de retorno débil comienza a hacerse notar.
La fibra completa reduce ese riesgo al darle a la red inalámbrica suficiente capacidad limpia para comportarse de manera predecible. Esto es de suma importancia en entornos con:
- Alta concurrencia de invitados
- Flujos de trabajo del personal basados en la nube
- Registro y autenticación frecuente de dispositivos
- Tratamiento de políticas independiente para invitados, personal, residentes e IoT
El resultado no es sólo más velocidad. Es menos fricción.
Por qué los modelos antiguos de incorporación desperdician una buena conexión de fibra
Los sistemas tradicionales de Captive Portal y las credenciales compartidas crean dos problemas a la vez. Hacen que el acceso sea complicado para los usuarios y desperdician la calidad de la conexión subyacente con fricciones adicionales y una seguridad más débil.
De acuerdo con los recursos del blog de Purple, los establecimientos que combinan FTTH con OpenRoaming logran un 92% de cifrado en el primer paquete y una retención de clientes un 25% mayor. Los mismos datos también señalan un cuello de botella común donde las velocidades promedio de WiFi pueden ser un 30% menores que la velocidad de la línea FTTH debido a la ineficiencia de un Captive Portal.
Eso coincide con lo que muchos equipos de red ya experimentan en la práctica. No es suficiente llevar la fibra hasta la propiedad si la experiencia de autenticación sigue introduciendo retrasos, reintentos y abandono.
Un buen WiFi de recinto se siente invisible. Los usuarios se conectan rápidamente, el tráfico se cifra de inmediato y la política de acceso sigue a la identidad en lugar de a cualquier contraseña que alguien haya escrito en un letrero.
Cómo se ve una integración moderna
Un modelo más sólido consiste en combinar el backhaul de FTTH con métodos de acceso WiFi basados en la identidad y las políticas:
- Para invitados: Passpoint y OpenRoaming pueden reducir la fricción y transferir a los usuarios a un acceso cifrado desde el primer paquete.
- Para el personal: La integración con proveedores de identidad admite un control de acceso más limpio que el uso de credenciales compartidas recicladas.
- Para dispositivos heredados y fijos: Las técnicas como iPSK permiten a los equipos mantener el aislamiento sin generar una carga de soporte técnico.
- Para propiedades multi-inquilino: Diferentes grupos de usuarios pueden obtener una simplicidad similar a la de un hogar sin tener que colapsar todo en una sola red insegura.
Es por eso que FTTH no es sólo una historia de velocidad. Es la base de acceso que hace que estos modelos de WiFi sean prácticos a escala.
No omita el diseño de radiofrecuencia (RF)
Incluso con una excelente fibra, el diseño inalámbrico sigue determinando si los usuarios experimentan la red como excelente o promedio. La ubicación de los AP, la atenuación de las paredes, el comportamiento de roaming y el diseño de canales son importantes. Especialmente en las remodelaciones, los equipos deben validar las suposiciones con un estudio adecuado en lugar de depender de conjeturas sobre el plano de planta.
Un estudio de sitio de red inalámbrica detallado es uno de los pasos de predespliegue más útiles porque conecta la decisión de acceso a fibra con las condiciones de RF reales dentro del edificio.
El resultado de negocio
Para el departamento de TI empresarial, la combinación ganadora es sencilla. La fibra completa le da al sitio la capacidad de acceso y la consistencia que necesita. El WiFi basado en la identidad convierte esa capacidad bruta en una experiencia segura y sin fricciones para invitados, personal y residentes.
Si su equipo está evaluando cómo construir esa capa inalámbrica sobre un mejor acceso, este panorama general de las soluciones de WiFi empresariales es un punto de partida lógico porque plantea el problema en torno a la seguridad, el registro de usuarios y el control operativo en lugar de solo los mapas de cobertura.
Si está actualizando la infraestructura de acceso y desea que la experiencia del usuario mejore junto con ella, Purple ayuda a transformar la conectividad de fibra completa en un WiFi seguro y sin contraseñas para invitados, personal y entornos multiinquilino. Esto significa una menor dependencia de contraseñas compartidas, una incorporación más fluida con OpenRoaming y Passpoint, un acceso basado en la identidad más limpio para el personal y una mejor visibilidad de cómo se utiliza su red.



