Alrededor del 28 % de las empresas del Reino Unido no reportaron tener un firewall de red, según la Cyber Security Breaches Survey 2025 del gobierno británico. Sin embargo, contar con un firewall no responde a la pregunta operativa más compleja: cuando alguien deja su organización, ¿puede demostrar que su acceso a la red ha terminado?
La seguridad en la gestión de redes implica mantener disponibles los servicios legítimos y controlar al mismo tiempo quién puede acceder a ellos. Para los equipos empresariales y de recintos, la parte compleja no suele ser diseñar redes independientes. Es conectar la identidad, la revocación del acceso y la responsabilidad asignada con lo que sucede en el lugar.
La línea base del Reino Unido para la gestión segura de redes
Un control que existe en el papel puede fallar en la práctica. La encuesta del gobierno funciona mejor como un informe de lo que las empresas del Reino Unido declararon tener. Tratarla como una prueba de configuración sería un error: un firewall puede estar instalado mientras una regla demasiado permisiva sigue exponiendo una interfaz de administración.
Línea base empresarial del Reino Unido para controles de gestión de redes
| Control | Reportado por | Qué limita |
|---|---|---|
| Firewalls de red | El 72% de las empresas | Tráfico no deseado que cruza el perímetro |
| Derechos de administrador restringidos | El 68% de las empresas | Daños por credenciales robadas o mal uso interno |
| Respaldos seguros en la nube | El 71% de las empresas | Pérdida permanente tras la alteración de archivos o servicios |
| Protección contra malware actualizada | El 77% de las empresas | Software malicioso conocido en dispositivos administrados |
| Sin firewall de red reportado | Aproximadamente el 28% de las empresas | Una mayor exposición de los usuarios y del tráfico de administración |
| Sin acceso administrativo restringido reportado | Aproximadamente un tercio de las empresas | Un mayor radio de impacto debido a privilegios compartidos |
Controles reportados y sus complementos, según la Cyber Security Breaches Survey 2025 del gobierno del Reino Unido. La columna final describe la función que debe cumplir cada control.
Lea la tabla como un conjunto de tareas independientes. Un firewall decide qué tráfico puede pasar, y esa decisión debe abarcar tanto las conexiones entre sistemas internos como el tráfico que proviene de internet. Una ruta abierta desde la red de visitantes WiFi hacia la página de administración de un controlador anula la separación que esas redes debían generar.
Los derechos de administrador restringidos abordan una segunda falla. La persona que verifica la cobertura inalámbrica un martes por la mañana rara vez necesita autorización para exportar credenciales, reescribir políticas de autenticación o crear otra cuenta de administrador.
Lo que la línea base no demuestra
Las copias de seguridad y la protección contra malware cubren la recuperación y la detección. Un respaldo ayuda a recuperar archivos y servicios, pero el equipo aún debe probar si las configuraciones restauradas funcionan. Las herramientas antimalware ayudan a identificar software malicioso en dispositivos compatibles, pero no dicen nada sobre una televisión, un sensor o el teléfono de un invitado no administrado que nunca fue registrado.
El cuadro de mando solo registra la presencia. Ninguna de las filas muestra quién mantiene el control, cuándo se probó por última vez o con qué rapidez se podría revocar el acceso de una persona. El trabajo físico también queda fuera de él: durante una construcción o remodelación, los equipos que coordinan la conexión de un nuevo recinto pueden trabajar en el cableado y los circuitos con socios de construcción, como Southern Tier Resources y sus especialistas en implementación de banda ancha greenfield, mientras que la autenticación, la administración y el escalamiento de incidentes siguen siendo decisiones del equipo de redes.
Regla práctica: Marque un control como verificado solo cuando alguien pueda demostrar qué bloquea, quién lo mantiene y cómo sabe usted que sigue funcionando.
Antes de cambiar de producto, evalúe su propia infraestructura en relación con la tabla. Para cada fila, registre el control, su responsable asignado, la evidencia de prueba más reciente y cualquier excepción. Si falta un control, es necesario tomar medidas. Un control implementado sin un operador responsable requiere la misma atención.
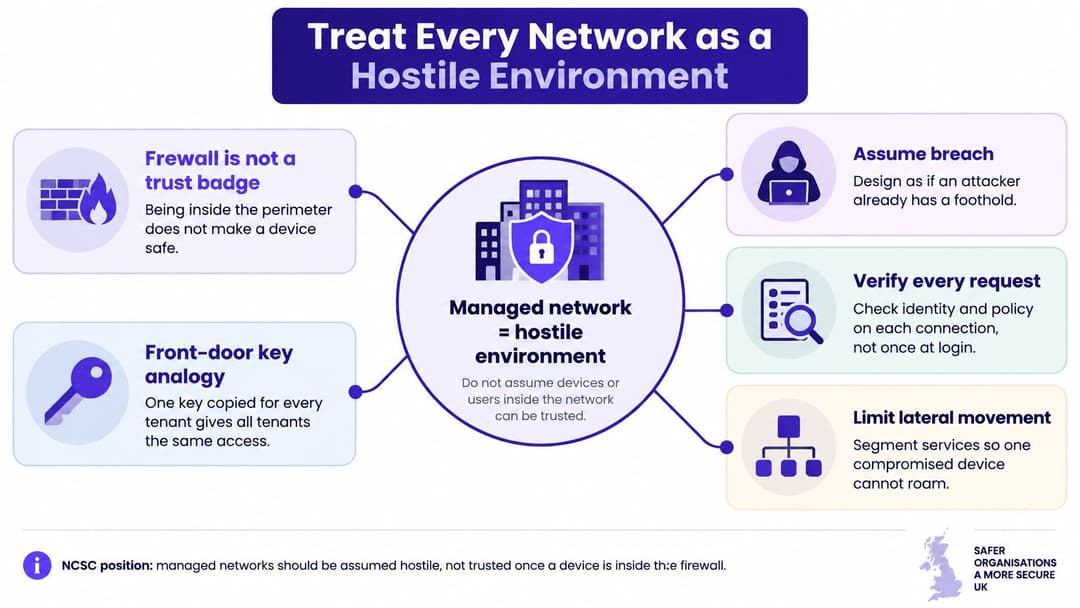
Trate a cada red como un entorno hostil
Un edificio con una llave de entrada principal copiada para cada contratista tiene una debilidad bien conocida: nadie puede retirar únicamente la copia de una sola persona. Un sistema de gafetes ofrece un mejor modelo, ya que cada gafete puede tener diferentes permisos y dejar de funcionar cuando su titular se retira.
Los fundamentos de seguridad de redes del National Cyber Security Centre recomiendan tratar las redes como entornos hostiles en lugar de asumir que los dispositivos dentro de un perímetro son confiables. En un enfoque de cero confianza (zero-trust), las decisiones de acceso toman en cuenta la autenticación, la autorización, el estado del dispositivo y la confidencialidad del recurso solicitado.
Separe a las personas de sus destinos autorizados
Piense en un hotel donde un contratista de mantenimiento necesita acceder a un controlador de calefacción. Conectarse a la red del edificioWiFi no debería otorgarle también acceso a reservaciones, pagos o registros del personal. La pregunta clave no es si el contratista tiene la contraseña, sino si esta persona, utilizando este dispositivo, puede acceder a este servicio en este momento.
Organice el tráfico en torno a roles operativos:
- Invitados: Permita los servicios que los visitantes necesitan sin ofrecer una ruta de acceso a los sistemas corporativos.
- Empleados: Ajuste el acceso a las responsabilidades del puesto y a los dispositivos utilizados para el trabajo.
- Sistemas operativos: Autorice conexiones documentadas para controles de edificios, sensores y equipos especializados.
- Inquilinos o residentes: Proporcione conectividad privada sin exponer a los ocupantes vecinos.
Una VLAN, o red de área local virtual, crea un límite de tráfico lógico. No implementa de manera automática una política de seguridad útil. Los administradores también deben controlar las rutas entre esos límites.
Haga que la confianza sea condicional
La autenticación establece una identidad. La autorización decide qué puede hacer esa identidad. Por lo tanto, una cuenta de empleado válida no debería permitir automáticamente que una laptop personal administre el controlador inalámbrico.
Vincule las políticas a personas o dispositivos verificados en lugar de a una contraseña escrita en un pizarrón. Cuando disponga de verificaciones del estado de los dispositivos, defina qué sucede si un dispositivo deja de cumplir con los requisitos. Ofrecer un acceso restringido a servicios de corrección puede ser más práctico que dejar al usuario sin alternativas para solucionar el problema.
Existe un dilema: una verificación más estricta necesita información de identidad confiable y un proceso de incorporación viable. Si los usuarios legítimos no pueden conectarse, el personal podría crear excepciones informales que comprometan el diseño.
Estar dentro del firewall es una ubicación, no una prueba de confianza.
Supervise el comportamiento de los usuarios, dispositivos y servicios en función de los permisos que haya definido. En sectores como hotelería, salud, retail, transporte y complejos residenciales, los teléfonos no gestionados y los equipos conectados no deben heredar los privilegios de los dispositivos corporativos solo por compartir puntos de acceso.
Revise sus SSID, los nombres de WiFi que ven los usuarios, junto con sus VLAN subyacentes. Identifique cuáles siguen funcionando como un duplicado de la llave de la puerta principal.
Interrupciones cuando fallan los archivos y servicios de acceso
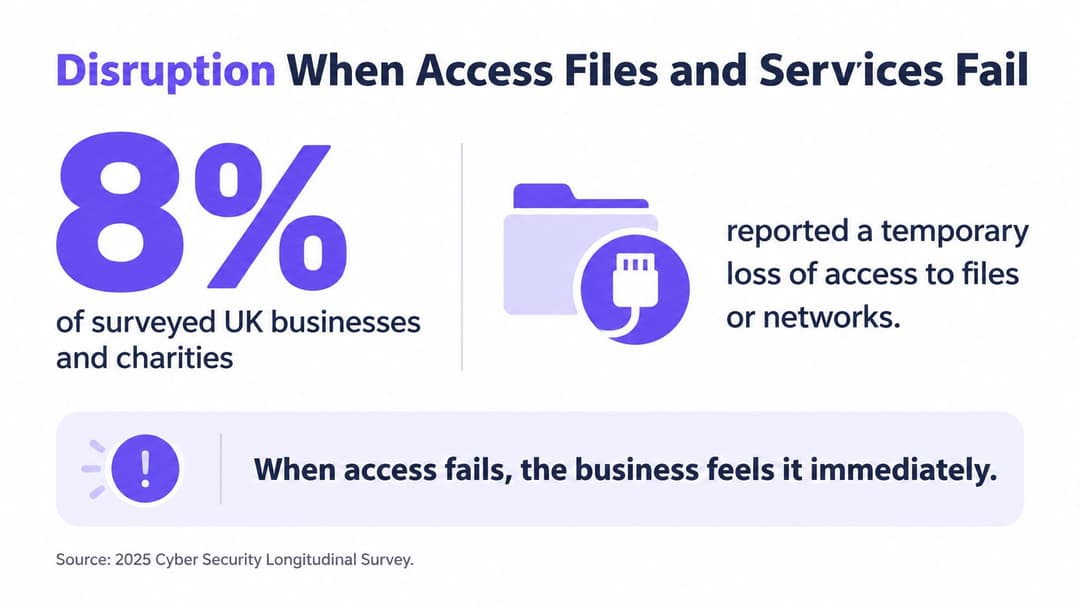
Entre las empresas y organizaciones benéficas del Reino Unido encuestadas, el 8% informó una pérdida temporal de acceso a archivos o redes tras un incidente cibernético; el 5% de las empresas reportó que sus sitios web, aplicaciones o servicios en línea quedaron fuera de servicio o se ralentizaron, y el 6% indicó haber perdido el acceso a servicios de terceros, según la Encuesta Longitudinal de Ciberseguridad publicada en 2025.
Estos son modos de falla distintos, no medidas intercambiables de una filtración de datos. Un equipo puede evitar una fuga de datos confirmada y aun así no poder procesar pagos, consultar reservaciones o actualizar notas clínicas.
Siga la dependencia del servicio
Supongamos que la conexión a internet de un establecimiento funciona, pero los empleados no pueden autenticarse. Desde el panel de control de la red, los puntos de acceso pueden parecer en buen estado. Desde la recepción, el servicio no está disponible porque el personal no puede acceder al sistema de reservaciones.
Mapee cada flujo de trabajo importante a través de sus dependencias: el dispositivo, la conexión inalámbrica, el servicio de autenticación, la resolución de nombres, la aplicación y el proveedor externo. Esto ayuda al personal de respuesta a distinguir un problema de acceso de una interrupción de la aplicación antes de realizar cambios que causen disrupciones.
Para la planeación de la autenticación, la descripción general de RADIUS-as-a-Service brinda contexto para evaluar un modelo de autenticación alojado. Compare ese modelo con sus dependencias de conectividad y requerimientos de recuperación, en lugar de asumir que trasladar un componente elimina cualquier posible falla.
Decida qué continúa funcionando durante una interrupción
La planificación de la continuidad comienza con preguntas operativas, no con una lista de equipos de repuesto. ¿Puede el área de recepción registrar a los huéspedes que llegan de forma segura? ¿Puede el personal autorizado recuperar información esencial? ¿Quién aprueba una solución temporal y cómo se conciliarán los registros después?
- Pérdida de acceso a archivos o a la red: Identifique copias de recuperación utilizables y documente el orden en el que se deben restaurar los servicios.
- Servicios públicos ralentizados: Acuerde cómo el personal distinguirá el rendimiento degradado de una falla total y comuníquese con los clientes.
- Plataformas de proveedores no disponibles: Registre los contactos de soporte, las alternativas locales y la decisión comercial necesaria para activarlas.
Pruebe estos mecanismos sin eludir la seguridad de forma imprudente. Una cuenta de administrador compartida para emergencias podría restaurar el acceso, pero dejaría una ruta imposible de rastrear hacia sistemas confidenciales.
La disponibilidad debe ir de la mano con la confidencialidad y la integridad. El resultado útil no es una red que rechace a los atacantes, sino una organización que pueda continuar con el trabajo esencial y restaurar las operaciones normales de forma segura.
Modelos de acceso: desde claves compartidas hasta la identidad
Elija un modelo de acceso preguntándose cómo pierde el permiso una persona, no solo con qué facilidad se conecta. La demostración de incorporación rara vez expone la debilidad más costosa: dar de baja a un usuario saliente sin interrumpir a los demás.
Modelos de acceso a la red y cómo se revoca el acceso
| Modelo de acceso | Cómo se demuestra la confianza | Cómo se revoca el acceso | Caso de uso ideal |
|---|---|---|---|
| Clave previamente compartida (PSK) compartida | Una frase de contraseña utilizada por muchas personas | Rotar la clave para cada dispositivo, lo cual suele retrasarse | Un equipo cerrado muy pequeño, nunca invitados o inquilinos |
| Portal cautivo en red abierta WiFi | Un inicio de sesión web después de que el dispositivo se asocia | Desactivar la cuenta, mientras que la radio puede permanecer sin cifrar | Visitas cortas de invitados solo si se añade cifrado |
| WPA2 o WPA3-Enterprise con 802.1X | Verificación por usuario o por dispositivo mediante RADIUS | Desactivar la cuenta de directorio para que la próxima autenticación falle | Personal y dispositivos corporativos administrados |
| EAP-TLS basada en certificados | Un certificado de dispositivo administrado, sin frase de contraseña compartida | Revocar el certificado o el objeto de directorio y aplicar ese estado durante la autenticación | Empleados y dispositivos inscritos en MDM |
| Clave única por dispositivo o inquilino | Una clave previamente compartida con aislamiento de otras claves | Eliminar esa clave individual y terminar las sesiones asociadas donde sea compatible | IoT, consolas, pantallas y residentes que no pueden usar 802.1X |
No confunda una página de inicio de sesión con el cifrado
Un portal cautivo es una página web que se utiliza para admitir o identificar visitantes. Por sí solo, no cifra el enlace inalámbrico ni demuestra que un punto de acceso con un nombre similar pertenezca al establecimiento. El cifrado a nivel de aplicación sigue siendo importante, pero no sustituye la elección de un método de seguridad inalámbrica adecuado.
Una clave precompartida (PSK) común es fácil de distribuir y difícil de revocar. No es la opción adecuada cuando las personas entran y salen de forma independiente o cuando la misma credencial otorgaría el mismo acceso a visitantes y empleados.
Con 802.1X, la red verifica a un usuario o dispositivo mediante un servicio de autenticación, comúnmente RADIUS. Los administradores deben configurar los dispositivos para validar correctamente el servidor de autenticación; de lo contrario, se puede convencer a los usuarios de que confíen en un impostor.
Planifique para sesiones activas y dispositivos problemáticos
Desactivar una cuenta no desconecta necesariamente un dispositivo que ya está en línea. Configure la reautenticación y, donde sea compatible, el cambio de autorización o la terminación de sesión. Pruebe todo el proceso de revocación en el controlador real en lugar de asumir que un cambio en el directorio se aplica de inmediato a cada sesión.
EAP-TLS utiliza certificados para la autenticación. Elimina la distribución de contraseñas compartidas, pero requiere la gestión del registro, renovación y revocación de certificados. La administración de dispositivos móviles (MDM) puede ayudar a gestionar esas credenciales en los equipos registrados.
Las claves únicas, comúnmente llamadas iPSK o xPSK, son compatibles con dispositivos que no admiten la autenticación empresarial. El aislamiento aún requiere una configuración explícita, incluida la posibilidad de que el teléfono de un residente detecte su propia televisión sin detectar la de un vecino.
La disciplina más amplia del control de acceso también es relevante para los sistemas de documentos confidenciales. Los consejos de seguridad para salas de datos de Bizbe, de Bizbe, Inc., ofrecen un paralelismo útil para reflexionar sobre los permisos más allá del inicio de sesión inicial.
Utilice principios de redes basadas en identidad para vincular las decisiones de acceso con los cambios por altas, movimientos o bajas de personal. Elija un modelo para cada clase de tráfico, no una solución de compromiso única para todo el edificio.
Medidas de seguridad para ejecutar en una red administrada
El NCSC reportó haber gestionado 429 incidentes cibernéticos en los doce meses previos a agosto de 2025, incluyendo 204 incidentes de relevancia nacional, en su Annual Review 2025. Dicho volumen de casos refuerza la necesidad tanto de investigar el uso indebido como de prevenirlo.
Convierta el trabajo en tareas operativas asignadas. Una orden de compra no es evidencia de que una medida de seguridad esté funcionando.
Asigne la rutina operativa
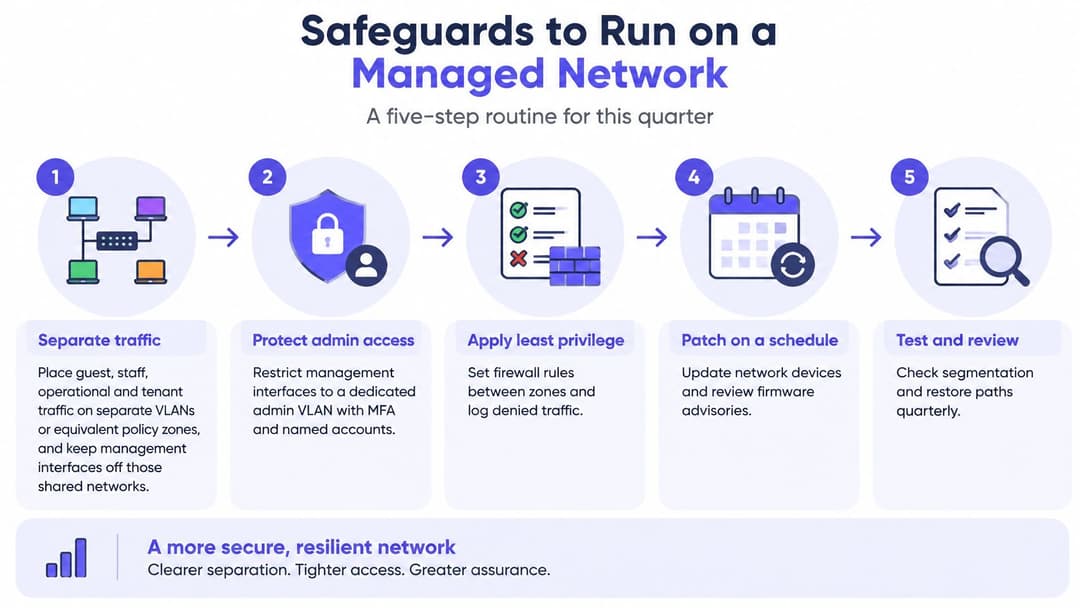
Separe el tráfico de forma deliberada. Coloque el tráfico de invitados, personal, operativo y de inquilinos en VLAN o zonas de políticas equivalentes. Mantenga las interfaces de gestión en una ruta de administración restringida y, a continuación, pruebe las conexiones prohibidas desde un dispositivo de invitado común.
Reemplace las credenciales empresariales compartidas. Aplique el modelo de acceso basado en identidad seleccionado a las zonas que contengan sistemas empresariales. Realice pruebas piloto de registro y baja antes de migrar equipos que respalden operaciones comerciales o la prestación de servicios de atención médica.
Restrinja la administración a personas designadas. Utilice cuentas de administrador individuales y autenticación multifactor cuando sea compatible. El acceso de proveedores debe aprobarse para una tarea definida, retirando el acceso permanente una vez finalizado dicho trabajo.
Mantenga el software y las configuraciones de red. Establezca un ciclo de parches para controladores, puntos de acceso y servicios de autenticación, con una ruta urgente para vulnerabilidades graves. Registre las excepciones, los controles compensatorios y quién asume el riesgo operativo.
Recopile evidencias útiles. Conserve las fuentes que figuran a continuación en una ubicación centralizada y con capacidad de búsqueda. Sincronice los relojes de los dispositivos para que los equipos de respuesta puedan reconstruir los eventos a través de los sistemas.
Proteja y utilice los registros. Separe la administración de registros de la administración de red rutinaria siempre que sea viable. Configure alertas para autenticaciones anómalas e intentos de movimiento entre zonas internas, asignando a un responsable para su investigación.
Ensaye el protocolo de escalamiento. Defina quién se pondrá en contacto con el proveedor de conectividad, el banco y la aseguradora según corresponda. Guarde los datos de contacto en un lugar accesible en caso de que la plataforma habitual de colaboración no esté disponible.
Compruebe la recuperación. Pruebe la restauración de configuraciones y servicios esenciales. Mantenga un registro de dependencias de proveedores que detalle qué deja de funcionar si una plataforma externa queda inaccesible.
Conserve evidencia que responda a preguntas concretas
Registros que un equipo de redes debería poder investigar
| Origen del registro | Qué conservar | Uso indebido que puede evidenciar |
|---|---|---|
| Eventos de autenticación | Usuario, dispositivo, hora, éxito o error | Ataques de pulverización de contraseñas (password spraying) y credenciales robadas |
| Acciones del administrador | Quién modificó la política y cuándo | Cuentas de administrador comprometidas y uso indebido interno |
| DHCP y DNS | Concesiones de direcciones y nombres consultados | Dispositivos desconocidos y consultas sospechosas |
| Decisiones de firewall | Permisos y denegaciones por segmento | Escaneos e intentos de cruzar zonas |
| Eventos del controlador inalámbrico | Asociaciones, roaming y tipo de clave | SSID inesperados y puntos de acceso no autorizados donde la monitorización inalámbrica admita la detección |
| Tráfico este-oeste | Flujos entre segmentos internos | Movimiento lateral tras el acceso inicial |
Defina los periodos de retención en función de las necesidades de investigación, las obligaciones de privacidad y la capacidad de almacenamiento. Recopilar todo de forma indefinida no sustituye el saber qué pregunta puede responder cada registro.
La planeación del acceso físico requiere la misma atención a las excepciones. La guía de Fitness GM para proteger sus instalaciones de fitness 24/7 ofrece un contexto relevante para establecimientos no atendidos por personal, donde el acceso a las puertas y a la red requiere procedimientos coordinados pero independientes.
Verificación operativa: Asigne a cada medida de seguridad un responsable, una ubicación de evidencias y una fecha para la próxima revisión. No la marque como completada solo porque exista una función.
Cómo se aplican las mismas reglas en espacios reales
Hoteles y sector salud
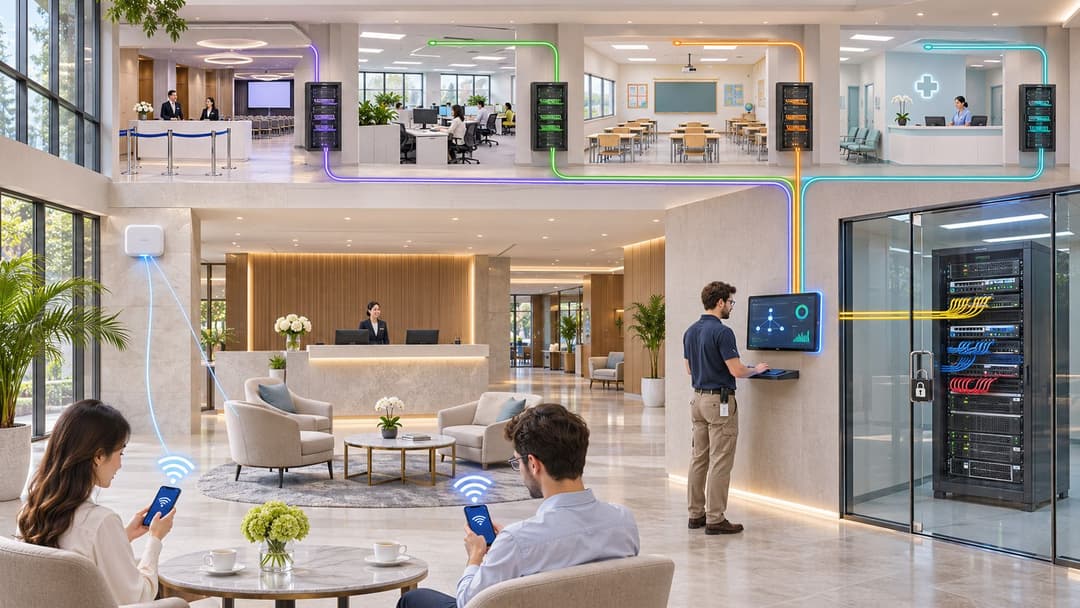
En un hotel, un recepcionista de temporada termina su contrato mientras los huéspedes continúan registrándose. Su identidad de empleado debería dejar de funcionar sin necesidad de que la recepción vuelva a conectar cada dispositivo administrativo; los teléfonos de los huéspedes deben permanecer en una ruta exclusiva para internet, aislados de los sistemas de administración hotelera y de pagos.
En un hospital, un visitante transmite video mientras un equipo clínico consulta información de pacientes. El acceso de los visitantes no debe ofrecer una vía hacia las redes clínicas, y un dispositivo médico que no pueda utilizar autenticación empresarial necesita una excepción documentada, su propia credencial y destinos estrictamente delimitados.
Estos son entornos operativos independientes, pero ambos necesitan cambios de acceso que no interrumpan a usuarios no relacionados. Evite utilizar una SSID práctica para el personal como la ubicación predeterminada para equipos que nadie ha clasificado.
Tiendas, hogares y contratistas temporales
En el sector minorista, un comprador se conecta cerca de una terminal de pago mientras un empleado utiliza un dispositivo móvil para inventario. El comprador necesita una ruta de invitados cifrada, no visibilidad de la red de cajas; el dispositivo móvil solo necesita los servicios empresariales requeridos para su tarea.
En residencias estudiantiles o proyectos de vivienda en renta, un residente busca que su teléfono controle su televisión y su consola. Su red privada debe admitir esa interacción sin exponer los dispositivos de un departamento vecino, y su mudanza debe revocar su acceso sin afectar al resto del edificio.
Para un contratista, el ticket de mantenimiento de un ingeniero define un propósito específico y un punto final. Cierre la sesión de acceso remoto y elimine los permisos asociados cuando finalice el trabajo, en lugar de dejar activa la cuenta de un proveedor solo porque su regla de firewall parezca inofensiva.
Para otro contexto de recinto, el caso de éxito de Newcastle City Council es una referencia útil al considerar la conectividad abierta al público. Considere cualquier caso de estudio como contexto, no como una plantilla de configuración: sus dependencias de aplicaciones y rutas permitidas aún necesitan verificación local.
Pregunte a su equipo qué SSID activos mezclan estos roles actualmente. Un nombre reconocible de WiFi no es evidencia de que los usuarios detrás de él tengan permisos adecuadamente diferenciados.
Designe a un responsable antes de agregar otra herramienta
La encuesta Cyber Security Breaches Survey 2025 reveló que el 81% de las empresas del Reino Unido contaban con al menos tres controles técnicos especificados; sin embargo, el 43% aún reportó una vulneración o ataque en los doce meses anteriores. Poseer el equipo y operarlo adecuadamente son dos cosas distintas.
Un edificio puede tener cerradura en cada puerta y aun así estar abierto a cualquiera que tenga una llave antigua. Las redes fallan de la misma manera. Los firewalls, las VLAN y los SSID independientes deciden qué puede hacer el tráfico, pero una identidad obsoleta atraviesa todo eso. La encuesta no puede precisar qué control falló en un incidente concreto, pero deja en claro que la adquisición por sí sola no puede demostrar un acceso gestionado.
Pida evidencia, no tranquilidad
Designe a un responsable que pueda responder a la pregunta práctica de la junta directiva: ¿los privilegios de red siguen coincidiendo con la situación laboral, los contratos de proveedores y las necesidades operativas? Esa persona necesita autoridad para cerrar excepciones y revocar accesos directamente. Ser responsable de una hoja de cálculo es una tarea muy distinta.
La verdadera prueba es la evidencia presentada bajo demanda, no la tranquilidad ofrecida al momento de la renovación. La evidencia útil incluye:
- Registros de altas, traslados y bajas: Muestre cuándo se concedieron, modificaron y revocaron los permisos, incluido el resultado de una prueba de baja. Si las credenciales de un empleado saliente aún autentican una semana después de su salida, el proceso se ejecutó pero el resultado falló.
- Un inventario de excepciones: Registre rutas inusuales de firewall, configuraciones de WiFi y dispositivos no compatibles, cada uno con una justificación comercial designada y una fecha de revisión.
- Verificaciones de baja de proveedores: Confirme la eliminación de cuentas, claves, permisos de acceso remoto y sesiones activas cuando finalicen los contratos.
Un diagrama de separación de red significa poco si las identidades inactivas mantienen el acceso a través de ella. La segmentación traza los muros; la identidad decide quién tiene las llaves.
Para los equipos que buscan WiFi para empleados basada en identidad sin tener que construir su propia infraestructura de clave pública, Staff WiFi de Purple incorpora los dispositivos del personal con certificados EAP-TLS administrados en los puntos de acceso que la empresa ya tiene, por lo que no hay una contraseña compartida que rotar. Purple opera el RADIUS en la nube que sustituye a FreeRADIUS o Windows NPS, eliminando los servidores de autenticación locales que requieren parches y conmutación por error, y ofreciendo seguridad de WiFi para empleados de nivel empresarial sin la complejidad de un NAC.
Elija primero al responsable directo. Luego, asocie cada SSID activo a un modelo de acceso, un mecanismo de revocación y evidencia de que el mecanismo funciona. Agregar otra herramienta antes de que exista ese mapeo genera un nuevo panel de control en lugar de una respuesta.
Purple ofrece soluciones de WiFi para invitados, personal y multiinquilino diseñadas en torno a identidades adecuadas en lugar de una contraseña compartida para todo el edificio. Visite Purple para hablar sobre sus puntos de acceso actuales, la integración de directorios y las rutas de revocación que su equipo necesita verificar.