
Plataformas de WiFi para clubes de golf: socios, visitantes y eventos en la casa club en una sola red
Utilice esta guía para elegir una plataforma de WiFi para clubes de golf que gestione las redes de socios, visitantes y personal en los puntos de acceso que ya tiene. Podrá asignar a cada grupo su propia vía de acceso, separar las cajas registradoras de la red de invitados, dimensionar una jornada de torneo corporativo y crear una lista de correo con consentimiento a partir de los registros de los visitantes.
Parte de nuestra serie principal: WiFi para invitados: la guía completa →
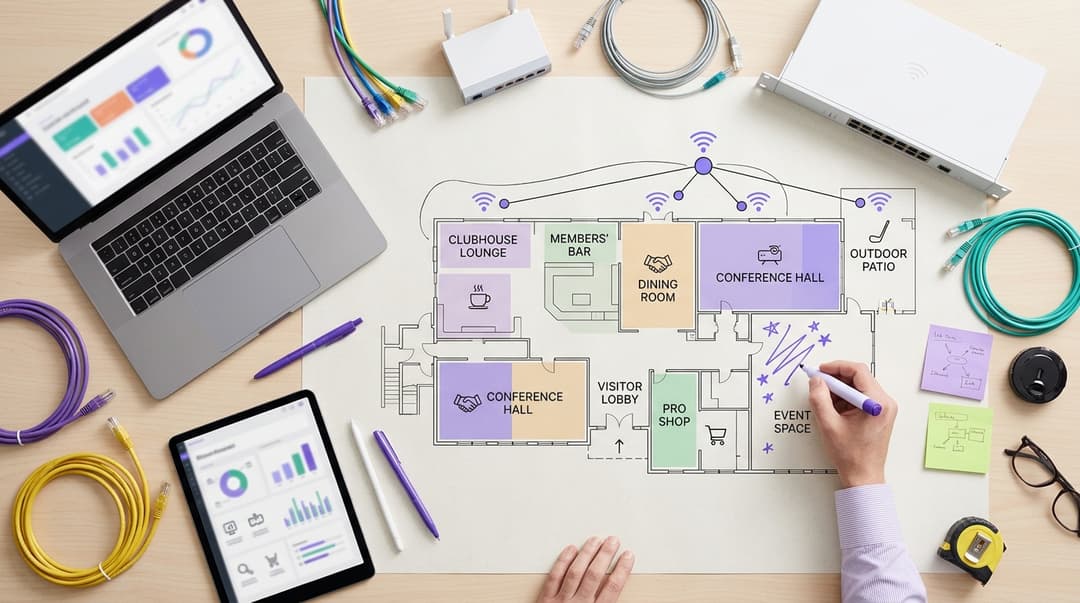
Un club de golf debería operar una sola plataforma con tres redes independientes en sus puntos de acceso actuales. Los socios obtienen una credencial personal y se conectan automáticamente. Los visitantes que pagan green fee, los grupos de torneos y los asistentes a eventos inician sesión a través de una página personalizada con su marca. Los dispositivos del personal, las cajas registradoras y la tienda de golf (pro-shop) se ubican en una red segmentada y cifrada. Los visitantes que marcan una casilla opcional de consentimiento se suman a una lista a la que el club puede enviar correos electrónicos.
¿Qué plataforma de WiFi para clubes de golf debería elegir?
Elija una sola plataforma en la nube que gestione cada red desde un único panel de control. Utilizar tres herramientas conectadas entre sí cuesta más y genera más vulnerabilidades. Su casa club atiende a cuatro grupos con necesidades distintas, a menudo durante la misma tarde.
- Socios: visitan el club cada semana y esperan conectarse sin complicaciones.
- Visitantes de green fee y torneos: asisten una o dos veces por temporada y necesitan un inicio de sesión rápido y con la imagen de la marca.
- Invitados a eventos: llenan la casa club para bodas, aniversarios luctuosos y cenas corporativas.
- Personal: opera las cajas registradoras, las terminales de pago, la hoja de salidas (tee sheet) y las computadoras administrativas.
Una sola contraseña compartida no puede atender a estos cuatro grupos de forma segura. Cualquier visitante que haya jugado en su campo podría seguir teniéndola. Sus terminales de pago comparten la red con cada teléfono en el bar. Además, no recopila ningún contacto al que tenga autorización de enviar correos electrónicos.
Una plataforma de WiFi para clubes de golf soluciona esto separando a las personas por identidad y no por contraseña. Purple funciona como una capa en la nube sobre los puntos de acceso que ya tiene. Es independiente del hardware y funciona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Purple opera en más de 80,000 ubicaciones activas en más de 90 países. Procesa 500 millones de usuarios e inicios de sesión al año.
¿Los socios y los visitantes deberían iniciar sesión de la misma manera?
No. Deberían utilizar la misma plataforma pero ingresar por vías distintas.
Usted ya conoce a sus socios. Ya tiene sus nombres y direcciones de correo electrónico bajo el contrato de membresía. Hacer que completen una página de inicio de sesión cada sábado añade fricción y duplica datos que ya posee. En su lugar, dele a cada socio una credencial personal.
Una clave precompartida basada en la identidad le otorga a cada persona su propia contraseña de WiFi en un nombre de red compartido. Cisco la denomina iPSK; otros proveedores la llaman PPSK, una clave privada precompartida. Cuando una membresía vence, simplemente revoca esa clave. Ningún otro socio tiene que cambiar nada.
Los clubes que desean que sus socios se conecten sin tocar la pantalla pueden utilizar Passpoint. Passpoint, también conocido como Hotspot 2.0, permite que un teléfono se conecte de forma automática y segura a partir de un perfil guardado. OpenRoaming es una federación creada sobre Passpoint y administrada por la Wireless Broadband Alliance.
Los visitantes son diferentes. Usted aún no los conoce y ellos no han aceptado recibir sus comunicaciones. Deberían encontrarse con un portal cautivo personalizado con su marca: una página web que aparece antes de que el dispositivo tenga acceso a internet. Esa página muestra el nombre de su club, formula algunas preguntas y registra el consentimiento que ellos decidan otorgar.
No dependa de las direcciones de hardware del dispositivo para reconocer a las personas. Desde iOS 14 y Android 10, los teléfonos utilizan una dirección privada por red de forma predeterminada. Algunas versiones más recientes pueden rotar esa dirección con el tiempo. Una credencial personal reconoce al socio, sin importar lo que reporte su teléfono.
En qué se diferencian realmente las opciones de WiFi para clubes de golf
La mayoría de los clubes terminan eligiendo entre cuatro configuraciones. La tabla las compara en los aspectos más importantes para el secretario de un club y un líder de TI.
| Opción | Cómo se conectan los socios | Cómo se conectan los visitantes | Separación de personal, cajas registradoras y tienda de golf | Lista de correos electrónicos que puede utilizar | Hardware necesario | A quién le conviene |
|---|---|---|---|---|---|---|
| Contraseña compartida | La misma contraseña que todos los demás | Contraseña impresa en una tarjeta en el bar | Ninguna: una sola red plana | Ninguna | Enrutador existente | Solo una solución temporal |
| Página de hotspot integrada en el enrutador o controlador | La misma página de acceso que los visitantes, en cada visita | Página básica de acceso con un clic | VLAN posibles, configuradas manualmente | Exportación básica, texto de consentimiento redactado por usted | Controlador existente | No adecuada para clubes que requieren suscripciones de marketing o redes automatizadas |
| Herramientas independientes por grupo | Red para socios configurada por el equipo local de TI | Portal cautivo de terceros | Separadas, pero gestionadas en dos o tres consolas | Aislada de los registros de socios | Puntos de acceso existentes más licencias adicionales | No adecuada para clubes que buscan una gestión unificada y una administración sencilla |
| Una plataforma basada en identidad (Purple) | Perfil personal de iPSK o Passpoint, se conecta automáticamente | Portal cautivo con marca propia y suscripciones voluntarias | Personal en 802.1X, cajas registradoras y dispositivos en sus propios segmentos | Con consentimiento y segmentada por tipo de visita | Puntos de acceso existentes de la lista de proveedores compatibles | Un club con asociaciones, visitantes con green fee y eventos |
Inicio de sesión y reconocimiento
Las primeras tres opciones tratan a un socio de 30 años como a un visitante primerizo. O todos comparten una contraseña, o todos ven la misma página. Solo un enfoque basado en identidad ofrece a los socios una ruta personal y a los visitantes una con la marca del club. Purple llama a esto Redes Basadas en Identidad: el acceso sigue a la persona, no a una contraseña en una tarjeta.
Separación del personal y pagos
Una red plana coloca terminales de tarjetas, CCTV y teléfonos de invitados en un solo lugar. Una VLAN, o LAN virtual, es una red lógicamente independiente a través de los mismos cables y puntos de acceso. Las páginas de hotspot del enrutador pueden agregar VLAN, pero alguien debe configurar y mantener cada una manualmente. Con una sola plataforma, usted asigna cada persona o dispositivo a su segmento desde un único panel de control. Luego, sus puntos de acceso se encargan de aplicarlo.
Consentimiento verificable
Un campo de correo electrónico no es una lista de marketing. En virtud del GDPR, el consentimiento debe ser otorgado libremente, además de ser específico, informado e inequívoco. El considerando 32 deja en claro que las casillas premarcadas no son válidas. En el Reino Unido, la regulación 22 de PECR agrega su propia regla de consentimiento para correos de marketing. El Artículo 7(1) del GDPR también le exige demostrar quién consintió, cuándo y con respecto a qué. Purple utiliza opciones de suscripción de decisión consciente: casillas separadas y no marcadas que el visitante selecciona de forma activa.
Dónde encaja cada opción en su casa club
¿Qué dispositivos corresponden a una red de personal separada?
Cualquier elemento que contenga datos del club o procese pagos se mantiene fuera de la red de invitados. Divídalo en dos grupos: personas con cuentas de trabajo y dispositivos sin ellas.
Las personas van en la red de WiFi para empleados WiFi usando IEEE 802.1X. Este estándar hace que cada persona inicie sesión con sus propias credenciales. Un servidor RADIUS, el servicio que comprueba esas credenciales, aprueba o rechaza cada conexión. Purple proporciona RADIUS en la nube vinculado a Microsoft Entra ID, Okta o Google Workspace. Cuando un empleado de temporada del bar se va, usted inhabilita su cuenta una sola vez. Su acceso a WiFi finaliza en ese mismo instante. Utilice cifrado WPA3-Enterprise siempre que sus dispositivos lo admitan.
Los dispositivos que no pueden ejecutar 802.1X reciben cada uno su propia iPSK en un segmento dedicado.
| Dispositivo | Red | Por qué |
|---|---|---|
| PC de oficina y laptops de gerencia | WiFi para empleados WiFi con 802.1X | Cada persona inicia sesión con su propia cuenta de trabajo |
| PC de la tienda de golf y de hojas de salidas | WiFi para empleados WiFi con 802.1X | Los datos de reservas y stock permanecen con el personal designado |
| Cajas registradoras EPOS de bar y restaurante | Segmento de pagos | Mantiene el alcance de PCI DSS en un solo segmento |
| Terminales de tarjetas en el bar y la tienda de golf | Segmento de pagos, o cableado según recomiende el proveedor | Los datos de los titulares de tarjetas nunca comparten red con teléfonos |
| CCTV, control de acceso y controladores de riego | Segmento de dispositivos con una iPSK por dispositivo | No pueden ejecutar 802.1X, por lo que se aísla y asigna una clave a cada uno |
| Simuladores de golf y pantallas de bar | Segmento de dispositivos con una iPSK por dispositivo | El equipo gestionado por el proveedor se mantiene lejos de los sistemas del club |
| Teléfonos de socios y visitantes | Red de socios o invitados con aislamiento de clientes | Los dispositivos no pueden verse entre sí ni ver los sistemas del club |
PCI DSS no exige la segmentación, pero establece que segmentar reduce los sistemas dentro del alcance. Pregunte al proveedor de sus terminales de tarjeta si sus terminales deberían utilizar WiFi en absoluto. La tienda de golf es una operación minorista pequeña, por lo que se aplican las mismas reglas de pago que en cualquier piso de Comercio minorista. El modelo de 802.1X para personal se detalla más a fondo en nuestra guía sobre Adquisición de WiFi WiFi para escuelas: 802.1X para el personal, dispositivos de alumnos, visitantes y filtrado en una sola especificación.
¿Qué debe solicitar una página de inicio de sesión de marca?
Solicite únicamente lo que vaya a utilizar. El Artículo 5(1)(c) del GDPR exige que los datos personales se limiten a lo necesario. Cada campo adicional también reduce la cantidad de visitantes que completan el inicio de sesión.
| Campo | ¿Solicitarlo? | Por qué |
|---|---|---|
| Nombre | Sí | Le permite dirigirse a las personas de forma adecuada en los correos de seguimiento |
| Dirección de correo electrónico | Sí | El contacto que utilizará, con consentimiento |
| Motivo de la visita: green fee, grupo de golf, evento u otro | Sí, con un solo toque | Segmenta su lista para diferentes seguimientos |
| Consentimiento para noticias y ofertas del club | Sí, sin marcar | Su base legal para correos electrónicos de marketing |
| Consentimiento para eventos y celebraciones | Sí, sin marcar y por separado | Permite que los invitados a bodas reciban información únicamente sobre eventos |
| Aceptación de los términos de uso | Sí | Establece las reglas para usar su red |
| Club de origen | Opcional | Útil solo si ofrece promociones de membresía |
| Fecha de nacimiento o número de teléfono | No | Rara vez los utilizará, por lo que es mejor no recopilarlos |
Personalice la página con su escudo, colores y los eventos del día. Modifíquela para una jornada de grupos de golf mostrando el nombre del grupo, o para una boda dando la bienvenida a los invitados de la pareja. Guest WiFi de Purple le ofrece la página personalizada con su marca, preguntas sobre el tipo de visita y opciones de suscripción en un solo lugar.
¿Cómo modifican la carga los eventos y las jornadas de grupos de golf?
Un día entre semana habitual reúne a unas cuantas docenas de socios en el bar, repartidos a lo largo del día. Una jornada de grupos de golf concentra a las personas en picos cortos y muy marcados. Los golfistas se registran, desayunan y consultan las salidas en sus teléfonos al mismo tiempo. Después, la casa club se vacía durante cuatro o cinco horas. Todos regresan juntos para la comida y la entrega de premios.
Los eventos generan una carga distinta. Los invitados a una boda suben fotos y videos desde un mismo salón. Los eventos corporativos necesitan una conexión estable para presentaciones. Las familias pueden transmitir discursos en vivo a familiares que no pudieron asistir.
Ejemplo práctico: una jornada de grupos de golf con 144 jugadores. Una salida simultánea completa (shotgun) coloca a cuatro golfistas en cada uno de los dos grupos de salida de los 18 hoyos, lo que da un total de 144 jugadores. Si suma 16 miembros del personal y organizadores, 160 personas coinciden en la casa club en las horas pico. El club calcula 1.5 dispositivos por persona para cubrir teléfonos, tabletas y laptops de los organizadores. Esto resulta en alrededor de 240 dispositivos, la mayoría en el salón principal a las 8:00 a. m. y de nuevo a las 6:00 p. m.
Lo que el club hace con esa cifra:
- Consulta la capacidad de clientes simultáneos de cada modelo de punto de acceso en la documentación del propio proveedor.
- Instala suficientes puntos de acceso en el salón y en la sala de eventos, no solo en el bar.
- Establece un límite de ancho de banda por dispositivo en la red de invitados para que las subidas de archivos no ralenticen las terminales de punto de venta.
- Cambia la página de inicio de sesión con la imagen del grupo de golf durante ese día.
Después del evento, el club registra tres métricas: inicios de sesión, suscripciones voluntarias por tipo de visita y el pico máximo de dispositivos por punto de acceso. Esos datos permiten dimensionar la siguiente jornada de grupos de golf con base en información real, en lugar de suposiciones.
Caso práctico: un hotel resort de golf
Situación. Un hotel resort de 90 habitaciones gestiona un campo de 18 hoyos, un spa y salones para eventos. Los huéspedes del hotel, los visitantes de green fee y los invitados a bodas compartían una sola red. El personal utilizaba tres contraseñas compartidas y las cajas del bar estaban en la misma red que los teléfonos de los invitados.
Lo que se hizo. El hotel migró a una sola plataforma con rutas separadas para cada grupo. Los huéspedes alojados y los visitantes de green fee utilizaron una página personalizada con la marca que solicitaba el tipo de visita. El personal pasó a utilizar 802.1X autenticándose contra el tenant de Microsoft Entra ID del hotel. Las cajas registradoras y terminales de pago se movieron a un segmento de pagos, y las cámaras de CCTV se trasladaron a un segmento de dispositivos.
Resultado. Las contraseñas compartidas del personal se redujeron de tres a cero. El alcance de PCI DSS se redujo de toda la red al segmento de pagos únicamente. Como ejemplo del crecimiento de la lista de contactos, considere 4,000 inicios de sesión de visitantes en una temporada. Si uno de cada cinco marca la casilla para recibir noticias del club, el hotel obtiene 800 contactos a los que puede enviar correos electrónicos. Este mismo esquema se adapta a la mayoría de los hoteles con instalaciones de ocio en sus instalaciones.
Caso práctico: un campo público municipal de pago por juego
Situación. Un ayuntamiento es propietario de un campo de golf público con una cafetería y una pequeña casa club. No cuenta con socios tradicionales, pero vende abonos de temporada. El personal temporal de la cafetería cambiaba con frecuencia, y alguien debía restablecer la contraseña de la cafetería manualmente cada vez que un empleado se marchaba. El equipo de TI del ayuntamiento exigía un inicio de sesión nominal para cada dispositivo corporativo.
Lo que se hizo. Los titulares de abonos de temporada recibieron una iPSK personal, revocada al vencer el abono. Los jugadores ocasionales iniciaban sesión a través de una página con la marca del ayuntamiento con una casilla de consentimiento desmarcada. El personal municipal se conectaba mediante 802.1X contra el proveedor de identidades existente del ayuntamiento. Las cajas de la cafetería se trasladaron a su propio segmento.
Resultado. Los restablecimientos manuales de contraseñas se redujeron a cero, ya que el acceso finaliza en cuanto se deshabilita la cuenta municipal. El departamento de TI del ayuntamiento gestiona el campo desde un único panel en lugar de un router en la cafetería. Los jugadores ocasionales que dan su consentimiento ahora reciben avisos sobre entrenamientos juveniles y renovaciones de abonos de temporada.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Cuánto cuesta operar cada opción
La licencia es solo un renglón de la factura. El tiempo del personal, el alcance del cumplimiento normativo y los contactos perdidos cuestan más a lo largo de una temporada.
| Factor de costo | Contraseña compartida | Página de hotspot del router | Herramientas independientes | Una sola plataforma (Purple) |
|---|---|---|---|---|
| Licencias | Ninguna | Incluida con el hardware | Dos o más suscripciones | Una suscripción en el plan Connect, Capture o Engage |
| Hardware nuevo | Ninguno | Ninguno | Licencias adicionales por punto de acceso o gateway | Ninguno cuando los puntos de acceso están en la lista de proveedores compatibles |
| Tiempo del personal en contraseñas | Restablecimiento tras cada baja | Restablecimiento tras cada baja | Restablecimiento en cada red por separado | Ninguno: deshabilite la cuenta de la persona una sola vez |
| Alcance de PCI DSS | Toda la red plana | Toda la red hasta que se agreguen VLAN | Solo el segmento de pagos | Solo el segmento de pagos |
| Contactos de correo utilizables | Ninguno | Lista sin segmentar, redacción de consentimiento elaborada por usted | Almacenados de forma independiente de los registros de socios | Con consentimiento y segmentados por tipo de visita |
| Lugares de administración | Un router | Un controlador | Dos o tres consolas | Un solo panel de control |
Lo que usted obtiene a cambio es una lista que puede utilizar y una red que puede defender ante un auditor. Debido a que Purple funciona en sus puntos de acceso actuales, la actualización rara vez comienza con una orden de compra de hardware. Nuestro blog explica por qué su próxima actualización de WiFi no necesita hardware nuevo.
Cómo los inicios de sesión de visitantes impulsan las consultas sobre membresías y eventos
El WiFi de la casa club se convierte en una fuente de consultas sobre membresías y eventos una vez que cada inicio de sesión incluye un tipo de visita y una opción de consentimiento. Trabaje a partir de esos dos campos.
Los visitantes recurrentes de green fee son prospectos de membresía. WiFi Analytics muestra con qué frecuencia regresa un visitante registrado. Un visitante que ha jugado cuatro veces esta temporada ya disfruta de su campo. Envíe a quienes hayan dado su consentimiento una membresía de prueba o una oferta entre semana.
Los golfistas de torneos o grupos conocen a otros golfistas. Un correo electrónico de agradecimiento después del evento puede invitar al organizador a reservar de nuevo la próxima temporada. También puede ofrecer a los jugadores individuales una tarifa especial para su próximo green fee.
Los invitados a eventos son futuros clientes de eventos. Alguien que asista a una boda en su casa club podría estar planeando su propia celebración. Envíeles correos electrónicos sobre eventos únicamente si marcaron la casilla correspondiente a eventos.
El plan Engage envía estos correos electrónicos de forma automática, activados por el tipo de visita y el consentimiento. Purple se integra con plataformas de CRM y marketing, de modo que la lista puede integrarse con sus registros existentes de socios y consultas. Los socios siguen recibiendo las comunicaciones del club a través de sus canales habituales. Cada correo electrónico de marketing debe incluir una forma sencilla de cancelar la suscripción, tal como lo exige la normativa PECR.
Cómo tomar la mejor decisión para su club
Compare su situación con la configuración a continuación y, luego, evalúe a cualquier proveedor con las preguntas que le siguen.
| Su situación | Qué implementar |
|---|---|
| Club de socios, terminales de cobro cableadas, pocos visitantes | iPSK para socios, 802.1X para el personal y una página breve con imagen corporativa para visitantes ocasionales |
| Alto flujo de green fee y torneos o grupos | Página con imagen corporativa con una pregunta sobre el tipo de visita y Engage para el seguimiento posterior a la visita |
| Salón de eventos para bodas y jornadas corporativas | Puntos de acceso adicionales en el salón de eventos, páginas de inicio de sesión personalizadas con la imagen del evento y una opción de consentimiento independiente para eventos |
| Hotel o resort con campo de golf | Rutas independientes para huéspedes hospedados, visitantes de green fee y personal, administradas desde un único panel |
| Campo público o municipal | Titulares de pases de temporada en iPSK, personal en 802.1X vinculado con el proveedor de identidad del municipio |
Si sus instalaciones también incluyen cabañas o casas vacacionales, el modelo para audiencias mixtas es similar. Nuestra guía sobre Proveedores de WiFi para parques de caravanas y campamentos vacacionales: qué buscar para huéspedes, propietarios y personal cubre ese caso.
Haga a cada proveedor estas cinco preguntas:
- ¿Funciona en los puntos de acceso que ya tenemos, según una lista de fabricantes específica?
- ¿Pueden los socios conectarse con una credencial personal que podamos revocar cuando venza su membresía?
- ¿Puede el personal iniciar sesión con su cuenta de Microsoft Entra ID, Okta o Google Workspace mediante 802.1X?
- ¿Las casillas de consentimiento para visitantes están desmarcadas, separadas y registradas con la fecha y el texto mostrado?
- ¿Podemos cambiar la página de inicio de sesión para un día de club o una boda sin llamar a soporte técnico?
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que nuestro club ya tiene?
Sí, siempre que provengan de un proveedor compatible. Purple es independiente del hardware y funciona como una superposición en la nube sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Usted conserva sus puntos de acceso y cableado. Purple añade encima el inicio de sesión personalizado con su marca, la autenticación de socios y personal, y la lista de visitantes con consentimiento. Solo vale la pena comprar hardware nuevo donde la cobertura sea deficiente, como en un salón de eventos sin punto de acceso.
¿Cómo se calcula el precio de una plataforma de WiFi para clubes de golf?
Purple fija sus precios por plan: Connect, Capture o Engage, con complementos de seguridad como SecurePass, Verify y Shield adicionales. Un club que desee enviar correos con consentimiento a visitantes y socios necesita el plan Engage. Dado que Purple se ejecuta en sus puntos de acceso existentes, la mayor parte del costo corresponde a la suscripción y no al hardware. Solicite a Purple una cotización basada en su casa club, las redes que necesita y los complementos que elija.
¿Podemos dejar de usar una contraseña compartida sin causar molestias a los socios?
Sí. Ejecute las nuevas redes junto a la antigua y, luego, desactive la contraseña compartida en una fecha programada. Entregue primero a los socios sus credenciales personales, a través del boletín del club o en el bar. Migre las cajas registradoras y terminales de pago al segmento de pagos durante una semana tranquila, con la disponibilidad de su proveedor de TPV. Los visitantes solo notarán la nueva página personalizada con su marca. Anuncie la fecha de transición con al menos dos semanas de anticipación.
¿Una lista de correos electrónicos de visitantes obtenida mediante los inicios de sesión de WiFi cumple con el GDPR?
Sí, siempre que cada visitante dé su consentimiento de manera activa. El GDPR exige que el consentimiento sea libre, específico, informado e inequívoco, y las casillas premarcadas no son válidas. En el Reino Unido, PECR añade una norma de consentimiento para correos electrónicos de marketing. Utilice casillas independientes y desmarcadas para noticias del club y ofertas de eventos, y mantenga un registro de cada elección. Purple utiliza opciones de inclusión voluntaria de elección consciente y cuenta con la certificación ISO 27001. Cada correo electrónico debe incluir un enlace para cancelar la suscripción.
¿Las cajas registradoras y terminales de pago deben retirarse de la red de WiFi para invitados según PCI DSS?
Sí, en la práctica. PCI DSS no exige la segmentación de red, pero sin ella toda su red queda dentro del alcance de la evaluación. Colocar las cajas registradoras y terminales de pago en su propio segmento limita el alcance a dicho segmento. De este modo, los teléfonos de los invitados no pueden comunicarse en absoluto con un dispositivo de pago. Pregunte al proveedor de sus terminales de pago si sus dispositivos deben usar WiFi, una conexión cableada o datos móviles, y siga sus recomendaciones.
¿En qué se diferencia esto de la página de hotspot integrada en nuestro router?
La página de hotspot de un router ofrece a los visitantes una pantalla de acceso directo, pero no administra todas sus instalaciones. Trata a los miembros como desconocidos y deja al personal con contraseñas compartidas. La redacción y el registro del consentimiento quedan en sus manos. Purple gestiona las redes de miembros, visitantes y personal desde un único panel. Añade 802.1X para el personal, claves personales para miembros y dispositivos, y opciones de consentimiento explícito para los visitantes.
¿Cuánto trabajo requiere la implementación para un club pequeño?
La mayor parte del trabajo es de configuración, no de instalación. Se divide en tres partes: diseñar la página de inicio de sesión personalizada con su marca, conectar las cuentas del personal desde Microsoft Entra ID, Okta o Google Workspace, y migrar las cajas registradoras y dispositivos a sus propios segmentos. Su responsable de TI o proveedor de servicios administrados se encarga de modificar los ajustes del controlador. Los artículos de soporte de Purple cubren los pasos para cada proveedor de puntos de acceso, de modo que nadie tenga que adivinar las rutas de los menús.
Definiciones clave
iPSK y PPSK
Clave precompartida de identidad (término de Cisco) o clave precompartida privada (otros fabricantes): una configuración WPA2 o WPA3-Personal en la que cada persona o dispositivo tiene una contraseña única en un mismo SSID compartido, y el servidor o controlador RADIUS asigna cada clave a un usuario, VLAN y política.
Se utiliza al asignar a los socios una credencial personal o al configurar sistemas de circuito cerrado de TV, controladores de riego y simuladores que no admiten 802.1X. Revocar una clave cancela el acceso de una persona o dispositivo específico sin afectar a los demás.
IEEE 802.1X
El estándar IEEE para el control de acceso a la red basado en puertos. Gestiona los intercambios del protocolo de autenticación extensible (EAP) entre el dispositivo, el punto de acceso y un servidor de autenticación para que cada persona inicie sesión con sus propias credenciales.
Este es el método para el WiFi para empleados WiFi en computadoras de oficina, laptops de gerencia y equipos del pro-shop o de asignación de salidas. Elimina las contraseñas compartidas del personal, como ocurrió en el hotel resort que pasó de tres a cero.
RADIUS
Remote Authentication Dial In User Service, definido en IETF RFC 2865: el protocolo que utiliza un punto de acceso para consultar a un servidor central si debe aceptar o rechazar una conexión, y qué política aplicar.
Purple proporciona RADIUS en la nube vinculado a Microsoft Entra ID, Okta o Google Workspace, de modo que el club no necesita operar su propio servidor y el acceso de los empleados que causan baja finaliza en cuanto se deshabilita su cuenta.
Passpoint (Hotspot 2.0)
Un programa de certificación de la WiFi Alliance basado en IEEE 802.11u que permite a un dispositivo detectar y conectarse a una red de forma automática y segura mediante un perfil almacenado, con autenticación de nivel empresarial en lugar de un portal cautivo.
Los clubes que desean que los socios se conecten sin pulsar nada pueden emitir un perfil Passpoint en lugar de una iPSK.
OpenRoaming
Una federación de roaming desarrollada sobre Passpoint y administrada por la Wireless Broadband Alliance, en la que los proveedores de identidad y las redes participantes confían entre sí para que los usuarios se conecten automáticamente en las sedes miembros.
Relevante si el club desea que los socios o visitantes se conecten automáticamente utilizando credenciales que ya poseen, sin una clave emitida por el club.
Portal cautivo
Una página web que la red muestra antes de que un dispositivo acceda a internet, generalmente interceptando el tráfico HTTP hasta que el usuario inicia sesión, acepta los términos o da su consentimiento.
Esta es la página de inicio de sesión personalizada para visitantes de green fee, grupos y eventos sociales. Incluye el escudo, la pregunta sobre el tipo de visita y casillas de consentimiento desmarcadas, y puede modificarse para un día de torneo o una boda.
VLAN
Virtual LAN según lo especificado en IEEE 802.1Q: las tramas se etiquetan con un ID de VLAN para que varias redes lógicamente independientes compartan los mismos cables, switches y puntos de acceso.
Las VLAN crean los segmentos de pago, dispositivos, empleados e invitados. Con una sola plataforma, usted asigna cada persona o dispositivo a un segmento desde un único panel en lugar de configurar cada uno manualmente en un router.
WPA3-Enterprise
La certificación de seguridad WPA3 de la WiFi Alliance en su modo Enterprise, que combina la autenticación 802.1X con tramas de administración protegidas y un paquete de seguridad opcional de 192 bits.
Utilícelo en Staff WiFi siempre que sus dispositivos lo admitan, para que el tráfico del personal se cifre por sesión y se autentique por persona.
Segmentación PCI DSS
Bajo el estándar PCI Data Security Standard, la segmentación de red no es obligatoria, pero aislar el entorno de datos de los titulares de tarjetas de otras redes reduce los sistemas dentro del alcance de la evaluación.
Colocar las cajas del bar y las terminales de pago en su propio segmento reduce el alcance de evaluación de toda la red de la casa club a solo ese segmento, y evita que los teléfonos de los invitados accedan a un dispositivo de pago.
Consentimiento GDPR
Según el artículo 4(11) del GDPR, el consentimiento debe ser libre, específico, informado e inequívoco. El considerando 32 descarta las casillas premarcadas, el artículo 7(1) exige que usted demuestre quién dio el consentimiento y el artículo 5(1)(c) limita los datos a lo estrictamente necesario.
Determina a qué registros de visitantes puede enviar correos electrónicos y qué campos debe solicitar su página de inicio de sesión. Las autorizaciones conscientes de Purple utilizan casillas independientes y desmarcadas, y registran cada opción.
Regulación 22 de las PECR
El Reglamento 22 de las Regulaciones sobre Privacidad y Comunicaciones Electrónicas del Reino Unido de 2003 (Directiva CE), que restringe los correos electrónicos comerciales no solicitados a personas físicas y exige un método sencillo para darse de baja en cada mensaje.
Se aplica junto con el GDPR a cada correo electrónico sobre noticias o eventos del club enviado a visitantes en el Reino Unido, motivo por el cual cada mensaje incluye un enlace para darse de baja.
Aleatorización de direcciones MAC
El comportamiento predeterminado desde iOS 14 y Android 10 por el cual un teléfono presenta una dirección de hardware privada por cada red, rotándola con el tiempo en algunas versiones más recientes.
Esto significa que no es posible reconocer a los socios por la dirección de su dispositivo. Una credencial personal identifica al socio independientemente de lo que informe su teléfono.
Ejemplos resueltos
Un club organiza una jornada de torneo para 144 jugadores con salida simultánea (shotgun), además de 16 organizadores y empleados. ¿Cómo debe preparar el WiFi de la casa club para los momentos de mayor afluencia en la mañana y en la tarde?
El club calculó 160 personas en las horas pico y estimó 1.5 dispositivos por persona, incluyendo teléfonos, tabletas y laptops de los organizadores. Esto dio cerca de 240 dispositivos, concentrados principalmente en el salón principal a las 8:00 a. m. y a las 6:00 p. m. Verificó la capacidad de clientes simultáneos de cada modelo de punto de acceso en la documentación del fabricante. Instaló suficientes puntos de acceso en el salón principal y en el de eventos, no solo en el bar. Estableció un límite de ancho de banda por dispositivo en la red de invitados para que las subidas de datos no ralentizaran las cajas registradoras. Cambió la imagen de la página de inicio de sesión por la de la empresa organizadora. Después, registró los inicios de sesión, las autorizaciones por tipo de visita y los picos de dispositivos por punto de acceso para dimensionar el siguiente evento corporativo.
Un hotel resort de 90 habitaciones con campo de golf de 18 hoyos, spa y salón de eventos operaba a los huéspedes del hotel, a los visitantes de green fee y a los invitados a bodas en una sola red. El personal utilizaba tres contraseñas compartidas y las cajas del bar compartían red con los teléfonos de los invitados. ¿Qué cambió?
El hotel migró a una sola plataforma con una vía independiente para cada grupo. Los huéspedes y los visitantes de green fee utilizaron una página personalizada que solicitaba el tipo de visita. El personal pasó a 802.1X autenticado contra el tenant de Microsoft Entra ID del hotel. Las cajas y terminales de pago se movieron a un segmento de pagos, y el circuito cerrado de TV se asignó a un segmento de dispositivos. Las contraseñas compartidas del personal pasaron de tres a cero, y el alcance de PCI DSS se redujo de toda la red únicamente al segmento de pagos. Como ejemplo, 4,000 registros de visitantes en una temporada en la que uno de cada cinco marque la casilla de noticias del club generarían 800 contactos a los que el hotel puede enviar correos electrónicos.
Un campo público operado por el municipio con cafetería vende abonos de temporada, pero no tiene socios. El personal de la cafetería cambia con frecuencia, las contraseñas se restablecen manualmente y el departamento de TI del municipio exige inicio de sesión nominal en los dispositivos corporativos. ¿Qué configuración es adecuada?
Los titulares de abonos de temporada recibieron una iPSK personal, revocada al vencer el pase. Los jugadores ocasionales iniciaron sesión a través de una página con la imagen del municipio y una casilla de consentimiento desmarcada. El personal del municipio se conectó mediante 802.1X contra el proveedor de identidades existente del municipio, y las cajas de la cafetería se trasladaron a su propio segmento. Los restablecimientos manuales de contraseñas se redujeron a cero, ya que el acceso se revoca automáticamente cuando se deshabilita una cuenta municipal. Ahora, el departamento de TI del municipio administra el campo desde un solo panel de control en lugar de hacerlo desde un router en la cafetería. Los jugadores ocasionales que dan su consentimiento reciben información sobre clases infantiles y renovaciones de abonos de temporada.
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que nuestro club ya tiene?
Sí, si provienen de un proveedor compatible. Purple es independiente del hardware y funciona como una superposición en la nube sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Usted conserva sus puntos de acceso y cableado. Purple añade el inicio de sesión personalizado con su marca, la autenticación de socios y personal, y la lista de visitantes con consentimiento. Solo vale la pena comprar hardware nuevo donde la cobertura sea deficiente, como en un salón de eventos que no cuente con un punto de acceso.
¿Cómo se cotiza una plataforma de WiFi para clubes de golf?
Purple establece sus precios por plan: Connect, Capture o Engage, con complementos de seguridad como SecurePass, Verify y Shield adicionales. Un club que desee enviar correos electrónicos con consentimiento a visitantes y socios necesita el plan Engage. Dado que Purple funciona en sus puntos de acceso actuales, la mayor parte del costo corresponde a la suscripción y no al hardware. Solicite a Purple una cotización basada en su casa club, las redes que necesita y los complementos que elija.
¿Podemos dejar de usar una contraseña compartida sin afectar a los socios?
Sí. Opere las nuevas redes junto con la anterior y, luego, desactive la contraseña compartida en una fecha determinada. Primero proporcione a los socios sus credenciales personales, a través del boletín del club o en el bar. Traslade las cajas y las terminales de pago al segmento de pagos durante una semana con poca actividad, teniendo a su proveedor de EPOS disponible. Los visitantes solo notarán la nueva página personalizada. Anuncie la fecha de transición con al menos dos semanas de anticipación.
¿Una lista de correos de visitantes obtenida mediante inicios de sesión de WiFi cumple con el GDPR?
Sí, siempre que cada visitante acepte activamente. El GDPR exige un consentimiento libre, específico, informado e inequívoco, y las casillas premarcadas no son válidas. En el Reino Unido, el reglamento PECR añade una norma de consentimiento para los correos de marketing. Utilice casillas separadas y desmarcadas para noticias del club y ofertas de eventos, y conserve un registro de cada elección. Purple utiliza autorizaciones de elección consciente y cuenta con la certificación ISO 27001. Cada correo electrónico debe incluir un enlace para cancelar la suscripción.
¿Es necesario retirar las cajas y las terminales de pago del WiFi para invitados para cumplir con PCI DSS?
Sí, en la práctica. El estándar PCI DSS no exige obligatoriamente la segmentación de la red, pero sin ella toda su red queda dentro del alcance de la evaluación. Colocar las cajas y las terminales de pago en su propio segmento limita el alcance exclusivamente a dicho segmento. De este modo, los teléfonos de los invitados no pueden conectarse en absoluto a un dispositivo de pago. Pregunte al proveedor de sus terminales de pago si sus dispositivos deben utilizar WiFi, una conexión por cable o datos móviles, y siga sus recomendaciones.
¿En qué se diferencia esto de la página de hotspot integrada en nuestro router?
La página de hotspot de un router ofrece a los visitantes una pantalla de acceso directo, pero no administra la totalidad de sus instalaciones. Trata a los socios como desconocidos y mantiene al personal con contraseñas compartidas. Además, la redacción y el registro del consentimiento quedan bajo su responsabilidad. Purple gestiona las redes de socios, visitantes y personal desde un solo panel. Añade 802.1X para el personal, claves personales para socios y dispositivos, y autorizaciones de elección consciente para los visitantes.
¿Cuánto trabajo requiere la implementación para un club pequeño?
La mayor parte del trabajo consiste en configuración, no en instalación. Se divide en tres partes: diseñar la página de inicio de sesión personalizada, conectar las cuentas del personal desde Microsoft Entra ID, Okta o Google Workspace, y trasladar las cajas y dispositivos a sus propios segmentos. Su responsable de TI o proveedor de servicios administrados modifica los ajustes del controlador. Los artículos de soporte de Purple cubren los pasos para cada proveedor de puntos de acceso, de modo que nadie tenga que adivinar las rutas de los menús.
Continúe leyendo esta serie
Proveedores de WiFi para marinas: titulares de amarres, embarcaciones visitantes y capacidad estacional
Podrá preseleccionar proveedores de WiFi para marinas con base en cinco pruebas: separación de redes, cobertura en pantalanes, capacidad en temporada alta, control de claves a nivel de amarre y datos de visitantes con consentimiento. También sabrá qué incluir en el contrato, desde una cifra firmada de dispositivos simultáneos hasta el incremento para eventos, y qué 10 preguntas enviar a cada proveedor.
Proveedores de WiFi para parques vacacionales y de caravanas: qué buscar para huéspedes, propietarios y personal
Podrá preseleccionar a los proveedores de WiFi para parques vacacionales en función de las preguntas que marcan la diferencia: redes para propietarios, filtrado seguro para familias, acceso para el personal vinculado a su proveedor de identidades y reutilización del hardware. También podrá configurar la captura de consentimiento para reservas recurrentes e incluir en el contrato condiciones de picos de temporada, tiempo de actividad y propiedad de los datos.
Comparativa de plataformas de WiFi para invitados multisitio: superposiciones independientes del hardware frente a portales de controlador
Usted podrá decidir si su infraestructura puede permanecer con los portales de controlador integrados o si requiere una superposición en la nube independiente del hardware. Podrá evaluar sus sitios mediante seis factores desencadenantes, comparar ambos modelos en 10 ejes y calcular el punto de equilibrio entre el licenciamiento por punto de acceso frente a por lugar en un despliegue a tres años.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.