
Configuración de 802.1X en Juniper Mist con cloud RADIUS
Podrá configurar una WLAN WPA2 o WPA3-Enterprise en Juniper Mist que se autentique contra cloud RADIUS, decidir entre UDP RADIUS, RadSec y un proxy Mist Edge, y mapear atributos RADIUS a VLANs dinámicas. También sabrá dónde la línea de tiempo de información sobre clientes de Mist y Marvis muestran exactamente en dónde falló una autenticación.
Parte de nuestra serie principal: Guía de Seguridad WiFi Empresarial →
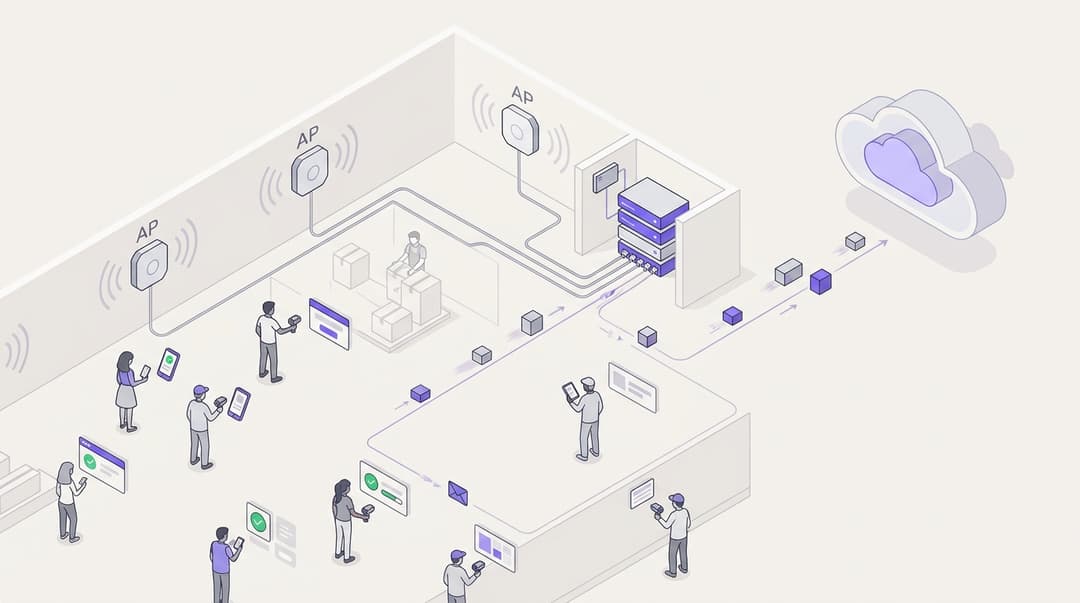
Para configurar 802.1X en Juniper Mist, cree una WLAN con seguridad WPA2 o WPA3-Enterprise. Agregue sus servidores RADIUS en la nube para autenticación y contabilidad, y habilite RadSec si el servicio lo admite. Establezca la VLAN como dinámica para que las respuestas de RADIUS ubiquen a cada dispositivo en el segmento correcto. La cronología de información de clientes de Mist y Marvis muestran dónde falló cualquier autenticación.
¿Qué hace realmente 802.1X en Juniper Mist?
IEEE 802.1X es un control de acceso a la red basado en puertos. En una red inalámbrica, bloquea el tráfico de un dispositivo hasta que este demuestra su identidad ante un servidor de autenticación. El punto de acceso actúa como autenticador. Transmite los mensajes del Extensible Authentication Protocol (EAP) entre el dispositivo y un servidor RADIUS. RADIUS es el protocolo de autenticación definido en el RFC 2865.
El servidor RADIUS verifica las credenciales y devuelve Access-Accept o Access-Reject. Un mensaje Accept puede contener atributos, como la VLAN a la que debe unirse el dispositivo. Luego, cada dispositivo deriva sus propias claves de cifrado, por lo que dos miembros del personal nunca comparten un secreto.
En Juniper Mist, cada punto de acceso es un cliente RADIUS. Mist mantiene la configuración de la WLAN en su nube y la envía a cada AP en cada sitio. También registra cada paso de cada intento de conexión, lo que hace que Mist sea útil cuando falla una autenticación.
El método EAP decide qué presenta el dispositivo:
- EAP-TLS: el dispositivo y el servidor presentan certificados. No hay contraseñas que puedan ser objeto de phishing, compartirse o expirar.
- PEAP con MSCHAPv2: Protected EAP envuelve un intercambio de contraseñas dentro de un túnel TLS. Es más fácil de implementar, pero menos seguro. Microsoft documenta que Credential Guard, activado de forma predeterminada en versiones recientes de Windows 11, bloquea el inicio de sesión único para la autenticación basada en MSCHAPv2.
- EAP-TTLS: un método tunelizado similar, común cuando el almacén de identidades no es de Microsoft.
Mist no negocia el método. El dispositivo y el servidor RADIUS lo acuerdan entre sí, y el AP transmite el intercambio. Esto significa que usted elige el método EAP en el lado de RADIUS y en sus perfiles de dispositivo, no en la consola de Mist.
¿Qué necesita antes de configurar 802.1X en Mist?
Reúna lo siguiente antes de abrir la consola. La mayoría de los despliegues fallidos se deben a la falta de un elemento de esta lista y no a la configuración de Mist.
- Acceso a Mist. Permisos de administrador de la organización, con APs reclamados y asignados a los sitios.
- Detalles de RADIUS en la nube. Nombres de host o direcciones IP del servidor, puertos, el secreto compartido y detalles de RadSec si su proveedor lo admite.
- Una fuente de identidad. Microsoft Entra ID, Okta o Google Workspace, conectados al servicio RADIUS, con grupos que se vinculen a los roles de la red.
- Certificados. Un certificado de servidor RADIUS en el que confíen sus dispositivos. Para EAP-TLS, certificados de cliente emitidos a través de su MDM o PKI.
- Red cableada. Los puertos de switch a los AP deben llevar en trunk cada VLAN que RADIUS pueda devolver. Cada VLAN necesita un alcance DHCP.
- Salida de firewall. UDP 1812 y 1813 para RADIUS estándar, o TCP 2083 para RadSec, los puertos que la IANA asigna a cada uno.
- Capacidad del dispositivo. WPA3-Enterprise requiere Protected Management Frames (PMF, IEEE 802.11w). Es posible que los escáneres, impresoras y dispositivos portátiles más antiguos no lo admitan.
- Cobertura. La autenticación empresarial agrega viajes de ida y vuelta, por lo que una cobertura débil se traduce en el agotamiento del tiempo de espera de la autenticación. Si no ha validado la cobertura recientemente, nuestra guía para estudios de sitio WiFi cubre el método.
¿A qué back end de RADIUS debe apuntar una WLAN de Mist?
El back end decide cómo los AP llegan a RADIUS, qué debe permitir su firewall y cómo el servidor identifica cada sitio.
| Opción | Transporte desde el AP | Hardware en el sitio | Salida de firewall | Cómo identifica RADIUS el sitio | Ideal para |
|---|---|---|---|---|---|
| RADIUS local (Microsoft NPS, FreeRADIUS) | RADIUS sobre UDP, a través de LAN o VPN | Servidor en la oficina central, más VPN a cada sitio | UDP 1812 y 1813 a la oficina central | IP de origen más secreto compartido | Un solo campus con una sala de servidores existente |
| Cloud RADIUS sobre UDP | RADIUS sobre UDP, a través de internet | Ninguno | Salida UDP 1812 y 1813 | IP pública del sitio más secreto compartido | Sitios con direcciones IP públicas estáticas |
| Cloud RADIUS sobre RadSec | RADIUS dentro de TLS sobre TCP (RFC 6614) | Ninguno | Salida TCP 2083 | Autenticación mutua por certificado | Redes de múltiples sitios con banda ancha o IP dinámicas |
| Cloud RADIUS a través de proxy Mist Edge | AP a Mist Edge, luego Mist Edge a RADIUS | Dispositivo Mist Edge o máquina virtual | Puertos RADIUS solo desde el Mist Edge | IP de origen de Mist Edge | Campus grandes que buscan un solo punto de salida |
Juniper también vende Mist Access Assurance, su propio servicio de control de acceso a redes en la nube. Esta guía cubre un servicio externo de cloud RADIUS, el cual mantiene su política de autenticación independiente del proveedor de AP.
¿Cómo se configura 802.1X en Juniper Mist con cloud RADIUS?
La consola de Mist cambia con frecuencia, por lo que le recomendamos consultar la documentación de Juniper Mist para ver los pasos actuales campo por campo. La siguiente secuencia muestra lo que hace cada etapa y las decisiones detrás de ella.
Paso 1: crear la WLAN WPA2 o WPA3-Enterprise
Cree la WLAN en una plantilla de WLAN a nivel de organización si administra más de un sitio. Las plantillas se aplican a sitios o grupos de sitios, por lo que un solo cambio llega a toda la infraestructura. Créela a nivel de sitio para una prueba piloto en un solo sitio.
Asigne un nombre al SSID y seleccione el tipo de seguridad empresarial (802.1X). Luego elija WPA2 o WPA3.
- WPA3-Enterprise hace que PMF sea obligatorio y es la única opción empresarial en radios de 6 GHz. Elíjala para laptops administradas y teléfonos actuales.
- WPA2-Enterprise aún conecta dispositivos más antiguos. Manténgala en un SSID separado si una flota heredada aún no se puede migrar, en lugar de debilitar su SSID principal.
Considere habilitar el roaming rápido con IEEE 802.11r (Fast BSS Transition). Esto acorta la reautenticación cuando un dispositivo se desplaza entre puntos de acceso (APs). Pruébelo con teléfonos de voz y clientes más antiguos antes de habilitarlo en toda la red.
Paso 2: apunte la WLAN a su servicio RADIUS en la nube
En la configuración del servidor de autenticación de la WLAN, agregue los servidores RADIUS de su proveedor.
- Servidores de autenticación. Ingrese el host, el puerto y el secreto compartido para al menos dos servidores. Juniper Mist realiza la conmutación por error al siguiente servidor cuando uno deja de responder.
- Servidores de contabilidad (Accounting). Agréguelos por separado. La contabilidad registra las horas de inicio y fin de la sesión, lo cual será de utilidad para sus equipos de auditoría e incidentes.
- Identificador NAS. Establezca un valor que el servicio RADIUS pueda utilizar para diferenciar los sitios. Su proveedor podrá entonces aplicar políticas específicas para cada sitio.
Con RADIUS estándar sobre UDP, las solicitudes salen de cada sitio desde su dirección IP pública después de NAT. Su proveedor de RADIUS en la nube debe registrar esa dirección como cliente. Un sitio con una IP dinámica perderá la autenticación cada vez que su dirección cambie. RadSec en el Paso 3 elimina esa dependencia.
Trate el secreto compartido como una credencial. Hágalo largo y aleatorio, y guárdelo en su bóveda de contraseñas. En julio de 2024, unos investigadores revelaron BlastRADIUS (CVE-2024-3596), un ataque de falsificación contra RADIUS sobre UDP. Confirme que su proveedor requiera el atributo Message-Authenticator, como recomienda el aviso de seguridad, o migre a RadSec.
Paso 3: habilite RadSec
Sí, Juniper Mist es compatible con RadSec. RadSec, definido en el RFC 6614, transporta RADIUS dentro de una sesión TLS sobre TCP. Los APs de Juniper Mist pueden abrir esa sesión directamente con su servicio RADIUS en la nube.
Habilite RadSec en la configuración RADIUS de la WLAN e ingrese el nombre de host del servidor. El nombre de host debe coincidir con el nombre en el certificado del servidor. Luego configure la confianza en ambas direcciones:
- El AP confía en el servidor. Agregue la autoridad de certificación que firmó el certificado de su servidor RadSec en la configuración de la organización de Juniper Mist.
- El servidor confía en el AP. Su servidor RadSec debe confiar en el certificado que presentan los APs de Juniper Mist. La documentación de Juniper explica dónde obtenerlo.
Abra el puerto TCP 2083 de salida desde cada sitio. RadSec aporta tres beneficios prácticos:
- Cifrado. Cifra todo el paquete RADIUS, incluida la identidad y la dirección MAC en su interior. El RADIUS estándar solo oculta la contraseña.
- Sin registro de IP. El certificado autentica al AP, no a la dirección de origen. Las IPs de banda ancha dinámicas dejan de ser un problema.
- Entrega confiable. Los mensajes EAP-TLS transportan cadenas de certificados y a menudo superan el tamaño de un paquete. Sobre UDP a través de internet, los fragmentos se descartan. TCP se encarga de retransmitirlos.
Paso 4: mapee los atributos RADIUS a VLANs dinámicas
La asignación dinámica de VLAN coloca cada rol en un solo SSID y permite que RADIUS decida el segmento. En la configuración de VLAN de la WLAN, seleccione VLAN dinámica. Enumere cada ID o nombre de VLAN que el AP pueda recibir y establezca un valor predeterminado para las respuestas que no transporten ninguna VLAN.
Su política RADIUS devuelve tres atributos de túnel, definidos en el RFC 2868 y aplicados a 802.1X en el RFC 3580.
| Atributo | Valor | Qué hace |
|---|---|---|
| Tunnel-Type | 13 (VLAN) | Le indica al AP que el túnel es una VLAN |
| Tunnel-Medium-Type | 6 (IEEE-802) | Especifica un medio IEEE 802 |
| Tunnel-Private-Group-ID | El ID o nombre de VLAN indicado en la WLAN | Selecciona la VLAN para esta sesión |
Cree la política en función de los grupos de identidad. Los dispositivos de personal de limpieza se asignan a la VLAN de limpieza. Los terminales de pago se asignan a un segmento aislado. El estándar PCI-DSS considera que una segmentación adecuada es una forma de reducir el alcance del entorno de datos de tarjetas de pago. El mismo patrón aísla los dispositivos clínicos del tráfico de visitantes en el sector salud.
Paso 5: realice una prueba piloto y luego escale mediante la plantilla
Asigne la plantilla a un sitio primero. Realice las comprobaciones de la siguiente sección. Una vez superadas, asigne la plantilla a los sitios o grupos de sitios restantes. Cada sitio nuevo heredará automáticamente la WLAN, los servidores RADIUS, la configuración de RadSec y la lista de VLAN.
¿Cómo comprobar que 802.1X funciona en Mist?
Pruebe cada rol, no solo una cuenta. Una respuesta de aceptación correcta para un grupo no prueba nada sobre el mapeo de VLAN para otro.
- Conecte un dispositivo de prueba por rol. En la lista de clientes de Mist, confirme el SSID, la identidad utilizada, la VLAN y una dirección IP dentro de la subred esperada.
- Consulte los registros de RADIUS. Confirme un mensaje Access-Accept que contenga los atributos de túnel esperados, seguido de un registro de inicio de contabilidad (accounting start).
- Realice pruebas de itinerancia (roaming). Desplace el dispositivo entre diferentes AP y confirme que la sesión se mantiene, especialmente si habilitó 802.11r.
- Revoque. Deshabilite una cuenta de prueba en su proveedor de identidad. Confirme que su próxima autenticación sea rechazada.
- Supervise los niveles de servicio. La expectativa del nivel de servicio (SLE) de conexiones exitosas de Mist incluye un clasificador de autorización. El tiempo de conexión muestra si la autenticación está ralentizando las incorporaciones a la red.
El paso 4 tiene una salvedad. Deshabilitar una cuenta detiene la siguiente autenticación, pero no la sesión actual. Para finalizar sesiones activas, verifique si su servicio RADIUS y su WLAN admiten el cambio de autorización (CoA, RFC 5176). CoA permite que el servidor desconecte una sesión bajo demanda.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
¿Dónde muestra Mist por qué falló una autenticación?
Lectura de la línea de tiempo de información del cliente
Abra el cliente que presenta fallas y vaya a su página de Insights. Mist enumera cada evento de conexión en orden: asociación, intercambio EAP, resultado de RADIUS y, finalmente, DHCP. Léalo de izquierda a derecha. El último evento exitoso le indicará qué capa falló.
- Falla antes de cualquier evento RADIUS: un problema de radio o de asociación, no de 802.1X.
- Tiempo de espera agotado de RADIUS (timeout): un problema de alcanzabilidad o de confianza entre el AP y el servidor.
- Rechazo de RADIUS: el servidor tomó una decisión. El motivo se encuentra en los registros de su proveedor RADIUS.
- Autenticado, pero falla el DHCP: un problema de la VLAN o de la red cableada.
La captura dinámica de paquetes de Mist graba automáticamente los tramas en torno a las fallas de conexión. Descargue la captura y ábrala en Wireshark para ver el mensaje EAP exacto donde se detuvo el intercambio.
Consultas de Marvis que agilizan el diagnóstico
Marvis, el asistente conversacional de Mist, acepta preguntas en lenguaje sencillo y requiere una suscripción a Marvis. Las consultas de este tipo son las que ahorran más tiempo:
- "Troubleshoot [nombre del cliente o dirección MAC]" devuelve el punto de falla y la causa probable para un dispositivo.
- "Troubleshoot [nombre del sitio]" muestra si las fallas se concentran en un solo sitio, lo que apunta a problemas del firewall o de la WAN.
- "Which clients failed to connect at [sitio] today?" delimita el alcance del problema antes de abrir cronologías individuales.
El alcance es lo primero. Un dispositivo con fallas suele ser un perfil de dispositivo. Todos los dispositivos en un sitio suelen ser la ruta de la red. Todos los dispositivos en todas partes suelen ser el servicio RADIUS o un certificado.
Fallas comunes de 802.1X en Mist y sus soluciones
| Lo que muestra Mist | Causa probable | Solución |
|---|---|---|
| Tiempo de espera de RADIUS agotado, sin respuesta | El firewall bloquea UDP 1812 o TCP 2083, la IP de origen no está registrada o no coincide el secreto compartido | Abra el tráfico de salida, registre la IP del sitio o migre a RadSec, vuelva a ingresar el secreto en ambos lados |
| Access-Reject | Credenciales incorrectas, cuenta deshabilitada o dispositivo fuera de todo grupo de políticas | Lea la razón del rechazo en los registros de RADIUS y corrija la política o la cuenta |
| EAP se detiene después del certificado del servidor | El dispositivo no confía en la CA del servidor o el nombre del servidor no coincide | Envíe la CA y el nombre del servidor a los dispositivos a través de su perfil de MDM |
| Autenticado, sin dirección IP | La VLAN devuelta no está configurada como trunk hacia el AP, falta el alcance DHCP o la VLAN no está en la lista de la WLAN | Configure la VLAN como trunk, agregue el alcance y haga coincidir el nombre de la VLAN exactamente |
| La sesión de RadSec nunca se establece | La CA no es de confianza en ninguno de los dos lados, certificado vencido o error de reloj | Vuelva a verificar ambos certificados, las fechas de vencimiento y el NTP |
| Fallas intermitentes de EAP-TLS sobre UDP | Paquetes fragmentados descartados a través de internet | Migre a RadSec o reduzca la cadena de certificados |
| Los dispositivos WPA3 se conectan, los dispositivos más antiguos fallan | Los dispositivos más antiguos carecen de soporte para WPA3 o PMF | Migre los dispositivos heredados a un SSID WPA2-Enterprise independiente |
¿Cómo se ve esto en una instalación real?
Estos dos escenarios son ilustrativos. Muestran cómo la configuración cambia los resultados operativos medibles.
Escenario práctico: un hotel de 200 habitaciones retira las claves compartidas del personal
Situación. Un hotel de 200 habitaciones ejecutaba cuatro SSID para el personal: recepción, limpieza, administración e ingeniería. Cada uno usaba una contraseña compartida. Cuando un empleado de limpieza renuncia, el equipo cambiaba la clave en docenas de dispositivos o la dejaba sin cambios. Los huéspedes utilizaban un quinto SSID.
Lo que se hizo. El equipo creó un SSID WPA3-Enterprise para el personal en una plantilla WLAN de Mist. Los dispositivos administrados usaron EAP-TLS, con certificados enviados a través de MDM. Cloud RADIUS leyó la pertenencia a grupos desde Microsoft Entra ID y devolvió una VLAN por departamento. Se mantuvo un SSID WPA2-Enterprise independiente para las tabletas más antiguas de servicio a la habitación. Los huéspedes permanecieron en Guest WiFi.
Resultado. Cuatro SSID de personal se convirtieron en uno, más un SSID heredado, por lo que el hotel transmitió tres redes en lugar de cinco. Menos SSID significan menos tramas de baliza (beacon frames) compitiendo por el tiempo de aire. Las claves compartidas de personal cayeron de cuatro a cero. El acceso de un empleado que deja la empresa finaliza cuando Recursos Humanos deshabilita la cuenta, sin necesidad de rotación de claves. El mismo enfoque se adapta a la mayoría de los hoteles que operan redes PSK departamentales.
Escenario práctico: una cadena minorista de 120 tiendas se migra a RadSec
Situación. Una cadena de 120 tiendas ejecutaba APs de Mist en banda ancha empresarial. La autenticación se realizaba en un servidor RADIUS local en la oficina central a través de una VPN de sitio a sitio. Cuando la VPN de una tienda se caía, los dispositivos del personal y los escáneres portátiles no podían autenticarse.
Lo que se hizo. La cadena se migró a un servicio RADIUS en la nube y habilitó RadSec en la plantilla WLAN de Mist. La confianza del certificado se configuró una sola vez en la configuración de la organización de Mist. Las tiendas abrieron el puerto TCP 2083 saliente. Las terminales de pago recibieron una VLAN aislada a través de asignación dinámica, lo que permite la segmentación compatible con PCI-DSS.
Resultado. El servidor RADIUS dejó de rastrear 120 entradas de clientes IP por tienda; los certificados las reemplazaron todas. La autenticación ya no dependió de la VPN. Una nueva tienda obtiene 802.1X en el momento en que su sitio se une a la plantilla. El modelo se adapta a redes del sector retail donde la conectividad de las tiendas es de banda ancha con direcciones IP cambiantes.
¿Cuánto cuesta y qué se obtiene a cambio?
No necesita nuevos puntos de acceso. 802.1X, RadSec y las VLAN dinámicas se ejecutan en los APs de Mist que ya posee. Nuestro artículo sobre por qué su próxima actualización de WiFi no requiere nuevo hardware cubre ese modelo de superposición en la nube con más detalle.
El costo se divide en cuatro áreas:
- Suscripciones de Juniper. Las expectativas de nivel de servicio y Marvis dependen de su nivel de suscripción de Mist. Confirme la cobertura con su socio de Juniper.
- El servicio RADIUS. Un RADIUS en sitio cuesta servidores, licencias, parches y VPNs. RADIUS en la nube es una suscripción sin nada de hardware.
- Certificados. EAP-TLS necesita una PKI y un MDM para emitir certificados. La mayoría de las organizaciones ya ejecutan ambos.
- Tiempo de ingeniería. La configuración de Mist es la parte rápida. La distribución de certificados a los dispositivos marca el ritmo.
Lo que obtiene a cambio es medible. Las claves compartidas se reducen a cero. La revocación sigue al proveedor de identidad, no a un proyecto de rotación de claves. El número de SSID disminuye. La segmentación reduce el alcance de PCI-DSS. El triaje comienza desde una línea de tiempo y una consulta en Marvis en lugar de una visita al sitio.
RADIUS-as-a-Service de Purple es una opción de RADIUS en la nube para Mist. Es independiente del hardware en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Vincula el acceso a la red con la identidad en Microsoft Entra ID, Okta o Google Workspace, por lo que las altas, cambios y bajas de personal se actualizan automáticamente. Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials, y cumple con el GDPR. Nuestros propios datos muestran un tiempo de actividad del 99.999 % y 440 millones de inicios de sesión en 2024 en más de 80,000 ubicaciones activas. Verifique el soporte de RadSec con cualquier proveedor que considere, incluido Purple. Si también está calculando los costos de la red de invitados, consulte nuestra comparación de modelos de precios de Captive Portal.
Preguntas frecuentes
¿Juniper Mist es compatible con RadSec de forma nativa?
Sí. Los puntos de acceso de Mist pueden abrir una sesión RadSec directamente con un servicio RADIUS en la nube, transportando RADIUS dentro de TLS sobre TCP como se define en RFC 6614. Se habilita en la configuración de RADIUS de la WLAN y la confianza de certificados se gestiona en la configuración de la organización. Las ubicaciones necesitan el puerto de salida TCP 2083. RadSec cifra todo el paquete RADIUS y elimina la necesidad de registrar la dirección IP pública de cada ubicación con su proveedor.
¿Necesito un Mist Edge para usar RADIUS en la nube?
No. Los AP de Mist pueden enviar RADIUS o RadSec directamente a un servicio en la nube sin necesidad de hardware adicional. Un proxy Mist Edge resulta útil en campus grandes donde se requiere que todas las solicitudes de RADIUS salgan a través de un solo punto controlado. También es adecuado para ubicaciones donde los AP no pueden acceder directamente a Internet. Para la mayoría de los inmuebles multi-sitio, el uso de RadSec directo desde los AP es el diseño más simple.
¿Puedo mantener Microsoft NPS en funcionamiento mientras me migro a RADIUS en la nube?
Sí, pero planifique la transición por grupos en lugar de por orden de servidor. Mist realiza la conmutación por error entre servidores de autenticación únicamente cuando uno deja de responder, no cuando rechaza una solicitud. Por lo tanto, incluir NPS y un servicio en la nube en la misma WLAN produce resultados impredecibles. Inicie un segundo SSID apuntado a RADIUS en la nube, migre un departamento a la vez y luego retire NPS.
¿RADIUS-as-a-Service de Purple funciona con Juniper Mist?
Sí. Purple es independiente del hardware y funciona como una superposición en la nube en Juniper Mist, así como en Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Vincula el acceso a la red con Microsoft Entra ID, Okta o Google Workspace, por lo que los permisos de acceso cambian cuando cambia una cuenta. Mantiene sus AP de Mist existentes, sin necesidad de reemplazar su infraestructura.
¿Se requiere WPA3-Enterprise para 802.1X en Mist?
No. 802.1X funciona con WPA2-Enterprise o WPA3-Enterprise. WPA3 agrega Tramas de Gestión Protegidas (PMF) obligatorias y es la única opción empresarial en radios de 6 GHz. Utilice WPA3 para laptops y teléfonos actuales. Mantenga un SSID WPA2-Enterprise separado para escáneres, impresoras o tabletas más antiguas que carezcan de soporte PMF, en lugar de reducir la seguridad en su SSID principal.
¿802.1X en Mist requiere una licencia adicional de Juniper?
No se necesita ninguna licencia adicional para la propia WLAN. Apuntar una WLAN de Mist a un servidor RADIUS externo es una configuración estándar. Las herramientas de solución de problemas varían: Marvis requiere una suscripción a Marvis, y las expectativas de nivel de servicio dependen de su nivel de suscripción a Mist. Mist Access Assurance de Juniper es un producto independiente. Confirme su nivel con su socio de Juniper antes de depender de Marvis para el triaje.
¿Cómo afecta el 802.1X al cumplimiento del GDPR?
Los registros de RADIUS y de contabilidad contienen datos personales: identidades, direcciones MAC de dispositivos y tiempos de sesión. Conforme al GDPR, necesita una base legal, un periodo de retención definido y un acuerdo de procesamiento de datos con su proveedor de RADIUS. RadSec ayuda al cifrar las identidades en tránsito. Purple cumple con el GDPR y cuenta con la certificación ISO 27001, además de procesar los datos de autenticación mediante un acuerdo de procesamiento de datos.
¿Cuánto tiempo toma un despliegue de 802.1X en Mist?
La configuración de Mist es lo que toma menos tiempo; la distribución de certificados marca el ritmo. Crear la WLAN, agregar servidores RADIUS y habilitar RadSec es un solo cambio en una sola plantilla. Emitir certificados a cada dispositivo gestionado a través de MDM, y migrar los dispositivos heredados, toma más tiempo. Realice una prueba piloto en un sitio, pruebe cada función y luego asigne la plantilla a los sitios restantes.
Definiciones clave
IEEE 802.1X
El estándar IEEE para el control de acceso a la red basado en puertos. Bloquea el tráfico de un dispositivo hasta que se autentica, actuando el punto de acceso como autenticador y retransmitiendo mensajes EAP a un servidor de autenticación.
Cada AP de Mist se convierte en un cliente RADIUS cuando selecciona el tipo de seguridad empresarial (802.1X) en una WLAN, reemplazando las contraseñas compartidas del personal con claves por dispositivo.
RADIUS
Remote Authentication Dial-In User Service, definido en RFC 2865. El servidor verifica una credencial y devuelve Access-Accept o Access-Reject, y un Accept puede incluir atributos como la VLAN a la que unirse.
Usted apunta la WLAN de Mist a sus servidores cloud RADIUS para autenticación y contabilidad, y el backend que elija determina sus reglas de firewall y cómo se identifican los sitios.
EAP-TLS
Un método de Protocolo de Autenticación Extensible en el que tanto el dispositivo como el servidor presentan certificados, por lo que no hay contraseña que pueda sufrir phishing, compartirse o expirar.
Recomendado para dispositivos administrados, pero requiere una PKI y MDM para emitir certificados de cliente, y la distribución de certificados suele marcar el ritmo de un despliegue de Mist.
PEAP con MSCHAPv2
EAP protegido, el cual envuelve un intercambio de contraseñas MSCHAPv2 dentro de un túnel TLS. Microsoft documenta que Credential Guard, activado por defecto en compilaciones recientes de Windows 11, bloquea el inicio de sesión único (SSO) para la autenticación basada en MSCHAPv2.
Más fácil de desplegar que EAP-TLS pero más débil. El método EAP se elige en el lado de RADIUS y en los perfiles de los dispositivos, no en la consola de Mist.
RadSec
RADIUS transportado dentro de una sesión TLS sobre TCP, definido en RFC 6614, utilizando el puerto TCP 2083 asignado por IANA. Cifra todo el paquete RADIUS y autentica cada extremo mediante certificado.
Los APs de Juniper Mist pueden abrir sesiones RadSec directamente con un servicio RADIUS en la nube, lo que elimina la necesidad de registrar direcciones IP de banda ancha dinámicas y evita que se desechen fragmentos de EAP-TLS.
Asignación dinámica de VLAN
Asignar cada sesión a una VLAN (LAN virtual, un segmento de red lógicamente separado) elegida por RADIUS, utilizando los atributos Tunnel-Type, Tunnel-Medium-Type y Tunnel-Private-Group-ID de RFC 2868 aplicados a 802.1X en RFC 3580.
Permite que un mismo SSID de Mist funcione para todos los roles del personal, aislando las terminales de pago a un alcance reducido de PCI-DSS. Cada VLAN devuelta debe estar listada en la WLAN, configurada como trunk hacia el AP y contar con un alcance DHCP.
Protected Management Frames (PMF)
Protección para tramas de gestión 802.11 especificada en IEEE 802.11w. WPA3-Enterprise hace que PMF sea obligatorio.
Es posible que los escáneres, impresoras y dispositivos portátiles más antiguos carezcan de soporte PMF, razón por la cual los equipos heredados deben pertenecer a un SSID WPA2-Enterprise independiente en lugar de debilitar el principal.
IEEE 802.11r (Fast BSS Transition)
La enmienda IEEE 802.11 que acorta la reautenticación cuando un dispositivo se desplaza entre puntos de acceso.
Vale la pena habilitarlo en una WLAN 802.1X, ya que la autenticación empresarial añade saltos adicionales, pero pruébelo con teléfonos de voz y clientes más antiguos antes de activarlo en toda la red.
Change of Authorization (CoA)
Una extensión de RADIUS definida en RFC 5176 que permite al servidor desconectar o cambiar una sesión activa a petición.
Desactivar una cuenta en su proveedor de identidad solo detiene la siguiente autenticación. El soporte de CoA en el servicio RADIUS y en la WLAN es lo que finaliza las sesiones activas.
BlastRADIUS (CVE-2024-3596)
Un ataque de falsificación contra RADIUS sobre UDP, revelado en julio de 2024. El aviso de seguridad recomienda requerir el atributo Message-Authenticator.
Si su WLAN de Mist utiliza RADIUS estándar sobre UDP, confirme que su proveedor requiera Message-Authenticator, o migre a RadSec.
Expectativa de nivel de servicio (SLE)
Las métricas de servicio medidas por Mist, incluyendo Conexiones exitosas con un clasificador de autorización y Tiempo de conexión.
Se utiliza durante la prueba piloto para verificar si aparecen fallos de autenticación o conexiones lentas. La disponibilidad depende de su nivel de suscripción de Mist.
Mist Edge
Un dispositivo físico o máquina virtual de Juniper que puede actuar como proxy RADIUS desde los APs, permitiendo que las solicitudes salgan a través de un punto de salida controlado e identificado por la IP de origen de Mist Edge.
Ideal para grandes campus o sitios donde los APs no pueden acceder directamente a internet. Para la mayoría de las redes multisitio, RadSec directo desde los APs es el diseño más simple.
Ejemplos resueltos
Un hotel de 200 habitaciones opera cuatro SSIDs para el personal (recepción, ama de llaves, dirección e ingeniería), cada uno con una contraseña compartida, más un SSID de invitados. Cuando un elemento de ama de llaves se retira, el equipo debe rotar la clave en docenas de dispositivos o dejarla sin cambios. ¿Cómo se debería migrar a 802.1X en Juniper Mist?
El equipo creó un SSID WPA3-Enterprise para el personal en una plantilla de WLAN de Mist. Los dispositivos administrados utilizaron EAP-TLS, con certificados distribuidos a través de MDM. Cloud RADIUS leyó la pertenencia a grupos desde Microsoft Entra ID y devolvió una VLAN por departamento mediante asignación dinámica. Se conservó un SSID WPA2-Enterprise independiente para las tablets más antiguas del servicio a la habitación, y los invitados permanecieron en Guest WiFi. El hotel ahora transmite tres redes en lugar de cinco, por lo que menos tramas beacon compiten por el tiempo de aire. Las claves compartidas del personal cayeron de cuatro a cero, y el acceso de una persona que deja la empresa finaliza cuando Recursos Humanos deshabilita la cuenta, sin rotación de claves.
Una cadena minorista de 120 tiendas opera APs de Mist con banda ancha comercial y se autentica contra un servidor RADIUS en las instalaciones de la oficina central a través de una VPN sitio a sitio. Cuando la VPN de una tienda se cae, los dispositivos del personal y los escáneres portátiles no pueden autenticarse. ¿Qué debería cambiarse?
La cadena se migró a un servicio cloud RADIUS y habilitó RadSec en la plantilla de WLAN de Mist. La confianza en los certificados se configuró una sola vez en los ajustes de la organización de Mist, y las tiendas abrieron el puerto TCP 2083 saliente. Las terminales de pago recibieron una VLAN aislada mediante asignación dinámica, lo que permite la segmentación de PCI-DSS. Los certificados reemplazaron a las 120 entradas de cliente IP por tienda en el servidor RADIUS, por lo que los cambios de dirección de banda ancha ya no importan. La autenticación ya no depende de la VPN, y una nueva tienda obtiene 802.1X en el momento en que su sitio se une a la plantilla.
Actualmente ejecuta Microsoft NPS y desea migrar sus WLANs de Mist a cloud RADIUS sin sufrir interrupciones. ¿Puede incluir ambos en la misma WLAN?
No liste NPS y el servicio en la nube en la misma WLAN. Mist realiza la conmutación por error entre servidores de autenticación solo cuando uno deja de responder, no cuando rechaza una solicitud, por lo que mezclarlos produce resultados impredecibles. En su lugar, ejecute un segundo SSID apuntando a cloud RADIUS y planifique la transición por grupo de identidad. Mueva un departamento a la vez, pruebe el mapeo de VLAN, el roaming y la revocación de cada rol, y luego retire NPS una vez que cada grupo se haya migrado. Esto mantiene a cada grupo en una fuente de directivas única y predecible durante toda la migración.
Preguntas frecuentes
¿Juniper Mist admite RadSec de forma nativa?
Sí. Los puntos de acceso Mist pueden abrir una sesión RadSec directamente a un servicio cloud RADIUS, transportando RADIUS dentro de TLS sobre TCP como se define en RFC 6614. Se habilita en los ajustes de RADIUS de la WLAN y se gestiona la confianza de certificados en la configuración de la organización. Los sitios necesitan TCP 2083 saliente. RadSec encripta el paquete RADIUS completo y elimina la necesidad de registrar la IP pública de cada sitio con su proveedor.
¿Necesito un Mist Edge para usar cloud RADIUS?
No. Los APs de Mist pueden enviar RADIUS o RadSec directamente a un servicio en la nube sin hardware adicional. Un proxy Mist Edge ayuda en campus grandes donde se desea que cada solicitud RADIUS salga a través de un punto controlado. También se adapta a sitios donde los APs no pueden acceder a internet directamente. Para la mayoría de las propiedades multisitio, el uso directo de RadSec desde los APs es el diseño más simple.
¿Puedo mantener Microsoft NPS en funcionamiento mientras me muevo a cloud RADIUS?
Sí, pero planifique la transición por grupo en lugar de por orden de servidor. Mist conmuta por error entre servidores de autenticación solo cuando uno deja de responder, no cuando uno rechaza una solicitud. Por lo tanto, listar NPS y un servicio en la nube en la misma WLAN da resultados impredecibles. Ejecute un segundo SSID apuntado a cloud RADIUS, mueva un departamento a la vez y luego retire NPS.
¿Funciona el RADIUS-as-a-Service de Purple con Juniper Mist?
Sí. Purple es independiente del hardware y funciona como una superposición en la nube en Juniper Mist, así como en Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme Networks y Fortinet. Vincula el acceso a la red con Microsoft Entra ID, Okta o Google Workspace, por lo que el acceso cambia cuando cambia una cuenta. Conserva sus APs Mist existentes, sin necesidad de reemplazar equipos.
¿Se requiere WPA3-Enterprise para 802.1X en Mist?
No. 802.1X funciona con WPA2-Enterprise o WPA3-Enterprise. WPA3 agrega Protected Management Frames obligatorios y es la única opción empresarial en radios de 6 GHz. Use WPA3 para laptops y teléfonos actuales. Mantenga un SSID WPA2-Enterprise separado para escáneres, impresoras o tabletas más antiguas que carezcan de soporte PMF, en lugar de reducir la seguridad en su SSID principal.
¿Necesita 802.1X en Mist una licencia adicional de Juniper?
No se necesita una licencia adicional para la WLAN en sí. Apuntar una WLAN de Mist a un servidor RADIUS externo es una configuración estándar. Las herramientas de solución de problemas difieren: Marvis requiere una suscripción a Marvis y las expectativas de nivel de servicio dependen de su nivel de suscripción a Mist. Mist Access Assurance propio de Juniper es un producto independiente. Confirme su nivel con su socio de Juniper antes de depender de Marvis para el triaje.
¿Cómo afecta el 802.1X al cumplimiento del GDPR?
Los registros de RADIUS y contabilidad contienen datos personales: identidades, direcciones MAC de dispositivos y tiempos de sesión. Bajo el GDPR, necesita una base legal, un período de retención definido y un acuerdo de procesamiento de datos con su proveedor de RADIUS. RadSec ayuda encriptando las identidades en tránsito. Purple cumple con el GDPR y cuenta con la certificación ISO 27001, y procesa los datos de autenticación bajo un acuerdo de procesamiento de datos.
¿Cuánto tiempo lleva una implementación de 802.1X en Mist?
La configuración de Mist es lo que toma menos tiempo; la distribución de certificados marca el ritmo. Crear la WLAN, agregar servidores RADIUS y habilitar RadSec es un solo cambio en una plantilla. Emitir certificados a cada dispositivo gestionado a través de MDM, y mover dispositivos heredados, toma más tiempo. Realice una prueba piloto en un sitio, pruebe cada rol y luego asigne la plantilla a los sitios restantes.
Fuentes
- RFC 2865: Remote Authentication Dial In User Service (RADIUS)
- RFC 6614: Transport Layer Security (TLS) Encryption for RADIUS
- RFC 2868: RADIUS Attributes for Tunnel Protocol Support
- RFC 3580: IEEE 802.1X RADIUS Usage Guidelines
- RFC 5176: Dynamic Authorization Extensions to RADIUS
- CVE-2024-3596 (BlastRADIUS)
- Juniper Networks technical documentation
- PCI Security Standards Council
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de implementación para Intune, Jamf y Microsoft Entra ID
Use esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectarse a 802.1X en Intune o Jamf Pro. Cada falla se debe a una de cuatro causas: confianza en el servidor, certificado de identidad, modo de macOS o alcance de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y programará las futuras rotaciones de certificados.
Confianza en servidor de perfil de WiFi de Intune: nombres de servidor de certificado y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la parte de validación de servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de servidor de certificado con el certificado RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y programará las renovaciones de certificados antes de que interrumpan las conexiones de forma silenciosa.
Resolución de problemas de Android 802.1X y EAP-TLS: una lista de verificación de implementación para Intune y Microsoft Entra ID
Podrá identificar con precisión por qué los teléfonos Android administrados fallan al usar EAP-TLS en su SSID de personal y solucionarlo en Intune. Relacione cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, un valor de nombres de servidor RADIUS no coincidente o una raíz de confianza no entregada. Luego, aplique una lista de verificación de implementación que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.