
सरकार के साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025 के अनुसार, UK के 43% व्यवसायों ने पिछले 12 महीनों में कम से कम एक साइबर सुरक्षा उल्लंघन या हमले की सूचना दी। यह लगभग 612,000 संगठन हैं, जिनमें नुक्कड़ की दुकानों और डेंटल क्लीनिकों से लेकर होटल समूह और आवास प्रदाता शामिल हैं।
उनमें से बहुत कम ही किसी जटिल तरीके से ब्रीच होंगे। अधिकांश ऐसे डिवाइस के ज़रिए ब्रीच होंगे जिसे किसी ने सूचीबद्ध नहीं किया था, ऐसा अकाउंट जिसे किसी ने अक्षम नहीं किया था, या कोई गेस्ट नेटवर्क जो अलग दिखता था लेकिन वास्तव में अलग नहीं था। सही क्रम का पालन करना कुछ भी नया खरीदने की तुलना में जोखिम को कहीं अधिक कम करता है।
अधिकांश हमलों को रोकने वाले नियंत्रण, सही क्रम में
इसी सर्वेक्षण से यह स्पष्ट होता है कि यह केवल बड़े उद्यमों की समस्या नहीं है। इन रिपोर्टों में छोटे व्यवसाय भी शामिल हैं, और स्वयं घटनाएँ अधिकतर सामान्य प्रकृति की हैं: अनधिकृत ऐक्सेस, मैलवेयर और इंटरनेट-फेसिंग सिस्टमों पर हमले, जिनमें रैनसमवेयर की हिस्सेदारी कम लेकिन लगातार बनी हुई है।
यह विविधता ही मुख्य बात है। कोई भी अकेला उत्पाद सारा भार नहीं संभालता, और जिस क्रम में आप नियंत्रण लागू करते हैं, वह बॉक्स पर लिखे ब्रांड की तुलना में अधिक महत्वपूर्ण होता है।
| प्राथमिकता | नियंत्रण | यह क्या रोकता है | पूर्ण कब माना जाए |
|---|---|---|---|
| 1 | स्टाफ़, गेस्ट, IoT और टेनेंट ट्रैफ़िक को अलग करना | एक समझौता किए गए डिवाइस से बाक़ी नेटवर्क में लेटरल मूवमेंट | प्रत्येक समूह केवल अपने सेगमेन्ट तक पहुँचता है, और आइसोलेशन टेस्ट को तारीख के साथ रिकॉर्ड किया जाता है |
| 2 | MFA के साथ व्यक्तिगत पहचानें | साझा किए गए पासवर्ड और चोरी हुए क्रेडेंशियल्स का दोबारा उपयोग | प्रत्येक खाते की अपनी पहचान होती है और साइन-इन पर MFA अनिवार्य होता है |
| 3 | न्यूनतम-विशेषाधिकार (लीस्ट-प्रिविलेज़) व्यवस्थापक अधिकार | हमलावरों और लापरवाह स्टाफ़ द्वारा व्यापक व्यवस्थापक पहुँच का उपयोग | स्थायी व्यवस्थापक खाते हटा दिए जाते हैं या मासिक आधार पर उनकी समीक्षा की जाती है |
| 4 | वायरलेस और रिमोट लिंक पर एन्क्रिप्शन | साझा या ओपन नेटवर्क पर ईव्सड्रॉपिंग (जासूसी) | स्टाफ़ और गेस्ट ट्रैफ़िक ओवर द एयर और VPN पर एन्क्रिप्टेड होता है |
| 5 | केंद्रीय लॉगिंग और अलर्ट | अनदेखे असामान्य लॉगिन और ईस्ट-वेस्ट मूवमेंट | एक्सेस पॉइंट्स, फ़ायरवॉल और डायरेक्टरी से आने वाले लॉग एक ही स्थान पर पहुँचते हैं |
| 6 | परीक्षित निरस्तीकरण (रिवोकेशन) और ऑफ़लाइन रीस्टोर | संस्थान छोड़ने वालों की पहुँच बनी रहना, और रैंसमवेयर द्वारा आपको बैकअप से लॉक आउट कर देना | छोड़ने वालों को हटाने का परीक्षण किया गया है और रीस्टोर सिद्ध हो चुका है |
प्रत्येक "पूर्ण हुआ जब" किसी खरीदारी के बजाय एक परीक्षण को निर्दिष्ट करता है। केवल एक फ़ायरवॉल का होना कुछ भी साबित नहीं करता। एक ऐसा नियम-सेट, जिसे कोई सहकर्मी यह प्रदर्शित करके दिखा सके कि वह गेस्ट VLAN से पेरोल प्रिंटर तक के ट्रैफ़िक को ब्लॉक करता है, वह इसे साबित करता है। एक अलग गेस्ट नेटवर्क को साबित करने के लिए पहली सीमा के रूप में लें: गेस्ट WiFi पर मौजूद किसी डिवाइस से, किसी कर्मचारी की मशीन, प्रिंटर और एक्सेस पॉइंट एडमिन पेज तक पहुँचने का प्रयास करें, और फिर IoT तथा टेनेंट सेगमेंट्स से भी यही जाँच दोहराएँ। प्रत्येक परिणाम को तारीख के साथ लॉग करें, और नियम-सेट में किसी भी बदलाव के बाद इन जाँचों को फिर से चलाएँ। जिस आइसोलेशन को आप मांग पर प्रदर्शित नहीं कर सकते, वह केवल कॉन्फ़िगरेशन है, नियंत्रण नहीं।
वह नियम जो आपका क्रम निर्धारित करता है: यदि आप काम छोड़ने वाले कर्मचारी की एक्सेस उसी कार्य दिवस पर नहीं हटा सकते, तो किसी भी अन्य चीज़ से पहले पहचान (identity) की व्यवस्था दुरुस्त करें।
एक नियंत्रण पूरी तरह से नेटवर्क से बाहर रहता है। सेगमेंटेशन और न्यूनतम विशेषाधिकार (least privilege) लोगों को उन प्रणालियों से दूर रखते हैं जहाँ तक उन्हें नहीं पहुँचना चाहिए, फिर भी वे एक कमी छोड़ देते हैं: एक अधिकृत व्यक्ति को पैसे ट्रांसफ़र करने के लिए फुसलाया जा सकता है। नेटवर्क से जुड़े कार्यों को धोखाधड़ी वाले वायर ट्रांसफ़र के विरुद्ध बोर्ड-स्तरीय नियंत्रणों के साथ जोड़ें, जिसका अर्थ है भुगतान परिवर्तनों पर दूसरा अनुमोदक होना और नए बैंक विवरणों का उपयोग करने से पहले आपके पास पहले से मौजूद नंबर पर कॉल-बैक करना।
उन उपकरणों पर छह में से किसी को भी सत्यापित नहीं किया जा सकता जिन्हें आपने सूचीबद्ध नहीं किया है, और अज्ञात डिवाइस एक साथ प्रत्येक कॉलम में विफल हो जाते हैं।
किसी भी चीज़ को लॉक करने से पहले अपने नेटवर्क का मैप तैयार करें
व्हाइटबोर्ड पर सटीक दिखने वाला फ़ायरवॉल नियम तब विफल हो जाता है जब किसी लेबल प्रिंटर का स्टाफ़ VLAN पर एक स्टैटिक एड्रेस बना रहता है, या जब 2019 में किसी कांट्रैक्टर द्वारा डोर कंट्रोलर इंस्टॉल किए गए थे और फिर कभी उनका ज़िक्र ही नहीं हुआ। इससे पहले कि आप पॉलिसी बनाएं, नेटवर्क मैप में ऐसे बचे हुए उपकरणों की पहचान होना ज़रूरी है।
गेस्ट SSID को दस्तावेज़ करने वाली पहली सीमा और आइसोलेशन के लिए पहले प्रमाण बिंदु के रूप में मानें। रिकॉर्ड करें कि विज़िटर, स्टाफ़ डिवाइस, पुराने उपकरण (लीगेसी किट) और टेनेंट उपकरण कहाँ कनेक्ट होते हैं, और फिर बाद में परीक्षण करें कि क्या प्रत्येक समूह केवल वहीं तक पहुँच सकता है जहाँ उसे पहुँचना चाहिए।
मैपिंग में महीनों नहीं, कुछ दिन लगने चाहिए। इसी क्रम में छह चरण।
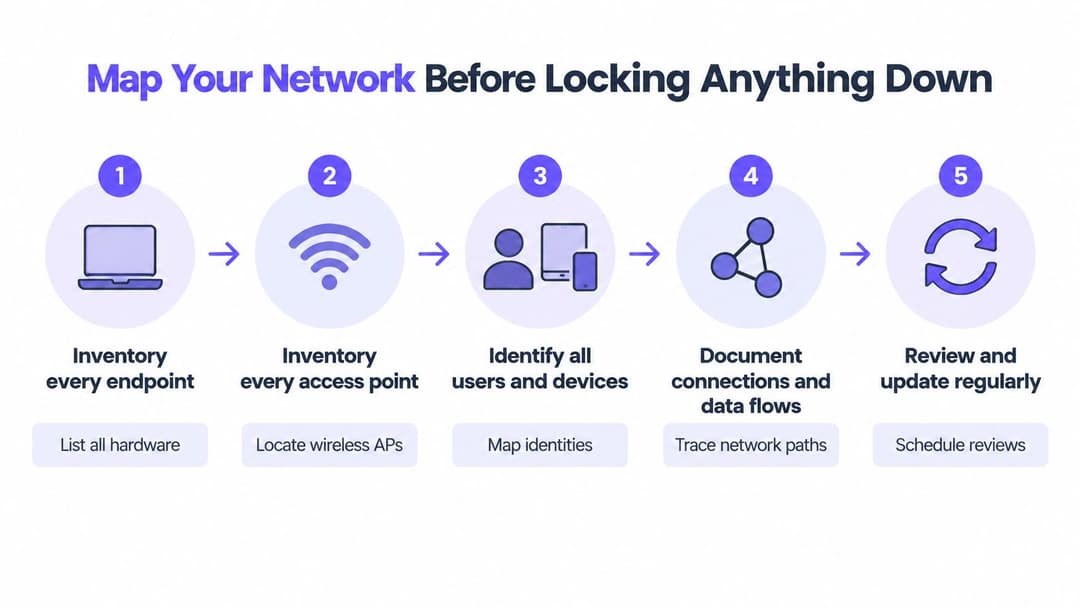
1. प्रत्येक एंडपॉइंट की सूची बनाएं। एक्सेस पॉइंट, स्विच, प्रिंटर, कैमरे, बिलिंग काउंटर, बिल्डिंग-मैनेजमेंट कंट्रोलर, डोर एंट्री, लिफ़्ट, और नेटवर्क से जुड़ने वाला प्रत्येक एप्लिकेशन। भूले-बिसरे डिवाइस ही अक्सर घुसपैठ का रास्ता बनते हैं, क्योंकि जिसे कोई याद नहीं रखता उसे कोई पैच भी नहीं करता।
2. रिकॉर्ड करें कि कौन किससे कनेक्ट होता है। फिर उन सिस्टमों को चिह्नित करें जो मल्टी-फ़ैक्टर ऑथेंटिकेशन या आधुनिक एन्क्रिप्शन को सपोर्ट नहीं कर सकते, जैसे कि कोई पुराना टाइम क्लॉक या लैब एनालाइज़र। आपको यह सूची शुरुआत में ही चाहिए क्योंकि यह आगे के हर निर्णय को आकार देती है।
3. प्रत्येक सिस्टम पर डेटा को वर्गीकृत करें। ग्राहक रिकॉर्ड, पेरोल, कार्ड डेटा, क्लिनिकल सिस्टम और बिल्डिंग कंट्रोल समान सुरक्षा के पात्र नहीं हैं, और उन सभी के साथ एक जैसा व्यवहार करना आपके पहले तीन हफ्तों को बर्बाद कर देता है।
4. डेटा फ़्लो और यूज़र जर्नी को रेखांकित करें। चिह्नित करें कि मेहमान, कॉन्ट्रैक्टर और सप्लायर कहाँ प्रवेश करते हैं, और रास्ते में वे किन सिस्टमों से जुड़ते हैं। टीवी और कंसोल जैसे बिना ब्राउज़र वाले डिवाइसों को भी शामिल करें, क्योंकि वे अक्सर पहचान योजना (आइडेंटिटी प्लान) से बाहर रह जाते हैं।
5. प्रत्येक समूह के सबसे संभावित दुरुपयोग का थ्रेट-मॉडल तैयार करें। मान लें कि कोई गेस्ट लैपटॉप किसी ऐसे प्रिंटर तक पहुँच जाता है जिसकी मेमोरी में स्कैन किए गए पेरोल फ़ॉर्म सहेजे हुए हैं। यह अकेली समझ किसी भी नीति दस्तावेज़ की तुलना में VLAN को अधिक मजबूती से सही ठहराती है।
6. बेसलाइन पर सहमति बनाएं और एक ओनर नियुक्त करें। प्रत्येक प्रविष्टि के सामने एक नाम और समीक्षा की तारीख होनी चाहिए, अन्यथा मानचित्र एक तिमाही के भीतर पुराना हो जाएगा।
इन्वेंट्री में सबनेट रेंज लिखने से पहले, उपयोग योग्य होस्ट रेंज दिखाने वाला एक सबनेट कैलकुलेटर इस बहस को हल कर देता है कि क्या किसी /22 में साइट को दोबारा एड्रेस किए बिना कैमरा ब्लॉक के लिए जगह है या नहीं।
अंतिम जाँच सरल है। मानचित्र किसी ऐसे सहकर्मी को सौंपें जिसने इसे नहीं बनाया है और उनसे किसी एक इमारत में प्रत्येक डिवाइस को खोजने के लिए कहें। यदि वे ऐसा नहीं कर सकते, तो यह पूरा नहीं हुआ है।
साझा किए गए पासवर्ड की जगह व्यक्तिगत पहचान का उपयोग करें
UK का लचीलापन (resilience) असमान है, और कमियां इस बात में सामने आती हैं कि नेटवर्क कैसे संचालित होते हैं, न कि इसमें कि क्या इंस्टॉल किया गया है। सरकार के 2025 श्रम बाजार और क्षेत्रीय विश्लेषण के विज़ुअल सारांश में, केवल लगभग 27% व्यवसायों के पास साइबर सुरक्षा के लिए बोर्ड-स्तरीय जिम्मेदारी थी, जो 2021 में 38% से कम थी, हालांकि बड़े व्यवसाय 66% पर थे। एक अलग आकलन में अनुमान लगाया गया कि 699,000 व्यवसायों, या 49% में बुनियादी तकनीकी साइबर सुरक्षा कौशल की कमी थी, जो 2021 में 18% से अधिक थी। और जिन व्यवसायों ने साइबर सुरक्षा को आउटसोर्स नहीं किया था, उनमें से 32% में डेटा ब्रीच से निपटने के आत्मविश्वास का अभाव था।
इन्हें एक साथ पढ़ें और डिज़ाइन का सिद्धांत स्पष्ट हो जाता है। नियंत्रण लागू करने योग्य (enforceable) और केंद्रीय रूप से प्रबंधित होने चाहिए, क्योंकि वे किसी व्यस्त मंगलवार को प्रत्येक साइट प्रबंधक द्वारा सही निर्णय लेने पर निर्भर नहीं हो सकते।
पासफ़्रेज़ से प्रमाणपत्र तक, छह चरणों में
- साइन-इन को अपनी डायरेक्टरी से जोड़ें। Entra ID, Google Workspace या Okta। एक बार खाते वहां मौजूद होने के बाद, नए जुड़ने वाले और संस्थान छोड़ने वाले कर्मचारियों का विवरण ईमेल से आने के बजाय स्वचालित रूप से अपडेट हो जाता है।
- हर जगह MFA लागू करें, और व्यवस्थापकों के लिए फ़िशिंग-प्रतिरोधी पद्धति जैसे कि पासकीज़ या FIDO2 कुंजियों का उपयोग करें।
- प्रबंधित लैपटॉप और फ़ोनों को डिवाइस प्रमाणपत्रों पर स्थानांतरित करें। EAP-TLS के साथ, किसी के पास भी ऐसा सीक्रेट नहीं रहता जिसे प्रत्येक कर्मचारी के जाने के बाद बदलना पड़े।
- एडमिन खातों को दैनिक खातों से अलग रखें। किसी कार्य और समय-सीमा के लिए अनुमतियाँ बढ़ाएं, और फिर उस उन्नत पहुंच को अपने आप समाप्त होने दें।
- रिमोट एक्सेस से पासवर्ड हटाएं। VPN या ज़ीरो-ट्रस्ट गेटवे पर पहचान-आधारित साइन-इन उस शेयर्ड PSK से कहीं बेहतर है जो आधी कंपनी के पास स्टिकी नोट पर लिखा होता है।
- त्रैमासिक रूप से निरस्तीकरण (रिवोकेशन) का परीक्षण करें। एक परीक्षण खाते को अक्षम करें और जांचें कि WiFi, ईमेल और फ़ाइल शेयर उसे कितने समय तक एक्सेस की अनुमति देते रहते हैं।
दो चीज़ें इसे प्रभावी बनाती हैं। पहली है दायरा: पहचान-आधारित नेटवर्किंग (identity-based networking) नीति को पोर्ट या उस SSID से जोड़ने के बजाय व्यक्ति से जोड़ती है जिससे वे जुड़े थे, और व्यावहारिक रूप से आइडेंटिटी-बेस्ड नेटवर्किंग का यही अर्थ है। दूसरी बात है आदत। जो कर्मचारी काम के लिए रोज़ाना दूसरे फ़ैक्टर का उपयोग करते हैं, वे आम तौर पर इसे वहाँ भी चालू रखते हैं जहाँ यह उनके अपने पैसों की सुरक्षा करता है, और बैंकिंग लॉगिन को धोखाधड़ी से सुरक्षित रखना उस तर्क को स्पष्ट करता है जिसे आप आंतरिक नोट में साझा कर सकते हैं।
पुराने उपकरण (लीगेसी किट) अनुकूल नहीं होंगे। किसी लेबल प्रिंटर या पुराने ऐक्सेस कंट्रोलर में शायद सर्टिफिकेट सपोर्ट बिल्कुल न हो। इसे दोबारा स्टाफ़ नेटवर्क पर न डालें। इसे एक फ़िल्टर किया गया सेगमेंट और बदलने की तारीख दें, और दोनों को लिख लें।
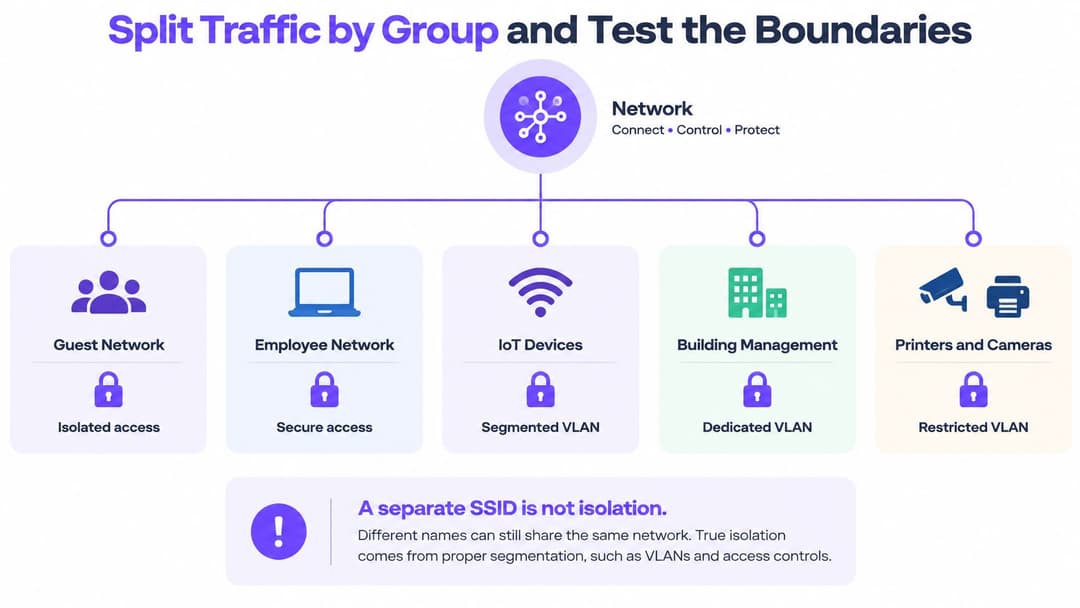
ग्रुप के अनुसार ट्रैफ़िक को अलग करें और सीमाओं का परीक्षण करें
एक अलग अतिथि SSID पूर्ण पृथक्करण (आइसोलेशन) नहीं है। यह तो केवल इसकी शुरुआत भर है।
2025/2026 की तकनीकी रिपोर्ट फ़ायरवॉल, प्रतिबंधित एडमिन अधिकार और डिवाइस नियंत्रणों के साथ-साथ कर्मचारियों और आगंतुकों के अलग-अलग WiFi को मुख्य आर्किटेक्चरल नियंत्रणों में गिनती है। यह दृष्टिकोण उपयोगी तो है लेकिन अधूरा है, क्योंकि गलत तरीके से कॉन्फ़िगर किए गए VLAN, फ़्लैट स्विच पाथ, प्रिंटर, बिल्डिंग-मैनेजमेंट सिस्टम, कैमरे और सस्ते IoT डिवाइस - ये सभी एक अच्छी मंशा वाले SSID के इर्द-गिर्द रास्ते बना देते हैं। NCSC का रुख और भी स्पष्ट है: मान लें कि नेटवर्क असुरक्षित है, हर अनुरोध को सत्यापित करें और आंतरिक लिंक पर भी ट्रैफ़िक को क्रिप्टोग्राफ़िक रूप से सुरक्षित रखें।
| समूह | यह कैसे जुड़ता है | कहाँ तक पहुँच नहीं होनी चाहिए |
|---|---|---|
| स्टाफ़ लैपटॉप और फ़ोन | प्रबंधित डिवाइस प्रमाणपत्रों के साथ डायरेक्टरी साइन-इन | गेस्ट सेगमेन्ट, IoT और बिल्डिंग कंट्रोल्स |
| गेस्ट और आगंतुक | कैप्टिव पोर्टल या Passpoint के साथ पृथक गेस्ट एक्सेस | कोई भी स्टाफ़, व्यवस्थापक या IoT पता |
| ठेकेदार और आपूर्तिकर्ता | समय-सीमित पहुँच वाले नामित खाते | व्यवस्थापक सेगमेन्ट और पेरोल या ग्राहक डेटा |
| IoT, कैमरे और बिल्डिंग सिस्टम | डिवाइस अनुमति-सूची (अलो-लिस्ट) के साथ समर्पित सेगमेन्ट | स्टाफ़ फ़ाइल शेयर और इंटरनेट-फ़ेसिंग व्यवस्थापक पैनल |
| व्यवस्थापक | MFA और सत्र लॉगिंग के साथ अलग व्यवस्थापक खाते | रिकॉर्ड पर दर्ज कारण के बिना गेस्ट और सामान्य स्टाफ़ सेगमेन्ट |
| निवासी या किरायेदार (टेनेंट) | पृथक उपकरणों के साथ प्रति किरायेदार निजी नेटवर्क | अन्य कोई भी किरायेदार, और साझा बिल्डिंग सिस्टम |
छह परीक्षण जो साबित करते हैं कि सीमा सुरक्षित है
- अतिथि से अतिथि। एक ही साइट, एक ही SSID पर दो डिवाइस। पुष्टि करें कि कोई भी दूसरे को न देख सके।
- अतिथि से बाकी सब कुछ। स्टाफ सबनेट, प्रिंटर के वेब पेज और कैमरे के पते तक पहुंचने का प्रयास करें। तीनों विफल होने चाहिए।
- ईस्ट-वेस्ट नियम। केवल आरेख पर भरोसा करने के बजाय सेगमेंट के बीच फ़ायरवॉल नीति की समीक्षा करें। स्रोत के रूप में "any" वाले किसी भी नियम की जांच करें।
- टेनेंट सीमाएं। बहु-किरायेदार (मल्टी-टेनेंट) साइटों पर, पुष्टि करें कि एक फ्लैट दूसरे के डिवाइसों को न देख सके, जिनमें पेयरिंग के लिए प्रसारण करने वाले कंसोल और टीवी भी शामिल हैं।
- साक्ष्य। तारीख, आपके द्वारा परखा गया नियम, परिणाम और इसे मंजूरी देने वाले व्यक्ति का विवरण दर्ज करें। बिना परीक्षण किया गया VLAN केवल एक अनुमान भर है।
- रोलबैक। एक परीक्षण नियम हटाएं और पुष्टि करें कि एक्सेस पहले जैसी स्थिति में लौट आई है, ताकि आपको यह पता रहे कि रात के 2 बजे भी किसी गलत बदलाव को वापस पलटा जा सकता है।
यदि आपकी टीम अभी भी टैग किए गए और अनटैग किए गए पोर्ट्स पर बहस करती है, तो किसी के भी स्विच कॉन्फ़िगरेशन खोलने से पहले इसकी स्पष्ट व्याख्या से शुरुआत करें कि VLAN क्या है।
जो डिवाइस सही सेगमेंट में शामिल नहीं हो सकते, उन्हें एक अलग, सख्त रूप से फ़िल्टर किए गए सेगमेंट में रखा जाना चाहिए, जिसके लिए एक परचेस ऑर्डर जारी किया गया हो।
एन्क्रिप्ट करें, लॉग करें और मापें कि क्या नियंत्रण प्रभावी हैं
2025 साइबर सुरक्षा ब्रीच सर्वेक्षण दिखाता है कि UK का कवरेज कितना असंतुलित है। 72% व्यवसायों ने संपूर्ण IT नेटवर्क और व्यक्तिगत डिवाइसों पर फ़ायरवॉल का उपयोग किया, 68% ने IT एडमिनिस्ट्रेटर अधिकारों को प्रतिबंधित किया, और 71% ने क्लाउड सेवाओं के माध्यम से सुरक्षित बैकअप लिया। फिर भी केवल 40% को टू-फ़ैक्टर ऑथेंटिकेशन की आवश्यकता थी, 31% ने रिमोट कर्मचारियों के लिए VPN का उपयोग किया, और 30% ने यूज़र्स की निगरानी की। निजी क्षेत्र के दस में से चार से भी कम व्यवसायों के पास कर्मचारियों और आगंतुकों के लिए अलग WiFi नेटवर्क थे, और केवल 33% ने यूज़र गतिविधि की निगरानी की।
तो बुनियादी ढांचा तैयार है और साक्ष्य परत (evidence layer) नहीं है। यही वह अंतर है जिसे पाटना है।
सबसे पहले एन्क्रिप्शन, क्योंकि यह किफ़ायती और पूरी तरह प्रभावी है। लॉगिन ले जाने वाले प्रत्येक SSID पर WPA3-Enterprise (या जहां हार्डवेयर बाध्य करे वहां WPA2-Enterprise) का उपयोग करें, हर रिमोट पाथ पर TLS का उपयोग करें, और केवल सार्वजनिक WiFi पर ही नहीं, बल्कि ऑफिस LAN पर भी स्टाफ़ ट्रैफ़िक के लिए एन्क्रिप्शन लागू करें। वायर्ड नेटवर्क को ऐसा मानें जिसे प्लग-इन करने वाला कोई भी व्यक्ति पढ़ सकता है।
इसके बाद लॉगिंग। एक्सेस-पॉइंट, फ़ायरवॉल, VPN और डायरेक्ट्री लॉग एक ही स्थान पर भेजें, और शुरुआत में केवल तीन चीज़ों पर अलर्ट सेट करें: सामान्य समय के बाहर साइन-इन, स्टाफ़ सेगमेंट में शामिल होने वाला कोई नया डिवाइस, और ऐसे सेगमेंट के बीच आने-जाने वाला ट्रैफ़िक जिनका आपस में कोई संपर्क नहीं होना चाहिए। तीन सटीक अलर्ट पर कार्रवाई होती है। चालीस को म्यूट कर दिया जाता है।
ऐसे आँकड़ों की रिपोर्ट दें जिनकी जाँच एक मैनेजर कर सके
| मीट्रिक | लक्ष्य | कितनी बार |
|---|---|---|
| इन्वेंट्री की गई संपत्तियाँ (Assets inventoried) | सभी सूचीबद्ध डिवाइस और ऐप्लिकेशन्स | मासिक |
| समीक्षा किए गए प्रिविलेज्ड खाते | प्रत्येक एडमिन खाता | मासिक |
| MFA युक्त कर्मचारियों के खाते | सभी कर्मचारियों के खाते | त्रैमासिक |
| कंपनी छोड़ने वाले का एक्सेस हटाने का औसत समय | उसी कार्य दिवस में | प्रत्येक छोड़ने वाले के लिए |
| पास हुए सेगमेंट आइसोलेशन टेस्ट | सभी सेगमेंट्स | त्रैमासिक |
| टेस्ट किए गए बैकअप रीस्टोर | आपके रिकवरी ऑब्जेक्टिव के भीतर | त्रैमासिक |
फ़ायरवॉल मौजूद होने का दावा केवल इन्वेंट्री की एक पंक्ति है। एक परीक्षित प्रतिशत वास्तविक नियंत्रण है।
एक नामित ओनर के साथ मासिक समीक्षा निर्धारित करें और छह आंकड़े उनके सामने रखें। वे आंकड़े जिन्हें कोई नहीं पढ़ता, दो तिमाहियों के भीतर केवल कल्पना बनकर रह जाते हैं।
एक्सेस से जुड़े भटकाव को घटना बनने से पहले ठीक करें
अधिकांश घटनाएं किसी जटिल हमले के बजाय सिस्टम में समय के साथ आए अनपेक्षित बदलावों (ड्रिफ़्ट) के कारण होती हैं। अकाउंट्स अपनी उपयोगिता समाप्त होने के बाद भी सक्रिय रहते हैं, शुक्रवार को जल्दबाज़ी में किए गए समाधान के दौरान कोई नियम ढीला छोड़ दिया जाता है, और डिवाइस कभी नामांकित ही नहीं हो पाते।
| लक्षण | संभावित कारण | समाधान |
|---|---|---|
| पूर्व कर्मचारी अभी भी शेयर्ड ड्राइव तक पहुंच पा रहे हैं | खाता लीवर्स (संस्थान छोड़ने वाले कर्मचारियों की) प्रक्रिया से लिंक नहीं है | डायरेक्टरी से हटाने की प्रक्रिया को स्वचालित करें और हर महीने एक लीवर का परीक्षण करें |
| अतिथि प्रिंटर या कर्मचारियों के डिवाइस तक पहुंच सकते हैं | अतिथि नेटवर्क कार्यालय के साथ VLAN साझा करता है | अतिथियों को एक पृथक VLAN पर ले जाएं और स्थानीय सबनेट को ब्लॉक करें |
| MFA परिवर्तन के बाद डिवाइस कनेक्ट होने में विफल रहते हैं | प्रमाणपत्र समाप्त हो गया है या डिवाइस कभी नामांकित ही नहीं हुआ | डिवाइस को पुनः नामांकित करें और प्रमाणपत्र नवीनीकरण अनुस्मारक सेट करें |
| पुराना (लेगेसी) डिवाइस सुरक्षित नेटवर्क से नहीं जुड़ पा रहा है | 802.1X या वर्तमान एन्क्रिप्शन के बिना हार्डवेयर | इसे एक फ़िल्टर किए गए सेगमेंट पर रखें और इसके प्रतिस्थापन की तिथि निर्धारित करें |
| समय के साथ एडमिन अधिकार चुपके से वापस आ जाते हैं | अस्थायी उन्नत पहुंच कभी समाप्त नहीं हुई | प्रत्येक उन्नत पहुंच की समय-सीमा निर्धारित करें और मासिक समीक्षा करें |
कंपनी छोड़ने वाले कर्मचारियों (लीवर) के मामले पर सबसे पहले ध्यान दिया जाना चाहिए, क्योंकि यह सबसे आम है और इसके लिए कोई बहाना नहीं चल सकता। यदि HR और IT एक ट्रिगर साझा नहीं करते हैं, तो अकाउंट व्यक्ति के जाने के बाद भी बना रहता है। डायरेक्टरी को HR रिकॉर्ड से कनेक्ट करें और केवल याददाश्त पर निर्भर रहने के बजाय हर महीने किसी एक कर्मचारी के जाने की प्रक्रिया का परीक्षण करें।
अतिथि (guest) का प्रिंटर तक पहुँचना लगभग हमेशा एक साझा VLAN होता है, न कि फ़ायरवॉल की कोई गलती। अतिथियों को अलग करें, स्थानीय सबनेट्स को ब्लॉक करें, और फिर सेगमेंटेशन अनुभाग के छह परीक्षणों के साथ पुन: परीक्षण करें।
अन्य सभी चीजों के लिए, प्रति पंक्ति एक ठोस बदलाव करें। डिवाइस को पुनः नामांकित (re-enrol) करें। समाप्ति तिथि निर्धारित करें। पुराने उपकरणों (legacy kit) के लिए एक तारीख तय करें। परिणामों को किसी अलग चेकलिस्ट के बजाय मासिक मेट्रिक्स समीक्षा में दर्ज करें जिसे कोई नहीं खोलता।
एक्सपोज़्ड सिस्टम को पैच करें और रिस्पॉन्स का पूर्वाभ्यास करें
सेगमेंटेशन नुकसान को सीमित करता है। पैचिंग और पूर्वाभ्यास यह तय करते हैं कि ऐसी नौबत आए ही न।
- प्रत्येक इंटरनेट-फेसिंग सेवा की सूची बनाएं। रिमोट एक्सेस गेटवे, एडमिन पैनल, कैमरे, सार्वजनिक पते वाली कोई भी चीज़। जिसका आप उपयोग नहीं करते हैं उसे हटा दें।
- निश्चित समय-सीमा पर पैच करें। 14 दिनों के भीतर क्रिटिकल वेंडर फिक्स और एक्सेस-पॉइंट फ़र्मवेयर लागू करें, जिसमें प्रत्येक डिवाइस के अनुसार पैच की तारीख दर्ज हो।
- बंद करें और बदलें। अप्रयुक्त पोर्ट बंद करें, और इंस्टॉलेशन के पहले दिन ही राउटर, एक्सेस पॉइंट और कैमरों पर डिफ़ॉल्ट लॉगिन क्रेडेंशियल बदलें।
- एक पेज की योजना लिखें। नाम तय करें कि कौन सेगमेंट को अलग करेगा, कौन सप्लायर को कॉल करेगा, और कौन रिपोर्टिंग पर निर्णय लेगा।
- रैनसमवेयर को शामिल करें। प्रभावित सेगमेंट को डिस्कनेक्ट करें, पुष्टि करें कि ऑफ़लाइन बैकअप सुरक्षित हैं, और सबसे हालिया सुरक्षित कॉपी से रीस्टोर करें।
- साल में दो बार पूर्वाभ्यास करें एक टेबलटॉप अभ्यास में, और हर बार किसी कर्मचारी के छोड़ने या सप्लायर बदलने के बाद संपर्क सूची को अपडेट करें।
योजना की अंतिम जांच: क्या यह उस एक व्यक्ति के बिना चल सकती है जो नेटवर्क को सबसे बेहतर जानता है?
इस तिमाही में अपनी एक्सेस योजना की पुष्टि करें
नब्बे दिन, इस तरह क्रमबद्ध किए गए हैं कि सबसे जोखिम वाले अंतर पहले बंद हों और बाद के प्रत्येक चरण के पास लागू करने के लिए कुछ आधार हो।
सप्ताह 1. एक ओनर का नाम तय करें और प्रत्येक डिवाइस तथा एप्लिकेशन को सूचीबद्ध करें। जब तक यह तैयार नहीं हो जाता, तब तक कुछ और शुरू नहीं होता।
सप्ताह 2 से 3. कर्मचारियों के साइन-इन को डायरेक्टरी में स्थानांतरित करें और सभी खातों पर MFA लागू करें। यह अधिकांश छोटे नेटवर्कों में सबसे अधिक जोखिम वाला अंतर है और इसे सबसे तेजी से ठीक किया जा सकता है।
सप्ताह 4 से 6। गेस्ट, स्टाफ़, IoT और टेनेंट ट्रैफ़िक को अलग करें, फिर छह आइसोलेशन परीक्षण चलाएं और परिणामों को रिकॉर्ड करें। अपने अलग SSID पर मौजूद गेस्ट नेटवर्क सेगमेंटेशन की शुरुआत है, इसका प्रमाण नहीं। ये परीक्षण ही यह दर्शाते हैं कि बाउंड्री हर प्रकार के डिवाइस पर काम कर रही है, जिसमें नए मानकों को अनदेखा करने वाले पुराने उपकरण भी शामिल हैं।
सप्ताह 7 से 9. केंद्रीय लॉगिंग चालू करें और उनके लक्ष्यों के साथ छह मेट्रिक्स पर सहमति बनाएं।
सप्ताह 10 से 12. कार्य छोड़ने वाले व्यक्ति की एक्सेस निरस्तीकरण (revocation) और बैकअप रीस्टोर का परीक्षण करें, फिर बजट संभालने वाले को आंकड़ों की रिपोर्ट दें।
कोई भी प्रबंधित WiFi या एक्सेस सेवा खरीदने से पहले, यह जांच लें कि साइट कंट्रोलर RADIUS, चेंज-ऑफ़-ऑथराइज़ेशन और वॉल्ड-गार्डन सुविधाओं का समर्थन करता हो। सर्टिफ़िकेट और गेस्ट चरण दोनों इन्हीं पर निर्भर करते हैं, और चेंज-ऑफ़-ऑथराइज़ेशन के बिना रद्द किया गया डिवाइस तुरंत डिस्कनेक्ट होने के बजाय सत्र समाप्त होने तक कनेक्टेड रह सकता है।
प्रत्येक संगठन में पहला कदम एक ही होता है: इन्वेंट्री के लिए एक नाम और एक तारीख तय करें। एक बार उस व्यक्ति के नियुक्त हो जाने के बाद इस गाइड में बाकी सब कुछ आसान हो जाता है।
Purple आपको पहचान स्तर प्रदान करता है जो इस योजना के शेष भाग को लागू करने योग्य बनाता है। स्टाफ़ के उपकरण क्लाउड RADIUS के माध्यम से प्रबंधित EAP-TLS प्रमाणपत्रों के साथ जुड़ते हैं, बहु-किरायेदार (मल्टी-टेनेंट) साइटें प्रत्येक निवासी के नेटवर्क को दूसरों से अलग रखती हैं, और अपने स्वयं के PKI को स्थापित किए बिना सब कुछ एक ही प्लेटफ़ॉर्म से प्रबंधित किया जाता है। यदि आप ऊपर दिए गए सेगमेंटेशन और रिवोकेशन चरणों पर काम कर रहे हैं, तो Purple पर जाएँ और देखें कि प्रमाणपत्र और गेस्ट ऑनबोर्डिंग घटक आपके मौजूदा हार्डवेयर के साथ कैसे उपयुक्त बैठते हैं।


