
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
एक अतिथि आपके होटल में आता है, WiFi सेटिंग्स खोलता है, नेटवर्क चुनता है, और एक ब्रांडेड लॉगिन पेज की प्रतीक्षा करता है। पेज धीरे-धीरे लोड होता है, ईमेल फ़ॉर्म एक पूरी तरह से वैध पते को अस्वीकार कर देता है, और रिसेप्शनिस्ट अंततः उन्हें भवन में सभी द्वारा उपयोग किया जाने वाला साझा पासवर्ड दे देता है। इस बीच, एक स्टाफ लैपटॉप, एक पॉइंट-ऑफ-सेल डिवाइस और एक आगंतुक का फोन सभी एक ही बुनियादी एक्सेस मॉडल पर निर्भर हो सकते हैं।
वह जाना-पहचाना अनुभव एक कस्टमर-सर्विस समस्या जैसा दिखता है। यह एक सुरक्षा समस्या भी है। इंटरनेट एक्सेस से पहले दिखाई देने वाला ब्राउज़र पेज स्वचालित रूप से ट्रैफ़िक को एन्क्रिप्ट नहीं करता है, वास्तविक पहचान को सत्यापित नहीं करता है, डिवाइसेस को अलग नहीं करता है, या रजिस्ट्रेशन के दौरान एकत्र किए गए व्यक्तिगत डेटा के साथ क्या होता है इसे नियंत्रित नहीं करता है।
यूके का खतरा वातावरण इस अंतर को नजरअंदाज करना अधिक कठिन बना देता है। नेशनल साइबर सिक्योरिटी सेंटर ने अगस्त 2025 तक के 12 महीनों में यूके के खिलाफ 204 राष्ट्रीय स्तर पर महत्वपूर्ण साइबर हमलों की सूचना दी, जबकि पिछले वर्ष में यह संख्या 89 थी। रिपोर्टिंग इस बात पर प्रकाश डालती है कि अतिथि एक्सेस पेज, ऑनबोर्डिंग फ़्लो और लॉगिन पोर्टल को हमले की सतह के हिस्से के रूप में क्यों माना जाना चाहिए, न कि वैकल्पिक मार्केटिंग स्क्रीन के रूप में। अतिथि WiFi पोर्टल के लिए यूके सुरक्षा संदर्भ
ब्रिटिश स्थलों पर अतिथि कनेक्टिविटी पहले से ही आम है। एक यूके बिजनेस सोर्स के अनुसार, 74% यूके व्यवसाय किसी न किसी रूप में अतिथि WiFi प्रदान करते हैं, जबकि उनमें से 41% व्यवसायों के पास अतिथि और कॉर्पोरेट ट्रैफ़िक के बीच कोई नेटवर्क अलगाव नहीं है। यह एक असुरक्षित अतिथि नेटवर्क से उल्लंघन होने पर औसतन £4,200 की उल्लंघन लागत भी बताता है। यूके अतिथि WiFi अपनाने और अलगाव डेटा
एक सुरक्षित इंटरनेट पोर्टल डिज़ाइन से जुड़े प्रश्न को बदल देता है। यह पूछने के बजाय कि, "हम स्प्लैश पेज को बेहतर कैसे बना सकते हैं?", ऑपरेटरों को यह पूछना चाहिए कि, "किसी संवेदनशील चीज़ तक पहुँचने से पहले इस व्यक्ति या डिवाइस को पहचान, एन्क्रिप्शन और नीति कैसे प्राप्त होती है?" इसका उत्तर लीगेसी Captive Portals से Passpoint, OpenRoaming, iPSK, SSO, सेगमेंटेशन और सावधानीपूर्वक नियंत्रित डेटा संग्रह की ओर ले जाता है।
परिचय - आपका लॉगिन पेज अब एक सुरक्षा नियंत्रण क्यों है
एक captive portal आमतौर पर एक डिवाइस और व्यापक इंटरनेट के बीच काम करता है। वेन्यू डिवाइस को WiFi से जुड़ने की अनुमति देता है, एक प्रारंभिक वेब अनुरोध को इंटरसेप्ट करता है, और विज़िटर को लॉगिन या स्वीकृति पेज पर भेजता है। विज़िटर द्वारा फॉर्म पूरा करने के बाद, नेटवर्क पोर्टल के नियमों के अनुसार एक्सेस प्रदान करता है।
वह क्रम सुविधाजनक है, लेकिन यह एक खतरनाक धारणा पैदा करता है। वेब पेज पर प्रमाणीकरण, सुरक्षित वायरलेस प्रमाणीकरण के समान नहीं है। पोर्टल किसी एप्लीकेशन सेशन के लिए विजिटर की पहचान कर सकता है, जबकि अंतर्निहित वायरलेस नेटवर्क अभी भी एक खुले या साझा-पासवर्ड वाले सर्विस की तरह काम करता है।
यह अंतर एक होटल, रेस्तरां, शॉपिंग सेंटर, अस्पताल, सम्मेलन स्थल, छात्र निवास, या कार्यालय रिसेप्शन में मायने रखता है। एक अतिथि को केवल इंटरनेट एक्सेस की आवश्यकता हो सकती है, जबकि एक क्लीनर के टैबलेट, एक ठेकेदार के लैपटॉप, एक भुगतान टर्मिनल, और एक भवन-प्रबंधन डिवाइस को विश्वास के विभिन्न स्तरों की आवश्यकता होती है। एक एकल पासवर्ड या अविभाजित अतिथि VLAN उन अंतरों को व्यक्त नहीं कर सकता।
व्यावहारिक नियम: प्रत्येक पोर्टल की बातचीत को एक सुरक्षा सीमा के रूप में मानें। तय करें कि उपयोगकर्ता कहाँ तक पहुँच सकता है, कनेक्शन कैसे एन्क्रिप्ट किया जाता है, कौन से रिकॉर्ड रखे जाते हैं, और पहुंच को कैसे रद्द किया जाता है।
यूके NCSC स्पष्ट रूप से कैप्टिव पोर्टल को एक महत्वपूर्ण हमले की सतह (attack surface) मानता है। सार्वजनिक WiFi के लिए अक्सर एक स्थानीय डिवाइस को प्रमाणीकरण के लिए सीधे पोर्टल से संपर्क करना पड़ता है, इससे पहले कि VPN जैसी एंटरप्राइज सुरक्षा पूरी तरह से स्थापित हो सके। इसके दिशानिर्देश सलाह देते हैं कि जब तक अतिरिक्त नियंत्रण न हो, विशेषाधिकार प्राप्त उपकरणों को कैप्टिव पोर्टल के साथ इंटरैक्ट नहीं करना चाहिए, क्योंकि ब्राउज़र को VPN के बाहर की साइटों तक पहुंचने की आवश्यकता हो सकती है और स्थानीय नेटवर्क या अन्य उपयोगकर्ता उस इंटरैक्शन को लक्षित कर सकते हैं। कैप्टिव-पोर्टल एक्सपोज़र को कम करने पर NCSC दिशानिर्देश
इसका मतलब यह नहीं है कि हर वेन्यू को अतिथि WiFi हटा देना चाहिए। इसका मतलब यह है कि पोर्टल एक identity and encryption control plane का हिस्सा होना चाहिए। मेहमानों को एक आसान रास्ते की आवश्यकता होती है, कर्मचारियों को अधिक मजबूत और रद्द किए जा सकने वाले क्रेडेंशियल की आवश्यकता होती है, किरायेदारों को अलगाव की आवश्यकता होती है, और ऑपरेटरों को अनावश्यक व्यक्तिगत जानकारी एकत्र किए बिना घटनाओं की जांच करने के लिए पर्याप्त लॉगिंग की आवश्यकता होती है।
व्यावहारिक सुधार अक्सर ब्राउज़र की भूमिका को कम करने से आता है। Passpoint और OpenRoaming जैसे मानक-आधारित तरीके WiFi लेयर पर ही उपकरणों को प्रमाणित कर सकते हैं। iPSK पुराने या विशिष्ट उपकरणों को व्यक्तिगत कुंजियाँ प्रदान कर सकता है। SSO कर्मचारियों की पहुंच को संगठन के मौजूदा पहचान प्रदाता (identity provider) से जोड़ सकता है। इसका परिणाम एक अस्थिर रीडायरेक्ट पर कम निर्भरता और पहले कनेक्शन से ही अधिक नियंत्रण है।
एक Secure Internet Portal वास्तव में क्या है और यह कैसे काम करता है
एक पारंपरिक होटल लॉबी के बारे में सोचें। फ्रंट डेस्क पूछता है कि आप कौन हैं, आपकी बुकिंग की जांच करता है, और तय करता है कि आपको कमरे की चाबी दी जाए या नहीं। एक कमजोर डिजिटल समकक्ष हर किसी को लॉबी में प्रवेश करने देता है, एक वेब फ़ॉर्म दिखाता है, और एक त्वरित टिक बॉक्स के बाद वही चाबी सौंप देता है।
एक secure internet portal डिजिटल की सिस्टम की तरह काम करता है। यह किसी व्यक्ति या डिवाइस को एक पहचान से जोड़ता है, एक एन्क्रिप्टेड वायरलेस सेशन स्थापित करता है, एक नेटवर्क पॉलिसी असाइन करता है, और ऑपरेशन्स और सुरक्षा के लिए आवश्यक निर्णयों को रिकॉर्ड करता है।
एक्सेस सीक्वेंस
एक अच्छी तरह से डिज़ाइन किया गया डिप्लॉयमेंट आम तौर पर कई ऐसे कार्यों को अलग करता है जिन्हें एक बुनियादी स्प्लैश पेज एक साथ मिलाने की कोशिश करता है:
खोज (Discovery)
डिवाइस स्थल की वायरलेस सेवा को ढूंढता है और यह जानता है कि कौन से प्रमाणीकरण के तरीके उपलब्ध हैं। Passpoint के साथ, डिवाइस ब्राउज़र रीडायरेक्ट का इंतजार करने के बजाय पहले से कॉन्फ़िगर की गई प्रोफ़ाइल का उपयोग कर सकता है।पहचान (Identity)
सिस्टम किसी अतिथि, कर्मचारी सदस्य, किरायेदार, ठेकेदार या प्रबंधित डिवाइस को सत्यापित करता है। वह पहचान किसी प्रमाणपत्र, एक एंटरप्राइज डायरेक्टरी, एक रोमिंग संबंध, या एक नियंत्रित अतिथि पंजीकरण प्रक्रिया से आ सकती है।एन्क्रिप्शन (Encryption)
वायरलेस कनेक्शन एक उपयुक्त सुरक्षा पद्धति का उपयोग करता है, जैसे कि WPA3-Enterprise या जहां संगतता की आवश्यकता हो वहां WPA2-Enterprise। एन्क्रिप्शन केवल बाद के वेबसाइट कनेक्शन पर निर्भर रहने के बजाय, WiFi एसोसिएशन चरण में ही शुरू हो जाता है।नीति (Policy)
नेटवर्क यह तय करता है कि कनेक्शन कहां तक पहुंच सकता है। एक अतिथि को केवल-इंटरनेट एक्सेस मिल सकता है, एक कर्मचारी के डिवाइस को एंटरप्राइज भूमिका मिल सकती है, और एक बिल्डिंग डिवाइस को स्वीकृत सेवाओं तक सीमित किया जा सकता है।साक्ष्य और जीवनचक्र (Evidence and lifecycle)
स्थल आवश्यक प्रमाणीकरण और सत्र की जानकारी रिकॉर्ड करता है, डेटा रखने के नियम लागू करता है, और कर्मचारी का खाता बदलने या क्रेडेंशियल मान्य न रहने पर एक्सेस रद्द कर सकता है।
ब्राउज़र रीडायरेक्ट्स सीमित क्यों हैं
एक वेब रीडायरेक्ट अभी भी उन मेहमानों के लिए उपयोगी है जिनका उस स्थान के साथ कोई पूर्व संबंध नहीं है। यह नियम और शर्तें पेश कर सकता है, एक जानबूझकर सीमित पहचानकर्ता एकत्र कर सकता है, या किसी रजिस्ट्रेशन को कस्टमर जर्नी से जोड़ सकता है। यह विशेषाधिकार प्राप्त डिवाइसेस या संवेदनशील वर्कफ़्लो के लिए एकमात्र सुरक्षा तंत्र नहीं होना चाहिए।
आधुनिक मानक इस निर्णय का अधिक हिस्सा WiFi प्रमाणीकरण में स्थानांतरित करते हैं। Jisc की OpenRoaming आवश्यकताओं के लिए Passpoint या Hotspot 2.0 संगतता, 802.11u के माध्यम से ANQP, और आदर्श रूप से WPA3-Enterprise की आवश्यकता होती है, जिसमें फॉलबैक के रूप में WPA2-Enterprise शामिल है। इस चेकलिस्ट में Passpoint रिलीज़ विशेषताएँ, रोमिंग आइडेंटिफायर, ऑपरेटर के नाम और RadSec के माध्यम से सुरक्षित RADIUS बैकहॉल भी शामिल हैं। Jisc OpenRoaming तकनीकी आवश्यकताएं
वास्तुकला का सिद्धांत सीधा है: एक पोर्टल को एक्सेस पॉलिसी जारी करनी चाहिए और उसे लागू करना चाहिए, न कि केवल एक फ़ॉर्म प्रदर्शित करना चाहिए। यह अंतर ऑपरेटरों को उपयोगकर्ता के प्रकार और जोखिम के आधार पर तकनीकों का चयन करने में मदद करता है, बजाय इसके कि मेहमानों, कर्मचारियों और डिवाइसों को एक ही अनुभव से गुजरने के लिए मजबूर किया जाए।
लिगेसी Captive Portals बनाम Secure Internet Portals की तुलना
लीगेसी Captive Portal मॉडल बेकार नहीं है। यह बिना प्रबंधित विज़िटर के लिए एक व्यावहारिक ऑनबोर्डिंग टूल है, विशेष रूप से तब जब किसी स्थान को नियम और शर्तें दिखाने या थोड़ी मात्रा में जानकारी मांगने की आवश्यकता होती है। इसकी कमजोरी तब दिखाई देती है जब ऑपरेटर उस ऑनबोर्डिंग पेज को पूरी नेटवर्क सुरक्षा मान लेते हैं।
एक ओपन या शेयर्ड वायरलेस सेवा वेन्यू द्वारा एक मजबूत पहचान स्थापित करने से पहले डिवाइसों को कनेक्ट होने दे सकती है। इसके बाद ब्राउज़र पोर्टल खोजने, सही गंतव्य पर भरोसा करने, फ़ॉर्म को पूरा करने और एक रीडायरेक्ट को संभालने के लिए ज़िम्मेदार हो जाता है जो सभी ऑपरेटिंग सिस्टम पर लगातार व्यवहार नहीं कर सकता है। सरकारी मार्गदर्शन चेतावनी देता है कि यह सीधा इंटरैक्शन मजबूत सुरक्षा सक्रिय होने से पहले प्रिविलेज्ड डिवाइसों को हॉस्टाइल - नेटवर्क मैनिपुलेशन के प्रति संवेदनशील बना सकता है।
एक सुरक्षित इंटरनेट पोर्टल संचालन के क्रम को बदल देता है। नेटवर्क सबसे पहले एक एन्क्रिप्टेड, पहचान-जागरूक कनेक्शन स्थापित करता है जहां डिवाइस और यूजर इसका समर्थन करते हैं, और फिर एक रोल-आधारित पॉलिसी लागू करता है। ब्राउज़र अभी भी गेस्ट अनुभव का हिस्सा रह सकता है, लेकिन अब यह प्रमाणीकरण और विश्वास का पूरा बोझ नहीं उठाता है।
| मापदंड | लीगेसी Captive Portal | Secure Internet Portal |
|---|---|---|
| प्रारंभिक कनेक्शन | अक्सर खुला या साझा पासवर्ड पर आधारित होता है | जहां भी संभव हो, पहचान-जागरूक वायरलेस प्रमाणीकरण का उपयोग करता है |
| एन्क्रिप्शन | डिवाइस के एप्लिकेशन-लेयर एन्क्रिप्शन पर निर्भर हो सकता है | शुरुआत से ही एंटरप्राइज वायरलेस एन्क्रिप्शन का उपयोग करता है |
| पहचान | आमतौर पर एक फॉर्म, वाउचर, या साझा क्रेडेंशियल | सर्टिफिकेट, Passpoint, OpenRoaming, SSO, या नियंत्रित अतिथि पंजीकरण का उपयोग कर सकता है |
| डिवाइस अलगाव | अक्सर एक व्यापक अतिथि VLAN पर निर्भर करता है | VLANs, भूमिका नीतियों, क्लाइंट अलगाव, और फ़ायरवॉल प्रवर्तन को जोड़ता है |
| उपयोगकर्ता अनुभव | ब्राउज़र रीडायरेक्ट, बार-बार लॉगिन, असंगत पहचान | बैकबैक अतिथि प्रवाह के साथ, प्रावधानित डिवाइसों के लिए स्वचालित कनेक्शन |
| कर्मचारी पहुंच | साझा पासवर्डों का ऑडिट करना या उन्हें रद्द करना कठिन होता है | निर्देशिका-लिंक्ड पहुंच को व्यक्तिगत रूप से प्रावधानित और रद्द किया जा सकता है |
| संचालन | मैनुअल वाउचर और पासवर्ड प्रबंधन | केंद्रीय नीति, प्रमाणीकरण रिकॉर्ड, और जीवनचक्र नियंत्रण |
| सर्वोत्तम उपयुक्त | सरल, कम जोखिम वाले आगंतुक ऑनबोर्डिंग के लिए | अतिथि, कर्मचारी, किरायेदार, IoT, और विशिष्ट नीतियों वाले बहु-किरायेदार वातावरण के लिए |
वेन्यू ऑपरेटर अभी भी चुनिंदा रूप से captive portal का उपयोग कर सकते हैं। वेन्यू WiFi के लिए captive portal guide तब उपयोगी होता है जब व्यवसाय को पोर्टल फ्लो, ब्रांडिंग, पंजीकरण और एक्सेस कंट्रोल की तुलना करने की आवश्यकता होती है, लेकिन सुरक्षा समीक्षा स्पलैश पेज से आगे भी जारी रहनी चाहिए।
यह अपग्रेड स्वचालित रूप से घर्षण रहित नहीं होता है। Passpoint प्रोफाइल के लिए संगत डिवाइस और सही प्रोविज़निंग की आवश्यकता होती है। एंटरप्राइज़ प्रमाणीकरण के लिए पहचान और सर्टिफिकेट प्रबंधन की आवश्यकता होती है। पुराने उपकरणों को iPSK या सावधानीपूर्वक अलग किए गए फ़ॉलबैक की आवश्यकता हो सकती है। वे ट्रेड-ऑफ तब प्रबंधनीय होते हैं जब स्थान हर कनेक्शन की सेवा के लिए एक ही तकनीक की उम्मीद करने के बजाय उपयोगकर्ता की यात्राओं को अलग करता है।
एक अच्छा फ़ॉलबैक पूरे नेटवर्क को डाउनग्रेड किए बिना पहुंच को सुरक्षित रखता है। इसे अपवादों को एक संकीर्ण, मॉनिटर किए गए सेगमेंट में रखना चाहिए, न कि सभी को एक साझा पासवर्ड पर वापस लाना चाहिए।
आवश्यक सुरक्षा विशेषताएं जो हर सुरक्षित पोर्टल में होनी चाहिए
सुरक्षा पहले एप्लिकेशन अनुरोध से पहले शुरू होती है। यदि डिवाइस एक ओपन नेटवर्क से जुड़ता है और केवल बाद में एक HTTPS पेज तक पहुंचता है, तो स्थान पहले से ही एक्सेस प्रक्रिया के शुरुआती हिस्से को इंटरसेप्शन या हेरफेर के लिए उजागर कर चुका है। एक सुरक्षित डिज़ाइन कई स्तरों पर नियंत्रण स्थापित करता है।
पहले कनेक्शन से ही एन्क्रिप्शन
कर्मचारियों और प्रबंधित डिवाइस के लिए, WPA3-Enterprise पसंदीदा वायरलेस सुरक्षा विधि होनी चाहिए जहाँ एस्टेट इसका समर्थन करता है, जिसमें अनुकूलता के लिए WPA2-Enterprise उपलब्ध हो। ये विधियां प्रत्येक विज़िटर को पता होने वाले पासवर्ड के बजाय व्यक्तिगत ऑथेंटिकेशन और एन्क्रिप्टेड सेशन का उपयोग करती हैं।
एक सर्टिफिकेट-आधारित फ्लो विशेष रूप से कर्मचारियों के लिए मूल्यवान है। डिवाइस एक प्रोविज़न्ड क्रेडेंशियल के माध्यम से अपनी पहचान साबित करता है, पहचान सेवा इसकी स्थिति की जांच करती है, और नेटवर्क उपयुक्त नीति लागू करता है। कर्मचारियों को हर डिवाइस में पुन: प्रयोज्य वायरलेस पासवर्ड टाइप करने की आवश्यकता नहीं होती है, और संगठन पूरी इमारत के लिए पासवर्ड बदले बिना एक्सेस रद्द कर सकता है।
एक उद्देश्य के साथ पहचान
पहचान का मतलब सब कुछ एकत्र करना नहीं है। इसका मतलब यह तय करना है कि नेटवर्क को किसी विशेष एक्सेस पथ के लिए क्या जानने की आवश्यकता है।
- मेहमान एक संक्षिप्त पंजीकरण प्रवाह, एक सत्यापित ईमेल पता, या एक रोमिंग प्रोफ़ाइल का उपयोग कर सकते हैं।
- कर्मचारियों को सामान्य रूप से एंटरप्राइज पहचान, SSO, या डिवाइस प्रमाणपत्रों का उपयोग करना चाहिए।
- ठेकेदारों को समय-बाध्य या भूमिका-आधारित एक्सेस प्राप्त हो सकता है।
- IoT डिवाइसेस को एक सामान्य क्रेडेंशियल के बजाय व्यक्तिगत प्री-शेयर्ड कीज़ की आवश्यकता हो सकती है, जिन्हें अक्सर iPSK कहा जाता है।
प्रमाणीकरण (ऑथेंटिकेशन) का तरीका समझौता होने के परिणाम से मेल खाना चाहिए। एक विज़िटर के इंटरनेट सेशन और एक फैसिलिटीज़ कंट्रोलर को केवल इसलिए समान ट्रस्ट स्तर नहीं मिलना चाहिए क्योंकि दोनों एक ही एक्सेस पॉइंट से जुड़ते हैं।
सेगमेंटेशन और ज़ीरो-ट्रस्ट पॉलिसी
नेटवर्क सेगमेंटेशन गलतियों और घुसपैठ को रोकता है। VLANs, फ़ायरवॉल नियमों और क्लाइंट आइसोलेशन के माध्यम से गेस्ट ट्रैफ़िक को कॉर्पोरेट, पेमेंट, क्लिनिकल, किरायेदार और मैनेजमेंट नेटवर्क से अलग किया जाना चाहिए। एक पोर्टल जो ईमेल पता तो एकत्र करता है लेकिन गेस्ट और कॉर्पोरेट ट्रैफ़िक को एक ही नेटवर्क पर छोड़ देता है, उसने लेटरल मूवमेंट (lateral movement) की समस्या को हल नहीं किया है।
ज़ीरो ट्रस्ट ऑथेंटिकेशन के बाद एक नीतिगत प्रश्न जोड़ता है: इस पहचान और डिवाइस को अभी क्या करने की अनुमति है? उत्तर भूमिका, डिवाइस के प्रकार, स्थान और अनुरोध की जा रही सेवा पर निर्भर कर सकता है। एक्सेस डिफ़ॉल्ट रूप से सीमित, मॉनिटर की जाने वाली, और आसानी से वापस लेने योग्य होनी चाहिए।
रिवोकेशन और साक्ष्य
एक सुरक्षित पोर्टल में तत्काल कार्रवाई का समर्थन होना चाहिए। यदि कोई कर्मचारी नौकरी छोड़ता है, कोई डिवाइस खो जाता है, या किसी क्रेडेंशियल पर संदेह होता है, तो ऑपरेटर को पहचान या नेटवर्क पॉलिसी सिस्टम के माध्यम से एक्सेस को रद्द करने में सक्षम होना चाहिए। WiFi उपयोगकर्ताओं की एक अलग स्प्रेडशीट बनाए रखने की तुलना में निर्देशिका सिंक्रनाइज़ेशन अधिक विश्वसनीय है।
लॉगिंग को अंधाधुंध निगरानी बने बिना व्यावहारिक प्रश्नों के उत्तर देने चाहिए। स्थल के वैध उद्देश्य और प्रतिधारण नियमों के अनुसार प्रमाणीकरण निर्णय, डिवाइस या सेशन संदर्भ, लागू नीति और प्रासंगिक समय की जानकारी रिकॉर्ड करें। enterprise WiFi security guide टीमों को इसे पोर्टल-डिजाइन अभ्यास के बजाय आर्किटेक्चर समीक्षा के रूप में तैयार करने में मदद कर सकती है।
यूके साइबर दबाव का पैमाना लेयर्ड कंट्रोल्स की आवश्यकता को मजबूत करता है। NCSC का 89 से बढ़कर 204 राष्ट्रीय स्तर पर महत्वपूर्ण हमलों तक पहुंचना प्रत्येक उपयोगकर्ता के लिए हर संभव नियंत्रण जोड़ने का कारण नहीं है। यह साझा पासवर्ड, ओपन एक्सेस, कमजोर अलगाव और अन-रिवोक्ड पहचान जैसी टालने योग्य कमजोरियों को दूर करने का एक कारण है। UK खतरे के माहौल पर NCSC की रिपोर्टिंग
वास्तविक स्थलों के लिए इंटीग्रेशन और डिप्लॉयमेंट के विकल्प
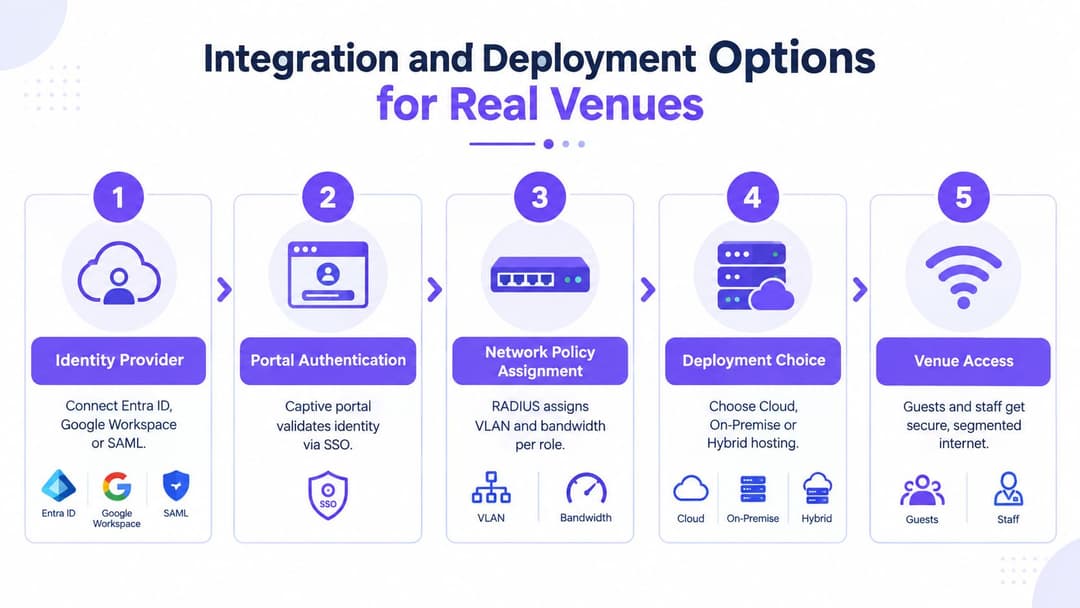
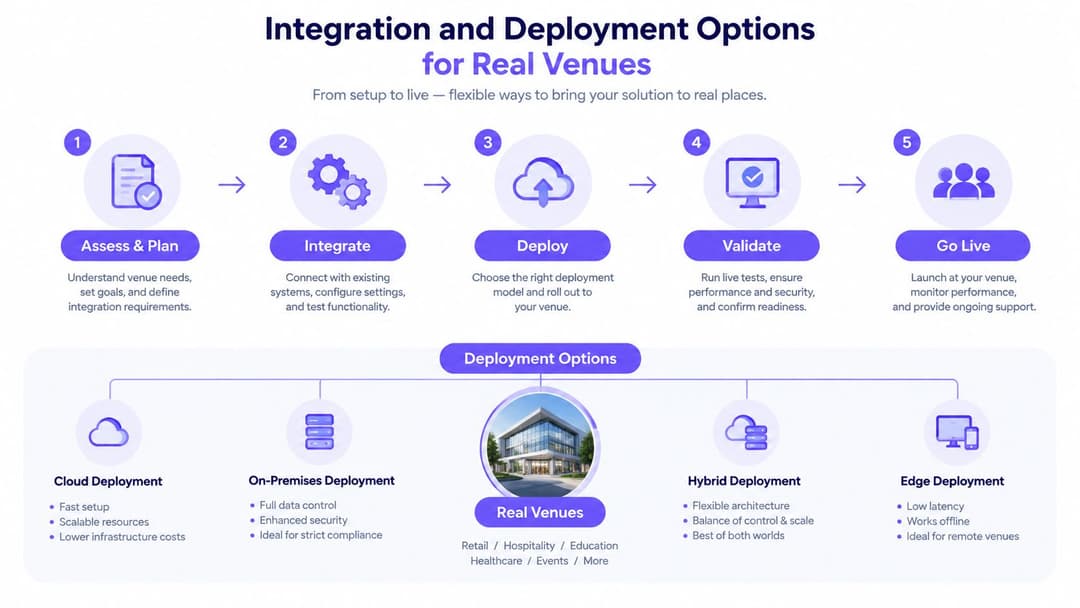
एक सुरक्षित इंटरनेट पोर्टल को वेन्यू के मौजूदा आइडेंटिटी और नेटवर्क एस्टेट के अनुकूल होना चाहिए। हर एक्सेस पॉइंट को बदलना या एक बड़ा स्थानीय प्रमाणीकरण स्टैक स्थापित करना अनावश्यक हो सकता है। कनेक्ट होने वाले लोगों और डिवाइसेस को मैप करके शुरुआत करें, फिर सबसे सरल तरीका चुनें जो प्रत्येक ग्रुप को एक उचित पहचान और पॉलिसी प्रदान करे।
स्टाफ और मैनेज्ड डिवाइसेस
स्टाफ एक्सेस आमतौर पर संगठन के आइडेंटिटी प्रोवाइडर के पास होना चाहिए। Entra ID, Google Workspace, और Okta अकाउंट की स्थिति, ग्रुप और एक्सेस निर्णयों के लिए सत्य का स्रोत (source of truth) प्रदान कर सकते हैं। SSO स्टाफ के अनुभव को आसान और परिचित बनाता है, जबकि सर्टिफिकेट-आधारित वायरलेस एक्सेस पासवर्ड पर निर्भरता को कम करता है और वेन्यू को स्थापित डायरेक्टरी प्रक्रियाओं के माध्यम से एक्सेस को रद्द करने की अनुमति देता है।
एक क्लाउड-होस्टेड RADIUS सेवा स्थानीय RADIUS सर्वरों को संचालित करने की आवश्यकता को कम कर सकती है, बशर्ते नेटवर्क डिज़ाइन, सर्टिफिकेट और बैकहॉल सही ढंग से कॉन्फ़िगर किए गए हों। ऑन-प्रिमाइसेस घटक अभी भी सख्त स्थानीयता, लीगेसी एकीकरण, या सीमित बाहरी कनेक्टिविटी वाले साइटों के लिए समझ में आ सकते हैं। एक हाइब्रिड मॉडल केंद्रीय पहचान और नीति प्रशासन का उपयोग करते हुए स्थानीय नेटवर्क प्रवर्तन को बनाए रख सकता है।
गेस्ट्स और रोमिंग विज़िटर्स
Passpoint और OpenRoaming तब उपयुक्त होते हैं जब स्थान एक ऐसी बार-बार होने वाली कनेक्टिविटी चाहता है जो विजिटर्स को हर बार आने पर ब्राउज़र का उपयोग करने के लिए मजबूर न करे। डिवाइस को एक प्रोफाइल प्राप्त होती है या पहले से ही होती है, वह सर्विस को खोजता है, प्रासंगिक रोमिंग संबंध के माध्यम से प्रमाणित होता है, और लागू पॉलिसी के साथ एक एन्क्रिप्टेड नेटवर्क से जुड़ जाता है।
यह दृष्टिकोण विशेष रूप से होटलों, परिवहन केंद्रों, स्वास्थ्य सेवा संपदाओं, उच्च शिक्षा और मल्टी-साइट रिटेल में उपयोगी है। यह उन पलों को भी कम करता है जहां कोई अतिथि गुमराह करने वाले रीडायरेक्ट का अनुसरण कर सकता है या किसी ऐसे पेज पर क्रेडेंशियल दर्ज कर सकता है जिसे उन्होंने सत्यापित नहीं किया है।
पुराने डिवाइसेस और स्पेशलिस्ट उपकरण
हर डिवाइस नवीनतम मानकों का समर्थन नहीं करता है। प्रिंटर, सेंसर, स्कैनर, एंटरटेनमेंट सिस्टम और ऑपरेशनल टैबलेट को व्यक्तिगत प्री-शेयर कीज़ की आवश्यकता हो सकती है। iPSK प्रत्येक डिवाइस को एक विशिष्ट क्रेडेंशियल देता है, इसलिए एक समझौता किए गए की (key) के कारण ऑपरेटर को पूरे एस्टेट में साझा पासवर्ड बदलने की आवश्यकता नहीं होती है।
नेटवर्क को फिर भी उन डिवाइसेस को एक समर्पित सेगमेंट में रखना चाहिए। एक व्यक्तिगत की (key) जवाबदेही और रिवोकेशन में सुधार करती है, लेकिन यह अपने आप में किसी अनमैनेज्ड डिवाइस को भरोसेमंद नहीं बनाती है।
डिप्लॉयमेंट को स्थल के अनुरूप बनाना
| स्थान का वातावरण | व्यवहारिक शुरुआती पैटर्न | मुख्य परिचालन चिंता |
|---|---|---|
| होटल या रिसॉर्ट | बार-बार आने वाले मेहमानों के लिए Passpoint, पहली बार आने वाले आगंतुकों के लिए नियंत्रित फ़ॉलबैक, अलग स्टाफ SSO | परिचालन प्रणालियों को उजागर किए बिना अतिथि सुविधा |
| अस्पताल | प्रमाणपत्र-आधारित स्टाफ एक्सेस, कड़ाई से प्रतिबंधित अतिथि इंटरनेट, अलग क्लिनिकल और डिवाइस नेटवर्क | विशेषाधिकार प्राप्त एंडपॉइंट्स और संवेदनशील सेवाओं की सुरक्षा करना |
| रिटेल समूह | सभी स्थानों पर केंद्रीय नीति, आगंतुकों के लिए अतिथि ऑनबोर्डिंग, निर्देशिका-लिंक्ड स्टाफ एक्सेस | सभी स्टोरों में निरंतरता और मार्केटिंग गवर्नेंस |
| मल्टी-टेनेंट हाउसिंग | अलग नीतियों के साथ किरायेदार की पहचान, एक अलग प्रवाह के रूप में अतिथि पहुंच, बिल्डिंग डिवाइस के लिए iPSK | किरायेदारों के बीच आपस में दृश्यता को रोकना |
| इवेंट्स वेन्यू | अस्थायी पहचान, क्षमता-जागरूक नीति, तेजी से समाप्ति और निरस्तीकरण | व्यस्त अवधि के दौरान अल्पकालिक पहुंच और सरल सहायता |
प्रमुख नेटवर्क प्लेटफॉर्म जैसे Meraki, Aruba, Ruckus, Mist, और UniFi इन पैटर्न्स का हिस्सा हो सकते हैं, लेकिन केवल अनुकूलता ही पर्याप्त नहीं है। यह पूछें कि प्रमाणीकरण कहां होता है, पॉलिसी एक्सेस पॉइंट और गेटवे तक कैसे पहुंचती है, सर्टिफिकेट कैसे प्रबंधित किए जाते हैं, और पहचान प्रदाता के अनुपलब्ध होने पर क्या होता है।
अनुपालन - प्राइवेसी और मल्टी टेनेंट गेस्ट और स्टाफ फ्लो
पोर्टल से जुड़ा सबसे अनदेखा निर्णय अक्सर ऑथेंटिकेशन के बाद होता है। एक स्थान ईमेल पता, फ़ोन नंबर, नाम, कमरा संदर्भ, या किरायेदार पहचानकर्ता एकत्र करता है, फिर इसे एक मार्केटिंग प्लेटफ़ॉर्म, सहायता प्रणाली, एनालिटिक्स डेटाबेस, या एक्सेस लॉग में संग्रहीत करता है। प्रत्येक कॉपी एक अन्य गवर्नेंस दायित्व बनाती है।
एक गोपनीयता नोटिस में संग्रह के उद्देश्य को सरल भाषा में समझाया जाना चाहिए। सेवा का एक्सेस और मार्केटिंग सहमति अलग-अलग विकल्प होने चाहिए। इंटरनेट कनेक्टिविटी की आवश्यकता वाले अतिथि को प्रवेश की छिपी हुई कीमत के रूप में प्रचार संदेशों को स्वीकार करने के लिए बाध्य नहीं किया जाना चाहिए।
फॉर्म से पहले डेटा फ्लो को डिजाइन करें
कोई फ़ील्ड जोड़ने से पहले चार प्रश्न पूछें:
- उद्देश्य: क्या डेटा की आवश्यकता एक्सेस, सुरक्षा, समस्या निवारण, ऑडिट या मार्केटिंग के लिए है?
- आवश्यकता: क्या सेवा इसे एकत्र किए बिना काम कर सकती है?
- दृश्यता: क्या उपयोगकर्ता इसे सबमिट करने से पहले समझ सकता है कि इसके लिए अनुरोध क्यों किया गया है?
- धारण: किस घटना के कारण स्थान इसे हटा देता है या अज्ञात बना देता है?
सरकारी पोर्टल नोटिस दिखाते हैं कि कानूनी प्रोसेसिंग और डेटा गवर्नेंस को तकनीकी डिजाइन का हिस्सा क्यों होना चाहिए, न कि डिप्लॉयमेंट के बाद जोड़े गए पाद-लेख (फुटर) का हिस्सा। UK government privacy notice example
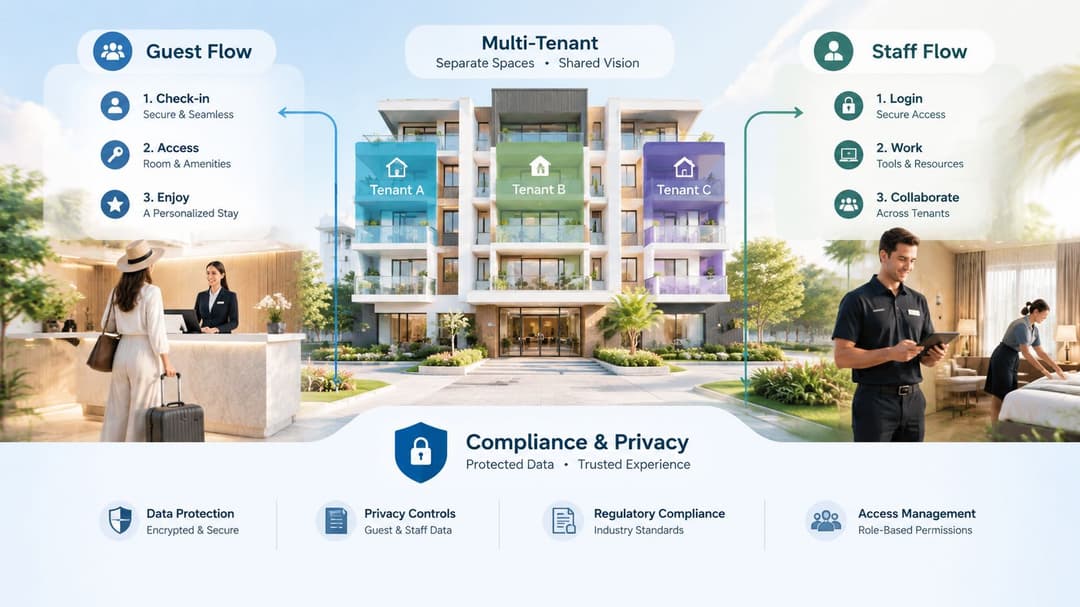
गेस्ट और स्टाफ का फ्लो अलग-अलग होना चाहिए। एक होटल गेस्ट को रुकने या रजिस्ट्रेशन से जुड़ा केवल-इंटरनेट एक्सेस मिल सकता है। एक स्टाफ सदस्य को नियोक्ता के आइडेंटिटी प्रोवाइडर के विरुद्ध प्रमाणित होना चाहिए और रोल-आधारित पॉलिसी प्राप्त होनी चाहिए। एक ठेकेदार (contractor) को एक स्पॉन्सर, एक्सपायरी कंडीशन और स्वीकृत सेवाओं तक सीमित एक्सेस की आवश्यकता हो सकती है।
मल्टी-टेनेंट आइसोलेशन एक तकनीकी और गवर्नेंस कंट्रोल है
आवासीय, छात्र, या मिश्रित-उपयोग वाली संपत्तियों में, किरायेदार भौतिक बुनियादी ढांचे को साझा करते हैं लेकिन उन्हें स्वचालित रूप से ट्रैफ़िक, डिस्कवरी या प्रशासनिक दृश्यता साझा नहीं करनी चाहिए। वेन्यू को किरायेदार नेटवर्क और पहचानों को अलग करना चाहिए, क्लाइंट-टू-क्लाइंट संचार को प्रतिबंधित करना चाहिए, और एक किरायेदार द्वारा आमंत्रित गेस्ट को दूसरे किरायेदार के लिए एक विश्वसनीय डिवाइस के रूप में दिखने से रोकना चाहिए।
मार्केटिंग और एनालिटिक्स को भी इसी अनुशासन की आवश्यकता है। फर्स्ट-पार्टी WiFi डेटा CRM कनेक्शन, विज़िट पहचान, सर्वेक्षण या ऑटोमेशन का समर्थन कर सकता है, लेकिन केवल तभी जब वेन्यू के पास एक स्पष्ट उद्देश्य और अनुमति मॉडल हो। कनेक्शन व्यवहार की रिपोर्ट करने वाले डैशबोर्ड को हर मार्केटिंग यूजर के सामने रॉ व्यक्तिगत विवरण उजागर करने की आवश्यकता नहीं होती है।
सबसे मजबूत डिज़ाइन अक्सर कम जानकारी एकत्र करता है। अधिक फ़ील्ड स्वचालित रूप से अधिक सुरक्षा या अधिक व्यावसायिक मूल्य नहीं बनाते हैं। स्पष्ट प्रतिधारण के साथ एक छोटा, अच्छी तरह से समझाया गया डेटासेट पहुंच, ऑडिट और सहमति का समर्थन कर सकता है, साथ ही उल्लंघन के प्रभाव और डेटा अनुरोधों का जवाब देने के बोझ को कम कर सकता है। multi-tenant WiFi डिज़ाइन पर मार्गदर्शन किरायेदार के अनुभव को नेटवर्क अलगाव और परिचालन प्रशासन से जोड़ने में मदद करता है।
आत्मविश्वास के साथ एक सुरक्षित इंटरनेट पोर्टल चुनने और उस पर माइग्रेट करने की प्रक्रिया
ब्रांडिंग चुनने से पहले आर्किटेक्चर चुनें। एक पॉलिश्ड पेज ओपन वायरलेस एक्सेस, साझा क्रेडेंशियल्स, गायब सेगमेंटेशन, या अस्पष्ट डेटा रिटेंशन की भरपाई नहीं कर सकता है।
प्रदाताओं और आंतरिक डिज़ाइनों का मूल्यांकन करते समय इस संक्षिप्त सूची का उपयोग करें:
- मानक सहायता: जहां आवश्यक हो वहां Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise, और WPA2-Enterprise अनुकूलता की पुष्टि करें।
- रोमिंग क्षमता: जांचें कि क्या OpenRoaming भागीदारी और फ़ेडरेशन वर्कफ़्लो आपके दर्शकों से मेल खाते हैं।
- पहचान एकीकरण: Entra ID, Google Workspace, Okta, SAML, प्रमाणपत्र, और निर्देशिका-निरस्तीकरण पथों का परीक्षण करें।
- डिवाइस कवरेज: पूछें कि iPSK लेगेसी, IoT, और परिचालन उपकरणों को कैसे संभालता है।
- नेटवर्क प्रवर्तन: VLAN असाइनमेंट, फ़ायरवॉल नीति, क्लाइंट आइसोलेशन, भूमिका-आधारित पहुंच, और ऑडिट रिकॉर्ड की पुष्टि करें।
- गोपनीयता नियंत्रण: सहमति पृथक्करण, गोपनीयता नोटिस, डेटा न्यूनतमकरण, प्रतिधारण, विलोपन, और CRM अनुमतियों की समीक्षा करें।
- परिचालन उपयुक्तता: अपने एक्सेस-पॉइंट और गेटवे एस्टेट, मॉनिटरिंग, फ़ेलओवर, और चरणबद्ध रोलआउट के लिए समर्थन की पुष्टि करें।
माइग्रेशन को एक बार में ही पूरा करने की आवश्यकता नहीं है। वर्तमान SSIDs और ट्रैफ़िक को मैप करें, गेस्ट, स्टाफ, टेनेंट और डिवाइस सेगमेंट को परिभाषित करें, और फिर एक नियंत्रित क्षेत्र में सुरक्षित प्रवाह का परीक्षण करें। विस्तार करने से पहले पुराने हैंडसेट, एक्सेसिबिलिटी आवश्यकताओं, रोमिंग व्यवहार, हेल्प-डेस्क प्रक्रियाओं, पहचान-प्रदाता आउटेज और निरसन का परीक्षण करें।
उन डिवाइसेस के लिए एक सीमित दायरे वाला फ़ॉलबैक रखें जो पसंदीदा विधि का उपयोग नहीं कर सकते हैं, लेकिन इस अपवाद को डिफ़ॉल्ट न बनने दें। रिसेप्शन टीमों और आगंतुकों को बदलाव के बारे में सूचित करें, कनेक्शन विफलताओं और सहायता अनुरोधों को मापें, और अप्रत्याशित क्रॉस-सेगमेंट एक्सेस के लिए लॉग की समीक्षा करें। सही पोर्टल वह है जो सुरक्षा टीमों को लागू करने योग्य पहचान, एन्क्रिप्शन, अलगाव और लाइफसाइकिल नियंत्रण प्रदान करते हुए संचालन को एक सरल अनुभव देता है।
Purple, SSO एकीकरण, iPSK समर्थन, नेटवर्क-विक्रेता अनुकूलता, एनालिटिक्स, CRM कनेक्टर्स और मार्केटिंग ऑटोमेशन के साथ Passpoint और OpenRoaming के माध्यम से पासवर्ड रहित अतिथि, स्टाफ और multi-tenant WiFi एक्सेस प्रदान करता है। यह आकलन करने के लिए कि इसका सुरक्षित इंटरनेट पोर्टल दृष्टिकोण आपके स्थल की पहचान, गोपनीयता और विभाजन आवश्यकताओं के साथ कैसे फिट बैठ सकता है, Purple पर जाएं।



