
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
Un invitado llega a su hotel, abre la configuración de WiFi, selecciona la red y espera a que aparezca una página de inicio de sesión personalizada. La página se carga lentamente, el formulario de correo electrónico rechaza una dirección perfectamente válida y el recepcionista acaba dándole la contraseña compartida que utilizan todos en el edificio. Mientras tanto, el portátil de un empleado, un terminal de punto de venta y el teléfono de un visitante podrían estar dependiendo del mismo modelo de acceso básico.
Esa experiencia tan familiar parece un problema de servicio al cliente. También es un problema de seguridad. Una página de navegador que aparece antes del acceso a internet no cifra automáticamente el tráfico, no verifica una identidad real, no aísla los dispositivos ni controla lo que sucede con los datos personales recopilados durante el registro.
El entorno de amenazas en el Reino Unido hace que esa distinción sea más difícil de ignorar. El Centro Nacional de Ciberseguridad informó de 204 ciberataques de importancia nacional contra el Reino Unido en los 12 meses anteriores a agosto de 2025, en comparación con los 89 del año anterior. El informe destaca por qué las páginas de acceso de invitados, los flujos de incorporación y los portales de inicio de sesión merecen ser tratados como parte de la superficie de ataque, no como pantallas de marketing opcionales. Contexto de seguridad en el Reino Unido para portales WiFi de invitados
La conectividad para invitados ya es habitual en los establecimientos británicos. Una fuente empresarial del Reino Unido afirma que el 74% de las empresas del Reino Unido ofrecen algún tipo de WiFi para invitados, mientras que el 41% de esas empresas no tienen aislamiento de red entre el tráfico de invitados y el corporativo. También cita un coste medio de vulneración de 4200 £ cuando una brecha se origina en una red de invitados no segura. Datos de adopción y aislamiento de WiFi para invitados en el Reino Unido
Un Captive Portal seguro cambia la pregunta de diseño. En lugar de preguntar "¿Cómo podemos hacer que la página de bienvenida se vea mejor?", los operadores deberían preguntar "¿Cómo recibe esta persona o dispositivo una identidad, cifrado y política antes de acceder a algo sensible?". La respuesta nos lleva de los Captive Portals heredados a Passpoint, OpenRoaming, iPSK, SSO, la segmentación y una recopilación de datos cuidadosamente gobernada.
Introducción: Por qué su página de inicio de sesión es ahora un control de seguridad
Un Captive Portal suele situarse entre un dispositivo y la red de internet general. El local permite que el dispositivo se asocie con el WiFi, intercepta una solicitud web inicial y dirige al visitante a una página de inicio de sesión o de aceptación. Una vez que el visitante completa el formulario, la red le concede acceso de acuerdo con las reglas del portal.
Esa secuencia es conveniente, pero genera una suposición peligrosa. La autenticación en una página web no es lo mismo que la autenticación inalámbrica segura. El portal puede identificar a un visitante para una sesión de aplicación mientras la red WiFi subyacente sigue comportándose como un servicio abierto o con contraseña compartida.
La distinción es importante en un hotel, restaurante, centro comercial, hospital, centro de conferencias, residencia de estudiantes o recepción de oficinas. Un invitado puede que solo necesite acceso a internet, mientras que la tableta de un empleado de limpieza, el portátil de un contratista, un terminal de pago y un dispositivo de gestión del edificio necesitan diferentes niveles de confianza. Una única contraseña o una VLAN de invitados no diferenciada no pueden reflejar esas diferencias.
Regla práctica: Trate cada interacción con el portal como un límite de seguridad. Decida a qué puede acceder el usuario, cómo se cifra la conexión, qué registros se conservan y cómo se revoca el acceso.
El NCSC del Reino Unido trata explícitamente a los Captive Portals como una superficie de ataque significativa. El WiFi público a menudo requiere que un dispositivo local contacte directamente con el portal para la autenticación, antes de que las protecciones empresariales como una VPN estén completamente establecidas. Su guía advierte que los dispositivos con privilegios no deben interactuar con los Captive Portals a menos que existan controles adicionales, porque es posible que los navegadores tengan que acceder a sitios fuera de la VPN, y la red local u otros usuarios podrían dirigir ataques a esa interacción. Guía del NCSC sobre la reducción de la exposición al Captive Portal
Esto no significa que todos los locales deban eliminar el WiFi para invitados. Significa que el portal debe convertirse en parte de un plano de control de identidad y cifrado. Los invitados necesitan un proceso sencillo, el personal requiere credenciales más sólidas y revocables, los inquilinos necesitan aislamiento y los operadores necesitan un registro de datos suficiente para investigar incidentes sin recopilar información personal innecesaria.
La mejora práctica a menudo proviene de reducir el papel del navegador. Los métodos basados en estándares como Passpoint y OpenRoaming pueden autenticar dispositivos en la capa WiFi. iPSK puede proporcionar claves individuales a dispositivos heredados o especializados. El SSO puede conectar el acceso del personal con el proveedor de identidad existente de la organización. El resultado es una menor dependencia de una redirección frágil y un mayor control desde la primera conexión.
Qué es realmente un portal de internet seguro y cómo funciona
Piense en el vestíbulo de un hotel tradicional. La recepción le pregunta quién es, comprueba su reserva y decide si recibe la llave de una habitación. Un equivalente digital débil permite que cualquiera entre al vestíbulo, muestra un formulario web y entrega la misma llave tras marcar una simple casilla.
Un portal de internet seguro funciona más bien como un sistema de claves digitales. Vincula a una persona o dispositivo con una identidad, establece una sesión inalámbrica cifrada, asigna una política de red y registra las decisiones necesarias para las operaciones y la seguridad.
La secuencia de acceso
Un despliegue bien diseñado normalmente separa varias tareas que una página de bienvenida básica intenta combinar:
Descubrimiento
El dispositivo encuentra el servicio inalámbrico del establecimiento e identifica qué métodos de autenticación están disponibles. Con Passpoint, el dispositivo puede utilizar un perfil preconfigurado en lugar de esperar a una redirección del navegador.Identidad
El sistema verifica a un invitado, miembro del personal, inquilino, contratista o dispositivo gestionado. Esa identidad puede provenir de un certificado, un directorio empresarial, una relación de roaming o un proceso controlado de registro de invitados.Cifrado
La conexión inalámbrica utiliza un método de seguridad adecuado, como WPA3-Enterprise o WPA2-Enterprise cuando la compatibilidad lo requiera. El cifrado comienza en la fase de asociación de WiFi, en lugar de depender únicamente de una conexión web posterior.Política
La red decide a qué puede acceder la conexión. Un invitado puede recibir acceso exclusivo a Internet, un dispositivo del personal puede recibir un rol empresarial y un dispositivo del edificio puede verse restringido a servicios aprobados.Evidencia y ciclo de vida
El establecimiento registra la información necesaria de autenticación y de sesión, aplica las reglas de retención y puede revocar el acceso cuando una cuenta del personal cambia o una credencial ya no es válida.
Por qué las redirecciones del navegador son limitadas
Una redirección web sigue siendo útil para los invitados que no tienen una relación previa con el establecimiento. Puede presentar condiciones, recopilar un identificador deliberadamente limitado o conectar un registro con un recorrido del cliente. No debería ser el único mecanismo de seguridad para dispositivos con privilegios o flujos de trabajo sensibles.
Los estándares modernos trasladan una mayor parte de la decisión a la autenticación WiFi. Los requisitos de OpenRoaming de Jisc exigen compatibilidad con Passpoint o Hotspot 2.0, ANQP a través de 802.11u e, idealmente, WPA3-Enterprise, con WPA2-Enterprise como alternativa de respaldo. La lista de verificación también cubre las funciones de la versión de Passpoint, los identificadores de roaming, los nombres de los operadores y el transporte seguro de RADIUS a través de RadSec. Requisitos técnicos de OpenRoaming de Jisc
El principio arquitectónico es sencillo: un portal debe emitir y aplicar políticas de acceso, no limitarse a mostrar un formulario. Esta distinción ayuda a los operadores a elegir las tecnologías en función del tipo de usuario y del riesgo, en lugar de obligar a invitados, personal y dispositivos a pasar por la misma experiencia.
Comparativa entre Captive Portals heredados y portales de internet seguros
El modelo tradicional de Captive Portal no es inútil. Es una herramienta práctica de incorporación para visitantes no gestionados, especialmente cuando un establecimiento necesita mostrar las condiciones o solicitar una pequeña cantidad de información. Su debilidad aparece cuando los operadores confunden esa página de incorporación con una seguridad de red completa.
Un servicio inalámbrico abierto o compartido puede permitir que los dispositivos se conecten antes de que el establecimiento haya establecido una identidad sólida. El navegador pasa a ser entonces el responsable de encontrar el portal, confiar en el destino correcto, completar el formulario y gestionar una redirección que puede no comportarse de forma coherente entre los diferentes sistemas operativos. Las directrices gubernamentales advierten de que esta interacción directa puede exponer a los dispositivos con privilegios a la manipulación de redes hostiles antes de que se activen protecciones más sólidas.
Un portal de internet seguro cambia el orden de las operaciones. La red establece primero una conexión cifrada y consciente de la identidad cuando el dispositivo y el usuario lo admiten, y luego aplica una política basada en roles. El navegador puede seguir formando parte de la experiencia del invitado, pero ya no soporta toda la carga de la autenticación y la confianza.
| Criterio | Captive Portal heredado | Secure Internet Portal |
|---|---|---|
| Conexión inicial | A menudo abierta o basada en una contraseña compartida | Utiliza autenticación inalámbrica basada en la identidad donde sea compatible |
| Cifrado | Puede depender del cifrado de la capa de aplicación del dispositivo | Utiliza cifrado inalámbrico empresarial desde la asociación |
| Identidad | Normalmente un formulario, vale o credencial compartida | Puede utilizar certificados, Passpoint, OpenRoaming, SSO o registro de invitados controlado |
| Separación de dispositivos | Suele depender de una VLAN de invitados general | Combina VLANs, políticas de roles, aislamiento de clientes y aplicación de cortafuegos |
| Experiencia de usuario | Redirección del navegador, inicios de sesión repetidos, detección inconsistente | Conexión automática para dispositivos aprovisionados, con un flujo de invitados de respaldo |
| Acceso del personal | Las contraseñas compartidas son difíciles de auditar o revocar | El acceso vinculado al directorio se puede aprovisionar y revocar individualmente |
| Operaciones | Gestión manual de vales y contraseñas | Política central, registros de autenticación y controles de ciclo de vida |
| Mejor adaptación | Incorporación de visitantes sencilla y de bajo riesgo | Invitados, personal, inquilinos, IoT y entornos multiinquilino con políticas diferenciadas |
Los operadores de los locales aún pueden usar un Captive Portal de forma selectiva. Una guía de Captive Portal para WiFi de locales es útil cuando la empresa necesita comparar los flujos del portal, la imagen de marca, el registro y los controles de acceso, pero la revisión de seguridad debe continuar más allá de la página de inicio.
La actualización no está exenta de complicaciones de forma automática. Los perfiles Passpoint necesitan dispositivos compatibles y un aprovisionamiento correcto. La autenticación empresarial requiere una gestión de identidades y certificados. El equipamiento más antiguo puede necesitar iPSK o una alternativa de respaldo cuidadosamente aislada. Estas concesiones son manejables cuando el establecimiento separa los recorridos de los usuarios en lugar de pretender que una sola tecnología sirva para cada conexión.
Un buen plan de respaldo preserva el acceso sin degradar toda la red. Debe ubicar las excepciones en un segmento estrecho y monitorizado, en lugar de hacer que todos vuelvan a utilizar una contraseña compartida.
Funciones de seguridad esenciales que todo portal seguro debe tener
La seguridad comienza antes de la primera solicitud de aplicación. Si el dispositivo se une a una red abierta y solo más tarde llega a una página HTTPS, el establecimiento ya ha expuesto la fase inicial del proceso de acceso a la interceptación o manipulación. Un diseño seguro establece controles en múltiples capas.
Cifrado desde la primera conexión
Para el personal y los dispositivos gestionados, WPA3-Enterprise debería ser el método de seguridad WiFi preferido cuando la infraestructura lo admita, con WPA2-Enterprise disponible por motivos de compatibilidad. Estos métodos utilizan autenticación individual y sesiones cifradas en lugar de una contraseña que todos los visitantes conocen.
Un flujo basado en certificados es especialmente valioso para el personal. El dispositivo demuestra su identidad a través de una credencial aprovisionada, el servicio de identidad comprueba su estado y la red aplica la política correspondiente. El personal no tiene que escribir una contraseña inalámbrica reutilizable en cada dispositivo, y la organización puede revocar el acceso sin tener que cambiar la contraseña de todo un edificio.
Identidad con un propósito
Identidad no significa recopilarlo todo. Significa decidir qué necesita saber la red para una ruta de acceso concreta.
- Invitados: pueden utilizar un flujo de registro corto, una dirección de correo electrónico verificada o un perfil de itinerancia.
- Personal: normalmente debería utilizar la identidad de la empresa, SSO o certificados de dispositivo.
- Contratistas: pueden recibir un acceso limitado en el tiempo o basado en roles.
- Dispositivos IoT: pueden requerir claves precompartidas individuales, a menudo denominadas iPSK, en lugar de una credencial común.
El método de autenticación debe estar a la altura de las consecuencias de una vulneración de seguridad. La sesión de internet de un visitante y un controlador de instalaciones no deberían recibir el mismo nivel de confianza simplemente porque ambos se conecten a través del mismo punto de acceso.
Segmentación y política de confianza cero
La segmentación de red contiene errores e intrusiones. El tráfico de invitados debe separarse de las redes corporativas, de pago, clínicas, de inquilinos y de gestión mediante VLAN, reglas de firewall e isolación de clientes. Un portal que recopila una dirección de correo electrónico pero deja el tráfico de invitados y el corporativo en la misma red no ha resuelto el movimiento lateral.
Zero trust añade una pregunta de política después de la autenticación: ¿qué se le permite hacer a esta identidad y dispositivo en este preciso momento? La respuesta puede depender del rol, el tipo de dispositivo, la ubicación y el servicio solicitado. El acceso debe ser limitado por defecto, monitorizado y fácil de retirar.
Revocación y evidencias
Un portal seguro debe permitir una acción inmediata. Si un empleado se marcha, se pierde un dispositivo o se sospecha de una credencial, el operador debe ser capaz de revocar el acceso a través del sistema de identidad o de políticas de red. La sincronización de directorios es más fiable que mantener una hoja de cálculo independiente de usuarios de WiFi.
El registro de actividad debe responder a preguntas prácticas sin convertirse en una vigilancia indiscriminada. Registre la decisión de autenticación, la referencia del dispositivo o de la sesión, la política aplicada y la información temporal pertinente de acuerdo con el fin lícito y las normas de retención del establecimiento. La guía de seguridad de WiFi empresarial puede ayudar a los equipos a plantear esto como una revisión de la arquitectura en lugar de como un ejercicio de diseño de portales.
La magnitud de la presión cibernética en el Reino Unido refuerza la necesidad de controles por capas. El aumento registrado por el NCSC de 89 a 204 ataques de importancia nacional no es motivo para añadir todos los controles posibles a cada usuario. Es un motivo para eliminar las debilidades evitables, como las contraseñas compartidas, el acceso abierto, el aislamiento deficiente y las identidades no revocadas. NCSC reporting on the UK threat environment
Opciones de integración y despliegue para espacios físicos reales
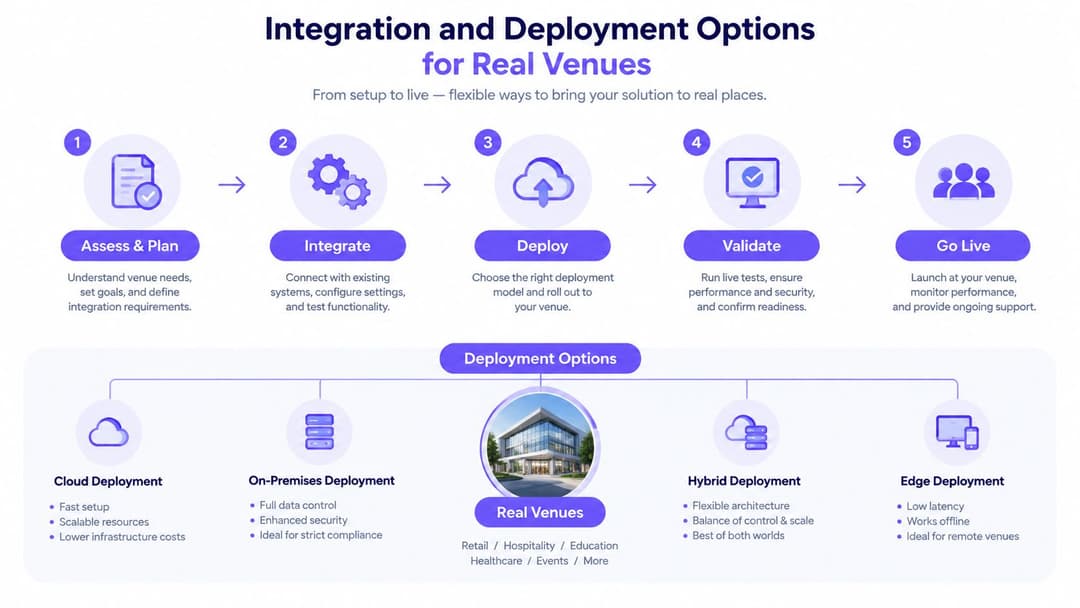
Un portal de internet seguro debe adaptarse a la identidad y a la infraestructura de red existentes en el establecimiento. Reemplazar cada punto de acceso o instalar una gran pila de autenticación local puede ser innecesario. Comience por mapear las personas y los dispositivos que se conectan, luego elija el método menos complicado que proporcione a cada grupo una identidad y una política adecuadas.
Personal y dispositivos gestionados
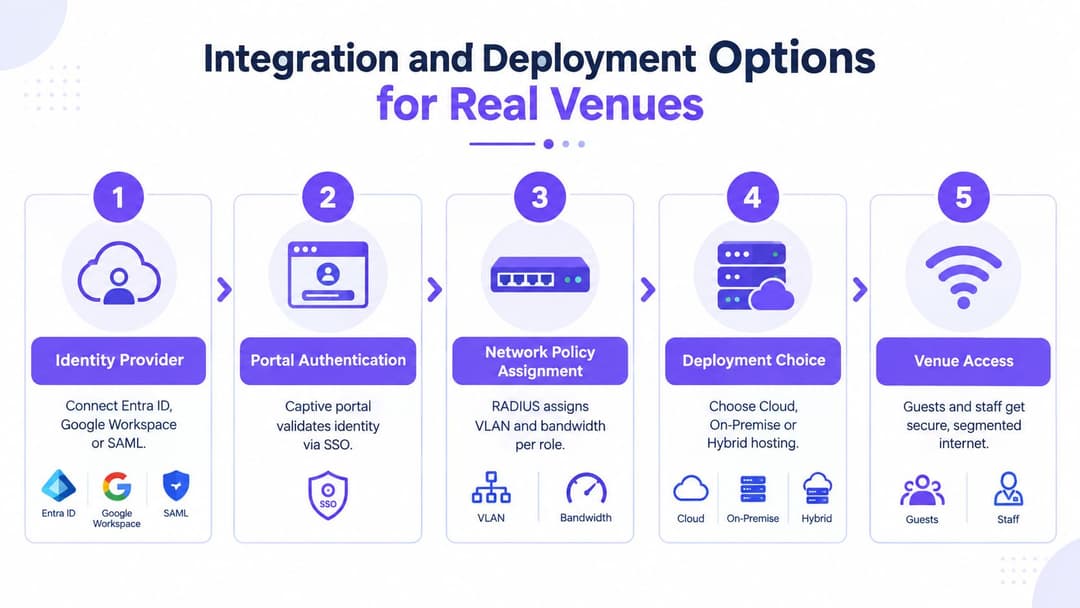
El acceso de la plantilla suele corresponder al proveedor de identidades de la organización. Microsoft Entra ID, Google Workspace y Okta pueden proporcionar la fuente de verdad para el estado de las cuentas, los grupos y las decisiones de acceso. El SSO hace que la experiencia del personal resulte familiar, mientras que el acceso inalámbrico basado en certificados reduce la dependencia de las contraseñas y permite al establecimiento revocar el acceso mediante los procesos de directorio establecidos.
Un servicio RADIUS alojado en la nube puede reducir la necesidad de operar servidores RADIUS locales, siempre que el diseño de la red, los certificados y la red de transporte se configuren correctamente. Los componentes locales pueden seguir teniendo sentido para centros con una localidad estricta, integraciones heredadas o conectividad externa limitada. Un modelo híbrido puede mantener la aplicación de políticas de red de forma local mientras se utiliza una administración centralizada de identidades y políticas.
Invitados y visitantes en roaming
Passpoint y OpenRoaming son adecuados cuando el espacio desea una conexión repetible que no obligue a los visitantes a pasar por un navegador en cada visita. El dispositivo recibe o ya tiene un perfil, descubre el servicio, se autentica a través de la relación de roaming correspondiente y se une a una red cifrada con la política aplicada.
Este enfoque es especialmente útil en hoteles, centros de transporte, instalaciones sanitarias, educación superior y comercios minoristas con múltiples sedes. También reduce el número de momentos en los que un invitado podría seguir un redireccionamiento engañoso o introducir credenciales en una página que no ha verificado.
Dispositivos más antiguos y equipos especializados
No todos los dispositivos admiten los estándares más recientes. Las impresoras, sensores, escáneres, sistemas de entretenimiento y tabletas operativas pueden necesitar claves precompartidas individuales. iPSK otorga a cada dispositivo una credencial distinta, por lo que una clave comprometida no requiere que el operador reemplace una contraseña compartida en todo el parque de dispositivos.
La red debe seguir ubicando esos dispositivos en un segmento dedicado. Una clave individual mejora la trazabilidad y la revocación, pero no convierte por sí sola a un dispositivo no gestionado en un elemento de confianza.
Adaptación del despliegue al espacio físico
| Entorno del establecimiento | Patrón de inicio sensato | Principal preocupación operativa |
|---|---|---|
| Hotel o resort | Passpoint para huéspedes habituales, alternativa controlada para nuevos visitantes, SSO independiente para el personal | Comodidad para el huésped sin exponer los sistemas operativos |
| Hospital | Acceso del personal basado en certificados, acceso a internet para huéspedes muy restringido, redes clínicas y de dispositivos aisladas | Proteger los puntos finales privilegiados y los servicios confidenciales |
| Grupo minorista | Política centralizada en todos los centros, incorporación de huéspedes para visitantes, acceso del personal vinculado al directorio | Consistencia en todas las tiendas y gobernanza de marketing |
| Viviendas multi-inquilino | Identidad del inquilino con políticas aisladas, acceso de huéspedes como un flujo independiente, iPSK para dispositivos del edificio | Evitar la visibilidad entre inquilinos |
| Recinto de eventos | Identidades temporales, política adaptada a la capacidad, caducidad y revocación rápidas | Acceso de corta duración y soporte sencillo durante períodos de gran afluencia |
Las principales plataformas de red como Meraki, Aruba, Ruckus, Mist y UniFi pueden formar parte de estos patrones, pero la compatibilidad por sí sola no es suficiente. Pregunte dónde se realiza la autenticación, cómo llega la política al punto de acceso y a la puerta de enlace, cómo se gestionan los certificados y qué ocurre cuando el proveedor de identidad no está disponible.
Cumplimiento, privacidad y flujos de invitados y empleados multiinquilino
La decisión sobre el portal que más se suele pasar por alto ocurre después de la autenticación. Un establecimiento recopila una dirección de correo electrónico, un número de teléfono, un nombre, una referencia de habitación o un identificador de inquilino, y luego lo almacena en una plataforma de marketing, un sistema de soporte, una base de datos analítica o un registro de acceso. Cada copia crea otra obligación de gobernanza.
Un aviso de privacidad debe explicar la finalidad de la recopilación en un lenguaje sencillo. El acceso al servicio y el consentimiento de marketing deben seguir siendo opciones independientes. Un invitado que necesite conectividad a internet no debería tener que aceptar comunicaciones promocionales como el precio oculto de acceso.
Diseñe el flujo de datos antes que el formulario
Hágase cuatro preguntas antes de añadir un campo:
- Finalidad: ¿Son necesarios los datos para el acceso, la protección, la resolución de problemas, la auditoría o el marketing?
- Necesidad: ¿Podría funcionar el servicio sin recopilarlos?
- Visibilidad: ¿Puede el usuario entender por qué se le solicitan antes de enviarlos?
- Retención: ¿Qué evento hace que el establecimiento los elimine o los anonimice?
Los avisos de los portales gubernamentales demuestran por qué el procesamiento lícito y el gobierno de datos deben formar parte del diseño técnico, y no de un pie de página añadido después del despliegue. Ejemplo de aviso de privacidad del gobierno del Reino Unido
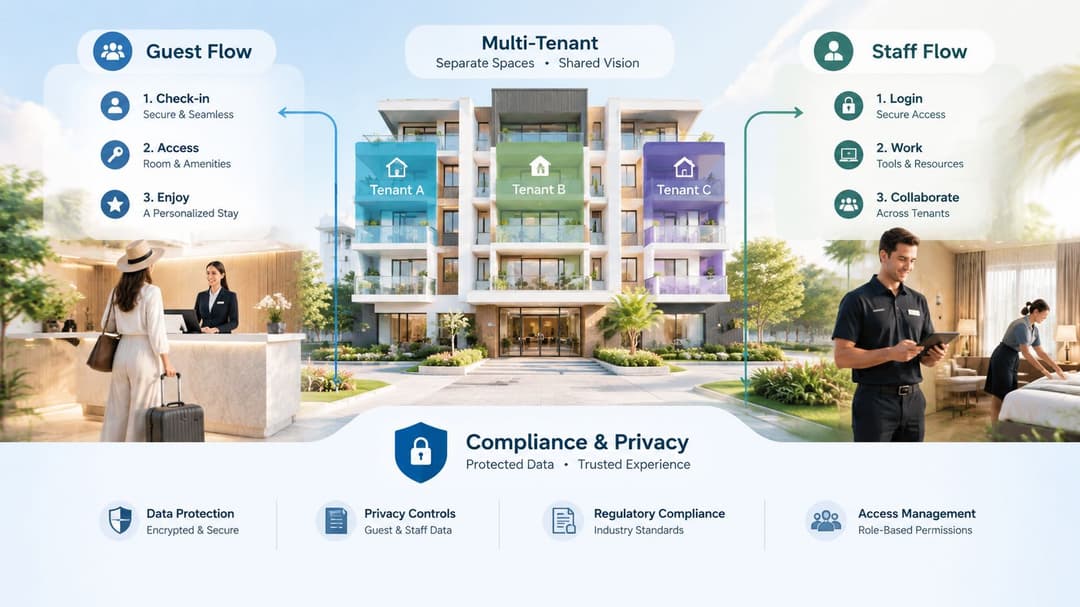
Los flujos de invitados y de personal deben seguir siendo distintos. Un huésped de un hotel podría recibir acceso exclusivo a internet vinculado a una estancia o registro. Un miembro del personal debe autenticarse contra el proveedor de identidades del empleador y recibir una política basada en roles. Un contratista podría necesitar un patrocinador, una condición de vencimiento y un acceso limitado a los servicios aprobados.
El aislamiento multiinquilino es un control técnico y de gobernanza
En una propiedad residencial, de estudiantes o de uso mixto, los inquilinos comparten la infraestructura física pero no deberían compartir automáticamente el tráfico, la detección o la visibilidad administrativa. El establecimiento debe separar las redes e identidades de los inquilinos, restringir la comunicación de cliente a cliente y evitar que un invitado invitado por un inquilino aparezca como un dispositivo de confianza para otro.
El marketing y la analítica necesitan la misma disciplina. Los datos de WiFi de origen (first-party) pueden respaldar las conexiones de CRM, el reconocimiento de visitas, las encuestas o la automatización, pero solo cuando el local tiene un propósito y un modelo de permisos claros. Un panel que informa sobre el comportamiento de conexión no necesita exponer datos personales sin procesar a todos los usuarios de marketing.
El diseño más sólido suele ser el que menos recopila. Más campos no crean automáticamente más seguridad o más valor comercial. Un conjunto de datos pequeño, bien explicado y con una retención clara puede respaldar el acceso, la auditoría y el consentimiento, al tiempo que reduce el impacto de una brecha y la carga de responder a las solicitudes de datos. La guía sobre el diseño de WiFi multiinquilino ayuda a conectar la experiencia del inquilino con el aislamiento de la red y la administración operativa.
Cómo elegir y migrar a un portal de internet seguro con confianza
Elija la arquitectura antes de elegir la imagen de marca. Una página atractiva no puede compensar un acceso inalámbrico abierto, unas credenciales compartidas, la falta de segmentación o una retención de datos poco clara.
Utilice esta lista de verificación al evaluar proveedores y diseños internos:
- Compatibilidad con estándares: Confirme la compatibilidad con Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise y WPA2-Enterprise donde sea necesario.
- Capacidad de roaming: Compruebe si la participación en OpenRoaming y los flujos de trabajo de federación coinciden con su audiencia.
- Integración de identidad: Pruebe las rutas de Entra ID, Google Workspace, Okta, SAML, certificados y revocación de directorios.
- Cobertura de dispositivos: Pregunte cómo gestiona iPSK los equipos heredados, IoT y operativos.
- Aplicación de red: Verifique la asignación de VLAN, la política de cortafuegos, el aislamiento de clientes, el acceso basado en roles y los registros de auditoría.
- Controles de privacidad: Revise la separación de consentimientos, los avisos de privacidad, la minimización de datos, la retención, la eliminación y los permisos de CRM.
- Adaptación operativa: Confirme la compatibilidad con su parque de puntos de acceso y pasarelas, la supervisión, la conmutación por error y el despliegue escalonado.
La migración no tiene por qué ser un cambio drástico y único. Planifique los SSID y el tráfico actuales, defina los segmentos de invitados, personal, inquilinos y dispositivos, y luego realice una prueba piloto del flujo seguro en un área controlada. Pruebe terminales más antiguos, necesidades de accesibilidad, comportamiento de roaming, procedimientos de soporte técnico, caídas del proveedor de identidad y revocación antes de expandirse.
Mantenga una alternativa de alcance limitado para los dispositivos que no puedan utilizar el método preferido, pero no deje que la excepción se convierta en la norma. Comunique el cambio a los equipos de recepción y a los visitantes, mida los fallos de conexión y las solicitudes de soporte, y revise los registros en busca de accesos cruzados inesperados entre segmentos. El portal adecuado es aquel que ofrece a operaciones una experiencia sencilla y, al mismo tiempo, proporciona a los equipos de seguridad un control ejecutable de la identidad, el cifrado, el aislamiento y el ciclo de vida.
Purple proporciona acceso WiFi sin contraseña para invitados, personal y multiinquilino a través de Passpoint y OpenRoaming, con integraciones de SSO, soporte de iPSK, compatibilidad con proveedores de red, análisis, conectores CRM y automatización de marketing. Visite Purple para evaluar cómo su enfoque de portal de internet seguro podría adaptarse a los requisitos de identidad, privacidad y segmentación de su establecimiento.



