
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
एक अतिथी तुमच्या हॉटेलमध्ये येतो, WiFi सेटिंग्ज उघडतो, नेटवर्क निवडतो आणि ब्रँडेड लॉगिन पेजची वाट पाहतो. पेज हळूहळू लोड होते, ईमेल फॉर्म एका पूर्णपणे वैध पत्त्याला नाकारतो आणि शेवटी रिसेप्शनिस्ट त्यांना इमारतीतील प्रत्येकाद्वारे वापरला जाणारा शेअर्ड पासवर्ड देतो. दरम्यान, स्टाफचा लॅपटॉप, पॉइंट-ऑफ-सेल डिव्हाइस आणि व्हिजिटरचा फोन हे सर्व एकाच मूलभूत अॅक्सेस मॉडेलवर अवलंबून असू शकतात.
तो परिचित अनुभव ग्राहक-सेवा समस्येसारखा वाटतो. ही एक सुरक्षा समस्या देखील आहे. इंटरनेट ॲक्सेस मिळण्यापूर्वी दिसणारे ब्राउझर पेज स्वयंचलितपणे ट्रॅफिक कूटबद्ध (encrypt) करत नाही, वास्तविक ओळख पडताळत नाही, डिव्हाइसेस वेगळे करत नाही किंवा नोंदणी दरम्यान गोळा केलेल्या वैयक्तिक डेटाचे काय होते हे नियंत्रित करत नाही.
UK मधील धोक्यांचे वातावरण या फरकाकडे दुर्लक्ष करणे कठीण करते. नॅशनल सायबर सिक्युरिटी सेंटरने ऑगस्ट 2025 पर्यंतच्या 12 महिन्यांत UK विरुद्ध 204 राष्ट्रीय स्तरावर महत्त्वाच्या सायबर हल्ल्यांची नोंद केली आहे, तर मागील वर्षी ही संख्या 89 होती. अतिथी अॅक्सेस पेजेस, ऑनबोर्डिंग फ्लो आणि लॉगिन पोर्टल्सचा विचार पर्यायी मार्केटिंग स्क्रीन्स म्हणून न करता, हल्ल्याचा धोका असलेल्या भागाचा (attack surface) भाग म्हणून का केला पाहिजे हे हे रिपोर्टिंग हायलाइट करते. अतिथी WiFi पोर्टल्ससाठी UK सुरक्षा संदर्भ
ब्रिटिश स्थळांवर अतिथी कनेक्टिव्हिटी आधीच सामान्य आहे. एका UK व्यवसाय स्रोतानुसार 74% UK व्यवसाय कोणत्या ना कोणत्या स्वरूपात अतिथी WiFi देतात, तर त्यापैकी 41% व्यवसायांकडे अतिथी आणि कॉर्पोरेट ट्रॅफिक दरम्यान कोणतेही नेटवर्क आयसोलेशन नाही. असुरक्षित अतिथी नेटवर्कवरून सुरक्षा उल्लंघन झाल्यास सरासरी खर्च £4,200 होतो असेही त्यात नमूद केले आहे. UK अतिथी WiFi अॅडॉप्शन आणि आयसोलेशन डेटा
एक सुरक्षित इंटरनेट पोर्टल डिझाइनच्या प्रश्नाला बदलून टाकते. "आम्ही स्प्लॅश पेज अधिक चांगले कसे दाखवू शकतो?" असे विचारण्याऐवजी, ऑपरेटरनी हे विचारले पाहिजे की, "या व्यक्तीला किंवा डिव्हाइसला कोणत्याही संवेदनशील गोष्टीपर्यंत पोहोचण्यापूर्वी आयडेंटिटी, एन्क्रिप्शन आणि पॉलिसी कशी मिळते?" याचे उत्तर जुन्या Captive Portal कडून Passpoint, OpenRoaming, iPSK, SSO, सेगमेंटेशन आणि काळजीपूर्वक नियंत्रित केलेल्या डेटा कलेक्शनकडे घेऊन जाते.
परिचय - तुमचे लॉगिन पेज आता सुरक्षा नियंत्रण का आहे
एक Captive Portal सहसा डिव्हाइस आणि विस्तीर्ण इंटरनेटच्या दरम्यान कार्यरत असते. ते ठिकाण डिव्हाइसला WiFi शी जोडण्याची अनुमती देते, सुरुवातीच्या वेब विनंतीला अडवते आणि अभ्यागताला लॉगिन किंवा स्वीकृती पृष्ठावर पाठवते. अभ्यागताने फॉर्म पूर्ण केल्यानंतर, नेटवर्क पोर्टलच्या नियमांनुसार प्रवेश मंजूर करते.
तो क्रम सोयीचा आहे, परंतु यामुळे एक धोकादायक गृहीतक तयार होते. वेब पेजवरील प्रमाणीकरण हे सुरक्षित वायरलेस प्रमाणीकरणासारखे नसते. पोर्टल एखाद्या ॲप्लिकेशन सेशनसाठी अभ्यागत ओळखू शकते, तर मूळ वायरलेस नेटवर्क अजूनही ओपन किंवा शेअर्ड-पासवर्ड सेवेप्रमाणे काम करते.
हॉटेल, रेस्टॉरंट, शॉपिंग सेंटर, हॉस्पिटल, कॉन्फरन्सचे ठिकाण, विद्यार्थ्यांचे वसतिगृह किंवा ऑफिस रिसेप्शनमध्ये हा फरक महत्त्वाचा ठरतो. पाहुण्याला फक्त इंटरनेट प्रवेशाची आवश्यकता असू शकते, तर क्लीनरचा टॅबलेट, कंत्राटदाराचा लॅपटॉप, पेमेंट टर्मिनल आणि इमारत-व्यवस्थापन डिव्हाइस यांना विश्वासाच्या वेगवेगळ्या पातळ्यांची आवश्यकता असते. एकच पासवर्ड किंवा फरक न केलेले पाहुणे VLAN हे फरक दर्शवू शकत नाहीत.
व्यावहारिक नियम: प्रत्येक पोर्टल संवादाला सुरक्षा सीमा म्हणून समजा. वापरकर्ता कोठे पोहोचू शकतो, कनेक्शन कसे कूटबद्ध (encrypt) केले जाते, कोणते रेकॉर्ड सुरक्षित ठेवले जातात आणि प्रवेश कसा रद्द केला जातो हे निश्चित करा.
UK NCSC स्पष्टपणे Captive Portal ला एक महत्त्वपूर्ण हल्ला क्षेत्र (attack surface) मानते. एंटरप्राइझ सुरक्षेसाठी VPN पूर्णपणे स्थापित होण्यापूर्वी, सार्वजनिक WiFi ला अनेकदा प्रमाणीकरणासाठी स्थानिक डिव्हाइसने थेट पोर्टलशी संपर्क साधण्याची आवश्यकता असते. त्यांचे मार्गदर्शन असे सुचवते की जोपर्यंत अतिरिक्त नियंत्रणे अस्तित्वात नसतात तोपर्यंत विशेषाधिकार प्राप्त डिव्हाइसेसनी Captive Portal शी संवाद साधू नये, कारण ब्राउझरला VPN बाहेरील साइट्सवर पोहोचण्याची आवश्यकता असू शकते आणि स्थानिक नेटवर्क किंवा इतर वापरकर्ते त्या संवादाला लक्ष्य करू शकतात. Captive Portal एक्सपोजर कमी करण्याबाबत NCSC मार्गदर्शन
याचा अर्थ असा नाही की प्रत्येक ठिकाणाने अतिथी WiFi काढून टाकले पाहिजे. याचा अर्थ असा आहे की पोर्टल हे एका identity and encryption control plane चा भाग बनले पाहिजे. अतिथींना साध्या मार्गाची गरज असते, कर्मचाऱ्यांना अधिक मजबूत आणि रद्द करता येण्याजोग्या क्रेडेंशियल्सची गरज असते, भाडेकरूंना विलगतेची गरज असते आणि ऑपरेटर्सना अनावश्यक वैयक्तिक माहिती गोळा न करता घटनांचा तपास करण्यासाठी पुरेसा लॉगिंग डेटा आवश्यक असतो.
व्यावहारिक सुधारणा सहसा ब्राउझरची भूमिका कमी करण्यामुळे होते. Passpoint आणि OpenRoaming सारख्या मानक-आधारित पद्धती WiFi स्तरावर डिव्हाइसेस प्रमाणित करू शकतात. iPSK जुन्या किंवा विशिष्ट डिव्हाइसेसना वैयक्तिक की देऊ शकते. SSO कर्मचारी प्रवेशाला संस्थेच्या विद्यमान ओळख प्रदात्याशी (identity provider) जोडू शकते. याचा परिणाम म्हणजे नाजूक रिडायरेक्टवरील अवलंबित्व कमी होते आणि पहिल्या कनेक्शनपासूनच अधिक नियंत्रण मिळते.
Secure Internet Portal म्हणजे नेमके काय आणि ते कसे कार्य करते
एखाद्या पारंपारिक हॉटेल लॉबीचा विचार करा. फ्रंट डेस्क तुम्ही कोण आहात हे विचारतो, तुमचे बुकिंग तपासतो आणि तुम्हाला रूमची किल्ली द्यायची की नाही ते ठरवतो. याच्या उलट एक कमकुवत डिजिटल पर्याय प्रत्येकाला लॉबीमध्ये येऊ देतो, एक वेब फॉर्म दाखवतो आणि एका छोट्या टिक बॉक्सनंतर सर्वांना तीच किल्ली देतो.
secure internet portal हे डिजिटल की (किल्ली) सिस्टमसारखे कार्य करते. ते व्यक्ती किंवा डिव्हाइसला एका ओळखीशी जोडते, एक एनक्रिप्टेड वायरलेस सेशन स्थापित करते, नेटवर्क पॉलिसी लागू करते आणि ऑपरेशन्स व सुरक्षेसाठी आवश्यक असलेल्या निर्णयांची नोंद ठेवते.
ॲक्सेसची क्रमवारी
एक सुव्यवस्थित डिप्लॉयमेंट सामान्यतः अनेक कामांना वेगळे करते जे एक बेसिक स्प्लॅश पेज एकत्र करण्याचा प्रयत्न करते:
शोध (Discovery)
डिव्हाइस ठिकाणच्या वायरलेस सेवेचा शोध घेते आणि कोणते प्रमाणीकरण मार्ग उपलब्ध आहेत हे जाणून घेते. Passpoint सह, डिव्हाइस ब्राउझर रिडायरेक्टची वाट पाहण्याऐवजी आधीपासून कॉन्फिगर केलेले प्रोफाइल वापरू शकते.ओळख (Identity)
सिस्टम पाहुणे, कर्मचारी, भाडेकरू, कंत्राटदार किंवा व्यवस्थापित डिव्हाइसची पडताळणी करते. ती ओळख एखाद्या प्रमाणपत्रातून, एंटरप्राइझ निर्देशिकेतून, रोमिंग संबंधातून किंवा नियंत्रित पाहुण्यांच्या नोंदणी प्रक्रियेतून येऊ शकते.इन्क्रिप्शन (Encryption)
वायरलेस कनेक्शन योग्य सुरक्षा पद्धतीचा वापर करते, जसे की WPA3-Enterprise किंवा जेथे सुसंगततेसाठी आवश्यक आहे तेथे WPA2-Enterprise. इन्क्रिप्शन केवळ नंतरच्या वेबसाइट कनेक्शनवर अवलंबून राहण्याऐवजी WiFi असोसिएशन टप्प्यावरच सुरू होते.पॉलिसी (Policy)
हे कनेक्शन कुठपर्यंत पोहोचू शकते याचा निर्णय नेटवर्क घेते. पाहुण्याला केवळ-इंटरनेट प्रवेश मिळू शकतो, कर्मचाऱ्याच्या डिव्हाइसला एंटरप्राइझ भूमिका मिळू शकते आणि इमारतीच्या डिव्हाइसला मंजूर सेवांपुरते मर्यादित केले जाऊ शकते.पुरावा आणि लाइफसायकल (Evidence and lifecycle)
ते ठिकाण आवश्यक प्रमाणीकरण आणि सत्र माहितीची नोंद करते, धारणा नियम लागू करते आणि कर्मचारी खाते बदलल्यास किंवा क्रेडेन्शियल यापुढे वैध नसल्यास प्रवेश रद्द करू शकते.
ब्राउझर रीडायरेक्ट मर्यादित का असतात
ज्या अतिथींचे त्या ठिकाणाशी कोणतेही आधीचे संबंध नाहीत त्यांच्यासाठी वेब रीडायरेक्ट अजूनही उपयुक्त आहे. हे अटी सादर करू शकते, हेतुपुरस्सर मर्यादित अभिज्ञापक (identifier) गोळा करू शकते किंवा नोंदणीला ग्राहक प्रवासाशी जोडू शकते. विशेषाधिकार प्राप्त डिव्हाइसेस किंवा संवेदनशील वर्कफ्लोसाठी ही एकमेव सुरक्षा यंत्रणा नसावी.
आधुनिक मानके अधिक निर्णय WiFi प्रमाणीकरणाकडे वळवतात. Jisc च्या OpenRoaming आवश्यकतांमध्ये Passpoint किंवा Hotspot 2.0 सुसंगतता, 802.11u द्वारे ANQP, आणि आदर्शपणे WPA3-Enterprise ची मागणी केली जाते, ज्यामध्ये फॉलबॅक म्हणून WPA2-Enterprise समाविष्ट आहे. या चेकलिस्टमध्ये Passpoint रिलीज वैशिष्ट्ये, रोमिंग अभिज्ञापक (identifiers), ऑपरेटरची नावे आणि RadSec द्वारे सुरक्षित RADIUS बॅकहॉल देखील समाविष्ट आहे. Jisc OpenRoaming तांत्रिक आवश्यकता
आर्किटेक्चरल तत्त्व अगदी सोपे आहे: पोर्टलने केवळ फॉर्म प्रदर्शित करू नये, तर ॲक्सेस पॉलिसी जारी आणि लागू केली पाहिजे. हा फरक ऑपरेटरना अतिथी, कर्मचारी आणि डिव्हाइसेसना एकाच अनुभवातून जाण्यास भाग पाडण्याऐवजी वापरकर्त्याच्या प्रकारावर आणि जोखमीवर आधारित तंत्रज्ञान निवडण्यास मदत करतो.
जुने Captive Portals विरुद्ध Secure Internet Portals मधील तुलना
जुने असणारे Captive Portal मॉडेल निरुपयोगी नाही. अनमॅनेज्ड व्हिजिटर्ससाठी हे एक प्रॅक्टिकल ऑनबोर्डिंग टूल आहे, विशेषतः जेव्हा एखाद्या ठिकाणाला अटी दाखवणे किंवा थोडी माहिती विचारणे आवश्यक असते. याची कमकुवत बाजू तेव्हा समोर येते जेव्हा ऑपरेटर्स त्या ऑनबोर्डिंग पेजलाच संपूर्ण नेटवर्क सुरक्षा समजण्याची चूक करतात.
एक खुली किंवा सामायिक वायरलेस सेवा ठिकाणाने मजबूत ओळख स्थापित करण्यापूर्वी डिव्हाइसेसना कनेक्ट करण्याची परवानगी देऊ शकते. त्यानंतर ब्राउझरवर पोर्टल शोधणे, योग्य गंतव्यस्थानावर विश्वास ठेवणे, फॉर्म पूर्ण करणे आणि वेगवेगळ्या ऑपरेटिंग सिस्टमवर सुसंगतपणे काम न करू शकणाऱ्या रीडायरेक्टची हाताळणी करणे ही जबाबदारी येते. सरकारी मार्गदर्शिका चेतावणी देते की हा थेट संवाद अधिक मजबूत संरक्षण सक्रिय होण्यापूर्वी विशेषाधिकारप्राप्त डिव्हाइसेसना प्रतिकूल-नेटवर्क फेरफारच्या धोक्यात आणू शकतो.
एक सुरक्षित इंटरनेट पोर्टल कामाचा क्रम बदलून टाकते. जेथे डिव्हाइस आणि वापरकर्ता यास सपोर्ट करतात, तेथे नेटवर्क प्रथम एक कूटबद्ध (encrypted), ओळख-आधारित कनेक्शन स्थापित करते, आणि नंतर रोल-आधारित पॉलिसी लागू करते. ब्राउझर अतिथी अनुभवाचा भाग राहू शकतो, परंतु आता त्यावर प्रमाणीकरण आणि विश्वासाचा संपूर्ण भार राहत नाही.
| निकष | जुना Captive Portal | सुरक्षित इंटरनेट पोर्टल |
|---|---|---|
| सुरुवातीची जोडणी (Initial connection) | बऱ्याचदा खुली किंवा शेअर केलेल्या पासवर्डवर आधारित असते | जिथे सपोर्ट असेल तिथे ओळख-ओळखणाऱ्या वायरलेस ऑथेंटिकेशनचा वापर करते |
| एनक्रिप्शन (Encryption) | डिव्हाइसच्या ॲप्लिकेशन-लेअर एनक्रिप्शनवर अवलंबून असू शकते | असोसिएशनपासून एंटरप्राइझ वायरलेस एनक्रिप्शन वापरते |
| ओळख (Identity) | साधारणपणे एखादा फॉर्म, व्हाउचर किंवा शेअर केलेले क्रेडेन्शियल असते | सर्टिफिकेट्स, Passpoint, OpenRoaming, SSO किंवा नियंत्रित गेस्ट नोंदणी वापरू शकते |
| डिव्हाइस वेगळे करणे | वारंवार विस्तृत गेस्ट VLAN वर अवलंबून असते | VLAN, रोल पॉलिसी, क्लायंट आयसोलेशन आणि फायरवॉल अंमलबजावणी एकत्र करते |
| वापरकर्ता अनुभव | ब्राउझर रिडायरेक्ट, वारंवार लॉगिन, विसंगत ओळख | तरतुदी केलेल्या डिव्हाइसेससाठी स्वयंचलित जोडणी, सोबत फॉलबॅक गेस्ट फ्लो |
| कर्मचारी ॲक्सेस | शेअर केलेल्या पासवर्डचे ऑडिट करणे किंवा रद्द करणे कठीण असते | डिरेक्टरी-लिंक केलेला ॲक्सेस वैयक्तिकरित्या प्रदान आणि रद्द केला जाऊ शकतो |
| ऑपरेशन्स | मॅन्युअल व्हाउचर आणि पासवर्ड व्यवस्थापन | केंद्रीय पॉलिसी, ऑथेंटिकेशन रेकॉर्ड्स आणि लाइफसायकल नियंत्रणे |
| सर्वोत्तम योग्य | साधे, कमी जोखीम असलेले अभ्यागत ऑनबोर्डिंग | गेस्ट, कर्मचारी, भाडेकरू, IoT आणि वेगवेगळ्या पॉलिसी असलेले मल्टि-भाडेकरू पर्यावरण |
ठिकाणांचे ऑपरेटर्स अजूनही निवडकपणे Captive Portal वापरू शकतात. जेव्हा व्यवसायाला पोर्टल फ्लो, ब्रँडिंग, नोंदणी आणि ॲक्सेस कंट्रोल्सची तुलना करण्याची आवश्यकता असते, तेव्हा captive portal guide for venue WiFi उपयुक्त ठरते, परंतु सुरक्षा पुनरावलोकन केवळ स्प्लॅश पेजच्या पलीकडेही सुरू राहिले पाहिजे.
अपग्रेड स्वयंचलितपणे घर्षणरहित होत नाही. Passpoint प्रोफाइलसाठी सुसंगत डिव्हाइसेस आणि योग्य प्रोव्हिजनिंग आवश्यक असते. एंटरप्राइझ प्रमाणीकरणासाठी ओळख आणि प्रमाणपत्र व्यवस्थापन आवश्यक असते. जुन्या उपकरणांसाठी iPSK किंवा काळजीपूर्वक विलग केलेल्या फॉलबॅकची आवश्यकता असू शकते. जेव्हा एखादे ठिकाण प्रत्येक कनेक्शनसाठी एकाच तंत्रज्ञानाचा वापर करण्याची अपेक्षा ठेवण्याऐवजी वापरकर्त्यांचे प्रवास स्वतंत्र करते, तेव्हा तडजोड करणे सोपे होते.
एक चांगला फॉलबॅक संपूर्ण नेटवर्कची श्रेणी कमी न करता ॲक्सेस सुरक्षित ठेवतो. याने अपवादांना एका मर्यादित, देखरेख ठेवलेल्या विभागामध्ये ठेवले पाहिजे, सर्वांना पुन्हा शेअर केलेल्या पासवर्डवर आणू नये.
प्रत्येक सुरक्षित पोर्टलमध्ये असणे आवश्यक असलेली आवश्यक सुरक्षा वैशिष्ट्ये
सुरक्षा पहिल्या ॲप्लिकेशन विनंतीच्या आधीपासून सुरू होते. जर डिव्हाइस एखाद्या ओपन नेटवर्कला जोडले गेले आणि त्यानंतरच HTTPS पेजवर पोहोचले, तर त्या ठिकाणाने आधीच ॲक्सेस प्रक्रियेचा सुरुवातीचा भाग इंटरसेप्शन किंवा फेरफार होण्यासाठी उघडा ठेवला आहे. एक सुरक्षित डिझाइन अनेक स्तरांवर नियंत्रणे स्थापित करते.
पहिल्या कनेक्शनपासूनच एनक्रिप्शन
कर्मचारी आणि मॅनेज्ड डिव्हाइसेससाठी, जिथे सपोर्ट असेल तिथे WPA3-Enterprise ही पसंतीची वायरलेस सुरक्षा पद्धत असावी, आणि सुसंगततेसाठी WPA2-Enterprise उपलब्ध असावे. या पद्धती प्रत्येक व्हिजिटरला माहीत असणाऱ्या पासवर्डऐवजी वैयक्तिक पडताळणी आणि एन्क्रिप्टेड सेशन्स वापरतात.
प्रमाणपत्र-आधारित प्रवाह विशेषतः कर्मचाऱ्यांसाठी अत्यंत मौल्यवान आहे. डिव्हाइस प्रोव्हिजन केलेल्या क्रेडेंशियलद्वारे स्वतःची ओळख सिद्ध करते, ओळख सेवा त्याची स्थिती तपासते आणि नेटवर्क योग्य धोरण लागू करते. कर्मचाऱ्यांना प्रत्येक डिव्हाइसमध्ये पुन्हा वापरता येणारा वायरलेस पासवर्ड टाइप करण्याची आवश्यकता नसते आणि संस्था संपूर्ण इमारतीचा पासवर्ड न बदलता प्रवेश रद्द करू शकते.
उद्देशासह आयडेंटिटी
ओळख म्हणजे सर्व काही गोळा करणे नव्हे. याचा अर्थ विशिष्ट प्रवेश मार्गासाठी नेटवर्कला काय माहित असणे आवश्यक आहे हे ठरवणे असा आहे.
- गेस्ट्स एक लहान नोंदणी फ्लो, व्हेरिफाइड ईमेल पत्ता किंवा रोमिंग प्रोफाइल वापरू शकतात.
- स्टाफने सामान्यतः एंटरप्राइझ आयडेंटिटी, SSO किंवा डिव्हाइस सर्टिफिकेट्स वापरले पाहिजेत.
- कंत्राटदारांना वेळेची मर्यादा असलेले किंवा रोल-बेस्ड ऍक्सेस मिळू शकतात.
- IoT डिव्हाइसेसना सामान्य क्रेडेंशियल ऐवजी वैयक्तिक प्री-शेअर्ड की ची आवश्यकता असू शकते, ज्याला सहसा iPSK म्हटले जाते.
ऑथेंटिकेशनची पद्धत ही सुरक्षेतील त्रुटीमुळे होणाऱ्या संभाव्य नुकसानाशी सुसंगत असावी. एखाद्या पाहुण्याचे इंटरनेट सेशन आणि फॅसिलिटीज कंट्रोलर या दोन्ही गोष्टींना केवळ एकाच ॲक्सेस पॉइंटवरून जोडले गेले आहेत म्हणून समान दर्जाचा विश्वास दिला जाऊ शकत नाही.
सेगमेंटेशन आणि झीरो-ट्रस्ट पॉलिसी
नेटवर्क सेगमेंटेशन चुका आणि घुसखोरी रोखते. VLANs, फायरवॉल नियम आणि क्लायंट आयसोलेशनद्वारे गेस्ट ट्रॅफिक हे कॉर्पोरेट, पेमेंट, क्लिनिकल, भाडेकरू आणि मॅनेजमेंट नेटवर्कपासून वेगळे केले पाहिजे. एखादे पोर्टल जे ईमेल पत्ता गोळा करते परंतु गेस्ट आणि कॉर्पोरेट ट्रॅफिक एकाच नेटवर्कवर ठेवते, त्याने लॅटरल मूव्हमेंटची समस्या सोडवलेली नसते.
झीरो ट्रस्ट पडताळणीनंतर एक पॉलिसी प्रश्न जोडते: या आयडेंटिटी आणि डिव्हाइसला आत्ता काय करण्याची परवानगी आहे? याचे उत्तर रोल, डिव्हाइस प्रकार, स्थान आणि विनंती केलेल्या सेवेवर अवलंबून असू शकते. ॲक्सेस डीफॉल्टनुसार मर्यादित, मॉनिटर केलेला आणि मागे घेण्यास सुलभ असावा.
ॲक्सेस रद्द करणे आणि पुरावा
एका सुरक्षित पोर्टलने त्वरित कारवाईला समर्थन दिले पाहिजे. कर्मचारी निघून गेल्यास, डिव्हाइस हरवल्यास किंवा क्रेडेंशियलवर संशय असल्यास, ऑपरेटरला ओळख किंवा नेटवर्क पॉलिसी सिस्टमद्वारे प्रवेश रद्द करता आला पाहिजे. WiFi वापरकर्त्यांची स्वतंत्र स्प्रेडशीट राखण्यापेक्षा डिरेक्टरी सिंक्रोनाइझेशन अधिक विश्वासार्ह आहे.
लॉगिंगने सरसकट पाळत न ठेवता व्यावहारिक प्रश्नांची उत्तरे दिली पाहिजेत. स्थळाच्या कायदेशीर हेतू आणि रिटेंशन नियमांनुसार ऑथेंटिकेशनचा निर्णय, डिव्हाइस किंवा सेशन संदर्भ, लागू केलेले धोरण आणि संबंधित वेळेची माहिती रेकॉर्ड करा. एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक टीम्सना पोर्टल-डिझाइन ऐवजी आर्किटेक्चर रिव्ह्यू म्हणून याची मांडणी करण्यास मदत करू शकते.
यूके मधील सायबर दबावाचे प्रमाण लेयर्ड कंट्रोल्सच्या गरजेचे समर्थन करते. NCSC ने नोंदवलेले ८९ वरून २०४ राष्ट्रीय स्तरावर महत्त्वाचे हल्ले हे प्रत्येक युझरवर शक्य असलेले सर्व कंट्रोल लागू करण्याचे कारण नाही. तर ते शेअर्ड पासवर्ड्स, ओपन ऍक्सेस, कमकुवत आयसोलेशन आणि रद्द न केलेल्या आयडेंटिटीज यासारख्या टाळता येण्याजोग्या त्रुटी दूर करण्याचे कारण आहे. NCSC reporting on the UK threat environment
वास्तविक ठिकाणांसाठी इंटिग्रेशन आणि डिप्लॉयमेंट पर्याय
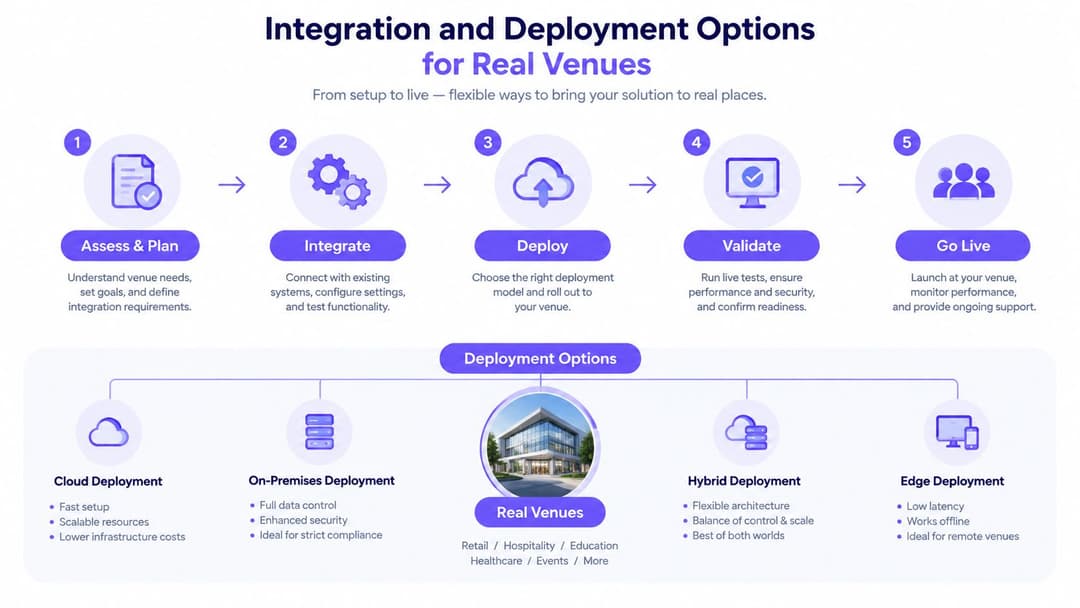
एक सुरक्षित इंटरनेट पोर्टल वेन्यूच्या विद्यमान आयडेंटिटी आणि नेटवर्क इस्टेटशी सुसंगत असावे. प्रत्येक ॲक्सेस पॉइंट बदलणे किंवा मोठे स्थानिक ऑथेंटिकेशन स्टॅक स्थापित करणे कदाचित अनावश्यक असू शकते. कनेक्ट होणारे लोक आणि डिव्हाइसेस मॅप करून सुरुवात करा, नंतर प्रत्येक गटाला योग्य आयडेंटिटी आणि पॉलिसी देणारी सर्वात कमी क्लिष्ट पद्धत निवडा.
स्टाफ आणि मॅनेज्ड डिव्हाइसेस
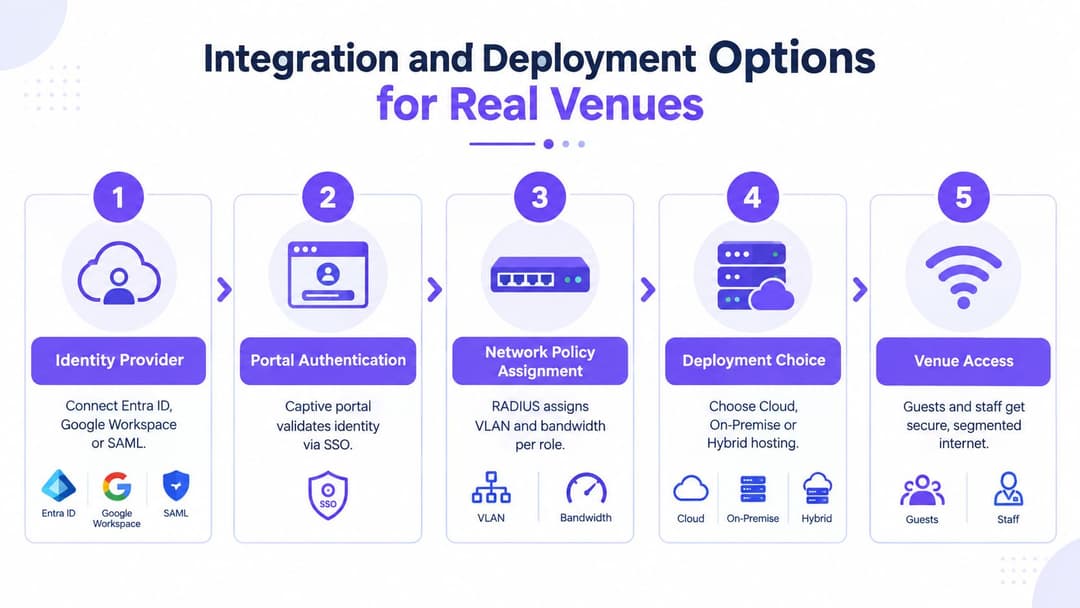
कर्मचारी ॲक्सेस सहसा संस्थेच्या आयडेंटिटी प्रोव्हाइडरकडे असतो. Microsoft Entra ID, Google Workspace आणि Okta हे खाते स्थिती, गट आणि ॲक्सेस निर्णयांसाठी सोर्स ऑफ ट्रूथ प्रदान करू शकतात. SSO कर्मचाऱ्यांचा प्रवास परिचित बनवते, तर सर्टिफिकेट-आधारित वायरलेस ॲक्सेस पासवर्डवरील अवलंबित्व कमी करतो आणि वेन्यूला स्थापित डिरेक्टरी प्रक्रियेद्वारे ॲक्सेस रद्द करण्याची परवानगी देतो.
क्लाउड-होस्ट केलेली RADIUS सेवा स्थानिक RADIUS सर्व्हर ऑपरेट करण्याची आवश्यकता कमी करू शकते, बशर्ते नेटवर्क डिझाइन, प्रमाणपत्रे आणि बॅकहॉल योग्यरित्या कॉन्फिगर केलेले असतील. कडक स्थानिकता, जुने इंटिग्रेशन्स किंवा मर्यादित बाह्य कनेक्टिव्हिटी असलेल्या साइट्ससाठी ऑन-प्रिमायसेस घटक अद्यापही योग्य ठरू शकतात. एक हायब्रिड मॉडेल केंद्रीय ओळख आणि धोरण प्रशासनाचा वापर करताना स्थानिक नेटवर्कची अंमलबजावणी कायम ठेवू शकते.
गेस्ट आणि रोमिंग व्हिजिटर्स
जेव्हा ठिकाणाला अशी वारंवार जोडली जाणारी कनेक्टिव्हिटी हवी असते जी अभ्यागतांना प्रत्येक भेटीदरम्यान ब्राउझर वापरण्यास भाग पाडत नाही, तेव्हा Passpoint आणि OpenRoaming योग्य ठरतात. डिव्हाइसला प्रोफाइल मिळते किंवा आधीच अस्तित्वात असते, सेवा शोधली जाते, संबंधित रोमिंग संबंधांद्वारे प्रमाणीकृत केले जाते आणि पॉलिसी लागू असलेल्या कूटबद्ध (encrypted) नेटवर्कमध्ये सामील होते.
हा दृष्टिकोन विशेषतः हॉटेल्स, ट्रान्सपोर्ट हब्स, हेल्थकेअर इस्टेट्स, उच्च शिक्षण आणि मल्टि-साइट रिटेलमध्ये उपयुक्त ठरतो. हे अशा प्रसंगांना देखील कमी करते जिथे पाहुणे एखाद्या चुकीच्या रीडायरेक्टचे अनुसरण करू शकतात किंवा त्यांनी व्हेरिफाय न केलेल्या पेजवर त्यांचे क्रेडेंशियल्स प्रविष्ट करू शकतात.
जुने डिव्हाइसेस आणि विशेष उपकरणे
प्रत्येक डिव्हाइस नवीनतम मानकांना सपोर्ट करत नाही. प्रिंटर, सेन्सर, स्कॅनर, मनोरंजन प्रणाली आणि ऑपरेशनल टॅब्लेटना वैयक्तिक प्री-शेअर्ड की ची आवश्यकता असू शकते. iPSK प्रत्येक डिव्हाइसला एक वेगळा क्रेडेंशियल देते, ज्यामुळे एक की लीक झाली तरी ऑपरेटरला संपूर्ण मालमत्तेमधील शेअर्ड पासवर्ड बदलण्याची आवश्यकता पडत नाही.
नेटवर्कने तरीही अशा डिव्हाइसेसना एका समर्पित सेगमेंटमध्ये ठेवावे. स्वतंत्र की मुळे उत्तरदायित्व आणि ॲक्सेस काढून घेण्याची क्षमता सुधारते, परंतु यामुळे एखादे अनमॅनेज्ड डिव्हाइस स्वतःहून विश्वासार्ह बनत नाही.
ठिकाणानुसार डिप्लॉयमेंट सुसंगत करणे
| ठिकाणाचे वातावरण | योग्य सुरुवातीचा पॅटर्न | मुख्य परिचालन चिंता |
|---|---|---|
| हॉटेल किंवा रिसॉर्ट | पुन्हा येणाऱ्या पाहुण्यांसाठी Passpoint, पहिल्यांदा येणाऱ्या अभ्यागतांसाठी नियंत्रित फॉलबॅक, स्वतंत्र कर्मचारी SSO | परिचालन प्रणाली उघड्या न पाडता पाहुण्यांची सोय |
| रुग्णालय | प्रमाणपत्र-आधारित कर्मचारी प्रवेश, कठोरपणे प्रतिबंधित पाहुण्यांचे इंटरनेट, वेगळे क्लिनिकल आणि डिव्हाइस नेटवर्क्स | विशेषाधिकार प्राप्त एंडपॉइंट्स आणि संवेदनशील सेवांचे संरक्षण करणे |
| रिटेल समूह | सर्व साईट्सवर मध्यवर्ती पॉलिसी, अभ्यागतांसाठी गेस्ट ऑनबोर्डिंग, डिरेक्टरी-लिंक केलेला कर्मचारी प्रवेश | सर्व स्टोअर्समध्ये सुसंगतता आणि विपणन प्रशासन |
| मल्टी-टेनंट हाउसिंग | वेगळ्या पॉलिसींसह भाडेकरू ओळख, स्वतंत्र फ्लो म्हणून पाहुण्यांचा प्रवेश, बिल्डिंग उपकरणांसाठी iPSK | भाडेकरू-ते-भाडेकरू दृश्यमानता रोखणे |
| इव्हेंटचे ठिकाण | हंगामी ओळखी, क्षमता-जागरूक पॉलिसी, जलद एक्स्पायरी आणि निरसन | व्यस्त कालावधीत अल्पायुषी प्रवेश आणि सोपे सहाय्य |
Meraki, Aruba, Ruckus, Mist आणि UniFi यांसारखे आघाडीचे नेटवर्क प्लॅटफॉर्म या पॅटर्नचा भाग असू शकतात, परंतु केवळ सुसंगतता पुरेशी नाही. प्रमाणीकरण कुठे होते, पॉलिसी ॲक्सेस पॉइंट आणि गेटवेपर्यंत कशी पोहोचते, प्रमाणपत्रांचे व्यवस्थापन कसे केले जाते आणि ओळख-प्रदाता उपलब्ध नसताना काय होते, हे विचारा.
कम्प्लायन्स प्रायव्हसी आणि मल्टी-टेनंट गेस्ट व स्टाफ फ्लो
पडताळणीनंतर अनेकदा पोर्टलबाबत सर्वात जास्त दुर्लक्षित असणारा निर्णय घेतला जातो. एखादे ठिकाण ईमेल पत्ता, फोन नंबर, नाव, रूम रेफरन्स किंवा भाडेकरू ओळख गोळा करते, नंतर ते मार्केटिंग प्लॅटफॉर्म, सपोर्ट सिस्टीम, ॲनालिटिक्स डेटाबेस किंवा ॲक्सेस लॉगमध्ये स्टोअर करते. प्रत्येक कॉपी आणखी एक गव्हर्नन्स जबाबदारी निर्माण करते.
गोपनीयता नोटीसमध्ये माहिती गोळा करण्याचा उद्देश सोप्या भाषेत स्पष्ट केलेला असावा. सेवा ॲक्सेस आणि मार्केटिंग संमती हे नेहमी दोन स्वतंत्र पर्याय राहिले पाहिजेत. इंटरनेट कनेक्टिव्हिटी आवश्यक असणाऱ्या पाहुण्याला प्रवेशाची छुप्या किंमत म्हणून प्रमोशनल कम्युनिकेशन्स स्वीकारण्याची सक्ती केली जाऊ नये.
फॉर्म तयार करण्यापूर्वी डेटा फ्लोची रचना करा
कोणताही नवीन रकाना जोडण्यापूर्वी स्वतःला हे चार प्रश्न विचारा:
- उद्देश: डेटाची आवश्यकता प्रवेश, सुरक्षा, ट्रबलशूटिंग, ऑडिट किंवा मार्केटिंगसाठी आहे का?
- आवश्यकता: तो गोळा न करता सेवा काम करू शकते का?
- दृश्यमानता: वापरकर्ता तो सबमिट करण्यापूर्वी तो का मागवला जात आहे हे समजू शकतो का?
- राखून ठेवणे: कोणत्या घटनेमुळे हे ठिकाण तो डेटा हटवू शकते किंवा अनामित करू शकते?
सरकारी पोर्टलच्या सूचनांवरून हे स्पष्ट होते की कायदेशीर प्रक्रिया आणि डेटा गव्हर्नन्स हे तांत्रिक रचनेचा भाग असायला हवेत, ना की सेटअप केल्यानंतर शेवटी जोडलेली एखादी गोष्ट. UK government privacy notice चे उदाहरण
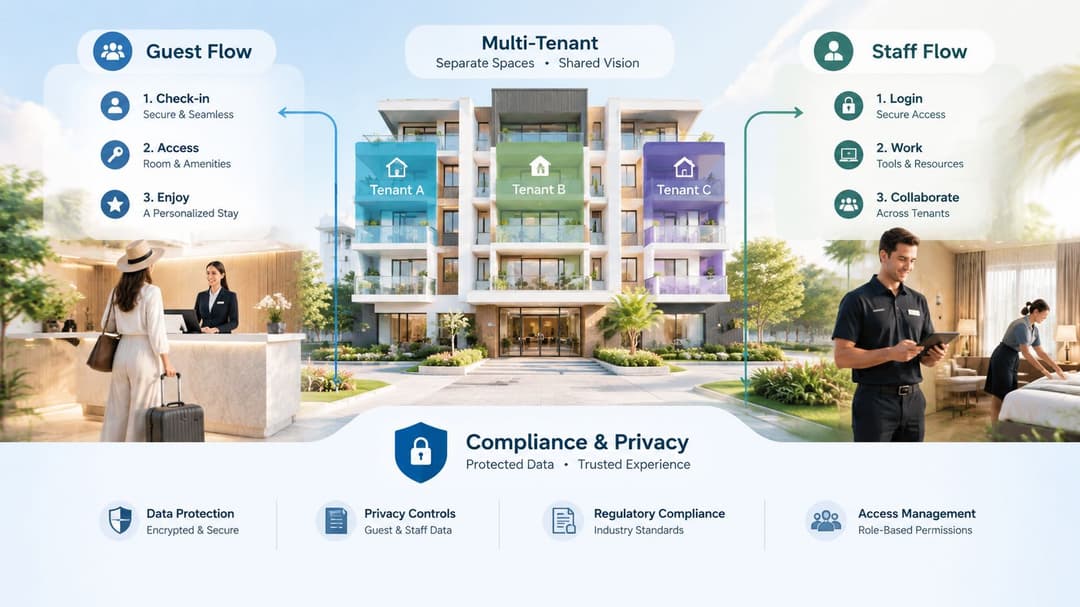
गेस्ट आणि कर्मचाऱ्यांचे फ्लो वेगवेगळे राहिले पाहिजेत. हॉटेलमधील पाहुण्याला त्यांच्या मुक्कामाशी किंवा नोंदणीशी जोडलेला इंटरनेट-ओन्ली ॲक्सेस मिळू शकतो. कर्मचाऱ्याने नियोक्त्याच्या आयडेंटिटी प्रोव्हाइडरद्वारे ऑथेंटिकेट केले पाहिजे आणि रोल-बेस्ड पॉलिसी मिळवली पाहिजे. कंत्राटदाराला प्रायोजक, एक्स्पायरी अट आणि मंजूर सेवांपुरता मर्यादित ॲक्सेस आवश्यक असू शकतो.
मल्टी-टेनंट आयसोलेशन हे एक तांत्रिक आणि गव्हर्नन्स नियंत्रण आहे
रहिवासी, विद्यार्थी किंवा मिश्र-वापर असलेल्या मालमत्तेमध्ये, भाडेकरू फिजिकल इन्फ्रास्ट्रक्चर शेअर करतात परंतु त्यांनी ट्रॅफिक, डिस्कव्हरी किंवा ॲडमिनिस्ट्रेटिव्ह व्हिजिबिलिटी आपोआप शेअर करू नये. वेन्यूने भाडेकरूंचे नेटवर्क आणि आयडेंटिटी वेगळी केली पाहिजेत, क्लायंट-टू-क्लायंट कम्युनिकेशन मर्यादित केले पाहिजे आणि एका भाडेकरूने आमंत्रित केलेला गेस्ट दुसऱ्यासाठी ट्रस्टेड डिव्हाइस म्हणून दिसण्यापासून रोखला पाहिजे.
मार्केटिंग आणि ॲनालिटिक्सलाही याच शिस्तीची गरज असते. फर्स्ट-पार्टी WiFi डेटा CRM कनेक्शन्स, भेटीची ओळख, सर्वेक्षण किंवा ऑटोमेशनला समर्थन देऊ शकतो, परंतु केवळ तेव्हाच जेव्हा त्या ठिकाणाकडे स्पष्ट हेतू आणि परवानगी मॉडेल असेल. कनेक्शन वर्तनाचा अहवाल देणाऱ्या डॅशबोर्डला प्रत्येक मार्केटिंग वापरकर्त्यासमोर मूळ वैयक्तिक तपशील उघड करण्याची आवश्यकता नसते.
सर्वात मजबूत डिझाइन सहसा कमी डेटा गोळा करते. अधिक फील्ड्स असण्याने आपोआप अधिक सुरक्षितता किंवा अधिक व्यावसायिक मूल्य निर्माण होत नाही. स्पष्ट रिटेंशनसह एक छोटा, चांगला स्पष्ट केलेला डेटासेट सुरक्षा उल्लंघनाचा प्रभाव आणि डेटा विनंत्यांना प्रतिसाद देण्याचा भार कमी करताना अॅक्सेस, ऑडिट आणि संमतीला समर्थन देऊ शकतो. मल्टी-टेनंट WiFi डिझाइन वरील मार्गदर्शन टेनंटचा अनुभव नेटवर्क आयसोलेशन आणि ऑपरेशनल अॅडमिनिस्ट्रेशनसह जोडण्यात मदत करते.
पूर्ण आत्मविश्वासाने सुरक्षित इंटरनेट पोर्टल निवडणे आणि त्यावर स्थलांतरित करणे
ब्रँडिंग निवडण्यापूर्वी आर्किटेक्चरची निवड करा. एक आकर्षक डिझाइन केलेले पेज हे ओपन वायरलेस ॲक्सेस, शेअर्ड क्रेडेंशियल्स, अपूर्ण सेगमेंटेशन किंवा अस्पष्ट डेटा रिटेंशन यांसारख्या त्रुटी भरून काढू शकत नाही.
प्रदाते आणि अंतर्गत डिझाइन्सचे मूल्यांकन करताना या शॉर्टलिस्टचा वापर करा:
- मानके सहाय्य: आवश्यक असेल तिथे Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise आणि WPA2-Enterprise सुसंगततेची पुष्टी करा.
- रोमिंग क्षमता: OpenRoaming सहभाग आणि फेडरेशन वर्कफ्लो तुमच्या प्रेक्षकांशी जुळतात का ते तपासा.
- ओळख एकत्रीकरण: Entra ID, Google Workspace, Okta, SAML, प्रमाणपत्र आणि डिरेक्टरी-निरसन मार्गांची चाचणी घ्या.
- डिव्हाइस कव्हरेज: iPSK हे जुने, IoT आणि परिचालन उपकरणे कसे हाताळते ते विचारा.
- नेटवर्क अंमलबजावणी: VLAN असाइनमेंट, फायरवॉल पॉलिसी, क्लायंट आयसोलेशन, भूमिका-आधारित प्रवेश आणि ऑडिट रेकॉर्ड्सची पडताळणी करा.
- गोपनीयता नियंत्रणे: संमती पृथक्करण, गोपनीयता सूचना, डेटा कमी करणे, धारणा, हटवणे आणि CRM परवानग्यांचे पुनरावलोकन करा.
- परिचालन सुसंगतता: तुमच्या ऍक्सेस-पॉइंट आणि गेटवे इस्टेट, मॉनिटरिंग, फेलओव्हर आणि टप्प्याटप्प्याने रोलआउटसाठीच्या समर्थनाची पुष्टी करा.
स्थलांतर (migration) एकाच वेळी पूर्ण करण्याची गरज नाही. सद्य SSID आणि ट्रॅफिक मॅप करा, अतिथी, कर्मचारी, भाडेकरू आणि डिव्हाइसचे विभाग निश्चित करा, त्यानंतर नियंत्रित क्षेत्रामध्ये सुरक्षित प्रवाहाची चाचणी घ्या. विस्तार करण्यापूर्वी जुने हँडसेट, ॲक्सेसिबिलिटीच्या गरजा, रोमिंगचे वर्तन, हेल्प - डेस्क प्रक्रिया, ओळख-प्रदाता (identity-provider) आउटेज आणि रिव्होकेशन (रद्द करणे) यांची चाचणी घ्या.
पसंतीची पद्धत वापरू न शकणाऱ्या डिव्हाइसेससाठी एक मर्यादित स्वरूपाचा फॉलबॅक पर्याय ठेवा, परंतु या अपवादालाच डीफॉल्ट बनू देऊ नका. या बदलाविषयी रिसेप्शन टीम्स आणि अभ्यागतांना माहिती द्या, कनेक्शन अयशस्वी होणे आणि सपोर्ट विनंत्यांचे मापन करा, आणि अनपेक्षित क्रॉस-सेगमेंट ऍक्सेससाठी लॉग्सचे पुनरावलोकन करा. योग्य पोर्टल तेच असते जे ऑपरेशन्स टीमला सोपा अनुभव देते आणि त्याच वेळी सिक्युरिटी टीम्सना लागू करण्यायोग्य आयडेंटिटी, एन्क्रिप्शन, आयसोलेशन आणि लाइफसायकल कंट्रोल प्रदान करते.
Purple हे Passpoint आणि OpenRoaming द्वारे पासवर्डलेस अतिथी, स्टाफ आणि मल्टी-टेनंट WiFi अॅक्सेस प्रदान करते, ज्यामध्ये SSO इंटिग्रेशन्स, iPSK सपोर्ट, नेटवर्क-व्हेंडर कम्पॅटिबिलिटी, अॅनलिटिक्स, CRM कनेक्टर्स आणि मार्केटिंग ऑटोमेशन समाविष्ट आहे. त्याचे सुरक्षित इंटरनेट पोर्टल तुमच्या स्थळाच्या ओळख, गोपनीयता आणि सेगमेंटेशन आवश्यकतांशी कसे सुसंगत ठरू शकते याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.



