
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
आपके नेटवर्क पर शायद पहले से ही आपकी टीम की तुलना में अधिक पहचान मौजूद हैं जिन्हें वे आसानी से ट्रैक कर सकें। स्टाफ के लैपटॉप, पर्सनल फोन, प्रिंटर, स्मार्ट टीवी, POS टर्मिनल, स्कैनर, टैबलेट, मेडिकल किट, गेस्ट डिवाइसेस, ठेकेदार, निवासी, कियोस्क। समस्या केवल यह नहीं है कि क्या वे कनेक्ट हो सकते हैं। बल्कि यह है कि क्या प्रत्येक को कनेक्ट होना चाहिए, किससे, और किन परिस्थितियों में।
यहीं पर लोग एक बहुत ही व्यावहारिक प्रश्न पूछना शुरू करते हैं: वास्तव में नेटवर्क एक्सेस कंट्रोल क्या है? वेंडर के स्लाइड वाला संस्करण नहीं, बल्कि परिचालन वाला संस्करण।
संक्षिप्त उत्तर सरल है। Network access control (NAC) वह पॉलिसी लेयर है जो यह तय करती है कि आपके नेटवर्क पर कौन और क्या आ सकता है, और फिर एक्सेस का सही स्तर लागू करती है। एक अच्छा NAC डिप्लॉयमेंट केवल यूजरनेम की जांच करके ट्रैफिक को आगे नहीं जाने देता। यह डिवाइस की पहचान करता है, जांचता है कि क्या यह पॉलिसी को पूरा करता है, और इसे नेटवर्क के सही हिस्से में रखता है, या बिल्कुल भी नहीं रखता।
यह अब और भी महत्वपूर्ण हो गया है क्योंकि UK के संगठन सघन, उच्च-गति वाले और मिश्रित-उपयोग वाले वातावरण से निपट रहे हैं। UK सरकार के साइबर सुरक्षा उल्लंघन सर्वेक्षण 2024 (Cyber Security Breaches Survey 2024) में पाया गया कि 50% UK व्यवसायों ने पिछले 12 महीनों में साइबर सुरक्षा उल्लंघन या हमले की सूचना दी, जो बड़े व्यवसायों के लिए बढ़कर 74% हो गई (UK उल्लंघन के आंकड़े यहाँ संदर्भित हैं)। इस संदर्भ में, डिफ़ॉल्ट रूप से WiFi सिग्नल या ईथरनेट पोर्ट वाले किसी भी उपकरण को नेटवर्क पर आने देना समस्याओं को न्यौता देना है।
डिजिटल बाउंसर - हर नेटवर्क को एक्सेस कंट्रोल की आवश्यकता क्यों होती है
एक अच्छी तरह से चलने वाली इमारत के बारे में सोचें जिसमें एक रिसेप्शन डेस्क, टर्नस्टाइल, स्टाफ पास, विज़िटर बैज और प्रतिबंधित फ्लोर होते हैं। गार्ड केवल यह नहीं पूछता कि कोई आया है या नहीं। वे पहचान, उद्देश्य और उस व्यक्ति को कहाँ जाने की अनुमति दी जानी चाहिए, इसकी जाँच करते हैं।
NAC नेटवर्क के लिए भी यही काम करता है।
एक फ़ायरवॉल अभी भी मायने रखता है, लेकिन यह अपने आप में पर्याप्त नहीं है। एक फ़ायरवॉल मुख्य रूप से ट्रैफिक प्रवाह को नियंत्रित करता है। NAC एडमिशन को नियंत्रित करता है। यह उस बिंदु पर काम करता है जहाँ कोई डिवाइस नेटवर्क में शामिल होने का प्रयास करता है और प्रश्नों का एक अलग सेट पूछता है: यह कौन है, यह डिवाइस क्या है, क्या यह अनुपालन करता है, और इसे कहाँ तक पहुँचने की अनुमति दी जानी चाहिए?
पुराना मॉडल क्यों विफल हो जाता है
कई नेटवर्क एक साधारण धारणा के इर्द-गिर्द बनाए गए थे। यदि कोई डिवाइस अंदर तक पहुँच गया, तो उस पर व्यापक रूप से भरोसा किया जाता था। यह मॉडल आधुनिक परिवेश में विफल हो जाता है जहाँ "अंदर" में अप्रबंधित फोन, IoT किट, अतिथि ट्रैफ़िक और अस्थायी उपयोगकर्ता शामिल होते हैं।
कुछ सामान्य उदाहरण:
- एक ठेकेदार का लैपटॉप उसी वायरलेस एस्टेट से जुड़ता है जिसका उपयोग वित्त कर्मचारियों द्वारा किया जाता है।
- एक गेस्ट डिवाइस ऐसे नेटवर्क पर आ जाता है जो आंतरिक सेवाओं से स्पष्ट रूप से खंडित (segmented) नहीं था।
- एक साझा टैबलेट वैध क्रेडेंशियल्स के साथ प्रमाणित होता है, लेकिन इसमें वे नियंत्रण मौजूद नहीं हैं जो आपकी नीति के लिए आवश्यक हैं।
- एक समझौता किया गया एंडपॉइंट सामान्य पहुंच प्राप्त कर लेता है और नेटवर्क में अन्य प्रणालियों को खोजना शुरू कर देता है।
इनमें से कोई भी असामान्य परिदृश्य नहीं है। ये सामान्य परिचालन वास्तविकताएं हैं।
व्यावहारिक नियम: यदि आप एज (edge) पर एक्सेस का निर्णय नहीं ले सकते हैं, तो आप नेटवर्क के भीतर गहराई में जाकर ट्रस्ट की समस्याओं को ठीक करने की कोशिश में लग जाएंगे, जहाँ उन्हें नियंत्रित करना अधिक कठिन होता है।
UK के संदर्भ में, यही कारण है कि NAC स्वाभाविक रूप से एक Zero Trust नेटवर्क एक्सेस दृष्टिकोण के साथ फिट बैठता है। आप यह मानना बंद कर देते हैं कि स्थान का अर्थ विश्वास है। परिसर में होने, SSID पर होने, या वायर पर होने का मतलब यह नहीं है कि किसी यूजर या डिवाइस को व्यापक एक्सेस मिलना चाहिए।
व्यवहार में NAC क्या बदलाव लाता है
NAC जो सबसे बड़ा बदलाव लाता है वह यह है: कनेक्शन का मतलब भरोसा नहीं है।
डिवाइसों को व्यापक पहुंच देने और चीजों को ठीक करने के लिए डाउनस्ट्रीम नियंत्रणों पर निर्भर रहने के बजाय, NAC यह कर सकता है:
- सामान्य एक्सेस देने से पहले उपयोगकर्ताओं और डिवाइसों को प्रमाणित करें
- एंडपॉइंट्स को प्रोफाइल करें ताकि अज्ञात या अप्रबंधित किट आपस में न मिलें
- रोल-आधारित एक्सेस लागू करें ताकि कर्मचारी, मेहमान और डिवाइस एक ही नेटवर्क अनुभव साझा न करें
- गैर-अनुपालन प्रणालियों को प्रोडक्शन संपत्तियों के साथ मिलने देने के बजाय उन्हें क्वारंटीन करें
यह NAC को एक फ्रंटलाइन नियंत्रण बनाता है, न कि केवल बाद में की जाने वाली साफ-सफाई की परत। यह विशेष रूप से उन जगहों पर उपयोगी है जहाँ बहुत सारे लोग और डिवाइस एक ही भौतिक बुनियादी ढांचे को साझा करते हैं, लेकिन उन्हें कभी भी एक ही ट्रस्ट स्तर साझा नहीं करना चाहिए।
NAC के मुख्य घटकों को समझना
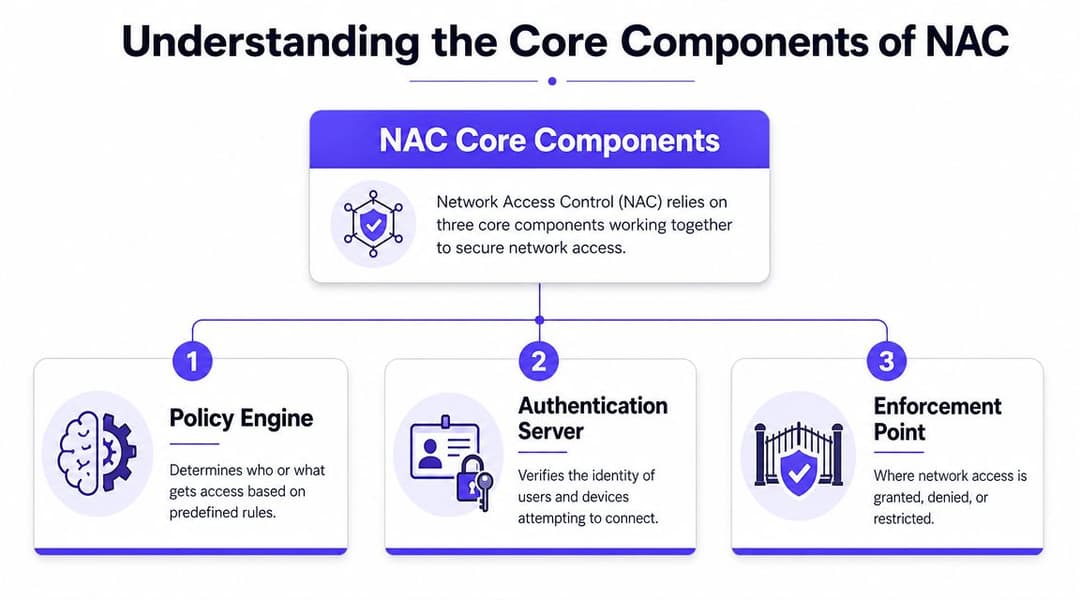
NAC जटिल लग सकता है क्योंकि इसमें कई प्रणालियाँ एक साथ काम करती हैं। एक उपयोगी मानसिक मॉडल किसी शहर की स्वचालित ट्रैफ़िक प्रणाली है। एक प्रणाली नियमों को तय करती है, एक यह सत्यापित करती है कि किसे जाने की अनुमति है, और एक ज़मीन पर बैरियर्स और लेन परिवर्तनों को नियंत्रित करती है।
वे हिस्से हैं - पॉलिसी इंजन, ऑथेंटिकेशन सर्वर, और एन्फोर्समेंट पॉइंट।
नीति इंजन
यह निर्णय लेने वाला घटक है। यह यूजर, डिवाइस, स्थान, कनेक्शन के प्रकार और सुरक्षा स्थिति के बारे में इनपुट लेता है, और फिर उन्हें एक एक्सेस परिणाम के साथ मैप करता है।
सरल शब्दों में, पॉलिसी इंजन इस तरह के सवालों के जवाब देता है:
- क्या यह स्टाफ का लैपटॉप है, गेस्ट का फोन है, या प्रिंटर है?
- क्या उपयोगकर्ता सही समूह में है?
- क्या यह उपकरण ज्ञात और अनुपालन करने वाला है?
- क्या इस सेशन को पूर्ण पहुंच, केवल-इंटरनेट पहुंच, या सुधारात्मक पहुंच मिलनी चाहिए?
पॉलिसी इंजन महत्वपूर्ण है क्योंकि NAC केवल एक प्रमाणीकरण जांच नहीं है। यह एक पॉलिसी प्रवर्तन प्रणाली (policy enforcement system) है। दो लोग वैध पहचान प्रस्तुत कर सकते हैं और फिर भी उन्हें अलग-अलग नेटवर्क पथ प्राप्त हो सकते हैं क्योंकि पॉलिसी इंजन संदर्भ को अलग तरह से देखता है।
प्रमाणीकरण सर्वर
यह पहचान सत्यापनकर्ता है। कई एनवायरनमेंट में, इसका मतलब RADIUS है, जो अक्सर डायरेक्टरी और पहचान प्रणालियों से जुड़ा होता है।
जब कोई डिवाइस कनेक्ट करने का प्रयास करता है, तो प्रमाणीकरण सर्वर प्रस्तुत क्रेडेंशियल या प्रमाणपत्र की जांच करता है और स्वीकृति, अस्वीकृति या अतिरिक्त विशेषताओं के साथ प्रतिक्रिया देता है जिसका नेटवर्क उपयोग कर सकता है। उन विशेषताओं में भूमिका, VLAN असाइनमेंट, या एक्सेस की शर्तें शामिल हो सकती हैं।
गैर-विशेषज्ञों के बीच एक आम गलतफहमी यह है कि NAC और RADIUS एक ही चीज़ हैं। वे नहीं हैं। RADIUS आमतौर पर वर्कफ़्लो का हिस्सा होता है। NAC उस वर्कफ़्लो का उपयोग करता है, और फिर उसके ऊपर पॉलिसी और प्रवर्तन (enforcement) की परतें जोड़ता है।
एक स्वस्थ NAC डिज़ाइन पहचान के प्रमाण को एक्सेस के इरादे से अलग करता है। Authentication बताता है कि वह कौन है। NAC यह तय करता है कि वह पहचान इस नेटवर्क पर, इस सेशन में क्या कर सकती है।
प्रवर्तन बिंदु
नेटवर्क अपने प्रवर्तन कार्य को निष्पादित करता है। प्रवर्तन बिंदु आमतौर पर switch, wireless controller, या access point होता है जो कनेक्टिविटी प्रदान करता है, प्रतिबंधित करता है या अस्वीकार करता है।
यदि पॉलिसी कहती है "केवल इंटरनेट", तो प्रवर्तन बिंदु एंडपॉइंट को अतिथि VLAN या प्रतिबंधित भूमिका में भेज सकता है। यदि पॉलिसी कहती है "क्वॉरेंटाइन", तो एंडपॉइंट अलग-थलग हो जाता है। यदि पॉलिसी कहती है "अस्वीकार करें", तो यह कहीं नहीं जाता है।
एक सरल दृश्य इस प्रकार है:
| घटक | मुख्य कार्य | विशिष्ट उदाहरण |
|---|---|---|
| पॉलिसी इंजन | एक्सेस लॉजिक लागू करता है | NAC प्लेटफॉर्म |
| प्रमाणीकरण सर्वर | पहचान सत्यापित करता है | RADIUS सेवा |
| प्रवर्तन बिंदु | नेटवर्क एक्सेस बदलता है | स्विच, AP, कंट्रोलर |
परिचालन के दृष्टिकोण से जो मायने रखता है, वह है इन घटकों के बीच का तालमेल। यदि पहचान का डेटा कमजोर है, तो पॉलिसी केवल एक अनुमान बनकर रह जाती है। यदि प्रवर्तन कमजोर है, तो पॉलिसी सिर्फ दिखावा बनकर रह जाती है।
NAC के प्रकारों और प्रवर्तन प्रणालियों की खोज
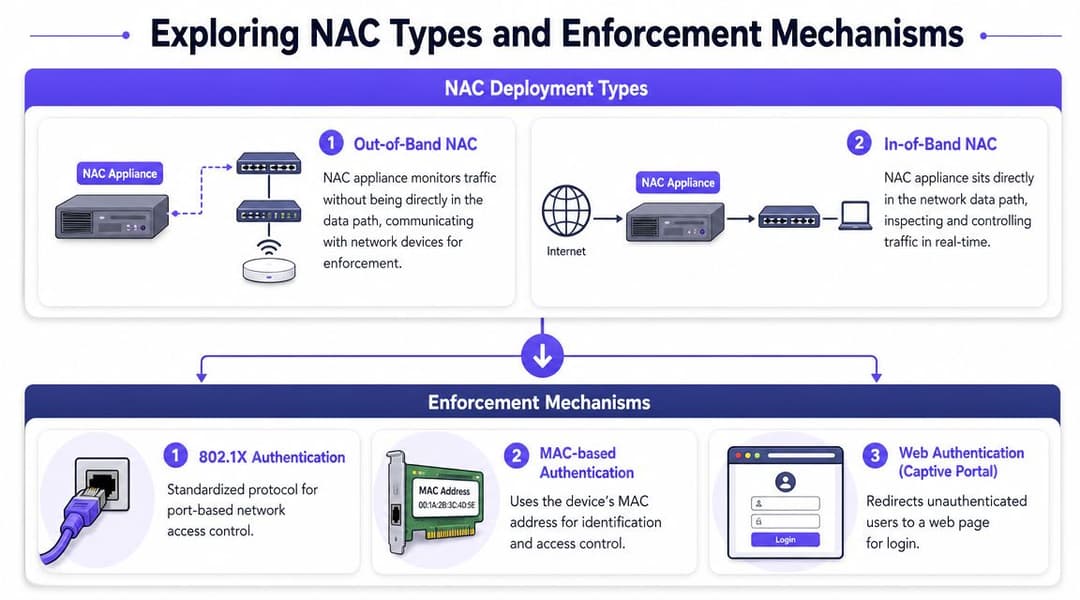
प्रत्येक NAC परिनियोजन एक ही तरह से व्यवहार नहीं करता है। कुछ नियंत्रण किसी डिवाइस को सार्थक पहुंच मिलने से पहले होते हैं। अन्य कनेक्शन के बाद भी जारी रहते हैं और स्थितियां बदलने पर पहुंच को समायोजित करते हैं। सर्वोत्तम कार्यान्वयन आमतौर पर दोनों को जोड़ते हैं।
UK एंटरप्राइज़ नेटवर्क में, NAC को अक्सर 802.1X और RADIUS के आसपास एक नीति प्रवर्तन परत (policy enforcement layer) के रूप में लागू किया जाता है, जहाँ स्विच या वायरलेस कंट्रोलर डिवाइस को डिजिटल दरवाज़े पर ही रोकता है और क्रेडेंशियल व स्वास्थ्य की जांच करने के लिए RADIUS का उपयोग करता है, इससे पहले कि NAC यह निर्णय ले कि उस डिवाइस को एक विशिष्ट VLAN, प्रतिबंधित नेटवर्क में रखा जाना चाहिए या पूरी तरह से अस्वीकार कर दिया जाना चाहिए (802.1X और RADIUS के साथ NAC का तकनीकी अवलोकन)।
प्रवेश-पूर्व और प्रवेश-पश्चात
Pre-admission control अधिक स्पष्ट मॉडल है। वास्तविक एक्सेस मिलने से पहले डिवाइस पहचान साबित करता है और पॉलिसी मानदंडों को पूरा करता है। यदि यह विफल हो जाता है, तो नेटवर्क इसे ब्लॉक कर सकता है या इसे एक कड़े सीमित सेगमेंट में डाल सकता है।
प्रवेश-पश्चात नियंत्रण (Post-admission control) यह मानकर चलता है कि केवल शुरुआती कनेक्शन ही पूरी कहानी नहीं है। डिवाइस अनुपालन से बाहर जा सकते हैं, अकाउंट बदल सकते हैं, और लॉगिन के बाद व्यवहार संदिग्ध हो सकता है। प्रवेश-पश्चात नियंत्रण NAC को सत्र के दौरान एक्सेस का पुनर्मूल्यांकन करने और उसे कड़ा करने की अनुमति देते हैं।
एक व्यावहारिक तुलना:
| दृष्टिकोण | यह क्या अच्छी तरह से करता है | जहाँ इसे संघर्ष करना पड़ सकता है |
|---|---|---|
| प्री-एडमिशन | खराब एक्सेस को जल्दी रोकता है | लेगेसी और अनमैनेज्ड डिवाइसेस के साथ अधिक कठिन |
| पोस्ट-एडमिशन | बदलती परिस्थितियों के अनुसार प्रतिक्रिया देता है | अच्छी विजिबिलिटी और स्पष्ट ट्रिगर्स की आवश्यकता होती है |
टीमें अक्सर पहले गेट पर बहुत अधिक ध्यान केंद्रित करती हैं और सेशन नियंत्रण को भूल जाती हैं। यह एक गलती है। एक डिवाइस जो सुबह 9 बजे स्वीकार्य था, बाद में स्वीकार्य नहीं हो सकता है यदि उसकी स्थिति बदल जाती है या जोखिम का संदर्भ बदल जाता है।
एजेंट-आधारित और एजेंट-रहित
कुछ NAC प्लेटफॉर्म सुरक्षा स्थिति की अधिक विश्वसनीयता से रिपोर्ट करने के लिए एंडपॉइंट पर एक एजेंट का उपयोग करते हैं। यह प्रबंधित स्टाफ लैपटॉप और अन्य कॉर्पोरेट डिवाइसों के लिए उपयोगी हो सकता है।
अन्य परिस्थितियों में एजेंटलेस तकनीकों की आवश्यकता होती है। गेस्ट फोन, उपभोक्ता डिवाइसेस और कई IoT एंडपॉइंट्स आपके एजेंट को लोड नहीं करेंगे, और इसे जबरन लागू करने से आमतौर पर मूल्य से अधिक बाधाएं पैदा होती हैं। उन मामलों में, प्रोफाइलिंग, सर्टिफिकेट जांच, पोर्टल फ्लो, या नेटवर्क मेटाडेटा अधिक व्यावहारिक होते हैं।
कोई भी मॉडल सार्वभौमिक रूप से बेहतर नहीं है। सही सवाल यह है कि आपके पास कौन सी डिवाइस श्रेणियां हैं, और उनमें से किन पर आपका नियंत्रण है।
प्रवर्तन उपकरण जो महत्वपूर्ण हैं
जब लोग पूछते हैं कि नेटवर्क एक्सेस कंट्रोल क्या है, तो वे अक्सर एक ही प्रणाली की उम्मीद करते हैं। वास्तव में, NAC प्रवर्तन विधियों का एक संग्रह है।
कुछ सबसे सामान्य:
802.1X
पोर्ट-आधारित एक्सेस कंट्रोल का मानक। जब डिवाइस इसे ठीक से सपोर्ट कर सकते हैं, तब यह पसंदीदा तरीका है, क्योंकि यह आपको वायर्ड और वायरलेस नेटवर्क पर मजबूत पहचान-आधारित प्रवेश प्रदान करता है।डायनेमिक VLAN असाइनमेंट
NAC पॉलिसी के आधार पर यूजर्स और डिवाइसेज को अलग-अलग VLANs में रख सकता है। एक ही स्विच पोर्ट या SSID, लेकिन अलग नेटवर्क परिणाम।रोल-बेस्ड एक्सेस कंट्रोल (RBAC)
एक फाइनेंस लैपटॉप, एक गेस्ट हैंडसेट और एक प्रिंटर को समान ट्रस्ट स्तर नहीं मिलना चाहिए। RBAC पॉलिसी को केवल कनेक्शन लोकेशन के बजाय जॉब फंक्शन और डिवाइस प्रकार को दर्शाने की अनुमति देता है।क्वॉरेंटाइन नेटवर्क
यह तब उपयोगी होता है जब कोई डिवाइस ज्ञात हो लेकिन नॉन-कंप्लायंट हो। सब-कुछ-या-कुछ-नहीं वाले निर्णय के बजाय, NAC इसे एक ऐसी जगह रख सकता है जहाँ यह संवेदनशील सिस्टम तक पहुँचे बिना समस्या का समाधान कर सके।MAC Authentication Bypass
यह अक्सर उन डिवाइसेज के लिए उपयोग किया जाता है जो 802.1X नहीं कर सकते, जैसे कि कुछ प्रिंटर, स्कैनर या विशेषज्ञ किट। यह काम तो करता है, लेकिन यह सर्टिफिकेट या यूजर-आधारित तरीकों की तुलना में कमजोर है, इसलिए इसके लिए सख्त पॉलिसी की आवश्यकता होती है।Captive portals और वेब ऑथेंटिकेशन
यह गेस्ट एक्सेस एनवायरनमेंट में आम है। अस्थायी एक्सेस के लिए ठीक है, लेकिन बार-बार आने वाले यूजर्स के लिए बोझिल है और स्टाफ या विश्वसनीय डिवाइसेज के लिए दीर्घकालिक समाधान के रूप में आदर्श नहीं है।
प्लेटफ़ॉर्म विकल्पों की समीक्षा करने वाले संगठनों के लिए, केवल मुख्य विशेषताओं की सूची के आधार पर नहीं, बल्कि वे इनमें से किस प्रवर्तन पैटर्न का अच्छी तरह से समर्थन करते हैं, इस आधार पर network access control solutions की तुलना करना मददगार होता है।
NAC आपके मौजूदा IT स्टैक के साथ कैसे एकीकृत होता है
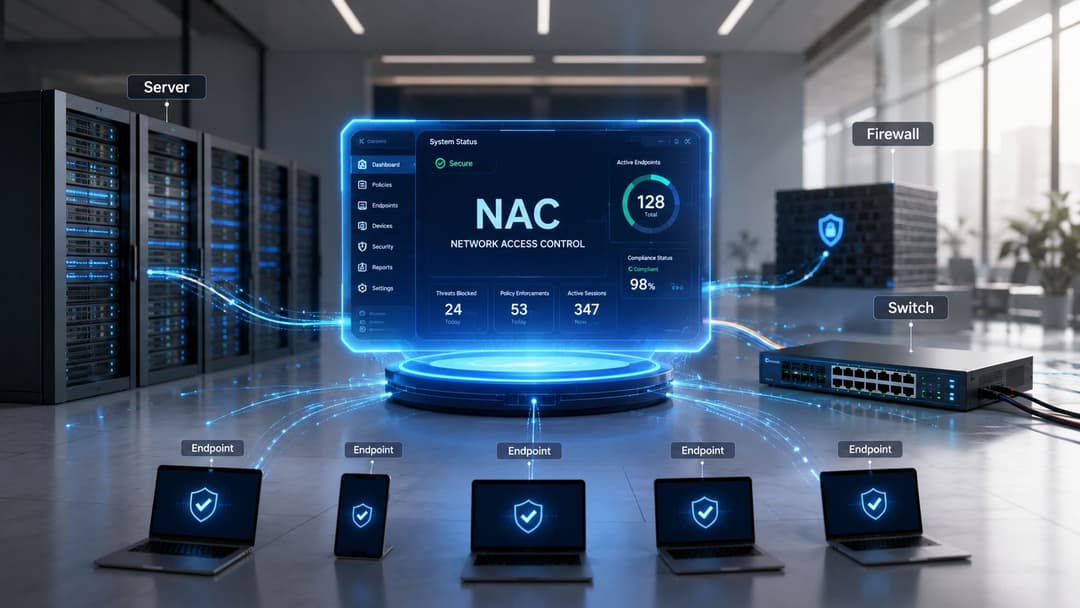
NAC तब सबसे अधिक उपयोगी होता है जब यह अकेले काम नहीं कर रहा होता है। अपने दम पर, यह एक कनेक्शन अनुरोध की जांच कर सकता है और एक स्थानीय नियम लागू कर सकता है। ठीक से एकीकृत होने पर, यह पहचान, डिवाइस ट्रस्ट और ऑपरेशनल संदर्भ द्वारा संचालित एक एक्सेस निर्णय बिंदु बन जाता है।
यह निर्णय की गुणवत्ता को बदल देता है।
पहचान प्लेटफ़ॉर्म और डायरेक्टरीज़
अधिकांश संगठन नहीं चाहते कि NAC उपयोगकर्ताओं और भूमिकाओं का एक अलग ब्रह्मांड बनाए रखे। वे इसे उन प्रणालियों से जोड़ना चाहते हैं जो पहले से ही कार्यबल की पहचान को परिभाषित कर रही हैं। व्यवहार में, इसका आमतौर पर अर्थ Microsoft Entra ID, Google Workspace, Okta, या मौजूदा निर्देशिका (directory) सेवाओं के साथ एकीकृत होना है।
इससे NAC अधिक उपयोगी प्रश्न पूछ पाता है:
- क्या यह उपयोगकर्ता वर्तमान में सक्रिय है?
- वे किस समूह या भूमिका में हैं?
- क्या एक्सेस को केंद्रीय रूप से रद्द कर दिया गया है?
- क्या इस व्यक्ति को स्टाफ, ठेकेदार, अतिथि या निवासी के रूप में माना जाना चाहिए?
जब एक्सेस पॉलिसी डायरेक्टरी ट्रुथ का पालन करती है, तो ऑनबोर्डिंग और ऑफबोर्डिंग कहीं अधिक आसान हो जाती है। यदि HR-संचालित पहचान परिवर्तन एक्सेस निर्णयों में प्रवाहित होते हैं, तो नेटवर्क आपके बाकी कंट्रोल प्लेन से पीछे नहीं छूटता है।
प्रमाणपत्र, पॉश्चर और पासवर्ड रहित एक्सेस
सबसे मजबूत NAC वातावरण SSIDs पर घूम रहे साझा पासवर्ड या बहुत लंबे समय तक सक्रिय रहने वाले स्थिर क्रेडेंशियल पर निर्भर नहीं होते हैं। वे एंडपॉइंट की पहचान करने के लिए certificates और डिवाइस ट्रस्ट सिग्नल का उपयोग करते हैं।
यह मायने रखता है क्योंकि एक उपयोगकर्ता खाता कहानी का केवल एक हिस्सा ही बताता है। किसी अज्ञात डिवाइस पर एक वैध उपयोगकर्ता भी अभी भी एक जोखिम का प्रश्न है।
व्यावहारिक सलाह: यदि आपका स्टाफ एक्सेस अभी भी एक साझा WiFi पासवर्ड पर निर्भर है, तो आपके पास सार्थक एडमिशन नियंत्रण नहीं है। आपके पास केवल एक सुविधा सेटिंग है।
यही वह जगह भी है जहाँ NAC आधुनिक पासवर्डलेस नेटवर्किंग के साथ ओवरलैप होना शुरू होता है। पहचान-आधारित एक्सेस पुराने Captive Portal अनुभव से आगे तक जा सकता है। गेस्ट और वेन्यू परिवेशों के लिए, OpenRoaming और Passpoint जैसी तकनीकें कम बाधा के साथ सुरक्षित, स्वचालित कनेक्शन की ओर बढ़ती हैं। एक्सेस के लिए अभी भी पॉलिसी की आवश्यकता होती है। बस इसमें पुराने, असुविधाजनक यूजर जर्नी की आवश्यकता नहीं होती है।
व्यवहार में NAC के सामान्य उपयोग के मामले
NAC तब अधिक समझ में आता है जब आप इसके द्वारा हल की जाने वाली परिचालन समस्याओं को देखते हैं। पॉलिसी इंजन और RADIUS फ्लो मायने रखते हैं, लेकिन अधिकांश खरीदार एक ही बात की परवाह करते हैं: क्या यह उपयोगकर्ता अनुभव को प्रभावित किए बिना नियंत्रण में सुधार करता है?
हॉस्पिटैलिटी
होटल ओवरलैप होने वाले ट्रस्ट ज़ोन से भरे होते हैं। गेस्ट के फोन और लैपटॉप को इंटरनेट एक्सेस की आवश्यकता होती है। स्टाफ के उपकरणों को ऑपरेशनल सिस्टम तक पहुंच की आवश्यकता होती है। टीवी, डोर सिस्टम, कियोस्क और बैक-ऑफिस उपकरणों को कनेक्टिविटी की आवश्यकता होती है, लेकिन डिफ़ॉल्ट रूप से एक-दूसरे से नहीं।
एक बेहतरीन NAC डिज़ाइन इन श्रेणियों को स्पष्ट रूप से अलग करता है, भले ही वे एक ही भौतिक बुनियादी ढांचे को साझा करते हों। मेहमानों को आसान ऑनबोर्डिंग और इंटरनेट एक्सेस मिलता है। कर्मचारियों के डिवाइस संगठन के आइडेंटिटी स्टैक के विरुद्ध प्रमाणित होते हैं। परिचालन डिवाइस कड़े दायरे वाले सेगमेंट में जाते हैं।
जो काम नहीं करता वह है आलस भरा तरीका। एक सामान्य SSID, एक पासवर्ड, और "हम संवेदनशील हिस्सों को कहीं और सुरक्षित रखेंगे"। हॉस्पिटैलिटी में, यह आमतौर पर समस्या निवारण के दर्द और अस्पष्ट जवाबदेही में बदल जाता है।
रिटेल
रिटेल वातावरण में अक्सर सार्वजनिक WiFi, स्टाफ टैबलेट, POS सिस्टम, स्कैनर, डिजिटल साइनेज और वेंडर द्वारा बनाए रखने वाले उपकरण मिश्रित होते हैं। यदि NAC लागू नहीं है, तो दुकानों में ऐसे सिस्टम हो सकते हैं जो केवल इसलिए एक-दूसरे पर भरोसा करते हैं क्योंकि वे पास में हैं।
यहाँ अधिक मूल्यवान नियंत्रण segmented admission है। POS सिस्टम को केवल उसी चीज़ से बात करनी चाहिए जिसकी उन्हें आवश्यकता है। गेस्ट ट्रैफ़िक कभी भी निहित विश्वास के साथ पड़ोसी नहीं होना चाहिए। वेंडर किट पहचान योग्य और सीमित होना चाहिए।
एक अच्छा रिटेल NAC सेटअप परिचालन संबंधी अस्पष्टता को भी कम करता है। जब नेटवर्क पर कोई असामान्य चीज़ दिखाई देती है, तो टीम ट्रेडिंग के घंटों के बीच में नए प्रयोग करने के बजाय इसे तेजी से वर्गीकृत कर सकती है और एक ज्ञात पॉलिसी लागू कर सकती है
हेल्थकेयर
हेल्थकेयर वह जगह है जहाँ NAC जल्दी ही अपनी उपयोगिता साबित करता है। संपत्तियों में चिकित्सक, प्रशासनिक कर्मचारी, गेस्ट, ठेकेदार, अप्रबंधित चिकित्सा उपकरण और पुराने विशेषज्ञ उपकरण शामिल हैं जो हमेशा आधुनिक प्रमाणीकरण का स्पष्ट रूप से समर्थन नहीं कर सकते हैं।
NCSC से UK सार्वजनिक-क्षेत्र का मार्गदर्शन संगठनों को Zero Trust मानसिकता अपनाने, एक्सेस देने से पहले हर उपयोगकर्ता और डिवाइस को सत्यापित करने और समझौते के प्रभाव को सीमित करने के लिए सेगमेंटेशन का उपयोग करने की सलाह देकर NAC सिद्धांतों के साथ संरेखित होता है (UK सार्वजनिक-क्षेत्र के मार्गदर्शन में Zero Trust और NAC संरेखण)।
अस्पतालों और क्लीनिकों में, कठिन हिस्सा सिद्धांत नहीं है। यह पूरी संपत्ति में बिना किसी अंधाधुंध भरोसे के मिश्रित डिवाइस श्रेणियों को संभालना है।
बहु-किरायेदार आवासीय और छात्र आवास
आवासीय ऑपरेटरों को एक ऐसे नेटवर्क मॉडल की आवश्यकता होती है जो निवासियों को सरल लगे लेकिन पर्दे के पीछे अलग रहे। केवल एक ही बिल्डिंग इन्फ्रास्ट्रक्चर पर होने के कारण एक निवासी दूसरे निवासी के उपकरणों को खोजने में सक्षम नहीं होना चाहिए।
इन स्थितियों में NAC नीतियां, निजी नेटवर्क असाइनमेंट, और iPSK जैसे दृष्टिकोण उपयोगिता प्रदान करते हैं। निवासियों को घर जैसा अनुभव मिलता है। पुराने उपकरण अभी भी कनेक्ट हो सकते हैं। ऑपरेटर अलगाव और नियंत्रण बनाए रखता है।
यह एंटरप्राइज ऑफिस NAC की तुलना में एक बहुत ही अलग समस्या है, लेकिन प्रवेश का वही तर्क यहाँ भी लागू होता है। पहचान, डिवाइस का प्रकार और पॉलिसी यह तय करती है कि उस यूजर के लिए नेटवर्क कैसा व्यवहार करेगा।
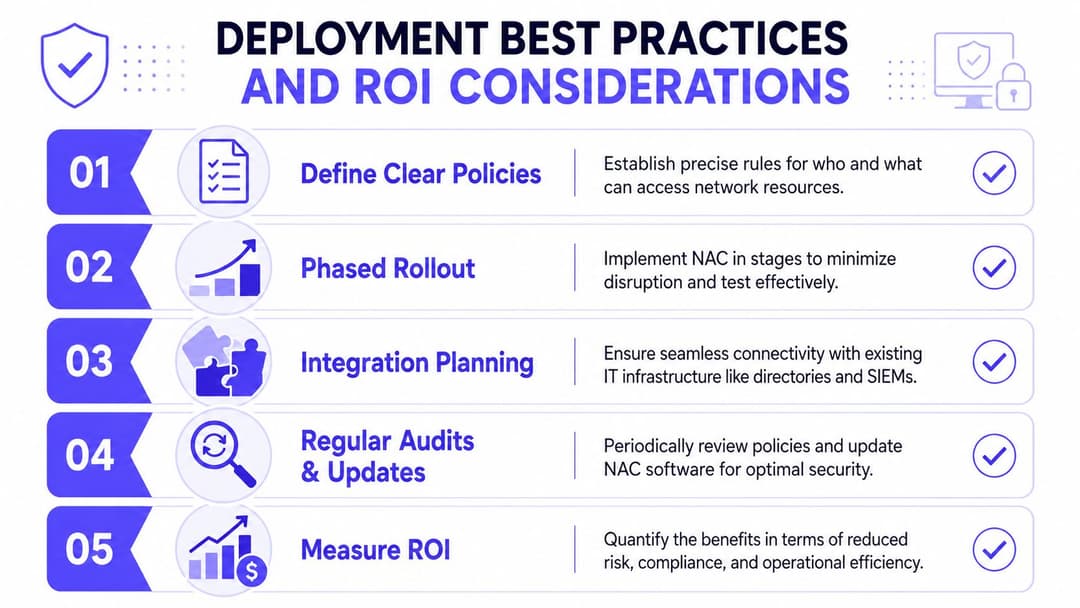
परिनियोजन के सर्वोत्तम तौर-तरीके और ROI संबंधी विचार
ज्यादातर NAC विफलताएं कमजोर तकनीक के कारण नहीं होती हैं। वे महत्वाकांक्षी पॉलिसियों, अस्त-व्यस्त परिसंपत्तियों और टीमों द्वारा बहुत जल्द बहुत कुछ लागू करने के प्रयासों के कारण होती हैं।
एक बेहतर दृष्टिकोण अनुशासित और थोड़ा नीरस होना है। नेटवर्क सुरक्षा में आमतौर पर इसे एक तारीफ माना जाता है।
क्या काम करता है
ब्लॉक करने से पहले निरीक्षण करने से शुरुआत करें। जहाँ तक संभव हो, NAC को मॉनिटरिंग या कम-प्रभाव वाले मोड में चलाएं, डिवाइस के प्रकारों का एक वास्तविक दृष्टिकोण तैयार करें, और फिर चरणों में पॉलिसियों को कड़ा करें।
एक उपयोगी क्रम इस प्रकार है:
पहले इन्वेंट्री करें
यह जानें कि क्या कनेक्ट हो रहा है। संगठन अक्सर उम्मीद से अधिक अनमैनेज्ड या गलत वर्गीकृत डिवाइसेज की खोज करते हैं।सरल पॉलिसी से शुरुआत करें
कॉर्पोरेट मैनेज्ड डिवाइसेज, गेस्ट, प्रिंटर और अज्ञात डिवाइसेज एक शुरुआती मॉडल के लिए पर्याप्त हैं। आप बाद में बारीकियों को जोड़ सकते हैं।अपवादों के लिए स्पष्ट योजना बनाएं
लीगेसी डिवाइसेज, क्लीनिकल उपकरण, विशेषज्ञ IoT और सुविधाओं के सिस्टम को एक मार्ग की आवश्यकता होती है। यह दिखावा करना कि वे साफ-सुथरे मॉडल में फिट हो जाएंगे, समय की बर्बादी है।वायर्ड और वायरलेस को एक साथ संभालें
यदि WiFi पर पॉलिसी मजबूत है और स्विच पोर्ट पर कमजोर है, तो लोग कमजोर कड़ी को ढूंढ लेंगे।
UK गोपनीयता और अनुपालन डिजाइन का हिस्सा हैं
NAC लेखों में अक्सर इस हिस्से को छोड़ दिया जाता है, लेकिन यह UK में मायने रखता है। NAC डिवाइस और यूजर एट्रिब्यूट्स को एकत्र और मूल्यांकन करता है, और इससे गवर्नेंस के सवाल खड़े होते हैं। डेटा मिनिमाइजेशन और स्टोरेज लिमिटेशन के आसपास UK GDPR सिद्धांतों के तहत, संगठनों को एक निश्चित उद्देश्य के लिए केवल आवश्यक जानकारी एकत्र करनी चाहिए और इसे केवल तब तक रखना चाहिए जब तक आवश्यक हो। इसका मतलब यह है कि NAC डिज़ाइन को यह परिभाषित करना चाहिए कि एक्सेस निर्णयों के लिए कौन से एट्रिब्यूट्स आवश्यक हैं, क्या लॉग किया जाता है, लॉग को कितने समय तक रखा जाता है, और सुरक्षा डेटा को मार्केटिंग या एनालिटिक्स उपयोग से कैसे अलग किया जाता है (NAC और प्राइवेसी-बाय-डिजाइन विचारों पर UK-केंद्रित चर्चा)।
यह NAC को समस्याग्रस्त नहीं बनाता है। इसका सीधा सा मतलब है कि डेटा मॉडल को अनुशासन की आवश्यकता है।
NAC को हर उपलब्ध पहचान और डिवाइस विशेषता के लिए वैक्यूम क्लीनर के रूप में न बनाएं। इसे एक उचित साक्ष्य सेट के साथ एक निर्णय प्रणाली के रूप में बनाएं।
ROI केवल उल्लंघन को कम करने से कहीं अधिक व्यापक है
सुरक्षा खरीदार अक्सर निवेश पर रिटर्न (ROI) के बारे में पूछते हैं और फिर इसे बहुत संकीर्ण दायरे में देखते हैं। इसका मूल्य केवल इस बात में नहीं है कि "क्या NAC ने किसी घटना को रोका"। यह दैनिक संचालन में भी दिखाई देता है।
रिटर्न के सामान्य क्षेत्रों में शामिल हैं:
- कम सपोर्ट घर्षण क्योंकि कर्मचारी और मेहमान अधिक लगातार सही एक्सेस स्थिति में आते हैं
- तेज़ समस्या निवारण क्योंकि नेटवर्क के पास अधिक स्पष्ट पहचान और नीति संदर्भ होता है
- अधिक स्पष्ट ऑफबोर्डिंग जब एक्सेस केंद्रीय पहचान और प्रमाणपत्र स्थिति पर निर्भर करता है
- कम मैन्युअल अपवाद हैंडलिंग एक बार दोहराए जाने वाले रोल और डिवाइस श्रेणियों को ठीक से मैप करने के बाद
यह वह जगह भी है जहाँ क्लाउड-प्रबंधित और पहचान-प्रथम (identity-first) विकल्प उपयोगी हो सकते हैं। कुछ संगठन अभी भी स्थानीय RADIUS और स्विचिंग से जुड़े ऑन-प्रिमाइसेस NAC चाहते हैं। अन्य संगठन कम इन्फ्रास्ट्रक्चर ओवरहेड पसंद करते हैं। Purple के नेटवर्क और वायरलेस सुरक्षा सेवाएं जैसे प्लेटफॉर्म साझा पासवर्ड और अत्यधिक मैन्युअल गेस्ट फ़्लो के पुराने परिचालन बोझ के बिना पहचान-संचालित पहुंच, पासवर्ड रहित वर्कफ़्लो और वेंडर एकीकरण को जोड़कर बाद वाले पैटर्न में पूरी तरह फिट बैठते हैं।
एक्सेस का भविष्य - NAC से लेकर पहचान नेटवर्किंग तक
पारंपरिक NAC अभी भी मायने रखता है। यह वह प्रवेश परत बनी हुई है जो नेटवर्क को बताती है कि किन पर और किस पर भरोसा किया जाना चाहिए, किन परिस्थितियों में, और किस स्तर के एक्सेस के साथ।
लेकिन NAC को लेकर उपयोगकर्ता का अनुभव बदल रहा है।
जनवरी 2024 तक, 96% UK परिसरों के पास गीगाबिट-सक्षम ब्रॉडबैंड तक पहुंच थी (UK कनेक्टिविटी अपडेट यहाँ नोट किया गया है)। कनेक्टिविटी के इस स्तर का अर्थ है अधिक डिवाइस, अधिक सत्र और यह अधिक अपेक्षा कि पहुंच तुरंत मिलनी चाहिए। साझा पासवर्ड, असुविधाजनक Captive Portal और मैन्युअल अपवादों का पुराना मॉडल इस माहौल में ठीक से स्केल नहीं कर पाता है।
यात्रा की दिशा पहचान नेटवर्किंग है। एक्सेस का निर्णय अभी भी NAC सिद्धांतों का पालन करता है, लेकिन कार्यान्वयन अधिक सहज हो जाता है। कर्मचारी पहचान-समर्थित, प्रमाणपत्र-ग्रेड ट्रस्ट के साथ प्रमाणित होते हैं। मेहमान उन मानकों के माध्यम से जुड़ते हैं जो घर्षण को कम करते हैं और पहले पैकेट से एन्क्रिप्शन में सुधार करते हैं। मल्टी-टीनेंट और मिश्रित-उपयोग वाले स्थानों को हर उपयोगकर्ता को लॉगिन चरणों से परेशान किए बिना अलगाव मिलता है।
आज नेटवर्क एक्सेस कंट्रोल क्या है, इसका वर्तमान उत्तर यही है। अब यह केवल एक पुराना गेटकीपर नहीं रह गया है। यह पासवर्ड रहित, पहचान-संचालित पहुंच की नींव है जो एक ही समय में सुरक्षित, खंडित और उपयोग करने योग्य हो सकती है।
Purple संगठनों को साझा पासवर्ड और Captive Portal को मेहमानों, कर्मचारियों और मल्टी-टीनेंट वातावरण के लिए सुरक्षित, पासवर्ड-मुक्त एक्सेस से बदलकर बुनियादी WiFi एक्सेस से पहचान-आधारित नेटवर्किंग पर जाने में मदद करता है। यदि आप यह मूल्यांकन कर रहे हैं कि NAC सिद्धांत कैसे OpenRoaming, Passpoint, प्रमाणपत्र-आधारित कर्मचारी एक्सेस, या अलग-थलग निवासी कनेक्टिविटी का समर्थन कर सकते हैं, तो Purple समीक्षा करने के लिए एक प्लेटफॉर्म है।



