
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
আপনার নেটওয়ার্কে সম্ভবত ইতিমধ্যে আপনার টিমের স্বাচ্ছন্দ্যে ট্র্যাক করার চেয়েও বেশি আইডেন্টিটি রয়েছে। কর্মীদের ল্যাপটপ, ব্যক্তিগত ফোন, প্রিন্টার, স্মার্ট টিভি, POS টার্মিনাল, স্ক্যানার, ট্যাবলেট, মেডিকেল কিট, অতিথি ডিভাইস, ঠিকাদার, বাসিন্দা, কিওস্ক। সমস্যাটি কেবল তারা সংযোগ করতে পারছে কিনা তা নিয়ে নয়। বরং প্রতিটি ডিভাইসের সংযোগ করা উচিত কিনা, কিসের সাথে এবং কোন শর্তের অধীনে করা উচিত, তা নিয়ে।
ঠিক এখানেই মানুষ একটি অত্যন্ত বাস্তবসম্মত প্রশ্ন জিজ্ঞাসা করতে শুরু করে: আসলে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল কী? ভেন্ডরের স্লাইড সংস্করণ নয়। অপারেশনাল সংস্করণটি কী?
সংক্ষিপ্ত উত্তরটি সহজ। নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC) হলো সেই পলিসি লেয়ার যা নির্ধারণ করে কে এবং কী আপনার নেটওয়ার্কে প্রবেশ করবে, তারপর সঠিক স্তরের অ্যাক্সেস প্রয়োগ করে। একটি ভালো NAC ডেপ্লয়মেন্ট শুধু একটি ইউজারনেম পরীক্ষা করেই ট্রাফিকের অনুমতি দেয় না। এটি ডিভাইসটি শনাক্ত করে, পলিসি মেনে চলছে কিনা তা পরীক্ষা করে এবং এটিকে নেটওয়ার্কের সঠিক অংশে স্থাপন করে, অথবা একেবারেই কোনো অ্যাক্সেস দেয় না।
এটি এখন আরও বেশি গুরুত্বপূর্ণ কারণ যুক্তরাজ্যের প্রতিষ্ঠানগুলি ঘন, উচ্চ-গতি সম্পন্ন, মিশ্র-ব্যবহারের পরিবেশের সাথে মোকাবিলা করছে। যুক্তরাজ্যের সরকারের সাইবার সিকিউরিটি ব্রিচ সার্ভে ২০২৪ অনুসারে, ৫০% ইউকে ব্যবসা আগের ১২ মাসে সাইবার নিরাপত্তা লঙ্ঘন বা আক্রমণের রিপোর্ট করেছে, যা বড় ব্যবসার ক্ষেত্রে ৭৪% এ উন্নীত হয়েছে (যুক্তরাজ্যের লঙ্ঘনের পরিসংখ্যান এখানে উল্লেখ করা হয়েছে)। এই প্রেক্ষাপটে, ডিফল্টরূপে WiFi সিগন্যাল বা ইথারনেট পোর্ট থাকা যেকোনো কিছুকে নেটওয়ার্কে প্রবেশ করতে দেওয়া মানেই বিপদ ডেকে আনা।
ডিজিটাল বাউন্সার - কেন প্রতিটি নেটওয়ার্কের অ্যাক্সেস কন্ট্রোল প্রয়োজন
রিসেপশন ডেস্ক, টার্নস্টাইল, স্টাফ পাস, ভিজিটর ব্যাজ এবং সংরক্ষিত ফ্লোর সহ একটি সুপরিচালিত ভবনের কথা চিন্তা করুন। গার্ড কেবল কেউ এসেছে কিনা তা জিজ্ঞাসা করেন না। তারা পরিচয়, উদ্দেশ্য এবং সেই ব্যক্তিকে কোথায় যাওয়ার অনুমতি দেওয়া উচিত তা পরীক্ষা করেন।
NAC নেটওয়ার্কের জন্যও ঠিক একই কাজ করে।
একটি ফায়ারওয়াল এখনও গুরুত্বপূর্ণ, কিন্তু এটি নিজেই যথেষ্ট নয়। একটি ফায়ারওয়াল মূলত ট্রাফিক প্রবাহ নিয়ন্ত্রণ করে। NAC নিয়ন্ত্রণ করে ভর্তি (admission)। এটি এমন একটি পয়েন্টে অবস্থান করে যেখানে কোনো ডিভাইস নেটওয়ার্কে যুক্ত হওয়ার চেষ্টা করে এবং একটি ভিন্ন ধরনের প্রশ্ন জিজ্ঞাসা করে: এটি কে, এই ডিভাইসটি কী, এটি অনুগত কিনা, এবং এটিকে কোন পর্যন্ত পৌঁছানোর অনুমতি দেওয়া উচিত?
কেন পুরোনো মডেলটি ভেঙে পড়ে
অনেক নেটওয়ার্ক একটি সহজ ধারণার উপর ভিত্তি করে তৈরি করা হয়েছিল। যদি একটি ডিভাইস ভেতরে প্রবেশ করতে পারে, তবে তাকে ব্যাপকভাবে বিশ্বাস করা হতো। এই মডেলটি আধুনিক পরিবেশে ভেঙে পড়ে যেখানে "ভেতরের" অংশে আনম্যানেজড ফোন, IoT কিট, অতিথিদের ট্রাফিক এবং অস্থায়ী ব্যবহারকারীরা অন্তর্ভুক্ত থাকে।
কয়েকটি সাধারণ উদাহরণ:
- একজন ঠিকাদারের ল্যাপটপ অর্থ বিভাগের কর্মীদের দ্বারা ব্যবহৃত একই ওয়্যারলেস এস্টেটের সাথে সংযুক্ত হয়।
- একটি গেস্ট ডিভাইস এমন একটি নেটওয়ার্কে প্রবেশ করে যা অভ্যন্তরীণ পরিষেবাগুলি থেকে স্পষ্টভাবে আলাদা করা হয়নি।
- একটি শেয়ার্ড ট্যাবলেট বৈধ ক্রেডেনশিয়ালের সাথে প্রমাণীকরণ করে, কিন্তু এতে আপনার নীতির প্রয়োজনীয় নিয়ন্ত্রণগুলি অনুপস্থিত থাকে।
- একটি আপোসকৃত এন্ডপয়েন্ট সাধারণ অ্যাক্সেস পায় এবং পার্শ্ববর্তী নেটওয়ার্কগুলোতে অনুসন্ধান শুরু করে।
এগুলোর কোনোটিই অস্বাভাবিক পরিস্থিতি নয়। এগুলো স্বাভাবিক অপারেশনাল বাস্তবতা।
ব্যবহারিক নিয়ম: আপনি যদি একদম প্রান্তে অ্যাক্সেস নির্ধারণ করতে না পারেন, তবে নেটওয়ার্কের আরও গভীরে গিয়ে ট্রাস্ট সংক্রান্ত সমস্যাগুলো সমাধান করতে হবে, যেখানে সেগুলো নিয়ন্ত্রণ করা আরও কঠিন।
যুক্তরাজ্যের প্রেক্ষাপটে, এই কারণেই NAC স্বাভাবিকভাবেই একটি Zero Trust নেটওয়ার্ক অ্যাক্সেস পদ্ধতির সাথে খাপ খায়। আপনি লোকেশন মানেই বিশ্বাস - এই ধারণা করা বন্ধ করে দেন। প্রাঙ্গনে থাকা, SSID-তে থাকা বা তারের সাথে সংযুক্ত থাকার মানে এই নয় যে একজন ব্যবহারকারী বা ডিভাইস ব্যাপক অ্যাক্সেস পাবে।
বাস্তব ক্ষেত্রে NAC যা পরিবর্তন করে
NAC যে সবচেয়ে বড় পরিবর্তনটি আনে তা হলো: কানেকশন মানেই ট্রাস্ট বা বিশ্বাস নয়।
ডিভাইসগুলোকে বিস্তৃত অ্যাক্সেস দেওয়া এবং তা সমাধানের জন্য ডাউনস্ট্রিম কন্ট্রোলের ওপর নির্ভর করার পরিবর্তে, NAC করতে পারে:
- ব্যবহারকারী এবং ডিভাইস অথেনটিকেট করুন স্বাভাবিক অ্যাক্সেস মঞ্জুর করার আগে
- এন্ডপয়েন্ট প্রোফাইল করুন যাতে অজানা বা আনম্যানেজড কিট মিশে না যায়
- রোল-ভিত্তিক অ্যাক্সেস প্রয়োগ করুন যাতে স্টাফ, অতিথি এবং ডিভাইসগুলো একই নেটওয়ার্ক অভিজ্ঞতা শেয়ার না করে
- পলিসি অমান্যকারী সিস্টেম কোয়ারেন্টাইন করুন প্রোডাকশন অ্যাসেটের সাথে মিশে যেতে দেওয়ার পরিবর্তে
এটি NAC-কে একটি ফ্রন্টলাইন কন্ট্রোল হিসেবে গড়ে তোলে, কোনো সাধারণ টাইডি-আপ লেয়ার নয়। এটি বিশেষ করে এমন জায়গায় অত্যন্ত উপযোগী যেখানে প্রচুর মানুষ এবং ডিভাইস একই ফিজিক্যাল ইনফ্রাস্ট্রাকচার শেয়ার করে, কিন্তু তাদের কখনই একই ট্রাস্ট লেভেল শেয়ার করা উচিত নয়।
NAC-এর মূল উপাদানগুলো বোঝা
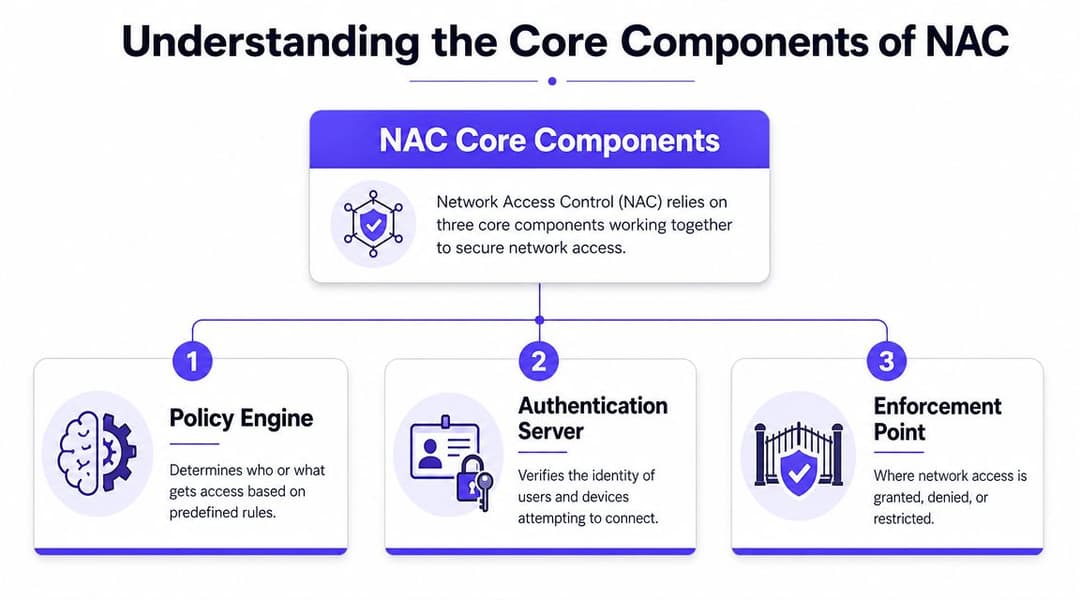
NAC জটিল মনে হতে পারে কারণ বেশ কয়েকটি সিস্টেম একসাথে কাজ করে। একটি দরকারী মানসিক মডেল হলো একটি শহরের স্বয়ংক্রিয় ট্রাফিক সিস্টেম। একটি সিস্টেম নিয়ম নির্ধারণ করে, একটি সিস্টেম কাকে প্রবেশ করতে দেওয়া হবে তা যাচাই করে এবং একটি সিস্টেম বাস্তবে ব্যারিয়ার এবং লেন পরিবর্তন নিয়ন্ত্রণ করে।
সেই অংশগুলো হলো পলিসি ইঞ্জিন, অথেন্টিকেশন সার্ভার এবং এনফোর্সমেন্ট পয়েন্ট।
পলিসি ইঞ্জিন
এটি হলো সিদ্ধান্ত গ্রহণকারী। এটি ব্যবহারকারী, ডিভাইস, লোকেশন, কানেকশন টাইপ এবং পোস্টার সম্পর্কে ইনপুট নেয়, তারপর সেগুলোকে একটি অ্যাক্সেস ফলাফলের সাথে ম্যাপ করে।
সহজ কথায়, পলিসি ইঞ্জিন এই ধরনের প্রশ্নের উত্তর দেয়:
- এটি কি কর্মীদের ল্যাপটপ, অতিথির ফোন, নাকি প্রিন্টার?
- ব্যবহারকারী কি সঠিক গ্রুপে আছেন?
- এই ডিভাইসটি কি পরিচিত এবং নিয়ম মেনে চলছে?
- এই সেশনের কি সম্পূর্ণ অ্যাক্সেস, শুধুমাত্র ইন্টারনেট অ্যাক্সেস, নাকি রিমেডিয়েশন অ্যাক্সেস পাওয়া উচিত?
পলিসি ইঞ্জিনটি গুরুত্বপূর্ণ কারণ NAC শুধুমাত্র একটি অথেনটিকেশন চেক নয়। এটি একটি পলিসি প্রয়োগকারী সিস্টেম। দুইজন ব্যক্তি বৈধ আইডেন্টিটি প্রদর্শন করার পরেও ভিন্ন ভিন্ন নেটওয়ার্ক পথ পেতে পারেন কারণ পলিসি ইঞ্জিন কন্টেক্সটকে ভিন্নভাবে বিবেচনা করে।
অথেন্টিকেশন সার্ভার
এটি হল পরিচয় যাচাইকারী। অনেক পরিবেশে, এর অর্থ হল RADIUS, যা প্রায়শই ডিরেক্টরি এবং পরিচয় সিস্টেমের সাথে যুক্ত থাকে।
যখন একটি ডিভাইস সংযোগ করার চেষ্টা করে, তখন অথেনটিকেশন সার্ভার উপস্থাপিত ক্রেডেনশিয়াল বা সার্টিফিকেট পরীক্ষা করে এবং অনুমোদন, প্রত্যাখ্যান বা অতিরিক্ত অ্যাট্রিবিউট প্রদান করে যা নেটওয়ার্ক ব্যবহার করতে পারে। এই অ্যাট্রিবিউটগুলোর মধ্যে রোল, VLAN অ্যাসাইনমেন্ট বা অ্যাক্সেসের শর্তাবলী অন্তর্ভুক্ত থাকতে পারে।
অ-বিশেষজ্ঞদের মধ্যে একটি সাধারণ ভুল ধারণা রয়েছে যে NAC এবং RADIUS একই জিনিস। তারা এক নয়। RADIUS সাধারণত ওয়ার্কফ্লোর অংশ। NAC সেই ওয়ার্কফ্লো ব্যবহার করে, তারপর তার উপর পলিসি এবং এনফোর্সমেন্ট লেয়ার যুক্ত করে।
একটি স্বাস্থ্যকর NAC ডিজাইন অ্যাক্সেসের উদ্দেশ্য থেকে পরিচয়ের প্রমাণকে আলাদা করে। অথেনটিকেশন বলে দেয় পরিচয়টি কার। NAC নির্ধারণ করে যে সেই পরিচয়টি এই নেটওয়ার্কে, এই সেশনে কী কী করতে পারে।
এনফোর্সমেন্ট পয়েন্ট
নেটওয়ার্ক তার প্রয়োগের কাজ সম্পাদন করে। প্রয়োগের পয়েন্টটি সাধারণত switch, wireless controller, বা access point হয়ে থাকে যা কানেক্টিভিটি মঞ্জুর, সীমাবদ্ধ বা প্রত্যাখ্যান করে।
যদি পলিসি বলে "শুধুমাত্র ইন্টারনেট", তবে প্রয়োগকারী পয়েন্টটি এন্ডপয়েন্টটিকে একটি গেস্ট VLAN বা সীমিত রোলে পাঠাতে পারে। যদি পলিসি বলে "কোয়ারেন্টাইন", তবে এন্ডপয়েন্টটি বিচ্ছিন্ন হয়ে যায়। যদি পলিসি বলে "প্রত্যাখ্যান", তবে এটি কোথাও যেতে পারে না।
একটি সহজ দৃশ্যপট এইরকম দেখায়:
| উপাদান | প্রধান কাজ | সাধারণ উদাহরণ |
|---|---|---|
| পলিসি ইঞ্জিন | অ্যাক্সেস লজিক প্রয়োগ করে | NAC প্ল্যাটফর্ম |
| অথেনটিকেশন সার্ভার | আইডেন্টিটি যাচাই করে | RADIUS সার্ভিস |
| এনফোর্সমেন্ট পয়েন্ট | নেটওয়ার্ক অ্যাক্সেস পরিবর্তন করে | সুইচ, AP, কন্ট্রোলার |
অপারেশনাল দিক থেকে যা গুরুত্বপূর্ণ তা হলো এই উপাদানগুলোর মধ্যকার সমন্বয়। যদি আইডেন্টিটি ডেটা দুর্বল হয়, তবে পলিসি কেবল অনুমানের ওপর নির্ভর করে। আর যদি এনফোর্সমেন্ট দুর্বল হয়, তবে পলিসি কেবল দেখানোর বিষয় হয়ে দাঁড়ায়।
NAC-এর প্রকারভেদ এবং এনফোর্সমেন্ট মেকানিজম অনুসন্ধান
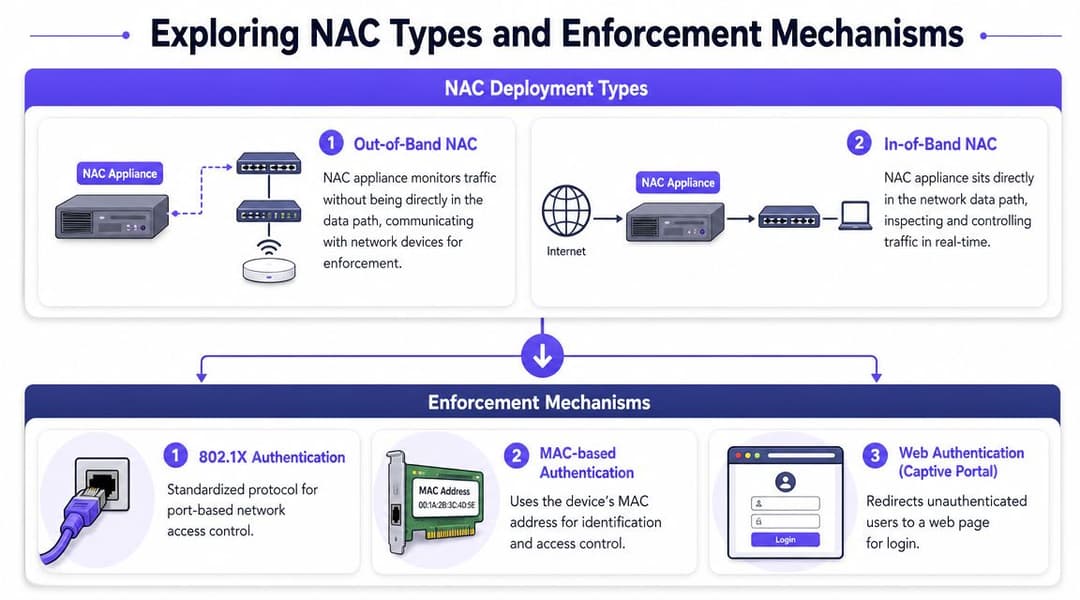
প্রতিটি NAC ডেপ্লয়মেন্ট একইভাবে কাজ করে না। কিছু নিয়ন্ত্রণ একটি ডিভাইস অর্থপূর্ণ অ্যাক্সেস পাওয়ার আগেই ঘটে থাকে। অন্যগুলো কানেকশন হওয়ার পরেও চলতে থাকে এবং পরিস্থিতি পরিবর্তনের সাথে সাথে অ্যাক্সেস সামঞ্জস্য করে। সেরা বাস্তবায়নগুলো সাধারণত উভয়টিকেই একত্রিত করে।
যুক্তরাজ্যের এন্টারপ্রাইজ নেটওয়ার্কগুলিতে, NAC প্রায়শই 802.1X এবং RADIUS-এর আশেপাশে একটি নীতি প্রয়োগকারী স্তর হিসাবে প্রয়োগ করা হয়, যেখানে সুইচ বা ওয়্যারলেস কন্ট্রোলার ডিজিটাল দরজায় একটি ডিভাইসকে থামায় এবং NAC সেই ডিভাইসটিকে একটি নির্দিষ্ট VLAN, সীমাবদ্ধ নেটওয়ার্কে রাখা উচিত নাকি সম্পূর্ণরূপে অস্বীকার করা উচিত তা সিদ্ধান্ত নেওয়ার আগে ক্রেডেনশিয়াল এবং স্বাস্থ্য পরীক্ষা করতে RADIUS ব্যবহার করে (802.1X এবং RADIUS সহ NAC-এর প্রযুক্তিগত ওভারভিউ)।
প্রাক-অ্যাডমিশন এবং পোস্ট-অ্যাডমিশন
প্রি-অ্যাডমিশন কন্ট্রোল হলো তুলনামূলক পরিষ্কার মডেল। ডিভাইসটি আসল অ্যাক্সেস পাওয়ার আগেই নিজের পরিচয় প্রমাণ করে এবং পলিসি পূরণ করে। এটি ব্যর্থ হলে, নেটওয়ার্ক এটিকে ব্লক করতে পারে বা একটি কঠোরভাবে সীমিত সেগমেন্টে রাখতে পারে।
Post-admission control মনে করে যে প্রাথমিক সংযোগই শেষ কথা নয়। ডিভাইসের কমপ্লায়েন্সের অবনতি ঘটতে পারে, অ্যাকাউন্ট পরিবর্তন হতে পারে এবং লগইন করার পরে আচরণ সন্দেহজনক হতে পারে। Post-admission control সেশন চলাকালীন NAC-কে অ্যাক্সেস পুনর্মূল্যায়ন এবং আরও কঠোর করার অনুমতি দেয়।
একটি বাস্তবসম্মত তুলনা:
| পদ্ধতি | যেটি ভালো কাজ করে | যেখানে সমস্যা হতে পারে |
|---|---|---|
| প্রাক-ভর্তি (Pre-admission) | অননুমোদিত অ্যাক্সেস শুরুতেই বন্ধ করে | লেগ্যাসি এবং অনিয়ন্ত্রিত ডিভাইসের ক্ষেত্রে কঠিনতর |
| পরবর্তী-ভর্তি (Post-admission) | পরিবর্তনশীল পরিস্থিতির সাথে প্রতিক্রিয়া দেখায় | ভালো দৃশ্যমানতা এবং স্পষ্ট ট্রিগারের প্রয়োজন হয় |
টিমগুলো প্রায়শই প্রথম গেটের ওপর অতিরিক্ত মনোযোগ দেয় এবং সেশন কন্ট্রোলের কথা ভুলে যায়। এটি একটি ভুল। সকাল ৯টায় যে ডিভাইসটি গ্রহণযোগ্য ছিল, পরে তার পজিশন পরিবর্তন হলে বা ঝুঁকির প্রেক্ষাপট বদলে গেলে সেটি আর গ্রহণযোগ্য নাও হতে পারে।
এজেন্ট-ভিত্তিক এবং এজেন্টহীন
কিছু NAC প্ল্যাটফর্ম আরও নির্ভরযোগ্যভাবে সিকিউরিটি পোস্টার রিপোর্ট করতে এন্ডপয়েন্টে একটি এজেন্ট ব্যবহার করে। এটি ম্যানেজড স্টাফ ল্যাপটপ এবং অন্যান্য কর্পোরেট ডিভাইসের জন্য দরকারী হতে পারে।
অন্যান্য পরিস্থিতিতে এজেন্টহীন (agentless) কৌশলের প্রয়োজন হয়। অতিথি ফোন, কনজিউমার ডিভাইস এবং অনেক IoT এন্ডপয়েন্ট আপনার এজেন্ট বহন করবে না এবং একটি এজেন্ট ব্যবহারে বাধ্য করা সাধারণত সুবিধার চেয়ে বেশি জটিলতা তৈরি করে। সেই ক্ষেত্রে, প্রোফাইলিং, সার্টিফিকেট পরীক্ষা, পোর্টাল ফ্লো বা নেটওয়ার্ক মেটাডেটা বেশি বাস্তবসম্মত হতে পারে।
কোনো মডেলই সার্বজনীনভাবে সেরা নয়। সঠিক প্রশ্নটি হলো আপনার কাছে কোন ধরনের ডিভাইস রয়েছে এবং সেগুলোর মধ্যে কোনগুলো আপনার নিয়ন্ত্রণে আছে।
কার্যকরী করার সবচেয়ে গুরুত্বপূর্ণ টুলসমূহ
লোকেরা যখন জিজ্ঞেস করে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল কী, তখন তারা প্রায়ই একটি একক মেকানিজমের প্রত্যাশা করে। বাস্তবে, NAC হলো এনফোর্সমেন্ট পদ্ধতির একটি সংগ্রহ।
সবচেয়ে সাধারণ কয়েকটি উদাহরণ:
802.1X
পোর্ট-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণের মানক। ডিভাইসগুলি যখন এটি সঠিকভাবে সমর্থন করতে পারে তখন এটিই পছন্দের পথ, কারণ এটি আপনাকে তারযুক্ত এবং তারবিহীন নেটওয়ার্কগুলিতে আরও শক্তিশালী পরিচয়-ভিত্তিক অ্যাক্সেস দেয়।ডায়নামিক VLAN অ্যাসাইনমেন্ট
NAC পলিসির উপর ভিত্তি করে ব্যবহারকারী এবং ডিভাইসগুলিকে বিভিন্ন VLAN-এ রাখতে পারে। একই সুইচ পোর্ট বা SSID, কিন্তু ভিন্ন নেটওয়ার্ক ফলাফল।ভূমিকা-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণ (RBAC)
একটি ফাইন্যান্স ল্যাপটপ, একটি অতিথি হ্যান্ডসেট এবং একটি প্রিন্টার একই ধরনের বিশ্বাসযোগ্যতা পাওয়া উচিত নয়। RBAC পলিসিকে শুধুমাত্র সংযোগের অবস্থানের পরিবর্তে কাজের ভূমিকা এবং ডিভাইসের ধরন প্রতিফলিত করতে সাহায্য করে।কোয়ারেন্টাইন নেটওয়ার্ক
ডিভাইসটি পরিচিত কিন্তু নিয়ম মেনে চলছে না এমন ক্ষেত্রে এটি কার্যকর। সম্পূর্ণ অনুমতি বা সম্পূর্ণ ব্লক করার সিদ্ধান্তের পরিবর্তে, NAC এটিকে এমন কোথাও রাখতে পারে যেখানে এটি সংবেদনশীল সিস্টেমে না পৌঁছে নিজেকে সংশোধন করতে পারে।MAC প্রমাণীকরণ বাইপাস
এটি প্রায়শই এমন ডিভাইসগুলির জন্য ব্যবহৃত হয় যা 802.1X করতে পারে না, যেমন কিছু প্রিন্টার, স্ক্যানার বা বিশেষ কিট। এটি কাজ করে, তবে এটি সার্টিফিকেট বা ব্যবহারকারী-ভিত্তিক পদ্ধতির চেয়ে দুর্বল, তাই এর চারপাশে আরও কঠোর পলিসি থাকা প্রয়োজন।Captive Portal এবং ওয়েব প্রমাণীকরণ
অতিথি অ্যাক্সেস পরিবেশে এটি সাধারণ। সাময়িক অ্যাক্সেসের জন্য ঠিক আছে, তবে নিয়মিত ব্যবহারকারীদের জন্য এটি ঝামেলার এবং কর্মীদের বা বিশ্বস্ত ডিভাইসগুলির দীর্ঘমেয়াদী সমাধান হিসাবে আদর্শ নয়।
যেসব প্রতিষ্ঠান প্ল্যাটফর্মের বিকল্পগুলো পর্যালোচনা করছে, তাদের জন্য শুধুমাত্র প্রধান ফিচারের তালিকার উপর ভিত্তি করে নয়, বরং তারা এই প্রয়োগের ধরণগুলোর মধ্যে কোনটিকে ভালোভাবে সমর্থন করে তার উপর ভিত্তি করে network access control solutions তুলনা করা উচিত।
কীভাবে NAC আপনার বিদ্যমান IT স্ট্যাকের সাথে একীভূত হয়
NAC তখনই সবচেয়ে দরকারী হয় যখন এটি একা কাজ করে না। নিজস্বভাবে, এটি একটি কানেকশন অনুরোধ যাচাই করতে পারে এবং একটি স্থানীয় নিয়ম প্রয়োগ করতে পারে। সঠিকভাবে সমন্বয় করা হলে, এটি পরিচয়, ডিভাইস ট্রাস্ট এবং অপারেশনাল কনটেক্সট দ্বারা চালিত একটি অ্যাক্সেস সিদ্ধান্ত নেওয়ার কেন্দ্রে পরিণত হয়।
তা সিদ্ধান্তের মান পরিবর্তন করে দেয়।
আইডেন্টিটি প্ল্যাটফর্ম এবং ডিরেক্টরি
বেশিরভাগ প্রতিষ্ঠানই চায় না যে NAC ব্যবহারকারী এবং ভূমিকার জন্য আলাদা কোনো জগৎ বজায় রাখুক। তারা এটিকে এমন সিস্টেমের সাথে সংযুক্ত করতে চায় যা ইতিমধ্যে কর্মীদের পরিচয় নির্ধারণ করে। বাস্তবে, এর অর্থ সাধারণত Microsoft Entra ID, Google Workspace, Okta বা বিদ্যমান ডিরেক্টরি পরিষেবাগুলির সাথে সংহত করা।
এটি NAC-কে আরও দরকারী প্রশ্ন জিজ্ঞাসা করার অনুমতি দেয়:
- এই ব্যবহারকারী কি বর্তমান এবং সক্রিয় আছেন?
- তারা কোন গ্রুপ বা রোলে আছেন?
- অ্যাক্সেস কি কেন্দ্রীয়ভাবে বাতিল করা হয়েছে?
- এই ব্যক্তিকে কি স্টাফ, ঠিকাদার, অতিথি নাকি বাসিন্দা হিসেবে গণ্য করা উচিত?
যখন অ্যাক্সেস পলিসি ডিরেক্টরি ট্রুথ অনুসরণ করে, তখন অনবোর্ডিং এবং অফবোর্ডিং অনেক সহজ হয়ে যায়। যদি HR-চালিত পরিচয় পরিবর্তনগুলো অ্যাক্সেসের সিদ্ধান্তের সাথে প্রবাহিত হয়, তবে নেটওয়ার্ক আপনার বাকি কন্ট্রোল প্লেনের চেয়ে পিছিয়ে থাকে না।
সার্টিফিকেট, পোস্টার এবং পাসওয়ার্ডহীন অ্যাক্সেস
সবচেয়ে শক্তিশালী NAC পরিবেশগুলো SSID-এর চারপাশে ভাসমান শেয়ার্ড পাসওয়ার্ড বা খুব দীর্ঘ সময় ধরে থাকা স্ট্যাটিক ক্রেডেনশিয়ালের উপর নির্ভর করে না। তারা এন্ডপয়েন্টটিকে শনাক্ত করতে সার্টিফিকেট এবং ডিভাইস ট্রাস্ট সিগন্যাল ব্যবহার করে।
এটি গুরুত্বপূর্ণ কারণ একটি ব্যবহারকারী অ্যাকাউন্ট গল্পের কেবল একটি অংশ প্রকাশ করে। একটি অজানা ডিভাইসে একজন বৈধ ব্যবহারকারীও একটি ঝুঁকির প্রশ্ন হয়ে দাঁড়ায়।
ক্ষেত্রের পরামর্শ: আপনার স্টাফ অ্যাক্সেস যদি এখনও একটি শেয়ার্ড WiFi পাসওয়ার্ডের উপর নির্ভর করে, তবে আপনার কোনো কার্যকর অ্যাডমিশন কন্ট্রোল নেই। আপনার কাছে কেবল একটি সুবিধার সেটিং রয়েছে।
এখানেই NAC আধুনিক পাসওয়ার্ডহীন নেটওয়ার্কিংয়ের সাথে ওভারল্যাপ করা শুরু করে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেস পুরনো Captive Portal অভিজ্ঞতার বাইরেও প্রসারিত হতে পারে। অতিথি এবং ভেন্যু পরিবেশের জন্য, OpenRoaming এবং Passpoint-এর মতো প্রযুক্তিগুলি কম জটিলতার সাথে নিরাপদ, স্বয়ংক্রিয় সংযোগের দিকে এগিয়ে নিয়ে যায়। এই অ্যাক্সেসের জন্য এখনও পলিসির প্রয়োজন রয়েছে। তবে এতে পুরনো, ঝামেলার ইউজার জার্নির প্রয়োজন হয় না।
বাস্তব ক্ষেত্রে NAC - সাধারণ ব্যবহারের ক্ষেত্রসমূহ
NAC যে অপারেশনাল সমস্যাগুলো সমাধান করে সেগুলোর দিকে তাকালে এটি আরও বেশি অর্থবহ মনে হয়। পলিসি ইঞ্জিন এবং RADIUS ফ্লো গুরুত্বপূর্ণ, তবে বেশিরভাগ ক্রেতাই একটি বিষয়ের প্রতি গুরুত্ব দেন: এটি কি ব্যবহারকারীর অভিজ্ঞতা নষ্ট না করে নিয়ন্ত্রণ উন্নত করে?
আতিথেয়তা
হোটেলগুলো ওভারল্যাপ করা ট্রাস্ট জোনে ভরপুর থাকে। অতিথিদের ফোন এবং ল্যাপটপের ইন্টারনেট অ্যাক্সেস প্রয়োজন। কর্মীদের ডিভাইসের অপারেশনাল সিস্টেমে অ্যাক্সেস প্রয়োজন। টিভি, ডোর সিস্টেম, কিয়স্ক এবং ব্যাক-অফিস সরঞ্জামগুলোর কানেক্টিভিটি প্রয়োজন, তবে ডিফল্টরূপে একে অপরের সাথে নয়।
একটি সঠিক NAC ডিজাইন এই শ্রেণীগুলোকে স্পষ্টভাবে আলাদা করে, এমনকি যখন তারা একই ফিজিক্যাল অবকাঠামো শেয়ার করে। অতিথিরা সহজ অনবোর্ডিং এবং ইন্টারনেট অ্যাক্সেস পান। স্টাফদের ডিভাইসগুলো প্রতিষ্ঠানের আইডেন্টিটি স্ট্যাকের বিপরীতে যাচাই করা হয়। অপারেশনাল ডিভাইসগুলো কঠোরভাবে সীমিত সেগমেন্টে জায়গা পায়।
যেটি কাজ করে না তা হলো অলস সংস্করণ। একটি সাধারণ SSID, একটি পাসওয়ার্ড এবং "আমরা সংবেদনশীল অংশগুলো অন্য কোথাও রাখব"। হসপিটালিটি সেক্টরে, এটি সাধারণত ট্রাবলশুটিংয়ের ঝামেলা এবং অস্পষ্ট জবাবদিহিতায় পরিণত হয়।
খুচরা বিক্রেতা
খুচরা বিক্রেতা পরিবেশগুলোতে প্রায়ই পাবলিক WiFi, কর্মীদের ট্যাবলেট, POS সিস্টেম, স্ক্যানার, ডিজিটাল সাইনেজ এবং বিক্রেতার দ্বারা রক্ষণাবেক্ষণ করা সরঞ্জামগুলোর মিশ্রণ থাকে। যদি NAC চালু না থাকে, তাহলে দোকানগুলোতে এমন সিস্টেম তৈরি হতে পারে যা শুধুমাত্র কাছাকাছি থাকার কারণে একে অপরকে বিশ্বাস করে।
এখানে উচ্চ-মূল্যের নিয়ন্ত্রণ হলো segmented admission। POS সিস্টেমগুলোর শুধুমাত্র তাদের প্রয়োজনীয় জিনিসগুলোর সাথে কথা বলা উচিত। গেস্ট ট্রাফিক কখনই পরোক্ষ ট্রাস্ট সহ প্রতিবেশী হওয়া উচিত নয়। বিক্রেতার কিট সনাক্তযোগ্য এবং সীমাবদ্ধ হওয়া উচিত।
একটি ভালো রিটেইল NAC সেটআপ অপারেশনাল অস্পষ্টতাও কমায়। যখন নেটওয়ার্কে কোনো অস্বাভাবিক কিছু দেখা যায়, তখন টিম ব্যবসার সময়ে হুটহাট কোনো সিদ্ধান্ত নেওয়ার চেয়ে দ্রুত সেটিকে শ্রেণীবদ্ধ করতে পারে এবং একটি পরিচিত পলিসি প্রয়োগ করতে পারে।
স্বাস্থ্যসেবা
স্বাস্থ্যসেবা হলো এমন একটি ক্ষেত্র যেখানে NAC দ্রুত নিজের কার্যকারিতা প্রমাণ করে। এর মধ্যে রয়েছে চিকিৎসক, প্রশাসনিক কর্মী, অতিথি, ঠিকাদার, অনিয়ন্ত্রিত চিকিৎসা ডিভাইস এবং পুরোনো বিশেষজ্ঞ সরঞ্জাম যা সবসময় আধুনিক প্রমাণীকরণ সহজে সমর্থন করতে পারে না।
NCSC থেকে যুক্তরাজ্যের পাবলিক-সেক্টর নির্দেশিকা প্রতিটি ব্যবহারকারী এবং ডিভাইসকে অ্যাক্সেস দেওয়ার আগে যাচাই করে এবং আপোষের প্রভাব সীমিত করতে সেগমেন্টেশন ব্যবহার করে একটি Zero Trust মানসিকতা গ্রহণ করার পরামর্শ দিয়ে NAC নীতির সাথে সারিবদ্ধ হয় (যুক্তরাজ্যের পাবলিক-সেক্টর নির্দেশিকায় Zero Trust এবং NAC সারিবদ্ধকরণ)।
হাসপাতাল এবং ক্লিনিকগুলোতে কঠিন অংশটি থিওরি নয়। আসল কাজ হলো পুরো এস্টেট জুড়ে ট্রাস্ট লেভেলকে এক না করে বিভিন্ন ক্যাটাগরির ডিভাইস পরিচালনা করা।
মাল্টি-টেন্যান্ট আবাসিক এবং ছাত্রাবাস
আবাসিক অপারেটরদের এমন একটি নেটওয়ার্ক মডেল প্রয়োজন যা বাসিন্দাদের কাছে সহজ মনে হয় কিন্তু পর্দার আড়ালে বিচ্ছিন্ন থাকে। শুধুমাত্র একই বিল্ডিংয়ের অবকাঠামোতে থাকার কারণে একজন বাসিন্দা অন্য বাসিন্দার ডিভাইস খুঁজে পেতে সক্ষম হওয়া উচিত নয়।
NAC পলিসি, প্রাইভেট নেটওয়ার্ক অ্যাসাইনমেন্ট এবং iPSK এর মতো পদ্ধতিগুলো এই পরিস্থিতিতে কার্যকারিতা প্রদান করে। বাসিন্দারা ঘরের মতো অভিজ্ঞতা পান। পুরোনো ডিভাইসগুলোও কানেক্ট হতে পারে। অপারেটর বিভাজন এবং নিয়ন্ত্রণ বজায় রাখেন।
সেটি এন্টারপ্রাইজ অফিস NAC-এর চেয়ে অনেক ভিন্ন একটি সমস্যা, কিন্তু একই অ্যাডমিশন লজিক এখানেও প্রযোজ্য। পরিচয়, ডিভাইসের ধরন এবং পলিসি নির্ধারণ করে যে ব্যবহারকারীর জন্য নেটওয়ার্কটি কেমন হবে।
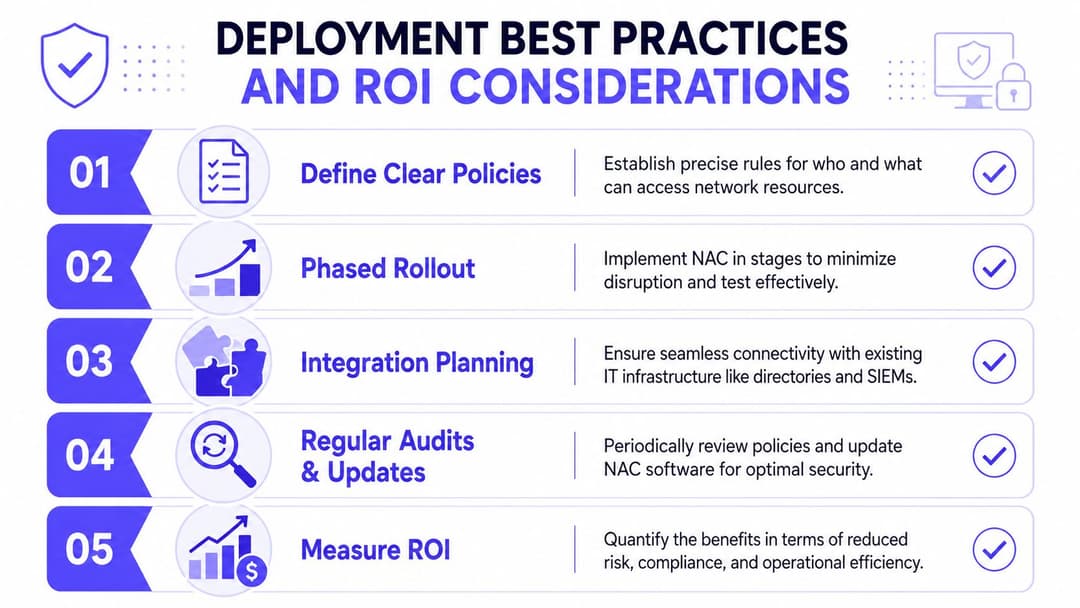
ডিপ্লয়মেন্টের সেরা অনুশীলন এবং ROI বিবেচ্য বিষয়সমূহ
অধিকাংশ NAC ব্যর্থতার কারণ দুর্বল প্রযুক্তি নয়। বরং উচ্চাভিলাষী পলিসি, অগোছালো পরিকাঠামো এবং দলগুলোর খুব দ্রুত অনেক বেশি কিছু প্রয়োগ করার চেষ্টার কারণে এটি ঘটে।
একটি ভালো পদ্ধতি হলো সুশৃঙ্খল এবং কিছুটা সাধারণ হওয়া। নেটওয়ার্ক সিকিউরিটির ক্ষেত্রে এটি সাধারণত একটি প্রশংসনীয় বিষয়।
যা সাধারণত কার্যকর হয়
ব্লক করার আগে পর্যবেক্ষণ করা দিয়ে শুরু করুন। যেখানে সম্ভব সেখানে মনিটরিং বা লো-ইমপ্যাক্ট মোডে NAC চালান, ডিভাইসের প্রকারভিত্তি সম্পর্কে একটি বাস্তবসম্মত ধারণা তৈরি করুন, তারপর ধাপে ধাপে পলিসিগুলো কঠোর করুন।
একটি কার্যকর ধারাবাহিকতা এইরকম দেখায়:
প্রথমে ইনভেন্টরি তৈরি করুন
কী সংযোগ করছে তা জানুন। সংস্থাগুলি প্রায়শই প্রত্যাশার চেয়ে বেশি অনিয়ন্ত্রিত বা ভুল শ্রেণীবদ্ধ ডিভাইস আবিষ্কার করে।সহজ পলিসি দিয়ে শুরু করুন
কর্পোরেট পরিচালিত ডিভাইস, অতিথি, প্রিন্টার এবং অজানা ডিভাইসগুলি একটি প্রাথমিক মডেলের জন্য যথেষ্ট। আপনি পরে আরও জটিলতা যোগ করতে পারেন।ব্যতিক্রমগুলির জন্য স্পষ্টভাবে পরিকল্পনা করুন
লেগেসি ডিভাইস, ক্লিনিকাল সরঞ্জাম, বিশেষায়িত IoT এবং ফেসিলিটি সিস্টেমের জন্য একটি পথ প্রয়োজন। সেগুলি সাধারণ মডেলের সাথে মানিয়ে যাবে এমন ভান করা সময় নষ্ট করে।তারযুক্ত এবং তারবিহীন উভয়কে একসাথে বিবেচনা করুন
পলিসি যদি WiFi-এ শক্তিশালী এবং সুইচ পোর্টে দুর্বল হয়, তবে লোকেরা সেই দুর্বল জায়গাটি খুঁজে পাবে।
UK প্রাইভেসি এবং কমপ্লায়েন্স এই ডিজাইনেরই অংশ
এই অংশটি প্রায়শই NAC নিবন্ধগুলিতে এড়িয়ে যাওয়া হয়, তবে এটি যুক্তরাজ্যে গুরুত্বপূর্ণ। NAC ডিভাইস এবং ব্যবহারকারীর বৈশিষ্ট্য সংগ্রহ ও মূল্যায়ন করে, এবং এটি পরিচালনার প্রশ্ন তৈরি করে। ডেটা মিনিমাইজেশন এবং স্টোরেজ সীমাবদ্ধতা সংক্রান্ত UK GDPR নীতিগুলির অধীনে, সংস্থাগুলির একটি নির্দিষ্ট উদ্দেশ্যে যা প্রয়োজন তা সংগ্রহ করা উচিত এবং কেবলমাত্র প্রয়োজনীয় সময় পর্যন্ত তা রাখা উচিত। এর অর্থ হল NAC ডিজাইনে সংজ্ঞায়িত করা উচিত যে অ্যাক্সেসের সিদ্ধান্তের জন্য কোন বৈশিষ্ট্যগুলি অপরিহার্য, কী লগ করা হচ্ছে, কতক্ষণ লগ রাখা হচ্ছে এবং কীভাবে সুরক্ষার ডেটা মার্কেটিং বা অ্যানালিটিক্স ব্যবহার থেকে আলাদা রাখা হচ্ছে (NAC এবং প্রাইভেসি-বাই-ডিজাইন বিবেচনার যুক্তরাজ্য-কেন্দ্রিক আলোচনা)।
এটি NAC-কে সমস্যামূলক করে তোলে না। এর অর্থ কেবল এই যে ডেটা মডেলটির জন্য নিয়মানুবর্তিতা প্রয়োজন।
প্রতিটি উপলব্ধ আইডেন্টিটি এবং ডিভাইস অ্যাট্রিবিউট সংগ্রহ করার জন্য ভ্যাকুয়াম ক্লিনার হিসেবে NAC তৈরি করবেন না। এটিকে একটি যৌক্তিক প্রমাণ সেট সহ একটি সিদ্ধান্ত গ্রহণকারী সিস্টেম হিসেবে তৈরি করুন।
ROI শুধুমাত্র নিরাপত্তা লঙ্ঘন কমানোর চেয়েও ব্যাপক
নিরাপত্তা ক্রেতারা প্রায়ই বিনিয়োগের রিটার্ন (ROI) জানতে চান এবং এরপর বিষয়টিকে খুব সংকীর্ণভাবে দেখেন। এর মূল্য কেবল "NAC কি কোনো ঘটনা প্রতিরোধ করেছে" এর মধ্যেই সীমাবদ্ধ নয়। এটি দৈনন্দিন অপারেশনের ক্ষেত্রেও প্রকাশ পায়।
রিটার্ন পাওয়ার সাধারণ ক্ষেত্রগুলোর মধ্যে রয়েছে:
- কম সাপোর্ট ঘর্ষণ কারণ স্টাফ এবং অতিথিরা আরও ধারাবাহিকভাবে সঠিক অ্যাক্সেস অবস্থায় পৌঁছান
- দ্রুততর ট্রাবলশুটিং কারণ নেটওয়ার্কের আরও স্পষ্ট আইডেন্টিটি এবং পলিসি কনটেক্সট থাকে
- সহজতর অফবোর্ডিং যখন অ্যাক্সেস কেন্দ্রীয় আইডেন্টিটি এবং সার্টিফিকেট অবস্থার উপর নির্ভর করে
- কম ম্যানুয়াল এক্সেপশন হ্যান্ডলিং একবার বারবার ব্যবহারযোগ্য রোল এবং ডিভাইস ক্লাস সঠিকভাবে ম্যাপ করার পর
এখানেই ক্লাউড-পরিচালিত এবং আইডেন্টিটি-ফার্স্ট বিকল্পগুলি কার্যকর হতে পারে। কিছু প্রতিষ্ঠান এখনও লোকাল RADIUS এবং সুইচিংয়ের সাথে যুক্ত অন-প্রিমিসেস NAC চায়। অন্যরা কম পরিকাঠামোগত ঝামেলা পছন্দ করে। Purple থেকে নেটওয়ার্ক এবং ওয়্যারলেস নিরাপত্তা পরিষেবা-এর মতো প্ল্যাটফর্মগুলি শেয়ার করা পাসওয়ার্ড এবং ভারী ম্যানুয়াল গেস্ট ফ্লো-এর পুরনো অপারেশনাল বোঝা ছাড়াই আইডেন্টিটি-চালিত অ্যাক্সেস, পাসওয়ার্ডহীন ওয়ার্কফ্লো এবং ভেন্ডর ইন্টিগ্রেশন একত্রিত করে পরবর্তী প্যাটার্নের সাথে মানিয়ে যায়।
অ্যাক্সেসের ভবিষ্যৎ - NAC থেকে আইডেন্টিটি নেটওয়ার্কিং
ঐতিহ্যবাহী NAC এখনও গুরুত্বপূর্ণ। এটি এমন একটি অ্যাডমিশন লেয়ার হিসেবে কাজ করে যা নেটওয়ার্ককে বলে যে কাকে এবং কী বিশ্বাস করা উচিত, কোন পরিস্থিতিতে এবং কী স্তরের অ্যাক্সেস দেওয়া উচিত।
কিন্তু NAC-কে ঘিরে ব্যবহারকারীর অভিজ্ঞতা পরিবর্তিত হচ্ছে।
জানুয়ারী ২০২৪ পর্যন্ত, ৯৬% ইউকে প্রাঙ্গনে গিগাবিট-সক্ষম ব্রডব্যান্ড ব্যবহারের সুবিধা ছিল (যুক্তরাজ্যের সংযোগ আপডেট এখানে উল্লেখ করা হয়েছে)। এই স্তরের সংযোগের অর্থ হল আরও বেশি ডিভাইস, আরও বেশি সেশন এবং অ্যাক্সেস তাৎক্ষণিক হওয়া উচিত এমন প্রত্যাশা। শেয়ার করা পাসওয়ার্ড, জটিল Captive Portal এবং ম্যানুয়াল ব্যতিক্রমগুলির পুরানো মডেল এই পরিবেশে সহজে মানিয়ে নেওয়া যায় না।
অগ্রগতির দিকটি হলো আইডেন্টিটি নেটওয়ার্কিং। অ্যাক্সেসের সিদ্ধান্তটি এখনও NAC নীতিগুলো অনুসরণ করে, তবে বাস্তবায়ন আরও নিরবচ্ছিন্ন হয়ে ওঠে। স্টাফ আইডেন্টিটি-সমর্থিত, সার্টিফিকেট-মানের ট্রাস্টের সাথে অথেনটিকেট করেন। অতিথিরা এমন স্ট্যান্ডার্ডের মাধ্যমে সংযোগ করেন যা ঘর্ষণ কমায় এবং প্রথম প্যাকেট থেকেই এনক্রিপশন উন্নত করে। মাল্টি-ট্যানেন্ট এবং মিশ্র-ব্যবহারের ভেন্যুগুলো প্রতিটি ব্যবহারকারীকে লগইন ধাপগুলোর মুখোমুখি না করিয়েই আইসোলেশন লাভ করে।
আজকের দিনে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল কী - তার বর্তমান উত্তর এটিই। এটি আর কেবল একটি ঐতিহ্যবাহী গেটকিপার নয়। এটি পাসওয়ার্ডহীন, পরিচয়-চালিত অ্যাক্সেসের ভিত্তি যা একই সাথে সুরক্ষিত, বিভক্ত এবং ব্যবহারযোগ্য হতে পারে।
Purple শেয়ার্ড পাসওয়ার্ড এবং Captive Portal-এর পরিবর্তে অতিথি, স্টাফ এবং মাল্টি-ট্যানেন্ট পরিবেশের জন্য নিরাপদ, পাসওয়ার্ডহীন অ্যাক্সেস প্রদান করে প্রতিষ্ঠানগুলোকে বেসিক WiFi অ্যাক্সেস থেকে আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিংয়ে স্থানান্তরিত হতে সাহায্য করে। আপনি যদি মূল্যায়ন করতে চান যে কীভাবে NAC নীতিগুলো OpenRoaming, Passpoint, সার্টিফিকেট-ভিত্তিক স্টাফ অ্যাক্সেস, বা বিচ্ছিন্ন আবাসিক কানেক্টিভিটি সমর্থন করতে পারে, তবে Purple হলো পর্যালোচনা করার মতো একটি প্ল্যাটফর্ম।



