
Warehouse WiFi network planner and AP sizing calculator
Model RF attenuation through high metal racks, calculate directional patch antenna downtilt, size access point density, and optimize AGV fast roaming for high-velocity logistics facilities.
Corrugated cardboard, paper packaging, and moderate wood pallet density.
Mission-critical robotics requiring continuous telemetry, sub-25ms handoffs, and zero packet loss.
RF propagation and high-bay rack attenuation engineering
Warehouses present the most hostile RF propagation conditions in enterprise networking. Tall steel pallet racking acts as an RF waveguide along aisles and an impenetrable barrier perpendicular to rows. Understanding propagation physics eliminates chronic dead zones.
Aisle directional patch antennas vs omnidirectional
Never deploy omnidirectional APs above high metal racking. An omni antenna radiates energy in a 360-degree donut pattern, bouncing off top shelf pallets and creating destructive multipath reflections. Instead, deploy narrow-beam (30° to 60° azimuth) directional patch antennas pointing straight down aisle centers.
Ceiling drop mounting & Fresnel zone clearance
At 36 ft, mounting directly on the metal roof deck places the first Fresnel zone into contact with steel joists and fire sprinklers. Drop APs to 22 ft using rigid conduit or unistrut drops. Set mechanical downtilt to 20° to concentrate beam energy at the floor.
Warehouse WiFi capacity and RF architecture planner
Calculate access point counts, narrow-beam antenna geometry, floor RSSI thresholds, and fast-roaming parameters across high-bay racking.
10 to 14 metre pallet racking with mixed dry goods and steel framing.
Enforces strict -65 dBm floor signal and <35 ms fast roaming
Antenna radiation patterns & high-bay mounting geometry
Standard omnidirectional access points mounted at 10 metres or higher create wide RF coverage bubbles that bounce across metal racking. Down-tilt directional patch antennas concentrate RF energy down aisle corridors, reducing co-channel interference and eliminating hidden-node packet collisions.
Positioned at alternate aisle ends pointing downward at 15° to 20°. Keeps signal contained strictly within picking aisles to eliminate cross-aisle signal bleeding.
Avoid mounting APs flush to metal roof decking. Drop APs below HVAC ducts, overhead lighting, and structural steel trusses using rigid conduit or uni-strut drops.
Warehouses near airports or weather radar must avoid dynamic frequency selection (DFS) channel hops. Reserve non-DFS 5 GHz or 6 GHz channels to keep pickers online 24/7.
Need an on-site predictive RF heat map and site survey?
Purple network engineers validate RF attenuation, 3D rack reflections, and client roaming behaviour across UK and European distribution hubs.
जब वेयरहाउस WiFi की बात आती है, तो आप केवल कार्यालय में काम करने वाली चीज़ों को लेकर यह उम्मीद नहीं कर सकते कि वे यहाँ भी टिक जाएँगी। विशाल पैमाना, अंतहीन मेटल रैकिंग और निरंतर रेडियो फ्रीक्वेंसी अराजकता का मतलब है कि एक मानक समाधान शुरू से ही विफल होना तय है। इसे सही करने के लिए एक पेशेवर रेडियो फ्रीक्वेंसी (RF) साइट सर्वे, स्मार्ट एक्सेस पॉइंट प्लेसमेंट और मजबूत सुरक्षा की आवश्यकता होती है जो हैंडहेल्ड स्कैनर से लेकर स्वायत्त रोबोट तक हर चीज़ का समर्थन कर सके।
यह केवल सिग्नल प्राप्त करने के बारे में नहीं है; यह आपके संपूर्ण लॉजिस्टिक्स संचालन के लिए एक उच्च-प्रदर्शन वायरलेस बैकबोन बनाने के बारे में है।
आधुनिक वेयरहाउस में मानक WiFi क्यों विफल हो जाता है
कार्यालय के WiFi सेटअप के साथ किसी गोदाम को कवर करने की कोशिश करना कुछ वैसा ही है जैसे डेस्क लैंप से फुटबॉल स्टेडियम को रोशन करने की कोशिश करना। यह काम के लिए बिल्कुल गलत टूल है। एक कार्यालय अपेक्षाकृत शांत, पूर्वानुमेय स्थान होता है जिसमें प्लास्टरबोर्ड की दीवारें होती हैं। एक गोदाम? यह पूरी तरह से एक अलग चीज है।
यह वातावरण बुनियादी तौर पर वायरलेस सिग्नलों के अनुकूल नहीं है। हम ऊंचे स्टील के रैक, मोटे कंक्रीट के खंभे और लगातार चलने वाले मेटल के फोर्कलिफ्ट की बात कर रहे हैं। ये सामग्रियां केवल WiFi को ब्लॉक नहीं करती हैं; वे सिग्नलों को सभी दिशाओं में परावर्तित और बिखेरती हैं। यह डेड ज़ोन से भरा एक अव्यवस्थित, अप्रत्याशित कवरेज मैप बनाता है जो स्टॉक के स्तर में उतार-चढ़ाव के साथ बदल सकता है।
वेयरहाउस परिवेश की अनूठी चुनौतियाँ
इमारत अपने आप में इस पहेली का सिर्फ एक हिस्सा है। एक वेयरहाउस प्रतिस्पर्धी रेडियो फ्रीक्वेंसी का एक शोर-शराबा वाला, गतिशील पारिस्थितिकी तंत्र है। ज़रा उन सभी वायरलेस उपकरणों के बारे में सोचें जो एयरटाइम के लिए संघर्ष कर रहे हैं:
- हैंडहेल्ड स्कैनर और टर्मिनल: ये इन्वेंट्री प्रबंधन की जीवनरेखा हैं, जिन्हें वेयरहाउस मैनेजमेंट सिस्टम (WMS) के साथ एक अत्यंत मजबूत, निरंतर कनेक्शन की आवश्यकता होती है।
- स्वायत्त निर्देशित वाहन (AGV) और रोबोट: इन मशीनों को सुरक्षित और प्रभावी ढंग से नेविगेट करने के लिए बेहद कम लेटेंसी वाले कनेक्शन की आवश्यकता होती है। एक भी सिग्नल छूटने से पूरी प्रोडक्शन लाइन ठप हो सकती है।
- IoT सेंसर: तापमान से लेकर मशीनरी के स्वास्थ्य तक सब कुछ ट्रैक करने वाले ये डिवाइस लगातार डेटा के छोटे लेकिन महत्वपूर्ण पैकेट भेजते हैं जिन्हें खोने का जोखिम नहीं उठाया जा सकता।
- Voice-over-WiFi सिस्टम: वॉयस-पिकिंग सिस्टम नेटवर्क जिटर और पैकेट लॉस के प्रति बेहद संवेदनशील होते हैं, जो स्पष्ट निर्देशों को भी समझ न आने वाले शोर में बदल सकते हैं।
इनमें से प्रत्येक सिस्टम बैंडविड्थ के लिए संघर्ष कर रहा है, जिससे एक भीड़भाड़ वाला RF वातावरण बनता है जो आसानी से ऐसे नेटवर्क को प्रभावित कर सकता है जो इसके लिए नहीं बना है। मानक कार्यालय एक्सेस पॉइंट (APs) को केवल इस प्रकार के डिवाइस घनत्व या जटिलता को संभालने के लिए डिज़ाइन नहीं किया गया है। आप औद्योगिक WiFi के लिए हमारे गाइड में इन मुद्दों के बारे में अधिक गहराई से जान सकते हैं।
अविश्वसनीय कनेक्टिविटी की उच्च लागत
एक कार्यालय में, थोड़ी देर के लिए WiFi का बंद होना एक असुविधा है। एक गोदाम में, यह एक पूर्ण संकट है। जब नेटवर्क बंद होता है, तो बारकोड स्कैनर बेकार हो जाते हैं, पिक लिस्ट अपडेट नहीं की जा सकतीं, और स्वायत्त रोबोट अपनी जगह पर ही ठप हो जाते हैं।
एक अविश्वसनीय नेटवर्क सीधे आपके परिचालन प्रवाह को बाधित करता है। डाउनटाइम का हर मिनट विलंबित शिपमेंट, निराश कर्मचारियों और वास्तविक वित्तीय नुकसान में बदल जाता है। Gartner का अनुमान है कि नेटवर्क डाउनटाइम के कारण व्यवसायों को औसतन £4,500 प्रति मिनट का नुकसान होता है।
यही कारण है कि वेयरहाउस WiFi के लिए एक विशेष दृष्टिकोण पर कोई समझौता नहीं किया जा सकता है। यह सावधानीपूर्वक योजना, औद्योगिक-ग्रेड हार्डवेयर और इन कठिन वातावरणों में रेडियो तरंगें कैसे व्यवहार करती हैं, इसकी गहरी समझ की मांग करता है। इसका लक्ष्य केवल बुनियादी कनेक्टिविटी नहीं है; यह एक लचीला डिजिटल आधार बनाने के बारे में है जो आपके लॉजिस्टिक्स मशीन के हर एक हिस्से को शक्ति प्रदान करता है।
त्रुटिहीन कवरेज के लिए अपना WiFi ब्लूप्रिंट डिज़ाइन करना
वेयरहाउस WiFi को सही तरीके से स्थापित करना कुछ एक्सेस पॉइंट्स (APs) को इधर-उधर बिखेरने और अच्छे की उम्मीद करने का मामला नहीं है। यह एक सावधानीपूर्वक की जाने वाली, इंजीनियरिंग-आधारित प्रक्रिया है, ठीक उसी तरह जैसे कोई वास्तुकार पहली ईंट रखे जाने से पहले एक विस्तृत खाका तैयार करता है। यह डिजिटल खाका त्रुटिहीन कवरेज के लिए आपका रोडमैप है, जो यह सुनिश्चित करता है कि प्रत्येक स्कैनर, टैबलेट और सेंसर के पास एक मजबूत, स्थिर कनेक्शन हो।
पूरी योजना रेडियो फ्रीक्वेंसी (RF) प्लानिंग की एक ठोस नींव पर बनाई गई है। यह सॉफ्टवेयर मॉडलिंग और वास्तविक दुनिया के परीक्षण के मिश्रण का उपयोग करके आपके विशिष्ट, जटिल वातावरण में वायरलेस सिग्नल वास्तव में कैसा व्यवहार करेंगे, इसका सटीक खाका तैयार करने का विज्ञान है। सच कहें तो, इस कदम को छोड़ना वेयरहाउस WiFi परियोजनाओं के विफल होने का सबसे बड़ा कारण है, जिससे निराशाजनक डेड ज़ोन और भारी डाउनटाइम होता है।
एक भविष्य कहने वाले साइट सर्वेक्षण के साथ शुरुआत करना
यात्रा एक प्रेडिक्टिव साइट सर्वे के साथ शुरू होती है। यह एक महत्वपूर्ण पहला कदम है जहाँ आप अपने वेयरहाउस की RF विशेषताओं का एक डिजिटल ट्विन बनाने के लिए विशेष सॉफ़्टवेयर का उपयोग करते हैं। आप प्लानिंग टूल में विस्तृत फ्लोर प्लान अपलोड करके शुरुआत करेंगे।
यह डिजिटल मॉडल नेटवर्क इंजीनियरों को वर्चुअल APs रखने और यह सिम्युलेट करने की अनुमति देता है कि WiFi कवरेज कैसा दिखेगा। वे भौतिक लेआउट, छत की ऊंचाई, आइल के स्थानों और यहाँ तक कि आपके भवन के निर्माण में इस्तेमाल की गई सामग्री को भी ध्यान में रख सकते हैं। यह सिमुलेशन आपको यह पता लगाने के लिए एक शक्तिशाली आधार देता है कि आपको संभावित रूप से कितने APs की आवश्यकता होगी और उन्हें कहाँ रखा जाना चाहिए।
डिजिटल योजनाओं से भौतिक वास्तविकता तक
जबकि एक प्रेडिक्टिव सर्वे एक बेहतरीन शुरुआत है, यह फिर भी केवल एक सिमुलेशन है। यह एक लाइव वेयरहाउस की गतिशील, लगातार बदलती प्रकृति को पूरी तरह से ध्यान में नहीं रख सकता है। जैसे-जैसे अलमारियां भरती हैं, फोर्कलिफ्ट्स स्टॉक को इधर-उधर ले जाते हैं, और नई मशीनें चालू की जाती हैं, आपकी इमारत के भीतर का "RF मौसम" लगातार बदलता रहता है।
यही वह जगह है जहाँ एक उचित ऑन-साइट भौतिक सर्वेक्षण बिल्कुल आवश्यक हो जाता है। वास्तविक सिग्नल की ताकत को मापने, हस्तक्षेप के स्रोतों का शिकार करने और उन अप्रत्याशित डेड ज़ोन को खोजने के लिए इंजीनियर विशेष उपकरणों के साथ भौतिक रूप से फर्श पर घूमेंगे जिन्हें सॉफ्टवेयर मॉडल ने छोड़ दिया होगा।
एक फिजिकल सर्वे डिजिटल ब्लूप्रिंट को प्रमाणित करता है। यह एक नक्शा देखने और वास्तव में उस ज़मीन पर चलने के बीच का अंतर है - यह उन वास्तविक दुनिया की बाधाओं को उजागर करता है जो आपके नेटवर्क के प्रदर्शन को बाधित कर सकती हैं।
यह व्यावहारिक प्रक्रिया सुनिश्चित करती है कि आपका अंतिम AP प्लेसमेंट वास्तविकता के लिए अनुकूलित है, न कि केवल एक स्थिर फ्लोर प्लान के लिए। यह पुष्टि करता है कि सिग्नल वास्तव में इन्वेंट्री के घने पैलेटों में प्रवेश कर सकते हैं और उन कम-शक्ति वाले हैंडहेल्ड स्कैनर तक पहुंच सकते हैं जिन पर आपकी टीमें निर्भर करती हैं।
AP प्लेसमेंट और एंटीना चयन में महारत हासिल करना
एक बार जब आपके पास एक सत्यापित RF मानचित्र आ जाता है, तो ध्यान सीधे हार्डवेयर पर केंद्रित हो जाता है। लक्ष्य ठीक वहीं एक मजबूत, स्पष्ट सिग्नल देना है जहाँ इसकी आवश्यकता है, जिसका अर्थ आमतौर पर विभिन्न प्रकार के एंटेना के स्मार्ट मिश्रण का उपयोग करना होता है।
विश्वसनीय वेयरहाउस WiFi के लिए सही उपकरण चुनना महत्वपूर्ण है। दो मुख्य प्रकार के एंटेना जिनके साथ आप काम करेंगे वे हैं:
- सर्वदिशात्मक एंटीना (Omnidirectional Antennas): ये 360-डिग्री पैटर्न में सिग्नल प्रसारित करते हैं, ठीक उसी तरह जैसे एक मानक लाइटबल्ब पूरे कमरे को रोशन करता है। ये मचान और पैकिंग जोन जैसे बड़े, खुले स्थानों के लिए बिल्कुल सही हैं जहां आपको सभी दिशाओं में कवरेज की आवश्यकता होती है।
- दिशात्मक एंटीना (Directional Antennas): ये एक स्पॉटलाइट की तरह काम करते हैं, जो RF सिग्नल को एक विशिष्ट, केंद्रित बीम में केंद्रित करते हैं। ये इन्वेंट्री आइल जैसे लंबे, संकीर्ण स्थानों के लिए आदर्श विकल्प हैं, जो मेटल रैक में सिग्नल को बर्बाद किए बिना शुरू से अंत तक मजबूत कनेक्टिविटी सुनिश्चित करने के लिए कॉरिडोर के ठीक नीचे सिग्नल भेजते हैं।
माउंटिंग की ऊंचाई इस पहेली का एक और हिस्सा है। AP को बहुत ऊपर रखने से आपको जमीन पर एक विस्तृत लेकिन कमजोर सिग्नल मिल सकता है। बहुत नीचे रखने पर, यह फोर्कलिफ्ट्स और ऊंचे पैलेट्स द्वारा आसानी से ब्लॉक हो जाता है। सिग्नल की गुणवत्ता को नुकसान पहुंचाए बिना पहुंच को अधिकतम करने के लिए, ऊंचाई को सही रखना एक सावधानीपूर्वक किया जाने वाला संतुलन है, जिसे आमतौर पर सर्वे प्रक्रिया के दौरान तय किया जाता है।
भौतिक सत्यापन और रणनीतिक हार्डवेयर विकल्पों के साथ प्रिडिक्टिव मॉडलिंग को जोड़कर, आप अपने वेयरहाउस की अनूठी चुनौतियों के लिए निर्मित एक मजबूत नेटवर्क ब्लूप्रिंट बनाते हैं। अपने हार्डवेयर आवश्यकताओं का एक अनुमानित अंदाजा लगाने के लिए, आप शुरुआती बिंदु के रूप में इस उपयोगी एक्सेस पॉइंट कैलकुलेटर का उपयोग कर सकते हैं।
स्कैनर से लेकर रोबोट तक, हर डिवाइस के लिए योजना बनाना
अपने वेयरहाउस में त्रुटिहीन WiFi कवरेज हासिल करना एक बड़ी जीत है, लेकिन यह केवल आधी लड़ाई है।
इसे एक नया मोटरवे बनाने की तरह समझें। चौड़ी, साफ लेन (कवरेज) होना बहुत बढ़िया है, लेकिन अगर आप ट्रैफ़िक के प्रवाह (क्षमता) को नियंत्रित नहीं करते हैं, तो व्यस्त समय में आप पूरी तरह से जाम में फँस जाएंगे। आपका वेयरहाउस नेटवर्क इस तरह से बनाया जाना चाहिए जो हर एक डिवाइस - सबसे सरल बारकोड स्कैनर से लेकर सबसे जटिल स्वायत्त रोबोट तक - के विविध और मांग वाले ट्रैफ़िक को संभाल सके।
इस पूरी प्रक्रिया को हम डिवाइस प्रोफाइलिंग और क्षमता योजना कहते हैं। यह सब डिजिटल ट्रैफ़िक जाम को रोकने के बारे में है जो आपके पूरे संचालन को पूरी तरह से ठप कर सकता है। आपको बारीकी से समझने की आवश्यकता है, प्रत्येक डिवाइस की अनूठी जरूरतों को जानना है, और एक ऐसा नेटवर्क डिज़ाइन करना है जो बिना किसी समझौते के उन सभी को एक ही समय में सेवा दे सके।
अपने डिवाइस इकोसिस्टम को जानना
आइए इसे स्पष्ट करें: सभी डिवाइस एक जैसे नहीं बनाए जाते हैं। एक छोटा हैंडहेल्ड स्कैनर जो डेटा के छोटे पैकेट भेजता है, उसकी ज़रूरतें वीडियो स्ट्रीमिंग करने वाले हाई-डेफिनिशन सुरक्षा कैमरे या सुरक्षित रूप से नेविगेट करने के लिए बेहद मजबूत और तत्काल कनेक्शन की आवश्यकता वाले AGV से बिल्कुल अलग होती हैं। सबसे पहला कदम आपके नेटवर्क पर रहने वाले प्रत्येक वायरलेस डिवाइस की एक पूरी सूची बनाना है।
यह वर्कफ़्लो एक वेयरहाउस WiFi नेटवर्क की योजना बनाने और उसे तैनात करने के मुख्य चरणों को विभाजित करता है जो वास्तव में काम करता है।
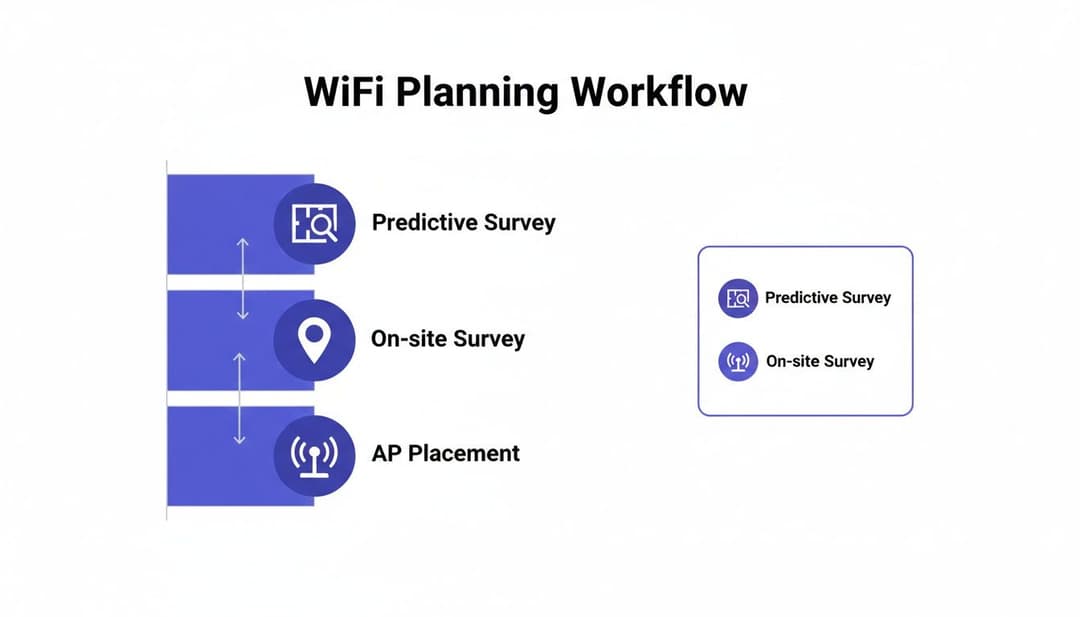
जैसा कि आप देख सकते हैं, एक सफल डिप्लॉयमेंट कोई अनुमान लगाने का काम नहीं है। यह एक व्यवस्थित प्रक्रिया है जो डिजिटल सिमुलेशन से लेकर फिजिकल, ऑन-द-ग्राउंड वैलिडेशन तक चलती है, इससे पहले कि आप अपने एक्सेस पॉइंट्स को कहाँ रखना है, यह अंतिम रूप से तय करें।
जैसे ही आप अपना WiFi ब्लूप्रिंट तैयार करते हैं, उन डिवाइसों की विशाल विविधता को ध्यान में रखना महत्वपूर्ण है जिन पर आपकी टीमें निर्भर हैं, जिनमें वे डिवाइस भी शामिल हैं जो लॉजिस्टिक्स टीमों के लिए ड्राइवर और डिस्पैच संचार को केंद्रीकृत करने के लिए उपयोग किए जाते हैं, जिन्हें काम करने के लिए बिल्कुल निर्बाध कनेक्टिविटी की आवश्यकता होती है।
प्रत्येक प्रकार के उपकरण के लिए, आपको उसकी विशिष्ट नेटवर्क मांगों को प्रलेखित करना होगा:
- बैंडविड्थ आवश्यकताएं: यह वास्तव में कितने डेटा का उपयोग करता है? एक वॉयस-पिकिंग हेडसेट कम डेटा का उपयोग करता है, जबकि मशीन विज़न कैमरे वाला एक रोबोटिक आर्म बहुत अधिक डेटा का उपयोग करता है।
- लेटेंसी संवेदनशीलता: रीयल-टाइम कनेक्शन कितना महत्वपूर्ण है? AGVs और वॉयस सिस्टम देरी (लेटेंसी) के प्रति बेहद संवेदनशील होते हैं, जबकि हर पांच मिनट में रिपोर्ट करने वाले तापमान सेंसर को इससे कोई फर्क नहीं पड़ता।
- गतिशीलता और रोमिंग: क्या डिवाइस इधर-उधर घूमता है? फोर्कलिफ्ट टैबलेट और स्कैनर को अपना कनेक्शन खोए बिना एक्सेस पॉइंट्स के बीच निर्बाध रूप से रोमिंग करनी चाहिए। पिकिंग के बीच में कनेक्शन टूटना उत्पादकता को नुकसान पहुंचाता है।
यह प्रोफाइल आपको एक स्पष्ट तस्वीर बनाने में मदद करता है कि मिनट-दर-मिनट आपके नेटवर्क पर कितना लोड होगा।
इसे स्पष्ट करने के लिए, यहाँ कुछ सामान्य वेयरहाउस उपकरणों और उन्हें आमतौर पर नेटवर्क से क्या आवश्यकता होती है, इस पर एक नज़र डाली गई है।
वेयरहाउस डिवाइस प्रोफाइल और नेटवर्क आवश्यकताएं
यह तालिका केवल एक सूची नहीं है; यह एक ऐसा नेटवर्क बनाने का खाका है जो समस्याओं पर केवल प्रतिक्रिया देने के बजाय आपके संचालन की आवश्यकताओं का पूर्वानुमान लगाता है।
नेटवर्क क्षमता के प्रबंधन के लिए स्मार्ट रणनीतियाँ
एक बार जब आप अपने डिवाइस परिदृश्य को समझ लेते हैं, तो आप लोड को प्रबंधित करने और नेटवर्क के किसी भी एक हिस्से को ओवरलोड होने से बचाने के लिए स्मार्ट रणनीतियों का उपयोग करना शुरू कर सकते हैं। यह स्मार्ट तरीके से काम करने के बारे में है, न कि केवल समस्या पर अधिक हार्डवेयर लगाने के बारे में।
एक अच्छी तरह से डिज़ाइन किया गया नेटवर्क केवल सिग्नल प्रदान नहीं करता; यह बुद्धिमानी से संसाधनों का प्रबंधन करता है। डिवाइस की जरूरतों का अनुमान लगाकर और वे कैसे जुड़ते हैं इसे नियंत्रित करके, आप सबसे व्यस्त परिचालन के दौरान भी सुचारू, पूर्वानुमेय प्रदर्शन सुनिश्चित करते हैं।
यहाँ कुछ प्रमुख रणनीतियाँ दी गई हैं जो एक बड़ा अंतर पैदा करती हैं:
स्मार्ट चैनल प्लानिंग: WiFi सीमित संख्या में चैनलों पर काम करता है। खराब प्लानिंग से "को-चैनल इंटरफेरेंस" होता है, जहाँ आस-पास के एक्सेस पॉइंट एक-दूसरे के ऊपर बोलने की कोशिश करते हैं - यह एक छोटे से कमरे में बहुत सारे लोगों के चिल्लाने जैसा है। एक उचित चैनल योजना यह सुनिश्चित करती है कि APs गैर-ओवरलैपिंग चैनलों पर फैले हों, जिससे इंटरफेरेंस नाटकीय रूप से कम हो जाता है और समग्र प्रदर्शन बढ़ जाता है।
लोड बैलेंसिंग: यह आपके नेटवर्क के लिए एक इंटेलिजेंट ट्रैफ़िक मैनेजमेंट सिस्टम है। यह APs को डिवाइसों को एक ओवरलोडेड एक्सेस पॉइंट से अधिक उपलब्ध क्षमता वाले पास के एक्सेस पॉइंट पर स्वचालित रूप से स्थानांतरित करने की अनुमति देता है। यह किसी भी एकल AP को बॉटलनेक बनने से रोकता है और प्रत्येक उपयोगकर्ता और डिवाइस के लिए अधिक स्थिर अनुभव सुनिश्चित करता है। आप Real-Time Location Systems पर हमारे गाइड में लोकेशन-आधारित इनसाइट्स के लिए WiFi का उपयोग करने के बारे में अधिक जान सकते हैं।
बैंड स्टीयरिंग: अधिकांश आधुनिक डिवाइस 2.4 GHz और 5 GHz दोनों फ़्रीक्वेंसी बैंड पर काम कर सकते हैं। 5 GHz बैंड एक मल्टी-लेन, हाई-स्पीड मोटरवे की तरह है - यह अधिक चैनल और तेज़ गति प्रदान करता है, जो इसे आपके हाई-परफ़ॉर्मेंस डिवाइसों के लिए एकदम सही बनाता है। बैंड स्टीयरिंग समझदारी से सक्षम डिवाइसों को 5 GHz से कनेक्ट होने के लिए प्रेरित करता है, जिससे अधिक भीड़भाड़ वाला 2.4 GHz बैंड पुराने, लीगेसी स्कैनर्स के लिए खाली रह जाता है जो शायद इसका समर्थन नहीं करते हैं।
डिवाइस की आवश्यकताओं का पहले से ही नक्शा बनाकर और इन इंटेलिजेंट प्रबंधन तकनीकों का उपयोग करके, आप एक लचीला नेटवर्क बनाते हैं। आप एक ऐसा सिस्टम बनाते हैं जो एक आधुनिक वेयरहाउस की तीव्र, नॉन-स्टॉप मांगों को संभाल सकता है, जिससे यह सुनिश्चित होता है कि दिन के पहले पिक से लेकर दरवाजे के बाहर आखिरी शिपमेंट तक आपका संचालन सुचारू रूप से चलता रहे।
ज़ीरो-ट्रस्ट दृष्टिकोण के साथ अपने नेटवर्क को सुरक्षित करना
एक अत्यधिक महत्वपूर्ण वेयरहाउस में, नेटवर्क सुरक्षा का उल्लंघन केवल एक IT समस्या नहीं है। यह एक परिचालन आपदा है जो पिकिंग, पैकिंग और शिपिंग को एक ही पल में रोक सकती है। सुरक्षा के बारे में सोचने का पुराना तरीका - अपने नेटवर्क के चारों ओर एक महल और खाई की तरह एक मजबूत दीवार बनाना - अब खतरनाक रूप से पुराना हो चुका है। एक बार जब कोई खतरा अंदर आ जाता है, तो उसे पूरी छूट मिल जाती है।
यही कारण है कि आधुनिक वेयरहाउस WiFi में जीरो-ट्रस्ट दृष्टिकोण की मांग होती है। यह सुरक्षा मॉडल एक सरल लेकिन शक्तिशाली सिद्धांत पर काम करता है: कभी भरोसा न करें, हमेशा सत्यापित करें। यह मानता है कि कोई भी उपयोगकर्ता या डिवाइस स्वचालित रूप से भरोसेमंद नहीं है, चाहे वे आपके नेटवर्क के अंदर हों या बाहर। पहुंच केवल सख्त सत्यापन के बाद ही दी जाती है, हर एक बार।
वेयरहाउस के लिए ज़ीरो-ट्रस्ट क्यों आवश्यक है
एक ज़ीरो-ट्रस्ट फ़्रेमवर्क एक वेयरहाउस की गतिशील, थोड़ी अस्त-व्यस्त प्रकृति के लिए पूरी तरह से अनुकूल है। आपके पास विभिन्न लोगों और उपकरणों का एक निरंतर प्रवाह होता है, जिनमें से प्रत्येक की आवश्यकताएं और सुरक्षा प्रोफाइल काफी भिन्न होते हैं।
जरा सोचिए कि किसी भी क्षण आपके नेटवर्क पर कौन मौजूद है:
- पूर्णकालिक कर्मचारी: स्कैनर, टैबलेट और वॉयस-पिकिंग हेडसेट का उपयोग करने वाले कर्मचारियों को वेयरहाउस मैनेजमेंट सिस्टम (WMS) के लिए बेहद मजबूत एक्सेस की आवश्यकता होती है।
- अस्थायी ठेकेदार: किसी तीसरे पक्ष के रखरखाव क्रू या मौसमी कर्मचारियों को बहुत विशिष्ट प्रणालियों तक सीमित, समय-बद्ध एक्सेस की आवश्यकता हो सकती है।
- IoT डिवाइस: पर्यावरण सेंसर, सुरक्षा कैमरे और स्वचालित मशीनरी जैसे हेडलेस उपकरणों को एक सुरक्षित कनेक्शन की आवश्यकता होती है, लेकिन पासवर्ड टाइप करने के लिए कोई मानव उपयोगकर्ता नहीं होता है।
- अतिथि आगंतुक: आपूर्तिकर्ताओं या ग्राहकों को बुनियादी इंटरनेट की आवश्यकता हो सकती है, लेकिन उन्हें आपके मुख्य परिचालन नेटवर्क से पूरी तरह अलग रखा जाना चाहिए।
हर किसी के लिए एक ही साझा पासवर्ड का उपयोग करना बड़ी मुसीबत को बुलावा देना है। यह आपको कोई दृश्यता, कोई नियंत्रण नहीं देता है, और आपकी सुरक्षा में एक बड़ा छेद करता है। जीरो-ट्रस्ट हर कनेक्शन अनुरोध को संदेह की दृष्टि से देखकर इस जोखिम को समाप्त करता है।
नेटवर्क सेगमेंटेशन के साथ सुरक्षित ज़ोन बनाना
ज़ीरो-ट्रस्ट का एक मुख्य स्तंभ नेटवर्क सेगमेंटेशन है। एक बड़े, फ्लैट नेटवर्क के बजाय जहाँ हर डिवाइस दूसरे डिवाइस को देख सकती है, आप इसे VLANs नामक अलग, पृथक ज़ोन में विभाजित करते हैं।
अपने नेटवर्क को कई कमरों वाली एक सुरक्षित इमारत की तरह समझें, जहां प्रत्येक कमरे के लिए एक विशिष्ट कीकार्ड की आवश्यकता होती है। बारकोड स्कैनर केवल "इन्वेंट्री डेटा" कमरे में प्रवेश कर सकते हैं। सुरक्षा कैमरों को "निगरानी फ़ीड" कमरे तक ही सीमित रखा गया है। अतिथि डिवाइसों को "लॉबी" में रखा जाता है और उनके पास किसी अन्य क्षेत्र की कोई चाबी नहीं होती है।
नेटवर्क को खंडित (सेगमेंट) करके, आप संभावित खतरों को सीमित करते हैं। यदि किसी ठेकेदार का लैपटॉप खतरे में पड़ जाता है, तो मैलवेयर आपके महत्वपूर्ण WMS में नहीं फैल सकता क्योंकि वह उस नेटवर्क सेगमेंट से बाहर लॉक है। लचीले वेयरहाउस WiFi सुरक्षा के लिए यह रोकथाम रणनीति अत्यंत महत्वपूर्ण है।
यह अलगाव अत्यंत महत्वपूर्ण है। यह सुनिश्चित करता है कि किसी कम प्राथमिकता वाले डिवाइस, जैसे कि आगंतुक के फोन पर मौजूद किसी भेद्यता का उपयोग आपकी इन्वेंट्री सर्वर या स्वायत्त रोबोट जैसी उच्च-मूल्य वाली संपत्तियों पर हमला करने के लिए एक कदम के रूप में नहीं किया जा सकता है।
पहचान-आधारित एक्सेस कंट्रोल की शक्ति
अगला कदम असुरक्षित शेयर्ड पासवर्ड को छोड़ना और पहचान-आधारित पहुंच (identity-based access) पर जाना है। प्रत्येक उपयोगकर्ता और प्रत्येक डिवाइस को एक विशिष्ट डिजिटल पहचान और क्रेडेंशियल मिलता है, जो यह तय करता है कि वे नेटवर्क पर सटीक रूप से क्या कर सकते हैं और क्या नहीं।
यही वह जगह है जहाँ एक केंद्रीय पहचान निर्देशिका के साथ एकीकृत होना गेम-चेंजर बन जाता है। अपने WiFi सिस्टम को Microsoft Entra ID (formerly Azure AD) या Google Workspace जैसी सेवा से जोड़कर, आप संपूर्ण एक्सेस कंट्रोल प्रक्रिया को स्वचालित कर सकते हैं।
यह इस तरह काम करता है:
- स्वचालित ऑनबोर्डिंग: एक नया कर्मचारी काम शुरू करता है और उसे Entra ID में जोड़ा जाता है। उन्हें तुरंत और स्वचालित रूप से उनकी भूमिका के लिए सही WiFi एक्सेस मिल जाती है। IT टीम से किसी मैन्युअल सेटअप की आवश्यकता नहीं होती है।
- तत्काल रद्दीकरण: जैसे ही कोई कर्मचारी काम छोड़ता है और Entra ID में उसका खाता निष्क्रिय कर दिया जाता है, उसकी WiFi एक्सेस तुरंत और स्वचालित रूप से रद्द कर दी जाती है। यह सुरक्षा के एक बड़े, आमतौर पर अनदेखे किए जाने वाले अंतर को बंद कर देता है, जिससे यह सुनिश्चित होता है कि पूर्व कर्मचारी कनेक्ट न कर सकें।
यह ऑटोमेशन न केवल सुरक्षा को कड़ा करता है बल्कि आपकी IT टीम पर प्रशासनिक बोझ को भी बड़े पैमाने पर कम करता है। 2030 तक UK के वेयरहाउस में 85% ऑटोमेशन दिखाने वाले अनुमानों के साथ, एक मजबूत और सुरक्षित WiFi इन्फ्रास्ट्रक्चर पर कोई समझौता नहीं किया जा सकता।
इस मॉडल को ठीक से सपोर्ट करने के लिए, आपको एक ज़ीरो-ट्रस्ट आर्किटेक्चर को मजबूत, पहचान-संचालित एक्सेस कंट्रोल के साथ जोड़ना होगा। एक ऐसा नेटवर्क बनाने के लिए जो अत्यधिक सुरक्षित और परिचालन रूप से कुशल दोनों हो, व्यापक नेटवर्क सुरक्षा सर्वोत्तम प्रथाओं को लागू करना भी महत्वपूर्ण है।
पासवर्ड रहित प्रमाणीकरण के साथ एक्सेस को सरल बनाना
एक बार जब आप एक सुरक्षित, खंडित नेटवर्क बना लेते हैं, तो अगला काम पूरी तरह से यह सोचना होता है कि लोग और डिवाइस वास्तव में इससे कैसे जुड़ते हैं। सालों से, हम साझा पासवर्ड या जटिल Captive Portal पर निर्भर रहे हैं, लेकिन एक व्यस्त वेयरहाउस में, ये तरीके निराशा का कारण और एक बड़ा सुरक्षा जोखिम हैं। सैकड़ों हैंडहेल्ड स्कैनर पर साझा पासवर्ड को अपडेट करने की अराजकता, या लॉगिन पेज के साथ संघर्ष करने वाले डिलीवरी ड्राइवर द्वारा बर्बाद किए गए समय के बारे में सोचें।
यह वह जगह है जहाँ एक आधुनिक, पासवर्ड रहित दृष्टिकोण खेल को पूरी तरह से बदल देता है। यह एक ऐसा कनेक्शन अनुभव बनाने के बारे में है जो उपयोगकर्ता के लिए बेहद सरल हो लेकिन व्यवसाय के लिए कहीं अधिक सुरक्षित हो। किसी ऐसी चीज़ पर भरोसा करने के बजाय जिसे आप जानते हैं (जैसे कोई पासवर्ड जिसे चुराया या साझा किया जा सकता है), यह मॉडल किसी ऐसी चीज़ पर बनाया गया है जो आपके पास है - एक विश्वसनीय डिवाइस या एक सत्यापित पहचान।
यह बदलाव न केवल आपके नेटवर्क को सुरक्षित बनाता है; बल्कि यह आपकी IT टीम को पासवर्ड से संबंधित सपोर्ट कॉल के कभी न खत्म होने वाले सिलसिले से भी मुक्त करता है। यह आपके दरवाजे से अंदर आने वाले हर व्यक्ति के लिए सुरक्षित एक्सेस को दिन का सबसे आसान, सबसे अदृश्य हिस्सा बनाने के बारे में है।
पुरानी कनेक्शन विधियों से आगे बढ़ना
वेयरहाउस WiFi लंबे समय से ऑनलाइन होने के दो मुख्य तरीकों के साथ अटका हुआ है, और सच कहें तो, दोनों में से कोई भी एक गतिशील, उच्च-जोखिम वाले वातावरण के लिए उपयुक्त नहीं है।
साझा पासवर्ड (PSK): सैकड़ों डिवाइसों में फैला एक एकल पासवर्ड एक सुरक्षा दुःस्वप्न है जो कभी भी आ सकता है। जब कोई कर्मचारी नौकरी छोड़ता है, तो उसकी पहुँच को रद्द करने का एकमात्र तरीका प्रत्येक डिवाइस पर पासवर्ड बदलना है। यह एक लॉजिस्टिक असंभवता है जो लगभग कभी नहीं की जाती है, जिससे महीनों तक सुरक्षा में बड़ी कमियाँ खुली रह जाती हैं।
Captive Portals: हम सभी ने उन्हें देखा है - वे वेब पेज जो लॉगिन की मांग करते हुए पॉप अप होते हैं। वे कर्मचारियों के लिए झुंझलाहट का एक निरंतर स्रोत हैं और आगंतुकों के लिए एक भयानक पहला प्रभाव बनाते हैं। वे वर्कफ़्लो को बाधित करते हैं, मैन्युअल लॉगिन की आवश्यकता होती है, और अक्सर केवल एक बॉक्स-टिकिंग अभ्यास होते हैं जो एक खराब, असंगत उपयोगकर्ता अनुभव प्रदान करते हैं।
ये पुराने तरीके आपको सुरक्षा और उपयोगिता में से किसी एक को चुनने के लिए मजबूर करते हैं। पासवर्ड रहित प्रणाली इस समझौते को पूरी तरह से समाप्त कर देती है, जिससे दोनों मोर्चों पर कहीं बेहतर अनुभव मिलता है।
पासवर्डलेस WiFi का सहज अनुभव
इसकी कल्पना करें: एक नया कर्मचारी अपनी पहली शिफ्ट शुरू करता है। WiFi कुंजी वाले कागज़ के एक मुड़े-तुड़े टुकड़े को सौंपे जाने के बजाय, उनका कंपनी-जारी स्कैनर जैसे ही वे इसे ऑन करते हैं, स्वचालित और सुरक्षित रूप से कनेक्ट हो जाता है। या कोई विज़िटिंग ठेकेदार, जिसे दिन भर के लिए अस्थायी, फ़ायरवॉल-सुरक्षित इंटरनेट एक्सेस प्राप्त करने के लिए अपने फोन पर केवल एक बार अपना ईमेल सत्यापित करना होता है।
यह पासवर्डलेस प्रमाणीकरण की वास्तविकता है, जो इन तकनीकों द्वारा संभव बनाई गई है:
OpenRoaming और Passpoint: ये बेहतरीन उद्योग मानक हैं जो उपकरणों को बिना किसी उपयोगकर्ता इनपुट के, सुरक्षित और स्वचालित रूप से विश्वसनीय WiFi नेटवर्क से कनेक्ट होने देते हैं। एक बार जब किसी डिवाइस में एक प्रोफ़ाइल होती है - जैसे कि कॉर्पोरेट क्रेडेंशियल या सिर्फ एक सत्यापित ईमेल पता - तो यह सुरक्षित और निर्बाध रूप से किसी भी भागीदार नेटवर्क पर जा सकता है।
पहचान-आधारित प्रमाणपत्र: कंपनी के स्वामित्व वाले उपकरणों के लिए, आप एक डिजिटल प्रमाणपत्र स्थापित कर सकते हैं जो एक अद्वितीय, बिना नकल किए जा सकने वाले आईडी कार्ड की तरह काम करता है। एक्सेस प्रदान करने के लिए नेटवर्क इस प्रमाणपत्र की जांच करता है, जिससे किसी भी यूजरनेम या पासवर्ड की आवश्यकता पूरी तरह से समाप्त हो जाती है।
साझा रहस्यों से दूर जाकर सत्यापित पहचान की ओर कदम बढ़ाकर, आप एक ऐसा एक्सेस सिस्टम बनाते हैं जो स्वाभाविक रूप से अधिक सुरक्षित होता है और अंतिम उपयोगकर्ता के लिए पूरी तरह से अदृश्य होता है। कनेक्टिविटी केवल एक उपयोगिता बन जाती है जो बैकग्राउंड में काम करती है, जिससे आपका स्टाफ बिना किसी रुकावट के अपना काम कर सकता है।
आपके मौजूदा पहचान प्रणालियों के साथ एकीकृत करना
असली जादू तब होता है जब आप इस सिस्टम को सीधे अपने संगठन के केंद्रीय पहचान प्रदाता से जोड़ते हैं, जैसे कि Google Workspace या Microsoft Entra ID। यह लिंक किसी कर्मचारी के काम पर रखे जाने के क्षण से लेकर उसके जाने के क्षण तक, संपूर्ण उपयोगकर्ता एक्सेस लाइफसाइकल को स्वचालित करता है।
लॉजिस्टिक्स और रिटेल ऑपरेशन्स के लिए, जहां कर्मचारियों का आना-जाना अधिक हो सकता है, यह ऑटोमेशन गेम-चेंजर साबित होता है। उदाहरण के लिए, आतिथ्य तत्व वाले लॉजिस्टिक्स परिवेशों में, Google Workspace के साथ Purple का एकीकरण का मतलब है कि कर्मचारी का Google खाता अक्षम होते ही उसकी WiFi एक्सेस तुरंत रद्द कर दी जाती है। यह साझा किए गए पासवर्ड को प्रबंधित करने की अराजकता और सुरक्षा जोखिम को पूरी तरह से समाप्त कर देता है। डिजिटल रुझानों पर व्यापक दृष्टिकोण प्राप्त करने के लिए, आप datareportal.com पर UK में डिजिटल एडॉप्शन के बारे में अधिक जानकारी पा सकते हैं।
यह गहरा एकीकरण सुनिश्चित करता है कि आपके नेटवर्क एक्सेस नियम हमेशा आपके HR और IT सिस्टम के साथ पूरी तरह से सिंक में रहें। यह एक ज़ीरो-ट्रस्ट सुरक्षा मॉडल का एक मुख्य हिस्सा है, जो आपकी IT टीम के प्रशासनिक कार्यभार को कम करते हुए आपको सटीक नियंत्रण प्रदान करता है।
WiFi डेटा को व्यावहारिक व्यावसायिक अंतर्दृष्टि में बदलना
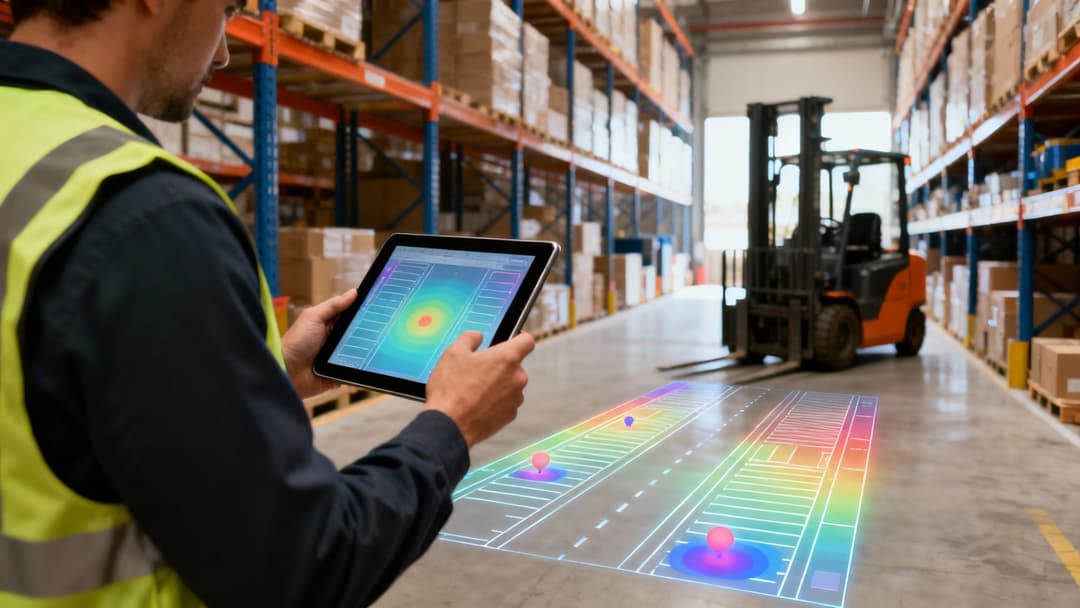
एक अच्छी तरह से डिज़ाइन किया गया wifi for warehouses सिस्टम आपके डिवाइस को केवल ऑनलाइन रखने से कहीं अधिक काम करता है। इसे परिचालन इंटेलिजेंस के एक शक्तिशाली स्रोत के रूप में समझें जो उपयोग किए जाने की प्रतीक्षा कर रहा है। कनेक्ट होने वाला हर एक डिवाइस - चाहे वह कर्मचारी का हैंडहेल्ड स्कैनर हो या किसी ठेकेदार का फोन - एक डिजिटल फुटप्रिंट छोड़ता है। आधुनिक WiFi एनालिटिक्स प्लेटफॉर्म इस अनाम डेटा को इकट्ठा कर सकते हैं और इसका अनुवाद कर सकते हैं, जिससे आपका पूरा नेटवर्क एक सेंसर में बदल जाता है जो आपको दिखाता है कि आपके भौतिक स्थान का वास्तव में कैसे उपयोग किया जा रहा है।
यह आपके लिए अटकलों से आगे बढ़ने और ठोस डेटा समर्थित निर्णय लेने की शुरुआत करने का अवसर है। आने-जाने वाले लोगों की संख्या, डिवाइस के उपयोग और मूवमेंट पैटर्न का विश्लेषण करके, आप छिपी हुई बाधाओं और अनुकूलन के अवसरों को उजागर कर सकते हैं जो पहले पूरी तरह से अदृश्य थे।
कनेक्टिविटी डेटा से परिचालन इंटेलिजेंस तक
WiFi एनालिटिक्स से मिलने वाली जानकारियां सीधे आपके वेयरहाउस की उत्पादकता और लेआउट को प्रभावित करती हैं। सिस्टम विस्तृत हीटमैप जेनरेट कर सकता है, जो आपको सटीक रूप से दिखाता है कि कौन से क्षेत्र सबसे व्यस्त हैं और दिन के किस विशिष्ट समय पर व्यस्तता अधिक होती है।
इस प्रकार की जानकारी वर्कफ़्लो को अनुकूलित करने के लिए बहुत मूल्यवान है। उदाहरण के लिए, आप यह जान सकते हैं कि एक निश्चित पिकिंग आइल हर सुबह 9 बजे से 11 बजे के बीच एक बड़ा बॉटलनेक बन जाता है। इस ज्ञान से लैस होकर, आप स्टॉक को पुनर्गठित कर सकते हैं, कर्मचारियों के रोटा में बदलाव कर सकते हैं, या ग्रिडलॉक को कम करने और फ़ुलफ़िलमेंट को तेज़ करने के लिए फ़ोर्कलिफ्ट ट्रैफ़िक का मार्ग भी बदल सकते हैं।
आपका नेटवर्क पहले से ही यह डेटा एकत्र कर रहा है। मुख्य बात एक ऐसे प्लेटफॉर्म का उपयोग करना है जो कच्चे कनेक्शन लॉग को इस बात के स्पष्ट, व्यावहारिक विज़ुअलाइज़ेशन में अनुवाद कर सके कि आपकी टीमें, संपत्तियां और आगंतुक आपकी सुविधा के भीतर कैसे चलते और बातचीत करते हैं।
विस्तार का यह स्तर आपके निर्णय लेने को प्रतिक्रियाशील से सक्रिय में बदल देता है, जिससे आपको समस्याओं के आपके मुनाफे पर असर डालने से पहले ही उनसे निपटने में मदद मिलती है।
WiFi एनालिटिक्स के वास्तविक दुनिया के अनुप्रयोग
इस डेटा के व्यावहारिक उपयोग बड़े पैमाने पर हैं, जो आपके पूरे संचालन में वास्तविक, ठोस सुधार लाते हैं।
- एसेट ट्रैकिंग को अनुकूलित करना: फ़ॉर्कलिफ्ट या उच्च-मूल्य वाले उपकरणों जैसे WiFi-सक्षम एसेट के स्थान को ट्रैक करके, आप अधिक कुशल मार्ग खोजने और ईंधन या बैटरी के उपयोग को कम करने के लिए उनके यात्रा पथों का विश्लेषण कर सकते हैं।
- श्रम आवंटन में सुधार: अपने लोडिंग और रिसीविंग बे पर पीक टाइम को सटीक रूप से पहचानें ताकि यह सुनिश्चित हो सके कि आपके पास सही संख्या में कर्मचारी उपलब्ध हैं, जिससे वाहनों का प्रतीक्षा समय कम हो और थ्रूपुट बढ़े।
- लेआउट और सुरक्षा को बढ़ाना: चार्जिंग स्टेशन या टूल क्रिब्स जैसे साझा संसाधनों को सबसे सुविधाजनक, अत्यधिक ट्रैफ़िक वाले स्थानों पर रखने के लिए फ़ुट ट्रैफ़िक का विश्लेषण करें। यह सरल बदलाव आपकी टीम के लिए बर्बाद होने वाले यात्रा समय को नाटकीय रूप से कम कर सकता है।
ई-कॉमर्स की तेजी का मतलब है कि गोदामों को लगभग-परफेक्ट डिलीवरी का लक्ष्य रखना होगा, कुछ लोगों का अनुमान है कि केवल प्रतिस्पर्धा में बने रहने के लिए 2030 तक 85% ऑटोमेशन की आवश्यकता होगी। जबकि 41% गोदाम 5G को प्राथमिकता के रूप में देखते हैं, Purple जैसे प्लेटफॉर्म आज इस अंतर को पाटते हैं। वे आपको अभी अधिक स्मार्ट, अधिक स्वचालित संचालन के लिए आवश्यक डेटा देने के लिए आपके मौजूदा WiFi बुनियादी ढांचे का उपयोग करते हैं। आप imarcgroup.com पर UK वेयरहाउस ऑटोमेशन मार्केट के बारे में अधिक जानकारी प्राप्त कर सकते हैं।
वेयरहाउस WiFi: आपके प्रश्नों के उत्तर
जब आप एक वेयरहाउस WiFi ओवरहॉल की योजना बनाने में पूरी तरह व्यस्त होते हैं, तो कई व्यावहारिक प्रश्न सामने आते हैं। आइए सीधे मुद्दे पर आते हैं और आईटी और ऑपरेशन्स लीडर्स से सुने जाने वाले कुछ सबसे सामान्य प्रश्नों का समाधान करते हैं।
हम अपने सभी पुराने लीगेसी उपकरणों को कैसे कनेक्ट कर सकते हैं?
यह एक बड़ी समस्या है। कई गोदाम पुराने बारकोड स्कैनर और टर्मिनलों से भरे हुए हैं जो अभी भी पूरी तरह से ठीक काम करते हैं लेकिन वे केवल पुराने सुरक्षा प्रोटोकॉल या भीड़भाड़ वाले 2.4 GHz बैंड की भाषा ही समझ सकते हैं। सैकड़ों चालू उपकरणों को फेंक देना एक बहुत ही कठिन निर्णय है।
अच्छी खबर यह है कि आपको ऐसा करने की आवश्यकता नहीं है। एक आधुनिक नेटवर्क सिस्टम उन्हें सुरक्षित रूप से शामिल कर सकता है।
इसकी तरकीब स्मार्ट नेटवर्क सेगमेंटेशन है। आप इन पुराने डिवाइसों के लिए एक अलग, पृथक नेटवर्क - एक VLAN - बनाते हैं। Identity Pre-Shared Key (iPSK) जैसी सुविधा का उपयोग करके, आप उनके चारों ओर सुरक्षा नियमों का एक विशिष्ट सेट लागू कर सकते हैं। यह उन्हें आपके मुख्य परिचालन नेटवर्क से प्रभावी ढंग से फ़ायरवॉल करता है, जिससे वे आपकी मुख्य सुरक्षा में सेंध लगाए बिना अपना काम कर पाते हैं।
यह नए हार्डवेयर पर तुरंत एक बड़ी राशि खर्च किए बिना पुराने उपकरणों को एक आधुनिक, ज़ीरो-ट्रस्ट सुरक्षा मॉडल में एकीकृत करने का एक स्मार्ट तरीका है।
हमें वास्तव में एक WiFi विक्रेता में क्या देखना चाहिए?
सही हार्डवेयर वेंडर चुनना एक ऐसा निर्णय है जो आने वाले कई वर्षों तक आपके साथ रहेगा। हालांकि Meraki, Aruba, और Ruckus जैसे बड़े नाम सभी बेहतरीन विकल्प हैं, लेकिन यह निर्णय खुद एक्सेस पॉइंट्स की सीमाओं से कहीं आगे जाता है।
आपको संपूर्ण हार्डवेयर पारिस्थितिकी तंत्र को देखने की आवश्यकता है। क्या यह प्रदान करता है:
- केंद्रीकृत क्लाउड प्रबंधन: हर चीज़ को देखने और प्रबंधित करने के लिए एक एकल कंसोल गैर-परक्राम्य है। यह प्रशासन और समस्या निवारण को बेहद आसान बनाता है।
- मजबूत एनालिटिक्स: आपको यह देखने की क्षमता की आवश्यकता है कि आपके नेटवर्क पर क्या हो रहा है। डिवाइस के प्रदर्शन, रोमिंग पैटर्न और समग्र नेटवर्क स्वास्थ्य का डेटा बेहद मूल्यवान है।
- थर्ड-पार्टी एकीकरण: सुनिश्चित करें कि वेंडर का प्लेटफ़ॉर्म आपके अन्य सिस्टमों, विशेष रूप से आपके सुरक्षा और पहचान प्रबंधन टूल के साथ आसानी से काम करता है।
संपूर्ण प्रबंधन अनुभव पर ध्यान केंद्रित करें। हार्डवेयर का कच्चा प्रदर्शन महत्वपूर्ण है, लेकिन आप इसे दिन-प्रतिदिन कैसे प्रबंधित करते हैं, यह वास्तव में मायने रखता है।
क्या 5G हमारे वेयरहाउस WiFi के लिए एक अच्छा बैकअप है?
बिल्कुल। हालांकि एक मजबूत WiFi नेटवर्क हमेशा आपकी प्राथमिक योजना होना चाहिए, लेकिन आपके सबसे महत्वपूर्ण सिस्टम पर 100% अपटाइम की गारंटी देने के लिए बैकअप के रूप में 5G का उपयोग करना एक बेहतरीन कदम है।
अपने Warehouse Management System (WMS) सर्वर या अपनी प्रमुख रोबोटिक्स के कंट्रोलर के बारे में सोचें। यदि मुख्य इंटरनेट कनेक्शन में कोई रुकावट आती है, तो एक निजी 5G कनेक्शन पर स्वचालित फ़ेलओवर एक मामूली व्यवधान और एक विनाशकारी शटडाउन के बीच का अंतर हो सकता है। यह अतिरकता की एक आवश्यक परत है जो आपके संचालन के दिल को धड़कता हुआ रखती है, चाहे कुछ भी हो।
क्या आप सुरक्षित, पासवर्ड रहित एक्सेस के साथ अपने वेयरहाउस नेटवर्क को आधुनिक बनाने के लिए तैयार हैं? Purple एक पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म प्रदान करता है जो कर्मचारियों, मेहमानों और IoT डिवाइसों के लिए एक बेहतर, स्वचालित अनुभव प्रदान करने के लिए अग्रणी हार्डवेयर और आपके मौजूदा निर्देशिका सेवाओं के साथ सहजता से एकीकृत होता है। जानें कि Purple आपके वेयरहाउस कनेक्टिविटी को कैसे बदल सकता है।



