
Warehouse WiFi network planner and AP sizing calculator
Model RF attenuation through high metal racks, calculate directional patch antenna downtilt, size access point density, and optimize AGV fast roaming for high-velocity logistics facilities.
Corrugated cardboard, paper packaging, and moderate wood pallet density.
Mission-critical robotics requiring continuous telemetry, sub-25ms handoffs, and zero packet loss.
RF propagation and high-bay rack attenuation engineering
Warehouses present the most hostile RF propagation conditions in enterprise networking. Tall steel pallet racking acts as an RF waveguide along aisles and an impenetrable barrier perpendicular to rows. Understanding propagation physics eliminates chronic dead zones.
Aisle directional patch antennas vs omnidirectional
Never deploy omnidirectional APs above high metal racking. An omni antenna radiates energy in a 360-degree donut pattern, bouncing off top shelf pallets and creating destructive multipath reflections. Instead, deploy narrow-beam (30° to 60° azimuth) directional patch antennas pointing straight down aisle centers.
Ceiling drop mounting & Fresnel zone clearance
At 36 ft, mounting directly on the metal roof deck places the first Fresnel zone into contact with steel joists and fire sprinklers. Drop APs to 22 ft using rigid conduit or unistrut drops. Set mechanical downtilt to 20° to concentrate beam energy at the floor.
Warehouse WiFi capacity and RF architecture planner
Calculate access point counts, narrow-beam antenna geometry, floor RSSI thresholds, and fast-roaming parameters across high-bay racking.
10 to 14 metre pallet racking with mixed dry goods and steel framing.
Enforces strict -65 dBm floor signal and <35 ms fast roaming
Antenna radiation patterns & high-bay mounting geometry
Standard omnidirectional access points mounted at 10 metres or higher create wide RF coverage bubbles that bounce across metal racking. Down-tilt directional patch antennas concentrate RF energy down aisle corridors, reducing co-channel interference and eliminating hidden-node packet collisions.
Positioned at alternate aisle ends pointing downward at 15° to 20°. Keeps signal contained strictly within picking aisles to eliminate cross-aisle signal bleeding.
Avoid mounting APs flush to metal roof decking. Drop APs below HVAC ducts, overhead lighting, and structural steel trusses using rigid conduit or uni-strut drops.
Warehouses near airports or weather radar must avoid dynamic frequency selection (DFS) channel hops. Reserve non-DFS 5 GHz or 6 GHz channels to keep pickers online 24/7.
Need an on-site predictive RF heat map and site survey?
Purple network engineers validate RF attenuation, 3D rack reflections, and client roaming behaviour across UK and European distribution hubs.
जेव्हा वेअरहाऊस WiFi चा विचार केला जातो, तेव्हा तुम्ही फक्त ऑफिसमध्ये चालणारे काम वेअरहाऊसमध्ये चालेल अशी अपेक्षा करू शकत नाही. प्रचंड अवाढव्य आकारमान, अंतहीन धातूचे रॅकिंग आणि सततचे रेडिओ फ्रिक्वेन्सीचे गोंधळ यामुळे मानक सोल्यूशन सुरुवातीपासूनच अयशस्वी ठरते. हे योग्यरित्या कार्य करण्यासाठी व्यावसायिक रेडिओ फ्रिक्वेन्सी (RF) साईट सर्वे, स्मार्ट ऍक्सेस पॉईंट प्लेसमेंट आणि हँडहेल्ड स्कॅनरपासून स्वायत्त रोबोट्सपर्यंतच्या सर्व गोष्टींना सपोर्ट करू शकणारी मजबूत सुरक्षा यावर अवलंबून असते.
हे केवळ सिग्नल मिळवण्यापुरते मर्यादित नाही; तर तुमच्या संपूर्ण लॉजिस्टिक्स ऑपरेशनसाठी हाय-परफॉर्मन्स वायरलेस बॅकबोन तयार करण्याबद्दल आहे.
आधुनिक वेअरहाउसमध्ये मानक WiFi का अयशस्वी ठरते
ऑफिसच्या WiFi सेटअपसह वेअरहाऊस कव्हर करण्याचा प्रयत्न करणे म्हणजे डेस्क लॅम्पने फुटबॉल स्टेडियम उजळवण्याचा प्रयत्न करण्यासारखे आहे. हे कामासाठी चुकीचे साधन आहे. ऑफिस हे प्लास्टरबोर्डच्या भिंती असलेले तुलनेने शांत, अंदाज लावता येण्यासारखे ठिकाण असते. वेअरहाऊस? ते पूर्णपणे वेगळे असते.
हे वातावरण वायरलेस सिग्नल्ससाठी मूलभूतपणे अनुकूल नाही. आपण उंच स्टीलचे रॅक, जाड काँक्रीटचे खांब आणि सतत फिरणारे धातूचे फोर्कलिफ्ट्स बद्दल बोलत आहोत. या साहित्यामुळे केवळ WiFi ब्लॉक होत नाही; तर ते सिग्नल्स सर्व दिशांना परावर्तित आणि विखुरतात. यामुळे डेड झोनने भरलेला एक गोंधळलेला, अनपेक्षित कव्हरेज मॅप तयार होतो जो स्टॉकच्या पातळीनुसार बदलू शकतो.
वेअरहाउस पर्यावरणाची अनन्य आव्हाने
इमारत हा तर या समस्येचा फक्त एक भाग आहे. गोदाम हे एकमेकांशी स्पर्धा करणाऱ्या रेडिओ फ्रिक्वेन्सीजचे एक गोंगाटमय आणि डायनॅमिक परिसंस्था आहे. एअरटाइमसाठी स्पर्धा करणाऱ्या या सर्व वायरलेस उपकरणांचा विचार करा:
- हँडहेल्ड स्कॅनर्स आणि टर्मिनल्स: हे इन्व्हेंटरी मॅनेजमेंटचे मुख्य आधार आहेत, ज्यांना वेअरहाऊस मॅनेजमेंट सिस्टम (WMS) शी जोडण्यासाठी अत्यंत मजबूत, सतत कनेक्शनची आवश्यकता असते.
- ऑटोनॉमस गाईडेड व्हेइकल्स (AGVs) आणि रोबोट्स: या मशीनना सुरक्षितपणे आणि प्रभावीपणे नेव्हिगेट करण्यासाठी अत्यंत कमी लेटन्सी कनेक्शन आवश्यक आहे. एक जरी सिग्नल खंडित झाला, तरी संपूर्ण उत्पादन प्रक्रिया ठप्प होऊ शकते.
- IoT सेन्सर्स: तापमानापासून ते मशिनरीच्या आरोग्यापर्यंत सर्व गोष्टींचा मागोवा घेणारी डिव्हाइसेस सतत डेटाचे लहान परंतु महत्त्वपूर्ण पॅकेट्स पाठवत असतात, जे गहाळ होणे परवडणारे नाही.
- Voice-over-WiFi सिस्टम्स: व्हॉईस-पिकिंग सिस्टम्स नेटवर्क जिटर आणि पॅकेट लॉससाठी अत्यंत संवेदनशील असतात, ज्यामुळे स्पष्ट सूचनांचा गोंधळ उडू शकतो.
यातील प्रत्येक सिस्टीम बँडविड्थसाठी आग्रही असते, ज्यामुळे दाटीवाटीचे RF वातावरण तयार होते जे यासाठी तयार न केलेल्या नेटवर्कला सहजपणे ओव्हरलोड करू शकते. मानक ऑफिस ऍक्सेस पॉईंट्स (APs) या प्रकारच्या उपकरणांची घनता किंवा गुंतागुंत हाताळण्यासाठी डिझाइन केलेले नसतात. तुम्ही आमच्या औद्योगिक WiFi च्या मार्गदर्शकामध्ये या समस्यांचा अधिक सखोल अभ्यास करू शकता.
अविश्वसनीय कनेक्टिव्हिटीची मोठी किंमत
ऑफिसमध्ये, काही काळासाठी WiFi बंद पडणे ही किरकोळ अडचण असते. वेअरहाउसमध्ये, हे एक मोठे संकट असते. जेव्हा नेटवर्क बंद होते, तेव्हा बारकोड स्कॅनर निरुपयोगी होतात, पिक लिस्ट अपडेट करता येत नाहीत आणि स्वायत्त रोबोट्स जागेवरच थांबतात.
एक अविश्वसनीय नेटवर्क आपल्या ऑपरेशनल थ्रूपुटला थेट बाधा आणते. डाउनटाइमच्या प्रत्येक मिनिटाचा अर्थ विलंबाने पाठवली जाणारी शिपमेंट्स, त्रस्त झालेले कर्मचारी आणि प्रत्यक्ष आर्थिक नुकसान असा होतो. गार्टनरच्या अंदाजानुसार, नेटवर्क डाउनटाइममुळे व्यवसायांना सरासरी £४,५०० प्रति मिनिट खर्च करावा लागतो.
याच कारणास्तव गोदामाच्या WiFi साठी विशिष्ट दृष्टिकोन असणे अनिवार्य आहे. यासाठी काळजीपूर्वक नियोजन, औद्योगिक-दर्जाचे हार्डवेअर आणि या कठीण वातावरणात रेडिओ लहरी कशा प्रकारे कार्य करतात याची सखोल माहिती असणे आवश्यक आहे. ध्येय केवळ मूलभूत कनेक्टिव्हिटी मिळवणे नाही; तर तुमच्या लॉजिस्टिक्स मशीनच्या प्रत्येक भागाला सक्षम करणारा मजबूत डिजिटल पाया तयार करणे हे आहे.
उत्कृष्ट कव्हरेजसाठी तुमचा WiFi आराखडा डिझाइन करणे
गोदामाचे WiFi योग्यरित्या मिळवणे म्हणजे काही ऍक्सेस पॉइंट्स (APs) पसरवणे आणि सर्वोत्तम कामगिरीची आशा करणे नव्हे. ही एक अत्यंत काळजीपूर्वक केलेली, अभियांत्रिकी-नेतृत्वाची प्रक्रिया आहे, जी पहिली वीट रचण्यापूर्वी वास्तुविशारदाने तपशीलवार आराखडा तयार करण्यासारखीच आहे. हा डिजिटल आराखडा उत्तम कव्हरेजसाठी तुमचा मार्गदर्शक नकाशा आहे, ज्यामुळे प्रत्येक स्कॅनर, टॅबलेट आणि सेन्सरला मजबूत, स्थिर WiFi कनेक्शन मिळेल याची खात्री होते.
संपूर्ण योजना रेडिओ फ्रिक्वेन्सी (RF) नियोजनाच्या मजबूत पायावर तयार केली आहे. सॉफ्टवेअर मॉडेलिंग आणि प्रत्यक्ष चाचणीच्या मिश्रणाचा वापर करून तुमच्या विशिष्ट, क्लिष्ट वातावरणात वायरलेस सिग्नल्स नेमके कसे वागतील याचा नकाशा तयार करण्याचे हे शास्त्र आहे. प्रामाणिकपणे सांगायचे तर, हा टप्पा वगळणे हे वेअरहाऊस WiFi प्रकल्प अयशस्वी होण्याचे, निराशाजनक डेड झोन आणि प्रचंड डाउनटाइमचे सर्वात मोठे कारण आहे.
प्रेडिक्टिव्ह साईट सर्व्हेपासून सुरुवात करणे
हा प्रवास प्रेडिक्टिव्ह साइट सर्व्हेपासून सुरू होतो. हे एक अत्यंत महत्त्वाचे पहिले पाऊल आहे जेथे तुम्ही तुमच्या वेअरहाऊसच्या RF वैशिष्ट्यांचा डिजिटल ट्विन तयार करण्यासाठी विशेष सॉफ्टवेअर वापरता. तुम्ही प्लॅनिंग टूलमध्ये तपशीलवार फ्लोअर प्लॅन्स अपलोड करून सुरुवात कराल.
हे डिजिटल मॉडेल नेटवर्क इंजिनिअर्सना व्हर्च्युअल APs ठेवण्याची आणि WiFi कव्हरेज कसे दिसेल याचे सिम्युलेशन करण्याची सुविधा देते. ते प्रत्यक्ष मांडणी, छताची उंची, गल्ल्यांची ठिकाणे आणि तुमची इमारत कोणत्या साहित्यापासून बनली आहे याचा देखील विचार करू शकतात. हे सिम्युलेशन तुम्हाला अंदाजे किती APs लागतील आणि ते कुठे असावेत हे ठरवण्यासाठी एक मजबूत पाया देते.
डिजिटल योजनांपासून ते प्रत्यक्ष वास्तवापर्यंत
प्रेडिक्टिव्ह सर्व्हे हा एक उत्तम सुरुवातीचा टप्पा असला, तरी तो केवळ एक सिम्युलेशन आहे. तो प्रत्यक्ष सुरू असलेल्या वेअरहाउसमधील गतिमान आणि सतत बदलणाऱ्या स्वरूपाचा पूर्णपणे अंदाज घेऊ शकत नाही. शेल्फ भरले जाणे, फॉर्कलिफ्ट्सकडून स्टॉक हलवला जाणे आणि नवीन मशिनरी वापरात येणे यांमुळे आपल्या इमारतीमधील "RF weather" सतत बदलत असते.
येथेच प्रत्यक्ष साइटवर प्रत्यक्ष सर्वेक्षण करणे अत्यंत आवश्यक बनते. प्रत्यक्ष सिग्नलची ताकद मोजण्यासाठी, हस्तक्षेपाचे स्रोत शोधण्यासाठी आणि सॉफ्टवेअर मॉडेलच्या नजरेतून सुटलेले अनपेक्षित डेड झोन शोधण्यासाठी अभियंते विशेष उपकरणांसह प्रत्यक्ष जागेवर फिरतील.
फिजिकल सर्व्हे हा डिजिटल ब्लू प्रिंटची पडताळणी करतो. नकाशा पाहणे आणि प्रत्यक्षात त्या जमिनीवर चालणे यात असणारा फरक यासारखाच हा आहे - हे अशा रिअल-वर्ल्ड अडथळ्यांना शोधून काढते जे तुमच्या नेटवर्कच्या कामगिरीला बाधा आणू शकतात.
ही प्रत्यक्ष प्रक्रिया तुमचे अंतिम AP प्लेसमेंट केवळ स्थिर फ्लोअर प्लॅनसाठी नाही, तर वास्तविकतेसाठी ऑप्टिमाइझ केले असल्याचे सुनिश्चित करते. हे पुष्टी करते की सिग्नल खरोखरच इन्व्हेंटरीच्या दाट पॅलेट्समधून जाऊ शकतात आणि तुमच्या टीम ज्यावर अवलंबून आहेत अशा कमी पॉवरच्या हँडहेल्ड स्कॅनर्सपर्यंत पोहोचू शकतात.
AP प्लेसमेंट आणि अँटेना निवडीमध्ये प्रभुत्व मिळवणे
एकदा का तुमच्याकडे व्हॅलिडेटेड RF मॅप आला की, संपूर्ण लक्ष थेट हार्डवेअरवर केंद्रित होते. जिथे गरज आहे तिथे अगदी अचूकपणे मजबूत आणि स्पष्ट सिग्नल देणे हे मुख्य उद्दिष्ट असते, ज्याचा अर्थ सहसा विविध अँटेना प्रकारांचे हुशारीने मिश्रण वापरणे असा होतो.
विश्वासार्ह गोदाम WiFi साठी योग्य साधन निवडणे अत्यंत महत्त्वाचे आहे. तुम्ही वापरणार असलेले दोन मुख्य अँटेना प्रकार खालीलप्रमाणे आहेत:
- ओम्नीडायरेक्शनल अँटेना (Omnidirectional Antennas): हे 360-डिग्री पॅटर्नमध्ये सिग्नल प्रसारित करतात, अगदी संपूर्ण खोली उजळून टाकणाऱ्या सामान्य लाइट बल्बप्रमाणे. हे पॅकिंग आणि स्टेजिंग झोनसारख्या मोठ्या, मोकळ्या जागांसाठी योग्य आहेत जेथे आपल्याला सर्व बाजूंनी कव्हरेजची आवश्यकता असते.
- डायरेक्शनल अँटेना (Directional Antennas): हे एखाद्या स्पॉटलाइटसारखे कार्य करतात, जे RF सिग्नलला एका विशिष्ट, केंद्रित बीममध्ये केंद्रित करतात. इन्व्हेंटरी गल्ल्यांसारख्या लांब, अरुंद जागांसाठी हे आदर्श पर्याय आहेत, जे मेटल रॅक्समध्ये सिग्नल वाया न घालवता कॉरिडॉरच्या शेवटपर्यंत मजबूत कनेक्टिव्हिटी सुनिश्चित करण्यासाठी थेट सिग्नल प्रसारित करतात.
माउंटिंगची उंची हा या समस्येचा आणखी एक महत्त्वाचा भाग आहे. AP खूप जास्त उंचावर बसवला, तर तुम्हाला जमिनीवर विस्तृत पण कमकुवत सिग्नल मिळू शकतो. खूप कमी उंचीवर असल्यास, ते फॉर्कलिफ्ट्स आणि उंच पॅलेट्समुळे सहजपणे ब्लॉक होऊ शकते. सिग्नलची गुणवत्ता न घालवता जास्तीत जास्त पोहोच मिळवण्यासाठी, उंची योग्य ठेवणे हा एक काळजीपूर्वक करावा लागणारा समतोल आहे, जो सहसा सर्व्हे प्रक्रियेदरम्यान निश्चित केला जातो.
फिजिकल व्हॅलिडेशन आणि धोरणात्मक हार्डवेअर निवडीसह प्रेडिक्टिव मॉडेलिंग एकत्र करून, तुम्ही तुमच्या वेअरहाउसच्या अनोख्या आव्हानांसाठी तयार केलेला एक मजबूत नेटवर्क आराखडा तयार करता. तुमच्या हार्डवेअरच्या गरजांचा अंदाज घेण्यासाठी, तुम्ही सुरुवात म्हणून या उपयुक्त access point calculator चा वापर करू शकता.
स्कॅनरपासून रोबोट्सपर्यंत प्रत्येक उपकरणाचे नियोजन करणे
तुमच्या संपूर्ण गोदामात निर्दोष WiFi कव्हरेज मिळवणे हा एक मोठा विजय आहे, परंतु ही केवळ अर्धी लढाई आहे.
याचा विचार अगदी नवीन महामार्ग बांधण्यासारखा करा. रुंद, मोकळे रस्ते (कव्हरेज) असणे विलक्षण आहे, परंतु जर तुम्ही रहदारीचा प्रवाह (क्षमता) व्यवस्थापित केला नाही, तर गर्दीच्या वेळी पूर्णपणे ट्रॅफिक जाम होईल. तुमच्या गोदामाचे नेटवर्क प्रत्येक डिव्हाइसच्या - अगदी सोप्या बारकोड स्कॅनरपासून ते अत्यंत क्लिष्ट स्वायत्त रोबोटपर्यंतच्या - वैविध्यपूर्ण आणि मागणी असलेल्या रहदारीला हाताळण्यासाठी तयार केले पाहिजे.
या संपूर्ण प्रक्रियेला आपण डिव्हाइस प्रोफाइलिंग आणि क्षमता नियोजन असे म्हणतो. हे डिजिटल ट्रॅफिक जॅम रोखण्याबद्दल आहे ज्यामुळे तुमचे संपूर्ण कामकाज ठप्प होऊ शकते. तुम्हाला प्रत्येक डिव्हाइसच्या गरजा सखोलपणे समजून घ्याव्या लागतील आणि कोणत्याही तडजोडीशिवाय त्या सर्वांना एकाच वेळी सेवा देणारे नेटवर्क डिझाइन करावे लागेल.
तुमच्या डिव्हाइस इकोसिस्टमला जाणून घेणे
एक गोष्ट स्पष्ट करूया: सर्व डिव्हाइसेस समान नसतात. डेटाची लहान पॅकेट्स पाठवणाऱ्या साध्या हँडहेल्ड स्कॅनरच्या गरजा, व्हिडिओ स्ट्रीमिंग करणाऱ्या हाय-डेफिनिशन सुरक्षा कॅमेरा किंवा सुरक्षितपणे नेव्हिगेट करण्यासाठी मजबूत, तात्काळ कनेक्शन आवश्यक असलेल्या AGV पेक्षा पूर्णपणे भिन्न असतात. तुमचे पहिले पाऊल म्हणजे तुमच्या नेटवर्कवर असणाऱ्या प्रत्येक वायरलेस डिव्हाइसची संपूर्ण यादी तयार करणे होय.
हा वर्कफ्लो प्रत्यक्ष काम करणाऱ्या गोदामातील WiFi नेटवर्कचे नियोजन आणि उपयोजन करण्याच्या मुख्य टप्प्यांचे वर्गीकरण करतो.
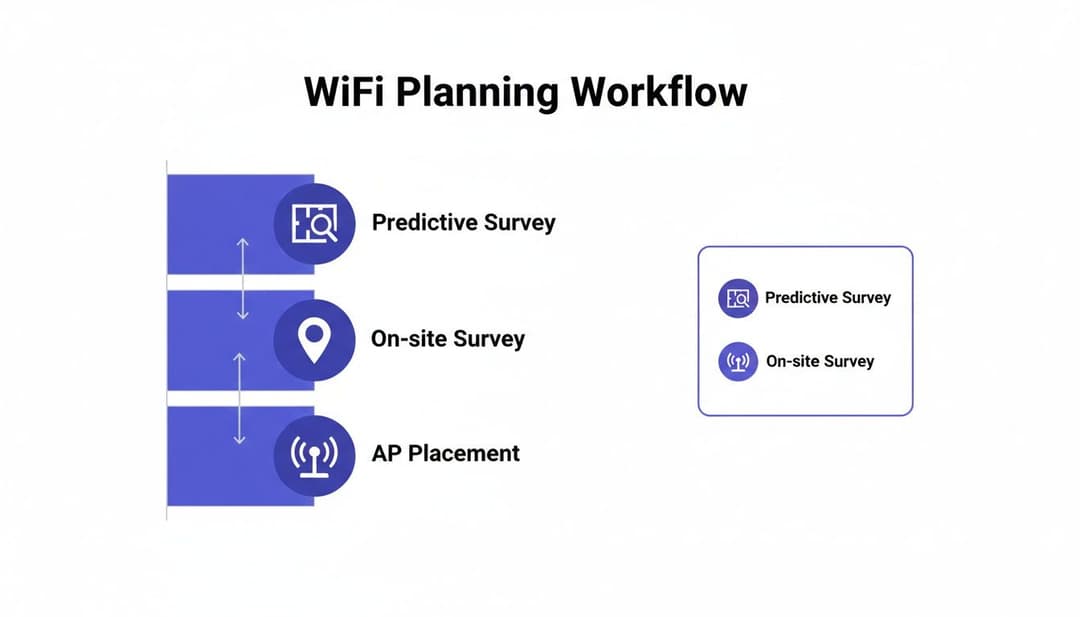
तुम्ही पाहू शकता की, यशस्वी उपयोजन (deployment) हा अंदाज लावण्याचा खेळ नाही. ही एक पद्धतशीर प्रक्रिया आहे जी तुमचे ॲक्सेस पॉइंट्स कुठे असतील हे निश्चित करण्याचा विचार करण्यापूर्वी डिजिटल सिम्युलेशनपासून प्रत्यक्ष, जमिनीवरील पडताळणीपर्यंत चालते.
आपल्या WiFi आराखड्याचे नियोजन करताना, आपल्या टीम्स अवलंबून असलेल्या विविध प्रकारच्या डिवाइसेसचा विचार करणे आवश्यक आहे. यामध्ये लॉजिस्टिक्स टीम्ससाठी ड्रायव्हर आणि डिस्पॅच कम्युनिकेशनचे केंद्रीकरण करणाऱ्या डिवाइसेसचा समावेश आहे, ज्यांना सुरळीतपणे चालण्यासाठी अखंड कनेक्टिव्हिटीची अत्यंत गरज असते.
प्रत्येक प्रकारच्या उपकरणासाठी, तुम्हाला त्याच्या विशिष्ट नेटवर्क मागण्यांची नोंद करावी लागेल:
- बँडविड्थची आवश्यकता: ते प्रत्यक्षात किती डेटा वापरते? व्हॉईस-पिकिंग हेडसेट अतिशय कमी डेटा वापरतो, तर मशीन व्हिजन कॅमेरा असलेले रोबोटिक आर्म खूप जास्त डेटा वापरते.
- लेटन्सी संवेदनशीलता: रिअल-टाइम कनेक्शन किती गंभीर आहे? AGVs आणि व्हॉईस सिस्टीम्स विलंबासाठी (लेटन्सी) अत्यंत संवेदनशील असतात, तर दर पाच मिनिटांनी रिपोर्ट करणाऱ्या तापमान सेन्सरला याने काहीही फरक पडत नाही.
- मोबिलिटी आणि रोमिंग: उपकरण इकडून तिकडे हलते का? फोर्कलिफ्ट टॅब्लेट्स आणि स्कॅनर्सचे कनेक्शन खंडित न होता त्यांनी ॲक्सेस पॉईंट्स दरम्यान अखंडपणे रोमिंग केले पाहिजे. पिकिंग दरम्यान कनेक्शन खंडित होणे उत्पादकतेसाठी घातक ठरू शकते.
हे प्रोफाईल तुम्हाला तुमच्या नेटवर्कवर मिनिटाला किती लोड असेल याचे अगदी स्पष्ट चित्र तयार करण्यात मदत करते.
स्पष्ट करण्यासाठी, गोदामातील काही सामान्य उपकरणे आणि त्यांना सामान्यतः नेटवर्ककडून कशाची आवश्यकता असते यावर येथे एक नजर टाकली आहे.
वेअरहाउस डिव्हाइस प्रोफाइल आणि नेटवर्क आवश्यकता
हा तक्ता केवळ एक यादी नाही; तर केवळ समस्यांवर प्रतिक्रिया देण्याऐवजी तुमच्या ऑपरेशन्सच्या गरजांचा अंदाज घेणारे नेटवर्क तयार करण्यासाठीची एक ब्लू प्रिंट आहे.
नेटवर्क क्षमता व्यवस्थापित करण्यासाठी स्मार्ट रणनीती
एकदा का तुम्हाला तुमच्या डिव्हाइसच्या रचनेची माहिती मिळाली की, लोड व्यवस्थापित करण्यासाठी आणि नेटवर्कचा कोणताही एक भाग ओव्हरलोड होण्यापासून रोखण्यासाठी तुम्ही स्मार्ट धोरणे वापरण्यास सुरुवात करू शकता. हे केवळ समस्येवर अधिक हार्डवेअर वापरण्यापेक्षा स्मार्ट पद्धतीने काम करण्याबद्दल आहे.
एक चांगल्या प्रकारे डिझाइन केलेले नेटवर्क केवळ सिग्नल प्रदान करत नाही - तर ते हुशारीने संसाधनांचे व्यवस्थापन करते. उपकरणांच्या गरजांचा अंदाज घेऊन आणि ते कसे कनेक्ट होतात यावर नियंत्रण ठेवून, तुम्ही अगदी व्यस्त ऑपरेशनल पीक्स दरम्यान देखील सुरळीत, अंदाज लावता येण्यासारखे कार्यप्रदर्शन सुनिश्चित करता.
येथे काही महत्त्वाच्या धोरणांचा उल्लेख केला आहे ज्यामुळे मोठा फरक पडतो:
Smart Channel Planning: WiFi मर्यादित चॅनेलवर कार्य करते. खराब नियोजनामुळे "co-channel interference" (सह-चॅनेल हस्तक्षेप) होतो, जिथे जवळचे ऍक्सेस पॉइंट्स एकमेकांवरून बोलण्याचा प्रयत्न करतात - हे एका लहान खोलीत खूप लोकांनी ओरडण्यासारखे आहे. योग्य चॅनेल नियोजन हे सुनिश्चित करते की APs ओव्हरलॅप न होणाऱ्या चॅनेलवर विभागले गेले आहेत, ज्यामुळे हस्तक्षेप लक्षणीयरीत्या कमी होतो आणि एकूण कामगिरी सुधारते.
Load Balancing: ही तुमच्या नेटवर्कसाठी एक बुद्धिमान ट्रॅफिक मॅनेजमेंट सिस्टीम आहे. हे APs ला ओव्हरलोड झालेल्या ऍक्सेस पॉइंटवरून अधिक उपलब्ध क्षमता असलेल्या जवळच्या ऍक्सेस पॉइंटवर डिव्हाइसेस स्वयंचलितपणे हलविण्याची परवानगी देते. हे कोणत्याही एका AP ला अडथळा बनण्यापासून प्रतिबंधित करते आणि प्रत्येक वापरकर्त्यासाठी आणि डिव्हाइससाठी अधिक स्थिर अनुभव सुनिश्चित करते. आमच्या Real-Time Location Systems च्या मार्गदर्शकामध्ये तुम्ही स्थान-आधारित अंतर्दृष्टीसाठी WiFi वापरण्याबद्दल अधिक जाणून घेऊ शकता.
Band Steering: बहुतांश आधुनिक डिव्हाइसेस 2.4 GHz आणि 5 GHz दोन्ही फ्रिक्वेन्सी बँडवर कार्य करू शकतात. 5 GHz बँड हा मल्टि-लेन, हाय-स्पीड मोटरवे सारखा आहे - तो अधिक चॅनेल्स आणि जलद गती प्रदान करतो, ज्यामुळे तो तुमच्या उच्च-कार्यक्षमता असलेल्या डिव्हाइसेससाठी उत्तम ठरतो. Band steering हुशारीने सक्षम डिव्हाइसेसना 5 GHz शी कनेक्ट होण्यासाठी प्रवृत्त करते, ज्यामुळे अधिक गर्दी असलेला 2.4 GHz बँड जुन्या, लेगसी स्कॅनर्ससाठी मोकळा राहतो जे कदाचित त्याला सपोर्ट करत नाहीत.
डिव्हाइसच्या आवश्यकतांचे आगाऊ नियोजन करून आणि या इंटेलिजेंट मॅनेजमेंट तंत्रांचा वापर करून, तुम्ही एक लवचिक नेटवर्क तयार करता. तुम्ही अशी प्रणाली तयार करता जी आधुनिक वेअरहाउसच्या तीव्र, न थांबणाऱ्या मागण्या हाताळू शकते, ज्यामुळे दिवसाच्या पहिल्या पिकिंगपासून ते दाराबाहेर जाणाऱ्या शेवटच्या शिपमेंटपर्यंत तुमचे ऑपरेशन्स अगदी सुरळीतपणे चालतील याची खात्री मिळते.
झिरो-ट्रस्ट दृष्टिकोनासह तुमचे नेटवर्क सुरक्षित करणे
अतिशय महत्त्वाच्या आणि व्यस्त वेअरहाउसमध्ये, नेटवर्कमधील त्रुटी ही केवळ IT साठी डोकेदुखी नसते. ती एक अशी ऑपरेशनल आपत्ती असते जी पिकिंग, पॅकिंग आणि शिपिंग एका झटक्यात थांबवू शकते. सुरक्षिततेबद्दल जुना विचार - आपल्या नेटवर्कभोवती किल्ला आणि खंदकासारखी मजबूत भिंत बांधणे - आता अत्यंत कालबाह्य झाले आहे. एकदा का एखादा धोका आत शिरला की, त्याला मोकळे रान मिळते.
याच कारणास्तव आधुनिक गोदामाच्या WiFi साठी झिरो-ट्रस्ट दृष्टिकोनाची आवश्यकता आहे. हा सुरक्षा मॉडेल एका साध्या पण प्रभावी तत्त्वावर काम करतो: कधीही विश्वास ठेवू नका, नेहमी सत्यापित करा. यामध्ये कोणताही वापरकर्ता किंवा डिव्हाइस आपोआप विश्वासार्ह मानले जात नाही, मग ते तुमच्या नेटवर्कच्या आत असो वा बाहेर. प्रत्येक वेळी कठोर सत्यापनानंतरच प्रवेश दिला जातो.
वेअरहाउससाठी झिरो-ट्रस्ट का आवश्यक आहे
गोदामाच्या डायनॅमिक आणि काहीशा गोंधळलेल्या वातावरणासाठी zero-trust फ्रेमवर्क अगदी योग्य आहे. तुमच्याकडे विविध लोक आणि उपकरणांचा सतत प्रवाह असतो, ज्यामधील प्रत्येकाच्या गरजा आणि सुरक्षा प्रोफाईल्स पूर्णपणे वेगवेगळ्या असतात.
कोणत्याही क्षणी तुमच्या नेटवर्कवर कोण आहे याचा विचार करा:
- पूर्ण-वेळ कर्मचारी: स्कॅनर्स, टॅब्लेट्स आणि व्हॉईस-पिकिंग हेडसेट्स वापरणाऱ्या कर्मचाऱ्यांना वेअरहाऊस मॅनेजमेंट सिस्टम (WMS) साठी अत्यंत मजबूत कनेक्टिव्हिटी आवश्यक असते.
- हंगामी कंत्राटदार: थर्ड-पार्टी मेंटेनन्स क्रू किंवा हंगामी कामगारांना अतिशय विशिष्ट सिस्टीम्ससाठी मर्यादित, ठराविक वेळेपुरत्या प्रवेशाची आवश्यकता असू शकते.
- IoT उपकरणे: एन्व्हायर्नमेंटल सेन्सर्स, सुरक्षा कॅमेरे आणि स्वयंचलित मशिनरी यांसारख्या स्क्रीन नसलेल्या उपकरणांना सुरक्षित कनेक्शन आवश्यक असते परंतु पासवर्ड टाईप करण्यासाठी कोणताही मानवी वापरकर्ता नसतो.
- अतिथी अभ्यागत: पुरवठादार किंवा ग्राहकांना मूलभूत इंटरनेटची आवश्यकता असू शकते, परंतु त्यांना आपल्या मुख्य ऑपरेशनल नेटवर्कपासून पूर्णपणे वेगळे ठेवले पाहिजे.
प्रत्येकासाठी एकच, सामायिक केलेला पासवर्ड वापरणे हे संकटाला आमंत्रण देण्यासारखे आहे. हे तुम्हाला कोणतीही दृश्यमानता, कोणतेही नियंत्रण देत नाही आणि तुमच्या सुरक्षिततेत एक मोठी त्रुटी निर्माण करते. झिरो-ट्रस्ट प्रत्येक कनेक्शन विनंतीकडे संशयाने पाहून हा धोका दूर करते.
नेटवर्क सेगमेंटेशनसह सुरक्षित झोन तयार करणे
झीरो-ट्रस्टचा मुख्य आधारस्तंभ म्हणजे network segmentation. प्रत्येक डिव्हाइस इतर प्रत्येक डिव्हाइसला पाहू शकेल अशा एका मोठ्या, सपाट नेटवर्क ऐवजी, तुम्ही त्याचे Virtual Local Area Networks (VLANs) नावाच्या स्वतंत्र, विलग झोनमध्ये विभाजन करता.
आपल्या नेटवर्कचा विचार एकाधिक खोल्या असलेल्या सुरक्षित इमारतीसारखा करा, जिथे प्रत्येक खोलीसाठी विशिष्ट कीकार्ड आवश्यक असते. बारकोड स्कॅनर केवळ "Inventory Data" खोलीतच प्रवेश करू शकतात. सुरक्षा कॅमेरे केवळ "Surveillance Feed" खोलीपुरते मर्यादित आहेत. अतिथींच्या उपकरणांना (Guest devices) "Lobby" मध्ये ठेवले जाते आणि त्यांच्याकडे इतर कोणत्याही क्षेत्राची गुरुकिल्ली नसते.
नेटवर्कचे वर्गीकरण (segmenting) करून, तुम्ही संभाव्य धोके मर्यादित ठेवता. जर एखाद्या कॉन्ट्रॅक्टरचा लॅपटॉप बाधित झाला, तर मालवेअर तुमच्या महत्त्वपूर्ण WMS मध्ये पसरू शकत नाही कारण त्याला त्या नेटवर्क सेगमेंटमधून ब्लॉक केलेले असते. ही प्रतिबंधात्मक रणनीती लवचिक वेअरहाउस WiFi सुरक्षिततेसाठी मूलभूत आहे.
हे अलगीकरण महत्त्वपूर्ण आहे. हे सुनिश्चित करते की अभ्यागताच्या फोनसारख्या कमी-प्राधान्य असलेल्या उपकरणावरील असुरक्षिततेचा वापर तुमच्या इन्व्हेंटरी सर्व्हर्स किंवा स्वायत्त रोबोट्ससारख्या उच्च-मूल्य मालमत्तेवर हल्ला करण्यासाठी केला जाऊ शकत नाही.
ओळख-आधारित प्रवेश नियंत्रणाची (Identity-Based Access Control) ताकद
पुढील पाऊल म्हणजे असुरक्षित शेअर्ड पासवर्ड्स वापरणे बंद करणे आणि identity-based access कडे वळणे. प्रत्येक युझर आणि प्रत्येक डिव्हाइसला एक युनिक डिजिटल ओळख आणि क्रेडेंशियल मिळते, जे ते नेटवर्कवर नेमके काय करू शकतात आणि काय नाही हे ठरवते.
येथेच केंद्रीय ओळख निर्देशिकेशी (identity directory) समाकलित होणे अत्यंत फायदेशीर ठरते. तुमची WiFi सिस्टीम Microsoft Entra ID (पूर्वीचे Azure AD) किंवा Google Workspace सारख्या सेवेशी कनेक्ट करून, तुम्ही संपूर्ण प्रवेश नियंत्रण प्रक्रिया स्वयंचलित करू शकता.
हे कसे कार्य करते ते येथे आहे:
- स्वयंचलित ऑनबोर्डिंग: एखादा नवीन कर्मचारी कामावर रुजू होतो आणि त्याला Entra ID मध्ये समाविष्ट केले जाते. त्यांना त्यांच्या भूमिकेसाठी योग्य तो WiFi ॲक्सेस त्वरित आणि स्वयंचलितपणे दिला जातो. IT कडून कोणत्याही मॅन्युअल सेटअपची आवश्यकता नसते.
- त्वरित निरसन: जेव्हा एखादा कर्मचारी नोकरी सोडतो आणि त्याचे खाते Entra ID मध्ये निष्क्रिय केले जाते, तेव्हा त्याचा WiFi ॲक्सेस त्वरित आणि स्वयंचलितपणे रद्द केला जातो. हे वारंवार दुर्लक्षित केले जाणारे मोठे सुरक्षा छिद्र बंद करते, जेणेकरून माजी कर्मचारी कनेक्ट होऊ शकणार नाहीत याची खात्री होते.
हे ऑटोमेशन केवळ सुरक्षाच मजबूत करत नाही तर तुमच्या IT टीमवरील ॲडमिनचा भारही मोठ्या प्रमाणात कमी करते. २०३० पर्यंत UK मधील वेअरहाऊसमध्ये ८५% ऑटोमेशन होण्याचा अंदाज असल्याने, एक मजबूत आणि सुरक्षित WiFi इन्फ्रास्ट्रक्चर असणे अत्यंत आवश्यक आहे.
या मॉडेलला योग्य प्रकारे सपोर्ट करण्यासाठी, तुम्हाला झिरो-ट्रस्ट आर्किटेक्चरला मजबूत, आयडेंटिटी-ड्रिव्हन ॲक्सेस कंट्रोल्ससह एकत्र करावे लागेल. अत्यंत सुरक्षित आणि कार्यक्षम नेटवर्क तयार करण्यासाठी व्यापक नेटवर्क सुरक्षा सर्वोत्तम पद्धती लागू करणे देखील महत्त्वाचे आहे.
पासवर्डलेस ऑथेंटिकेशनसह ॲक्सेस सोपा करणे
एकदा का तुम्ही सुरक्षित, विभागलेले नेटवर्क तयार केले की, पुढील काम म्हणजे लोक आणि उपकरणे प्रत्यक्षात त्यावर कशी जोडली जातात याचा पूर्णपणे नव्याने विचार करणे. अनेक वर्षांपासून, आपण सामायिक केलेले पासवर्ड किंवा क्लंकी captive portals वर अवलंबून राहिलो आहोत, परंतु व्यस्त वेअरहाऊसमध्ये, या पद्धती त्रासाचे कारण आणि एक मोठा सुरक्षा धोका आहेत. शेकडो हँडहेल्ड स्कॅनरवर सामायिक केलेला पासवर्ड अपडेट करण्याच्या गोंधळाचा किंवा डिलिव्हरी ड्रायव्हर लॉगिन पेजवर धडपडत असताना वाया जाणार्या वेळेचा विचार करा.
येथेच आधुनिक, पासवर्डशिवायचा दृष्टिकोन संपूर्ण खेळ बदलतो. हे सर्व वापरकर्त्यासाठी अत्यंत सोपे पण व्यवसायासाठी अधिक सुरक्षित असणारा कनेक्शन अनुभव तयार करण्याबद्दल आहे. तुम्ही माहित असलेल्या गोष्टीवर (जसे की चोरीला जाऊ शकणारा किंवा शेअर केला जाऊ शकणारा पासवर्ड) अवलंबून राहण्याऐवजी, हा मॉडेल तुमच्याकडे असलेल्या गोष्टीवर - विश्वसनीय डिव्हाइस किंवा सत्यापित ओळख - यावर आधारित आहे.
हा बदल केवळ तुमच्या नेटवर्कला सुरक्षित करत नाही - तर तो तुमच्या IT टीमला पासवर्ड संबंधित सपोर्ट कॉल्सच्या न संपणाऱ्या प्रवाहातून मुक्त करतो. हे तुमच्या दारातून आत येणाऱ्या प्रत्येकासाठी सुरक्षित प्रवेशाला दिवसाचा सर्वात सोपा, सर्वात अदृश्य भाग बनवण्याबद्दल आहे.
कालबाह्य कनेक्शन पद्धतींच्या पलीकडे जाणे
गोदामाचे WiFi बऱ्याच काळापासून ऑनलाइन येण्याच्या दोन मुख्य पद्धतींवर अडकले आहे, आणि प्रामाणिकपणे सांगायचे तर, डायनॅमिक आणि आव्हानात्मक वातावरणात यातील एकही पद्धत योग्य नाही.
Shared Passwords (PSK): शेकडो डिव्हाइसेसवर पसरलेला एकच पासवर्ड हा सुरक्षेसाठी एक मोठा धोका आहे. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा त्याचा ऍक्सेस रद्द करण्याचा एकमेव मार्ग म्हणजे प्रत्येक डिव्हाइसवर पासवर्ड बदलणे. हे एक लॉजिस्टिकली अशक्य काम आहे जे सहसा कधीच केले जात नाही, ज्यामुळे अनेक महिन्यांपर्यंत सुरक्षेमध्ये मोठ्या त्रुटी तशाच राहतात.
- Captive Portals: आपण सर्वांनी हे पाहिले आहेत - लॉगइनची मागणी करणाऱ्या पॉप-अप होणाऱ्या वेब पेजेस. हे कर्मचाऱ्यांसाठी सतत त्रासाचे कारण ठरतात आणि अभ्यागतांवर वाईट प्रभाव पाडतात. ते कामाच्या प्रवाहात अडथळा आणतात, मॅन्युअल लॉगइनची आवश्यकता असते आणि बऱ्याचदा हा केवळ नावपुरता केलेला सोपस्कार असतो जो अत्यंत खराब, विसंगत वापरकर्ता अनुभव प्रदान करतो.
या जुन्या पद्धतींमुळे तुम्हाला सुरक्षा आणि वापर सुलभता यापैकी एकाची निवड करावी लागते. पासवर्डशिवाय काम करणारी सिस्टीम ही तडजोड पूर्णपणे दूर करते, आणि दोन्ही बाबतीत उत्तम अनुभव प्रदान करते.
पासवर्डशिवाय WiFi चा अखंड अनुभव
कल्पना करा: एका नवीन कर्मचाऱ्याची पहिली शिफ्ट सुरू होते. त्याला WiFi की लिहिलेला कागदाचा तुकडा देण्याऐवजी, त्याने कंपनीने दिलेला स्कॅनर सुरू करताच तो ऑटोमॅटिक आणि सुरक्षितपणे कनेक्ट होतो. किंवा एखादा भेट देणारा कंत्राटदार, ज्याला दिवसासाठी तात्पुरता, फायरवॉल-सुरक्षित इंटरनेट ॲक्सेस मिळवण्यासाठी त्याच्या फोनवर फक्त एकदाच त्याचा ईमेल व्हेरिफाय करावा लागतो.
हा पासवर्डशिवायच्या ऑथेंटिकेशनचा प्रत्यक्ष अनुभव आहे, जो खालील तंत्रज्ञानामुळे शक्य झाला आहे:
OpenRoaming आणि Passpoint: हे उत्कृष्ट उद्योग मानक आहेत जे उपकरणांना कोणत्याही वापरकर्त्याच्या हस्तक्षेपाशिवाय, सुरक्षितपणे आणि आपोआप विश्वसनीय WiFi नेटवर्कशी कनेक्ट होऊ देतात. एकदा उपकरणाकडे प्रोफाईल - जसे की कॉर्पोरेट क्रेडेंशियल किंवा अगदी फक्त व्हेरिफाइड ईमेल पत्ता - उपलब्ध झाल्यानंतर, ते कोणत्याही सहभागी नेटवर्कवर सुरक्षितपणे आणि अखंडपणे कनेक्ट होऊ शकते.
ओळख-आधारित प्रमाणपत्रे (Identity-Based Certificates): कंपनीच्या मालकीच्या उपकरणांसाठी, आपण डिजिटल प्रमाणपत्र स्थापित करू शकता जे एका युनिक, बनावट बनवता न येणाऱ्या ID बॅजसारखे काम करते. प्रवेश मंजूर करण्यासाठी नेटवर्क या प्रमाणपत्राची तपासणी करते, ज्यामुळे कोणतेही युझरनेम किंवा पासवर्डची आवश्यकता पूर्णपणे संपुष्टात येते.
सामायिक सीक्रेट्सकडून पडताळणी केलेल्या ओळखींकडे (verified identities) वळून, तुम्ही एक अशी ॲक्सेस सिस्टम तयार करता जी अधिक सुरक्षित असते आणि एंड-युझरला पूर्णपणे अदृश्य असते. कनेक्टिव्हिटी ही पार्श्वभूमीत काम करणारी एक सेवा बनते, ज्यामुळे तुमच्या कर्मचाऱ्यांना कोणत्याही व्यत्ययाशिवाय त्यांचे काम करत राहता येते.
तुमच्या सध्याच्या आयडेंटिटी सिस्टीमसह समाकलित (Integrating) करणे
जेव्हा तुम्ही ही प्रणाली थेट तुमच्या संस्थेच्या मुख्य आयडेंटिटी प्रोव्हाइडरशी जोडता, जसे की Google Workspace किंवा Microsoft Entra ID, तेव्हा खरी जादू होते. ही लिंक एखाद्या कर्मचाऱ्याच्या नियुक्तीपासून ते त्याने नोकरी सोडण्यापर्यंतचा वापरकर्ता प्रवेशाचा संपूर्ण जीवनकाळ स्वयंचलित करते.
लॉजिस्टिक्स आणि रिटेल ऑपरेशन्ससाठी, जिथे कर्मचाऱ्यांचे येणे-जाणे खूप जास्त असू शकते, हे ऑटोमेशन अत्यंत महत्त्वाचे आहे. उदाहरणार्थ, आदरातिथ्य घटक असलेल्या लॉजिस्टिक्स वातावरणात, Purple चे Google Workspace सोबतच्या इंटिग्रेशनचा अर्थ असा आहे की एखाद्या कर्मचाऱ्याचे Google खाते निष्क्रिय होताच त्याचा WiFi ॲक्सेस रद्द केला जातो. हे सामायिक पासवर्ड व्यवस्थापित करण्याचा गोंधळ आणि सुरक्षिततेचा धोका पूर्णपणे काढून टाकते. डिजिटल ट्रेंड्सबद्दल अधिक सविस्तर माहितीसाठी, तुम्ही datareportal.com वर युकेमधील डिजिटल वापराविषयी अधिक माहिती मिळवू शकता.
हे सखोल इंटिग्रेशन हे सुनिश्चित करते की तुमचे नेटवर्क ॲक्सेस नियम तुमच्या HR आणि IT सिस्टम्सशी नेहमी उत्तम प्रकारे सिंक राहतील. झीरो-ट्रस्ट सुरक्षा मॉडेलचा हा एक मुख्य भाग आहे, जो तुमच्या IT टीमवरील प्रशासकीय कामाचा बोजा कमी करताना तुम्हाला अचूक नियंत्रण देतो.
WiFi डेटाचे कृतीयोग्य व्यावसायिक अंतर्दृष्टीमध्ये रूपांतर करणे
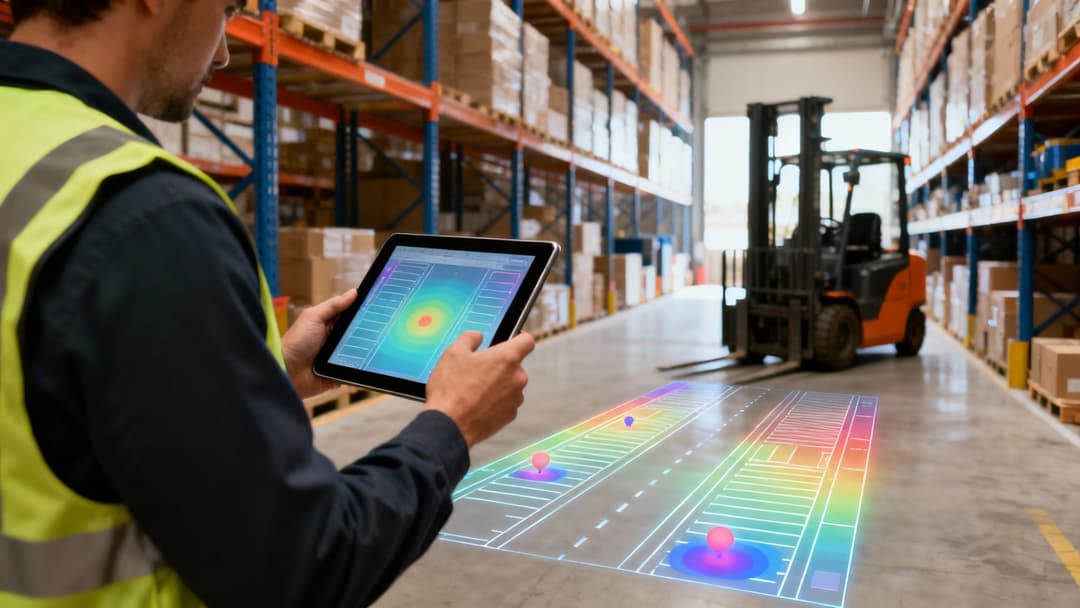
एक सुव्यवस्थित wifi for warehouses प्रणाली केवळ तुमचे डिव्हाइसेस ऑनलाइन ठेवण्यापेक्षा बरेच काही करते. याकडे ऑपरेशन्सची माहिती देणारा एक शक्तिशाली स्रोत म्हणून पहा, जो वापरण्यासाठी सज्ज आहे. कनेक्ट होणारे प्रत्येक डिव्हाइस - मग ते कर्मचाऱ्याचे हँडहेल्ड स्कॅनर असो किंवा कंत्राटदाराचा फोन - एक डिजिटल पाऊलखुणा सोडते. आधुनिक WiFi ॲनालिटिक्स प्लॅटफॉर्म्स हा अनामित डेटा गोळा करू शकतात आणि त्याचे विश्लेषण करू शकतात, ज्यामुळे तुमचे संपूर्ण नेटवर्क एका सेन्सरमध्ये बदलते जे तुमचे भौतिक ठिकाण खरोखर कसे वापरले जात आहे हे दर्शवते.
अंदाज लावण्याच्या पलीकडे जाण्याची आणि ठोस डेटाच्या आधारे निर्णय घेण्यास सुरवात करण्याची ही तुमची संधी आहे. लोकांची ये-जा, उपकरणांचा वापर आणि हालचालींच्या पॅटर्नचे विश्लेषण करून, तुम्ही लपलेले अडथळे आणि ऑप्टिमायझेशनच्या संधी उघड करू शकता ज्या आधी पूर्णपणे अदृश्य होत्या.
कनेक्टिव्हिटी डेटापासून ते ऑपरेशनल इंटेलिजन्सपर्यंत
WiFi ॲनालिटिक्समधून मिळणारे इनसाइट्स थेट तुमच्या वेअरहाऊसची उत्पादकता आणि लेआउटवर परिणाम करतात. ही प्रणाली तपशीलवार हीटमॅप्स तयार करू शकते, ज्यातून दिवसाच्या कोणत्या विशिष्ट वेळी कोणते भाग सर्वात जास्त व्यस्त असतात हे अचूकपणे समजते.
अशा प्रकारची माहिती वर्कफ्लो सुधारण्यासाठी अत्यंत महत्त्वाची ठरते. उदाहरणार्थ, तुम्हाला कदाचित असे दिसून येईल की एखादी विशिष्ट पिकिंग गल्ली दररोज सकाळी 9 ते 11 दरम्यान मोठी अडथळ्याची जागा बनते. या माहितीच्या आधारे, तुम्ही गर्दी कमी करण्यासाठी आणि काम जलद पूर्ण करण्यासाठी स्टॉकची पुनर्रचना करू शकता, कर्मचाऱ्यांच्या ड्युटीच्या वेळा बदलू शकता किंवा फॉर्कलिफ्ट वाहतुकीचा मार्ग देखील बदलू शकता.
तुमचे नेटवर्क आधीच हा डेटा गोळा करत आहे. महत्त्वाची गोष्ट अशी आहे की अशा प्लॅटफॉर्मचा वापर करणे जे कच्च्या कनेक्शन लॉगला तुमच्या टीम, मालमत्ता आणि अभ्यागत तुमच्या सुविधेत कशा प्रकारे फिरतात आणि संवाद साधतात याबद्दल स्पष्ट, कृती करण्यायोग्य व्हिज्युअलायझेशनमध्ये अनुवादित करू शकते.
तपशीलाची ही पातळी तुमचे निर्णय घेण्याची पद्धत रिॲक्टिव्हवरून प्रोॲक्टिव्हमध्ये बदलते, ज्यामुळे तुम्हाला समस्यांचा तुमच्या उत्पन्नावर परिणाम होण्यापूर्वीच त्यावर मात करण्यास मदत मिळते.
WiFi ॲनालिटिक्सचे वास्तविक-जगातील ॲप्लिकेशन्स
या डेटाचे व्यावहारिक उपयोग प्रचंड आहेत, ज्यामुळे तुमच्या संपूर्ण ऑपरेशनमध्ये वास्तविक आणि ठोस सुधारणा होतात.
- मालमत्ता ट्रॅकिंग ऑप्टिमाइझ करणे: फॉर्कलिफ्ट किंवा मौल्यवान उपकरणांसारख्या WiFi-सक्षम मालमत्तांच्या स्थानाचा मागोवा घेऊन, तुम्ही अधिक कार्यक्षम मार्ग शोधण्यासाठी आणि इंधन किंवा बॅटरीचा वापर कमी करण्यासाठी त्यांच्या प्रवासाच्या मार्गांचे विश्लेषण करू शकता.
- श्रम वाटप सुधारणे: तुमच्या लोडिंग आणि रिसिव्हिंग बेज मधील गर्दीच्या वेळा अचूकपणे ओळखा जेणेकरून तुमच्याकडे योग्य संख्येने कर्मचारी उपलब्ध असतील, ज्यामुळे वाहनांचा प्रतीक्षा वेळ कमी होईल आणि एकूण क्षमता वाढेल.
- लेआउट आणि सुरक्षितता वाढवणे: चार्जिंग स्टेशन किंवा टूल क्रिब्स यांसारखी सामायिक संसाधने सर्वात सोयीस्कर, जास्त रहदारीच्या ठिकाणी ठेवण्यासाठी लोकांच्या येण्या-जाण्याच्या पद्धतीचे विश्लेषण करा. हा साधा बदल तुमच्या टीमचा वाया जाणारा प्रवासाचा वेळ कमालीचा कमी करू शकतो.
ई-कॉमर्सच्या वाढीमुळे वेअरहाउसेसना जवळजवळ परिपूर्ण पूर्ततेचा पाठपुरावा करावा लागत आहे, ज्यामध्ये काहींनी केवळ स्पर्धेत टिकून राहण्यासाठी २०३० पर्यंत ८५% ऑटोमेशन वर्तवले आहे. तर ४१% वेअरहाउसेस 5G ला प्राधान्य देतात, Purple सारखे प्लॅटफॉर्म आज ही दरी सांधण्याचे काम करतात. ते आत्ताच अधिक स्मार्ट, अधिक स्वयंचलित ऑपरेशन्ससाठी आवश्यक डेटा देण्यासाठी तुमच्या सध्याच्या WiFi पायाभूत सुविधांचा वापर करतात. तुम्ही imarcgroup.com वर युके वेअरहाउस ऑटोमेशन मार्केटबद्दल अधिक माहिती मिळवू शकता.
वेअरहाउस WiFi: तुमच्या प्रश्नांची उत्तरे
जेव्हा तुम्ही गोदामाच्या WiFi ओव्हरहॉलचे नियोजन करत असता, तेव्हा बरेच व्यावहारिक प्रश्न समोर येतात. थेट मुद्द्यावर येऊयात आणि आयटी आणि ऑपरेशन्स लीडर्सकडून वारंवार विचारल्या जाणाऱ्या काही अत्यंत सामान्य प्रश्नांची उत्तरे शोधूयात.
आम्ही आमची सर्व जुनी वारसा (Legacy) उपकरणे कशी कनेक्ट करू शकतो?
हा एक मोठा मुद्दा आहे. अनेक वेअरहाऊस जुन्या बारकोड स्कॅनर्स आणि टर्मिनल्सने भरलेले आहेत जे अजूनही पूर्णपणे ठीक काम करतात परंतु कदाचित फक्त कालबाह्य सुरक्षा प्रोटोकॉल किंवा गर्दीच्या 2.4 GHz बँडची भाषा बोलू शकतात. शेकडो कार्यरत उपकरणे फेकून देणे पचनी पडणे कठीण आहे.
आनंदाची बातमी अशी आहे की, तुम्हाला तसे करण्याची गरज नाही. एक आधुनिक नेटवर्क सिस्टम त्यांना सुरक्षितपणे एकत्र आणू शकते.
याची युक्ती म्हणजे स्मार्ट नेटवर्क विभागणी. तुम्ही फक्त या जुन्या उपकरणांसाठी एक स्वतंत्र, विलग नेटवर्क - VLAN - तयार करा. Identity Pre-Shared Key (iPSK) सारख्या वैशिष्ट्याचा वापर करून, तुम्ही त्यांच्याभोवती सुरक्षा नियमांचा एक विशिष्ट संच लागू करू शकता. हे त्यांना तुमच्या मुख्य ऑपरेशनल नेटवर्कपासून प्रभावीपणे फायरवॉलद्वारे सुरक्षित करते, ज्यामुळे तुमच्या मुख्य सुरक्षेमध्ये तडजोड न करता त्यांना त्यांचे काम करता येते.
नवीन हार्डवेअरवर लगेचच मोठा खर्च न करता, जुन्या उपकरणांना आधुनिक, zero-trust सुरक्षा मॉडेलमध्ये समाविष्ट करण्याचा हा एक हुशार मार्ग आहे.
आपण प्रत्यक्षात WiFi व्हेंडरमध्ये काय शोधले पाहिजे?
योग्य हार्डवेअर व्हेंडर निवडणे हा असा निर्णय आहे जो तुमच्यासोबत अनेक वर्षे राहील. Meraki, Aruba, आणि Ruckus यांसारखी मोठी नावे उत्तम पर्याय असले, तरी हा निर्णय केवळ ॲक्सेस पॉईंट्सच्या पलीकडचा असतो.
तुम्हाला संपूर्ण हार्डवेअर परिसंस्थेकडे पाहण्याची गरज आहे. ते खालील गोष्टी ऑफर करते का:
- केंद्रीकृत क्लाउड व्यवस्थापन: सर्वकाही पाहण्यासाठी आणि व्यवस्थापित करण्यासाठी एकच डॅशबोर्ड असणे अत्यंत आवश्यक आहे. यामुळे प्रशासन आणि त्रुटी निवारण अत्यंत सोपे होते.
- मजबूत ॲनालिटिक्स: तुमच्या नेटवर्कवर काय चालले आहे हे पाहण्याची क्षमता तुमच्याकडे असणे आवश्यक आहे. डिव्हाइसचे कार्यप्रदर्शन, रोमिंग पॅटर्न आणि एकूण नेटवर्कच्या आरोग्यावरील डेटा अतिशय महत्त्वाचा आहे.
- थर्ड-पार्टी इंटिग्रेशन: विक्रेत्याचे प्लॅटफॉर्म तुमच्या इतर सिस्टम्ससह, विशेषतः तुमच्या सुरक्षा आणि ओळख व्यवस्थापन साधनांसह योग्यरित्या कार्य करते याची खात्री करा.
संपूर्ण व्यवस्थापन अनुभवावर लक्ष केंद्रित करा. हार्डवेअरची मूळ कामगिरी महत्त्वाची आहेच, पण तुम्ही त्याचे दैनंदिन व्यवस्थापन कसे करता याला खरोखर जास्त महत्त्व आहे.
5G आमच्या वेअरहाउस WiFi साठी चांगला बॅकअप आहे का?
नक्कीच. एक मजबूत WiFi नेटवर्क नेहमीच तुमची पहिली योजना असली पाहिजे, तरीही तुमच्या अत्यंत महत्त्वाच्या सिस्टम्सवर १००% अपटाईमची हमी देण्यासाठी बॅकअप म्हणून 5G वापरणे हा एक उत्कृष्ट पर्याय आहे.
तुमच्या Warehouse Management System (WMS) सर्व्हरचा किंवा तुमच्या महत्त्वाच्या रोबोटिक्सच्या कंट्रोलर्सचा विचार करा. मुख्य इंटरनेट कनेक्शनमध्ये काही अडथळा आल्यास, प्रायव्हेट 5G कनेक्शनवर ऑटोमॅटिक फेलओव्हर होणे, हे किरकोळ व्यत्यय आणि मोठा बिघाड यामधील फरक ठरू शकते. हा संरक्षणाचा असा एक आवश्यक थर आहे जो परिस्थिती काहीही असो, तुमच्या कामकाजाचा वेग मंदावू देत नाही.
सुरक्षित, पासवर्डविरहित प्रवेशासह तुमचे वेअरहाऊस नेटवर्क आधुनिक बनवण्यास तयार आहात? कर्मचारी, पाहुणे आणि IoT उपकरणांसाठी उत्कृष्ट, स्वयंचलित अनुभव देण्यासाठी आघाडीच्या हार्डवेअर आणि तुमच्या विद्यमान डिरेक्टरी सेवांसह अखंडपणे समाकलित होणारे ओळख-आधारित नेटवर्किंग प्लॅटफॉर्म Purple प्रदान करते. Purple तुमचे वेअरहाऊस कनेक्टिव्हिटी कसे बदलू शकते ते जाणून घ्या.



