WiFi Onboarding Friction & Abandonment Advisor
Model connection drop-off rates, data minimization compliance, and front-desk troubleshooting hours across captive portals, Passpoint, and 802.1X.
Guests arrive tired after travel. Requesting room numbers, surname, and email daily creates front-desk queues and high abandonment.
Requires name, email, phone, room number, and multiple consent checkboxes. High user abandonment and frequent typos leading to dirty CRM data.
⚠️ Warning: Asking >3 fields triggers the 35% abandonment threshold and breaches GDPR data minimization principles.
Forces repeat guests and hotel residents to re-authenticate every morning.
Instant walled-garden response ensures mobile browsers trigger the captive popup reliably.
Eliminate captive portal friction and boost guest conversion
Purple delivers seamless, secure WiFi onboarding with Passpoint, Hotspot 2.0, enterprise SSO, and high-converting lightweight portals across existing hardware.
একজন অতিথি হোটেলের নেটওয়ার্কে যুক্ত হন, স্প্ল্যাশ পেজের জন্য অপেক্ষা করেন, একটি রুম নম্বর পুনরায় টাইপ করেন, আরেকটি ওয়ান-টাইম কোড অনুরোধ করেন এবং তারপরে হাল ছেড়ে দেন। রিসেপশনে লাইন দীর্ঘ হতে থাকে যখন অতিথি এমন একটি বিষয়ে সাহায্যের জন্য জিজ্ঞাসা করেন যা করতে মাত্র কয়েক সেকেন্ড সময় লাগার কথা ছিল। একটি রিটেল পরিবেশে, একই ব্যর্থতা চেকআউট ব্যাহত করতে পারে। একটি অফিসে, এটি একজন নতুন কর্মীকে অ্যাক্সেসের জন্য অপেক্ষা করতে বাধ্য করতে পারে যখন একজন অ্যাডমিনিস্ট্রেটর একটি ম্যানুয়াল টিকিট নিয়ে কাজ করছেন।
এটি হল WiFi ঘর্ষণের দৃশ্যমান রূপ। কম দৃশ্যমান সমস্যাটি হলো প্রতিটি অতিরিক্ত ধাপ ব্যবহারকারীর আচরণ পরিবর্তন করে। মানুষ ক্রেডেনশিয়াল পুনরায় ব্যবহার করে, পাসওয়ার্ড শেয়ার করে, পোর্টাল এড়িয়ে যায়, অবিশ্বস্ত হটস্পটের সাথে কানেক্ট করে, অথবা স্টাফদের পলিসি শিথিল করতে বলে যাতে নেটওয়ার্কটি ব্যবহারযোগ্য হয়। ব্যবহারিক প্রশ্নটি কেবল একটি captive portal-এ ঘর্ষণ কীভাবে কমানো যায় তা নয়। এটি হলো কীভাবে সঠিক আইডেন্টিটি সঠিক পয়েন্টে উপলব্ধ করা যায়, তারপর কেবল সেই আইডেন্টিটির প্রয়োজনীয় অ্যাক্সেসটুকু প্রদান করা যায়।
কোথা থেকে WiFi জটিলতা তৈরি হয়
একজন অতিথি অ্যাক্সেস পয়েন্টের সাথে কানেক্ট করেন, একটি DHCP অ্যাড্রেস পান, একটি captive-portal রিডাইরেক্ট অনুসরণ করেন এবং আইডেন্টিটি সার্ভিসের উত্তরের জন্য অপেক্ষা করেন। যদি ব্রাউজার রিডাইরেক্ট মিস করে, RADIUS এক্সচেঞ্জের সময় শেষ হয়ে যায়, বা আইডেন্টিটি প্রোভাইডার আরেকটি অতিরিক্ত রাউন্ড ট্রিপ যোগ করে, তবে ব্যবহারকারী সমগ্র ডিপেনডেন্সি চেইনটিকে "WiFi নষ্ট হয়ে গেছে" হিসেবে অনুভব করেন। একই প্যাটার্ন স্টাফ এবং ভাড়াটেদেরও প্রভাবিত করে যখন একটি অন্যদিক থেকে সুস্থ ওয়্যারলেস নেটওয়ার্কের আড়ালে সার্টিফিকেট, ফেডারেশন বা ডিরেক্টরি চেক ব্যর্থ হয়।
একজন হোটেল গেস্ট একটি রুম নম্বর প্রবেশ করাতে পারেন, একটি OTP অনুরোধ করতে পারেন, এটি ভুল টাইপ করতে পারেন এবং আবার শুরু করতে পারেন। তখন ফ্রন্ট ডেস্ক ফলব্যাক প্রমাণীকরণ সিস্টেমে পরিণত হয়। লিডস বেকেট ইউনিভার্সিটির রিটেইল ইনস্টিটিউট-এর চেকআউট পরিত্যাগের বিশ্লেষণ অনুসারে, যুক্তরাজ্যের গবেষণায় অনলাইনে বাস্কেট পরিত্যাগ প্রায় ৭৪%, যেখানে পুনরুদ্ধারের হার ৫% এর নিচে। তুলনাটি সীমিত, তবে থ্রেশহোল্ড লজিকটি পোর্টালের ক্ষেত্রে প্রাসঙ্গিক। প্রতিটি প্রয়োজনীয় ফিল্ড বা OTP রাউন্ড ট্রিপ আরও একটি ব্যর্থতার পয়েন্ট যোগ করে, যা ব্যবহারকারীদের একটি পরিমাপযোগ্য অংশকে পুনরায় চেষ্টা করার পরিবর্তে সংযোগটি পরিত্যাগ করতে বাধ্য করে।
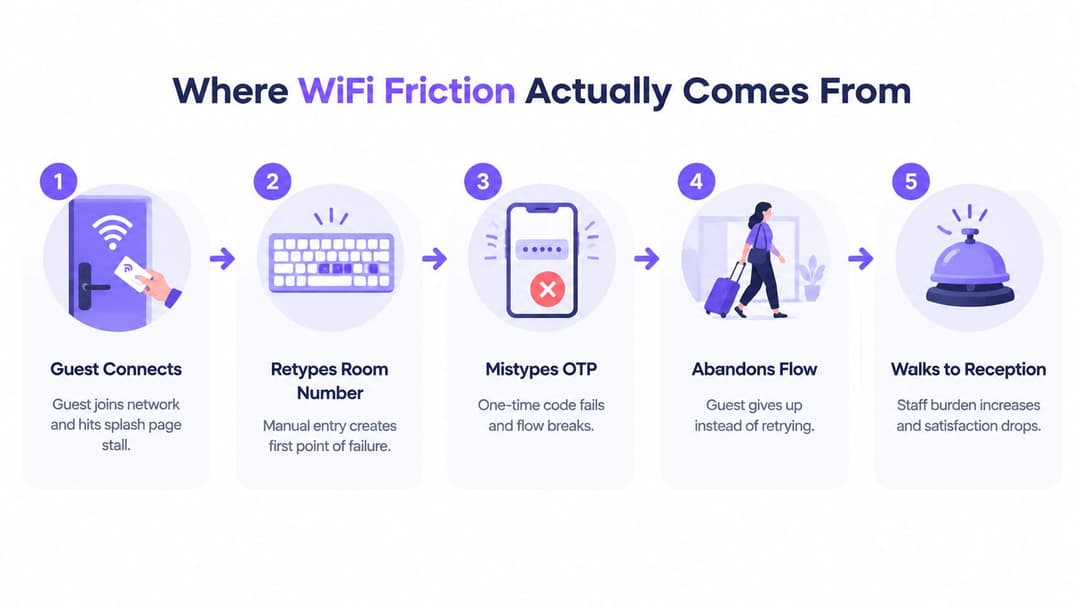
একটি সাধারণ অভিযোগের পেছনের প্রযুক্তিগত শৃঙ্খল
শেয়ার করা পাসওয়ার্ডগুলিকে সহজ মনে হয় কারণ সেগুলি আইডেন্টিটি সংক্রান্ত সিদ্ধান্তের প্রয়োজনীয়তা দূর করে। তবে এগুলি এমন একটি সাধারণ গোপনীয়তা তৈরি করে যা সাইনেজ, মেসেজ, কর্মীদের কথোপকথন এবং ব্যক্তিগত নোটের মাধ্যমে ছড়িয়ে পড়ে। ব্যবহারকারীর সংখ্যা বাড়ার সাথে সাথে অপারেটরদের পাসওয়ার্ড পরিবর্তন, সাপোর্ট কল, অজানা ডিভাইস এবং একটি লিক হওয়া ক্রেডেনশিয়ালের কারণে ঘটে যাওয়া ব্যাপক ঝুঁকির মতো বিষয়গুলি পরিচালনা করতে হয়।
পাসওয়ার্ডহীন অনবোর্ডিং সেই কাজটি ব্যক্তি থেকে ডিভাইসে স্থানান্তর করে। Passpoint একটি প্রোফাইল প্রভিশন করতে পারে যাতে অপারেটিং সিস্টেম বারবার পোর্টাল মিথস্ক্রিয়া ছাড়াই সঠিক পরিষেবাটি আবিষ্কার এবং সংযোগ করতে পারে। EAP-TLS একটি সার্টিফিকেট সহ একটি পরিচালিত স্টাফ ডিভাইসকে প্রমাণীকরণ করতে পারে। ফেডারেটেড আইডেন্টিটি একজন প্রত্যাবর্তনকারী ব্যবহারকারীকে অন্য একটি স্থানীয় ফর্ম পূরণ করার পরিবর্তে একটি বিদ্যমান শংসাপত্র উপস্থাপন করতে দিতে পারে। এই পদ্ধতিগুলো পোর্টালের প্রচেষ্টা হ্রাস করে, তবে এগুলোর জন্য নির্ভরযোগ্য আইডেন্টিটি পরিষেবা, সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট এবং স্পষ্ট পুনরুদ্ধার প্রক্রিয়ার প্রয়োজন হয়।
ব্যবহারিক নিয়ম: নেটওয়ার্ক ইতিমধ্যে যা জানে তা যদি একজন ব্যবহারকারীকে বারবার প্রমাণ করতে হয়, তবে আইডেন্টিটি ডিজাইনটি সম্ভবত ঘর্ষণ তৈরি করছে।
বাধা বা ঘর্ষণ নিরাপত্তা সংক্রান্ত আপসগুলোকেও বাড়িয়ে দেয়। গেস্টরা মনে রাখা সেশন এড়াতে MAC র্যান্ডমাইজেশন ব্যবহার করতে পারে, কর্মীরা একটি হোয়াইটবোর্ডে শেয়ার করা পাসওয়ার্ড লিখে রাখতে পারে এবং পরিচালিত পরিষেবাটি অবিশ্বাস্য মনে হলে ভাড়াটেরা ব্যক্তিগত রাউটার ইনস্টল করতে পারে। সেই সিদ্ধান্তগুলো ভিজিবিলিটি হ্রাস করে এবং পলিসি প্রয়োগকে দুর্বল করে। একটি পোর্টাল রিডিজাইন শব্দের চয়ন উন্নত করতে পারে, তবে এটি একটি RADIUS টাইমআউট, একটি অবিশ্বাস্য আইডেন্টিটি-প্রোভাইডার পাথ, বা এমন একটি নেটওয়ার্ক মেরামত করতে পারে না যা প্রতিটি ডিভাইসকে একই মানবিক মিথস্ক্রিয়া পুনরাবৃত্তি করতে বলে। WiFi অ্যাক্সেসকে একটি পরিচয় এবং জিরো-ট্রাস্ট নিয়ন্ত্রণ হিসাবে বিবেচনা করুন, তারপরে লোকেদের ম্যানুয়ালি সেই নিয়ন্ত্রণটি বহন করার সংখ্যা হ্রাস করুন।
গেস্ট এবং স্টাফ নেটওয়ার্ক জুড়ে সমস্যার ক্ষেত্রগুলো চিহ্নিত করা
গেস্ট এবং স্টাফ নেটওয়ার্কগুলি প্রায়শই সুইচিং, ওয়্যারলেস কভারেজ, ইন্টারনেট ব্রেকআউট এবং অথেন্টিকেশন অবকাঠামো শেয়ার করে, তবে এগুলি ভিন্ন পরিচয় এবং অ্যাক্সেস ব্যর্থ হলে ভিন্ন ভিন্ন ফলাফলের প্রতিনিধিত্ব করে। গেস্টদের দ্রুত, সহজবোধ্য পরিষেবা অ্যাক্সেসের প্রয়োজন। স্টাফদের নির্ভরযোগ্য অথরাইজেশন প্রয়োজন যা তাদের রোল, ডিভাইস এবং কর্মসংস্থানের অবস্থা অনুসরণ করে।
একজন গেস্ট হয়তো একক ভিজিটের জন্য একটি ছোট বিকল্প ফর্ম সহ্য করে নেবেন, কিন্তু ফোন নম্বর, ইমেল অ্যাড্রেস, রুম নম্বর, মার্কেটিং পছন্দ এবং বেশ কয়েকটি নোটিশ কেন বাধ্যতামূলক তা বুঝতে চাইবেন না। একজন স্টাফ সদস্য হয়তো কঠোর নিরাপত্তা ব্যবস্থা মেনে নেবেন, কিন্তু শিফটের সময় কোনো সার্টিফিকেট রিনিউয়াল ব্যর্থ হওয়া অথবা বিভিন্ন বিভাগের মধ্যে যাতায়াতের সময় MFA প্রম্পটের মেয়াদ শেষ হয়ে যাওয়া মেনে নেবেন না। উভয় ক্ষেত্রেই, শেয়ারড টেকনিক্যাল ভিত্তি হলো আইডেন্টিটি-প্রোভাইডার প্রাপ্যতা, RADIUS স্থিতিস্থাপকতা, পলিসি সেগমেন্টেশন এবং অনুমানযোগ্য রোমিং।
সেরা ডিজাইনটি শুরু হয় প্রশ্নগুলোকে আলাদা করার মাধ্যমে। ইনি কে? তারা কোন ডিভাইস ব্যবহার করছেন? তাদের কোন সার্ভিসে পৌঁছানো উচিত? অ্যাক্সেস কতক্ষণ স্থায়ী হওয়া উচিত? তাদের আইডেন্টিটি পরিবর্তিত হলে বা অথেন্টিকেশন সার্ভিসটি অনুপলব্ধ হলে কী ঘটবে?
| মাত্রা | Guest Network | Staff Network |
|---|---|---|
| প্রাথমিক পরিচয় | ভিজিটর, রুমের বাসিন্দা, গ্রাহক, বা অনুষ্ঠানের অংশগ্রহণকারী | কর্মচারী, ঠিকাদার, ভূমিকা, বা বিভাগ |
| পছন্দের অনবোর্ডিং | Passpoint, OpenRoaming, QR বা একটি সংক্ষিপ্ত ফেডারেটেড ফ্লো | EAP-TLS, MDM প্রোফাইল, SSO, এবং ডিরেক্টরি-ব্যাকড পলিসি |
| সাধারণ ব্যর্থতা | পোর্টাল রিডাইরেক্ট, OTP বিলম্ব, বারবার ফর্ম ফিল্ড পূরণ, বা সম্মতি সংক্রান্ত বিভ্রান্তি | সার্টিফিকেট পুনর্নবীকরণ, ডিরেক্টরি অমিল, MFA টাইমআউট, বা পুরানো অ্যাক্সেস |
| নিরাপত্তা অগ্রাধিকার | অন্যান্য গেস্টদের থেকে বিচ্ছিন্নতা এবং কম-ডেটা অ্যাক্সেস | সর্বনিম্ন সুবিধা, ডিভাইসের নির্ভরযোগ্যতা, দ্রুত প্রত্যাহার, এবং অডিটযোগ্যতা |
| ফলব্যাক | সময়-সীমিত পোর্টাল বা সহায়তাপ্রাপ্ত অ্যাক্সেস | নিয়ন্ত্রিত অস্থায়ী অ্যাক্সেস, কোনো শেয়ার্ড স্থায়ী পাসওয়ার্ড নয় |
যেসব অপারেটর গেস্ট অ্যাক্সেসের পরিকল্পনা করছেন তারা গ্রাহকের যাত্রা মানচিত্র করতে একটি ব্যবহারিক guest WiFi implementation guide ব্যবহার করতে পারেন, তবে নেটওয়ার্ক টিমকে এখনও এর নিচে থাকা অবকাঠামো পরীক্ষা করতে হবে। ক্লায়েন্ট যদি পোর্টালটি খুঁজে না পায়, RADIUS সার্ভার ধীরগতির হয় বা DHCP স্কোপ শেষ হয়ে যায়, তবে একটি দ্রুত পেজ কোনো কাজে আসে না।
শেয়ার করা ইনফ্রাস্ট্রাকচারের জন্য আলাদা পলিসি প্রয়োজন
অতিথিদের সুবিধা যেন কখনোই কর্মীদের মতো অ্যাক্সেস না দেয়। অতিথি, কর্মচারী, ঠিকাদার, ভাড়াটে, ক্লিনিকাল ডিভাইস এবং IoT সরঞ্জামের জন্য পৃথক ভূমিকা তৈরি করুন। সেই ভূমিকাগুলি অথেনটিকেশনের পরে প্রয়োগ করুন, শুধুমাত্র সবাইকে একই SSID-এ যুক্ত করে ব্যবহারকারী ভালো আচরণ করবে - এমন বিশ্বাস করার মাধ্যমে নয়।
OpenRoaming এবং Passpoint বারবার পোর্টাল ব্যবহারের ঝামেলা দূর করতে পারে, কিন্তু এগুলো অথরাইজেশনের বিকল্প নয়। একটি ফেডারেটেড আইডেন্টিটি প্রমাণ করতে পারে কে বা কী সংযুক্ত হচ্ছে। তবুও পলিসি ইঞ্জিনকেই সিদ্ধান্ত নিতে হবে যে ওই আইডেন্টিটি কোন কোন ডেস্টিনেশন, সার্ভিস এবং নেটওয়ার্ক সেগমেন্ট ব্যবহার করতে পারবে।
পাসওয়ার্ডবিহীন প্রমাণীকরণ পদ্ধতি যা জানা প্রয়োজন
পাসওয়ার্ডবিহীন WiFi একটি আইডেন্টিটি এবং পলিসিগত সিদ্ধান্ত, কোনো Captive Portal-এর সমন্বয় নয়। ডিভাইসের কার্যক্ষমতা, ব্যবহারকারীর লাইফসাইকেল, প্রয়োজনীয় নিশ্চয়তা এবং আপোসকৃত আইডেন্টিটি যে অ্যাক্সেস প্রকাশ করতে পারে তার উপর ভিত্তি করে পদ্ধতিটি বেছে নিন। পাসওয়ার্ডবিহীন WiFi পদ্ধতির একটি ব্যবহারিক ওভারভিউ বিকল্পগুলি বুঝতে সাহায্য করে, তবে প্রোডাকশন ডিজাইনের জন্য এখনও স্পষ্ট ভূমিকা, ফলব্যাক পাথ এবং মালিকানার প্রয়োজন রয়েছে।
Passpoint, যা Hotspot 2.0 নামেও পরিচিত, একটি ইনস্টল করা প্রোফাইলের মাধ্যমে সামঞ্জস্যপূর্ণ ডিভাইসগুলোকে কোনো প্রোভাইডারের নেটওয়ার্ক খুঁজে পেতে এবং তাতে যুক্ত হতে সাহায্য করে। এটি বারবার আসা গেস্ট, লয়্যালটি মেম্বার এবং ম্যানেজড ডিভাইসের জন্য উপযুক্ত কারণ অপারেটিং সিস্টেম নিজেই নেটওয়ার্ক নির্বাচন ও অথেন্টিকেশন পরিচালনা করে। এর সীমাবদ্ধতা হলো এনরোলমেন্ট এবং সামঞ্জস্যতা। যদি প্রোফাইলটি ডিভাইসে না পৌঁছায় বা সমর্থন না করে, তবে ব্যবহারকারীকে বারবার পোর্টাল ফর্ম পূরণ করানোর চেয়ে একটি ছোট ও নিয়ন্ত্রিত বিকল্প ব্যবস্থা প্রদান করুন।
OpenRoaming অংশগ্রহণকারী নেটওয়ার্ক এবং আইডেন্টিটি প্রদানকারীদের মধ্যে ফেডারেশন যোগ করে। ব্যবহারকারীরা প্রতিটি স্থানে রেজিস্টার করার পরিবর্তে একটি বিদ্যমান অংশগ্রহণকারী আইডেন্টিটির মাধ্যমে প্রমাণীকরণ করতে পারেন। এটি পরিবহন, আতিথেয়তা, ক্যাম্পাস এবং মাল্টি-সাইট সংস্থাগুলির জন্য উপযুক্ত, যদি অপারেটররা ফেডারেশন কভারেজ, পলিসির সীমানা, গোপনীয়তার প্রত্যাশা এবং সংযোগ ব্যর্থ হলে কে সহায়তা পরিচালনা করবে তা নিশ্চিত করেন।
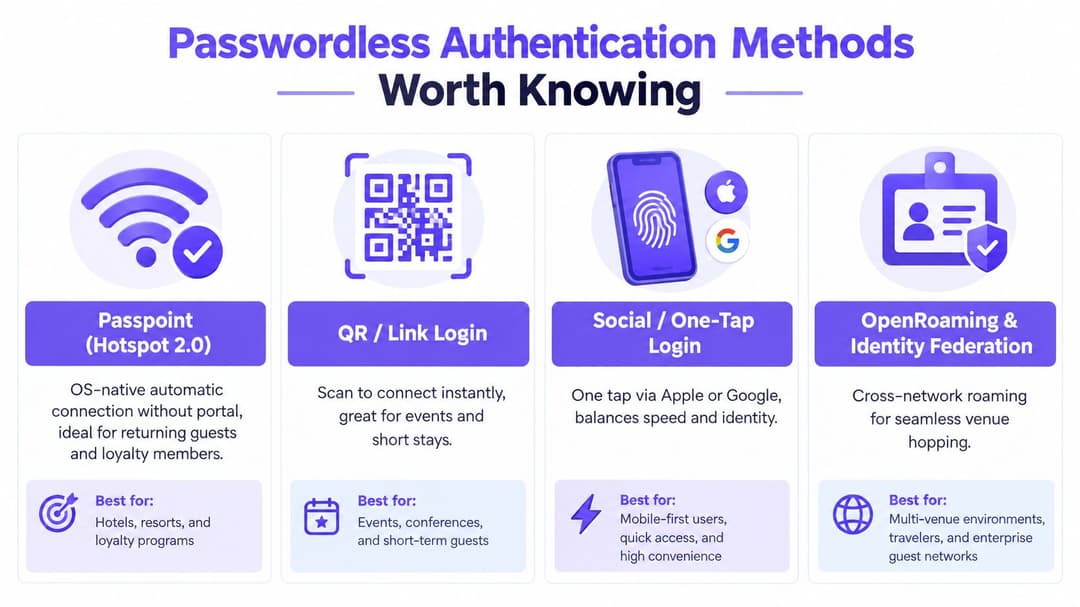
ডিভাইসের সাথে পদ্ধতির মিল রাখুন
স্টাফ এবং IoT-এর জন্য, সাধারণত EAP-TLS হলো সবচেয়ে শক্তিশালী ব্যবহারিক প্যাটার্ন। একটি সার্টিফিকেট কোনো শেয়ার্ড পাসওয়ার্ড ছাড়াই ডিভাইস বা ব্যবহারকারীকে সনাক্ত করে, যেখানে SCEP বা EST ইস্যু এবং রিনিউয়াল স্বয়ংক্রিয় করতে পারে। MDM কর্পোরেট ফোন, ল্যাপটপ, ট্যাবলেট এবং বিশেষায়িত সরঞ্জামগুলিতে প্রোফাইল সরবরাহ করতে পারে, যা সার্ভিস-ডেস্কের এনরোলমেন্টের কাজ কমিয়ে দেয়। সার্টিফিকেট এক্সপায়ারি, রিনিউয়াল ব্যর্থতা এবং ডিরেক্টরি অমিলগুলির জন্য এখনও পর্যবেক্ষণের প্রয়োজন রয়েছে।
SSO-চালিত অনবোর্ডিং Microsoft Entra ID, Okta বা Google Workspace-এর মতো পরিষেবাগুলির সাথে SAML বা OAuth ব্যবহার করে। এটি এমন জায়গায় ভাল কাজ করে যেখানে পরিচয়গুলি ইতিমধ্যেই কেন্দ্রীয়ভাবে পরিচালিত হয়, যার মধ্যে ঠিকাদার এবং কর্মীদের BYOD অ্যাক্সেস অন্তর্ভুক্ত রয়েছে। ডিরেক্টরি গ্রুপগুলিকে নির্দিষ্ট নেটওয়ার্ক রোলের সাথে ম্যাপ করুন। অফবোর্ডিংয়ের সময় অ্যাক্সেস দ্রুত প্রত্যাহার করতে হবে, কোনো অরফ্যান্ড ক্রেডেনশিয়াল সক্রিয় রাখা যাবে না।
যেসব ডিভাইস EAP-TLS সমর্থন করতে পারে না, সেগুলির জন্য iPSK বা private PSK একটি আরও নিয়ন্ত্রিত বিকল্প প্রদান করে। প্রতিটি ব্যবহারকারী, রুম, ভাড়াটে বা ডিভাইসের জন্য একটি আলাদা কী বরাদ্দ করুন, তারপর সম্পূর্ণ নেটওয়ার্কের সিক্রেট পরিবর্তন না করেই সেই কীটি প্রত্যাহার করুন। এটি এখনও একটি সিক্রেট-ভিত্তিক পদ্ধতি, তাই এর নিশ্চয়তা এবং অডিটেবিলিটি সার্টিফিকেট অথেন্টিকেশনের চেয়ে কম।
পাসকি এবং FIDO2 পাসওয়ার্ড এন্ট্রি বাদ দিয়ে এবং ফিশিং প্রতিরোধ করে হাই-ট্রাস্ট পোর্টাল জার্নি এবং ঠিকাদারদের অ্যাক্সেসকে আরও শক্তিশালী করে। NCSC's passkey guidance পর্যায়ক্রমিক মাইগ্রেশনকে সমর্থন করে: লগইন জার্নিগুলির তালিকা তৈরি করুন, উচ্চ-ভলিউম সার্ভিসগুলিকে অগ্রাধিকার দিন, সহাবস্থান সক্ষম করুন, ফলব্যাক এবং সাপোর্টের চাহিদা পর্যবেক্ষণ করুন, তারপর উপযুক্ত গ্রুপগুলির জন্য পাসওয়ার্ড বাতিল করুন।
UK-তে এর গ্রহণযোগ্যতা ইতিবাচক। NCSC বার্ষিক পর্যালোচনা রিপোর্ট অনুযায়ী, UK-র অন্তত ৩৯% মানুষ বায়োমেট্রিক্স ব্যবহার করেন, ৪৪% মানুষ এটিকে অনলাইনে পরিচয় যাচাইয়ের সবচেয়ে নিরাপদ মাধ্যম মনে করেন এবং ৩৭% মানুষ লগইন পদ্ধতি হিসেবে এটিকে পছন্দ করেন। এই পরিসংখ্যানগুলো একটি ইতিবাচক সাড়া নির্দেশ করে, তবে ব্যবহারের ক্ষেত্রে অসমর্থিত ডিভাইস এবং বায়োমেট্রিক্স ব্যবহারে অনিচ্ছুক বা অসমর্থ ব্যবহারকারীদের জন্য সহজ বিকল্প রাখা প্রয়োজন।
ইন্ডাস্ট্রি অনুযায়ী জটিলতা হ্রাস প্রক্রিয়া কাস্টমাইজ করা
কোনো সার্বজনীন "সহজ লগইন" নেই। একটি হোটেলের অতিথি, একজন রিটেইল সহকারী, একজন ক্লিনিক কর্মী এবং একটি মাল্টি-টেন্যান্ট ভবনের বাসিন্দার আলাদা অ্যাক্সেস লাইফসাইকেল প্রয়োজন। তাদের সবাইকে এক হিসেবে বিবেচনা করা হয় অপ্রয়োজনীয় ধাপ যোগ করে, নয়তো এমন নিয়ন্ত্রণগুলি সরিয়ে দেয় যা পরিবেশের জন্য আবশ্যক।
| পরিবেশ | অগ্রাধিকার | ফলব্যাক এবং সীমাবদ্ধতা |
|---|---|---|
| হসপিটালিটি | ফিরে আসা ভিজিটরদের জন্য Passpoint বা OpenRoaming ব্যবহার করুন, নতুন ডিভাইসের জন্য একটি সংক্ষিপ্ত ফ্লো সহ | একটি নিয়ন্ত্রিত পোর্টাল ফলব্যাক রাখুন এবং মার্কেটিং সম্মতি ঐচ্ছিক ও পৃথক করুন |
| রিটেইল | স্টাফদের সার্টিফিকেট বা SSO-ভিত্তিক অ্যাক্সেস দিন, যখন কাস্টমার অ্যাক্সেস কম-ডেটা সম্পন্ন রাখুন | অপ্রয়োজনীয় ডেটা সংগ্রহের মাধ্যমে পেমেন্ট বা চেকআউট জার্নি ব্যাহত করবেন না |
| হেলথকেয়ার | অ্যাক্সেস দেওয়ার আগে আইডেন্টিটি, ডিভাইস, রোল এবং লোকেশন যাচাই করুন | ম্যানেজড সার্টিফিকেট, সংক্ষিপ্ত সেশন, শক্তিশালী সেগমেন্টেশন এবং প্রাইভেসি কন্ট্রোল ব্যবহার করুন |
| মাল্টি-টেন্যান্ট অফিস | টেন্যান্ট-নির্দিষ্ট আইডেন্টিটি ইস্যু করুন এবং প্রোপার্টি বা টেন্যান্ট ডিরেক্টরি ইন্টিগ্রেট করুন | অর্গানাইজেশন জুড়ে শেয়ার্ড PSK পরিহার করুন এবং টেন্যান্ট আইসোলেশন বজায় রাখুন |
হসপিটালিটি এবং রিটেইলের জন্য সীমানা সহ গতি প্রয়োজন
হসপিটালিটি সেক্টরে, বারবার আসা ভিজিটররা স্বয়ংক্রিয় অনবোর্ডিংয়ের জন্য সুস্পষ্ট দর্শক। একটি ফিরে আসা ডিভাইসকে এমন বিবরণ পুনরায় লিখতে বলা উচিত নয় যা পরিষেবাটি একটি রোমিং আইডেন্টিটি বা সংরক্ষিত প্রোফাইলের মাধ্যমে যাচাই করতে পারে। নতুন বা বেমানান ডিভাইসের জন্য এখনও একটি সংক্ষিপ্ত ফলব্যাকের প্রয়োজন রয়েছে, তবে ফলব্যাকে কেবল সেইটুকুই চাওয়া উচিত যা সংযোগটিকে অথরাইজ করে।
রিটেইলের ক্ষেত্রে দুটি আলাদা যাত্রা রয়েছে। কর্মীদের এমন অ্যাক্সেস প্রয়োজন যা কর্মসংস্থান এবং ভূমিকার পরিবর্তনের সাথে খাপ খায়। গ্রাহকদের এমন কানেক্টিভিটি প্রয়োজন যা কেনাকাটা, পেমেন্ট বা পণ্য সংগ্রহের ক্ষেত্রে কোনো বিঘ্ন ঘটায় না। একটি স্টাফ সার্টিফিকেট পাসওয়ার্ডের ঝামেলা দূর করতে পারে, যেখানে একটি গেস্ট ফ্লো দরজার কাছেই কোনো মার্কেটিং সিদ্ধান্তের জন্য জোর না করে QR বা ফেডারেটেড লগইন ব্যবহার করতে পারে।
হেলথকেয়ার এবং মাল্টি-টেন্যান্ট সাইটগুলোর জন্য আরও শক্তিশালী আইডেন্টিটি পৃথকীকরণ প্রয়োজন
স্বাস্থ্যসেবা দলগুলির কখনই কম ক্লিককে দুর্বল ক্লিনিকাল নিয়ন্ত্রণের সাথে তুলনা করা উচিত নয়। একটি পরিচালিত ট্যাবলেট একটি ডিভাইস সার্টিফিকেটের মাধ্যমে প্রমাণীকরণ করতে পারে, একটি ভূমিকা-ভিত্তিক পলিসি পেতে পারে এবং ম্যানেজমেন্টের স্থিতি বা ডিরেক্টরির সদস্যপদ পরিবর্তিত হলে স্বয়ংক্রিয়ভাবে অ্যাক্সেস হারাতে পারে। ব্যবহারকারীরা একই ফিজিক্যাল কভারেজ শেয়ার করলেও ক্লিনিকাল, ভিজিটর, কর্মচারী, ঠিকাদার এবং IoT ট্রাফিক আলাদা থাকা উচিত।
মাল্টি-টেন্যান্ট প্রপার্টিগুলি ভিন্ন ঝুঁকির সম্মুখীন হয়। একটি শেয়ার্ড PSK কোন সংস্থা অ্যাক্সেসের জন্য দায়ী তা নিয়ে অনিশ্চয়তা তৈরি করে এবং অ্যাক্সেস প্রত্যাহার করাকে বিঘ্নিত করে। টেন্যান্ট ডিরেক্টরি, অনন্য আইডেন্টিটি এবং প্রতি-টেন্যান্ট পলিসি এই অস্পষ্টতা হ্রাস করে। রোলআউট করার আগে, ডিভাইসের সমর্থন, অ্যাক্সেসযোগ্যতা, রোমিং চুক্তি, ধরে রাখার সীমা, সম্মতির ভাষা এবং ব্যর্থতার জন্য এসক্যালেশন পাথ যাচাই করুন।
একটি ধাপে ধাপে স্থাপনার পরিকল্পনা যা কার্যকর থাকবে
একটি প্রোডাক্ট কেনার পরিবর্তে একটি অ্যাক্সেস-ফ্লো অডিট দিয়ে শুরু করুন। ওয়্যারলেস অ্যাসোসিয়েশন থেকে শুরু করে Captive Portal আবিষ্কার, আইডেন্টিটি-প্রোভাইডার অথেন্টিকেশন, RADIUS পলিসি, DHCP, সেগমেন্টেশন এবং অফবোর্ডিং পর্যন্ত প্রতিটি যাত্রা অনুসরণ করুন। ডিভাইসের মালিক কে, অ্যাক্সেস কতক্ষণ স্থায়ী হওয়া উচিত, কোন সিস্টেমে পৌঁছানো সম্ভব হতে হবে এবং সাপোর্ট কর্মীরা বর্তমানে কোথায় হস্তক্ষেপ করছেন তা রেকর্ড করুন।
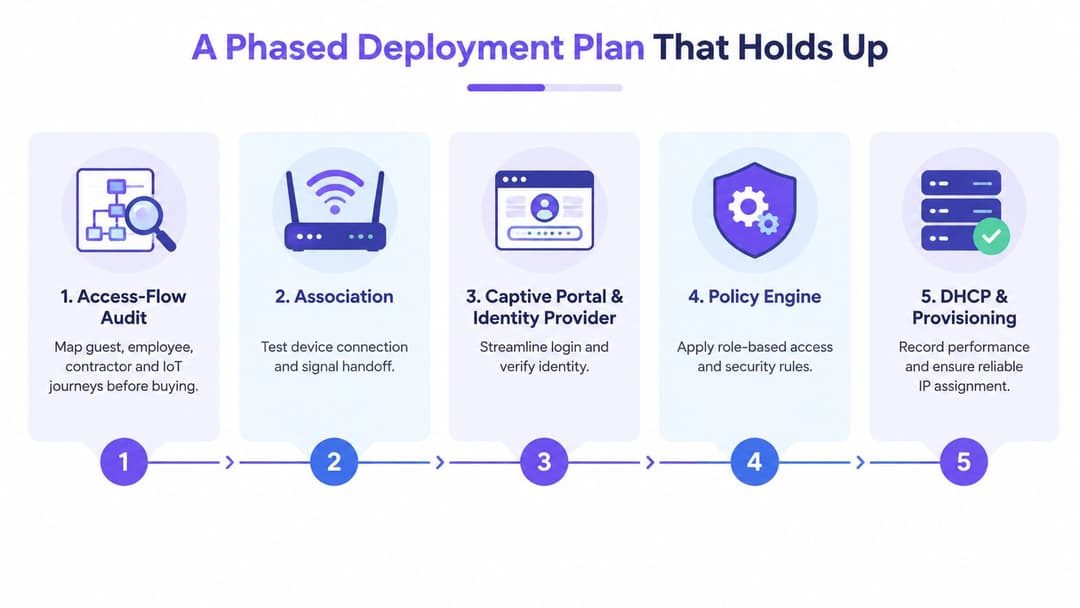
ফ্লো পরিবর্তন করার আগে ফ্লো অডিট করুন
নেটওয়ার্কের সাথে সংযোগের সময়, সফল সমাপ্তি, প্রতি সংযোগে সাপোর্ট টিকিট, ক্রেডেনশিয়াল ছাড়াই পুনরায় অ্যাক্সেস এবং ফলব্যাক ব্যবহারের জন্য একটি বেসলাইন তৈরি করুন। গেস্ট, কর্মচারী, ঠিকাদার এবং IoT যাত্রা অন্তর্ভুক্ত করুন। আপনি যদি বর্তমান ব্যর্থতার ধরণটি না জানেন, তবে একটি নতুন অনবোর্ডিং পদ্ধতি আপাতদৃষ্টিতে সফল মনে হলেও সমস্যাটিকে অন্য কোথাও স্থানান্তরিত করতে পারে।
একটি কার্যকর অডিট জিজ্ঞাসা করে:
- অ্যাসোসিয়েশন: ডিভাইসটি কি অ্যাক্সেস পয়েন্ট জুড়ে এবং চলাচলের সময় নির্ভরযোগ্যভাবে সংযুক্ত হয়?
- ডিসকভারি: পোর্টালের প্রয়োজন হলে অপারেটিং সিস্টেম কি পোর্টালটি ওপেন করে?
- আইডেন্টিটি: প্রোভাইডার কি স্বাভাবিক এবং অবনতিশীল পরিস্থিতিতে ব্যবহারকারীদের অথেনটিকেট করতে পারে?
- অথরাইজেশন: ডিরেক্টরি গ্রুপগুলো কি কাঙ্ক্ষিত নেটওয়ার্ক রোল তৈরি করে?
- প্রোভিশনিং: প্রত্যাশিত ডিভাইসের মিশ্রণের অধীনে কি DHCP নির্ভরযোগ্য থাকে?
- অফবোর্ডিং: কোনো রোল বা ডিরেক্টরি পরিবর্তন কি ম্যানুয়াল ক্লিনআপ ছাড়াই অ্যাক্সেস সরিয়ে দেয়?
সহাবস্থানের সাথে পাইলট করুন, জোরপূর্বক সম্পূর্ণ পরিবর্তন নয়
একটি সীমিত সাইট, গ্রুপ, SSID বা ডিভাইস ক্লাস বেছে নিন। অসমর্থিত ক্লায়েন্টদের জন্য একটি সুরক্ষিত ফলব্যাক সহ Passpoint, OpenRoaming, SSO বা পরিচালিত-ডিভাইস সার্টিফিকেট পরীক্ষা করুন। সার্টিফিকেট রিনিউয়াল, আইডেন্টিটি প্রোভাইডার ডাউনটাইম, পোর্টাল ডিসকভারি, রোমিং, ডিভাইস হ্যান্ডঅফ এবং একটি ব্যর্থ এনরোলমেন্টের পর রিকভারি ইচ্ছাকৃতভাবে পরীক্ষা করুন।
রোল ম্যাপিং এবং অফবোর্ডিং আচরণ নথিভুক্ত করার পরেই কেবল Entra ID, Okta, Google Workspace, RADIUS বা একটি ক্লাউড অথেন্টিকেশন পরিষেবার সাথে একীভূত করুন। একটি পর্যায়ভিত্তিক staff WiFi lifecycle approach অ্যাক্সেসকে এককালীন পাসওয়ার্ড প্রতিস্থাপনের পরিবর্তে প্রোভিশনিং থেকে প্রত্যাহার পর্যন্ত একটি প্রক্রিয়া হিসাবে ফ্রেম করতে সহায়তা করে।
গ্রুপ বা সাইট অনুযায়ী রোল আউট করুন, অথেনটিকেশন এবং অথরাইজেশন ইভেন্টগুলি পর্যবেক্ষণ করুন এবং প্রতিটি ধাপের জন্য একটি রোলব্যাক পাথ রাখুন। বেসলাইনের সাথে পাইলটের ফলাফলের তুলনা করুন, ত্রুটিপূর্ণ ধাপগুলি সমাধান করুন, সাপোর্ট প্রক্রিয়াগুলি আপডেট করুন এবং অপারেশনাল টিম যখন ফলব্যাক ভলিউম পরিচালনা করতে পারবে তখনই কেবল এটি সম্প্রসারণ করুন।
লগইন ধাপে কম তথ্য সংগ্রহের যুক্তি
একটি পোর্টাল যা নাম, ইমেল ঠিকানা, ফোন নম্বর, রুম নম্বর, মার্কেটিং সম্মতি এবং বেশ কয়েকটি নোটিশ দাবি করে তা নিজে থেকেই বেশি সুরক্ষিত হয়ে যায় না। এটি ভুল টাইপ করার মতো আরও ক্ষেত্র, আরও ডুপ্লিকেট আইডেন্টিটি, আরও পুরানো রেকর্ড এবং একটি বড় প্রাইভেসি ফুটপ্রিন্ট তৈরি করতে পারে।
UK-র ভোক্তা গবেষণা রিপোর্ট অনুযায়ী, ইতিমধ্যেই প্রদান করা তথ্য আবার জিজ্ঞাসা করা হলে ৩৫% মানুষ কেনাকাটা বন্ধ করে দেন, যা প্রযুক্তিগত জটিলতা এবং ব্যবসায়িক খরচের উপর UK-র গবেষণা-তে সংক্ষেপে আলোচনা করা হয়েছে। WiFi অপারেটরদেরও সংযোগের ক্ষেত্রে একই নিয়ম প্রয়োগ করা উচিত। প্রথমে যাচাই করুন সংযোগটি অনুমোদনের জন্য কী ধরনের আইডেন্টিটি প্রয়োজন, তারপর শুধুমাত্র সেটি সম্পন্ন করার জন্য প্রয়োজনীয় ডেটা সংগ্রহ করুন।
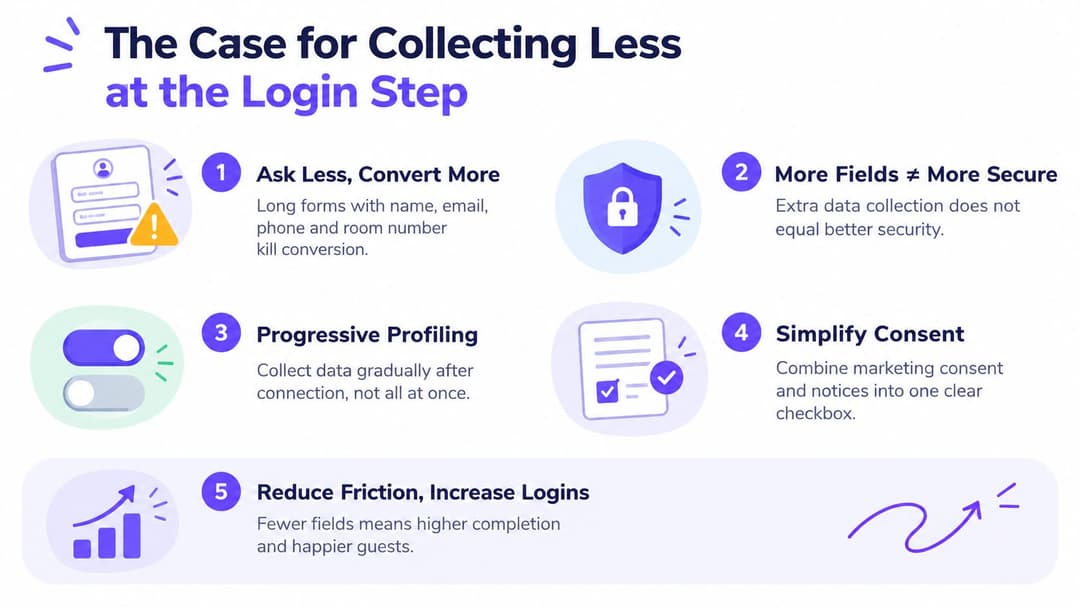
অ্যাক্সেসকে সমৃদ্ধকরণ থেকে আলাদা করুন
একটি সার্টিফিকেট, রোমিং আইডেন্টিটি, ডিভাইস প্রোফাইল বা ফেডারেটেড SSO অ্যাসারশন প্রতিটি ডাউনস্ট্রিম সিস্টেমের কাছে সম্পূর্ণ কন্ট্যাক্ট প্রোফাইল প্রকাশ না করেই ট্রাস্ট স্থাপন করতে পারে। যদি একটি অনন্য আইডেন্টিফায়ার প্রয়োজন হয়, তবে যেখানে সম্ভব একটি গোপনীয়তা-রক্ষাকারী টোকেন ব্যবহার করুন। অ্যাক্সেস কাজ করা এবং ব্যবহারকারী এর মূল্য বোঝার পর পর্যন্ত ঐচ্ছিক প্রোফাইল সমৃদ্ধকরণ স্থগিত রাখুন।
যেখানে প্রয়োজন সেখানে মার্কেটিং সম্মতি ঐচ্ছিক, পৃথক, স্পষ্ট এবং ডিফল্টভাবে আনটিক করা থাকা উচিত। UK-ভিত্তিক গেস্ট WiFi নির্দেশিকা ব্যাখ্যা করে যে, ব্যবহারকারীদের মার্কেটিংয়ে সম্মতি না দিয়েই WiFi অ্যাক্সেস করার সুবিধা থাকা উচিত, যার সাথে থাকবে স্পষ্ট রিটেনশন রুল এবং আলাদা সম্মতি। এই নীতিটি বাস্তবে গুরুত্বপূর্ণ কারণ প্রবেশের সময় কম ডেটা সংগ্রহ করা হলে তা ব্যবহারকারীর ফিরে যাওয়া এবং সুরক্ষিত রাখতে হবে এমন ব্যক্তিগত ডেটা কপি করার সংখ্যা উভয়ই কমিয়ে দিতে পারে।
একটি জটিল ভ্রমণের পরিকল্পনা করা দর্শকদের জন্য, smooth Gatwick airport navigation-এর এই গাইডের মতো ব্যবহারিক সংস্থানগুলি দেখায় যে কেন পৌঁছানোর আগে স্পষ্টতা গুরুত্বপূর্ণ। একই নীতি কানেক্টিভিটির ক্ষেত্রেও প্রযোজ্য। ব্যবহারকারীদের বলুন তাদের কী প্রয়োজন, আশ্চর্যজনক ফিল্ডগুলি এড়িয়ে চলুন এবং একটি নেটওয়ার্ক লগইনকে একটি সম্পর্কহীন ডেটা-রেজিস্ট্রেশন অনুশীলনের মতো মনে হতে দেবেন না।
সাফল্য পরিমাপ করা এবং সাধারণ ভুলগুলি এড়ানো
একটি জটিলতা-হ্রাস প্রজেক্টের জন্য এমন কিছু পরিমাপের প্রয়োজন যা ব্যবহারকারীর অভিজ্ঞতার সাথে নেটওয়ার্ক অপারেশনকে সংযুক্ত করে। মোট সংযুক্ত ক্লায়েন্ট সংখ্যা একটি অসার পরিমাপ মাত্র। অথেন্টিকেশন ব্যর্থতা, পরিত্যক্ত সেশন এবং সার্ভিস-ডেস্কের কাজের চাপ বাড়ার পরেও এই সংখ্যা বাড়তে পারে।
স্প্ল্যাশ পোর্টাল থেকে প্রথম দরকারী রেসপন্স, নির্বাচিত সময়ের মধ্যে সফলভাবে যুক্ত হওয়া ডিভাইসের অনুপাত এবং একই অ্যাক্সেস সমস্যার জন্য বারবার আসা সাপোর্ট টিকিটগুলি ট্র্যাক করুন। সেই পরিমাপগুলির সাথে পরিত্যক্ত অথেন্টিকেশন, প্রতি সেশনে হেল্পডেস্কের চাহিদা, RADIUS ব্যর্থতার লগ, DHCP ত্রুটি এবং ফলব্যাক ব্যবহার যুক্ত করুন। এই সিগন্যালগুলি দেখায় যে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস কেবল কানেকশনের সংখ্যা গণনা করার পরিবর্তে বাস্তবে কাজ করছে কিনা।
| KPI বা ভুলসমূহ | কী ট্র্যাক করতে হবে / কী ভুল হতে পারে | লক্ষ্য বা সমাধান |
|---|---|---|
| পোর্টাল রেসপন্স | প্রথম দরকারী পোর্টাল রেসপন্স পাওয়ার আগের বিলম্ব | ক্লায়েন্ট রিকোয়েস্ট থেকে ব্যবহারযোগ্য পেজ পর্যন্ত পরিমাপ করুন, কেবল সার্ভার-সাইড পেজ জেনারেশন নয় |
| সফল অ্যাসোসিয়েশন | যেসব ডিভাইস নির্দিষ্ট উইন্ডোর মধ্যে কানেক্ট হয় এবং ব্যবহারযোগ্য পরিষেবা পায় | ডিভাইসের ধরন, সাইট, SSID এবং অথেনটিকেশন পদ্ধতি দ্বারা সেগমেন্ট করুন |
| পুনরায় ওপেন হওয়া টিকিট | একই ব্যবহারকারী বা ডিভাইসের জন্য বারবার ঘটা ঘটনা | মূল ব্যর্থতার পথটি পর্যালোচনা করুন এবং সাপোর্ট ডকুমেন্টেশন উন্নত করুন |
| মোট কানেক্টেড ক্লায়েন্ট | কানেকশন সম্পন্ন হওয়া বা গুণমান না দেখিয়ে কেবল কানেকশন গণনা করে | সম্পন্ন হওয়া, ব্যর্থতা এবং সাপোর্ট পরিমাপ দিয়ে এটি প্রতিস্থাপন করুন |
| কোনো বেসলাইন নেই | পাইলট ফলাফলে কোনো নির্ভরযোগ্য তুলনার অভাব রয়েছে | ডিপ্লয়মেন্টের আগে বিদ্যমান জার্নিটি রেকর্ড করুন |
| MAC-ভিত্তিক ফলব্যাক | মনে রাখা অ্যাক্সেস ব্যর্থ হতে পারে বা দুর্বল অনুমান পুনরায় ফিরিয়ে আনতে পারে | সুনির্দিষ্ট আইডেন্টিটি এবং নিয়ন্ত্রিত সামঞ্জস্যপূর্ণ পথ পছন্দ করুন |
| ডিভাইস এনট্রপি | দৃশ্যমান ত্রুটি ছাড়াই ক্লায়েন্টের ভিন্নতা রোমিং বা প্রোফাইল ডেলিভারি ব্যাহত করতে পারে | প্রতিনিধিত্বশীল অপারেটিং সিস্টেম এবং ম্যানেজড-ডিভাইস স্টেট পরীক্ষা করুন |
NCSC-এর বার্ষিক পর্যালোচনা নির্দেশিকা পাসওয়ার্ড থেকে দূরে সরে যাওয়ার জন্য দরকারী প্রসঙ্গ সরবরাহ করে, তবে মাইগ্রেশনের জন্য এখনও অপারেশনাল প্রমাণের প্রয়োজন। অসমর্থিত ডিভাইসগুলি পরিষেবাতে থাকা অবস্থায় জোরপূর্বক সম্পূর্ণ পরিবর্তন করবেন না। ফলব্যাক রেট, সাপোর্ট টিকিট এবং এখনও পুরানো ক্রিপ্টোগ্রাফিক বা প্রমাণীকরণ পদ্ধতির উপর নির্ভরশীল পরিষেবাগুলি পর্যবেক্ষণ করুন।
পরিধি বাড়ানোর আগে, আইডেন্টিটি-প্রোভাইডারের রেসপন্স টাইম নিশ্চিত করুন, লেগ্যাসি DHCP স্কোপ যাচাই করুন এবং পুরোনো PSK SSID গুলো পরীক্ষা করুন। একটি পাসওয়ার্ডহীন স্তর অনির্দিষ্টকালের জন্য একটি আনম্যানেজড শেয়ারড-পাসওয়ার্ড পাথের পাশে থাকা উচিত নয়। শুধুমাত্র অ্যাক্টিভিটি রিপোর্ট করার চেয়ে সিদ্ধান্ত গ্রহণের সাথে অপারেশনাল সিগন্যাল সংযুক্ত করার এই একই নিয়ম বিভিন্ন শিল্পে প্রযোজ্য, যা রেস্তোরাঁ মালিকদের জন্য তৈরি অ্যানালিটিক্স গাইডে বিস্তারিত আলোচনা করা হয়েছে।
কোথায় জটিলতা কমেছে তা সিদ্ধান্ত নিতে ফলাফলগুলো ব্যবহার করুন। সবচেয়ে শক্তিশালী ফলাফল হলো এমন একটি নেটওয়ার্ক যেখানে সঠিক আইডেন্টিটি স্বয়ংক্রিয়ভাবে অথেন্টিকেট হয়, অ্যাক্সেস ব্যবহারকারীর রোলের সাথে মেলে, রিভোকেশন কাজ করে এবং ফলব্যাক পথটি যেন মূল পথ হয়ে না ওঠে।
Purple OpenRoaming, Passpoint, SSO, সার্টিফিকেট এবং লেগাসি ডিভাইসের জন্য iPSK সহ বিভিন্ন বিকল্পের মাধ্যমে অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য আইডেন্টিটি-ভিত্তিক WiFi অ্যাক্সেস প্রদান করে। Purple-এ ডেপ্লয়মেন্ট মডেল এবং প্রমাণীকরণ বিকল্পগুলি পর্যালোচনা করুন, তারপরে একটি হাই-ভলিউম অ্যাক্সেস জার্নি ম্যাপ করুন এবং প্রথম ঘর্ষণ বিন্দুটি চিহ্নিত করুন যা দূর করা প্রয়োজন।