WiFi Onboarding Friction & Abandonment Advisor
Model connection drop-off rates, data minimization compliance, and front-desk troubleshooting hours across captive portals, Passpoint, and 802.1X.
Guests arrive tired after travel. Requesting room numbers, surname, and email daily creates front-desk queues and high abandonment.
Requires name, email, phone, room number, and multiple consent checkboxes. High user abandonment and frequent typos leading to dirty CRM data.
⚠️ Warning: Asking >3 fields triggers the 35% abandonment threshold and breaches GDPR data minimization principles.
Forces repeat guests and hotel residents to re-authenticate every morning.
Instant walled-garden response ensures mobile browsers trigger the captive popup reliably.
Eliminate captive portal friction and boost guest conversion
Purple delivers seamless, secure WiFi onboarding with Passpoint, Hotspot 2.0, enterprise SSO, and high-converting lightweight portals across existing hardware.
एक अतिथि होटल नेटवर्क से जुड़ता है, स्प्लैश पेज की प्रतीक्षा करता है, कमरे का नंबर दोबारा टाइप करता है, एक और वन-टाइम कोड का अनुरोध करता है, और फिर हार मान लेता है। रिसेप्शन पर, कतार बढ़ती जाती है जबकि अतिथि उस काम के लिए मदद मांगता है जिसमें केवल कुछ सेकंड लगने चाहिए थे। एक रिटेल सेटिंग में, यही विफलता चेकआउट को बाधित कर सकती है। एक कार्यालय में, यह एक नए कर्मचारी को एक्सेस के लिए तब तक प्रतीक्षा करने पर मजबूर कर सकती है जब तक कि कोई एडमिनिस्ट्रेटर मैन्युअल टिकट पर काम नहीं करता।
यह WiFi घर्षण का प्रत्यक्ष चेहरा है। कम दिखने वाली समस्या यह है कि हर अतिरिक्त कदम व्यवहार को बदल देता है। लोग क्रेडेंशियल्स का दोबारा उपयोग करते हैं, पासवर्ड साझा करते हैं, पोर्टल्स को बायपास करते हैं, अविश्वसनीय हॉटस्पॉट से कनेक्ट होते हैं, या कर्मचारियों से नीति को कमजोर करने के लिए कहते हैं ताकि नेटवर्क उपयोग योग्य हो सके। व्यावहारिक प्रश्न केवल यह नहीं है कि captive portal में घर्षण को कैसे कम किया जाए। यह है कि सही पहचान को सही बिंदु पर कैसे उपलब्ध कराया जाए, फिर केवल वही पहुंच प्रदान की जाए जिसकी उस पहचान को आवश्यकता है।
WiFi बाधाएं कहां से आती हैं
एक अतिथि एक्सेस पॉइंट से कनेक्ट होता है, एक DHCP एड्रेस प्राप्त करता है, एक captive portal रीडायरेक्ट का पालन करता है, और पहचान सेवा द्वारा उत्तर देने की प्रतीक्षा करता है। यदि ब्राउज़र रीडायरेक्ट को छोड़ देता है, RADIUS एक्सचेंज का समय समाप्त हो जाता है, या पहचान प्रदाता एक और राउंड ट्रिप जोड़ता है, तो उपयोगकर्ता को संपूर्ण निर्भरता श्रृंखला का अनुभव "WiFi खराब है" के रूप में होता है। यही पैटर्न कर्मचारियों और किरायेदारों को भी प्रभावित करता है जब एक स्वस्थ वायरलेस नेटवर्क के पीछे सर्टिफिकेट, फेडरेशन, या डायरेक्टरी जांच विफल हो जाती है।
एक होटल का मेहमान कमरे का नंबर दर्ज कर सकता है, एक OTP का अनुरोध कर सकता है, उसे गलत टाइप कर सकता है, और फिर से शुरू कर सकता है। तब फ्रंट डेस्क फ़ॉलबैक प्रमाणीकरण प्रणाली बन जाता है। लीड्स बेकेट यूनिवर्सिटी के रिटेल इंस्टीट्यूट द्वारा चेकआउट परित्याग के विश्लेषण के अनुसार, यूके का शोध ऑनलाइन बास्केट परित्याग को लगभग 74% बताता है, जिसमें रिकवरी दर 5% से कम है। यह तुलना सीमित है, लेकिन थ्रेशोल्ड लॉजिक पोर्टल पर प्रासंगिक है। प्रत्येक आवश्यक फ़ील्ड या OTP राउंड ट्रिप एक और विफलता बिंदु जोड़ता है, जिससे उपयोगकर्ताओं का एक मापने योग्य हिस्सा पुनः प्रयास करने के बजाय कनेक्शन को छोड़ देता है।
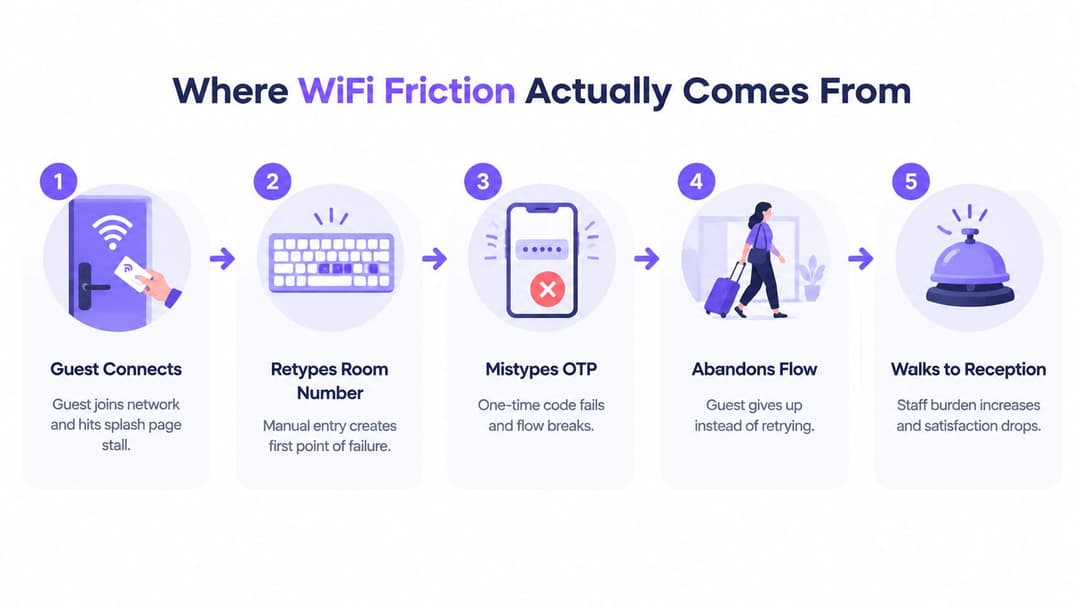
एक साधारण शिकायत के पीछे की तकनीकी श्रृंखला
साझा पासवर्ड आसान लगते हैं क्योंकि वे पहचान के निर्णय को हटा देते हैं। लेकिन वे एक ऐसा सामान्य पासवर्ड भी बनाते हैं जो साइनबोर्ड, संदेशों, कर्मचारियों की बातचीत और पर्सनल नोट्स के माध्यम से फैल जाता है। जैसे-जैसे यूजर की संख्या बढ़ती है, ऑपरेटरों को पासवर्ड रोटेशन, सपोर्ट कॉल्स, अज्ञात डिवाइसेस और क्रेडेंशियल लीक होने के कारण होने वाले व्यापक खतरे को संभालना पड़ता है।
पासवर्डलेस ऑनबोर्डिंग उस काम को व्यक्ति से डिवाइस पर स्थानांतरित कर देती है। Passpoint एक प्रोफ़ाइल का प्रावधान कर सकता है ताकि ऑपरेटिंग सिस्टम बार-बार पोर्टल इंटरैक्शन के बिना सही सेवा की खोज कर सके और उसमें शामिल हो सके। EAP-TLS एक प्रमाणपत्र के साथ प्रबंधित स्टाफ डिवाइस को प्रमाणित कर सकता है। फ़ेडरेटेड पहचान एक लौटने वाले उपयोगकर्ता को दूसरा स्थानीय फ़ॉर्म पूरा करने के बजाय एक मौजूदा क्रेडेंशियल प्रस्तुत करने की अनुमति दे सकती है। ये विधियाँ पोर्टल के प्रयास को कम करती हैं, लेकिन इसके लिए विश्वसनीय पहचान सेवाओं, प्रमाणपत्र जीवनचक्र प्रबंधन और स्पष्ट रिकवरी प्रक्रियाओं की आवश्यकता होती है।
व्यावहारिक नियम: यदि किसी उपयोगकर्ता को बार-बार कुछ ऐसा साबित करना पड़ता है जो नेटवर्क पहले से जानता है, तो पहचान डिज़ाइन शायद घर्षण पैदा कर रहा है।
घर्षण (Friction) सुरक्षा संबंधी अन्य विकल्पों को भी बढ़ावा देता है। मेहमान याद रखे गए सेशन से बचने के लिए MAC रैंडमाइज़ेशन का उपयोग कर सकते हैं, स्टाफ व्हाइटबोर्ड पर साझा पासवर्ड लिख सकता है, और किराएदार व्यक्तिगत राउटर स्थापित कर सकते हैं जब प्रबंधित सेवा अविश्वसनीय महसूस होती है। वे विकल्प दृश्यता को कम करते हैं और नीति प्रवर्तन को कमजोर करते हैं। एक पोर्टल रीडिजाइन शब्दों को बेहतर बना सकता है, लेकिन यह एक RADIUS टाइमआउट, एक अविश्वसनीय पहचान-प्रदाता मार्ग, या ऐसे नेटवर्क को ठीक नहीं कर सकता है जो प्रत्येक डिवाइस से समान मानवीय बातचीत को दोहराने के लिए कहता है। WiFi एक्सेस को एक पहचान और ज़ीरो-ट्रस्ट नियंत्रण के रूप में मानें, फिर लोगों को उस नियंत्रण को मैन्युअल रूप से ले जाने की संख्या को कम करें।
Guest और Staff नेटवर्क में आने वाली समस्याओं का मानचित्रण
गेस्ट और स्टाफ नेटवर्क अक्सर स्विचिंग, वायरलेस कवरेज, इंटरनेट ब्रेकआउट और प्रमाणीकरण इन्फ्रास्ट्रक्चर साझा करते हैं, लेकिन वे अलग-अलग पहचानों और एक्सेस विफल होने पर अलग-अलग परिणामों का प्रतिनिधित्व करते हैं। मेहमानों को त्वरित, समझने योग्य सेवा एक्सेस की आवश्यकता होती है। कर्मचारियों को भरोसेमंद प्राधिकरण की आवश्यकता होती है जो उनकी भूमिका, डिवाइस और रोजगार की स्थिति का अनुसरण करता है।
एक अतिथि एक बार की यात्रा के लिए एक संक्षिप्त फॉलबैक फॉर्म सहन कर सकता है, लेकिन यह नहीं समझेगा कि फोन नंबर, ईमेल पता, कमरा नंबर, मार्केटिंग प्राथमिकता और कई नोटिस सभी अनिवार्य क्यों हैं। एक स्टाफ सदस्य मजबूत आश्वासन स्वीकार कर सकता है, लेकिन ऐसा प्रमाणपत्र नवीनीकरण नहीं जो शिफ्ट के दौरान विफल हो जाए या ऐसा MFA संकेत नहीं जो विभागों के बीच चलते समय समाप्त हो जाए। दोनों ही मामलों में, साझा तकनीकी रीढ़ पहचान-प्रदाता उपलब्धता, RADIUS लचीलापन, नीति विभाजन, और अनुमानित रोमिंग है।
सबसे अच्छा डिज़ाइन सवालों को अलग करने से शुरू होता है। यह कौन है? वे किस डिवाइस का उपयोग कर रहे हैं? उन्हें किस सर्विस तक पहुंचना चाहिए? एक्सेस कितने समय तक चलना चाहिए? जब उनकी पहचान बदलती है या ऑथेंटिकेशन सर्विस अनुपलब्ध होती है तो क्या होता है?
| आयाम (Dimension) | Guest नेटवर्क | Staff नेटवर्क |
|---|---|---|
| प्राथमिक पहचान | आगंतुक (Visitor), कमरे का निवासी, ग्राहक, या इवेंट में भाग लेने वाला | कर्मचारी, ठेकेदार, भूमिका, या विभाग |
| पसंदीदा ऑनबोर्डिंग | Passpoint, OpenRoaming, QR या एक छोटा फ़ेडरेटेड फ़्लो | EAP-TLS, MDM प्रोफाइल, SSO, और डायरेक्टरी-समर्थित नीति |
| सामान्य विफलता | पोर्टल रीडायरेक्ट, OTP में देरी, बार-बार फॉर्म फ़ील्ड आना, या सहमति को लेकर भ्रम | प्रमाणपत्र नवीनीकरण (Certificate renewal), डायरेक्टरी बेमेल होना, MFA टाइमआउट, या पुराना एक्सेस |
| सुरक्षा प्राथमिकता | अन्य मेहमानों से अलगाव और कम-डेटा एक्सेस | न्यूनतम विशेषाधिकार (Least privilege), डिवाइस पर भरोसा, त्वरित निरसन (rapid revocation), और ऑडिटेबिलिटी |
| फ़ॉलबैक | समय-सीमित पोर्टल या सहायता प्राप्त एक्सेस | नियंत्रित अस्थायी एक्सेस, न कि एक साझा स्थायी पासवर्ड |
गेस्ट एक्सेस की योजना बनाने वाले ऑपरेटर्स ग्राहक यात्रा को मैप करने के लिए एक व्यावहारिक guest WiFi implementation guide का उपयोग कर सकते हैं, लेकिन नेटवर्क टीम को अभी भी इसके नीचे के इन्फ्रास्ट्रक्चर का परीक्षण करने की आवश्यकता है। यदि क्लाइंट पोर्टल को नहीं खोज पाता है, RADIUS सर्वर धीमा है, या DHCP स्कोप समाप्त हो गए हैं, तो एक तेज़ पेज से कोई मदद नहीं मिलती है।
साझा बुनियादी ढांचे को अलग नीति की आवश्यकता है
गेस्ट सुविधा से कभी भी कर्मचारियों जैसी पहुंच नहीं मिलनी चाहिए। विजिटर्स, कर्मचारियों, ठेकेदारों, किरायेदारों, क्लिनिकल डिवाइसेस और IoT उपकरणों के लिए अलग-अलग भूमिकाएं बनाएं। उन भूमिकाओं को प्रमाणीकरण के बाद लागू करें, न कि केवल सभी को एक ही SSID पर असाइन करके और यूजर के अच्छे व्यवहार पर भरोसा करके।
OpenRoaming और Passpoint बार-बार होने वाले पोर्टल के काम को हटा सकते हैं, लेकिन वे ऑथराइजेशन को रिप्लेस नहीं करते हैं। एक फेडरेटेड पहचान यह साबित कर सकती है कि कौन या क्या कनेक्ट हो रहा है। पॉलिसी इंजन को अभी भी यह तय करना होगा कि वह पहचान किन डेस्टिनेशन्स, सर्विसेज और नेटवर्क सेगमेंट्स का उपयोग कर सकती है।
जानने योग्य पासवर्ड रहित प्रमाणीकरण विधियां
पासवर्ड रहित WiFi एक पहचान और नीतिगत निर्णय है, न कि कोई Captive Portal समायोजन। डिवाइस की क्षमता, उपयोगकर्ता जीवनचक्र, आवश्यक आश्वासन और उस एक्सेस के आधार पर विधि चुनें जिसे कोई समझौता की गई पहचान उजागर कर सकती है। पासवर्ड रहित WiFi विधियों का एक व्यावहारिक अवलोकन विकल्पों को समझने में मदद करता है, लेकिन प्रोडक्शन डिज़ाइन के लिए अभी भी स्पष्ट भूमिकाओं, फॉलबैक पथों और स्वामित्व की आवश्यकता होती है।
Passpoint, जिसे Hotspot 2.0 के रूप में भी जाना जाता है, संगत उपकरणों को एक स्थापित प्रोफ़ाइल के माध्यम से प्रदाता के नेटवर्क को खोजने और उसमें शामिल होने की अनुमति देता है। यह बार-बार आने वाले अतिथियों, वफादारी सदस्यों और प्रबंधित उपकरणों के लिए उपयुक्त है क्योंकि ऑपरेटिंग सिस्टम नेटवर्क चयन और प्रमाणीकरण को संभालता है। इसका दूसरा पहलू नामांकन और संगतता है। यदि प्रोफ़ाइल डिवाइस तक नहीं पहुंच सकती या उसका समर्थन नहीं कर सकती है, तो उपयोगकर्ता को बार-बार पोर्टल फॉर्मों से गुजारने के बजाय एक संक्षिप्त, नियंत्रित फॉलबैक प्रदान करें।
OpenRoaming भाग लेने वाले नेटवर्क और पहचान प्रदाताओं के बीच संघीकरण (फेडरेशन) जोड़ता है। उपयोगकर्ता प्रत्येक स्थान पर पंजीकरण करने के बजाय मौजूदा भाग लेने वाली पहचान के माध्यम से प्रमाणित हो सकते हैं। यह परिवहन, आतिथ्य, परिसरों और बहु-साइट संगठनों के लिए उपयुक्त है, बशर्ते ऑपरेटर फेडरेशन कवरेज, नीतिगत सीमाओं, गोपनीयता अपेक्षाओं और कनेक्शन विफल होने पर सपोर्ट कौन संभालेगा, इसकी पुष्टि करें।
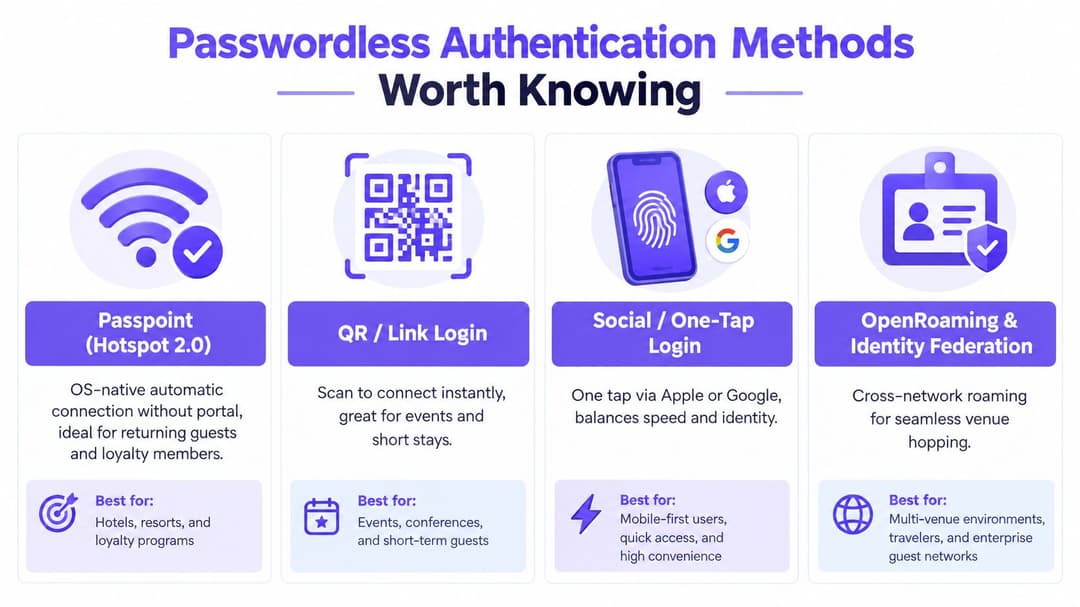
डिवाइस के अनुसार विधि का मिलान करें
कर्मचारियों और IoT के लिए, EAP-TLS आमतौर पर सबसे मजबूत व्यावहारिक पैटर्न है। एक सर्टिफिकेट बिना किसी साझा पासवर्ड के डिवाइस या उपयोगकर्ता की पहचान करता है, जबकि SCEP या EST जारी करने और नवीनीकरण को स्वचालित कर सकते हैं। MDM कॉर्पोरेट फोन, लैपटॉप, टैबलेट और विशेषज्ञ उपकरणों को प्रोफाइल वितरित कर सकता है, जिससे सर्विस-डेस्क नामांकन का काम कम हो जाता है। सर्टिफिकेट की समाप्ति, नवीनीकरण विफलताओं, और डायरेक्टरी विसंगतियों के लिए अभी भी निगरानी की आवश्यकता होती है।
SSO-संचालित ऑनबोर्डिंग Microsoft Entra ID, Okta, या Google Workspace जैसी सेवाओं के साथ SAML या OAuth का उपयोग करता है। यह वहां अच्छी तरह से काम करता है जहां पहचान पहले से ही केंद्रीय रूप से प्रबंधित होती है, जिसमें कॉन्ट्रैक्टर और स्टाफ BYOD एक्सेस शामिल है। डायरेक्टरी ग्रुप्स को स्पष्ट नेटवर्क रोल्स में मैप करें। ऑफबोर्डिंग से एक्सेस तुरंत निरस्त होना चाहिए, न कि किसी अनाथ क्रेडेंशियल को सक्रिय छोड़ना चाहिए।
उन डिवाइसेस के लिए जो EAP-TLS का समर्थन नहीं कर सकते, iPSK or private PSK एक अधिक नियंत्रित विकल्प प्रदान करता है। प्रत्येक यूजर, कमरे, किरायेदार, या डिवाइस को एक अलग कुंजी असाइन करें, फिर नेटवर्क-व्यापी सीक्रेट को बदले बिना उस कुंजी को निरस्त करें। यह एक सीक्रेट-आधारित विधि बनी हुई है, इसलिए इसका आश्वासन और ऑडिटेबिलिटी सर्टिफिकेट प्रमाणीकरण की तुलना में कम है।
Passkeys और FIDO2 पासवर्ड प्रविष्टि को हटाकर और फ़िशिंग का विरोध करके उच्च-विश्वसनीयता वाले पोर्टल अनुभवों और ठेकेदार पहुंच को मजबूत करते हैं। NCSC की passkey गाइड क्रमिक माइग्रेशन का समर्थन करती है: लॉगिन अनुभवों को सूचीबद्ध करें, उच्च-मात्रा वाली सेवाओं को प्राथमिकता दें, सह-अस्तित्व को सक्षम करें, फ़ॉलबैक और सहायता की मांग की निगरानी करें, और फिर सक्षम समूहों के लिए पासवर्ड समाप्त करें।
UK में स्वीकृति पहले से ही महत्वपूर्ण है। NCSC annual review रिपोर्ट करती है कि UK में कम से कम 39% लोगों द्वारा बायोमेट्रिक्स का उपयोग किया जाता है, 44% इन्हें ऑनलाइन पहचान सत्यापित करने का सबसे सुरक्षित तरीका मानते हैं, और 37% इन्हें लॉगिन विधि के रूप में पसंद करते हैं। ये आंकड़े एक ग्रहणशील दर्शकों का संकेत देते हैं, जबकि परिनियोजन के लिए अभी भी असमर्थित उपकरणों और उन उपयोगकर्ताओं के लिए सुलभ विकल्पों की आवश्यकता है जो बायोमेट्रिक्स का उपयोग नहीं कर सकते या नहीं करना चाहते हैं।
उद्योग के अनुसार बाधाओं की कमी को अनुकूलित करना
कोई भी सार्वभौमिक "आसान लॉगिन" नहीं होता है। एक होटल के मेहमान, एक रिटेल सहायक, एक चिकित्सक और एक बहु-किराएदार इमारत के निवासी को अलग-अलग एक्सेस लाइफसाइकिल की आवश्यकता होती है। उन्हें एक ही आबादी के रूप में मानने से या तो अनावश्यक कदम जुड़ जाते हैं या वे नियंत्रण हट जाते हैं जिनकी पर्यावरण को आवश्यकता होती है।
| पर्यावरण | प्राथमिकता | फ़ॉलबैक और सीमाएं |
|---|---|---|
| आतिथ्य (Hospitality) | वापस आने वाले विज़िटर के लिए Passpoint या OpenRoaming का उपयोग करें, नए डिवाइस के लिए एक संक्षिप्त फ्लो के साथ | एक नियंत्रित पोर्टल फ़ॉलबैक रखें और मार्केटिंग सहमति को वैकल्पिक और अलग बनाएं |
| रिटेल | कर्मचारियों को प्रमाणपत्र या SSO-आधारित एक्सेस दें, जबकि ग्राहक एक्सेस को कम-डेटा रखें | अनावश्यक डेटा संग्रह के साथ भुगतान या चेकआउट यात्राओं में बाधा न डालें |
| स्वास्थ्य सेवा (Healthcare) | पहुंच प्रदान करने से पहले पहचान, डिवाइस, भूमिका और स्थान का मिलान करें | प्रबंधित प्रमाणपत्रों, संक्षिप्त सत्रों, मजबूत विभाजन (segmentation) और गोपनीयता नियंत्रणों का उपयोग करें |
| मल्टी-टेनेंट कार्यालय | टेनेंट-विशिष्ट पहचान जारी करें और संपत्ति या टेनेंट निर्देशिकाओं को एकीकृत करें | विभिन्न संगठनों में साझा PSKs से बचें और टेनेंट अलगाव को सुरक्षित रखें |
हॉस्पिटैलिटी और रिटेल को सीमाओं के साथ गति की आवश्यकता है
हॉस्पिटैलिटी में, बार-बार आने वाले विजिटर्स स्वचालित ऑनबोर्डिंग के लिए स्पष्ट दर्शक हैं। वापस आने वाले डिवाइस से उन विवरणों को दोबारा दर्ज करने के लिए नहीं कहा जाना चाहिए जिन्हें सेवा एक रोमिंग पहचान या संग्रहीत प्रोफ़ाइल के माध्यम से सत्यापित कर सकती है। नए या असंगत डिवाइसेस को अभी भी एक छोटे फ़ॉलबैक की आवश्यकता होती है, लेकिन फ़ॉलबैक में केवल वही पूछा जाना चाहिए जो कनेक्शन को अधिकृत करता है।
रिटेल में दो अलग-अलग यात्राएं होती हैं। कर्मचारियों को ऐसे एक्सेस की आवश्यकता होती है जो उनके रोजगार और भूमिका के बदलावों के अनुसार बदले। ग्राहकों को ऐसी कनेक्टिविटी की आवश्यकता होती है जो खरीदारी, भुगतान या कलेक्शन में बाधा न डाले। कर्मचारियों का सर्टिफिकेट पासवर्ड संभालने के झंझट को दूर कर सकता है, जबकि गेस्ट फ्लो बिना किसी मार्केटिंग निर्णय के दरवाजे पर QR या फेडरेटेड लॉगिन का उपयोग कर सकता है।
हेल्थकेयर और मल्टी-टेनेंट साइटों को अधिक मजबूत पहचान अलगाव की आवश्यकता है
हेल्थकेयर टीमों को कभी भी कम क्लिक को कमजोर क्लिनिकल नियंत्रणों के बराबर नहीं समझना चाहिए। एक प्रबंधित टैबलेट डिवाइस सर्टिफिकेट के माध्यम से प्रमाणित हो सकता है, भूमिका-आधारित नीति प्राप्त कर सकता है, और प्रबंधन स्थिति या डायरेक्टरी सदस्यता बदलने पर स्वचालित रूप से एक्सेस खो सकता है। क्लिनिकल, विजिटर, कर्मचारी, ठेकेदार और IoT ट्रैफ़िक को अलग रखा जाना चाहिए, भले ही उपयोगकर्ता भौतिक कवरेज साझा करते हों।
बहु-किरायेदार (मल्टी-टेनेंट) संपत्तियों को एक अलग जोखिम का सामना करना पड़ता है। एक साझा PSK इस बात को लेकर अनिश्चितता पैदा करता है कि एक्सेस के लिए कौन सा संगठन जिम्मेदार है और इसके निरस्तीकरण से व्यवधान पैदा होता है। टेनेंट डायरेक्टरी, अद्वितीय पहचान और प्रति-टेनेंट नीति उस अस्पष्टता को कम करती है। रोलआउट से पहले, डिवाइस सपोर्ट, सुलभता, रोमिंग समझौतों, डेटा रखने की सीमाओं, सहमति की भाषा और विफलताओं के लिए एस्केलेशन पथ को सत्यापित करें।
एक चरणबद्ध डिप्लॉयमेंट योजना जो टिकी रहे
एक एक्सेस-फ्लो ऑडिट के साथ शुरुआत करें, न कि किसी प्रोडक्ट की खरीद के साथ। वायरलेस एसोसिएशन से लेकर captive-portal डिस्कवरी, पहचान-प्रदाता प्रमाणीकरण, RADIUS पॉलिसी, DHCP, सेगमेंटेशन, और ऑफबोर्डिंग तक की प्रत्येक यात्रा का अनुसरण करें। रिकॉर्ड करें कि डिवाइस का मालिक कौन है, एक्सेस कितने समय तक चलना चाहिए, किन सिस्टम्स तक पहुंच संभव होनी चाहिए, और सपोर्ट स्टाफ वर्तमान में कहां हस्तक्षेप करते हैं।
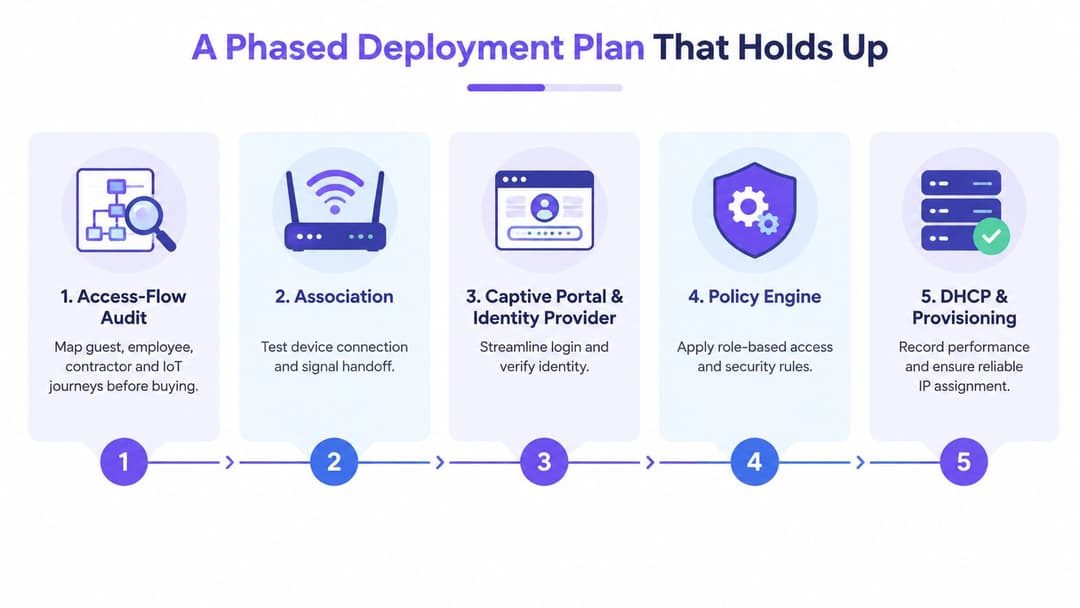
फ्लो बदलने से पहले फ्लो का ऑडिट करें
नेटवर्क के समय, सफल पूर्णता, प्रति कनेक्शन सपोर्ट टिकट, क्रेडेंशियल्स के बिना दोबारा एक्सेस, और फ़ॉलबैक उपयोग के लिए एक बेसलाइन कैप्चर करें। इसमें गेस्ट, कर्मचारी, कॉन्ट्रैक्टर, और IoT यात्राएं शामिल करें। यदि आप वर्तमान विफलता पैटर्न को नहीं जानते हैं, तो एक नई ऑनबोर्डिंग विधि सफल दिखने के साथ-साथ समस्या को कहीं और ट्रांसफर कर सकती है।
एक उपयोगी ऑडिट पूछता है:
- एसोसिएशन (Association): क्या डिवाइस एक्सेस पॉइंट के बीच और आवाजाही के दौरान विश्वसनीय रूप से जुड़ता है?
- खोज (Discovery): जब पोर्टल की आवश्यकता होती है, तो क्या ऑपरेटिंग सिस्टम पोर्टल खोलता है?
- पहचान (Identity): क्या प्रदाता सामान्य और खराब परिस्थितियों में उपयोगकर्ताओं को प्रमाणित कर सकता है?
- प्राधिकरण (Authorisation): क्या निर्देशिका समूह इच्छित नेटवर्क भूमिकाएँ उत्पन्न करते हैं?
- प्रावधान (Provisioning): क्या अपेक्षित डिवाइस मिश्रण के तहत DHCP विश्वसनीय रहता है?
- ऑफबोर्डिंग (Offboarding): क्या कोई भूमिका या निर्देशिका परिवर्तन मैन्युअल सफ़ाई के बिना एक्सेस को हटा देता है?
सह-अस्तित्व के साथ पायलट करें, न कि सीधे बदलाव के साथ
एक सीमित साइट, कोहोर्ट, SSID, या डिवाइस क्लास चुनें। बिना सपोर्ट वाले क्लाइंट्स के लिए एक सुरक्षित फॉलबैक के साथ Passpoint, OpenRoaming, SSO, या प्रबंधित-डिवाइस सर्टिफिकेट का परीक्षण करें। सर्टिफिकेट रिन्यूअल, पहचान-प्रदाता डाउनटाइम, पोर्टल डिस्कवरी, रोमिंग, डिवाइस हैंडऑफ़ और असफल एनरोलमेंट के बाद रिकवरी का जानबूझकर परीक्षण करें।
भूमिका मैपिंग और ऑफबोर्डिंग व्यवहार के प्रलेखित होने के बाद ही Microsoft Entra ID, Okta, Google Workspace, RADIUS, या क्लाउड प्रमाणीकरण सेवा के साथ एकीकृत करें। एक चरणबद्ध staff WiFi lifecycle approach एक्सेस को एक बार पासवर्ड बदलने के बजाय प्रोविजनिंग से लेकर रिवोकेशन तक की एक प्रक्रिया के रूप में फ्रेम करने में मदद करता है।
कोहोर्ट या साइट द्वारा रोल आउट करें, प्रमाणीकरण और प्राधिकरण इवेंट्स की निगरानी करें, और हर चरण के लिए एक रोलबैक पथ रखें। बेसलाइन के साथ पायलट परिणामों की तुलना करें, टूटे हुए चरणों को ठीक करें, सपोर्ट प्रक्रियाओं को अपडेट करें, और केवल तभी विस्तार करें जब ऑपरेशनल टीम फॉलबैक वॉल्यूम को संभाल सके।
लॉगिन चरण में कम डेटा एकत्र करने का मामला
एक पोर्टल जो नाम, ईमेल पता, फोन नंबर, कमरा नंबर, मार्केटिंग सहमति और कई नोटिस मांगता है, वह अपने आप अधिक सुरक्षित नहीं हो जाता। यह गलत टाइप करने के लिए अधिक फ़ील्ड, अधिक डुप्लिकेट पहचान, अधिक पुराने रिकॉर्ड और एक बड़ा प्राइवेसी फुटप्रिंट बना सकता है।
UK उपभोक्ता अनुसंधान रिपोर्ट करता है कि पहले से प्रदान की गई जानकारी को दोहराने के लिए कहे जाने पर 35% लोग खरीदारी छोड़ देंगे, जैसा कि UK research on technology friction and business costs में संक्षेपित किया गया है। WiFi ऑपरेटरों को पहुंच पर भी यही नियम लागू करना चाहिए। पहले पूछें कि कनेक्शन को अधिकृत करने के लिए किस पहचान की आवश्यकता है, फिर केवल उसे वितरित करने के लिए आवश्यक डेटा एकत्र करें।
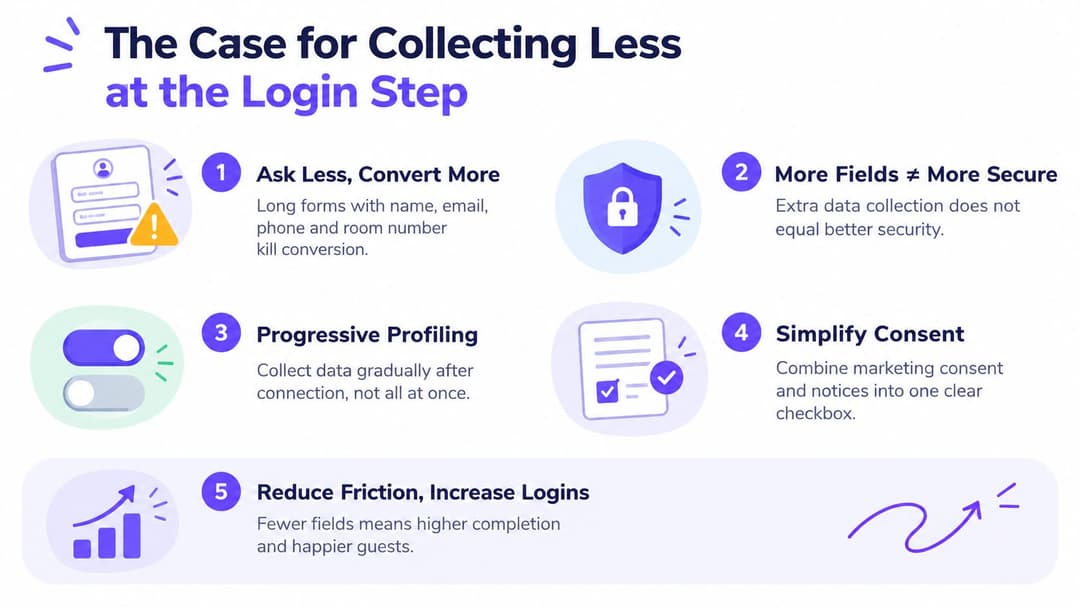
एक्सेस को एनरिचमेंट से अलग करें
एक सर्टिफिकेट, roaming identity, डिवाइस प्रोफाइल, या फेडरेटेड SSO असेसर्न हर डाउनस्ट्रीम सिस्टम को एक पूरा संपर्क प्रोफाइल दिखाए बिना भी विश्वास स्थापित कर सकता है। यदि एक यूनिक आइडेंटिफायर की आवश्यकता है, तो जहाँ तक संभव हो गोपनीयता-संरक्षण टोकन का उपयोग करें। वैकल्पिक प्रोफाइल संवर्धन को तब तक के लिए टालें जब तक कि एक्सेस काम न करने लगे और यूजर इसके महत्व को न समझ जाए।
मार्केटिंग सहमति वैकल्पिक, अलग, स्पष्ट होनी चाहिए और जहां आवश्यक हो वहां डिफ़ॉल्ट रूप से अनटिक होनी चाहिए। UK-सामना वाले अतिथि WiFi मार्गदर्शन बताते हैं कि उपयोगकर्ता मार्केटिंग के लिए सहमत हुए बिना WiFi का उपयोग करने में सक्षम होने चाहिए, जिसमें स्पष्ट प्रतिधारण नियम और अलग सहमति हो। यह सिद्धांत व्यवहार में मायने रखता है क्योंकि प्रवेश द्वार पर कम संग्रह करने से परित्याग और व्यक्तिगत-डेटा प्रतियों की संख्या दोनों को कम किया जा सकता है जिन्हें सुरक्षा की आवश्यकता होती है।
एक जटिल यात्रा की योजना बनाने वाले आगंतुकों के लिए, व्यावहारिक संसाधन जैसे कि सुगम Gatwick हवाई अड्डा नेविगेशन गाइड दिखाते हैं कि आगमन से पहले स्पष्टता क्यों महत्वपूर्ण है। यही सिद्धांत कनेक्टिविटी पर भी लागू होता है। उपयोगकर्ताओं को बताएं कि उन्हें क्या चाहिए, आश्चर्यजनक फ़ील्ड से बचें, और नेटवर्क लॉगिन को एक असंबंधित डेटा-पंजीकरण प्रक्रिया जैसा महसूस न होने दें।
सफलता को मापना और सामान्य गलतियों से बचना
बाधा-कमी प्रोजेक्ट को ऐसे उपायों की आवश्यकता होती है जो यूजर एक्सपीरियंस को नेटवर्क ऑपरेशन्स से जोड़ते हैं। कुल कनेक्टेड क्लाइंट्स एक वैनिटी मीट्रिक है। ऑथेंटिकेशन विफलताएं, छोड़े गए सेशन्स और सर्विस-डेस्क वर्कलोड खराब होने के दौरान भी यह बढ़ सकता है।
स्प्लैश पोर्टल से पहले उपयोगी उत्तर को ट्रैक करें, चुने गए समय विंडो के भीतर सफलतापूर्वक जुड़ने वाले उपकरणों के अनुपात को ट्रैक करें, और समान पहुंच समस्या के लिए बार-बार आने वाले सहायता टिकटों को ट्रैक करें। इन मापों को छोड़े गए प्रमाणीकरणों, प्रति सत्र हेल्पडेस्क की मांग, RADIUS विफलता लॉग, DHCP त्रुटियों, और फ़ॉलबैक उपयोग के साथ जोड़ें। ये संकेत दिखाते हैं कि क्या पहचान-आधारित पहुंच व्यावहारिक रूप से काम कर रही है, न कि केवल कनेक्शनों की गिनती कर रही है।
| KPI या गलती | क्या ट्रैक करें / क्या गलत हो सकता है | लक्ष्य या समाधान |
|---|---|---|
| पोर्टल रिस्पांस | पहले उपयोगी पोर्टल रिस्पांस से पहले का विलंब | क्लाइंट अनुरोध से लेकर उपयोगी पेज तक मापें, केवल सर्वर-साइड पेज जनरेशन को नहीं |
| सफल एसोसिएशन | वे डिवाइस जो कनेक्ट होते हैं और परिभाषित विंडो के भीतर उपयोगी सेवा प्राप्त करते हैं | डिवाइस प्रकार, साइट, SSID, और प्रमाणीकरण विधि द्वारा सेगमेंट करें |
| फिर से खुले टिकट | समान उपयोगकर्ता या डिवाइस के लिए बार-बार होने वाली घटनाएं | मूल विफलता पथ की समीक्षा करें और सहायता दस्तावेज़ीकरण में सुधार करें |
| कुल कनेक्टेड क्लाइंट | पूर्णता या गुणवत्ता दिखाए बिना कनेक्शनों की गणना करता है | पूर्णता, विफलता और सहायता उपायों के साथ बदलें |
| कोई बेसलाइन नहीं | पायलट परिणामों में विश्वसनीय तुलना की कमी है | परिनियोजन (deployment) से पहले मौजूदा यात्रा को कैप्चर करें |
| MAC-आधारित फ़ॉलबैक | याद रखा गया एक्सेस विफल हो सकता है या फिर से कमजोर धारणाओं को ला सकता है | स्पष्ट पहचान और नियंत्रित संगतता पथों को प्राथमिकता दें |
| डिवाइस एंट्रॉपी | क्लाइंट भिन्नता बिना किसी दृश्य त्रुटियों के रोमिंग या प्रोफ़ाइल डिलीवरी को बाधित कर सकती है | प्रतिनिधि ऑपरेटिंग सिस्टम और प्रबंधित-डिवाइस स्थितियों का परीक्षण करें |
पासवर्ड से दूर जाने के लिए NCSC की वार्षिक समीक्षा मार्गदर्शिका उपयोगी संदर्भ प्रदान करती है, लेकिन इस माइग्रेशन के लिए अभी भी परिचालन साक्ष्य की आवश्यकता है। जब तक असमर्थित डिवाइस सेवा में बने हुए हैं, तब तक अचानक पूर्ण बदलाव (हार्ड कटओवर) न करें। फॉलबैक दरों, सपोर्ट टिकटों और उन सेवाओं की निगरानी करें जो अभी भी पुराने क्रिप्टोग्राफ़िक या प्रमाणीकरण तरीकों पर निर्भर हैं।
विस्तार करने से पहले, पहचान-प्रदाता प्रतिक्रियाशीलता की पुष्टि करें, लीगेसी DHCP स्कोप को मान्य करें, और पुराने PSK SSIDs का सर्वेक्षण करें। एक पासवर्ड रहित टियर अनिश्चित काल के लिए एक अप्रबंधित साझा-पासवर्ड पथ के बगल में नहीं होना चाहिए। परिचालन संकेतों को निर्णयों से जोड़ने का वही अनुशासन, न कि केवल गतिविधि की रिपोर्ट करने का, विभिन्न उद्योगों में लागू होता है, जैसा कि analytics for restaurant owners के इस गाइड में खोजा गया है।
परिणामों का उपयोग यह तय करने के लिए करें कि बाधाएं कहां कम हुई हैं। सबसे मजबूत परिणाम वह नेटवर्क है जहां सही पहचान अपने आप ऑथेंटिकेट हो जाती है, एक्सेस यूजर की भूमिका से मेल खाता है, रिवोकेशन काम करता है और फॉलबैक पाथ मुख्य पाथ नहीं बनता है।
Purple मेहमानों, कर्मचारियों और बहु-किरायेदार वातावरण के लिए OpenRoaming, Passpoint, SSO, सर्टिफिकेट और विरासत उपकरणों के लिए iPSK सहित विकल्पों के माध्यम से पहचान-आधारित WiFi एक्सेस प्रदान करता है। Purple पर डिप्लॉयमेंट मॉडल और प्रमाणीकरण विकल्पों की समीक्षा करें, फिर एक उच्च-मात्रा वाले एक्सेस जर्नी का मानचित्रण करें और दूर करने योग्य पहले घर्षण बिंदु की पहचान करें।