Network Traffic Prioritization & QoS Sizing Calculator
Model bandwidth contention between mission-critical operations and visitor WiFi. Determine DSCP queue allocations, calculate per-client rate limits, and prevent packet loss during peak congestion.
Venue Network Parameters
Queue Bandwidth Allocation & SLA Guardrails
Explore how Purple manages multi-tiered guest access, fair-share airtime, and cloud captive portal isolation across enterprise venues.
एक व्यस्त होटल, शॉपिंग सेंटर या अस्पताल में पर्याप्त बैंडविड्थ हो सकती है और फिर भी वहां का अनुभव खराब हो सकता है। एक गेस्ट बड़ा डाउनलोड शुरू करता है, स्टाफ डिवाइस बैकग्राउंड में सिंक्रोनाइज़ होते हैं, और अचानक एक वॉयस कॉल बाधित होने लगती है जबकि एक पेमेंट टर्मिनल रिस्पॉन्स का इंतजार करता है। जरूरी नहीं कि लिंक छोटा हो। बात बस इतनी है कि नेटवर्क बहुत अलग व्यावसायिक परिणामों वाले ट्रैफ़िक को एक समान मानकर व्यवहार कर रहा है।
यही कारण है कि नेटवर्क ट्रैफ़िक को प्राथमिकता कैसे दें इसकी शुरुआत पॉलिसी से होती है, न कि राउटर चेकबॉक्स से। आपको यह तय करना होगा कि विवाद के दौरान कौन से एप्लिकेशन, लोगों और डिवाइसों का उपयोग करने योग्य रहना आवश्यक है, फिर उन निर्णयों को कॉन्फ़िगरेशन, पहचान प्रणालियों और परिचालन दस्तावेज़ों में दृश्यमान बनाना होगा। UK मार्गदर्शन ट्रैफ़िक प्रबंधन को पारदर्शिता अपेक्षाओं के साथ एक प्रलेखित अभ्यास के रूप में मानता है, विशेष रूप से जहां भीड़भाड़ के दौरान विलंबता-संवेदनशील सेवाओं को सुरक्षा की आवश्यकता होती है।
नेटवर्क ट्रैफ़िक को प्राथमिकता देना अभी क्यों महत्वपूर्ण है
किसी इवेंट स्थल पर, विफलता का पैटर्न परिचित होता है। अतिथि WiFi का उपयोग बढ़ता है, वीडियो अपलोड स्टाफ प्रणालियों के साथ प्रतिस्पर्धा करते हैं, और बैकग्राउंड अपडेट उसी एक्सेस पाथ का उपभोग करते हैं जिसका उपयोग पॉइंट-ऑफ-सेल ट्रैफ़िक करता है। एक भुगतान टर्मिनल केवल थोड़ी मात्रा में डेटा का आदान-प्रदान कर सकता है, लेकिन गलत समय पर होने वाली देरी लेनदेन को प्रभावित करती है। एक वॉयस या वीडियो कॉल की प्रोफाइल इसके विपरीत होती है, इसे बड़े ट्रांसफर के पीछे प्रतीक्षा करने के बजाय लगातार पैकेट प्राप्त करने की आवश्यकता होती है।
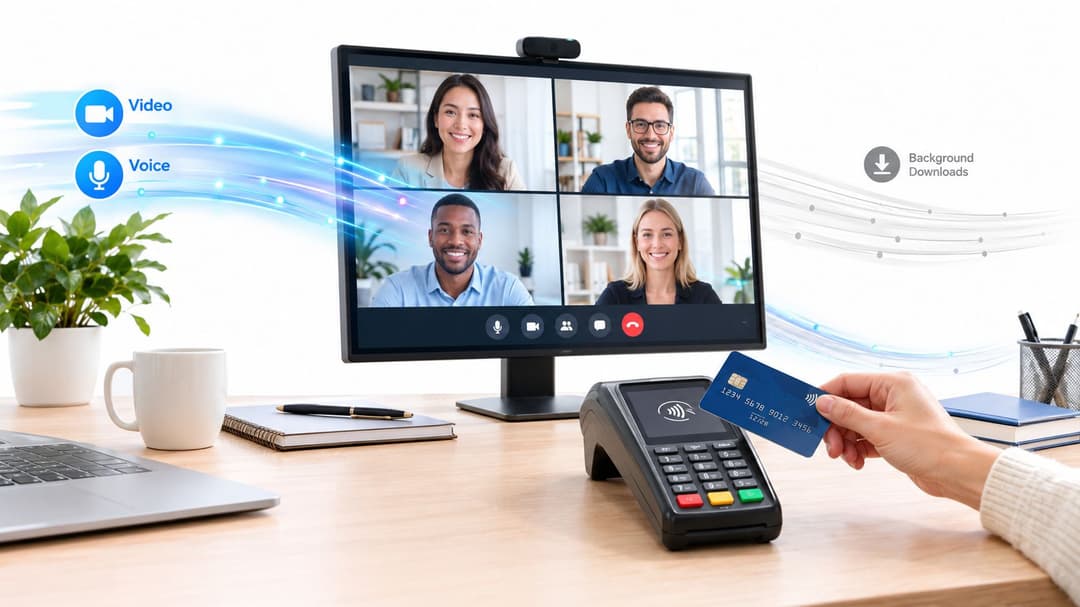
QoS क्षमता का निर्माण नहीं करता है। यह तय करता है कि मांग बढ़ने पर उपलब्ध क्षमता का उपयोग कैसे किया जाए। यह अंतर इसलिए महत्वपूर्ण है क्योंकि प्राथमिकता किसी कॉल, ट्रांजैक्शन या क्लिनिकल वर्कफ़्लो की सुरक्षा तो कर सकती है, लेकिन यह विफल सर्किट को ठीक नहीं कर सकती, अपस्ट्रीम ISP की बाधा को समाप्त नहीं कर सकती या खराब वायरलेस कवरेज की भरपाई नहीं कर सकती।
समान व्यवहार का व्यावसायिक परिणाम
बिना किसी सोची-समझी नीति के, गेस्ट ट्रैफ़िक को अक्सर स्टाफ एप्लिकेशन, IoT टेलीमेट्री और ऑपरेशनल सिस्टम की तरह ही शेड्यूलिंग का अवसर मिलता है। हॉस्पिटैलिटी, रिटेल और हेल्थकेयर में, यह नेटवर्क के व्यवहार और व्यावसायिक जोखिम के बीच एक बेमेल स्थिति पैदा करता है। बैकग्राउंड सिंक्रोनाइज़ेशन जॉब में थोड़ी देरी आमतौर पर सहन की जा सकती है। लेकिन वॉयस कतार, भुगतान प्रवाह या किसी तत्काल सहयोग सत्र में वही देरी सहन करने योग्य नहीं हो सकती है।
Ofcom का यूके नेट-न्यूट्रैलिटी मार्गदर्शन यह स्वीकार करता है कि ट्रैफ़िक प्रबंधन कुछ श्रेणियों को दूसरों पर प्राथमिकता दे सकता है जब श्रेणियों के साथ लगातार व्यवहार किया जाता है और दृष्टिकोण तकनीकी आवश्यकताओं और भीड़ के जोखिम के अनुपात में होता है। मार्गदर्शन यह भी बताता है कि कैसे प्रमुख फिक्स्ड और मोबाइल ISPs ने 2012 से एक सामान्य की फैक्ट्स इंडिकेटर टेम्पलेट के माध्यम से ट्रैफ़िक-प्रबंधन प्रथाओं का खुलासा किया है, जिससे ग्राहकों के लिए प्राथमिकता अधिक पारदर्शी हो गई है। Ofcom का ट्रैफ़िक-प्रबंधन मार्गदर्शन परिचालन बिंदु को स्पष्ट करता है: प्राथमिकता के लिए एक उचित कारण और एक समझने योग्य विवरण की आवश्यकता होती है।
व्यावहारिक नियम: एप्लिकेशन के परिणाम को सुरक्षित रखें, न कि उस डिवाइस को जो इसका उपयोग कर रहा है।
एक डिवाइस-आधारित नियम होम नेटवर्क में काम कर सकता है, लेकिन एंटरप्राइज़ एनवायरनमेंट गतिशील होते हैं। कर्मचारी एक्सेस पॉइंट्स के बीच मूव करते हैं, ठेकेदार मैनेज्ड या अनमैनेज्ड हार्डवेयर का उपयोग करते हैं, और एक लैपटॉप पर एक साथ वॉइस, ब्राउज़िंग और बल्क ट्रांसफर चल सकता है। आइडेंटिटी, एप्लिकेशन और डिवाइस रोल के आधार पर क्लासिफिकेशन MAC एड्रेस की स्टैटिक सूची की तुलना में अधिक टिकाऊ है।
अच्छी प्राथमिकता क्या कर सकती है और क्या नहीं
एक सही डिज़ाइन क्रिटिकल ट्रैफ़िक को कंटेंशन के दौरान बेहतर अवसर देता है, महत्वपूर्ण क्लासेज के लिए कैपेसिटी रिजर्व रखता है और बैकग्राउंड फ़्लो को क्यू को भरने से रोकता है। यह घटनाओं को डायग्नोस करना भी आसान बना सकता है क्योंकि पॉलिसी स्पष्ट करती है कि पैकेट को क्यों मार्क, क्यू या लिमिट किया गया था।
यह हर एप्लिकेशन को समान रूप से बेहतर नहीं बनाएगा, और यह जानबूझकर कम प्राथमिकता वाले ट्रैफ़िक को धीमा कर सकता है। यह समझौता केवल तभी स्वीकार्य है जब नीति में स्पष्ट रूप से उल्लेख हो कि किसकी सुरक्षा की जा रही है, निर्णय का स्वामी कौन है और नियम कब लागू होता है। IT और नेटवर्क टीमों के लिए Purple WiFi समाधान इस शासन समस्या के लिए प्रासंगिक है क्योंकि पहचान और डिवाइस का संदर्भ नेटवर्क टीमों को अतिथि, कर्मचारी और परिचालन ट्रैफ़िक को इच्छित नीति डोमेन में रखने में मदद कर सकता है।
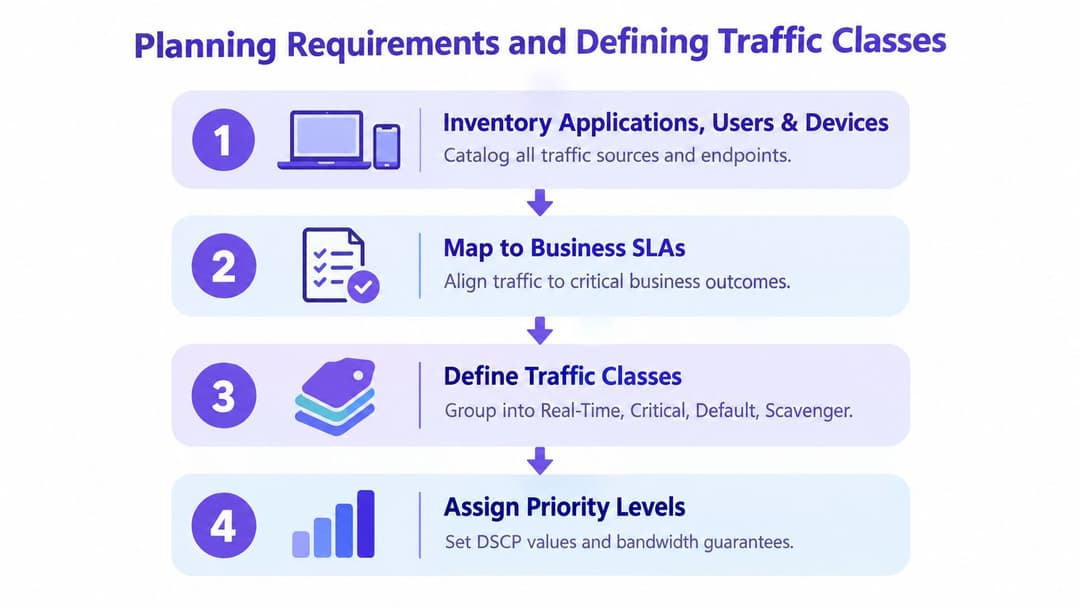
प्लानिंग आवश्यकताएँ और ट्रैफ़िक क्लासेस को परिभाषित करना
इन्वेंट्री के साथ शुरुआत करें, न कि मार्किंग स्कीम से। एप्लिकेशन, उपयोगकर्ताओं, उपकरणों, साइटों और लिंक की सूची बनाएं, फिर रिकॉर्ड करें कि नेटवर्क व्यस्त होने पर सबसे पहले क्या टूटता है। हर उस चीज़ को सर्वोच्च प्राथमिकता देना शुरू न करें जो महत्वपूर्ण लगती है। एक क्लास तभी उपयोगी होती है जब वह उस ट्रैफ़िक की सुरक्षा के लिए पर्याप्त रूप से दुर्लभ बनी रहे जिसे इसकी आवश्यकता होती है।
व्यावसायिक परिणामों से नीति का निर्माण करें
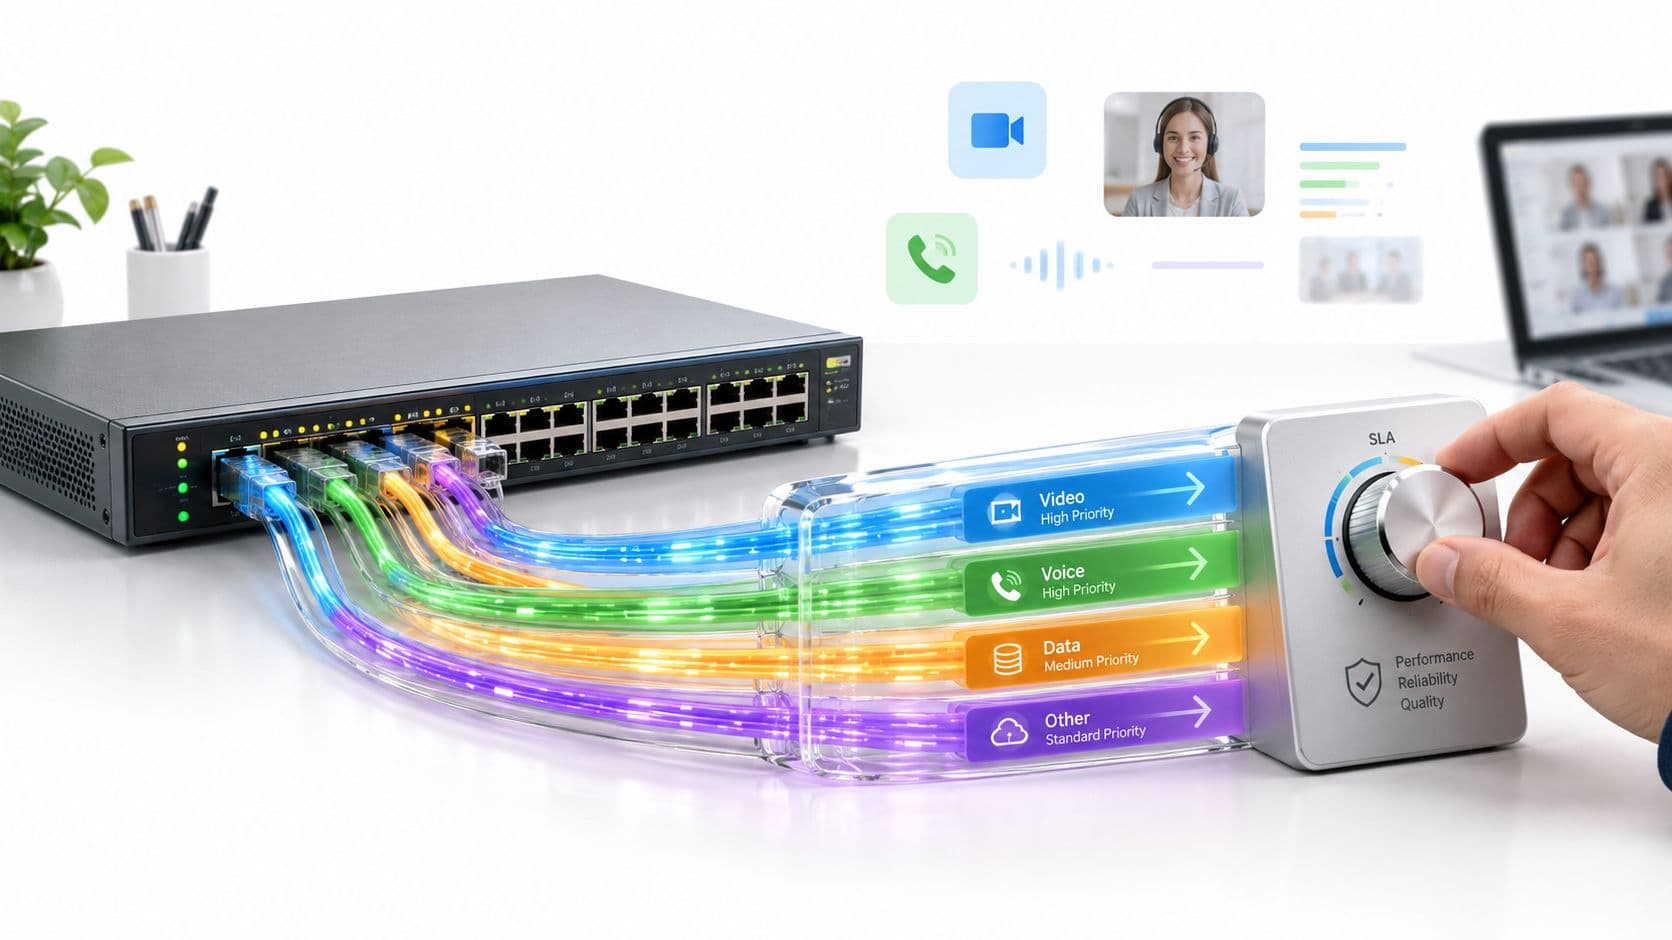
प्रत्येक ट्रैफ़िक सोर्स को एक सर्विस एक्सपेक्टेशन से मैप करें। वॉइस और इंटरएक्टिव वीडियो को आमतौर पर कम डिले, कम जिटर और नियंत्रित लॉस की आवश्यकता होती है। पेमेंट, क्लिनिकल और ऑपरेशनल एप्लिकेशन्स को प्रेडिक्टेबल डिलीवरी और एश्योर्ड बैंडविड्थ की आवश्यकता हो सकती है। सॉफ़्टवेयर अपडेट, बैकअप, गेस्ट ब्राउज़िंग और बड़े मीडिया ट्रांसफर सामान्य रूप से बेस्ट-एफ़र्ट या स्केवेंजर ट्रीटमेंट का उपयोग कर सकते हैं।
एक संक्षिप्त वर्गीकरण सेट का उपयोग करें जिसे ऑपरेटर दबाव के तहत समझ सकें:
- रियल-टाइम: वॉयस, इंटरैक्टिव वीडियो और अन्य फ्लो जहां देरी के कारण उपयोगिता प्रभावित होती है।
- क्रिटिकल बिजनेस: भुगतान, क्लिनिकल, ऑपरेशनल या ट्रांजैक्शन ट्रैफ़िक जिसे विवाद के दौरान एक विश्वसनीय न्यूनतम सीमा की आवश्यकता होती है।
- डिफ़ॉल्ट: सामान्य स्टाफ, अतिथि और एप्लिकेशन ट्रैफ़िक जिसके साथ कोई विशेष व्यवहार नहीं किया जाता है।
- स्कैवेंजर: बल्क ट्रांसफर, अपडेट, बैकअप और गैर-जरूरी सिंक्रोनाइज़ेशन।
ये लेबल सार्वभौमिक मानक नहीं हैं। उपयोगी हिस्सा प्रत्येक लेबल के पीछे का निर्णय है, जिसमें मालिक, मापने योग्य सेवा अपेक्षा और वे परिस्थितियां शामिल हैं जो इसे सक्रिय करती हैं।
सख्त प्राथमिकता को ध्यान से चुनें
देरी के प्रति संवेदनशील ट्रैफ़िक के लिए एक सख्त-प्राथमिकता वाली कतार (strict-priority queue) उपयुक्त है, लेकिन इसकी एक सीमा होनी चाहिए। यदि बहुत सारे एप्लिकेशन उस कतार में प्रवेश करते हैं, तो शेड्यूलर के पास अन्य ट्रैफ़िक को सेवा देने के लिए बहुत कम जगह बचती है और यह अन्य जगहों पर कमी पैदा कर सकता है। एश्योर्ड फ़ॉरवर्डिंग या क्लास-आधारित वेटेड शेड्यूलिंग अक्सर महत्वपूर्ण व्यावसायिक ट्रैफ़िक के लिए अधिक सुरक्षित होती है क्योंकि यह हर पैकेट को सबसे आगे भेजे बिना एक न्यूनतम हिस्से की सुरक्षा करती है।
पहचान को इन्वेंट्री का हिस्सा होना चाहिए। एक स्टाफ वॉयस क्लाइंट, गेस्ट वीडियो स्ट्रीम और बिल्डिंग-मैनेजमेंट सेंसर एक ही एक्सेस पॉइंट साझा कर सकते हैं लेकिन उनकी नीतिगत आवश्यकताएं अलग-अलग हो सकती हैं। Purple identity-based networking जैसे प्लेटफॉर्म वर्गीकरण के लिए उपयोगकर्ता और डिवाइस का संदर्भ प्रदान कर सकते हैं, जिससे अतिरिक्त SSIDs या कमजोर डिवाइस सूचियों पर निर्भरता कम हो जाती है।
लागू करने से पहले मानदंडों का दस्तावेजीकरण करें
यूके की पारदर्शिता संबंधी अपेक्षाएं दस्तावेज़ीकरण को तकनीकी डिज़ाइन का हिस्सा बनाती हैं। Ofcom की सामग्री इस बात का वर्णन करती है कि ISPs के लिए यह समझाना क्यों आवश्यक है कि क्या अनुप्रयोगों को समान QoS प्राप्त होता है, ट्रैफ़िक-प्रबंधन मानदंडों का खुलासा करें, प्रभावित अनुप्रयोगों और व्यस्ततम समय की पहचान करें, और उचित-उपयोग नियमों के उल्लंघन के परिणामों का वर्णन करें। Ofcom का नेट-न्यूट्रैलिटी दस्तावेज़ प्रासंगिक अनुपालन संदर्भ प्रदान करता है।
न्यूनतम रूप से, रिकॉर्ड करें:
- ट्रैफ़िक परिभाषा: एप्लिकेशन, प्रोटोकॉल, गंतव्य, उपयोगकर्ता समूह या डिवाइस भूमिका।
- व्यवहार: मार्किंग, कतार, न्यूनतम रिज़र्वेशन, शेपिंग और पुलिसिंग कार्रवाई।
- दायरा: साइटें, SSIDs, लिंक, टेनेंट और व्यावसायिक घंटे।
- कारण: सेवा परिणाम जिसकी पॉलिसी सुरक्षा करती है।
- मालिक और समीक्षा ट्रिगर: बदलावों को कौन मंजूरी देता है और कौन से साक्ष्य संशोधन को प्रेरित करते हैं।
NHS इंग्लैंड का HSCN क्वालिटी-ऑफ-सर्विस मॉडल दिखाता है कि व्यावहारिक रूप से स्पष्ट नीति कैसी दिखती है। इसका प्रकाशित प्रोफाइल अनुबंधित बैंडविड्थ का AF1 5%, AF2 7.5%, AF3 30%, AF4 7.5%, DE 39%, EF 10%, और प्रबंधन 1% आरक्षित करता है, जो कुल मिलाकर 100% होता है। HSCN QoS अवलोकन एक उपयोगी यूके बेंचमार्क है क्योंकि यह अनौपचारिक "उच्च प्राथमिकता" लेबल पर भरोसा करने के बजाय वर्ग द्वारा न्यूनतम प्रतिबद्धताओं को परिभाषित करता है।
मार्किंग, कतार लगाना, शेपिंग और पोलिसिंग की व्याख्या
ये तंत्र विभिन्न समस्याओं का समाधान करते हैं। Marking एक श्रेणी की पहचान करता है, queuing ट्रांसमिशन क्रम को नियंत्रित करता है, shaping प्रवाह को सुचारू बनाने के लिए पैकेटों में देरी करता है, और policing ट्रैफ़िक को हटाकर या रीमार्क करके एक सीमा लागू करता है। दूसरों के बिना किसी एक को तैनात करने से अक्सर एक ऐसी नीति बनती है जो डैशबोर्ड में तो सही दिखती है लेकिन कंजेशन पॉइंट पर विफल हो जाती है।
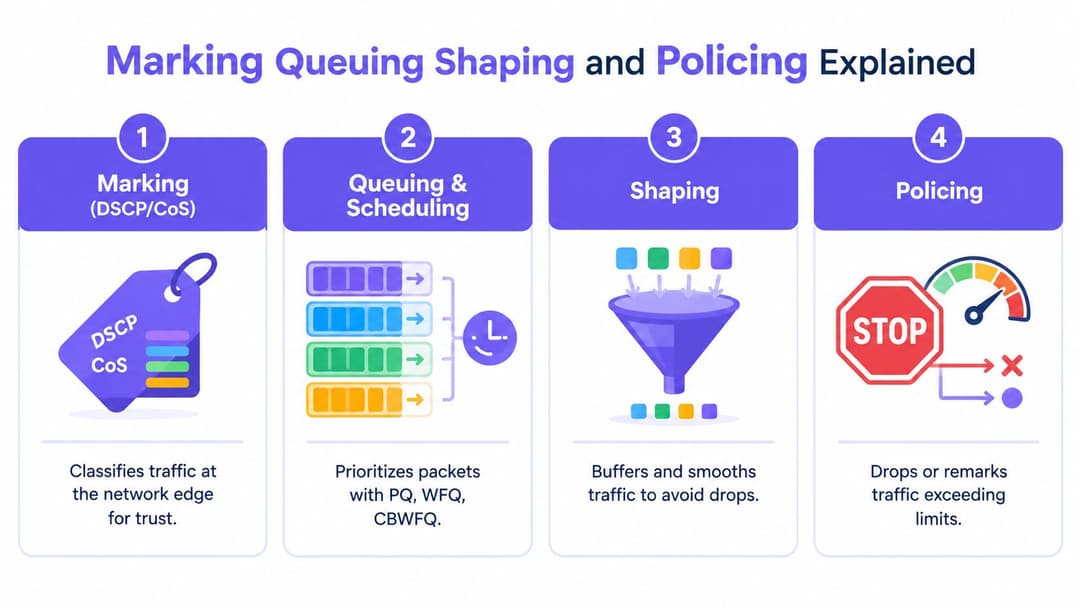
एज पर मार्क करें, चुनिंदा रूप से भरोसा करें
IP ट्रैफ़िक पर DSCP और ईथरनेट फ़्रेम पर CoS क्लास की जानकारी ले जाते हैं। ट्रैफ़िक को वहाँ मार्क करें जहाँ आप इसकी पहचान विश्वसनीयता से कर सकते हैं, आमतौर पर एक नियंत्रित एक्सेस एज पर, और ट्रस्ट बाउंड्री को स्पष्ट रूप से परिभाषित करें। एक मैनेज्ड वॉइस डिवाइस को वैलिडेशन के बाद ट्रस्ट किया जा सकता है। एक गेस्ट एंडपॉइंट को अनुकूल वैल्यू सेट करके खुद को क्रिटिकल घोषित करने की अनुमति नहीं दी जानी चाहिए।
जब ट्रैफ़िक प्रशासनिक सीमाओं को पार करता है तो स्विच और राउटर चिह्नों को हटा सकते हैं या फिर से लिख सकते हैं। इसलिए आपके डिज़ाइन को एक रीमार्किंग नीति की आवश्यकता है, न कि इस धारणा की कि कोई मूल्य शुरू से अंत तक जीवित रहता है।
प्रतिस्पर्धा के लिए कतार
शेड्यूलिंग तय करती है कि इंटरफ़ेस फुल होने पर कौन सा पैकेट कब आगे बढ़ेगा। लो-लेटेंसी या स्ट्रिक्ट-प्रायोरिटी ट्रीटमेंट सीमित रीयल-टाइम ट्रैफ़िक के अनुकूल होता है। क्लास-आधारित वेटेड शेड्यूलिंग उन बिज़नेस क्लासेज के लिए उपयुक्त है जिन्हें आनुपातिक पहुंच और न्यूनतम गारंटी की आवश्यकता होती है। बेस्ट-एफर्ट और स्केवेंजर कतारें उस ट्रैफ़िक को संभालती हैं जो देरी को सहन कर सकता है।
HSCN मॉडल यह दर्शाता है कि न्यूनतम रिज़र्वेशन क्यों महत्वपूर्ण हैं। केवल प्राथमिकता मार्किंग ही विवाद के दौरान सेवा की गारंटी नहीं देती है। CloudSwitched द्वारा वर्णित व्यावहारिक QoS पद्धति पहले वर्गीकरण पर जोर देती है, जिसके बाद प्रतिशत-आधारित पुलिसिंग या शेपिंग होती है ताकि क्लासों के बीच प्रतिस्पर्धा होने पर महत्वपूर्ण फ्लो को रूटिंग के अवसर मिलते रहें।
बाधा से पहले शेप करें, सीमा पर पुलिस करें
शेपिंग पैकेट्स को बफर करता है और उन्हें एक नियंत्रित दर पर छोड़ता है। यह किसी संगठन के WAN एज पर तब अच्छा काम करता है जब वास्तविक प्रदाता दर ज्ञात होती है और स्थानीय डिवाइस को अपस्ट्रीम कतार को अनियंत्रित बाधा बनने से रोकना होता है।
पॉलिसिंग अधिक अप्रत्याशित है। यह एक सीमा के मुकाबले ट्रैफ़िक को मापता है और उससे अधिक होने वाले पैकेट को ड्रॉप या रीमार्क कर सकता है। इसका उपयोग वहाँ करें जहाँ एक सख्त कॉन्ट्रैक्ट, क्लास बाउंड्री या टेनेंट लिमिट मायने रखती है। बिना टेस्टिंग के बर्स्टी इंटरएक्टिव ट्रैफ़िक के लिए आक्रामक पॉलिसिंग का उपयोग न करें, क्योंकि ड्रॉप्स उसी एप्लिकेशन को नुकसान पहुँचा सकते हैं जिसकी सुरक्षा के लिए पॉलिसी बनाई गई है।
| ट래फिक क्लास | अनुशंसित तंत्र | इसका उपयोग कब करें |
|---|---|---|
| रीयल-टाइम | एक सीमा के साथ सख्त प्राथमिकता, साथ ही एज मार्किंग | वॉयस और इंटरैक्टिव वीडियो को कम विलंब की आवश्यकता होती है, लेकिन कतार सीमित रहनी चाहिए |
| क्रिटिकल बिजनेस | न्यूनतम आरक्षण के साथ भारित कतार (Weighted queue) | विवाद के दौरान लेनदेन और परिचालन अनुप्रयोगों को अनुमानित पहुंच की आवश्यकता होती है |
| डिफ़ॉल्ट | निष्पक्ष या भारित सर्वोत्तम-प्रयास कतार (Best-effort queue) | सामान्य कर्मचारी, अतिथि और सामान्य अनुप्रयोग ट्रैफ़िक |
| स्कैवेंजर | कम-भार वाली कतार, शेपिंग या कम मार्किंग | बैकअप, अपडेट और बल्क ट्रांसफर को बिना किसी अनावश्यक रोक के मार्ग देना चाहिए |
मुख्य उत्पादन विफलता अति-प्राथमिकता देना है। यूके Ofcom की एक प्रस्तुति बताती है कि उच्च-प्राथमिकता वाले पैकेटों के वितरित होने की अधिक संभावना होती है जबकि कम-प्राथमिकता वाले पैकेट भीड़ के दौरान विलंबित या छोड़े जा सकते हैं, और रिपोर्ट करती है कि मोबाइल डाउनलोड गति व्यस्ततम घंटे में 44% तक धीमी हो जाती है। Ofcom को Three UK की प्रस्तुति एक व्यावहारिक प्रतिक्रिया का समर्थन करती है: भीड़ की खिड़कियों को मापें, रीयल-टाइम ट्रैफ़िक की रक्षा करें और बैकग्राउंड फ्लो को सर्वोत्तम प्रयास रखें।
राउटर्स, स्विचेस और वायरलेस पर नीतियां लागू करना
कार्यान्वयन ट्रैफ़िक पथ का अनुसरण करना चाहिए। रेट कंट्रोल को वहां रखें जहां बाधा मौजूद है, विश्वसनीय खंडों में क्लास की जानकारी सुरक्षित रखें और वायर्ड क्लासेस को उन वायरलेस कतारों से मैप करें जो हवा में पैकेट प्रसारित करती हैं।
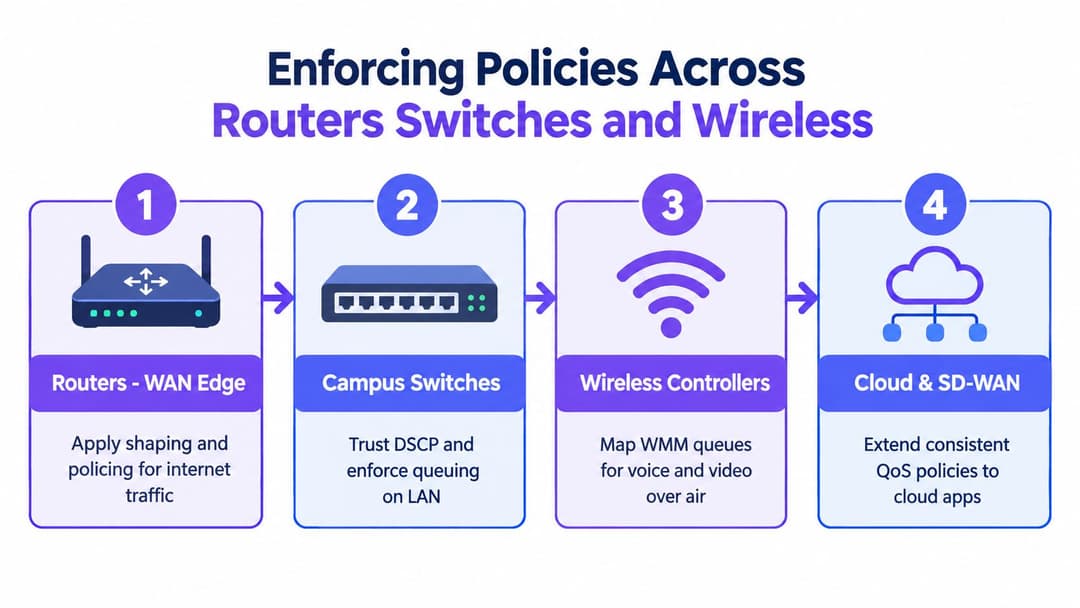
WAN एज से शुरू करें
एक इंटरनेट राउटर या SD-WAN डिवाइस पर, सीमित इग्रेस इंटरफ़ेस से पहले ट्रैफ़िक को क्लासीफ़ाई करें। जब प्रोवाइडर का क्यू (कतार) लेटेंसी का कारण बन रहा हो, तो उपयोग करने योग्य प्रोवाइडर दर से थोड़ा नीचे शेपिंग लागू करें। जहाँ एक कड़ा प्रतिबंध आवश्यक हो, वहाँ गेस्ट या टेनेंट क्लासेस को पुलिस करें, और एक मैनेजमेंट क्लास को सुरक्षित रखें ताकि सैचुरेशन के दौरान भी एडमिनिस्ट्रेटर साइट तक पहुँच सकें।
साइट-टू-साइट ट्रैफ़िक के लिए, ओवरले और अंडरले पर समान क्लास मॉडल लागू करें। एक पॉलिसी जो LAN पर वॉइस को सुरक्षित रखती है लेकिन सभी एन्क्रिप्टेड टनल को एक अनमैनेज्ड क्यू के माध्यम से भेजती है, उसने एंड-टू-एंड समस्या का समाधान नहीं किया है। जाँचें कि क्या SD-WAN प्लेटफ़ॉर्म एन्क्रिप्शन से पहले क्लासीफ़ाई कर सकता है, टनल में क्लास की जानकारी ले जा सकता है और प्रति पाथ ट्रैफ़िक शेड्यूल कर सकता है।
स्विच ट्रस्ट सीमा को परिभाषित करें
एक्सेस स्विचेज को केवल उन डिवाइस और पोर्ट से मार्किंग स्वीकार करनी चाहिए जिन पर आप भरोसा करते हैं। एक वॉइस हैंडसेट या कंट्रोल्ड एक्सेस पॉइंट को एक स्वीकृत मार्किंग बनाए रखने की अनुमति दी जा सकती है। गेस्ट-फेसिंग पोर्ट, अनमैनेज्ड एंडपॉइंट और सामान्य यूजर पोर्ट को इनग्रेस पर उचित क्लास में रीमार्क किया जाना चाहिए।
कैंपस अपलिंक पर, ऐसी कतारें कॉन्फ़िगर करें जो सहमत क्लास मॉडल से मेल खाती हों। प्रत्येक स्विच पर एक अलग व्याख्या बनाने से बचें। मिश्रित वेंडर एस्टेट अक्सर विफल हो जाते हैं क्योंकि एक प्लेटफ़ॉर्म कतार को "वॉइस" कहता है, दूसरा इसे एक अलग DSCP मान पर मैप करता है, और वायरलेस कंट्रोलर पूरी तरह से अलग ट्रीटमेंट लागू करता है।
वायरलेस नीति को WMM से मैप करें
वायरलेस कंट्रोलर ट्रैफ़िक क्लासेज को WiFi मल्टीमीडिया क्यू में ट्रांसलेट करते हैं। वॉइस और वीडियो को संबंधित वायरलेस ट्रीटमेंट की आवश्यकता होती है, लेकिन एयरटाइम एक शेयर्ड मीडियम बना रहता है। कवरेज, चैनल उपयोग या क्लाइंट व्यवहार खराब होने पर एक हाई प्रायोरिटी वाले वायरलेस क्यू को भी नुकसान हो सकता है।
कंट्रोलर तक पहुँचने से पहले ट्रैफ़िक को वर्गीकृत करने के लिए पहचान और डिवाइस भूमिका का उपयोग करें। स्टाफ, गेस्ट और IoT सिस्टम एक ही एक्सेस लेयर साझा कर सकते हैं, बशर्ते पहचान का स्रोत विश्वसनीय हो। Entra ID, Google Workspace या Okta के साथ डायरेक्टरी एकीकरण स्टाफ के संदर्भ का समर्थन कर सकता है, जबकि iPSK उन पुराने उपकरणों के लिए उपयोगी बना हुआ है जो आधुनिक पहचान प्रवाह को पूरा नहीं कर सकते हैं।
क्लाउड प्लेटफ़ॉर्म को सुसंगत रखें
Meraki, Aruba, Ruckus, Juniper Mist और UniFi नियंत्रण के विभिन्न नाम और स्तर प्रदर्शित करते हैं, इसलिए पहले अपनी नीति को वेंडर-न्यूट्रल आवश्यकताओं में अनुवादित करें:
- वर्गीकृत करें: पहचान, एप्लिकेशन, डिवाइस भूमिका या सबनेट से मिलान करें।
- मार्क करें: परिभाषित ट्रस्ट सीमा पर DSCP सेट या रीमार्क करें।
- कतार: क्लास को वायर्ड या वायरलेस शेड्यूलर से मैप करें।
- नियंत्रित करें: वास्तविक बाधित इंटरफ़ेस पर शेप या पुलिस करें।
- रिकॉर्ड करें: पॉलिसी के मालिक, दायरे, कारण और बदलाव के इतिहास को स्टोर करें।
क्लाउड-प्रबंधित प्लेटफ़ॉर्म रोलआउट को आसान बनाते हैं, लेकिन वे प्राथमिकता को समझने की आवश्यकता को समाप्त नहीं करते हैं। एक वैश्विक एप्लिकेशन नियम SSID नीति को ओवरराइड कर सकता है, जबकि एक स्विच मार्किंग को फिर से लिख सकता है इससे पहले कि WAN उपकरण उन्हें देखे। एक पाथ का परीक्षण करें, प्रत्येक हॉप पर देखी गई क्लास को कैप्चर करें और केवल तभी कॉन्फ़िगरेशन को दोहराएं।
निगरानी सत्यापन और निरंतर अनुकूलन
एक QoS पॉलिसी केवल इसलिए काम नहीं करती क्योंकि कॉन्फ़िगरेशन सफलतापूर्वक कमिट हो गया है। यह तब काम करती है जब लक्षित ट्रैफ़िक को सही ढंग से क्लासीफाई किया जाता है, पूरे पथ में अपेक्षित ट्रीटमेंट बरकरार रहता है, और कंपीटिंग ट्रैफ़िक मौजूद होने पर भी यह अपनी सर्विस आवश्यकता को पूरा करता है।
पैकेट यात्रा को सत्यापित करें
चार परतों में परीक्षण करें:
- वर्गीकरण: पुष्टि करें कि एप्लिकेशन, पहचान और डिवाइस इच्छित नियम से मेल खाते हैं।
- मार्किंग: राउटर, स्विच, एक्सेस पॉइंट और टनल में प्रवेश (इंग्रेस) और निकास (एग्रेस) पर DSCP या CoS का निरीक्षण करें।
- शेड्यूलिंग: कतार उपयोग, ड्रॉप्स, टेल ड्रॉप्स, शेपिंग विलंब और पुलिसिंग कार्रवाइयों की समीक्षा करें।
- अनुभव: सामान्य और व्यस्त समय के दौरान विलंबता, जिटर, हानि, कॉल गुणवत्ता और लेनदेन प्रतिक्रिया की तुलना करें।
इंटरफ़ेस काउंटर आपको बताते हैं कि कोई कतार सक्रिय है या नहीं। वे आपको यह नहीं बताते कि उपयोगकर्ता का अनुभव स्वीकार्य है या नहीं, इसलिए उन्हें एप्लिकेशन टेलीमेट्री और नियंत्रित परीक्षणों के साथ जोड़ें। वायरलेस परिवेशों के लिए, latency and jitter test from Purple कंट्रोलर और स्विच डेटा के साथ-साथ एक व्यावहारिक अनुभव जांच में योगदान दे सकता है।
नीति बदलने से पहले बेसलाइन बनाएं
परिनियोजन से पहले सामान्य व्यवहार को कैप्चर करें। ध्यान दें कि संकुलन कहाँ होता है, कौन सी कतारें भरती हैं, किन एप्लिकेशनों को देरी का अनुभव होता है और समस्या कब दिखाई देती है। कार्यान्वयन के बाद, समान परिस्थितियों में उन्हीं अवलोकनों को दोहराएं।
हर पैकेट ड्रॉप पर अलर्ट करने के बजाय कंजेशन विंडो के आसपास अलर्ट सेट करें। स्केवेंजर क्यू में थोड़ी संख्या में ड्रॉप होने की उम्मीद की जा सकती है। रीयल-टाइम क्यू में लगातार ड्रॉप, बढ़ते शेपिंग डिले या अप्रत्याशित बाउंड्री पर बार-बार रीमार्किंग होने पर जांच की आवश्यकता होती है।
बिना काउंटर्स के एक प्रायोरिटी पॉलिसी परफॉर्मेंस के बारे में केवल एक राय है, परफॉर्मेंस का कोई सबूत नहीं।
जब एप्लिकेशन मिक्स बदलता है, साइटों पर नई सेवाएं जुड़ती हैं, या बिज़नेस ओनर अपने SLAs को बदलते हैं, तो रिज़र्वेशन की समीक्षा करें। NHS इंग्लैंड का HSCN प्रोफ़ाइल एक उपयोगी अनुस्मारक है कि स्पष्ट क्लास आवंटन समझौतों को दृश्यमान बनाते हैं। ऑपरेटर वास्तविक उदाहरणों से बहस करने के बजाय इस बात पर चर्चा कर सकता है कि क्या किसी क्लास को पर्याप्त सुरक्षा मिली है।
क्लासिक QoS और स्लाइसिंग के बीच चयन करें
क्लासिक QoS कतारें व्यावहारिक विकल्प हैं जब आप एक्सेस इंटरफ़ेस को नियंत्रित करते हैं और कर्मचारियों, मेहमानों और परिचालन ट्रैफ़िक के बीच विवाद को मध्यस्थ करने की आवश्यकता होती है। वे पैकेटों को वर्गीकृत करते हैं और उन्हें उपलब्ध पथ के भीतर शेड्यूल करते हैं।
स्लाइसिंग-आधारित प्राथमिकता एक अलग सेवा मॉडल है। EE ने 2026 में एक उपभोक्ता 5G+ फास्ट लेन लॉन्च किया, जिसमें स्टेडियम, शॉपिंग सेंटर और ट्रेन स्टेशनों जैसे व्यस्त स्थानों के लिए समर्पित 5G स्टैंडअलोन नेटवर्क संसाधनों का वर्णन किया गया है, जबकि इसकी नेटवर्क बूस्ट सुविधा भीड़भाड़ वाले सेल टावरों पर पारंपरिक QoS कतारबद्धता का उपयोग करती है। EE की 5G नेटवर्क स्लाइसिंग योजनाओं पर ISPreview रिपोर्ट इस अंतर को स्पष्ट करती है।
एक वेन्यू के लिए, स्टाफ सिस्टम और लोकल WLAN ट्रैफ़िक के लिए क्लासिक QoS ही काफी हो सकता है। स्लाइसिंग आधारित प्रोडक्ट वहां प्रासंगिक हो सकता है जहां इवेंट के दौरान मोबाइल एक्सेस सर्विस को ही अलग ट्रीटमेंट की आवश्यकता होती है। इन्हें अलग कंट्रोल प्लेन के रूप में मानें, और दस्तावेज़ में लिखें कि गारंटी कौन प्रदान करता है।
सामान्य प्राथमिकता समस्याओं का निवारण
अधिकांश विफल QoS परिनियोजन किसी सीमा पर या वर्गीकरण निर्णय पर टूट जाते हैं। पहले उस हॉप की पहचान करके शुरुआत करें जहां देखा गया व्यवहार नीति से अलग हो जाता है, फिर अधिक नियम जोड़ने के बजाय उस परत को ठीक करें।
यदि प्रायोरिटी कतार ट्रैफ़िक की सुरक्षा नहीं कर रही है
जांचें कि क्या एप्लीकेशन नियम से मेल खाता है, क्या पैकेट उम्मीद के अनुसार मार्क है और क्या क्यू कंजस्टेड है। एक प्रायोरिटी क्यू जो कभी नहीं भरती है, वह बहुत कुछ साबित नहीं करती है। कंट्रोल्ड कंटेंशन जेनरेट करें, फिर प्रोटेक्टेड एप्लीकेशन चलते समय क्यू काउंटर का निरीक्षण करें।
यदि रीयल-टाइम ट्रैफ़िक में देरी हो रही है, तो अत्यधिक प्रायोरिटी मेंबरशिप, अनबाउंडेड क्यू या बिना किसी समान ट्रीटमेंट वाले डाउनस्ट्रीम इंटरफेस की तलाश करें। प्रायोरिटी बढ़ाने से पहले व्यापक एप्लीकेशन मैच हटा दें। अधिक प्रायोरिटी क्लासेज आमतौर पर कम सार्थक प्रायोरिटी उत्पन्न करती हैं।
यदि चिन्हांकन गायब हो जाते हैं
ट्रस्ट बाउंड्री पर पैकेट को ट्रेस करें। एक्सेस स्विच अनट्रस्टेड एंडपॉइंट्स को रीमार्क कर सकते हैं, वायरलेस कंट्रोलर वैल्यूज को WMM ट्रीटमेंट में ट्रांसलेट कर सकते हैं, और एन्क्रिप्टेड ओवरले इनर मार्किंग्स को अंडरले शेड्यूलर से छिपा सकते हैं। तय करें कि मार्किंग कहाँ अथॉरिटेटिव है, फिर हर बाद के हॉप को इसे सुरक्षित रखने या जानबूझकर ट्रांसलेट करने के लिए कॉन्फ़िगर करें।
अपस्ट्रीम ISP हैंडलिंग एक और संभावना है। आपका लोकल राउटर इग्रेस ट्रैफ़िक को शेड्यूल कर सकता है, लेकिन यह किसी बाहरी प्रोवाइडर के इंटरनल क्यू को कंट्रोल नहीं कर सकता। यदि प्रोवाइडर कंजेशन को अलग तरह से मैनेज करता है, तो एस्केलेट करने से पहले टाइमस्टैम्प, क्यू एविडेंस और एप्लीकेशन के लक्षणों को एकत्र करें।
यदि वायरलेस प्रदर्शन खराब बना रहता है
QoS को रेडियो समस्याओं से अलग करें। हाई रीट्रांसमिशन, कमजोर कवरेज, चैनल विरोध और ओवरसब्सक्राइब किए गए एक्सेस पॉइंट एक सही WMM मैपिंग को कमजोर कर सकते हैं। क्लाइंट लोकेशन पर परीक्षण करें, वायर्ड और WiFi पाथ की तुलना करें और जांचें कि क्या वॉइस और वीडियो इच्छित वायरलेस कतार में प्रवेश कर रहे हैं।
मेहमान, कर्मचारी और IoT पहचान को सटीक रखें। यदि डिवाइस भूमिकाएँ बदलते हैं या प्रमाणीकरण एक साझा नेटवर्क पर वापस आ जाता है, तो शेड्यूलर गलत नीति को पूरी तरह से लागू कर सकता है।
नीति को बचाव योग्य रखें
प्रत्येक परिवर्तन को उसके कारण, स्वामी, दायरे और रोलबैक विधि के साथ प्रलेखित करें। प्रभावित अनुप्रयोगों और व्यस्ततम समय को रिकॉर्ड करें जहां ट्रैफ़िक प्रबंधन लागू होता है, Ofcom के प्रकाशित मार्गदर्शन में वर्णित पारदर्शिता सिद्धांतों का पालन करें। घटनाओं, प्रमुख अनुप्रयोग परिवर्तनों और नए एक्सेस मॉडल जैसे कि SD-WAN या 5G स्लाइसिंग के बाद नीति की समीक्षा करें।
प्राथमिकता देना पैकेट मैकेनिक्स द्वारा समर्थित निरंतर नीति प्रबंधन है। जब नियम, पहचान संदर्भ, कतारें और माप सहमत होते हैं, तो नेटवर्क उन सेवाओं की सुरक्षा करता है जो महत्वपूर्ण हैं बिना यह नाटक किए कि बैंडविड्थ असीमित है।
Purple यूज़र और डिवाइस आइडेंटिटी को लागू करने योग्य नेटवर्क पॉलिसियों के साथ जोड़ सकता है, जिससे टीमों को मिक्स्ड वेंडर एस्टेट्स में स्टाफ, गेस्ट और ऑपरेशनल ट्रैफ़िक को अलग करने में मदद मिलती है। एक डोक्युमेंटेड ट्रैफ़िक-प्रायोरिटाइजेशन स्ट्रेटेजी का समर्थन करने के लिए आइडेंटिटी-आधारित WiFi, एनालिटिक्स और नेटवर्क इंटीग्रेशन का आकलन करने के लिए Purple पर जाएँ।