Network Traffic Prioritization & QoS Sizing Calculator
Model bandwidth contention between mission-critical operations and visitor WiFi. Determine DSCP queue allocations, calculate per-client rate limits, and prevent packet loss during peak congestion.
Venue Network Parameters
Queue Bandwidth Allocation & SLA Guardrails
Explore how Purple manages multi-tiered guest access, fair-share airtime, and cloud captive portal isolation across enterprise venues.
Un hotel, un centro commerciale o un ospedale affollati possono disporre di molta larghezza di banda e offrire comunque un'esperienza scadente. Un ospite avvia un download di grandi dimensioni, i dispositivi del personale si sincronizzano in background e improvvisamente una chiamata vocale diventa discontinua mentre un terminale di pagamento attende una risposta. Il collegamento non è necessariamente sottodimensionato. La rete sta semplicemente trattando allo stesso modo traffico con conseguenze aziendali molto diverse.
Ecco perché come dare priorità al traffico di rete inizia con una policy, non con una casella di controllo del router. È necessario decidere quali applicazioni, persone e dispositivi devono rimanere utilizzabili durante la congestione, per poi rendere visibili tali decisioni nella configurazione, nei sistemi di identità e nella documentazione operativa. Le linee guida del Regno Unito considerano la gestione del traffico come una pratica documentata con aspettative di trasparenza, in particolare laddove i servizi sensibili alla latenza richiedono protezione durante la congestione.
Perché la prioritizzazione del traffico di rete è fondamentale in questo momento
In un luogo di eventi, il pattern di guasto è familiare. L'uso del WiFi per gli ospiti aumenta, i caricamenti di video competono con i sistemi del personale e gli aggiornamenti in background consumano lo stesso percorso di accesso del traffico dei punti vendita. Un terminale di pagamento può scambiare solo piccole quantità di dati, ma un ritardo al momento sbagliato influisce su una transazione. Una chiamata vocale o video ha il profilo opposto, ha bisogno che i pacchetti arrivino in modo coerente piuttosto che attendere dietro a un grande trasferimento.
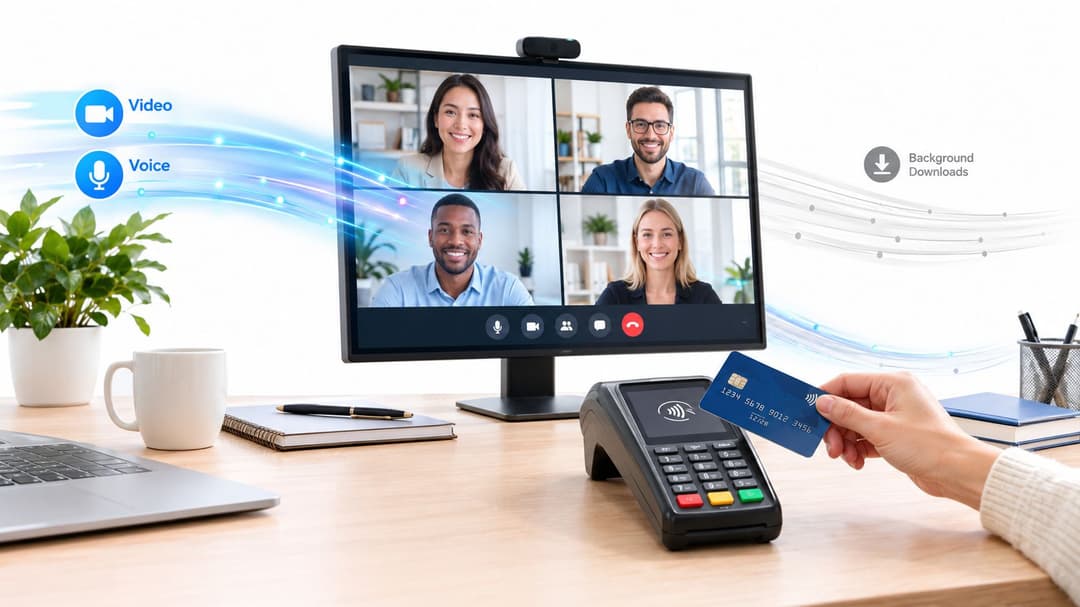
La QoS non crea capacità. Decide come viene utilizzata la capacità disponibile quando la domanda la supera. Questa distinzione è fondamentale perché la prioritizzazione può proteggere una chiamata, una transazione o un flusso di lavoro clinico, ma non può riparare un circuito guasto, eliminare un collo di bottiglia dell'ISP a monte o compensare una scarsa copertura WiFi.
La conseguenza aziendale di un trattamento paritario
Senza una policy deliberata, il traffico degli ospiti riceve spesso la stessa priorità di pianificazione delle applicazioni del personale, della telemetria IoT e dei sistemi operativi. Nel settore alberghiero, retail e sanitario, questo crea un disallineamento tra il comportamento della rete e i rischi aziendali. Un breve ritardo in un processo di sincronizzazione in background è solitamente tollerabile. Lo stesso ritardo in una coda vocale, in un flusso di pagamento o in una sessione di collaborazione urgente potrebbe non esserlo.
Le linee guida di Ofcom sulla net-neutrality nel Regno Unito riconoscono che la gestione del traffico può dare priorità ad alcune categorie rispetto ad altre quando queste vengono trattate in modo coerente e l'approccio è proporzionato alle esigenze tecniche e al rischio di congestione. Le linee guida descrivono anche come i principali ISP fissi e mobili abbiano divulgato le pratiche di gestione del traffico attraverso un modello comune Key Facts Indicator dal 2012, rendendo la prioritizzazione più trasparente per i clienti. Le linee guida sulla gestione del traffico di Ofcom chiariscono il punto operativo: la prioritizzazione ha bisogno di un motivo difendibile e di una descrizione comprensibile.
Regola pratica: Proteggi il risultato dell'applicazione, non il dispositivo che la sta utilizzando.
Una regola basata sul dispositivo può funzionare in una rete domestica, ma gli ambienti aziendali sono dinamici. Il personale si sposta tra i punti di accesso, i collaboratori esterni utilizzano hardware gestito o non gestito e un singolo laptop può eseguire contemporaneamente voce, navigazione e trasferimento di dati in blocco. La classificazione basata su identità, applicazione e ruolo del dispositivo è più duratura di un elenco statico di indirizzi MAC.
Cosa può e non può fare una buona prioritizzazione
Un design solido offre al traffico critico migliori possibilità durante i conflitti, riserva capacità per le classi importanti e impedisce ai flussi in background di riempire le code. Può anche rendere più semplice la diagnosi dei problemi, poiché la policy spiega il motivo per cui un pacchetto è stato contrassegnato, accodato o limitato.
Non migliorerà tutte le applicazioni allo stesso modo e potrebbe rallentare deliberatamente il traffico a priorità inferiore. Questo compromesso è accettabile solo quando la policy stabilisce chiaramente cosa viene protetto, chi è il responsabile della decisione e quando si applica la regola. La soluzione Purple WiFi per i team IT e di rete è rilevante per questo problema di governance poiché l'identità e il contesto del dispositivo possono aiutare i team di rete a mantenere il traffico di ospiti, personale e operativo nel dominio di policy previsto.
Pianificazione dei requisiti e definizione delle classi di traffico
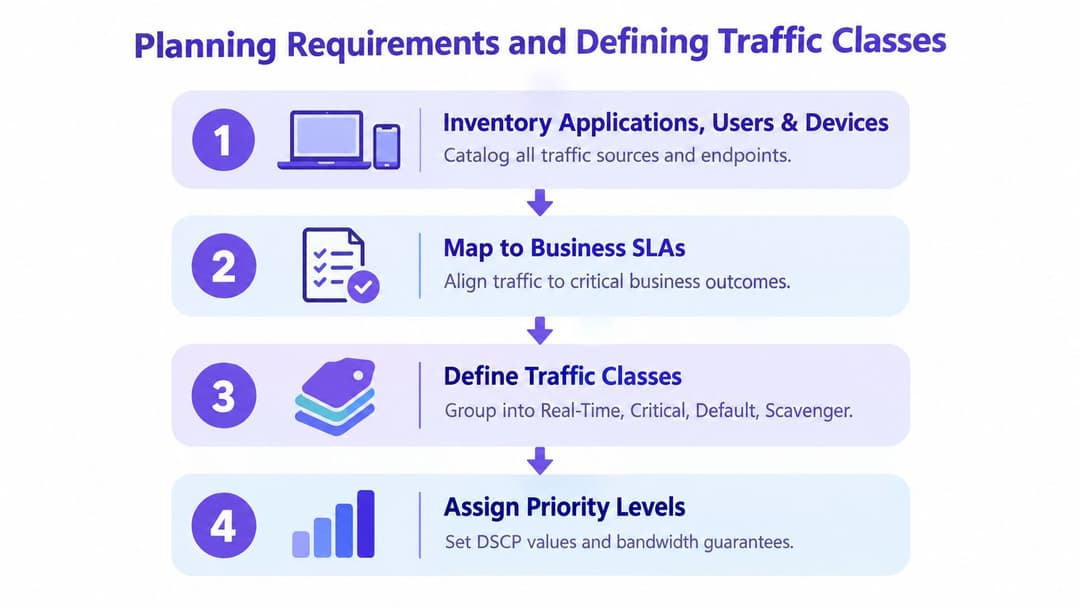
Inizia con un inventario, non con uno schema di classificazione. Elenca applicazioni, utenti, dispositivi, sedi e collegamenti, quindi registra cosa si interrompe per primo quando la rete è congestionata. Non iniziare assegnando la priorità massima a tutto ciò che sembra importante. Una classe è utile solo quando rimane abbastanza limitata da proteggere il traffico che ne ha effettivamente bisogno.
Costruisci la policy a partire dai risultati aziendali
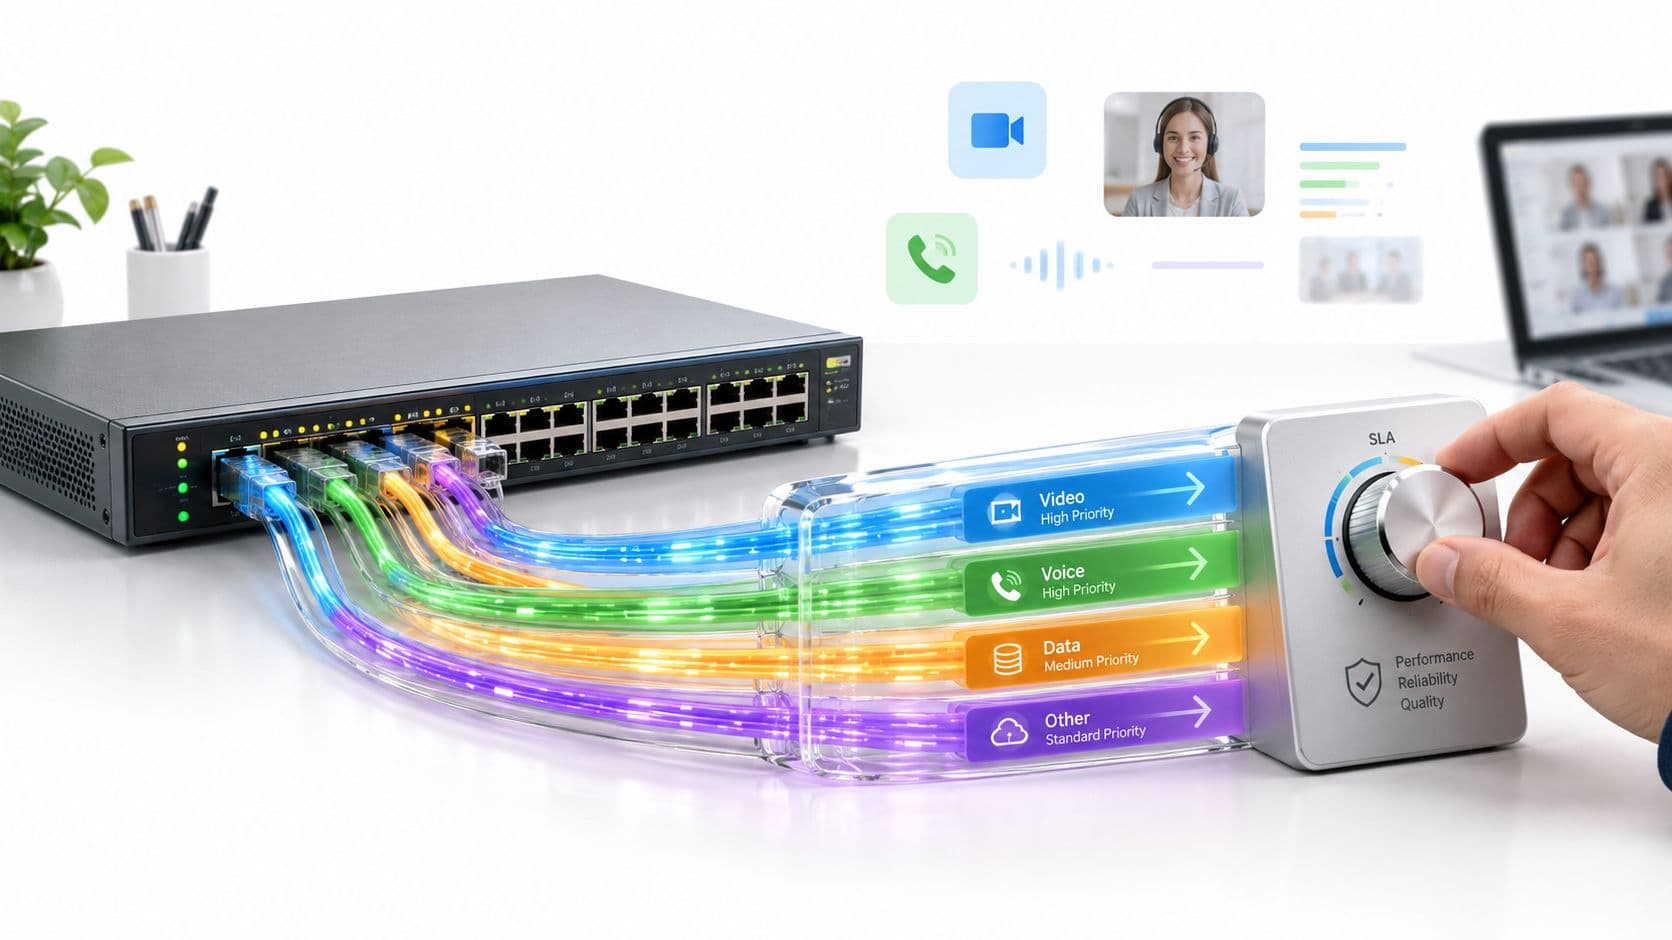
Mappa ogni sorgente di traffico a un'aspettativa di servizio. La voce e il video interattivo di solito richiedono un ritardo ridotto, un jitter basso e una perdita controllata. Le applicazioni di pagamento, cliniche e operative possono necessitare di una consegna prevedibile e di una larghezza di banda garantita. Gli aggiornamenti software, i backup, la navigazione guest e i trasferimenti multimediali di grandi dimensioni possono normalmente utilizzare un trattamento di tipo best-effort o scavenger.
Utilizza un set di classificazione breve che gli operatori possano comprendere anche sotto pressione:
- In tempo reale: Voce, video interattivi e altri flussi in cui la variazione del ritardo compromette l'usabilità.
- Business critical: Traffico di pagamento, clinico, operativo o di transazione che necessita di un minimo affidabile in caso di congestione.
- Predefinito: Traffico ordinario del personale, degli ospiti e delle applicazioni senza alcun trattamento eccezionale.
- Scavenger: Trasferimenti di massa, aggiornamenti, backup e sincronizzazioni non urgenti.
Le etichette non sono standard universali. La parte utile è la decisione dietro ogni etichetta, compreso il proprietario, l'aspettativa di servizio misurabile e le circostanze che la attivano.
Scegli la priorità assoluta con attenzione
Una coda con priorità assoluta (strict-priority) è appropriata per il traffico sensibile ai ritardi, ma deve essere limitata. Se troppe applicazioni entrano in quella coda, lo scheduler ha poco spazio per servire l'altro traffico e può causare la saturazione altrove. L'inoltro assicurato (assured forwarding) o la pianificazione ponderata basata sulle classi è spesso più sicura per il traffico aziendale critico perché protegge una quota minima senza che ogni singolo pacchetto debba passare in testa alla coda.
L'identità dovrebbe far parte dell'inventario. Un client vocale del personale, un flusso video di un ospite e un sensore per la gestione dell'edificio possono condividere lo stesso access point ma avere requisiti di policy differenti. Piattaforme come Purple identity-based networking possono fornire il contesto dell'utente e del dispositivo per la classificazione, riducendo la dipendenza da SSID aggiuntivi o da elenchi di dispositivi instabili.
Documenta i criteri prima dell'applicazione
Le aspettative di trasparenza nel Regno Unito rendono la documentazione parte integrante della progettazione tecnica. I materiali di Ofcom descrivono la necessità per gli ISP di spiegare se le applicazioni ricevono la stessa QoS, divulgare i criteri di gestione del traffico, identificare le applicazioni interessate e i periodi di picco, e descrivere le conseguenze in caso di violazione delle regole di utilizzo corretto. Il documento sulla neutralità della rete di Ofcom fornisce il contesto di conformità pertinente.
Registra, come minimo:
- Definizione del traffico: Applicazione, protocollo, destinazione, gruppo di utenti o ruolo del dispositivo.
- Trattamento: Marcatura, coda, prenotazione minima, shaping e azione di policing.
- Ambito: Siti, SSID, collegamenti, tenant e orari di lavoro.
- Motivo: Il risultato del servizio che la policy protegge.
- Proprietario e trigger di revisione: Chi approva le modifiche e quali prove richiedono una revisione.
Il modello di quality-of-service HSCN del NHS England mostra come appare una policy esplicita nella pratica. Il suo profilo pubblicato riserva AF1 5%, AF2 7,5%, AF3 30%, AF4 7,5%, DE 39%, EF 10% e Management 1% della larghezza di banda contrattualizzata, per un totale del 100%. La panoramica HSCN QoS è un utile benchmark del Regno Unito perché definisce gli impegni minimi per classe invece di affidarsi a etichette informali di "alta priorità".
Spiegazione di marcatura, accodamento, shaping e policing
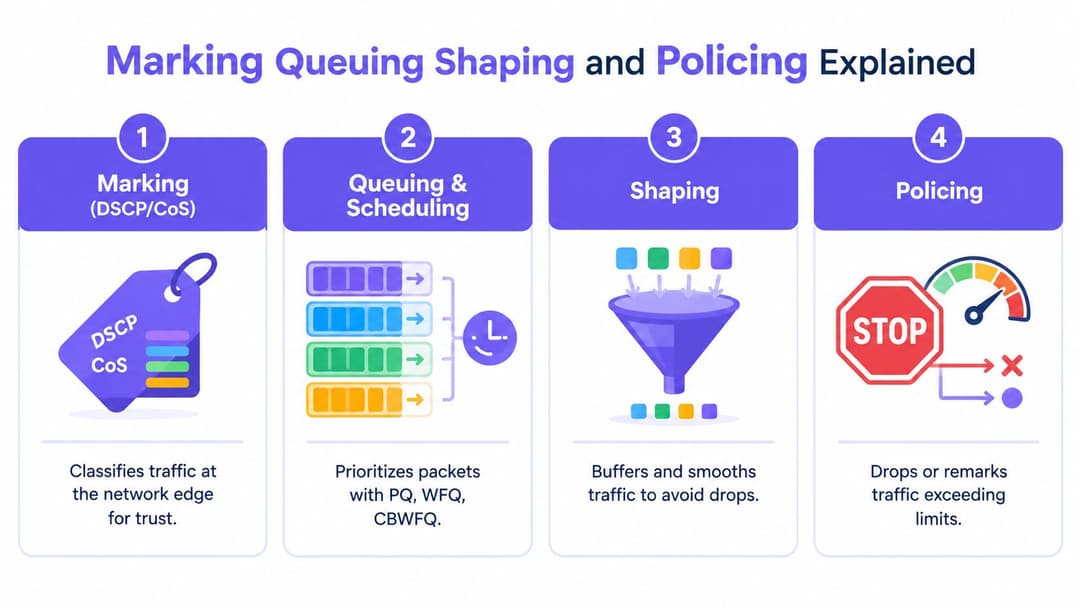
Questi meccanismi risolvono problemi diversi. La marcatura identifica una classe, la gestione delle code controlla l'ordine di trasmissione, il shaping ritarda i pacchetti per uniformare un flusso e il policing impone un limite scartando o rimarcando il traffico. Implementare uno solo di questi elementi senza gli altri produce spesso una policy che appare corretta in una dashboard ma fallisce nel punto di congestione.
Applica i tag al limite, concedi la fiducia in modo selettivo
Il DSCP sul traffico IP e il CoS sui frame Ethernet trasportano le informazioni di classe. Contrassegna il traffico dove puoi identificarlo in modo affidabile, solitamente a un limite di accesso controllato, e definisci esplicitamente i confini di attendibilità. Un dispositivo vocale gestito può essere ritenuto attendibile dopo la convalida. Un endpoint guest non deve essere autorizzato a dichiararsi critico impostando un valore favorevole.
Switch e router possono rimuovere o riscrivere i tag quando il traffico attraversa i confini amministrativi. Il tuo progetto richiede quindi una policy di riscrittura dei tag, non l'ipotesi che un valore sopravviva end to end.
Coda per la contesa
La pianificazione (scheduling) decide quale pacchetto spostare quando un'interfaccia è satura. Un trattamento a bassa latenza o con priorità assoluta (strict priority) si adatta al traffico in tempo reale limitato. Lo scheduling ponderato basato su classi si adatta alle classi aziendali che necessitano di un accesso proporzionale e di garanzie minime. Le code best effort e scavenger assorbono il traffico in grado di tollerare i ritardi.
Il modello HSCN dimostra perché le prenotazioni minime sono importanti. La sola marcatura di priorità non garantisce il servizio durante la congestione. La metodologia QoS pratica descritta da CloudSwitched sottolinea prima la classificazione, seguita da policing o shaping basati su percentuali in modo che i flussi critici mantengano le opportunità di instradamento quando le classi competono.
Effettua lo shaping prima di un collo di bottiglia, applica il policing al confine
Lo shaping memorizza i pacchetti in un buffer e li rilascia a un ritmo controllato. Funziona bene sul limite WAN di un'organizzazione quando la velocità effettiva del provider è nota e il dispositivo locale deve evitare che una coda a monte diventi un collo di bottiglia incontrollato.
Il policing è più brusco. Misura il traffico rispetto a un limite e può scartare o riclassificare i pacchetti che lo superano. Utilizzalo dove conta un contratto rigido, un limite di classe o un limite di tenant. Non utilizzare un policing aggressivo per il traffico interattivo a raffica senza effettuare test, poiché le perdite di pacchetti possono danneggiare l'applicazione stessa che la policy intende proteggere.
| Classe di Traffico | Meccanismo Consigliato | Quando Utilizzarlo |
|---|---|---|
| Real-time | Priorità assoluta con un tetto massimo, oltre alla marcatura edge | La voce e i video interattivi necessitano di un ritardo ridotto, ma la coda deve rimanere limitata |
| Business critical | Coda ponderata con una prenotazione minima | Le transazioni e le applicazioni operative necessitano di un accesso prevedibile in caso di congestione |
| Default | Coda best-effort equa o ponderata | Traffico del personale generico, degli ospiti e delle applicazioni ordinarie |
| Scavenger | Coda a basso peso, shaping o marcatura inferiore | I backup, gli aggiornamenti e i trasferimenti massivi devono cedere il passo senza essere bloccati inutilmente |
Il principale fallimento in produzione è la sovra-prioritizzazione. Una presentazione a Ofcom nel Regno Unito descrive i pacchetti a priorità più elevata come più probabili di essere consegnati, mentre i pacchetti a priorità inferiore potrebbero essere ritardati o scartati durante la congestione, e segnala che le velocità di download mobile rallentano del 44% nell'ora di punta. La presentazione di Three UK a Ofcom supporta una risposta pratica: misurare le finestre di congestione, proteggere il traffico in tempo reale e mantenere i flussi in background come best effort.
Applicazione delle policy su router, switch e wireless
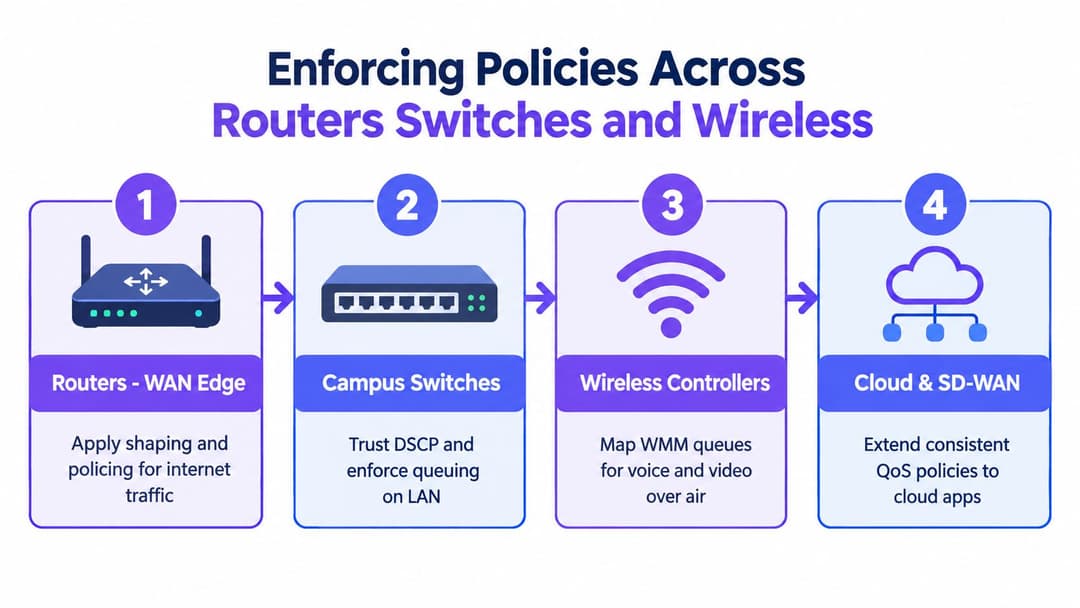
L'implementazione deve seguire il percorso del traffico. Posiziona il controllo della velocità dove esiste il collo di bottiglia, preserva le informazioni di classe tra i segmenti attendibili e mappa le classi cablate sulle code wireless che trasmettono i pacchetti via etere.
Inizia dal limite WAN
Su un router internet o su un dispositivo SD-WAN, classifica il traffico prima dell'interfaccia di uscita limitata. Applica il traffic shaping leggermente al di sotto della tariffa del provider utilizzabile quando la coda del provider sta causando latenza. Applica il policing per le classi guest o tenant in cui è richiesto un limite rigido e preserva una classe di gestione in modo che gli amministratori possano comunque raggiungere il sito durante la saturazione.
Per il traffico site-to-site, applica lo stesso modello di classe all'overlay e all'underlay. Una policy che protegge la voce sulla LAN ma invia tutti i tunnel crittografati attraverso un'unica coda non gestita non ha risolto il problema end-to-end. Verifica se la piattaforma SD-WAN è in grado di classificare prima della crittografia, trasportare le informazioni di classe nel tunnel e pianificare il traffico per percorso.
Definisci il limite di attendibilità dello switch
Gli switch di accesso dovrebbero accettare i contrassegni solo dai dispositivi e dalle porte di cui ti fidi. Un portatile vocale o un access point controllato possono essere autorizzati a mantenere un contrassegno approvato. Le porte rivolte agli ospiti, gli endpoint non gestiti e le porte degli utenti generici dovrebbero essere riclassificati nella classe appropriata al momento dell'ingresso.
Sugli uplink di campus, configura code che corrispondano al modello di classe concordato. Evita di creare un'interpretazione diversa su ogni switch. Gli ambienti con vendor misti spesso falliscono perché una piattaforma definisce una coda come "voce", un'altra la mappa su un valore DSCP diverso e il controller wireless applica un trattamento completamente differente.
Mappa la policy wireless su WMM
I controller wireless traducono le classi di traffico in code WiFi Multimedia. La voce e il video necessitano del corrispondente trattamento wireless, ma il tempo di trasmissione radio rimane un mezzo condiviso. Una coda wireless ad alta priorità può comunque risentire di una scarsa copertura, dell'uso dei canali o del comportamento del client.
Utilizza l'identità e il ruolo del dispositivo per classificare il traffico prima che raggiunga il controller. Il personale, gli ospiti e i sistemi IoT possono condividere lo stesso livello di accesso ricevendo al contempo un trattamento di policy differente, a condizione che la fonte di identità sia affidabile. L'integrazione della directory con Microsoft Entra ID, Google Workspace o Okta può supportare il contesto del personale, mentre iPSK rimane utile per i dispositivi legacy che non possono completare i moderni flussi di identità.
Mantieni coerenti le piattaforme cloud
Meraki, Aruba, Ruckus, Mist e UniFi presentano nomi e livelli di controllo diversi, quindi traduci innanzitutto la tua policy in requisiti indipendenti dal fornitore:
- Classificare: Abbinare identità, applicazione, ruolo del dispositivo o subnet.
- Marcare: Impostare o rimarcare il DSCP al confine di attendibilità definito.
- Mettere in coda: Mappare la classe su uno scheduler cablato o wireless.
- Controllare: Eseguire lo shaping o il policing sull'interfaccia effettivamente limitata.
- Registrare: Memorizzare il proprietario della policy, l'ambito, il motivo e la cronologia delle modifiche.
Le piattaforme gestite in cloud semplificano l'implementazione, ma non eliminano la necessità di comprendere la precedenza. Una regola applicativa globale potrebbe ignorare una policy SSID, mentre uno switch potrebbe riscrivere i contrassegni prima che l'appliance WAN li veda. Testa un singolo percorso, acquisisci la classe osservata a ogni hop e solo allora replica la configurazione.
Verifica del monitoraggio e ottimizzazione continua
Una policy di QoS non funziona solo perché la configurazione è stata applicata con successo. Funziona quando il traffico previsto è classificato correttamente, mantiene il trattamento desiderato lungo il percorso e soddisfa i propri requisiti di servizio in presenza di traffico concorrente.
Verifica il percorso dei pacchetti
Esegui il test su quattro livelli:
- Classificazione: Conferma che l'applicazione, l'identità e il dispositivo corrispondano alla regola prevista.
- Marcatura: Ispeziona DSCP o CoS in ingresso e in uscita su router, switch, access point e tunnel.
- Schedulazione: Verifica l'utilizzo delle code, i drop, i tail drop, i ritardi di shaping e le azioni di policing.
- Esperienza: Confronta latenza, jitter, perdite, qualità delle chiamate e reattività delle transazioni durante i periodi normali e quelli di congestione.
I contatori di interfaccia indicano se una coda è attiva. Non dicono però se l'esperienza utente è accettabile; per questo motivo, è bene associarli alla telemetria delle applicazioni e a test controllati. Per gli ambienti wireless, un test di latenza e jitter di Purple può offrire una verifica pratica dell'esperienza insieme ai dati del controller e dello switch.
Stabilisci una baseline prima di modificare la policy
Registra il comportamento ordinario prima del deployment. Nota dove si verifica la congestione, quali code si riempiono, quali applicazioni subiscono ritardi e quando si presenta il problema. Dopo l'implementazione, ripeti le stesse osservazioni in condizioni analoghe.
Imposta gli avvisi sulle finestre di congestione anziché generare un avviso per ogni pacchetto perso. Un piccolo numero di perdite in una coda di scavenger può essere normale. Perdite persistenti in una coda in tempo reale, un ritardo di shaping crescente o una riclassificazione frequente su un limite imprevisto richiedono un'indagine.
Una policy di priorità senza contatori è un'opinione sulle prestazioni, non una prova delle prestazioni.
Verifica le allocazioni quando cambia il mix di applicazioni, quando le sedi aggiungono nuovi servizi o quando i proprietari del business modificano i propri SLA. Il profilo HSCN dell'NHS Inghilterra ricorda opportunamente che le allocazioni esplicite delle classi rendono visibili i compromessi. L'operatore può discutere se una classe ha una protezione sufficiente invece di basarsi su aneddoti.
Decidere tra QoS classica e slicing
Le classiche code QoS sono la scelta pratica quando si controlla l'interfaccia di accesso e si deve arbitrare la contesa tra il traffico del personale, dei guest e quello operativo. Classificano i pacchetti e li pianificano all'interno del percorso disponibile.
La prioritizzazione basata sullo slicing rappresenta un modello di servizio differente. EE ha lanciato una 5G+ Fast Lane per i consumatori nel 2026, descrivendo risorse di rete 5G Standalone dedicate per aree affollate come stadi, centri commerciali e stazioni ferroviarie, mentre la sua funzionalità Network Boost utilizza il tradizionale queuing QoS sulle celle congestionate. Il report di ISPreview sui piani di slicing di rete 5G di EE illustra questa distinzione.
Per una location, il QoS classico può essere sufficiente per i sistemi del personale e il traffico WLAN locale. Un prodotto basato sullo slicing può diventare rilevante laddove il servizio di accesso mobile stesso necessiti di un trattamento differenziato durante un evento. Gestisci questi elementi come piani di controllo separati e documenta chi fornisce la garanzia.
Risoluzione dei problemi comuni di prioritizzazione
La maggior parte dei deployment QoS non riusciti si interrompe a un confine o a causa di una decisione di classificazione. Inizia identificando il primo hop in cui il comportamento osservato diverge dalla policy, quindi correggi quel livello invece di aggiungere ulteriori regole.
Se la coda di priorità non protegge il traffico
Verifica se l'applicazione corrisponde alla regola, se il pacchetto è contrassegnato come previsto e se la coda è congestionata. Una coda prioritaria che non si riempie mai non dimostra granché. Genera una congestione controllata, quindi ispeziona i contatori delle code mentre l'applicazione protetta è in esecuzione.
Se il traffico in tempo reale subisce ritardi, cerca un'appartenenza eccessiva alla priorità, una coda illimitata o un'interfaccia a valle senza un trattamento equivalente. Rimuovi le corrispondenze di applicazione generiche prima di aumentare la priorità. Più classi di priorità di solito producono una priorità meno significativa.
Se i contrassegni scompaiono
Traccia il pacchetto oltre il confine di attendibilità. Gli switch di accesso possono riclassificare gli endpoint non attendibili, i controller wireless possono tradurre i valori nel trattamento WMM e gli overlay crittografati possono nascondere i contrassegni interni allo scheduler underlay. Decidi dove il contrassegno è autorevole, quindi configura ogni hop successivo per preservarlo o tradurlo intenzionalmente.
La gestione da parte dell'ISP a monte è un'altra possibilità. Il router locale può programmare il traffico in uscita, ma non può controllare le code interne di un provider esterno. Se il provider gestisce la congestione in modo diverso, raccogli timestamp, prove delle code e sintomi dell'applicazione prima di procedere con la segnalazione.
Se le prestazioni wireless rimangono scarse
Separa la QoS dai problemi radio. Una ricetrasmissione elevata, una copertura debole, la contesa del canale e gli access point in sovraccarico possono vanificare una corretta mappatura WMM. Esegui i test dalla posizione del client, confronta i percorsi cablati e wireless e verifica se la voce e il video entrano effettivamente nella coda wireless desiderata.
Mantieni accurata l'identità di guest, personale e IoT. Se i dispositivi cambiano ruolo o l'autenticazione ripiega su una rete condivisa, lo scheduler potrebbe applicare perfettamente la policy errata.
Mantieni la policy difendibile
Documenta ogni modifica indicando motivo, responsabile, ambito e metodo di rollback. Registra le applicazioni interessate e i periodi di picco in cui si applica la gestione del traffico, seguendo i principi di trasparenza descritti nelle linee guida pubblicate da Ofcom. Rivedi la policy in seguito a incidenti, modifiche importanti alle applicazioni e nuovi modelli di accesso come SD-WAN o lo slicing 5G.
La prioritizzazione è una gestione continua delle policy supportata dalla meccanica dei pacchetti. Quando le regole, il contesto di identità, le code e le misurazioni concordano, la rete protegge i servizi che contano senza fingere che la larghezza di banda sia illimitata.
Purple può connettere l'identità di utenti e dispositivi con policy di rete applicabili, aiutando i team a separare il traffico del personale, dei guest e operativo all'interno di parchi macchine multi-vendor. Visita Purple per valutare come il WiFi basato sull'identità, l'analitica e l'integrazione di rete possano supportare una strategia documentata di prioritizzazione del traffico.