একজন হোটেলের অতিথি এমন একটি ফোন নিয়ে রিসেপশন ডেস্কে পৌঁছান যা Captive Portal সম্পূর্ণ করতে পারছে না। একজন খুচরা বিক্রেতা সহকর্মী স্টাফদের শেয়ার করা পাসওয়ার্ডটি হারিয়ে ফেলেছেন। একটি হাসপাতালে, একটি ক্লিনিক্যাল ডিভাইস অ্যাক্সেস পয়েন্টগুলোর মধ্যে স্থানান্তরের সময় বারবার কানেকশন ড্রপ করছে। এখানে অ্যাক্সেস পয়েন্টগুলো হয়তো ঠিক আছে, ব্রডব্যান্ড সার্কিটও অনলাইনে থাকতে পারে এবং ড্যাশবোর্ডটি তখনও একটি আশ্বস্তকারী গড় থ্রুপুট পরিসংখ্যান দেখাতে পারে।
এটি enterprise-এর জন্য WiFi-এর একটি অস্বস্তিকর বাস্তবতা। কানেক্টিভিটি সংক্রান্ত ব্যর্থতাগুলো খুব কম সময়ই একটি স্পষ্ট আউটটেজ বা বিভ্রাট হিসেবে সামনে আসে। এগুলো পরিত্যক্ত চেক-ইন, ব্যর্থ পেমেন্ট, বিলম্বিত কর্মপ্রবাহ, সাপোর্ট টিকিট এবং কর্মীদের সাময়িক কাজের বিকল্প সমাধান হিসেবে প্রকাশ পায়। তাই একটি ব্যবহারিক কৌশলে অবশ্যই চিহ্নিত করতে হবে যে সমস্যাটি ISP, ওয়্যার্ড LAN, রেডিও ফ্রিকোয়েন্সি পরিস্থিতি, অথেন্টিকেশন, রোমিং, ডিভাইসের ঘনত্ব নাকি অ্যাপ্লিকেশনের নিজের সাথে সম্পর্কিত।
ঐতিহ্যবাহী এন্টারপ্রাইজ WiFi এর লুকানো খরচ
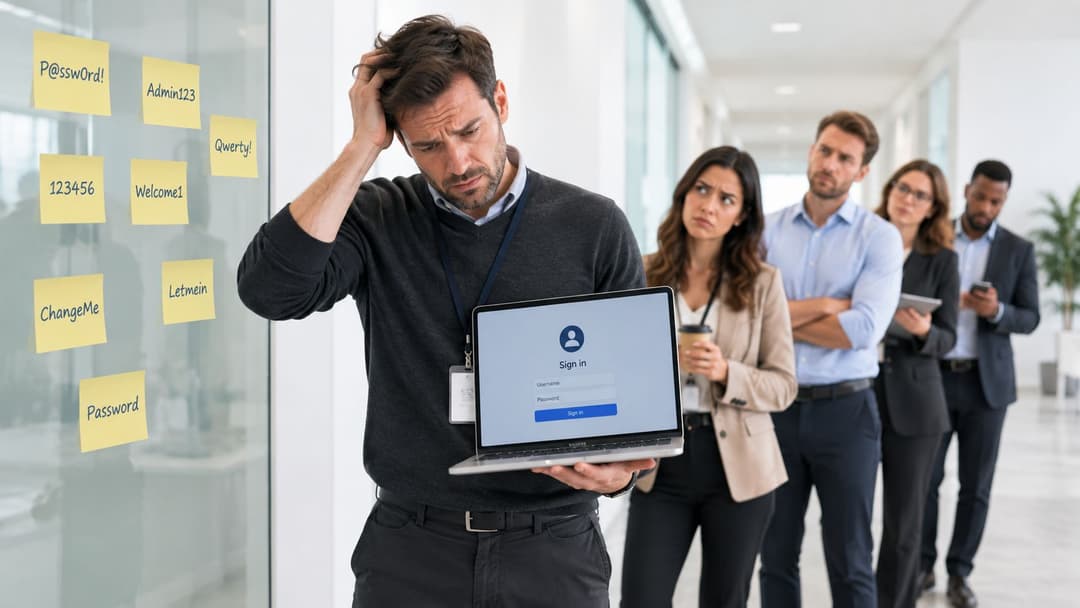
শেয়ার্ড পাসওয়ার্ড মডেলটি প্রথম ব্যস্ত দিন আসার আগ পর্যন্ত সহজ মনে হয়। একটি হোটেল রিসেপশন কার্ডে গেস্ট কি প্রিন্ট করে, একটি রেস্তোরাঁ এটি বোর্ডে লেখে এবং একটি অফিস এটি একটি ওয়েলকাম ইমেলে যুক্ত করে। তারপর পাসওয়ার্ডটি উদ্দিষ্ট দর্শকদের বাইরে ছড়িয়ে পড়ে, প্রাক্তন ঠিকাদাররা অ্যাক্সেস ধরে রাখে এবং প্রতিবার পাসওয়ার্ড পরিবর্তন করার সাথে সাথে আরেকটি অতিরিক্ত সাপোর্ট টাস্ক তৈরি হয়।
Captive Portal-গুলি অন্য ধরণের বাধা সৃষ্টি করে। একজন অতিথি SSID-এর সাথে সংযোগ স্থাপন করেন, একটি রিডাইরেক্টের জন্য অপেক্ষা করেন, ছোট স্ক্রিনে শর্তাবলী স্বীকার করেন এবং সেশনের মেয়াদ শেষ হলে বা ডিভাইসটির নেটওয়ার্ক অবস্থার পরিবর্তন হলে আবার একই প্রক্রিয়ার পুনরাবৃত্তি করেন। একজন ভিজিটর যিনি এই প্রক্রিয়াটি সম্পন্ন করতে পারেন না, তিনি এই অভিজ্ঞতাকে একটি অথেন্টিকেশন সমস্যা হিসেবে বর্ণনা করেন না। তারা সিদ্ধান্ত নেন যে WiFi কাজ করছে না।
অপারেশনাল খরচ যেখানে দৃশ্যমান হয়
আতিথেয়তা খাতে, একটি ধীরগতির বা ব্যর্থ অনবোর্ডিং ফ্লো চেক-ইন প্রক্রিয়ায় বিলম্ব ঘটাতে পারে এবং অতিথিদের মোবাইল ডেটা ব্যবহারে বাধ্য করতে পারে। খুচরা বিক্রেতা বা রিটেইল ব্যবসায়, কোনো পেমেন্ট পয়েন্ট বা স্টক টার্মিনালে অস্থির সংযোগ লেনদেনের যাত্রাকে ব্যাহত করে, এমনকি যখন দোকানের অন্যান্য ডিভাইসে গ্রহণযোগ্য গতি দেখা যায়। স্বাস্থ্যসেবা ক্ষেত্রে, একটি দুর্বল সিগন্যাল বা বিলম্বিত পুনঃঅনুমোদন এমন একটি মুহূর্তে ক্লিনিকাল অ্যাপ্লিকেশনে অ্যাক্সেস বাধাগ্রস্ত করতে পারে যখন কর্মীদের এটি সবচেয়ে বেশি প্রয়োজন।
নিরাপত্তাজনিত পরিণতিগুলি ঠিক ততটাই বাস্তবমুখী। একটি শেয়ার করা ক্রেডেনশিয়াল ব্যবহারকারী ব্যক্তি বা ডিভাইসকে সনাক্ত করতে পারে না, তাই একজন অ্যাডমিনিস্ট্রেটর প্রত্যেকের অ্যাক্সেস পরিবর্তন না করে আত্মবিশ্বাসের সাথে কোনো একজন কর্মচারীর অ্যাক্সেস বাতিল করতে পারেন না। সঠিকভাবে আলাদা না করা একটি গেস্ট নেটওয়ার্ক অভ্যন্তরীণ পরিষেবা, প্রিন্টার, ম্যানেজমেন্ট ইন্টারফেস বা অপারেশনাল ডিভাইসগুলির দিকে একটি পথও তৈরি করতে পারে।
যুক্তরাজ্য সরকারের Cyber Security Breaches Survey 2025/2026-এ পাওয়া গেছে যে, যুক্তরাজ্যের ৮৫% বড় ব্যবসার কর্মী এবং দর্শকদের জন্য আলাদা WiFi নেটওয়ার্ক ছিল, যা 2024/2025-এ ৯৩% থেকে হ্রাস পেয়েছে। একই সমীক্ষায় ৭৪% বড় ব্যবসা এবং ৫৭% মাঝারি আকারের ব্যবসায় একটি আনুষ্ঠানিক সাইবার-নিরাপত্তা কৌশলের কথা জানানো হয়েছে, যেখানে যুক্তরাজ্যের ৪৩% ব্যবসা পূর্ববর্তী ১২ মাসে অন্তত একটি লঙ্ঘন বা আক্রমণের সম্মুখীন হয়েছে।
ব্যবহারিক নিয়ম: একটি নেটওয়ার্ক যদি স্টাফ, গেস্ট, ঠিকাদার এবং পরিচালিত ডিভাইসগুলির মধ্যে পার্থক্য করতে না পারে, তবে এটি তাদের উপর অর্থপূর্ণ পলিসি প্রয়োগ করতে পারে না।
কেন ম্যানুয়াল অবকাঠামো স্কেল করা যায় না
অন-প্রেমিস RADIUS আরও শক্তিশালী অথেন্টিকেশন প্রদান করতে পারে, তবে এটি একই সাথে সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট, সার্ভার রক্ষণাবেক্ষণ, রিডানডেন্সি পরিকল্পনা, ফায়ারওয়াল নির্ভরতা এবং বেশ কয়েকটি টিমের মধ্যে ট্রাবলশুটিংয়ের জটিলতা নিয়ে আসে। একটি সার্টিফিকেটের মেয়াদ শেষ হওয়া ব্যবহারকারীর কাছে একটি WiFi বিভ্রাটের মতো দেখাতে পারে। একটি ডিরেক্টরি পরিবর্তন যথাসময়ে অ্যাক্সেস পলিসিতে পৌঁছাতে ব্যর্থ হতে পারে। তখন নেটওয়ার্ক টিম একটি স্পষ্ট আইডেন্টিটি সিদ্ধান্ত প্রয়োগ করার পরিবর্তে কেবল বাহ্যিক লক্ষণগুলো খতিয়ে দেখতে থাকে।
এটি কোনো নতুন শিক্ষা নয়। যুক্তরাজ্যের প্রাথমিক ওয়্যারলেস নিরাপত্তা সংক্রান্ত উদ্বেগের ওপর একটি Computing রিপোর্ট অনুসারে ২০০১ থেকে ২০০৪ সালের মধ্যে ওয়্যারলেস নেটওয়ার্কের প্রবৃদ্ধি ছিল ৭৭০%, যেখানে রিপোর্ট করা হয়েছিল যে যুক্তরাজ্যের মাত্র এক-পঞ্চমাংশ প্রতিষ্ঠান ওয়্যারলেস নেটওয়ার্কের জন্য এনক্রিপশন ব্যবহার করত। এটি এমন একটি গবেষণারও উল্লেখ করেছে যেখানে ওয়্যারলেস নেটওয়ার্ক থাকা ইউরোপীয় ব্যবসাগুলির ২৮% তাদের WLAN-গুলি দুর্বলতার জন্য অডিট করেছিল। প্রযুক্তি এগিয়ে গেছে, তবে অপারেশনাল প্যাটার্নটি আগের মতোই রয়ে গেছে: গভর্নেন্সের চেয়ে ডেপ্লয়মেন্ট দ্রুত বৃদ্ধি পাচ্ছে।
আধুনিক WiFi আর্কিটেকচার এবং নিরাপত্তা বোঝা
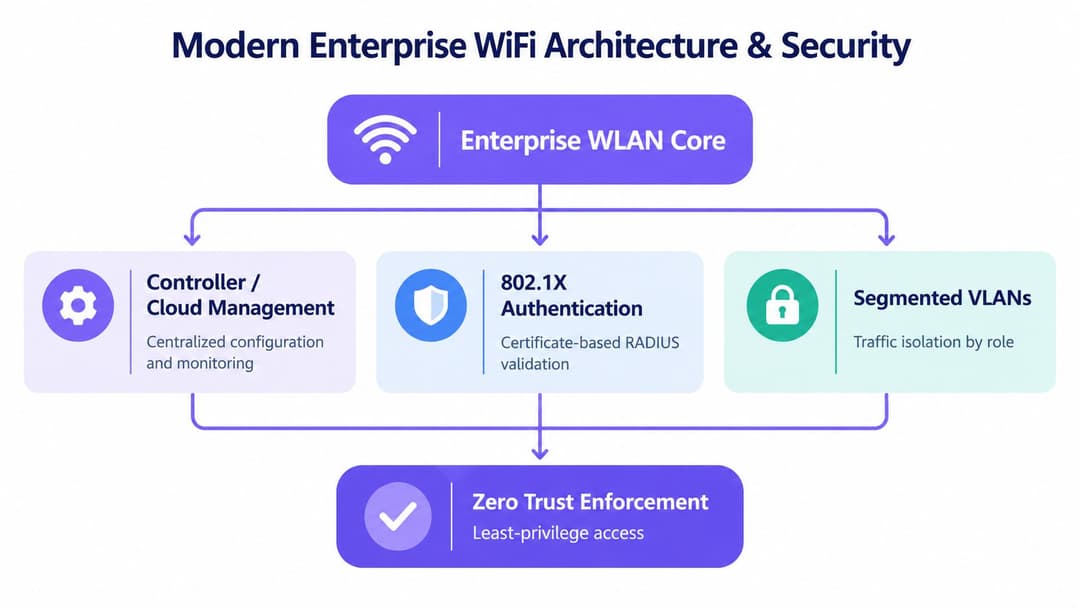
একটি আধুনিক এন্টারপ্রাইজ WLAN কেবল সুইচের সাথে সংযুক্ত অ্যাক্সেস পয়েন্টের সংগ্রহ নয়। এটি একজন ব্যক্তি বা ডিভাইস এবং সেই ব্যক্তি বা ডিভাইসের ব্যবহার করার অনুমতি থাকা অ্যাপ্লিকেশনগুলির মধ্যে একটি প্রয়োগকারী স্তর। এর জন্য চারটি সমন্বিত ক্ষমতার প্রয়োজন: সেন্ট্রাল ম্যানেজমেন্ট, শক্তিশালী প্রমাণীকরণ, ট্রাফিক সেগমেনটেশন এবং অবিচ্ছিন্ন নীতি প্রয়োগ।
প্রথম আর্কিটেকচারাল পরিবর্তন হলো WPA2-Personal এবং শেয়ার্ড সিক্রেট থেকে সরে আসা। WPA2-Enterprise এবং WPA3-Enterprise এন্ডপয়েন্ট ও নেটওয়ার্কের মধ্যে একটি অথেনটিকেশন এক্সচেঞ্জ স্থাপন করতে 802.1X ব্যবহার করে। একটি পরিপক্ক ডিজাইনে, একটি সার্টিফিকেট ডিভাইসটিকে শনাক্ত করে, একটি আইডেন্টিটি সার্ভিস ব্যবহারকারী বা মেশিনটিকে যাচাই করে এবং পলিসি নির্ধারণ করে যে তারা কী ধরনের অ্যাক্সেস পাবে। এর ফলে কোনো আপসকৃত বা চলে যাওয়া ব্যবহারকারীর শেয়ার্ড পাসওয়ার্ড আর পুরো কর্মীবাহিনীর জন্য ঝুঁকি তৈরি করে না।
কন্ট্রোল প্লেন এবং ডেটা প্লেন
ক্লাউড ম্যানেজমেন্ট প্ল্যাটফর্ম এবং কন্ট্রোলারগুলি কন্ট্রোল প্লেন প্রদান করে। তারা বিভিন্ন সাইট জুড়ে SSID, রেডিও সেটিংস, ফার্মওয়্যার নীতি, অ্যাক্সেস নিয়ম এবং টেলিমেট্রি বিতরণ করে। ডেটা প্লেন এখনও সুইচ, ফায়ারওয়াল, গেটওয়ে এবং অ্যাপ্লিকেশন পরিষেবার মাধ্যমে ব্যবহারকারীর ট্রাফিক বহন করে, তাই ক্লাউড ম্যানেজমেন্ট সঠিক LAN ডিজাইন বা স্থিতিস্থাপক ব্যাকহলের প্রয়োজনীয়তা দূর করে না।
সেগমেন্টেশন নির্ধারণ করে যে অথেনটিকেশনের পর কী ঘটবে। একজন কর্মী অভ্যন্তরীণ কোলাবরেশন টুলের অ্যাক্সেস পেতে পারেন, একজন গেস্ট শুধুমাত্র ইন্টারনেট অ্যাক্সেস পেতে পারেন এবং একটি স্ক্যানার বা ক্লিনিকাল ডিভাইসকে শুধুমাত্র তার প্রয়োজনীয় সার্ভিসের মধ্যেই সীমাবদ্ধ রাখা যেতে পারে। ডাইনামিক VLAN অ্যাসাইনমেন্ট, রোল-ভিত্তিক পলিসি, লিগ্যাসি সরঞ্জামের জন্য প্রাইভেট প্রি-শেয়ার্ড কি এবং ফায়ারওয়াল রুল একসঙ্গে কাজ করতে পারে, তবে ডিজাইনটিতে ট্রাস্ট বাউন্ডারি স্পষ্টভাবে নথিভুক্ত থাকতে হবে - শুধুমাত্র একটি SSID আইসোলেশন প্রদান করে তা ধরে নেওয়া যাবে না।
যেসব টিম সামগ্রিক ডিজাইন মূল্যায়ন করছেন, তাদের জন্য এই বিজনেস ওয়্যারলেস ডিজাইন রিসোর্সটি বেশ দরকারী কারণ এটি কভারেজ, ক্যাপাসিটি, অথেনটিকেশন এবং অপারেশনাল প্রয়োজনীয়তাগুলোকে একটি একক ইঞ্জিনিয়ারিং সমস্যা হিসেবে উপস্থাপন করে। একটি আলাদা এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড আইডেন্টিটি, এনক্রিপশন, সেগমেন্টেশন এবং মনিটরিং-এর মতো বিষয়গুলোকে কেন্দ্র করে সিকিউরিটি সংক্রান্ত আলোচনা সাজাতে সাহায্য করতে পারে।
Zero Trust প্রশ্নটি পরিবর্তন করে দেয়
Zero Trust মানে এই নয় যে প্রতিটি প্যাকেট চিরতরে ব্লক করা হয়েছে। এর মানে হল যে কোনও ডিভাইস একটি পরিচিত SSID-এ যুক্ত হয়েছে বলেই নেটওয়ার্ক তাকে বিস্তৃত বিশ্বাস বা ট্রাস্ট মঞ্জুর করে না। পলিসি ইঞ্জিনের উচিত পরিচয়, ডিভাইসের অবস্থা, ভূমিকা, অবস্থান এবং অ্যাপ্লিকেশনের প্রয়োজনীয়তা ব্যবহার করে ন্যূনতম প্রয়োজনীয় অ্যাক্সেস মঞ্জুর করা।
এই মডেলটি ট্রাবলশুটিংয়েরও উন্নতি করে। একটি অথেন্টিকেশন ব্যর্থতা, একটি পশ্চার ব্যর্থতা এবং একটি RF ব্যর্থতা ভিন্ন ভিন্ন প্রমাণ তৈরি করে। আর্কিটেকচার যদি সেই সিদ্ধান্তগুলিকে আলাদাভাবে লগ করে, তবে ইঞ্জিনিয়াররা প্রতিটি ব্যবহারকারীর অভিযোগকে একটি সাধারণ সিগন্যালের সমস্যা হিসাবে বিবেচনা করা বন্ধ করতে পারেন।
আইডেন্টিটি প্রোভাইডার এবং Zero Trust এর একীকরণ
আইডেন্টিটি ইন্টিগ্রেশন সবচেয়ে ভালো কাজ করে যখন নেটওয়ার্ক টিম এটিকে একটি লাইফসাইকেল প্রজেক্ট হিসেবে বিবেচনা করে, কোনো এককালীন RADIUS কনফিগারেশন হিসেবে নয়। উদ্দেশ্য হলো ব্যক্তি এবং গোষ্ঠীর জন্য সংস্থার সোর্স অফ ট্রুথকে এমন পরিষেবার সাথে সংযুক্ত করা যা ওয়্যারলেস অ্যাক্সেসের সিদ্ধান্ত নেয়।
একটি ব্যবহারিক বাস্তবায়ন অনুক্রম এইরকম দেখায়:
প্রথমে আইডেন্টিটি নির্ধারণ করুন। কর্মচারী, ঠিকাদার, অতিথি, শেয়ারড ডিভাইস, IoT সরঞ্জাম এবং সার্ভিস অ্যাকাউন্ট আলাদা করুন। প্রতিটি বিভাগের জন্য একজন নথিবদ্ধ মালিক, অনবোর্ডিং পদ্ধতি, অ্যাক্সেসের পরিধি এবং অপসারণের প্রক্রিয়া থাকা উচিত।
আইডেন্টিটি প্রোভাইডার সংযুক্ত করুন। একটি ক্লাউড সার্ভিস বা অ্যাক্সেস পলিসি ইঞ্জিন দ্বারা ব্যবহৃত ডিরেক্টরি কনটেক্সট এবং গ্রুপ মেম্বারশিপ প্রদান করতে পারে Microsoft Entra ID এবং Okta। SAML সাধারণত অ্যাডমিনিস্ট্রেটিভ ফেডারেশন এবং ইউজার আইডেন্টিটি এক্সচেঞ্জ পরিচালনা করে, যেখানে RADIUS এবং 802.1X নেটওয়ার্ক অথেন্টিকেশন পাথের অংশ হিসেবে থেকে যায়।
ডিভাইস ক্রেডেনশিয়াল ইস্যু করুন। ম্যানেজড ল্যাপটপ এবং মোবাইল ডিভাইসগুলির প্রতিষ্ঠানের ডিভাইস ম্যানেজমেন্ট প্রক্রিয়ার মাধ্যমে সার্টিফিকেট পাওয়া উচিত। সার্টিফিকেটটি প্রমাণ করে যে এন্ডপয়েন্টটি একটি অনুমোদিত ডিভাইস গ্রুপের অন্তর্গত, এবং এর সাথে যুক্ত ব্যবহারকারী বা গ্রুপটি নির্ধারণ করে এটি কী ধরনের অ্যাক্সেস পাবে।
পলিসির সাথে নেটওয়ার্ক আউটকাম ম্যাপ করুন। একটি পলিসি সিদ্ধান্তের ফলাফল হিসেবে একটি স্পষ্ট রোল, VLAN, ফায়ারওয়াল পোস্টার, বা অ্যাপ্লিকেশনের অনুমতি পাওয়া উচিত। ফলাফলটি অস্পষ্ট হলে, ট্রাবলশুটিং কোনো স্পষ্ট নিয়ম পর্যালোচনার পরিবর্তে কন্ট্রোলার সেটিংসের মধ্যে খোঁজাখুঁজিতে পরিণত হয়।
জয়েনার এবং লিভার প্রক্রিয়া স্বয়ংক্রিয় করুন
সবচেয়ে বড় সুবিধাটি তখন দেখা যায় যখন আইডেন্টিটি লাইফসাইকেলটি স্বয়ংক্রিয় হয়। যখন কোনো কর্মী তার ভূমিকা পরিবর্তন করেন বা চাকরি ছেড়ে চলে যান, তখন ডিরেক্টরি ইভেন্টটি একজন অ্যাডমিনিস্ট্রেটরের প্রতিটি লোকাল WiFi রেকর্ড খোঁজার অপেক্ষায় না থেকে অ্যাক্সেস মুছে বা পরিবর্তন করে দেবে। এটি রিভোকেশন লিস্ট, সার্টিফিকেটের মেয়াদ শেষ হওয়ার নিয়ন্ত্রণ এবং পর্যায়ক্রমিক অ্যাক্সেস পর্যালোচনার প্রয়োজনীয়তাকে পুরোপুরি দূর করে না, তবে এটি একটি HR পরিবর্তন এবং একটি নেটওয়ার্ক পলিসি পরিবর্তনের মধ্যবর্তী ব্যবধানকে কমিয়ে আনে।
গেস্ট অ্যাক্সেসের জন্য একটি ভিন্ন ওয়ার্কফ্লো প্রয়োজন। একজন গেস্ট একটি সময়-সীমিত আইডেন্টিটি, হোস্টের কাছ থেকে অনুমোদন, অথবা একটি বিশ্বস্ত সংস্থার কাছ থেকে একটি ফেডারেশন ক্রেডেনশিয়াল পেতে পারেন। গুরুত্বপূর্ণ বিষয়টি হলো শুধুমাত্র উভয় ডিভাইস একই বিল্ডিং ব্যবহার করছে বলেই গেস্ট স্টাফ অ্যাক্সেসের সুবিধা পাবে না।
আইডেন্টিটি হওয়া উচিত অ্যাক্সেসের সিদ্ধান্তের ইনপুট, এমন কোনো পাসওয়ার্ড নয় যা নেটওয়ার্ক টিমকে খুঁজতে হবে।
একটি বড় পরিসরে রোলআউট করার আগে ইন্টিগ্রেশন পরীক্ষা করুন। প্রথম সংযোগ, সার্টিফিকেট পুনর্নবীকরণ, অফলাইন ডিরেক্টরি আচরণ, নীতি পরিবর্তন, ব্যর্থ প্রমাণীকরণ, ডিভাইস প্রতিস্থাপন এবং অ্যাক্সেস বাতিলকরণ যাচাই করুন। প্রতিটি প্রধান এন্ডপয়েন্ট টাইপে পরীক্ষা করুন, কারণ একটি সফল ল্যাপটপ পাইলট এটি প্রমাণ করে না যে হ্যান্ডহেল্ড স্ক্যানার, ট্যাবলেট, মেডিকেল ডিভাইস বা প্রিন্টারগুলি সঠিকভাবে আচরণ করবে।
যে দলগুলি স্থানীয় RADIUS পরিকাঠামো রক্ষণাবেক্ষণের অপারেশনাল বোঝা কমাতে চায়, তাদের জন্য বিদ্যমান আইডেন্টিটি এবং নেটওয়ার্ক নিয়ন্ত্রণের পাশাপাশি মূল্যায়ন করার মতো একটি মডেল হলো এন্টারপ্রাইজ Wi-Fi এর জন্য ক্লাউড RADIUS।
Passpoint এবং OpenRoaming: অথেনটিকেশন যা সহজে রোমিং করে
একটি হোটেল, ব্রাঞ্চ অফিস বা পরিবহন সাইটে সংযোগ ব্যর্থ হওয়াকে একটি ISP বিভ্রাটের মতো দেখাতে পারে, এমনকি WAN ঠিক থাকলেও। রোমিং আরেকটি সম্ভাব্য ত্রুটিপূর্ণ ক্ষেত্র তৈরি করে। একটি ডিভাইস সঠিকভাবে প্রমাণীকরণ করতে পারে, কিন্তু রেডিও কভারেজ, ক্লায়েন্টের আচরণ বা হ্যান্ডঅফ সেটিংস ভুল হওয়ার কারণে পরিষেবা হারাতে পারে।
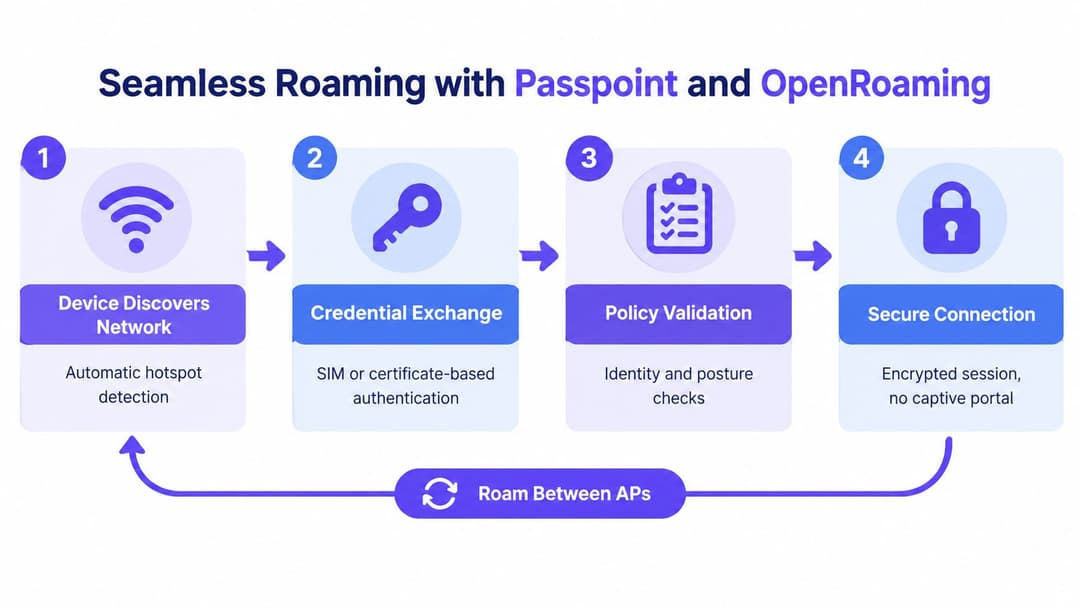
Captive Portal-সমূহ একটি নির্দিষ্ট সমস্যার সমাধান করে: অ্যাক্সেস দেওয়ার আগে একটি ওয়েব পেজ প্রদর্শন করা। এগুলো ডিভাইস এবং নেটওয়ার্কের মধ্যে একটি নির্ভরযোগ্য আইডেন্টিটি সম্পর্ক স্থাপন করে না। Passpoint, যা Hotspot 2.0 নামেও পরিচিত, একটি ভিন্ন পদ্ধতি অবলম্বন করে। একটি সামঞ্জস্যপূর্ণ ডিভাইস নেটওয়ার্কের সক্ষমতা খুঁজে বের করে, উপযুক্ত ক্রেডেনশিয়াল পরীক্ষা করে এবং একটি সিকিউর প্রোফাইলের মাধ্যমে অথেনটিকেট করে। ব্যবহারকারীকে কোনো পরিচিত SSID নির্বাচন করতে বা কোনো স্প্ল্যাশ স্ক্রিন সম্পন্ন করতে হয় না।
OpenRoaming এই মডেলটিকে অংশগ্রহণকারী প্রতিষ্ঠান এবং ভেন্যুগুলির মধ্যে প্রসারিত করে। একজন ব্যবহারকারী বা পরিচালিত ডিভাইস একটি বিশ্বস্ত পরিচয় বহন করে, এবং পরিদর্শিত নেটওয়ার্ক ফেডারেশনের মাধ্যমে এটি যাচাই করে। অফিস, হোটেল, পরিবহন সাইট, খুচরা শাখা বা ইভেন্ট ভেন্যু পরিচালনাকারী ব্যবসার জন্য, এটি প্রতিটি অবস্থান আলাদাভাবে কনফিগার করার প্রয়োজনীয়তা কমিয়ে দেয়।
ডিভাইসটি ব্যাকগ্রাউন্ডে কী করে
প্রক্রিয়াটি স্বয়ংক্রিয়, তবে প্রতিটি ধাপ পরীক্ষার প্রয়োজন:
- আবিষ্কার: ডিভাইসটি একটি সামঞ্জস্যপূর্ণ নেটওয়ার্ক সনাক্ত করে এবং এর বিজ্ঞাপিত প্রমাণীকরণ পদ্ধতিগুলো পরীক্ষা করে।
- শংসাপত্র বিনিময়: সমর্থিত এন্টারপ্রাইজ পদ্ধতির মাধ্যমে একটি SIM-ভিত্তিক শংসাপত্র, সার্টিফিকেট বা অন্য কোনো বিশ্বস্ত পরিচয় উপস্থাপন করা হয়।
- পলিসি বৈধতা: নেটওয়ার্কটি পরিচয়, অনুমোদন এবং প্রয়োজনীয় ডিভাইস বা পোস্টার শর্তাবলী পরীক্ষা করে।
- এনক্রিপ্ট করা সংযোগ: ডিভাইসটি কোনো প্রচলিত Captive Portal ব্যবহার না করেই একটি এনক্রিপ্ট করা সেশন গ্রহণ করে।
এটি বেশ কয়েকটি সাধারণ ভুলের কারণ দূর করে। একজন হোটেল গেস্টের রুম-নির্দিষ্ট পাসওয়ার্ড দেওয়ার প্রয়োজন হয় না। একজন ভ্রমণকারী কর্মচারীকে প্রতিটি শাখায় একটি নতুন স্প্ল্যাশ পেজ গ্রহণ করতে হয় না। একজন ক্রেতা কোনো দীর্ঘ সাইন-ইন প্রক্রিয়া পুনরাবৃত্তি না করেই একটি অংশগ্রহণকারী ভেন্যুতে ফিরে আসতে পারেন।
রোমিং রেডিও এবং পলিসির উপর নির্ভর করে
সফল অথেন্টিকেশন একটি ভালো হ্যান্ডঅফের গ্যারান্টি দেয় না। RF ডিজাইনে অবশ্যই ওভারল্যাপিং কভারেজ, যুক্তিসঙ্গত ট্রান্সমিট পাওয়ার, সামঞ্জস্যপূর্ণ SSID এবং সিকিউরিটি সেটিংস এবং একটি তারযুক্ত বা ওয়্যার্ড পথ থাকতে হবে যা ট্রাফিক বহন করতে পারে। দ্রুত ট্রানজিশন পদ্ধতি বা ফাস্ট ট্রানজিশন মেথডগুলি বাধা কমাতে পারে, তবে সেগুলি কোনো দূরের অ্যাক্সেস পয়েন্ট, কনজেস্টেড চ্যানেল বা দুর্বল সিগন্যালের সাথে সংযুক্ত থাকা ক্লায়েন্টের ক্ষতিপূরণ করতে পারে না।
OpenRoaming এর জন্য গভর্নেন্সও প্রয়োজন। পরিদর্শিত নেটওয়ার্কের উচিত ফেডারেটেড আইডেন্টিটিকে গেস্ট, স্টাফ বা ডিভাইস পলিসির সাথে ম্যাপ করা। অপ্রয়োজনীয় ব্যক্তিগত ডেটা সীমিত করার সাথে সাথে লগগুলিতে গৃহীত আইডেন্টিটি, প্রয়োগকৃত নিয়ম এবং সেশন লোকেশন রেকর্ড করা উচিত।
ট্রাবলশুটিং করার সময় প্রমাণগুলোকে আলাদা করা উচিত। একটি ফেডারেশন অথেনটিকেশন ব্যর্থতা ক্রেডেনশিয়াল, সার্টিফিকেট, পলিসি বা আইডেন্টিটি প্রোভাইডারের দিকে ইঙ্গিত করে। একটি RF হ্যান্ডঅফ ব্যর্থতা সিগন্যাল লেভেল, চ্যানেল কন্ডিশন, অ্যাক্সেস পয়েন্ট প্লেসমেন্ট বা ক্লায়েন্টের সিদ্ধান্তের দিকে ইঙ্গিত করে। যদি দুটিই সফল হয় কিন্তু অ্যাপ্লিকেশনগুলো তবুও ব্যর্থ হয়, তবে ওয়্যার্ড পাথ এবং ISP আলাদাভাবে পরীক্ষা করুন। এই শ্রেণিবিন্যাস ইঞ্জিনিয়ারদের প্রতিটি রোমিং সংক্রান্ত অভিযোগকে হার্ডওয়্যার বা ব্রডব্যান্ডের ত্রুটি হিসেবে বিবেচনা করা থেকে বিরত রাখতে সাহায্য করে।
স্থাপনার সর্বোত্তম অনুশীলন এবং স্পেকট্রাম কৌশল
হার্ডওয়্যার নির্বাচন গুরুত্বপূর্ণ, তবে এটি দিয়ে ডিজাইন শুরু করা উচিত নয়। ব্যবহারকারীর ঘনত্ব, অ্যাপ্লিকেশনের আচরণ, ভবনের উপাদান, গতিশীলতা, ডিভাইসের সক্ষমতা এবং ব্যর্থতা সহনশীলতা দিয়ে শুরু করুন। তারপরে অ্যাক্সেস পয়েন্ট, সুইচিং, ক্লাউড ম্যানেজমেন্ট, প্রমাণীকরণ এবং সুরক্ষা নিয়ন্ত্রণগুলি নির্বাচন করুন যা একে অপরের সাথে মসৃণভাবে ইন্টারঅপারেট বা কাজ করে।
একজন ভেন্ডর চমৎকার রেডিও পারফরম্যান্স অফার করতে পারে তবে আইডেন্টিটি লেয়ারে সমস্যা তৈরি করতে পারে। অন্য কেউ হয়তো একটি মসৃণ ক্লাউড ড্যাশবোর্ড প্রদান করতে পারে কিন্তু থার্ড-পার্টি অথেন্টিকেশন বা পলিসি এক্সপোর্টের ক্ষেত্রে সীমাবদ্ধতা আরোপ করতে পারে। দরকারী তুলনাটি কোনো ফিচার চেকলিস্ট নয়। এটি হলো সম্পূর্ণ পরিষেবাটি কোনো সাইট প্রভিশন করতে, একটি রোল প্রয়োগ করতে, আউটটেজ থেকে পুনরুদ্ধার করতে, দরকারী টেলিমেট্রি প্রকাশ করতে এবং একটি মিশ্র এন্ডপয়েন্ট পপুলেশনকে সাপোর্ট করতে পারে কিনা।
6 GHz কে একটি ক্যাপাসিটি লেয়ার হিসেবে বিবেচনা করুন
Ofcom যুক্তরাজ্যের লোয়ার 6 GHz ব্যান্ড, 5925 থেকে 6425 MHz, লাইসেন্স-মুক্ত রেডিও লোকাল এরিয়া নেটওয়ার্কের জন্য উপলব্ধ করেছে। এর নিয়মগুলো 250 mW EIRP পর্যন্ত ইনডোর অপারেশন এবং 25 mW EIRP পর্যন্ত অত্যন্ত কম-পাওয়ার আউটডোর অপারেশনের অনুমতি দেয়। এই বরাদ্দটি 500 MHz সংলগ্ন স্পেকট্রাম প্রদান করে, যা 24টি নন-ওভারল্যাপিং 20 MHz চ্যানেল, ছয়টি 80 MHz চ্যানেল, অথবা তিনটি 160 MHz চ্যানেল সমর্থন করে, যা Ofcom-এর 6 GHz Wi-Fi বিবৃতিতে উল্লেখ করা হয়েছে।
এই ক্ষমতা হাসপাতাল, হোটেল, অফিস, শপিং সেন্টার এবং পরিবহন কেন্দ্রগুলিতে অত্যন্ত আকর্ষণীয়, যেখানে অনেক সামঞ্জস্যপূর্ণ ক্লায়েন্ট এয়ারটাইমের জন্য প্রতিযোগিতা করে। আরও প্রশস্ত চ্যানেল উচ্চ-থ্রুপুট কাজকে সমর্থন করতে পারে, তবে তারা আরও বেশি স্পেকট্রাম ব্যবহার করে এবং অ্যাক্সেস পয়েন্ট থেকে দূরে থাকা কোনও ডিভাইসের অভিজ্ঞতাকে স্বয়ংক্রিয়ভাবে উন্নত করে না।
নিম্ন-ফ্রিকোয়েন্সি ব্যান্ডের তুলনায় 6 GHz-এর দুর্বল প্রচার এবং দেয়াল ভেদ করার ক্ষমতা কম থাকে। তাই নতুন সমীক্ষা ছাড়া বিদ্যমান 5 GHz প্লেসমেন্ট পুনরায় ব্যবহার করলে তা শূন্যতা সৃষ্টি করতে পারে। একটি বিচক্ষণ ডিজাইন আরও বিস্তৃত কভারেজ এবং লেগ্যাসি ক্লায়েন্টদের জন্য 5 GHz উপলব্ধ রাখে, আর যেখানে সামঞ্জস্যপূর্ণ ডিভাইসগুলোর অতিরিক্ত ক্ষমতার প্রয়োজন হয় সেখানে 6 GHz ব্যবহার করে।
নিয়ন্ত্রণ এবং ব্যাকহলের জন্য পরিকল্পনা করুন
Ofcom-এর প্রস্তাবিত স্ট্যান্ডার্ড-পাওয়ার মডেলটি আউটডোর ব্যবহারের জন্য এবং 24 dBm-এর বেশি ইনডোর অপারেশনের জন্য প্রয়োজনীয় অটোমেটেড ফ্রিকোয়েন্সি কোঅর্ডিনেশন সহ 4 W EIRP, বা 36 dBm পর্যন্ত অপারেশনের অনুমতি দেয়। 6 GHz-এ অ্যাক্সেস সম্প্রসারণের বিষয়ে Ofcom-এর পরামর্শ ব্যাখ্যা করে যে কীভাবে ডাটাবেস-চালিত কোঅর্ডিনেশন উচ্চ-পাওয়ার অপারেশন সক্ষম করার সাথে সাথে বিদ্যমান ব্যবহারকারীদের সুরক্ষিত রাখে।
সরঞ্জাম কেনার আগে, UK নিয়ন্ত্রক মোড সমর্থন, অবস্থান এবং অ্যান্টেনা ডেটা প্রয়োজনীয়তা, লাইসেন্স বা অনুমোদন হারানোর সময় AFC আচরণ এবং ফলব্যাক প্রোফাইল নিশ্চিত করুন। এছাড়াও সুইচ আপলিঙ্ক এবং ইন্টারনেট এজ ট্র্যাফিক পরিচালনা করতে পারে কিনা তা যাচাই করুন। একটি ছোট আকারের তারযুক্ত পথের সাথে সংযুক্ত উচ্চ-ক্ষমতাসম্পন্ন রেডিও কেবল বাধা বা ব্লকেজকে স্থানান্তরিত করে।
সার্ভে প্রক্রিয়ার একটি ইনপুট হিসাবে WiFi চ্যানেল প্ল্যানার ব্যবহার করুন, প্রকৃত ভবনে নেওয়া পরিমাপের বিকল্প হিসাবে নয়। প্রতিনিধি ডিভাইসগুলির সাহায্যে রোমিং, ভয়েস বা ভিডিও কল, অ্যাপ্লিকেশন লেটেন্সি, অনবোর্ডিং এবং হাই-ডেন্সিটি কর্মক্ষমতা যাচাই করুন।
ROI এবং অপারেশনাল প্রভাব পরিমাপ করা
এন্টারপ্রাইজ WiFi এর ব্যবসায়িক কেস সবচেয়ে দ্রুতগতির অ্যাক্সেস পয়েন্ট দিয়ে শুরু করা উচিত নয়। এটি এমন ব্যর্থতার মাধ্যমে শুরু হওয়া উচিত যা সংস্থার অর্থ বা সময় নষ্ট করে, তারপর এটি সনাক্ত করা উচিত যে পরিষেবার কোন অংশটি এর কারণ ছিল।
একটি ব্রডব্যান্ড স্পিড টেস্ট দেখাতে পারে যে একটি সার্কিট একটি নির্দিষ্ট গতিতে সক্ষম। এটি আপনাকে বলতে পারে না যে কেন একজন অতিথির অথেন্টিকেশনে অনেক বেশি সময় লেগেছে, কেন একটি পেমেন্ট টার্মিনাল তার সেশন হারিয়েছে, অথবা কেন একজন ক্লিনিশিয়ানের ডিভাইস দূরের কোনো অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত রয়ে গেছে। এই সমস্ত ক্ষেত্রগুলোতে WAN, LAN, RF পরিবেশ, অথেন্টিকেশন পরিষেবা, DHCP বা অ্যাড্রেসিং লেয়ার, রোমিং ইভেন্ট এবং অ্যাপ্লিকেশন থেকে টেলিমেট্রির প্রয়োজন হয়।
একটি ব্যবসায়িক সংযোগ বিশ্লেষণে উদ্ধৃত যুক্তরাজ্যের গবেষণা অনুসারে দেখা গেছে যে, ২০% ব্যবসা তাদের ইন্টারনেটের গতি দৈনন্দিন কার্যক্রমের জন্য অপর্যাপ্ত বলে মনে করেছে, যা শহরাঞ্চলের ১৮.২%-এর তুলনায় গ্রামীণ এলাকায় ২৫%-এ পৌঁছেছে। একই সূত্রে উদ্ধৃত যুক্তরাজ্যের আলাদা SME গবেষণায় দেখা গেছে যে, ৮৬% রিপোর্ট করেছে যে দুর্বল সংযোগ পূর্ববর্তী ১২ মাসে তাদের কার্যক্রমকে নেতিবাচকভাবে প্রভাবিত করেছে, যা লন্ডনের ব্যবসার মধ্যে ৮৯%-এ গিয়ে দাঁড়িয়েছে। এই পরিসংখ্যানগুলো সামগ্রিকভাবে সংযোগের সাথে সম্পর্কিত, কেবল WiFi-এর সাথে নয়, যার কারণেই সঠিক রোগ নির্ণয় করা জরুরি।
একটি ব্যর্থতার শ্রেণিবিন্যাস তৈরি করুন
যে স্তরে ব্যর্থতা ঘটেছে তার বিপরীতে ঘটনাগুলি রেকর্ড করুন:
| লক্ষিত লক্ষণ | সংগ্রহ করার মতো প্রমাণ | সম্ভাব্য তদন্ত |
|---|---|---|
| প্রতিটি ডিভাইস পরিষেবা হারাচ্ছে | WAN অ্যালার্ম, গেটওয়ে হেলথ, সুইচ ইভেন্ট | ISP, এজ, পাওয়ার, অথবা আপস্ট্রিম LAN |
| একটি নির্দিষ্ট এলাকায় খারাপ পারফর্ম করছে | চ্যানেল ইউটিলাইজেশন, নয়েজ, রিট্রাই, সিগন্যাল লেভেল | RF ইন্টারফেয়ারেন্স, কভারেজ, অথবা সেল ডিজাইন |
| ব্যবহারকারীরা সংযুক্ত হচ্ছেন কিন্তু অ্যাপ্লিকেশন থমকে যাচ্ছে | ল্যাটেন্সি, প্যাকেট লস, DNS, অ্যাপ্লিকেশন টাইমিং | ওয়্যারড পাথ, WAN, সার্ভিস ডিপেন্ডেন্সি, অথবা পলিসি |
| মুভ করার সময় ডিভাইস সংযোগ বিচ্ছিন্ন হয়ে যাচ্ছে | অ্যাসোসিয়েশন হিস্ট্রি, রোমিং সিদ্ধান্ত, ক্লায়েন্ট ক্যাপাবিলিটি | RF ওভারল্যাপ, স্টিকি ক্লায়েন্ট, ট্রানজিশন সেটিংস |
| একটি গ্রুপের জন্য লগইন ব্যর্থ হচ্ছে | RADIUS রেসপন্স, সার্টিফিকেট, IdP ইভেন্ট | আইডেন্টিটি, সার্টিফিকেট, পলিসি, অথবা ডিরেক্টরি ইন্টিগ্রেশন |
| পেমেন্ট বা স্ক্যানার মাঝে মাঝে কাজ করছে না | সেশন লগ, ডিভাইসের পাওয়ার স্টেট, অ্যাপ্লিকেশন ত্রুটি | ডিভাইসের আচরণ, রোমিং, অথবা অ্যাপ্লিকেশন টাইমআউট |
এই পদ্ধতিটি একটি ব্যয়বহুল কিন্তু সাধারণ ভুল প্রতিরোধ করে - একটি ISP বিভ্রাট ঠিক করতে অ্যাক্সেস পয়েন্ট যোগ করা বা ইন্টারফেয়ারেন্স ঠিক করতে ব্যান্ডউইথ বাড়ানো। আরও রেডিও ক্যাপাসিটি কোনো ত্রুটিপূর্ণ সার্টিফিকেট চেইন সংশোধন করবে না এবং একটি নতুন সার্কিট কোনো ক্লায়েন্টকে একটি দুর্বল অ্যাক্সেস পয়েন্ট ছেড়ে চলে যেতে বাধ্য করবে না।
মেট্রিক্সকে অপারেশনাল ফলাফলের সাথে যুক্ত করুন
আতিথেয়তা টিমগুলি চেক-ইন সারি, বারবার আসা সহায়তার অনুরোধ বা অতিথিদের অভিযোগের সাথে অথেন্টিকেশন ব্যর্থতা এবং সেশন বাতিল করার বিষয়টি তুলনা করতে পারে। রিটেইল টিমগুলি ব্যর্থ লেনদেন, স্টক বিলম্ব বা কর্মীদের উৎপাদনশীলতা হ্রাসের সাথে ওয়্যারলেস সমস্যার সম্পর্ক স্থাপন করতে পারে। স্বাস্থ্যসেবা টিমগুলির উচিত ক্লিনিকাল ওয়ার্কফ্লোতে অ্যাপ্লিকেশনের প্রাপ্যতা এবং গতিশীলতা ট্র্যাক করা, কেবল একটি গড় গতি বা স্পিড রেজাল্টের ওপর ভিত্তি করে সফলতা বিচার না করে।
প্রাপ্যতা, প্রমাণীকরণের সময়, রোমিং ধারাবাহিকতা, পুনরুদ্ধার এবং অ্যাপ্লিকেশনের প্রতিক্রিয়াশীলতার জন্য পরিষেবার লক্ষ্য নির্ধারণ করুন। তারপরে নেটওয়ার্ক পরিবর্তন করার আগে একটি বেসলাইন স্থাপন করুন। এটি ফাইন্যান্স এবং অপারেশনসকে একটি যুক্তিযুক্ত দৃষ্টিভঙ্গি দেয় যে বিনিয়োগটি কী সমাধান করেছে, এবং এটি ইঞ্জিনিয়ারিং টিমকে এমন আপগ্রেডগুলি প্রত্যাখ্যান করার একটি উপায় দেয় যা ভুল স্তরের সমাধান করে।
আপনার ভবিষ্যত-প্রস্তুত WiFi কৌশল তৈরি করা
ভবিষ্যতের জন্য প্রস্তুত একটি ওয়্যারলেস কৌশল হলো রেডিও পরিকাঠামো দ্বারা সমর্থিত একটি গভর্নেন্স মডেল। এটি সংস্থাকে জানায় কে কানেক্ট করতে পারে, প্রতিটি আইডেন্টিটি কোথায় পৌঁছাতে পারে, পরিস্থিতি পরিবর্তিত হলে নেটওয়ার্ক কীভাবে আচরণ করে এবং কোন প্রমাণটি প্রমাণ করে যে পরিষেবাটি কাজ করছে।
মানুষ, ডিভাইস, সাইট, অ্যাপ্লিকেশন এবং ডিপেন্ডেন্সি বা নির্ভরতা অন্তর্ভুক্ত করে একটি তালিকা দিয়ে শুরু করুন। এটিকে কেবল অ্যাক্সেস পয়েন্টের মধ্যে সীমাবদ্ধ রাখবেন না। এর মধ্যে পেমেন্ট টার্মিনাল, স্ক্যানার, প্রিন্টার, বিল্ডিং সিস্টেম, চিকিৎসা সরঞ্জাম, মিটিং-রুমের ডিভাইস, ঠিকাদারদের এন্ডপয়েন্ট এবং অতিথিদের যাত্রা অন্তর্ভুক্ত করুন। কোন ডিভাইসগুলি আধুনিক এন্টারপ্রাইজ অথেন্টিকেশন সমর্থন করে এবং কোনগুলির জন্য একটি নিয়ন্ত্রিত ব্যতিক্রম বা এক্সেপশন প্রয়োজন তা চিহ্নিত করুন।
ধাপে ধাপে মাইগ্রেশন ব্যবহার করুন
প্রথম ধাপ হলো সনাক্তকরণ। বর্তমান SSID, শেয়ার্ড ক্রেডেনশিয়াল, VLAN, RADIUS সার্ভার, সার্টিফিকেট, ফায়ারওয়াল নিয়ম, কন্ট্রোলার সেটিংস এবং সাপোর্ট প্রসেসগুলি ম্যাপ করুন। বাস্তব ঘটনাগুলি ক্যাপচার করুন এবং সেগুলিকে ISP, LAN, RF, প্রমাণীকরণ, রোমিং, ডিভাইস বা অ্যাপ্লিকেশন স্তর অনুসারে শ্রেণিবদ্ধ করুন।
দ্বিতীয় ধাপ হলো পৃথকীকরণ। কর্মী, অতিথি, ঠিকাদার এবং ডিভাইসের জন্য আলাদা আলাদা ট্রাস্ট জোন তৈরি করুন। যেখানে উপযুক্ত সেখানে কেবল-ইন্টারনেট অ্যাক্সেস প্রয়োগ করুন, ম্যানেজমেন্ট ইন্টারফেসগুলো সীমিত করুন এবং লেগাসি সরঞ্জামগুলোর প্রয়োজনীয় ব্যতিক্রমগুলো নথিভুক্ত করুন। যুক্তরাজ্যের সরকারি সমীক্ষায় কর্মী এবং ভিজিটর নেটওয়ার্কগুলো সর্বজনীনভাবে পৃথক না থাকার যে তথ্য উঠে এসেছে, তা এটিকে কেবল একটি কনফিগারেশন পছন্দের পরিবর্তে একটি গভর্নেন্সের অগ্রাধিকার হিসেবে গড়ে তুলেছে।
তৃতীয় ধাপ হল পরিচয়। যেখানে এন্ডপয়েন্ট ম্যানেজমেন্ট এটি সমর্থন করে সেখানে সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ সহ কর্মীদের অ্যাক্সেস 802.1X-এ স্থানান্তরিত করুন। প্রতিষ্ঠানের ডিরেক্টরির সাথে নীতি সংযুক্ত করুন, যোগদানকারী এবং প্রস্থানকারীদের ইভেন্টগুলি স্বয়ংক্রিয় করুন এবং গেস্টদের জন্য একটি পৃথক অনবোর্ডিং পথ দিন। প্রতিটি সাইট পরিবর্তন করার আগে অ্যাক্সেস বাতিলকরণ এবং সার্টিফিকেট পুনর্নবীকরণ পরীক্ষা করুন।
চতুর্থ ধাপ হলো গতিশীলতা। যেখানে বারবার ভেন্যুতে অ্যাক্সেস পাওয়ার বিষয়টি গুরুত্বপূর্ণ, সেখানে Passpoint বা একটি সমতুল্য স্বয়ংক্রিয় অনবোর্ডিং মডেল প্রবর্তন করুন। সনাক্তকরণ থেকে শুরু করে প্রমাণীকরণ এবং রোমিং পর্যন্ত সম্পূর্ণ যাত্রাটি যাচাই করুন, যার মধ্যে পুরানো ক্লায়েন্ট সফ্টওয়্যার বা সীমিত এন্টারপ্রাইজ সমর্থন থাকা ডিভাইসগুলিও অন্তর্ভুক্ত রয়েছে।
পঞ্চম ধাপ হলো অপ্টিমাইজেশান। কভারেজ, ক্যাপাসিটি, ইন্টারফেয়ারেন্স, চ্যানেল ব্যবহার, ক্লায়েন্ট ডিস্ট্রিবিউশন এবং ব্যাকহল পরীক্ষা করুন। সামঞ্জস্যপূর্ণ হাই-ক্যাপাসিটি এলাকার জন্য 6 GHz ব্যবহার করুন, উপযুক্ত লোয়ার-ব্যান্ড কভারেজ ধরে রাখুন এবং প্রতিটি ডিপ্লয়মেন্টের ধরণের জন্য রেগুলেটরি প্রয়োজনীয়তাগুলি পরীক্ষা করুন।
অপারেশনকে ডিজাইনের অংশ করুন
ক্লাউড ম্যানেজমেন্ট কনফিগারেশন এবং ভিজিবিলিটিকে কেন্দ্রীভূত করতে পারে, তবে সেন্ট্রালাইজেশন বা কেন্দ্রীকরণ মানেই অটোমেশন নয়। সতর্কতার থ্রেশহোল্ড, এস্কেলেশন ওনারশিপ, রক্ষণাবেক্ষণের সময়কাল এবং রোলব্যাক পদ্ধতিগুলি নির্ধারণ করুন। পলিসি পরিবর্তন এবং অ্যাক্সেসের সিদ্ধান্তের জন্য একটি প্রমাণ বা এভিডেন্স ট্রেইল রাখুন। নিয়মিত সময়সূচী মেনে অব্যবহৃত আইডেন্টিটি, ব্যর্থ অথেন্টিকেশন প্যাটার্ন, আনম্যানেজড ডিভাইস এবং সেগমেন্টেশন ব্যতিক্রমগুলি পর্যালোচনা করুন।
একটি কার্যকর অপারেটিং ড্যাশবোর্ড থেকে কিছু ব্যবহারিক প্রশ্নের উত্তর পাওয়া উচিত:
- গেস্টরা কি কর্মীদের সাহায্য ছাড়াই অনবোর্ডিং সম্পন্ন করতে পারেন?
- কোনো চলে যাওয়া কর্মী কি সাধারণ আইডেন্টিটি লাইফসাইকেলের মাধ্যমে অ্যাক্সেস হারাতে পারেন?
- একটি ডিভাইস কি তার গুরুত্বপূর্ণ অ্যাপ্লিকেশন ব্যবহার করার সময় রোমিং করতে পারে?
- ইঞ্জিনিয়াররা কি একটি RF সমস্যাকে একটি ISP সমস্যা থেকে আলাদা করতে পারেন?
- প্রতিষ্ঠানটি কি দেখাতে পারে যে একটি ডিভাইস কোন ট্রাস্ট জোনে প্রবেশ করেছে এবং কেন?
- ক্লাউড বা সমন্বয়কারী কোনো ডিপেন্ডেন্সি অনুপলব্ধ থাকলে একটি সাইট কি নিরাপদে চলতে পারে?
সঠিক মাইগ্রেশন প্রথম দিনেই প্রতিটি অ্যাক্সেস পয়েন্ট প্রতিস্থাপন করে না। এটি একটি পুনরাবৃত্তিযোগ্য নিয়ন্ত্রণ মডেল স্থাপন করে, একটি প্রতিনিধিত্বমূলক সাইটে এটি পরীক্ষা করে, কার্যক্ষম ফলাফল পরিমাপ করে এবং ত্রুটির ধরণগুলি বোঝার পরেই প্রসারিত করে।
Purple বিদ্যমান অ্যাক্সেস পয়েন্টের মাধ্যমে পাসওয়ার্ডহীন অতিথি এবং কর্মী অ্যাক্সেস, ক্লাউড RADIUS, আইডেন্টিটি ইন্টিগ্রেশন, Passpoint এবং OpenRoaming সহায়তা এবং অতিথি, কর্মী ও ডিভাইসের জন্য আলাদা নেটওয়ার্ক প্রদান করে। আপনার সাইট জুড়ে কীভাবে একটি আরও সুরক্ষিত এবং পরিমাপযোগ্য কানেক্টিভিটি কৌশল সমর্থন করা যায় তা মূল্যায়ন করতে Purple ভিজিট করুন।