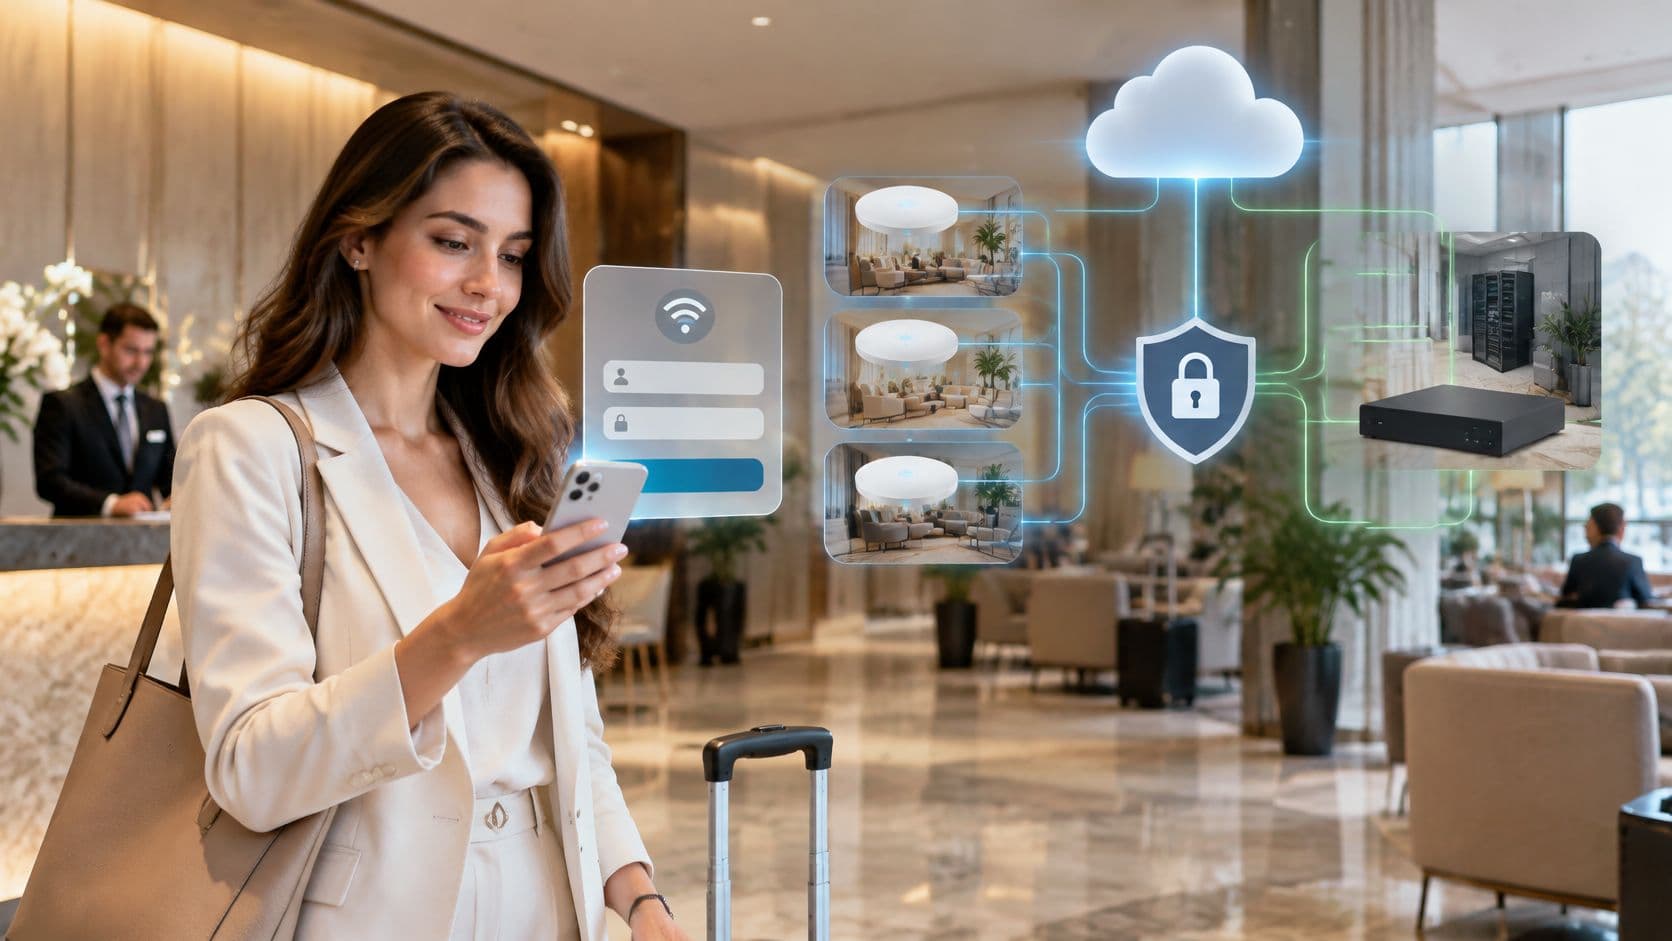
Un client d'hôtel arrive à la réception avec un téléphone qui ne parvient pas à afficher le Captive Portal. Un employé de magasin a perdu le mot de passe partagé du personnel. Dans un hôpital, un appareil clinique perd continuellement sa connexion lorsqu'il se déplace entre les points d'accès. Les points d'accès sont peut-être en parfait état, le circuit haut débit est peut-être en ligne, et le tableau de bord peut toujours afficher un débit moyen rassurant.
C'est la réalité inconfortable du WiFi pour entreprise. Les défaillances de connectivité se présentent rarement sous la forme d'une panne unique et évidente. Elles apparaissent sous forme de parcours d'accès abandonnés, de paiements échoués, de flux de travail retardés, de tickets de support et de solutions de contournement créées par le personnel. Une stratégie pratique doit donc identifier si le problème provient de l'ISP, du réseau local filaire (LAN), des conditions de fréquence radio, de l'authentification, de l'itinérance, de la densité des appareils ou de l'application elle-même.
Le coût caché du WiFi d'entreprise traditionnel
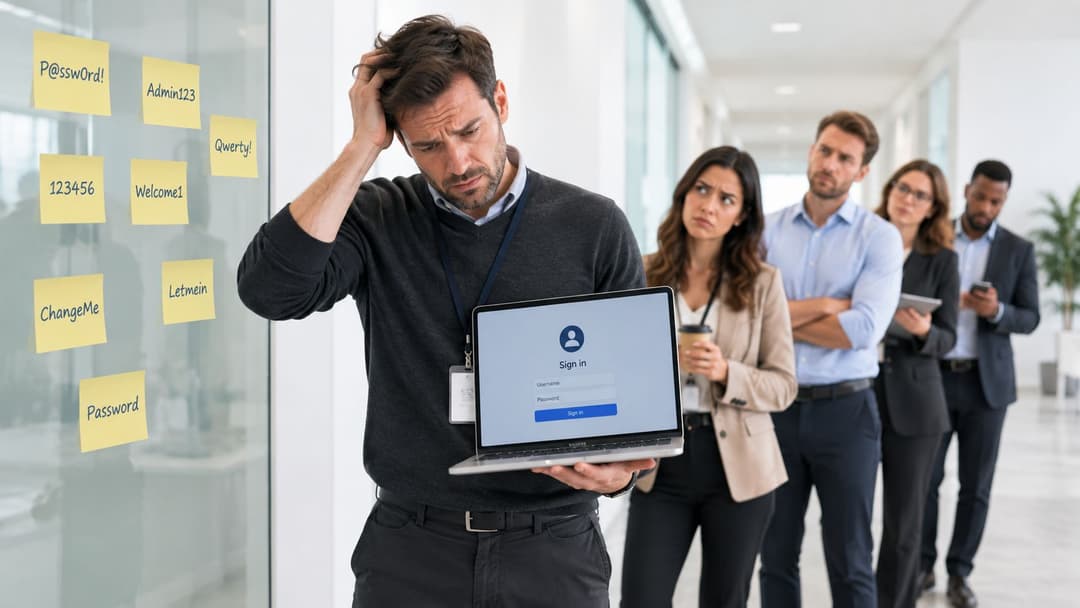
Le modèle de mot de passe partagé semble simple jusqu'au premier jour de forte affluence. Un hôtel imprime la clé visiteurs sur les cartes de la réception, un restaurant l'écrit sur un tableau et un bureau l'ajoute à un e-mail de bienvenue. Le mot de passe se diffuse alors au-delà du public visé, d'anciens prestataires conservent leur accès, et chaque modification crée une tâche de support supplémentaire.
Les portails captifs ajoutent un autre type de friction. Un client se connecte à l'SSID, attend une redirection, accepte les conditions sur un petit écran et répète le processus lorsque la session expire ou que l'appareil change d'état réseau. Un visiteur qui ne parvient pas à effectuer cette séquence ne qualifie pas l'expérience de problème d'authentification. Il en conclut simplement que le WiFi ne fonctionne pas.
Où apparaît le coût opérationnel
Dans le secteur de l'hôtellerie, un processus d'accueil lent ou défaillant peut ralentir l'enregistrement et inciter les clients à utiliser leurs données mobiles. Dans le commerce de détail, une connectivité instable au niveau d'un point de paiement ou d'un terminal de stock impacte le parcours de transaction, même lorsque d'autres appareils du magasin affichent des vitesses acceptables. Dans le secteur de la santé, un signal faible ou une réauthentification retardée peut interrompre l'accès à une application clinique au moment précis où le personnel en a besoin.
Les conséquences sur la sécurité sont tout aussi concrètes. Un identifiant partagé ne permet pas d'identifier la personne ou l'appareil qui l'utilise ; un administrateur ne peut donc pas révoquer l'accès d'un employé en toute confiance sans modifier l'accès de tous les autres. Un réseau invité qui n'est pas correctement isolé peut également créer une passerelle vers les services internes, les imprimantes, les interfaces de gestion ou les appareils opérationnels.
L'étude Cyber Security Breaches Survey 2025/2026 du gouvernement britannique a révélé que 85 % des grandes entreprises britanniques disposaient de réseaux WiFi distincts pour le personnel et les visiteurs, contre 93 % en 2024/2025. La même étude a fait état d'une stratégie formelle de cybersécurité auprès de 74 % des grandes entreprises et 57 % des entreprises de taille moyenne, tandis que 43 % des entreprises britanniques ont constaté au moins une violation ou une attaque au cours des 12 mois précédents.
Règle pratique : Si un réseau ne peut pas distinguer le personnel, les invités, les prestataires et les appareils gérés, il ne peut pas leur appliquer une politique cohérente.
Pourquoi l'infrastructure manuelle ne passe pas à l'échelle
Un RADIUS sur site peut offrir une authentification plus forte, mais il introduit également la gestion du cycle de vie des certificats, la maintenance du serveur, la planification de la redondance, les dépendances de pare-feu et le dépannage entre plusieurs équipes. L'expiration d'un certificat peut ressembler à une panne de WiFi pour l'utilisateur. Un changement dans l'annuaire peut ne pas parvenir à temps à la politique d'accès. L'équipe réseau étudie alors les symptômes au lieu d'appliquer une décision d'identité claire.
Ce n'est pas une leçon nouvelle. Un rapport de Computing sur les premières inquiétudes en matière de sécurité sans fil au Royaume-Uni décrivait une croissance du réseau sans fil de 770 % entre 2001 et 2004, tout en signalant que seule environ une entreprise britannique sur cinq utilisait le chiffrement pour les réseaux sans fil. Il citait également des recherches indiquant que 28 % des entreprises européennes disposant de réseaux sans fil avaient audité la vulnérabilité de leurs réseaux WLAN. La technologie a évolué, mais le schéma opérationnel reste le même : le déploiement progresse plus vite que la gouvernance.
Comprendre l'architecture et la sécurité modernes du WiFi
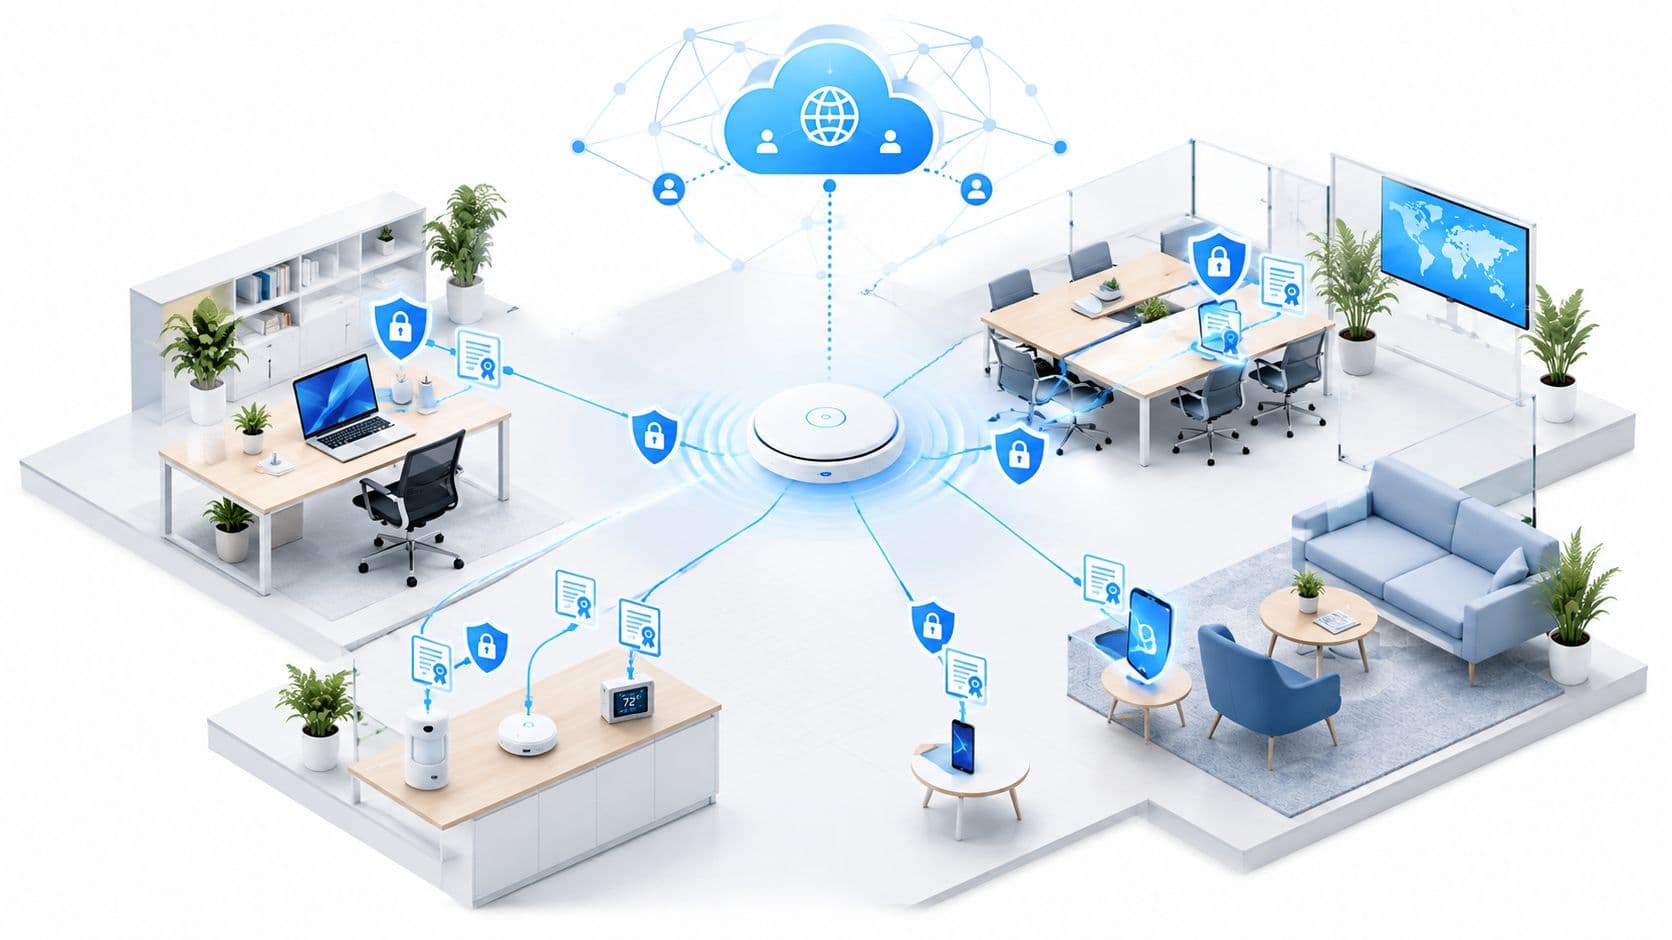
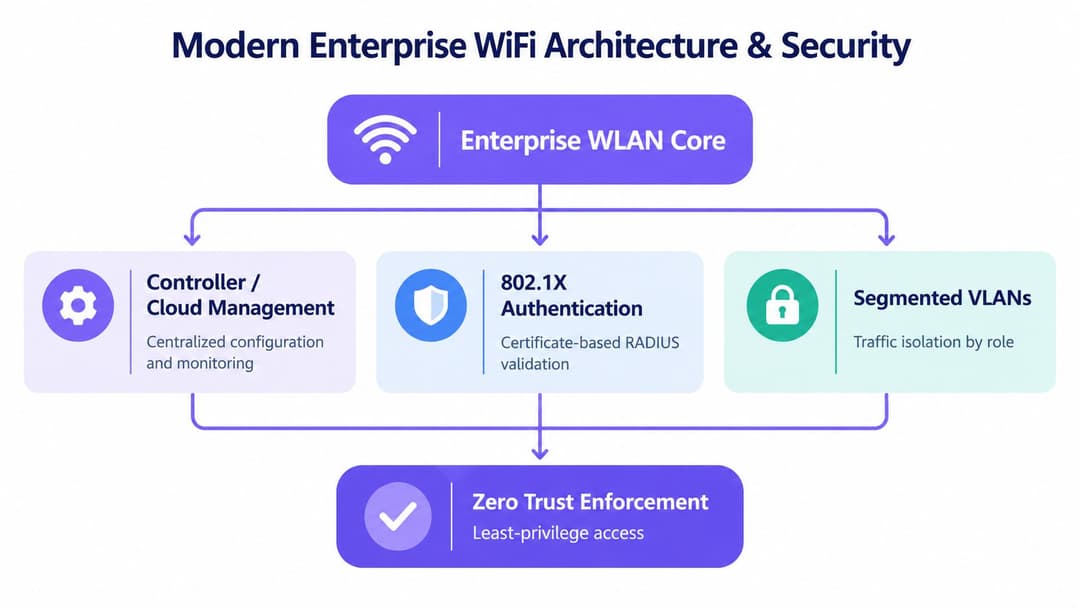
Un WLAN d'entreprise moderne n'est pas un simple ensemble de points d'accès connectés à un commutateur. C'est une couche d'application des politiques entre une personne ou un appareil et les applications qu'ils sont autorisés à utiliser. Cela nécessite quatre capacités coordonnées : une gestion centralisée, une authentification forte, une segmentation du trafic et une application continue des politiques.
L'évolution architecturale majeure consiste à s'éloigner du WPA2-Personal et des secrets partagés. WPA2-Enterprise et WPA3-Enterprise utilisent la norme 802.1X pour placer un échange d'authentification entre le terminal et le réseau. Dans une conception aboutie, un certificat identifie l'appareil, un service d'identité valide l'utilisateur ou la machine, et une politique détermine l'accès résultant. Le mot de passe partagé d'un utilisateur compromis ou ayant quitté l'entreprise ne représente plus un risque pour l'ensemble du personnel.
Le plan de contrôle et le plan de données
Les plateformes de gestion cloud et les contrôleurs fournissent le plan de contrôle. Ils distribuent les SSID, les paramètres radio, les politiques de microprogramme, les règles d'accès et la télémétrie sur l'ensemble des sites. Le plan de données achemine toujours le trafic utilisateur à travers les commutateurs, pare-feu, passerelles et services applicatifs - la gestion cloud ne supprime donc pas la nécessité d'une conception LAN solide ou d'un réseau de collecte résilient.
La segmentation détermine ce qui se passe après l'authentification. Un membre du personnel peut obtenir l'accès à des outils de collaboration internes, un invité peut recevoir un accès uniquement à Internet, et un scanner ou un appareil clinique peut être restreint aux seuls services dont il a besoin. L'attribution dynamique de VLAN, les politiques basées sur les rôles, les clés privées pré-partagées (iPSK/PPSK) pour les équipements obsolètes et les règles de pare-feu peuvent fonctionner ensemble, mais la conception doit documenter la limite de confiance plutôt que de supposer qu'un SSID offre une isolation à lui seul.
Pour les équipes qui évaluent la conception globale, cette ressource sur la conception du réseau sans fil d'entreprise est utile car elle recadre la couverture, la capacité, l'authentification et les exigences opérationnelles comme un problème d'ingénierie unique. Un guide de sécurité WiFi d'entreprise distinct peut aider à structurer la discussion sur la sécurité autour de l'identité, du chiffrement, de la segmentation et de la surveillance.
Le Zero Trust change la donne
Le Zero Trust ne signifie pas que chaque paquet est bloqué indéfiniment. Cela signifie que le réseau n'accorde pas une confiance aveugle simplement parce qu'un appareil a rejoint un SSID familier. Moteur de règles doit utiliser l'identité, l'état de l'appareil, le rôle, l'emplacement et les exigences des applications pour accorder le strict minimum d'accès nécessaire.
Ce modèle améliore également le dépannage. Échec d'authentification, défaut de posture ou problème RF génèrent des preuves distinctes. Si l'architecture enregistre ces décisions séparément, les ingénieurs peuvent cesser de traiter chaque réclamation d'utilisateur comme un simple problème de signal.
Intégration des fournisseurs d'identité et Zero Trust
L'intégration de l'identité fonctionne mieux lorsque l'équipe réseau la traite comme un projet de cycle de vie global et non comme une configuration RADIUS ponctuelle. L'objectif est de connecter la source de vérité de l'organisation pour les utilisateurs et les groupes au service qui prend les décisions d'accès sans fil.
Une séquence de mise en œuvre pratique ressemble à ceci :
Définit d'abord les identités. Séparez les employés, les prestataires, les invités, les appareils partagés, les équipements IoT et les comptes de service. Chaque catégorie doit avoir un propriétaire documenté, une méthode d'intégration, un périmètre d'accès et un processus de suppression.
Connectez le fournisseur d'identités. Microsoft Entra ID et Okta peuvent fournir le contexte d'annuaire et l'appartenance aux groupes utilisés par un service cloud ou un moteur de politiques d'accès. SAML gère généralement la fédération administrative et l'échange d'identités d'utilisateurs, tandis que RADIUS et 802.1X restent au cœur du parcours d'authentification réseau.
Émettez des identifiants d'appareil. Les ordinateurs portables et appareils mobiles gérés doivent recevoir des certificats via le processus de gestion des appareils de l'organisation. Le certificat prouve que le terminal appartient à un parc d'appareils approuvé, tandis que l'utilisateur ou le groupe associé détermine l'accès attribué.
Associez la politique aux résultats réseau. Une décision de politique doit résulter en un rôle clair, un VLAN, une posture de pare-feu ou une autorisation d'application. Si le résultat est ambigu, le dépannage devient une recherche dans les paramètres du contrôleur plutôt qu'une révision d'une règle explicite.
Automatisez le processus d'arrivée et de départ des collaborateurs
Le bénéfice le plus important apparaît lorsque le cycle de vie de l'identité est automatisé. Lorsqu'un employé change de rôle ou quitte l'entreprise, l'événement de l'annuaire doit supprimer ou modifier l'accès sans attendre qu'un administrateur recherche chaque enregistrement WiFi local. Cela ne supprime pas la nécessité des listes de révocation, des contrôles d'expiration de certificat et des révisions périodiques des accès, mais cela réduit l'écart entre une modification RH et une modification de la politique réseau.
L'accès invité nécessite un flux de travail différent. Un invité peut recevoir une identité à durée limitée, une approbation d'un hôte ou un identifiant de fédération provenant d'une organisation de confiance. Le point le plus important est qu'un invité ne doit pas hériter des accès du personnel simplement parce que les deux appareils utilisent le même bâtiment.
L'identité doit être l'élément déclencheur de la décision d'accès, et non un mot de passe que l'équipe réseau doit chercher à récupérer.
Testez l'intégration avant un déploiement généralisé. Vérifiez la première connexion, le renouvellement de certificat, le comportement de l'annuaire hors ligne, les modifications de politique, les échecs d'authentification, le remplacement d'appareil et la révocation. Testez sur chaque type de terminal principal, car un essai réussi sur un ordinateur portable ne garantit pas que les lecteurs de cartes portables, les tablettes, les appareils médicaux ou les imprimantes se comporteront correctement.
Pour les équipes souhaitant réduire la charge opérationnelle liée à la maintenance d'une infrastructure RADIUS locale, le cloud RADIUS pour enterprise WiFi constitue un modèle à évaluer en parallèle des contrôles d'identité et de réseau existants.
Passpoint et OpenRoaming : L'authentification itinérante
Une connexion échouée dans un hôtel, une succursale ou un site de transport peut ressembler à une panne de fournisseur d'accès, même lorsque le WAN fonctionne correctement. L'itinérance introduit un autre domaine de panne potentiel. Un appareil peut s'authentifier correctement, puis perdre le service parce que la couverture radio, le comportement du client ou les paramètres de transfert sont incorrects.
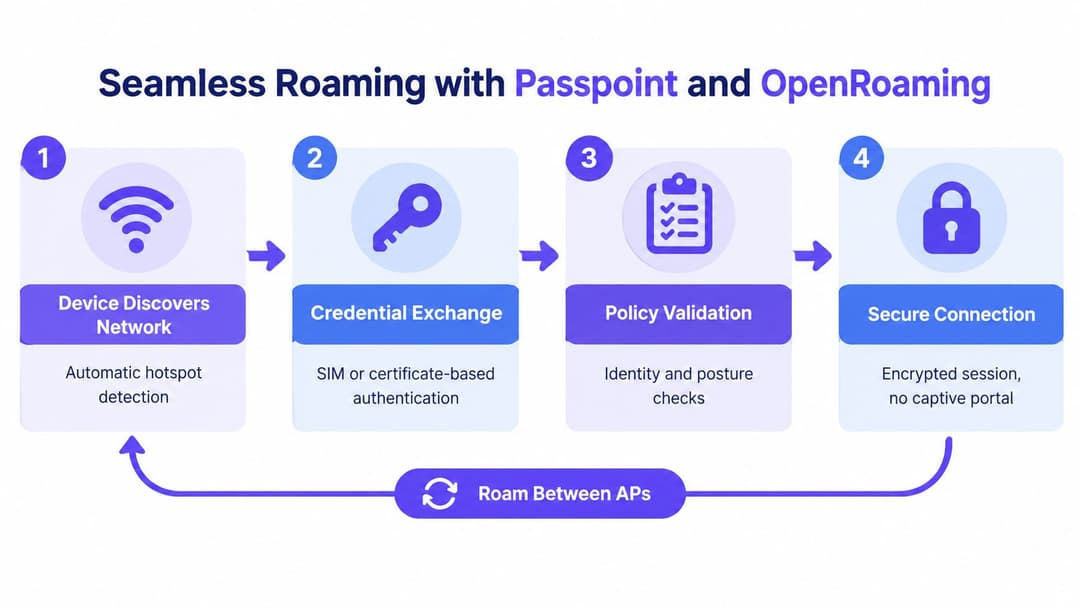
Les portails captifs résolvent un problème restreint : présenter une page web avant de autoriser l'accès. Ils n'établissent pas de relation d'identité fiable entre l'appareil et le réseau. Passpoint, également connu sous le nom d'Hotspot 2.0, adopte une approche différente. Un appareil compatible découvre les capacités du réseau, vérifie la présence d'un identifiant approprié et s'authentifie via un profil sécurisé. L'utilisateur n'a pas besoin de sélectionner un SSID connu ni de remplir un écran d'accueil.
OpenRoaming étend ce modèle aux organisations et sites participants. Un utilisateur ou un appareil géré conserve une identité de confiance, tandis que le réseau visité la valide par l'intermédiaire de la fédération. Pour les entreprises exploitant des bureaux, des hôtels, des sites de transport, des points de vente ou des lieux d'événements, cela réduit le besoin de configurer chaque emplacement séparément.
Ce que fait l'appareil en arrière-plan
Le processus est automatique, mais chaque étape nécessite des tests :
- Découverte : L'appareil identifie un réseau compatible et vérifie les méthodes d'authentification annoncées.
- Échange d'identifiants : Un identifiant basé sur une carte SIM, un certificat ou une autre identité de confiance est présenté via la méthode entreprise prise en charge.
- Validation de la politique : Le réseau vérifie l'identité, l'autorisation et les conditions d'appareil ou de posture requises.
- Connexion chiffrée : L'appareil reçoit une session chiffrée sans utiliser de Captive Portal conventionnel.
Cela supprime plusieurs points de défaillance courants. Un client d'hôtel n'a pas besoin de saisir un mot de passe propre à sa chambre. Un employé en déplacement n'a pas besoin d'accepter un nouveau Captive Portal dans chaque filiale. Un client peut revenir dans un établissement participant sans répéter une longue procédure de connexion.
L'itinérance dépend des règles radio et de gestion
Une authentification réussie ne garantit pas un transfert fluide. La conception RF doit offrir une couverture avec chevauchement, une puissance de transmission raisonnable, des paramètres de sécurité et d'SSID cohérents, ainsi qu'un chemin filaire capable d'acheminer le trafic. Les méthodes de transition rapide peuvent réduire les interruptions, mais elles ne peuvent pas compenser un point d'accès éloigné, un canal saturé ou un client qui reste connecté à un signal faible.
OpenRoaming nécessite également une gouvernance. Le réseau visité doit associer l'identité fédérée à une politique relative aux invités, au personnel ou aux appareils. Les journaux doivent enregistrer l'identité acceptée, la règle appliquée et l'emplacement de la session tout en limitant les données personnelles inutiles.
Le dépannage doit distinguer les éléments de preuve. Un échec d'authentification de fédération pointe vers des identifiants, des certificats, une politique ou le fournisseur d'identités. Un échec de transfert RF (handoff) pointe vers des niveaux de signal, des conditions de canal, le positionnement des points d'accès ou des décisions du client. Si les deux réussissent mais que les applications échouent toujours, vérifiez séparément la liaison filaire et le fournisseur d'accès Internet (ISP). Cette classification aide les ingénieurs à éviter de traiter chaque réclamation d'itinérance comme un défaut matériel ou de haut débit.
Bonnes pratiques de déploiement et stratégie spectrale
Le choix du matériel est important, mais il ne doit pas guider la conception. Commencez par la densité d'utilisateurs, le comportement des applications, les matériaux du bâtiment, la mobilité, la capacité des appareils et la tolérance aux pannes. Sélectionnez ensuite les points d'accès, la commutation, la gestion SaaS, l'authentification et les contrôles de sécurité qui interagissent en toute fluidité.
Un fournisseur peut offrir de très bonnes performances radio tout en créant des frictions au niveau de la couche d'identité. Un autre peut proposer un tableau de bord cloud fluide mais imposer des limites sur l'authentification tierce ou l'exportation de politiques. La comparaison utile ne repose pas sur une liste de fonctionnalités. Il s'agit de savoir si le service complet peut provisionner un site, appliquer un rôle, se rétablir après une panne, exposer des télémétries utiles et prendre en charge une population d'équipements hétérogène.
Traiter le 6 GHz comme une couche de capacité
L'Ofcom a mis la bande inférieure de 6 GHz au Royaume-Uni, 5925 à 6425 MHz, à disposition pour les réseaux locaux radio exempts de licence. Ses règles autorisent le fonctionnement en intérieur jusqu'à 250 mW EIRP et le fonctionnement en extérieur à très faible puissance jusqu'à 25 mW EIRP. L'attribution fournit 500 MHz de spectre contigu, prenant en charge 24 canaux non chevauchants de 20 MHz, six canaux de 80 MHz ou trois canaux de 160 MHz, comme indiqué dans la déclaration de l'Ofcom sur le WiFi 6 GHz.
Cette capacité est particulièrement attrayante dans les hôpitaux, les hôtels, les bureaux, les centres commerciaux et les infrastructures de transport où de nombreux clients compatibles se disputent le temps d'antenne. Des canaux plus larges permettent de prendre en charge des débits élevés, mais ils consomment également plus de spectre et n'améliorent pas automatiquement l'expérience d'un appareil éloigné du point d'accès.
Le 6 GHz offre une propagation plus faible et une moins bonne pénétration des murs que les bandes de fréquences inférieures. Réutiliser l'emplacement 5 GHz existant sans nouvelle étude d'emprise peut donc créer des zones d'ombre. Une conception judicieuse conserve le 5 GHz pour une couverture plus large et les appareils anciens, tout en réservant le 6 GHz là où les appareils compatibles ont besoin d'une capacité supplémentaire.
Planifier la réglementation et la liaison filaire
Le modèle à puissance standard proposé par Ofcom permet un fonctionnement jusqu'à 4 W PIRE, soit 36 dBm, avec une coordination automatique des fréquences requise pour un usage extérieur et un fonctionnement intérieur supérieur à 24 dBm. La consultation d'Ofcom sur l'extension de l'accès à la bande 6 GHz explique comment la coordination basée sur des bases de données protège les utilisateurs existants tout en permettant un fonctionnement à plus haute puissance.
Avant d'acheter du matériel, confirmez la prise en charge du mode réglementaire britannique, les exigences relatives aux données d'emplacement et d'antenne, le comportement AFC en cas de perte d'autorisation, ainsi que le profil de secours. Vérifiez également que les liaisons montantes des commutateurs et le réseau périphérique Internet peuvent gérer le trafic. Une radio haute capacité connectée à une liaison filaire sous-dimensionnée ne fait que déplacer le goulot d'étranglement.
Utilisez un Wi-Fi channel planner comme élément d'entrée dans le processus d'analyse d'emprise, et non pour remplacer les mesures effectuées directement dans le bâtiment. Validez l'itinérance, les appels vocaux ou vidéo, la latence des applications, l'intégration et les performances en forte densité avec des appareils représentatifs.
Mesurer le ROI et l'impact opérationnel
Le dossier d'opportunité pour le WiFi d'entreprise ne doit pas commencer par le point d'accès le plus rapide du marché. Il doit commencer par la défaillance qui coûte de l'argent ou du temps à l'entreprise, puis identifier quelle partie du service en est la cause.
Un test de vitesse à large bande peut montrer qu'un circuit est capable d'atteindre un certain débit. Il ne peut pas vous expliquer pourquoi l'authentification d'un invité a pris trop de temps, pourquoi un terminal de paiement a perdu sa session ou pourquoi le terminal d'un soignant est resté connecté à un point d'accès distant. Ces cas nécessitent une télémétrie provenant du WAN, du LAN, de l'environnement RF, du service d'authentification, de la couche DHCP ou d'adressage, des événements d'itinérance et de l'application.
Des recherches britanniques citées dans une analyse de la connectivité des entreprises ont révélé que 20 % des entreprises considéraient que leurs vitesses internet étaient insuffisantes pour leurs opérations quotidiennes, un chiffre qui monte à 25 % dans les zones rurales contre 18,2 % dans les zones urbaines. Une autre recherche menée auprès des PME britanniques et citée dans la même source a montré que 86 % d'entre elles ont signalé qu'une mauvaise connectivité avait eu un impact négatif sur leurs opérations au cours des 12 mois précédents, atteignant 89 % chez les entreprises londoniennes. Ces chiffres concernent la connectivité au sens large, et non le seul WiFi, c'est pourquoi le diagnostic est essentiel.
Établir une typologie des défaillances
Enregistrez les incidents en fonction de la couche qui a échoué :
| Symptôme observé | Éléments à collecter | Piste d'investigation probable |
|---|---|---|
| Tous les appareils perdent le service | Alarmes WAN, état de la passerelle, événements des commutateurs | Fournisseur d'accès, bordure de réseau, alimentation ou LAN en amont |
| Une zone fonctionne mal | Utilisation des canaux, bruit, tentatives de réémission, niveaux de signal | Interférence RF, couverture ou conception de cellule |
| Les utilisateurs se connectent mais les applications bloquent | Latence, perte de paquets, DNS, temps de réponse applicatif | Liaison filaire, WAN, dépendance de service ou politique de sécurité |
| Les appareils se déconnectent en se déplaçant | Historique d'association, décisions d'itinérance, capacités des clients | Chevauchement RF, clients adhérents (sticky clients), paramètres de transition |
| La connexion échoue pour un groupe | Réponses RADIUS, certificats, événements IdP | Identité, certificat, politique ou intégration d'annuaire |
| Les paiements ou les scanners échouent par intermittence | Journaux de session, état d'alimentation de l'appareil, erreurs applicatives | Comportement de l'appareil, itinérance ou délai d'expiration de l'application |
Cette méthode évite une erreur coûteuse mais fréquente : ajouter des points d'accès pour résoudre une panne de FAI ou augmenter la bande passante pour corriger des interférences. Une capacité radio accrue ne corrigera pas une chaîne de certificats défectueuse, et un nouveau circuit ne forcera pas un client à quitter un point d'accès faible.
Lier les indicateurs aux résultats opérationnels
Les équipes d'hôtellerie peuvent comparer les échecs d'authentification et l'abandon de session avec les files d'attente à l'enregistrement, les demandes de support répétées ou les réclamations des clients. Les équipes du secteur de la distribution peuvent associer les incidents sans fil aux transactions échouées, aux retards de stock ou à la perte de productivité du personnel. Les équipes de santé doivent suivre la disponibilité des applications et la mobilité dans le flux de travail clinique, plutôt que de juger de la réussite par un résultat de vitesse moyenne.
Définissez des objectifs de service pour la disponibilité, le temps d'authentification, la continuité de l'itinérance, la récupération et la réactivité des applications. Établissez ensuite une référence avant de modifier le réseau. Cela donne aux équipes financières et opérationnelles une vision justifiable de ce que l'investissement a permis de corriger, et cela fournit à l'ingénierie un moyen de rejeter les mises à niveau qui résolvent des problèmes au mauvais niveau.
Construire votre stratégie WiFi préparée pour l'avenir
Une stratégie sans fil évolutive est un modèle de gouvernance soutenu par une infrastructure radio. Elle indique à l'organisation qui est autorisé à se connecter, ce que chaque identité peut atteindre, comment le réseau se comporte en cas de modification des conditions et quelles preuves démontrent que le service fonctionne correctement.
Commencez par un inventaire comprenant les personnes, les appareils, les sites, les applications et les dépendances. Ne vous limitez pas aux points d'accès. Incluez les terminaux de paiement, les scanners, les imprimantes, les systèmes du bâtiment, le matériel médical, les équipements de salle de réunion, les postes des prestataires et les parcours invités. Identifiez les appareils qui prennent en charge l'authentification d'entreprise moderne et ceux qui nécessitent une exception contrôlée.
Utiliser une migration par étapes
La première étape est la découverte. Cartographiez les SSIDs actuels, les identifiants partagés, les VLANs, les serveurs RADIUS, les certificats, les règles de pare-feu, les paramètres du contrôleur et les processus de support. Consignez les incidents réels et classez-les par couche FAI, LAN, RF, authentification, itinérance, appareil ou application.
La deuxième étape est la séparation. Créez des zones de confiance distinctes pour le personnel, les invités, les prestataires et les équipements. Appliquez un accès réservé à Internet le cas échéant, restreignez les interfaces de gestion et documentez les exceptions requises par les équipements obsolètes. La constatation de l'enquête du gouvernement britannique selon laquelle les réseaux du personnel et des visiteurs ne sont pas systématiquement séparés en fait une priorité de gouvernance, et non une simple préférence de configuration.
La troisième étape est l'identité. Migrez l'accès du personnel vers le 802.1X avec une authentification basée sur des certificats là où la gestion des terminaux le permet. Associez la politique à l'annuaire de l'organisation, automatisez la gestion des arrivées et des départs, et offrez aux visiteurs un parcours d'accès distinct. Testez la révocation et le renouvellement des certificats avant de modifier l'ensemble des sites.
La quatrième étape est la mobilité. Intégrez Passpoint ou un modèle d'intégration automatisé équivalent lorsque les accès répétés au site sont importants. Validez l'ensemble du parcours, de la découverte à l'authentification et l'itinérance, y compris pour les appareils disposant de logiciels clients anciens ou d'une prise en charge entreprise limitée.
La cinquième étape est l'optimisation. Analysez la couverture, la capacité, les interférences, l'utilisation des canaux, la répartition des clients et le réseau de collecte (backhaul). Utilisez la bande 6 GHz pour les zones compatibles à haute capacité, conservez une couverture appropriée dans les bandes inférieures et vérifiez les exigences réglementaires pour chaque type de déploiement.
Intégrer les opérations dès la conception
La gestion cloud peut centraliser la configuration et la visibilité, mais la centralisation n'est pas synonyme d'automatisation. Définissez les seuils d'alerte, la responsabilité d'escalade, les fenêtres de maintenance et les procédures de retour en arrière. Conservez un historique des preuves pour les modifications de politiques et les décisions d'accès. Examinez régulièrement les identités inutilisées, les schémas d'échec d'authentification, les appareils non gérés et les exceptions de segmentation.
Un tableau de bord opérationnel utile doit répondre à des questions pratiques :
- Les invités peuvent-ils effectuer leur intégration sans l'intervention du personnel ?
- Un employé sur le départ peut-il perdre son accès via le cycle de vie habituel des identités ?
- Un appareil peut-il être en itinérance tout en utilisant son application critique ?
- Les ingénieurs peuvent-ils distinguer un problème RF d'un problème lié à l'ISP ?
- L'organisation peut-elle prouver dans quelle zone de confiance un appareil est entré et pourquoi ?
- Un site peut-il continuer à fonctionner en toute sécurité si une dépendance cloud ou de coordination n'est pas disponible ?
La bonne migration ne remplace pas tous les points d'accès dès le premier jour. Elle établit un modèle de contrôle répétable, le pilote sur un site représentatif, mesure les résultats opérationnels et ne s'étend qu'une fois les modes de défaillance maîtrisés.
Purple propose un accès sans mot de passe pour les invités et le personnel, un RADIUS basé sur le cloud, des intégrations d'identité, la prise en charge de Passpoint et OpenRoaming, ainsi que des réseaux distincts pour les invités, le personnel et les appareils sur les points d'accès existants. Visitez Purple pour évaluer comment sa plateforme WiFi d'entreprise peut soutenir une stratégie de connectivité plus sécurisée et mesurable sur l'ensemble de vos sites.