El WiFi público no es seguro de forma predeterminada. Leer noticias o ver videos a través de HTTPS suele ser de bajo riesgo. Realizar operaciones bancarias, pagar con tarjeta o iniciar sesión en sistemas laborales en una red que no puede verificar conlleva un mayor riesgo, a menos que agregue protección.
Un nombre de WiFi es solo una etiqueta elegida por quien haya configurado el punto de acceso. La presencia de un candado en su navegador significa que la conexión a ese sitio web en particular está cifrada, no que la red WiFi sea confiable. Y una contraseña pegada con cinta en el mostrador de una cafetería puede controlar el acceso a la red, pero no demuestra quién más puede usarla ni cómo se gestiona la red.
Una investigación de Neighbourhood Watch reveló que seis de cada diez británicos utilizan con regularidad redes públicas de WiFi, y que el 28% se conecta a redes no protegidas incluso cuando se siente expuesto. Considere la red y el servicio en línea como elementos independientes: compruebe qué protege el candado y decida si la actividad es adecuada para una conexión que no puede verificar.
La respuesta breve sobre la seguridad del WiFi público
El WiFi público no es seguro de forma predeterminada. Funciona bien para leer, buscar información y ver contenido en streaming, pero es el lugar equivocado para iniciar sesión en cualquier servicio que maneje dinero, identidad o acceso laboral, a menos que añada su propia protección.
El motivo es estructural y no tanto dramático. Cualquiera puede operar un punto de acceso inalámbrico: el router de la cafetería, un teléfono en la mochila de alguien, una laptop en una camioneta afuera. El nombre en su lista de WiFi es una etiqueta que el operador ingresó, por lo que un nombre familiar y amigable no garantiza quién está al otro lado de este.
| Actividad | Riesgo en una red pública de WiFi sin verificar | Acción recomendada |
|---|---|---|
| Leer noticias o sitios web generales | Bajo cuando el sitio utiliza HTTPS | Aceptable |
| Búsquedas y reproducción de video en streaming | Bajo a moderado | Aceptable sin iniciar sesión |
| Inicio de sesión en redes sociales | Moderado | Utilice la aplicación oficial con autenticación de dos factores o datos móviles |
| Correo electrónico personal | Moderado a alto | Utilice datos móviles o una VPN |
| Banca en línea | Alto | Utilice datos móviles |
| Pagos con tarjeta y compras en línea | Alto | Utilice datos móviles o una red de confianza |
| Sistemas de trabajo y acceso administrativo | Muy alto | No los utilice a menos que tenga una VPN gestionada siempre activa |
¿Es seguro el WiFi público? En general, para las dos filas superiores, sí. Para las tres inferiores, no, y ninguna cantidad de precaución al escribir cambiará eso.
El comportamiento de los usuarios aún no se ha adaptado a esa división. Una investigación realizada con 16,000 hogares británicos, publicada en 2021 por Neighbourhood Watch, reveló que seis de cada diez británicos utilizaban con regularidad redes de WiFi públicas. Entre los encuestados, el 28% se conectó a redes no protegidas a pesar de sentirse inseguro o expuesto, y otro 23% ignoró conscientemente los riesgos percibidos por conveniencia. El mismo estudio descubrió que el 67% creía que todos los establecimientos deberían ofrecer WiFi protegido con contraseña, lo que demuestra la fuerza con la que las personas interpretan una contraseña como una señal de confianza y no como una configuración técnica.
Esa señal es más débil de lo que parece, por lo que el resto de esta guía mantiene separados a la red y al servicio. Una contraseña compartida controla el acceso. No demuestra que el punto de acceso sea auténtico, ni cifra su tráfico de extremo a extremo.
La regla indispensable: el WiFi público funciona bien para leer, pero no para iniciar sesión en nada importante sin una VPN o datos móviles.
Cómo funcionan los ataques en redes WiFi públicas
Un viajero aterriza en un aeropuerto del Reino Unido, abre la lista de WiFi y selecciona la red que parece ser la del aeropuerto. Aparece una página, luego una casilla solicitando un correo electrónico y una contraseña para "activar" la sesión. Dos minutos después la conexión funciona. El viajero revisa el correo electrónico, consulta un saldo y todo parece en orden.
El siguiente diagrama muestra dónde ocurre la intercepción en una red que nadie ha verificado.
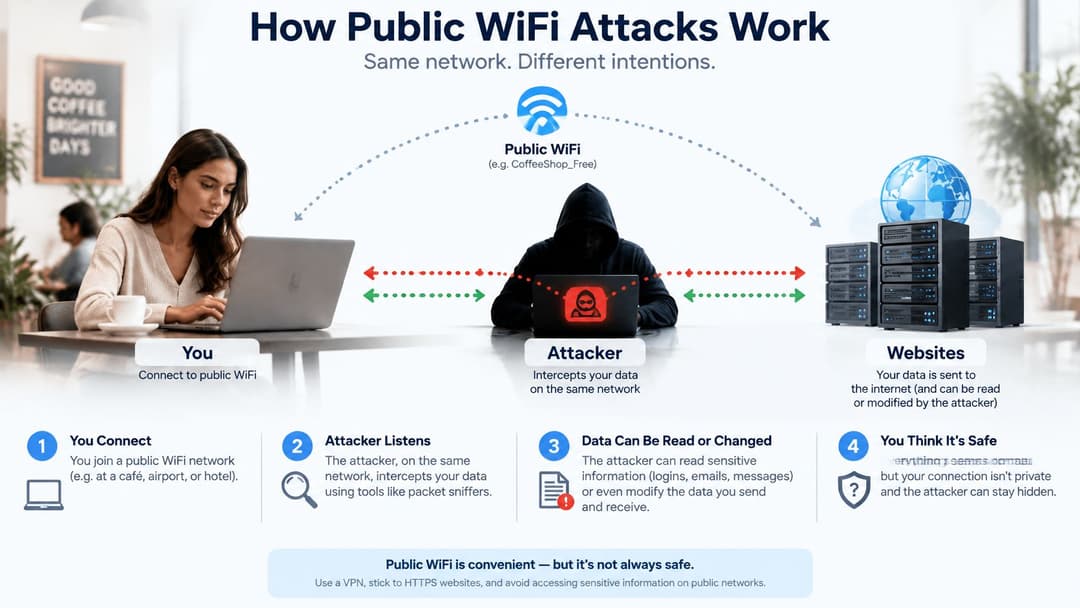
Detrás de esa experiencia de apariencia ordinaria operan cuatro mecanismos, y el viajero no ve ninguno de ellos.
El punto de acceso no autorizado. Un atacante opera un punto de acceso con un nombre de establecimiento convincente. Los dispositivos con conexión automática habilitada caen directamente en él, y el operador de ese punto de acceso ahora se interpone en la ruta que sigue su tráfico. La guía del Centro Nacional de Ciberseguridad sobre la reducción de la superficie de ataque es contundente al respecto: cualquiera puede operar un punto de acceso, por lo que el WiFi público no es seguro.
La ventana del portal cautivo. Las redes públicas comúnmente utilizan una página de inicio de sesión, y el dispositivo se comunica directamente con un servicio local antes de que cualquier VPN comience a ejecutarse. Esto deja una ventana de exposición en la que la red, u otro usuario en ella, puede atacar el dispositivo.
La página de recolección de datos. Algunos portales piden más de lo necesario. Un correo electrónico es comprensible; una contraseña, un número de tarjeta o un inicio de sesión de cuenta en una página que parece sospechosa no es más que phishing disfrazado de portal cautivo.
La redirección. Las respuestas DNS manipuladas pueden enviar una solicitud de la dirección de un banco a un sitio web duplicado. HTTPS protege las aplicaciones configuradas correctamente, tal como lo establece la misma guía de la NCSC, pero no detiene un portal falso, una búsqueda manipulada, la explotación de software sin parches o que un observador registre qué sitios visita usted.
Explicación del cifrado y la autenticación
Dos conceptos diferentes suelen agruparse bajo la etiqueta de "seguridad de WiFi", y confundirlos es donde comienza la mayor parte de las dudas. El cifrado es un sobre sellado: nadie en el pasillo puede leer la carta que contiene. La autenticación es la identificación del mensajero: le indica quién gestiona la entrega y si es realmente quien afirma ser.
Un candado le ofrece lo primero sin lo segundo. Por eso, un establecimiento puede operar una red perfectamente cifrada y aun así dejarle con la duda de quién es el propietario.
| Tipo de conexión | Qué protege | Qué no protege | Veredicto |
|---|---|---|---|
| Red abierta, sin contraseña | Nada en el enlace de red | Todo lo que se transmita por el enlace | Evítela para cualquier tarea confidencial |
| Red protegida por WEP | Cifrado heredado débil que puede vulnerarse | Prácticamente todo | Evitar |
| WPA2-Personal con contraseña compartida | Cifra el tráfico de agentes externos | Otras personas que conocen la contraseña; prueba de quién administra el punto de acceso | Solo navegación de bajo riesgo |
| WPA2 o WPA3 Enterprise, o Passpoint | Autenticación y cifrado por usuario | Depende de la configuración del operador y de las comprobaciones de certificados de usted | Mejor; verifique la identidad de la red |
| HTTPS en un sitio web o aplicación | Cifra los datos entre usted y ese servicio | Portales falsos, manipulaciones de DNS, compromiso del dispositivo, nombres de sitios visibles | Esencial, pero no suficiente por sí solo |
| VPN a un extremo de confianza | Cifra todo el túnel más allá de la red local | Compromiso del dispositivo; confianza depositada en el proveedor de VPN | Sólida para uso confidencial |
Lo que realmente demuestra el candado
El candado responde exactamente a una pregunta: ¿es privada esta conversación entre mi navegador y el servidor nombrado en su certificado? Eso es muy importante y es la razón por la que la mayor parte de la navegación cotidiana en una red desconocida es segura. No dice nada sobre la red subyacente ni sobre si el sitio al que llegó es al que pretendía acceder.
La guía para pequeñas empresas del NCSC deja en claro la brecha de autenticación: los usuarios no pueden determinar con facilidad quién controla un punto de acceso ni comprobar que pertenezca al hotel, cafetería o establecimiento previsto. Por lo tanto, una red gemela maliciosa (evil twin) representa un problema diferente al del cifrado débil, ya que el atacante se apropia de la ruta en lugar de limitarse a espiar.
El ícono del candado demuestra que la comunicación con un servicio es privada. No garantiza nada sobre la red que transporta los datos.
En qué se diferencian WPA2, WPA3 y Passpoint
WPA3 es más sólido que WPA2 cuando los dispositivos lo admiten, y las credenciales por usuario de WPA-Enterprise o Passpoint transforman aún más el panorama, ya que se puede revocar una sola cuenta y verificar la identidad de la red. Para conocer la mecánica de cómo funcionan estos inicios de sesión por usuario en hardware real, nuestra guía sobre autenticación WPA Enterprise cubre la configuración.
El problema para los visitantes es la visibilidad. Por lo general, no se puede ver qué modo utiliza un establecimiento, por lo que la columna de veredicto que se encuentra arriba importa más que el nombre del protocolo. Un establecimiento que emite credenciales individuales en lugar de una contraseña compartida avanza mucho más que cualquier cartel de advertencia en la pared.
Dónde se presentan los riesgos del WiFi público en la práctica
Supongamos que un usuario del transporte público se detiene por un café antes de las 08:10, ve una red con el nombre de la cadena y se conecta sin pensarlo. Lo mismo ocurre en lobbies de hoteles, terrazas de bares, salas de espera de aeropuertos y de hospitales. El nombre del establecimiento da la sensación de ser una garantía, y casi nadie detrás del mostrador puede decirle qué protege la conexión.
Ese hábito se refleja con claridad en las cifras. Una encuesta de YouGov de 2012 realizada a adultos en el Reino Unido que utilizaban WiFi público reveló que el 56% no verificaba, o rara vez lo hacía, si una red estaba cifrada antes de conectarse. Las actividades de riesgo eran habituales: el 45% inició sesión en su correo electrónico, el 37% accedió a Facebook, el 14% utilizó la banca en línea y el 15% ingresó datos de tarjetas de crédito o débito en una red pública.
| Fuente | Métrica | Resultado |
|---|---|---|
| YouGov, 2012 | No revisaba o rara vez revisaba el cifrado antes de conectarse | 56% |
| YouGov, 2012 | Inició sesión en su correo electrónico en una red pública de WiFi | 45% |
| YouGov, 2012 | Accedió a Facebook en una red pública de WiFi | 37% |
| YouGov, 2012 | Utilizó la banca en línea en una red pública de WiFi | 14% |
| YouGov, 2012 | Ingresó datos de tarjetas en una red pública de WiFi | 15% |
| Norton, 2024 | Inició sesión en su correo electrónico personal en una red pública de WiFi | 64% |
Interprete la encuesta de 2012 como un patrón más que como una tasa actual, ya que tiene más de una década de antigüedad. El patrón se mantuvo. En 2024, el 64% de los usuarios encuestados en el Reino Unido declaró iniciar sesión en cuentas de correo electrónico personales a través de redes públicas de WiFi, según una investigación de Norton reportada por Focus on Travel News. El comportamiento apenas varió mientras los establecimientos se multiplicaron.
Parte de la razón es que nadie explica la configuración en el punto de uso. Para la mayoría de los usuarios, el portal cautivo es el único mensaje de seguridad que un establecimiento les muestra, y por lo general solicita un correo electrónico sin mencionar una sola palabra sobre cifrado o identidad.
Los momentos más riesgosos son aquellos que parecen rutinarios: revisar el saldo durante una pausa para el café, autorizar un inicio de sesión en una cuenta de trabajo o comprar un boleto de tren con una tarjeta guardada. Decida con anticipación qué actividades realizará en la red de alguien más, y la rutina dejará de ser una decisión difícil.
Tome decisiones y protéjase en redes WiFi públicas
Comience con la regla de decisión y todo lo demás vendrá por añadidura. En una red que no pueda verificar, use datos móviles o una VPN para cualquier acción que involucre dinero, identidad, sistemas de trabajo o cambios en cuentas. Leer páginas HTTPS públicas no representa problema. El peligro para los usuarios está al iniciar sesión.
La siguiente infografía reduce eso a tres pasos.
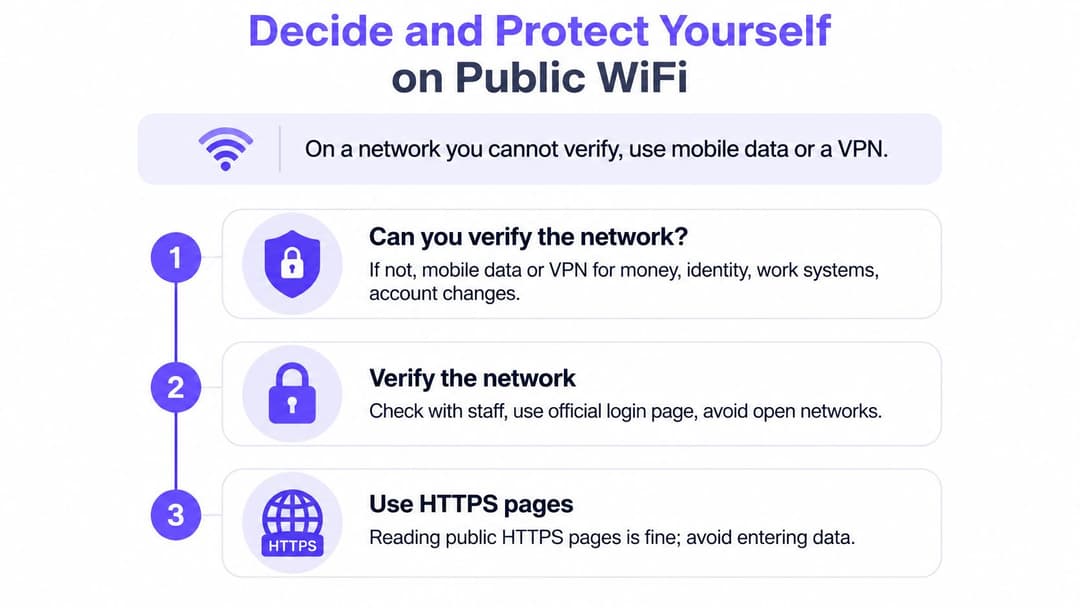
Los siete pasos, con el motivo de cada uno
- Confirme el nombre exacto de la red con el personal. Los puntos de acceso fraudulentos copian los nombres de los establecimientos; por ello, pregunte en el mostrador y descarte duplicados o nombres que varíen por un solo carácter respecto al oficial.
- Desactive la conexión automática y el uso compartido de archivos, y olvide la red después. Un dispositivo que recuerda una red se volverá a conectar automáticamente a una red impostora en su próxima visita.
- Transfiera dinero mediante datos móviles. Las operaciones bancarias, los pagos con tarjeta y las consolas de administración son donde un atacante intermediario obtiene mayores beneficios, y compartir datos desde el teléfono cuesta menos que una cuenta comprometida.
- Verifique que haya HTTPS antes de escribir cualquier dato y nunca ignore una advertencia de certificado. La advertencia aparece porque el certificado no coincide con el sitio solicitado, momento exacto en el que debe detenerse.
- Deténgase ante cualquier portal que le solicite contraseña, número de tarjeta o inicio de sesión de una cuenta. Un portal cautivo solo requiere, como máximo, una dirección de correo electrónico. Cualquier dato adicional representa recopilación de datos o phishing.
- Active una VPN confiable antes de iniciar sesión y manténgala siempre conectada si el dispositivo lo permite, para que el túnel esté activo antes de que se envíe la primera credencial.
- Actualice el sistema operativo, el navegador y las aplicaciones, y active la autenticación de dos factores para el correo electrónico y la banca. El software sin actualizar es la vía de acceso más predecible para vulnerar un dispositivo en una red compartida.
Si la solución más simple es evitar por completo la red WiFi del establecimiento, resulta útil saber cuánto cuesta eso al viajar. Esta comparación de opciones de WiFi de bolsillo y eSIM expone las ventajas y desventajas entre un dispositivo independiente y un plan de datos en su propio teléfono.
La verificación antes de cerrar la laptop
Cierre sesión en todo lo que haya abierto, borre las sesiones guardadas en el navegador y confirme en su configuración de WiFi que ya no se conecta automáticamente a la red. Si utilizó un portal que solicitaba datos personales, tome nota de cuáles proporcionó. Ese hábito convierte una decisión puntual en una configuración que su dispositivo sigue aplicando por usted.
Protección de establecimientos y lugares de trabajo frente a los riesgos del WiFi público
Una contraseña de WiFi visible a la vista es un boleto de entrada, no un documento de identidad. Decide quién entra por la puerta y luego deja de cumplir cualquier función. La guía del gobierno británico sobre cómo compartir redes inalámbricas en el lugar de trabajo explica de forma precisa el motivo: WPA2-Personal con una clave precompartida común no proporciona seguridad adicional entre clientes una vez que se conoce la contraseña, ya que los usuarios pueden derivar las claves de cifrado individuales de cada cliente.
En un hotel, una clínica, una oficina compartida o un edificio para estudiantes, eso significa que un huésped puede tener acceso a otro. Un café con ocho clientes es una versión leve de este problema. Un edificio residencial con 300 residentes conectados a la misma SSID es el mismo problema a gran escala.
Qué cambiar en la red del establecimiento
- Separe las redes de invitados, personal y arrendatarios. El aislamiento limita a qué puede acceder una laptop comprometida, lo cual es precisamente el objetivo de operar más de un SSID.
- Habilite el aislamiento de clientes y deniegue el acceso lateral. Las reglas de firewall y la segmentación por políticas o de VLAN con privilegios mínimos bloquean el tráfico entre invitados sin depender del buen comportamiento de nadie.
- Utilice WPA2 o WPA3 basados en AES con claves largas generadas aleatoriamente, y mantenga cada SSID en un único nivel de seguridad para que los dispositivos negocien de manera consistente.
- Publique el SSID exacto y cómo verificarlo, y monitoree la presencia de puntos de acceso no autorizados que suplanten al establecimiento.
- Reemplace la contraseña compartida por un acceso basado en identidad, de modo que cada persona o dispositivo se autentique individualmente y el acceso pueda revocarse el mismo día en que se marchen.
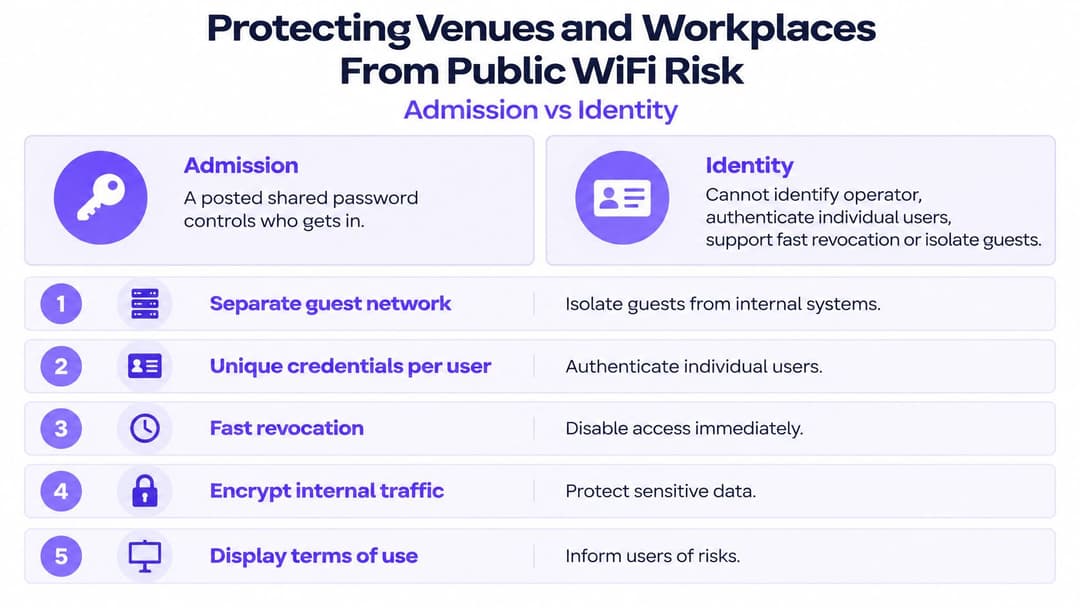
En ese último punto es donde el WiFi basado en identidad demuestra su valor. Nuestro WiFi para empleados incorpora los dispositivos del personal mediante certificados EAP-TLS administrados, por lo que no hay una contraseña compartida que rotar y cada autenticación se registra con usuario, dispositivo, hora y ubicación. Funciona en los puntos de acceso que su establecimiento ya posee, y el hardware compatible incluye Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Para conocer el conjunto más amplio de controles relacionados con la segmentación y el monitoreo, nuestra guía de seguridad de WiFi empresarial explica detalladamente la arquitectura.
Tres acciones para esta semana
- Revise sus propios hábitos de conexión frente a la tabla de riesgos y anote qué inicios de sesión realizó en la red de otra persona en el último mes.
- Compruebe que las redes de invitados y de empleados estén aisladas y no sean simplemente dos nombres en la misma subred plana compartiendo una única contraseña.
- Pregunte a su proveedor de red qué método de autenticación se ejecuta en los dispositivos del personal y si es posible revocar accesos individuales en cuestión de minutos en lugar de esperar al próximo cambio de contraseña.
Purple reemplaza las contraseñas compartidas con WiFi basado en identidad: los invitados se autentican una sola vez por correo electrónico y obtienen conectividad cifrada desde el primer paquete, incluso en visitas posteriores, mientras que los dispositivos del personal se conectan con certificados vinculados a Entra ID, Google Workspace o Okta. Si usted administra un hotel, una clínica, un centro comercial o un edificio residencial y todavía imprime una sola contraseña en una pared para todo el mundo, ese es el control que vale la pena cambiar a continuación. Visite Purple para ver cómo se configuran las redes para invitados, empleados y múltiples inquilinos en los puntos de acceso que ya tiene.