Es probable que ya esté lidiando con IoT, incluso si nadie en la organización lo llama así.
Un grupo hotelero cuenta con termostatos inteligentes en las habitaciones, sistemas de puertas conectados, cámaras IP, señalización digital, sensores de presencia, pantallas inteligentes, puntos de acceso, registro de WiFi para invitados, tabletas para el personal y un sistema de gestión de edificios de otro proveedor diferente. Una propiedad de retail tiene contadores de personas, quioscos, dispositivos de pago, equipos de seguridad, controles de iluminación y herramientas de marketing, todos generando sus propios datos y exigiendo su propio modelo de inicio de sesión.
Ahí es donde empieza el problema. La mayoría de las empresas no tienen dificultades por falta de dispositivos conectados. Tienen dificultades porque han acumulado demasiados dispositivos desconectados. Cada familia de dispositivos viene con su propia consola, sus propias credenciales, su propio ciclo de parches y sus propias suposiciones sobre a quién se le debe permitir el acceso a la red.
Las plataformas de Internet de las cosas son importantes porque transforman esa dispersión en algo gobernable. En entornos de recintos, eso suele traducirse en tres resultados: menos transferencias operativas, datos más limpios y un control más estricto sobre quién o qué puede conectarse.
La creciente complejidad de un mundo conectado
Un director de instalaciones de una cadena hotelera multisitio podría tener un equipo que maneja el aire acondicionado, otro que se encarga del CCTV, un tercero que administra la red WiFi y un socio externo que gestiona las aplicaciones para huéspedes. En papel, cada sistema es "inteligente". En la práctica, nadie tiene una visión coherente de la identidad, el acceso, el estado del dispositivo o el riesgo.
Esa fragmentación crea dos problemas costosos. Las operaciones se ralentizan porque cada cambio requiere de múltiples equipos. La seguridad se debilita porque los dispositivos y los usuarios se mueven entre sistemas que nunca fueron diseñados para compartir confianza.
Las propiedades inteligentes se vuelven caóticas rápidamente
Mientras más sitios agregue, peor se vuelve.
Un solo establecimiento a menudo puede salir adelante con soluciones informales. Alguien lleva una hoja de cálculo de los dispositivos. Otra persona sabe qué contraseña compartida sigue funcionando. Una tercera persona recuerda qué contratista instaló las cámaras. A escala de una propiedad completa, eso deja de funcionar.
Las internet of things platforms existen para resolver ese problema de coordinación. No solo conectan el hardware a la nube. Ofrecen al departamento de TI una forma de aprovisionar dispositivos, normalizar datos, aplicar políticas y exponer información útil a los equipos que dirigen la empresa.
Se prevé que Europa represente el 23% de los datos globales generados por IIoT en 2025, lo que apunta a un mercado maduro para las operaciones conectadas y hace que las decisiones sobre plataformas tengan un mayor impacto para las organizaciones del Reino Unido que trabajan en edificios inteligentes, retail y entornos similares (itransition sobre tendencias de datos de IIoT).
Para los operadores de establecimientos, el problema práctico no es "¿deberíamos adoptar IoT?", sino "¿cómo evitamos que un parque de dispositivos en crecimiento se convierta en un problema de identidad no gestionado?".
El valor radica en la coordinación
Una plataforma se gana su lugar cuando se convierte en la capa operativa entre las cosas conectadas y las decisiones comerciales.
Eso podría significar:
- Acceso de invitados que no entra en conflicto con la red: la autenticación está alineada con las políticas en lugar de añadirse como un parche posterior.
- Construcción de sistemas que se pueden monitorear de forma centralizada: los equipos de infraestructura pueden detectar fallas y excepciones sin tener que alternar entre consolas de distintos proveedores.
- Datos que son útiles fuera del área de ingeniería: los equipos de marketing, operaciones y cumplimiento pueden trabajar a partir de la misma fuente de información única.
Si su equipo también está analizando cómo encaja la toma de decisiones automatizada en los sistemas conectados, esta guía sobre orquestación de agentes de IA es un complemento útil porque aborda lo que sucede cuando múltiples agentes de software necesitan actuar sobre datos operativos del mundo real.
Para tener una idea más amplia de por qué el lado de los dispositivos sigue expandiéndose, la perspectiva general de Purple sobre https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet ayuda a dimensionar la escala de lo que se les pide soportar a los equipos de red.
La parte difícil no es conectar un dispositivo más. Es decidir cómo cada usuario, dispositivo y servicio debe confiar entre sí a lo largo de cientos de interacciones diarias.
¿Qué es exactamente una plataforma de Internet de las cosas?
La definición más simple es esta. Una plataforma de IoT es el sistema operativo para un entorno físico.
Los dispositivos se encargan de la detección y la acción. Las aplicaciones presentan informes, alertas, flujos de trabajo y tableros de control. La plataforma se ubica en el centro y hace que todo el sistema sea utilizable.
Más que un registro de dispositivos
Un error común es pensar que una plataforma de IoT es solo un lugar donde los dispositivos "aparecen".
Es mucho más que eso. Una plataforma adecuada maneja la compleja capa intermedia que la mayoría de las empresas no quiere construir por sí misma:
- Aprovisionamiento: cómo se registra, nombra, agrupa y asigna una política a un dispositivo
- Conectividad: cómo se comunica utilizando los protocolos que admite
- Seguridad: cómo demuestra la identidad y comparte datos de forma segura
- Normalización: cómo se logra que los datos brutos del dispositivo sean lo suficientemente consistentes para la generación de informes y la automatización
- Integración: cómo llegan esos datos a los CRM, mesas de servicio, herramientas de analítica y sistemas del edificio
Sin esa capa, cada proyecto se convierte en un ejercicio de integración a la medida.
El middleware que hace posibles los resultados de negocio
Piense en el termostato de la habitación de un hotel. Por sí solo, informa la temperatura y acepta cambios en el punto de consigna. Eso es útil, pero limitado.
Una vez que reside en una plataforma, otros sistemas pueden reaccionar a ello. El estado del servicio de limpieza puede activar el modo de habitación. Las señales de ocupación pueden alterar los ajustes de climatización. Una regla de mantenimiento puede generar un ticket cuando el comportamiento parezca anormal. La política de acceso de invitados puede determinar si alguien es tratado como residente, visitante o miembro del personal en el mismo entorno de red inalámbrica.
Ahí es donde las plataformas dejan de ser meras conexiones técnicas y empiezan a afectar el costo, la calidad del servicio y la seguridad.
Lo que no es
Ayuda a separar una plataforma de IoT de las herramientas adyacentes.
No es:
- Solo una base de datos en la nube: el almacenamiento es importante, pero el almacenamiento por sí solo no gestiona la identidad del dispositivo ni las políticas.
- Solo un panel de control: la visualización es un resultado de la plataforma, no la plataforma en sí misma.
- Solo la red: el WiFi y la conmutación proporcionan el transporte. La plataforma proporciona control, contexto e integración.
- Solo una aplicación de un proveedor de dispositivos: las aplicaciones de los proveedores suelen funcionar bien para una línea de productos y de forma deficiente en entornos mixtos.
Regla de trabajo: si una solución no puede lidiar con múltiples proveedores, identidades cambiantes y automatización entre sistemas, no está funcionando como una verdadera plataforma para la mayoría de los entornos empresariales.
La mejor manera de evaluar una es haciendo una pregunta directa. Si agregara un nuevo sitio, un nuevo tipo de dispositivo y una nueva fuente de identidad el próximo trimestre, ¿la plataforma absorbería ese cambio de forma limpia o su equipo terminaría integrando las cosas manualmente?
Esa respuesta suele indicarle si está comprando una plataforma o simplemente otra consola.
Desarmando la arquitectura principal de la plataforma de IoT
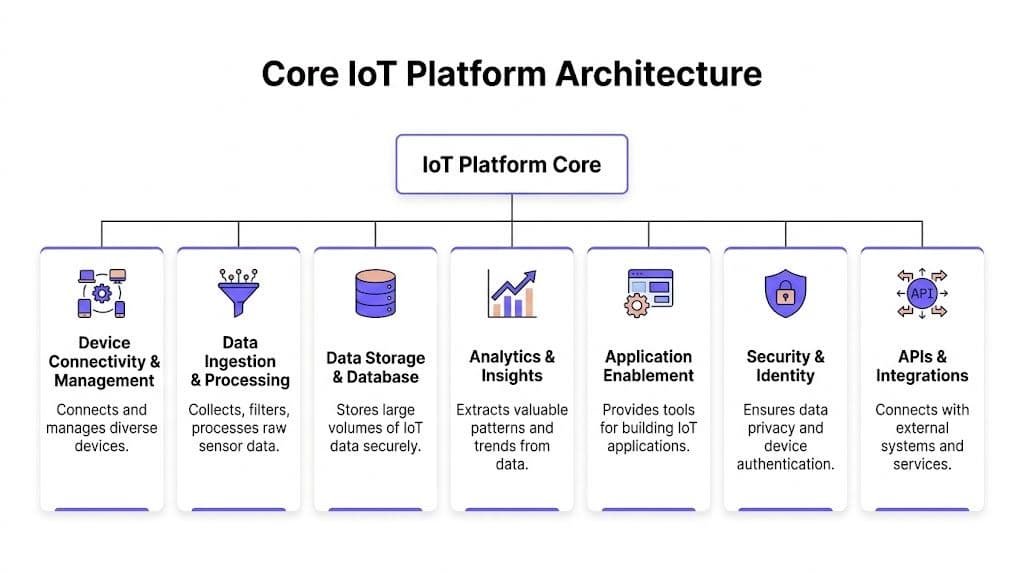
Cuando la gente dice que una plataforma de IoT es "escalable", a menudo se refieren a que varios niveles diferentes están haciendo su trabajo correctamente al mismo tiempo. Si un nivel es débil, todo el sistema se siente poco confiable.
La arquitectura a continuación es el modelo práctico que se emplea a menudo.
Conectividad y gestión de dispositivos
Esta es la capa orientada al borde. Se encarga de la incorporación de dispositivos, la asignación de identidades, la gestión de diferencias de protocolo y el mantenimiento del estado.
En el sector inmobiliario, esta capa tiene que tolerar realidades complicadas. Algunos dispositivos son modernos y compatibles con certificados. Otros son antiguos, frágiles y apenas gestionables. Algunos son activos fijos. Otros se mueven por los sitios. Algunos envían mensajes diminutos. Otros transmiten datos más exigentes en tiempo real.
Las principales plataformas en la nube muestran cómo funciona esto a escala. AWS IoT Core admite más de mil millones de dispositivos a través de su Device Gateway utilizando MQTT y WebSocket con cifrado de extremo a extremo, y su modelo de reglas admite patrones de procesamiento en tiempo real que Ignitec vincula con un registro de invitados un 25% más rápido en sedes del Reino Unido utilizando híbridos de nube perimetral (comparativa de plataformas IoT de Ignitec).
Eso es importante porque las decisiones de identidad suelen ocurrir aquí. Si esta capa no puede validar rápidamente un dispositivo o usuario y enrutar el evento de manera adecuada, todo lo que esté por encima de ella se vuelve más lento o menos confiable.
Ingesta y almacenamiento de datos
Una vez que los dispositivos se conectan, la siguiente tarea es ingerir, limpiar y almacenar lo que envían.
Los datos brutos de IoT son desordenados. Diferentes dispositivos reportan en diferentes formatos. Los intervalos de tiempo varían. Las convenciones de nomenclatura difieren. Algunos mensajes son útiles. Otros son solo ruido. Una plataforma decente filtra y estructura los datos antes de que lleguen al almacenamiento.
Por lo general, esta capa debe dar soporte tanto a las necesidades operativas a corto plazo como al análisis a largo plazo. Los equipos de operaciones desean visibilidad inmediata. Los analistas buscan patrones históricos. Los equipos de cumplimiento exigen retención y control. Esos requisitos pueden entrar en conflicto si la plataforma trata todos los datos de la misma manera.
Una buena prueba es si la plataforma puede distinguir entre la telemetría que necesita una acción instantánea y los datos que solo importan más tarde.
Reglas y analíticas
Los sistemas conectados se convierten en sistemas operativos.
Los motores de reglas observan los eventos entrantes y activan acciones. Las capas de analítica identifican patrones, tendencias y anomalías. En el entorno de un establecimiento, esto podría significar el cambio de estado del dispositivo de una habitación después del check-in, un sensor que genera un ticket de mantenimiento o la actualización de una política de acceso cuando un miembro del personal cambia de rol en el directorio.
Las reglas más útiles son limitadas y deliberadas. Los equipos se meten en problemas cuando automatizan en exceso desde el principio y crean cadenas de acciones difíciles de depurar en múltiples sistemas.
Habilitación de aplicaciones y APIs
Ninguna plataforma sobrevive de forma aislada. Tiene que enviar y recibir datos del resto de la empresa.
Eso significa APIs, conectores, hooks de eventos, salidas de informes y herramientas de desarrollo. La capa de aplicación es lo que permite que las operaciones, la mesa de ayuda, el CRM, los sistemas de identidad y las herramientas de analítica consuman los datos de la plataforma sin que cada integración se convierta en un proyecto personalizado.
En la práctica, este es también el nivel donde el valor comercial se vuelve visible. Si los datos no pueden moverse de forma limpia hacia los sistemas que sus equipos ya utilizan, la plataforma se sentirá técnicamente impresionante pero comercialmente decepcionante.
La seguridad y la identidad abarcan todas las capas
La seguridad no es una casilla a un lado del diagrama. Atraviesa todo el sistema.
Una decisión sobre la identidad del dispositivo durante la incorporación afecta la política de red. La validación de datos afecta la calidad de la analítica. La integración de directorios afecta el acceso del personal. La revocación afecta la rapidez con la que se puede contener el riesgo.
Si un proveedor trata la identidad como una función en lugar de un principio de diseño, espere excepciones, soluciones provisionales y más administración manual de la prometida.
Esto es especialmente cierto en propiedades de hotelería, atención médica y tiendas minoristas, donde los huéspedes, el personal, los contratistas y los sistemas de la oficina central coinciden en una infraestructura compartida.
Comparación de modelos de implementación de plataformas de IoT
El modelo de implementación cambia la experiencia del día a día más de lo que muchos compradores esperan. Dos plataformas pueden parecer similares en una demostración y comportarse de manera muy diferente una vez que su equipo tiene que mantenerlas.
La elección básica suele estar entre SaaS, PaaS y soluciones locales o autohospedadas.
Lo que cambia con cada modelo
SaaS es la forma más rápida de obtener valor operativo. El proveedor administra la plataforma, se encarga de las actualizaciones y abstrae la mayoría de las decisiones de infraestructura de su equipo.
PaaS le brinda más espacio para construir. Obtiene elementos básicos administrados, pero su equipo sigue diseñando y operando una parte significativa de la solución.
La opción local o autoalojada ofrece el máximo control del entorno, pero también le traslada la aplicación de parches, la planificación de la resiliencia, el monitoreo, el escalamiento y la carga de lograr que cada integración funcione correctamente.
Comparación de modelos de implementación de plataformas de IoT
| Atributo | SaaS (Software as a Service) | PaaS (Platform as a Service) | On-Premise / Autohospedado |
|---|---|---|---|
| Velocidad de implementación | Por lo general, la más rápida. Ideal para equipos que necesitan un servicio en vivo rápidamente. | Moderada. Más rápida que construir desde cero, más lenta que un SaaS. | Por lo general, la más lenta debido a que la infraestructura y las operaciones deben diseñarse y mantenerse de forma interna. |
| Carga operativa | La menor carga diaria para el departamento de TI interno. | Responsabilidad compartida. Su equipo sigue siendo responsable de gran parte del trabajo de arquitectura e integración. | La más alta. Su equipo opera la plataforma y asume la carga del soporte técnico. |
| Personalización | A menudo predefinida. Excelente para casos de uso comunes, menos flexible en los extremos. | Mejor para flujos de trabajo a la medida y aplicaciones personalizadas. | El mayor control teórico, pero solo si cuenta con los recursos para aprovecharlo bien. |
| Escalabilidad | Normalmente sencilla si el proveedor ha diseñado la solución para el crecimiento de múltiples sitios. | Sólida, pero las decisiones de arquitectura siguen siendo importantes. | Depende en gran medida de su diseño interno y de la madurez operativa. |
| Responsabilidad de seguridad | Compartida. El proveedor se encarga de las operaciones de la plataforma, pero usted sigue siendo el responsable del diseño de políticas, identidad y acceso. | Compartida, con una mayor carga para su equipo. | Principalmente suya. Esto incluye el endurecimiento de sistemas, parches, resiliencia y preparación para auditorías. |
| Perfil de costos | Menor fricción inicial, costo de suscripción recurrente. | Mixto. Infraestructura gestionada más esfuerzo de ingeniería. | Mayor carga de mantenimiento interno, tanto inicial como continua. |
| Mejor opción para | Equipos de instalaciones que buscan resultados sin necesidad de desarrollar una capacidad de plataforma de forma interna. | Organizaciones con recursos de desarrollo y necesidades de integración particulares. | Entornos con requisitos de hospedaje estrictos o limitaciones operativas inusuales. |
El costo oculto es la carga administrativa
Los compradores a menudo se enfocan demasiado en los conceptos de las licencias y se olvidan de la carga operativa.
Pregunte quién se encargará de:
- Ciclos de parches: especialmente donde se cruzan los dispositivos conectados y las políticas de identidad
- Mantenimiento de conectores: entre la plataforma y los sistemas de negocio
- Desviación de políticas: a través de sitios, inquilinos y grupos de dispositivos
- Pruebas de resiliencia: incluyendo modos de falla cuando los servicios en la nube, perimetrales o de identidad dejen de estar disponibles
Un modelo que parece más barato puede resultar costoso si su equipo de red o de infraestructura termina actuando como el proveedor.
Para propiedades con un uso intensivo de WiFi, esta comparación de https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi resulta muy útil porque se aplica el mismo dilema. La gestión centralizada suele ganar no porque esté de moda, sino porque reduce la fricción operativa en sitios distribuidos.
Una regla práctica para elegir
Si su organización ve a IoT como una capacidad de producto estratégica, SaaS o PaaS pueden tener sentido.
Si su organización ve a IoT como una capacidad operativa que respalda recintos, edificios, acceso de clientes y prestación de servicios, el modelo SaaS suele alinearse mejor porque la empresa generalmente busca resultados, no una nueva función de ingeniería de plataformas.
El autoalojamiento se adapta a casos más limitados de lo que muchos equipos admiten. Puede ser la respuesta correcta, pero solo cuando la necesidad de control es lo suficientemente real como para justificar la complejidad permanente que conlleva.
Protegiendo su ecosistema de IoT con gestión de identidad
La mayoría de los problemas de seguridad de IoT no comienzan con malware exótico. Comienzan con decisiones de identidad débiles.
Una cámara se implementa con una credencial genérica. Una tablet del personal conserva el acceso después de un cambio de función. Un flujo de acceso de invitados se separa del resto del modelo de confianza. Un dispositivo heredado se introduce en un segmento de red amplio porque nadie tiene una mejor manera de gestionarlo.
Es por eso que el pensamiento centrado en el perímetro falla en los entornos conectados. Una vez que los usuarios, contratistas, dispositivos y servicios operan en el mismo entorno físico, el "adentro" y el "afuera" dejan de ser categorías de seguridad útiles.
La prioridad en la identidad supera la prioridad en el perímetro
Un modelo centrado en la identidad plantea una mejor pregunta. No "¿está este tráfico en el lado seguro del firewall?", sino "¿qué es exactamente este elemento, quién es su propietario y qué se le debería permitir hacer en este momento?".
Eso se aplica a:
- Dispositivos administrados del personal
- Dispositivos de huéspedes no administrados
- Dispositivos compartidos como quioscos
- Terminales de IoT heredados
- Interacciones de servicio a servicio dentro de la plataforma
La plataforma debe actuar como el punto de aplicación de políticas, no solo como la capa de transporte.
Por qué el aprovisionamiento y la revocación importan más que los eslóganes
La confianza cero es fácil de decir y difícil de operacionalizar.
Lo que importa en la práctica es si su plataforma puede aprovisionar identidades de forma limpia, aplicar políticas de manera consistente y revocar el acceso rápidamente sin necesidad de una limpieza manual. Si un contratista se va, si cambia el rol de un miembro del personal o si un dispositivo falla en las pruebas de integridad, su equipo no debería tener que buscar en múltiples sistemas para eliminar la confianza.
El lado del riesgo no es abstracto. Los dispositivos sin parches contribuyeron a un aumento del 28% en los incidentes de ciberseguridad de IoT reportados por el NCSC del Reino Unido en 2025, y las plataformas con sólidas capacidades de aprovisionamiento y actualización OTA pueden reducir el riesgo de vulneraciones en un 30%. En entornos de recintos, eso se traduce en un manejo más seguro de los dispositivos heredados a través de herramientas como iPSK y un aislamiento más fuerte entre las identidades de los inquilinos y del personal (IoT For All sobre componentes de plataformas de IoT).
Observación de campo: el mejor control de seguridad en un recinto concurrido suele ser el que elimina una excepción manual. Los humanos crean alternativas improvisadas cuando los sistemas hacen que el acceso seguro sea demasiado difícil.
Cómo se ve un buen diseño de identidad
Las plataformas de internet de las cosas más sólidas suelen compartir algunos rasgos:
- Incorporación basada en certificados: los dispositivos y usuarios modernos deberían poder autenticarse sin depender de contraseñas compartidas.
- Integración con directorios: el acceso del personal debe regirse por la fuente de identidad en la que su organización ya confía.
- Políticas granulares: un termostato, un dispositivo POS y el teléfono de un invitado nunca deben recibir los mismos privilegios predeterminados.
- Revocación rápida: las actualizaciones de políticas deben aplicarse con rapidez cuando cambie el riesgo o el rol.
- Contención de sistemas heredados: los dispositivos antiguos aún existen, por lo que la plataforma requiere formas controladas para conectarlos sin exponer ampliamente la red.
Para los equipos que evalúan opciones de arquitectura en esta área, la guía de Purple sobre https://www.purple.ai/en-GB/guides/identity-based-networking-explained es un recurso útil para aplicar controles basados en la identidad en todos los entornos inalámbricos.
Un ejemplo en este mercado es Purple, que admite el acceso sin contraseña para invitados y personal, se integra con proveedores de identidad como Entra ID y Okta, e incluye controles multiinquilino como aislamiento de iPSK y SSO para entornos de establecimientos. Ese tipo de modelo suele ser más fácil de gobernar que el acceso de invitados con contraseña compartida combinado con herramientas de autenticación de personal independientes.
Los controles de seguridad deben sobrevivir a las condiciones reales del lugar
Los entornos de hospitalidad y retail son desordenados por naturaleza. Los dispositivos llegan de múltiples proveedores. Los contratistas necesitan acceso temporal. Los inquilinos comparten la infraestructura. Los huéspedes esperan que el WiFi funcione de inmediato. El personal rota y no todos los endpoints admiten los métodos modernos de la misma manera.
Es por eso que la teoría limpia a menudo se desmorona en el sitio.
Vale la pena leer una revisión práctica de los desafíos comunes de seguridad de IoT porque refleja los tipos de debilidades que los equipos heredan cuando el crecimiento de los dispositivos supera la gobernanza.
La plataforma adecuada no elimina la complejidad. La contiene. Le da a cada usuario y dispositivo una identidad defendible, y convierte el control de acceso en un proceso operativo en lugar de una colección de excepciones.
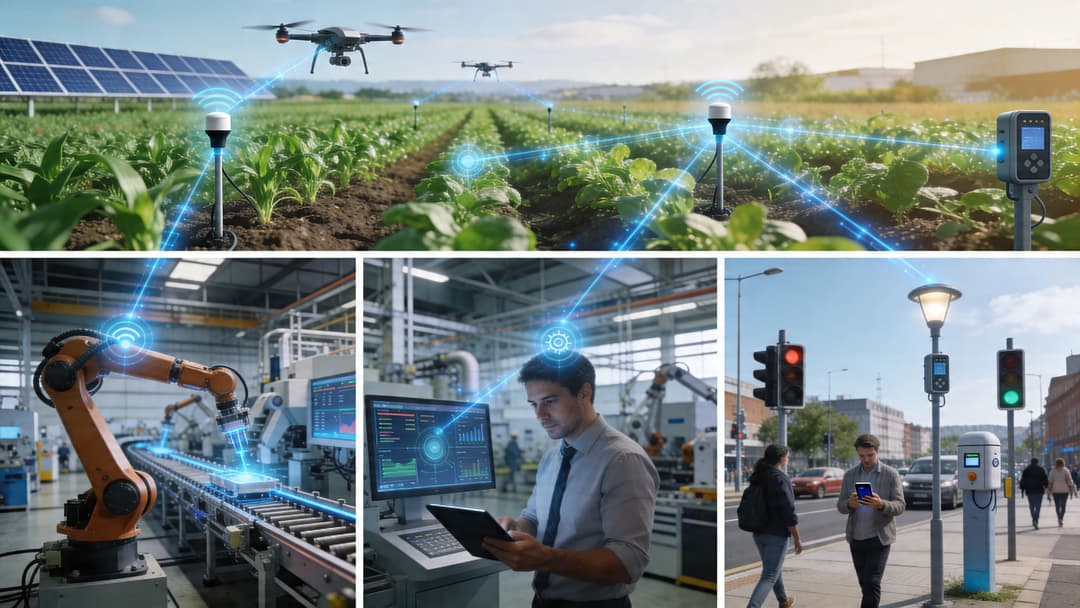
Plataformas de IoT en acción en las industrias del Reino Unido
La mayoría de los debates sobre plataformas se vuelven demasiado abstractos. El valor se vuelve más claro cuando se analiza cómo diferentes sectores utilizan los mismos elementos básicos para objetivos muy distintos.
Hospitalidad
Un hotel no necesita más funciones "inteligentes" desconectadas. Necesita operaciones coordinadas.
Una configuración madura puede conectar la llegada de los invitados, el estado de la habitación, la identidad del personal y los controles del edificio para que el servicio se perciba fluido en lugar de fragmentado. El resultado útil no es la novedad. Se trata de menos retrasos en el check-in, menos problemas de disponibilidad de habitaciones y menos llamadas a la recepción porque los sistemas ya no entran en conflicto entre sí.
In este sector, la identidad importa por partida doble. Los huéspedes necesitan un acceso sin fricciones. El personal requiere un acceso controlado que cambie según el rol y la ubicación. Los establecimientos multiinquilino añaden otra capa de complejidad debido a que los sistemas internos, las concesiones comerciales, las operaciones de eventos y el tráfico de huéspedes pueden coexistir en una sola red.
Retail
Los equipos de retail a menudo abordan IoT desde dos direcciones a la vez.
El área de operaciones busca dispositivos conectados que mejoren la visibilidad del inventario, el mantenimiento de las tiendas y la consistencia de los sitios. Los equipos comerciales desean un mejor conocimiento sobre el movimiento de los clientes y los patrones de permanencia. Ambos dependen de una plataforma que pueda recibir señales de múltiples sistemas y hacerlas utilizables sin comprometer la seguridad de la red.
La trampa es comprar soluciones específicas que resuelven cada una un problema limitado. Los estantes inteligentes, los quioscos, las cámaras y las analíticas de WiFi pueden funcionar de forma independiente y, al mismo tiempo, crear un desorden de gobernanza.
Salud
El sector salud es donde el "acceso fácil" y el "acceso seguro" necesitan el equilibrio más cuidadoso.
El monitoreo remoto, los dispositivos clínicos conectados y los servicios digitales para pacientes suenan sencillos hasta que el flujo de autenticación excluye a una parte de la población de pacientes. Eso no es un problema menor. Puede descarrilar todo el programa.
Un desafío crítico en el Reino Unido es la exclusión digital. Se estima que el 22% de los adultos del Reino Unido carece de habilidades digitales básicas, y una encuesta de Deloitte Reino Unido de 2025 reveló que el 40% de los proyectos piloto de IoT en los hospitales del Reino Unido fracasaron debido a barreras de usabilidad, lo que convierte a los Captive Portal complicados y a los flujos de trabajo que dependen de teléfonos inteligentes en un riesgo operativo real, no solo en una mala decisión de diseño (The King’s Fund sobre la exclusión digital en la atención médica).
En el sector salud, una plataforma no tiene éxito por estar llena de funciones. Tiene éxito cuando los pacientes, visitantes, médicos y dispositivos pueden usarla de manera segura sin fricciones evitables.
Eso tiene implicaciones directas para la autenticación. Si el acceso asume que cada paciente tiene la misma confianza digital, la plataforma puede ampliar la desigualdad mientras afirma modernizar la atención médica.
Vivienda residencial y administrada
El sector de viviendas para alquiler (build to rent), las residencias de estudiantes y otros entornos residenciales administrados se sitúan en un punto intermedio entre las redes empresariales y la hotelería.
Los residentes esperan una sencillez similar a la de su hogar. Los operadores necesitan un control en toda la propiedad. Los contratistas, el personal, los dispositivos comunes y los terminales de los residentes requieren un tratamiento diferente. Las credenciales compartidas tradicionales no escalan bien en este caso porque diluyen la responsabilidad y generan un trabajo de soporte constante.
La plataforma adecuada convierte esto en política en lugar de improvisación. El acceso de los residentes puede parecer sencillo mientras que los controles de backend permanecen segmentados y son auditables.
Cómo evaluar y elegir la plataforma adecuada
Adquirir una plataforma de IoT rara vez es una decisión puramente tecnológica. Es una decisión de modelo operativo a largo plazo.
Los mayores errores suelen ocurrir cuando los equipos evalúan listas de características en lugar de probar cómo se comporta la plataforma en su entorno real. Una demostración pulida puede ocultar un aprovisionamiento deficiente, integraciones complicadas o controles de seguridad que fallan en el uso multi-inquilino.
Comience con su realidad operativa
Antes de comparar proveedores, defina el entorno de manera realista.
Enumere las cosas que se suelen pasar por alto:
- Inventario de hardware mixto: incluya puntos de acceso, IoT heredado, equipos instalados por contratistas y dispositivos compartidos
- Entorno de identidad: determine si ya depende de Microsoft Entra ID, Okta, Google Workspace o de múltiples fuentes
- Modelo de sitio: inquilino único, multiinquilino, franquiciado, gestionado o mixto
- Usuarios comerciales: quién necesita los datos y qué acciones tomará a partir de ellos
- Modelo de soporte: quién será el propietario de los incidentes, los cambios de políticas y la incorporación después de la puesta en marcha
Si omite este paso, comprará para el estado ideal en lugar del que realmente administra.
Evalúe las partes que generan carga administrativa
Un proveedor puede parecer fuerte en conectividad básica pero débil en gobernanza.
Para el sector de la hospitalidad en el Reino Unido en particular, la seguridad multi-tenant representa una brecha de evaluación clave a pesar de un crecimiento interanual del 25% en la adopción de IoT, y las plataformas necesitan soporte para controles como iPSK para dispositivos heredados y SSO para el personal en entornos hoteleros compartidos. Gartner también señala que mantener los modelos heredados de RADIUS cuesta el doble, razón por la cual los enfoques sin contraseña merecen un análisis serio donde la simplicidad operativa afecte el ROI (documento alojado por el NIST que hace referencia a esta brecha de evaluación en el sector de la hospitalidad).
Eso debería cambiar lo que pone a prueba.
No pregunte únicamente si la plataforma admite una función. Pregunte cuánta administración genera esa función.
Las preguntas que vale la pena hacer en las sesiones con proveedores
Use escenarios reales, no indicaciones genéricas.
Pídale al proveedor que muestre:
Incorporación de dispositivos para un nuevo sitio
Incluya una clase de dispositivo moderna y una heredada. Observe cómo se aplican la identidad, la asignación de nombres, la agrupación y la política.
Un cambio de rol de personal
Es importante ver cómo cambia el acceso cuando cambian los atributos del directorio. Si la revocación requiere trabajo manual, esa es una señal de advertencia.
Un flujo de invitados o visitantes
En los negocios con sedes físicas, la fricción en la primera conexión se convierte rápidamente en un problema operativo.
Una división de políticas multi-tenant
Pregunte cómo la plataforma separa a un inquilino, concesión o departamento de otro sin generar una saturación de VLAN y gestión de excepciones.
Integración con sus herramientas existentes
Esto incluye flujos de trabajo de la mesa de servicio, conectores de CRM y la calidad de exportación o de la API.
Consejo de compra: si un proveedor no puede demostrar un caso de excepción realista, probablemente espera que su equipo lo resuelva después de la adquisición.
Una lista de verificación de puntuación práctica
Puede transformar las conversaciones de adquisición en una tarjeta de puntuación práctica con una breve lista de verificación.
- Control de identidad: ¿Puede la plataforma autenticar tanto a usuarios como a dispositivos con métodos adecuados para cada uno?
- Velocidad de revocación: Cuando cambia el rol o el estado de un dispositivo, ¿qué tan rápido se actualiza la política?
- Soporte para sistemas heredados: ¿Se pueden gestionar de forma segura los dispositivos más antiguos sin necesidad de credenciales compartidas generales?
- Aislamiento multi-tenant: ¿Pueden coexistir el personal, los invitados, los inquilinos y los sistemas operativos sin que se traslapen las políticas?
- Interoperabilidad de proveedores: ¿Funciona con su infraestructura de red y sistemas de negocio sin necesidad de un trabajo personalizado e inestable?
- Claridad operativa: ¿Puede su equipo de soporte técnico comprenderlo y gestionarlo en el día a día?
- Esfuerzo de implementación: ¿El camino hacia la producción es realista para los niveles de recursos internos de los que dispone?
- Informes y análisis: ¿Pueden los equipos que no son de red utilizar los resultados para tomar decisiones?
- Calidad del soporte: ¿Existe ayuda de implementación creíble, documentación y escalación cuando las cosas salen mal?
- Costo real: ¿Qué requerirá esto en cuanto a tiempo interno, mantenimiento y gestión de excepciones a lo largo de la vigencia del contrato?
La elección correcta suele ser la plataforma que elimina la mayor cantidad de fricción constante mientras mantiene la identidad y las políticas bajo control. Eso es lo que protege el margen, reduce la carga de soporte y hace que los entornos conectados sean gestionables a escala.
Si su equipo está intentando reemplazar las contraseñas compartidas, simplificar el acceso de invitados y personal, y aplicar controles basados en la identidad en sedes multiinquilino, vale la pena echar un vistazo a Purple. Se centra en la autenticación de WiFi segura y sin contraseñas y en las redes basadas en la identidad para los sectores de hotelería, retail, atención médica, transporte, eventos y entornos residenciales, con compatibilidad para OpenRoaming, Passpoint, integraciones de directorios, analíticas y controles de dispositivos heredados como iPSK.