

Una encuesta de 2012 en el Reino Unido reveló que el 56% de los usuarios de WiFi pública nunca o casi nunca verificaban si una red era segura, a pesar de que el 14% utilizaba la banca en línea y el 15% ingresaba datos de tarjetas en esas redes. El WiFi no seguro no es lo mismo que el WiFi sin contraseña. Significa que la red no verifica correctamente al usuario, al dispositivo o a la sesión, por lo que el propio salto inalámbrico no es de confianza.
La respuesta operativa es directa: reemplace las contraseñas compartidas con acceso basado en identidad, como OpenRoaming o Passpoint, para que la autenticación y el cifrado comiencen con el primer paquete. Una contraseña en la pared, en el mejor de los casos, controla la admisión. No proporciona responsabilidad individual, confianza confiable en el dispositivo, revocación rápida ni aislamiento de los sistemas internos.
Para los propietarios de establecimientos, administradores de TI y administradores de propiedades, esto es un problema de diseño de red, no una campaña de educación para los huéspedes. Los usuarios no deberían tener que identificar un SSID suplantado, interpretar etiquetas de cifrado o decidir si un Captive Portal es genuino. La red debe hacer que el camino seguro sea el camino más fácil.
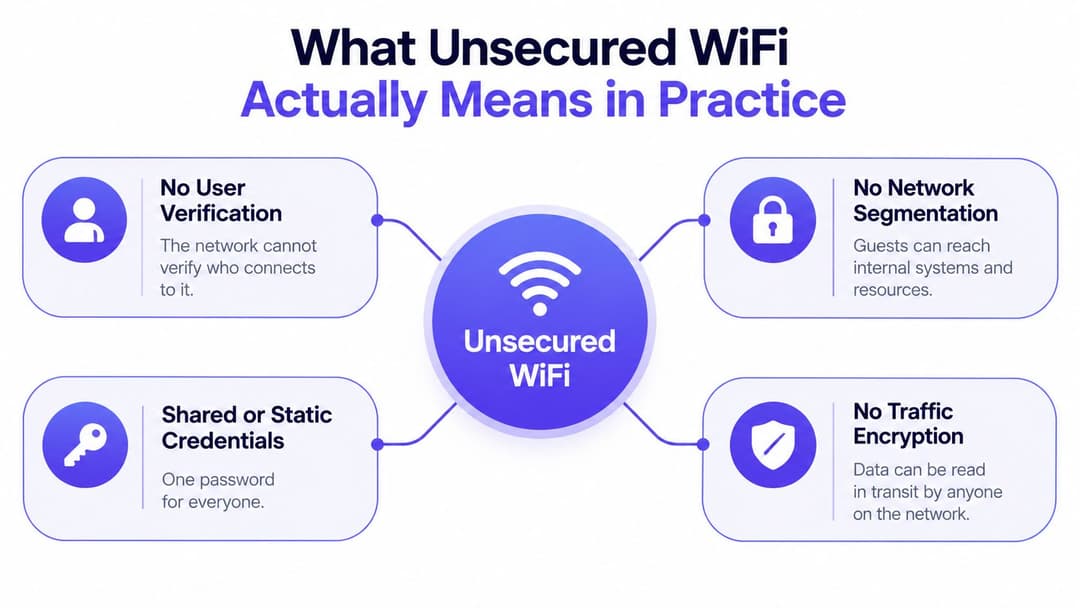
Lo que realmente significa una WiFi no segura en la práctica
Una contraseña no hace que la red WiFi de un establecimiento sea segura. Un SSID abierto es el ejemplo más claro, pero una red también puede estar mal protegida cuando cada invitado recibe una única credencial compartida, los dispositivos se encuentran dentro del mismo límite de confianza y el tráfico puede llegar a los sistemas de punto de venta, gestión de edificios o administración.
Un WiFi no seguro es una conexión que no puede establecer y hacer cumplir tres controles: quién es el usuario, si el dispositivo está autorizado y qué sesión o recursos de red puede utilizar. El cifrado protege el tráfico en tránsito, pero no define la identidad, el alcance del acceso ni la responsabilidad.
El espectro de seguridad
Un SSID abierto no proporciona ninguna autenticación significativa en la capa de WiFi. El punto de acceso acepta clientes cercanos, lo que deja al operador con pocas bases para distinguir a un invitado legítimo de un atacante o un dispositivo no gestionado.
Una clave precompartida compartida mejora el control de admisión básico pero conserva una debilidad operativa grave. Una contraseña en un mostrador de recepción, menú, calcomanía o letrero de evento otorga a cada destinatario la misma credencial. Una vez que se filtra, el operador no puede revocar el acceso de una sola persona sin cambiar el acceso de todos los demás. La contraseña tampoco proporciona ninguna evidencia sobre la identidad del dispositivo o su postura de seguridad.
El acceso por dispositivo y vinculado a la identidad proporciona un control más sólido. El iPSK puede asignar diferentes claves a dispositivos o grupos de dispositivos, mientras que 802.1X autentica a usuarios o máquinas a través de un servicio de identidad. Passpoint y OpenRoaming permiten que los dispositivos descubran y se unan a las redes participantes a través de un perfil de confianza, en lugar de pedir a los invitados que elijan un SSID que les resulte familiar e ingresen una contraseña compartida. Para los operadores que comparan opciones de implementación, esta comparación de WPA2-Enterprise y PSK muestra por qué la autenticación individual proporciona más rendición de cuentas que una clave común.
Regla del operador: pregunte qué verifica la red, qué aísla y con qué rapidez se puede revocar el acceso.
La Oficina del Comisionado de Información del Reino Unido recomienda WPA2 y, donde sea compatible, WPA3 para WiFi. Aplique esa guía dentro de un diseño de acceso más amplio. El cifrado puede proteger el enlace de radio mientras que la identidad, la responsabilidad y la segmentación siguen siendo débiles.
El objetivo es la identidad y el aislamiento desde el primer paquete. Los propietarios de las sucursales, los administradores de TI y los administradores de propiedades deben reemplazar las contraseñas de pared con un acceso basado en identidad o grado de certificado, para luego separar a los invitados, el personal, el IoT y los sistemas operativos. Un diseño de red seguro debe quitarle la carga a los invitados en lugar de pedirles que identifiquen SSIDs falsificados o juzguen un Captive Portal.
Riesgos de las Redes Abiertas y con Contraseñas Compartidas
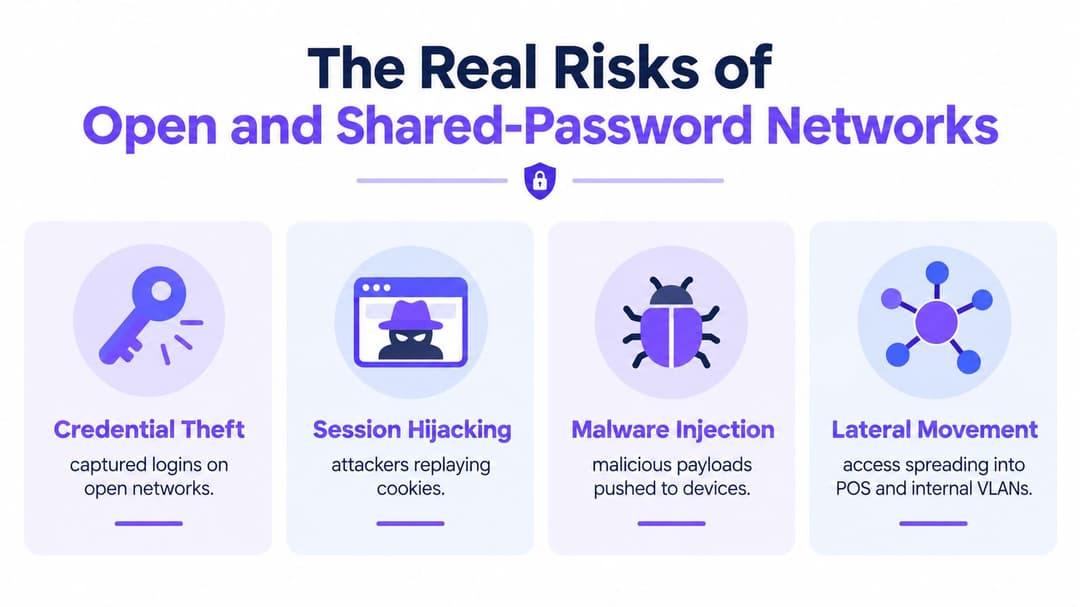
El WiFi abierto y con contraseña compartida es un fallo de diseño del operador, no solo un problema de educación del usuario. Puede exponer el tráfico que carece de cifrado de aplicaciones, redirigir a los usuarios a destinos maliciosos, imitar el SSID de una sucursal o permitir que un dispositivo infectado llegue a los servicios locales. HTTPS protege muchas transacciones web, pero no decide qué clientes pueden verse entre sí o a qué sistemas internos pueden acceder.
La evidencia histórica del Reino Unido muestra la escala que los operadores debían asegurar. Las investigaciones reportaron casi 500,000 hotspots comerciales de WiFi en el Reino Unido en 2018, un crecimiento de casi el 200% desde 2013, y el uso de WiFi público por parte del 76% de las personas en el Reino Unido con una suscripción de datos móviles en 2016 y del 67% en 2017. Un experimento de 2013 en el centro de Londres identificó 322 hotspots completamente desprotegidos, el 36% del total detectado. Estas cifras son históricas, pero establecen qué tan expuesto se había vuelto el acceso público. La investigación subyacente sobre WiFi en el Reino Unido proporciona la base de referencia.
Qué puede salir mal
- Robo de credenciales: Un punto de acceso o un Captive Portal falso pueden recopilar nombres de usuario y contraseñas.
- Compromiso de sesión: Un token de sesión robado puede permitir el acceso a un servicio autenticado cuando la aplicación o el dispositivo no logran protegerlo.
- Distribución de malware: Un portal malicioso, una redirección o un endpoint vulnerable pueden exponer a los usuarios a software no deseado.
- Movimiento lateral: Si los dispositivos de los invitados pueden comunicarse con los clientes, impresoras, cajas registradoras, servidores o sistemas del edificio, el atacante obtiene objetivos adicionales tras conectarse.
- Riesgo de cumplimiento: Una segregación débil complica las investigaciones e incrementa las consecuencias de los incidentes que involucran datos personales o entornos de pago.
El problema del operador es el control. El cifrado de aplicaciones puede proteger las transacciones individuales, mientras que el establecimiento aún no logra autenticar al cliente, aplicar políticas o restringir el alcance en el primer segmento de la red.
El perímetro comienza en el punto de acceso
El lobby de un hotel, un centro comercial, la sala de espera de un hospital o el estacionamiento de una zona residencial son entornos de radio hostiles de manera predeterminada. Los atacantes cercanos pueden transmitir un nombre de red similar, sondear dispositivos que se conectan automáticamente o explotar configuraciones débiles de clientes y puntos de acceso.
Una contraseña mostrada en una pared no es seguridad basada en la identidad. Cuando un antiguo contratista, invitado o dispositivo comprometido conserva esa credencial, el operador no puede identificar de forma confiable la conexión basándose únicamente en la contraseña. Los registros pueden mostrar un dispositivo, pero no establecen una relación confiable de persona a dispositivo.
Los operadores deben reemplazar las credenciales compartidas con un acceso basado en la identidad y de nivel de certificado, como OpenRoaming, Passpoint, iPSK o SSO cuando sea apropiado. Luego, aísle a los invitados, al personal, al IoT y a los sistemas operativos con una política explícita. El enlace inalámbrico pertenece al perímetro de seguridad, y el acceso debe poder revocarse sin tener que cambiar la contraseña para todos los usuarios.
Trate el salto inalámbrico como parte de su perímetro. Si el salto no autentica e aísla al cliente, su perímetro está incompleto.
Cómo explotan realmente los atacantes una WiFi no segura
Los atacantes no necesitan vulnerar todos los controles de seguridad a la vez. Buscan el punto más sencillo donde un usuario, dispositivo u operador asume que la red es legítima.
El patrón más reconocible es un punto de acceso no autorizado, a menudo llamado "evil twin". Un atacante transmite un nombre de red que se parece al SSID del establecimiento, tal vez con un pequeño cambio de ortografía o una palabra agregada como "Free". Un invitado lo selecciona porque el nombre parece familiar. A partir de ese momento, el atacante controla la ruta de conexión y puede presentar redirecciones, capturar envíos de Captive Portal o interferir con el tráfico que carece de la protección adecuada de la aplicación.
Cuatro rutas de ataque comunes
- Punto de acceso no autorizado (Rogue AP): El atacante imita el nombre de un lugar de confianza y espera a que los dispositivos o usuarios cercanos se conecten.
- Autoconexión estilo Karma: Un dispositivo busca redes que recuerda. El atacante responde con uno de esos nombres, lo que propicia que el dispositivo se conecte sin que el usuario tome una decisión consciente.
- Captive Portal malicioso: La red falsa presenta una página de inicio de sesión que solicita credenciales innecesarias, información de pago o la contraseña del proveedor de identidad. La página puede parecerse a la imagen de marca del lugar mientras envía los datos ingresados a otro sitio.
- Explotación a nivel de protocolo: Una debilidad en el protocolo inalámbrico o en la implementación del cliente puede comprometer una conexión que, de otro modo, estaría protegida.
La última categoría es importante porque WPA2 no es un límite mágico. El Centro Nacional de Ciberseguridad del Reino Unido explica que WPA2 puede verse afectado por la vulnerabilidad de reinstalación de claves KRACK y recomienda priorizar los parches, utilizar AES-CCMP en lugar de modos más débiles donde corresponda, y deshabilitar la funcionalidad vulnerable de roaming rápido 802.11r o de repetidor hasta que la infraestructura esté parchada. La guía KRACK del NCSC debe ser parte del proceso de mantenimiento de la WLAN de un operador.
El cifrado no establece confianza por sí solo
WPA2 o WPA3 pueden cifrar el enlace inalámbrico, pero el cifrado por sí solo no demuestra que la persona que se conecta esté autorizada, que el endpoint esté gestionado o que el servicio de destino sea legítimo. Una red válida aún puede contener un cliente comprometido, una VLAN demasiado permisiva o un Captive Portal que solicite más información de la necesaria.
Los operadores también deben comprender la función de los diagnósticos. Una herramienta de búsqueda de DNS puede ayudar a investigar una resolución de nombres inusual durante un incidente, pero no sustituye la detección de AP no autorizados, los controles de endpoints o la segmentación. El monitoreo debe vincular las señales técnicas con una respuesta operativa.
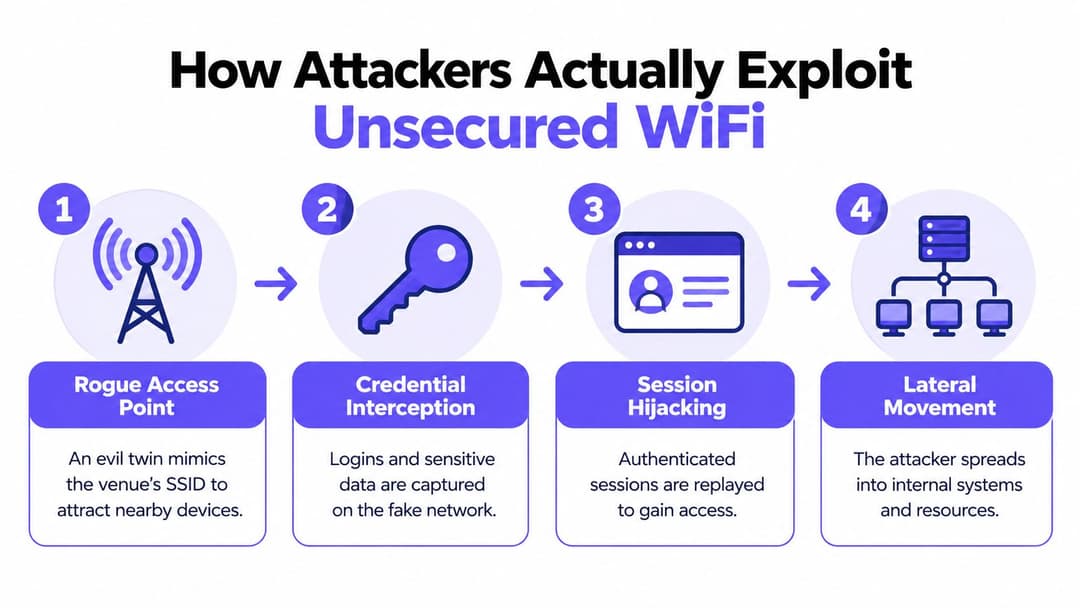
La conclusión práctica es simple: evite la asociación no autorizada siempre que sea posible, cifre el enlace, aísle al cliente y mantenga actualizados tanto los puntos de acceso como los endpoints.
Identificación de redes y dispositivos no seguros
Decirle a los invitados que "verifiquen el SSID" es un consejo débil. Un usuario puede preguntar al personal el nombre correcto de la red, pero un atacante puede copiar ese nombre. Un SSID familiar solo demuestra que alguien lo está transmitiendo.
Una encuesta en el Reino Unido a 3,000 adultos reportó que el 32% carecía de confianza para distinguir una red WiFi pública segura de una falsificada, mientras que el 20% no tomó ninguna precaución antes de unirse y el 16% no sabía qué señales de advertencia buscar. El informe de la encuesta expone la falla de diseño en la verificación dirigida por el usuario. El establecimiento le está pidiendo a las personas que autentiquen una infraestructura que no pueden autenticar de manera confiable.
Construya una experiencia de conexión más segura
Una experiencia de cliente diseñada correctamente debe eliminar las conjeturas:
- Utilice un perfil aprovisionado: Passpoint o OpenRoaming permiten que un dispositivo utilice credenciales de confianza y el descubrimiento de redes en lugar de depender de que el usuario seleccione un SSID de una lista.
- Muestre el método de seguridad claramente: Los ajustes del dispositivo deben indicar una red autenticada y cifrada. La señalización para el personal debe explicar la ruta de incorporación aprobada, no simplemente imprimir una contraseña.
- Evite la recopilación de credenciales en portales arbitrarios: Un invitado no debería ingresar un correo electrónico, una contraseña corporativa o detalles de pago en una página solo porque aparece después de conectarse a la WiFi.
- Ofrezca una alternativa accesible: El personal debe saber cómo asistir a los visitantes cuyos dispositivos no admiten el perfil preferido, sin dirigirlos a una red abierta.
Los operadores también deben ejecutar una rutina para su propia infraestructura. Registre cada SSID, BSSID, modo de seguridad, ubicación de radio, mapeo de VLAN y propietario de administración esperado que estén autorizados. Recorra la sucursal con un escáner aprobado, compare los anuncios observados con ese inventario, investigue las transmisiones inesperadas y documente el resultado. No convierta el "pedir al invitado que detecte el falso" en su control principal.
Las verificaciones del lado del dispositivo siguen siendo importantes
Los usuarios deben desactivar la conexión automática a redes desconocidas, una medida que también recomienda la ICO. Los operadores deben aplicar perfiles de WiFi gestionados en los dispositivos corporativos, eliminar perfiles obsoletos y evitar que los terminales del personal se conecten a redes abiertas mientras gestionan tareas con información confidencial.
El objetivo no es convertir al personal de recepción en analistas de redes inalámbricas. Consiste en brindarles una ruta de escalación rápida: confirmar el método de incorporación aprobado, registrar la ubicación y el nombre de red que se muestra, y contactar al equipo de red cuando un dispositivo informe de una advertencia de certificado o de autenticación. Un buen diseño reduce el número de advertencias que los usuarios tienen que interpretar.
Cómo elegir el modelo de autenticación adecuado para su sucursal
No existe un único modelo de WiFi para cada dispositivo. El huésped de un hotel, una terminal de pago, la estación de trabajo de una enfermera, una impresora y el teléfono personal de un residente tienen diferentes requisitos de identidad, ciclo de vida y soporte. El trabajo del operador consiste en asignar a cada clase de conexión un método que proporcione suficiente autenticación y aislamiento sin crear fricciones evitables.
| Modelo | Autenticación | Cifrado desde el primer paquete | Fricción para el usuario | Mejor opción para |
|---|---|---|---|---|
| PSK compartido con Captive Portal | Una contraseña compartida, luego inicio de sesión web | Depende de la configuración de WLAN y del flujo del cliente | Baja inicialmente, alta cuando las credenciales cambian | Eventos temporales y acceso de invitados con riesgo limitado |
| iPSK por dispositivo | Una clave distinta para cada dispositivo o grupo | Sí, cuando se implementa con el modo WLAN protegido correspondiente | Moderada para el aprovisionamiento | Impresoras, IoT, cajas registradoras y equipos heredados |
| Passpoint o OpenRoaming | Identidad basada en perfiles y descubrimiento de red | Sí, con autenticación WLAN de nivel empresarial | Baja después del registro | Invitados, BYOD, visitantes frecuentes y usuarios en itinerancia |
| 802.1X con SSO | Identidad de usuario o dispositivo a través de un servicio de autenticación | Sí | Baja para dispositivos gestionados, más alta para terminales no gestionados | Personal, contratistas y equipos corporativos |
| VLAN de invitados segmentada | Política de red y aislamiento en lugar de solo identidad | Depende de la autenticación WLAN elegida | Baja para invitados | Una capa obligatoria junto con la autenticación de invitados |
Una contraseña compartida es aceptable únicamente cuando el riesgo y el alcance operativo están claramente limitados. Nunca debe ser la opción predeterminada para una red que pueda alcanzar sistemas internos. Los Captive Portals siguen teniendo una función para términos, consentimiento, cupones o registro ligero de invitados, pero no deben confundirse con el cifrado inalámbrico o la autenticación de dispositivos.
Haga coincidir el modelo con el activo
Utilice Passpoint u OpenRoaming para invitados y BYOD cuando desee un acceso autenticado sin una contraseña impresa en la pared. Utilice iPSK para los equipos que no puedan realizar una autenticación de usuario moderna, pero asigne a cada dispositivo o grupo de dispositivos una credencial diferente y colóquelo en un segmento restringido.
Use 802.1X with SSO para el personal. Un servicio respaldado por un directorio puede aprovisionar el acceso a medida que cambia el empleo o el rol, y luego revocarlo cuando se deshabilita la cuenta. Cloud RADIUS puede proporcionar esa capa de autenticación sin obligar a cada sucursal a operar su propia infraestructura local. RADIUS-as-a-Service es una vía de implementación.
Para establecimientos más grandes, la respuesta correcta suele ser híbrida: acceso de invitados autenticado, credenciales específicas para dispositivos heredados, identidad del personal a través de SSO y redes independientes para invitados, personal, IoT y gestión. Ningún SSID individual debería convertirse en un atajo hacia todos los sistemas operativos.
Cómo se ven afectados los sectores de hospitalidad, retail, salud y residencial
Una WLAN instalada de manera profesional aún puede exponer sistemas críticos a través de una sola asignación incorrecta de VLAN. En un hotel, un huésped puede unirse a la red del lobby con una clave compartida mientras el mismo dominio de difusión o política de enrutamiento llega a los sistemas de administración de la propiedad, de pago o del edificio. El fallo es el alcance excesivo de la red otorgado a un dispositivo no verificado.
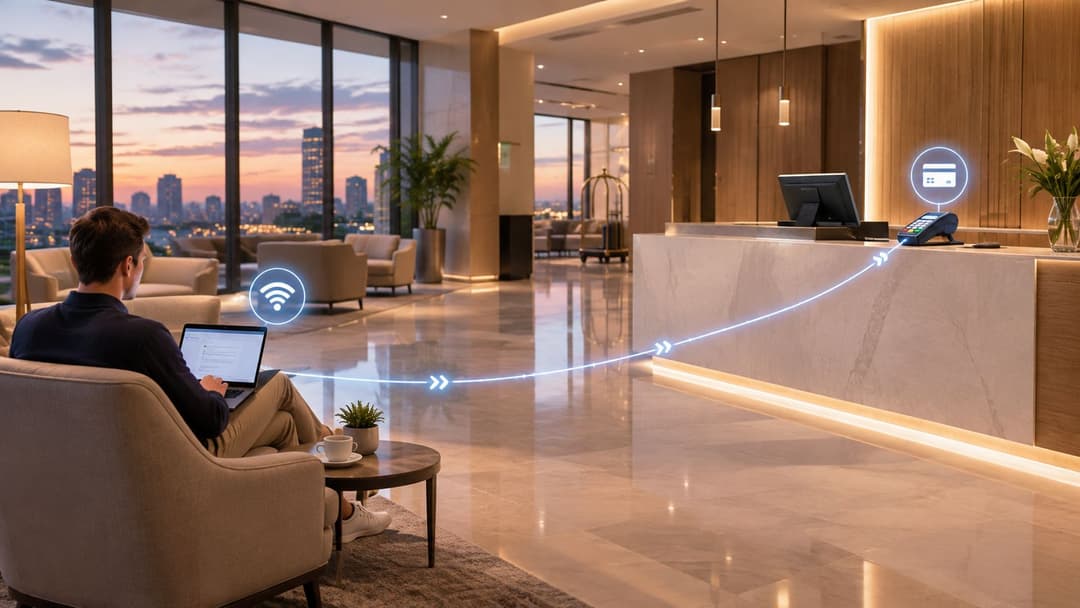
Un diseño de hotel más seguro ofrece a los huéspedes un registro mediante Passpoint u OpenRoaming, los ubica en un segmento de invitados aislado y mantiene los sistemas de pago y de la propiedad en redes separadas. El personal utiliza 802.1X respaldado por un directorio. Los dispositivos de las habitaciones y las impresoras reciben credenciales iPSK con un alcance estrictamente definido.
Cuatro entornos operativos
Retail: un centro comercial o una cadena de tiendas puede transmitir una red de invitados con su marca en las áreas públicas. Un AP no autorizado en un área de comida puede imitar ese nombre y recopilar credenciales de programas de lealtad. Una segmentación débil también puede exponer los dispositivos de oficina de soporte. El rediseño debe combinar el acceso autenticado para invitados, operaciones de retail aisladas y credenciales específicas del dispositivo para escáneres e impresoras.
Sector salud: El BYOD de los pacientes no debe compartir un segmento inalámbrico plano con los dispositivos médicos. El teléfono comprometido de un visitante y un dispositivo clínico requieren diferentes políticas de autenticación, VLAN, firewall y monitoreo. El equipo que no pueda usar los flujos de inicio de sesión del personal debe recibir un acceso específico para el dispositivo con listas de permitidos estrictas.
Residencial multi-inquilino: Los residentes pueden conectarse automáticamente a un SSID del edificio fuera de la propiedad, incluyendo un estacionamiento donde un atacante puede imitarlo. Es posible que asuman que la conexión es legítima y continúen con una sesión autenticada. El descubrimiento al estilo Passpoint, el aislamiento de inquilinos y la revocación impulsada por el directorio eliminan esa suposición de confianza compartida.
Hospitalidad y eventos: El acceso temporal a menudo lleva a los operadores a imprimir una contraseña única y dejarla activa después del evento. En su lugar, emita una identidad o perfil de dispositivo de corta duración. Ese control limita la exposición entre contratistas, proveedores y visitantes.
Use WPA2 o WPA3 donde sea compatible, y aconseje a los usuarios que desactiven la conexión automática a redes desconocidas. Los operadores deben proporcionar una ruta protegida y autenticada para que los usuarios no tengan que improvisar. Una contraseña en la pared es una conveniencia de acceso, no un diseño de seguridad.
Construcción de una pila de mitigación y políticas que realmente funcione
Los controles de seguridad funcionan mejor cuando se implementan en el orden que elimina primero las mayores debilidades de diseño. Comience con la experiencia de conexión, luego controle la identidad del dispositivo, después restrinja la accesibilidad y monitoree lo que queda.
Comience con una incorporación autenticada
Implemente Passpoint u OpenRoaming para el acceso de invitados y BYOD cuando el establecimiento sea compatible. El usuario debe recibir un perfil o flujo de identidad confiable, y la WLAN debe negociar el acceso protegido desde el primer paquete. No coloque un SSID abierto frente a un servicio seguro a menos que tenga una razón específica y documentada.
Para el personal, otorgue acceso basado en certificados a través de 802.1X. Integre el aprovisionamiento y la revocación con Entra ID, Google Workspace u Okta, de modo que un cambio en el directorio pueda eliminar el acceso sin tener que esperar a que se cambie una contraseña compartida. Los certificados deben estar vinculados a dispositivos administrados o a un registro de usuarios claramente regulado, con un proceso establecido para dispositivos perdidos y credenciales vencidas.
Contenga los equipos heredados
Las impresoras, cajas registradoras, cámaras, sensores y sistemas de edificios a menudo no pueden usar el mismo método de identidad que una laptop administrada. Asigne a cada dispositivo o grupo controlado una iPSK, colóquelo en un segmento de IoT o de operaciones, y permita solo los destinos que necesita. Nunca resuelva la compatibilidad de sistemas heredados colocando esos dispositivos en una red abierta que también sirve a los invitados.
Luego aplique la segmentación:
- Red de invitados: Acceso a Internet, aislamiento de clientes y sin ruta hacia los servicios internos.
- Red de personal: Acceso respaldado por directorio y disponibilidad de aplicaciones adecuada para cada rol.
- Redes de IoT y de pago: Autenticación específica para cada dispositivo, rutas restringidas y políticas de firewall explícitas.
- Red de administración: Interfaces administrativas limitadas a administradores autorizados y endpoints de gestión.
- Redes de inquilinos residenciales: Aislamiento por inquilino, con servicios compartidos expuestos únicamente cuando sea necesario.
Monitorear, parchear y ensayar
La detección de puntos de acceso no autorizados debe comparar las señales de radio observadas con el inventario autorizado. El monitoreo también debe alertar sobre comportamientos de DNS inusuales, tráfico este - oeste inesperado, fallas de autenticación y dispositivos que aparecen en el segmento incorrecto. Estas señales necesitan responsables designados y un procedimiento de respuesta, no simplemente un panel de control.
Actualice los puntos de acceso, controladores, servicios de autenticación y dispositivos cliente de acuerdo con un calendario establecido. Incluya a proveedores como Meraki, Aruba, Ruckus, Mist y UniFi en el inventario operativo donde se utilicen, y pruebe los cambios de firmware antes de una implementación generalizada. La guía KRACK del NCSC demuestra por qué la actualización de parches de WLAN y la revisión de funciones deben formar parte de la misma política.
Por último, escriba el manual de respuesta a incidentes. Debe establecer quién desactiva un perfil, quién aísla un SSID, quién contacta al administrador del lugar, cómo se preservan las pruebas y cómo se notifica a los usuarios afectados. Una red es tan segura como la respuesta que sigue a una alerta.
Cómo convertir el marco en un plan de acción de 30 días
Semana uno: Realice un inventario de cada SSID, método de autenticación, VLAN, punto de acceso, dispositivo heredado y ruta a los sistemas internos. Elimine las redes abiertas no autorizadas y documente qué activos están expuestos actualmente.
Semana dos: Seleccione el primer flujo de invitados para Passpoint u OpenRoaming, prepare el perfil y la señalización, y pruebe el proceso de incorporación en tipos de dispositivos comunes. Confirme que los clientes invitados no puedan acceder a los segmentos del personal, pagos, gestión o clínicos.
Semana tres: Asigne credenciales iPSK a impresoras, equipos de IoT y otros dispositivos heredados. Integre el estándar 802.1X del personal con el directorio de identidad existente y pruebe la revocación para una cuenta desactivada.
Semana cuatro: habilite el monitoreo de anomalías y AP fraudulentos, aplique parches al plano de control de WLAN y a los endpoints, y ejecute el procedimiento de incidentes con el personal del establecimiento y de TI.
Preguntas frecuentes: HTTPS protege una conexión de aplicación, pero no autentica la red WiFi ni aísla a los clientes. Los portales cautivos siguen teniendo sentido para el consentimiento, los cupones y el registro, pero no son un reemplazo para la autenticación WLAN protegida. OpenRoaming permite que un perfil de identidad de confianza se autentique en los establecimientos participantes, por lo que los usuarios no necesitan elegir manualmente una red desconocida en cada ubicación.
Purple proporciona acceso para invitados basado en OpenRoaming y Passpoint, segmentación de VLAN, autenticación basada en identidad y WPA3, además de opciones de iPSK y SSO para diferentes clases de dispositivos. Revise cómo Purple puede reemplazar las contraseñas compartidas y el WiFi no seguro con un modelo de acceso que sus equipos de TI y de las instalaciones puedan auditar, revocar y operar.


