WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
La mayoría de los consejos sobre cómo mejorar la seguridad de WiFi siguen comenzando con la pregunta equivocada. Preguntan: "¿Qué tan fuerte es su contraseña de WiFi?" En una empresa, un hotel, un complejo comercial, un hospital o un edificio multi-inquilino, ese ya no es el problema principal.
El problema es la confianza compartida. Si el personal, los invitados, los contratistas, los quioscos, las televisiones, los sensores, las cajas registradoras y las tabletas dependen del mismo modelo de credenciales, un solo punto débil puede exponer mucho más de lo que debería. Una contraseña larga ayuda con el cifrado básico. No le ofrece identidad, rendición de cuentas, revocación ni contención.
La seguridad de WiFi moderna se trata menos de hacer que un secreto sea más difícil de adivinar y más de asegurarse de que ningún secreto otorgue un acceso amplio en primer lugar. Eso significa tratar a la red inalámbrica como una capa de identidad y políticas, no solo como un servicio de RF.
Replanteamiento de su modelo de seguridad WiFi
La parte más débil de muchos despliegues de WiFi empresarial no es el radio de cobertura, el cifrado o el punto de acceso. Es la decisión de permitir que grandes grupos de usuarios y dispositivos no relacionados compartan el mismo modelo de confianza.
Una contraseña de WiFi compartida parece eficiente sobre el papel. En la práctica, genera una deuda operativa. El personal la comparte en los chats. El personal contratado la conserva después de que termina el trabajo. Los equipos de recepción la entregan todo el día. Los equipos de instalaciones conectan impresoras, pantallas y sensores con la misma credencial porque es rápido. Después de eso, revocar el acceso generalmente significa cambiar la contraseña para todos y luego lidiar con las consecuencias en cada dispositivo que dependía de ella.
Ese modelo se desmorona rápidamente en hoteles, campus, complejos comerciales, hospitales, estadios y edificios multi-inquilino.
Por qué las contraseñas dejaron de ser suficientes
El problema principal no es la complejidad de la contraseña. Es la falta de rendición de cuentas y de control individual una vez que muchos usuarios o dispositivos se autentican con la misma clave secreta.
Los ataques inal%mbricos en entornos empresariales a menudo comienzan con un dispositivo que se conect% exactamente como se esperaba. Una laptop administrada contrae malware a trav%s de phishing. El dispositivo de un contratista permanece autorizado m%s tiempo de lo debido. Un endpoint de IoT con seguridad deficiente termina en una red que le da demasiado alcance. En cada caso, la conexi%n WiFi inicial puede ser leg%tima. La exposici%n proviene de lo que representa esa conexi%n despu%s de la admisi%n.
Las credenciales compartidas crean un radio de impacto compartido.
Con una clave compartida, no hay una forma limpia de vincular la actividad a una persona o dispositivo final específico, no hay una manera precisa de revocar a una de las partes sin afectar a las demás, y no existen bases sólidas para asignar el acceso por rol. Esto no es adecuado para entornos donde los empleados, invitados, residentes, inquilinos, sistemas de punto de venta, señalización, dispositivos médicos, cámaras y sistemas del edificio requieren diferentes niveles de confianza.
Cómo se ve un mejor modelo
Un modelo de seguridad WiFi más sólido asigna el acceso por identidad, no por contraseña.
Eso significa que cada usuario o dispositivo se autentica bajo sus propios términos, las políticas evalúan quién o qué se está conectando, y la red coloca esa sesión en el nivel de acceso correcto. En la práctica, las decisiones de admisión deben reflejar la identidad, el tipo de dispositivo, la postura, la propiedad, la ubicación y el rol comercial.
Para el personal, el acceso debe seguir los sistemas de identidad corporativos a través de 802.1X, autenticación basada en certificados o incorporación respaldada por SSO. Para los invitados, el acceso debe ser fácil de obtener pero estar estrictamente aislado de los servicios internos. Para los inquilinos y terceros, el acceso debe limitarse a sus propios recursos y a nada más. Para los dispositivos que no admiten métodos modernos, la alternativa debe ser una credencial única por dispositivo y un segmento restringido con un alcance este - oeste muy limitado.
Un SSID todavía puede ayudar a organizar los conjuntos de servicios, pero no debe llevar toda la carga del diseño de seguridad. En su lugar, los principales puntos de control son el almacén de identidades, el motor de políticas, el ciclo de vida de los certificados y las reglas de segmentación que deciden a dónde se le permite ir a una sesión.
El nuevo estado objetivo
El estado objetivo es claro. Elimine las contraseñas compartidas dondequiera que el entorno lo permita.
In las implementaciones maduras, el WiFi del personal utiliza 802.1X contra un directorio o proveedor de identidad. El acceso de invitados utiliza la incorporaci%n cautiva s%lo donde es necesario, o Passpoint donde es compatible, para que los usuarios puedan conectarse sin exponer una red interna ni depender de un secreto compartido est%tico. Los entornos multiinquilino asocian a los usuarios y dispositivos con el dominio de pol%tica correcto desde el principio, en lugar de confiar en ellos s%lo porque conocen una contrase%a.
Existen desventajas. El acceso basado en identidad requiere planificación, gestión de certificados o PKI, diseño de RADIUS y soporte para terminales heredados difíciles. Pero ese trabajo ofrece algo que una PSK más sólida nunca dará. Atribución clara, incorporación controlada, revocación selectiva y contención cuando un dispositivo se ve comprometido.
Implementación del endurecimiento de red fundamental
Antes de modernizar la autenticación, asegure la infraestructura. Muchas organizaciones habilitan un cifrado de WiFi decente y, aun así, dejan expuesto el plano de control debido a valores predeterminados débiles y configuraciones de gestión descuidadas.
En el Reino Unido, la guía pública es clara en los aspectos básicos. El NCSC recomienda alejarse de las credenciales de WiFi compartidas o predeterminadas y utilizar WPA3 Personal o, donde WPA3 no esté disponible, WPA2 Personal, porque el cifrado protege los datos en tránsito. La FTC también establece que WPA3 es la opción más nueva y la mejor, con WPA2 como alternativa. Para los administradores, el hito práctico es tratar al router como un dispositivo de seguridad gestionado: cambiar los nombres de usuario, contraseñas y SSIDs de administración predeterminados, deshabilitar la gestión remota, WPS y UPnP, y mantener el firmware actualizado, como se describe en la guía de seguridad de routers de la FTC que se menciona aquí.
Comience con el plano de gestión
Si un atacante puede administrar el router, el controlador o el punto de acceso, la configuración de su SSID no importará mucho.
Use esto como una línea base de endurecimiento:
- Cambiar las credenciales de administrador predeterminadas. No dejar nombres de usuario o contraseñas de fábrica en routers, APs o controladores.
- Cambiar el nombre de los SSIDs predeterminados. El nombre predeterminado a menudo revela patrones del proveedor o de la implementación que no es necesario anunciar.
- Desactivar la administración remota a menos que exista una necesidad operativa definida. Si realmente la necesita, restríngala estrictamente a través de su red de administración y controles de acceso.
- Desactivar WPS. Resuelve un problema de conveniencia que no debería existir en entornos empresariales.
- Desactivar UPnP. La exposición automática de servicios es lo opuesto al principio de mínimo privilegio.
- Revisar las cuentas de administración locales. Eliminar usuarios de emergencia obsoletos y rotar las credenciales que nadie ha tocado en años.
La aplicación de parches es uno de los controles de mayor valor
Para las organizaciones del Reino Unido, la actualización de firmware y la higiene de los dispositivos se encuentran entre los controles operativos de mayor valor, ya que los routers y puntos de acceso comprometidos suelen ser vulnerables a través de fallas conocidas. El esquema Cyber Essentials del NCSC exige que los dispositivos orientados a Internet y el software de seguridad se mantengan actualizados, y la guía de seguridad también destaca las contraseñas predeterminadas de los routers como una ruta de ataque común en esta descripción general de las operaciones de seguridad WiFi.
Un ciclo práctico de aplicación de parches se ve así:
- Hacer un inventario de cada AP, controlador, gateway de WiFi y router perimetral
- Verificar el estado de soporte para no intentar proteger hardware al final de su vida %til
- Aplicar el firmware actual en una ventana de mantenimiento
- Verificar la persistencia de la configuraci%n despu%s de las actualizaciones
- Revisar la lista de dispositivos conectados despu%s de los cambios para detectar desviaciones o sorpresas
Regla práctica: Si solo cambia la contraseña de WiFi pero deja los valores predeterminados de administración, WPS o la administración remota habilitados, no ha reforzado la seguridad de la red. Solo ha cambiado una configuración visible.
Lo que no funciona
Algunos consejos sobreviven porque se sienten intuitivos, no porque sean efectivos.
Un SSID oculto es el ejemplo habitual. No crea una seguridad significativa. Genera fricciones de soporte, comportamientos extraños de los clientes y una falsa sensación de protección. Si está intentando mejorar la seguridad de WiFi en un entorno grande, no dedique esfuerzo operativo a trucos de ocultación. Inviértalo en identidad, segmentación e higiene de administración.
Una forma sencilla de pensar en el endurecimiento básico es esta:
| Área | Qué funciona | Qué no funciona |
|---|---|---|
| Administración | Credenciales de administración únicas, acceso de gestión limitado | Valores predeterminados de fábrica |
| Seguridad del dispositivo | Firmware actual y hardware compatible | APs que han llegado al fin de su vida útil y se dejan en su lugar |
| Funciones de conveniencia | WPS y UPnP deshabilitados | Valores predeterminados de consumo en entornos empresariales |
| Visibilidad | Inventario gestionado y revisión de configuración | Esperar que el controlador WLAN cuente la historia completa |
El robustecimiento de las bases no resolverá todos los riesgos inalámbricos, pero sí elimina los fallos sencillos que los atacantes todavía aprovechan.
Actualización a la autenticación de nivel empresarial
El mayor error de seguridad WiFi en entornos empresariales, de invitados y multi-inquilino es tratar una contraseña compartida como un plano de control aceptable. Es fácil de emitir, fácil de reenviar y difícil de gobernar una vez que se difunde entre el personal, contratistas, residentes, inquilinos y dispositivos no administrados.
Para entornos más grandes, la actualización práctica es WPA2-Enterprise o WPA3-Enterprise con 802.1X. Eso cambia el acceso de un secreto compartido a una decisión de identidad. La red puede evaluar quién es el usuario, qué dispositivo se está conectando y qué política debe aplicarse en ese momento.
Por qué el 802.1X es importante a nivel operativo
El WiFi de contraseña compartida falla bajo la presión operativa normal. La salida de empleados se convierte en un ejercicio de restablecimiento de contraseñas. Las investigaciones carecen de una atribución clara. Los contratistas y usuarios temporales terminan con el mismo modelo de acceso que el personal permanente porque es más sencillo administrar una frase de contraseña que una política de acceso real.
802.1X soluciona eso al otorgar una identidad a cada sesión. El flujo consta de tres partes:
- El suplicante, que es el dispositivo cliente
- El autenticador, normalmente el punto de acceso o el puerto del switch
- El servidor de autenticación, habitualmente RADIUS
Si desea una referencia sencilla sobre esa tercera función, esta descripción general sobre qué hace un servidor RADIUS es un punto de partida útil.
Ese modelo admite controles empresariales que las PSK manejan mal o simplemente no admiten.
Lo que gana más allá de un cifrado más sólido
El cifrado importa, pero la mejora principal es el control administrativo.
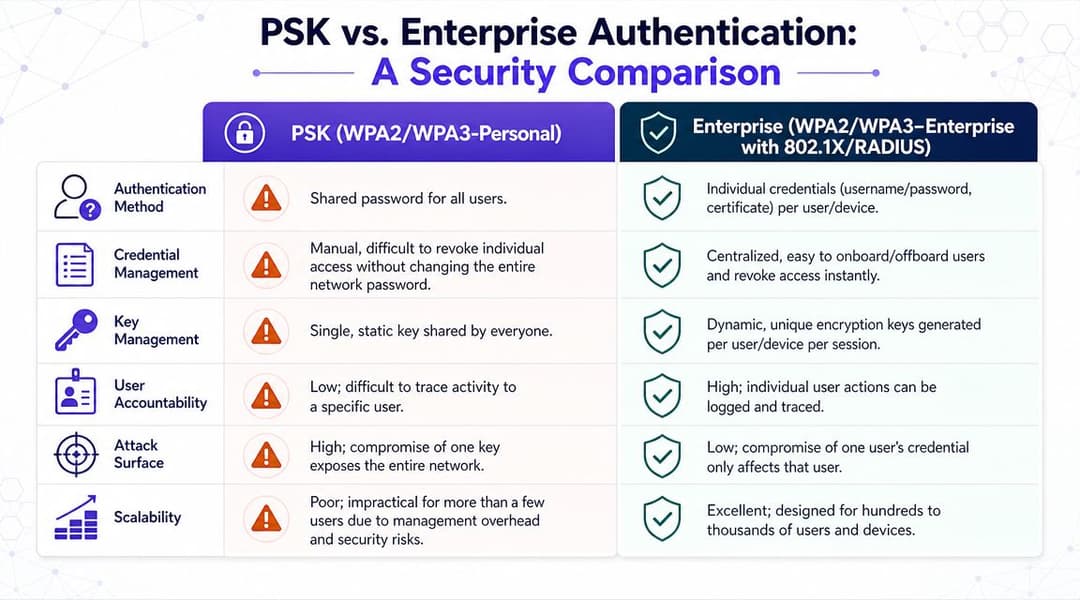
Una comparación práctica hace clara la diferencia:
| Requisito | Modelo de contraseña compartida | Modelo de autenticación Enterprise |
|---|---|---|
| Eliminar a un usuario | Cambiar toda la contraseña y luego redistribuirla | Deshabilitar la cuenta o certificado individual |
| Investigar actividad | Difícil de atribuir con claridad | Vincular eventos a una identidad de usuario o dispositivo |
| Aplicar acceso basado en roles | Rudimentario y manual | Integrado en las decisiones de políticas |
| Gestionar bajas y contratistas | Propenso a errores | Revocación centralizada |
| Proteger entornos mixtos | Débil para escalar | Adecuado para personal, BYOD y dispositivos administrados |
El patrón de implementación más sólido suele ser directo:
- Habilitar la autenticación empresarial en el SSID
- Utilizar una fuente de identidad central para el personal
- Deshabilitar los cifrados heredados
- Mapear los usuarios autenticados y los tipos de dispositivos a las políticas de red correctas
- Auditar la ruta de autenticación de forma regular
Dónde se suelen estancar las implementaciones
La complejidad es la objeción común, y es una objeción válida.
Un PSK evita el diseño de identidad. 802.1X fuerza decisiones sobre los almacenes de identidad, el ciclo de vida de los certificados, la incorporación de dispositivos, el acceso de invitados, los métodos de respaldo y el manejo de excepciones para hardware más antiguo. Esa planificación requiere tiempo, pero elimina una larga lista de problemas recurrentes más adelante.
El WiFi empresarial se vuelve gestionable cuando el acceso se vincula a identidades que usted ya gobierna en otros sistemas.
La compatibilidad es el segundo problema. Las laptops y los teléfonos suelen funcionar bien con el acceso basado en certificados o la autenticación respaldada por directorios. Las impresoras, los escáneres, los dispositivos médicos, los sistemas de OT y los equipos de IoT más antiguos a menudo no lo hacen. Un diseño maduro contempla esto desde el principio. Mantenga el acceso de los usuarios modernos en 802.1X, aísle las excepciones y evite que un puñado de dispositivos limitados definan la política para toda la infraestructura.
En complejos multi-inquilino y grandes espacios públicos, el acceso de invitados merece un trato especial. El personal y los usuarios inquilinos deben autenticarse con identidades que usted pueda revocar y auditar. Los invitados deben utilizar un flujo de incorporación independiente, idealmente con registro en un Captive Portal, inicio de sesión federado o Passpoint donde el entorno lo permita. Esto reduce el intercambio de contraseñas, disminuye los costos de soporte y facilita la aplicación constante de las políticas de acceso en todos los sitios.
Qué elegir en la práctica
Para la mayoría de las organizaciones, este es el orden que funciona:
- Dispositivos del personal utilizan WPA2-Enterprise o WPA3-Enterprise con 802.1X
- Endpoints gestionados por la empresa prefieren la autenticación basada en certificados
- Usuarios de BYOD se autentican a través de flujos de trabajo de identidad controlados con restricciones de políticas
- Invitados utilizan un flujo de acceso independiente y se mantienen fuera del modelo de confianza del personal
- Endpoints heredados reciben un manejo de excepciones con un alcance estricto y una propiedad clara
Si el objetivo es mejorar la seguridad de WiFi a escala empresarial, constrúyala en torno a la identidad, no a una mejor contraseña compartida. En la práctica, eso significa 802.1X para el acceso del personal, SSO o identidad federada según corresponda, Passpoint para entornos de invitados de gran volumen y una lista corta de excepciones controladas en lugar de una red construida en torno a la distribución de contraseñas.
Diseño de una Arquitectura de Red Segmentada y Segura
Si la autenticación responde "quién entra", la segmentación responde "dónde aterriza".
Una red inalámbrica plana es como tener una autopista sin carriles, sin barreras y sin reglas sobre qué vehículos pueden llegar a qué destino. Podría mover el tráfico, pero no contendrá bien los incidentes.
Segmente por confianza, no por conveniencia
El acceso de invitados a menudo se trata como un simple problema de contrase%as, pero el dise%o m%s s%lido consiste en segmentar el WiFi de invitados en una subred o red separada y aislarla de los recursos confidenciales, como se analiza en la gu%a de Ekahau sobre dise%o de WiFi seguro. Eso importa mucho m%s que las ideas cosm%ticas como ocultar el SSID.
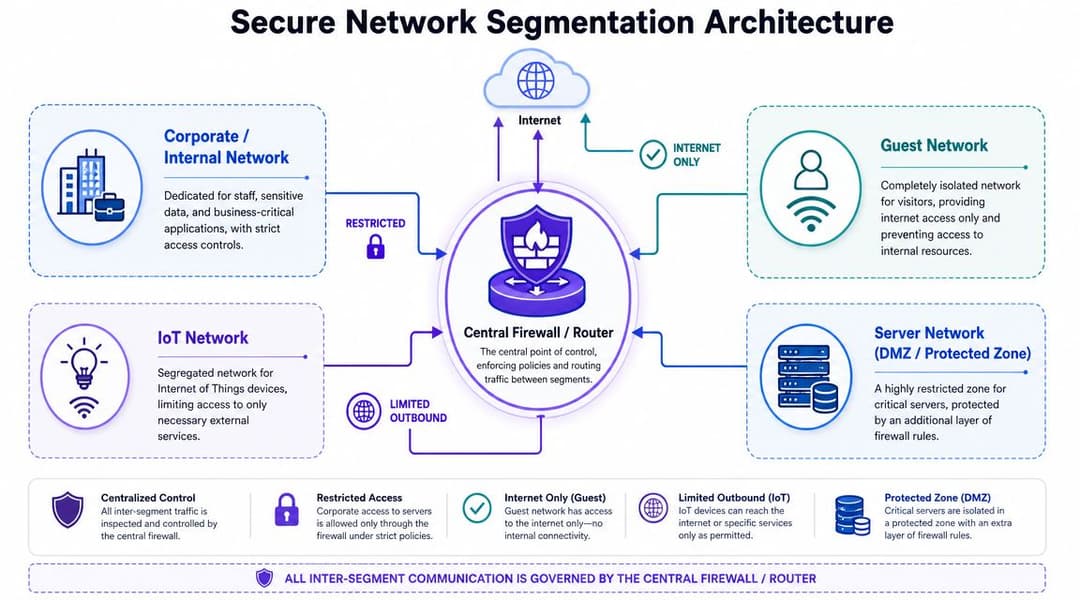
El modelo de segmentación más limpio en entornos grandes generalmente incluye zonas distintas para:
- Personal corporativo
- Invitados
- Dispositivos IoT y operativos
- Zonas protegidas de servidores o aplicaciones
- Redes específicas de inquilinos o de sitios cuando sea necesario
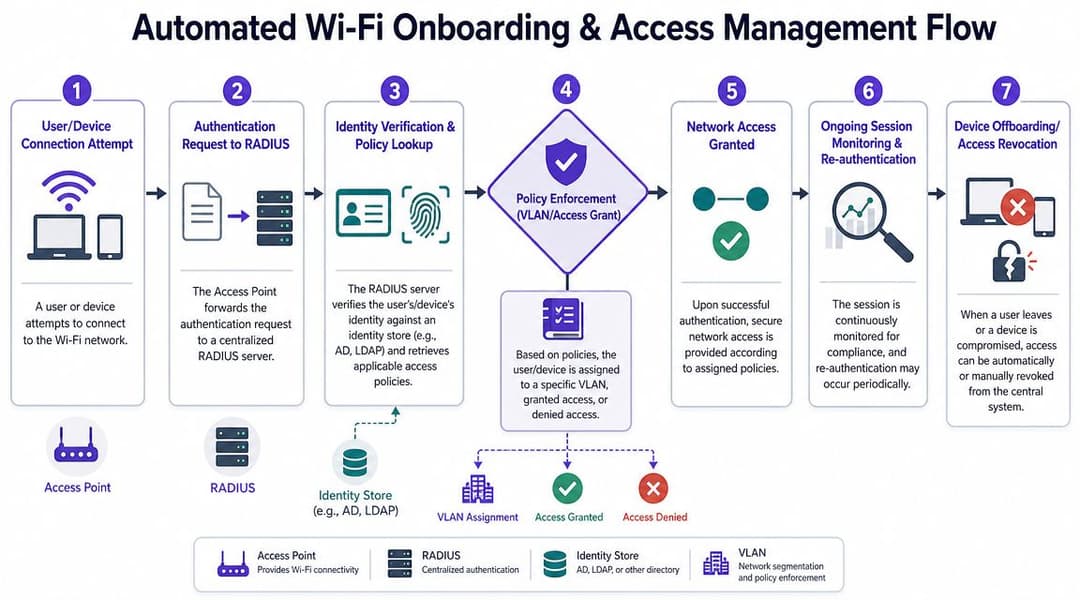
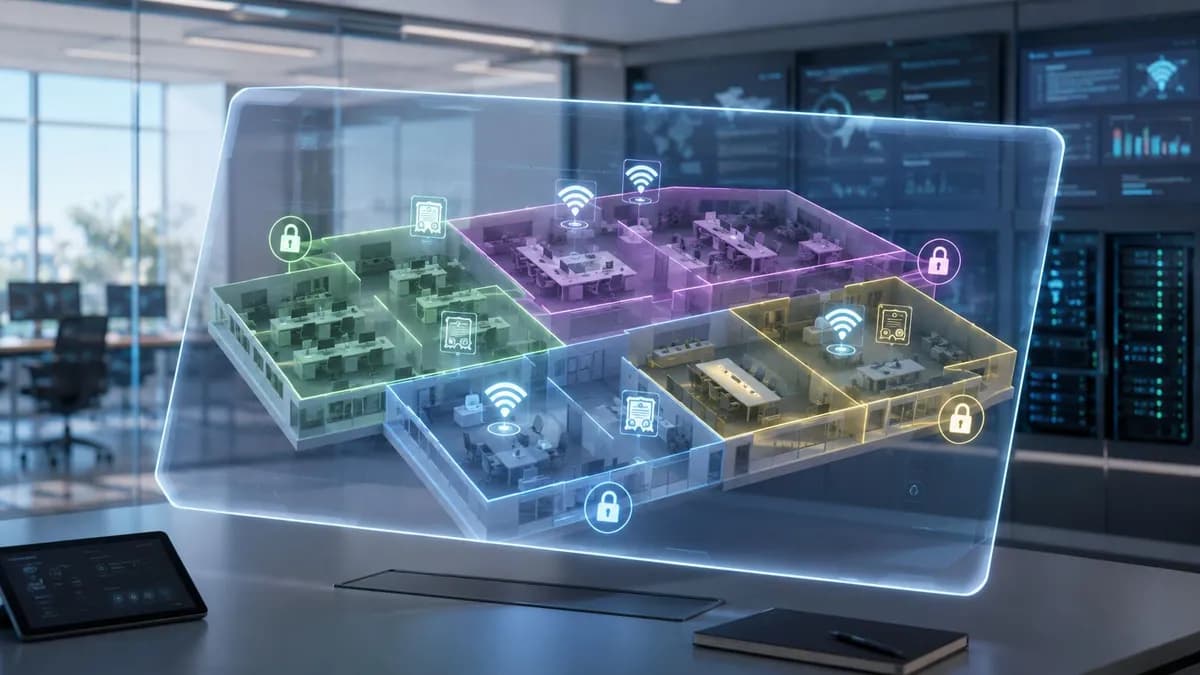
Cada zona debe tener su propia VLAN o límite de política equivalente, y el tráfico entre zonas debe pasar a través de un firewall o motor de políticas. No todos los controladores inalámbricos aplican esto de la misma manera, así que verifique dónde reside la política en su infraestructura tecnológica.
Un plan que funciona en ubicaciones reales
Use reglas de segmentación que reflejen la función comercial real.
Hotelería y entretenimiento
Los hoteles, bares, estadios y sedes de eventos suelen necesitar al menos estas separaciones:
- Acceso a internet para invitados sin ruta hacia los sistemas administrativos internos
- Operaciones del personal para dispositivos de mano, clientes de PMS y aplicaciones internas
- Entornos de POS y pago con tráfico este - oeste altamente restringido
- Sistemas del edificio e IoT como IPTV, termostatos, señalización, cerraduras o cámaras
En el sector de la hospitalidad, el fallo común es dejar que la comodidad dirija el diseño. Alguien quiere un solo SSID para "todo". El soporte se vuelve más fácil durante una semana; el riesgo aumenta durante años.
Retail y centros comerciales
Los establecimientos minoristas generalmente necesitan aislar:
- Dispositivos del personal de la tienda
- Acceso de invitados para clientes
- Terminales de punto de venta (POS) y de pago
- Señalización digital y sensores
- Sistemas de administración del centro o del propietario
La clave es evitar que una sola tienda, un kiosco o un dispositivo de proveedor mal configurado se convierta en un puente hacia otro dominio operativo.
Propiedad multiinquilino
En propiedades residenciales, BTR, viviendas estudiantiles y de uso mixto, el diseño inalámbrico suele fallar porque los operadores mezclan las expectativas domésticas con el riesgo empresarial. Los inquilinos quieren una conectividad sencilla. Los operadores necesitan un aislamiento estricto.
Un modelo viable es:
| Clase de red | Modelo de acceso | Alcance permitido |
|---|---|---|
| Acceso de inquilinos | Identidad o perfil específico del inquilino | Internet y servicios de residentes aprobados |
| Operaciones del edificio | Identidad de dispositivo administrado | Solo los sistemas internos requeridos |
| WiFi de invitados/áreas comunes | Ruta de invitados separada | Solo Internet |
| Acceso de contratistas | Política limitada en el tiempo | Solo aplicaciones o servicios de soporte específicos |
Las reglas del firewall importan más que los diagramas de VLAN
Los equipos a menudo se detienen en el diseño de la VLAN y dan el trabajo por terminado. Eso es solo la mitad del trabajo.
Las reglas de su firewall deben responder preguntas como estas:
- ¿Puede un dispositivo de invitado alcanzar algo más allá de la ruta de internet?
- ¿Puede un dispositivo IoT iniciar sesiones hacia las redes de usuarios?
- ¿Pueden los dispositivos del personal acceder a las aplicaciones protegidas únicamente a través de puertos y servicios aprobados?
- ¿Puede la red de un inquilino ver alguna vez la red de otro inquilino?
- ¿Pueden los sistemas de incorporación comunicarse con los servicios de identidad sin exponer esos servicios a gran escala?
La segmentación falla cuando la política es implícita en lugar de aplicada.
Una buena arquitectura no asume que los dispositivos se comportarán correctamente. Asume que algunos de ellos no lo harán y limita el daño en consecuencia. Es por eso que la segmentación es fundamental para mejorar la seguridad de WiFi en cualquier entorno con usuarios transitorios, dispositivos no administrados o niveles de confianza mixtos.
Automatización de la Incorporación Segura y Gestión de Acceso
La administración manual de WiFi no es viable una vez que se tiene rotación de personal, BYOD, contratistas, invitados y dispositivos heredados distribuidos en varios sitios. La gente se va. Los dispositivos se reemplazan. El acceso temporal se vuelve permanente porque nadie se acuerda de eliminarlo.
La automatización soluciona eso al conectar la identidad, la autenticación y la política de red.
El acceso del personal debe seguir el ciclo de vida de la identidad
Cuando un miembro del personal se incorpora, su acceso WiFi debe aparecer como parte del mismo proceso de identidad que crea sus cuentas comerciales. Cuando cambia de equipo, la política debe actualizarse. Cuando se va, el acceso debe detenerse sin que nadie tenga que buscar contraseñas antiguas o entradas MAC obsoletas.
Es por eso que las implementaciones maduras vinculan el acceso inalámbrico a los mismos proveedores de identidad que ya se utilizan en toda la organización, como Entra ID, Google Workspace u Okta. El resultado es una ruta de incorporación más limpia, menos excepciones manuales y una revocación centralizada.
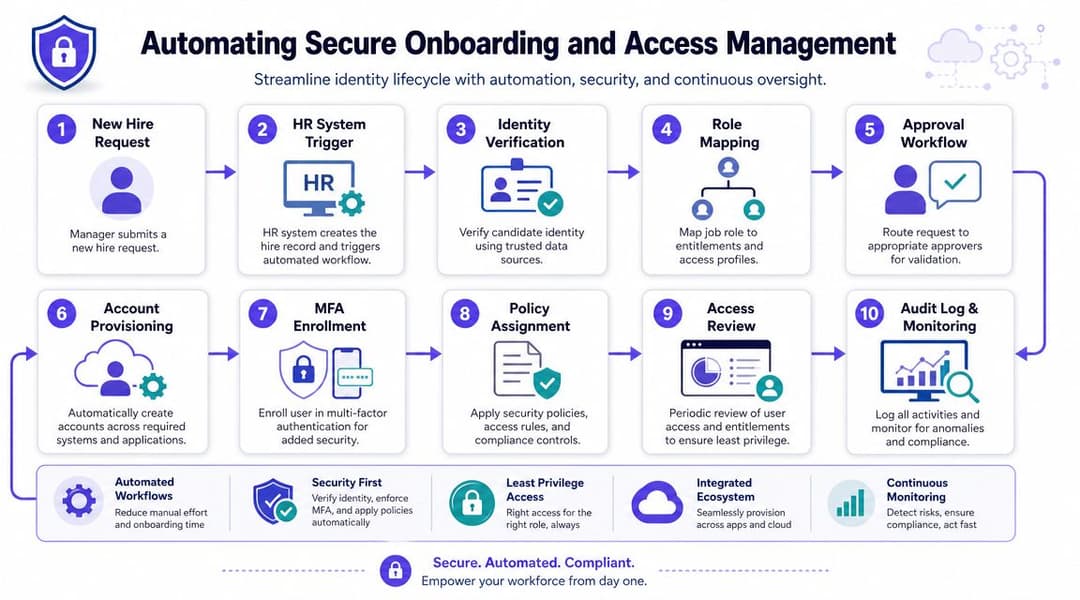
Si está evaluando opciones de orquestación en torno al cumplimiento de políticas y la admisión basada en la identidad, estas soluciones de control de acceso a la red muestran la capa de control más amplia que necesita en torno a la tecnología inalámbrica, no solo la radio en sí.
Diferentes grupos de usuarios necesitan diferentes rutas de incorporación
Un solo flujo de trabajo rara vez se adapta a todos. Use métodos separados para niveles de confianza separados.
- Los dispositivos administrados del personal deben utilizar autenticación basada en certificados o respaldada por el directorio con la menor fricción posible para el usuario.
- Los usuarios de BYOD necesitan un flujo de inscripción controlado que aplique políticas restringidas y condiciones claras de vencimiento o revisión.
- Los invitados necesitan un acceso fácil sin unirse al dominio de confianza del personal.
- Los dispositivos heredados necesitan un manejo de excepciones con privilegios estrictamente delimitados.
Aqu% es tambi%n donde una opci%n de plataforma puede simplificar la implementaci%n. Purple admite el acceso WPA2/3-Enterprise, la autenticaci%n respaldada por SSO, Passpoint/OpenRoaming e iPSK para dispositivos heredados, lo que se alinea bien con los entornos que intentan reemplazar las contrase%as compartidas sin tener que construir todo en torno a flujos de trabajo de RADIUS locales y portales cautivos.
Passpoint y acceso a WiFi de invitados sin contraseña
El WiFi para invitados tradicional a menudo obliga a los usuarios a pasar por un Captive Portal y una contraseña compartida, para luego dejarlos en una ruta de internet aislada. Eso puede funcionar, pero es tosco y sigue acostumbrando a las organizaciones a pensar en términos de "la contraseña de invitados".
Un mejor modelo es la incorporación sin contraseña a través de Passpoint o marcos de roaming relacionados, donde el intercambio de identidad ocurre de forma limpia y el tráfico se cifra desde el inicio de la sesión. Esto mejora tanto la seguridad como la experiencia del usuario. También reduce el trabajo de recepción en hoteles, la presión sobre los equipos de retail y la fricción en las salas de espera de atención médica o centros de transporte.
Una buena incorporación elimina los secretos compartidos del recorrido del usuario y elimina la limpieza manual por parte del equipo de administración.
Maneje las excepciones sin debilitar el estándar
No todos los dispositivos admiten 802.1X. Las impresoras, los escáneres especializados, las smart TVs, los reproductores de señalización y algunos dispositivos operativos siguen estando rezagados. Eso no significa que deba recurrir a una sola contraseña para toda la infraestructura.
Para esos dispositivos, utilice un enfoque por dispositivo como iPSK, luego vincule cada credencial al segmento correcto y limite lo que puede alcanzar. Si un dispositivo se ve comprometido, revoca ese único dispositivo. No tiene que cambiar la clave de toda la red.
La automatización es importante aquí porque la escala lo cambia todo. Un puñado de excepciones se puede gestionar a mano. Cientos de ellas en distintas propiedades, recintos o campus es donde las hojas de cálculo empiezan a generar deuda de seguridad.
Establecimiento de Monitoreo Activo y Respuesta a Incidentes
La seguridad WiFi falla en las operaciones con más frecuencia que en el diseño.
Una empresa puede implementar 802.1X, segmentar a los invitados del personal y reemplazar las contrase%as compartidas con un acceso basado en la identidad, para luego perder el control porque nadie vigila las desviaciones. Un certificado expira. Un SSID temporal sobrevive despu%s de un evento. Un inquilino agrega un AP no administrado en un espacio compartido. Un cambio de pol%tica env%a dispositivos al segmento equivocado. En grandes recintos y propiedades multiinquilino, esos fallos son comunes porque el WiFi cambia constantemente.
Qué monitorear continuamente
Comience con señales vinculadas al control de acceso y la aplicación de políticas, no solo al tiempo de actividad.
Enfoquese en:
- Éxitos y fallos de autenticación de RADIUS, proveedores de identidad o plataformas cloud NAC
- Inicios de sesión administrativos y cambios de configuración en controladores, APs, switches y gateways
- Nuevos SSIDs, objetos de políticas o reglas de excepción creados fuera de las ventanas de cambio aprobadas
- Patrones de asignación de clientes que muestran a usuarios o dispositivos terminando en el rol, VLAN o grupo de políticas incorrectos
- Estado de salud de los APs, estado del firmware y estado de sincronización del controlador en todos los sitios y propiedades
Las fallas de autenticación merecen contexto. Una ráfaga de fallas puede ser un problema de soporte tras la renovación de un certificado o un error de incorporación vinculado al SSO. También puede ser evidencia temprana de abuso de credenciales, clonación de dispositivos o una política mal definida que afecta a todo un grupo de usuarios.
El punto es simple. Monitoree los controles que deciden quién obtiene acceso, cómo lo obtiene y dónde aterriza después.
La detección de AP no autorizados es un control de rutina
Los AP no autorizados siguen generando algunas de las brechas más sencillas en un entorno inalámbrico bien diseñado. No siempre son maliciosos. En la práctica, muchos surgen por comodidad. Un empleado conecta un router de bajo costo para solucionar una zona sin cobertura. Un contratista deja un puente tras un evento. Un inquilino instala equipos de consumo en un edificio compartido y crea una ruta no administrada que evade sus políticas de autenticación y segmentación.
Es por eso que las comprobaciones periódicas de RF y de infraestructura pertenecen a las operaciones normales, no a una auditoría anual. Ejecute escaneos de WiFi en busca de puntos de acceso no autorizados y anomalías de señal junto con revisiones de configuración, comprobaciones de puertos de switch y recorridos físicos en áreas problemáticas.
Un AP no autorizado es peligroso porque evade las decisiones de identidad y políticas que estableció en otros puntos.
Cree un libro de jugadas de respuesta específico para WiFi
Los manuales de procedimientos genéricos de SOC no son suficientes. Los incidentes de redes inalámbricas requieren acciones que correspondan a los modos de falla inalámbricos.
Use una estructura simple de libro de jugadas:
Identificar el evento
Confirmar si el problema es un AP no autorizado, un fallo de certificado, una desviación de políticas, una actividad de autenticación inusual o un movimiento lateral sospechoso desde un segmento inalámbrico.Contener la exposición
Desactivar el SSID, revocar la credencial, poner en cuarentena el endpoint, eliminar el puerto del switch o bloquear el AP desde el controlador.Preservar la evidencia
Conservar los registros del controlador, las transacciones RADIUS, los eventos del proveedor de identidad, las capturas de configuración y los registros de cambios.Rastrear la ruta de acceso
Determinar qué identidad se autenticó, qué política se aplicó, qué segmento se asignó y a qué podía acceder el dispositivo.Corregir la brecha de control
Eliminar la causa raíz. Si una ruta de registro temporal no tenía caducidad, añadir caducidad. Si un puerto de inquilino permitía equipos no administrados, reforzar la política del puerto.
En entornos empresariales y de invitados, la velocidad de respuesta es crucial porque una sola excepción débil puede afectar a muchos usuarios a la vez. Un SSID de personal mal configurado puede exponer el acceso interno a gran escala. Un error en la política de invitados puede romper el aislamiento en todo un recinto. Un modelo de contraseña compartida dificulta la contención porque no hay una identidad única que revocar. El acceso basado en identidad ofrece al equipo una ruta de respuesta más clara.
Audite lo que la gente olvida
Las comprobaciones de mayor valor suelen ser de mantenimiento operativo:
| Elemento de auditoría | Por qué es importante |
|---|---|
| Revisión de cifrados heredados | Las configuraciones antiguas sobreviven a las migraciones y debilitan los estándares de políticas más nuevos |
| Verificación de la ruta de invitados | El tráfico de invitados suele estar menos aislado de lo que sugiere el diseño |
| Configuración del servidor de autenticación | La desviación aquí rompe la seguridad |
| Conciliación del inventario de AP | Con el tiempo aparece hardware desconocido o reemplazado |
| Revisión de dispositivos con excepción | Los permisos temporales a menudo se vuelven permanentes |
Trate el monitoreo de WiFi como parte de las operaciones de control de acceso. En entornos empresariales, de invitados y multiinquilino, así es como los equipos mantienen la identidad, la segmentación y la gestión de excepciones alineadas con el diseño.
Sus listas de verificación de seguridad de WiFi
Las contraseñas compartidas siguen dominando demasiados despliegues de WiFi. En entornos empresariales, de invitados y multiinquilino, ese modelo es el problema. La solución práctica es sustituir el acceso compartido general por identidad, políticas y una revocación rápida.
Utilice las siguientes listas de verificación para poner a prueba el entorno que realmente opera, no el que se muestra en el diagrama de diseño.
Hotelería y ubicaciones con gran afluencia de invitados
- Separar el acceso de invitados y del personal en la capa de políticas. Los dispositivos del personal, POS, PMS y sistemas de back-office deben autenticarse de manera diferente y aterrizar en diferentes segmentos de red.
- Eliminar las contraseñas compartidas impresas. Utilizar registro cautivo, SSO cuando sea apropiado, Passpoint/OpenRoaming para los recorridos compatibles y acceso basado en identidad para el personal.
- Aislar los dispositivos de habitaciones y del establecimiento. Las televisiones, la señalización, los termostatos, las cerraduras y otros sistemas IoT necesitan un acceso estrictamente delimitado, no una visibilidad local amplia.
- Establecer caducidad y propiedad en el acceso temporal. Las redes de eventos, los cambios de conferencias y el acceso de contratistas deben tener un propietario designado y una fecha de finalización automática.
- Probar desde el lado del usuario. Conectarse como invitado y verificar a qué se puede acceder. Hacer lo mismo para el personal, los contratistas y los dispositivos de las habitaciones.
TI corporativa y de campus
- Use WPA2-Enterprise o WPA3-Enterprise con 802.1X para el acceso del personal de trabajo.
- Vincule el acceso WiFi a los procesos del ciclo de vida de la identidad. Las nuevas incorporaciones obtienen el acceso correcto rápidamente. Los usuarios que se van lo pierden de inmediato.
- Prefiera la autenticación basada en certificados para terminales administrados. Reduce el riesgo de phishing y evita la carga de soporte de rotar secretos compartidos.
- Mantenga el BYOD separado del acceso administrado. Los diferentes niveles de confianza de los dispositivos deben dar como resultado diferentes políticas, diferentes VLAN o roles, y diferentes destinos.
- Elimine las excepciones de protocolos y cifrados antiguos. Si un dispositivo heredado aún necesita una configuración más débil, muévalo a una ruta contenida en lugar de debilitar el entorno principal.
Operaciones residenciales y propiedades multi-inquilino
- Mantenga a cada inquilino aislado por diseño. Una red de departamento, oficina o residente no debe tener acceso lateral a otra.
- Separe las operaciones del edificio del acceso de los inquilinos. Las cámaras, elevadores, control de acceso, medición y sistemas de planta necesitan su propia vía autenticada y un modelo de administración restringido.
- Emita credenciales por dispositivo para el hardware que no pueda usar autenticación de usuario moderna. Esto le da al equipo algo específico que revocar y auditar.
- Restrinja el acceso de contratistas por hora y destino. Los proveedores de mantenimiento rara vez necesitan un alcance de red amplio, y casi nunca lo necesitan por mucho tiempo.
- Revise los equipos no administrados y abandonados. Los equipos instalados por inquilinos, los AP de reemplazo y los switches olvidados cambian el perfil de riesgo rápidamente.
Controles universales para cualquier entorno
- Cambie todas las credenciales de administrador predeterminadas
- Desactive WPS, UPnP y la gestión remota que no utilice activamente
- Mantenga los AP, controladores, gateways y la infraestructura RADIUS con software compatible
- Realice análisis en busca de puntos de acceso no autorizados y SSIDs no autorizados
- Verifique que la política asignada, el segmento y los recursos accesibles coincidan con el diseño
- Revise las excepciones mensualmente. Los permisos temporales son el lugar donde los controles débiles se vuelven permanentes
Si el objetivo es mejorar la seguridad de WiFi en 2026, comience con quién obtiene acceso, cómo se autentica ese acceso y qué tan rápido se puede revocar. La seguridad de las contraseñas sigue importando en el extremo de la red. En infraestructuras grandes, la identidad, la segmentación y la incorporación controlada importan más.
Si est% reemplazando las contrase%as compartidas por un acceso WiFi basado en la identidad para invitados, personal o inquilinos, Purple es una opci%n a evaluar. Admite autenticaci%n empresarial, incorporaci%n basada en SSO, Passpoint/OpenRoaming y modelos de acceso por dispositivo para hardware heredado, lo que puede ayudar a los grandes recintos y propiedades distribuidas a modernizar la seguridad WiFi sin depender de credenciales compartidas generales.