
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk ProfileEs probable que se enfrente a una red que nadie ha querido tocar en años. Podría ser un antiguo SSID de invitados en un hotel, una WLAN de servicio para escáneres portátiles o una red de oficina "temporal" que se volvió permanente por accidente. Sigue funcionando, los usuarios se siguen conectando y, como cambiar el WiFi puede interrumpir las operaciones reales, simplemente se deja como está.
Así es exactamente como la seguridad WiFi débil sobrevive en producción.
Una migración de WPA a WPA2 no es solo una limpieza de configuración. Es el punto en el que decide si el extremo inalámbrico de su negocio seguirá basándose en un secreto compartido o si avanzará hacia un acceso basado en la identidad que pueda controlar, auditar y revocar de forma limpia. Si solo cambia un acrónimo por otro, mejorará las cosas. Si aprovecha el cambio para trasladar el acceso confidencial a una autenticación por usuario, solucionará el problema de fondo.
Por qué su red WPA es una bomba de tiempo activa
Si un antiguo SSID WPA sigue activo, no es un legado inofensivo. Es un punto débil activo. El patrón habitual es conocido: un perfil de AP olvidado, una red de invitados que nunca se rediseñó o un SSID de operaciones del que todavía dependen unos pocos dispositivos persistentes. Nadie quiere causar una interrupción del servicio, por lo que WPA permanece activo mucho más allá de su vida útil segura.
Por qué WPA es el lugar equivocado para quedarse estancado
WPA se introdujo como una solución provisional después de WEP. WPA2 se convirtió luego en el estándar de referencia tras su ratificación y lanzamiento de certificación en 2004, reemplazando a WPA y pasando a CCMP basado en AES con una clave de 128 bits en lugar del enfoque TKIP anterior de WPA, al mismo tiempo que agregó soporte de autenticación formal Enterprise para credenciales por usuario, como se describe en la historia de Wi-Fi Protected Access. Ese cambio es importante porque la seguridad inalámbrica dejó de centrarse únicamente en el cifrado y comenzó a enfocarse en el control de acceso.
La presencia de TKIP es la señal de alerta. Si su red aún depende de un protocolo diseñado como una envoltura de transición en torno a criptografía más antigua, no está operando una WLAN moderna. Está cargando con una deuda de compatibilidad en la parte más expuesta de su red.
Para muchas organizaciones del Reino Unido, esto no es algo hipotético. Una red de invitados, un SSID de back-office o un puente inalámbrico para dispositivos heredados pueden convertirse sutilmente en la ruta más fácil para ingresar a un entorno que, de otro modo, cuenta con controles adecuados.
Regla práctica: si todavía tiene WPA habilitado en cualquier lugar, trátelo como un incidente en espera de la oportunidad adecuada.
La decisión real no es WPA o WPA2
La transición técnica de WPA a WPA2 es sencilla. La decisión estratégica no lo es. Tiene dos caminos:
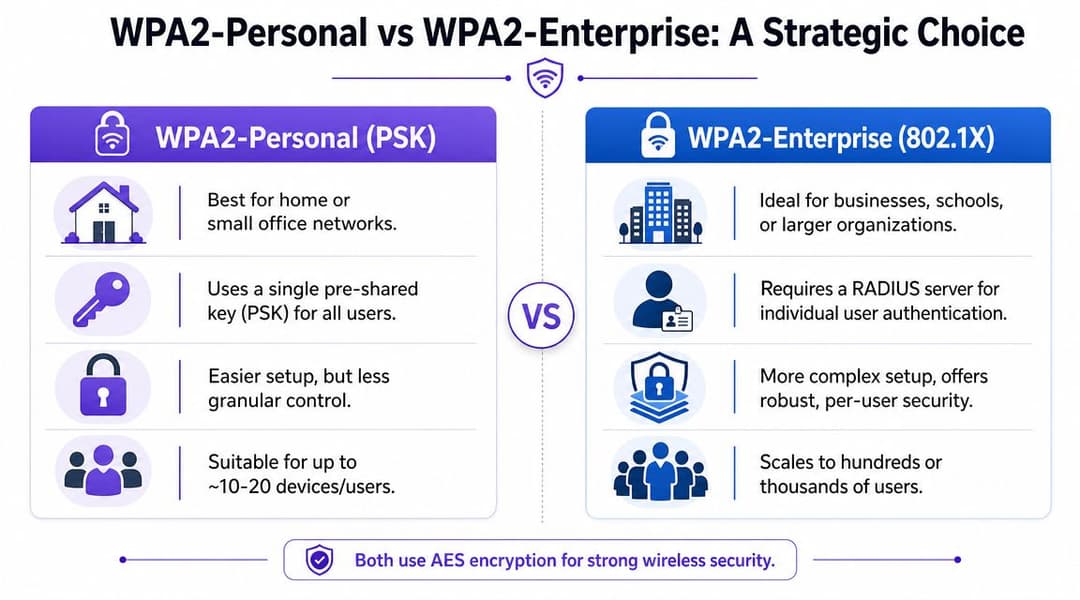
- WPA2-Personal funciona rápidamente y es fácil de implementar cuando se necesita un reemplazo veloz.
- WPA2-Enterprise utiliza credenciales individuales y se adapta a entornos donde el acceso del personal, la separación de invitados o la capacidad de auditoría son importantes.
Esa distinción importa más de lo que admiten muchas guías de migración. Cambiar WPA por WPA2-PSK mejora el modelo de cifrado, pero aún lo deja dependiendo de una contraseña compartida. Cambiar a Enterprise modifica por completo el modelo operativo.
Si está revisando las opciones para types of WiFi security, este es el momento de dejar de pensar únicamente en la compatibilidad y empezar a pensar en la identidad, la revocación y el control.
Auditoría de su red y dispositivos para WPA2
Antes de cambiar un solo SSID, realice un inventario adecuado. La mayoría de las migraciones inalámbricas fallidas no fracasan porque WPA2 sea difícil. Fracasan porque alguien descubre demasiado tarde que un escáner de almacén, una impresora, una caja registradora, un controlador de ascensor o un dispositivo clínico no pueden volver a conectarse tras el cambio de red.
Comience con lo que está en uso, no con lo que debería estar en uso.
Construya el inventario desde el borde de la WLAN hacia adentro
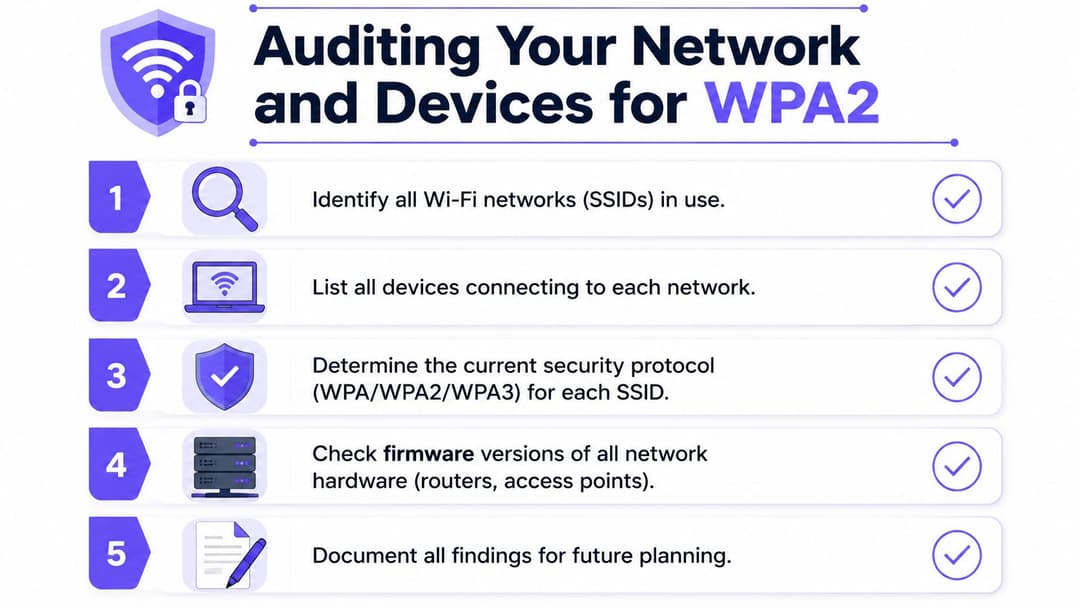
Una auditoría útil se realiza por capas. Primero identifique cada SSID que se esté transmitiendo. Luego mapee qué grupos de AP, sitios y VLANs se encuentran detrás de ellos. Después, enumere los dispositivos que se asocian a cada SSID.
Utilice los datos del controlador de plataformas como Meraki, Aruba, Mist, Ruckus, UniFi o la consola de administración de su proveedor actual. No se confíe únicamente de los nombres. "Guest-old", "scanner-temp" y "backoffice2" suelen ser los lugares donde sobrevive la seguridad obsoleta.
Un inventario práctico debe incluir:
- SSID y propósito. Registre si sirve a invitados, personal, IoT, operaciones o contratistas.
- Modo de seguridad. Registre si el SSID utiliza WPA, WPA2-Personal, WPA2-Enterprise o una configuración mixta.
- Dependencia de autenticación. Verifique si el SSID depende de una clave compartida, un servicio RADIUS interno o alguna excepción no documentada.
- Población de clientes. Agrupe los dispositivos en laptops, móviles, impresoras, escáneres, equipos de AV, sensores, cajas registradoras y puntos finales especializados.
- Propietario del negocio. Cada SSID necesita un propietario designado que pueda aprobar las ventanas de cambio y aceptar el retiro de dispositivos que no cumplan con las normas.
Verifique la infraestructura, no solo los clientes
Un punto de acceso puede admitir WPA2 en teoría y aun así descarrilar su migración en la práctica debido a firmware antiguo, plantillas heredadas o perfiles de modo mixto. Revise el firmware de los AP, las versiones de los controladores y las configuraciones de seguridad de radio heredadas. Si su infraestructura abarca varias generaciones de hardware, verifique cada sitio en lugar de asumir que una sola plantilla se aplica perfectamente a todos por igual.
Los SSIDs antiguos a menudo sobreviven porque están vinculados a objetos de políticas antiguos. Elimine los supuestos antes de eliminar los perfiles.
Donde las organizaciones suelen tener problemas es en el comportamiento de fallback. Puede pensar que está migrando un SSID de WPA a WPA2, pero la configuración heredada aún permite modos de transición que mantienen activo el comportamiento débil bajo una etiqueta diferente.
Una auditoría inalámbrica también debe realizarse junto con pruebas de exposición más amplias. Si ya está revisando las rutas de acceso remoto, los sistemas con conexión a internet y los límites de acceso de invitados, vale la pena considerar proteger su perímetro externo al mismo tiempo. El WiFi débil y la exposición externa vulnerable a menudo provienen del mismo hábito operativo: excepciones que se volvieron permanentes.
Decidir qué hacer con los dispositivos heredados
Algunos equipos más antiguos pueden migrar a WPA2 sin problemas. Otros no. Ahí es donde la mayoría de las guías dejan de ser útiles, porque "actualizar el dispositivo" no es un plan operativo viable cuando el dispositivo está sujeto a un contrato de servicio o controla un proceso en vivo.
La planificación de la migración para flotas de dispositivos más antiguos en el Reino Unido es un verdadero reto. La respuesta práctica es segmentar los clientes heredados, mantener el acceso exclusivo a WPA2 estrictamente aislado y utilizar los modos de transición solo como un puente temporal, especialmente en instalaciones con dispositivos de larga vida útil, dispositivos de visitantes y entornos mixtos BYOD, como se analiza en este debate de migración de la comunidad.
Una tabla de decisión sencilla ayuda:
| Tipo de dispositivo | Si es compatible con WPA2 de forma confiable | Si no lo es |
|---|---|---|
| Laptops y teléfonos del personal | Mover al SSID del personal de destino | Eliminar del SSID antiguo y solucionar el problema |
| Dispositivos de invitados | Mover a WPA2 de invitados o a un flujo de incorporación más fuerte | No mantener un acceso débil para ellos |
| Impresoras y escáneres | Probar primero en un segmento WPA2 aislado | Mantener en un segmento heredado aislado mientras se reemplazan |
| Sistemas IoT y de edificios | Colocar en una VLAN dedicada con una política estricta | Mantener aislados y documentar la ruta de retiro del servicio |
La clave es la prioridad. Mueva primero a las personas, luego a los dispositivos principales y al final al hardware con casos extremos. No permita que el endpoint más complejo decida la postura de seguridad para todos los demás.
WPA2-Personal frente a WPA2-Enterprise Una decisión estratégica
A menudo esto se presenta como una cuestión de complejidad. No lo es. Es una cuestión de control.
Si elige WPA2-Personal, está eligiendo el acceso compartido. Si elige WPA2-Enterprise, está eligiendo la identidad individual. Esos son modelos de seguridad diferentes, no solo pantallas de configuración diferentes.
Dónde encaja WPA2-Personal
WPA2-Personal es útil cuando el entorno es pequeño, estático y de baja complejidad. Un café pequeño, una oficina de proyecto temporal o una red operativa de un solo propósito pueden aceptar la compensación porque la velocidad de implementación importa más que la granularidad de la identidad.
El atractivo es obvio:
- Es rápido de configurar. Establece una contraseña en el SSID y actualiza los clientes.
- No necesita RADIUS. Esto elimina la sobrecarga de infraestructura.
- Funciona para casos de uso sencillos de invitados o de utilidad. Especialmente donde los usuarios no necesitan un acceso diferenciado.
Pero la debilidad es estructural. Cada usuario y dispositivo comparte el mismo secreto. El control de cambios se vuelve caótico. El proceso de baja se vuelve tosco. La rendición de cuentas desaparece.
Por qué WPA2-Enterprise cambia las reglas del juego
WPA2-Enterprise es la elección correcta cuando los usuarios, los dispositivos y los derechos de acceso deben ser distintos. Utiliza 802.1X/RADIUS, lo que significa que la red puede autenticar a cada usuario o dispositivo individualmente en lugar de permitir el ingreso de todos con una sola contraseña.
Eso le ofrece varias ventajas:
- Credenciales por usuario o por dispositivo en lugar de una sola PSK para todos
- Revocación más sencilla cuando alguien se va o se pierde un dispositivo
- Mejor capacidad de auditoría para el personal y los puntos finales administrados
- Opciones de segmentación más sólidas porque la política puede seguir a la identidad
Si necesita un recordatorio de cómo RADIUS server works in WiFi authentication, ayuda pensar en el AP como el guardián y en el RADIUS como la autoridad que decide quién pasa.
Las contraseñas compartidas son fáciles de emitir y difíciles de controlar. Las credenciales individuales son más difíciles de lanzar pero mucho más sencillas de gestionar en el día a día.
Cuál debería elegir
Utilice esta regla práctica:
- Use WPA2-Personal si el SSID tiene un alcance limitado, la base de usuarios es pequeña y el impacto de una vulnerabilidad está contenido.
- Elija WPA2-Enterprise cuando el personal se conecte, varios sitios compartan políticas, los contratistas vayan y vengan, o el tráfico de invitados y de negocios deba mantenerse operativamente separado.
Para cualquier red empresarial que soporte el acceso del personal, WPA2-Enterprise es el camino más sólido. También es el mejor trampolín para el acceso sin contraseñas y basado en la identidad más adelante. WPA2-Personal puede ser una solución provisional válida. No debería ser su diseño a largo plazo para SSIDs sensibles.
Guía de configuración Cómo migrar sus SSIDs a WPA2
Una vez completada la auditoría, avance con cuidado y mantenga la migración sin sobresaltos. Las transiciones más seguras son aquellas con pocas sorpresas, responsabilidades claras y sin configuraciones de respaldo ocultas.
El punto técnico más importante es simple: en las migraciones de WPA a WPA2, el modo de falla de mayor riesgo es dejar habilitado TKIP o el retorno al modo mixto. El método práctico es forzar únicamente WPA2-AES/CCMP, deshabilitar WPS y validar la reasociación de los clientes después de cambiar el perfil de seguridad del SSID. Esta misma guía también destaca la debilidad operativa de WPA2-Personal: una clave PSK comprometida afecta a toda la red, por lo que es mejor mover los SSIDs sensibles a WPA2-Enterprise (802.1X/RADIUS), como se explica en este panorama general de migración de WPA2 y WPA3.
Camino uno para WPA2-Personal
Si va a tomar la ruta de PSK, manténgala contenida y deliberada.
Cree un registro de cambios con el estado de destino exacto
Escriba la configuración actual de SSID, la configuración de cifrado de destino, el mapeo de VLAN, el alcance de DHCP, las ACL, el comportamiento de la pantalla de bienvenida si es relevante y las acciones de reversión. Si algo falla, la memoria no lo salvará.Establezca el SSID en WPA2 únicamente con AES/CCMP únicamente
No deje habilitado el modo mixto WPA/WPA2 por conveniencia. Eso mantiene disponible la antigua debilidad y anula el propósito de la migración.Deshabilite WPS
WPS no tiene lugar en la infraestructura empresarial. Si está habilitado, descárguelo mientras está aquí.Utilice una PSK nueva, no una reciclada
No tome el secreto compartido anterior y lo coloque en un nuevo modo de seguridad. Una migración es el momento adecuado para rotarlo por completo y controlar quién lo recibe.Mueva primero los dispositivos piloto de bajo riesgo
Realice pruebas con una laptop representativa, un teléfono administrado y un dispositivo operativo de cada clase clave. Si el piloto funciona, expándalo por fases.Retire el antiguo SSID WPA rápidamente una vez que la transición sea estable
Ejecutar ambos en paralelo durante demasiado tiempo invita a los usuarios y dispositivos no administrados a regresar a la opción más débil.
Ruta dos para WPA2-Enterprise
El modo Enterprise requiere más planificación, pero le brinda una red que puede gobernar.
A nivel tradicional, las piezas móviles son familiares:
- Autenticador. El punto de acceso o controlador WLAN
- Suplicante. El dispositivo cliente
- Servidor de autenticación. Habitualmente RADIUS
- Origen de identidad. Un directorio o proveedor de identidad utilizado para validar al usuario o dispositivo
El método antiguo consistía en implementar un RADIUS local, integrarlo con Active Directory u otra fuente de directorio, definir políticas de red y administrar manualmente la configuración del suplicante. Eso todavía funciona, y en algunos entornos regulados o altamente personalizados aún puede ser adecuado.
Qué funciona y qué no suele funcionar
Lo que funciona:
- Incorporación mediante certificados o credenciales gestionadas
- Separación clara de SSID para el personal, invitados e IoT
- Política vinculada a grupos de directorio o clases de dispositivos
- Un despliegue escalonado con perfiles de dispositivos previamente probados y aprobados
Lo que no suele funcionar:
- WiFi para el personal solo con contraseña y sin una disciplina estricta de baja de usuarios
- Un único SSID Enterprise que intenta dar servicio a todas las categorías de dispositivos
- Configuración ad hoc del suplicante por parte de los usuarios finales
- Mantener PSK como el respaldo "real" para cualquiera que tenga problemas
Si su plan de soporte técnico para la red inalámbrica es “darles la contraseña de respaldo”, entonces no ha implementado Enterprise. Ha implementado una vía de escape.
Un patrón más moderno consiste en mantener el modelo 802.1X pero trasladar la carga operativa a una plataforma gestionada, en lugar de construir y mantener toda la infraestructura usted mismo. Ahí es donde los servicios basados en identidad gestionados en la nube cobran sentido. Por ejemplo, Purple es compatible con WPA2-Enterprise y WPA3-Enterprise con 802.1X, se integra con directorios como Entra ID, Google Workspace y Okta, y puede sustituir los flujos de trabajo de contraseñas compartidas por un proceso de incorporación y revocación basado en certificados vinculado a los cambios de identidad.
Secuencia genérica de transición que sobrevive a las diferencias entre proveedores
Ya sea que use Meraki, Aruba, Ruckus, Mist, UniFi u otra WLAN empresarial, la secuencia es a grandes rasgos la misma:
- Clone el SSID existente en un perfil de prueba en lugar de editar el que está en producción a ciegas.
- Aplique el modo de seguridad de destino. WPA2-AES/CCMP únicamente para el destino de la migración.
- Confirme la VLAN y la política de firewall antes de las pruebas de autenticación. Una asociación exitosa no es lo mismo que un acceso utilizable.
- Pruebe el roaming y la reasociación a través de al menos dos AP.
- Revise los registros para detectar asociaciones fallidas, denegaciones de políticas y reintentos repetidos.
- Migre por cohortes. El personal primero, los dispositivos especializados después, los clientes heredados complicados al final.
- Elimine la ruta débil una vez que se demuestre el estado de destino.
Ese último paso importa. Las configuraciones de respaldo temporales suelen convertirse en arquitectura permanente.
Cómo validar la migración y planificar la reversión
Un corte de red inalámbrica no termina cuando los dispositivos se conectan. Termina cuando se conectan los dispositivos correctos, los incorrectos no lo hacen, y los equipos de soporte saben cómo se ve el estado normal después del cambio.
Valide por tipo de usuario y clase de dispositivo
No se limite a probar con su propia laptop y darlo por terminado. Cree una breve lista de validación que cubra el uso real:
- Prueba de terminal del personal. Conéctese a la red, realice roaming entre puntos de acceso, bloquee y reactive el dispositivo, y luego vuelva a conectarse tras el modo de suspensión.
- Prueba de dispositivos móviles. Compruebe un teléfono iPhone o Android actual si están dentro del alcance.
- Prueba de dispositivos operativos. Incluya al menos un escáner, impresora, terminal de pago o terminal especializado según corresponda.
- Prueba de flujo de trabajo de invitados. Si el SSID sirve a los visitantes, valide todo el trayecto desde la asociación hasta el acceso a internet.
Para implementaciones Enterprise, revise también los registros de autenticación. Los intentos fallidos suelen revelar discrepancias de políticas, problemas de certificados o dispositivos que intentan usar perfiles obsoletos de la antigua WLAN.
Utilice una lista de verificación para el Día 1
El primer día después de la transición es cuando aparecen la mayoría de las fallas ocultas. Mantenga la revisión simple y repetible.
| Verificación del Día 1 | Qué buscar |
|---|---|
| Fallas de asociación | Dispositivos atascados al unirse o intentándolo repetidamente |
| Registros de autenticación | Cuentas del personal rechazadas, credenciales caducadas, discrepancias en las políticas |
| Comportamiento de roaming | Usuarios que pierden llamadas o sesiones al moverse |
| Temas del Helpdesk | El mismo modelo de dispositivo o sitio que aparece repetidamente |
| Filtración del sistema heredado | Usuarios que se vuelven a conectar a SSIDs antiguos o que solicitan acceso de respaldo |
Las migraciones más limpias son aquellas en las que la reversión está documentada pero rara vez se necesita.
Construya la reversión antes de la puesta en marcha
Un plan de retorno no necesita ser elaborado. Necesita ser específico. Registre la configuración de seguridad anterior del SSID, el método de autenticación antiguo, cualquier vinculación de VLAN original y los pasos exactos para volver a habilitarlos si falla un servicio crítico.
También decida quién puede autorizar el retorno. Si el gerente de un almacén reporta un problema con un dispositivo, eso no es suficiente para revertir todo el entorno. Si falla un sistema de pacientes, un flujo de pagos o un proceso operativo central, es posible que deba actuar rápidamente.
Un plan de reversión práctico incluye:
- Capturas de pantalla guardadas o configuración exportada del perfil WLAN anterior
- Tomadores de decisiones designados para la aprobación de la reversión
- Un límite de tiempo para observar el problema antes de revertir los cambios
- Una plantilla de comunicación para la mesa de ayuda y los equipos del sitio
Una buena planificación de la reversión reduce el pánico. También hace que los equipos estén más dispuestos a eliminar configuraciones heredadas débiles porque saben que pueden recuperarse de manera segura si es necesario.
De WPA2 a Zero Trust El futuro del acceso a la red
Vale la pena realizar una migración exitosa de WPA a WPA2. Elimina la seguridad inalámbrica obsoleta, le sitúa en una base más sólida y genera espacio para limpiar años de excepciones heredadas.
Aún no es el estado final.
WPA2 proviene de una era anterior del diseño de redes. Incluso WPA2-Enterprise, aunque es mucho más fuerte que PSK, sigue dependiendo de modelos que muchos equipos consideran operativamente pesados si construyen todo ellos mismos. Es por eso que la estrategia inalámbrica moderna se está moviendo hacia el acceso guiado por la identidad, la incorporación basada en certificados y políticas que siguen a los usuarios y dispositivos en lugar de una clave secreta compartida.
Qué cambia en un modelo Zero Trust
La confianza cero (Zero Trust) en la capa inalámbrica significa que la red deja de confiar en la posesión de una contraseña como prueba de legitimidad. El acceso se vincula a una identidad verificada, al estado del dispositivo o a una incorporación gestionada, y la revocación ocurre en el momento en que cambia el estado en el directorio, no cuando alguien se acuerda de cambiar una contraseña de WiFi.
Ese cambio resuelve varios problemas de larga data:
- La baja del personal se vuelve inmediata porque el acceso se puede revocar a través del sistema de identidad
- El acceso de invitados se vuelve más limpio porque los usuarios no necesitan una contraseña compartida reutilizada
- Los entornos multi-tenant y de uso mixto se vuelven manejables porque el acceso se puede segmentar sin generar una proliferación de contraseñas
- Las excepciones de sistemas heredados se vuelven visibles porque destacan frente a un valor predeterminado basado en la identidad
Por qué esto hace que la migración de WPA2 sea parte de un plan mayor
El valor práctico de un proyecto de migración de WPA a WPA2 es que obliga a realizar una revisión exhaustiva de los SSIDs, las clases de dispositivos y los modelos de acceso. Esto es útil porque ese mismo trabajo sienta las bases para el siguiente paso: reducir por completo la dependencia de las PSKs y el registro manual.
Las plataformas creadas en torno a Passpoint, Hotspot 2.0, OpenRoaming e integración de directorios están cambiando la forma en que se ve el "WiFi seguro" en entornos reales como hoteles, complejos minoristas, centros de salud, terminales de transporte y edificios multi-inquilino. En lugar de preguntar quién sabe la contraseña, la red pregunta si el usuario o dispositivo tiene una identidad válida y la política correcta.
Si está planificando ese siguiente paso, el acceso a la red de confianza cero - Zero Trust network access es el enfoque adecuado. Sitúa al WiFi en la misma conversación de seguridad que la gestión de endpoints, el SSO y el acceso condicional, en lugar de tratar a la red inalámbrica como una excepción aislada.
El estado final práctico
Para futuros proyectos, el modelo más duradero se ve así:
- Los invitados utilizan una incorporación fluida y cifrada en lugar de soluciones alternativas de Captive Portal
- El personal se conecta con credenciales administradas o certificados
- Los dispositivos IoT y heredados obtienen un acceso estrictamente limitado, a menudo bajo políticas aisladas
- Los cambios de acceso siguen al directorio, no a la contraseña del pizarrón de anuncios
Eso no hace que WPA2 sea irrelevante. Lo hace transicional. Para muchos entornos, WPA2-Enterprise es el puente de una WLAN con contraseña compartida débil a algo mucho más cercano a Zero Trust.
Si solo realiza una migración de WPA a WPA2 porque una auditoría lo exigió, terminará con una red más segura. Si aprovecha la migración para reemplazar la confianza compartida con una identidad verificada, terminará con un diseño que no tendrá que deshacer el próximo año.
Si su equipo está abandonando WPA y quiere evitar caer en otro callejón sin salida de contraseñas compartidas, vale la pena evaluar a Purple como parte de la siguiente fase. Es compatible con WPA2-Enterprise y WPA3-Enterprise con 802.1X, se conecta a proveedores de identidad como Entra ID, Google Workspace y Okta, y ayuda a sustituir las claves compartidas y la fricción de los Captive Portal por un acceso a WiFi sin contraseñas y basado en la identidad para invitados, personal y entornos multi-tenant.



