
Cisco Meraki vs. Aruba: una comparación técnica para WiFi de invitados
Una comparación técnica autorizada de Cisco Meraki y HPE Aruba para implementaciones de WiFi de invitados a nivel empresarial. Esta guía ofrece información práctica para directores de TI y arquitectos sobre arquitectura, autenticación, segmentación de red e integración de analíticas independiente del hardware.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
Resumen Ejecutivo
Para los CTO y arquitectos de red en los sectores de hotelería, retail y sector público, seleccionar la infraestructura inalámbrica empresarial adecuada es una decisión crítica que determina la carga operativa y la experiencia de los invitados para el próximo ciclo de renovación. Esta guía técnica compara a dos líderes del mercado: Cisco Meraki y HPE Aruba.
Aunque ambas plataformas ofrecen un rendimiento sólido de WiFi 6/6E, difieren fundamentalmente en su arquitectura de gestión y en su enfoque del control de acceso a la red. Cisco Meraki se basa en un modelo de aprovisionamiento sin intervención (zero-touch) que prioriza la nube y que destaca en implementaciones distribuidas en múltiples sitios. HPE Aruba ofrece la flexibilidad de implementaciones híbridas y una sofisticada aplicación de políticas basadas en roles a través de ClearPass, lo que la convierte en el estándar para entornos de radiofrecuencia complejos y de alta densidad.
Independientemente del hardware subyacente elegido, los operadores empresariales deben abstraer su capa de inteligencia de invitados. Al integrar una plataforma independiente del hardware como Purple, las organizaciones garantizan el cumplimiento normativo, mantienen la continuidad de sus WiFi Analytics y permiten un aprovisionamiento de identidad avanzado a lo largo de cualquier ciclo de renovación de hardware.
Análisis Técnico Detallado: Arquitectura y Autenticación
Arquitectura del Plano de Gestión
La diferencia arquitectónica más significativa entre ambos proveedores radica en su plano de gestión.
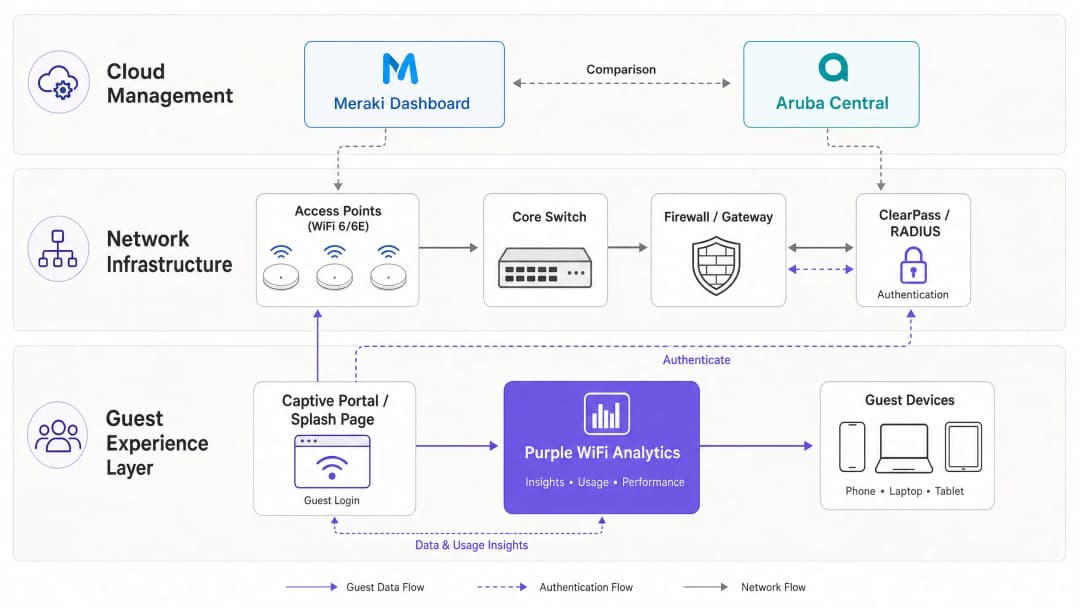
Cisco Meraki utiliza una arquitectura totalmente gestionada en la nube. El Meraki Dashboard sirve como una consola única para toda la configuración, el monitoreo y la gestión de firmware. Los puntos de acceso (APs) son "headless" y requieren conectividad a la nube de Meraki para recibir actualizaciones de políticas. Este modelo permite un verdadero aprovisionamiento sin intervención: los APs se pueden enviar a sucursales de Retail remotas, conectar a switches PoE y automáticamente extraerán sus plantillas de configuración.
HPE Aruba ofrece un enfoque híbrido. Mientras que Aruba Central ofrece una gestión en la nube comparable a Meraki, Aruba también admite controladores locales (Mobility Controllers). Este es un requisito esencial para muchas implementaciones en Healthcare y sector público, donde la soberanía de los datos o el estricto gobierno del NHS impiden enrutar el tráfico de gestión a través de la nube pública.
Autenticación de Invitados y Control de Acceso a la Red
El proceso de incorporación de invitados (onboarding) es el punto donde la política de red se encuentra con la experiencia del usuario.
Meraki maneja el acceso de invitados a través de páginas de bienvenida integradas o mediante la integración con un RADIUS externo. El Captive Portal nativo es funcional pero carece de la captura de datos sofisticada y la gestión de consentimiento necesarias para cumplir con la normativa GDPR moderna. Para implementaciones empresariales, la arquitectura estándar implica configurar el SSID de Meraki con un requisito de "Iniciar sesión con", apuntando a una URL de un Captive Portal externo (como Purple) y autenticando a través de RADIUS.
Aruba aborda esto a través de ClearPass Policy Manager, un dispositivo dedicado de control de acceso a la red (NAC). ClearPass Guest proporciona capacidades integrales para el autorregistro, la aprobación de patrocinadores y el control de acceso basado en roles (RBAC) granular. Sin embargo, ClearPass es un producto complejo e independiente que requiere licencias específicas y experiencia para administrarse de manera efectiva.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación: Mejores Prácticas para Despliegues Empresariales
1. Segmentación de Red y Diseño de VLAN
La segmentación de red adecuada es obligatoria para la seguridad y el cumplimiento de PCI-DSS. El tráfico de invitados debe estar aislado de las redes corporativas, de IoT y de puntos de venta (PoS).
- Implementación en Meraki: Cree un SSID de invitados dedicado y asígnelo a una VLAN específica (por ejemplo, VLAN 100). Use las reglas de firewall de Capa 3/7 de Meraki para denegar explícitamente el tráfico a las subredes de la LAN local, asegurando que los invitados solo tengan salida a internet.
- Implementación en Aruba: Utilice el firewall basado en roles de Aruba. Asigne el rol de "Invitado" al SSID y defina políticas que descarten cualquier tráfico con destino a espacios de direcciones IP privadas RFC 1918 antes de permitir el tráfico HTTP/HTTPS hacia la WAN.
Para profundizar en las estrategias de segmentación, consulte nuestra guía sobre Comparación de Puntos de Acceso Basados en Controlador frente a Administrados en la Nube.
2. Diseño de RF de Alta Densidad
En entornos de Hospitalidad (centros de conferencias) o terminales de Transporte, la ubicación de los puntos de acceso y la planificación de canales son fundamentales.
- Despliegue puntos de acceso WiFi 6E (6 GHz) como el Meraki MR57 o el Aruba AP-635 para mitigar la congestión en la banda de 5 GHz.
- Limite la radio de 2.4 GHz para proporcionar cobertura básica a los dispositivos IoT heredados, mientras dirige los dispositivos de los invitados a las bandas de 5 GHz y 6 GHz.
- La tecnología ClientMatch de Aruba históricamente proporciona una excelente dirección de clientes en entornos de alta densidad, mientras que Auto RF de Meraki maneja de manera efectiva la asignación dinámica de canales y potencia para sitios distribuidos.

Resolución de Problemas y Mitigación de Riesgos
Modos de Falla Comunes
- Fallos de redirección del Captive Portal: A menudo son causados por una interceptación agresiva de HTTPS (HSTS) o problemas de resolución de DNS antes de la autenticación. Asegúrese de que su Walled Garden incluya los dominios necesarios para la plataforma de Captive Portal, los proveedores de identidad (Apple, Google, Facebook) y las listas de revocación de certificados (CRL).
- Filtración de VLAN: Los puertos troncales de switch mal configurados pueden permitir que el tráfico de invitados se filtre hacia la red corporativa. Utilice siempre VLANs etiquetadas explícitamente para los enlaces ascendentes de los AP y evite utilizar la VLAN nativa para el tráfico de invitados.
- Enrutamiento asimétrico en entornos híbridos: Al migrar o mezclar proveedores, asegúrese de que la puerta de enlace predeterminada para la subred de invitados sea coherente y gestione la NAT correctamente para evitar la caída de conexiones con estado.
ROI e impacto empresarial
Implementar WiFi empresarial representa una inversión significativa de CapEx y OpEx. Para generar ROI, la red debe hacer algo más que proporcionar conectividad básica.
Al superponer la plataforma agnóstica de hardware de Purple sobre Meraki o Aruba, los recintos transforman un centro de costos en un activo generador de ingresos. La autenticación basada en perfiles de Purple (con más de 440 millones de usuarios globales) reduce la fricción al tiempo que recopila datos de origen. Esto permite la monetización de medios minoristas, marketing dirigido y análisis profundo de afluencia.
Como se señala en nuestro reciente libro de jugadas sobre Cómo mejorar la satisfacción de los invitados: El manual definitivo, la conectividad fluida es la base; la interacción inteligente es el diferenciador.
-
Escuche el informe técnico
Para profundizar en esta comparación durante 10 minutos, escuche nuestro podcast de informe para arquitectos sénior:
Definiciones clave
Aprovisionamiento de toque cero (ZTP)
La capacidad de configurar el hardware de red a través de la nube antes de que llegue al sitio, lo que le permite descargar su configuración automáticamente al conectarse a internet.
Crítico para los equipos de TI que implementan WiFi en cientos de sucursales minoristas sin tener que enviar ingenieros a cada sitio.
Control de acceso a la red (NAC)
Una solución de seguridad que aplica políticas a los dispositivos y usuarios que intentan acceder a la red, garantizando que solo las entidades autorizadas puedan ingresar.
Aruba ClearPass es un NAC dedicado; determina a qué puede acceder un usuario en función de su rol, tipo de dispositivo y ubicación.
Walled Garden
Una lista limitada de direcciones IP o dominios a los que un usuario puede acceder antes de haberse autenticado completamente en el Captive Portal.
Esencial para permitir que los dispositivos accedan a la página de splash de Purple, a los proveedores de identidad (como Google o Facebook para el inicio de sesión social) y a los servidores de validación de certificados antes de otorgar acceso total a internet.
RADIUS (Servicio de usuario de marcación de autenticación remota)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan a un servicio de red.
El protocolo estándar utilizado por Meraki y Aruba para comunicarse con Purple o ClearPass para verificar si se debe permitir el acceso de un invitado a la red WiFi.
VLAN (Red de área local virtual)
Una subred lógica que agrupa una colección de dispositivos de diferentes redes LAN físicas, aislando su tráfico de difusión.
El método principal para mantener el tráfico de la red WiFi de invitados completamente separado de los sistemas confidenciales de administración interna o de los puntos de venta (PoS).
WiFi 6E (802.11ax en 6 GHz)
Una extensión del estándar WiFi 6 que utiliza el espectro de 6 GHz recientemente disponible, proporcionando canales más amplios y menos interferencia.
Crucial para preparar para el futuro a recintos de alta densidad como estadios, garantizando que la red pueda manejar miles de conexiones simultáneas sin la congestión de dispositivos heredados.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver y con la que debe interactuar antes de que se le conceda acceso.
El punto de contacto principal para invitados donde se aceptan los términos, se recopila el consentimiento de marketing y se genera la interacción con la marca.
Autenticación basada en perfiles
Un método en el que los usuarios se autentican una vez y, posteriormente, son reconocidos sin problemas en una red de recintos sin tener que ingresar sus credenciales repetidamente.
El enfoque de Purple para crear una experiencia de invitado sin fricciones, aprovechando una red global de más de 440 millones de usuarios.
Ejemplos resueltos
Un hotel resort de 400 habitaciones necesita implementar WiFi de invitados en los bloques de alojamiento, un centro de conferencias de alta densidad y las áreas de albercas al aire libre. Cuentan con un equipo de TI reducido de solo dos ingenieros y requieren la captura de datos de marketing en cumplimiento con el GDPR.
Implemente AP Cisco Meraki MR46 en los bloques de alojamiento y AP MR57 (WiFi 6E) en el centro de conferencias para soporte de alta densidad. Utilice Meraki Dashboard para el aprovisionamiento de toque cero y la gestión unificada, reduciendo la carga de trabajo del pequeño equipo de TI. Para el requisito de marketing, configure el SSID de invitados de Meraki para que use una URL de splash personalizada que apunte a Purple WiFi. Purple gestionará el Captive Portal, el consentimiento de GDPR y la captura de datos, integrándose con Meraki a través de RADIUS para la autenticación.
Un gran consorcio de hospitales del sector público requiere WiFi de invitados para pacientes y visitantes. Las estrictas regulaciones de gobernanza de datos de la salud pública exigen que ningún tráfico de gestión de red pase por una nube pública. También necesitan integrarse con el Active Directory existente para el acceso BYOD del personal en un SSID independiente.
Implemente puntos de acceso HPE Aruba AP-515 gestionados por Aruba Mobility Controllers locales. Esto garantiza que todo el tráfico de gestión y del plano de control permanezca dentro del centro de datos del hospital. Implemente ClearPass Policy Manager para gestionar los complejos requisitos de NAC: integrarse con Active Directory para el BYOD del personal y proporcionar un portal de invitados seguro y segmentado para los pacientes. Purple aún se puede integrar a través de ClearPass para proporcionar analíticas avanzadas y roaming fluido (como OpenRoaming) sin violar la restricción de gestión local.
Preguntas de práctica
Q1. Una cadena de tiendas minoristas con 150 sucursales pequeñas necesita implementar WiFi para invitados. No cuentan con personal de TI dedicado en las sucursales y dependen de un pequeño equipo central. ¿Qué arquitectura de plataforma es más adecuada?
Sugerencia: Considere la carga operativa de implementar hardware en 150 ubicaciones sin experiencia técnica en el sitio.
Ver respuesta modelo
Cisco Meraki es el enfoque recomendado. Su arquitectura exclusivamente en la nube y el aprovisionamiento zero-touch permiten al equipo de TI central configurar plantillas en el Dashboard. El hardware se puede enviar directamente a las sucursales, ser conectado por el personal de la tienda, y descargará automáticamente su configuración, reduciendo significativamente la complejidad y los costos de implementación.
Q2. Está configurando una red WiFi para invitados en un hotel. Debe asegurarse de que los huéspedes no puedan acceder a los servidores del sistema de reservaciones del hotel ubicados en la misma infraestructura de red física. ¿Cuál es el enfoque estándar?
Sugerencia: Piense en el aislamiento de Capa 2 y en el control de límites de Capa 3.
Ver respuesta modelo
El enfoque estándar es la segmentación estricta de la red. El SSID de invitados debe asignarse a una VLAN dedicada (por ejemplo, VLAN 200), completamente separada de la VLAN corporativa (por ejemplo, VLAN 10). Además, se deben aplicar reglas de firewall de Capa 3 o 7 a nivel de AP o puerta de enlace para denegar explícitamente cualquier tráfico de la VLAN de invitados destinado a direcciones IP privadas RFC 1918 (la red interna), permitiendo únicamente el tráfico destinado a la internet pública.
Q3. Un recinto desea capturar datos de invitados con fines de marketing y garantizar el cumplimiento de GDPR. ¿Por qué depender únicamente de las páginas de inicio de sesión nativas proporcionadas por los proveedores de hardware suele ser insuficiente para los requisitos empresariales?
Sugerencia: Considere la diferencia entre el control de acceso a la red y la gestión del consentimiento y la privacidad de los datos.
Ver respuesta modelo
Las páginas de inicio de sesión nativas del proveedor están diseñadas principalmente para el control de acceso básico a la red (aceptar términos y condiciones). Por lo general, carecen de las funciones sofisticadas necesarias para el marketing y el cumplimiento normativo modernos, como la gestión detallada del consentimiento, las políticas de retención de datos, los flujos de trabajo de derecho al borrado, las integraciones de inicio de sesión social y la sincronización fluida con CRM. Se requiere una plataforma superpuesta como Purple para manejar la compleja carga de cumplimiento normativo y abstraer la capa de inteligencia de invitados del hardware subyacente.
Preguntas frecuentes
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
Continúe leyendo esta serie
¿Qué es un WLC (Wireless LAN Controller) y todavía se necesita uno?
Esta guía exhaustiva explora la evolución de los Wireless LAN Controllers (WLCs) y proporciona un marco técnico para determinar la arquitectura adecuada en 2026. Cubre modelos tradicionales de hardware, gestionados en la nube y sin controlador, detallando su impacto en el cumplimiento, la escalabilidad y la experiencia de los invitados.
Red Mesh frente a Access Points: ¿Cuál es mejor para recintos grandes?
Esta guía técnica proporciona una comparación definitiva entre las redes mesh y los access points cableados tradicionales para recintos de gran escala, abordando la arquitectura, el balance de rendimiento y la estrategia de despliegue. Equipa a los gerentes de TI, arquitectos de red y CTO con marcos de trabajo prácticos para diseñar infraestructuras de WiFi de alto rendimiento y cumplimiento normativo para los sectores de hospitalidad, retail, eventos y entornos del sector público. La guía también vincula estas decisiones arquitectónicas con la plataforma de analítica y guest WiFi agnóstica de hardware de Purple, demostrando cómo la elección de la infraestructura adecuada impulsa resultados de negocio medibles.
Comparación entre Puntos de Acceso Basados en Controlador y Gestionados en la Nube
Esta guía de referencia técnica compara las arquitecturas de Puntos de Acceso basadas en controlador y gestionadas en la nube para entornos empresariales. Proporciona a los líderes de TI un marco de trabajo neutral respecto a proveedores para evaluar modelos de implementación, costo total de propiedad e integración con plataformas de inteligencia de visitas como Purple.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.