
Proveedores de WiFi para parques vacacionales y de caravanas: qué buscar para huéspedes, propietarios y personal
Podrá preseleccionar a los proveedores de WiFi para parques vacacionales en función de las preguntas que marcan la diferencia: redes para propietarios, filtrado seguro para familias, acceso para el personal vinculado a su proveedor de identidades y reutilización del hardware. También podrá configurar la captura de consentimiento para reservas recurrentes e incluir en el contrato condiciones de picos de temporada, tiempo de actividad y propiedad de los datos.
Parte de nuestra serie principal: WiFi para invitados: la guía completa →
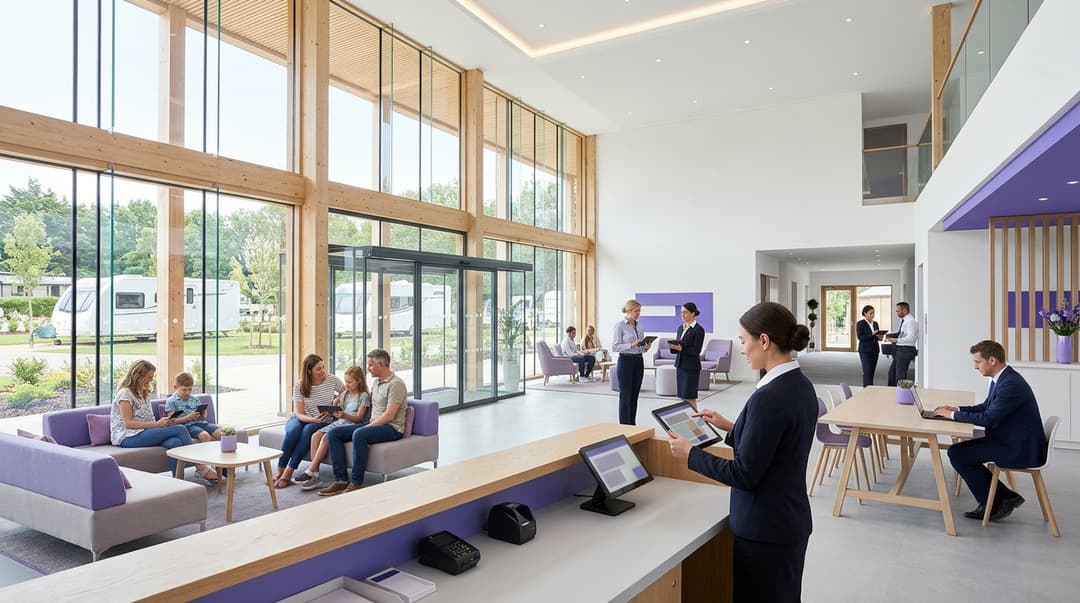
Un parque vacacional necesita tres redes independientes en los mismos puntos de acceso. Los huéspedes necesitan un inicio de sesión rápido y con filtros familiares. Los propietarios de cabañas y caravanas necesitan una red doméstica privada que dure toda la temporada. El personal necesita una red segura para cajas registradoras y dispositivos portátiles. Elija un único proveedor que gestione las tres, recopile correos electrónicos con consentimiento para nuevas reservas y ofrezca precios justos para los picos de temporada.
¿Qué redes WiFi necesita un parque vacacional y quién utiliza cada una?
Muchos parques todavía operan con un solo nombre de red (SSID) y una contraseña compartida, o con una página para invitados añadida a la red de propietarios. Ese diseño les falla a los tres grupos al mismo tiempo.
- Los huéspedes de vacaciones se encuentran con un inicio de sesión diseñado para otra persona.
- Los propietarios pueden ver los dispositivos de sus vecinos y pierden la vinculación de su Smart TV cada vez que se cambia la contraseña.
- Las cajas registradoras del personal comparten red con todos los teléfonos de los huéspedes del parque.
La solución es separar el tráfico según quién se conecta, no según dónde se encuentra. Purple llama a esto una red basada en la identidad (Identity-Based Network). Cada persona o dispositivo se identifica al iniciar sesión y se le ubica en la red adecuada, con la política correcta. Todo esto funciona en los mismos puntos de acceso.
Cada red se mantiene separada mediante una VLAN (red de área local virtual). Una VLAN es un segmento lógico que mantiene el tráfico separado incluso cuando comparte hardware físico. La tabla detalla las cuatro redes que opera un parque bien administrado.
| Red | Quién se conecta | Cómo inician sesión | Aislamiento | Filtrado | Qué obtiene el parque | Producto de Purple |
|---|---|---|---|---|---|---|
| Invitados | Huéspedes de vacaciones, visitantes de un día, asistentes a eventos | Portal cautivo: correo electrónico o inicio de sesión mediante redes sociales, en un solo toque | Los huéspedes no pueden ver los dispositivos de los demás | Filtrado apto para familias activado por defecto | Datos propios con consentimiento para nuevas reservas | WiFi para invitados con Shield; Engage para correo electrónico |
| Propietarios | Propietarios de cabañas y caravanas y sus familias | iPSK: una clave personal por propietario, válida toda la temporada | Red de área privada (PAN) por propietario | Bloqueo de malware y phishing; filtrado de contenido para adultos a elección del propietario | Un servicio de calidad doméstica que puede incluir en las cuotas de estancia | Multi-Tenant WiFi |
| Personal | Equipos de recepción, bar, tienda, limpieza y mantenimiento, trabajadores de temporada | IEEE 802.1X contra Microsoft Entra ID, Okta o Google Workspace | VLAN independiente, sin ruta a las redes de invitados o propietarios | Bloqueo de malware y phishing | Acceso que finaliza cuando se deshabilita la cuenta del empleado | Staff WiFi |
| Dispositivos operativos | Terminales de tarjetas, cajas registradoras, cámaras de barrera, cargadores de vehículos eléctricos | Clave única o certificado por dispositivo | VLAN bloqueada, con alcance para PCI DSS | Lista de permitidos únicamente para los destinos requeridos | Alcance de evaluación PCI DSS más reducido | Staff WiFi |
Un portal cautivo es la página web que ve un dispositivo antes de acceder a internet, donde el visitante inicia sesión o acepta los términos.
Dónde se diferencian verdaderamente los proveedores de WiFi para parques vacacionales
Casi cualquier proveedor puede implementar un portal cautivo. Las verdaderas diferencias se aprecian en cuatro aspectos: la red para propietarios, el filtrado, la vinculación entre el acceso del personal y su proveedor de identidad, y si usted debe adquirir hardware nuevo.
Inicio de sesión para invitados que toma segundos
Los huéspedes suelen llegar cansados, en un auto lleno de niños y a un complejo rural con poca señal móvil. El WiFi para invitados de un parque vacacional debería solicitar lo mínimo: un nombre, una dirección de correo electrónico y una casilla desmarcada para aceptar comunicaciones comerciales. Cada campo obligatorio adicional le cuesta registros perdidos.
Haga a cada proveedor las siguientes preguntas:
- ¿Cuántos campos son obligatorios y es posible modificarlos por parque?
- ¿Puede un huésped que regresa volver a conectarse automáticamente durante el resto de su estancia?
- ¿Puede cada parque de su grupo tener su propia imagen de marca, mapa del complejo y promociones, todo gestionado desde una única consola?
- ¿Se puede limitar el ancho de banda por invitado, de modo que 300 caravanas viendo transmisiones en línea en una tarde lluviosa no dejen sin conexión las terminales de pago de la tienda?
- ¿El portal es compatible con OpenRoaming?
OpenRoaming es una federación administrada por la Wireless Broadband Alliance. Permite que los teléfonos se conecten automáticamente a las redes WiFi participantes mediante una identidad que ya poseen. Está basada en Passpoint, también conocida como Hotspot 2.0, el estándar para un inicio de sesión cifrado y automático en redes WiFi públicas.
El modelo de inicio de sesión es el mismo que utilizan los hoteles para sus huéspedes. Purple gestiona el WiFi para invitados de marcas de hospitalidad como Premier Inn y los pubs de Stonegate.
Una red doméstica privada para propietarios de cabañas y caravanas
Los propietarios tratan la cabaña como un segundo hogar. Llevan Smart TVs, dispositivos de streaming, impresoras, timbres con video y termostatos inteligentes. Muchos de estos dispositivos no pueden completar un portal cautivo: requieren una contraseña estándar de WPA2 o WPA3, y necesitan comunicarse entre sí en la red.
El servicio de WiFi para propietarios de cabañas funciona mejor con iPSK (clave precompartida de identidad), también comercializada como PPSK (clave precompartida privada). Cada propietario recibe una contraseña única en el mismo nombre de red. La contraseña identifica al propietario y ubica sus dispositivos en un segmento privado.
Purple llama a esto una Red de Área Privada (PAN). Es una burbuja de red privada que acompaña al propietario por todo el parque. Su teléfono puede transmitir contenidos a su propio televisor, pero nunca al del vecino. Este es el mismo modelo que ofrece el WiFi multiinquilino de Purple en complejos multifamiliares de alquiler y residencias para estudiantes, donde los inquilinos esperan una red de calidad doméstica en un edificio compartido.
Haga a cada proveedor las siguientes preguntas:
- ¿Puede un propietario mantener una misma clave durante toda la temporada y conservarla el año siguiente?
- ¿Es posible revocar la clave de un propietario el mismo día en que se vende una cabaña y emitir una nueva para el comprador, sin afectar a nadie más?
- ¿Puede asignar a los propietarios un nivel de ancho de banda superior al de los invitados?
- ¿La red privada del propietario funciona tanto en la casa club y en la zona de la alberca como en la cabaña?
- ¿El proceso de altas, traslados y bajas (JML) se administra desde la consola o mediante un ticket de soporte técnico?
Filtrado seguro para familias en la red de invitados
Su red para invitados transmitirá el tráfico de los dispositivos de niños durante todas las vacaciones escolares. El filtrado debe estar activado de forma predeterminada. Bloquee contenido para adultos, juegos de azar, malware y suplantación de identidad (phishing), y aplique SafeSearch en los principales motores de búsqueda.
La mayoría de los proveedores aplican el filtrado en la capa de DNS. El DNS (Domain Name System) traduce el nombre de un sitio web en una dirección. Un filtro de DNS se niega a resolver nombres en categorías bloqueadas, por lo que la página nunca se carga. Esto funciona en cualquier dispositivo sin necesidad de instalar software.
El filtrado de DNS tiene un límite conocido. Un visitante que utilice una VPN o DNS cifrado (DNS over HTTPS) puede eludirlo. Pregunte a cada proveedor cómo gestiona esas vías de omisión. Algunos parques también buscan Friendly WiFi, el programa de acreditación del Reino Unido para redes públicas de WiFi con filtrado. Si desea mostrarlo, pregunte si el filtrado del proveedor cumple con sus criterios.
Filtre cada red según las personas que la utilicen:
- Red para invitados: categorías seguras para toda la familia, de aplicación obligatoria.
- Red de propietarios: bloqueo de malware y suplantación de identidad (phishing), dejando el filtrado para adultos a criterio del propietario. Los propietarios son adultos en su propia casa.
- Red del personal: bloqueo de malware y suplantación de identidad (phishing), además de cualquier política empresarial que usted defina.
Purple Shield aplica un filtrado seguro para familias a la red de invitados desde la misma consola que gestiona el inicio de sesión. No necesita un proveedor de filtrado independiente. Las ventajas de combinar estos servicios se detallan en Reemplazo de proveedores independientes de WiFi para invitados, RADIUS y filtrado de DNS: el caso de la consolidación para propiedades con múltiples ubicaciones.
Acceso para el personal que inicia y finaliza con la cuenta de empleado
Los parques contratan a mucho personal de temporada. Una contraseña compartida para empleados que se entrega en marzo sigue siendo válida en noviembre, mucho después de que la mayor parte del equipo se haya ido. Reemplácela con IEEE 802.1X.
IEEE 802.1X es el estándar para el control de acceso a la red basado en puertos. Un dispositivo debe autenticarse antes de acceder a la red. La comprobación se realiza a través de un servidor RADIUS (Remote Authentication Dial-In User Service), que verifica las credenciales con su proveedor de identidades. EAP-TLS se autentica con un certificado de dispositivo. PEAP se autentica con un nombre de usuario y una contraseña dentro de un túnel cifrado.
Conecte RADIUS con Microsoft Entra ID, Okta o Google Workspace. Cuando Recursos Humanos inhabilita la cuenta de un trabajador de temporada, su acceso a la red WiFi finaliza en ese mismo instante. SCIM (System for Cross-domain Identity Management) mantiene sincronizados dichos cambios de cuenta de forma automática.
Las terminales de tarjetas y las cajas registradoras necesitan su propio segmento aislado. PCI DSS considera la segmentación de red como una forma de reducir los sistemas dentro del alcance de la evaluación. Mantener los dispositivos de pago alejados del tráfico de invitados reduce lo que el evaluador debe examinar. Utilice WPA3 siempre que el dispositivo lo admita.
Funcionamiento en los puntos de acceso que ya posee
Purple es independiente del hardware. Funciona como una capa superpuesta en la nube sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Un parque con una cobertura exterior sólida no necesita reemplazar toda su infraestructura para añadir redes para propietarios y personal. En Por qué su próxima actualización de WiFi no necesita hardware nuevo se explica este enfoque.
Hay que tener en cuenta dos advertencias. En primer lugar, la cobertura es una cuestión de diseño de radiofrecuencia. Ninguna plataforma de software puede solucionar una zona muerta entre dos filas de cabañas, así que solicite un estudio de cobertura antes de firmar. En segundo lugar, la densidad máxima en la casa club y en la sala de espectáculos puede justificar puntos de acceso más modernos. En WiFi 6 (802.11ax) explicado se abordan las mejoras de capacidad.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
¿Cómo se convierte el inicio de sesión de los huéspedes en una lista de reservas recurrentes a la que enviar correos?
El inicio de sesión de los huéspedes es el único punto donde un parque puede recopilar datos de contacto de primera fuente de cada adulto del grupo, no solo de quien hizo la reserva principal. Si los recopila correctamente, se convertirán en la lista de reservas recurrentes para la próxima temporada. Si los recopila de forma descuidada, no podrá enviarles correos de forma legal.
Capture el consentimiento reconocido por el regulador
Utilice una casilla de inclusión voluntaria de elección consciente. La casilla de marketing debe estar desmarcada y mantenerse separada de la aceptación de las condiciones de uso. El considerando 32 del GDPR establece de forma explícita que las casillas marcadas previamente no constituyen un consentimiento válido. El artículo 7 exige que usted demuestre el consentimiento, por lo que el proveedor debe almacenar lo siguiente:
- el texto mostrado en ese momento;
- la fecha y la hora de la inclusión voluntaria;
- el parque en el que el huésped inició sesión.
En el Reino Unido, la normativa Privacy and Electronic Communications Regulations (PECR) regula el marketing por correo electrónico dirigido a particulares. La excepción de "soft opt-in" solo cubre los datos de contacto recopilados durante una venta o la negociación de una. Un inicio de sesión en WiFi no es una venta. Trate las inclusiones voluntarias de WiFi como un consentimiento formal y envíe comunicaciones de marketing únicamente a los huéspedes que hayan marcado la casilla.
Los menores de edad requieren una atención especial. Según el artículo 8 del UK GDPR, los menores de 13 años no pueden otorgar su propio consentimiento para los servicios en línea que se les ofrecen directamente. Diseñe el portal para que sean los adultos quienes inicien sesión y reserve las opciones de marketing exclusivamente para ellos.
Convierta los inicios de sesión en segmentos
Cada inicio de sesión registra qué parque visitó el huésped, cuándo y con qué frecuencia regresa. WiFi Analytics añade los lugares en los que pasó el tiempo, como la alberca, el restaurante o la sala de espectáculos. Estos datos le permiten crear segmentos, por ejemplo:
- familias que se hospedaron durante las vacaciones escolares;
- parejas que visitaron en temporada media o baja;
- huéspedes que utilizaron el restaurante todas las noches.
Envíe la oferta adecuada en el momento oportuno
Purple Engage envía correos electrónicos automatizados a partir de esos segmentos:
- un agradecimiento tras el check-out;
- una oferta por reserva anticipada programada para el aniversario de la estancia;
- una promoción para un parque hermano del grupo.
Las cancelaciones de suscripción se aplican de inmediato. Purple se integra con plataformas de CRM y marketing, de modo que los contactos que dieron su consentimiento también pueden transferirse al sistema de reservas que su equipo de marketing ya utiliza.
Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials, y cumple con GDPR y CCPA. Registra 500 millones de usuarios e inicios de sesión al año en más de 80,000 ubicaciones.
¿Qué debe estipular el contrato sobre los picos estacionales y los precios por sitio?
La ocupación en un parque vacacional puede variar desde unos cuantos propietarios en febrero hasta miles de dispositivos en agosto. El modelo de precios determina si su factura fluctuará al mismo ritmo.
| Modelo de precios | Cómo se calcula la factura | Impacto en agosto | Impacto en temporada baja | Riesgo para el parque | Qué solicitar |
|---|---|---|---|---|---|
| Por sitio | Tarifa plana anual por parque | Sin cambios | Sin cambios | Pagar la tarifa completa durante el cierre de invierno | Todas las redes incluidas en la tarifa de cada sitio |
| Por punto de acceso | Tarifa por cada punto de acceso administrado | Aumenta solo si añade puntos de acceso | Sin cambios | Una mejor cobertura en exteriores incrementa la factura | Rangos que no penalicen la cobertura |
| Por dispositivo conectado o inicio de sesión | Tarifa por cada dispositivo o sesión | Aumenta con la ocupación | Disminuye con la ocupación | El presupuesto varía según el clima y las vacaciones escolares | Un límite mensual en los cargos |
| Por red o módulo | Tarifas independientes para las redes de huéspedes, propietarios y personal | Sin cambios | Sin cambios | Tres conceptos de cobro para una sola propiedad | Una sola licencia que cubra todas las redes |
Independientemente del modelo que elija, incluya estos términos en el contrato:
- Capacidad en horas pico. La plataforma acepta cada inicio de sesión en su día de mayor actividad sin limitaciones de velocidad ni filas de espera.
- Tiempo de actividad y créditos de servicio. Obtenga una cifra de disponibilidad garantizada con créditos en caso de incumplimiento. La disponibilidad de la plataforma de Purple es del 99.999%.
- Horario de soporte. Cobertura para fines de semana y días festivos, ya que es cuando sus parques están llenos.
- Cambios en los sitios. Posibilidad de agregar o eliminar un parque a mitad del plazo a un precio prorrateado, para adquisiciones y ventas de propiedades.
- Continuidad para los propietarios. Las claves de los propietarios se mantienen tras renovaciones y actualizaciones de la plataforma, evitando que tengan que volver a vincular sus dispositivos.
- Propiedad de los datos. Los datos de los huéspedes le pertenecen a usted, con una exportación completa de contactos y registros de consentimiento al finalizar el contrato.
- Red de retorno (backhaul). Especifique quién suministra y da soporte a la línea de internet de cada parque. Una plataforma de WiFi no puede añadir ancho de banda que la línea física no soporte.
Dos casos prácticos
Estos casos muestran cómo se aplica la lista de verificación en tipos reales de parques. Las cifras son supuestos de planificación, no parámetros de referencia. Sustitúyalas por sus propios números.
Caso 1: un parque costero separa a los huéspedes, a los propietarios y al personal
Situación. Un parque costero de 400 parcelas cuenta con 150 cabañas de propietarios y 250 caravanas vacacionales y parcelas para acampar. Utilizaba una sola contraseña de WPA2 para todos, la cual se cambiaba cada marzo. También organiza un fin de semana de música de tres días cada mes de julio.
Qué se hizo. El parque conservó sus puntos de acceso exteriores Ruckus existentes y añadió una capa en la nube con cuatro redes:
- Los propietarios recibieron claves iPSK individuales.
- El personal pasó a 802.1X autenticado contra Microsoft Entra ID.
- Las terminales de pago con tarjeta se trasladaron a una red VLAN bloqueada.
- El filtrado de Shield se habilitó en la red de huéspedes.
Para el fin de semana de música, los asistentes obtuvieron su propia página de portal personalizada con su marca, el mismo enfoque abordado en Proveedores de WiFi para recintos de eventos: portales cautivos por evento, acceso para expositores e informes de asistentes.
Resultado medible.
- Cuando se vende una cabaña, el equipo revoca una clave en lugar de volver a emitir una contraseña para 150 propietarios.
- La cantidad de contraseñas compartidas del personal pasa de una a cero. Los empleados que dejan la empresa pierden el acceso cuando Recursos Humanos deshabilita su cuenta.
- El límite de segmentación de PCI DSS ahora se ubica alrededor de la terminal VLAN en lugar de abarcar toda la red del parque.
Caso 2: un grupo de cuatro parques crea una lista para nuevas reservas
Situación. Un grupo de cuatro parques solo enviaba correos electrónicos a su base de datos de reservas. Esa base de datos solo contenía al titular de la reserva de cada grupo y a nadie más.
Qué se hizo. El grupo añadió el inicio de sesión a WiFi para invitados de parques vacacionales en los cuatro parques, con una casilla de suscripción sin marcar. Las campañas de Engage se programaron para coincidir con el aniversario de cada estancia. Dado que los parques tenían licencia por sitio, el pico de agosto no modificó la factura.
Resultado medible, según los supuestos de planificación. Supongamos que cada parque recibe a 1,500 grupos por semana a lo largo de una temporada alta de 20 semanas. Eso da 120,000 estancias de grupos (4 x 1,500 x 20). Si el 40 % de los grupos inicia sesión y el 30 % de ellos acepta recibir comunicaciones, el grupo obtiene 14,400 contactos con consentimiento en una sola temporada. Cada contacto se etiqueta con el parque, las fechas de estancia y el historial de visitas. Las tiendas físicas del grupo pueden utilizar los mismos datos, tal como lo hacen los operadores de Comercio minorista.
Cómo tomar la decisión para su complejo de parques
Evalúe a cada proveedor preseleccionado con las mismas preguntas. Un proveedor que dé una respuesta poco convincente en dos o más preguntas le costará tiempo cada temporada.
| Pregunta | Respuesta sólida | Respuesta débil |
|---|---|---|
| ¿Funciona en los puntos de acceso que ya tenemos? | Compatibilidad explícita con nuestro proveedor, como Ubiquiti UniFi o Cambium | Requiere su propio hardware |
| ¿Cómo se conectan los propietarios? | Clave iPSK personal y una red privada por propietario, válida toda la temporada | Contraseña compartida para propietarios |
| ¿Cómo se conecta el personal? | 802.1X frente a Microsoft Entra ID, Okta o Google Workspace | Contraseña compartida del personal |
| ¿Cómo se filtra la red de invitados? | Categorías seguras para toda la familia activadas de forma predeterminada, desde la misma consola | Un proveedor y contrato de filtrado independientes |
| ¿Cómo se recopila el consentimiento de marketing? | Opción de suscripción sin marcar previamente con un registro de consentimiento almacenado | Suscripción agrupada con los términos de uso |
| ¿Qué ocurre con la factura en agosto? | Ningún cambio bajo una licencia por sitio | Aumenta con cada dispositivo |
| ¿Quién es el propietario de los datos de los invitados al rescindir el servicio? | Usted, con una exportación completa | Los retiene el proveedor |
Si su complejo incluye WiFi para parques de caravanas y WiFi para campamentos junto con cabañas, realice la evaluación por parque. Un campamento exclusivo para caravanas y tiendas de campaña puede necesitar solo redes para invitados y personal. Un parque de cabañas necesita las cuatro.
Preguntas frecuentes
¿Funcionará Purple con los puntos de acceso que ya están instalados en nuestro parque?
Sí, Purple funciona como una capa superpuesta en la nube sobre puntos de acceso de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Usted conserva su hardware existente y añade encima redes para invitados, propietarios y personal. Adquirir nuevos puntos de acceso solo tiene sentido cuando un estudio de cobertura muestra zonas sin señal o cuando la densidad máxima en la casa club requiere más capacidad de la que el hardware antiguo puede ofrecer.
¿Cómo se debe fijar el precio del WiFi para parques vacacionales en varias ubicaciones?
La tarificación por sitio conviene a la mayoría de los grupos de parques, ya que la factura se mantiene fija entre la temporada alta de agosto y la temporada baja. La tarificación por dispositivo o por inicio de sesión aumenta con la ocupación, por lo que sus costos dependerán del clima y las vacaciones escolares. Solicite una sola licencia por parque que cubra las redes para invitados, propietarios y personal. Su contrato también debe permitirle añadir o eliminar parques a mitad de período a un precio prorrateado.
¿Los propietarios de cabañas pueden conservar la misma contraseña de WiFi de una temporada a otra?
Sí, con iPSK cada propietario dispone de una clave personal que puede permanecer válida de una temporada a otra. Sus smart TV, impresoras y timbres inteligentes se mantienen conectados sin necesidad de volver a vincularlos. Cuando se vende una cabaña, usted revoca la clave de ese propietario en particular y emite una nueva para el comprador. Ningún otro propietario se ve afectado y nadie tiene que restablecer una contraseña compartida.
¿Podemos enviar correos electrónicos a los huéspedes que inicien sesión en el WiFi del parque?
Sí, siempre y cuando hayan marcado una casilla de consentimiento de marketing desmarcada al iniciar sesión. Conforme a las PECR, la exención de inclusión voluntaria tácita ("soft opt-in") cubre los datos recopilados durante una venta, y un inicio de sesión de WiFi no se considera una venta. Por lo tanto, el consentimiento es su vía legítima. El Artículo 7 del GDPR exige que usted demuestre ese consentimiento, así que elija un proveedor que guarde el texto mostrado, la marca de tiempo y el parque correspondiente a cada consentimiento.
¿Es seguro el uso de la red de invitados para los niños?
Sí, si el filtrado apto para familias está activado de manera predeterminada. Purple Shield aplica filtrado a nivel de DNS a la red de invitados, bloqueando categorías como contenido para adultos, apuestas, malware y phishing. El filtrado DNS funciona en todos los dispositivos sin necesidad de instalar software. Sin embargo, puede eludirse mediante una VPN o DNS cifrado, así que consulte cómo se gestionan estas rutas de evasión. Las redes de propietarios y de personal cuentan con políticas independientes adaptadas para adultos.
¿Las terminales de tarjetas y las cajas registradoras necesitan una red independiente para cumplir con PCI DSS?
Sí, mantenga los dispositivos de pago en su propio segmento bloqueado. PCI DSS considera la segmentación de red como un método para reducir los sistemas que entran en el alcance de la evaluación. Con la segmentación, su evaluador auditará la red de terminales en lugar de cada teléfono de invitados dentro del parque. Asigne a cada terminal una clave o certificado único y permítale conectarse únicamente a los destinos que necesita.
¿Cuánto trabajo implica migrar desde nuestro proveedor actual de WiFi para invitados WiFi?
La migración consiste principalmente en tareas de configuración, ya que Purple se ejecuta en sus puntos de acceso actuales en lugar de reemplazarlos. Usted configura las nuevas redes en su controlador y diseña el portal para cada parque. Después, conecta el acceso del personal a su proveedor de identidades y emite las claves de los propietarios. Planifique la distribución de las claves de los propietarios durante la temporada baja, para que vuelvan a vincular sus dispositivos una sola vez antes de llegar para la nueva temporada.
Definiciones clave
VLAN
Una red de área local virtual definida por IEEE 802.1Q, que etiqueta las tramas de Ethernet para que el tráfico en switches y puntos de acceso físicos compartidos permanezca en segmentos lógicos independientes.
Se utiliza al configurar redes de invitados, propietarios, personal y pagos en un solo controlador. Es lo que mantiene los teléfonos de los invitados aislados de las cajas registradoras.
Portal cautivo
La página web a la que se redirige un dispositivo antes de acceder a internet, donde el visitante inicia sesión, proporciona datos de contacto o acepta las condiciones de uso.
Es el inicio de sesión de los invitados y su única oportunidad para recopilar datos propios con consentimiento de cada adulto de un grupo. Menos campos obligatorios se traduce en más inicios de sesión.
iPSK (PPSK)
Clave precompartida de identidad (Identity pre-shared key), comercializada también como clave precompartida privada: múltiples contraseñas únicas de WPA2 o WPA3 en un mismo SSID, cada una asignada a una persona y a su política o segmento correspondiente.
Las Smart TV, impresoras y timbres inteligentes de los propietarios no pueden interactuar con un portal cautivo. Una clave personal permite revocar el acceso de un solo propietario sin tener que restablecer el de los demás.
Red de área privada
El término de Purple para un segmento de red privado vinculado a la clave iPSK de un propietario, de modo que sus dispositivos puedan detectarse entre sí pero no los de un vecino, independientemente de dónde se conecten dentro del parque.
Determina si los propietarios pueden transmitir contenido a su propia televisión en la cabaña, la casa club y la alberca sin ver los dispositivos de otros propietarios.
IEEE 802.1X
El estándar IEEE para el control de acceso a redes basado en puertos: un dispositivo debe autenticarse mediante el Protocolo de Autenticación Extensible (EAP) antes de que la red admita su tráfico.
Sustituye la contraseña compartida del personal que se entregaba en marzo y que seguía funcionando en noviembre, después de que los trabajadores de temporada ya se habían ido.
RADIUS
Remote Authentication Dial-In User Service, especificado en el RFC 2865 del IETF: el protocolo que utiliza un punto de acceso para enviar credenciales de 802.1X a un servidor que las verifica frente a un proveedor de identidades.
Conectar RADIUS a Microsoft Entra ID, Okta o Google Workspace es lo que permite que el acceso a WiFi finalice cuando Recursos Humanos deshabilita la cuenta de un empleado.
EAP-TLS y PEAP
Dos métodos EAP utilizados con 802.1X: EAP-TLS se autentica con un certificado de dispositivo, mientras que PEAP transmite un usuario y contraseña dentro de un túnel TLS cifrado.
Usted elige entre ellos por tipo de dispositivo: certificados para terminales y cajas gestionadas, o credenciales para los teléfonos del personal.
SCIM
System for Cross-domain Identity Management (SCIM), especificado en IETF RFC 7643 y RFC 7644: un protocolo REST para el aprovisionamiento y desaprovisionamiento de cuentas de usuario entre sistemas.
Mantiene sincronizados automáticamente los cambios en las cuentas de su proveedor de identidades, lo cual es fundamental ante las altas y bajas frecuentes de contrataciones de temporada.
OpenRoaming y Passpoint
OpenRoaming es una federación administrada por la Wireless Broadband Alliance que permite a los teléfonos conectarse a las redes participantes con una identidad que ya poseen. Está basada en Passpoint (Hotspot 2.0), el estándar para el inicio de sesión automático y cifrado en redes WiFi públicas.
Pregunte si el portal para invitados lo admite, de modo que los huéspedes recurrentes se conecten sin una página de inicio de sesión en sitios rurales con poca señal celular.
Filtrado de DNS
Filtrado en la capa del Sistema de Nombres de Dominio: el servidor de resolución rechaza traducir a direcciones los nombres dentro de categorías bloqueadas, por lo que la página nunca se carga, en cualquier dispositivo sin necesidad de instalar software.
Es la base del filtrado apto para familias destinado a invitados, como Purple Shield. Las VPN y el DNS sobre HTTPS pueden evadirlo, así que pregunte a los proveedores cómo gestionan esa situación.
Consentimiento implícito (soft opt-in) según las PECR
Exención contemplada en el Reglamento de Privacidad y Comunicaciones Electrónicas (PECR) del Reino Unido que permite enviar correos electrónicos de marketing a contactos recopilados durante una venta o negociación de venta, junto con las obligaciones del Artículo 7 del GDPR para acreditar el consentimiento.
Un inicio de sesión en WiFi no equivale a una venta, por lo que los contactos de WiFi requieren un consentimiento explícito mediante una casilla desmarcada con un registro de consentimiento almacenado.
Segmentación según PCI DSS
El Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago reconoce la segmentación de red como un método para aislar el entorno de datos de los titulares de tarjetas y reducir el alcance de los sistemas sujetos a evaluación.
Colocar terminales de pago y cajas registradoras en una VLAN aislada permite que su auditor examine la red de terminales y no cada teléfono de los huéspedes del parque.
Ejemplos resueltos
Un parque costero de 400 parcelas con 150 cabañas de propietarios y 250 parcelas para caravanas vacacionales y de paso utiliza una única contraseña de WPA2 para todos, que se cambia cada marzo. Además, organiza un fin de semana de música de tres días cada julio. ¿Cómo debería separar a los huéspedes, los propietarios y el personal?
El parque conservó sus puntos de acceso exteriores Ruckus existentes y añadió una capa en la nube con cuatro redes. Los propietarios recibieron claves iPSK individuales, el personal pasó a 802.1X contra Microsoft Entra ID y las terminales de pago se migraron a una VLAN bloqueada. El filtrado de Shield se activó en la red de invitados. Los asistentes al fin de semana de música obtuvieron su propia página de portal personalizada. Ahora, cuando se vende una cabaña, el equipo revoca una sola clave en lugar de volver a emitir una contraseña para 150 propietarios. Las contraseñas compartidas del personal pasaron de una a cero, y quienes dejan el empleo pierden el acceso cuando Recursos Humanos deshabilita su cuenta. El límite de segmentación de PCI DSS se sitúa alrededor de la VLAN de las terminales en lugar de abarcar toda la red del parque.
Un grupo de cuatro parques envía correos electrónicos únicamente a su base de datos de reservas, que contiene al titular principal de cada grupo y a nadie más. ¿Cómo puede crear una lista de reservas recurrentes más amplia sin que el pico de agosto aumente su factura de WiFi?
El grupo implementó el inicio de sesión de WiFi para invitados con WiFi en los cuatro parques con una casilla de aceptación de marketing desmarcada, y programó campañas de Engage en la fecha de aniversario de cada estancia. El licenciamiento por sitio mantuvo la factura fija durante agosto. Con base en supuestos de planificación de 1,500 grupos por semana por parque a lo largo de un pico de 20 semanas, el grupo contabiliza 120,000 estancias de grupos. Si el 40% de los grupos inicia sesión y el 30% de ellos acepta recibir comunicaciones, se obtienen 14,400 contactos con consentimiento en una sola temporada. Cada contacto se etiqueta con el parque, las fechas de estancia y el historial de visitas, y las tiendas de las instalaciones pueden utilizar los mismos datos.
Preguntas frecuentes
¿Funcionará Purple con los puntos de acceso ya instalados en nuestro parque?
Sí, Purple funciona como una capa en la nube sobre puntos de acceso Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Usted conserva su hardware actual y añade por encima las redes para invitados, propietarios y personal. Solo conviene instalar nuevos puntos de acceso cuando un estudio técnico detecte zonas sin cobertura o donde la densidad en la casa club durante las horas pico requiera mayor capacidad de la que su hardware actual puede ofrecer.
¿Cómo debe estructurarse el precio de WiFi para un grupo con varios parques vacacionales?
El esquema de precios por sitio es el más conveniente para la mayoría de los grupos de parques, ya que la factura no cambia entre la temporada alta de agosto y la temporada baja. Las tarifas por dispositivo o por inicio de sesión se incrementan con la ocupación, por lo que sus costos dependerán del clima y de los periodos vacacionales. Solicite una licencia por parque que cubra las redes de invitados, propietarios y personal. Su contrato también debe permitirle añadir o retirar parques a mitad del plazo con un precio prorrateado.
¿Los propietarios de cabañas pueden conservar la misma contraseña de WiFi de una temporada a otra?
Sí, con iPSK cada propietario cuenta con una clave personal que puede permanecer válida durante varias temporadas. Sus Smart TV, impresoras y timbres inteligentes se mantienen conectados sin necesidad de volver a vincularlos. Cuando se vende una cabaña, usted revoca la clave de ese propietario y le emite una nueva al comprador. Ningún otro propietario se ve afectado y nadie tiene que restablecer una contraseña compartida.
¿Podemos enviar correos electrónicos a los huéspedes que inicien sesión en la red WiFi del parque?
Sí, siempre y cuando hayan marcado una casilla de suscripción voluntaria de marketing al iniciar sesión. Según el reglamento PECR, la excepción de consentimiento tácito o "soft opt-in" cubre los datos recopilados durante una venta, y un inicio de sesión en WiFi no es una venta. Por lo tanto, el consentimiento es su vía legal. El Artículo 7 de GDPR exige que usted demuestre dicho consentimiento, así que elija un proveedor que guarde el texto mostrado, la marca de tiempo y el parque para cada suscripción.
¿La red para invitados es segura para que la usen niños?
Sí, si el filtrado seguro para familias está activado de forma predeterminada. Purple Shield aplica filtrado a nivel de DNS a la red de invitados, bloqueando categorías como contenido para adultos, apuestas, malware y phishing. El filtrado DNS funciona en todos los dispositivos sin necesidad de instalar software. Puede eludirse mediante una VPN o DNS cifrado, por lo que conviene preguntar cómo se gestionan estas vías de omisión. Las redes de propietarios y del personal cuentan con políticas independientes adaptadas para adultos.
¿Las terminales de tarjetas y las cajas registradoras necesitan una red independiente para cumplir con PCI DSS?
Sí, mantenga los dispositivos de pago en su propio segmento bloqueado. El estándar PCI DSS considera la segmentación de red como una forma de reducir los sistemas dentro del alcance de la evaluación. Con la segmentación, su asesor examina la red de terminales en lugar de cada teléfono de invitados en el parque. Asigne a cada terminal una clave o certificado único y permítale acceder únicamente a los destinos que necesita.
¿Cuánto trabajo implica cambiar de nuestro proveedor actual de WiFi para invitados?
La migración consiste principalmente en tareas de configuración, ya que Purple funciona sobre sus puntos de acceso existentes en lugar de reemplazarlos. Usted configura las nuevas redes en su controlador y diseña el portal para cada parque. Luego, conecta el acceso del personal a su proveedor de identidades y emite las claves para los propietarios. Planifique la distribución de claves para propietarios durante la temporada baja, de modo que vuelvan a vincular sus dispositivos una sola vez antes de llegar para la nueva temporada.
Fuentes
- IEEE 802.1X port-based network access control
- IETF RFC 2865: Remote Authentication Dial In User Service (RADIUS)
- IETF RFC 7644: System for Cross-domain Identity Management protocol
- Regulation (EU) 2016/679 (GDPR), Recital 32 and Articles 7 and 8
- ICO guidance on direct marketing and PECR
- PCI Security Standards Council document library (PCI DSS)
- Wireless Broadband Alliance OpenRoaming
- Friendly WiFi accreditation scheme
Continúe leyendo esta serie
Plataformas de WiFi para clubes de golf: socios, visitantes y eventos en la casa club en una sola red
Utilice esta guía para elegir una plataforma de WiFi para clubes de golf que gestione las redes de socios, visitantes y personal en los puntos de acceso que ya tiene. Podrá asignar a cada grupo su propia vía de acceso, separar las cajas registradoras de la red de invitados, dimensionar una jornada de torneo corporativo y crear una lista de correo con consentimiento a partir de los registros de los visitantes.
Proveedores de WiFi para marinas: titulares de amarres, embarcaciones visitantes y capacidad estacional
Podrá preseleccionar proveedores de WiFi para marinas con base en cinco pruebas: separación de redes, cobertura en pantalanes, capacidad en temporada alta, control de claves a nivel de amarre y datos de visitantes con consentimiento. También sabrá qué incluir en el contrato, desde una cifra firmada de dispositivos simultáneos hasta el incremento para eventos, y qué 10 preguntas enviar a cada proveedor.
Comparativa de plataformas de WiFi para invitados multisitio: superposiciones independientes del hardware frente a portales de controlador
Usted podrá decidir si su infraestructura puede permanecer con los portales de controlador integrados o si requiere una superposición en la nube independiente del hardware. Podrá evaluar sus sitios mediante seis factores desencadenantes, comparar ambos modelos en 10 ejes y calcular el punto de equilibrio entre el licenciamiento por punto de acceso frente a por lugar en un despliegue a tres años.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.