
Lista de verificación de proveedores de WiFi para grupos de clínicas veterinarias: salas de espera de clientes, dispositivos clínicos e implementación en múltiples ubicaciones
Podrá seleccionar proveedores de WiFi para clínicas veterinarias a partir de nueve preguntas concretas y separar los dispositivos de clientes, personal y clínicos en cada ubicación. Luego, podrá aplicar una plantilla de grupo única a cada clínica que adquiera. La guía también le proporciona una prueba de aceptación, una lista de resolución de problemas y las líneas de costos que debe presupuestar.
Parte de nuestra serie principal: Seguridad y autenticación de WiFi empresarial: la guía completa →
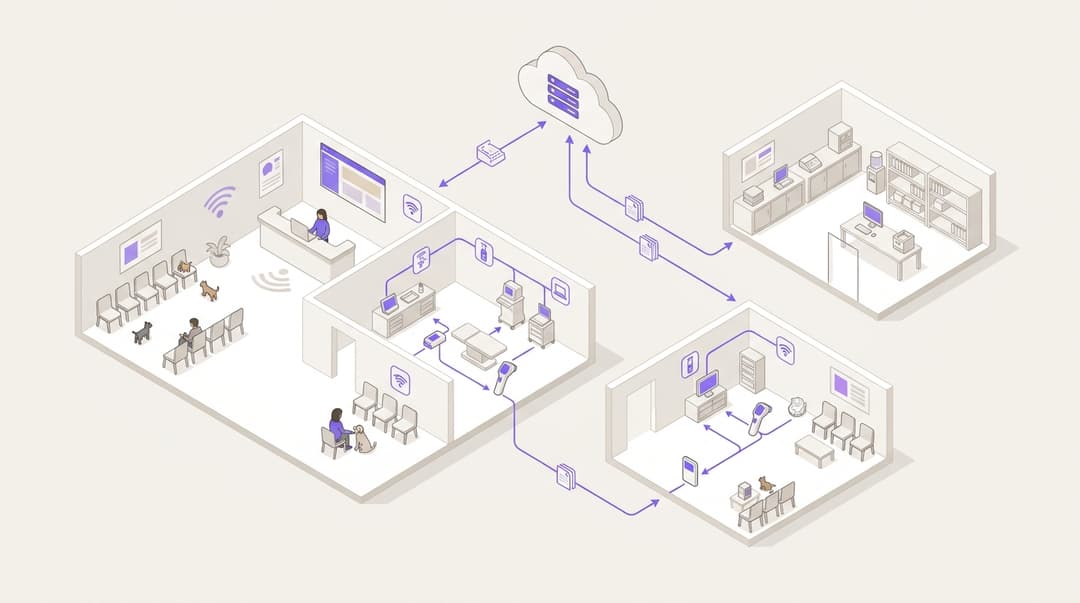
Un grupo de clínicas veterinarias necesita tres redes independientes en cada centro. El WiFi para clientes da servicio a la sala de espera. El WiFi para empleados da servicio a veterinarios, enfermeros y recepción. Una red protegida y aislada conecta los dispositivos de imágenes, laboratorio y gestión de la clínica. Elija un proveedor que los separe por identidad, filtre la red de clientes y aplique una plantilla única a cada clínica que adquiera.
¿Qué debe hacer una configuración de WiFi para clínicas veterinarias?
Una clínica veterinaria es un centro clínico pequeño con una sala de espera pública en la parte delantera. Los clientes esperan con sus mascotas inquietas y el teléfono en la mano. Detrás de la recepción se encuentran los sistemas que hacen funcionar la clínica:
- software de gestión de la clínica
- radiografía digital y ultrasonido
- analizadores de laboratorio internos
- impresoras de etiquetas y terminales de pago con tarjeta
La sala de espera y la sala de preparación comparten el edificio y, a menudo, los mismos puntos de acceso. Jamás deben compartir una red.
Esa es la prueba fundamental para los proveedores de WiFi para clínicas veterinarias. Su proveedor debe proporcionar a cada grupo de personas y dispositivos su propia red, con su propio método de inicio de sesión, su propio alcance y su propio filtrado. Después, debe replicar ese diseño en cada clínica del grupo, incluidas las que aún no ha adquirido.
Un teléfono en la sala de espera es un dispositivo no gestionado. Usted no sabe qué contiene. Una red plana, donde cada dispositivo puede ver a todos los demás, permite que un teléfono comprometido sondee su consola de rayos X o el servidor de gestión de la clínica. La segmentación elimina esa vía de acceso.
También es compatible con los cinco controles técnicos del programa Cyber Essentials del gobierno del Reino Unido, que incluyen firewalls y control de acceso de usuarios. El mismo principio se aplica en los entornos clínicos, como se explica en nuestra página de Atención médica.
¿Qué redes necesita una clínica veterinaria y quién utiliza cada una?
| Red | Quién la utiliza | Cómo se conectan | A qué puede acceder | Filtrado |
|---|---|---|---|---|
| WiFi para clientes | Dueños de mascotas y visitantes en la sala de espera | Inicio de sesión mediante portal cautivo con autorizaciones conscientes | Solo a Internet, con aislamiento de clientes | Purple Shield, categorías seguras para toda la familia y bloqueo de amenazas |
| WiFi para empleados | Veterinarios, enfermeros, recepción, personal suplente | IEEE 802.1X con identidad laboral, o una iPSK personal | Sistema de gestión de la clínica, correo electrónico, Internet | Purple Shield, categorías adecuadas para el trabajo y bloqueo de amenazas |
| Dispositivos clínicos | Rayos X digitales, ultrasonido, analizadores de laboratorio, impresoras de etiquetas | Clave única por dispositivo en un nombre de red dedicado, o un puerto cableado | Solo al sistema de gestión de la clínica y a los endpoints de soporte del proveedor designado | Lista de permitidos de firewall, sin acceso general a Internet |
| Pagos | Terminales de tarjeta | Conexión cableada, celular o una red dedicada | Solo al proveedor de pagos | Se mantiene fuera de las tres redes anteriores |
Es necesario definir algunos términos a continuación:
- IEEE 802.1X es el estándar para el control de acceso a la red basado en puertos. Cada persona inicia sesión con sus propias credenciales, verificadas por un servidor RADIUS (Remote Authentication Dial-In User Service).
- Un portal cautivo es la página de inicio de sesión que ve un visitante antes de obtener acceso a internet.
- iPSK e PPSK (clave precompartida de identidad o privada) otorgan a cada persona o dispositivo una contraseña única bajo el mismo nombre de red.
- Una VLAN (red de área local virtual) separa el tráfico de forma lógica en switches y puntos de acceso compartidos.
¿Qué necesita antes de elegir un proveedor?
Reúna cinco elementos antes de hablar con cualquier proveedor. Estos determinarán qué puede implementar y con qué rapidez.
- Un inventario de hardware por clínica. Registre los puntos de acceso, switches, firewall y línea de banda ancha en cada ubicación. Purple es independiente del hardware. Funciona como una superposición en la nube sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Si sus clínicas ya utilizan alguno de estos, no es necesario reemplazarlos. Nuestro blog sobre por qué su próxima actualización de WiFi no necesita hardware nuevo explica los motivos.
- Una lista de dispositivos clínicos. Para cada consola de imágenes, analizador e impresora, anote si se conecta por cable o por WiFi. Registre si es compatible con 802.1X y qué proveedor le ofrece soporte de forma remota.
- Su proveedor de identidad. Purple se integra con Microsoft Entra ID, Okta y Google Workspace. El acceso del personal debe basarse en las cuentas que usted ya administra allí.
- Su proceso de altas, traslados y bajas. Tenga claro dónde se registran las nuevas contrataciones, las transferencias entre clínicas y las bajas de personal. Incluya la forma en que gestiona al personal suplente.
- Un responsable de datos para el inicio de sesión de clientes. Alguien debe ser responsable del aviso de privacidad y de la redacción del consentimiento en la página de inicio de sesión de WiFi para clientes conforme a la normativa de UK GDPR.
Lista de verificación de proveedores
Haga estas preguntas a cada uno de los proveedores de su lista de finalistas. Un "no" en cualquiera de las primeras cinco es motivo suficiente para descartarlo.
- ¿Funciona en los puntos de acceso que ya están en cada clínica y en las marcas que probablemente incorpore en el futuro?
- ¿Puede ubicar los dispositivos de clientes, del personal y clínicos en redes independientes a partir de una plantilla central?
- ¿El acceso del personal se basa en la identidad de Microsoft Entra ID, Okta o Google Workspace, de modo que un veterinario que trabaje en cuatro clínicas tenga un solo inicio de sesión?
- ¿Puede revocar el acceso a un empleado dado de baja una sola vez, para todas las ubicaciones y en una sola acción?
- ¿Pueden los dispositivos que no admiten 802.1X obtener claves únicas en lugar de una contraseña compartida?
- ¿Filtra las redes de clientes y del personal con categorías seguras para toda la familia en la sala de espera?
- ¿El inicio de sesión de clientes cumple con GDPR, con casillas de aceptación consciente en lugar de casillas premarcadas?
- ¿El proveedor cuenta con las certificaciones ISO 27001 y Cyber Essentials? Purple cuenta con ambas, además de la certificación B Corp.
- ¿Puede agregar una clínica recién adquirida a partir de la plantilla sin tener que reconfigurar las políticas de forma manual?
¿Cómo configurar redes para clientes, personal y dispositivos clínicos?
Purple Access ofrece las redes para clientes, personal y dispositivos clínicos, con separación entre ellas en cada clínica. Purple Shield filtra las redes de clientes y personal. La configuración paso a paso varía según el proveedor de puntos de acceso, por lo que le recomendamos consultar la documentación de soporte de Purple para su hardware. Las decisiones de diseño a continuación aplican sin importar lo que utilice.
Paso 1: cree la red para la sala de espera de clientes
Transmita un solo nombre de red para clientes, personalizado con el nombre del grupo o de la clínica. Enrútela a su propia VLAN únicamente con acceso a internet. Active el aislamiento de clientes para que un teléfono en la sala de espera no pueda ver a otro.
Utilice un portal cautivo para iniciar sesión. WiFi para invitados de Purple WiFi recopila el consentimiento mediante autorizaciones conscientes, de modo que el cliente elige si desea recibir noticias de la clínica. Los datos propios basados en el consentimiento son útiles para un grupo veterinario: recordatorios de vacunas de refuerzo, apertura de nuevas clínicas y ofertas de planes de salud. Nuestra guía sobre una estrategia de datos propios para recintos del Reino Unido explica cómo crear esa lista de forma legal.
Mantenga el inicio de sesión breve. El dueño de una mascota que está preocupado y sujetando la correa de su perro no llenará un formulario largo.
Paso 2: proporcione a los veterinarios y enfermeros un acceso que se mueva con ellos
Los veterinarios, enfermeros y suplentes a menudo trabajan en varias clínicas en una misma semana. Una contraseña de personal compartida por sede no les resulta práctica. Acumulan una lista de contraseñas, estas terminan anotadas en los pizarrones de recepción y nadie las cambia cuando alguien deja el puesto.
Las redes basadas en la identidad de Purple vinculan el acceso a la persona, no al edificio. Con SecurePass, el personal inicia sesión mediante IEEE 802.1X con su proveedor de identidades a través de RADIUS en la nube. Las mismas credenciales funcionan en todas las clínicas. Utilice WPA3-Enterprise donde los dispositivos lo admitan.
El método más seguro es EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), que utiliza un certificado en el dispositivo en lugar de una contraseña. PEAP (Protected EAP) utiliza un nombre de usuario y una contraseña dentro de un túnel cifrado. Es más fácil de implementar en teléfonos personales, pero las credenciales pueden ser objeto de phishing.
| Método de acceso del personal | Cómo se conecta un usuario | Revocar a un usuario que se va | Funciona en varias clínicas | Ideal para |
|---|---|---|---|---|
| Contraseña compartida por sede | Una contraseña conocida por todos en esa sede | Cambiar la contraseña en cada sede y comunicársela a todos los demás | No, una contraseña por clínica | Ningún caso en un grupo clínico |
| iPSK o PPSK | Una clave única por persona o dispositivo | Eliminar esa única clave de forma centralizada | Sí, si las claves se emiten de forma centralizada | Teléfonos personales y dispositivos sin 802.1X |
| 802.1X con PEAP a través de SecurePass | Nombre de usuario y contraseña del trabajo | Deshabilitar la cuenta en su proveedor de identidades | Sí, el mismo inicio de sesión en todas partes | Entornos mixtos en transición hacia certificados |
| 802.1X con EAP-TLS a través de SecurePass | Certificado emitido para un dispositivo administrado | Deshabilitar la cuenta o revocar el certificado | Sí, automático en cada sede | Laptops y tablets administradas por el grupo |
Para el personal suplente, otorgue acceso por tiempo limitado que finalice cuando termine el contrato. Quienes cambian de sede no necesitan ninguna modificación, ya que su acceso los acompaña a la nueva clínica.
Paso 3: aísle los dispositivos de imágenes, laboratorio y gestión de la clínica
El equipo clínico es donde reside el riesgo. Los analizadores y las consolas de imágenes más antiguos suelen funcionar con sistemas operativos obsoletos y no pueden ejecutar un suplicante 802.1X, el software que un dispositivo necesita para unirse a una red 802.1X. No los conecte a la red del personal por comodidad.
Asigne a los dispositivos clínicos su propio nombre de red y VLAN. Otorgue a cada dispositivo una clave única a través de iPSK, para que pueda retirar un dispositivo sin alterar los demás. Conecte por cable todo lo que pueda. Luego, configure reglas de firewall para que esta VLAN solo pueda comunicarse con:
- el sistema de gestión de la clínica, ya sea local o en la nube
- los extremos de soporte remoto designados de cada proveedor de dispositivos
- el almacenamiento de imágenes DICOM (Digital Imaging and Communications in Medicine), si su sistema de imágenes utiliza uno
Ningún elemento de la red de clientes debe enrutarse hacia esta VLAN. Nuestra guía sobre cómo proteger una red empresarial aborda los principios de segmentación con mayor profundidad.
Mantenga las terminales de pago con tarjeta separadas de las tres redes. PCI DSS considera que las redes debidamente segmentadas quedan fuera del alcance de la evaluación de datos de los titulares de tarjetas. Una terminal ubicada en la red de clientes incluye a toda la red de clientes dentro del alcance.
Paso 4: aplique un filtrado adecuado para una sala de espera
Hay niños en las salas de espera de las clínicas veterinarias. Configure Purple Shield en la red de clientes para bloquear contenido para adultos, apuestas, malware y dominios de phishing. Configúrelo en la red del personal para bloquear malware y phishing, con reglas de categorías acordadas por los administradores de su clínica.
La lógica de protección familiar coincide con la que aplican las cadenas de bares. Nuestra lista de verificación de proveedores de WiFi para cadenas de pubs lo explica detalladamente. Defina una única política de filtrado a nivel de grupo y aplíquela en todas partes. No permita que cada clínica cree la suya.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
¿Cómo implementar un único estándar en cada clínica que adquiera?
El WiFi de los grupos veterinarios falla al momento de la adquisición. Cada nueva clínica llega con su propio router, su propia contraseña y su olvidada consola de rayos X. Trate la red como parte del plan de integración, junto con la migración del sistema de gestión de la clínica.
Cree una plantilla única que contenga:
- los tres nombres de red
- el diseño de VLAN y las reglas de firewall
- la página de inicio de sesión de los clientes
- las políticas de filtrado de Shield
- la política de acceso del personal
Luego, siga la misma secuencia en cada nueva ubicación:
- Relevamiento. Registre el hardware y cada dispositivo clínico conectado durante la primera semana.
- Defina el hardware. Adopte los puntos de acceso existentes si están en la lista de dispositivos compatibles. Reemplace los routers de banda ancha de uso doméstico y los equipos no administrados por una marca compatible.
- Aplique la plantilla. Cree el sitio en Purple y asigne la plantilla del grupo. Sin necesidad de reconfiguraciones locales.
- Mueva los dispositivos clínicos. Asigne a cada dispositivo una clave única y muévalo a la red VLAN clínica. Pruebe cada uno con el equipo de la clínica antes de retirar la red anterior.
- Cambie al personal a la autenticación basada en identidad. El personal inicia sesión con sus cuentas grupales desde el primer día. Se retira la antigua contraseña compartida.
- Retire las redes antiguas. Desactive todos los nombres de redes heredadas que la clínica utilizaba anteriormente.
Los grupos hoteleros que adquieren propiedades enfrentan el mismo problema, y este mismo enfoque mediante plantillas funciona para ellos, tal como se muestra en nuestra página de Hoteles.
¿Cómo verificar que la separación funcione?
Ejecute la misma prueba de aceptación en cada clínica y registre el resultado.
- Desde la red de clientes, intente conectarse al servidor de gestión de la clínica, a cada consola de imágenes y a cada analizador. Todos los intentos deben fallar.
- Desde el teléfono de un cliente, intente conectarse a un segundo teléfono en la red de clientes. El aislamiento de clientes debería bloquearlo.
- Desde la red de clientes, cargue una página de prueba perteneciente a una categoría bloqueada. Shield debería bloquearla.
- Desde la red del personal, inicie sesión como veterinario de otra clínica. El acceso debería funcionar sin necesidad de nuevas credenciales.
- Deshabilite una cuenta de prueba en su proveedor de identidades. Confirme que ya no pueda conectarse a la red del personal en ninguna ubicación.
- Desde la red VLAN clínica, confirme que cada dispositivo se conecte al sistema de gestión de la clínica y al endpoint de soporte de su proveedor, y a nada más.
Repita la prueba después de cualquier cambio en el firewall o en los puntos de acceso, y una vez al año como parte de su renovación de Cyber Essentials.
¿Qué puede salir mal y cómo solucionarlo?
Un analizador de laboratorio pierde la conexión tras el traslado
Es probable que el dispositivo estuviera utilizando una dirección fija o un nombre de red predeterminado en el código. Consulte la documentación del proveedor, vuelva a configurar el dispositivo con su clave única y confirme que el firewall permita la conexión a su endpoint de soporte del proveedor. Acuerde un horario con la clínica en el que el analizador no esté en uso.
Un veterinario sustituto no puede conectarse en su segunda clínica
El acceso se asignó por ubicación y no por identidad. Cambie el acceso del sustituto a una política grupal vinculada a su cuenta, con una fecha de vencimiento, para que funcione en cualquier lugar.
Las impresoras de etiquetas están en la red de clientes
Con frecuencia, las impresoras son agregadas por quien estuviera más cerca. Muévalas a la red VLAN clínica, asígneles claves únicas y actualice la configuración de impresoras en el sistema de gestión de la clínica.
El portal cautivo no aparece en algunos teléfonos
Las reglas de filtrado o del firewall pueden bloquear los dominios que los teléfonos utilizan para detectar una página de inicio de sesión. Confirme que los dominios de inicio de sesión estén permitidos antes de la autenticación. Luego, vuelva a realizar la prueba en iOS y Android.
La antigua contraseña compartida sigue funcionando
El nombre de red heredado de una clínica adquirida sigue transmitiéndose desde un router olvidado. Localícelo mediante un escaneo de WiFi en el edificio y, a continuación, retire el dispositivo o desactive la red.
Aparece una terminal de pago con tarjeta en la red WiFi de clientes
Muévala de inmediato a un puerto por cable, a una conexión celular o a su propia red. Luego, revise el alcance de PCI DSS con su adquirente.
¿Cómo se ve esto en la práctica?
Los tres ejemplos prácticos que aparecen a continuación son diseños ilustrativos, no despliegues con nombres reales. Muestran cómo se aplica este enfoque en el comercio minorista, el sector público y un grupo veterinario en crecimiento.
Ejemplo práctico: una tienda de mascotas con clínicas en el establecimiento
Situación. Una cadena de Retail gestiona 40 tiendas, 12 de ellas con una clínica veterinaria en el piso de venta. Los compradores utilizan el WiFi de la tienda. El equipo de laboratorio y de imagenología de la clínica se encuentra en la misma red del edificio.
Qué se hizo. Los puntos de acceso de cada tienda transmiten tres redes: WiFi para compradores, WiFi para empleados y dispositivos de la clínica, cada una en su propia VLAN. Los dispositivos de la clínica pasaron a tener claves únicas. Se aplicó el filtrado de Shield a la red de los compradores. El patrón refleja la separación de inquilinos descrita en nuestra guía de plataformas de WiFi para centros comerciales.
Resultado. En la prueba de aceptación realizada en las 12 clínicas, una laptop conectada al WiFi para compradores no pudo acceder a ninguno de los dispositivos de la clínica. Las redes de las tiendas y de las clínicas ahora se gestionan desde un solo panel de control en lugar de utilizar dos configuraciones independientes.
Ejemplo práctico: un hospital veterinario universitario de enseñanza
Situación. La facultad de veterinaria de una universidad opera un hospital de animales pequeños abierto al público. Estudiantes, médicos clínicos, dueños de mascotas y equipos de imagenología comparten el mismo edificio. Cada año, una nueva generación de 150 estudiantes rota allí durante sus prácticas.
Qué se hizo. Los estudiantes y los médicos se conectaron al WiFi para empleados a través de 802.1X, vinculado a las cuentas de Microsoft Entra ID de la universidad. Los dueños de las mascotas utilizaron un portal cautivo en una red de clientes filtrada. Los dispositivos de imagenología y de laboratorio pasaron a su propia VLAN con claves únicas.
Resultado. Al terminar el periodo de prácticas, 150 estudiantes pierden el acceso a la red clínica tan pronto como cambia el estado de sus cuentas. Esto no requiere cambios de contraseña ni visitas del equipo de TI.
Ejemplo práctico: un grupo veterinario que adquiere una clínica cada dos meses
Situación. Un grupo de 18 clínicas adquiere aproximadamente seis más por año. Cada clínica administraba su propio router y contraseña. Una enfermera que cubría tres sedes debía tener tres contraseñas distintas.
Qué se hizo. El grupo creó una plantilla única y la implementó en cada una de las sedes existentes. Luego, convirtió la secuencia de adquisición de seis pasos en un punto estándar dentro de cada plan de integración.
Resultado. Revocar el acceso de un empleado que deja la empresa pasó de requerir 18 cambios de contraseña a una sola acción en el proveedor de identidades. Cada clínica nueva alcanza el estándar del grupo durante su visita de integración.
¿Cuánto cuesta y qué beneficios obtiene?
Sus costos se dividen en tres rubros:
- Licencias. Solicite precios por sede que escalen con las adquisiciones.
- Hardware. Invierta únicamente en las clínicas que utilicen equipos no compatibles o de nivel de consumidor.
- Tiempo de incorporación. Calcule el presupuesto para el relevamiento de dispositivos y el traslado de los equipos clínicos en cada sede.
Dado que Purple se superpone sobre la infraestructura existente, las clínicas que ya cuentan con una marca compatible no necesitan invertir en nuevos puntos de acceso.
El retorno de la inversión es más fácil de apreciar que de cuantificar:
- La revocación de accesos tras una baja laboral se reduce de un cambio por sede a una sola acción.
- Los médicos suplentes e itinerantes ya no tienen que llamar a recepción para pedir contraseñas.
- Las terminales de tarjetas segmentadas mantienen la red de clientes fuera del alcance de PCI DSS.
- Los inicios de sesión de clientes con consentimiento crean una lista de datos propios para recordatorios y planes de salud.
- WiFi Analytics muestra patrones de visitas en todo el grupo.
Purple funciona en más de 80,000 establecimientos activos en más de 90 países y registra 500 millones de usuarios e inicios de sesión al año. La misma plataforma da soporte a un grupo veterinario de 20 consultorios.
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que ya tienen nuestros consultorios?
Sí, siempre que estén en la lista de dispositivos compatibles de Purple. Purple es independiente del hardware y funciona como una superposición en la nube en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Los consultorios que ya utilizan cualquiera de estos no necesitan reemplazar sus puntos de acceso. Los consultorios adquiridos que cuenten con routers de banda ancha de uso doméstico o equipos no administrados generalmente requieren nuevos puntos de acceso de una de estas marcas antes de que usted aplique la plantilla del grupo.
¿Podemos mantener los equipos de imagenología y los analizadores de laboratorio fuera del WiFi de clientes sin reemplazarlos?
Sí. Coloque los dispositivos clínicos en su propia VLAN y nombre de red, y asigne a cada dispositivo una clave única a través de iPSK. Esto funciona para dispositivos que no pueden ejecutar 802.1X. Luego, las reglas del firewall limitan la VLAN clínica al sistema de gestión del consultorio y a los endpoints de soporte de proveedores designados. Nada en la red de clientes se enruta hacia ella, por lo que los analizadores más antiguos permanecen aislados sin necesidad de actualizar el hardware.
¿Cómo obtienen acceso a WiFi los veterinarios suplentes sin una contraseña compartida?
Los suplentes obtienen acceso por tiempo limitado vinculado a su propia identidad. Con Purple SecurePass, inician sesión a través de IEEE 802.1X usando una cuenta en Microsoft Entra ID, Okta o Google Workspace. El mismo inicio de sesión funciona en cada consultorio que cubran. Cuando finaliza el contrato, el acceso concluye con él, y nunca es necesario cambiar ni compartir una contraseña entre sucursales.
¿Cumple con GDPR el inicio de sesión de clientes en WiFi en la sala de espera?
Sí, siempre que el consentimiento se recopile de manera adecuada. Purple Guest WiFi utiliza opciones de inclusión voluntaria conscientes, de modo que los clientes eligen activamente si desean recibir comunicaciones de marketing del consultorio. Nada está premarcado. Purple cumple con GDPR y cuenta con la certificación ISO 27001. Aun así, usted necesita su propio aviso de privacidad en la página de inicio de sesión, a cargo de una persona designada en su grupo, que explique cómo utilizará el consultorio los datos del cliente.
¿Ayuda la separación de redes con PCI DSS?
Sí. PCI DSS considera que las redes segmentadas correctamente están fuera del alcance de la evaluación de datos de titulares de tarjetas. Las terminales de tarjetas en su propia red cableada, celular o dedicada mantienen el WiFi de clientes y empleados fuera de dicho alcance. Una terminal que se deje en la red de clientes arrastra a toda esa red dentro del alcance. Confirme el alcance definitivo con su adquirente o asesor de seguridad calificado.
¿Cuánto tiempo lleva adaptar un consultorio adquirido al estándar del grupo?
En hardware compatible, es una tarea de configuración, no un proyecto de construcción. Usted crea el sitio en Purple y asigna la plantilla de grupo. Luego, traslada cada dispositivo clínico a su clave única. La mayor parte del esfuerzo se destina al reconocimiento y prueba de los dispositivos clínicos con el equipo de la clínica. Los sitios con routers no compatibles necesitan primero nuevos puntos de acceso, lo que añade una visita de instalación.
¿Qué filtrado debería utilizar la red de la sala de espera de una clínica veterinaria?
Utilice un filtrado seguro para toda la familia. Hay niños presentes en las salas de espera de las clínicas veterinarias, por lo que Purple Shield debería bloquear el contenido para adultos y los sitios de apuestas en la red de clientes, además de dominios de malware y phishing. Aplique una sola política para todo el grupo en cada clínica, no una versión local en cada sitio. La red del personal obtiene bloqueo de amenazas y categorías apropiadas para el trabajo acordadas por los gerentes de su clínica.
Definiciones clave
IEEE 802.1X
El estándar IEEE para el control de acceso a redes basado en puertos. Define cómo un suplicante en el dispositivo, un autenticador como un punto de acceso y un servidor de autenticación intercambian mensajes EAP antes de otorgar acceso a la red.
Así es como los veterinarios, enfermeros y personal temporal inician sesión con sus propias credenciales de trabajo a través de SecurePass. Determina si la revocación de un empleado saliente se aplica a todas las clínicas del grupo.
RADIUS
Remote Authentication Dial-In User Service, especificado en IETF RFC 2865. Transmite datos de autenticación, autorización y atributos entre un servidor de acceso a la red y un servidor central a través de UDP.
Purple utiliza RADIUS en la nube para validar las credenciales de los empleados con su proveedor de identidades, evitando la necesidad de operar un servidor RADIUS en cada clínica.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, especificado en IETF RFC 5216. Utiliza autenticación mutua basada en certificados sobre el marco EAP en RFC 3748, por lo que ninguna contraseña se transmite a través de la red.
El método de acceso más seguro para los empleados en laptops y tablets administradas por el grupo. Revocar el certificado o deshabilitar la cuenta elimina el acceso en todas las sedes.
PEAP
Protected Extensible Authentication Protocol, documentado en la especificación MS-PEAP de Microsoft. Encapsula un intercambio interno de usuario y contraseña, normalmente MSCHAPv2, dentro de un túnel TLS autenticado por el servidor.
Más fácil de implementar en teléfonos personales que los certificados, pero las credenciales pueden ser objeto de phishing. Adecuado para entornos mixtos que avanzan hacia EAP-TLS.
iPSK e PPSK
Claves precompartidas de identidad o privadas: una implementación de proveedor sobre IEEE 802.11 WPA2 o WPA3 Personal. Cada persona o dispositivo obtiene su propia contraseña en un nombre de red, vinculada a su propia política o VLAN.
La solución para analizadores, consolas de imágenes e impresoras que no pueden ejecutar un suplicante 802.1X. Puede retirar un dispositivo sin alterar los demás.
VLAN
Red de área local virtual, definida en IEEE 802.1Q. Una etiqueta de ID de VLAN de 12 bits en la trama de Ethernet separa lógicamente el tráfico en switches y puntos de acceso compartidos.
El tráfico de clientes, de empleados y clínico se ubica cada uno en su propia VLAN, incluso cuando la sala de espera y la sala de preparación comparten puntos de acceso.
Portal cautivo
Una página web interceptada antes de conceder acceso a internet. Los dispositivos la detectan mediante consultas a dominios de prueba conocidos del sistema operativo, que deben ser accesibles antes de la autenticación.
La página de inicio de sesión para clientes en la sala de espera, donde las suscripciones de elección consciente recopilan el consentimiento conforme a UK GDPR. Los dominios de detección bloqueados son una razón común por la que no aparece.
Aislamiento de clientes
Una configuración de punto de acceso que bloquea el tráfico de Capa 2 entre dispositivos inalámbricos en la misma SSID. Cada dispositivo solo puede alcanzar la puerta de enlace y los destinos permitidos aguas arriba.
Evita que un teléfono en la sala de espera se comunique con otro y forma parte de la prueba de aceptación en cada clínica.
WPA3-Enterprise
La certificación de seguridad WPA3 para redes empresariales, desarrollada sobre IEEE 802.11 y autenticación IEEE 802.1X. Exige Protected Management Frames y ofrece un modo de seguridad opcional de 192 bits.
Utilícelo en la red de empleados siempre que los dispositivos lo admitan, junto con el inicio de sesión SecurePass.
DICOM
Digital Imaging and Communications in Medicine, el estándar administrado por NEMA (ISO 12052). Define el formato de archivo y el protocolo de red para almacenar e intercambiar imágenes médicas.
Si sus sistemas de imágenes utilizan un almacenamiento de imágenes DICOM, agréguelo a la lista de permitidos del firewall de la VLAN clínica y a nada más.
Estándar PCI DSS
El Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago del PCI Security Standards Council. Su guía de alcance considera las redes debidamente segmentadas como fuera del alcance para la evaluación de datos de tarjetahabientes.
Una terminal de pago en la WiFi de clientes incluye a toda esa red dentro del alcance. Mantenga las terminales en redes cableadas, celulares o dedicadas.
Cyber Essentials
El programa del gobierno británico gestionado por el NCSC. Certifica cinco controles técnicos: firewalls, configuración segura, control de acceso de usuarios, protección contra malware y administración de actualizaciones de seguridad.
La segmentación de red respalda sus controles de firewall y de acceso de usuarios. Vuelva a realizar la prueba de separación cada año como parte de su renovación.
Ejemplos resueltos
Un minorista de productos para mascotas opera 40 tiendas, 12 de ellas con una clínica veterinaria dentro del establecimiento. Los compradores utilizan la red WiFi de la tienda, y los equipos de laboratorio y diagnóstico por imágenes de la clínica comparten la misma red del edificio. ¿Cómo puede mantener a los compradores alejados de los dispositivos clínicos?
Los puntos de acceso de cada tienda transmiten tres redes: WiFi para compradores, WiFi para empleados y dispositivos de la clínica, cada una en su propia VLAN. Los dispositivos de la clínica se migraron a claves únicas, por lo que cada uno puede retirarse sin afectar a los demás. El filtrado de Shield se implementó en la red de compradores. En la prueba de aceptación en las 12 clínicas, una laptop conectada al WiFi de compradores no tuvo acceso a ninguno de los dispositivos clínicos. Las redes de la tienda y de la clínica ahora se gestionan desde un único panel en lugar de dos configuraciones independientes. Este diseño es ilustrativo y no representa una implementación específica.
Un hospital veterinario universitario de enseñanza está abierto al público. Estudiantes, médicos clínicos, dueños de mascotas y equipos de diagnóstico por imágenes comparten el mismo edificio, y un nuevo grupo de 150 estudiantes rota en prácticas cada año. ¿Cómo puede gestionar el acceso sin constantes cambios de contraseña?
Los estudiantes y los médicos clínicos se conectaron al WiFi para empleados mediante IEEE 802.1X, vinculado a las cuentas de Microsoft Entra ID de la universidad. Los dueños de mascotas utilizaron un portal cautivo en una red filtrada para clientes. Los dispositivos de laboratorio y diagnóstico por imágenes se trasladaron a su propia VLAN con claves únicas. Cuando finalizan las prácticas, 150 estudiantes pierden el acceso a la red clínica al cambiar el estado de sus cuentas. Esto no requiere cambios de contraseña ni visitas del equipo de TI. El acceso sigue a la identidad, de modo que la red se adapta al ciclo de vida de cuentas existente en la universidad. Este diseño es ilustrativo.
Un grupo de 18 clínicas adquiere aproximadamente seis más al año. Cada clínica administraba su propio router y contraseña, y una enfermera que cubría tres sedes debía recordar tres contraseñas distintas. ¿Cómo puede estandarizar todas las sedes?
El grupo diseñó una plantilla única que abarca los tres nombres de red, el diseño de VLAN, las reglas de firewall, la página de inicio de sesión de clientes, las políticas de Shield y la política de acceso de los empleados. Aplicó dicha plantilla a cada una de las sedes existentes. Posteriormente, incorporó la secuencia de adquisición de seis pasos como una tarea estándar en cada plan de integración, junto con la migración del sistema de gestión de la clínica. Revocar el acceso a un empleado saliente pasó de 18 cambios de contraseña a una sola acción en el proveedor de identidades. Cada nueva clínica adopta el estándar del grupo durante la visita de integración. Este diseño es ilustrativo y no representa una implementación específica.
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que nuestros consultorios ya tienen?
Sí, si se encuentran en la lista de dispositivos compatibles de Purple. Purple es independiente del hardware y se ejecuta como una superposición en la nube en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Los consultorios que ya utilizan alguno de estos no necesitan reemplazar sus puntos de acceso. Los consultorios adquiridos con routers de banda ancha de uso doméstico o equipos no administrados suelen necesitar nuevos puntos de acceso de alguna de estas marcas antes de que usted aplique la plantilla del grupo.
¿Podemos mantener los analizadores de imágenes y de laboratorio fuera de la WiFi de clientes sin reemplazarlos?
Sí. Asigne a los dispositivos clínicos su propia VLAN y nombre de red, y otorgue a cada dispositivo una clave única a través de iPSK. Eso funciona para dispositivos que no pueden ejecutar 802.1X. Las reglas del firewall limitan entonces la VLAN clínica al sistema de gestión de la clínica y a los endpoints de soporte del proveedor designado. Ningún elemento de la red de clientes se enruta hacia ella, por lo que los analizadores más antiguos permanecen aislados sin necesidad de actualizar el hardware.
¿Cómo obtienen acceso a WiFi los veterinarios suplentes sin una contraseña compartida?
Los veterinarios suplentes obtienen acceso por tiempo limitado vinculado a su propia identidad. Con Purple SecurePass, inician sesión mediante IEEE 802.1X utilizando una cuenta en Microsoft Entra ID, Okta o Google Workspace. El mismo inicio de sesión funciona en cada consultorio en el que cubran turnos. Cuando finaliza la asignación, el acceso termina con ella, y nunca es necesario cambiar ni compartir contraseñas comunes entre distintas ubicaciones.
¿El inicio de sesión de clientes en WiFi en la sala de espera cumple con GDPR?
Sí, siempre que el consentimiento se recopile de manera adecuada. Purple WiFi para invitados WiFi utiliza opciones de suscripción de elección consciente, por lo que los clientes eligen de forma activa si desean recibir información de marketing de la clínica. No hay casillas marcadas de forma predeterminada. Purple cumple con GDPR y cuenta con la certificación ISO 27001. Aun así, usted debe incluir su propio aviso de privacidad en la página de inicio de sesión, a cargo de una persona designada en su grupo, donde se explique cómo utilizará la clínica los datos del cliente.
¿Separar las redes ayuda con el cumplimiento de PCI DSS?
Sí. El estándar PCI DSS considera que las redes debidamente segmentadas quedan fuera del alcance de la evaluación de datos de titulares de tarjetas. Las terminales de pago en su propia red cableada, celular o dedicada mantienen la red de clientes y el WiFi para empleados WiFi fuera del alcance. Una terminal conectada a la red de clientes incorpora toda esa red al alcance de la evaluación. Confirme el alcance definitivo con su banco adquirente o con un asesor de seguridad calificado.
¿Cuánto tiempo se tarda en adaptar un consultorio adquirido al estándar del grupo?
En el hardware compatible, es una tarea de configuración, no un proyecto de desarrollo e infraestructura. Usted crea el sitio en Purple y asigna la plantilla del grupo. A continuación, migra cada dispositivo clínico a su clave única. La mayor parte del esfuerzo se destina al relevamiento y prueba de los dispositivos clínicos con el equipo del consultorio. Los centros con routers no compatibles necesitan primero nuevos puntos de acceso, lo que requiere una visita de instalación adicional.
¿Qué filtrado debería utilizar la red de la sala de espera de una veterinaria?
Utilice un filtrado apto para familias. Hay niños en las salas de espera de las veterinarias, por lo que Purple Shield debe bloquear el contenido para adultos y los sitios de apuestas en la red de clientes, además del malware y los dominios de phishing. Aplique una directiva general para todo el grupo en cada consultorio, en lugar de una versión local en cada centro. La red para empleados incluye bloqueo de amenazas y categorías apropiadas para el entorno laboral acordadas con los administradores de sus consultorios.
Continúe leyendo esta serie
Lista de verificación de proveedores de WiFi para grupos dentales: WiFi para pacientes, redes clínicas e implementación en múltiples consultorios
Utilice esta lista de verificación para preseleccionar a un proveedor de WiFi para consultorios dentales que separe de forma idéntica las redes de pacientes, empleados, clínicas y de pagos en cada consultorio. Después, podrá poner a prueba el diseño como prueba piloto en un consultorio, ejecutar siete comprobaciones de aislamiento e implementarlo por etapas. También sabrá qué evidencia de WiFi conservar para PCI DSS, UK GDPR, el DSPT de NHS y Cyber Essentials.
Lista de verificación para proveedores de WiFi en sitios de construcción: acceso de contratistas, casetas de obra y filtrado de contenido
Utilice esta lista de verificación para dividir un sitio de construcción en redes independientes para trabajadores, oficinas, dispositivos de proyecto y sistemas del sitio, además del acceso opcional para visitantes. De este modo, podrá vincular el pase de WiFi de cada trabajador con su inducción CDM 2015, filtrar las casetas de bienestar, aislar el CCTV y los sistemas biométricos, y replicar la configuración en todos los proyectos. Finaliza con 10 preguntas para hacer a los proveedores de WiFi en sitios de construcción.
Lista de verificación para la adquisición de WiFi en ayuntamientos: WiFi pública, 802.1X para empleados y filtrado en todos los edificios del ayuntamiento
Utilice esta lista de verificación para redactar una licitación de WiFi para ayuntamientos que pueda evaluar: cuatro redes independientes, acceso de empleados vinculado a su proveedor de identidades, certificados en dispositivos propiedad del ayuntamiento, filtrado en cada sitio público e informes de distrito en un lenguaje sencillo. También sabrá qué evidencia solicitar a los licitantes y qué ocho pruebas realizar antes de la puesta en marcha.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.