
Optimización de WiFi de hoteles para viajeros de negocios
Esta guía proporciona estrategias accionables y neutrales respecto al proveedor para que los líderes de TI de hotelería optimicen el WiFi de hoteles para viajeros de negocios, combinando el bloqueo de publicidad a nivel de DNS con políticas de extremo a extremo de Calidad de Servicio (QoS). Cubre la arquitectura técnica, la segmentación de VLAN, el cumplimiento de seguridad y casos de estudio reales que demuestran cómo la eliminación del ruido de fondo puede recuperar hasta un 35% del ancho de banda desperdiciado. Los directores de operaciones de sedes y los arquitectos de red encontrarán pasos de implementación concretos, marcos de decisión y puntos de referencia de ROI medibles para justificar y ejecutar el despliegue este trimestre.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

Resumen Ejecutivo
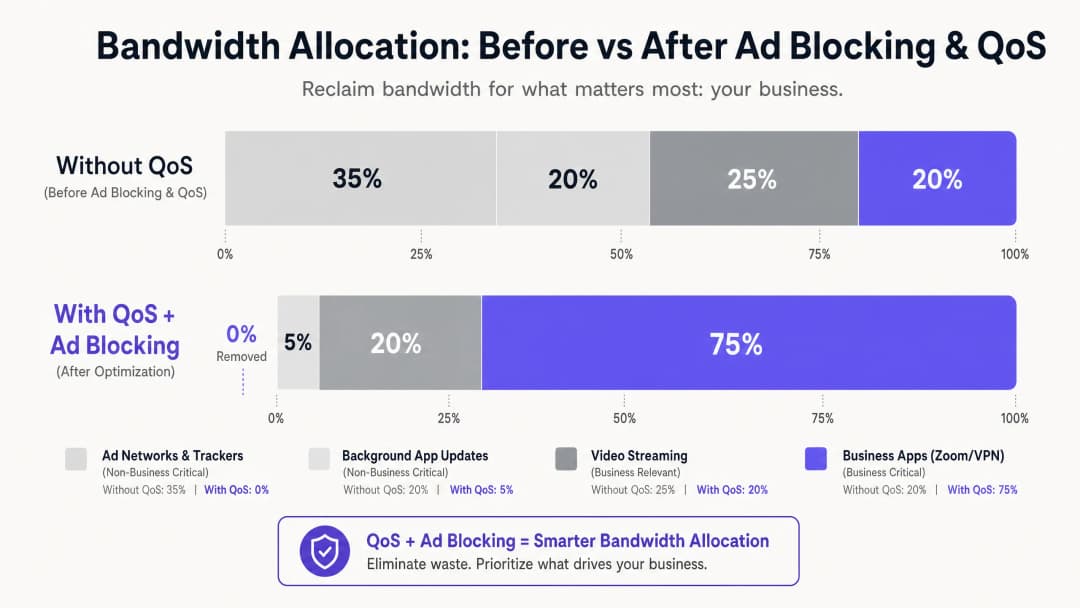
Para los gerentes de TI y directores de operaciones en el sector de la hospitalidad, ofrecer un WiFi confiable ya no es un diferenciador, es un requisito operativo básico. Los viajeros de negocios exigen conectividad de alto rendimiento para sus VPN corporativas, videoconferencias y aplicaciones alojadas en la nube. Sin embargo, la mayoría de las redes hoteleras pierden ancho de banda silenciosamente debido al tráfico de fondo invisible: rastreadores de anuncios, balizas de telemetría y actualizaciones automáticas de aplicaciones que pueden consumir hasta el 35% del ancho de banda total disponible antes de que se inicie una sola aplicación empresarial.
Esta guía detalla una arquitectura probada e independiente del proveedor para recuperar ese ancho de banda desperdiciado. Al implementar el bloqueo de anuncios a nivel de DNS en la puerta de enlace de la red y aplicar políticas de calidad de servicio (QoS) de extremo a extremo mapeadas mediante inspección profunda de paquetes (DPI), los arquitectos de red pueden garantizar que las aplicaciones sensibles a la latencia (como Zoom, Microsoft Teams, VPN IPsec y túneles SSL) reciban un rendimiento prioritario garantizado. En la mayoría de los casos, este enfoque se puede implementar en la infraestructura existente, ofreciendo un ROI medible mediante el aplazamiento de actualizaciones de enlaces de ISP y mejores puntajes de satisfacción de los huéspedes corporativos.
-
Análisis Técnico Detallado
El principal desafío al que se enfrenta el entorno de WiFi de hotel moderno es la proliferación de tráfico de fondo no solicitado. Cuando cualquier dispositivo moderno (una laptop de negocios, un smartphone o una tableta) se conecta a una red, inicia de inmediato docenas de conexiones en segundo plano. Esto incluye consultas de SDK de anuncios de las aplicaciones instaladas, telemetría del sistema operativo, servicios de sincronización en la nube y comprobaciones de actualizaciones automáticas. En una red plana y no administrada con 200 huéspedes conectados simultáneamente, este tráfico de fondo no es simplemente un inconveniente, es un problema de ancho de banda estructural.
La investigación sobre los perfiles de tráfico en redes de huéspedes corporativos muestra de manera constante que las redes de anuncios y los rastreadores de terceros representan entre el 25% y el 40% del volumen de consultas DNS en las redes de hoteles no administradas. Cada consulta resuelta con éxito puede iniciar una transferencia de datos, y aunque cada carga de datos individual es pequeña, el efecto acumulativo en cientos de conexiones simultáneas es sustancial. Ese es un ancho de banda que debería estar sirviendo para la reunión de junta en Zoom del director financiero, o para la sesión de VPN del consultor de regreso al centro de datos de su empresa.
Capa 1: Bloqueo de Anuncios y Rastreadores Basado en DNS
El punto de intervención más eficaz es la resolución DNS. Al dirigir todas las consultas DNS de los invitados a través de un solucionador de filtrado - ya sea un dispositivo local o un servicio de seguridad DNS en la nube - la red puede descartar silenciosamente las solicitudes a servidores de anuncios conocidos, dominios de seguimiento y puntos de conexión de telemetría antes de que cualquier dato de carga útil atraviese el enlace WAN. La ganancia de eficiencia aquí es estructural: una consulta DNS bloqueada consume recursos insignificantes en comparación con la conexión HTTP/S completa que de otro modo habría iniciado.
Para implementaciones hoteleras prácticas, los servicios administrados de filtrado DNS ofrecen listas de bloqueo actualizadas periódicamente y respaldadas por SLA de nivel empresarial, lo que los hace preferibles a las soluciones de código abierto autoadministradas en entornos donde la disponibilidad es crítica. El requisito de configuración clave es garantizar que el Walled Garden - el conjunto de dominios accesibles antes de la autenticación del Captive Portal - esté explícitamente en la lista blanca y exento de la política de filtrado general. No hacer esto es la causa más común de quejas de los huéspedes después de la implementación.
Capa 2: Inspección profunda de paquetes y marcado QoS
Una vez que se ha reducido el ruido de fondo en la capa DNS, el tráfico restante debe gestionarse activamente por prioridad. La inspección profunda de paquetes (DPI) en el firewall perimetral o en el dispositivo de gestión unificada de amenazas (UTM) identifica protocolos de aplicaciones específicos. Los motores de DPI modernos pueden clasificar de forma confiable el tráfico de voz de Zoom, Microsoft Teams, Cisco Webex, RTP/SIP, así como las sesiones VPN IPsec y SSL en función de las firmas de paquetes y los patrones de puertos, incluso cuando se utilizan puertos no estándar.
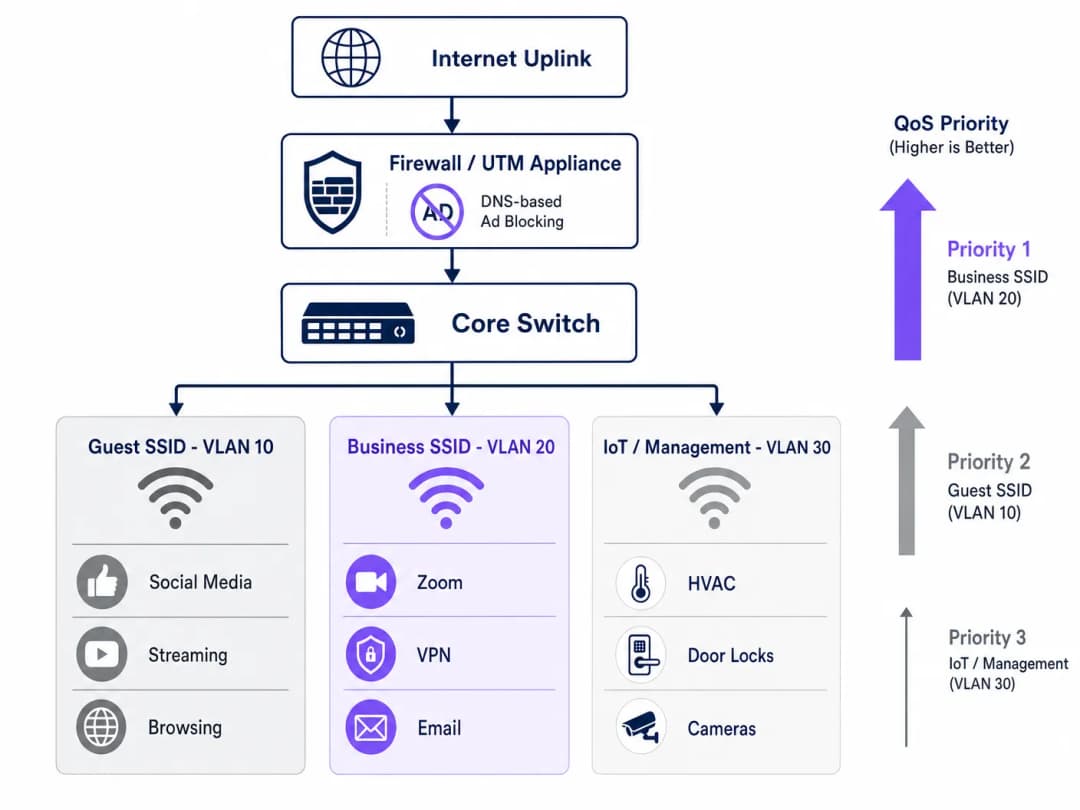
El tráfico identificado como crítico para el negocio se marca con un valor de punto de código de servicios diferenciados (DSCP) en la cabecera IP. El campo DSCP ofrece 64 comportamientos de salto a salto posibles, pero en la práctica la mayoría de las implementaciones hoteleras utilizan un modelo simplificado de tres niveles: reenvío acelerado (EF, DSCP 46) para conferencias de voz y video; clase de reenvío asegurado 4 (AF41, DSCP 34) para VPN y datos de aplicaciones corporativas; y mejor esfuerzo (BE, DSCP 0) para navegación web general y transmisión de medios.
Capa 3: QoS inalámbrico a través de WMM
La configuración de QoS por cable solo es eficaz si los puntos de acceso inalámbricos asignan correctamente las marcas DSCP a las categorías de acceso WiFi Multimedia (WMM) adecuadas. WMM define cuatro categorías de acceso: Voz (AC_VO), Video (AC_VI), Mejor esfuerzo (AC_BE) y Fondo (AC_BK). La asignación de DSCP a WMM debe configurarse explícitamente en los AP, ya que el comportamiento predeterminado varía según el proveedor. Verifique esta configuración en su consola de administración de AP; es un error común que hace que las políticas de QoS, que de otro modo estarían bien diseñadas, fallen en la última milla.
Segmentación de VLAN y Arquitectura de Seguridad
Una red hotelera optimizada correctamente debe operar en al menos tres segmentos lógicos. El SSID de Invitados (VLAN 10) ofrece acceso estándar a internet para viajeros de placer y asistentes a conferencias, sujeto a filtrado DNS y limitación de ancho de banda. El SSID de Negocios (VLAN 20) tiene la máxima prioridad de QoS y se autentica mediante WPA3-Enterprise con IEEE 802.1X, integrándose con un servidor RADIUS para proporcionar credenciales por usuario. La VLAN de IoT y Gestión (VLAN 30) aísla los dispositivos de habitaciones inteligentes, sensores de aire acondicionado, cerraduras electrónicas y cámaras IP de todo el tráfico de invitados.
Esta segmentación no es solo para optimizar el rendimiento - es un requisito de cumplimiento. Bajo PCI-DSS, cualquier segmento de red que procese datos de tarjetas de pago debe aislarse de las redes generales mediante reglas de firewall documentadas y controles de acceso. Conforme a GDPR, los datos personales recopilados a través de la autenticación de WiFi de Invitados deben gestionarse con las medidas de seguridad técnicas adecuadas, siendo la segmentación de red un control fundamental para demostrar la debida diligencia. Mantener registros completos para el registro de auditoría de seguridad de TI de 2026 en todas las VLAN es esencial para demostrar el cumplimiento durante las evaluaciones.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación
Implementar esta arquitectura requiere un enfoque sistemático para evitar interrumpir los servicios activos de los huéspedes. Se recomienda un despliegue por fases siguiendo los pasos descritos a continuación.
Fase 1 - Perfilado de tráfico (Semana 1). Antes de realizar cualquier cambio, implemente una herramienta de análisis de tráfico en un puerto SPAN del switch central para capturar 72 horas de datos de referencia. Identifique los 20 dominios y categorías de aplicaciones que consumen más ancho de banda. Estos datos justifican la inversión y proporcionan la base de comparación para medir las mejoras tras el despliegue. Muchos operadores utilizan las funciones de WiFi Analytics para comprender los tipos de dispositivos, patrones de permanencia y uso de aplicaciones en sus instalaciones.
Fase 2 - Piloto de filtrado DNS (Semana 2). Implemente el filtrado DNS en una sola VLAN aislada - de preferencia un segmento de personal o de oficina de administración - utilizando una lista de bloqueo conservadora. Monitoree durante 48 horas para confirmar que no haya falsos positivos antes de extenderlo a los segmentos de invitados. Documente cada dominio agregado a la lista de permitidos del Walled Garden.
Fase 3 - Despliegue de políticas de QoS (Semana 3). Configure reglas DPI y marcado DSCP en el firewall perimetral. Verifique que los marcados DSCP se mantengan en cada salto de switch capturando paquetes en la capa de distribución. Habilite WMM en todos los puntos de acceso y confirme que el mapeo de DSCP a WMM se aplique correctamente. Para obtener orientación sobre la planificación de frecuencias y la gestión de canales en esta etapa, consulte Frecuencias de WiFi: Una Guía de Frecuencias de WiFi en 2026. Fase 4 - Reestructuración de VLAN (Semana 4). Migre los dispositivos IoT a la VLAN de gestión dedicada. Implemente el SSID de Negocios con autenticación WPA3-Enterprise. Notifique a los clientes corporativos y organizadores de conferencias sobre el nuevo SSID. Fase 5: Monitoreo y optimización (continuo). Establezca KPIs: puntuación media de calidad de llamadas de Zoom, tasa de éxito de conexión VPN, utilización del rendimiento en horas pico y puntuaciones de satisfacción de WiFi para invitados. Revise y actualice las listas de bloqueo de DNS mensualmente.
Mejores Prácticas
Las siguientes recomendaciones independientes del fabricante reflejan los estándares actuales de la industria y se aplican a las principales plataformas de hardware, incluyendo Cisco Meraki, Ubiquiti UniFi, Aruba Networks y Ruckus.
| Práctica | Estándar / Referencia | Prioridad |
|---|---|---|
| Habilitar WPA3-Enterprise en el SSID de la empresa | IEEE 802.11i / WPA3 | Crítica |
| Autenticación RADIUS 802.1X | IEEE 802.1X | Crítica |
| Preservación de DSCP de extremo a extremo | RFC 2474 | Alta |
| Habilitar WMM en todos los AP | Wi-Fi Alliance WMM | Alta |
| Habilitar equidad en el tiempo de aire (airtime fairness) | Específico del fabricante | Media |
| Filtrado DNS con listas de bloqueo gestionadas | NIST SP 800-81 | Alta |
| Segmentación de VLAN (Invitados/Negocios/IoT) | IEEE 802.1Q | Crítica |
| Aislamiento de red PCI DSS | PCI DSS v4.0 Req. 1 | Crítica (cuando aplique) |
Para los establecimientos que operan un entorno de retail junto a su espacio de hospitalidad - como tiendas en el vestíbulo de un hotel o áreas mixtas de conferencias y comercio - se aplican los mismos principios de VLAN y QoS, con una cola dedicada adicional de alta prioridad para el tráfico de POS. Los principios analizados en Office WiFi: Optimising Your Modern Office WiFi Network se transfieren directamente a las implementaciones de centros de negocios de hoteles y salas de reuniones.
Resolución de problemas y mitigación de riesgos
Los modos de falla más comunes en las implementaciones de optimización de WiFi de hoteles se dividen en tres categorías.
Fallas en el Captive Portal. Síntoma: los invitados no pueden acceder a la página de inicio de sesión después de habilitar el filtrado DNS. Causa raíz: la política de filtrado está bloqueando dominios requeridos para la redirección del Captive Portal o el Walled Garden. Mitigación: audite cada dominio requerido por el flujo de autenticación y agréguelos a la lista de permitidos previa a la autenticación antes de habilitar los filtros generales. Si está diagnosticando problemas de congestión más amplios, la guía Why Is Our Guest WiFi So Slow? Diagnosing Network Congestion proporciona un marco de diagnóstico estructurado.
Eliminación de marcado DSCP. Síntoma: QoS está configurado en el firewall y los AP, pero el rendimiento de las aplicaciones corporativas no mejora bajo carga. Causa raíz: un switch intermedio está eliminando o modificando las etiquetas DSCP. Mitigación: capture paquetes en múltiples puntos a lo largo de la ruta de red utilizando Wireshark o una herramienta equivalente. Verifique que la política de confianza de QoS de cada switch esté configurada para confiar en el DSCP de los dispositivos ascendentes. Inestabilidad de los dispositivos IoT tras habilitar la equidad de tiempo de conexión (airtime fairness). Síntoma: los dispositivos inteligentes de las habitaciones (termostatos, cerraduras de puertas) se desconectan de forma intermitente después de habilitar la equidad de tiempo de conexión. Causa raíz: los dispositivos IoT heredados de tipo 802.11b/g transmiten lentamente y se quedan sin tiempo de conexión bajo las políticas de equidad. Mitigación: migrar los dispositivos IoT a un SSID de 2.4GHz dedicado en la VLAN 30 con la equidad de tiempo de conexión deshabilitada. Aplicar la equidad de tiempo de conexión únicamente a los SSIDs de 5GHz para invitados y de negocios.
ROI e impacto empresarial
El caso financiero para esta inversión es sencillo. Al recuperar entre el 20% y el 35% del ancho de banda desperdiciado únicamente mediante el filtrado de DNS, la mayoría de los operadores hoteleros pueden posponer la actualización de un circuito de ISP de 12 a 18 meses. Con las tarifas típicas de banda ancha empresarial para un circuito de fibra dedicado de 1Gbps, esto representa un gasto de capital diferido de £15,000 a £40,000, según el mercado y los términos del contrato.
Más allá de los ahorros en infraestructura, el impacto en la satisfacción de los huéspedes corporativos es medible. Los hoteles que pueden comercializar de manera creíble un servicio de WiFi confiable y de nivel empresarial obtienen una tarifa preferencial en el mercado de viajes corporativos. Las mejoras sostenidas en las puntuaciones de satisfacción de WiFi - generalmente medidas a través de encuestas posteriores a la estadía - se correlacionan directamente con las tasas de repetición de reservas entre los clientes corporativos, el segmento de mayor margen para la mayoría de los hoteles de servicio completo.
Para los sectores de salud y transporte que operan WiFi para visitantes o pacientes, los beneficios de cumplimiento son igualmente significativos. Demostrar un enfoque documentado y auditable de la seguridad de la red y el manejo de datos reduce el riesgo regulatorio y simplifica las evaluaciones de cumplimiento.
Definiciones clave
Filtrado DNS
El proceso de bloquear el acceso a dominios específicos en la etapa de resolución DNS, evitando que los dispositivos establezcan conexiones con esos destinos.
Implementado en la puerta de enlace para evitar que los dispositivos de los huéspedes accedan a redes de anuncios y dominios de seguimiento, recuperando ancho de banda antes de que se transmita cualquier dato de carga útil.
Quality of Service (QoS)
Un conjunto de mecanismos de red que priorizan ciertos tipos de tráfico sobre otros para garantizar el rendimiento de las aplicaciones sensibles a la latencia.
Esencial para garantizar que el tráfico de Zoom, VoIP y VPN reciba un rendimiento garantizado y baja latencia en una red hotelera congestionada compartida por cientos de usuarios.
Deep Packet Inspection (DPI)
Una forma avanzada de filtrado de paquetes que examina el contenido de datos de un paquete más allá de su encabezado para identificar la aplicación o protocolo específico.
Utilizado por firewalls perimetrales para clasificar con precisión el tráfico de aplicaciones (por ejemplo, distinguir una llamada de Zoom de tráfico HTTPS genérico) para que pueda etiquetarse para la priorización de QoS.
DSCP (Differentiated Services Code Point)
Un campo de 6 bits en el encabezado del paquete IP utilizado para clasificar y marcar paquetes para el tratamiento de QoS por salto a través de dispositivos de red.
El mecanismo estándar de la industria para etiquetar paquetes para que los switches, routers y puntos de acceso sepan qué tráfico es crítico para el negocio y debe procesarse primero.
WMM (WiFi Multimedia)
Una certificación de WiFi Alliance que implementa QoS en redes inalámbricas al definir cuatro categorías de acceso: voz, video, mejor esfuerzo y fondo.
El equivalente inalámbrico del QoS cableado. Debe estar habilitado en todos los puntos de acceso y mapearse correctamente a los valores DSCP para garantizar que las políticas de QoS cableado se respeten en el último salto.
Airtime Fairness
Una función de programación inalámbrica que asigna el mismo tiempo de transmisión a todos los clientes conectados, en lugar de la misma cantidad de paquetes, evitando que los dispositivos heredados lentos monopolicen la capacidad del canal.
Crítico en entornos hoteleros donde una combinación de laptops de negocios modernas y dispositivos más antiguos comparten el mismo AP. Evita que un solo dispositivo lento degrade la experiencia de todos los demás.
VLAN (Virtual Local Area Network)
Un segmento de red lógico creado en una infraestructura de switch físico utilizando etiquetado IEEE 802.1Q para aislar el tráfico entre grupos de dispositivos.
Utilizada para separar el tráfico de huéspedes, empresarial e IoT en la misma infraestructura física. Un control obligatorio para el cumplimiento de PCI-DSS y una mejor práctica para la seguridad de la red y la gestión del rendimiento.
Captive Portal
Una puerta de enlace de autenticación basada en web que intercepta el tráfico HTTP de un dispositivo nuevo y lo redirige a una página de inicio de sesión o registro antes de otorgar acceso total a la red.
El punto de contacto principal para la autenticación de WiFi de huéspedes y la recopilación de datos de origen. Debe gestionarse cuidadosamente para garantizar que las políticas de filtrado DNS no bloqueen el flujo de autenticación.
Walled Garden
Un conjunto de dominios y direcciones IP a los que un dispositivo puede acceder antes de completar la autenticación del Captive Portal, incluyendo típicamente el portal mismo y cualquier servicio de autenticación de terceros requerido.
Debe configurarse explícitamente al implementar el filtrado DNS para garantizar que el flujo de autenticación no se vea interrumpido por la política de bloqueo general.
IEEE 802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una red.
El marco de autenticación que sustenta las implementaciones de WPA3 Enterprise. Se integra con un servidor RADIUS para proporcionar credenciales por usuario y es el estándar recomendado para SSID de hotel de nivel empresarial.
Ejemplos resueltos
¿Cómo debe responder el equipo de TI, tanto de forma inmediata como estructural, ante un hotel de 400 habitaciones en el centro de la ciudad que alberga una importante conferencia tecnológica con 600 delegados registrados? El lugar cuenta con un enlace ascendente de fibra simétrica de 1Gbps. Durante la primera mañana de la conferencia, el equipo de operaciones de red recibe una avalancha de quejas: las llamadas de Zoom se caen, las conexiones VPN se agotan y la aplicación de la conferencia no se carga. Una captura de tráfico muestra que el enlace de 1Gbps está al 94% de utilización.
Respuesta inmediata (dentro de los primeros 30 minutos): Desplegar un DNS sinkhole de emergencia para los 50 principales dominios de redes publicitarias y telemetría identificados en la captura de tráfico. Esto por sí solo debería liberar entre el 25% y el 35% de la carga actual. Simultáneamente, configurar reglas de QoS de emergencia en el firewall de borde para priorizar estrictamente el tráfico en los puertos UDP 8801 - 8802 (Zoom) y TCP 443 con los rangos de IP de Zoom, y limitar el ancho de banda del tráfico hacia rangos de IP de CDN de streaming conocidos a un total agregado de 10Mbps.
Respuesta estructural (post-evento): Segmentar la red en VLAN dedicadas para delegados y ponentes de la conferencia. Desplegar un servicio de filtrado DNS gestionado con una lista de bloqueo actualizada. Implementar QoS basado en DPI con etiquetado DSCP para todos los eventos futuros. Negociar un acuerdo de capacidad de ráfaga con el ISP para períodos de eventos de alta densidad. Considerar un enlace ascendente dedicado de 10Gbps para conferencias que superen los 300 delegados.
Un grupo de hoteles boutique de 120 habitaciones con propiedades en tres ciudades desea estandarizar su infraestructura de WiFi. Cada propiedad tiene una combinación de huéspedes de ocio y de negocios. El director de TI quiere asegurarse de que los huéspedes de negocios obtengan una experiencia premium sin invertir en hardware nuevo en cada sitio. La infraestructura existente es una mezcla de APs de Ubiquiti UniFi y firewalls de Cisco Meraki. ¿Qué arquitectura debería recomendarse?
Recomendar una arquitectura centralizada gestionada en la nube que aproveche los firewalls Meraki existentes para el filtrado de DNS (a través del filtrado de contenido integrado de Meraki y la integración con Umbrella) y QoS basado en DPI. Configurar dos SSID por propiedad: un SSID de invitados estándar (WPA3-Personal con Captive Portal) y un SSID de negocios (WPA3-Enterprise con 802.1X). Asignar el SSID de negocios a una VLAN dedicada con el nivel de prioridad de QoS más alto. En los APs de UniFi, habilitar WMM y configurar el mapeo de DSCP a WMM para que coincida con la política de etiquetado del firewall de Meraki. Desplegar un servidor RADIUS centralizado (o utilizar un servicio RADIUS en la nube) para la autenticación 802.1X en las tres propiedades. Proporcionar a los huéspedes con cuentas corporativas las credenciales del SSID de negocios al registrarse.
Preguntas de práctica
Q1. Acabas de habilitar el filtrado de DNS en la VLAN de invitados de tu hotel. En menos de 10 minutos, la recepción recibe llamadas de huéspedes que dicen que no pueden conectarse al WiFi: no ven la página de inicio de sesión y reciben un error de "Sin conexión a Internet". ¿Cuál es la causa más probable y cómo la resuelves?
Sugerencia: Considera la secuencia de eventos cuando un nuevo dispositivo se une a una red abierta e intenta llegar al captive portal.
Ver respuesta modelo
La política de filtrado de DNS está bloqueando uno o más dominios requeridos para la redirección del captive portal o el walled garden. Cuando un dispositivo se une a la red, envía una solicitud de prueba HTTP para detectar el captive portal. Si el resolver de DNS no puede resolver el dominio de redirección (porque está en la lista de bloqueo o el filtro es demasiado agresivo), el dispositivo nunca ve la página de inicio de sesión. Resolución: identifica de inmediato el dominio de redirección del captive portal, el dominio del servidor de autenticación y cualquier dominio de proveedor de inicio de sesión social (por ejemplo, accounts.google.com para el inicio de sesión de Google), y agrégalos a la lista de permitidos del walled garden. El walled garden debe omitir el filtro de DNS por completo para los dispositivos no autenticados.
Q2. Un arquitecto de red ha configurado DPI en el firewall perimetral para etiquetar el tráfico de Zoom con DSCP EF (46) y ha verificado que la configuración es correcta. Sin embargo, durante las horas pico de conferencias, los huéspedes de negocios siguen informando de jitter y llamadas caídas. Una captura de paquetes en el AP muestra que el tráfico de Zoom llega con DSCP 0 (Best Effort). ¿Cuál es la causa más probable?
Sugerencia: Recuerda que QoS es un requisito de extremo a extremo y que cada dispositivo en la ruta debe estar configurado para confiar y reenviar las marcas de prioridad.
Ver respuesta modelo
Un switch entre el firewall y el punto de acceso está eliminando o remarcando las etiquetas DSCP a 0 (Best Effort). Este es un problema común cuando los switches están configurados con una política de QoS predeterminada "no confiable" que restablece todos los valores DSCP entrantes. Resolución: identifica los switches en la ruta entre el firewall y los AP, y configura su política de confianza de QoS como "confiar en DSCP" en los puertos de enlace ascendente. Además, verifica que los puntos de acceso estén configurados para mapear DSCP EF a WMM AC_VO (Voz) y que no estén predeterminados en AC_BE.
Q3. Estás asesorando a un hotel de 250 habitaciones que desea implementar Airtime Fairness para mejorar el rendimiento de WiFi para los huéspedes de negocios. El hotel también tiene 80 dispositivos de habitación inteligente (termostatos, persianas motorizadas) que utilizan 802.11b/g y que actualmente se encuentran en el mismo SSID que los huéspedes. ¿Cuál es el riesgo de habilitar Airtime Fairness en esta configuración y cuál es el enfoque recomendado?
Sugerencia: Considera cómo Airtime Fairness asigna los recursos y cómo se compara la tasa de transmisión de los dispositivos heredados 802.11b con los dispositivos modernos 802.11ac/WiFi 6.
Ver respuesta modelo
Airtime Fairness asigna el mismo tiempo de transmisión a todos los clientes, independientemente de su tasa de datos. Un dispositivo heredado 802.11b que transmite a 1-11 Mbps recibe la misma fracción de tiempo que un dispositivo WiFi 6 moderno que transmite a más de 600 Mbps. En la práctica, el dispositivo heredado transmite muchos menos datos en su fracción de tiempo, lo cual es aceptable para el dispositivo en sí, pero el problema es que el punto de acceso debe esperar a que el dispositivo lento termine su transmisión antes de atender al siguiente cliente. Esto puede causar que los dispositivos de habitaciones inteligentes pierdan sus ventanas de sondeo, lo que provoca desconexiones intermitentes. El enfoque recomendado es migrar todos los dispositivos IoT a un SSID de 2.4GHz dedicado en la VLAN 30 (IoT/Administración) con Airtime Fairness deshabilitado, y habilitar Airtime Fairness únicamente en los SSID de 5GHz para invitados y negocios, donde todos los clientes son dispositivos modernos.
Q4. El CTO de un grupo hotelero te pide que justifiques el costo de implementar un servicio de filtrado de DNS administrado (£8,000/año) en comparación con continuar con la red no administrada actual. El hotel tiene un enlace ascendente de fibra de 1Gbps que cuesta £24,000/año. ¿Cómo estructurarías el argumento de ROI?
Sugerencia: Considera tanto el ahorro directo en infraestructura como el impacto indirecto en los ingresos.
Ver respuesta modelo
Estructure el argumento de ROI en dos partes. Ahorros directos: si el filtrado de DNS recupera el 30% del ancho de banda desperdiciado, el rendimiento efectivo del enlace existente de 1Gbps aumenta al equivalente de aproximadamente 1.3Gbps. Esto pospone la necesidad de una actualización a 10Gbps (que suele costar entre £45,000 y £80,000 en inversión de capital, más un mayor costo de arrendamiento de línea anual) por al menos 18 a 24 meses. El costo del servicio de filtrado de £8,000 al año se recupera dentro del primer año únicamente a través de la postergación del gasto de capital. Impacto indirecto en los ingresos: la mejora en las puntuaciones de satisfacción de WiFi en el segmento corporativo - que suele ser de un 15 a 25% de mejora según implementaciones comparables - influye directamente en las tasas de reservaciones recurrentes de cuentas corporativas. Para un hotel de 250 habitaciones con un 40% de ocupación corporativa a una tarifa promedio de £180 por noche, incluso una mejora del 2% en las reservaciones recurrentes corporativas representa aproximadamente £65,000 en ingresos anuales adicionales. El caso de ROI combinado es sólido y cuantificable dentro de un solo año fiscal.
Preguntas frecuentes
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
Continúe leyendo esta serie
Cómo escanear la interferencia de WiFi y encontrar el mejor canal
Esta guía técnica completa proporciona a los líderes de TI empresariales metodologías accionables para identificar la interferencia de RF y seleccionar los canales de 5GHz óptimos. Cubre el análisis de espectro, consideraciones de DFS y estrategias prácticas de implementación para maximizar el rendimiento y reducir la latencia sin requerir nuevas inversiones en hardware.
Cómo mejorar la velocidad de WiFi sin comprar nuevos puntos de acceso
Esta guía detalla cómo las sedes empresariales pueden recuperar más del 30% de su ancho de banda de WiFi sin adquirir nuevos puntos de acceso. Al implementar filtrado DNS, band steering y políticas de QoS, los equipos de TI pueden extender la vida útil de su hardware, reducir el CapEx y mejorar el rendimiento y la seguridad de la red.
Reducción de latencia en redes WiFi de alta densidad
Esta guía detalla cómo la eliminación de búsquedas de DNS innecesarias para dominios de seguimiento reduce drásticamente la latencia en redes WiFi de alta densidad. Proporciona orientación práctica sobre arquitectura, implementación y ROI para líderes de TI que gestionan entornos de recintos congestionados.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.