
Guest WiFi solution advisor
Pick your venue, peak device count, priority and hardware to get a sized deployment blueprint and the controller settings to apply.
Network and VLAN
Guest experience and PMS- Subnet
- /22 for 780 addresses
- One subnet is fine at this size.
- VLAN
- Dedicated guest VLAN, isolated from PMS, POS and back-office networks
- Isolation
- Layer 2 client isolation; allow AirPlay and Chromecast only within a guest’s own room group
- RF
- Plan for in-room coverage, not corridor-only APs; 20 or 40 MHz on 5 GHz
Onboarding
Frictionless access- Primary method
- Passpoint (Hotspot 2.0) or OpenRoaming profile, so returning guests connect automatically over WPA3-Enterprise
- Fallback
- Short captive portal for first-time guests, which offers the Passpoint profile after sign-up
- Venue pattern
- Room number and surname check against the PMS (for example Oracle OPERA) at first login
- Bandwidth policy
- Free tier around 10-15 Mbps per device; optional paid premium tier
Data and compliance
UK GDPR · PECR- CRM and automation
- Sync profiles to the PMS and CRM so loyalty members are recognised on arrival
- Compliance
- UK GDPR and PECR for marketing consent; keep any paid-tier card handling out of PCI DSS scope
- Portal discovery
- Where supported, advertise the portal with DHCP option 114 (RFC 8910) so devices find it without HTTP interception.
- Wireless > Access control: association Open (or Enhanced Open), splash page = click-through or sign-on with RADIUS
- Custom splash URL: <your Purple portal URL>
- RADIUS: Purple servers on UDP 1812 (authentication) and 1813 (accounting)
- Walled garden: Purple portal domains plus any social login providers you offer
- Firewall and traffic shaping: deny Local LAN, set a per-client bandwidth limit
Menu names differ between controller versions; use these as a checklist against your vendor's documentation.
Assumptions and method
- ·Addresses = peak devices × 1.3 to cover devices that leave before their lease expires and MAC address randomisation. Subnet = smallest prefix with enough usable hosts (600 × 1.3 = 780, so /22).
- ·Uplink = peak devices × 1.5 Mbps average demand for this venue type × 1.2 headroom, rounded up to a standard circuit size. Averages assume most connected devices are idle at any instant; measure your own peak before buying circuits.
Rolling out guest WiFi across several venues?
Optional: Purple wireless architects can review hardware compatibility, RADIUS failover and consent workflows with you.
मुख्य निष्कर्ष: आधुनिक गेस्ट WiFi समाधान
- सहज पासवर्ड रहित एक्सेस: Passpoint (802.11u) और OpenRoaming जैसी तकनीकें लॉगिन घर्षण को समाप्त करती हैं, जिससे आगंतुकों को एक बार प्रोफ़ाइल सेटअप के बाद WPA3-Enterprise एन्क्रिप्शन के साथ स्वचालित रूप से कनेक्ट होने की सुविधा मिलती है।
- विस्तृत डिवाइस प्रबंधन: आइडेंटिटी-बेस्ड प्री-शेयर्ड कीज़ (iPSK) साझा स्थल बुनियादी ढांचे पर अद्वितीय प्रति-उपयोगकर्ता या प्रति-कमरा क्रेडेंशियल के साथ हेडलेस IoT उपकरणों (स्मार्ट टीवी, गेम कंसोल) को अलग करती हैं।
- ज़ीरो ट्रस्ट स्टाफ सुरक्षा: Microsoft Entra ID या Okta के साथ WiFi प्रमाणीकरण को एकीकृत करने से स्टाफ के उपकरणों पर डिवाइस प्रमाणपत्र पुश होते हैं, जिससे कर्मचारी के जाने पर नेटवर्क एक्सेस स्वचालित रूप से रद्द हो जाता है।
- GDPR-अनुपालक फर्स्ट-पार्टी डेटा: आधुनिक गेस्ट WiFi ऑप्ट-इन मार्केटिंग लीड्स, फुटफॉल एनालिटिक्स और ड्वेल टाइम मेट्रिक्स को जिम्मेदारी से कैप्चर करके नेटवर्क एक्सेस को एक रणनीतिक संपत्ति में बदल देता है।
ईमानदारी से कहें तो, पारंपरिक गेस्ट WiFi टूट चुका है। नैपकिन पर लिखे पासवर्ड ढूंढने या पुराने, असुरक्षित लॉगिन पेजों पर फंसने के दिन अब पूरी तरह से खत्म हो चुके हैं। आधुनिक गेस्ट WiFi solutions विकसित हुए हैं, जो किसी भी भौतिक स्थान के लिए एक साधारण साझा पासवर्ड से कहीं अधिक शक्तिशाली संपत्ति बन गए हैं।
गैस्ट WiFi पर पुनर्विचार: पासवर्ड और पोर्टल्स से आगे बढ़ना
सालों से, इंटरनेट पहुंच प्रदान करना एक बुनियादी उपयोगिता जैसा महसूस होता था, जिसमें उपयोगकर्ता अनुभव भी अक्सर वैसा ही होता था। इसे एक ऐसे होटल की तरह समझें जो हर एक अतिथि को मुख्य दरवाजे की एक ही भौतिक चाबी देता है। निश्चित रूप से, यह काम करता है, लेकिन यह अनाड़ी, असुरक्षित है, और प्रवेश के अलावा कोई वास्तविक मूल्य नहीं देता है। यह पुराना मॉडल समस्याओं से भरा हुआ है।
- उच्च घर्षण: परेशान करने वाले Captive Portal और साझा पासवर्ड एक खराब पहला प्रभाव डालते हैं, जिससे विज़िटर के आने से पहले ही निराशा का एक स्तर जुड़ जाता है।
- प्रमुख सुरक्षा जोखिम: खुले नेटवर्क शरारती तत्वों के लिए एक खेल का मैदान हैं, और एक साझा की शून्य जवाबदेही प्रदान करती है, जिससे दुर्भावनापूर्ण गतिविधि का पता लगाना असंभव हो जाता है।
- कोई व्यावसायिक मूल्य नहीं: यह विशुद्ध रूप से लागत का केंद्र है। आप उस निवेश पर बिना किसी ठोस रिटर्न के कनेक्शन और हार्डवेयर के लिए भुगतान कर रहे हैं।
यह दृष्टिकोण अब टिकाऊ नहीं है। सेलुलर नेटवर्क की निर्बाध, हमेशा चालू रहने वाली कनेक्टिविटी ने विज़िटर्स की अपेक्षाओं को पूरी तरह से बदल दिया है। लोग अब बिना किसी परेशानी के तुरंत और सुरक्षित रूप से जुड़ने की उम्मीद करते हैं। इस मूलभूत बदलाव ने इंटेलिजेंट गेस्ट WiFi solutions के बाजार में भारी वृद्धि को बढ़ावा दिया है।
बेहतर कनेक्टिविटी की मांग केवल काल्पनिक नहीं है। यूके में, गेस्ट WiFi प्रदाता सेवा बाजार तेजी से बढ़ रहा है, जिसके 2026 तक $150.536 मिलियन तक पहुंचने का अनुमान है। यह तीव्र विस्तार हॉस्पिटैलिटी, रिटेल और सार्वजनिक स्थानों पर सुरक्षित, घर्षण रहित पहुंच की तत्काल आवश्यकता को दर्शाता है। आप पूरी रिपोर्ट में इन बाजार रुझानों और उनके चालकों के बारे में अधिक जान सकते हैं।
इंटेलिजेंट एक्सेस का नया युग
गेस्ट WiFi का विकास उस पुराने ढंग की भौतिक चाबी से आपके फोन पर एक आधुनिक, बिना चाबी वाले प्रवेश ऐप में बदलने जैसा है। यह अधिक स्मार्ट, अधिक सुरक्षित है और एक व्यक्तिगत अनुभव प्रदान करता है। आज के उन्नत गेस्ट WiFi समाधान पासवर्ड को पूरी तरह से छोड़ देते हैं, और पहचान-संचालित मॉडल की ओर स्थानांतरित हो रहे हैं।
सोचने का यह नया तरीका पासवर्ड रहित एक्सेस और Zero Trust नेटवर्किंग के सिद्धांतों पर केंद्रित है। केवल एक इंटरनेट कनेक्शन प्रदान करने के बजाय, इन प्लेटफ़ॉर्म्स को इस प्रकार डिज़ाइन किया गया है:
- बिना किसी बाधा के ऑनबोर्डिंग के साथ आगंतुक अनुभव को बेहतर बनाएं।
- उपयोगकर्ता की स्पष्ट सहमति के साथ अनुपालन करने वाला, फर्स्ट-पार्टी डेटा एकत्र करें।
- प्रत्येक व्यक्तिगत उपयोगकर्ता की पुष्टि करके अपनी समग्र नेटवर्क सुरक्षा को मजबूत करें।
सरल कनेक्टिविटी से ध्यान हटाकर इंटेलिजेंट एक्सेस पर केंद्रित करके, व्यवसाय अंततः लंबे समय से चली आ रही परिचालन लागत को एक रणनीतिक संपत्ति में बदल सकते हैं। यह आधुनिक दृष्टिकोण ग्राहक वफादारी बढ़ाने से लेकर विज़िटर के व्यवहार की गहरी जानकारी प्राप्त करने तक - सब कुछ एक सरल, सुरक्षित WiFi कनेक्शन से शुरू करके - ठोस व्यावसायिक मूल्य बनाने का मार्ग प्रशस्त करता है।
सहज WiFi को शक्ति प्रदान करने वाली तकनीकों को समझना
यह समझने के लिए कि आधुनिक गेस्ट WiFi solutions इतने बड़े कदम क्यों हैं, हमें उस तकनीक से शुरुआत करनी होगी जिससे अधिकांश लोग परिचित हैं: Captive Portal। यह वह लॉगिन पेज है जो पॉप अप होता है, जो कुछ भी आप कर रहे थे उसमें बाधा डालते हुए आपको नियम स्वीकार करने, ईमेल पता देने, या विज्ञापन देखने के लिए मजबूर करता है। हालांकि यह आम है, लेकिन यह कनेक्टिविटी के पुराने दौर में फंसा हुआ एक उपकरण है।
Captive Portal घर्षण का एक स्रोत हैं। वे उपयोगकर्ता की यात्रा को रोकते हैं, अक्सर मोबाइल उपकरणों पर कठिन होते हैं, और सुरक्षा कमजोरियां पेश कर सकते हैं। आपके लॉगिन करने से पहले कनेक्शन आमतौर पर अनएन्क्रिप्टेड होता है, जिससे वे जासूसी का निशाना बन जाते हैं। आप हमारे गाइड में पूर्ण तकनीकी विवरण पढ़ सकते हैं कि एक captive portal क्या है।
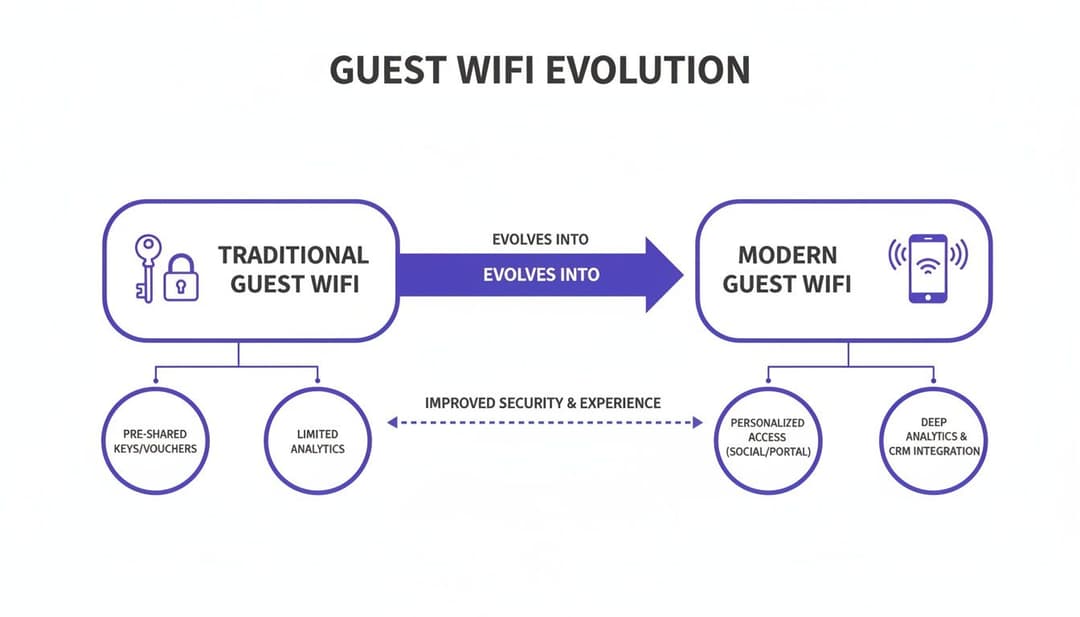
गैस्ट WiFi प्रमाणीकरण विधियों की तुलना
यह देखने के लिए कि नेटवर्क पहुंच का कितना विकास हुआ है, पारंपरिक पहुंच विधियों की आधुनिक प्रमाणीकरण विकल्पों के साथ तुलना करने से मदद मिलती है।
| तरीका | उपयोगकर्ता अनुभव | सुरक्षा स्तर | इसके लिए सर्वोत्तम |
|---|---|---|---|
| ओपन नेटवर्क (कोई पासवर्ड नहीं) | बहुत आसान, लेकिन अनएन्क्रिप्टेड। | कोई नहीं | व्यावसायिक सेटिंग्स के लिए अनुशंसित नहीं है। |
| साझा पासवर्ड (PSK) | सरल, लेकिन साझा किए जाने पर एक बड़ा सुरक्षा जोखिम। | कम | होम ऑफिस जैसी छोटी निजी सेटिंग्स। |
| Captive Portal | मोबाइल उपकरणों पर अधिक घर्षण। | कम (प्री-ऑथ) | सार्वजनिक स्थल जिन्हें शर्तों की स्वीकृति या डेटा कैप्चर की आवश्यकता होती है। |
| Passpoint / OpenRoaming | एक बार के सेटअप के बाद सहज और स्वचालित। | उच्च (WPA2/3-Enterprise) | बड़े सार्वजनिक स्थल, परिवहन केंद्र और बहु-साइट व्यवसाय। |
| iPSK | प्रति डिवाइस या उपयोगकर्ता के अनुसार सरल पासवर्ड प्रविष्टि। | मध्यम - उच्च | स्मार्ट टीवी और गेमिंग कंसोल जैसे हेडलेस उपकरणों को जोड़ना। |
| प्रमाणपत्र-आधारित एक्सेस | स्वचालित और पहचान-संचालित। | बहुत उच्च (ज़ीरो ट्रस्ट) | बिना किसी साझा पासवर्ड के कर्मचारियों और कॉर्पोरेट उपकरणों को सुरक्षित करना। |
जैसा कि ऊपर दिखाया गया है, Passpoint और सर्टिफिकेट-आधारित एक्सेस जैसे आधुनिक समाधान नेटवर्क सुरक्षा और विज़िटर की सुविधा में एक महत्वपूर्ण अपग्रेड प्रदान करते हैं।
WiFi के लिए आपका डिजिटल पासपोर्ट
सोचिए कि जब आप यात्रा करते हैं तो आपका फोन मोबाइल नेटवर्क से कैसे जुड़ता है - यह बिना कुछ किए, स्वचालित रूप से और सुरक्षित रूप से काम करता है। यही वह अनुभव है जो Passpoint (IEEE 802.11u) और OpenRoaming जैसी आधुनिक तकनीकें WiFi में लाती हैं। आप Passpoint को अपने डिवाइस के लिए एक डिजिटल पासपोर्ट की तरह समझ सकते हैं।
एक बार जब कोई उपयोगकर्ता पहली बार Passpoint-सक्षम नेटवर्क पर प्रमाणित हो जाता है, तो उनके डिवाइस को यह क्रेडेंशियल मिल जाता है। उसके बाद से, उनका डिवाइस बिना किसी अन्य लॉगिन स्क्रीन के, वैश्विक स्तर पर किसी भी अन्य भाग लेने वाले नेटवर्क से स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हो जाता है।
यह स्वचालित कनेक्शन एक महत्वपूर्ण सुरक्षा अपग्रेड है। पूरा कनेक्शन पहले डेटा पैकेट से ही एन्क्रिप्टेड होता है, जो उपयोगकर्ताओं को पारंपरिक सार्वजनिक WiFi नेटवर्क पर आम तौर पर होने वाले मैन-इन-द-मिडल हमलों से बचाता है।
हाई-डेंसिटी वाले वातावरण के लिए निर्बाध रोमिंग आवश्यक है। यूके में मोबाइल कनेक्शन के देर 2025 तक आबादी का 143% होने की उम्मीद है, और उनमें से 99.5% ब्रॉडबैंड होने के कारण, होटलों और परिवहन केंद्रों में विश्वसनीय सार्वजनिक नेटवर्क की मांग स्पष्ट है। Purple जैसा Passpoint-प्रमाणित प्लेटफ़ॉर्म वह सुरक्षित, स्वचालित एक्सेस प्रदान करता है जिसकी विज़िटर उम्मीद करते हैं।
केवल फोन और लैपटॉप से कहीं अधिक कनेक्ट करना
Passpoint स्मार्टफोन और लैपटॉप के लिए आदर्श है, लेकिन हेडलेस डिवाइस - जैसे कि होटलों में स्मार्ट टीवी, छात्र आवास में गेमिंग कंसोल, या रिटेल केंद्रों में डिजिटल साइनेज - हमेशा एंटरप्राइज 802.1X प्रमाणीकरण का समर्थन नहीं कर सकते हैं।
यहीं पर Identity-Based Pre-Shared Keys (iPSK) काम में आते हैं। एक iPSK सिस्टम नेटवर्क प्रशासकों को प्रत्येक व्यक्तिगत डिवाइस या उपयोगकर्ता समूह के लिए एक अद्वितीय कुंजी उत्पन्न करने की अनुमति देता है।
- आतिथ्य (hospitality) के लिए: प्रत्येक अतिथि के कमरे के स्मार्ट TV और मीडिया हब को अपनी स्वयं की अनूठी कुंजी प्राप्त होती है, जो पड़ोसी कमरों से पूरी तरह से अलग होती है।
- छात्र आवास के लिए: एक निवासी को अपने लैपटॉप, फोन और गेमिंग कंसोल के लिए एक सिंगल iPSK प्राप्त होता है, जिससे एक व्यक्तिगत निजी नेटवर्क बबल बनता है।
आपके स्टाफ के लिए एक Zero Trust दृष्टिकोण
आधुनिक गेस्ट WiFi समाधान कर्मचारियों की कनेक्टिविटी को भी बदलते हैं। कर्मचारियों के साझा पासवर्ड गंभीर सुरक्षा कमजोरियां पैदा करते हैं। आधुनिक एंटरप्राइज़ नेटवर्क कर्मचारियों को प्रमाणपत्र-आधारित पहुंच (certificate-based access) पर स्थानांतरित करते हैं, जो सीधे तौर पर एक Zero Trust सुरक्षा मॉडल के अनुरूप है जहां किसी भी उपयोगकर्ता या डिवाइस पर परोक्ष रूप से भरोसा नहीं किया जाता है।
आपके पहचान प्रदाता (जैसे Entra ID या Okta) के साथ एकीकृत होकर, WiFi सिस्टम स्वचालित रूप से प्रत्येक कर्मचारी के डिवाइस को एक अद्वितीय डिजिटल प्रमाणपत्र जारी करता है। सत्यापित पहचान और भूमिका के आधार पर पहुंच प्रदान की जाती है। जब कोई कर्मचारी नौकरी छोड़ता है, तो कॉर्पोरेट निर्देशिका से हटाए जाने पर उसकी नेटवर्क पहुंच तुरंत रद्द कर दी जाती है।
अपने गेस्ट WiFi को एक सुरक्षित व्यावसायिक संपत्ति में बदलें
जानिए कैसे Purple आपके मौजूदा एक्सेस पॉइंट इन्फ्रास्ट्रक्चर पर पासवर्ड रहित Passpoint रोमिंग, Zero Trust नेटवर्क सेगमेंटेशन और GDPR-अनुपालक एनालिटिक्स प्रदान करता है।
एक WiFi विशेषज्ञ से बात करेंगैस्ट नेटवर्क पर सुरक्षा और अनुपालन को कैसे प्रबंधित करें
गेस्ट WiFi की पेशकश आपके भौतिक स्थान तक पहुंच खोलती है और साथ ही डिजिटल संपर्क बिंदु भी बनाती है। आधुनिक गेस्ट WiFi समाधान मजबूत नेटवर्क सुरक्षा के साथ सुविधाजनक आगंतुक पहुंच को संतुलित करते हैं।
Zero Trust सुरक्षा मॉडल को अपनाना
किसी भी नेटवर्क को सुरक्षित करने का सबसे प्रभावी तरीका Zero Trust सुरक्षा आर्किटेक्चर को अपनाना है: कभी भरोसा न करें, हमेशा सत्यापित करें। पहचान की पुष्टि होने तक किसी भी उपयोगकर्ता या डिवाइस को एक्सेस नहीं मिलता है।
नेटवर्क सेगमेंटेशन के साथ दीवारें बनाना
गैस्ट WiFi को सुरक्षित करने के लिए यह सुनिश्चित करना आवश्यक है कि गैस्ट ट्रैफ़िक कभी भी आंतरिक कॉर्पोरेट नेटवर्क में प्रवेश न कर सके। नेटवर्क सेगमेंटेशन विभिन्न ट्रैफ़िक प्रकारों के लिए अलग-थलग VLANs बनाता है:
- गेस्ट ट्रैफिक: इंटरनेट के लिए पृथक सीधा मार्ग। मेहमान आंतरिक सर्वर, डेटाबेस या कॉर्पोरेट एंडपॉइंट को देख या उनके साथ इंटरैक्ट नहीं कर सकते हैं।
- कॉर्पोरेट ट्रैफिक: कर्मचारी आंतरिक संसाधनों तक पहुंच के साथ एक अलग एन्क्रिप्टेड लेन में काम करते हैं।
- ऑपरेशनल और पेमेंट ट्रैफिक: पॉइंट-ऑफ-सेल टर्मिनल और IoT सेंसर समर्पित VLAN पर काम करते हैं जो PCI-DSS अलगाव आवश्यकताओं को पूरा करते हैं।
गोपनीयता का सम्मान और अनुपालन सुनिश्चित करना
GDPR जैसे डेटा सुरक्षा नियमों के लिए व्यक्तिगत डेटा एकत्र करने के लिए स्पष्ट सहमति की आवश्यकता होती है। Purple मार्केटिंग के लिए स्पष्ट ऑप्ट-इन चेकबॉक्स लागू करके और व्यक्तिगत रिकॉर्ड की जांच करने या हटाने के लिए स्वयं-सेवा उपयोगकर्ता उपकरण प्रदान करके जिम्मेदारी से प्रथम-पक्ष डेटा एकत्र करता है।
गैस्ट WiFi समाधानों को अपने उद्योग में काम में लाना
हॉस्पिटैलिटी में फाइव-स्टार डिजिटल अनुभव
आतिथ्य क्षेत्र में, गेस्ट WiFi सीधे समीक्षाओं और बार-बार होने वाली बुकिंग को प्रभावित करता है। Passpoint बिना किसी स्पलैश पेज के तत्काल कनेक्टिविटी सक्षम बनाता है, जिससे होटल स्वागत संदेश और प्रवास के बाद फीडबैक अनुरोधों को निर्बाध रूप से भेज सकते हैं। हमारे होटल WiFi समाधान गाइड में और अधिक जानें।
रिटेल और शॉपिंग सेंटरों में खरीदार के व्यावहारिक दृष्टिकोण को अनलॉक करना
रिटेल स्थलों में, गेस्ट WiFi एनालिटिक्स कार्रवाई योग्य स्थल बुद्धिमत्ता प्रदान करता है:
- फुटफॉल पैटर्न: व्यस्ततम प्रवेश के घंटों और स्टोर के क्षेत्रों के बीच प्रवाह को ट्रैक करें।
- ड्वेल टाइम: मापें कि आगंतुक मुख्य डिस्प्ले या किरायेदारों के पास कितना समय बिताते हैं।
- विजिट फ्रीक्वेंसी: दैनिक और साप्ताहिक समय सीमाओं में बार-बार आने वाले आगंतुकों के प्रतिशत को मापें।
स्वास्थ्य सेवा में अभेद्य सुरक्षा सुनिश्चित करना
स्वास्थ्य सेवा सुविधाओं को अतिथि ब्राउज़िंग और महत्वपूर्ण नैदानिक नेटवर्क के बीच सख्त अलगाव की आवश्यकता होती है। नेटवर्क सेगमेंटेशन यह सुनिश्चित करता है कि मरीज की इंटरनेट पहुंच चिकित्सा उपकरणों और इलेक्ट्रॉनिक स्वास्थ्य रिकॉर्ड से पूरी तरह से अलग रहे।
आवासीय भवनों में घर जैसी सादगी प्रदान करना
मल्टी-टेनेंट आवासीय संपत्तियों (BTR और छात्र आवास) में, iPSK केंद्रीय क्लाउड प्रबंधन को बनाए रखते हुए व्यक्तिगत IoT उपकरणों के लिए प्रत्येक अपार्टमेंट को एक निजी नेटवर्क बबल प्रदान करता है।
अपने गैस्ट WiFi समाधान को चुनना और लागू करना
सही गेस्ट WiFi प्लेटफॉर्म का चयन करने के लिए वेंडर के लचीलेपन का मूल्यांकन करना आवश्यक है। एक ऐसा हार्डवेयर-अज्ञेयवादी (hardware-agnostic) क्लाउड प्लेटफॉर्म चुनकर मालिकाना हार्डवेयर लॉक-इन से बचें जो आपके मौजूदा नेटवर्क गियर के साथ संगत हो।
विक्रेता चुनने के लिए प्रमुख मानदंड
- हार्डवेयर कम्पैटिबिलिटी: Cisco Meraki, Aruba, Ruckus, और Ubiquiti UniFi सहित प्रमुख उद्यम विक्रेताओं के लिए समर्थन।
- स्केलेबिलिटी: क्लाउड-नेटिव आर्किटेक्चर जो एकल स्थानों या वैश्विक मल्टी-साइट संपत्तियों में सहजता से स्केल होता है।
- सुरक्षा और अनुपालन: Passpoint प्रमाणन, WPA3 समर्थन, और अंतर्निहित GDPR अनुपालन उपकरण।
- एकीकरण क्षमताएं: CRM प्लेटफॉर्म, पहचान प्रदाताओं और मार्केटिंग ऑटोमेशन टूल के लिए पहले से बने API कनेक्टर।
अपने आधुनिक गैस्ट WiFi प्लेटफ़ॉर्म के ROI को मापना
एक आधुनिक गेस्ट WiFi समाधान प्रमुख मेट्रिक्स के माध्यम से परिचालन लागत को मापने योग्य राजस्व चालक में परिवर्तित करता है:
- विज़िटर वफादारी: बार-बार आने की आवृत्ति और फुटफ़ॉल रिटर्न दरों को ट्रैक करें।
- ग्राहक लाइफटाइम वैल्यू (CLV): WiFi ऑनबोर्डिंग के माध्यम से ट्रिगर किए गए ऑप्ट-इन मार्केटिंग अभियानों से रूपांतरण दरों को मापें।
- IT सपोर्ट दक्षता: भूले हुए पासवर्ड और पोर्टल लॉगिन विफलताओं से संबंधित सपोर्ट टिकटों को कम करें।
गैस्ट WiFi समाधानों के बारे में अक्सर पूछे जाने वाले प्रश्न
एक Captive Portal से एक सहज समाधान पर स्विच करना कितना कठिन है?
Purple जैसे क्लाउड-नेटिव प्लेटफॉर्म के साथ स्विच करना सीधा और आसान है। आपको एक्सेस पॉइंट्स को बदलने की आवश्यकता नहीं है; आपके मौजूदा हार्डवेयर को केवल क्लाउड कंट्रोलर की ओर इंगित करने के लिए कॉन्फ़िगर किया जाता है। परिनियोजन आमतौर पर कुछ हफ्तों में पूरा हो जाता है।
क्या WiFi के माध्यम से गैस्ट डेटा एकत्र करना GDPR के अनुरूप है?
हाँ। जब डेटा संग्रह स्पष्ट सहमति और पारदर्शिता पर आधारित हो, तो यह अनुपालन योग्य होता है। आगंतुकों को मार्केटिंग संचार के लिए सक्रिय रूप से ऑप्ट-इन करना होगा, और उपयोगकर्ताओं के पास अपने संग्रहीत डेटा को प्रबंधित करने या हटाने के पूर्ण अधिकार सुरक्षित रहते हैं।
क्या आधुनिक गैस्ट WiFi समाधान वास्तव में सुरक्षा में सुधार कर सकते हैं?
हाँ। आधुनिक गेस्ट WiFi बिना एन्क्रिप्शन वाले ओपन नेटवर्क और साझा पासवर्ड को WPA3 एंटरप्राइज एन्क्रिप्शन, Passpoint प्रमाणीकरण, VLAN सेगमेंटेशन, और स्टाफ उपकरणों के लिए ज़ीरो ट्रस्ट सर्टिफिकेट एक्सेस के साथ बदल देता है।
अपने गेस्ट WiFi को एक रणनीतिक संपत्ति में बदलने के लिए तैयार हैं? Purple मेहमानों और कर्मचारियों के लिए सुरक्षित, पासवर्ड रहित पहुंच प्रदान करता है, जो कार्रवाई योग्य अंतर्दृष्टि प्रदान करने के लिए आपके मौजूदा नेटवर्क हार्डवेयर के साथ एकीकृत होता है। आज ही Purple प्लेटफॉर्म का अन्वेषण करें।



