
Guest WiFi solution advisor
Pick your venue, peak device count, priority and hardware to get a sized deployment blueprint and the controller settings to apply.
Network and VLAN
Guest experience and PMS- Subnet
- /22 for 780 addresses
- One subnet is fine at this size.
- VLAN
- Dedicated guest VLAN, isolated from PMS, POS and back-office networks
- Isolation
- Layer 2 client isolation; allow AirPlay and Chromecast only within a guest’s own room group
- RF
- Plan for in-room coverage, not corridor-only APs; 20 or 40 MHz on 5 GHz
Onboarding
Frictionless access- Primary method
- Passpoint (Hotspot 2.0) or OpenRoaming profile, so returning guests connect automatically over WPA3-Enterprise
- Fallback
- Short captive portal for first-time guests, which offers the Passpoint profile after sign-up
- Venue pattern
- Room number and surname check against the PMS (for example Oracle OPERA) at first login
- Bandwidth policy
- Free tier around 10-15 Mbps per device; optional paid premium tier
Data and compliance
UK GDPR · PECR- CRM and automation
- Sync profiles to the PMS and CRM so loyalty members are recognised on arrival
- Compliance
- UK GDPR and PECR for marketing consent; keep any paid-tier card handling out of PCI DSS scope
- Portal discovery
- Where supported, advertise the portal with DHCP option 114 (RFC 8910) so devices find it without HTTP interception.
- Wireless > Access control: association Open (or Enhanced Open), splash page = click-through or sign-on with RADIUS
- Custom splash URL: <your Purple portal URL>
- RADIUS: Purple servers on UDP 1812 (authentication) and 1813 (accounting)
- Walled garden: Purple portal domains plus any social login providers you offer
- Firewall and traffic shaping: deny Local LAN, set a per-client bandwidth limit
Menu names differ between controller versions; use these as a checklist against your vendor's documentation.
Assumptions and method
- ·Addresses = peak devices × 1.3 to cover devices that leave before their lease expires and MAC address randomisation. Subnet = smallest prefix with enough usable hosts (600 × 1.3 = 780, so /22).
- ·Uplink = peak devices × 1.5 Mbps average demand for this venue type × 1.2 headroom, rounded up to a standard circuit size. Averages assume most connected devices are idle at any instant; measure your own peak before buying circuits.
Rolling out guest WiFi across several venues?
Optional: Purple wireless architects can review hardware compatibility, RADIUS failover and consent workflows with you.
महत्त्वाचे मुद्दे: आधुनिक अतिथी WiFi सोल्यूशन्स
- अखंड पासवर्डशिवाय प्रवेश: Passpoint (802.11u) आणि OpenRoaming सारख्या तंत्रज्ञानामुळे लॉगइनमधील अडथळे दूर होतात, ज्यामुळे भेट देणाऱ्यांना एक वेळच्या प्रोफाइल सेटअप नंतर WPA3-Enterprise एन्क्रिप्शनसह स्वयंचलितपणे कनेक्ट होण्याची परवानगी मिळते.
- तपशीलवार डिव्हाइस व्यवस्थापन: Identity-Based Pre-Shared Keys (iPSK) स्क्रीन नसलेल्या IoT डिव्हाइसेसना (स्मार्ट टीव्ही, गेम कन्सोल) सामायिक केलेल्या ठिकाणच्या पायाभूत सुविधांवर युनिक प्रति-वापरकर्ता किंवा प्रति-खोली क्रेडेंशियलसह वेगळे करते.
- Zero Trust कर्मचारी सुरक्षा: WiFi प्रमाणीकरणाला Entra ID किंवा Okta सोबत समाकलित केल्याने डिव्हाइस प्रमाणपत्रे कर्मचाऱ्यांच्या डिव्हाइसेसवर पाठवली जातात, ज्यामुळे एखादा कर्मचारी कंपनी सोडतो तेव्हा नेटवर्क प्रवेश स्वयंचलितपणे रद्द होतो.
- GDPR-सुसंगत फर्स्ट-पार्टी डेटा: आधुनिक अतिथी WiFi जबाबदारीने ऑप्ट-इन मार्केटिंग लीड्स, पाऊलखुणांचे विश्लेषण आणि थांबण्याच्या वेळेचे मेट्रिक्स कॅप्चर करून नेटवर्क प्रवेशाला एक धोरणात्मक मालमत्तेत बदलते.
प्रामाणिकपणे सांगायचे तर, पारंपारिक guest WiFi आता कालबाह्य झाले आहे. नॅपकिनवर खरडलेले पासवर्ड शोधण्याचे किंवा क्लिष्ट, असुरक्षित लॉगइन पेजेसवर अडकून पडण्याचे दिवस आता संपले आहेत. आधुनिक guest WiFi solutions आता विकसित झाले आहेत, साध्या शेअर केलेल्या पासवर्डच्या पलीकडे जाऊन कोणत्याही प्रत्यक्ष ठिकाणासाठी एक शक्तिशाली मालमत्ता बनले आहेत.
गेस्ट WiFi चा नव्याने विचार करणे: पासवर्ड आणि पोर्टल्सच्या पलीकडे जाणे
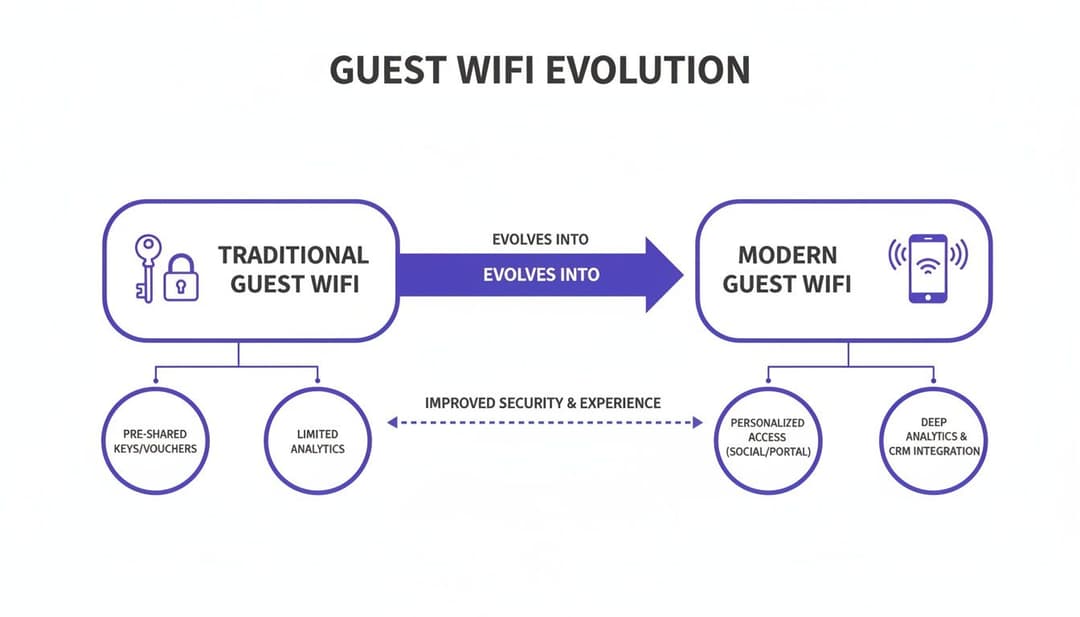
अनेक वर्षे, इंटरनेट प्रवेश प्रदान करणे ही एक मूलभूत सुविधा वाटत होती, ज्याचा युझर एक्सपिरियन्सही तसाच सर्वसाधारण असायचा. हे एखाद्या हॉटेलने प्रत्येक पाहुण्याला मुख्य दरवाजाची एकच फिजिकल चावी देण्यासारखे आहे. नक्कीच, हे काम करते, परंतु ते गैरसोयीचे, असुरक्षित आहे आणि प्रवेशापलीकडे कोणताही खरा फायदा देत नाही. हे जुने मॉडेल अनेक समस्यांनी भरलेले आहे.
- अति त्रासदायक: त्रासदायक Captive Portal आणि सामायिक केलेले पासवर्ड वाईट पहिली छाप पाडतात, ज्यामुळे अभ्यागत स्थिर होण्यापूर्वीच निराशेचा स्तर वाढतो.
- मोठे सुरक्षा धोके: ओपन नेटवर्क्स हे सायबर गुन्हेगारांचे खेळाचे मैदान आहेत आणि एकच सामायिक केलेली की कोणतीही जबाबदारी देत नाही, ज्यामुळे संशयास्पद क्रियाकलाप शोधणे अशक्य होते.
- कोणतेही व्यावसायिक मूल्य नाही: हा निव्वळ खर्चाचा विषय आहे. तुम्ही त्या गुंतवणुकीवर कोणत्याही ठोस परताव्याशिवाय केवळ कनेक्शन आणि हार्डवेअरसाठी पैसे देत आहात.
हा दृष्टिकोन आता टिकणारा नाही. सेल्युलर नेटवर्कच्या अखंडित, नेहमी सुरू असणाऱ्या कनेक्टिव्हिटीमुळे अभ्यागतांच्या अपेक्षा पूर्णपणे बदलल्या आहेत. लोक आता कोणत्याही त्रासाशिवाय त्वरित आणि सुरक्षितपणे कनेक्ट होण्याची अपेक्षा करतात. या मूलभूत बदलामुळे इंटेलिजेंट guest WiFi solutions च्या बाजारपेठेत प्रचंड वाढ झाली आहे.
चांगल्या कनेक्टिव्हिटीची मागणी केवळ ऐकण्यापुरती मर्यादित नाही. यूकेमध्ये, अतिथी WiFi प्रदाता सेवा बाजार वेगाने वाढत आहे, जो २०२६ पर्यंत $१५०.५३६ दशलक्षांवर पोहोचण्याचा अंदाज आहे. हा जलद विस्तार हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक ठिकाणी सुरक्षित, विना-अडथळा प्रवेशाची त्वरित गरज दर्शवतो. तुम्ही या संपूर्ण अहवालात या बाजारातील ट्रेंड आणि त्यांच्या चालकांबद्दल अधिक जाणून घेऊ शकता.
इंटेलिजंट ॲक्सेसचे नवीन युग
अतिथी WiFi ची उत्क्रांती त्या जुन्या फिजिकल चावीपासून तुमच्या फोनवरील मॉडर्न, की-लेस एंट्री ॲपपर्यंतच्या प्रवासाचे प्रतिनिधित्व करते. हे अधिक स्मार्ट, अधिक सुरक्षित आहे आणि एक कस्टमाइझ्ड अनुभव देते. आजचे प्रगत अतिथी WiFi सोल्यूशन्स पासवर्ड पूर्णपणे काढून टाकतात आणि ओळख-आधारित मॉडेलकडे वाटचाल करतात.
हा नवीन विचार पासवर्डशिवाय प्रवेश आणि Zero Trust नेटवर्किंगच्या तत्त्वांवर केंद्रित आहे. फक्त इंटरनेट कनेक्शन देण्याऐवजी, हे प्लॅटफॉर्म खालील गोष्टींसाठी डिझाइन केले आहेत:
- घर्षणरहित ऑनबोर्डिंगसह अभ्यागतांचा अनुभव सुधारा.
- युझरच्या स्पष्ट संमतीने सुसंगत, फर्स्ट-पार्टी डेटा गोळा करा.
- प्रत्येक युझरची पडताळणी करून तुमच्या संपूर्ण नेटवर्कची सुरक्षा मजबूत करा.
साध्या कनेक्टिव्हिटीऐवजी इंटेलिजेंट ऍक्सेसवर लक्ष केंद्रित करून, व्यवसाय अखेर एका जुन्या ऑपरेशनल खर्चाचे रूपांतर धोरणात्मक मालमत्तेमध्ये करू शकतात. हा आधुनिक दृष्टिकोन ग्राहकांची निष्ठा वाढवण्यापासून ते अभ्यागतांच्या वर्तनाबद्दल सखोल अंतर्दृष्टी मिळवण्यापर्यंत - एक साध्या, सुरक्षित WiFi कनेक्शनपासून सुरू होऊन - प्रत्यक्ष व्यावसायिक मूल्य तयार करण्यासाठी व्यासपीठ तयार करतो.
अखंड WiFi ला सक्षम करणाऱ्या तंत्रज्ञानाचा समजून घेणे
आधुनिक guest WiFi solutions हे इतके मोठे पाऊल का आहे हे समजून घेण्यासाठी, आपल्याला बहुतांश लोकांना परिचित असलेल्या तंत्रज्ञानापासून सुरुवात करावी लागेल: ते म्हणजे captive portal. हे ते लॉगइन पेज आहे जे अचानक समोर येते, तुम्ही करत असलेले काम थांबवून तुम्हाला अटी स्वीकारण्यास, ईमेल आयडी देण्यास किंवा जाहिरात पाहण्यास भाग पाडते. हे सामान्य असले, तरी कनेक्टिव्हिटीच्या जुन्या काळातील अडकलेले एक साधन आहे.
Captive portals हे अडथळ्यांचे स्त्रोत आहेत. ते युझरच्या प्रवासात व्यत्यय आणतात, सहसा मोबाईल डिव्हाइसेसवर वापरण्यास कठीण असतात आणि सुरक्षेच्या दृष्टीने असुरक्षित ठरू शकतात. लॉगइन करण्यापूर्वी कनेक्शन सहसा अनएनक्रिप्टेड असते, ज्यामुळे ते हॅकिंगचे लक्ष्य बनू शकते. तुम्ही आमच्या captive portal म्हणजे काय या मार्गदर्शकामध्ये संपूर्ण तांत्रिक तपशील वाचू शकता.
गेस्ट WiFi प्रमाणीकरण (ऑथेंटिकेशन) पद्धतींची तुलना
नेटवर्क प्रवेश किती प्रगत झाला आहे हे पाहण्यासाठी, पारंपारिक प्रवेश पद्धतींची आधुनिक ऑथेंटिकेशन पर्यायांसोबत तुलना करणे उपयुक्त ठरते.
| पद्धत | वापरकर्ता अनुभव | सुरक्षा पातळी | यासाठी सर्वोत्तम |
|---|---|---|---|
| Open Network (पासवर्ड नाही) | अतिशय सोपे, परंतु अनएन्क्रिप्टेड. | काहीही नाही | व्यवसाय सेटिंग्जसाठी शिफारस केलेली नाही. |
| सामायिक केलेला पासवर्ड (PSK) | साधे, परंतु सामायिक केल्यावर मोठा सुरक्षा धोका. | कमी | होम ऑफिससारख्या लहान खाजगी जागा. |
| Captive Portal | मोबाईल डिव्हाइसेसवर अधिक अडचण. | कमी (पूर्व-प्रमाणीकरण) | नियम स्वीकारण्याची किंवा डेटा कॅप्चर करण्याची आवश्यकता असलेली सार्वजनिक ठिकाणे. |
| Passpoint / OpenRoaming | एकदाच सेटअप केल्यानंतर अखंड आणि स्वयंचलित. | उच्च (WPA2/3-Enterprise) | मोठी सार्वजनिक ठिकाणे, वाहतूक केंद्रे आणि बहु-साइट व्यवसाय. |
| iPSK | प्रति डिव्हाइस किंवा वापरकर्ता साधी पासवर्ड एन्ट्री. | मध्यम - उच्च | स्मार्ट टीव्ही आणि गेम कन्सोल सारखी स्क्रीन नसलेली डिव्हाइसेस जोडणे. |
| प्रमाणपत्र-आधारित प्रवेश | स्वयंचलित आणि ओळख-चालित. | अतिशय उच्च (Zero Trust) | सामायिक पासवर्डशिवाय कर्मचारी आणि कॉर्पोरेट डिव्हाइसेस सुरक्षित करणे. |
वर दाखवल्याप्रमाणे, Passpoint आणि सर्टिफिकेट-आधारित प्रवेश यासारखे आधुनिक उपाय नेटवर्क सुरक्षा आणि अभ्यागतांच्या सुविधेमध्ये महत्त्वपूर्ण सुधारणा प्रदान करतात.
WiFi साठी तुमचा डिजिटल पासपोर्ट
तुम्ही प्रवास करत असताना तुमचा फोन मोबाईल नेटवर्कशी कसा जोडला जातो याचा विचार करा - तो कोणत्याही अडथळ्याशिवाय, स्वयंचलितपणे आणि सुरक्षितपणे जोडला जातो, तुम्हाला काहीही करावे लागत नाही. अगदी तोच अनुभव Passpoint (IEEE 802.11u) आणि OpenRoaming सारखी आधुनिक तंत्रज्ञाने WiFi वर आणतात. तुम्ही Passpoint ला तुमच्या डिव्हाइससाठी डिजिटल पासपोर्ट समजू शकता.
युझरने पहिल्यांदा Passpoint-सक्षम नेटवर्कवर प्रमाणीकरण केल्यानंतर, त्यांच्या डिव्हाइसला हे क्रेडेंशियल मिळते. त्यानंतर, त्यांचे डिव्हाइस पुन्हा लॉगइन स्क्रीन न दाखवता, जागतिक स्तरावर इतर कोणत्याही सहभागी नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होते.
हे स्वयंचलित कनेक्शन एक महत्त्वपूर्ण सुरक्षा अपग्रेड आहे. संपूर्ण कनेक्शन पहिल्या डेटा पॅकेटपासूनच एनक्रिप्टेड असते, ज्यामुळे युझर्सचे पारंपारिक सार्वजनिक WiFi नेटवर्कवर सामान्यपणे होणाऱ्या मॅन-इन-द-मिडल हल्ल्यांपासून संरक्षण होते.
दाटीवाटीच्या म्हणजेच हाय-डेन्सिटी वातावरणासाठी अखंडित रोमिंग अत्यंत आवश्यक आहे. युनायटेड किंगडममधील मोबाईल कनेक्शन्स २०२५ च्या अखेरपर्यंत लोकसंख्येच्या १४३% पर्यंत पोहोचण्याची अपेक्षा आहे, आणि त्यापैकी ९९.५% ब्रॉडबँड असतील. त्यामुळे हॉटेल्स आणि ट्रान्सपोर्ट हबमध्ये विश्वसनीय सार्वजनिक नेटवर्कची मागणी स्पष्ट आहे. Purple सारखे Passpoint प्रमाणित प्लॅटफॉर्म अभ्यागतांना अपेक्षित असलेले सुरक्षित, स्वयंचलित ऍक्सेस सक्षम करते.
केवळ फोन आणि लॅपटॉपपेक्षाही अधिक गोष्टी कनेक्ट करणे
Passpoint हे स्मार्टफोन आणि लॅपटॉपसाठी आदर्श आहे, परंतु हेडलेस डिव्हाइसेस - जसे की हॉटेलमधील स्मार्ट टीव्ही, विद्यार्थी निवासातील गेमिंग कन्सोल किंवा रिटेल सेंटरमधील डिजिटल साइनेज - नेहमी एंटरप्राइझ 802.1X प्रमाणीकरणाला सपोर्ट करू शकत नाहीत.
येथेच Identity-Based Pre-Shared Keys (iPSK) चा वापर होतो. एक iPSK प्रणाली नेटवर्क ॲडमिनिस्ट्रेटरना प्रत्येक वैयक्तिक डिव्हाइस किंवा युझर ग्रुपसाठी एक युनिक की तयार करण्याची परवानगी देते.
- हॉस्पिटॅलिटीसाठी: प्रत्येक अतिथीच्या खोलीतील स्मार्ट टीव्ही आणि मीडिया हबला त्याची स्वतःची युनिक की मिळते, जी शेजारील खोल्यांपासून पूर्णपणे विलग असते.
- विद्यार्थी गृहनिवासासाठी: रहिवाशांना त्यांच्या लॅपटॉप, फोन आणि गेमिंग कन्सोलसाठी एकच iPSK मिळतो, ज्यामुळे त्यांचे वैयक्तिक प्रायव्हेट नेटवर्क बबल तयार होते.
तुमच्या कर्मचाऱ्यांसाठी Zero Trust दृष्टिकोन
मॉडर्न अतिथी WiFi सोल्यूशन्स स्टाफ कनेक्टिव्हिटीमध्ये देखील बदल घडवून आणतात. सामायिक स्टाफ पासवर्ड्स गंभीर सुरक्षा धोके निर्माण करतात. मॉडर्न एंटरप्राइझ नेटवर्क स्टाफला प्रमाणपत्र-आधारित प्रवेशाकडे (certificate-based access) वळवतात, जे थेट Zero Trust security model शी सुसंगत आहे जिथे कोणत्याही युझर किंवा डिव्हाइसवर विना-पडताळणी विश्वास ठेवला जात नाही.
तुमच्या आयडेंटिटी प्रोव्हाइडरसोबत (जसे की Entra ID किंवा Okta) इंटिग्रेट करून, WiFi सिस्टम प्रत्येक कर्मचाऱ्याच्या डिव्हाइसला स्वयंचलितपणे एक युनिक डिजिटल प्रमाणपत्र जारी करते. सत्यापित ओळख आणि भूमिकेच्या आधारावर प्रवेश मंजूर केला जातो. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा कॉर्पोरेट डिरेक्टरीमधून काढून टाकल्यावर त्याचा नेटवर्क प्रवेश त्वरित रद्द केला जातो.
तुमच्या अतिथी WiFi ला एका सुरक्षित व्यावसायिक मालमत्तेत रूपांतरित करा
तुमच्या सध्याच्या ॲक्सेस पॉइंट इन्फ्रास्ट्रक्चरवर Purple पासवर्डशिवाय Passpoint रोमिंग, Zero Trust नेटवर्क सेगमेंटेशन आणि GDPR-सुसंगत विश्लेषण कसे प्रदान करते ते शोधा.
WiFi तज्ञाशी बोलागेस्ट नेटवर्क्सवर सुरक्षा आणि अनुपालनाचा मार्ग कसा शोधावा
guest WiFi ऑफर केल्याने तुमच्या प्रत्यक्ष जागेत प्रवेश मिळतो आणि सोबतच डिजिटल टचपॉइंट्स देखील तयार होतात. आधुनिक guest WiFi solutions सोयीस्कर अभ्यागत प्रवेश आणि मजबूत नेटवर्क सुरक्षा यांच्यात योग्य संतुलन राखतात.
Zero Trust सुरक्षा मॉडेलचा अवलंब करणे
कोणत्याही नेटवर्कला सुरक्षित करण्याचा सर्वात प्रभावी मार्ग म्हणजे Zero Trust सुरक्षा आर्किटेक्चरचा अवलंब करणे: कधीही विश्वास ठेवू नका, नेहमी पडताळणी करा. ओळख निश्चित होईपर्यंत कोणत्याही वापरकर्त्याला किंवा डिव्हाइसला प्रवेश मिळत नाही.
नेटवर्क सेगमेंटेशनसह भिंती निर्माण करणे
गेस्ट WiFi सुरक्षित करण्यासाठी गेस्ट ट्रॅफिक अंतर्गत कॉर्पोरेट नेटवर्क्समध्ये कधीही जाणार नाही याची खात्री करणे आवश्यक आहे. नेटवर्क सेगमेंटेशन वेगवेगळ्या ट्रॅफिक प्रकारांसाठी वेगळे केलेले VLANs तयार करते:
- अतिथी ट्रॅफिक: इंटरनेटचा विलग थेट मार्ग. अतिथी अंतर्गत सर्व्हर, डेटाबेस किंवा कॉर्पोरेट एंडपॉइंट्स पाहू किंवा त्यांच्याशी संवाद साधू शकत नाहीत.
- कॉर्पोरेट ट्रॅफिक: कर्मचारी अंतर्गत संसाधनांच्या प्रवेशासह स्वतंत्र एन्क्रिप्टेड लेनमध्ये काम करतात.
- ऑपरेशनल आणि पेमेंट ट्रॅफिक: पॉईंट-ऑफ-सेल टर्मिनल्स आणि IoT सेन्सर्स PCI DSS अलगाव आवश्यकता पूर्ण करणाऱ्या समर्पित VLANs वर चालतात.
गोपनीयतेचा आदर करणे आणि अनुपालन सुनिश्चित करणे
GDPR सारखे डेटा संरक्षण नियम वैयक्तिक डेटा गोळा करण्यासाठी स्पष्ट संमतीची मागणी करतात. Purple मार्केटिंगसाठी स्पष्ट ऑप्ट-इन चेकबॉक्सेस लागू करून जबाबदारीने फर्स्ट-पार्टी डेटा गोळा करते आणि वैयक्तिक रेकॉर्ड्स तपासण्यासाठी किंवा हटवण्यासाठी सेल्फ-सर्व्ह युझर टूल्स प्रदान करते.
तुमच्या उद्योगात गेस्ट WiFi उपायांचा वापर करणे
हॉस्पिटॅलिटीमध्ये पंचतारांकित डिजिटल अनुभव
हॉस्पिटॅलिटीमध्ये, अतिथी WiFi चा थेट परिणाम रिव्ह्यूज आणि पुन्हा होणाऱ्या बुकिंग्सवर होतो. Passpoint स्प्लॅश पेजेसशिवाय त्वरित कनेक्टिव्हिटी सक्षम करते, ज्यामुळे हॉटेल्सना स्वागत संदेश आणि स्टे-नंतरचे फीडबॅक विनंत्या अखंडपणे पाठवणे शक्य होते. आमच्या हॉटेल WiFi सोल्यूशन्स मार्गदर्शकामध्ये अधिक जाणून घ्या.
रिटेल आणि शॉपिंग सेंटर्समध्ये खरेदीदारांचे इनसाइट्स अनलॉक करणे
रिटेल ठिकाणांमध्ये, अतिथी WiFi विश्लेषणे उपयुक्त व्यवसाय माहिती प्रदान करतात:
- फूटफॉल पॅटर्न्स: गर्दीचे मुख्य तास आणि स्टोअरच्या वेगवेगळ्या झोन्समधील हालचालींचा मागोवा घ्या.
- ड्वेल टाईम्स: अभ्यागत मुख्य डिस्प्ले किंवा भाडेकरूंच्या जवळ किती वेळ घालवतात ते मोजा.
- भेट देण्याची वारंवारता: दैनिक आणि साप्ताहिक विंडोजमध्ये पुन्हा भेट देणाऱ्या अभ्यागतांची टक्केवारी मोजा.
आरोग्य सेवांमध्ये मजबूत सुरक्षा सुनिश्चित करणे
आरोग्य सेवा केंद्रांना अतिथी ब्राउझिंग आणि महत्त्वपूर्ण क्लिनिकल नेटवर्क्स यांच्यात कडक पृथक्करण आवश्यक असते. नेटवर्क वर्गीकरण हे सुनिश्चित करते की रुग्णांचे इंटरनेट ॲक्सेस वैद्यकीय डिव्हाइसेस आणि इलेक्ट्रॉनिक आरोग्य नोंदींपासून पूर्णपणे वेगळे राहील.
निवासी इमारतींमध्ये घरासारखी सोपेपणा देणे
मल्टी-टेनंट निवासी मालमत्तांमध्ये (BTR आणि विद्यार्थी गृहनिर्माण), iPSK प्रत्येक अपार्टमेंटला वैयक्तिक IoT डिव्हाइसेससाठी खाजगी नेटवर्क बबल देते आणि सोबतच केंद्रीय क्लाउड व्यवस्थापन देखील राखते.
तुमचा गेस्ट WiFi उपाय निवडणे आणि त्याची अंमलबजावणी करणे
योग्य guest WiFi प्लॅटफॉर्म निवडण्यासाठी व्हेंडरच्या लवचिकतेचे मूल्यांकन करणे आवश्यक आहे. तुमच्या अस्तित्वात असलेल्या नेटवर्क गियरशी सुसंगत असा hardware-agnostic क्लाउड प्लॅटफॉर्म निवडून प्रोप्रायटरी हार्डवेअर लॉक-इन टाळा.
विक्रेता (व्हेंडर) निवडण्यासाठी महत्त्वाचे निकष
- हार्डवेअर सुसंगतता: Cisco Meraki, Aruba, Ruckus आणि Ubiquiti UniFi सह प्रमुख एंटरप्राइझ विक्रेत्यांसाठी सपोर्ट.
- स्केलेबिलिटी: क्लाउड-नेटिव्ह आर्किटेक्चर जे एकाच ठिकाणावर किंवा जागतिक बहु-साइट मालमत्तांवर सहजतेने स्केल होते.
- सुरक्षा आणि अनुपालन: Passpoint प्रमाणपत्र, WPA3 सपोर्ट आणि अंगभूत GDPR अनुपालन साधने.
- एकीकरण क्षमता: CRM प्लॅटफॉर्म, ओळख प्रदाते आणि विपणन ऑटोमेशन साधनांसाठी आधीपासून तयार केलेले API कनेक्टर्स.
तुमच्या आधुनिक गेस्ट WiFi प्लॅटफॉर्मच्या ROI चे मोजमाप करणे
एक आधुनिक guest WiFi solution मुख्य मेट्रिक्सद्वारे ऑपरेशनल खर्चाचे मोजमाप करण्यायोग्य महसूल निर्मितीमध्ये रूपांतर करते:
- अभ्यागतांची निष्ठा: वारंवार येणाऱ्यांच्या संख्येचा आणि परत येण्याच्या दराचा मागोवा घ्या.
- कस्टमर लाइफटाइम व्हॅल्यू (CLV): WiFi ऑनबोर्डिंगद्वारे सुरू केलेल्या ऑप्ट-इन मार्केटिंग मोहिमांमधून मिळणारा कन्वर्शन दर मोजा.
- IT सपोर्ट कार्यक्षमता: विसरलेले पासवर्ड आणि पोर्टल लॉगइन अयशस्वी होण्याशी संबंधित सपोर्ट तिकिटांची संख्या कमी करा.
गेस्ट WiFi उपायांबद्दल वारंवार विचारले जाणारे प्रश्न
कॅप्टिव्ह पोर्टलवरून सुलभ आणि अखंड उपायाकडे स्विच करणे किती कठीण आहे?
Purple सारख्या क्लाउड-नेटिव्ह प्लॅटफॉर्मसह हे बदलणे सोपे आहे. तुम्हाला ॲक्सेस पॉइंट्स बदलण्याची आवश्यकता नाही; तुमचे अस्तित्वात असलेले हार्डवेअर फक्त क्लाउड कंट्रोलरकडे निर्देशित करण्यासाठी कॉन्फिगर केले जाते. डिप्लॉयमेंट साधारणपणे काही आठवड्यांत पूर्ण होते.
WiFi द्वारे गेस्ट डेटा गोळा करणे GDPR चे पालन करते का?
होय. जेव्हा डेटा संकलन स्पष्ट संमती आणि पारदर्शकतेवर आधारित असते, तेव्हा ते नियमांनुसार सुसंगत असते. अभ्यागतांनी मार्केटिंग संवादांसाठी सक्रियपणे ऑप्ट-इन केले पाहिजे आणि युझर्सना त्यांचा साठवलेला डेटा व्यवस्थापित करण्याचा किंवा हटवण्याचा पूर्ण अधिकार असतो.
आधुनिक गेस्ट WiFi उपाय खरोखर सुरक्षा सुधारू शकतात का?
होय. आधुनिक guest WiFi हे अनएनक्रिप्टेड ओपन नेटवर्क्स आणि शेअर केलेल्या पासवर्ड्सच्या ऐवजी WPA3 एंटरप्राइझ एनक्रिप्शन, Passpoint प्रमाणीकरण, VLAN वर्गीकरण आणि कर्मचारी डिव्हाइसेससाठी Zero Trust प्रमाणपत्र ॲक्सेस वापरते.
तुमच्या अतिथी WiFi ला धोरणात्मक मालमत्तेमध्ये बदलण्यास तयार आहात? Purple अतिथी आणि स्टाफसाठी सुरक्षित, पासवर्डशिवाय प्रवेश प्रदान करते, जे तुमच्या विद्यमान नेटवर्क हार्डवेअरशी इंटिग्रेट होऊन उपयुक्त इनसाइट्स प्रदान करते. आजच Purple प्लॅटफॉर्मचा शोध घ्या.



