

Enterprise in-car and fleet WiFi architecture advisor
Model in-vehicle cellular routing architectures, estimate data consumption, project marketing opt-in lead capture, and calculate multi-vehicle operational ROI for transportation fleets.
Vehicle fleet operating parameters
Operational metrics and financial projections
Discover how Purple powers passenger WiFi, telemetry segmentation, and CRM analytics across vehicle fleets globally.
लंबे समय तक, इन-कार इंटरनेट का मतलब फोन को टीदर करना या बुनियादी उपभोक्ता हॉटस्पॉट का उपयोग करना था। एंटरप्राइज़ उपयोग के लिए, यह मॉडल अनुपयोगी है। अब समय आ गया है कि in-car WiFi को एक फीचर के रूप में कम और एक रणनीतिक संपत्ति के रूप में अधिक देखा जाए - अपने पूरे वाहन बेड़े को अपने कार्यालय नेटवर्क के सुरक्षित, मोबाइल विस्तार में बदलने का एक तरीका।
यह आपके स्टाफ और आपके मेहमानों दोनों के लिए प्रबंधित, विश्वसनीय कनेक्टिविटी प्रदान करने के बारे में है, चाहे वे कहीं भी हों।
बेड़े की कनेक्टिविटी का भविष्य यहाँ है
कल्पना करें कि आपका वाहन बेड़ा आपके कॉर्पोरेट इन्फ्रास्ट्रक्चर के एक सहज हिस्से के रूप में काम कर रहा है। एक लॉजिस्टिक्स फर्म के ड्राइवर बिना किसी कनेक्शन ड्रॉप के तुरंत डिलीवरी स्टेटस अपडेट कर सकते हैं और रूट ऑप्टिमाइजेशन सॉफ्टवेयर तक पहुंच सकते हैं। एक लग्जरी ट्रांसपोर्ट सर्विस अपने मेहमानों को उनके अंदर कदम रखते ही एक प्रीमियम, सुरक्षित WiFi अनुभव प्रदान कर सकती है।
यह एंटरप्राइज़-ग्रेड in-car WiFi का वादा है। यह केवल एक इंटरनेट कनेक्शन प्रदान करने के बारे में नहीं है; यह एक उत्पादक, सुरक्षित और डेटा-समृद्ध मोबाइल वातावरण बनाने के बारे में है। यह गाइड उन व्यावसायिक लीडर्स और IT पेशेवरों के लिए है जिन्हें यह जानने की आवश्यकता है कि इस तकनीक को प्रभावी ढंग से कैसे डिप्लॉय और प्रबंधित किया जाए।
बुनियादी कनेक्टिविटी से आगे बढ़ना
स्मार्टफोन टेदरिंग या प्लग-एंड-प्ले मोबाइल हॉटस्पॉट जैसे उपभोक्ता-ग्रेड समाधान अक्सर पहला कदम होते हैं, लेकिन वे वास्तविक व्यावसायिक आवश्यकताओं के लिए जल्द ही कम पड़ जाते हैं। उनमें वाहनों के पूरे बेड़े का समर्थन करने के लिए आवश्यक केंद्रीय प्रबंधन, मजबूत सुरक्षा और स्केलेबिलिटी की कमी होती है।
इसके विपरीत, एक एंटरप्राइज दृष्टिकोण एक शक्तिशाली, केंद्रीय रूप से प्रबंधित समाधान प्रदान करता है जो प्रमुख व्यावसायिक चुनौतियों को हल करता है। यह बदलाव कुछ बड़े कारणों से महत्वपूर्ण है:
- बढ़ी हुई उत्पादकता: फील्ड सर्विस इंजीनियरों से लेकर सेल्स टीमों तक आपके मोबाइल कार्यबल को कॉर्पोरेट संसाधनों, क्लाउड ऐप्स और संचार टूल तक विश्वसनीय पहुंच मिलती है। अब कोई नो-सिग्नल ज़ोन नहीं।
- बेहतर अतिथि अनुभव: परिवहन, आतिथ्य और टूर ऑपरेटरों के लिए, सुरक्षित, उच्च गुणवत्ता वाली WiFi प्रदान करना एक प्रमुख सेवा विभेदक है जो ग्राहक संतुष्टि को बढ़ाता है।
- परिचालन दक्षता: वाहनों से रीयल-टाइम डेटा ट्रांसमिशन बेहतर बेड़े प्रबंधन, भविष्य कहने वाले रखरखाव अलर्ट और कहीं अधिक सुव्यवस्थित लॉजिस्टिक्स को अनलॉक करता है।
विकास के लिए एक मजबूत नींव का निर्माण
Mercedes-Benz और Stellantis (Fiat, Jeep, और Peugeot के निर्माता) जैसे प्रमुख ऑटोमोटिव ब्रांड पहले से ही अपने वाहनों में उन्नत WiFi को एकीकृत कर रहे हैं क्योंकि वे इसके मूल्य को देखते हैं। ये सिस्टम ओवर-द-एयर सॉफ़्टवेयर अपडेट से लेकर सब्सक्रिप्शन-आधारित इंफोटेनमेंट तक सब कुछ सपोर्ट करते हैं, जिससे नए राजस्व स्रोत और एक बेहतर स्वामित्व अनुभव मिलता है।
व्यवसायों के लिए, लक्ष्य वही है: कनेक्टिविटी से वास्तविक मूल्य बनाना। एक एंटरप्राइज in-car WiFi समाधान इसके लिए आधार प्रदान करता है। यह आपको यह नियंत्रित करने देता है कि किसे एक्सेस मिलता है, वे कैसे कनेक्ट होते हैं, और स्मार्ट निर्णय लेने के लिए आप क्या डेटा एकत्र कर सकते हैं।
यह गाइड आपको उस नेटवर्क के निर्माण की आवश्यक बातों से अवगत कराएगी। हम कर्मचारियों और मेहमानों दोनों के लिए परिनियोजन मॉडल, सुरक्षा आर्किटेक्चर और ऑथेंटिकेशन विधियों को कवर करेंगे। आप देखेंगे कि कैसे Purple जैसे प्लेटफ़ॉर्म सुरक्षित, पासवर्ड-रहित एक्सेस के साथ यह सब संभव बनाते हैं, जिससे हर वाहन एक उत्पादक वातावरण में बदल जाता है और डेटा-संचालित अंतर्दृष्टि के नए अवसर खुलते हैं।
अंत तक, आपके पास एक कनेक्टिविटी रणनीति तैयार करने के लिए आवश्यक समझ होगी जो निवेश पर स्पष्ट लाभ प्रदान करती है।
अपना इन-कार WiFi परिनियोजन मॉडल चुनना
वाहन बेड़े को in-car WiFi से लैस करना सभी के लिए एक जैसा काम नहीं है। आपके संगठन के लिए सही रास्ता पूरी तरह से इस बात पर निर्भर करता है कि सुरक्षा, स्केलेबिलिटी और नियंत्रण के दृष्टिकोण से आपको क्या चाहिए। विश्वसनीयता वाले मोबाइल नेटवर्क के निर्माण की दिशा में पहला वास्तविक कदम तीन मुख्य डिप्लॉयमेंट मॉडल को अच्छी तरह समझना है।
इसे एक नए स्थान के लिए ऑडियो सिस्टम चुनने की तरह समझें। आप केवल अपने फोन में बने कम आवाज वाले स्पीकर का उपयोग कर सकते हैं, एक पोर्टेबल स्पीकर साथ ला सकते हैं, या पूरी तरह से पेशेवर रूप से इंस्टॉल किए गए, मल्टी-रूम साउंड सिस्टम का विकल्प चुन सकते हैं। प्रत्येक विकल्प आपको आवाज देता है, लेकिन वे गुणवत्ता, नियंत्रण और समग्र अनुभव के बेहद अलग स्तर प्रदान करते हैं।
आइए वाहन कनेक्टिविटी के तीन मुख्य दृष्टिकोणों को समझें, इस सादृश्य का उपयोग करते हुए किसी भी बेड़े को चलाने वाले व्यवसाय के लिए पेशेवरों और विपक्षों को उजागर करें।
स्मार्टफोन टीथरिंग: हेडफ़ोन की एक जोड़ी
सबसे बुनियादी तरीका स्मार्टफोन टेदरिंग है, जहां एक कर्मचारी एक छोटा, व्यक्तिगत WiFi बबल बनाने के लिए बस अपने मोबाइल फोन के डेटा प्लान का उपयोग करता है। यह एक व्यक्ति द्वारा किसी सहकर्मी के साथ अपने हेडफ़ोन साझा करने जैसा है; यह अस्थायी आवश्यकता के लिए आपात स्थिति में काम करता है, लेकिन यह अविश्वसनीय रूप से सीमित है।
एक व्यवसाय के लिए, यह मॉडल समस्याओं से भरा है:
- शून्य केंद्रीय नियंत्रण: आपकी IT टीम के पास कनेक्शन पर कोई दृश्यता या नियंत्रण नहीं होता है। आप सुरक्षा नीतियों को लागू नहीं कर सकते, डेटा उपयोग की निगरानी नहीं कर सकते, या यह प्रबंधित नहीं कर सकते कि किसे पहुंच मिल रही है।
- प्रमुख सुरक्षा जोखिम: टेदरिंग एक व्यक्तिगत डिवाइस के लिए सीधा, अक्सर असुरक्षित ब्रिज बनाता है। यदि कर्मचारी का फोन कभी भी हैक हो जाता है या किसी असुरक्षित सार्वजनिक नेटवर्क से जुड़ता है, तो यह संवेदनशील कॉर्पोरेट डेटा को उजागर कर सकता है।
- अत्यधिक असंगत प्रदर्शन: कनेक्शन की गुणवत्ता पूरी तरह से कर्मचारी के फोन, उनके मोबाइल प्लान की डेटा सीमाओं और उनके सटीक स्थान पर निर्भर करती है। यह महत्वपूर्ण व्यावसायिक संचालन के लिए पर्याप्त विश्वसनीय नहीं है।
- स्केल करना असंभव: एक या दो से अधिक वाहनों के फ्लीट में इस दृष्टिकोण को प्रबंधित करने का प्रयास करना एक गैर-शुरुआती बात है। लगातार सेवा की गारंटी देने या कंपनी-व्यापी नीतियों को लागू करने का कोई तरीका नहीं है।
आखिरकार, टेदरिंग एक उपभोक्ता-स्तरीय समाधान है जो सुरक्षा और प्रबंधन के लिए एंटरप्राइज मानकों को पूरा करने में पूरी तरह से विफल रहता है। किसी भी व्यावसायिक रूप से महत्वपूर्ण कार्य के लिए इस पर निर्भर रहना एक बड़ा परिचालन जोखिम है।
मोबाइल हॉटस्पॉट: पोर्टेबल ब्लूटूथ स्पीकर
टीदरिंग से निश्चित रूप से एक कदम आगे समर्पित मोबाइल हॉटस्पॉट है, जिसे अक्सर MiFi डिवाइस कहा जाता है। ये छोटे, पोर्टेबल गैजेट हैं जो एक सिम कार्ड लेते हैं और एक WiFi नेटवर्क प्रसारित करते हैं। यह आपके पोर्टेबल ब्लूटूथ स्पीकर की तरह है - हेडफ़ोन से अधिक शक्तिशाली, निश्चित रूप से, लेकिन फिर भी एक स्टैंडअलोन, उपभोक्ता-केंद्रित डिवाइस है।
टीथरिंग से बेहतर होने के बावजूद, मोबाइल हॉटस्पॉट अभी भी अधिकांश एंटरप्राइज बेड़े की तैनाती के लिए कम पड़ जाते हैं। वे अधिक स्थिर कनेक्शन की पेशकश कर सकते हैं, लेकिन वे अपनी सीमाओं का एक सेट भी लाते हैं।
मोबाइल हॉटस्पॉट एक मध्यम मार्ग हैं, जो टेदरिंग की तुलना में अधिक शक्ति प्रदान करते हैं लेकिन इनमें वास्तविक एंटरप्राइज उपयोग के लिए आवश्यक मजबूत एकीकरण और केंद्रीय प्रबंधन की कमी होती है। वे कनेक्शन प्राप्त करने की तत्काल समस्या को तो हल करते हैं लेकिन जैसे-जैसे आपका विस्तार होता है, प्रबंधन की नई सिरदर्द पैदा करते हैं।
इनमें से प्रत्येक उपकरण को आमतौर पर व्यक्तिगत रूप से प्रबंधित करने की आवश्यकता होती है। यह IT टीम को हर एक हॉटस्पॉट को अलग से ट्रैक, कॉन्फ़िगर और सुरक्षित करने के लिए मजबूर करता है, जो बेड़े के बढ़ने के साथ तेजी से एक तार्किक सिरदर्द बन जाता है। सुरक्षा एक और प्रमुख कमजोरी है, क्योंकि ये उपकरण अक्सर सरल, साझा पासवर्ड पर निर्भर होते हैं जिन्हें आसानी से समझौता या साझा किया जा सकता है। वे बहुत छोटी टीमों के लिए एक व्यावहारिक विकल्प हो सकते हैं, लेकिन वे एक स्केलेबल और वास्तव में सुरक्षित in-car WiFi नेटवर्क की नींव प्रदान नहीं करते हैं।
यहाँ एक त्वरित अवलोकन दिया गया है कि व्यावसायिक बेड़े के लिए ये तीन मुख्य दृष्टिकोण कैसे तुलना करते हैं।
इन-कार WiFi परिनियोजन मॉडलों की तुलना
यह तालिका वाहन WiFi प्रदान करने के तीन मुख्य दृष्टिकोणों को संक्षेप में प्रस्तुत करती है, जिनका मूल्यांकन उन मानदंडों पर किया गया है जो एंटरप्राइज बेड़े की तैनाती के लिए सबसे अधिक मायने रखते हैं।
| दृष्टिकोण | इनके लिए सर्वश्रेष्ठ | सुरक्षा स्तर | प्रबंधन प्रयास | स्केलेबिलिटी |
|---|---|---|---|---|
| स्मार्टफोन टेदरिंग | आपातकालीन, एकल-उपयोगकर्ता पहुंच। व्यावसायिक उपयोग के लिए नहीं। | बहुत कम | कोई नहीं (अप्रबंधनीय) | कोई नहीं |
| मोबाइल हॉटस्पॉट | बुनियादी जरूरतों वाले छोटे दल (1-5 वाहन)। | कम | उच्च (व्यक्तिगत डिवाइस प्रबंधन) | कम |
| एंबेडेड राउटर | सुरक्षित, स्केलेबल और प्रबंधनीय कनेक्टिविटी की आवश्यकता वाले कोई भी फ्लीट। | उच्च (Enterprise-grade) | कम (केंद्रीकृत) | उच्च |
जैसा कि आप देख सकते हैं, जबकि सरल विकल्प मौजूद हैं, केवल एक ही आधुनिक वाणिज्यिक बेड़े की मांगों को संभालने के लिए बनाया गया है।
OEM और आफ्टरमार्केट राउटर: एकीकृत साउंड सिस्टम
एंटरप्राइज in-car WiFi के लिए सबसे बेहतरीन मानक प्रत्येक वाहन में स्थापित समर्पित, रग्डाइज्ड राउटर (dedicated, ruggedised routers) का उपयोग करना है। यह मूल उपकरण निर्माता (OEM) द्वारा एम्बेडेड हार्डवेयर या प्रोफेशनल-ग्रेड आफ्टरमार्केट राउटर हो सकते हैं। यह पूरी तरह से एकीकृत, केंद्रीय रूप से नियंत्रित साउंड सिस्टम के समान है - एक स्थायी, हाई-परफॉर्मेंस समाधान जो विशेष रूप से इस काम के लिए डिज़ाइन किया गया है।
यह दृष्टिकोण व्यावसायिक उपयोग के लिए शुरू से ही बनाया गया है और बड़े लाभ प्रदान करता है:
- केंद्रीकृत प्रबंधन: आपकी IT टीम एक एकल, एकीकृत डैशबोर्ड से पूरे बेड़े की कनेक्टिविटी की निगरानी, कॉन्फ़िगरेशन और अपडेट कर सकती है।
- Enterprise-Grade Security: ये राउटर उन्नत सुरक्षा प्रोटोकॉल, नेटवर्क सेगमेंटेशन और आपके कॉर्पोरेट सुरक्षा प्लेटफॉर्म के साथ गहन एकीकरण का समर्थन करने के लिए डिज़ाइन किए गए हैं।
- बेहतर प्रदर्शन: एक फोन या पोर्टेबल हॉटस्पॉट की तुलना में बहुत अधिक मजबूत और अधिक विश्वसनीय सेलुलर रिसेप्शन प्राप्त करने के लिए ये शक्तिशाली, बाहरी एंटेना का उपयोग करते हैं।
- स्केल के लिए निर्मित: संपूर्ण आर्किटेक्चर को विकास के लिए डिज़ाइन किया गया है, जिससे आप पूरी तरह से सुसंगत नीतियों और प्रदर्शन को बनाए रखते हुए नेटवर्क में आसानी से और अधिक वाहनों को जोड़ सकते हैं।
एक समर्पित हार्डवेयर मॉडल चुनकर, आप एक ठोस नींव बना रहे हैं। यह हार्डवेयर उस उन्नत प्रमाणीकरण और सुरक्षा को जोड़ने के लिए मंच बन जाता है जिसे हम आगे तलाशेंगे। आप WiFi for vehicles के मुख्य घटकों के बारे में पढ़कर इस बात की अधिक जानकारी प्राप्त कर सकते हैं कि ये हिस्से आपस में कैसे जुड़ते हैं। यह एकमात्र ऐसा मॉडल है जो वास्तव में आपके वाहन बेड़े को आपके कॉर्पोरेट नेटवर्क के सुरक्षित और प्रबंधित विस्तार में बदल देता है।
एक सुरक्षित और स्केलेबल मोबाइल नेटवर्क कैसे बनाएं
एंबेडेड राउटर जैसे सही हार्डवेयर को चुनना आपको एक मजबूत आधार प्रदान करता है। लेकिन एक एंटरप्राइज़ in-car WiFi नेटवर्क की वास्तविक शक्ति उस सॉफ़्टवेयर आर्किटेक्चर से आती है जिसे आप इसके शीर्ष पर स्थापित करते हैं। यही एक साधारण इंटरनेट कनेक्शन को एक सुरक्षित, प्रबंधित और बुद्धिमान व्यावसायिक संपत्ति में बदल देता है।
अपने राउटर को कार के इंजन की तरह समझें। यह कच्ची शक्ति प्रदान करता है, लेकिन उस शक्ति को प्रभावी ढंग से प्रबंधित करने के लिए आपको एक परिष्कृत नियंत्रण प्रणाली की आवश्यकता होती है। Passpoint और सर्टिफिकेट-आधारित एक्सेस जैसी तकनीकें उस नियंत्रण प्रणाली के रूप में कार्य करती हैं, जो निरंतर मैनुअल हस्तक्षेप के बिना एक सुरक्षित और निर्बाध अनुभव प्रदान करती हैं।
आइए इसके व्यावहारिक पहलू पर बात करते हैं - वे विशिष्ट तकनीकें जो वास्तव में सुरक्षित और स्केलेबल मोबाइल नेटवर्क को सक्षम बनाती हैं।
पारंपरिक WiFi सुरक्षा के साथ समस्या
वर्षों से, नेटवर्क सुरक्षा प्री-शेयर्ड कीज़ (PSKs) पर निर्भर रही है, जो कि एक मानक WiFi पासवर्ड का ही एक तकनीकी नाम है। हालांकि यह आपके घरेलू नेटवर्क के लिए ठीक है, लेकिन यह दृष्टिकोण एक व्यावसायिक वाहन बेड़े के लिए एक बड़ा जोखिम है। पासवर्ड साझा किए जा सकते हैं, चोरी हो सकते हैं, या भूले जा सकते हैं, जिससे सुरक्षा जोखिम और प्रशासनिक परेशानी दोनों पैदा होती हैं।
एक वाहन से चोरी हुआ एक पासवर्ड आपके पूरे बेड़े के नेटवर्क को खतरे में डाल सकता है। जब भी कोई कर्मचारी नौकरी छोड़ता है, तो आपको हर एक राउटर पर पासवर्ड बदलने और अपने शेष सभी कर्मचारियों को इसकी जानकारी देने के थकाऊ काम का सामना करना पड़ता है। यह मॉडल बड़े पैमाने पर काम करने के अनुकूल नहीं है और आधुनिक ज़ीरो-ट्रस्ट सुरक्षा सिद्धांतों को पूरा करने में विफल रहता है।
एक पासवर्ड किसी इमारत की भौतिक चाबी की तरह होता है। यदि कोई एक चाबी खो जाती है या उसकी नकल बन जाती है, तो जब तक आप सभी ताले नहीं बदल देते, तब तक आपकी पूरी सुरक्षा खतरे में रहती है। एक मोबाइल बेड़े (फ्लीट) में, यह एक अस्वीकार्य जोखिम है।
इसका समाधान इन साझा सीक्रेट्स से दूर जाना और पहचान-आधारित दृष्टिकोण की ओर बढ़ना है, जहाँ पहुंच डिवाइस या उपयोगकर्ता से जुड़ी होती है, न कि ऐसे पासवर्ड से जिसे हर कोई जानता है।
नीचे दिया गया इन्फोग्राफिक मुख्य कनेक्टिविटी मॉडलों को विस्तार से समझाता है, जो टेदरिंग जैसे अप्रबंधित, असुरक्षित तरीकों से लेकर आगे आने वाले समय के लिए आवश्यक केंद्रीय रूप से नियंत्रित, उच्च-सुरक्षा मॉडल तक की स्पष्ट प्रगति को उजागर करता है।
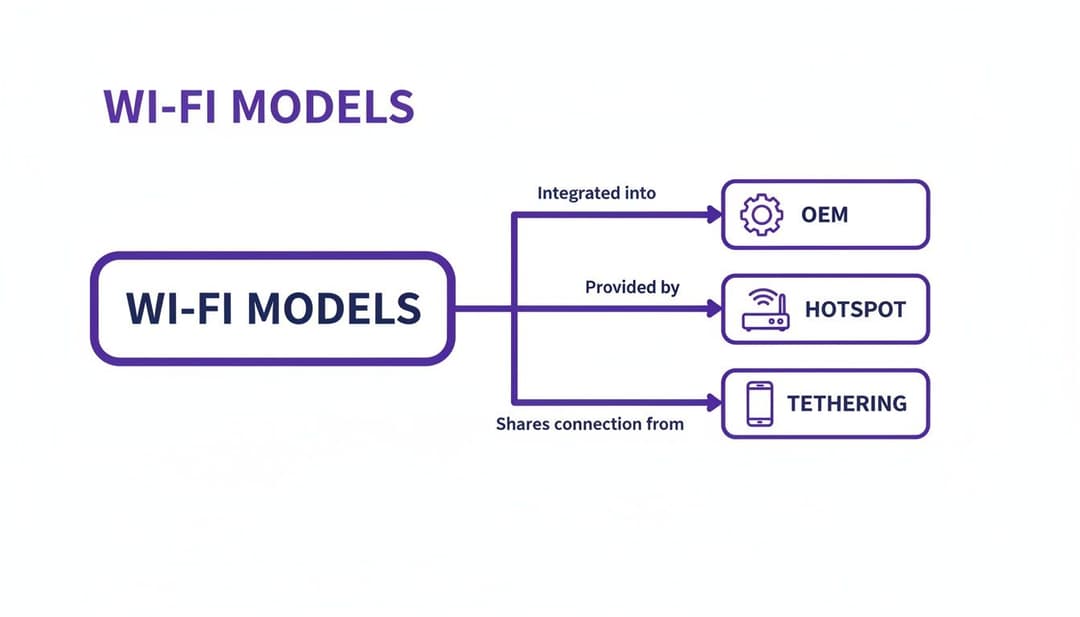
जैसा कि आप देख सकते हैं, एंटरप्राइज-ग्रेड राउटर उन उन्नत प्रमाणीकरण विधियों के लिए आवश्यक आधार हैं जिन्हें हम कवर करने वाले हैं।
Passpoint और OpenRoaming के साथ एक डिजिटल पासपोर्ट बनाना
क्या होगा यदि आपके बेड़े के वाहन किसी भी पासवर्ड को टाइप करने या लॉगिन पेज पर क्लिक करने की आवश्यकता के बिना सुरक्षित WiFi नेटवर्क से स्वचालित रूप से कनेक्ट हो सकें? यही वह चीज़ है जो Passpoint (जिसे Hotspot 2.0 भी कहा जाता है) और OpenRoaming प्रदान करते हैं।
इसे अपने उपकरणों के लिए एक डिजिटल पासपोर्ट की तरह समझें। एक बार जब किसी डिवाइस को Passpoint प्रोफ़ाइल के साथ कॉन्फ़िगर कर दिया जाता है, तो यह सामने आने वाले किसी भी भागीदार WiFi नेटवर्क से स्वचालित रूप से और सुरक्षित रूप से जुड़ सकता है। प्रमाणीकरण पृष्ठभूमि में चुपचाप और सुरक्षित रूप से होता है, जिसमें किसी उपयोगकर्ता इनपुट की आवश्यकता नहीं होती है।
- Passpoint: यह मूल Wi-Fi Alliance मानक है जो उपकरणों को स्वचालित रूप से WiFi नेटवर्क खोजने और प्रमाणित करने में सक्षम बनाता है।
- OpenRoaming: यह एक फेडरेशन सेवा है जो Passpoint की पहुंच का विस्तार करती है, जिससे विश्वसनीय WiFi एक्सेस पॉइंट्स का एक वैश्विक नेटवर्क बनता है।
एक फ्लीट के लिए, इसका मतलब है कि कोई वाहन डिपो, क्लाइंट साइट या सार्वजनिक चार्जिंग स्टेशन के बीच आ-जा सकता है और बिना किसी ड्राइवर के हस्तक्षेप के सुरक्षित WiFi से आसानी से फिर से जुड़ सकता है। कनेक्शन बिल्कुल पहले पैकेट से ही एन्क्रिप्टेड होता है, जिससे यह सुनिश्चित होता है कि डेटा हमेशा सुरक्षित रहे। यह वास्तव में एक सहज और secure wireless networking वातावरण बनाने का आधारशिला है।
स्वर्ण मानक: सर्टिफिकेट-आधारित प्रमाणीकरण
इस "डिजिटल पासपोर्ट" को लागू करने का सबसे सुरक्षित तरीका सर्टिफिकेट-आधारित ऑथेंटिकेशन है। पासवर्ड के बजाय, प्रत्येक अधिकृत डिवाइस को एक विशिष्ट डिजिटल सर्टिफिकेट जारी किया जाता है। यह सर्टिफिकेट एक अचूक डिजिटल ID के रूप में काम करता है जिसका उपयोग नेटवर्क एक्सेस प्रदान करने से पहले डिवाइस की पहचान को सत्यापित करने के लिए करता है।
यह विधि जीरो-ट्रस्ट सुरक्षा मॉडल के साथ पूरी तरह से मेल खाती है। एक्सेस कभी भी किसी साझा रहस्य के आधार पर नहीं दिया जाता है; यह केवल तभी दिया जाता है जब नेटवर्क किसी विश्वसनीय डिवाइस से वैध, गैर-निरस्त प्रमाणपत्र की पुष्टि करता है।
Purple जैसे प्लेटफॉर्म इस प्रक्रिया को बेहद सरल बना देते हैं। आपके मौजूदा आइडेंटिटी प्रोवाइडर (जैसे Microsoft Entra ID या Google Workspace) के साथ एकीकृत करके, कर्मचारियों के डिवाइसों को ऑटोमेटिक रूप से सर्टिफिकेट जारी किए जा सकते हैं। समान रूप से महत्वपूर्ण बात यह है कि यदि कोई कर्मचारी कंपनी छोड़ता है या कोई डिवाइस खो जाता है, तो उन्हें तुरंत निरस्त किया जा सकता है। यह IT विभाग से मैन्युअल काम के बोझ को पूरी तरह से हटा देता है और पुराने एक्सेस के कारण होने वाले सुरक्षा खतरों को समाप्त करता है।
यह सर्टिफ़िकेट-आधारित दृष्टिकोण आपको अपने मौजूदा एंटरप्राइज़-ग्रेड हार्डवेयर को हटाए और बदले बिना एक शक्तिशाली और सुरक्षित मोबाइल नेटवर्क बनाने की अनुमति देता है। Purple जैसे प्लेटफ़ॉर्म Cisco Meraki, Aruba, और Ruckus जैसे प्रमुख निर्माताओं के उपकरणों के साथ सीधे एकीकृत होते हैं, जिससे उस हार्डवेयर पर एक शक्तिशाली पहचान परत (identity layer) जुड़ जाती है जिस पर आप पहले से भरोसा करते हैं। यह आपके in-car WiFi परिनियोजन के लिए एक स्केलेबल, सुरक्षित और भविष्य के अनुकूल आर्किटेक्चर बनाता है।
कर्मचारियों और मेहमानों के लिए निर्बाध प्रमाणीकरण
एक बार जब आपका सुरक्षित नेटवर्क फाउंडेशन स्थापित हो जाता है, तो अगला कदम यह प्रबंधित करना होता है कि कौन और कैसे इस पर शामिल होता है। एक उचित in car wi fi सिस्टम को विभिन्न प्रकार के उपयोगकर्ताओं को संभालना होता है - उन विश्वसनीय कर्मचारियों से लेकर जिन्हें पूर्ण एक्सेस की आवश्यकता होती है, उन मेहमानों तक जिन्हें केवल एक बार के सरल कनेक्शन की आवश्यकता होती है। असली कला सही लोगों के लिए ऑथेंटिकेशन को अदृश्य बनाना है, जबकि बैकग्राउंड में कड़ी सुरक्षा शांति से काम करती रहे।
इसका मतलब है जटिल, साझा पासवर्ड से दूर जाना और आइडेंटिटी-संचालित एक्सेस की ओर बढ़ना। आपके संगठन के लिए, इसमें आपके कर्मचारियों बनाम आपके वाहनों में होने वाले किसी भी मेहमान या क्लाइंट के लिए अलग, ऑटोमेटिक मार्ग स्थापित करना शामिल है। सही प्लेटफॉर्म इस पूरी प्रक्रिया को सरल, सुरक्षित और पूरे फ्लीट में प्रबंधित करने में आसान बनाता है।
डायरेक्टरी SSO के साथ स्वचालित कर्मचारी पहुंच
आपके स्टाफ के लिए, सबसे साफ और सुरक्षित तरीका WiFi एक्सेस को सीधे उनकी कॉर्पोरेट पहचान से जोड़ना है। अपनी कंपनी के पहचान प्रदाता - जैसे Microsoft Entra ID (जिसे पहले Azure AD कहा जाता था), Google Workspace, या Okta - के साथ एकीकृत करके, आप नेटवर्क के लिए सिंगल साइन-ऑन (SSO) सेट कर सकते हैं।
यह दृष्टिकोण अविश्वसनीय रूप से कुशल है क्योंकि यह पूरी तरह से स्वचालित है। जब कोई नया कर्मचारी कंपनी में शामिल होता है और कॉर्पोरेट निर्देशिका में जोड़ा जाता है, तो उन्हें तुरंत in-car नेटवर्क पर आने के लिए आवश्यक क्रेडेंशियल मिल जाते हैं। कोई हेल्पडेस्क टिकट नहीं, IT द्वारा कोई मैन्युअल सेटअप नहीं।
सबसे बड़ा बदलाव तब आता है जब कोई कर्मचारी नौकरी छोड़ता है। मुख्य डायरेक्टरी में उनका अकाउंट निष्क्रिय होते ही, उनका WiFi एक्सेस हर जगह से, तुरंत और स्वचालित रूप से निरस्त हो जाता है। यह सरल कदम एक बहुत बड़े और बेहद सामान्य सुरक्षा जोखिम को बंद कर देता है, साथ ही आपकी IT टीम के ऊपर से एक बड़ा प्रशासनिक बोझ भी हटा देता है।
यह ज़ीरो-टच प्रक्रिया यह सुनिश्चित करती है कि केवल वर्तमान, अधिकृत कर्मचारी ही कनेक्ट हो सकें। यह आधुनिक ज़ीरो-ट्रस्ट सुरक्षा सोच के साथ पूरी तरह से मेल खाता है, कर्मचारियों के लिए एक सहज अनुभव प्रदान करता है और IT की दक्षता व मानसिक शांति के लिए एक बहुत बड़ी जीत साबित होता है।
सरल, सुरक्षित अतिथि WiFi कनेक्टिविटी
कोई भी व्यक्ति जो कर्मचारी नहीं है, जैसे कि शटल में बैठे क्लाइंट या आपकी टीम के साथ यात्रा कर रहे भागीदार, उनके लिए लॉगिन प्रक्रिया उतनी ही सरल लेकिन पूरी तरह से सुरक्षित होनी चाहिए। किसी अतिथि को एक जटिल WPA2 कुंजी के लिए पूछने पर मजबूर करना एक खराब पहला प्रभाव और अनावश्यक बाधा पैदा करता है। इससे कहीं बेहतर तरीका एक सरल, वन-टाइम ऑथेंटिकेशन का उपयोग करना है।
एक Captive Portal जो केवल एक ईमेल पता मांगता है, एक आदर्श समाधान है। अतिथि अपना ईमेल दर्ज करता है, कनेक्ट हो जाता है, और बस इतना ही। वहां से, Purple जैसे प्लेटफॉर्म उस अतिथि को याद रख सकते हैं, जिससे वे भविष्य की यात्राओं या आपके अन्य कार्यालय स्थानों पर भी स्वचालित रूप से फिर से कनेक्ट हो सकें। यह वास्तव में एक बाधारहित अनुभव बनाता है। UK में 70% वयस्कों के पास स्मार्टफोन होने और निरंतर कनेक्टिविटी की उम्मीद करने के साथ, इस तरह की निर्बाध पहुंच तेजी से एक बुनियादी अपेक्षा बनती जा रही है।
iPSK: साझा और लीगेसी उपकरणों के लिए स्मार्ट समाधान
तो, उन सभी अन्य उपकरणों का क्या होगा जो किसी विशिष्ट व्यक्ति के नहीं हैं? माउंटेड टैबलेट, IoT सेंसर, या भुगतान टर्मिनलों के बारे में सोचें। ये Captive Portal के माध्यम से लॉग इन नहीं कर सकते हैं या किसी कर्मचारी के SSO क्रेडेंशियल का उपयोग नहीं कर सकते हैं। यहीं पर Identity Pre-Shared Key (iPSK) एक शानदार समाधान के रूप में काम आता है।
iPSK एक एकल पासवर्ड की सरलता और उचित एंटरप्राइज प्रमाणीकरण की सुरक्षा के बीच की खाई को पाटता है। यह आपको प्रत्येक एकल डिवाइस या डिवाइस के समूह के लिए अद्वितीय, व्यक्तिगत पासवर्ड बनाने की सुविधा देता है।
इसे इस तरह से समझें:
- पेमेंट टर्मिनल: आपके बेड़े के सभी भुगतान उपकरण एक अद्वितीय iPSK साझा कर सकते हैं। यह उन्हें अपने सुरक्षित वर्चुअल नेटवर्क पर अलग करता है, जो किसी भी अतिथि ट्रैफ़िक से सुरक्षित रूप से दूर रहता है।
- नेविगेशन टैबलेट: आपके नेविगेशन सिस्टम को अपना अलग iPSK मिल सकता है, जिससे यह सुनिश्चित होता है कि वे केवल आवश्यक मैपिंग सेवाओं से ही बात कर सकते हैं।
- अतिथि उपकरण: यदि Captive Portal सही विकल्प नहीं है, तो किसी विशिष्ट कार्यक्रम या समूह के लिए समय-सीमित कुंजी जारी करके, iPSK के साथ अतिथि एक्सेस को भी प्रबंधित किया जा सकता है।
यह दृष्टिकोण आपको पूर्ण 802.1X प्रमाणपत्र प्रमाणीकरण के सिरदर्द के बिना विस्तृत नियंत्रण और नेटवर्क सेगमेंटेशन देता है, जिसे बहुत सारे लेगेसी या साधारण IoT डिवाइस समर्थित नहीं करते हैं। प्रत्येक कुंजी को एक केंद्रीय डैशबोर्ड से बनाया, ट्रैक और रद्द किया जा सकता है, जिससे आपको पूर्ण दृश्यता मिलती है। एक RADIUS सर्वर इंफ्रास्ट्रक्चर का उपयोग करके - और आप इसके बारे में हमारे RADIUS सर्वर क्या है गाइड में अधिक जान सकते हैं - iPSK आपको एक एंटरप्राइज सिस्टम की सुरक्षा के साथ पासवर्ड की सादगी प्रदान करता है। इस तरह आप यह सुनिश्चित करते हैं कि आपके मोबाइल नेटवर्क पर प्रत्येक डिवाइस ठीक से सुरक्षित और जवाबदेह है।
बेड़े की कनेक्टिविटी को व्यावसायिक इंटेलिजेंस में बदलना
अब तक, हमने एक सुरक्षित और विश्वसनीय कनेक्शन प्राप्त करने और उसे चालू करने पर ध्यान केंद्रित किया है। लेकिन बेहतरीन कनेक्टिविटी केवल शुरुआत है। एंटरप्राइज in-car WiFi का वास्तविक, स्थायी मूल्य इससे मिलने वाले फर्स्ट-पार्टी डेटा से आता है, जो कच्चे उपयोग के पैटर्न को उस तरह की व्यावसायिक बुद्धिमत्ता में बदल देता है जो आपके संचालन को वास्तव में नया आकार दे सकती है।
अपने वाहन बेड़े के WiFi नेटवर्क को केवल एक कनेक्शन के रूप में नहीं, बल्कि एक तंत्रिका तंत्र के रूप में समझें, जो लगातार जानकारी एकत्र करता रहता है। एक एनालिटिक्स प्लेटफ़ॉर्म वह मस्तिष्क है जो इस सब को समझने योग्य बनाता है। यह केवल एक सेवा प्रदान करने और उससे सक्रिय रूप से सीखने के बीच का अंतर है ताकि स्पष्ट रिटर्न देने वाले स्मार्ट, डेटा-संचालित निर्णय लिए जा सकें।
यह बदलाव बेहद तेज गति से हो रहा है। in-car WiFi बाजार में विस्फोटक वृद्धि देखी जा रही है, जिसमें यूरोप वैश्विक क्षेत्र का 49% हिस्सा रखता है, जिसके 2025 और 2029 के बीच चौंका देने वाले USD 1.79 ट्रिलियन तक बढ़ने का अनुमान है। 96.4% के अनुमानित CAGR के साथ, मांग अकाट्य है। यह उछाल विशेष रूप से UK में प्रमुख है, जो उच्च कार स्वामित्व और एक कम्यूटर संस्कृति से प्रेरित है जो निरंतर कनेक्टिविटी की मांग करती है।
कच्चे डेटा से व्यावहारिक अंतर्दृष्टि तक
एनालिटिक्स लेयर के बिना, आपका WiFi नेटवर्क केवल अज्ञात डेटा का एक प्रवाह है - कनेक्शन समय, डेटा उपयोग, और उपकरणों की संख्या। यह दिलचस्प है, लेकिन यह आपको वास्तविक व्यावसायिक सुधारों को चलाने के लिए संदर्भ नहीं देता है। Purple जैसा प्लेटफ़ॉर्म इस डेटा को समृद्ध करने के लिए कदम उठाता है, इसे उपयोगकर्ता की पहचान और स्थानों से जोड़कर आपके बेड़े की गतिविधि की एक जीवंत, व्यावहारिक तस्वीर पेश करता है।
अचानक, आप महत्वपूर्ण प्रश्नों के उत्तर दे सकते हैं:
- कौन से मार्ग सबसे लोकप्रिय हैं, और दिन के किस समय?
- हमारी शटल सेवाओं पर अतिथि WiFi के लिए पीक उपयोग की अवधि क्या है?
- क्या कोई परिचालन संबंधी डेड ज़ोन हैं जहाँ कनेक्टिविटी लगातार बाधित होती है?
- हमारी मोबाइल टीमें आमतौर पर प्रत्येक क्लाइंट साइट पर कितना समय बिताती हैं?
इन सवालों के जवाब आपको संकट की स्थिति में केवल प्रतिक्रिया देने की जगह सक्रिय रूप से सुधार करने की ओर ले जाते हैं। आप आवश्यकताओं का पूर्वानुमान लगाने, संसाधनों को अधिक प्रभावी ढंग से आवंटित करने और वास्तविक दुनिया के व्यवहार के आधार पर अपनी पूरी सेवा को बेहतर बनाने की क्षमता हासिल करते हैं।
लक्ष्य कनेक्शन प्रदान करने और उसके प्रभाव को समझने के बीच के अंतर को समाप्त करना है। कौन, कहाँ और कितने समय के लिए कनेक्ट होता है, इसका विश्लेषण करके, आप सीधे उस मूल्य को माप सकते हैं जो आपका मोबाइल नेटवर्क व्यवसाय में लाता है और इसे बेहतर बनाने के नए तरीके खोज सकते हैं।
यह प्रक्रिया उस चीज़ को बदल देती है जिसे एक साधारण परिचालन लागत - आपके वाहनों के लिए इंटरनेट - के रूप में देखा जा सकता है, व्यावसायिक बुद्धिमत्ता (बिजनेस इंटेलिजेंस) के एक शक्तिशाली स्रोत में जो सीधे आपके मुनाफे को प्रभावित करता है।
वास्तविक दुनिया के अनुप्रयोग और वास्तविक ROI
डेटा का सैद्धांतिक मूल्य एक बात है; इसे ठोस परिणाम देते हुए देखना दूसरी बात है। आइए देखें कि कैसे विभिन्न उद्योग अपने in-car WiFi से मिलने वाले एनालिटिक्स का उपयोग करके ठोस परिणाम प्राप्त कर सकते हैं।
उदाहरण 1: होटल शटल सेवा एक होटल श्रृंखला अपने हवाई अड्डे के शटल बसों की निगरानी के लिए अपने एनालिटिक्स डैशबोर्ड का उपयोग करती है। वे पाते हैं कि गेस्ट WiFi का उपयोग सुबह 7 - 9 बजे और शाम 4 - 6 बजे के बीच तेजी से बढ़ता है, लेकिन दोपहर के समय बसें अक्सर आधी खाली चलती हैं। वे यह भी देखते हैं कि कनेक्शन डेटा से पता चलता है कि एक विशिष्ट टर्मिनल पर औसत प्रतीक्षा समय 25 मिनट है।
इस जानकारी से लैस होकर, वे शेड्यूल को समायोजित करते हैं - पीक आवर्स के दौरान अधिक बसें जोड़ते हैं और ईंधन की लागत में कटौती करने के लिए दोपहर में उन्हें कम करते हैं। वे उच्च-प्रतीक्षा वाले टर्मिनल के लिए एक समर्पित बस का मार्ग भी बदलते हैं, जिससे औसत प्रतीक्षा समय कम हो जाता है और मेहमानों के संतुष्टि स्कोर में सीधा सुधार दिखाई देता है।
उदाहरण 2: लॉजिस्टिक्स फर्म एक लॉजिस्टिक्स कंपनी ने ध्यान दिया कि कुछ लंबी दूरी के मार्गों पर काम करने वाले ड्राइवर लगातार लंबे, अनियोजित समय के लिए नेटवर्क से लॉग ऑफ कर रहे हैं। इस WiFi डेटा को GPS लॉग के साथ मिलान करके, वे अनधिकृत स्टॉप की पहचान करते हैं जो डिलीवरी समयसीमा और ईंधन दक्षता को प्रभावित कर रहे हैं।
यह उन्हें सीधे ड्राइवर के व्यवहार को संबोधित करने और नियोजित, अधिकृत ब्रेक स्थानों को शामिल करने के लिए रूटिंग को अनुकूलित करने की अनुमति देता है। इसका परिणाम बेहतर अनुपालन और बेहतर ड्राइवर कल्याण है। आपके कनेक्टेड फ्लीट को अनुकूलित करने के बारे में अधिक गहराई से जानने के लिए, Electric Vehicle Fleet Management पर यह विशेषज्ञ गाइड एक बेहतरीन संसाधन है।
उदाहरण 3: मोबाइल हेल्थकेयर प्रदाता एक मोबाइल हेल्थकेयर सेवा अपने रोगी परिवहन यात्राओं को ट्रैक करती है। WiFi एनालिटिक्स दिखाते हैं कि वाहन अक्सर विशिष्ट क्लीनिकों के बाहर लंबी अवधि के लिए निष्क्रिय रहते हैं। यह डेटा तुरंत उन स्थानों पर शेड्यूलिंग संबंधी बाधाओं को उजागर करता है।
वे इस जानकारी का उपयोग क्लीनिकों के साथ काम करके मरीज के हैंडओवर की प्रक्रियाओं को सुव्यवस्थित करने के लिए करते हैं। यह सरल बदलाव वाहनों के बेकार खड़े रहने के समय को कम करता है, जिससे वे समान संख्या में वाहनों के साथ प्रतिदिन अधिक मरीजों का परिवहन पूरा करने में सक्षम होते हैं।
प्रत्येक मामले में, कनेक्टिविटी डेटा केवल एक पृष्ठभूमि उपयोगिता नहीं था; यह वह कुंजी थी जिसने परिचालन क्षमता, व्यक्तिगत सेवाओं और बेहतर व्यावसायिक निर्णयों को अनलॉक किया।
एंटरप्राइज इन-कार WiFi के बारे में प्रश्न हैं? हमारे पास उत्तर हैं।
जब IT लीडर्स और ऑपरेशंस मैनेजर इन-कार WiFi के लिए एक उचित एंटरप्राइज समाधान के बारे में सोचना शुरू करते हैं, तो कुछ महत्वपूर्ण सवाल हमेशा सामने आते हैं। यह स्वाभाविक है। एड-हॉक, उपभोक्ता-ग्रेड फिक्स से हटकर पूरी तरह से प्रबंधित मोबाइल नेटवर्क पर जाना एक बड़ा रणनीतिक बदलाव है, और इसमें कदम रखने से पहले आपको स्पष्ट उत्तरों की आवश्यकता होती है।
अपने विकल्पों पर विचार करने वाले संगठनों से हमें हर समय ये प्रश्न मिलते रहते हैं। आइए सबसे आम प्रश्नों पर नज़र डालें और सुरक्षा, हार्डवेयर और प्रबंधन पर आपको आवश्यक सीधे उत्तर प्रदान करें।
क्या पासवर्ड रहित WiFi वास्तव में अधिक सुरक्षित है?
यह आसानी से सबसे अधिक पूछा जाने वाला प्रश्न है, और इसका उत्तर एक जोरदार हाँ है। इसका कारण सरल है: आप सुरक्षा को एक कमजोर साझा सीक्रेट से ठोस व्यक्तिगत पहचान पर स्थानांतरित कर रहे हैं।
एक पारंपरिक पासवर्ड के बारे में सोचें। यह विफलता का एक अकेला बिंदु है। यदि वह एक पासवर्ड फ़िशिंग का शिकार हो जाता है, किसी स्टिकी नोट पर लिख दिया जाता है, या किसी ऐसे व्यक्ति के साथ साझा कर दिया जाता है जिसके पास यह नहीं होना चाहिए, तो आपका पूरा नेटवर्क पूरी तरह से असुरक्षित हो जाता है। पासवर्डलेस ऑथेंटिकेशन, विशेष रूप से किसी विशिष्ट उपयोगकर्ता या डिवाइस से जुड़े डिजिटल सर्टिफिकेट का उपयोग करके, उस जोखिम को पूरी तरह से समाप्त कर देता है।
- कोई साझा रहस्य नहीं: प्रत्येक कनेक्शन को एक अद्वितीय, अचूक प्रमाणपत्र के साथ सत्यापित किया जाता है। चोरी होने, साझा होने या लीक होने के लिए कोई पासवर्ड ही नहीं है।
- स्वचालित निरसन: जब कोई कर्मचारी कंपनी छोड़ता है, तो उनकी पहुंच तुरंत और स्वचालित रूप से बंद कर दी जाती है। आपकी कॉर्पोरेट निर्देशिका (जैसे Entra ID या Google Workspace) के साथ समन्वयित करके, उनका प्रमाणपत्र उसी क्षण निरस्त कर दिया जाता है जब उन्हें सेवामुक्त किया जाता है, जिससे सुरक्षा अंतराल समाप्त हो जाते हैं जो मैन्युअल पासवर्ड परिवर्तनों के साथ हफ्तों तक बने रह सकते हैं।
- शुरू से ही एन्क्रिप्टेड: Passpoint जैसी तकनीक यह सुनिश्चित करती है कि कनेक्शन पहले डेटा पैकेट से ही एन्क्रिप्टेड हो, जिससे डिवाइस के पूरी तरह से प्रमाणित होने से पहले भी जानकारी सुरक्षित रहती है।
संक्षेप में, पासवर्ड रहित तरीके सुरक्षा को एक कमजोर, साझा "आप क्या जानते हैं" मॉडल से एक मजबूत "आप कौन हैं" या "आपके पास क्या है" मॉडल में स्थानांतरित करते हैं। यह आपके मोबाइल नेटवर्क और कॉर्पोरेट डेटा की सुरक्षा करने में एक मौलिक प्रगति है।
पासवर्ड प्रबंधन से मानवीय पहलू को हटाकर और पहचान के आधार पर एक्सेस को स्वचालित करके, आप एक अधिक सुरक्षित और लचीला वातावरण तैयार करते हैं। आधुनिक ज़ीरो-ट्रस्ट नेटवर्क सोच के पीछे यही मुख्य सिद्धांत है।
शुरू करने के लिए मुझे किस Hardware की आवश्यकता है?
अच्छी खबर यह है कि आपको संभवतः सब कुछ हटाकर बदलने की आवश्यकता नहीं है। एक वास्तविक एंटरप्राइज़ in-car WiFi प्लेटफ़ॉर्म उस पेशेवर-ग्रेड हार्डवेयर के साथ काम करने के लिए बनाया गया है जिस पर आप पहले से भरोसा करते हैं। मुख्य बात यह है कि मजबूत, वाहनों में लगने वाले सेलुलर राउटर्स का उपयोग किया जाए, न कि खुदरा स्टोर से खरीदे जाने वाले कमजोर मोबाइल हॉटस्पॉट का।
आवश्यक हार्डवेयर दो चीजों तक सीमित है:
- एक सेलुलर राउटर: यह आपके इन-व्हीकल नेटवर्क का इंजन है। Cisco Meraki, Cradlepoint, या Teltonika जैसे निर्माताओं के डिवाइस इसी उद्देश्य के लिए बनाए गए हैं, जो बेहतर सिग्नल के लिए गंभीर प्रदर्शन और बाहरी एंटेना प्रदान करते हैं।
- एक SIM कार्ड: ऑनलाइन होने के लिए प्रत्येक राउटर को एक मोबाइल प्रदाता से डेटा प्लान की आवश्यकता होती है। इनमें से कई पेशेवर राउटर नेटवर्क के बीच स्वचालित फ़ेलओवर के लिए डुअल SIM का भी समर्थन करते हैं, जो कनेक्टिविटी को निरंतर बनाए रखने के लिए महत्वपूर्ण है।
प्रबंधन प्लेटफॉर्म, जैसे कि Purple, क्लाउड-आधारित इंटेलिजेंस लेयर है जो इस हार्डवेयर के साथ एकीकृत होता है। यही आपके राउटर को साधारण कनेक्शन पॉइंट से एक केंद्रीय रूप से प्रबंधित, सुरक्षित सिस्टम में अपग्रेड करता है, बिना किसी बड़े हार्डवेयर बदलाव की मांग किए।
यह मोबाइल नेटवर्क पार करने को कैसे संभालता है?
यह वास्तव में चलते-फिरते किसी भी बेड़े के लिए एक महत्वपूर्ण मुद्दा है। एक वाहन अपने दिन की शुरुआत एक प्रदाता से कनेक्ट होकर कर सकता है और ऐसे क्षेत्र में जा सकता है जो केवल दूसरे प्रदाता द्वारा कवर किया गया है। एंटरप्राइज राउटर विशेष रूप से बिना किसी रुकावट के इसे संभालने के लिए डिज़ाइन किए गए हैं।
अधिकांश प्रोफेशनल-ग्रेड राउटर्स में dual-SIM capabilities होती हैं। इसका मतलब है कि राउटर दो अलग-अलग मोबाइल नेटवर्क के SIM कार्ड रख सकता है। यदि प्राथमिक नेटवर्क का सिग्नल कमजोर हो जाता है या कट जाता है, तो राउटर सेकंडों में स्वचालित रूप से माध्यमिक नेटवर्क पर स्विच हो जाता है। यह पूरी प्रक्रिया उपयोगकर्ता के लिए अदृश्य होती है, जिससे यह सुनिश्चित होता है कि उनकी वीडियो कॉल, डेटा सिंक या एप्लिकेशन बिना किसी रुकावट के चलती रहे।
क्या मैं एक ही डैशबोर्ड से अपने संपूर्ण बेड़े का प्रबंधन कर सकता हूँ?
बिल्कुल। वास्तव में, केंद्रीकृत प्रबंधन सबसे बड़ी जीत में से एक है जो आपको एक एंटरप्राइज सिस्टम से मिलेगी। सैकड़ों व्यक्तिगत उपकरणों में लॉग इन करने या विभिन्न उपकरणों के पैचवर्क को संभालने की बात भूल जाइए। एक क्लाउड-आधारित प्लेटफॉर्म आपको आपके पूरे बेड़े की कनेक्टिविटी देखने और नियंत्रित करने के लिए एक सिंगल पेन ऑफ़ ग्लास प्रदान करता है।
एक केंद्रीय डैशबोर्ड से, आपकी IT टीम यह कर सकती है:
- हर एक वाहन की रीयल-टाइम कनेक्शन स्थिति की निगरानी करें।
- पूरी फ्लीट में एक साथ कॉन्फ़िगरेशन परिवर्तन या सुरक्षा अपडेट लागू करें।
- लगातार, पूर्व-निर्धारित नीतियों का उपयोग करके नए वाहनों और उपकरणों को ऑनबोर्ड करें।
- डेटा उपयोग, उपयोगकर्ता गतिविधि और समग्र नेटवर्क प्रदर्शन पर एनालिटिक्स देखें।
- कर्मचारियों, मेहमानों और परिचालन उपकरणों के लिए विशिष्ट एक्सेस अधिकारों का प्रबंधन करें (iPSK जैसी सुविधाओं का उपयोग करके)।
यह केंद्रीय कमांड और नियंत्रण न केवल आपकी IT टीम के काम को आसान बनाता है; बल्कि यह एडमिन के समय को नाटकीय रूप से कम करता है, सुरक्षा को मजबूत करता है, और हर वाहन में प्रत्येक उपयोगकर्ता के लिए एक सुसंगत, विश्वसनीय अनुभव की गारंटी देता है।
अपने वाहन बेड़े की कनेक्टिविटी को बदलने के लिए तैयार हैं? Purple इसे संभव बनाने के लिए सुरक्षित, पासवर्ड-रहित प्रमाणीकरण और पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म प्रदान करता है। देखें कि Purple आपकी इन-कार WiFi रणनीति को कैसे आधुनिक बना सकता है।



