
गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म: एक ही नेटवर्क पर सदस्य, विज़िटर और क्लबहाउस इवेंट
अपने मौजूदा एक्सेस पॉइंट्स पर सदस्य, विज़िटर और स्टाफ़ नेटवर्क चलाने वाले एक गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म को चुनने के लिए इस गाइड का उपयोग करें। आप प्रत्येक समूह को उसका रूट असाइन कर सकेंगे, गेस्ट नेटवर्क से बिलिंग काउंटरों (tills) को अलग कर सकेंगे, सोसाइटी डे की क्षमता तय कर सकेंगे और विज़िटर साइन-इन से सहमति वाली ईमेल सूची तैयार कर सकेंगे।
हमारी मुख्य श्रृंखला का हिस्सा: गेस्ट WiFi: संपूर्ण गाइड →
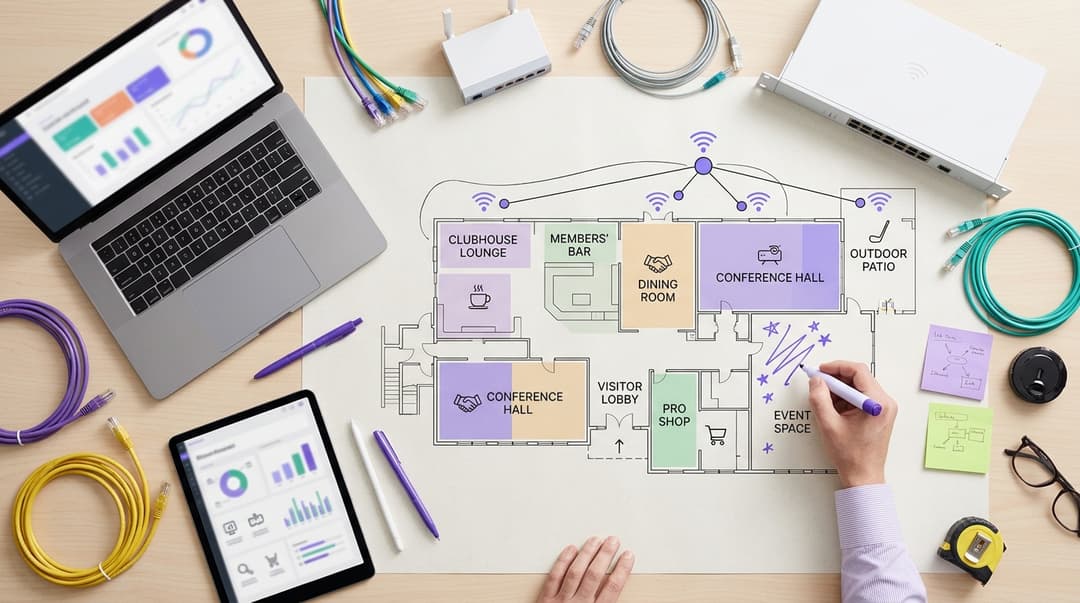
एक गोल्फ़ क्लब को मौजूदा एक्सेस पॉइंट्स पर तीन अलग-अलग नेटवर्क के साथ एक ही प्लेटफ़ॉर्म चलाना चाहिए। सदस्यों को एक व्यक्तिगत क्रेडेंशियल मिलता है और वे अपने आप कनेक्ट हो जाते हैं। ग्रीन-फ़ी, सोसाइटी और फ़ंक्शन आगंतुक एक ब्रांडेड पेज के ज़रिए साइन इन करते हैं। स्टाफ़, टिल और प्रो-शॉप डिवाइस एन्क्रिप्टेड, सेगमेंटेड नेटवर्क पर रहते हैं। जो आगंतुक वैकल्पिक सहमति बॉक्स पर सही का निशान लगाते हैं, वे उस सूची में शामिल हो जाते हैं जिसे क्लब ईमेल भेज सकता है।
आपको कौन सा गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म चुनना चाहिए?
एक ऐसा क्लाउड प्लेटफ़ॉर्म चुनें जो एक ही डैशबोर्ड से हर नेटवर्क को संचालित करता हो। तीन अलग-अलग टूल्स को एक साथ जोड़ने से चलाने का खर्च अधिक होता है और कमियां भी अधिक रह जाती हैं। आपका क्लबहाउस अलग-अलग ज़रूरतों वाले चार समूहों की सेवा करता है, अक्सर एक ही दोपहर में।
- सदस्य हर हफ़्ते आते हैं और बिना किसी झंझट के कनेक्ट होने की उम्मीद करते हैं।
- ग्रीन-फ़ी और सोसाइटी आगंतुक सीज़न में एक या दो बार आते हैं और उन्हें एक त्वरित, ब्रांडेड साइन-इन की आवश्यकता होती है।
- फ़ंक्शन मेहमान शादियों, अंतिम संस्कारों और कॉर्पोरेट डिनर के लिए क्लबहाउस में आते हैं।
- स्टाफ़ टिल, कार्ड टर्मिनल, टी शीट और बैक-ऑफ़िस पीसी चलाते हैं।
एक साझा पासवर्ड इन चारों को सुरक्षित रूप से सेवा नहीं दे सकता। आपके कोर्स में खेल चुके प्रत्येक आगंतुक के पास अभी भी यह पासवर्ड हो सकता है। आपके कार्ड टर्मिनल बार में मौजूद हर फ़ोन के साथ नेटवर्क साझा करते हैं। इसके अलावा आप ऐसे संपर्क भी एकत्र नहीं कर पाते जिन्हें आपको ईमेल भेजने की अनुमति हो।
एक गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म लोगों को पासवर्ड के बजाय पहचान के आधार पर अलग करके इसे ठीक करता है। Purple आपके पहले से मौजूद एक्सेस पॉइंट्स पर क्लाउड ओवरले के रूप में काम करता है। यह हार्डवेयर-एग्नोस्टिक है और Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के साथ काम करता है। Purple 90 से अधिक देशों में 80,000+ लाइव वेन्यू पर संचालित होता है। यह एक वर्ष में 50 करोड़ उपयोगकर्ताओं और लॉगिन को संभालता है।
क्या सदस्यों और आगंतुकों को एक ही तरह से साइन इन करना चाहिए?
नहीं। उन्हें एक ही प्लेटफ़ॉर्म का उपयोग करना चाहिए लेकिन प्रवेश के लिए अलग-अलग रास्ते अपनाने चाहिए।
आप अपने सदस्यों को पहले से ही जानते हैं। सदस्यता समझौते के तहत आपके पास उनके नाम और ईमेल पते मौजूद हैं। हर शनिवार को उनसे साइन-इन पेज भरवाने से परेशानी बढ़ती है और उस डेटा की नकल होती है जो आपके पास पहले से है। इसके बजाय प्रत्येक सदस्य को एक व्यक्तिगत क्रेडेंशियल दें।
एक आइडेंटिटी प्री-शेयर्ड की प्रत्येक व्यक्ति को एक साझा नेटवर्क नाम पर उनका स्वयं का WiFi पासवर्ड देती है। Cisco इसे iPSK कहता है; अन्य वेंडर इसे PPSK, एक प्राइवेट प्री-शेयर्ड की कहते हैं। जब कोई सदस्यता समाप्त हो जाती है, तो आप उस एक की (key) को रद्द कर देते हैं। किसी अन्य सदस्य को कुछ भी बदलने की आवश्यकता नहीं होती है।
जो क्लब चाहते हैं कि सदस्य बिना किसी टैप के कनेक्ट हों, वे Passpoint का उपयोग कर सकते हैं। Passpoint, जिसे Hotspot 2.0 भी कहा जाता है, एक फ़ोन को संग्रहीत प्रोफ़ाइल से स्वचालित और सुरक्षित रूप से जुड़ने की अनुमति देता है। OpenRoaming एक ऐसा फ़ेडरेशन है जो Passpoint पर बना है और Wireless Broadband Alliance द्वारा संचालित है।
आगंतुक अलग होते हैं। आप उन्हें अभी तक नहीं जानते हैं, और वे आपकी ओर से सूचनाएं प्राप्त करने के लिए सहमत नहीं हुए हैं। उन्हें एक ब्रांडेड कैप्टिव पोर्टल मिलना चाहिए: एक वेब पेज जो डिवाइस के इंटरनेट तक पहुंचने से पहले दिखाई देता है। वह पेज आपके क्लब का नाम बताता है, कुछ प्रश्न पूछता है और उनके द्वारा दी गई किसी भी सहमति को रिकॉर्ड करता है।लोगों की पहचान करने के लिए डिवाइस हार्डवेयर पतों पर निर्भर न रहें। iOS 14 और Android 10 के बाद से, फ़ोन डिफ़ॉल्ट रूप से प्रति नेटवर्क एक निजी पते का उपयोग करते हैं। कुछ नए संस्करण समय के साथ उस पते को बदल भी सकते हैं। एक व्यक्तिगत क्रेडेंशियल सदस्य को पहचानता है, भले ही उनका फ़ोन कुछ भी रिपोर्ट करे।
गोल्फ क्लब के WiFi विकल्प वास्तव में कहाँ भिन्न होते हैं
अधिकांश क्लब अंततः चार सेटअपों के बीच चयन करते हैं। यह तालिका एक क्लब सचिव और एक IT प्रमुख के लिए महत्वपूर्ण बिंदुओं पर उनकी तुलना करती है।
| विकल्प | सदस्य कैसे कनेक्ट होते हैं | विज़िटर कैसे कनेक्ट होते हैं | स्टाफ़, टिल और प्रो-शॉप अलगाव | ईमेल सूची जिसका आप उपयोग कर सकते हैं | आवश्यक हार्डवेयर | यह किसके लिए उपयुक्त है |
|---|---|---|---|---|---|---|
| साझा पासवर्ड | बाकी सभी की तरह समान पासवर्ड | बार में एक कार्ड पर मुद्रित पासवर्ड | कोई नहीं: एक फ़्लैट नेटवर्क | कोई नहीं | मौजूदा राउटर | केवल एक अस्थायी कामचलाऊ व्यवस्था |
| राउटर या कंट्रोलर में निर्मित हॉटस्पॉट पेज | विज़िटर्स के समान क्लिक-थ्रू पेज, हर विज़िट पर | बुनियादी क्लिक-थ्रू पेज | VLAN संभव हैं, जिन्हें मैन्युअल रूप से कॉन्फ़िगर किया जाता है | बुनियादी निर्यात, सहमति के शब्द आपके द्वारा लिखे गए | मौजूदा कंट्रोलर | मार्केटिंग ऑप्ट-इन या स्वचालित नेटवर्क की आवश्यकता वाले क्लबों के लिए अनुपयुक्त |
| प्रति समूह अलग-अलग टूल | स्थानीय IT द्वारा सेटअप किया गया सदस्य नेटवर्क | थर्ड-पार्टी कैप्टिव पोर्टल | अलग, लेकिन दो या तीन कंसोल में प्रबंधित | सदस्य रिकॉर्ड से अलग रखा गया | मौजूदा एक्सेस पॉइंट और अतिरिक्त लाइसेंस | एकीकृत प्रबंधन और सरल प्रशासन चाहने वाले क्लबों के लिए अनुपयुक्त |
| एक पहचान-आधारित प्लेटफ़ॉर्म (Purple) | व्यक्तिगत iPSK या Passpoint प्रोफ़ाइल, स्वचालित रूप से कनेक्ट होता है | सचेत-पसंद ऑप्ट-इन के साथ ब्रांडेड कैप्टिव पोर्टल | 802.1X पर स्टाफ़, टिल और डिवाइस अपने स्वयं के सेगमेंट पर | विज़िट प्रकार के अनुसार सहमति-प्राप्त और खंडित | समर्थित वेंडर सूची से मौजूदा एक्सेस पॉइंट | सोसाइटियों, ग्रीन-फ़ी ट्रेड और समारोहों वाला एक क्लब |
साइन-इन और पहचान
पहले तीन विकल्प 30 साल पुराने सदस्य के साथ भी पहली बार आने वाले विज़िटर जैसा व्यवहार करते हैं। या तो हर कोई एक ही पासवर्ड साझा करता है, या हर कोई एक ही पेज देखता है। केवल एक पहचान-आधारित दृष्टिकोण ही सदस्यों को एक व्यक्तिगत मार्ग और विज़िटर्स को एक ब्रांडेड मार्ग देता है। Purple इसे Identity-Based Networks कहता है: एक्सेस व्यक्ति के अनुसार मिलती है, न कि किसी कार्ड पर लिखे पासवर्ड के अनुसार।
स्टाफ़ और भुगतान अलगाव
एक फ़्लैट नेटवर्क कार्ड टर्मिनल, CCTV और गेस्ट फ़ोन को एक ही जगह पर रखता है। एक VLAN, या वर्चुअल LAN, समान केबलों और एक्सेस पॉइंट्स पर तार्किक रूप से अलग नेटवर्क होता है। राउटर हॉटस्पॉट पेज VLAN जोड़ सकते हैं, लेकिन किसी को प्रत्येक को मैन्युअल रूप से कॉन्फ़िगर और बनाए रखना होगा। एक प्लेटफ़ॉर्म के साथ, आप एक ही डैशबोर्ड से प्रत्येक व्यक्ति या डिवाइस को उसके सेगमेंट में असाइन करते हैं। इसके बाद आपके एक्सेस पॉइंट इसे लागू करते हैं।
सहमति जिसे आप साबित कर सकें
एक ईमेल फ़ील्ड कोई मार्केटिंग सूची नहीं है। GDPR के तहत, सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट होनी चाहिए। Recital 32 स्पष्ट करता है कि पहले से टिक किए गए बॉक्स मान्य नहीं होते हैं। यूके में, PECR का नियम 22 मार्केटिंग ईमेल के लिए अपना स्वयं का सहमति नियम जोड़ता है। GDPR का अनुच्छेद 7(1) यह भी अनिवार्य करता है कि आप यह प्रदर्शित करें कि किसने, कब और किस बात के लिए सहमति दी थी। Purple सचेत-पसंद (conscious-choice) ऑप्ट-इन का उपयोग करता है: अलग, अन-टिक किए गए बॉक्स जिन्हें विज़िटर सक्रिय रूप से चुनते हैं।
आपके क्लबहाउस में प्रत्येक विकल्प कहाँ उपयुक्त बैठता है
कौन से डिवाइस एक अलग स्टाफ़ नेटवर्क पर होने चाहिए?
क्लब का डेटा रखने वाली या भुगतान स्वीकार करने वाली कोई भी चीज़ गेस्ट नेटवर्क से बाहर ही रहती है। इसे दो समूहों में विभाजित करें: काम के खातों (work accounts) वाले लोग, और उनके बिना वाले डिवाइस।
लोग IEEE 802.1X का उपयोग करके स्टाफ़ WiFi पर जाते हैं। यह मानक प्रत्येक व्यक्ति को अपने क्रेडेंशियल के साथ साइन इन करने के लिए बाध्य करता है। एक RADIUS सर्वर - वह सेवा जो उन क्रेडेंशियल की जाँच करती है - प्रत्येक कनेक्शन को मंज़ूरी देता है या अस्वीकार करता है। Purple, Microsoft Entra ID, Okta या Google Workspace से जुड़ा क्लाउड RADIUS प्रदान करता है। जब कोई मौसमी बार कर्मचारी काम छोड़ता है, तो आप उसके खाते को केवल एक बार अक्षम (disable) करते हैं। उनका WiFi एक्सेस उसी क्षण समाप्त हो जाता है। जहाँ भी आपके डिवाइस इसका समर्थन करते हों, WPA3-Enterprise एन्क्रिप्शन का उपयोग करें।
जो डिवाइस 802.1X नहीं चला सकते, उन्हें एक समर्पित सेगमेंट पर उनका अपना iPSK मिलता है।
| डिवाइस | नेटवर्क | कारण |
|---|---|---|
| ऑफ़िस PC और मैनेजर लैपटॉप | 802.1X के साथ स्टाफ़ WiFi | प्रत्येक व्यक्ति अपने काम के खाते से साइन इन करता है |
| प्रो-शॉप और टी-शीट PC | 802.1X के साथ स्टाफ़ WiFi | बुकिंग और स्टॉक डेटा नामित कर्मचारियों के पास ही रहता है |
| बार और रेस्टोरेंट EPOS टिल | पेमेंट सेगमेंट | PCI DSS के दायरे को एक सेगमेंट तक सीमित रखता है |
| बार और प्रो शॉप में कार्ड टर्मिनल | पेमेंट सेगमेंट, या आपूर्तिकर्ता की सलाह के अनुसार वायर्ड | कार्डधारक का डेटा कभी भी फ़ोन के साथ नेटवर्क साझा नहीं करता है |
| CCTV, डोर एंट्री और सिंचाई नियंत्रक | प्रति डिवाइस एक iPSK वाला डिवाइस सेगमेंट | 802.1X नहीं चला सकते, इसलिए प्रत्येक को अलग करें और की (key) असाइन करें |
| गोल्फ़ सिमुलेटर और बार स्क्रीन | प्रति डिवाइस एक iPSK वाला डिवाइस सेगमेंट | आपूर्तिकर्ता-प्रबंधित उपकरण क्लब सिस्टम से दूर रहते हैं |
| सदस्यों और विज़िटरों के फ़ोन | क्लाइंट आइसोलेशन वाला सदस्य या गेस्ट नेटवर्क | डिवाइस एक-दूसरे को या क्लब सिस्टम को नहीं देख सकते |
PCI DSS सेगमेंटेशन को अनिवार्य नहीं करता है, लेकिन यह बताता है कि सेगमेंटेशन दायरे में आने वाले सिस्टम को कम करता है। अपने कार्ड टर्मिनल आपूर्तिकर्ता से पूछें कि क्या उनके टर्मिनलों को WiFi का बिल्कुल भी उपयोग करना चाहिए। प्रो शॉप एक छोटा रिटेल ऑपरेशन है, इसलिए यहाँ वही भुगतान नियम लागू होते हैं जो किसी भी Retail फ़्लोर पर लागू होते हैं। स्टाफ़ 802.1X पैटर्न को हमारे School WiFi procurement: staff 802.1X, pupil devices, visitors and filtering in one specification गाइड में अधिक विस्तार से बताया गया है।
एक ब्रांडेड साइन-इन पेज पर क्या पूछा जाना चाहिए?
केवल वही पूछें जिसका आप उपयोग करेंगे। GDPR का अनुच्छेद 5(1)(c) अनिवार्य करता है कि व्यक्तिगत डेटा केवल आवश्यकता तक ही सीमित हो। प्रत्येक अतिरिक्त फ़ील्ड साइन-इन पूरा करने वाले विज़िटरों की संख्या को भी कम कर देता है।
| फ़ील्ड | क्या इसे पूछें? | कारण |
|---|---|---|
| पहला नाम | हाँ | आपको फ़ॉलो-अप ईमेल को ठीक से संबोधित करने की सुविधा देता है |
| ईमेल पता | हाँ | वह संपर्क जिसका आप सहमति के साथ उपयोग करेंगे |
| आने का कारण: ग्रीन फ़ी, सोसाइटी, समारोह या अन्य | हाँ, एक टैप के रूप में | अलग-अलग फ़ॉलो-अप के लिए आपकी सूची को विभाजित करता है |
| क्लब के समाचार और ऑफ़र की सहमति | हाँ, अनटिक किया हुआ | मार्केटिंग ईमेल के लिए आपका कानूनी आधार |
| समारोह और कार्यक्रम की सहमति | हाँ, अनटिक और अलग | शादी के मेहमानों को केवल समारोहों के बारे में जानकारी पाने की अनुमति देता है |
| उपयोग की शर्तों की स्वीकृति | हाँ | आपके नेटवर्क के उपयोग के नियम निर्धारित करता है |
| होम क्लब | वैकल्पिक | केवल तभी उपयोगी है जब आप सदस्यता ऑफ़र चलाते हैं |
| जन्म तिथि या फ़ोन नंबर | नहीं | आप शायद ही कभी उनका उपयोग करेंगे, इसलिए उन्हें एकत्र न करें |
पेज को अपने क्रेस्ट, रंगों और आज के कार्यक्रमों के साथ ब्रांड करें। सोसाइटी के दिन इसे सोसाइटी का नाम दिखाने के लिए, या शादी के लिए जोड़े के मेहमानों का स्वागत करने के लिए बदलें। Purple का Guest WiFi आपको ब्रांडेड पेज, विज़िट के प्रकार से जुड़े प्रश्न और ऑप्ट-इन एक ही स्थान पर उपलब्ध कराता है।
सोसाइटी डे और समारोह लोड को कैसे बदलते हैं?
एक सामान्य कार्यदिवस में बार में कुछ दर्जन सदस्य पूरे दिन फैले होते हैं। एक सोसाइटी डे लोगों को कम समय के भारी पीक्स में केंद्रित करता है। गोल्फ़र एक ही समय पर पंजीकरण करते हैं, नाश्ता करते हैं और अपने फ़ोन पर ड्रॉ देखते हैं। इसके बाद क्लब हाउस चार या पांच घंटे के लिए खाली हो जाता है। भोजन और पुरस्कार वितरण के लिए सभी एक साथ वापस आते हैं।
समारोह एक अलग लोड जोड़ते हैं। शादी के मेहमान एक ही कमरे से फ़ोटो और वीडियो अपलोड करते हैं। कॉर्पोरेट दिनों में प्रस्तुतियों के लिए एक स्थिर लिंक की आवश्यकता होती है। परिवार के लोग उन रिश्तेदारों को भाषण स्ट्रीम कर सकते हैं जो शामिल नहीं हो सके।
विस्तृत उदाहरण: 144 खिलाड़ियों वाला सोसाइटी डे। एक पूर्ण शॉटगन स्टार्ट 18 होल्स के दो टी समूहों में से प्रत्येक पर चार गोल्फ़र रखता है, जिसका अर्थ है 144 खिलाड़ी। 16 कर्मचारियों और आयोजकों को जोड़ें, और पीक्स पर 160 लोग क्लब हाउस साझा करते हैं। क्लब फ़ोन, टैबलेट और आयोजक लैपटॉप को कवर करने के लिए प्रति व्यक्ति 1.5 डिवाइस की योजना बनाता है। इससे लगभग 240 डिवाइस मिलते हैं, जो ज्यादातर सुबह 8 बजे और फिर शाम 6 बजे मुख्य लाउंज में होते हैं।
क्लब उस आंकड़े के साथ क्या करता है:
- वेंडर के अपने दस्तावेज़ों में प्रत्येक एक्सेस पॉइंट मॉडल के लिए समवर्ती क्लाइंट रेटिंग की जाँच करता है।
- लाउंज और फ़ंक्शन रूम में पर्याप्त एक्सेस पॉइंट लगाता है, केवल बार में नहीं।
- गेस्ट नेटवर्क पर प्रति-डिवाइस बैंडविड्थ सीमा निर्धारित करता है ताकि अपलोड से टिल की गति धीमी न हो सके।
- उस दिन के लिए साइन-इन पेज को सोसाइटी की ब्रांडिंग पर स्विच करता है।
इवेंट के बाद, क्लब तीन नंबर रिकॉर्ड करता है: साइन-इन, विज़िट के प्रकार के अनुसार ऑप्ट-इन और प्रति एक्सेस पॉइंट पीक डिवाइस। ये आंकड़े केवल अनुमान लगाने के बजाय अगले सोसाइटी डे के आकार का सटीक आकलन करते हैं।
व्यावहारिक परिदृश्य: एक गोल्फ़ रिज़ॉर्ट होटल
स्थिति। 90 कमरों वाला एक रिज़ॉर्ट होटल 18-होल का कोर्स, एक स्पा और एक फ़ंक्शन सुइट संचालित करता है। होटल के मेहमान, ग्रीन-फ़ी आगंतुक और शादी के मेहमान एक ही नेटवर्क साझा करते थे। कर्मचारी तीन साझा पासवर्ड का उपयोग करते थे, और बार के टिल गेस्ट फ़ोन के समान ही नेटवर्क पर थे।
क्या किया गया: होटल एक ही प्लेटफ़ॉर्म पर आ गया, जिसमें प्रत्येक समूह के लिए अलग-अलग रूट थे। वहाँ ठहरने वाले मेहमानों और ग्रीन-फ़ी विज़िटर्स ने एक ब्रांडेड पेज का उपयोग किया, जिसमें विज़िट का प्रकार पूछा गया था। स्टाफ़ होटल के Microsoft Entra ID टेनेंट के विरुद्ध 802.1X पर शिफ़्ट हो गया। टिल्स और कार्ड टर्मिनल एक पेमेंट सेगमेंट में चले गए, और CCTV एक डिवाइस सेगमेंट में चला गया।
परिणाम: स्टाफ़ के साझा पासवर्ड तीन से घटकर शून्य हो गए। PCI DSS का दायरा पूरे नेटवर्क से सिमटकर केवल पेमेंट सेगमेंट तक रह गया। लिस्ट में वृद्धि के उदाहरण के रूप में, एक सीज़न में 4,000 विज़िटर साइन-इन को लें। यदि पाँच में से एक व्यक्ति क्लब न्यूज़ बॉक्स को टिक करता है, तो होटल को 800 ऐसे संपर्क प्राप्त होते हैं जिन्हें वह ईमेल भेज सकता है। यही पैटर्न उन अधिकांश Hotels के लिए उपयुक्त है जहाँ परिसर में ही मनोरंजन की सुविधाएँ हैं।
व्यावहारिक परिदृश्य: काउंसिल द्वारा संचालित पे-एंड-प्ले कोर्स
स्थिति: एक काउंसिल के पास कैफ़े और छोटे क्लबहाउस वाला एक सार्वजनिक कोर्स है। इसके पास कोई पारंपरिक सदस्य नहीं हैं, लेकिन यह सीज़न टिकट बेचता है। कैफ़े का मौसमी स्टाफ़ अक्सर बदलता रहता था, और किसी कर्मचारी के जाने पर हर बार कोई व्यक्ति मैन्युअल रूप से कैफ़े का पासवर्ड रीसेट करता था। काउंसिल IT को प्रत्येक कॉर्पोरेट डिवाइस के लिए नाम-आधारित साइन-इन की आवश्यकता थी।
क्या किया गया: सीज़न-टिकट धारकों को एक व्यक्तिगत iPSK प्राप्त हुआ, जिसे टिकट समाप्त होने पर निरस्त कर दिया गया। सामान्य खिलाड़ियों ने अनटिक्ड सहमति बॉक्स वाले काउंसिल-ब्रांडेड पेज के माध्यम से साइन इन किया। काउंसिल स्टाफ़ काउंसिल के मौजूदा आइडेंटिटी प्रोवाइडर के विरुद्ध 802.1X के ज़रिए कनेक्ट हुआ। कैफ़े के टिल्स अपने स्वयं के सेगमेंट में चले गए।
परिणाम: पासवर्ड के मैन्युअल रीसेट घटकर शून्य हो गए, क्योंकि काउंसिल अकाउंट अक्षम होते ही एक्सेस समाप्त हो जाता है। काउंसिल IT अब कैफ़े के राउटर के बजाय एक ही डैशबोर्ड से कोर्स का प्रबंधन करता है। ऑप्ट-इन करने वाले सामान्य खिलाड़ियों को अब जूनियर कोचिंग और सीज़न-टिकट नवीनीकरण की सूचनाएँ प्राप्त होती हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
प्रत्येक विकल्प को चलाने में क्या लागत आती है
लाइसेंस बिल की केवल एक लाइन भर है। स्टाफ़ का समय, अनुपालन का दायरा और छूटे हुए संपर्क एक सीज़न में अधिक लागत का कारण बनते हैं।
| लागत कारक | साझा पासवर्ड | राउटर हॉटस्पॉट पेज | अलग-अलग टूल्स | एक प्लेटफ़ॉर्म (Purple) |
|---|---|---|---|---|
| लाइसेंस | कोई नहीं | हार्डवेयर के साथ शामिल | दो या अधिक सब्सक्रिप्शन | Connect, Capture या Engage प्लान पर एक सब्सक्रिप्शन |
| नया हार्डवेयर | कोई नहीं | कोई नहीं | प्रति एक्सेस पॉइंट या गेटवे अतिरिक्त लाइसेंस | जहाँ एक्सेस पॉइंट समर्थित वेंडर सूची में हैं, वहाँ कोई नहीं |
| पासवर्ड पर स्टाफ़ का समय | हर कर्मचारी के जाने के बाद रीसेट करें | हर कर्मचारी के जाने के बाद रीसेट करें | प्रत्येक नेटवर्क पर अलग से रीसेट करें | कोई नहीं: व्यक्ति के खाते को एक बार अक्षम करें |
| PCI DSS दायरा | पूरा फ़्लैट नेटवर्क | VLANs जोड़े जाने तक पूरा नेटवर्क | केवल पेमेंट सेगमेंट | केवल पेमेंट सेगमेंट |
| उपयोग योग्य ईमेल संपर्क | कोई नहीं | गैर-विभाजित सूची, सहमति की भाषा आपके द्वारा लिखी गई | सदस्य रिकॉर्ड से अलग रखे गए | विज़िट प्रकार के अनुसार सहमति-प्राप्त और विभाजित |
| प्रबंधित करने के स्थान | एक राउटर | एक कंट्रोलर | दो या तीन कंसोल | एक डैशबोर्ड |
बदले में आपको एक ऐसी सूची मिलती है जिसका आप उपयोग कर सकते हैं और एक ऐसा नेटवर्क मिलता है जिसे आप किसी ऑडिटर के सामने सही ठहरा सकते हैं। चूँकि Purple आपके वर्तमान एक्सेस पॉइंट्स पर चलता है, इसलिए अपग्रेड की शुरुआत शायद ही कभी हार्डवेयर ऑर्डर से होती है। हमारा ब्लॉग बताता है कि आपके अगले WiFi अपग्रेड के लिए नए हार्डवेयर की आवश्यकता क्यों नहीं है।
विज़िटर साइन-इन से सदस्यता और इवेंट पूछताछ कैसे बढ़ती है
जब प्रत्येक साइन-इन में विज़िट का प्रकार और सहमति का विकल्प शामिल हो जाता है, तो क्लबहाउस WiFi सदस्यता और इवेंट पूछताछ का एक ज़रिया बन जाता है। इन दो फ़ील्ड्स के आधार पर काम करें।
बार-बार आने वाले ग्रीन-फ़ी विज़िटर सदस्यता के संभावित ग्राहक हैं। WiFi Analytics दिखाता है कि साइन-इन करने वाला विज़िटर कितनी बार वापस आता है। जो विज़िटर इस सीज़न में चार बार खेल चुका है, वह आपके कोर्स को पहले से ही पसंद करता है। जिन लोगों ने सहमति दी है, उन्हें ट्रायल मेंबरशिप या मिडवीक ऑफ़र भेजें।
सोसायटी के गोल्फ़र अन्य गोल्फ़रों को जानते हैं। दिन बीतने के बाद एक थैंक-यू ईमेल आयोजक को अगले सीज़न के लिए फिर से बुक करने का निमंत्रण दे सकता है। यह अलग-अलग खिलाड़ियों को रिटर्न ग्रीन फ़ी की पेशकश भी कर सकता है।
इवेंट में आने वाले मेहमान भविष्य के इवेंट बुक करने वाले हो सकते हैं। आपके क्लबहाउस में किसी शादी में शामिल कोई व्यक्ति अपने स्वयं के इवेंट की योजना बना रहा हो सकता है। उन्हें इवेंट के बारे में ईमेल तभी भेजें जब उन्होंने इवेंट बॉक्स को टिक किया हो।
Engage प्लान विज़िट के प्रकार और सहमति के आधार पर स्वचालित रूप से ये ईमेल भेजता है। Purple CRM और मार्केटिंग प्लेटफ़ॉर्म के साथ एकीकृत होता है, ताकि यह सूची आपके मौजूदा सदस्यों और पूछताछ रिकॉर्ड के साथ रह सके। सदस्यों को आपके सामान्य चैनलों के माध्यम से क्लब के संदेश मिलते रहते हैं। PECR की आवश्यकता के अनुसार, प्रत्येक मार्केटिंग ईमेल में अनसब्सक्राइब करने का एक आसान तरीका होना चाहिए।
अपने क्लब के लिए निर्णय कैसे लें
अपनी स्थिति का नीचे दिए गए सेटअप से मिलान करें, फिर उसके बाद दिए गए प्रश्नों के आधार पर किसी भी सप्लायर का मूल्यांकन करें।
| आपकी स्थिति | क्या परिनियोजित करें |
|---|---|
| सदस्यों का क्लब, वायर्ड टिल, कम विज़िटर | सदस्य iPSK, स्टाफ़ 802.1X और कभी-कभार आने वाले विज़िटर्स के लिए एक छोटा ब्रांडेड पेज |
| व्यस्त ग्रीन-फ़ी और सोसायटी व्यापार | विज़िट-प्रकार के प्रश्न वाला ब्रांडेड पेज और विज़िट के बाद फ़ॉलो-अप के लिए Engage |
| शादियों और कॉर्पोरेट आयोजनों की मेज़बानी करने वाला फ़ंक्शन सुइट | फ़ंक्शन रूम में अतिरिक्त एक्सेस पॉइंट्स, इवेंट-ब्रांडेड साइन-इन पेज और एक अलग फ़ंक्शन ऑप्ट-इन |
| कोर्स वाला होटल या रिज़ॉर्ट | निवासी मेहमानों, ग्रीन-फ़ी विज़िटर्स और स्टाफ़ के लिए अलग-अलग रूट, जिन्हें एक ही डैशबोर्ड में प्रबंधित किया जाता है |
| काउंसिल द्वारा संचालित या पे-एंड-प्ले कोर्स | iPSK पर सीज़न-टिकट धारक, काउंसिल के पहचान प्रदाता के आधार पर 802.1X पर स्टाफ़ |
यदि आपके परिसर में लॉज या हॉलिडे होम भी शामिल हैं, तो मिक्स्ड-ऑडियंस मॉडल समान ही है। हॉलिडे और कारवां पार्क WiFi प्रदाता: मेहमानों, मालिकों और स्टाफ़ के संदर्भ में क्या देखना चाहिए पर हमारा गाइड उस स्थिति को कवर करता है।
प्रत्येक सप्लायर से ये पाँच प्रश्न पूछें:
- क्या यह किसी निर्दिष्ट वेंडर सूची के अनुसार उन एक्सेस पॉइंट्स पर चलता है जो हमारे पास पहले से हैं?
- क्या सदस्य किसी व्यक्तिगत क्रेडेंशियल से कनेक्ट कर सकते हैं जिसे सदस्यता समाप्त होने पर हम रद्द कर सकें?
- क्या स्टाफ़ 802.1X पर अपने Microsoft Entra ID, Okta या Google Workspace खाते से साइन इन कर सकता है?
- क्या विज़िटर ऑप्ट-इन अनचेक हैं, अलग हैं और प्रदर्शित दिनांक व शब्दों के साथ रिकॉर्ड किए गए हैं?
- क्या हम सपोर्ट को कॉल किए बिना किसी सोसाइटी डे या शादी के लिए साइन-इन पेज बदल सकते हैं?
अक्सर पूछे जाने वाले प्रश्न
क्या Purple उन एक्सेस पॉइंट्स के साथ काम करता है जो हमारे क्लब के पास पहले से हैं?
हाँ, यदि वे किसी समर्थित वेंडर के हैं। Purple हार्डवेयर-एग्नॉस्टिक है और Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। आप अपने एक्सेस पॉइंट्स और केबलिंग को बनाए रखते हैं। Purple इसके ऊपर ब्रांडेड साइन-इन, सदस्य और स्टाफ प्रमाणीकरण, तथा सहमति प्राप्त विज़िटर सूची जोड़ता है। नया हार्डवेयर केवल वहीं खरीदने लायक है जहाँ कवरेज कमजोर है, जैसे कि बिना एक्सेस पॉइंट वाला कोई फ़ंक्शन रूम।
गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म की कीमत कैसे तय की जाती है?
Purple प्लान के अनुसार मूल्य निर्धारित करता है: Connect, Capture या Engage, जिसके साथ अतिरिक्त सुरक्षा ऐड-ऑन जैसे SecurePass, Verify और Shield शामिल हैं। जो क्लब विज़िटर्स और सदस्यों को सहमति वाले ईमेल भेजना चाहता है, उसे Engage प्लान की आवश्यकता होगी। चूंकि Purple आपके मौजूदा एक्सेस पॉइंट्स पर चलता है, इसलिए अधिकांश लागत हार्डवेयर के बजाय सब्सक्रिप्शन की होती है। अपने क्लबहाउस, आवश्यक नेटवर्क और चुने गए ऐड-ऑन के आधार पर कोट प्राप्त करने के लिए Purple से संपर्क करें।
क्या हम सदस्यों को असुविधा पहुँचाए बिना साझा पासवर्ड से हट सकते हैं?
हाँ। पुराने नेटवर्क के साथ-साथ नए नेटवर्क चलाएँ, फिर एक निर्धारित तिथि पर साझा पासवर्ड बंद कर दें। पहले क्लब न्यूज़लेटर के माध्यम से या बार पर सदस्यों को उनके व्यक्तिगत क्रेडेंशियल्स जारी करें। अपने EPOS सप्लायर की उपलब्धता के साथ, किसी शांत सप्ताह में टिल्स और कार्ड टर्मिनल्स को पेमेंट सेगमेंट में ले जाएँ। विज़िटर्स को केवल नया ब्रांडेड पेज दिखाई देता है। कट-ओवर तिथि की घोषणा कम से कम दो सप्ताह पहले करें।
क्या WiFi साइन-इन से मिली विज़िटर ईमेल सूची GDPR के अनुरूप है?
हाँ, यदि प्रत्येक विज़िटर सक्रिय रूप से ऑप्ट-इन करता है। GDPR के लिए ऐसी सहमति आवश्यक है जो स्वतंत्र रूप से दी गई हो, विशिष्ट, सूचित और स्पष्ट हो, और पहले से टिक किए गए बॉक्स इसके योग्य नहीं माने जाते हैं। यूके में, PECR मार्केटिंग ईमेल के लिए सहमति का नियम जोड़ता है। क्लब समाचार और फ़ंक्शन ऑफ़र के लिए अलग, अनचेक बॉक्स का उपयोग करें, और प्रत्येक विकल्प का रिकॉर्ड रखें। Purple सचेत-पसंद ऑप्ट-इन का उपयोग करता है और इसके पास ISO 27001 सर्टिफिकेशन है। प्रत्येक ईमेल में अनसब्सक्राइब लिंक होना चाहिए।
क्या PCI DSS के लिए टिल्स और कार्ड टर्मिनल्स को गेस्ट WiFi से हटाना होगा?
हाँ, व्यावहारिक रूप से। PCI DSS नेटवर्क सेगमेंटेशन को अनिवार्य नहीं करता है, लेकिन इसके बिना आपका पूरा नेटवर्क मूल्यांकन के दायरे में आ जाता है। टिल्स और कार्ड टर्मिनल्स को उनके अपने सेगमेंट पर रखने से दायरा उसी सेगमेंट तक सीमित हो जाता है। इसके बाद गेस्ट फ़ोन्स किसी भी पेमेंट डिवाइस तक बिल्कुल नहीं पहुँच सकते। अपने कार्ड टर्मिनल सप्लायर से पूछें कि क्या उनके टर्मिनल्स को WiFi, वायर्ड कनेक्शन या मोबाइल डेटा का उपयोग करना चाहिए, और उस सलाह का पालन करें।
यह हमारे राउटर में इन-बिल्ट हॉटस्पॉट पेज से किस प्रकार भिन्न है?
राउटर हॉटस्पॉट पेज विज़िटर्स को केवल एक क्लिक-थ्रू स्क्रीन देता है, लेकिन यह आपके पूरे एस्टेट को नहीं संभालता है। यह मेंबर्स के साथ अजनबियों जैसा व्यवहार करता है और कर्मचारियों को शेयर किए गए पासवर्ड पर छोड़ देता है। सहमति के शब्द और रिकॉर्ड्स आपके ऊपर छोड़ दिए जाते हैं। Purple एक ही डैशबोर्ड से मेंबर, विज़िटर और स्टाफ नेटवर्क का संचालन करता है। यह कर्मचारियों के लिए 802.1X, मेंबर्स और डिवाइसेज के लिए पर्सनल कीज़, और विज़िटर्स के लिए सोच-समझकर चुने गए ऑप्ट-इन्स जोड़ता है।
किसी छोटे क्लब के लिए डिप्लॉयमेंट में कितना काम लगता है?
ज़्यादातर काम कॉन्फ़िगरेशन का होता है, इंस्टॉलेशन का नहीं। इसे तीन भागों में विभाजित किया गया है: ब्रांडेड साइन-इन पेज डिज़ाइन करना, Microsoft Entra ID, Okta या Google Workspace से स्टाफ अकाउंट्स कनेक्ट करना, और टिल्स व डिवाइसेज को उनके अपने सेगमेंट्स में ले जाना। आपका IT लीड या मैनेज्ड सर्विस प्रोवाइडर कंट्रोलर सेटिंग्स में बदलाव करता है। Purple के सपोर्ट आर्टिकल्स हर एक्सेस पॉइंट वेंडर के लिए चरणों को कवर करते हैं, ताकि किसी को भी मेन्यू पाथ का अंदाज़ा न लगाना पड़े।
मुख्य परिभाषाएं
iPSK और PPSK
आइडेंटिटी प्री-शेयर्ड की (Cisco का शब्द) या प्राइवेट प्री-शेयर्ड की (अन्य वेंडर): एक WPA2 या WPA3-पर्सनल कॉन्फ़िगरेशन जिसमें प्रत्येक व्यक्ति या डिवाइस एक साझा SSID पर एक अद्वितीय पासफ़्रेज़ रखता है, जहाँ RADIUS सर्वर या कंट्रोलर प्रत्येक कुंजी को एक उपयोगकर्ता, VLAN और नीति से मैप करता है।
आप इसका उपयोग तब करते हैं जब सदस्यों को व्यक्तिगत क्रेडेंशियल दिए जाते हैं या ऐसे CCTV, सिंचाई नियंत्रकों और सिमुलेटरों को कुंजी प्रदान की जाती है जो 802.1X नहीं चला सकते। किसी एक कुंजी को रद्द करने से किसी अन्य को प्रभावित किए बिना केवल एक व्यक्ति या डिवाइस का एक्सेस समाप्त हो जाता है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए IEEE मानक। यह डिवाइस, एक्सेस पॉइंट और प्रमाणीकरण सर्वर के बीच एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) एक्सचेंजों को संभालता है ताकि प्रत्येक व्यक्ति अपने स्वयं के क्रेडेंशियल के साथ साइन इन कर सके।
यह ऑफ़िस PC, मैनेजर लैपटॉप और प्रो-शॉप या टी-शीट PC पर स्टाफ़ WiFi के लिए एक तरीका है। यह स्टाफ़ के साझा पासवर्ड को हटा देता है, जैसा कि रिसॉर्ट होटल में हुआ जहाँ यह संख्या तीन से घटकर शून्य हो गई।
RADIUS
Remote Authentication Dial In User Service, IETF RFC 2865 में परिभाषित: यह प्रोटोकॉल एक्सेस पॉइंट द्वारा केंद्रीय सर्वर से यह पूछने के लिए उपयोग किया जाता है कि कनेक्शन स्वीकार किया जाए या अस्वीकार, और कौन सी नीति लागू की जाए।
Purple Microsoft Entra ID, Okta या Google Workspace से जुड़ा क्लाउड RADIUS प्रदान करता है, ताकि क्लब को अपना स्वयं का सर्वर न चलाना पड़े और खाता अक्षम होने पर संस्थान छोड़ने वाले व्यक्ति का एक्सेस समाप्त हो जाए।
Passpoint (Hotspot 2.0)
IEEE 802.11u पर आधारित एक WiFi Alliance सर्टिफिकेशन प्रोग्राम, जो किसी डिवाइस को कैप्टिव पोर्टल के बजाय एंटरप्राइज-ग्रेड प्रमाणीकरण के साथ, संग्रहीत प्रोफ़ाइल का उपयोग करके स्वचालित और सुरक्षित रूप से नेटवर्क खोजने और उससे जुड़ने की सुविधा देता है।
जो क्लब चाहते हैं कि सदस्य बिना किसी टैप के कनेक्ट हों, वे iPSK के बजाय Passpoint प्रोफ़ाइल जारी कर सकते हैं।
OpenRoaming
Passpoint पर निर्मित और Wireless Broadband Alliance द्वारा संचालित एक रोमिंग फेडरेशन, जिसमें भाग लेने वाले पहचान प्रदाता और नेटवर्क एक-दूसरे पर भरोसा करते हैं ताकि उपयोगकर्ता सदस्य स्थानों पर स्वचालित रूप से जुड़ सकें।
यह तब प्रासंगिक होता है जब क्लब चाहता है कि सदस्य या आगंतुक क्लब द्वारा जारी की गई कुंजी के बिना, अपने मौजूदा क्रेडेंशियल्स का उपयोग करके स्वचालित रूप से कनेक्ट हों।
कैप्टिव पोर्टल
एक वेब पेज जिसे नेटवर्क किसी डिवाइस के इंटरनेट तक पहुंचने से पहले प्रस्तुत करता है, आम तौर पर उपयोगकर्ता द्वारा साइन-इन पूरा करने, शर्तें स्वीकार करने या सहमति देने तक HTTP ट्रैफ़िक को रोककर।
यह ग्रीन-फी, सोसायटी और समारोह आगंतुकों के लिए ब्रांडेड साइन-इन पेज है। इसमें प्रतीक चिन्ह, विज़िट-प्रकार का प्रश्न और अनचेक किए गए ऑप्ट-इन शामिल होते हैं, और इसे सोसायटी दिवस या शादी के अनुसार बदला जा सकता है।
VLAN
IEEE 802.1Q में निर्दिष्ट वर्चुअल LAN: फ़्रेम को VLAN ID के साथ टैग किया जाता है ताकि कई तार्किक रूप से अलग नेटवर्क समान केबल, स्विच और एक्सेस पॉइंट साझा कर सकें।
VLANs भुगतान, डिवाइस, स्टाफ़ और अतिथि सेगमेंट बनाते हैं। एक प्लेटफ़ॉर्म के साथ आप राउटर पर मैन्युअल रूप से कॉन्फ़िगर करने के बजाय एक ही डैशबोर्ड से प्रत्येक व्यक्ति या डिवाइस को एक सेगमेंट असाइन करते हैं।
WPA3-Enterprise
अपने एंटरप्राइज मोड में WiFi Alliance WPA3 सुरक्षा सर्टिफिकेशन, जो 802.1X प्रमाणीकरण को संरक्षित प्रबंधन फ़्रेमों और एक वैकल्पिक 192-बिट सुरक्षा सुइट के साथ जोड़ता है।
जहां भी आपके डिवाइस इसका समर्थन करते हों, इसे Staff WiFi पर उपयोग करें, ताकि स्टाफ़ ट्रैफ़िक प्रति सत्र एन्क्रिप्ट होने के साथ-साथ प्रति व्यक्ति प्रमाणित भी हो।
PCI DSS सेगमेंटेशन
PCI डेटा सुरक्षा मानक के तहत, नेटवर्क सेगमेंटेशन कोई आवश्यकता नहीं है, लेकिन कार्डधारक डेटा परिवेश को अन्य नेटवर्क से अलग करने से मूल्यांकन के दायरे में आने वाले सिस्टम कम हो जाते हैं।
बार टिल और कार्ड टर्मिनल को उनके अपने सेगमेंट पर रखने से दायरा पूरे क्लबहाउस नेटवर्क से घटकर उस सेगमेंट तक सीमित हो जाता है और अतिथि फोन को भुगतान डिवाइस तक पहुंचने से रोकता है।
GDPR सहमति
GDPR अनुच्छेद 4(11) के तहत, सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट होनी चाहिए। रीसायटल 32 पहले से चेक किए गए बॉक्स को खारिज करता है, अनुच्छेद 7(1) में आवश्यक है कि आप यह प्रदर्शित करें कि किसने सहमति दी, और अनुच्छेद 5(1)(c) डेटा को केवल आवश्यक सीमा तक सीमित करता है।
यह तय करता है कि आप किन आगंतुक साइन-इन को ईमेल कर सकते हैं और आपके साइन-इन पेज को किन फ़ील्ड्स के लिए पूछना चाहिए। Purple के सचेत-विकल्प ऑप्ट-इन अलग, अनचेक किए गए बॉक्स का उपयोग करते हैं और प्रत्येक विकल्प को रिकॉर्ड करते हैं।
PECR विनियमन 22
यूके प्राइवेसी एंड इलेक्ट्रॉनिक कम्युनिकेशंस (EC डायरेक्टिव) विनियम 2003 का विनियमन 22, जो व्यक्तियों को अवांछित मार्केटिंग ईमेल को प्रतिबंधित करता है और प्रत्येक संदेश में ऑप्ट आउट करने का एक सरल साधन अनिवार्य करता है।
यह यूके में आगंतुकों को भेजे जाने वाले प्रत्येक क्लब समाचार या समारोह ईमेल पर GDPR के साथ लागू होता है, यही कारण है कि प्रत्येक ईमेल में एक अनसब्सक्राइब लिंक होता है।
MAC पता रैंडमाइजेशन
iOS 14 और Android 10 के बाद से डिफ़ॉल्ट व्यवहार जिसके द्वारा एक फ़ोन प्रति नेटवर्क एक निजी हार्डवेयर पता प्रस्तुत करता है, जिसमें कुछ नए संस्करण समय के साथ इसे बदलते रहते हैं।
इसका अर्थ है कि आप डिवाइस पते द्वारा सदस्यों को नहीं पहचान सकते। एक व्यक्तिगत क्रेडेंशियल सदस्य की पहचान करता है, भले ही उनका फ़ोन कुछ भी रिपोर्ट करे।
हल किए गए उदाहरण
एक क्लब 144 खिलाड़ियों वाले शॉटगन स्टार्ट सोसाइटी डे की मेज़बानी करता है, जिसमें 16 स्टाफ़ और आयोजक भी शामिल हैं। इसे सुबह और शाम के पीक समय के लिए क्लबहाउस WiFi कैसे तैयार करना चाहिए?
क्लब ने पीक समय पर 160 लोगों की गिनती की और प्रत्येक के लिए 1.5 डिवाइस का अनुमान लगाया, जिसमें फ़ोन, टैबलेट और आयोजकों के लैपटॉप शामिल थे। इससे लगभग 240 डिवाइस हो गए, जो मुख्य रूप से सुबह 8 बजे और शाम 6 बजे मेन लाउंज में थे। इसने वेंडर के दस्तावेज़ों में प्रत्येक एक्सेस पॉइंट मॉडल की समवर्ती क्लाइंट (concurrent client) रेटिंग जाँची। इसने केवल बार में ही नहीं, बल्कि लाउंज और फ़ंक्शन रूम में भी पर्याप्त एक्सेस पॉइंट लगाए। इसने गेस्ट नेटवर्क पर प्रति-डिवाइस बैंडविड्थ सीमा निर्धारित की ताकि अपलोड बिलिंग काउंटरों को धीमा न कर सकें। इसने साइन-इन पेज को सोसाइटी की ब्रांडिंग पर स्विच किया। इसके बाद, इसने अगले सोसाइटी डे की क्षमता तय करने के लिए विज़िट के प्रकार के अनुसार साइन-इन, ऑप्ट-इन और प्रति एक्सेस पॉइंट पीक डिवाइस रिकॉर्ड किए।
18-होल कोर्स, स्पा और फ़ंक्शन सुइट वाले 90 कमरों के एक रिसॉर्ट होटल में होटल के मेहमान, ग्रीन-फ़ी विज़िटर और शादी के मेहमान एक ही नेटवर्क पर चल रहे थे। स्टाफ़ तीन साझा पासवर्ड का उपयोग करता था और बार के बिलिंग काउंटर गेस्ट फ़ोन के साथ ही जुड़े थे। क्या बदलाव हुआ?
होटल प्रत्येक समूह के लिए एक अलग रूट वाले एकल प्लेटफ़ॉर्म पर स्थानांतरित हो गया। ठहरने वाले मेहमानों और ग्रीन-फ़ी विज़िटर्स ने एक ब्रांडेड पेज का उपयोग किया जिसमें विज़िट का प्रकार पूछा गया था। होटल के Microsoft Entra ID टेनेंट के तहत स्टाफ़ को 802.1X पर ले जाया गया। बिलिंग काउंटर और कार्ड टर्मिनल एक पेमेंट सेगमेंट में चले गए, और CCTV एक डिवाइस सेगमेंट में चला गया। स्टाफ़ के साझा पासवर्ड तीन से घटकर शून्य हो गए, और PCI DSS का दायरा पूरे नेटवर्क से घटकर केवल पेमेंट सेगमेंट तक सीमित हो गया। उदाहरण के लिए, एक सीज़न में 4,000 विज़िटर साइन-इन में से यदि पाँच में से एक व्यक्ति क्लब समाचार बॉक्स को टिक करता है, तो होटल को 800 ऐसे संपर्क मिलेंगे जिन्हें वह ईमेल भेज सकता है।
काफ़े के साथ काउंसिल द्वारा संचालित एक पे-एंड-प्ले कोर्स सीज़न टिकट बेचता है लेकिन उसका कोई सदस्य नहीं है। काफ़े स्टाफ़ बार-बार बदलता है, पासवर्ड मैन्युअल रूप से रीसेट किए जाते हैं और काउंसिल IT को कॉर्पोरेट डिवाइसों पर नाम से साइन-इन की आवश्यकता होती है। कौन सा सेटअप उपयुक्त है?
सीज़न-टिकट धारकों को एक व्यक्तिगत iPSK मिला, जो टिकट समाप्त होने पर रद्द कर दिया गया। सामान्य खिलाड़ियों ने बिना टिक किए गए सहमति बॉक्स वाले काउंसिल-ब्रांडेड पेज के माध्यम से साइन इन किया। काउंसिल स्टाफ़ काउंसिल के मौजूदा पहचान प्रदाता (identity provider) के तहत 802.1X से कनेक्ट हुआ, और काफ़े के बिलिंग काउंटर अपने स्वयं के सेगमेंट में चले गए। मैन्युअल पासवर्ड रीसेट घटकर शून्य हो गए, क्योंकि काउंसिल खाता अक्षम होने पर एक्सेस समाप्त हो जाता है। काउंसिल IT अब काफ़े के राउटर के बजाय एक डैशबोर्ड से पूरे कोर्स का प्रबंधन करता है। ऑप्ट-इन करने वाले सामान्य खिलाड़ियों को जूनियर कोचिंग और सीज़न-टिकट नवीनीकरण की सूचना मिलती है।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे क्लब के पास पहले से मौजूद एक्सेस पॉइंट्स के साथ काम करता है?
हाँ, यदि वे किसी समर्थित वेंडर के हैं। Purple हार्डवेयर-एग्नॉस्टिक है और Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में काम करता है। आप अपने एक्सेस पॉइंट्स और केबलिंग को बनाए रख सकते हैं। Purple इसके ऊपर ब्रांडेड साइन-इन, सदस्य और स्टाफ़ प्रमाणीकरण, तथा सहमति-प्राप्त विज़िटर सूची जोड़ता है। नया हार्डवेयर केवल वहीं खरीदना फ़ायदेमंद है जहाँ कवरेज ख़राब है, जैसे कि बिना किसी एक्सेस पॉइंट वाला फ़ंक्शन रूम।
गोल्फ़ क्लब WiFi प्लेटफ़ॉर्म का मूल्य निर्धारण कैसे किया जाता है?
Purple योजना के अनुसार मूल्य निर्धारित करता है: Connect, Capture या Engage, जिसके शीर्ष पर SecurePass, Verify और Shield जैसे सुरक्षा ऐड-ऑन उपलब्ध हैं। जो क्लब विज़िटर्स और सदस्यों को सहमति-प्राप्त ईमेल भेजना चाहता है, उसे Engage योजना की आवश्यकता होगी। चूँकि Purple आपके मौजूदा एक्सेस पॉइंट्स पर चलता है, इसलिए अधिकांश लागत हार्डवेयर के बजाय सब्सक्रिप्शन की होती है। अपने क्लब हाउस, आवश्यक नेटवर्क और चुने गए ऐड-ऑन के आधार पर कोटेशन के लिए Purple से संपर्क करें।
क्या हम सदस्यों को परेशान किए बिना शेयर्ड पासवर्ड से दूर जा सकते हैं?
हाँ। पुराने नेटवर्क के साथ-साथ नए नेटवर्क चलाएँ, और फिर एक निश्चित तिथि पर शेयर्ड पासवर्ड बंद कर दें। क्लब न्यूज़लेटर या बार के माध्यम से सबसे पहले सदस्यों को उनके व्यक्तिगत क्रेडेंशियल्स जारी करें। अपने EPOS आपूर्तिकर्ता की उपलब्धता के साथ, किसी शांत सप्ताह में टिल्स और कार्ड टर्मिनलों को पेमेंट सेगमेंट में स्थानांतरित करें। विज़िटर्स केवल नए ब्रांडेड पेज को नोटिस करेंगे। कट-ओवर तिथि की घोषणा कम से कम दो सप्ताह पहले करें।
क्या WiFi साइन-इन से मिली विज़िटर ईमेल सूची GDPR के अनुरूप है?
हाँ, यदि प्रत्येक विज़िटर सक्रिय रूप से ऑप्ट-इन करता है। GDPR के लिए ऐसी सहमति आवश्यक है जो स्वतंत्र रूप से दी गई हो, विशिष्ट, सूचित और स्पष्ट हो, तथा पहले से टिक किए गए बॉक्स मान्य नहीं होते हैं। यूके में, PECR मार्केटिंग ईमेल के लिए सहमति नियम जोड़ता है। क्लब समाचारों और फ़ंक्शन ऑफ़र के लिए अलग-अलग, अनटिक किए गए बॉक्स का उपयोग करें, और प्रत्येक विकल्प का रिकॉर्ड रखें। Purple सचेत-पसंद ऑप्ट-इन्स का उपयोग करता है और इसके पास ISO 27001 प्रमाणीकरण है। प्रत्येक ईमेल में एक अनसब्सक्राइब लिंक होना चाहिए।
क्या PCI DSS के लिए टिल्स और कार्ड टर्मिनलों को गेस्ट WiFi से हटाना ज़रूरी है?
हाँ, व्यवहार में। PCI DSS नेटवर्क विभाजन को अनिवार्य नहीं करता है, लेकिन इसके बिना आपका पूरा नेटवर्क मूल्यांकन के दायरे में आ जाता है। टिल्स और कार्ड टर्मिनलों को उनके अपने सेगमेंट में रखने से दायरा केवल उसी सेगमेंट तक सीमित हो जाता है। इसके बाद गेस्ट फ़ोन किसी भी भुगतान डिवाइस तक बिल्कुल नहीं पहुँच सकते। अपने कार्ड टर्मिनल आपूर्तिकर्ता से पूछें कि क्या उनके टर्मिनलों को WiFi, वायर्ड कनेक्शन या मोबाइल डेटा का उपयोग करना चाहिए, और उस सलाह का पालन करें।
यह हमारे राउटर में पहले से मौजूद हॉटस्पॉट पेज से किस प्रकार भिन्न है?
एक राउटर हॉटस्पॉट पेज विज़िटर्स को एक क्लिक-थ्रू स्क्रीन देता है, लेकिन यह आपके पूरे एस्टेट का संचालन नहीं करता है। यह सदस्यों के साथ अजनबियों जैसा व्यवहार करता है और स्टाफ़ को शेयर्ड पासवर्ड पर छोड़ देता है। सहमति के शब्द और रिकॉर्ड आप पर छोड़ दिए जाते हैं। Purple एक ही डैशबोर्ड से सदस्य, विज़िटर और स्टाफ़ नेटवर्क का संचालन करता है। यह स्टाफ़ के लिए 802.1X, सदस्यों और डिवाइसों के लिए व्यक्तिगत कुंजियाँ, और विज़िटर्स के लिए सचेत-पसंद ऑप्ट-इन्स जोड़ता है।
एक छोटे क्लब के लिए डिप्लॉयमेंट में कितना काम लगता है?
अधिकांश कार्य कॉन्फ़िगरेशन का है, इंस्टॉलेशन का नहीं। इसे तीन भागों में विभाजित किया गया है: ब्रांडेड साइन-इन पेज को डिज़ाइन करना, Microsoft Entra ID, Okta या Google Workspace से स्टाफ़ खातों को कनेक्ट करना, और टिल्स तथा डिवाइसों को उनके अपने सेगमेंट में ले जाना। आपका IT प्रमुख या प्रबंधित सेवा प्रदाता कंट्रोलर सेटिंग्स में बदलाव करता है। Purple के सहायता लेख प्रत्येक एक्सेस पॉइंट वेंडर के चरणों को कवर करते हैं, ताकि किसी को भी मेनू पाथ का अनुमान न लगाना पड़े।
इस श्रृंखला में आगे पढ़ें
मरीना WiFi प्रदाता: बर्थ धारक, आने वाली नावें और मौसमी क्षमता
आप पाँच परीक्षणों के आधार पर मरीना WiFi प्रदाताओं को शॉर्टलिस्ट कर सकेंगे: नेटवर्क पृथक्करण, पोंटून कवरेज, ग्रीष्मकालीन क्षमता, बर्थ-स्तरीय की (key) नियंत्रण और सहमति प्राप्त विज़िटर डेटा। आपको यह भी पता होगा कि अनुबंध में क्या लिखना है - एक हस्ताक्षरित समवर्ती डिवाइस संख्या से लेकर इवेंट अपलिफ्ट तक - और प्रत्येक प्रदाता को कौन से 10 प्रश्न भेजने हैं।
हॉलिडे और कारवां पार्क WiFi प्रदाता: मेहमानों, मालिकों और कर्मचारियों के संदर्भ में क्या देखें
आप उन प्रमुख सवालों के आधार पर हॉलिडे पार्क WiFi प्रदाताओं को शॉर्टलिस्ट कर सकेंगे जो उन्हें अलग बनाते हैं: ओनर नेटवर्क, फैमिली-सेफ फ़िल्टरिंग, आपके आइडेंटिटी प्रोवाइडर से जुड़ा स्टाफ एक्सेस और हार्डवेयर का पुनः उपयोग। आप फिर से बुकिंग के लिए सहमति कैप्चर भी सेट कर सकते हैं और अनुबंध में सीज़नल पीक, अपटाइम व डेटा ओनरशिप की शर्तें शामिल कर सकते हैं।
मल्टी-साइट गेस्ट WiFi प्लेटफ़ॉर्म की तुलना: हार्डवेयर-न्यूट्रल ओवरले बनाम कंट्रोलर पोर्टल
आप यह निर्णय लेने में सक्षम होंगे कि आपकी संपत्ति इन-बिल्ट कंट्रोलर पोर्टल्स पर बनी रह सकती है या इसे हार्डवेयर-अग्नोस्टिक क्लाउड ओवरले की आवश्यकता है। आप छह ट्रिगर्स के विरुद्ध अपनी साइटों का परीक्षण कर सकते हैं, 10 एक्सिस पर दो मॉडल की तुलना कर सकते हैं और तीन साल के रोलआउट में प्रति-स्थल बनाम प्रति-AP लाइसेंसिंग ब्रेक-इवन का काम कर सकते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।