
गोल्फ क्लब WiFi प्लॅटफॉर्म्स: एकाच नेटवर्कवर सदस्य, अभ्यागत आणि क्लबहाऊस इव्हेंट्स
तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर सदस्य, अभ्यागत आणि कर्मचारी नेटवर्क्स चालवणारे एक गोल्फ क्लब WiFi प्लॅटफॉर्म निवडण्यासाठी ही मार्गदर्शिका वापरा. तुम्ही प्रत्येक ग्रुपचा मार्ग निश्चित करू शकाल, गेस्ट नेटवर्कवरून कॅश काउंटर्स (tills) वेगळे करू शकाल, सोसायटी डेसाठी नेटवर्कचे नियोजन करू शकाल आणि अभ्यागतांच्या साइन-इन्सवरून संमती मिळालेली ईमेल लिस्ट तयार करू शकाल.
आमच्या मुख्य मालिकेचा भाग: गेस्ट WiFi: संपूर्ण मार्गदर्शक →
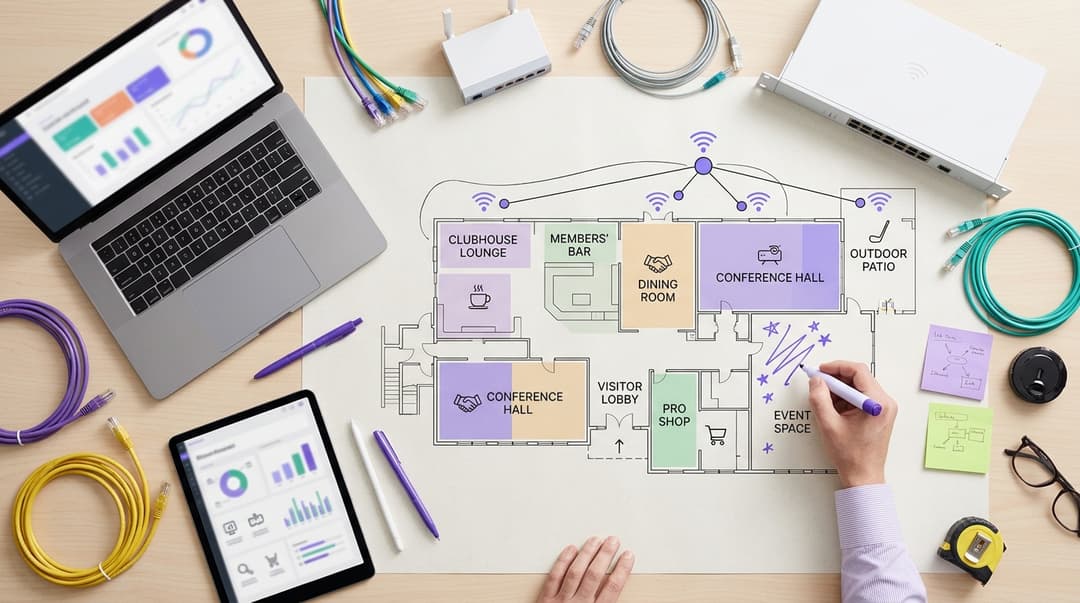
एखाद्या गोल्फ क्लबने सध्याच्या ॲक्सेस पॉइंट्सवर तीन स्वतंत्र नेटवर्क्ससह एकच प्लॅटफॉर्म चालवला पाहिजे. सदस्यांना वैयक्तिक क्रेडेंशियल मिळते आणि ते आपोआप कनेक्ट होतात. ग्रीन-फी, सोसायटी आणि फंक्शन्ससाठी येणारे पाहुणे ब्रँडेड पेजद्वारे साइन इन करतात. कर्मचारी, टिल्स आणि प्रो-शॉप डिव्हाइसेस एका एन्क्रिप्टेड, सेगमेंटेड नेटवर्कवर असतात. ऐच्छिक संमती बॉक्सवर टिक करणारे अभ्यागत क्लब ईमेल करू शकेल अशा यादीमध्ये जोडले जातात.
तुम्ही गोल्फ क्लबसाठी कोणता WiFi प्लॅटफॉर्म निवडावा?
एकाच डॅशबोर्डवरून प्रत्येक नेटवर्क चालवणारा एकच क्लाउड प्लॅटफॉर्म निवडा. एकत्र जोडलेली तीन टूल्स चालवण्यासाठी जास्त खर्च येतो आणि त्यामध्ये अनेक त्रुटी राहतात. तुमचे क्लबहाऊस वेगवेगळ्या गरजा असणाऱ्या चार गटांना सेवा देते, अनेकदा एकाच दुपारी.
- सदस्य दर आठवड्याला येतात आणि कोणतीही अडचण न येता आपोआप कनेक्ट होण्याची अपेक्षा ठेवतात.
- ग्रीन-फी आणि सोसायटीचे पाहुणे सीझनमध्ये एकदा किंवा दोनदा येतात आणि त्यांना त्वरित, ब्रँडेड साइन-इनची आवश्यकता असते.
- फंक्शन्सचे पाहुणे विवाहसोहळे, वेक्स आणि कॉर्पोरेट डिनरसाठी क्लबहाऊसमध्ये गर्दी करतात.
- कर्मचारी टिल्स, कार्ड टर्मिनल्स, टी शीट आणि बॅक-ऑफिस पीसी चालवतात.
एक शेअर केलेला पासवर्ड या चौघांनाही सुरक्षितपणे सेवा देऊ शकत नाही. तुमच्या कोर्सवर खेळलेल्या प्रत्येक पाहुण्याकडे तो अजूनही असू शकतो. तुमची कार्ड टर्मिनल्स बारमधील प्रत्येक फोनसह नेटवर्क शेअर करतात. तसेच तुम्ही ज्यांना ईमेल पाठवू शकता असे कोणतेही संपर्क गोळा करत नाही.
गोल्फ क्लबचा WiFi प्लॅटफॉर्म पासवर्डनुसार नाही, तर ओळखीनुसार लोकांना वेगळे करून याचे निराकरण करतो. तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर Purple क्लाउड ओव्हरले म्हणून चालतो. हे हार्डवेअर-अग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet सोबत काम करते. Purple 90 पेक्षा जास्त देशांमध्ये 80,000+ थेट ठिकाणी कार्यरत आहे. हे वर्षाला 500 दशलक्ष युजर्स आणि लॉगइन्स हाताळते.
सदस्य आणि पाहुण्यांनी एकाच पद्धतीने साइन इन करावे का?
नाही. त्यांनी एकच प्लॅटफॉर्म वापरावा परंतु आत येण्यासाठी वेगवेगळे मार्ग वापरावेत.
तुम्ही तुमच्या सदस्यांना आधीच ओळखता. सदस्यत्व करारांतर्गत तुमच्याकडे त्यांची नावे आणि ईमेल पत्ते असतात. त्यांच्याकडून दर शनिवारी साइन-इन पेज भरून घेतल्यास अडचण वाढते आणि तुमच्याकडे आधीपासून असलेल्या डेटाची पुनरावृत्ती होते. त्याऐवजी प्रत्येक सदस्याला वैयक्तिक क्रेडेंशियल द्या.
आयडेंटिटी प्री-शेअर्ड की प्रत्येक व्यक्तीला शेअर केलेल्या नेटवर्क नावावर स्वतःचा WiFi पासवर्ड देते. Cisco याला iPSK म्हणते; इतर व्हेंडर्स याला PPSK, म्हणजेच प्रायव्हेट प्री-शेअर्ड की म्हणतात. जेव्हा सदस्यत्व संपते, तेव्हा तुम्ही ती एकच की रद्द करता. इतर कोणत्याही सदस्याला काहीही बदलावे लागत नाही.
ज्या क्लब्सना सदस्यांनी कोणतीही प्रक्रिया न करता कनेक्ट व्हावे असे वाटते, ते Passpoint वापरू शकतात. Passpoint, ज्याला Hotspot 2.0 देखील म्हटले जाते, फोनला स्टोअर केलेल्या प्रोफाइलमधून आपोआप आणि सुरक्षितपणे कनेक्ट होऊ देते. OpenRoaming हे Passpoint वर तयार केलेले आणि Wireless Broadband Alliance द्वारे चालवले जाणारे फेडरेशन आहे.
पाहुणे वेगळे असतात. तुम्ही त्यांना अजून ओळखत नाही आणि त्यांनी तुमच्याकडून अपडेट्स मिळण्यास सहमती दर्शवलेली नाही. त्यांनी एका ब्रँडेड कॅप्टिव्ह पोर्टलवर पोहोचले पाहिजे: हे असे वेब पेज आहे जे डिव्हाइस इंटरनेटवर पोहोचण्यापूर्वी दिसते. ते पेज तुमच्या क्लबचे नाव दर्शवते, काही प्रश्न विचारते आणि त्यांनी दिलेली कोणतीही संमती नोंदवते.
लोकांना ओळखण्यासाठी डिव्हाइस हार्डवेअर ॲड्रेसवर अवलंबून राहू नका. iOS 14 आणि Android 10 पासून, फोन बाय डीफॉल्ट प्रति नेटवर्क एक खाजगी ॲड्रेस वापरतात. काही नवीन व्हर्जन्स कालांतराने तो ॲड्रेस बदलू शकतात (रोटेट करू शकतात). वैयक्तिक क्रेडेंशियल सदस्याला ओळखते, मग त्यांच्या फोनने काहीही नोंदवले तरीही.
गोल्फ क्लबचे WiFi पर्याय नेमके कुठे वेगळे ठरतात
बहुतेक क्लब्स अखेर चार सेटअप्समधून निवड करतात. क्लब सेक्रेटरी आणि IT लीड यांच्यासाठी महत्त्वाच्या मुद्द्यांवर आधारित हा तक्ता त्यांची तुलना करतो.
| पर्याय | सदस्य कसे कनेक्ट होतात | व्हिजिटर्स कसे कनेक्ट होतात | कर्मचारी, बिलिंग काउंटर (till) आणि प्रो-शॉप वेगळे असणे | तुम्ही वापरू शकता अशी ईमेल लिस्ट | आवश्यक हार्डवेअर | हे कोणासाठी योग्य आहे |
|---|---|---|---|---|---|---|
| शेअर्ड पासवर्ड | इतर सर्वांप्रमाणेच एकच पासवर्ड | बारमधील कार्डवर छापलेला पासवर्ड | काहीही नाही: एकच फ्लॅट नेटवर्क | काहीही नाही | सध्याचा राउटर | केवळ एक तात्पुरती व्यवस्था |
| राउटर किंवा कंट्रोलरमध्ये इनबिल्ट असलेले हॉटस्पॉट पेज | व्हिजिटर्सप्रमाणेच समान क्लिक-थ्रू पेज, प्रत्येक भेटीवेळी | बेसिक क्लिक-थ्रू पेज | VLANs शक्य आहेत, मॅन्युअली कॉन्फिगर केलेले | बेसिक एक्सपोर्ट, संमतीचा मजकूर तुम्ही लिहिलेला असतो | सध्याचा कंट्रोलर | मार्केटिंग ऑप्ट-इन्स किंवा ऑटोमेटेड नेटवर्क्सची आवश्यकता असलेल्या क्लब्ससाठी अयोग्य |
| प्रत्येक ग्रुपसाठी स्वतंत्र टूल्स | स्थानिक IT द्वारे सेट केलेले मेंबर नेटवर्क | थर्ड-पार्टी कॅप्टिव्ह पोर्टल | स्वतंत्र, पण दोन किंवा तीन कन्सोलमध्ये व्यवस्थापित | मेंबर रेकॉर्ड्सपासून वेगळे ठेवलेले | सध्याचे ॲक्सेस पॉइंट्स अधिक अतिरिक्त लायसन्स | युनिफाइड मॅनेजमेंट आणि सोपे ॲडमिनिस्ट्रेशन शोधत असलेल्या क्लब्ससाठी अयोग्य |
| एक आयडेंटिटी-बेस्ड प्लॅटफॉर्म (Purple) | वैयक्तिक iPSK किंवा Passpoint प्रोफाइल, आपोआप कनेक्ट होते | सजग-पसंतीच्या ऑप्ट-इन्ससह ब्रँडेड कॅप्टिव्ह पोर्टल | कर्मचारी 802.1X वर, बिलिंग काउंटर्स आणि डिव्हाइसेस त्यांच्या स्वतःच्या सेगमेंट्सवर | संमती असलेले आणि भेटीच्या प्रकारानुसार वर्गीकृत | समर्थित व्हेंडर लिस्ट मधील सध्याचे ॲक्सेस पॉइंट्स | सोसायट्या, ग्रीन-फी ट्रेड आणि फंक्शन्स असलेला क्लब |
साइन-इन आणि ओळख
पहिले तीन पर्याय 30 वर्षे जुन्या सदस्याला पहिल्यांदाच आलेल्या व्हिजिटरप्रमाणे वागवतात. एकतर प्रत्येकजण एकच पासवर्ड शेअर करतो, किंवा प्रत्येकाला तेच पेज दिसते. केवळ एक आयडेंटिटी-बेस्ड दृष्टिकोन सदस्यांना वैयक्तिक मार्ग आणि व्हिजिटर्सना ब्रँडेड मार्ग देतो. Purple याला Identity-Based Networks म्हणते: ॲक्सेस व्यक्तीनुसार मिळतो, कार्डवरील पासवर्डनुसार नाही.
कर्मचारी आणि पेमेंट वेगळे करणे
एक फ्लॅट नेटवर्क कार्ड टर्मिनल्स, CCTV आणि पाहुण्यांचे फोन एकाच ठिकाणी ठेवते. VLAN, किंवा व्हर्च्युअल LAN, हे त्याच केबल्स आणि ॲक्सेस पॉइंट्सवरील लॉजिकली स्वतंत्र नेटवर्क असते. राउटर हॉटस्पॉट पेजेस VLANs जोडू शकतात, परंतु प्रत्येक नेटवर्क मॅन्युअली कॉन्फिगर आणि मेंटेन करावे लागते. एकाच प्लॅटफॉर्मसह, तुम्ही एकाच डॅशबोर्डवरून प्रत्येक व्यक्ती किंवा डिव्हाइसला त्याच्या सेगमेंटमध्ये नियुक्त करता. त्यानंतर तुमचे ॲक्सेस पॉइंट्स त्याची अंमलबजावणी करतात.
तुम्ही सिद्ध करू शकता अशी संमती
ईमेल फील्ड ही मार्केटिंग लिस्ट नाही. GDPR अंतर्गत, संमती ही स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि निःसंदिग्ध असणे आवश्यक आहे. Recital 32 स्पष्ट करते की आधीच टिक केलेले बॉक्सेस ग्राह्य धरले जात नाहीत. UK मध्ये, PECR चे regulation 22 मार्केटिंग ईमेलसाठी स्वतःचा संमती नियम जोडते. GDPR Article 7(1) नुसार कोणी, केव्हा आणि कशासाठी संमती दिली हे दाखवणे देखील आवश्यक आहे. Purple जाणीवपूर्वक-निवडीचे ऑप्ट-इन्स वापरते: स्वतंत्र, अनटिक केलेले बॉक्सेस जे व्हिजिटर सक्रियपणे निवडतात.
प्रत्येक पर्याय तुमच्या क्लबहाऊसमध्ये कुठे योग्य बसतो
कोणती उपकरणे स्वतंत्र स्टाफ नेटवर्कवर असावीत?
क्लबचा डेटा साठवणारी किंवा पेमेंट्स घेणारी कोणतीही गोष्ट गेस्ट नेटवर्कपासून दूर राहते. त्याचे दोन गटांमध्ये विभाजन करा: कामाची खाती असलेले लोक आणि त्यांच्याशिवाय असणारी उपकरणे.
लोक IEEE 802.1X वापरून स्टाफ WiFi वर जातात. हे मानक प्रत्येक व्यक्तीला त्यांच्या स्वतःच्या क्रेडेंशियल्ससह साइन इन करायला लावते. RADIUS सर्व्हर, जी सेवा ती क्रेडेंशियल्स तपासते, ती प्रत्येक कनेक्शन मंजूर किंवा नाकारते. Purple हे Microsoft Entra ID, Okta किंवा Google Workspace शी जोडलेले क्लाउड RADIUS प्रदान करते. जेव्हा एखादा हंगामी बार कर्मचारी काम सोडतो, तेव्हा तुम्ही त्याचे खाते एकदा डिसेबल करता. त्यांचा WiFi ॲक्सेस त्याच क्षणी समाप्त होतो. तुमची उपकरणे जिथे सपोर्ट करतात तिथे WPA3-Enterprise एन्क्रिप्शन वापरा.
जी उपकरणे 802.1X चालवू शकत नाहीत, त्या प्रत्येकाला समर्पित सेगमेंटवर स्वतःचा iPSK मिळतो.
| डिव्हाइस | नेटवर्क | का |
|---|---|---|
| ऑफिस पीसी आणि मॅनेजर लॅपटॉप्स | 802.1X सह स्टाफ WiFi | प्रत्येक व्यक्ती त्यांच्या स्वतःच्या वर्क खात्यासह साइन इन करते |
| प्रो-शॉप आणि टी-शीट पीसी | 802.1X सह स्टाफ WiFi | बुकिंग आणि स्टॉक डेटा नामित कर्मचाऱ्यांकडेच राहतो |
| बार आणि रेस्टॉरंट EPOS टिल्स | पेमेंट सेगमेंट | PCI DSS ची व्याप्ती एका सेगमेंटपुरती मर्यादित ठेवते |
| बार आणि प्रो-शॉपमधील कार्ड टर्मिनल्स | पेमेंट सेगमेंट, किंवा पुरवठादाराच्या सल्ल्यानुसार वायर्ड | कार्डधारकाचा डेटा कधीही फोनसह नेटवर्क शेअर करत नाही |
| CCTV, डोअर एन्ट्री आणि इरिगेशन कंट्रोलर्स | प्रति डिव्हाइस एक iPSK असलेले डिव्हाइस सेगमेंट | 802.1X चालवू शकत नाही, म्हणून प्रत्येकाला वेगळे करा आणि की द्या |
| गोल्फ सिम्युलेटर आणि बार स्क्रीन्स | प्रति डिव्हाइस एक iPSK असलेले डिव्हाइस सेगमेंट | पुरवठादार-व्यवस्थापित किट क्लब सिस्टमपासून दूर राहते |
| सदस्यांचे आणि व्हिजिटर्सचे फोन | क्लायंट आयसोलेशनसह सदस्य किंवा गेस्ट नेटवर्क | उपकरणे एकमेकांना किंवा क्लब सिस्टम पाहू शकत नाहीत |
PCI DSS ला सेगमेंटेशनची आवश्यकता नसते, परंतु ते असे नमूद करते की सेगमेंटेशनमुळे कार्यक्षेत्रातील (scope) सिस्टीम्स कमी होतात. तुमच्या कार्ड टर्मिनल पुरवठादाराला विचारा की त्यांच्या टर्मिनल्सनी WiFi वापरावे का. प्रो-शॉप हे एक छोटे रिटेल ऑपरेशन्स आहे, त्यामुळे कोणत्याही Retail फ्लोअरप्रमाणेच येथेही तेच पेमेंट नियम लागू होतात. स्टाफ 802.1X पॅटर्न आमच्या School WiFi procurement: staff 802.1X, pupil devices, visitors and filtering in one specification या मार्गदर्शिकेत अधिक तपशीलवार मांडला आहे.
ब्रँडेड साइन-इन पेजने काय विचारले पाहिजे?
तुम्ही जे वापरणार आहात फक्त तेच विचारा. GDPR Article 5(1)(c) नुसार वैयक्तिक डेटा जेवढा आवश्यक आहे तेवढाच मर्यादित ठेवणे आवश्यक आहे. प्रत्येक अतिरिक्त फील्डमुळे साइन-इन पूर्ण करणाऱ्या व्हिजिटर्सची संख्या देखील कमी होते.
| फील्ड | हे विचारायचे का? | का |
|---|---|---|
| पहिले नाव | होय | तुम्हाला फॉलो-अप ईमेल्स योग्यरित्या पाठवण्याची अनुमती देते |
| ईमेल पत्ता | होय | संमतीसह, तुम्ही वापरणार असलेला संपर्क |
| भेटीचे कारण: ग्रीन फी, सोसायटी, कार्यक्रम किंवा इतर | होय, एका टॅपमध्ये | वेगवेगळ्या पाठपुराव्यांसाठी तुमची सूची विभाजित करते |
| क्लबच्या बातम्या आणि ऑफर्ससाठी संमती | होय, अनटिक केलेले | मार्केटिंग ईमेलसाठी तुमचा कायदेशीर आधार |
| कार्यक्रम आणि समारंभांची संमती | होय, अनटिक केलेले आणि स्वतंत्र | लग्न समारंभातील पाहुण्यांना केवळ कार्यक्रमांबद्दल माहिती मिळू देते |
| वापराच्या अटींची स्वीकृती | होय | तुमचे नेटवर्क वापरण्यासाठीचे नियम निश्चित करते |
| होम क्लब | पर्यायी | तुम्ही सदस्यत्व ऑफर्स चालवत असाल तरच उपयुक्त |
| जन्मतारीख किंवा फोन नंबर | नाही | तुम्ही ते क्वचितच वापराल, त्यामुळे ते गोळा करू नका |
तुमचे चिन्ह (crest), रंग आणि आजच्या कार्यक्रमांसह पेज ब्रँड करा. सोसायटीचे नाव दाखवण्यासाठी सोसायटीच्या दिवशी किंवा जोडप्याच्या पाहुण्यांचे स्वागत करण्यासाठी लग्नाच्या दिवशी ते बदला. Purple चे Guest WiFi तुम्हाला ब्रँडेड पेज, भेटीच्या प्रकाराशी संबंधित प्रश्न आणि ऑप्ट-इन्स एकाच ठिकाणी उपलब्ध करून देते.
सोसायटीचे दिवस आणि समारंभ नेटवर्कवरील लोड कसा बदलतात?
एका सामान्य कार्यालयीन दिवशी दिवसभरात बारमध्ये मोजकेच सदस्य उपस्थित असतात. सोसायटीचा दिवस लोकांना लहान, तीव्र गर्दीच्या वेळी एकत्र आणतो. गोल्फर्स एकाच वेळी नोंदणी करतात, नाश्ता करतात आणि त्यांच्या फोनवर ड्रॉ तपासतात. त्यानंतर क्लबहाऊस चार ते पाच तासांसाठी रिकामे होते. जेवण आणि बक्षीस वितरणासाठी प्रत्येकजण पुन्हा एकत्र येतो.
समारंभ वेगळा लोड वाढवतात. लग्न समारंभातील पाहुणे एकाच खोलीतून फोटो आणि व्हिडिओ अपलोड करतात. कॉर्पोरेट दिवसांसाठी प्रेझेंटेशन्सकरिता स्थिर लिंकची आवश्यकता असते. कुटुंबे उपस्थित राहू न शकलेल्या नातेवाईकांसाठी भाषणांचे थेट प्रक्षेपण (स्ट्रीम) करू शकतात.
कामाचे उदाहरण: 144 खेळाडूंचा सोसायटी दिवस. संपूर्ण शॉटगन स्टार्टमध्ये 18 होल्सच्या दोन टी ग्रुप्सवर प्रत्येकी चार गोल्फर्स असतात, याचा अर्थ 144 खेळाडू. त्यात 16 कर्मचारी आणि आयोजक जोडा, आणि सर्वाधिक गर्दीच्या वेळी 160 लोक क्लबहाऊसमध्ये असतात. फोन, टॅब्लेट आणि आयोजकांचे लॅपटॉप कव्हर करण्यासाठी क्लब प्रति व्यक्ती 1.5 डिव्हाइसेसचे नियोजन करतो. यामुळे सुमारे 240 डिव्हाइसेस होतात, मुख्यतः सकाळी 8 वाजता आणि पुन्हा संध्याकाळी 6 वाजता मुख्य लाउंजमध्ये.
क्लब त्या आकड्याचा कसा वापर करतो:
- व्हेंडरच्या स्वतःच्या दस्तऐवजीकरणामध्ये प्रत्येक ॲक्सेस पॉइंट मॉडेलसाठी समवर्ती क्लायंट (concurrent client) रेटिंग तपासतो.
- केवळ बारमध्येच नाही, तर लाउंज आणि फंक्शन रूममध्ये पुरेसे ॲक्सेस पॉइंट्स ठेवतो.
- गेस्ट नेटवर्कवर प्रति-डिव्हाइस बँडविड्थ मर्यादा सेट करतो जेणेकरून अपलोड्समुळे रोख व्यवहार यंत्रांचा (tills) वेग कमी होणार नाही.
- त्या दिवसासाठी साइन-इन पेज सोसायटीच्या ब्रँडिंगवर स्विच करतो.
इव्हेंटनंतर, क्लब तीन आकडे नोंदवतो: साइन-इन्स, भेटीच्या प्रकारानुसार ऑप्ट-इन्स आणि प्रति ॲक्सेस पॉइंट कमाल डिव्हाइसेस. ते आकडे अंदाजावर अवलंबून न राहता पुढील सोसायटी दिवसाचे नियोजन करण्यास मदत करतात.
प्रत्यक्ष परिस्थितीचे उदाहरण: एक गोल्फ रिसॉर्ट हॉटेल
परिस्थिती. 90 खोल्यांचे एक रिसॉर्ट हॉटेल 18-होलचा गोल्फ कोर्स, एक स्पा आणि एक फंक्शन सूट चालवते. हॉटेलमधील पाहुणे, ग्रीन-फी अभ्यागत आणि लग्न समारंभातील पाहुणे एकाच नेटवर्कचा वापर करत होते. कर्मचारी तीन शेअर्ड पासवर्ड वापरत होते, आणि बारमधील रोख व्यवहार यंत्रे (tills) गेस्ट फोनच्या समान नेटवर्कवर होती.
काय केले गेले. हॉटेलने प्रत्येक गटासाठी स्वतंत्र मार्ग असलेल्या एकाच प्लॅटफॉर्मवर स्थलांतर केले. निवासी पाहुणे आणि ग्रीन-फी अभ्यागतांनी ब्रँडेड पेज वापरले ज्यावर भेटीचा प्रकार विचारला गेला होता. कर्मचाऱ्यांना हॉटेलच्या Microsoft Entra ID टेनंटच्या विरूद्ध 802.1X वर हलवले गेले. टिल्स आणि कार्ड टर्मिनल्स पेमेंट सेगमेंटमध्ये हलवले गेले, आणि CCTV डिव्हाइस सेगमेंटमध्ये हलवले गेले.
परिणाम. सामायिक कर्मचारी पासवर्ड्स तीनवरून शून्यावर आले. PCI DSS ची व्याप्ती संपूर्ण नेटवर्कवरून फक्त पेमेंट सेगमेंटपुरती मर्यादित झाली. सूचीतील वाढीचे उदाहरण म्हणून, एका हंगामात 4,000 अभ्यागत साइन-इन्सचा विचार करा. पाचपैकी एकाने क्लब न्यूज बॉक्सवर टिक केल्यास, हॉटेलला ईमेल पाठवता येतील असे 800 संपर्क मिळतात. हीच पद्धत जागेवरच मनोरंजनाच्या सुविधा असलेल्या बहुतांश Hotels साठी योग्य ठरते.
प्रत्यक्ष परिस्थितीचे उदाहरण: परिषदेद्वारे चालवले जाणारे पे-अँड-प्ले कोर्स
परिस्थिती. परिषदेच्या मालकीचा एक सार्वजनिक कोर्स आहे ज्यामध्ये एक कॅफे आणि एक लहान क्लबहाऊस आहे. याचे कोणतेही पारंपारिक सदस्य नाहीत, परंतु ते सीझन तिकिटे विकते. कॅफेमधील हंगामी कर्मचारी वारंवार बदलत होते, आणि कोणीतरी नोकरी सोडल्यावर प्रत्येक वेळी मॅन्युअली कॅफेचा पासवर्ड रीसेट केला जात असे. कौन्सिल IT ला प्रत्येक कॉर्पोरेट डिव्हाइससाठी नाव असलेले साइन-इन आवश्यक होते.
काय केले गेले. सीझन-तिकीट धारकांना एक वैयक्तिक iPSK मिळाला, जो तिकीट संपल्यावर रद्द करण्यात आला. कॅज्युअल खेळाडूंनी अनटिक्ड संमती बॉक्स असलेल्या परिषद-ब्रँडेड पेजद्वारे साइन इन केले. परिषदेचे कर्मचारी परिषदेच्या विद्यमान आयडेंटिटी प्रोव्हायडरच्या आधारे 802.1X द्वारे कनेक्ट झाले. कॅफे टिल्स त्यांच्या स्वतःच्या सेगमेंटमध्ये हलवले गेले.
परिणाम. मॅन्युअल पासवर्ड रीसेट्स शून्यावर आले, कारण परिषदेचे खाते अक्षम झाल्यावर ॲक्सेस समाप्त होतो. कौन्सिल IT कॅफेमधील राउटरऐवजी एका डॅशबोर्डवरून कोर्सचे व्यवस्थापन करते. ज्या कॅज्युअल खेळाडूंनी संमती दर्शवली आहे त्यांना आता ज्युनियर कोचिंग आणि सीझन-तिकीट नूतनीकरणाच्या सूचना मिळतात.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
प्रत्येक पर्याय चालवण्यासाठी किती खर्च येतो
लायसन्स ही बिलाची केवळ एकच ओळ असते. कर्मचाऱ्यांचा वेळ, अनुपालनाची व्याप्ती आणि गमावलेले संपर्क यांचा एका हंगामात जास्त खर्च होतो.
| खर्चाचा घटक | सामायिक पासवर्ड | राउटर हॉटस्पॉट पेज | स्वतंत्र टूल्स | एकच प्लॅटफॉर्म (Purple) |
|---|---|---|---|---|
| लायसन्स | काहीही नाही | हार्डवेअरसह समाविष्ट | दोन किंवा अधिक सबस्क्रिप्शन्स | Connect, Capture किंवा Engage प्लॅनवर एक सबस्क्रिप्शन |
| नवीन हार्डवेअर | काहीही नाही | काहीही नाही | प्रति ॲक्सेस पॉइंट किंवा गेटवे अतिरिक्त लायसन्स | जेथे ॲक्सेस पॉइंट्स समर्थित व्हेंडर सूचीवर आहेत तेथे काहीही नाही |
| पासवर्डवर कर्मचाऱ्यांचा वेळ | नोकरी सोडणाऱ्या प्रत्येक व्यक्तीनंतर रीसेट करणे | नोकरी सोडणाऱ्या प्रत्येक व्यक्तीनंतर रीसेट करणे | प्रत्येक नेटवर्कवर स्वतंत्रपणे रीसेट करणे | काहीही नाही: त्या व्यक्तीचे खाते एकदा अक्षम करा |
| PCI DSS व्याप्ती | संपूर्ण फ्लॅट नेटवर्क | VLANs जोडले जाईपर्यंत संपूर्ण नेटवर्क | केवळ पेमेंट सेगमेंट | केवळ पेमेंट सेगमेंट |
| वापरण्यायोग्य ईमेल संपर्क | काहीही नाही | अनसेगमेंटेड सूची, संमतीचा मजकूर तुमच्याद्वारे लिहिलेला | सदस्य नोंदींपासून वेगळे ठेवलेले | संमती असलेले आणि भेटीच्या प्रकारानुसार वर्गीकृत केलेले |
| व्यवस्थापित करण्याची ठिकाणे | एक राउटर | एक कंट्रोलर | दोन किंवा तीन कन्सोल | एक डॅशबोर्ड |
तुम्हाला परत काय मिळते ती अशी यादी आहे जी तुम्ही वापरू शकता आणि असे नेटवर्क ज्याचे तुम्ही ऑडिटर्ससमोर समर्थन करू शकता. Purple तुमच्या सध्याच्या ॲक्सेस पॉइंट्सवर चालत असल्यामुळे, अपग्रेड क्वचितच हार्डवेअरच्या ऑर्डर्सने सुरू होते. आमचा ब्लॉग स्पष्ट करतो की तुमच्या पुढील WiFi अपग्रेडला नवीन हार्डवेअरची आवश्यकता का नसते.
अभ्यागत साइन-इन सदस्यत्व आणि कार्यक्रमांच्या चौकशीला कशी चालना देतात
प्रत्येक साइन-इनमध्ये भेटीचा प्रकार आणि संमतीचा पर्याय समाविष्ट झाल्यावर क्लबहाऊस WiFi हे सदस्यत्व आणि कार्यक्रमांच्या चौकशीचे स्रोत बनते. त्या दोन फील्ड्सच्या आधारे काम करा.
वारंवार ग्रीन-फी भरणारे अभ्यागत हे सदस्यत्वाचे संभाव्य ग्राहक आहेत. WiFi Analytics दाखवते की साइन-इन केलेला अभ्यागत किती वेळा परत येतो. या मोसमात चार वेळा खेळलेल्या अभ्यागताला तुमचा गोल्फ कोर्स आधीच आवडला आहे. ज्यांनी संमती दिली आहे त्यांना चाचणी सदस्यत्व किंवा मिडवीक ऑफर पाठवा.
सोसायटी गोल्फर्स इतर गोल्फर्सना ओळखतात. दिवस संपल्यानंतर पाठवलेला आभार ईमेल आयोजकाला पुढील मोसमासाठी पुन्हा बुकिंग करण्याचे आमंत्रण देऊ शकतो. तो वैयक्तिक खेळाडूंना रिटर्न ग्रीन फीची ऑफर देखील देऊ शकतो.
कार्यक्रमाचे पाहुणे हे भविष्यातील कार्यक्रम बुक करणारे असू शकतात. तुमच्या क्लबहाऊसमधील लग्नाला आलेली एखादी व्यक्ती त्यांच्या स्वतःच्या कार्यक्रमाचे नियोजन करत असू शकते. जर त्यांनी फंक्शन बॉक्स निवडला असेल तरच त्यांना कार्यक्रमांबद्दल ईमेल पाठवा.
Engage प्लॅन भेटीचा प्रकार आणि संमतीनुसार आपोआप हे ईमेल्स पाठवतो. Purple CRM आणि मार्केटिंग प्लॅटफॉर्म्ससह समाकलित होते, ज्यामुळे ही यादी तुमच्या विद्यमान सदस्य आणि चौकशी रेकॉर्ड्ससोबत राहू शकते. सदस्यांना तुमच्या सामान्य माध्यमांद्वारे क्लबचे संदेश मिळत राहतात. PECR च्या आवश्यकतेनुसार, प्रत्येक मार्केटिंग ईमेलमध्ये अनसब्सक्राइब करण्याचा सोपा मार्ग असणे आवश्यक आहे.
तुमच्या क्लबसाठी कसा निर्णय घ्यावा
तुमची परिस्थिती खालील सेटअपशी जुळवून पहा, नंतर पुढील प्रश्नांच्या आधारे कोणत्याही पुरवठादाराची चाचणी घ्या.
| तुमची परिस्थिती | काय तैनात करावे |
|---|---|
| सदस्यांचा क्लब, वायर्ड टिल्स, कमी अभ्यागत | सदस्य iPSK, कर्मचारी 802.1X आणि अधूनमधून येणाऱ्या अभ्यागतांसाठी एक लहान ब्रँडेड पेज |
| व्यस्त ग्रीन-फी आणि सोसायटीचा व्यवसाय | भेटीच्या प्रकाराच्या प्रश्नासह ब्रँडेड पेज आणि भेटीनंतरच्या फॉलो-अपसाठी Engage |
| लग्न आणि कॉर्पोरेट कार्यक्रमांचे आयोजन करणारा फंक्शन सूट | फंक्शन रूममध्ये अतिरिक्त ॲक्सेस पॉइंट्स, इव्हेंट-ब्रँडेड साइन-इन पेजेस आणि वेगळा फंक्शन ऑप्ट-इन |
| कोर्स असलेले हॉटेल किंवा रिसॉर्ट | निवासी पाहुणे, ग्रीन-फी अभ्यागत आणि कर्मचाऱ्यांसाठी स्वतंत्र मार्ग, जे एकाच डॅशबोर्डवर व्यवस्थापित केले जातात |
| कौन्सिलद्वारे चालवला जाणारा किंवा पे-अँड-प्ले कोर्स | सीझन-तिकीटधारक iPSK वर, कर्मचारी 802.1X वर कौन्सिलच्या ओळख पुरवठादाराच्या (identity provider) अंतर्गत |
तुमच्या मालमत्तेत लॉज किंवा हॉलिडे होम्सचाही समावेश असल्यास, मिश्र-प्रेक्षक मॉडेल समान आहे. हॉलिडे आणि कॅरव्हॅन पार्क WiFi पुरवठादार: पाहुणे, मालक आणि कर्मचाऱ्यांमध्ये काय शोधावे ही आमची मार्गदर्शिका त्या प्रकरणाचा समावेश करते.
प्रत्येक पुरवठादाराला हे पाच प्रश्न विचारा:
- हे आम्ही आधीच खरेदी केलेल्या ॲक्सेस पॉइंट्सवर, एखाद्या अधिकृत विक्रेत्यांच्या यादीतील उपकरणांवर चालते का?
- जेव्हा सदस्यत्व समाप्त होते तेव्हा आम्ही रद्द करू शकू अशा वैयक्तिक क्रेडेंशियलसह सदस्य कनेक्ट होऊ शकतात का?
- कर्मचारी त्यांच्या Microsoft Entra ID, Okta किंवा Google Workspace खात्यासह 802.1X द्वारे साइन इन करू शकतात का? ४. व्हिजिटर ऑप्ट-इन अनटिक्ड, स्वतंत्र आणि दर्शविलेल्या तारखेसह व मजकुरासह नोंदवले गेले आहेत का? ५. आम्ही सपोर्टला कॉल न करता सोसायटी डे किंवा लग्नासाठी साइन-इन पेज बदलू शकतो का?
वारंवार विचारले जाणारे प्रश्न
आमच्या क्लबकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्ससह Purple कार्य करते का?
होय, जर ते सपोर्टेड व्हेंडरकडून आले असतील तर. Purple हे हार्डवेअर-अग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून कार्य करते. तुम्ही तुमचे ॲक्सेस पॉइंट्स आणि केबलिंग कायम ठेवू शकता. Purple त्यासोबत ब्रँडेड साइन-इन, सदस्य आणि कर्मचारी प्रमाणीकरण आणि सहमती दर्शवलेली व्हिजिटर सूची जोडते. कव्हरेज कमी असलेल्या ठिकाणीच नवीन हार्डवेअर खरेदी करणे फायदेशीर ठरते, जसे की ॲक्सेस पॉइंट नसलेले फंक्शन रूम.
गोल्फ क्लब WiFi प्लॅटफॉर्मची किंमत कशी ठरवली जाते?
Purple प्लॅननुसार किंमत आकारते: Connect, Capture किंवा Engage, ज्यामध्ये SecurePass, Verify आणि Shield यांसारखे अतिरिक्त सुरक्षा ॲड-ऑन उपलब्ध आहेत. ज्या क्लबला व्हिजिटर्स आणि सदस्यांना सहमतीने ईमेल पाठवायचे आहेत त्यांना Engage प्लॅनची आवश्यकता असते. Purple तुमच्या विद्यमान ॲक्सेस पॉइंट्सवर कार्य करत असल्याने, बहुतेक खर्च हार्डवेअरऐवजी सबस्क्रिप्शनवर होतो. तुमच्या क्लबहाऊस, आवश्यक नेटवर्क आणि तुम्ही निवडलेल्या ॲड-ऑन्सच्या आधारे कोट मिळवण्यासाठी Purple शी संपर्क साधा.
आम्ही सदस्यांना कोणताही त्रास न देता शेअर केलेल्या पासवर्डचा वापर बंद करू शकतो का?
होय. जुन्या नेटवर्कसह नवीन नेटवर्क सुरू करा, त्यानंतर एका निश्चित तारखेला शेअर केलेला पासवर्ड बंद करा. प्रथम क्लब वृत्तपत्राद्वारे किंवा बारमध्ये सदस्यांना त्यांची वैयक्तिक क्रेडेंशियल्स जारी करा. तुमच्या EPOS पुरवठादाराच्या उपस्थितीत, एखाद्या शांत आठवड्यात टिल्स आणि कार्ड टर्मिनल्स पेमेंट सेगमेंटवर हलवा. व्हिजिटर्सना फक्त नवीन ब्रँडेड पेज दिसेल. कट-ओव्हरची तारीख किमान दोन आठवडे आधी जाहीर करा.
WiFi साइन-इनमधील व्हिजिटर ईमेल सूची GDPR चे पालन करते का?
होय, जर प्रत्येक व्हिजिटरने स्वतः सक्रियपणे ऑप्ट इन केले तर. GDPR नुसार सहमती मुक्तपणे दिलेली, विशिष्ट, माहितीपूर्ण आणि स्पष्ट असणे आवश्यक आहे आणि आधीच टिक केलेले बॉक्सेस यासाठी ग्राह्य धरले जात नाहीत. UK मध्ये, PECR मार्केटिंग ईमेलसाठी सहमतीचा नियम जोडते. क्लबच्या बातम्या आणि फंक्शन ऑफर्ससाठी स्वतंत्र, अनटिक्ड बॉक्सेस वापरा आणि प्रत्येक निवडीची नोंद ठेवा. Purple जागरूक-निवड ऑप्ट-इन वापरते आणि त्यांच्याकडे ISO 27001 प्रमाणपत्र आहे. प्रत्येक ईमेलमध्ये अनसबस्क्राइब लिंक असणे आवश्यक आहे.
PCI DSS साठी टिल्स आणि कार्ड टर्मिनल्स गेस्ट WiFi वरून काढून टाकावे लागतील का?
होय, प्रत्यक्ष व्यवहारात. PCI DSS नेटवर्क विभाजनाची सक्ती करत नाही, परंतु त्याशिवाय तुमचे संपूर्ण नेटवर्क मूल्यांकनाच्या कक्षेत येते. टिल्स आणि कार्ड टर्मिनल्स त्यांच्या स्वतःच्या वेगळ्या सेगमेंटवर ठेवल्याने ही व्याप्ती फक्त त्या सेगमेंटपुरती मर्यादित राहते. यामुळे गेस्ट फोन पेमेंट डिव्हाइसपर्यंत पोहोचूच शकत नाहीत. तुमच्या कार्ड टर्मिनल पुरवठादाराला विचारा की त्यांच्या टर्मिनल्सनी WiFi, वायर्ड कनेक्शन किंवा मोबाइल डेटा वापरावा का आणि त्या सल्ल्याचे पालन करा.
आमच्या राउटरमध्ये इनबिल्ट असलेल्या हॉटस्पॉट पेजपेक्षा हे कसे वेगळे आहे?
राऊटर हॉटस्पॉट पेज अभ्यागतांना एका क्लिकवर ॲक्सेस स्क्रीन प्रदान करते, परंतु ते तुमच्या संपूर्ण नेटवर्कचे व्यवस्थापन करत नाही. ते सदस्यांना अनोळखी व्यक्तींप्रमाणे वागवते आणि कर्मचाऱ्यांना सामायिक पासवर्डवर ठेवते. संमतीचे शब्द आणि नोंदी तुमच्यावरच सोडल्या जातात. Purple एकाच डॅशबोर्डवरून सदस्य, अभ्यागत आणि कर्मचारी नेटवर्क्स चालवते. ते कर्मचाऱ्यांसाठी 802.1X, सदस्य आणि उपकरणांसाठी वैयक्तिक कीज, आणि अभ्यागतांसाठी जाणीवपूर्वक निवड करण्याचे ऑप्ट-इन्स जोडते.
लहान क्लबसाठी डिप्लॉयमेंटकरिता किती काम करावे लागते?
यातील बहुतांश काम हे कॉन्फिगरेशनचे असते, इन्स्टॉलेशनचे नाही. हे तीन भागांमध्ये विभागले गेले आहे: ब्रँडेड साइन-इन पेज डिझाइन करणे, Microsoft Entra ID, Okta किंवा Google Workspace वरून कर्मचाऱ्यांची खाती जोडणे, आणि टिल्स व उपकरणे त्यांच्या स्वतःच्या विभागांमध्ये हलवणे. तुमचे IT प्रमुख किंवा व्यवस्थापित सेवा प्रदाता (MSP) कंट्रोलर सेटिंग्ज बदलतात. Purple चे सपोर्ट लेख प्रत्येक ॲक्सेस पॉइंट व्हेंडरच्या पायऱ्या स्पष्ट करतात, ज्यामुळे कोणालाही मेन्यू पाथ्सचा अंदाज बांधण्याची गरज पडत नाही.
महत्वाच्या व्याख्या
iPSK आणि PPSK
आयडेंटिटी प्री-शेअर्ड की (Cisco ची संज्ञा) किंवा प्रायव्हेट प्री-शेअर्ड की (इतर व्हेंडर्स): हे एक WPA2 किंवा WPA3-Personal कॉन्फिगरेशन आहे, ज्यामध्ये प्रत्येक व्यक्ती किंवा उपकरणाकडे एकाच शेअर्ड SSID वर एक युनिक पासफ्रेज असतो; याद्वारे RADIUS सर्व्हर किंवा कंट्रोलर प्रत्येक की चे एका वापरकर्त्याशी, VLAN शी आणि धोरणाशी मॅपिंग करतो.
सदस्यांना वैयक्तिक क्रेडेंशियल्स देताना किंवा 802.1X रन न करू शकणाऱ्या CCTV, इरिगेशन कंट्रोलर्स आणि सिम्युलेटर कॉन्फिगर करताना याचा वापर होतो. एक की रद्द केल्याने इतरांच्या नेटवर्कला बाधा न पोहोचवता त्या एका व्यक्तीचा किंवा उपकरणाचा ॲक्सेस बंद होतो.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठीचे IEEE मानक. हे उपकरण, ॲक्सेस पॉइंट आणि ऑथेंटिकेशन सर्व्हर दरम्यान एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) एक्सचेंजेस हाताळते, ज्यामुळे प्रत्येक व्यक्ती स्वतःच्या क्रेडेंशियल्ससह साइन इन करते.
ऑफिस PC, मॅनेजर लॅपटॉप्स आणि प्रो-शॉप किंवा टी-शीट PC वरील स्टाफ WiFi साठी ही पद्धत वापरली जाते. यामुळे कर्मचाऱ्यांचे शेअर्ड पासवर्ड्स वापरण्याची गरज उरत नाही, जसे की रिसॉर्ट हॉटेलमध्ये पासवर्ड्सची संख्या तीनवरून शून्यावर आली.
RADIUS
IETF RFC 2865 मध्ये परिभाषित केले गेलेले Remote Authentication Dial In User Service: एखादे कनेक्शन स्वीकारावे की नाकारावे आणि कोणते धोरण लागू करावे, हे एका केंद्रीय सर्व्हरला विचारण्यासाठी अॅक्सेस पॉईंटद्वारे वापरला जाणारा प्रोटोकॉल.
Purple हे Microsoft Entra ID, Okta किंवा Google Workspace शी जोडलेले क्लाउड RADIUS प्रदान करते, ज्यामुळे क्लबला स्वतःचा सर्व्हर चालवण्याची आवश्यकता नसते आणि काम सोडणाऱ्या कर्मचाऱ्याचे खाते निष्क्रिय होताच ॲक्सेस समाप्त होतो.
Passpoint (Hotspot 2.0)
IEEE 802.11u वर आधारित WiFi Alliance चे सर्टिफिकेशन प्रोग्राम, जे कॅप्टिव्ह पोर्टल ऐवजी एंटरप्राइझ-दर्जाच्या ऑथेंटिकेशनसह स्टोअर केलेल्या प्रोफाइलचा वापर करून डिव्हाइसला आपोआप आणि सुरक्षितपणे नेटवर्क शोधण्याची व त्यात सामील होण्याची अनुमती देते.
ज्या क्लब्सना सदस्यांना कोणत्याही टॅपशिवाय कनेक्ट करायचे आहे, ते iPSK ऐवजी Passpoint प्रोफाइल जारी करू शकतात.
OpenRoaming
Passpoint वर तयार केलेले आणि Wireless Broadband Alliance द्वारे चालवले जाणारे एक रोमिंग फेडरेशन, ज्यामध्ये सहभागी आयडेंटिटी प्रोव्हायडर्स आणि नेटवर्क्स एकमेकांवर विश्वास ठेवतात, ज्यामुळे युजर्स सदस्य स्थळांवर आपोआप सामील होतात.
क्लबने दिलेली की (key) न वापरता सदस्यांनी किंवा अभ्यागतांनी त्यांच्याकडे आधीपासून असलेल्या क्रेडेंशियल्सचा वापर करून आपोआप कनेक्ट व्हावे अशी क्लबची इच्छा असल्यास हे समर्पक ठरते.
कॅप्टिव्ह पोर्टल
डिव्हाइस इंटरनेटपर्यंत पोहोचण्यापूर्वी नेटवर्कद्वारे दाखवले जाणारे वेब पेज; सहसा वापरकर्त्याने साइन-इन पूर्ण करेपर्यंत, अटी स्वीकारेपर्यंत किंवा संमती देईपर्यंत HTTP ट्रॅफिक अडवून हे सादर केले जाते.
हे ग्रीन-फी, सोसायटी आणि फंक्शन्सच्या अभ्यागतांसाठी ब्रँडेड साइन-इन पेज आहे. यामध्ये क्रेस्ट (crest), भेटीच्या प्रकारासंबंधीचा प्रश्न आणि अनटिक केलेले ऑप्ट-इन्स समाविष्ट असतात, आणि हे सोसायटी डे किंवा लग्नासाठी बदलले जाऊ शकते.
VLAN
IEEE 802.1Q मध्ये नमूद केल्यानुसार Virtual LAN: फ्रेम्सना VLAN ID सह टॅग केले जाते, जेणेकरून अनेक लॉजिकली स्वतंत्र नेटवर्क्स एकाच केबल्स, स्विचेस आणि अॅक्सेस पॉईंट्सचा वापर सामायिक करतात.
VLAN पेमेंट, डिव्हाइस, कर्मचारी आणि अतिथी सेगमेंट्स तयार करतात. एकाच प्लॅटफॉर्मसह तुम्ही राउटरवर प्रत्येक सेगमेंट हाताने कॉन्फिगर करण्याऐवजी एका डॅशबोर्डवरून प्रत्येक व्यक्ती किंवा डिव्हाइस एका सेगमेंटला नियुक्त करता.
WPA3-Enterprise
त्याच्या एंटरप्राइझ मोडमधील WiFi Alliance WPA3 सुरक्षा सर्टिफिकेशन, जे 802.1X ऑथेंटिकेशनला प्रोटेक्टेड मॅनेजमेंट फ्रेम्स आणि पर्यायी 192-बिट सुरक्षा सुटसह जोडते.
तुमची डिव्हाइसेस जिथे सपोर्ट करत असतील तिथे Staff WiFi वर याचा वापर करा, जेणेकरून कर्मचाऱ्यांचे ट्रॅफिक प्रति-सेशन एन्क्रिप्ट केले जाईल आणि प्रत्येक व्यक्तीनुसार ऑथेंटिकेट केले जाईल.
PCI DSS सेगमेंटेशन
PCI Data Security Standard अंतर्गत, नेटवर्क सेगमेंटेशन ही एक अनिवार्य आवश्यकता नाही, परंतु कार्डधारकांचे डेटा वातावरण इतर नेटवर्क्सपासून वेगळे केल्याने मूल्यमापनाच्या कक्षेत येणाऱ्या सिस्टीम्स कमी होतात.
बार टिल्स आणि कार्ड टर्मिनल्सना त्यांच्या स्वतःच्या सेगमेंटवर ठेवल्याने तपासणीची व्याप्ती संपूर्ण क्लबहाऊस नेटवर्कवरून कमी होऊन त्या सेगमेंटपुरती मर्यादित होते आणि अतिथींचे फोन्स पेमेंट डिव्हाइसपर्यंत पोहोचण्यापासून रोखले जातात.
GDPR संमती
GDPR Article 4(11) अंतर्गत, संमती स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि सुस्पष्ट असावी. Recital 32 आधीच टिक केलेले बॉक्सेस नाकारते, Article 7(1) नुसार कोणी संमती दिली हे सिद्ध करणे आवश्यक आहे, आणि Article 5(1)(c) डेटा आवश्यकतेपुरता मर्यादित ठेवते.
तुम्ही कोणत्या अभ्यागत साइन-इन्सना ईमेल करू शकता आणि तुमच्या साइन-इन पेजने कोणते तपशील विचारले पाहिजेत हे यावरून ठरते. Purple चे conscious-choice ऑप्ट-इन्स स्वतंत्र, अनटिक केलेले बॉक्सेस वापरतात आणि प्रत्येक निवडीची नोंद ठेवतात.
PECR नियम 22
UK Privacy and Electronic Communications (EC Directive) Regulations 2003 चे Regulation 22, जे व्यक्तींना न मागितलेले मार्केटिंग ईमेल पाठवण्यावर निर्बंध घालते आणि प्रत्येक मेसेजमध्ये ऑप्ट आउट करण्याचे सोपे साधन असणे आवश्यक करते.
हे UK मधील अभ्यागतांना पाठवल्या जाणाऱ्या प्रत्येक क्लब न्यूज किंवा फंक्शन ईमेलसाठी GDPR सोबतच लागू होते, म्हणूनच प्रत्येक ईमेलमध्ये अनसबस्क्राइब लिंक असते.
MAC ॲड्रेस रँडमायझेशन
iOS 14 आणि Android 10 पासूनचे डीफॉल्ट वर्तन, ज्याद्वारे फोन प्रति नेटवर्क एक प्रायव्हेट हार्डवेअर अॅड्रेस दाखवतो, ज्यामध्ये काही नवीन आवृत्त्या काळानुरूप तो बदलत राहतात.
याचा अर्थ असा की तुम्ही डिव्हाइस अॅड्रेसद्वारे सदस्यांना ओळखू शकत नाही. सदस्याचा फोन काहीही दर्शवत असला तरी वैयक्तिक क्रेडेंशियल त्या सदस्याची ओळख पटवते.
सोडवलेली उदाहरणे
एका क्लबमध्ये शॉटगन स्टार्टसह १४४ खेळाडूंचा सोसायटी डे आणि सोबत १६ कर्मचारी व आयोजक आहेत. क्लबने सकाळच्या आणि संध्याकाळच्या गर्दीच्या वेळेसाठी क्लबहाऊस WiFi कसे सज्ज करावे?
क्लबने गर्दीच्या वेळी १६० लोकांची संख्या मोजली आणि प्रत्येकी १.५ उपकरणांचे नियोजन केले, ज्यामध्ये फोन्स, टॅब्लेट्स आणि आयोजकांच्या लॅपटॉप्सचा समावेश होता. यामुळे सकाळी ८ वाजता आणि संध्याकाळी ६ वाजता प्रामुख्याने मुख्य लाउंजमध्ये सुमारे २४० उपकरणे झाली. क्लबने व्हेंडरच्या अधिकृत दस्तऐवजीकरणामध्ये प्रत्येक ॲक्सेस पॉइंट मॉडेलचे कॉनकरंट क्लायंट रेटिंग तपासले. केवळ बारमध्येच नाही, तर लाउंज आणि फंक्शन रूममध्ये पुरेसे ॲक्सेस पॉइंट्स बसवले. गेस्ट नेटवर्कवर प्रति-उपकरण बँडविड्थ मर्यादा सेट केली, जेणेकरून अपलोड्समुळे कॅश काउंटर्सचा वेग मंदावणार नाही. साइन-इन पेज सोसायटीच्या ब्रँडिंगमध्ये बदलण्यात आले. त्यानंतर पुढील सोसायटी डेचे नियोजन करण्यासाठी साइन-इन्स, भेटीच्या प्रकारानुसार निवडलेली संमती (opt-ins) आणि प्रति ॲक्सेस पॉइंट कमाल उपकरणांची संख्या नोंदवून ठेवली.
१८-होल कोर्स, स्पा आणि फंक्शन सुइट असलेल्या एका ९० खोल्यांच्या रिसॉर्ट हॉटेलमध्ये हॉटेलचे पाहुणे, ग्रीन-फी अभ्यागत आणि लग्नातील पाहुणे एकाच नेटवर्कवर होते. कर्मचारी तीन शेअर्ड पासवर्ड वापरत होते आणि पाहुण्यांच्या फोन्ससोबतच बारचे कॅश काउंटर्स कनेक्ट होते. काय बदल झाला?
हॉटेल प्रत्येक ग्रुपसाठी स्वतंत्र मार्ग असलेल्या एका प्लॅटफॉर्मवर स्थलांतरित झाले. निवासी पाहुणे आणि ग्रीन-फी अभ्यागतांनी भेटीचा प्रकार विचारणाऱ्या ब्रँडेड पेजचा वापर केला. कर्मचारी हॉटेलच्या Microsoft Entra ID टेनंटसह 802.1X वर गेले. कॅश काउंटर्स आणि कार्ड टर्मिनल्स पेमेंट सेगमेंटमध्ये हलवले गेले, तसेच CCTV डिव्हाइस सेगमेंटमध्ये हलवले गेले. कर्मचाऱ्यांचे शेअर्ड पासवर्ड तीनवरून शून्यावर आले आणि PCI DSS ची व्याप्ती संपूर्ण नेटवर्कवरून फक्त पेमेंट सेगमेंटपुरती मर्यादित झाली. उदाहरणार्थ, एका हंगामात ४,००० अभ्यागत साइन-इन्सपैकी पाचपैकी एकाने क्लबच्या बातम्यांसाठी संमती दिल्यास हॉटेलकडे ईमेल करण्यासाठी ८०० कॉन्टॅक्ट्स उपलब्ध होतील.
कॅफे असलेला पालिकेचा एक पे-अँड-प्ले कोर्स सीझन तिकीट विकतो, परंतु तिथे कोणतेही सदस्य नाहीत. कॅफेमधील कर्मचारी वारंवार बदलतात, पासवर्ड्स मॅन्युअली रीसेट केले जातात आणि पालिकेच्या IT नियमांनुसार कॉर्पोरेट उपकरणांवर वैयक्तिक साइन-इन आवश्यक आहे. कोणता सेटअप योग्य ठरेल?
सीझन-तिकीट धारकांना एक वैयक्तिक iPSK मिळाला, जो तिकीट संपल्यावर रद्द करण्यात आला. कॅज्युअल खेळाडूंनी पालिकेच्या ब्रँडिंग असलेल्या पेजवरून साइन इन केले, ज्यावर संमतीचा बॉक्स आधीपासून अनचेक होता. पालिकेचे कर्मचारी पालिकेच्या विद्यमान आयडेंटिटी प्रोव्हायडरसह 802.1X द्वारे कनेक्ट झाले आणि कॅफेचे कॅश काउंटर्स त्यांच्या स्वतःच्या सेगमेंटमध्ये हलवण्यात आले. मॅन्युअल पासवर्ड रीसेट शून्यावर आले, कारण पालिकेचे खाते निष्क्रिय केल्यावर ॲक्सेस आपोआप समाप्त होतो. पालिकेचा IT विभाग आता कॅफेमधील राउटरऐवजी एका डॅशबोर्डवरून कोर्सचे व्यवस्थापन करतो. संमती दर्शवणाऱ्या कॅज्युअल खेळाडूंना ज्युनियर कोचिंग आणि सीझन-तिकीट नूतनीकरणाच्या सूचना मिळतात.
वारंवार विचारले जाणारे प्रश्न
आमच्या क्लबकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्ससह Purple कार्य करते का?
होय, जर ते सपोर्टेड व्हेंडरकडून आलेले असतील. Purple हे हार्डवेअर-अग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. तुमचे ॲक्सेस पॉइंट्स आणि केबलिंग तुम्ही तसेच ठेवू शकता. Purple त्यावर ब्रँडेड साइन-इन, सदस्य आणि कर्मचारी प्रमाणीकरण आणि संमती असलेल्या पाहुण्यांची यादी जोडते. नवीन हार्डवेअर खरेदी करणे केवळ तिथेच फायदेशीर ठरते जिथे कव्हरेज खराब आहे, जसे की ॲक्सेस पॉइंट नसलेला फंक्शन रूम.
गोल्फ क्लब WiFi प्लॅटफॉर्मची किंमत कशी ठरवली जाते?
Purple प्लॅननुसार किंमत ठरवते: Connect, Capture किंवा Engage, ज्यामध्ये वरून SecurePass, Verify आणि Shield यांसारखे सिक्युरिटी ॲड-ऑन्स समाविष्ट असतात. ज्या क्लबला पाहुणे आणि सदस्यांना संमती असलेले ईमेल पाठवायचे आहेत त्यांना Engage प्लॅनची आवश्यकता असते. Purple तुमच्या विद्यमान ॲक्सेस पॉइंट्सवर चालत असल्यामुळे, बहुतेक खर्च हार्डवेअरऐवजी सबस्क्रिप्शनचा असतो. तुमचा क्लबहाऊस, आवश्यक असलेले नेटवर्क्स आणि तुम्ही निवडलेले ॲड-ऑन्स यावर आधारित कोटसाठी Purple शी संपर्क साधा.
आम्ही सदस्यांना कोणताही त्रास न देता शेअर केलेल्या पासवर्डपासून दूर जाऊ शकतो का?
होय. जुन्या नेटवर्कसोबत नवीन नेटवर्क्स चालवा, त्यानंतर एका ठरावीक तारखेला शेअर केलेला पासवर्ड बंद करा. आधी क्लब न्यूजलेटरद्वारे किंवा बारमध्ये सदस्यांना त्यांची वैयक्तिक क्रेडेन्शियल्स जारी करा. EPOS पुरवठादार उपलब्ध असताना एका शांत आठवड्यात tills आणि कार्ड टर्मिनल्स पेमेंट सेगमेंटवर हलवा. पाहुण्यांना केवळ नवीन ब्रँडेड पेज दिसेल. कट-ओव्हरची तारीख किमान दोन आठवडे आधी जाहीर करा.
WiFi साइन-इनमधील पाहुण्यांची ईमेल यादी GDPR अनुपालन करणारी आहे का?
होय, जर प्रत्येक पाहुण्याने स्वतःहून सक्रियपणे ऑप्ट-इन केले तर. GDPR ला मुक्तपणे दिलेली, विशिष्ट, माहितीपूर्ण आणि स्पष्ट संमती आवश्यक असते आणि आधीच टिक केलेले बॉक्सेस यासाठी पात्र ठरत नाहीत. UK मध्ये, PECR मार्केटिंग ईमेलसाठी संमतीचा नियम जोडते. क्लबच्या बातम्या आणि फंक्शन ऑफर्ससाठी स्वतंत्र, अनटिक केलेले बॉक्सेस वापरा आणि प्रत्येक निवडीची नोंद ठेवा. Purple जाणीवपूर्वक निवडणारे ऑप्ट-इन्स वापरते आणि त्यांच्याकडे ISO 27001 सर्टिफिकेशन आहे. प्रत्येक ईमेलमध्ये अनसबस्क्राइब लिंक असणे आवश्यक आहे.
PCI DSS साठी tills आणि कार्ड टर्मिनल्स अतिथी WiFi वरून वेगळे करावे लागतील का?
होय, प्रत्यक्ष व्यवहारात. PCI DSS नेटवर्क सेगमेंटेशन अनिवार्य करत नाही, परंतु त्याशिवाय तुमचे संपूर्ण नेटवर्क मूल्यांकनाच्या व्याप्तीत येते. Tills आणि कार्ड टर्मिनल्स त्यांच्या स्वतःच्या सेगमेंटवर ठेवल्याने व्याप्ती केवळ त्याच सेगमेंटपुरती मर्यादित राहते. त्यानंतर अतिथींचे फोन कोणत्याही पेमेंट उपकरणापर्यंत पोहोचू शकत नाहीत. तुमच्या कार्ड टर्मिनल पुरवठादाराला विचारा की त्यांच्या टर्मिनल्सने WiFi, वायर्ड कनेक्शन किंवा मोबाइल डेटा वापरावा का आणि त्या सल्ल्याचे पालन करा.
हे आमच्या राउटरमध्ये तयार केलेल्या हॉटस्पॉट पेजपेक्षा वेगळे कसे आहे?
राउटर हॉटस्पॉट पेज पाहुण्यांना क्लिक-थ्रू स्क्रीन देते, परंतु ते तुमचे संपूर्ण नेटवर्क व्यवस्थापित करत नाही. हे सदस्यांना अनोळखी व्यक्तींसारखे वागवते आणि कर्मचाऱ्यांना शेअर केलेल्या पासवर्डवर ठेवते. संमतीचा मजकूर आणि नोंदी तुमच्यावर सोडल्या जातात. Purple एकाच डॅशबोर्डवरून सदस्य, पाहुणे आणि कर्मचारी नेटवर्क्स चालवते. हे कर्मचाऱ्यांसाठी 802.1X, सदस्य आणि उपकरणांसाठी वैयक्तिक की, आणि पाहुण्यांसाठी जाणीवपूर्वक निवडीचे ऑप्ट-इन्स जोडते.
एका छोट्या क्लबसाठी डिप्लॉयमेंटमध्ये किती काम लागते?
बहुतेक काम कॉन्फिगरेशनचे असते, इन्स्टॉलेशनचे नाही. हे तीन भागांमध्ये विभागले गेले आहे: ब्रँडेड साइन-इन पेज डिझाइन करणे, Microsoft Entra ID, Okta किंवा Google Workspace वरून कर्मचारी खाती जोडणे, आणि tills व उपकरणे त्यांच्या स्वतःच्या सेगमेंटवर हलवणे. तुमचे IT प्रमुख किंवा मॅनेज्ड सर्व्हिस प्रोव्हायडर कंट्रोलरच्या सेटिंग्ज बदलतात. Purple चे सपोर्ट आर्टिकल्स प्रत्येक ॲक्सेस पॉइंट व्हेंडरच्या पायऱ्या स्पष्ट करतात, त्यामुळे कोणालाही मेनू पाथचा अंदाज लावण्याची गरज पडत नाही.
या मालिकेमध्ये पुढे वाचा
मरिना WiFi प्रदाते: बर्थ धारक, भेट देणाऱ्या बोटी आणि हंगामी क्षमता
तुम्ही पाच निकषांवर मरिना WiFi प्रदात्यांची निवड करू शकाल: नेटवर्क वेगळे करणे, पॉन्टून कव्हरेज, उन्हाळी क्षमता, बर्थ-पातळीवरील की (key) नियंत्रण आणि सहमती असलेला अभ्यागतांचा डेटा. स्वाक्षरी केलेल्या समवर्ती डिव्हाइस संख्येपासून ते इव्हेंट अपलिफ्टपर्यंत करारामध्ये काय समाविष्ट करायचे आणि प्रत्येक प्रदात्याला कोणते 10 प्रश्न पाठवायचे हे देखील तुम्हाला समजेल.
हॉलिडे आणि कॅरॅव्हॅन पार्क WiFi प्रदाते: पाहुणे, मालक आणि कर्मचारी यांच्यासाठी काय पहावे
हॉलिडे पार्कच्या WiFi प्रदात्यांची निवड तुम्ही त्यांच्यातील फरक दर्शवणाऱ्या प्रश्नांच्या आधारे करू शकाल: मालकांचे नेटवर्क्स, कुटुंबासाठी सुरक्षित फिल्टरिंग, तुमच्या आयडेंटिटी प्रोव्हायडरशी जोडलेला कर्मचारी ॲक्सेस आणि हार्डवेअरचा पुनर्वापर. तुम्ही पुन्हा बुकिंग करण्यासाठी संमती संकलन (consent capture) सेट करू शकता आणि करारात हंगामी पीक, अपटाइम आणि डेटा मालकीच्या अटींचा समावेश करू शकता.
मल्टी-साइट गेस्ट WiFi प्लॅटफॉर्मची तुलना: हार्डवेअर-न्यूट्रल ओव्हरलेज विरुद्ध कंट्रोलर पोर्टल्स
तुमची मालमत्ता इन-बिल्ट कंट्रोलर पोर्टल्सवरच राहू शकते की तिला हार्डवेअर-ॲग्नोस्टिक क्लाउड ओव्हरलेची गरज आहे, याचा निर्णय तुम्ही घेऊ शकाल. तुम्ही सहा ट्रिगर्सवर तुमच्या साइट्सची चाचणी घेऊ शकता, 10 अक्षांवर दोन मॉडेलची तुलना करू शकता आणि तीन वर्षांच्या रोलआउटमध्ये प्रति-AP विरुद्ध प्रति-वेन्यू लायसन्सिंगचा ब्रेक-इव्हन स्वतः काढू शकता.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.